**안티패스백**은 Hard APB와 Soft APB로 구분합니다. **안티패스백** 위반 시 Hard APB는 **안티패스백** 이벤트를 생성하고 출입할 수 없으며, Soft APB는 **안티패스백** 이벤트를 생성하고 출입은 가능합니다. * 출입문에 **안티패스백**을 설정하는 방법에 대한 자세한 내용은 [출입문 등록하기](/platform/biostar_x/settings-door-add#antipassback)를 참고하세요. #### 경비 설정 및 해제[](#경비-설정-및-해제 "경비 설정 및 해제에 대한 직접 링크 및 복사") 출입문이 경비로 설정되어 있다면 경비를 설정하거나 해제할 수 있습니다. 팝업 메뉴에서 경비 또는 경비 해제을 클릭하세요.  경비 상태의 출입문은 경비 상태 아이콘이 상태에서 상태로 변경됩니다. 이때 해당 출입 통제 설정에도 아이콘이 적용됩니다. 알아두기 이 기능은 **에센셜**(Essential) 라이선스에서 추가 옵션을 구매하거나 **엔터프라이즈**(Enterprise) 라이선스 이상에서 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. #### 상세 정보 확인[](#detail-view "상세 정보 확인에 대한 직접 링크 및 복사") 출입문에 대한 상세 정보와 이벤트 발생 이력을 확인할 수 있습니다. 팝업 메뉴에서 상세 보기를 클릭하세요. 화면 오른쪽에 출입문 제어 및 출입문 상세 정보, 이벤트 발생 이력을 확인할 수 있는 패널이 나타납니다.  * **출입문 제어**: 출입문을 잠금, 개방, 경비 또는 경비 해제 상태로 변경할 수 있습니다. 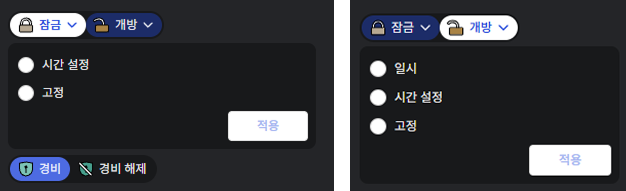 * 관리자 개방/잠금 해제: 관리자가 직접 출입문을 개방하거나 잠금 상태로 변경했을 때 사용할 수 있습니다. * **출입문 상세 정보**: 출입문의 이름, 위치, 상태, 연결된 서브 장치 정보 등을 확인할 수 있습니다. * 최근 이벤트: 선택한 출입문에서 발생한 최근 이벤트 목록을 확인할 수 있습니다. 알아두기 출입문 상세 정보 섹션의 각 항목에 대한 자세한 내용은 [출입문 등록하기](/platform/biostar_x/settings-door-add)를 참고하세요. --- ### 엘리베이터 제어하기 최종 업데이트 | **2026년 9월 27일** 엘리베이터를 제어하는 방법을 안내합니다. 제공하는 기능을 통해 엘리베이터를 제어하거나 상세 정보를 확인할 수 있습니다. 1. 런처 페이지에서 모니터링을 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 모니터링을 선택하세요. 2. 화면 왼쪽 사이드바의 출입문 탭에서 모든 엘리베이터 그룹으로 이동하세요. 3. 원하는 그룹의 엘리베이터를 선택하고 오른쪽 마우스 버튼을 클릭하세요. 팝업 메뉴에서 원하는 기능을 선택할 수 있습니다. 알아두기 * 엘리베이터 설정 및 그룹 구성 방법에 대한 자세한 내용은 [엘리베이터 관리하기](/platform/biostar_x/settings-manage-elevators)를 참고하세요. * 여러 엘리베이터와 층을 한 번에 선택해서 제어하려면 [일괄 제어하기](/platform/biostar_x/monitoring-batch-control)를 참고하세요. #### 엘리베이터 제어하기[](#엘리베이터-제어하기 "엘리베이터 제어하기에 대한 직접 링크 및 복사") 엘리베이터에서 발생한 알람을 해제하거나 상세 정보를 확인할 수 있습니다.  ##### 알람 해제[](#clear-alarm "알람 해제에 대한 직접 링크 및 복사") 해당 엘리베이터에서 발생한 알람을 해제할 수 있습니다. 팝업 메뉴에서 알람 해제를 클릭하세요. 화면 오른쪽 상단에 완료 메시지가 표시됩니다. ##### 상세 정보 확인[](#detail-view "상세 정보 확인에 대한 직접 링크 및 복사") 엘리베이터에 대한 상세 정보와 이벤트 발생 이력을 확인할 수 있습니다. 팝업 메뉴에서 상세 보기를 클릭하세요. 화면 오른쪽에 엘리베이터 상세 정보와 이벤트 발생 이력이 표시됩니다.  * **엘리베이터 제어**: 엘리베이터를 잠금 또는 개방 상태로 변경할 수 있습니다. 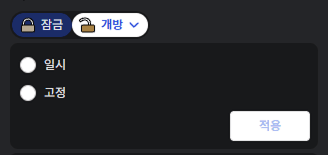 * 층 목록 보기: 엘리베이터에 설정된 층 목록을 확인할 수 있습니다. 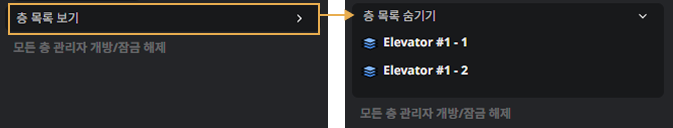 * 모든 층 관리자 개방/잠금 해제: 관리자가 직접 모든 층을 개방하거나 잠금 상태로 변경했을 때 사용할 수 있습니다. * **엘리베이터 상세 정보**: 엘리베이터의 이름, 위치, 상태 정보 등을 확인할 수 있습니다. * 최근 이벤트: 선택한 엘리베이터에서 발생한 최근 이벤트 목록을 확인할 수 있습니다. 알아두기 엘리베이터 상세 정보 섹션의 각 항목에 대한 자세한 내용은 [엘리베이터 등록하기](/platform/biostar_x/settings-elevators-add)를 참고하세요. #### 층 출입 제어[](#floor-access-control "층 출입 제어에 대한 직접 링크 및 복사") 엘리베이터로 이동할 수 있는 층을 제어할 수 있습니다. 엘리베이터에 설정된 층의 릴레이를 클릭하고 오른쪽 마우스 버튼을 클릭하세요. 팝업 메뉴에서 원하는 기능을 선택하세요.  ##### 층 개방[](#floor-open "층 개방에 대한 직접 링크 및 복사") 개방 상태의 층은 누구든지 출입할 수 있습니다. 팝업 메뉴에서 개방을 클릭하고 원하는 옵션을 선택하세요. * 일시: 한 번만 층을 개방합니다. * 고정: 시간에 상관없이 층을 개방합니다. 팁 외부 손님이 방문할 때 선택한 층을 일시적으로 개방하여 편리하게 출입할 수 있습니다. 층을 개방한 후에는 반드시 해제 상태로 변경하세요. ##### 층 해제[](#floor-unlock "층 해제에 대한 직접 링크 및 복사") 선택한 층을 해제 상태로 변경하면 허가된 사용자만 출입할 수 있습니다. 팝업 메뉴에서 해제를 클릭하세요. ##### 층 잠금[](#floor-lock "층 잠금에 대한 직접 링크 및 복사") 선택한 층을 잠금 상태로 변경하면 아무도 출입할 수 없습니다. 팝업 메뉴에서 잠금을 클릭하세요. --- ### 고급 출입 통제 제어하기 최종 업데이트 | **2026년 10월 12일** 고급 출입 통제로 설정된 출입문 또는 장치 제어 방법을 안내합니다. 제공하는 기능을 통해 문제 발생 시 빠른 대처 및 효율적으로 관리할 수 있습니다. 1. 런처 페이지에서 모니터링을 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 모니터링을 선택하세요. 2. 화면 왼쪽 사이드바의 출입문 탭에서 모든 고급 출입 통제로 이동하세요. 3. 설정된 고급 출입 통제를 선택하고 오른쪽 마우스 버튼을 클릭하세요. 팝업 메뉴에서 원하는 기능을 선택할 수 있습니다.  알아두기 * 고급 출입 통제의 종류에 따라 제공하는 기능이 다릅니다. 고급 출입 통제의 종류는 다음과 같습니다. * **안티패스백** * 화재 경보 * 스케줄 잠금/개방 * 경비 * 인터락 * 소집 * 재실 인원 제한 * 인원 점검(Roll Call) * 각 고급 출입 통제에 대한 자세한 내용은 [고급 출입 통제 설정하기](/platform/biostar_x/settings-advanced-ac)를 참고하세요. * 여러 고급 출입 통제 설정을 한 번에 선택해 제어하려면 [일괄 제어하기](/platform/biostar_x/monitoring-batch-control)를 참고하세요. #### APB 해제[](#apb-release "APB 해제에 대한 직접 링크 및 복사") **안티패스백**으로 설정된 출입문 또는 장치의 APB 알람을 해제할 수 있습니다. 팝업 메뉴에서 APB 해제를 클릭하세요. 화면 상단에 완료 메시지가 표시됩니다. 알아두기 * APB 해제 기능은 **안티패스백**에서만 사용할 수 있습니다. * **안티패스백** 설정에 대한 자세한 내용은 [안티패스백](/platform/biostar_x/settings-advanced-ac-apb)을 참고하세요. * **안티패스백**에 대한 자세한 내용은 [용어집](/reference/glossary#apb)을 참고하세요. #### 알람 해제[](#alarm "알람 해제에 대한 직접 링크 및 복사") 출입문 또는 장치에서 발생한 알람을 해제할 수 있습니다. 팝업 메뉴에서 알람 해제를 클릭하세요. 화면 상단에 완료 메시지가 표시됩니다. 알아두기 알람 해제는 재실 인원 제한 기능에서 사용할 수 없습니다. #### 활성화/비활성화[](#zone-revitalizationdisabled "활성화/비활성화에 대한 직접 링크 및 복사") 고급 출입 통제 기능을 활성화하거나 사용하지 않는 기능은 비활성화할 수 있습니다. 비활성화된 고급 출입 통제는 불투명 상태로 변경됩니다. 팝업 메뉴에서 활성화 또는 비활성화를 클릭하세요. 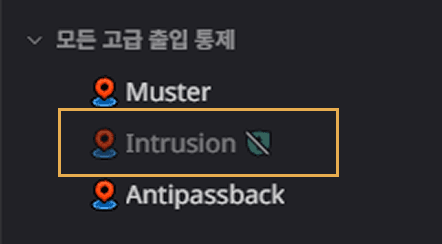 #### 경비/경비 해제[](#security-zone-control "경비/경비 해제에 대한 직접 링크 및 복사") 출입문 또는 장치의 경비를 설정하거나 해제할 수 있습니다. 팝업 메뉴에서 경비 또는 경비 해제를 클릭하세요. 알아두기 * 경비 또는 경비 해제는 경비로 설정된 고급 출입 통제에서만 사용할 수 있습니다. * 경비 설정에 대한 자세한 내용은 [경비](/platform/biostar_x/settings-advanced-ac-intrusion-alarm)를 참고하세요. #### 소집 리포트 확인[](#confirmation-of-muster-reports "소집 리포트 확인에 대한 직접 링크 및 복사") 소집에 대한 보고서를 확인하려면 소집 리포트를 클릭하세요. 새 창이 열리면 사용자 목록과 소집 기능으로 설정된 장치를 통해 사용자의 입실 및 퇴실 시간, 체류 시간 초과 여부를 확인할 수 있습니다. 알아두기 * 소집 리포트 기능은 소집에서만 사용할 수 있습니다. * 소집 기능에 대한 자세한 내용은 [소집](/platform/biostar_x/settings-advanced-ac-muster)을 참고하세요. #### 재실 인원 제한 모니터링[](#monitoring-of-restrictions-on-the-number-of-people "재실 인원 제한 모니터링에 대한 직접 링크 및 복사") 재실 인원 제한 기능으로 설정된 장치에 대한 상태를 확인할 수 있습니다. 팝업 메뉴에서 재실 인원 제한 모니터링을 클릭하세요. 새 창이 열리면 설정 → 출입 관리 → 고급 출입 통제 메뉴로 이동합니다. 재실 인원 제한 목록에서 상태를 확인할 수 있습니다. 알아두기 * 재실 인원 제한 모니터링 기능은 재실 인원 제한 기능으로 설정된 항목에서만 사용할 수 있습니다. * 재실 인원 제한 설정에 대한 자세한 내용은 [재실 인원 제한](/platform/biostar_x/settings-advanced-ac-occupancy)을 참고하세요. #### 상세 정보 확인[](#detail-view "상세 정보 확인에 대한 직접 링크 및 복사") 고급 출입 통제에 대한 상세 정보와 이벤트 발생 이력을 확인할 수 있습니다. 팝업 메뉴에서 상세 보기를 클릭하세요. 화면 오른쪽 패널에 상세 정보와 이벤트 발생 이력이 표시됩니다. 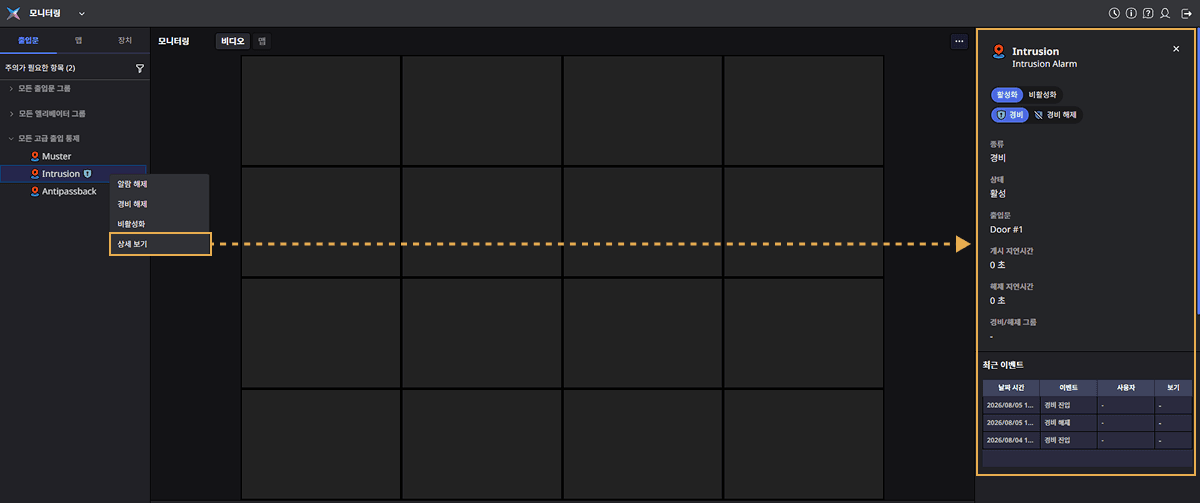 * **고급 출입 통제 제어**: 선택한 고급 출입 통제에 해당하는 제어 기능을 사용할 수 있습니다. * **상세 정보**: 고급 출입 통제 기능의 이름 및 상태, 장치 정보 등을 확인할 수 있습니다. * 최근 이벤트: 선택한 고급 출입 통제에서 발생한 최근 이벤트 목록을 확인할 수 있습니다. 알아두기 고급 출입 통제 상세 정보 섹션의 각 항목에 대한 자세한 내용은 [고급 출입 통제 설정하기](/platform/biostar_x/settings-advanced-ac)를 참고하세요. --- ### 사용자 정의 설치하기 최종 업데이트 | **2026년 7월 16일** 이 문서에서는 사용자 정의 설치 방식으로 **BioStar X**를 설치하는 절차를 단계별로 안내합니다. 사용자 정의 설치는 로컬 서버 또는 원격 서버에 기존에 설치된 데이터베이스(MariaDB, MS SQL Server)와 연동하여 데이터베이스 스키마를 생성합니다. 설치를 시작하기 전에 연동할 데이터베이스와 사용자 계정을 미리 준비하세요. #### 시작하기 전에[](#start-before "시작하기 전에에 대한 직접 링크 및 복사") * **BioStar X**와 연동하여 사용할 수 있는 데이터베이스는 아래와 같습니다. * MariaDB 11.4.4 * MS SQL Server 2012 SP3 * MS SQL Server 2014 SP2 * MS SQL Server 2016 SP1 * MS SQL Server 2017 * MS SQL Server 2019 * MS SQL Server 2022 * MS SQL Server의 보안 통신은 TLS 1.2를 지원합니다. * MS SQL Server를 데이터베이스로 설정하고, 데이터베이스 테이블 생성에 실패했다면 *C:\Program Files\BioStar X\dbscript\mssql* 경로의 스크립트를 실행하여 테이블을 생성할 수 있습니다. * 설치 옵션으로 사용자 정의 설치를 선택할 때 **AC DB name**, **TA DB name**, **VE DB name**은 동일하게 설정할 수 없습니다. * Windows 인증을 사용하려면 [Microsoft ODBC Driver 17 for SQL Server](https://learn.microsoft.com/ko-kr/sql/connect/odbc/download-odbc-driver-for-sql-server?view=sql-server-ver16#version-17)가 필요합니다. 먼저 해당 드라이버를 설치하세요. #### 설치 안내[](#설치-안내 "설치 안내에 대한 직접 링크 및 복사") 1. [슈프리마 다운로드 센터](https://download.supremainc.com/)로 접속해 로그인한 후 설치 패키지(*BioStar X Setup.X.Y.Z.BB.exe*)를 다운로드하세요. 2. 다운로드한 설치 파일을 실행하세요. 3. 사용할 언어를 선택하고 확인 버튼을 선택하세요.  4. 설치를 계속하려면 동의합니다를 선택하고 다음 버튼을 클릭하세요.  5. 관리자 계정 암호를 입력하고 다음 버튼을 클릭하세요.  6. 사용자 정의 설치를 선택하고 다음 버튼을 클릭하세요.  7. 이미 구성된 데이터베이스의 세부 정보를 입력하고 다음 버튼을 클릭하세요.  8) **BioStar X**를 설치할 경로를 설정하고 다음 버튼을 클릭하세요.  9) 암호화 키를 저장할 경로를 설정하고 다음 버튼을 클릭하세요.  10) 보안 경고 메시지의 내용을 확인하고 확인을 클릭하세요.  11) 데이터베이스에 저장되는 개인 정보 관리 권한 및 책임에 대한 안내를 읽고 설치를 계속하려면 다음 버튼을 클릭하세요.  12) **BioStar X**의 통신을 위한 포트를 설정하고 다음 버튼을 클릭하세요.  13) **BioStar X**의 구성 요소를 선택한 뒤 다음 버튼을 클릭하세요. **USB Device Agent**를 선택하면 BioMini, BioMini Plus 2, BioMini Slim 2, DUALi DE-620을 사용하기 위한 USB Agent와 드라이버를 함께 설치합니다.  14) 모든 설치 준비를 완료했다면 설치 버튼을 클릭하세요.  15) 부가 프로그램 설치 여부를 선택하고 **종료** 버튼을 클릭하세요.  16) 설치 화면의 안내에 따라 **USB Device Agent** 설치를 완료하세요. 알아두기 * 다운로드한 파일명에서 `X.Y.Z`는 버전 정보이며, `BB`는 빌드 번호입니다. * 관리자 계정 암호는 **BioStar X**를 설치한 다음 처음 로그인할 때 사용합니다. * 데이터베이스의 루트(root) 계정 암호는 AC, TA, Video DB 초기 암호로 사용합니다. * 암호화 키의 저장 경로를 변경할 수 있습니다. 경로를 변경한 이후에 암호화 키 파일을 수정하거나 다른 경로로 이동시키면 시스템 오류가 발생할 수 있습니다. * **BioStar X**를 삭제하면 암호화 키 파일도 함께 삭제합니다. * 제공된 USB Device Agent 인증서는 로컬 네트워크에만 적용할 수 있습니다. * 다른 프로그램에서 443 포트를 사용하고 있다면 BioStar X Setting 프로그램이 자동으로 실행되어 포트 번호를 변경할 수 있습니다. 포트 번호 변경에 대한 내용은 [포트 변경하기](/platform/biostar_x/change-port)를 참고하세요. * 데이터베이스 설정 변경에 대한 자세한 내용은 [데이터베이스 변경하기](/platform/biostar_x/change-db)를 참고하세요. 경고 * 관리자 또는 데이터베이스의 루트(root) 계정 암호를 분실하지 않도록 주의하세요. * 암호를 분실하면 버전 업그레이드 및 DB 백업/복원이 불가능할 수 있습니다. ###### 다음 단계 [웹 브라우저를 실행해 **BioStar X**로 로그인하는 방법을 확인하세요.](/platform/biostar_x/login) [**BioStar X**의 서버 상태를 확인하고 종료 또는 다시 시작하는 방법을 확인하세요.](/platform/biostar_x/manage-server) --- ### 위젯 추가하기 최종 업데이트 | **2026년 10월 12일** **BioStar X** 대시보드는 사용자가 원하는 정보를 자유롭게 배치할 수 있는 사용자 정의형 모니터링 화면입니다. 다양한 위젯을 추가하여 출입 통제 시스템의 주요 정보를 업무 환경에 맞게 구성할 수 있습니다. 추가할 수 있는 위젯 종류는 아래와 같습니다. * **차트**: 출입 이벤트 데이터를 막대/선/원형 차트로 시각화 * **카운터**: 일간/주간 이벤트 발생 수를 숫자로 표시 * **실시간 이벤트**: **BioStar X**에서 발생하는 모든 이벤트를 실시간 모니터링 * **실시간 출입 모니터링**: 특정 장치의 인증 성공 사용자 정보를 실시간 표시 * **시스템 사용 현황**: 사용자, 장치, 출입문 등의 등록 현황을 숫자로 표시 * **출입문 제어**: 선택한 출입문의 상태 확인 및 원격 제어 * **텍스트**: 공지사항이나 위젯 타이틀 등 사용자 정의 텍스트 배치 대시보드에 배치한 위젯을 통해서 아래와 같은 이점을 얻을 수 있습니다. * **맞춤형 구성**: 업무에 필요한 정보만 선별하여 한 화면에 배치 * **실시간 모니터링**: 출입 이벤트와 시스템 상태를 즉시 확인 * **직관적인 시각화**: 차트와 카운터를 통한 데이터의 시각적 표현 * **효율적인 관리**: 모니터링과 제어 기능을 통합하여 업무 효율성 향상 #### 위젯 추가[](#add-widgets "위젯 추가에 대한 직접 링크 및 복사") 대시보드에 위젯을 추가하여 원하는 정보를 확인할 수 있습니다. 1. 런처 페이지에서 대시보드를 클릭하세요. 2. 위젯 추가 버튼을 클릭하세요.  3. 새 위젯 추가 창이 나타나면 위젯 유형에서 원하는 항목을 선택하고 필수 항목을 입력 또는 설정하세요.  4. 위젯 설정을 완료하고 적용 버튼을 클릭하세요. 5. 위젯 표시 영역에 위젯이 생성되면 크기를 조절하거나 원하는 위치에 배치하세요. 6. 모든 설정을 완료하면 화면 오른쪽 상단의 적용 버튼을 클릭하세요. 알아두기 이미 위젯이 추가되어 있다면 화면 오른쪽 상단의 아이콘을 클릭하세요. 대시보드 설정 모드로 진입하면 위젯 추가 버튼을 클릭하세요. #### 위젯 종류[](#widget-types "위젯 종류에 대한 직접 링크 및 복사") * 각 위젯 별로 위젯 크기 기본값이 다르게 설정되어 있으며 기본값에서 가장 보기 좋게 최적화되어 있습니다. * 모든 위젯은 우측 하단부를 드래그하여 크기를 조절할 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. ##### 차트[](#chart "차트에 대한 직접 링크 및 복사") 원하는 차트 데이터를 선택하여 발생한 이벤트 수를 차트로 나타낼 수 있습니다. 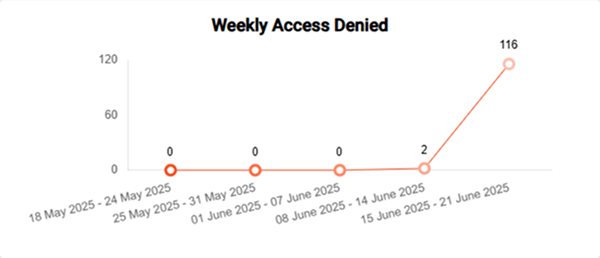 위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. * 차트 데이터: 일간, 주간 이벤트 목록 중에서 원하는 차트 데이터를 선택하세요. * 일간 출입 성공, 일간 출입 실패, 일간 통신 이슈, 일간 APB 위반, 주간 출입 성공, 주간 출입 실패, 주간 통신 이슈, 주간 APB 위반 * 차트 유형: 세로 막대 차트, 가로 막대 차트, 선형 차트, 파이 차트 중에 원하는 타입을 선택하세요. * 색상 조합: 다섯 가지의 색상 조합 중에 원하는 색상을 선택하세요. 알아두기 색상 조합을 선택할 때 보여지는 차트의 값은 실제 값이 아닌 미리보기를 위한 임의의 값입니다. ##### 카운터[](#bar "카운터에 대한 직접 링크 및 복사") 원하는 카운터 데이터를 선택하여 발생한 이벤트 수를 숫자로 나타낼 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. * 카운터 데이터: 일간, 주간 이벤트 목록 중에서 원하는 카운터 데이터를 선택하세요. * 일간 출입 성공, 일간 출입 실패, 일간 통신 이슈, 일간 APB 위반, 주간 출입 성공, 주간 출입 실패, 주간 통신 이슈, 주간 APB 위반 ##### 텍스트[](#text "텍스트에 대한 직접 링크 및 복사") 대시보드의 위젯 영역에 사용자가 원하는 텍스트를 입력하여 배치할 수 있습니다. 생성 후 필요한 위치에 배치하여 위젯의 타이틀로 사용하거나 공지사항 등으로 사용할 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 알아두기 텍스트 위젯 생성 시 배경 제거 옵션을 체크하면 배경에 투명도가 적용됩니다. ##### 실시간 이벤트[](#realtime-events "실시간 이벤트에 대한 직접 링크 및 복사") **BioStar X**에서 발생하는 이벤트를 실시간으로 보여줍니다. 특정 이벤트, 사용자, 출입문, 장치를 필터링해서 이벤트를 확인할 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. * 일시 중지: 실시간 이벤트를 정지할 수 있습니다. * 시작: 중지한 실시간 이벤트를 다시 시작할 수 있습니다. * 지우기: 인증 기록을 전체 삭제할 수 있습니다. 알아두기 다른 페이지로 이동했다가 다시 대시보드로 돌아올 경우 목록이 비워지고 다시 이벤트가 기록됩니다. ##### 실시간 출입 모니터링[](#real-time-access-monitoring "실시간 출입 모니터링에 대한 직접 링크 및 복사") 하나의 장치를 선택하여 선택한 장치에 인증을 성공한 사용자의 프로필 사진 및 정보(사용자, 날짜, 장치)를 실시간으로 보여줍니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. * 일시 중지: 실시간 출입 모니터링을 정지할 수 있습니다. * 시작: 중지한 실시간 출입 모니터링을 다시 시작할 수 있습니다. * 지우기: 인증 기록을 전체 삭제할 수 있습니다. 알아두기 실시간 출입 모니터링은 최대 5명까지 기록됩니다. ##### 시스템 사용 현황[](#system-usage-status "시스템 사용 현황에 대한 직접 링크 및 복사") BioStar X의 다양한 사용 현황을 숫자로 나타냅니다. 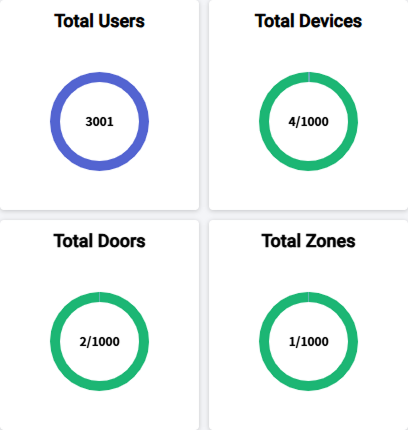 위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 나타낼 수 있는 시스템 사용 현황은 다음과 같습니다. * 사용자, 카드, 지문, 얼굴, 페이스, QR/바코드, 모바일 액세스, 장치, 출입문, 고급 출입 통제, 출입 그룹, 사용자 그룹, 장치 그룹, IR 페이스 ##### 출입문 제어[](#door-control "출입문 제어에 대한 직접 링크 및 복사") 하나의 출입문을 선택하여 선택한 출입문의 상태를 확인하고 제어할 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 제어 버튼으로 제어할 수 있는 항목은 다음과 같습니다. * 열림, 해제, 수동 잠금, 수동 개방, 알람 해제, APB 초기화 알아두기 출입문 제어 위젯의 이름은 출입문의 이름으로 자동 지정되며 수정할 수 없습니다. #### 위젯 데이터 새로고침 간격 설정[](#widget-refresh-interval "위젯 데이터 새로고침 간격 설정에 대한 직접 링크 및 복사") 대시보드에 추가된 위젯의 데이터 새로고침 간격을 설정할 수 있습니다. 1. 런처 페이지에서 대시보드를 클릭하세요. 2. 화면 오른쪽 상단의 아이콘을 클릭하세요. 3. 대시보드 설정 모드로 진입하면 화면 하단에 일반 설정에서 자동 새로고침 주기를 설정하세요. --- ### 위젯 삭제하기 최종 업데이트 | **2025년 10월 13일** 대시보드에 추가된 위젯을 삭제하는 방법을 안내합니다. 1. 런처 페이지에서 대시보드를 클릭하세요. 2. 화면 오른쪽 상단의 아이콘을 클릭하세요. 3. 대시보드 설정 모드로 진입하면 삭제하려는 **위젯**의 오른쪽 상단에 버튼을 클릭하세요. 4. 삭제 확인 팝업창을 확인하고 네 버튼을 클릭하세요.  5. 대시보드 설정 화면 오른쪽 상단의 적용을 클릭하세요. 대시보드 화면에서 수정한 사항이 반영된 것을 확인하세요. --- ### 위젯 수정하기 최종 업데이트 | **2025년 10월 13일** 대시보드에 추가한 위젯을 수정하는 방법을 안내합니다. 1. 런처 페이지에서 대시보드를 클릭하세요. 2. 화면 오른쪽 상단의 아이콘을 클릭하세요. 3. 대시보드 설정 모드로 진입하면 수정하려는 **위젯**의 오른쪽 상단에 아이콘을 클릭하세요. 4. 위젯 수정 창이 나타나면 원하는 항목을 수정하세요.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 5. 수정을 완료하면 적용 버튼을 클릭하세요. 6. 대시보드 설정 화면 오른쪽 상단의 적용 버튼을 클릭하세요. 대시보드 화면에서 수정한 사항이 반영된 것을 확인하세요. 알아두기 * 위젯 수정에서 위젯 유형은 변경할 수 없습니다. * 정해진 항목을 사용하는 텍스트, 시스템 사용 현황, 출입문 제어는 위젯 이름을 수정할 수 없습니다. --- ### 자동 생성 스케줄 설정하기 최종 업데이트 | **2026년 9월 27일** 유동 기간으로 설정하여 생성한 커스텀 리포트를 자동으로 생성하도록 스케줄을 설정할 수 있습니다. #### 자동 생성 스케줄 추가[](#자동-생성-스케줄-추가 "자동 생성 스케줄 추가에 대한 직접 링크 및 복사") 1. 런처 페이지에서 데이터를 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 데이터를 선택하세요. 2. 자동 생성 스케줄 탭을 클릭하세요. 3. 화면 오른쪽 상단의 스케줄 추가를 클릭하세요.  4. 자동 생성 스케줄 추가 화면이 나타나면 각 항목을 설정하세요. ##### 정보 설정[](#정보-설정 "정보 설정에 대한 직접 링크 및 복사") 자동 생성 스케줄의 기본 정보를 설정할 수 있습니다.  * 스케줄 이름: 스케줄의 이름을 입력하세요. ##### 리포트 및 스케줄 설정[](#리포트-및-스케줄-설정 "리포트 및 스케줄 설정에 대한 직접 링크 및 복사") 리포트별 자동 생성 스케줄을 설정할 수 있습니다.  * 리포트: 자동 생성할 커스텀 리포트를 선택할 수 있습니다. 유동 기간으로 설정된 커스텀 리포트만 나타납니다. * 생성 주기: 리포트를 자동 생성할 주기를 설정할 수 있습니다. * 생성 시간: 리포트를 자동 생성할 시간을 설정할 수 있습니다. 알아두기 커스텀 리포트 생성에 대한 자세한 내용은 [리포트 생성하기](/platform/biostar_x/data-generate-reports#custom-report)를 참고하세요. ##### 리포트 형식 설정[](#리포트-형식-설정 "리포트 형식 설정에 대한 직접 링크 및 복사") 리포트별 형식을 설정할 수 있습니다.  * 자동 생성 방식: 리포트의 자동 생성 방식을 설정할 수 있습니다. * 리포트 이름: 리포트 이름을 모든 페이지에 제목으로 표시하려면 모든 페이지에 제목 표시를 선택하세요. * 헤더: 헤더 표시를 선택하면 리포트 생성 시 헤더를 표시할 수 있습니다. 헤더를 모든 페이지에 표시하려면 모든 페이지에를 선택하세요. 알아두기 리포트별로 생성되는 헤더는 다를 수 있습니다. * 바닥글: 페이지 번호 표시 여부를 설정할 수 있습니다. * 파일 포맷: 리포트를 내보낼 파일 형식을 설정할 수 있습니다. 3. 설정을 저장하려면 적용을 클릭하세요. 알아두기 모든 설정을 완료했다면 리포트를 저장할 경로를 설정하세요. 자세한 내용은 [리포트 저장 경로 설정하기](/platform/biostar_x/data-settings)를 참고하세요. #### 자동 생성 스케줄 삭제[](#자동-생성-스케줄-삭제 "자동 생성 스케줄 삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 데이터를 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 데이터를 선택하세요. 2. 자동 생성 스케줄 탭을 클릭하세요. 3. 자동 스케줄 목록에서 삭제할 스케줄의 체크박스를 클릭하세요.  4. 화면 오른쪽 상단의 삭제를 클릭하세요. --- ### 리포트 생성하기 최종 업데이트 | **2026년 10월 12일** **BioStar X**에서 발생한 모든 이벤트를 조회하거나 경보 이력만 조회할 수 있습니다. 사용자가 원하는 조건에 맞게 필터링하여 커스텀 리포트를 생성할 수도 있습니다. 런처 페이지에서 데이터를 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 데이터를 선택하세요. #### 모든 이벤트 조회[](#모든-이벤트-조회 "모든 이벤트 조회에 대한 직접 링크 및 복사") **BioStar X**에서 발생한 모든 이벤트를 조회할 수 있습니다. 화면 왼쪽 사이드바에서 이벤트 → 모든 이벤트를 클릭하세요. 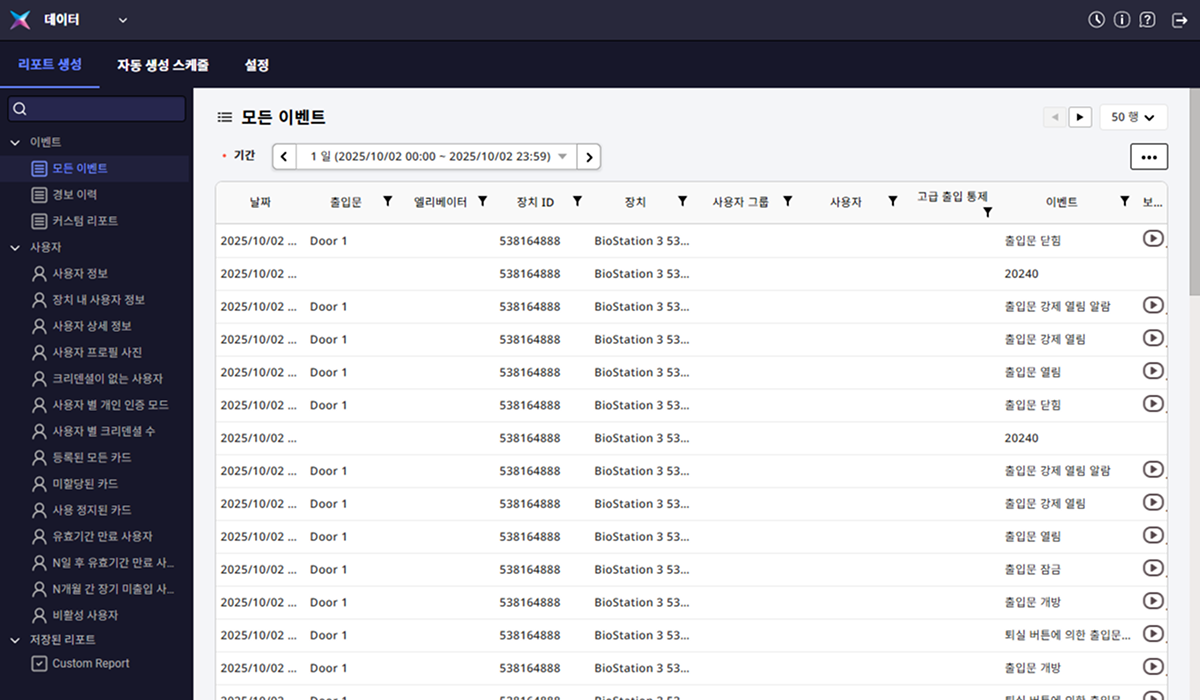 * 조회된 목록에서 이전 또는 다음 페이지를 확인하려면 화면 오른쪽 상단의 또는 버튼을 클릭하세요. * 목록에 표시할 행의 수를 변경하려면 화면 오른쪽 상단의 드롭다운 메뉴를 클릭하고 원하는 값을 선택하세요. 최소 25행부터 최대 200행까지 선택할 수 있습니다. 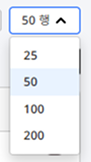 ##### 기간 설정[](#기간-설정 "기간 설정에 대한 직접 링크 및 복사") 화면 왼쪽 상단의 기간 항목에서 원하는 기간을 설정할 수 있습니다. 날짜 영역을 클릭하세요. 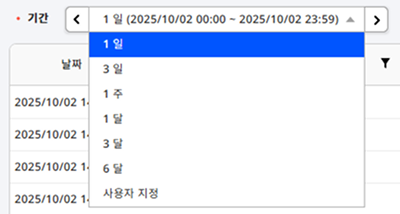 * 오늘 날짜를 기준으로 1일부터 6달까지 사전 정의된 기간을 선택할 수 있습니다. 원하는 기간을 선택하면 해당 기간에 발생한 이벤트가 목록에 자동 표시됩니다. * 사용자 정의을 선택하면 원하는 기간을 직접 설정할 수도 있습니다. 기간 선택 창이 나타나면 시작 날짜와 종료 날짜, 시간을 설정하고 확인 버튼을 클릭하세요. 설정한 기간에 발생한 이벤트가 목록에 자동 표시됩니다.  알아두기 오늘 날짜를 선택하려면 오늘 버튼을 클릭하세요. ##### 조회 조건 설정[](#조회-조건-설정 "조회 조건 설정에 대한 직접 링크 및 복사") 조회 목록의 헤더 부분에서 원하는 조건을 설정하여 목록을 필터링할 수 있습니다. 날짜를 제외한 모든 항목에 조건을 설정할 수 있습니다. 1. 이벤트 목록의 헤더 부분에서 원하는 컬럼의 버튼을 클릭하세요. 2. 필터 조건 창이 나타나면 원하는 항목을 선택하세요.  3. 선택을 완료했으면 필터 조건 추가 버튼을 클릭하세요. 선택한 조건에 맞는 이벤트만 목록에 표시됩니다.  ##### 조회 조건 해제[](#조회-조건-해제 "조회 조건 해제에 대한 직접 링크 및 복사") 설정한 조회 조건을 해제하려면 헤더 부분 아래에 설정된 조건에서 버튼을 클릭하세요. 설정한 조건이 해제되고 모든 이벤트가 목록에 다시 표시됩니다.  ##### 리포트 저장[](#리포트-저장 "리포트 저장에 대한 직접 링크 및 복사") 사용자가 설정한 조회 기간 및 조건으로 이벤트를 리포트로 저장할 수 있습니다. 1. 이벤트 목록 왼쪽 상단의 리포트 저장 버튼을 클릭하세요.  2. 리포트 템플릿 저장 성공 메시지가 나타나면 확인 버튼을 클릭하세요. 3. 화면 왼쪽 사이드바의 저장된 리포트 하위에 저장한 리포트가 표시됩니다.  저장한 리포트는 템플릿으로 저장되며, 추후 동일한 조건으로 리포트를 생성할 때 유용하게 사용할 수 있습니다. 알아두기 * 저장한 리포트의 제목, 이벤트 항목, 기간, 필터 조건을 수정하려면, 리포트 상단 영역에서 버튼을 클릭하세요. * 리포트 제목은 화면 왼쪽 사이드바의 저장된 리포트 하위에서도 변경할 수 있습니다. 제목을 변경할 커스텀 리포트를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 팝업 메뉴에서 리포트 템플릿 이름 변경을 선택하세요.  * 리포트 관리에 대한 자세한 내용은 [#report-management](#report-management)를 참고하세요. ##### 이벤트 영상 확인하기[](#이벤트-영상-확인하기 "이벤트 영상 확인하기에 대한 직접 링크 및 복사") 이벤트 목록에서 특정 이벤트가 발생한 장치에 카메라가 연결되어 있다면 해당 이벤트의 보기 컬럼에 아이콘이 표시됩니다. 아이콘을 클릭하면 팝업창을 통해 해당 이벤트가 발생한 시점의 영상을 확인할 수 있습니다.  알아두기 * 카메라 규칙 설정에서 한 개 이상의 카메라를 연결했다면 첫 번째 카메라의 영상을 재생합니다. 카메라 규칙 설정에 대한 자세한 내용은 [비디오 규칙 설정하기](/platform/biostar_x/settings-videos-rule)를 참고하세요. * 출입문과 카메라 연동에 대한 자세한 내용은 [비디오 규칙 설정하기](/platform/biostar_x/settings-videos-rule)를 참고하세요. * 이 기능은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. ##### CSV 내보내기[](#csv-내보내기 "CSV 내보내기에 대한 직접 링크 및 복사") 조회된 이벤트 목록을 CSV 파일로 내보낼 수 있습니다. 1. 화면 오른쪽 상단의 내보내기 버튼을 클릭하세요. 2. 리포트 내보내기 창이 나타나면 파일 포맷에서 CSV를 선택하세요.  3. 파일 이름에서 저장할 파일 이름을 수정할 수 있습니다. 4. 내보내기 사유(선택 사항)를 입력하고 내보내기 버튼을 클릭하세요. 5. 로컬의 원하는 경로에 CSV 파일을 저장하세요. 알아두기 내보내기 사유는 필수 입력 항목이 아닙니다. 내보내기 사유는 설정 → 감사 추적 → 출입 통제 감사 로그에서 기록을 확인할 수 있습니다. #### 경보 이력 조회[](#경보-이력-조회 "경보 이력 조회에 대한 직접 링크 및 복사") 경보(알람) 이력만 조회할 수 있습니다. 화면 왼쪽 사이드바에서 이벤트 → 경보 이력을 클릭하세요.  * 조회된 목록에서 이전 또는 다음 페이지를 확인하려면 화면 오른쪽 상단의 또는 버튼을 클릭하세요. * 조회된 목록에서 첫 페이지 또는 마지막 페이지로 이동하려면 화면 오른쪽 상단의 또는 버튼을 클릭하세요. * 목록에 표시할 행의 수를 변경하려면 화면 오른쪽 상단의 드롭다운 메뉴를 클릭하고 원하는 값을 선택하세요. 최소 25행부터 최대 200행까지 선택할 수 있습니다.  알아두기 이벤트 모니터링에서 경보(알람) 이벤트 확인에 대한 자세한 내용은 [이벤트 모니터링하기](/platform/biostar_x/monitoring-event)를 참고하세요. ##### 기간 설정[](#기간-설정 "기간 설정에 대한 직접 링크 및 복사") 화면 왼쪽 상단의 기간 항목에서 원하는 기간을 설정할 수 있습니다. 날짜 영역을 클릭하세요.  * 오늘 날짜를 기준으로 1일부터 6달까지 사전 정의된 기간을 선택할 수 있습니다. 원하는 기간을 선택하면 해당 기간에 발생한 이벤트가 목록에 자동 표시됩니다. * 사용자 정의을 선택하면 원하는 기간을 직접 설정할 수도 있습니다. 기간 선택 창이 나타나면 시작 날짜와 종료 날짜, 시간을 설정하고 확인 버튼을 클릭하세요. 설정한 기간에 발생한 이벤트가 목록에 자동 표시됩니다.  알아두기 오늘 날짜를 선택하려면 오늘 버튼을 클릭하세요. ##### 조회 조건 설정[](#조회-조건-설정-1 "조회 조건 설정에 대한 직접 링크 및 복사") 조회 목록의 헤더 부분에서 원하는 조건을 설정하여 목록을 필터링할 수 있습니다. 날짜를 제외한 모든 항목에 조건을 설정할 수 있습니다. 1. 이벤트 목록의 헤더 부분에서 원하는 컬럼의 버튼을 클릭하세요. 2. 필터 조건 창이 나타나면 원하는 항목을 선택하세요.  3. 선택을 완료했으면 필터 조건 추가 버튼을 클릭하세요. 선택한 조건에 맞는 이벤트만 목록에 표시됩니다.  ##### 조회 조건 해제[](#조회-조건-해제-1 "조회 조건 해제에 대한 직접 링크 및 복사") 설정한 조회 조건을 해제하려면 헤더 부분 아래에 설정된 조건에서 버튼을 클릭하세요. 설정한 조건이 해제되고 모든 이벤트가 목록에 다시 표시됩니다.  ##### 리포트 저장[](#리포트-저장-1 "리포트 저장에 대한 직접 링크 및 복사") 사용자가 설정한 조회 기간 및 조건으로 경보 이력을 리포트로 저장할 수 있습니다. 1. 경보 이력 목록 왼쪽 상단의 리포트 저장 버튼을 클릭하세요.  2. 리포트 템플릿 저장 성공 메시지가 나타나면 확인 버튼을 클릭하세요. 3. 화면 왼쪽 사이드바의 저장된 리포트 하위에 저장한 리포트가 표시됩니다.  저장한 리포트는 템플릿으로 저장되며, 추후 동일한 조건으로 리포트를 생성할 때 유용하게 사용할 수 있습니다. 알아두기 * 저장한 리포트의 제목, 이벤트 항목, 기간, 필터 조건을 수정하려면, 리포트 상단 영역에서 버튼을 클릭하세요. * 리포트 제목은 화면 왼쪽 사이드바의 저장된 리포트 하위에서도 변경할 수 있습니다. 제목을 변경할 커스텀 리포트를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 팝업 메뉴에서 리포트 템플릿 이름 변경을 선택하세요.  * 리포트 관리에 대한 자세한 내용은 [#report-management](#report-management)를 참고하세요. #### 사용자 리포트 조회[](#viewUserReport "사용자 리포트 조회에 대한 직접 링크 및 복사") 사용자 관련 템플릿을 선택하여 리포트를 생성할 수 있습니다. 화면 왼쪽 사이드바에서 사용자 하위에서 원하는 템플릿을 클릭하세요.  * 사용자 정보: 사용자 상세 정보를 목록 형식으로 조회할 수 있습니다. * 장치 내 사용자 정보: 장치에 등록된 사용자의 정보를 조회할 수 있습니다. * 사용자 상세 정보: 사용자 상세 정보를 카드 형식으로 조회할 수 있습니다. * 사용자 프로필 사진: 사용자 프로필 사진을 갤러리 형식으로 조회할 수 있습니다. * 크리덴셜이 없는 사용자: 크리덴셜을 설정하지 않은 사용자를 조회할 수 있습니다. * 사용자 별 개인 인증 모드: 사용자의 개인 인증 모드 설정 정보를 조회할 수 있습니다. * 사용자 별 크리덴셜 수: 사용자에게 설정된 크리덴셜 개수를 조회할 수 있습니다. * 등록된 모든 카드: 등록된 카드를 기준으로 사용자를 조회할 수 있습니다. * 미할당된 카드: 사용자에게 할당되지 않은 카드를 조회할 수 있습니다. * 사용 정지된 카드: 사용 정지된 카드를 조회할 수 있습니다. * 유효기간 만료 사용자: 유효 기간이 만료된 사용자를 조회할 수 있습니다. * N일 후 유효기간 만료 사용자: N일 이내에 유효 기간이 만료되는 사용자를 조회할 수 있습니다. 일 수는 리포트를 생성하기 전에 직접 입력할 수 있습니다. * N개월 간 장기 미출입 사용자: 최근 N개월 동안 출입 기록이 없는 사용자를 조회할 수 있습니다. 개월 수는 리포트를 생성하기 전에 직접 입력할 수 있습니다. * 비활성 사용자: 비활성화된 사용자를 조회할 수 있습니다. 알아두기 * 생성한 리포트는 저장된 리포트 하위에 저장할 수 있습니다. 리포트 왼쪽 상단의 리포트 저장 버튼을 클릭하세요. * 리포트 관리에 대한 자세한 내용은 [#report-management](#report-management)를 참고하세요. #### 커스텀 리포트 생성[](#custom-report "커스텀 리포트 생성에 대한 직접 링크 및 복사") 원하는 조건에 맞게 필터링하여 커스텀 리포트를 생성할 수 있습니다. 생성한 리포트는 템플릿으로 저장하여 추후 동일한 조건으로 리포트를 생성할 때 유용하게 사용할 수 있습니다. 1. 화면 왼쪽 사이드바에서 이벤트 → 커스텀 리포트를 클릭하세요. 2. 이벤트 선택 창에서 원하는 이벤트를 선택하세요.  3. 원하는 이벤트 선택을 완료하면 다음 버튼을 클릭하세요.  * 검색() 입력 필드에서 원하는 항목을 검색할 수 있습니다. * 가장 오른쪽 목록에서 버튼을 클릭하면 선택한 항목을 제외할 수 있습니다. 4. 조회 기간을 설정하고 다음 버튼을 클릭하세요.  * 고정: 특정 날짜와 시간을 설정해 조회 기간을 설정할 수 있습니다. * 유동: 오늘 날짜를 기준으로 시작일, 종료일, 시간을 설정할 수 있습니다. 반복적으로 일정 기간의 리포트를 생성할 때 유용합니다. 5. 사용자, 출입문, 장치를 기준으로 그룹별, 개별적으로 조건을 설정할 수 있습니다.  * 오른쪽 목록에서 버튼을 클릭하면 선택한 항목을 제외할 수 있습니다. 6. 원하는 조건을 선택하고 다음 버튼을 클릭하세요. 7. 열 설정 창에서 리포트에 표시할 컬럼을 선택하세요.  8. 원하는 컬럼 선택을 완료하면 생성 버튼을 클릭하세요. 9. 설정한 조건으로 리포트를 생성합니다.  10. 생성한 리포트를 템플릿으로 저장하려면 목록 왼쪽 상단의 리포트 저장 버튼을 클릭하세요. 저장한 리포트는 화면 왼쪽 사이드바의 저장된 리포트 하위에서 확인할 수 있습니다. 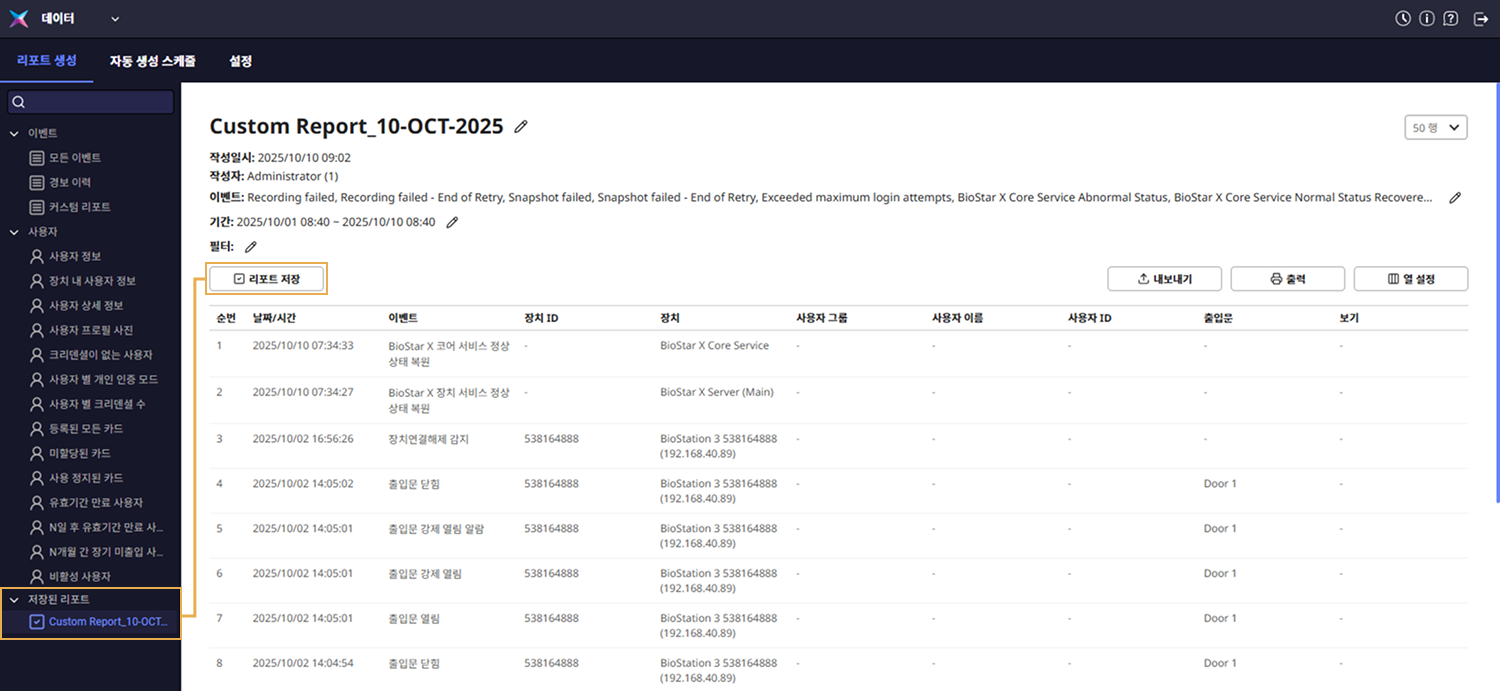 저장한 리포트는 템플릿으로 저장되며, 추후 동일한 조건으로 리포트를 생성할 때 유용하게 사용할 수 있습니다. 알아두기 * 저장한 리포트의 제목, 이벤트 항목, 기간, 필터 조건을 수정하려면, 리포트 상단 영역에서 버튼을 클릭하세요. * 리포트 제목은 화면 왼쪽 사이드바의 저장된 리포트 하위에서도 변경할 수 있습니다. 제목을 변경할 커스텀 리포트를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 팝업 메뉴에서 리포트 템플릿 이름 변경을 선택하세요.  * 리포트 관리에 대한 자세한 내용은 [#report-management](#report-management)를 참고하세요. #### 리포트 관리[](#report-management "리포트 관리에 대한 직접 링크 및 복사") ##### 리포트 파일 저장[](#리포트-파일-저장 "리포트 파일 저장에 대한 직접 링크 및 복사") 리포트를 PDF 또는 CSV 파일로 내보내려면 내보내기 버튼을 클릭하세요. 리포트 내보내기 창이 나타나면 각 항목을 설정하고 내보내기 버튼을 클릭하세요. 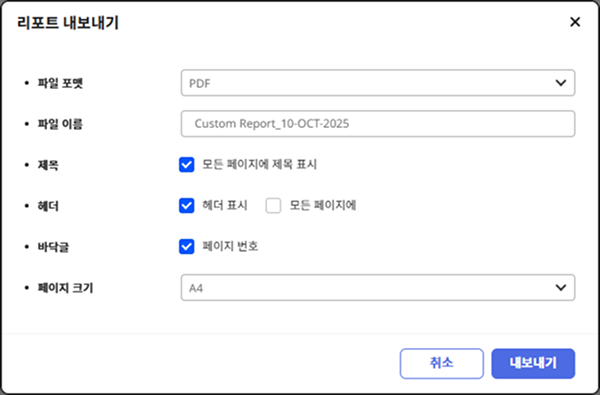 알아두기 내보내기 사유는 필수 입력 항목이 아닙니다. 내보내기 사유는 설정 → 감사 추적 → 출입 통제 감사 로그에서 기록을 확인할 수 있습니다. ##### 리포트 인쇄[](#리포트-인쇄 "리포트 인쇄에 대한 직접 링크 및 복사") PC와 연결된 프린터로 리포트를 인쇄하려면 출력 버튼을 클릭하세요. 리포트 출력 창이 나타나면 각 항목을 설정하고 출력 버튼을 클릭하세요. 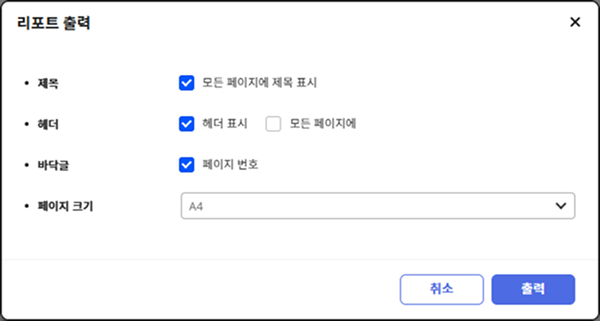 웹 브라우저의 새 탭을 통해 인쇄 미리보기 화면이 나타납니다. 화면 오른쪽 상단의 인쇄 버튼을 클릭하면 인쇄를 시작할 수 있습니다. 알아두기 인쇄 사유는 필수 입력 항목이 아닙니다. 인쇄 사유는 설정 → 감사 추적 → 출입 통제 감사 로그에서 기록을 확인할 수 있습니다. ##### 리포트 삭제[](#리포트-삭제 "리포트 삭제에 대한 직접 링크 및 복사") 저장한 리포트를 삭제하려면 화면 왼쪽 사이드바의 저장된 리포트 하위에서 삭제할 리포트를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 팝업 메뉴에서 리포트 템플릿 삭제를 선택하세요. 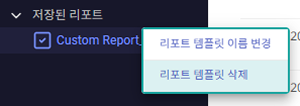 ##### 열 설정[](#열-설정 "열 설정에 대한 직접 링크 및 복사") 리포트에 표시되는 열(Column) 설정을 변경할 수 있습니다. 열 설정을 통해 표시할 열을 선택하거나 열의 순서를 변경할 수 있습니다. 1. 리포트 오른쪽 상단의 열 설정 버튼을 클릭하세요. 2. 열 레이아웃 창이 나타나면 원하는 열을 선택하거나 선택 해제하세요.  3. 열의 순서를 변경하려면 원하는 열을 클릭한 채로 드래그하여 위치를 변경하세요. 4. 설정을 저장하려면 적용 버튼을 클릭하세요. 알아두기 * 열 레이아웃 설정을 초기화하려면 기본 열 버튼을 클릭하세요. * 생성한 리포트에 따라 선택 또는 선택 해제할 수 있는 열이 다를 수 있습니다. --- ### 리포트 저장 경로 설정하기 최종 업데이트 | **2025년 10월 10일** 자동 생성 스케줄을 설정했다면 리포트를 저장할 경로를 설정하세요. 1. 설정을 클릭하세요. 2. 리포트를 저장할 경로를 입력하세요.  * 자동 생성 리포트 저장 경로: 지정한 경로로 리포트가 저장되며, 경로를 입력하지 않으면 사용자 PC의 *Documents\BioStarX* 폴더에 자동 저장됩니다. 3. 설정을 저장하려면 적용을 클릭하세요. --- ### 사용자 삭제하기 최종 업데이트 | **2026년 5월 11일** **BioStar X**에 등록한 사용자를 퇴사, 계약 종료, 보안 위반 등의 사유로 삭제해야 하는 경우, 다음의 안내에 따라 삭제할 수 있습니다. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 삭제할 사용자의 가장 왼쪽에 체크박스를 클릭하세요. 1명 이상의 사용자를 선택할 수 있습니다. 3. 화면 오른쪽 상단의 삭제 버튼을 클릭하세요.  4. 확인 메시지가 나타나면 삭제 버튼을 클릭하세요. 사용자 목록에서 선택한 사용자가 삭제된 것을 확인하세요. 알아두기 * 아이디가 `1`인 사용자는 삭제할 수 없습니다. * 장치에서 사용자 정보를 삭제하는 방법에 대한 자세한 내용은 [장치에 등록한 사용자 관리하기](/platform/biostar_x/settings-device-manage-device-users)를 참고하세요. --- ### 사용자 정보 수정하기 최종 업데이트 | **2026년 7월 16일** 등록된 사용자의 정보를 수정하는 방법을 안내합니다. 개별 사용자의 기본 정보, 출입 권한, 크리덴셜을 수정하거나 여러 사용자의 정보를 일괄로 수정할 수 있습니다. 알아두기 최초 만들어진 아이디가 `1`인 사용자는 다른 관리자가 수정할 수 없습니다. 해당 계정으로 로그인한 본인만 자신의 정보를 수정할 수 있습니다. #### 사용자 정보 수정[](#user-information-modification "사용자 정보 수정에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 수정할 사용자를 선택하세요. 3. 사용자를 더블 클릭하거나 화면 오른쪽에 사용자의 프로필 정보가 표시되면 자세히 보기 버튼을 클릭하세요. 4. 사용자 정보를 수정할 수 있는 창이 나타납니다.  5. 원하는 항목을 수정하세요. 6. 크리덴셜 항목을 수정하려면 버튼을 클릭하고, 삭제하려면 버튼을 클릭하세요.  7. 수정 사항을 저장하려면 화면 오른쪽 상단의 저장 버튼을 클릭하세요. 알아두기 * 정보 섹션의 각 항목에 대한 자세한 내용은 [사용자 기본 정보 입력하기](/platform/biostar_x/add-user-basic-info)를 참고하세요. * 크리덴셜 섹션의 각 항목에 대한 자세한 내용은 [사용자 크리덴셜 등록하기](/platform/biostar_x/enroll-credential)를 참고하세요. * 권한 섹션의 각 항목에 대한 자세한 내용은 [사용자 권한 설정하기](/platform/biostar_x/set-permission)를 참고하세요. * 고급 섹션에서 사용자와 관련한 개인 메시지를 입력할 수 있습니다. #### 사용자 정보 일괄 수정[](#user-information-collective-modification "사용자 정보 일괄 수정에 대한 직접 링크 및 복사") 한 번에 여러 사용자의 정보나 출입 권한을 수정할 수 있습니다. 이 기능은 다수의 사용자에게 동일한 출입 권한이나 그룹을 설정할 때 유용합니다. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 수정할 사용자의 가장 왼쪽에 체크박스를 클릭하세요. 2명 이상의 사용자를 선택하세요. 3. 화면 오른쪽 상단의 일괄 편집 버튼을 클릭하세요.  4. 일괄 편집 화면이 나타나면 원하는 항목의 체크박스를 클릭하고 수정하세요.  5. 수정한 정보를 저장하려면 화면 오른쪽 상단의 저장 버튼을 클릭하세요. 알아두기 * 사용자의 ID 및 이름, 이메일, 전화번호, 크리덴셜과 같은 개인정보는 일괄 수정할 수 없습니다. * 수정한 정보를 취소하려면 화면 오른쪽 상단의 취소 버튼을 클릭하세요. ###### 다음 단계 [사용자 크리덴셜을 등록하고 출입 인증 방식을 설정하세요.](/platform/biostar_x/enroll-credential) [사용자의 출입 권한 설정 방법을 확인하세요.](/platform/biostar_x/set-permission) [사용자 정보를 변경했다면 장치로 전송해야 합니다. 사용자 정보를 장치로 전송하는 방법을 확인하세요.](/platform/biostar_x/transfer-user-info-to-device) --- ### 사용자 크리덴셜 등록하기 최종 업데이트 | **2026년 7월 16일** 사용자의 크리덴셜을 등록하는 방법을 안내합니다. 사용자의 지문 및 얼굴, 카드 정보, 비밀번호 등을 크리덴셜로 등록할 수 있습니다. 크리덴셜은 사용자를 새로 등록하거나 수정할 때 추가 또는 변경할 수 있습니다. 런처 → 사용자 페이지로 이동해, 아래 두 가지 방식으로 크리덴셜을 등록하거나 추가, 변경할 수 있습니다. * **새로운 사용자**: 화면 오른쪽 상단의 새 사용자 버튼을 클릭하세요. 새 사용자 창이 나타납니다. * **기존 사용자**: 사용자 목록에서 사용자를 더블 클릭하세요. 또는, 사용자를 클릭하면 화면 오른쪽에 표시되는 프리뷰 화면에서 자세히 보기 버튼을 클릭하세요. 사용자 정보를 수정할 수 있는 창이 나타납니다. 크리덴셜 섹션에서 설정할 수 있는 항목은 아래와 같습니다. 각 항목에 대한 설명을 참고하여 적절한 사용자 권한을 설정하세요.  크리덴셜을 등록하고 1:1 보안 등급 항목에서 적절한 보안 등급을 설정하세요. 보안 등급이 높을수록 인증률이 낮거나 본인 거부율(FRR)이 높을 수 있습니다. **크리덴셜(Credential)**: 사용자의 신원을 확인하기 위한 데이터입니다. 일반적으로 디지털 서명, 스마트카드, 바이오 정보, 사용자 이름과 비밀번호 등이 있습니다. 알아두기 * 모바일 출입 카드는 에어팝 포털과 연동해야 사용할 수 있습니다. 에어팝 포털 연동 및 모바일 출입 카드 사용에 대한 자세한 내용은 [모바일 출입 카드 관리하기](/platform/biostar_x/settings-credential-mobile-access-card)를 참고하세요. #### 크리덴셜 등록하기[](#enroll-credential "크리덴셜 등록하기에 대한 직접 링크 및 복사") 사용자의 크리덴셜을 등록하는 방법은 아래와 같습니다. 크리덴셜은 지문, 얼굴, 카드, 비밀번호 등 다양한 형태로 등록할 수 있습니다. #### [보안 등급 설정하기→ 둘러보기](/platform/biostar_x/enroll-credential-securitylevel) 장치에서 설정한 바이오메트릭 1:N 보안 등급과 상관없이 사용자에게 별도의 보안 등급을 부여할 수 있습니다. #### [인증 모드 설정하기→ 둘러보기](/platform/biostar_x/enroll-credential-authmode) 장치 기본값 또는 개인별 맞춤 인증 모드를 설정하여 사용자마다 다른 인증 방식을 적용하세요. #### [지문 등록하기→ 둘러보기](/platform/biostar_x/enroll-credential-fingerprint) 출입을 위한 인증 수단으로 사용자의 지문을 등록해 사용할 수 있습니다. 지문 인증을 지원하는 장치를 통해 사용자의 지문 정보를 등록하세요. #### [IR 페이스 등록하기→ 둘러보기](/platform/biostar_x/enroll-credential-ir-face) 출입을 위한 인증 수단으로 사용자의 얼굴을 등록해 사용할 수 있습니다. IR 페이스 등록은 사용자의 얼굴을 적외선 카메라로 촬영한 인증 수단입니다. #### [얼굴 등록하기→ 둘러보기](/platform/biostar_x/enroll-credential-face) 출입을 위한 인증 수단으로 사용자의 얼굴을 등록해 사용할 수 있습니다. 얼굴 등록은 사용자의 얼굴을 카메라로 촬영한 인증 수단입니다. #### [출입 카드 등록하기→ 둘러보기](/platform/biostar_x/enroll-credential-card) 사용자에게 CSN, Wiegand, 스마트 카드를 등록하는 과정을 안내합니다. #### [모바일 출입 카드 등록하기→ 둘러보기](/platform/biostar_x/enroll-credential-mobile) 슈프리마의 에어팝 포털(Airfob Portal)과 연동하여 모바일 출입 카드를 사용하면, 사용자에게 모바일 출입 카드를 발급할 수 있습니다. #### [QR/Barcode 등록하기→ 둘러보기](/platform/biostar_x/enroll-credential-qrbarcode) BioStar X QR 생성 및 외부 발급 QR/Barcode를 사용자 인증 수단으로 등록하는 과정을 안내합니다. #### [PIN 등록하기→ 둘러보기](/platform/biostar_x/enroll-credential-pin) 사용자에게 PIN을 개별 등록하거나 CSV 가져오기를 통해 일괄 등록하는 과정을 안내합니다. ###### 다음 단계 [권한 섹션에서 사용자의 출입 권한 설정 방법을 확인하세요.](/platform/biostar_x/set-permission) [고급 섹션에서 사용자 출입 시 장치에 표시할 메시지를 설정하거나 디렉토리 서비스 연동 시 해당 사용자를 동기화에서 제외할 수 있습니다.](/platform/biostar_x/set-user-advanced) [사용자 정보를 수정하는 방법을 확인하세요.](/platform/biostar_x/edit-user) --- ### 인증 모드 설정하기 최종 업데이트 | **2026년 10월 12일** 사용자별로 인증 방식을 유연하게 설정할 수 있습니다. 장치에서 설정한 기본 인증 방식을 사용하거나, 각 사용자에게 맞는 개별 인증 모드를 지정할 수 있습니다. 또한 얼굴과 지문을 모두 포함한 확장 인증 모드를 통해 보안 수준을 높일 수 있습니다. #### 장치 기본값[](#장치-기본값 "장치 기본값에 대한 직접 링크 및 복사") 인증 모드 옵션을 장치 기본값으로 설정하면 장치에서 설정한 방식에 따라 인증할 수 있습니다.  #### 개인 인증 모드[](#개인-인증-모드 "개인 인증 모드에 대한 직접 링크 및 복사") 인증 모드 옵션을 개인 인증 모드로 설정하면 사용자마다 인증 방식을 다르게 설정할 수 있습니다.  \+ 추가 버튼을 클릭하면 인증모드 추가 창이 나타납니다. 원하는 인증 방식을 설정하세요.  * 확장 인증 모드: 확장 인증 모드 사용 여부를 설정하세요. 확장 인증 모드를 사용하면 얼굴과 지문을 모두 포함하여 인증 모드를 조합할 수 있습니다. * 인증 모드: 사용할 인증 모드를 드래그 앤 드롭으로 설정하세요.  설정한 인증 모드를 등록하려면 확인 버튼을 클릭하세요. 알아두기 * 확장 인증 모드 옵션은 BioStation 3 Max, BioEntry W3, BioStation 3, FaceStation F2 모델에서 지원합니다. * 장치 기본 인증 모드 포함으로 설정하면 장치에서 설정된 인증 모드와 **BioStar X**에서 설정한 개인 인증 모드를 모두 사용할 수 있습니다.  * 장치 기본 인증 모드 미포함으로 설정하면 **BioStar X**에서 설정한 개인 인증 모드만 사용할 수 있습니다. --- ### 출입 카드 등록하기 최종 업데이트 | **2026년 9월 27일** 사용자에게 출입 카드를 등록하는 방법을 안내합니다. CSN 카드, Wiegand 카드, 스마트 카드 등록 방법과 카드 읽기/포맷 기능을 설명합니다. 장치가 지원하는 카드 종류는 해당 장치의 매뉴얼을 참고하세요. **USB 에이전트를 이용한 카드 등록** | 카드 종류 | CSN | Wiegand | 스마트 카드 | | ---------- | --- | ------- | ----------- | | EM | ❌ | ❌ | ❌ | | MIFARE | ✅ | ❌ | ✅ | | DESFire | ✅ | ❌ | ✅ | | FeliCa | ✅ | ❌ | ❌ | | HID Prox | ❌ | ❌ | ❌ | | HID iCLASS | ❌ | ❌ | ❌ | #### CSN 카드[](#csncard "CSN 카드에 대한 직접 링크 및 복사") 1. 크리덴셜 섹션에서 + 카드 버튼을 클릭하세요. 2. 카드 등록 창이 나타나면 카드 종류 옵션에서 CSN을 선택하세요.  3. 등록 방법 옵션에서 원하는 카드 등록 방식을 선택하세요. * 리더로 등록: 장치 목록에서 카드를 스캔할 장치를 선택하고 카드 읽기 버튼을 클릭하세요. * 카드 할당: 목록에서 사용자에게 할당하려는 카드를 선택하세요. 입력 필드를 통해 검색할 수도 있습니다. * 직접 입력: 카드 번호를 직접 입력하거나 사용자 ID 사용 버튼을 클릭하세요. 4. 등록 버튼을 클릭하세요. #### Wiegand 카드[](#wiegandcard "Wiegand 카드에 대한 직접 링크 및 복사") 1. 크리덴셜 섹션에서 + 카드 버튼을 클릭하세요. 2. 카드 등록 창이 나타나면 카드 종류 옵션에서 Wiegand을 선택하세요.  3. 카드 데이터 형식 옵션에서 원하는 형식을 선택하세요. 4. 등록 방법 옵션에서 원하는 카드 등록 방식을 선택하세요. * 리더로 등록: 장치 목록에서 카드를 스캔할 장치를 선택하고 카드 읽기 버튼을 클릭하세요. * 카드 할당: 목록에서 사용자에게 할당하려는 카드를 선택하세요. 입력 필드를 통해 검색할 수도 있습니다. * 직접 입력: 시설 코드(Facility Code)와 카드 ID를 직접 입력하세요. 5. 등록 버튼을 클릭하세요. 알아두기 카드 데이터 형식 옵션에 원하는 카드 데이터 형식이 없다면 [Wiegand 카드 형식 설정하기](/platform/biostar_x/settings-credential-wiegand-format)를 참고하세요. #### 스마트 카드[](#smardcard "스마트 카드에 대한 직접 링크 및 복사") 액세스 온 카드 또는 보안 크리덴셜 카드, 커스텀 스마트 카드를 등록할 수 있습니다. 알아두기 * 스마트 카드를 발급하려면 올바른 카드 형식을 설정해야 합니다. 카드 형식에 대한 자세한 내용은 [스마트 카드 형식 설정하기](/platform/biostar_x/settings-credential-smart-format)를 참고하세요. * 스마트 카드에 저장하는 사용자 정보는 **BioStar X**에 저장된 정보를 사용합니다. 만약 변경한 사용자 정보를 저장하지 않으면, 스마트 카드에 잘못된 사용자 정보를 저장할 수 있습니다. 또한, 변경한 사용자 정보를 장치와 동기화하지 않으면 장치가 인증을 수행하지 못할 수 있습니다. * 얼굴 템플릿을 사용하려면 설정 → 크리덴셜 → 카드 형식 메뉴에서 새 스마트 카드를 추가할 때 레이아웃 섹션에서 얼굴 템플릿 사용을 선택하세요. 자세한 내용은 [스마트 카드 형식 설정하기](/platform/biostar_x/settings-credential-smart-format#layout)를 참고하세요. * 장치에 스마트 카드 레이아웃을 설정하려면 [인증 설정하기](/platform/biostar_x/settings-device-details-auth#deviceCardsupremaSmartCard)를 참고하세요. * 스마트 카드를 포맷하여 정보를 다시 기록하려면 [#readformatcard](#readformatcard)을 참고하세요. ##### 액세스 온 카드[](#accessOnCard "accessOnCard에 대한 직접 링크 및 복사") 카드 ID, PIN, 출입 그룹, 기간, 지문 템플릿, 얼굴 템플릿, 개인 인증 모드를 포함한 사용자 정보를 카드에 저장하려면 액세스 온 카드를 선택하세요. 1. 크리덴셜 섹션에서 + 카드 버튼을 클릭하세요. 2. 카드 등록 창이 나타나면 카드 종류 옵션에서 스마트 카드를 선택하세요. 3. 장치 옵션에서 카드를 등록할 장치를 선택하세요. 4. 장치를 선택하면 카드 레이아웃 형식 옵션에 설정된 카드 레이아웃 형식이 표시됩니다. 5. 스마트 카드 종류 옵션에서 액세스 온 카드를 선택하세요.  6. 지문 또는 템플릿이 있다면 선택하고, 없는 경우 이 단계를 건너뛰세요. 7. 스마트 카드 쓰기 버튼을 클릭하세요. 알아두기 액세스 온 카드는 카드 ID를 직접 설정할 수 없습니다. ##### 보안 크리덴셜 카드[](#secureCredentialCard "secureCredentialCard에 대한 직접 링크 및 복사") 카드 ID, PIN, 지문 템플릿, 얼굴 템플릿를 포함한 사용자 정보를 카드에 저장하려면 보안 크리덴셜 카드를 선택하세요. 1. 크리덴셜 섹션에서 + 카드 버튼을 클릭하세요. 2. 카드 등록 창이 나타나면 카드 종류 옵션에서 스마트 카드를 선택하세요. 3. 장치 옵션에서 카드를 등록할 장치를 선택하세요. 4. 장치를 선택하면 카드 레이아웃 형식 옵션에 설정된 카드 레이아웃 형식이 표시됩니다. 5. 스마트 카드 종류 옵션에서 보안 크리덴셜 카드를 선택하세요.  6. 카드 ID를 직접 입력하세요. 7. 지문 또는 얼굴 템플릿이 있다면 선택하고, 없는 경우 이 단계를 건너뛰세요. 8. 스마트 카드 쓰기 버튼을 클릭하세요. ##### 커스텀 스마트 카드[](#customSmartCard "customSmartCard에 대한 직접 링크 및 복사") 타사에서 발급한 스마트 카드를 등록하려면 커스텀 스마트 카드를 선택하세요. 1. 크리덴셜 섹션에서 + 카드 버튼을 클릭하세요. 2. 카드 등록 창이 나타나면 카드 종류 옵션에서 스마트 카드를 선택하세요. 3. 장치 옵션에서 카드를 등록할 장치를 선택하세요. 4. 장치를 선택하면 카드 레이아웃 형식 옵션에 설정된 카드 레이아웃 형식이 표시됩니다. 5. 스마트 카드 종류 옵션에서 커스텀 스마트 카드를 선택하세요.  6. 등록 방법 옵션에서 원하는 카드 등록 방식을 선택하세요. * 리더로 등록: 장치 목록에서 카드를 스캔할 장치를 선택하고 카드 읽기 버튼을 클릭하세요. * 카드 할당: 목록에서 사용자에게 할당하려는 카드를 선택하세요. 입력 필드를 통해 검색할 수도 있습니다. * 직접 입력: 카드 번호를 10진수 형태로 직접 입력하세요. 7. 등록 버튼을 클릭하세요. 알아두기 커스텀 스마트 카드를 사용할 수 있는 장치와 펌웨어 버전은 아래 목록을 참고하세요. 커스텀 스마트 카드 지원 장치와 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.0.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 2a 펌웨어 1.1.0 이상 * BioStation 3 펌웨어 1.3.0 이상 * X-Station 2 펌웨어 1.3.0 이상 * BioLite N2 펌웨어 1.6.2 이상 * XPass D2 펌웨어 1.7.1 이상 * BioEntry P2 펌웨어 1.5.1 이상 * BioEntry W2 펌웨어 1.8.0 이상 #### 카드 읽기/포맷[](#readformatcard "카드 읽기/포맷에 대한 직접 링크 및 복사") 스마트 카드를 포맷하고 정보를 다시 기록할 수 있습니다. 1. 크리덴셜 섹션에서 + 카드 버튼을 클릭하세요. 2. 카드 등록 창이 나타나면 카드 종류 옵션에서 카드 읽기를 선택하세요.  3. 장치 옵션에서 스마트 카드를 읽을 수 있는 장치를 선택하세요. 4. 스마트 카드 유형를 선택하세요. 5. 카드 읽기 버튼을 클릭하세요. 6. 카드 정보를 확인하고 카드 포맷 버튼을 클릭하세요. 알아두기 * 장치 항목의 장치 목록은 스마트 카드 레이아웃이 설정되어야 표시되며, 설정에 대한 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth)를 참고하세요. * 커스텀 스마트 카드는 포맷할 수 없습니다. #### 할당 카드 정보 확인[](#할당-카드-정보-확인 "할당 카드 정보 확인에 대한 직접 링크 및 복사") 사용자에게 할당된 카드 정보를 확인하려면 크리덴셜 섹션의 할당 카드 정보 버튼을 클릭하세요. 카드를 할당한 날짜 및 카드 종류, 카드 아이디, 상태를 확인할 수 있습니다.  --- ### 얼굴 등록하기 최종 업데이트 | **2026년 10월 12일** 출입을 위한 인증 수단으로 사용자의 얼굴을 등록해 사용할 수 있습니다. 얼굴 등록은 사용자의 얼굴을 카메라로 촬영한 인증 수단입니다. 카메라로 촬영한 사용자의 얼굴 정보는 모바일 기기에서 비대면으로 등록할 수도 있습니다. **얼굴 등록 시 주의 사항** * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. 알아두기 CSV 파일로 가져오기 기능을 사용하거나 여러 명의 사용자 얼굴을 한 번에 등록하는 기능, 또는 여러 명의 사용자에게 이메일로 얼굴 등록 링크를 전송해 모바일 장치에서 직접 얼굴을 등록할 수도 있습니다. 자세한 내용은 [얼굴 일괄 등록하기](/platform/biostar_x/batch-import-face)를 참고하세요. #### 장치로 등록[](#enrolldevice "장치로 등록에 대한 직접 링크 및 복사") 크리덴셜 섹션에서 + 얼굴 버튼을 클릭하세요. 얼굴 등록 창이 나타나면 각 항목을 설정하고 등록 버튼을 클릭하세요.  * 장치: 얼굴을 등록할 장치를 선택하세요. * \+ 추가: 얼굴을 등록하려면 버튼을 클릭하세요. 최대 2개의 얼굴을 추가할 수 있습니다. * 스캔: 얼굴을 스캔하려면 추가한 N번째 버튼을 클릭하세요. 장치 화면의 지시에 따라 얼굴을 스캔하세요.  * 사진 올리기: 얼굴을 스캔하지 않고 얼굴 이미지를 업로드해 사용할 수 있습니다. * 지원하는 이미지 파일의 크기는 최대 10MB입니다. * 지원하는 이미지 파일은 JPG, JPEG, PNG 형식입니다. * 프로필 이미지로 사용: 등록한 얼굴 이미지를 프로필 이미지로 사용하려면 해당 옵션의 체크박스를 클릭하세요. * 삭제: 얼굴 크리덴셜을 삭제할 수 있습니다. 삭제할 번호를 선택하고 버튼을 클릭하세요. 알아두기 * 얼굴을 등록할 수 있는 장치는 아래를 참고하세요. * BioStation 3 Max * BioEntry W3 * BioStation 3 * FaceStation F2 * 얼굴 인증률이 낮다면 얼굴 정보를 삭제하고 새로운 얼굴 정보를 등록하세요. #### 웹캠 또는 사진 이미지로 등록[](#erollbywebcambyphoto "웹캠 또는 사진 이미지로 등록에 대한 직접 링크 및 복사") PC에 연결된 웹캠으로 사진을 촬영하고, 촬영된 사진으로 사용자 프로필 사진을 설정하고 얼굴을 크리덴셜로 등록할 수 있습니다. 또는 업로드한 사진을 얼굴 크리덴셜로 등록할 수 있습니다. 1. PC에 웹캠을 연결하세요. 2. 화면 오른쪽 상단의 프로필 이미지 영역에 마우스를 오버하면 나타나는 버튼을 클릭하세요. PC에 저장한 이미지를 업로드하려면 버튼을 클릭하세요.  3. 이미지 등록 창이 나타나면 사진 찍기 또는 사진 업로드 버튼을 클릭하세요. 4. 웹캠으로 사진을 촬영하면 사진이 표시되고, PC에서 사진을 업로드하면 업로드한 사진을 표시합니다.  5. 웹캠으로 촬영한 사진이나 업로드한 사진을 얼굴 크리덴셜로 등록하려면 얼굴 크리덴셜로 사용하기 옵션의 체크박스를 클릭하세요. 6. 얼굴 등록을 완료하려면 등록 버튼을 클릭하세요. 알아두기 * 웹캠을 처음 사용한다면 브라우저의 카메라 사용 권한을 묻는 팝업이 나타납니다. 웹캠을 사용하기 위해서는 브라우저의 카메라 사용 권한을 허용해야 합니다. * 브라우저에 따라 카메라 사용 권한을 허용하는 과정이 다를 수 있습니다. * 사진 찍기 버튼을 클릭하고 사진을 촬영하기까지 몇 초 정도 소요될 수 있습니다. * Google 크롬 100 버전 이상을 사용하는 것을 권장합니다. * 사진을 업로드하기 위한 이미지 파일의 크기는 최대 10MB입니다. * 지원하는 이미지 파일의 형식은 JPG, JPEG, PNG입니다. * 웹캠으로 얼굴을 촬영할 때 다음 사항에 유의하세요. * 웹캠과 너무 가깝거나 너무 멀지 않게 거리를 유지하세요. * 움직이지 말고 정면으로 얼굴을 등록하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. * 양쪽 어깨가 모두 나타나도록 하세요. * 두 명의 얼굴이 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 촬영하세요. --- ### 지문 등록하기 최종 업데이트 | **2025년 10월 15일** 출입을 위한 인증 수단으로 사용자의 지문을 등록해 사용할 수 있습니다. 지문 인증을 지원하는 장치를 통해 사용자의 지문 정보를 등록하세요. 지문은 지문 스캐너가 설치된 장치에서 스캔할 수 있습니다. **지문을 등록하기 전에…** * 사용자의 지문이 깨끗하고 물기가 없는지 확인하세요. * 상처가 있거나 지문이 희미한 손가락은 등록하지 마세요. 크리덴셜 섹션에서 + 지문 버튼을 클릭하세요. 지문 등록 창이 나타나면 각 항목을 설정하고 등록 버튼을 클릭하세요.  * 장치: 지문을 등록할 장치를 선택하세요. * 품질: 지문 등록 품질을 조절할 수 있습니다. 설정한 품질 수준에 미치지 않으면 지문 정보를 등록할 수 없습니다. * 이미지 보기: 지문을 스캔했을 때 원본 이미지를 영역에서 확인할 수 있습니다. * \+ 추가: 지문을 추가하려면 버튼을 클릭하세요. 지문은 최대 10개까지 등록할 수 있습니다. * 스캔: 추가한 지문 번호를 선택하고 버튼을 클릭하세요. 지문 스캐너나 장치 센서에 손가락을 대고 지문을 스캔하세요.  * 삭제: 등록한 지문을 삭제할 수 있습니다. 삭제할 지문 번호를 선택하고 버튼을 클릭하세요. * 지문 중복 확인: 이미 등록한 지문인지 확인할 수 있습니다. * 협박 지문: [협박 지문](/reference/glossary#duress)으로 등록하려면 이 옵션을 선택하고 지문을 스캔하세요. 누군가에게 협박을 당하거나 강제로 출입문을 열어야 할 때, 해당 지문을 사용해 알림을 보낼 수 있습니다. 알아두기 * 일상 출입을 위해 사용하는 지문을 협박 지문으로 사용하지 마세요. * 이미지 보기 옵션을 활성화할 때, 지문 이미지를 확인할 수 있지만 **BioStar X** 서버에 저장하지 않습니다. * 지문 인증률이 낮다면 지문 정보를 삭제하고 새로운 지문 정보를 등록하세요. * 좋은 품질의 지문 정보를 얻으려면 지문 인식 센서 표면을 모두 덮을 수 있도록 손가락을 대세요. 검지나 중지의 지문을 등록하세요.  --- ### IR 페이스 등록하기 최종 업데이트 | **2026년 7월 16일** 출입을 위한 인증 수단으로 사용자의 얼굴을 등록해 사용할 수 있습니다. IR 페이스 등록은 사용자의 얼굴을 적외선 카메라로 촬영한 인증 수단입니다. **IR 페이스 등록 시 주의 사항** * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. #### 장치로 등록[](#enrolldevice "장치로 등록에 대한 직접 링크 및 복사") 크리덴셜 섹션에서 + IR 페이스 버튼을 클릭하세요. IR 페이스 등록 창이 나타나면 각 항목을 설정하고 등록 버튼을 클릭하세요.  * 장치: IR 페이스를 등록할 장치를 선택하세요. * 얼굴 포즈 변화: IR 페이스를 등록할 때 얼굴의 위치, 각도, 거리에 대한 민감도를 설정할 수 있습니다. 정밀한 IR 페이스 템플릿을 얻으려면 높게 설정하세요. * \+ 추가: IR 페이스를 등록하려면 버튼을 클릭하세요. IR 페이스는 최대 5개까지 추가할 수 있습니다. * 스캔: IR 페이스를 스캔하려면 추가한 N번째 버튼을 클릭하세요. 장치 화면의 지시에 따라 얼굴을 스캔하세요.  * 프로필 이미지로 사용: 등록한 IR 페이스 이미지를 프로필 이미지로 사용하려면 해당 옵션의 체크박스를 클릭하세요. * 삭제: IR 페이스 크리덴셜을 삭제할 수 있습니다. 삭제할 번호를 선택하고 버튼을 클릭하세요. 알아두기 * IR 페이스를 등록할 수 있는 장치는 아래를 참고하세요. * FaceStation 2 * FaceLite * 얼굴 인증률이 낮다면 얼굴 정보를 삭제하고 새로운 얼굴 정보를 등록하세요. --- ### 모바일 출입 카드 등록하기 최종 업데이트 | **2026년 10월 12일** 슈프리마의 에어팝 포털(Airfob Portal)과 연동하여 모바일 출입 카드를 사용하면, 사용자에게 모바일 출입 카드를 발급할 수 있습니다. 모바일 출입 카드는 각 사용자가 개별 등록하거나 CSV 불러오기 기능을 이용해 다수의 사용자를 한 번에 등록할 수도 있습니다. 에어팝 포털에서 설정한 모바일 출입 카드 발송 방법에 따라 사용자의 이메일을 입력해야 합니다. 알아두기 * 모바일 출입 카드는 **CSN 모바일 카드**와 **템플릿 온 모바일** 중 하나만 사용할 수 있습니다. * 이 기능은 에어팝 포털과 연동해야 사용할 수 있습니다. 에어팝 포털 연동 및 모바일 출입 카드 사용에 대한 자세한 내용은 [모바일 출입 카드 관리하기](/platform/biostar_x/settings-credential-mobile-access-card)를 참고하세요. #### CSN 모바일[](#csnmobilecard "CSN 모바일에 대한 직접 링크 및 복사") 사용자에게 CSN 모바일 출입 카드를 발급할 수 있습니다. ##### 카드 할당[](#카드-할당 "카드 할당에 대한 직접 링크 및 복사") 1. 크리덴셜 섹션에서 모바일 출입 카드 버튼을 클릭하세요. 2. 모바일 출입카드 등록 창이 나타나면 카드 종류 옵션에서 CSN Mobile을 선택하세요. 3. 등록 방법 옵션에서 카드 할당을 선택하세요.  유효기간 항목은 에어팝 포털에서 사이트 생성 시 **다이내믹**(**Dynamic**) 사이트로 설정할 때 활성화됩니다. 사용자의 모바일 출입 카드의 만료 기간 및 사용 기간을 설정할 수 있습니다. 에어팝 포털 사용에 대한 자세한 내용은 [다음 링크](https://airfob.zohodesk.com/portal)를 참고하세요. 4. 카드 목록에서 할당하려는 카드를 선택하거나 검색하세요. 5. 정보와 유효기간을 설정하세요. 6. 등록 버튼을 클릭하세요. 알아두기 * 정보 섹션의 사진, 부서, 직책 옵션을 활성화했다면, 해당 정보를 사용자의 모바일 출입 카드에 표시할 수 있습니다. 이때 표시하는 항목은 사용자 정보에 입력된 내용을 기준으로 합니다. 사용자 기본 정보 입력에 대한 자세한 내용은 [사용자 기본 정보 입력하기](/platform/biostar_x/add-user-basic-info)를 참고하세요. * 사용자 이름에 모바일 액세스 카드와 호환되지 않는 특수 문자가 포함된 경우 발급이 제한됩니다. `@` `-` `_` `+` `[` `]` `,` `.` 만 사용할 수 있습니다. * 사용자 이름에 홑따옴표(`'`)가 포함되어 있다면, 사용자 저장 시 홑따옴표가 제거된 값이 모바일 출입 카드 발급 시스템으로 전송된다는 안내가 표시됩니다. 이 안내가 표시되는 시점에는 카드 레코드가 이미 생성된 상태이므로, 안내를 취소하면 에어팝 포털로의 전송만 중단되어 해당 카드는 사용할 수 없는 상태로 남습니다. 이 경우 시스템은 사용할 수 없는 카드를 사용자와 연결하지 않고, 나머지 사용자 정보만 저장합니다. ##### 직접 입력[](#직접-입력 "직접 입력에 대한 직접 링크 및 복사") 1. 크리덴셜 섹션에서 모바일 출입 카드 버튼을 클릭하세요. 2. 모바일 출입카드 등록 창이 나타나면 카드 종류 옵션에서 CSN Mobile을 선택하세요. 3. 등록 방법 옵션에서 직접 입력을 선택하세요.  유효기간 항목은 에어팝 포털에서 사이트 생성 시 **다이내믹**(**Dynamic**) 사이트로 설정할 때 활성화됩니다. 사용자의 모바일 출입 카드의 만료 기간 및 사용 기간을 설정할 수 있습니다. 에어팝 포털 사용에 대한 자세한 내용은 [다음 링크](https://airfob.zohodesk.com/portal)를 참고하세요. 4. 입력 종류 옵션을 선택하세요. * 랜덤 카드 ID 사용: 자동으로 카드 아이디를 생성합니다. * 사용자 ID 사용: 사용자 아이디를 카드 아이디로 사용합니다. 사용자 아이디가 숫자로만 구성된 경우에만 사용할 수 있습니다. * 수동 입력: 카드 아이디를 직접 입력할 수 있습니다. 5. 정보와 유효기간을 설정하세요. 6. 등록 버튼을 클릭하세요. 알아두기 * 정보 섹션의 사진, 부서, 직책 옵션을 활성화했다면, 해당 정보를 사용자의 모바일 출입 카드에 표시할 수 있습니다. 이때 표시하는 항목은 사용자 정보에 입력된 내용을 기준으로 합니다. 사용자 기본 정보 입력에 대한 자세한 내용은 [사용자 기본 정보 입력하기](/platform/biostar_x/add-user-basic-info)를 참고하세요. * 사용자 이름에 모바일 액세스 카드와 호환되지 않는 특수 문자가 포함된 경우 발급이 제한됩니다. `@` `-` `_` `+` `[` `]` `,` `.` 만 사용할 수 있습니다. * 사용자 이름에 홑따옴표(`'`)가 포함되어 있다면, 사용자 저장 시 홑따옴표가 제거된 값이 모바일 출입 카드 발급 시스템으로 전송된다는 안내가 표시됩니다. 이 안내가 표시되는 시점에는 카드 레코드가 이미 생성된 상태이므로, 안내를 취소하면 에어팝 포털로의 전송만 중단되어 해당 카드는 사용할 수 없는 상태로 남습니다. 이 경우 시스템은 사용할 수 없는 카드를 사용자와 연결하지 않고, 나머지 사용자 정보만 저장합니다. - 이메일을 통해 전송한 활성화 코드를 사용자가 분실하거나 삭제하여 활성화 링크를 다시 발급하려면 **재전송** 버튼을 클릭하세요. - CSN 모바일 애플리케이션에 대한 자세한 내용은 [다음 링크](https://www.csn.edu/csn-mobile-apps)를 참고하세요. #### 템플릿 온 모바일[](#template-on-mobile "template-on-mobile에 대한 직접 링크 및 복사") **템플릿 온 모바일**은 사용자의 바이오메트릭 템플릿을 모바일 기기에 저장하는 모바일 출입 카드입니다. **BioStar X** 서버, 에어팝 포털(Airfob Portal)과 장치에 사용자 데이터를 저장하지 않고도 바이오메트릭으로 인증할 수 있습니다. 이 기능은 바이오메트릭을 크리덴셜로 사용하고 싶으나 개인정보 보호로 인해 서버 및 장치에 생체 정보를 저장할 수 없는 환경에서 유용하게 사용할 수 있습니다. **템플릿 온 모바일**의 발급과 바이오메트릭 템플릿 등록 과정이 따로 진행되기 때문에, 사용자는 관리자와 대면하지 않고도 **템플릿 온 모바일** 지원 장치에서 직접 얼굴을 등록할 수 있습니다. 1. 크리덴셜 섹션에서 모바일 출입 카드 버튼을 클릭하세요. 2. 모바일 출입카드 등록 창이 나타나면 카드 종류 옵션에서 템플릿 온 모바일을 선택하세요.  유효기간 항목은 에어팝 포털에서 사이트 생성 시 **다이내믹**(**Dynamic**) 사이트로 설정할 때 활성화됩니다. 사용자의 모바일 출입 카드의 만료 기간 및 사용 기간을 설정할 수 있습니다. 에어팝 포털 사용에 대한 자세한 내용은 [다음 링크](https://airfob.zohodesk.com/portal)를 참고하세요. 3. 스마트 카드 유형 옵션에서 원하는 카드 종류를 선택하세요. * 액세스 온 카드: 사용자의 정보(카드 ID, PIN, 출입 그룹, 기간, 개인 인증 모드)를 카드에 저장할 수 있습니다. * 보안 크리덴셜 카드: 보안 크리덴셜 카드입니다. 사용자의 카드 ID, PIN 데이터를 카드에 저장할 수 있습니다. 4. 정보와 유효기간을 설정하세요. 5. 등록 버튼을 클릭하세요. 등록한 사용자의 메일 주소로 발급 메일을 발송합니다. 메일의 링크를 통해 에어팝 패스(Airfob Pass) 애플리케이션을 설치하고, 모바일 기기에 **템플릿 온 모바일** 발급을 완료해야 사용할 수 있습니다. 팁 **템플릿 온 모바일 인증 방법** 사용자는 템플릿 온 모바일을 발급받은 모바일 기기를 장치에 태그하고, 화면의 안내에 따라 얼굴을 인증하세요. 알아두기 * 정보 섹션의 사진, 부서, 직책 옵션을 활성화했다면, 해당 정보를 사용자의 모바일 출입 카드에 표시할 수 있습니다. 이때 표시하는 항목은 사용자 정보에 입력된 내용을 기준으로 합니다. 사용자 기본 정보 입력에 대한 자세한 내용은 [사용자 기본 정보 입력하기](/platform/biostar_x/add-user-basic-info)를 참고하세요. * 사용자 이름에 모바일 액세스 카드와 호환되지 않는 특수 문자가 포함된 경우 발급이 제한됩니다. `@` `-` `_` `+` `[` `]` `,` `.` 만 사용할 수 있습니다. * 사용자 이름에 홑따옴표(`'`)가 포함되어 있다면, 사용자 저장 시 홑따옴표가 제거된 값이 모바일 출입 카드 발급 시스템으로 전송된다는 안내가 표시됩니다. 이 안내가 표시되는 시점에는 카드 레코드가 이미 생성된 상태이므로, 안내를 취소하면 에어팝 포털로의 전송만 중단되어 해당 카드는 사용할 수 없는 상태로 남습니다. 이 경우 시스템은 사용할 수 없는 카드를 사용자와 연결하지 않고, 나머지 사용자 정보만 저장합니다. - **템플릿 온 모바일**을 사용할 수 있는 장치와 펌웨어 버전은 아래 목록을 참고하세요. * BioStation 3 Max 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.2.0 이상 * FaceStation F2 펌웨어 2.2.0 이상 - 모바일 출입 카드는 **CSN 모바일 카드**와 **템플릿 온 모바일** 중 하나만 발급할 수 있습니다. --- ### PIN 등록하기 최종 업데이트 | **2026년 9월 27일** 사용자가 장치에 PIN을 입력하여 출입할 수 있도록 PIN을 등록하는 방법을 안내합니다. 개별 사용자에게 PIN을 등록하거나 CSV 가져오기를 통해 다수의 사용자에게 PIN을 일괄 등록할 수 있습니다. #### PIN 등록[](#pin-등록 "PIN 등록에 대한 직접 링크 및 복사") 1. 크리덴셜 섹션에서 PIN 버튼을 클릭하세요.  2. 입력 필드가 활성화되면 비밀번호를 입력하세요. 3. PIN 확인에 동일한 비밀번호를 입력하세요. 4. 등록 버튼을 클릭하세요. 알아두기 * PIN은 최소 4~16자리여야 하며 숫자만 입력할 수 있습니다. * 사용자당 최대 1개의 PIN 크리덴셜을 등록할 수 있습니다. #### CSV 가져오기로 PIN 등록[](#csv-가져오기로-pin-등록 "CSV 가져오기로 PIN 등록에 대한 직접 링크 및 복사") CSV 가져오기 기능을 사용해 다수의 사용자를 한 번에 등록할 수 있습니다. 1. 가져올 CSV 파일에 `pin` 열을 추가하세요. 2. `pin` 열에 사용자의 PIN을 입력하고 CSV 파일을 저장하세요. 3. 사용자 페이지로 이동하세요. 4. 화면 오른쪽 상단의 버튼을 클릭하고 가져오기 → CSV를 선택하세요. 5. 화면의 안내에 따라 CSV 파일을 선택하고 가져오기 옵션을 설정하세요. 알아두기 * 사용자당 최대 1개의 PIN 크리덴셜을 등록할 수 있습니다. * CSV 가져오기 기능에 대한 자세한 내용은 [사용자 정보 내보내기/가져오기](/platform/biostar_x/export-import-user-info#csvimport)를 참고하세요. --- ### QR/Barcode 등록하기 최종 업데이트 | **2026년 9월 27일** 사용자 인증 수단으로 QR 코드 또는 바코드를 등록하는 방법을 안내합니다. **BioStar X**에서 직접 생성하는 QR 코드와 외부에서 발급된 QR/바코드를 등록할 수 있습니다. 알아두기 * 스캐너로 QR/Barcode 인증을 사용할 수 있는 장치는 아래를 참고하세요. * X-Station 2 (XS2-QDPB, XS2-QAPB) * 카메라로 QR/Barcode 인증을 사용할 수 있는 장치는 아래 목록을 참고하세요. * BioStation 3 Max 펌웨어 1.0.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.1.0 이상 * X-Station 2 (XS2-ODPB, XS2-OAPB, XS2-DPB, XS2-APB) 펌웨어 1.2.0 이상 * X-Station 2 (XS2-QDPB, XS2-QAPB) 펌웨어 1.4.1 이상 * 카메라로 QR/Barcode 인증을 사용하려면 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [장치 라이선스](/platform/biostar_x/settings-license-device-license)를 참고하세요. #### BioStar X QR[](#biostarxqr "BioStar X QR에 대한 직접 링크 및 복사") 암호화된 PIN을 포함한 QR 코드를 사용자에게 발급해 출입을 허용할 수 있습니다. **시작하기 전에** * **BioStar QR**을 사용하기 전에 SMTP 설정을 포함한 이메일 정보 설정을 완료하세요. 자세한 내용은 [이메일 설정하기](/platform/biostar_x/settings-email-setting)를 참고하세요. * **BioStar QR**을 발급하려면 반드시 사용자 정보에 이메일 주소를 등록해야 합니다. 자세한 내용은 [사용자 기본 정보 입력하기](/platform/biostar_x/add-user-basic-info)를 참고하세요. 1. 크리덴셜 섹션에서 + QR/바코드 버튼을 클릭하세요. 2. QR/바코드 등록 창이 나타나면 QR/바코드 종류 옵션에서 BioStar QR을 선택하세요.  3. 입력 종류 옵션을 선택하세요. * 랜덤 카드 ID 사용: 자동으로 카드 아이디를 생성합니다. * 수동 입력: 카드 아이디를 직접 입력하세요. 4. 등록 버튼을 클릭하세요. 이후 사용자가 출입 인증할 때 QR 코드를 발급하여 사용자 정보에 등록된 이메일 주소로 전송합니다. 사용자는 이메일에 포함된 QR 코드를 장치에 스캔하여 출입할 수 있습니다. 알아두기 중복된 카드 아이디 생성을 방지하기 위해 입력 종류 옵션에서 랜덤 카드 ID 사용을 설정하길 권장합니다. #### QR/바코드[](#qrbarcode "QR/바코드에 대한 직접 링크 및 복사") 외부의 기타 발급처에서 발급된 QR/바코드를 사용자에게 등록할 수 있습니다. 1. 크리덴셜 섹션에서 + QR/바코드 버튼을 클릭하세요. 2. QR/바코드 등록 창이 나타나면 QR/바코드 종류 옵션에서 QR/바코드을 선택하세요.  3. 등록 방법 옵션에서 직접 입력을 선택하세요. 4. 카드 ID 옵션에 기존에 발급된 QR/바코드 아이디를 직접 입력하세요. 5. 등록 버튼을 클릭하세요. 알아두기 카드 ID 옵션에는 영문, 숫자, 특수 기호를 포함하여 최대 32자까지 입력할 수 있습니다. --- ### 보안 등급 설정하기 최종 업데이트 | **2026년 5월 11일** 장치에서 설정한 바이오메트릭 1:N 보안 등급과 상관없이 사용자에게 별도의 보안 등급을 부여할 수 있습니다. 장치의 1:N 보안 등급을 높게 설정해 자주 인증에 실패하는 사용자가 있다면, 1:1 보안 등급을 낮게 설정하여 인증 실패를 완화할 수 있습니다.  1:1 보안 등급 항목에서 원하는 수준을 설정하세요. 설정할 수 있는 값은 아래를 참고하세요. * 장치 기본값 * 가장 낮음 * 낮음 * 보통 * 높음 * 가장 높음 설정을 저장하려면 화면 오른쪽 상단의 저장 버튼을 클릭하세요. 알아두기 * 크리덴셜 섹션의 개인 인증 모드 항목을 바이오메트릭으로 설정했다면, 입력된 사용자를 알 수 없기 때문에 1:1 보안 등급을 적용할 수 없으며, 사용자 특정이 가능한 카드 또는 ID를 포함한 인증 모드를 설정했을 때만 1:1 보안 등급을 적용할 수 있습니다. 개인 인증 모드에 대한 자세한 내용은 [인증 모드 설정하기](/platform/biostar_x/enroll-credential-authmode)를 참고하세요. * 적절한 보안 등급을 설정하세요. 보안 등급이 높을수록 지문 인증률이 낮거나 [본인 거부율(FRR)](/reference/glossary#frr)이 높을 수 있습니다. --- ### 사용자 정보 내보내기/가져오기 최종 업데이트 | **2026년 10월 12일** 사용자 정보를 내보내거나 가져오기를 통해 이전 버전 또는 다른 서버의 사용자 정보를 활용할 수 있습니다. #### CSV 내보내기/가져오기[](#csvexportimport "CSV 내보내기/가져오기에 대한 직접 링크 및 복사") 선택한 사용자 정보를 CSV 파일로 저장하거나, 저장된 CSV 파일을 불러올 수 있습니다. CSV 파일을 이용하여 간편하게 사용자 정보를 옮길 수 있습니다. 알아두기 * **BioStar X**에 추가하지 않은 커스텀 사용자 필드 정보가 있다면 CSV 파일을 올바르게 가져올 수 없습니다. 커스텀 사용자 필드를 추가하는 방법은 [서버 상세 설정하기](/platform/biostar_x/settings-server-server#custom-field)를 참고하세요. * 영어와 한국어를 제외한 다른 언어로 사용자 정보가 입력된 경우 CSV 파일을 UTF-8로 저장하세요. ##### CSV 내보내기[](#csvexport "CSV 내보내기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 CSV 파일로 저장할 사용자의 체크박스를 클릭하세요. 1명 이상의 사용자를 선택할 수 있습니다. 3. 화면 오른쪽 상단의 버튼을 클릭하고 내보내기 → CSV를 선택하세요.  4. CSV 내보내기 창이 나타나면, 내보내기 사유(선택 사항)를 입력하고 다운로드 버튼을 클릭하세요.  5. 로컬의 원하는 경로에 CSV 파일을 저장하세요. 알아두기 내보내기 사유는 필수 입력 항목이 아닙니다. 내보내기 사유는 설정 → 감사 추적 → 출입 통제 감사 로그에서 기록을 확인할 수 있습니다. ##### CSV 가져오기[](#csvimport "CSV 가져오기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 화면 오른쪽 상단의 버튼을 클릭하고 가져오기 → CSV를 선택하세요. 3. 로컬에 저장된 CSV 파일을 선택하세요. 4. CSV 가져오기 창에서 가져오기 시작 행을 설정하고 다음 버튼을 클릭하세요.  5. CSV 파일의 사용자 데이터 필드와 **BioStar X**의 사용자 데이터 필드가 자동으로 매핑되어 나타납니다. 다시 매핑을 클릭하면 이름이 동일한 필드끼리 재매핑됩니다.  6. **BioStar X**에 이미 사용자 ID가 등록된 사용자 데이터를 유지할지 CSV 파일의 정보로 덮어쓰기 할지 선택하고 적용을 클릭하세요.  CSV 파일의 정보를 가져오는 중 오류가 발생했다면 오류가 발생한 CSV 데이터만 다시 확인하여 업로드할 수 있습니다. 알아두기 * CSV 가져오기를 통해 모바일 출입 카드를 발급할 수 있습니다. 레귤러 사이트를 사용할 때 가져오기가 완료되면 에어팝 포털(Airfob Portal)에서 모바일 출입 카드당 1개의 크레딧이 차감됩니다. 모바일 출입 카드를 발급하지 않으려면 매핑을 해제하세요. * CSV 파일에 **BioStar X**에 이미 등록된 사용자에게 발급한 모바일 출입 카드와 **동일한** 데이터가 존재할 경우 데이터 유지 또는 덮어쓰기 할 수 있으며, 이 경우 기존 모바일 출입 카드가 유지됩니다. * CSV 파일에 **BioStar X**에 이미 등록된 사용자에게 발급한 모바일 출입 카드와 **다른** 데이터가 존재할 경우 데이터를 유지하면 기존 모바일 출입 카드가 유지되며, 덮어쓰기 할 경우 해당 사용자에게 새 모바일 출입 카드가 발급됩니다. * CSV 가져오기를 통해 모바일 출입 카드를 발급할 때 다이나믹 사이트를 사용할 경우 `mobile_start_datetime`과 `mobile_expiry_datetime` 필드의 값을 반드시 입력해야 합니다. * **BioStar X** QR은 CSV 가져오기를 통해 발급할 수 없습니다. * CSV 가져오기를 통해 사용자의 얼굴을 등록할 수 있습니다. 자세한 내용은 [얼굴 일괄 등록하기](/platform/biostar_x/batch-import-face#import-csv)를 참고하세요. * CSV 가져오기를 통해 사용자의 PIN을 등록할 수 있습니다. 자세한 내용은 [PIN 등록하기](/platform/biostar_x/enroll-credential-pin)를 참고하세요. * 저장된 CSV 파일에 매칭되지 않는 열을 추가하면 **BioStar X**에서 파일을 가져올 수 없습니다. * 사용자 이름의 맨 앞에 `&@~` 연속으로 시작하는 경우 해당 사용자는 CSV 항목 가져오기에 실패합니다. * 유효 기간(만료 일시)은 2037-12-31 23:59:59까지 설정할 수 있습니다. 이 날짜를 초과하는 값이 있는 항목은 가져오기에 실패합니다. * 내보낸 CSV 파일은 Excel 등 표 계산 프로그램에서 직접 열지 않는 것을 권장합니다. 사용자 이름이 `=` 문자로 시작하는 경우, 프로그램이 이를 수식으로 인식해 실제 값과 다르게 표시될 수 있습니다. #### 데이터 파일 내보내기/가져오기[](#exportimportdatafile "데이터 파일 내보내기/가져오기에 대한 직접 링크 및 복사") 외부 저장매체(USB)에 사용자 정보를 저장하여 **BioStar X**나 장치에서 가져올 수 있습니다. 최대 500,000명의 사용자 정보를 서버에서 장치로 옮기거나 장치에서 장치로 옮길 수 있습니다. 알아두기 * 오래된 펌웨어 버전을 사용하는 장치에서 내보내기 한 데이터는 **BioStar X**로 불러올 수 없습니다. 항상 최신 버전의 펌웨어를 사용하세요. * 서로 다른 지문 템플릿 형식을 사용할 경우 데이터를 가져올 수 없습니다. 예를 들어, 슈프리마 지문 템플릿 형식을 사용하는 장치에서 내보내기 한 데이터를 ISO 지문 템플릿 형식을 사용하는 장치에서 가져올 수 없습니다. * 사용자 데이터를 가져올 때 **BioStar X** 서버에 등록한 지문과 얼굴 크리덴셜이 이미 존재할 경우 기존 데이터에 덮어씌워집니다. * 오래된 펌웨어 버전을 사용하는 장치의 데이터를 불러올 수 없습니다. 장치의 펌웨어를 호환하는 버전으로 업그레이드하세요. 호환하는 장치와 펌웨어 버전 보기 * BioStation 2 펌웨어 1.9.0 이상 * BioStation A2 펌웨어 1.8.0 이상 * FaceStation 2 펌웨어 1.4.0 이상 * FaceStation F2 펌웨어 2.2.0 이상 * X-Station 2 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.3.1 이상 * BioStation 2a 펌웨어 1.0.0 이상 ##### 데이터 내보내기[](#exportdata "데이터 내보내기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 내보낼 사용자의 체크박스를 클릭하세요. 1명 이상의 사용자를 선택할 수 있습니다. 3. 화면 오른쪽 상단의 버튼을 클릭하고 내보내기 → 데이터 파일을 선택하세요.  4. 데이터 파일로 내보내기 창에서 데이터 파일을 적용할 장치를 선택하세요.  5. 내보내기 사유(선택 사항)를 입력하고 적용 버튼을 클릭하세요. 6. 로컬의 원하는 경로에 데이터 파일을 저장하세요. 알아두기 * 데이터 파일 내보내기는 사용자 정보 중 프로필 사진, ID, 이름, 유효 기간, 출입 그룹, PIN, 개인인증모드, 크리덴셜(얼굴, 지문, 카드, 모바일 카드, 얼굴, QR/Barcode), 1:1 보안 등급 정보를 파일 형태로 저장합니다. * 데이터 파일을 적용할 장치를 정확하게 선택하지 않으면 해당 장치에서 데이터 파일을 인식할 수 없습니다. * 내보내기 사유는 필수 입력 항목이 아닙니다. 내보내기 사유는 설정 → 감사 추적 → 출입 통제 감사 로그에서 기록을 확인할 수 있습니다. 주의 **BioStar X**에서 내보낸 파일을 장치로 가져오려면, 현재 장치에서 인식할 수 있도록 파일 이름을 아래와 같이 변경해야 합니다. 파일명 형식은 향후 장치 펌웨어 업데이트를 통해 자동 인식하도록 조정될 예정입니다. ***BioStarX**\_YYYYMMDD\_HHMMSS.tgz* → ***BioStar2**\_YYYYMMDD\_HHMMSS.tgz* ##### 데이터 가져오기[](#importdata "데이터 가져오기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 화면 오른쪽 상단의 버튼을 클릭하고 가져오기 → 데이터 파일을 선택하세요.  3. 로컬에 저장된 데이터 파일(*.tgz*)을 선택하세요. 데이터 파일을 가져오는데 성공하면 화면에 메시지가 나타납니다. --- ### 간편 설치하기 최종 업데이트 | **2026년 5월 11일** 간편 설치 방식으로 **BioStar X**를 설치하는 절차를 단계별로 안내합니다. 간편 설치는 내장된 MariaDB 서버를 자동으로 설치하고 데이터베이스를 생성하여 별도의 데이터베이스 설정 없이 빠르게 설치를 완료할 수 있습니다. 알아두기 이미 설치한 데이터베이스와 연동하기 위해 사용자 정의 설치로 진행하려면 [사용자 정의 설치하기](/platform/biostar_x/custom-install)를 참고하세요. #### 설치 안내[](#설치-안내 "설치 안내에 대한 직접 링크 및 복사") 1. [슈프리마 다운로드 센터](https://download.supremainc.com/)로 접속해 로그인한 후 설치 패키지(*BioStar X Setup.X.Y.Z.BB.exe*)를 다운로드하세요. 2. 다운로드한 설치 파일을 실행하세요. 3. 사용할 언어를 선택하고 확인 버튼을 선택하세요.  4. 설치를 계속하려면 동의합니다를 선택하고 다음 버튼을 클릭하세요.  5. 관리자 계정 암호를 입력하고 다음 버튼을 클릭하세요.  6) 간편 설치를 선택하고 다음 버튼을 클릭하세요.  7) 데이터베이스의 루트(root) 계정 암호를 입력하고 다음 버튼을 클릭하세요.  8. **BioStar X**를 설치할 경로를 설정하고 다음 버튼을 클릭하세요.  9. 암호화 키를 저장할 경로를 설정하고 다음 버튼을 클릭하세요.  10. 보안 경고 메시지의 내용을 확인하고 확인을 클릭하세요.  11. 데이터베이스에 저장되는 개인 정보 관리 권한 및 책임에 대한 안내를 읽고 설치를 계속하려면 다음 버튼을 클릭하세요.  12. **BioStar X**의 통신을 위한 포트를 설정하고 다음 버튼을 클릭하세요.  13. **BioStar X**의 구성 요소를 선택한 뒤 다음 버튼을 클릭하세요. **USB Device Agent**를 선택하면 BioMini, BioMini Plus 2, BioMini Slim 2, DUALi DE-620을 사용하기 위한 USB Agent와 드라이버를 함께 설치합니다.  14. 모든 설치 준비를 완료했다면 설치 버튼을 클릭하세요.  15. 부가 프로그램 설치 여부를 선택하고 **종료** 버튼을 클릭하세요.  16. 설치 화면의 안내에 따라 **USB Device Agent** 설치를 완료하세요. 알아두기 * 다운로드한 파일명에서 `X.Y.Z`는 버전 정보이며, `BB`는 빌드 번호입니다. * 관리자 계정 암호는 **BioStar X**를 설치한 다음 처음 로그인할 때 사용합니다. * 데이터베이스의 루트(root) 계정 암호는 AC, TA, Video DB 초기 암호로 사용합니다. * 암호화 키의 저장 경로를 변경할 수 있습니다. 경로를 변경한 이후에 암호화 키 파일을 수정하거나 다른 경로로 이동시키면 시스템 오류가 발생할 수 있습니다. * **BioStar X**를 삭제하면 암호화 키 파일도 함께 삭제합니다. * 제공된 USB Device Agent 인증서는 로컬 네트워크에만 적용할 수 있습니다. * 다른 프로그램에서 443 포트를 사용하고 있다면 BioStar X Setting 프로그램이 자동으로 실행되어 포트 번호를 변경할 수 있습니다. 포트 번호 변경에 대한 내용은 [포트 변경하기](/platform/biostar_x/change-port)를 참고하세요. * 데이터베이스 설정 변경에 대한 자세한 내용은 [데이터베이스 변경하기](/platform/biostar_x/change-db)를 참고하세요. 경고 * 관리자 또는 데이터베이스의 루트(root) 계정 암호를 분실하지 않도록 주의하세요. * 암호를 분실하면 버전 업그레이드 및 DB 백업/복원이 불가능할 수 있습니다. ###### 다음 단계 [웹 브라우저를 실행해 **BioStar X**로 로그인하는 방법을 확인하세요.](/platform/biostar_x/login) [**BioStar X**의 서버 상태를 확인하고 종료 또는 다시 시작하는 방법을 확인하세요.](/platform/biostar_x/manage-server) --- ### 시작하기 최종 업데이트 | **2025년 7월 3일** **BioStar X**를 처음 사용하는 사용자를 위한 필수 설정 가이드입니다. 설치 방법 선택부터 라이선스 등록까지 **BioStar X**를 성공적으로 구축하고 운영하는 데 필요한 핵심 절차를 단계별로 안내합니다. #### [📄️네트워크 우선순위 확인하기](/platform/biostar_x/check-ethernet) [BioStar X를 설치하기 전에 서버의 네트워크 우선순위를 확인하고 설정하는 방법을 안내합니다.](/platform/biostar_x/check-ethernet) #### [📄️간편 설치하기](/platform/biostar_x/express-install) [내장된 MariaDB 서버와 데이터베이스를 자동으로 생성하여 BioStar X를 빠르게 설치하는 과정을 안내합니다.](/platform/biostar_x/express-install) #### [📄️사용자 정의 설치하기](/platform/biostar_x/custom-install) [사용자가 이미 설치한 데이터베이스와 연동하기 위한 사용자 정의 설치 방식을 안내합니다.](/platform/biostar_x/custom-install) #### [📄️업그레이드하기](/platform/biostar_x/migration-x) [BioStar 2를 BioStar X로 업그레이드하는 절차와 업그레이드 전 확인해야 할 요구 사항을 안내합니다.](/platform/biostar_x/migration-x) #### [📄️멀티 커뮤니케이션 서버 설치하기](/platform/biostar_x/install-communication-server) [멀티 커뮤니케이션 서버 설치 과정을 안내합니다.](/platform/biostar_x/install-communication-server) #### [📄️로그인하기](/platform/biostar_x/login) [웹 브라우저로 접속해 BioStar X에 로그인하세요.](/platform/biostar_x/login) #### [📄️라이선스 키 등록하기](/platform/biostar_x/register-license-key) [BioStar X 라이선스를 활성화하여 추가 기능을 사용하세요.](/platform/biostar_x/register-license-key) #### [📄️초기 설정 가이드](/platform/biostar_x/initial-setup-guide) [BioStar X 출입 통제 시스템의 초기 설정부터 운영까지 단계별로 안내합니다.](/platform/biostar_x/initial-setup-guide) --- ### 고급 설정 최종 업데이트 | **2026년 9월 27일** **에센셜**(Essential) 라이선스에서 추가 옵션을 구매하거나 **엔터프라이즈**(Enterprise) 라이선스 이상에서 사용할 수 있는 고급 설정 기능을 안내합니다. #### [엘리베이터 관리하기→4 문서](/platform/biostar_x/settings-manage-elevators) 엘리베이터를 그룹 등록 및 관리하는 방법을 안내합니다. * [엘리베이터 그룹 관리하기](/platform/biostar_x/settings-manage-elevators-group) * [엘리베이터 등록하기](/platform/biostar_x/settings-elevators-add) * [엘리베이터 정보 수정하기](/platform/biostar_x/settings-elevators-edit-info) [ 4 문서](/platform/biostar_x/settings-manage-elevators) #### [고급 출입 통제 설정하기→9 문서](/platform/biostar_x/settings-advanced-ac) 고급 출입 통제 설정을 통해 출입을 통제할 수 있습니다. * [안티패스백](/platform/biostar_x/settings-advanced-ac-apb) * [화재 경보](/platform/biostar_x/settings-advanced-ac-fire-alarm) * [스케줄 잠금](/platform/biostar_x/settings-advanced-ac-scheduled-lock) [ 9 문서](/platform/biostar_x/settings-advanced-ac) #### [비디오 설정하기→3 문서](/platform/biostar_x/settings-videos) BioStar X와 VMS를 연동하여 통합 영상 보안 관리 시스템을 구축하는 방법을 단계별로 안내합니다. VMS 서버 연동부터 카메라 설정, 규칙 구성까지 전체 과정을 다룹니다. * [VMS 연동하기](/platform/biostar_x/settings-video-integration) * [카메라 설정하기](/platform/biostar_x/settings-videos-camera) * [비디오 규칙 설정하기](/platform/biostar_x/settings-videos-rule) [ 3 문서](/platform/biostar_x/settings-videos) #### [맵 관리하기→3 문서](/platform/biostar_x/settings-map-management) 층, 시설, 구역을 설정하고 관리하는 방법을 안내합니다. * [층 구성하기](/platform/biostar_x/settings-map-manage-floor) * [시설 구성하기](/platform/biostar_x/settings-map-manage-facility) * [구역 구성하기](/platform/biostar_x/settings-map-manage-area) [ 3 문서](/platform/biostar_x/settings-map-management) #### [방문자 설정하기→ 둘러보기](/platform/biostar_x/settings-visitor) 방문자 관리를 위해 방문처와 방문 PC를 구성할 수 있으며, 방문자를 위한 출입 약관 및 안내 문구를 설정할 수 있습니다. 또한 커스텀 방문자 필드를 이용해 방문자에게 요구할 정보를 직접 추가할 수도 있습니다. #### [디렉토리 연동 설정하기→ 둘러보기](/platform/biostar_x/settings-diretory-integration) Microsoft Entra ID와 BioStar X를 연동하여 사용자를 동기화하고 관리하는 방법을 안내합니다. #### [리모트 액세스 설정하기→ 둘러보기](/platform/biostar_x/settings-remote-access) ngrok 서비스를 통해 리모트 액세스 설정 방법을 안내합니다. #### [가상 장치 이벤트 로그 연동하기→ 둘러보기](/platform/biostar_x/settings-virtual-device-event-log) 가상 장치를 등록하고 외부 시스템에서 발생한 이벤트 로그를 BioStar X에 기록하는 방법을 안내합니다. --- ### 대시보드 최종 업데이트 | **2025년 7월 7일** 대시보드는 사용자 개인별로 원하는 정보를 선택하여 위젯을 추가하고, 자유롭게 위젯을 설정하고 배치하여 입맛에 맞게 구성할 수 있습니다. 알아두기 * 각 사용자마다 개인별로 대시보드를 구성할 수 있습니다. * 대시보드에서 확인할 수 있는 정보는 관리자 등급에 따라 다를 수 있습니다. #### [📄️위젯 추가하기](/platform/biostar_x/dashboard-adding-widget) [대시보드는 사용자가 원하는 정보를 자유롭게 배치할 수 있는 사용자 정의형 모니터링 화면입니다.](/platform/biostar_x/dashboard-adding-widget) #### [📄️위젯 수정하기](/platform/biostar_x/dashboard-edit-widget) [대시보드에 추가된 위젯을 수정하는 방법을 안내합니다.](/platform/biostar_x/dashboard-edit-widget) #### [📄️위젯 삭제하기](/platform/biostar_x/dashboard-delete-widget) [대시보드에 추가된 위젯을 삭제하는 방법을 안내합니다.](/platform/biostar_x/dashboard-delete-widget) --- ### 데이터 최종 업데이트 | **2026년 9월 27일** 데이터 메뉴를 사용하면 **BioStar X**에 등록된 사용자 정보나 원하는 조건의 이벤트를 조회할 수 있고, 보고서를 일정 주기에 맞춰 생성할 수 있습니다. 필요시 원하는 리포트를 일정 주기로 자동 생성할 수 있으며 생성된 리포트는 CSV, PDF 파일로 내보내거나 인쇄할 수 있습니다. 런처 페이지에서 데이터를 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 데이터를 선택하세요.  *** #### [📄️리포트 생성하기](/platform/biostar_x/data-generate-reports) [원하는 포맷에 맞게 리포트를 생성할 수 있습니다.](/platform/biostar_x/data-generate-reports) #### [📄️자동 생성 스케줄 설정하기](/platform/biostar_x/data-automatic-report-schedule) [유동 기간으로 설정하여 생성한 커스텀 리포트를 자동으로 생성하도록 스케줄을 설정할 수 있습니다.](/platform/biostar_x/data-automatic-report-schedule) #### [📄️리포트 저장 경로 설정하기](/platform/biostar_x/data-settings) [자동 생성 스케줄을 설정했다면 리포트를 저장할 경로를 설정하세요.](/platform/biostar_x/data-settings) --- ### 모니터링 최종 업데이트 | **2025년 5월 29일** **BioStar X**의 핵심 기능 중 하나인 모니터링 페이지에서 활용할 수 있는 기능에 대해 안내합니다. 런처 페이지에서 모니터링을 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 모니터링을 선택하세요. *** #### [출입문 모니터링하기→5 문서](/platform/biostar_x/monitoring-door) 출입문과 엘리베이터, 고급 출입 통제를 모니터링합니다. 관련한 기능들을 제어하고 실시간 영상을 통해 모니터링하는 방법을 안내합니다. * [상태 확인하기](/platform/biostar_x/check-door-status) * [출입문 제어하기](/platform/biostar_x/control-door) * [엘리베이터 제어하기](/platform/biostar_x/control-elevator) [ 5 문서](/platform/biostar_x/monitoring-door) #### [맵 모니터링하기→ 둘러보기](/platform/biostar_x/monitoring-map) 맵 모니터링 기능을 통해 구역과 층별 출입문 및 카메라 현황을 실시간으로 확인하고 제어하는 방법을 안내합니다. GIS 지도와 연동하여 구역 및 층 구조를 시각적으로 관리하며, 출입문 제어와 카메라 영상 재생 등 다양한 기능을 활용할 수 있습니다. #### [장치 모니터링하기→ 둘러보기](/platform/biostar_x/monitoring-device) 모든 구역과 출입문에 연결된 장치 및 카메라를 실시간으로 모니터링하세요. 장치와 카메라의 상태 점검, 상세 정보 확인, 카메라 영상 재생 등 다양한 기능을 통해 효율적으로 관리할 수 있습니다. #### [비디오 모니터링하기→ 둘러보기](/platform/biostar_x/monitoring-video) 비디오 모니터링 기능의 주요 작업(영상 추가, 크기 조정, 위치 변경, 알람 확인 등)을 단계적으로 안내합니다. #### [이벤트 모니터링하기→ 둘러보기](/platform/biostar_x/monitoring-event) 이벤트 모니터링 기능을 통해 실시간 이벤트를 확인하고 관리하는 방법을 안내합니다. 알람 이벤트, 경고 이벤트, 필터링 및 상태 관리 등 다양한 기능을 활용해 효율적으로 이벤트를 처리하세요. --- ### 설정 최종 업데이트 | **2026년 5월 11일** **BioStar X**의 설정 페이지에서 설정할 수 있는 다양한 기능을 안내합니다. 장치를 추가하고, 권한, 언어, 날짜 및 시간, 출입 카드 관리 등 사용자 환경에 맞춤 설정을 위한 다양한 옵션을 살펴볼 수 있습니다. 런처 페이지에서 설정을 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 설정을 선택하세요. 알아두기 사용자의 권한에 따라 설정할 수 있는 기능이 다를 수 있습니다. 일부 기능은 관리자 권한이 있는 사용자만 사용할 수 있습니다. 사용자 권한별 접근할 수 있는 메뉴에 대한 자세한 내용은 [사용자 권한 설정하기](/platform/biostar_x/set-permission#operatorLevel)를 참고하세요. *** #### [장치 관리하기→8 문서](/platform/biostar_x/settings-manage-devices) 장치를 추가하거나 삭제, 수정에 대한 관리 방법을 안내합니다. * [장치 그룹 관리하기](/platform/biostar_x/settings-manage-device-group) * [장치 등록하기](/platform/biostar_x/settings-adding-devices) * [Wiegand 장치 등록하기](/platform/biostar_x/settings-adding-wiegand) [ 8 문서](/platform/biostar_x/settings-manage-devices) #### [장치 설정하기→7 문서](/platform/biostar_x/settings-device-details) 등록한 장치의 세부 기능을 설정하고 관리하는 방법을 안내합니다. * [기본 정보 설정하기](/platform/biostar_x/settings-device-details-info) * [네트워크 설정하기](/platform/biostar_x/settings-device-details-network) * [인증 설정하기](/platform/biostar_x/settings-device-details-auth) [ 7 문서](/platform/biostar_x/settings-device-details) #### [이미지 로그 설정하기→ 둘러보기](/platform/biostar_x/settings-device-image-log) 장치에서 이미지 로그를 생성하기 위한 이벤트 및 스케줄 설정 방법, 이미지 로그의 삭제 옵션과 저장 경로 설정 방법 등을 안내합니다. #### [USB 에이전트 설정하기→ 둘러보기](/platform/biostar_x/settings-device-usb-agent) 클라이언트 PC에서 BioStar X에 접속했을 때 USB 지문 등록 장치 및 카드 등록 장치를 사용하기 위한 방법을 안내합니다. #### [장치 연결 관리 설정하기→ 둘러보기](/platform/biostar_x/settings-device-connection-manager) BioStar X에서 통신 서버를 통해 많은 수의 장치를 연결하고 관리하는 방법을 안내합니다. 최대 3,000대의 네트워크 장치를 여러 서버로 나누어 관리할 수 있습니다. #### [출입문 관리하기→5 문서](/platform/biostar_x/settings-manage-door) 등록한 장치가 설치된 출입문 정보를 설정하고 관리하는 방법을 안내합니다. * [출입문 그룹 관리하기](/platform/biostar_x/settings-manage-door-group) * [출입문 등록하기](/platform/biostar_x/settings-door-add) * [출입문 정보 수정하기](/platform/biostar_x/settings-door-edit-info) [ 5 문서](/platform/biostar_x/settings-manage-door) #### [운영 권한 관리하기→1 문서](/platform/biostar_x/settings-manage-account) 등록한 사용자에게 운영 권한을 부여하고 커스텀 권한을 추가 및 설정하는 방법을 안내합니다. * [커스텀 권한 추가하기](/platform/biostar_x/settings-adding-custom-account) [ 1 문서](/platform/biostar_x/settings-manage-account) #### [장기 미출입자 조치하기→ 둘러보기](/platform/biostar_x/settings-account-personal-data) 일정 기간 출입하지 않은 사용자를 자동으로 비활성화하고, 비활성화 전 사전 알림 이메일을 받도록 설정하는 방법을 안내합니다. #### [신분증 스캔 설정하기→ 둘러보기](/platform/biostar_x/settings-account-scan-passport) 신분증 스캔 시 가져올 사용자 정보와 얼굴 크리덴셜 등록 방식을 설정하는 방법을 안내합니다. #### [출입 통제 설정하기→4 문서](/platform/biostar_x/settings-access-control) 출입 통제 시스템을 설정하는 방법을 안내합니다. * [출입 등급 관리하기](/platform/biostar_x/settings-access-control-manage-access-level) * [출입 그룹 관리하기](/platform/biostar_x/settings-access-control-manage-access-group) * [층 등급 관리하기](/platform/biostar_x/settings-access-control-manage-floor-level) [ 4 문서](/platform/biostar_x/settings-access-control) #### [스케줄 설정하기→ 둘러보기](/platform/biostar_x/settings-schedule) 출입 및 휴일 스케줄을 설정하여 출입 통제와 근태 관리를 효율적으로 운영하세요. #### [작업 조건 및 동작 설정하기→ 둘러보기](/platform/biostar_x/settings-triger-and-action) 장치, 출입문, 구역에서 특정 이벤트가 발생했을 때 사용자가 원하는 동작을 장치나 BioStar X가 수행하도록 설정할 수 있습니다. #### [퀵 액션 사용하기→ 둘러보기](/platform/biostar_x/settings-custom-interface) 설정된 퀵 액션을 메인화면에 추가할 수 있습니다. #### [이벤트 로그 가져오기→ 둘러보기](/platform/biostar_x/settings-event-log-import) 이벤트 로그를 가져오는 방법에 대한 설명입니다. #### [경보 설정하기→ 둘러보기](/platform/biostar_x/settings-alert) 장치, 출입문, 구역에 이벤트가 발생했을 경우 화면에 표시할 경보 종류와 메시지를 설정할 수 있습니다. #### [크리덴셜 관리하기→6 문서](/platform/biostar_x/settings-credential-manage) 카드, 모바일 출입 카드, IR 페이스 등 출입 인증에 사용하는 크리덴셜의 관리 및 설정 방법을 안내합니다. * [카드 관리하기](/platform/biostar_x/settings-credential-card-manage) * [Wiegand 카드 형식 설정하기](/platform/biostar_x/settings-credential-wiegand-format) * [스마트 카드 형식 설정하기](/platform/biostar_x/settings-credential-smart-format) [ 6 문서](/platform/biostar_x/settings-credential-manage) #### [라이선스 활성화하기→2 문서](/platform/biostar_x/settings-license) BioStar X 라이선스 및 장치 라이선스를 활성화할 수 있습니다. * [BioStar X 라이선스](/platform/biostar_x/settings-license-biostar-x-license) * [장치 라이선스](/platform/biostar_x/settings-license-device-license) [ 2 문서](/platform/biostar_x/settings-license) #### [감사 추적 관리하기→2 문서](/platform/biostar_x/settings-system-audit-trail) 사용자의 접속 정보뿐만 아니라 시스템에서 변경되는 모든 정보를 모두 추적할 수 있습니다. * [출입 통제 감사 로그 조회하기](/platform/biostar_x/settings-system-audit-trail-ac) * [감사 설정 관리하기](/platform/biostar_x/settings-system-audit-trail-settings) [ 2 문서](/platform/biostar_x/settings-system-audit-trail) #### [시스템 설정하기→8 문서](/platform/biostar_x/settings-system) BioStar X 시스템 운영에 필요한 서버, 보안, 백업/복원, 이메일 등 전반적인 설정 방법을 안내합니다. * [서버 상세 설정하기](/platform/biostar_x/settings-server-server) * [HTTPS 인증서 설치하기](/platform/biostar_x/settings-server-https) * [시스템 백업하기](/platform/biostar_x/settings-system-system-backup) [ 8 문서](/platform/biostar_x/settings-system) --- ### 사용자 최종 업데이트 | **2025년 6월 23일** **BioStar X**의 핵심 기능 중 하나인 사용자 페이지에서 활용할 수 있는 다양한 기능에 대해 안내합니다. 이 페이지에서는 사용자 그룹 관리, 사용자 관리, 사용자 템플릿 관리, 출입 권한별 사용자 확인 등 다양한 기능을 통해 사용자를 효율적으로 관리하고, 권한을 통해 보안을 강화하는 방법을 소개합니다. 각 기능을 통해 **BioStar X**를 더욱 효과적으로 활용해 보세요. 런처 페이지에서 사용자를 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 사용자를 선택하세요. *** #### [사용자 그룹 관리하기→ 둘러보기](/platform/biostar_x/user-group-manage) 사용자 그룹을 활용하여 관리 효율성, 확장성을 높이고 출입 통제 운영을 최적화하세요. #### [사용자 등록하기→ 둘러보기](/platform/biostar_x/add-user) 새로운 사용자를 등록하는 방법을 안내합니다. #### [사용자 기본 정보 입력하기→ 둘러보기](/platform/biostar_x/add-user-basic-info) 사용자의 기본 정보 입력에 대한 자세한 내용을 안내합니다. #### [사용자 크리덴셜 등록하기→9 문서](/platform/biostar_x/enroll-credential) 지문 및 얼굴, 카드 정보, 비밀번호 등을 크리덴셜로 등록할 수 있습니다. * [보안 등급 설정하기](/platform/biostar_x/enroll-credential-securitylevel) * [인증 모드 설정하기](/platform/biostar_x/enroll-credential-authmode) * [지문 등록하기](/platform/biostar_x/enroll-credential-fingerprint) [ 9 문서](/platform/biostar_x/enroll-credential) #### [사용자 권한 설정하기→ 둘러보기](/platform/biostar_x/set-permission) BioStar X 사용자의 관리자 권한과 출입 권한을 설정하는 방법을 안내합니다. #### [사용자 고급 설정하기→ 둘러보기](/platform/biostar_x/set-user-advanced) 사용자 출입 시 장치에 표시할 메시지를 설정하는 방법 및 디렉토리 연동 제외 기능을 안내합니다. #### [신분증 스캔으로 사용자 등록 및 수정하기→ 둘러보기](/platform/biostar_x/add-user-by-scanning-passport) 신분증을 스캔해 사용자 정보를 자동으로 가져와 사용자를 등록하거나 수정하는 방법을 안내합니다. #### [사용자 탐색하기→ 둘러보기](/platform/biostar_x/view-users) 사용자 목록 조회, 검색, 정렬 및 관리 기능을 사용하는 방법을 안내합니다. #### [사용자 관리하기→5 문서](/platform/biostar_x/user-manage) 사용자 정보 수정, 삭제, 장치 동기화, 출입 이력 추적, 데이터 내보내기/가져오기 등 사용자 관리 기능을 안내합니다. * [사용자 정보 수정하기](/platform/biostar_x/edit-user) * [사용자 삭제하기](/platform/biostar_x/delete-user) * [장치로 사용자 정보 전송하기](/platform/biostar_x/transfer-user-info-to-device) [ 5 문서](/platform/biostar_x/user-manage) #### [출입 그룹 관리하기→ 둘러보기](/platform/biostar_x/view-user-by-access) 출입 그룹별로 사용자를 조회하고 출입 권한 구조를 탐색하는 방법을 안내합니다. #### [다중 인증으로 로그인하기→ 둘러보기](/platform/biostar_x/login-with-mfa) BioStar X에 로그인할 때 다중 인증 기능을 사용하면 계정의 보안을 향상할 수 있습니다. #### [얼굴 일괄 등록하기→ 둘러보기](/platform/biostar_x/batch-import-face) 사용자의 얼굴을 일괄 등록할 수 있는 방법을 안내합니다. #### [얼굴 마이그레이션→ 둘러보기](/platform/biostar_x/migration-face) BioStar X 이전 버전에서 등록한 얼굴을 최신 알고리즘으로 업그레이드하여 인식 성능을 향상할 수 있습니다. #### [비상 개방 권한 설정하기→ 둘러보기](/platform/biostar_x/lockoverride) 특정 사용자가 비상시 모든 출입문을 개방할 수 있도록 카드 크리덴셜에 비상 개방 권한을 부여하는 방법을 안내합니다. --- ### 초기 설정 가이드 최종 업데이트 | **2026년 9월 27일** **BioStar X**를 처음 설치한 후 정상적으로 운영하기 위해 필요한 설정을 단계별로 안내합니다. 각 단계를 순서대로 진행하여 효율적인 출입 통제 환경을 구축하세요. #### 장치 등록[](#장치-등록 "장치 등록에 대한 직접 링크 및 복사") **BioStar X**에 연결할 장치를 등록하세요. 장치에 따른 인증 모드를 따로 구성하거나 각각의 장치에 관리자를 설정할 수 있습니다. 또한, 장치에서 발생하는 각종 이벤트(인증 실패, 협박 지문 인증, 안티패스백 위반 등)에 따른 동작을 설정할 수 있습니다. * [장치 그룹 관리하기](/platform/biostar_x/settings-manage-device-group) * [장치 등록하기](/platform/biostar_x/settings-adding-devices) * [Wiegand 장치 등록하기](/platform/biostar_x/settings-adding-wiegand) * [슬레이브 장치 등록하기](/platform/biostar_x/settings-adding-slave-device) * [장치 설정하기](/platform/biostar_x/settings-device-details) 알아두기 장치를 등록하려면 **디바이스 매니저** 이상의 라이선스가 필요합니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. #### 출입문 등록 및 설정[](#출입문-등록-및-설정 "출입문 등록 및 설정에 대한 직접 링크 및 복사") 장치가 설치된 출입문 정보를 등록하세요. 릴레이, 안티패스백, 이중 인증, 알람 등을 설정할 수 있습니다. * [출입문 그룹 관리하기](/platform/biostar_x/settings-manage-door-group) * [출입문 등록하기](/platform/biostar_x/settings-door-add) #### 출입 등급 설정[](#출입-등급-설정 "출입 등급 설정에 대한 직접 링크 및 복사") 출입 등급은 출입문과 스케줄 정보를 조합하여 생성하며, 하나의 출입 등급에 여러 개의 출입문과 스케줄을 등록할 수 있습니다. [출입 등급 관리하기](/platform/biostar_x/settings-access-control-manage-access-level) #### 출입 그룹 설정[](#출입-그룹-설정 "출입 그룹 설정에 대한 직접 링크 및 복사") 출입 그룹은 출입 등급(출입문, 스케줄)과 사용자 정보를 조합하여 생성하며, 하나의 출입 그룹에 여러 출입 등급, 사용자를 등록할 수 있습니다. [출입 그룹 관리하기](/platform/biostar_x/settings-access-control-manage-access-group) #### 사용자 등록[](#사용자-등록 "사용자 등록에 대한 직접 링크 및 복사") 사용자 정보와 크리덴셜 등 출입 통제에 사용될 정보를 등록하세요. 사용자 정보는 장치에서 직접 등록하거나 **BioStar X**에서 등록할 수 있습니다. 또한, 장치에서 등록된 사용자 정보를 **BioStar X**로 가져오거나, **BioStar X**에서 등록된 사용자 정보를 장치로 전송할 수 있습니다. * [사용자 그룹 관리하기](/platform/biostar_x/user-group-manage) * [사용자 관리하기](/platform/biostar_x/user-manage) * [사용자 등록하기](/platform/biostar_x/add-user) * [사용자 크리덴셜 등록하기](/platform/biostar_x/enroll-credential) #### 고급 출입 통제 설정[](#고급-출입-통제-설정 "고급 출입 통제 설정에 대한 직접 링크 및 복사") 안티패스백, 화재 경보 등을 설정할 수 있으며, 화재 경보는 로컬과 글로벌을 설정할 수 있습니다. * [고급 출입 통제 설정하기](/platform/biostar_x/settings-advanced-ac) * [맵 모니터링하기](/platform/biostar_x/monitoring-map) 알아두기 **에센셜**(Essential) 이상의 라이선스에서만 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. #### 모니터링[](#모니터링 "모니터링에 대한 직접 링크 및 복사") 출입문, 장치, 이벤트 등 다양한 모니터링 기능을 통해 실시간으로 출입 통제 시스템을 관리할 수 있습니다. * [출입문 모니터링하기](/platform/biostar_x/monitoring-door) * [장치 모니터링하기](/platform/biostar_x/monitoring-device) * [이벤트 모니터링하기](/platform/biostar_x/monitoring-event) --- ### 멀티 커뮤니케이션 서버 설치하기 최종 업데이트 | **2026년 8월 27일** 이 문서에서는 **BioStar X**의 **멀티 커뮤니케이션(Multi Communications) 서버** 설치 방법을 안내합니다. 멀티 커뮤니케이션 서버는 출입통제 장치들과의 통신을 전담하는 서버입니다. 메인 서버와 별도로 설치하여 많은 수의 장치를 안정적으로 관리할 수 있도록 도와줍니다. 한 대의 멀티 커뮤니케이션 서버로 최대 1,000대의 장치를 연결할 수 있으며, 필요에 따라 여러 대의 멀티 커뮤니케이션 서버를 추가할 수 있습니다. 알아두기 이더넷(TCP/IP)으로 연결할 수 있는 장치는 최대 1,000대입니다. #### 시작하기 전에[](#start-before "시작하기 전에에 대한 직접 링크 및 복사") 멀티 커뮤니케이션 서버를 설치하기 전에 다음 사항을 확인하세요. * 멀티 커뮤니케이션 서버는 **BioStar X** 서버와 같은 서버에 설치할 수 없습니다. * 멀티 커뮤니케이션 서버는 64비트 운영 체제에서만 설치할 수 있습니다. 시스템 최소 요구 사항에 대한 자세한 내용은 [시스템 최소 요구사항](/platform/biostar_x/system-requirements#communication-server)을 참고하세요. * 멀티 커뮤니케이션 서버를 설치하고 연결하려면 멀티 커뮤니케이션 서버 라이선스가 필요합니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. ##### 설치 전 확인 사항[](#check-before-install "설치 전 확인 사항에 대한 직접 링크 및 복사") 멀티 커뮤니케이션 서버를 설치하기 전에 **BioStar X Service Manager**를 실행해 설치 중 입력해야 하는 정보를 확인하세요. 1. Windows에서 시작 → **BioStar X** → **BioStar X Service Manager**를 클릭하세요. 2. BioStar X Service Manager 창이 나타납니다. 3. SERVICE SETTINGS를 클릭하세요. 아래에 멀티 커뮤니케이션 서버 설치 시 입력해야 하는 정보가 나와 있습니다. 각 항목을 확인하고 준비하세요.  | BioStar X Service Manager | 멀티 커뮤니케이션 서버 설치 시 입력 정보 | | ------------------------------------------- | -------------------------------------------------------- | | BioStar X Core Service → RPC Port | **BioStar X Server gRPC Port for Communication** | | BioStar X Coordinator Service → Client Port | **BioStar X Coordinator Service Port for Communication** | | BioStar X Cache Service → Client Port | **BioStar X Cache Service Client for Communication** | 알아두기 SERVICE SETTINGS에 대한 자세한 내용은 [서비스 설정](/platform/biostar_x/service-settings)을 참고하세요. #### 설치 안내[](#install-guide "설치 안내에 대한 직접 링크 및 복사") 멀티 커뮤니케이션 서버를 설치하려면 다음 단계를 따르세요. 1. [슈프리마 다운로드 센터](https://download.supremainc.com/)로 접속해 로그인한 후 설치 패키지(*BioStar X Communications Server.X.Y.X.BB.exe*)를 다운로드하세요. 2. 다운로드한 설치 파일을 실행하세요. 3. 사용할 언어를 선택하고 확인 버튼을 선택하세요.  4. 설치를 계속하려면 동의합니다를 선택하고 다음 버튼을 클릭하세요.  5. 멀티 커뮤니케이션 서버를 설치할 경로를 설정하고 다음 버튼을 클릭하세요.  6. 개인 정보에 대한 권한과 책임 내용을 확인하고 설치를 계속하려면 다음 버튼을 클릭하세요.  7. 멀티 커뮤니케이션 서버의 구성 요소를 선택하고 다음 버튼을 클릭하세요.  8. **BioStar X** 서버의 IP 주소와 포트 번호를 입력하고, **BioStar X** 서버와 연결하기 위해 각 항목을 입력하세요. 설정을 완료하고 다음 버튼을 클릭하세요.  각 입력 항목에 대한 자세한 내용은 [#check-before-install](#check-before-install)을 참고하세요. 9. **BioStar X**의 관리자 아이디와 비밀번호를 입력하고 다음 버튼을 클릭하세요.  10. 통신을 위한 포트를 설정하고 다음 버튼을 클릭하세요.  11. 모든 설치 준비를 완료했다면 설치 버튼을 클릭하세요. 설치를 진행합니다.  12. 설치 완료 메시지를 확인하고 완료 버튼을 클릭하세요.  멀티 커뮤니케이션 서버 설치를 완료합니다. 설치를 완료하면 **BioStar X** 메인 서버에서 멀티 커뮤니케이션 서버와 연결되었는지 확인하세요. #### 설치 후 확인 사항[](#check-after-install "설치 후 확인 사항에 대한 직접 링크 및 복사") 멀티 커뮤니케이션 서버 설치를 완료하면 **BioStar X Service Manager**를 통해 메인 서버와 멀티 커뮤니케이션 서버를 연결해야 합니다. 1. Windows에서 시작 → **BioStar X** → **BioStar X Service Manager**를 클릭하세요. 2. BioStar X Service Manager 창이 나타납니다. 3. 화면 왼쪽 사이드바에서 COMMUNICATIONS 메뉴를 클릭하세요.  4. 화면 오른쪽 상단의 Add Communication Server 버튼을 클릭하세요. 5. Add Communication Server 창이 나타나면 설치한 멀티 커뮤니케이션 서버의 IP 주소와 일치하는 항목의 체크박스를 클릭하고, Database 열에서 사용할 데이터베이스를 선택하세요.  6. Add 버튼을 클릭하세요. 멀티 커뮤니케이션 서버 목록에서 추가한 멀티 커뮤니케이션 서버의 Server Status 열이 Connected 상태인지 확인하세요.  알아두기 * COMMUNICATIONS 메뉴는 멀티 커뮤니케이션 서버 라이선스를 활성화했을 때 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. * 멀티 커뮤니케이션 서버를 삭제하려면 목록에서 삭제할 서버의 체크박스를 클릭하고 화면 오른쪽 상단의 Delete Commnunication Server 버튼을 클릭하세요. * 멀티 커뮤니케이션 서버를 추가했을 때 메인 서버의 부하를 줄이기 위해 멀티 커뮤니케이션 서버와 연동할 보조 데이터베이스를 추가할 수 있습니다. 보조 데이터베이스 추가에 대한 자세한 내용은 [보조 데이터베이스 추가하기](/platform/biostar_x/add-sub-db)를 참고하세요. --- ### 라이선스 정책 최종 업데이트 | **2026년 11월 5일** **BioStar X**는 **BioStar 2**의 후속 버전으로 개발된 차세대 출입통제 소프트웨어입니다. 향상된 시스템 아키텍처와 확장된 기능, 그리고 더욱 유연한 라이선스 모델을 통해 현재와 미래의 다양한 구축 환경을 지원합니다. **BioStar X**는 **스타터**부터 **엘리트**까지 총 다섯 가지 확장 가능한 라이선스 등급을 제공하며, 소규모 사업장부터 대규모 기업 환경까지 다양한 환경에 맞춰 선택할 수 있습니다. 모듈형 구조로 설계되어 비디오 연동, 모바일 출입, 멀티 서버 지원 등 다양한 옵션 기능을 추가할 수 있습니다. [복잡한 라이선스 요구 사항을 해결하는 데 도움이 되는 **BioStar X 라이선스 계산기**를 사용해 보세요. 이 도구는 필요에 맞는 라이선스 유형과 수량을 결정하는 데 도움을 줍니다.](/bsx-license-calculator) #### 기본 라이선스[](#base-license "기본 라이선스에 대한 직접 링크 및 복사") **기본 라이선스**는 시스템을 활성화하고 운영하기 위한 필수 구성 요소입니다. 이 라이선스는 추가 기능이나 업그레이드를 적용할 수 있는 기반 역할을 합니다. | | 디바이스 매니저(Device Manager) | 스타터(Starter) | 에센셜(Essential) | 어드밴스(Advanced) | 엔터프라이즈(Enterprise) | 엘리트(Elite) | | ----------------------------------------------------------------------------------------------------------------------------- | ------------------------------- | --------------- | ----------------- | ------------------ | ------------------------ | ------------- | | **최대 출입문 수** | 0 | 5 | 32 | 128 | 500 | 2000 | | **최대 사용자 수** | 200 | 100 | 1,000 | 50,000 | 100,000 | 500,000 | | **최대 관리자 수** | 1 | 1 | 10 | 20 | 40 | 100 | | **최대 연결 IP 장치 수** | 1,000 | 1,000 | 1,000 | 1,000 | 1,000 | 1,000 | | **맵**(**Maps**) | ❌ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | | **비디오**(**Video**) | ❌ | ❌ | Add on | Add on | Add on | Add on | | [**고급 출입 통제**](#advanced-access-control)
*(안티패스백, 화재 경보, 경비, 소집, 재실 인원 제한, 엘리베이터, 인터락)* | ❌ | ❌ | Add on | Add on | ✔️ | ✔️ | | [**라이선스 업그레이드**](#capacity-upgrade)
*(출입문/사용자/관리자)* | 사용자, 관리자만 해당 | ❌ | Add on | Add on | Add on | Add on | * **디바이스 매니저** 라이선스는 타사 소프트웨어 또는 타사 시스템을 사용하는 고객이 **BioStar X**를 통해 슈프리마의 장치를 효율적으로 관리하고자 할 때 필요한 라이선스입니다. * **최대 관리자 수**는 시스템에 접근할 수 있는 권한을 부여받은 사용자 수를 의미합니다. * 최대 연결 IP 장치 수가 1,000대 이상일 경우 **멀티 커뮤니케이션** 서버 사용을 권장합니다. #### 라이선스 업그레이드[](#capacity-upgrade "라이선스 업그레이드에 대한 직접 링크 및 복사") 라이선스 업그레이드는 **에센셜**, **어드밴스**, **엔터프라이즈**, **엘리트** 등급의 라이선스 보유자에게 제공합니다. **디바이스 매니저** 라이선스 보유자는 사용자(User), 관리자(Operator) 업그레이드만 구매할 수 있습니다. | | 수 | | ------ | ----- | | 출입문 | 32 | | 사용자 | 5,000 | | 관리자 | 10 | #### 기능 추가 옵션 (Feature Add-ons)[](#features-add-ons "기능 추가 옵션 (Feature Add-ons)에 대한 직접 링크 및 복사") 다음 항목은 개별적으로 구매할 수 있으며, **에센셜**, **어드밴스**, **엔터프라이즈**, **엘리트** 라이선스 등급에 추가 적용할 수 있습니다. | 기능 | 라이선스 유형 | 비고 | | --------------------------------- | ------------------------- | -------------------------------------------------------------------------------------------------------------------- | | **멀티 커뮤니케이션 서버 Init** | 기본 라이선스 | 멀티 커뮤니케이션 서버 1대가 포함되어 있습니다. 최대 1,000대의 IP 장치를 지원합니다. | | **멀티 커뮤니케이션 서버 Add-on** | 추가 서버 | 멀티 커뮤니케이션 서버 1대 추가 시 필요합니다. 라이선스 당 IP 장치 1,000대씩 확장할 수 있습니다. | | **GIS 지도** | 시스템 | GIS 지도를 이용해 구역(Area) 및 시설(Facility), 층(Floor)을 설정할 수 있습니다. | | **비디오** | 카메라 | 타사 VMS와 연동할 때 필요합니다. 시스템당 1,000대의 카메라와 연동할 수 있습니다. | | **서버 매칭** | ID, 카드, 지문, IR 페이스 | 장치에 저장된 ID와 카드, 지문, IR 페이스 정보를 서버 데이터베이스에 저장된 크리덴셜과 비교하는 서버 매칭 방식입니다. | | **방문자** | 시스템 | 관리자 및 운영자가 방문자 출입을 추적하거나 제어할 수 있습니다. | | **디렉토리 연동** | 시스템 | 중앙 집중식 사용자 관리를 위해 디렉터리 서비스와의 통합을 지원합니다. | | **인원 점검**(**Roll Call**) | 시스템 | - | VMS에 연결된 모든 카메라를 반드시 **BioStar X**와 연동할 필요는 없습니다. 예를 들어, VMS가 32개의 카메라를 지원하더라도, 사용자는 실제로 **BioStar X**와 연동하려는 특정 카메라에 대해서만 라이선스를 구매하면 되며, 전체 카메라에 대한 라이선스 구매는 필요하지 않습니다. 다음 항목은 개별로 구매할 수 있으며 기본 라이선스와 상관없이 추가할 수 있습니다. | 기능 | 라이선스 유형 | 비고 | | ---------------------- | ----------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **모바일 앱** | 시스템 | - | | **이벤트 로그 API** | 시스템 | 시스템이 외부 API를 통해 이벤트 로그를 수신하고 기록할 수 있습니다. 이를 통해 타사 애플리케이션이나 서비스가 중앙 집중식 로깅 및 보고를 위해 출입 통제 시스템에 이벤트 데이터를 직접 추가할 수 있습니다. | | **리모트 액세스** | 시스템(연간 결제) | 외부 네트워크에서 **BioStar X** 서버에 접속할 수 있는 보안 터널 기능을 제공합니다. **BioStar X** 모바일 및 API의 외부 네트워크 접근을 위한 게이트웨이 역할도 수행합니다.
얼굴 등록 모바일 링크 전송 기능 사용에 필요합니다. | | **BioStar X 플러그인** | 시스템 | 외부 플러그인 통합을 지원합니다. 시스템당 최대 10개의 사용자 정의 플러그인을 사용할 수 있습니다. 자세한 내용은 [플러그인](/platform/biostar_x/plugins)을 참고하세요. | | **근태 관리**(T\&A) | Standard | 최대 500명의 사용자를 지원합니다. | | | Enterprise | 사용자 수에 제한이 없습니다. | 알아두기 **근태 관리**(T\&A) 사용자 수는 기본 라이선스 제한을 따르며, **근태 관리** 에디션에서 허용하는 최대 사용자 수까지 허용됩니다. (예, Standard 에디션의 경우 사용자 500명) #### 고급 출입 통제(Advanced Access Control)[](#advanced-access-control "고급 출입 통제(Advanced Access Control)에 대한 직접 링크 및 복사") **고급 출입 통제**는 다음 7개의 개별 기능으로 구성되며, 필요한 기능만 선택하여 개별로 구매할 수 있습니다. **에센셜**, **어드밴스** 라이선스 등급에서는 추가 옵션으로 구매하며, **엔터프라이즈**, **엘리트** 라이선스 등급에서는 7개 기능이 모두 기본 포함됩니다. | 기능 | 라이선스 유형 | 비고 | | ----------------------------------- | ------------- | ---- | | **안티패스백**(Anti-passback) | 시스템 | - | | **화재 경보**(Fire Alarm) | 시스템 | - | | **경비**(Intrusion Alarm) | 시스템 | - | | **소집**(Muster) | 시스템 | - | | **재실 인원 제한**(Occupancy Limit) | 시스템 | - | | **엘리베이터**(Elevator) | 시스템 | - | | **인터락**(Interlock) | 시스템 | - | * 스케줄 잠금(Scheduled Lock)과 스케줄 개방(Scheduled Unlock)은 라이선스가 필요 없는 기본 출입 통제 기능으로, 위 7개 기능과 별도로 항상 사용할 수 있습니다. * 기존에 고급 출입 통제 패키지를 구매한 고객은 계속 동일하게 사용할 수 있습니다. 신규 구매부터는 7개 기능을 개별로 선택 구매할 수 있습니다. #### 장치 라이선스[](#deviceLicense "장치 라이선스에 대한 직접 링크 및 복사") 장치 라이선스는 개별로 구매할 수 있으며, 기본 라이선스와 상관없이 추가할 수 있습니다. 장치 라이선스는 일련번호(S/N)를 기준으로 발급합니다. 라이선스가 필요한 장치에서만 해당 기능을 활성화할 수 있습니다. | 기능 | 라이선스 유형 | 지원 모델 | 비고 | | --------------- | ------------- | ----------------------------------------------------- | ---- | | **카메라 QR** | 장치 | BioStation 3 Max, XPass Q2, BioStation 3, X-Station 2 | - | | 다중 얼굴 인증 | 장치 | BioStation 3 | - | | **무선 도어락** | 장치 | CoreStation 40 | - | --- ### 비상 개방 권한 설정하기 최종 업데이트 | **2026년 10월 12일** 비상 상황에서 특정 사용자가 모든 출입문에 접근할 수 있도록 비상 개방 권한을 설정할 수 있습니다. 비상 개방 권한이 설정된 카드로 출입문을 개방하면, 해당 출입문은 열린 상태를 유지하여 누구나 출입할 수 있습니다. #### 시작하기 전에[](#시작하기-전에 "시작하기 전에에 대한 직접 링크 및 복사") 비상 개방 권한을 설정하기 전에 카드 크리덴셜을 우선 추가해야 합니다. 카드 크리덴셜을 추가 방법에 대한 자세한 내용은 [출입 카드 등록하기](/platform/biostar_x/enroll-credential-card)를 참고하세요. 알아두기 * 카드 크리덴셜을 제외한 다른 크리덴셜은 지원하지 않습니다. * 스마트 카드(AoC), ToM 모바일 액세스 카드(ToM AoC)를 제외한 모든 카드 크리덴셜을 지원합니다. * 장치에 따라 비상 개방 기능을 지원하지 않을 수 있습니다. 지원하는 장치와 펌웨어 버전은 아래를 참고하세요. * BioStation 3 Max 펌웨어 v1.0.0 이상 * XPass Q2 펌웨어 v1.0.0 이상 * BioStation 3 펌웨어 v1.4.0 이상 #### 비상 개방 권한 설정하기[](#비상-개방-권한-설정하기 "비상 개방 권한 설정하기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 비상 개방 권한을 설정할 사용자를 더블 클릭하세요. 또는 사용자를 선택하고 오른쪽 화면에 표시되는 프로필에서 자세히 보기 버튼을 클릭하세요. 3. 사용자 상세 화면이 나타나면 크리덴셜 섹션으로 이동하세요. 4. 비상 개방을 허용할 카드 크리덴셜의 비상 개방 항목의 체크박스를 클릭하세요.  5. 경고 메시지가 표시되면 내용을 확인하고 계속 버튼을 클릭하세요.  6. 화면 오른쪽 상단의 저장 버튼을 클릭하세요. 비상 개방 권한 설정을 완료합니다. 주의 사용자는 비상 개방 권한이 설정된 출입 카드로 모든 출입문을 개방할 수 있습니다. 알아두기 * 비상 개방 권한을 부여할 카드 크리덴셜은 하나 이상 선택할 수 있습니다. * 비상 개방 권한을 해제하려면 선택한 카드 크리덴셜의 비상 개방 항목의 체크박스를 다시 클릭하세요. --- ### 로그인하기 최종 업데이트 | **2026년 7월 16일** 설치 패키지를 통해 **BioStar X** 설치를 모두 완료했다면 웹 브라우저로 접속해 정상 동작하는지 확인하세요. **BioStar X**는 웹 기반 서비스를 제공하여 언제 어디서든 접속할 수 있습니다. #### 웹 브라우저에서 로그인하기[](#log-in-from-a-web-browser "웹 브라우저에서 로그인하기에 대한 직접 링크 및 복사") 1. Windows에서 시작 → **BioStar X** → **BioStar X**를 클릭하세요. 2. 웹 브라우저를 통해 **BioStar X**로 연결됩니다.  * 웹 브라우저의 주소 표시줄에서 **BioStar X**의 접속 주소를 확인하세요. * **BioStar X**를 다른 PC에 설치했다면 해당 PC의 IP 주소를 입력하세요. 예, `https://192.168.0.1` * 'localhost'를 **BioStar X** 접속 주소로 사용하지 마세요. * **BioStar X**는 통합 게이트웨이(Unified Gateway)를 통해 모든 요청을 통합 처리합니다. 따라서 웹 접속 및 API 호출은 통합 게이트웨이 포트(기본 443)를 통해 이루어집니다. 3. 로그인 화면이 나타나면 관리자 계정으로 로그인하세요.  * 관리자 아이디는 **admin**입니다. * 만약 웹 브라우저의 주소 표시줄에 **안전하지 않음** 경고가 표시된다면 HTTPS 인증서를 설치해야 합니다. 인증서 설치에 대한 자세한 내용은 [HTTPS 인증서 설치하기](/platform/biostar_x/settings-server-https)를 참고하세요. 로그인하면 런처 화면을 확인할 수 있습니다.  알아두기 * Chrome 100 버전 이상의 브라우저를 사용하기를 권장합니다. * **BioStar X**를 설치한 PC의 외부 IP 주소는 [다음 링크](https://whatismyipaddress.com/)로 접속해 확인할 수 있습니다. * **BioStar X**는 **443** 포트를 기본으로 사용합니다. **443** 포트를 사용하는 프로그램이 있다면 종료하고, 다시 접속을 시도하세요. 해당 프로그램을 종료할 수 없다면 **BioStar X Service Manager**를 실행하여 포트 번호를 변경하세요. 자세한 내용은 [포트 변경하기](/platform/biostar_x/change-port)를 참고하세요. --- ### 다중 인증으로 로그인하기 최종 업데이트 | **2026년 7월 16일** **BioStar X**에 로그인 시 보안 강화를 위해 **다중 인증** 기능을 사용할 수 있습니다. 다중 인증 로그인 기능을 활성화하면 사용자 아이디와 비밀번호 조합에 지문 스캐너를 통한 지문 인증 단계를 추가합니다. 알아두기 * 다중 인증 로그인 기능을 사용하려는 사용자는 지문 정보를 등록하고, 아이디 및 비밀번호, 권한 등급을 모두 설정해야 합니다. * 다중 인증 로그인 기능을 사용하려면 **BioStar X** 클라이언트 PC에 다중 인증 로그인을 지원하는 지문 스캐너를 연결해야 합니다. 지문 스캐너로 지원하는 장치는 아래 목록을 참고하세요. * BioMini * BioMini Plus 2 * BioMini Slim 2 * 디렉토리 서비스 계정으로 BioStar X 로그인에 사용 옵션을 사용한다면 다중 인증 로그인 기능을 사용할 수 없습니다. * 다중 인증 로그인을 설정한 관리자는 출입 통제 이외의 **BioStar X** 서비스(근태 관리 및 비디오)에 최초 인증할 수 없습니다. 해당 서비스를 사용하려면 다중 인증 로그인 설정을 해제한 후 로그인하세요. 이후 다시 다중 인증 로그인 설정을 활성화할 수 있습니다. 주의 * 전체 관리자(ID 1번) 계정에 다중 인증 기능을 설정한 후, 지문 인증 기능을 사용할 수 없게 되면 해당 계정으로 더 이상 로그인할 수 없으므로 주의하세요. * 지문 인증을 사용해 로그인할 수 없다면 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)으로 문의하세요. #### 다중 인증 설정[](#multifactorauthenticationsetting "다중 인증 설정에 대한 직접 링크 및 복사") 다중 인증 로그인을 설정하려면 다음 단계를 따르세요. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 다중 인증 로그인을 설정하려는 사용자를 더블 클릭하세요. 또는 사용자를 선택하고 오른쪽 화면에 표시되는 프로필에서 자세히 보기 버튼을 클릭하세요. 3. 사용자 프리뷰 화면이 나타나면 권한 섹션에서 다중 인증 로그인 항목을 사용으로 설정하세요.  4. 화면 오른쪽 상단의 저장 버튼을 클릭하세요. 다중 인증 설정을 완료합니다. #### 다중 인증 일괄 설정[](#multifactorauthenticationbatchset "다중 인증 일괄 설정에 대한 직접 링크 및 복사") **시작하기 전에** 다중 인증 로그인 기능을 사용하려면 다음 조건을 만족해야 합니다. * 해당 사용자의 지문 인증 수단이 등록되어 있어야 합니다. * 권한 등급, 로그인 ID, 암호가 설정되어 있어야 합니다. 자세한 내용은 [사용자 권한 설정하기](/platform/biostar_x/set-permission)를 참고하세요. 일괄 편집 기능을 사용해 여러 명의 사용자에게 다중 인증 로그인 기능을 적용할 수 있습니다. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 다중 인증을 설정하려는 사용자의 가장 왼쪽에 체크박스를 클릭하세요. 3. 화면 오른쪽 상단의 일괄 편집 버튼을 클릭하세요. 4. 일괄 편집 창이 나타나면 권한 섹션에서 다중 인증 로그인 옵션의 체크박스를 클릭하고 사용으로 설정하세요.  5. 화면 오른쪽 상단의 저장 버튼을 클릭하세요. 선택한 다수의 사용자에 대한 다중 인증 설정을 완료합니다. 알아두기 선택한 사용자 중 다중 인증 로그인 기능을 활성화하는 데 필요한 조건을 만족하지 않는 사용자는 팝업 메시지에 적용할 수 없는 사용자 목록을 통해 확인할 수 있습니다. 설정에 필요한 조건을 확인하고 다시 시도하세요. #### 다중 인증으로 로그인[](#loginwithmultifactorauthentication "다중 인증으로 로그인에 대한 직접 링크 및 복사") 1. 웹 브라우저를 통해 **BioStar X** 로그인 화면으로 접속하세요. 2. 사용자 아이디와 비밀번호를 입력한 후 로그인 버튼을 클릭하세요. 3. 지문 입력 화면이 나타나면 지문 스캐너를 통해 지문을 스캔하세요.  로그인을 완료합니다. 알아두기 * 지문 스캔 제한 시간은 18초로 고정되어 있으며, 변경할 수 없습니다. * 최대 3회까지 연속으로 지문을 스캔할 수 있으며, 3회 동안 지문이 정확히 스캔 되지 않으면 인증 실패 처리됩니다. * 인증에 실패했다면 재시도 버튼을 클릭해 지문 인증을 재시도하세요. 최대 2회까지 재시도할 수 있습니다. 재시도 횟수 동안 인증에 실패한다면 로그인 초기 화면으로 전환됩니다. --- ### 서버 시작 및 종료 최종 업데이트 | **2026년 9월 27일** **BioStar X Service Manager**를 사용하여 BioStar X 서버의 서비스를 관리하는 방법을 확인하세요. 개별 서비스를 시작하거나 종료할 수 있습니다. #### BioStar X Service Manager[](#biostar-x-setting "BioStar X Service Manager에 대한 직접 링크 및 복사") **BioStar X** 서버의 상태를 관리할 수 있는 도구를 제공합니다. Windows에서 시작 → **BioStar X** → **BioStar X Service Manager**를 클릭하세요. BioStar X Service Manager 창이 나타납니다.  알아두기 **BioStar X** 서버의 시간 설정을 변경했다면 **BioStar X Core Service**를 종료하고 다시 시작하세요. 다시 시작하지 않으면 **BioStar X**가 동작하지 않을 수 있습니다. ##### 서비스 종료하기[](#end-service "서비스 종료하기에 대한 직접 링크 및 복사") **BioStar X**를 종료하려면, SERVICES 메뉴에서 개별 서비스의 Stop 버튼을 클릭하세요. 모든 서비스를 종료하려면 화면 오른쪽 상단의 Stop All 버튼을 클릭하세요.  ##### 서버 시작하기[](#start-the-server "서버 시작하기에 대한 직접 링크 및 복사") **BioStar X**를 다시 시작하려면, SERVICES 메뉴의 Status 열에서 Stopped 상태인 서비스의 Start 버튼을 클릭하세요. 모든 서비스를 다시 시작하려면 화면 오른쪽 상단의 Start All 버튼을 클릭하세요.  --- ### 얼굴 마이그레이션 최종 업데이트 | **2026년 5월 11일** **BioStar X** 이전 버전에서 등록한 얼굴을 최신 알고리즘으로 업그레이드하여 인식 성능을 향상할 수 있습니다. 사용자를 동기화할 때 얼굴에서 이미지를 제외한 템플릿만 전송하도록 프로토콜을 개선하여 동기화 소요 시간을 대폭 단축하고 개인 정보 관련 문제 발생을 방지할 수 있습니다. #### 시작하기 전에[](#시작하기-전에 "시작하기 전에에 대한 직접 링크 및 복사") 얼굴 마이그레이션 기능을 실행하기 전에 다음 사항을 확인하세요. **얼굴 마이그레이션이란?** BioStar X 서버에 이미 저장되어 있던 사용자의 이미지로 두 가지 유형의 얼굴 템플릿을 생성하는 기능입니다. 사용자 동기화 시 얼굴을 템플릿으로만 동기화하려면 얼굴 마이그레이션을 진행해야 합니다. ##### 지원 장치 및 펌웨어 버전[](#지원-장치-및-펌웨어-버전 "지원 장치 및 펌웨어 버전에 대한 직접 링크 및 복사") 얼굴을 템플릿으로 동기화할 수 있는 장치 목록은 아래 목록을 참고하세요. * BioStation 3 Max 펌웨어 v1.0.0 이상 * BioEntry W3 펌웨어 v1.0.0 이상 * BioStation 3 펌웨어 v1.3.1 이상 * FaceStation F2 펌웨어 v2.2.0 이상 **FaceStation F2 v1.x.x 펌웨어 지원 중단 안내** **BioStar X**는 사용자의 얼굴을 장치에 동기화할 때 템플릿만 전송하도록 변경하여 동기화 성능을 최적화했습니다. 따라서 장치에서만 템플릿을 추출할 수 있는 FaceStation F2 v1.x.x 펌웨어의 지원이 중단됩니다. 현재 FaceStation F2의 1.x.x 버전 펌웨어를 사용 중인 경우 **BioStar X**를 사용하기 위해서는 FaceStation F2를 최신 펌웨어로 업그레이드하여 사용하세요. 최신 펌웨어는 [슈프리마 다운로드 센터](https://download.supremainc.com/)에서 다운로드할 수 있습니다. ##### 얼굴 템플릿 타입 관련 유의 사항[](#얼굴-템플릿-타입-관련-유의-사항 "얼굴 템플릿 타입 관련 유의 사항에 대한 직접 링크 및 복사") BioStation 3 Max 와 BioEntry W3, BioStation 3, FaceStation F2는 서로 얼굴 템플릿 타입이 다릅니다. * **NPU 타입**: BioStation 3 Max, BioEntry W3, BioStation 3 * **GPU 타입**: FaceStation F2 - **얼굴 템플릿 타입이 다른 장치 간 동기화 소요 시간** 얼굴 마이그레이션을 하기 전, FaceStation F2만 연결하여 사용하던 환경에 BioStation 3 Max나 BioEntry W3, BioStation 3를 추가하여 동기화하면 템플릿 타입이 달라 이미지에서 NPU 타입 템플릿을 추출하므로, 서버에 등록된 얼굴의 개수에 따라 상당한 시간이 소요될 수 있습니다. - **BioStar X에서 얼굴 등록 권장** 장치의 **얼굴 이미지 저장하기** 옵션을 사용하지 않는 상태에서 얼굴을 등록한 경우, **BioStar X**에는 템플릿만 동기화되기 때문에 얼굴 템플릿 타입이 다른 장치에 동기화할 수 없게 되므로 얼굴은 **BioStar X**에서 등록하는 것을 권장합니다. ##### 장치 관련 유의 사항[](#장치-관련-유의-사항 "장치 관련 유의 사항에 대한 직접 링크 및 복사") **BioStar X**에서 내보낸 사용자 데이터 파일은 이미지 없이 템플릿만 가지고 있으므로 기존 펌웨어를 사용 중인 FaceStation F2 및 BioStation 3에 사용자 데이터 파일을 가져올 수 없습니다. 따라서 FaceStation F2 및 BioStation 3에서 데이터 파일 내보내기 시에는 아래의 버전 이상에서만 데이터 파일을 내보낼 수 있습니다. * FaceStation F2 펌웨어 v2.2.0 이상 * BioStation 3 펌웨어 v1.3.1 이상 주의 FaceStation F2, BioStation 3를 사용한다면 최신 버전의 펌웨어로 업그레이드할 것을 권장합니다. 최신 펌웨어는 [슈프리마 다운로드 센터](https://download.supremainc.com/)에서 다운로드할 수 있습니다. #### 마이그레이션하기[](#마이그레이션하기 "마이그레이션하기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 화면 오른쪽 상단의 버튼을 선택하고 얼굴 마이그레이션 버튼을 클릭하세요.  3. 경고 팝업창의 내용을 확인하고 계속을 클릭하세요.  얼굴 마이그레이션을 진행합니다. 얼굴 마이그레이션을 완료하면 총 얼굴 수, 성공 및 실패 건수를 확인할 수 있는 팝업창이 나타납니다. * 마이그레이션 성공 후, 장치에 사용자 정보를 동기화하여 변경 사항을 적용하세요. 장치에 사용자 정보를 전송하는 방법에 대한 자세한 내용은 [장치로 사용자 정보 전송하기](/platform/biostar_x/transfer-user-info-to-device)를 참고하세요. * 얼굴 마이그레이션에 실패하면, 실패한 사용자 목록을 CSV 파일로 다운로드할 수 있습니다. 마이그레이션에 실패한 얼굴을 일괄 삭제하려면 삭제 버튼을 클릭하세요. 알아두기 * 이 기능은 사용자 아이디가 **1**인 관리자 계정만 사용할 수 있습니다. * 마이그레이션을 진행하는 동안 현재 페이지를 벗어나지 마세요. * 사용자에 따라 등록된 얼굴 이미지의 크기가 클수록 템플릿 생성 시 시간이 다소 오래 소요될 수 있습니다. * 얼굴 1,000개 기준 소요 시간은 약 18분이며 서버의 성능에 따라 달라질 수 있습니다. * 사용자의 얼굴 이미지를 서버에 저장하지 않고 템플릿만 저장하는 방법에 대한 자세한 내용은 [서버 상세 설정하기](/platform/biostar_x/settings-server-server#storevisualfaceimage)를 참고하세요. --- ### 업그레이드하기 최종 업데이트 | **2026년 9월 27일** 이 문서는 BioStar 2를 **BioStar X**로 업그레이드하는 절차를 단계별로 안내합니다. 업그레이드를 시작하기 전에 시스템 요구 사항과 주의 사항을 먼저 확인하세요. #### 시작하기 전에[](#start-before "시작하기 전에에 대한 직접 링크 및 복사") BioStar 2에서 **BioStar X**로 업그레이드하기 전에 다음 사항을 확인하세요. Important ##### 최소 요구 사항[](#최소-요구-사항 "최소 요구 사항에 대한 직접 링크 및 복사") * 업그레이드를 진행하기 전에 [시스템 최소 요구사항](/platform/biostar_x/system-requirements)을 참고하여 서버 사양이 충족되는지 확인하세요. * BioStar 2 v2.9.11 이상의 환경이라면 **BioStar X**로 업그레이드할 수 있습니다. * BioStar 2 v2.6.4 이하 버전을 사용하고 있다면 v2.9.11까지 순차 업그레이드를 진행한 후 업그레이드할 수 있습니다. BioStar 2를 단계별로 업그레이드하는 방법은 **BioStar 2 관리자 가이드**를 참고하세요. * BioStar 2 v2.9.10 이하 버전에서는 업그레이드할 수 없습니다. * BioStar 2에 아래 장치가 연결되어 있다면 **BioStar X** 업그레이드를 지원하지 않습니다. * XPass S2, XPass, BioEntry W, BioEntry Plus, BioLite Net *** ##### 라이선스[](#라이선스 "라이선스에 대한 직접 링크 및 복사") * **BioStar X**로 업그레이드하기 전에 대리점에 문의하여 최소 하나의 BioStar X 라이선스를 준비해야 합니다. * **BioStar X**로 업그레이드할 때 BioStar 2와는 다른 라이선스 정책이 적용됩니다. * BioStar 2 AC 라이선스 중 어드밴스(Advanced) 등급 이상의 라이선스가 활성화되어 있는 상태에서 업그레이드한다면 아래 서비스 기능 및 설정은 삭제됩니다. * 그래픽 맵(Graphic Map) * 클라우드(Cloud) * BioStar 2 T\&A 서비스를 **BioStar X**에서도 사용하려면 **BioStar X T\&A** 라이선스를 별도 구매해야 합니다. 경고 ##### 인증서 확인[](#checkCert "인증서 확인에 대한 직접 링크 및 복사") BioStar 2에서 BioStar X로 업그레이드했을 때, `nginx\conf` 경로와 `nginx\cert` 경로에 있는 `biostar_cert.crt` 파일이 서로 다를 수 있습니다. 이 상태로 업그레이드하면 다음과 같은 문제가 발생합니다. * 감사 로그가 일부 기록되지 않습니다. * 사용자 그룹 생성, Wiegand 추가, 트리 갱신에 실패합니다. BioStar X로 업그레이드하기 전에 인증서 파일을 일치시키려면 다음 단계를 따르세요. 1. BioStar 2 서비스를 중지하세요. 2. `nginx\conf` 경로의 `biostar_cert.crt`, `biostar_cert.key` 파일을 `nginx\cert` 경로에 덮어쓰세요. 3. BioStar 2 서비스를 다시 시작하세요. #### 업그레이드 설치 안내[](#upgrade-install "업그레이드 설치 안내에 대한 직접 링크 및 복사") 1. [슈프리마 다운로드 센터](https://download.supremainc.com/)로 접속해 로그인한 후 설치 패키지(*BioStar X Setup.X.Y.Z.BB.exe*)를 다운로드하세요. 2. 다운로드한 설치 파일을 실행하세요. 3. 사용할 언어를 선택하고 확인 버튼을 선택하세요.  4. BioStar 2에서 **BioStar X**로 전환한다는 라이선스 정책에 동의하세요. 체크박스를 클릭하고 다음 버튼을 선택하세요.  5. 설치를 계속하려면 동의합니다를 선택하고 다음 버튼을 클릭하세요.  6. BioStar 2에서 업그레이드하는 경우, 기존에 사용하던 데이터베이스를 연결하여 설치를 진행합니다. 다음 버튼을 클릭하세요.  7. 기존에 사용하던 데이터베이스의 루트(root) 계정 암호를 입력하고 다음 버튼을 클릭하세요.  8. 암호화 키를 저장할 경로를 설정하고 다음 버튼을 클릭하세요.  9. 데이터베이스에 저장되는 개인 정보 관리 권한 및 책임에 대한 안내를 읽고 설치를 계속하려면 다음 버튼을 클릭하세요.  10. 포트 번호 관련 메시지가 표시되면 확인을 클릭하세요.  11. **BioStar X**의 통신을 위한 포트를 설정하고 다음 버튼을 클릭하세요.  12. **BioStar X**의 구성 요소를 선택한 뒤 다음 버튼을 클릭하세요. **USB Device Agent**를 선택하면 BioMini, BioMini Plus 2, BioMini Slim 2, DUALi DE-620을 사용하기 위한 USB Agent와 드라이버를 함께 설치합니다.  13. 모든 설치 준비를 완료했다면 설치 버튼을 클릭하세요.  14. 부가 프로그램 설치 여부를 선택하고 **종료** 버튼을 클릭하세요.  15. 설치 화면의 안내에 따라 **USB Device Agent** 설치를 완료하세요. 알아두기 * 다운로드한 파일명에서 `X.Y.Z`는 버전 정보이며, `BB`는 빌드 번호입니다. * 관리자 계정 암호는 **BioStar X**를 설치한 다음 처음 로그인할 때 사용합니다. * 데이터베이스의 루트(root) 계정 암호는 AC, TA, Video DB 초기 암호로 사용합니다. * 암호화 키의 저장 경로를 변경할 수 있습니다. 경로를 변경한 이후에 암호화 키 파일을 수정하거나 다른 경로로 이동시키면 시스템 오류가 발생할 수 있습니다. * **BioStar X**를 삭제하면 암호화 키 파일도 함께 삭제합니다. * 제공된 USB Device Agent 인증서는 로컬 네트워크에만 적용할 수 있습니다. * 다른 프로그램에서 443 포트를 사용하고 있다면 BioStar X Setting 프로그램이 자동으로 실행되어 포트 번호를 변경할 수 있습니다. 포트 번호 변경에 대한 내용은 [포트 변경하기](/platform/biostar_x/change-port)를 참고하세요. * 데이터베이스 설정 변경에 대한 자세한 내용은 [데이터베이스 변경하기](/platform/biostar_x/change-db)를 참고하세요. 경고 * 관리자 또는 데이터베이스의 루트(root) 계정 암호를 분실하지 않도록 주의하세요. * 암호를 분실하면 버전 업그레이드 및 DB 백업/복원이 불가능할 수 있습니다. ###### 다음 단계 [웹 브라우저를 실행해 **BioStar X**로 로그인하는 방법을 확인하세요.](/platform/biostar_x/login) [**BioStar X**의 서버 상태를 확인하고 종료 또는 다시 시작하는 방법을 확인하세요.](/platform/biostar_x/manage-server) --- ### 일괄 제어하기 최종 업데이트 | **2026년 9월 27일** 여러 출입문, 엘리베이터, 고급 출입 통제 설정을 한 번에 선택해서 개방, 잠금, 알람 해제 등의 명령을 한 번에 실행하는 방법을 안내합니다. * 상태 트리에서 항목을 두 개 이상 선택하면 화면 오른쪽에 일괄 제어 패널이 나타납니다. 항목을 하나씩 제어할 필요 없이 한 번에 명령을 실행할 수 있습니다. * 비상 상황이나 여러 출입구를 동시에 통제해야 할 때 신속하게 대응할 수 있습니다. * 출입문, 엘리베이터(층), 고급 출입 통제 설정을 각각 일괄 선택하여 제어할 수 있습니다. 서로 다른 종류를 함께 선택하면 제어할 수 없습니다. 런처 페이지에서 모니터링을 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 모니터링을 선택하세요. 화면 왼쪽 사이드바의 상태 트리에서 제어할 항목을 두 개 이상 선택하면 화면 오른쪽에 일괄 제어 패널이 나타납니다. 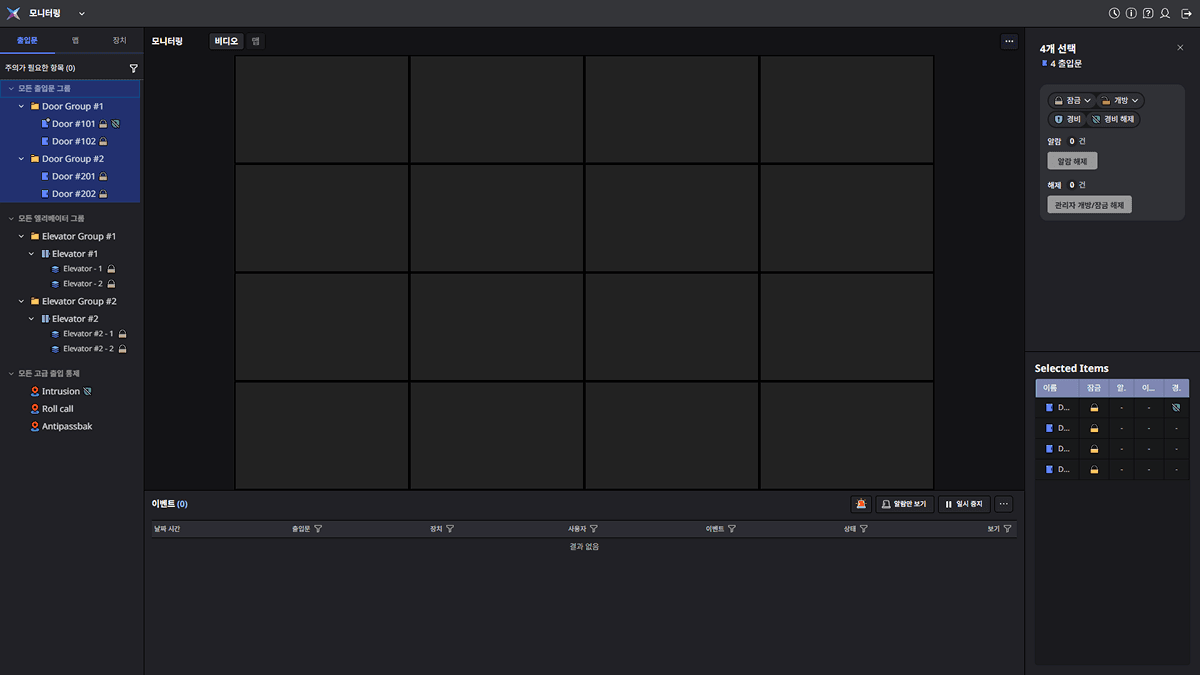 알아두기 * 카메라는 일괄 제어 대상이 아닙니다. 다른 항목과 함께 선택해도 선택 목록에서 제외됩니다. * 이 문서는 여러 항목을 한 번에 제어하는 방법을 다룹니다. 출입문, 엘리베이터, 고급 출입 통제 중 하나를 선택해서 제어하는 방법은 다음 문서를 참고하세요. * [출입문 제어하기](/platform/biostar_x/control-door) * [엘리베이터 제어하기](/platform/biostar_x/control-elevator) * [고급 출입 통제 제어하기](/platform/biostar_x/control-zone) #### 여러 항목 선택[](#select-multiple "여러 항목 선택에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바의 상태 트리에서 출입문, 엘리베이터, 층, 고급 출입 통제를 선택하는 방법은 다음과 같습니다. Windows 탐색기에서 여러 파일을 선택하는 방식과 같습니다. * **클릭**: 항목 하나만 선택합니다. 기존 선택은 해제됩니다. * **`Ctrl` + 클릭**: 클릭한 항목을 선택 목록에 추가하거나 제외합니다. 나머지 선택은 그대로 유지됩니다. * **`Shift` + 클릭**: 마지막으로 클릭한 항목부터 지금 클릭한 항목까지 화면에 보이는 범위를 모두 선택합니다. 기존 선택은 이 범위로 대체됩니다. * **`Ctrl` + `Shift` + 클릭**: 기존 선택을 유지한 채로 범위를 추가로 선택합니다. 서로 떨어진 여러 항목을 모아서 선택할 때 사용하세요. * **그룹 클릭**: 그룹() 이름을 클릭하면 그 아래에 있는 모든 출입문, 엘리베이터, 층, 고급 출입 통제 설정이 한 번에 선택됩니다. 그룹을 펼치거나 접으려면 그룹 이름 앞의 화살표()를 클릭하세요. 알아두기 선택한 항목이 없거나 한 개뿐이면 일괄 제어 패널이 열리지 않습니다. 항목을 한 개만 남기면 해당 항목의 상세 보기가 표시되고, 모두 선택 해제하면 오른쪽에 위치한 패널이 사라집니다. #### 일괄 제어 패널 구성[](#panel-layout "일괄 제어 패널 구성에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바의 상태 트리에서 여러 항목을 선택하면 화면 오른쪽에 나타나는 일괄 제어 패널은 다음과 같이 구성됩니다. * **선택 개수와 종류**: 예를 들어 출입문 4개와 엘리베이터 2개, 4개 층을 선택하면 다음과 같이 표시됩니다. > 10개 선택 / 4 출입문 2 엘리베이터 4 층 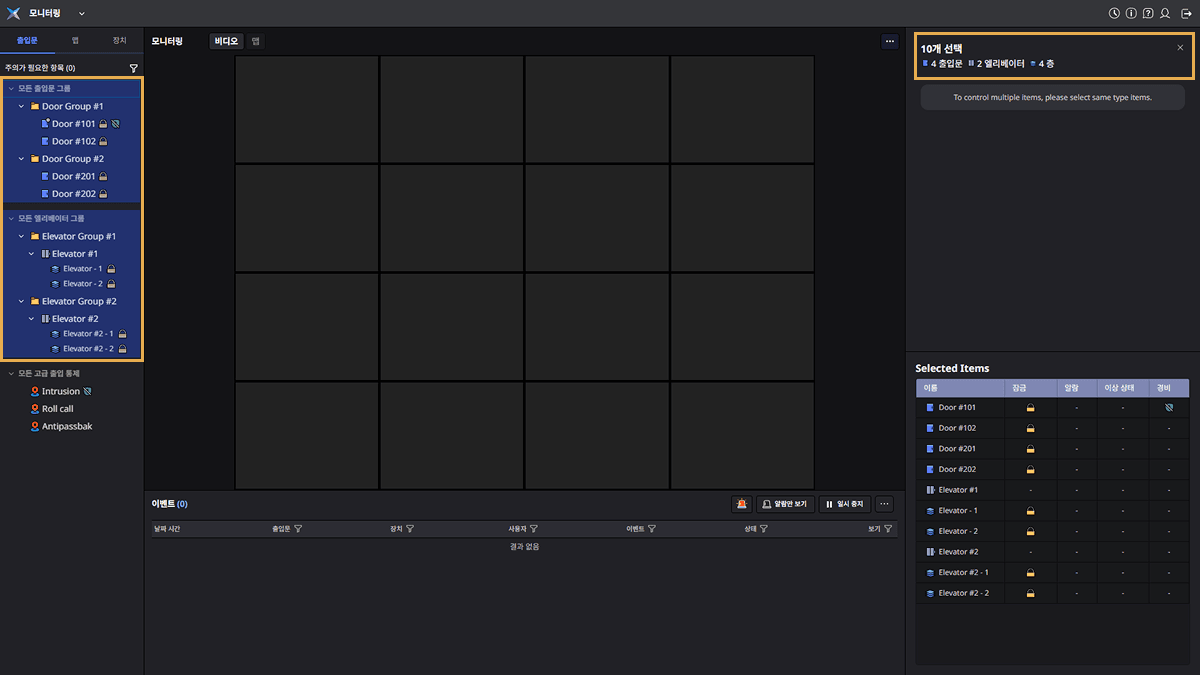 서로 다른 종류를 함께 선택하면 제어 기능은 사용할 수 없습니다. * **출입문/엘리베이터 제어**: 출입문, 엘리베이터에서 사용할 수 있는 제어 기능이 표시됩니다. 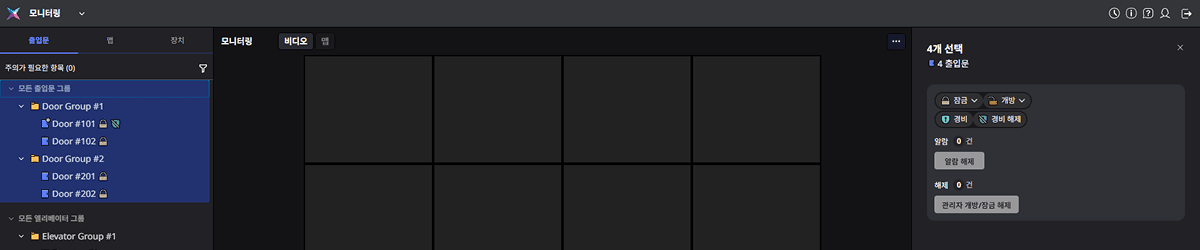 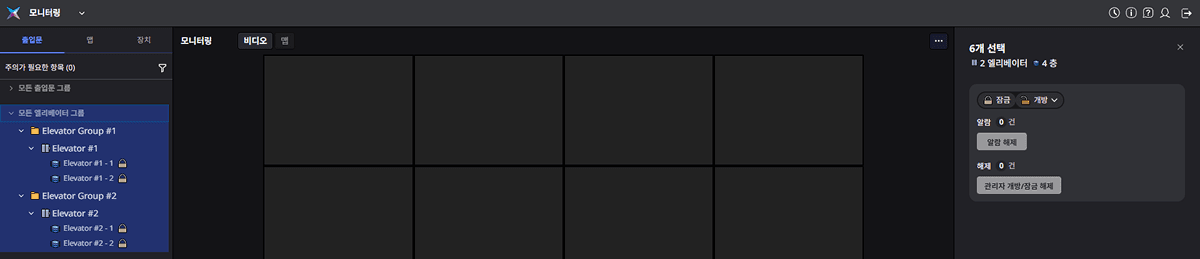 * **고급 출입 통제 제어**: 고급 출입 통제에서 사용할 수 있는 제어 기능이 표시됩니다. 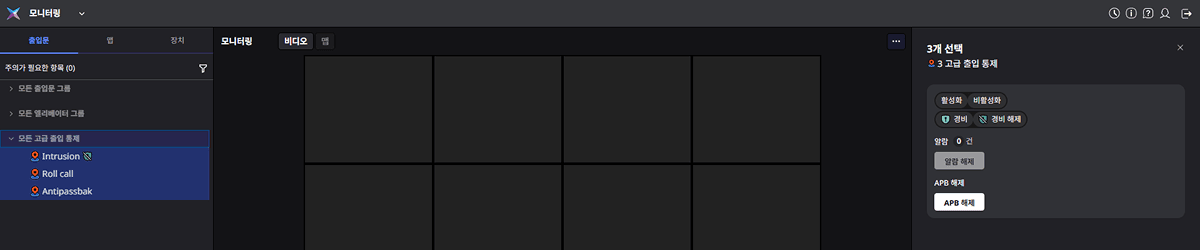 * **선택된 항목 요약 표**: 화면 오른쪽 패널 하단에는 선택한 각 항목의 이름과 상태를 확인할 수 있습니다. 제어 영역과 요약 표 사이의 구분선을 위아래로 드래그하면 두 영역의 높이를 조절할 수 있습니다. 선택한 항목이 많으면 구분선을 드래그해서 요약 표 영역을 넓게 확인하세요.  #### 출입문 일괄 제어[](#bulk-door "출입문 일괄 제어에 대한 직접 링크 및 복사") 출입문만 두 개 이상 선택하면 단일 출입문 제어와 같은 기본 제어와 고급 제어를 사용할 수 있습니다.  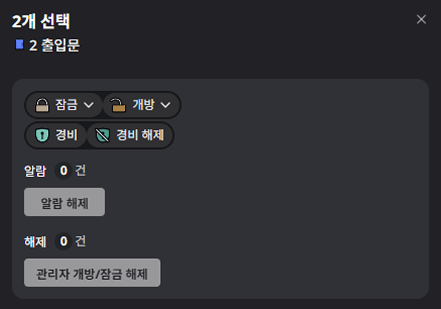 **기본 제어** * 일시: 개방 상태로 한번만 적용합니다. * 시간 설정: 입력한 시간 동안 잠금 또는 개방 상태로 유지하도록 적용합니다. * 고정: 시간에 상관없이 잠금 또는 개방 상태로 적용합니다. 원하는 명령을 선택하고 적용하려면 적용 버튼을 클릭하세요. **고급 제어** 다음 버튼은 아래 조건에 해당하는 항목이 하나라도 있을 때 사용할 수 있습니다. * 알람 해제: 선택한 출입문 중 알람이 발생한 항목이 있을 때 사용할 수 있습니다. * APB 해제: 선택한 출입문 중 안티패스백을 설정한 항목이 있을 때 사용할 수 있습니다. 자세한 내용은 [출입문 제어하기](/platform/biostar_x/control-door#apb-reset)를 참고하세요. * 관리자 개방/잠금 해제: 관리자가 수동으로 개방하거나 잠근 출입문이 있을 때 사용할 수 있습니다. 스케줄이나 비상 상황으로 변경된 상태는 포함하지 않습니다. * 경비/경비 해제: 고급 출입 통제 설정 중 하나인 경비로 설정된 출입문이 있을 때만 표시됩니다. 알아두기 * 알람 해제, 관리자 개방/잠금 해제 버튼을 클릭하면 팝업창이 나타납니다. 팝업창에서 알람 해제 또는 관리자 개방/잠금 해제 버튼을 클릭해야 해제할 수 있습니다. 반면 경비/경비 해제 버튼은 별도 확인 창 없이 상태를 전환할 수 있습니다. * 고급 출입 통제 설정은 **에센셜**(Essential) 라이선스에서 추가 옵션을 구매하거나 **엔터프라이즈**(Enterprise) 라이선스 이상에서 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. #### 엘리베이터 및 층 일괄 제어[](#bulk-elevator "엘리베이터 및 층 일괄 제어에 대한 직접 링크 및 복사") 엘리베이터를 선택하면 설정된 모든 층을 함께 제어할 수 있습니다. 특정 층만 제어하려면 층을 직접 선택하세요. 출입문과 다른 점은 다음과 같습니다. | 제어 기능 | 출입문 | 엘리베이터, 층 | | --------------------- | --------------------- | -------------------------------------------------------------------------- | | 개방 | 일시, 시간 설정, 고정 | 일시, 고정 | | 잠금 | 시간 설정, 고정 | 고정 | | 관리자 개방/잠금 해제 | 지원 | 지원 | | 알람 해제 | 지원 | 선택 항목에 엘리베이터가 포함되어 있다면 표시, 층만 선택하면 표시되지 않음 | | APB 해제 | 지원 | 미지원 | 알아두기 엘리베이터와 그 하위 층을 함께 선택해서 개방하거나 잠그면, 층마다 각각 명령이 전송되지 않고 엘리베이터 단위로 한 번만 전송됩니다. #### 고급 출입 통제 일괄 제어[](#bulk-acs "고급 출입 통제 일괄 제어에 대한 직접 링크 및 복사") 고급 출입 통제 설정도 여러 개를 선택해서 한 번에 제어할 수 있습니다. 두 개 이상 선택하면 오른쪽 영역이 일괄 제어 패널로 전환됩니다. 선택, 범위, 필터 동작은 출입문, 엘리베이터와 같습니다. 고급 출입 통제 설정은 잠금 릴레이나 관리자 개방/잠금 개념이 없어 출입문, 엘리베이터와 제어 항목이 다릅니다. 선택한 설정의 종류에 따라 다음 제어 버튼이 표시됩니다.  * 활성화/비활성화: 모든 고급 출입 통제 설정에 공통 표시됩니다. * 경비/경비 해제: 선택한 항목에 경비 설정이 있을 때만 표시됩니다. * 알람 해제: 선택한 항목에 알람이 발생하는 설정(안티패스백, 화재 경보, 스케줄 잠금, 경비, 인터락, 소집)이 있을 때만 표시됩니다. 재실 인원 제한, 인원 점검처럼 알람이 발생하지 않는 설정만 선택하면 표시되지 않습니다. * APB 해제: 선택한 항목에 안티패스백 설정이 있을 때만 표시됩니다. 이 버튼을 클릭하면 사용자를 선택하는 창을 통해 안티패스백을 위반한 사용자의 APB 알람을 해제할 수 있습니다. 자세한 내용은 [고급 출입 통제 제어하기](/platform/biostar_x/control-zone#apb-release)를 참고하세요. 알아두기 * 잠금, 개방, 관리자 개방/잠금 해제 기능은 일괄 제어에 포함되지 않습니다. 소집 리포트 확인, 재실 인원 제한 모니터링처럼 다른 화면으로 이동하는 기능도 일괄 제어 패널에서는 제공하지 않습니다. 이 기능들은 해당 설정을 하나만 선택했을 때, 상세 정보 화면에서 사용할 수 있습니다. * 고급 출입 통제 제어에 대한 자세한 내용은 [고급 출입 통제 제어하기](/platform/biostar_x/control-zone)를 참고하세요. #### 실행 결과 확인[](#result "실행 결과 확인에 대한 직접 링크 및 복사") * 선택한 모든 항목이 성공하면 화면 상단에 성공 메시지가 표시됩니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. * 한 항목이라도 실패하면 실패 메시지와 함께 상세 보기 버튼이 표시됩니다. 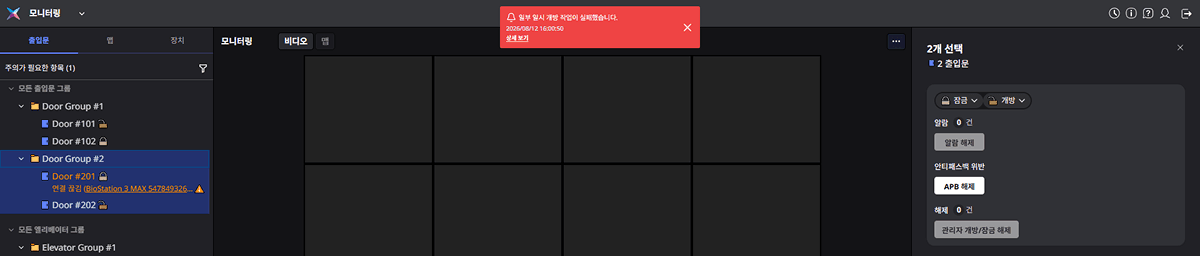 위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 상세 보기를 클릭하면 성공, 실패, 대상 아님 세 그룹으로 구분된 결과를 확인할 수 있습니다. 실패한 항목의 이름과 사유를 클립보드에 복사하려면 실패 내역 복사 버튼을 클릭하세요. 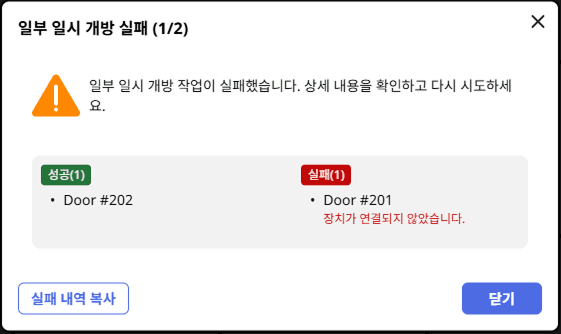 위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. --- ### 장치 모니터링하기 최종 업데이트 | **2026년 9월 27일** 장치 및 카메라 모니터링 기능을 사용하는 방법을 안내합니다. 장치와 카메라의 상태를 점검하고, 상세 정보를 확인하며, 카메라 영상을 실시간으로 재생하는 등 다양한 기능을 활용할 수 있습니다. 또한, 최근 발생한 이벤트를 확인하여 장치와 카메라의 상태를 효율적으로 관리하는 방법을 확인하세요. 모니터링 페이지는 런처 페이지에서 모니터링을 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 모니터링을 선택하여 진입할 수 있습니다. #### 장치 및 카메라 상태 점검[](#장치-및-카메라-상태-점검 "장치 및 카메라 상태 점검에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바에서 장치 탭을 클릭하세요. 모든 장치와 카메라의 상태를 점검할 수 있습니다. 장치와 카메라의 상태는 아래를 참고하세요. | 상태 아이콘 | 설명 | | ----------- | ---------------------------------------------- | | | 장치가 정상 연결된 상태입니다. | | | 장치가 꺼져 있거나 연결이 해제된 상태입니다. | | | 카메라가 연결된 상태입니다. | | | 카메라가 꺼져 있거나 연결이 해제된 상태입니다. | ##### 주의가 필요한 장치 모아보기[](#checkAttentionFilter "주의가 필요한 장치 모아보기에 대한 직접 링크 및 복사") 관리자는 조치가 필요한 장치만 한 번에 모아 볼 수 있습니다. 화면 왼쪽 사이드바의 주의가 필요한 항목을 클릭하세요. 장치의 상태를 확인하고, 문제가 발생한 대상에 조치를 취할 수 있습니다. 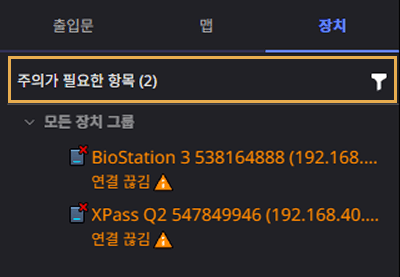 ##### 조치 대상 판정 기준[](#attention-criteria "조치 대상 판정 기준에 대한 직접 링크 및 복사") 장치 트리에서 정상이 아닌 장치를 조치 대상으로 판정합니다. | 이상 상태 종류 | 상태 표시 | 설명 | | --------------------------- | ---------------------- | --------------------------------------------------------- | | 연결 끊김 | 연결 끊김 | 장치와의 네트워크 연결이 끊긴 상태 | | 동기화 오류 | 동기화 오류 | 연결은 되어 있으나 데이터 동기화가 어긋난 상태 | | 멀티 커뮤니케이션 서버 오류 | 커뮤니케이션 서버 오류 | 장치가 속한 멀티 커뮤니케이션 서버에서 오류가 발생한 상태 | | 장치 잠금 | 장치 잠금 | 작업 조건 및 동작에 의해 장치가 잠긴 상태 | | 인증 실패 잠금 | 인증 실패 잠금 | 지정한 횟수 이상 인증에 실패하여 장치가 잠긴 상태 | 알아두기 * 장치 잠금 조건은 [작업 조건 및 동작 설정하기](/platform/biostar_x/settings-triger-and-action)에서 설정한 작업 조건 및 동작에 따라 결정됩니다. 이 상태를 확인하고 해제하는 방법은 [#deviceLockRelease](#deviceLockRelease)를 참고하세요. * 인증 실패 잠금 조건은 장치 설정에서 구성할 수 있습니다. 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth#howToAuth)를 참고하세요. 이 상태를 확인하고 해제하는 방법은 [#authFailLockout](#authFailLockout)를 참고하세요. #### 장치 제어[](#장치-제어 "장치 제어에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바의 장치 목록에서 원하는 장치를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 팝업 메뉴에서 원하는 기능을 선택할 수 있습니다.  장치 유형에 따라 표시되는 제어 기능은 다를 수 있습니다. | 장치 유형 | 제어 기능 | | ---------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------------------- | | [마스터 장치](/reference/glossary#master_device), 슬레이브 없이 서버에 직접 연결되는 기본 장치 | 작업 중지, 재시작, 장치 잠금 해제, 인증 실패 잠금 해제, 재연결(서버에서 장치로 연결하는 방식일 때만) | | [슬레이브 장치](/reference/glossary#slave_device) | 작업 중지, 재시작, 장치 잠금 해제, 인증 실패 잠금 해제 | | OSDP 통신 장치 | 장치 잠금 해제, 재연결(연결 방식에 따라 다름) | | Wiegand 장치 | 장치 잠금 해제 | | 확장 모듈(Secure I/O 2, DM-20, OM-120, IM-120) | 작업 중지 | | 장치에서 서버로 연결하는 방식의 장치 | 작업 중지, 재시작, 장치 잠금 해제, 인증 실패 잠금 해제 | | 무선 안테나 모듈 | 없음 | ##### 장치 재연결[](#장치-재연결 "장치 재연결에 대한 직접 링크 및 복사") 장치의 연결 상태와 관계없이 팝업 메뉴에서 재연결을 클릭하세요. 연결이 끊긴 장치는 다시 연결을 시도하고, 정상 연결된 장치는 설정을 다시 전송하거나 이상 상태를 해소하는 용도로 사용할 수 있습니다. 장치가 다시 연결되면 상태 아이콘이 정상 상태()로 변경됩니다. 알아두기 재연결 기능은 장치에서 서버 연결 옵션으로 설정된 장치는 지원하지 않습니다. 장치 등록에 대한 자세한 내용은 [장치 등록하기](/platform/biostar_x/settings-adding-devices#setipaddress)를 참고하세요. ##### 장치 재시작[](#장치-재시작 "장치 재시작에 대한 직접 링크 및 복사") 장치를 재시작하려면, 팝업 메뉴에서 재시작을 클릭하세요. 경고 메시지 창이 나타나면 확인 버튼을 클릭하세요. ##### 장치 잠금 해제[](#deviceLockRelease "장치 잠금 해제에 대한 직접 링크 및 복사") 관리자가 설정한 작업 조건 및 동작에 의해 장치가 잠기면, 화면 왼쪽 사이드바의 장치 이름 아래에 장치 잠금 상태가 표시됩니다. 장치를 선택하면 화면 오른쪽 미리보기 패널 상단에도 같은 배너가 나타납니다. 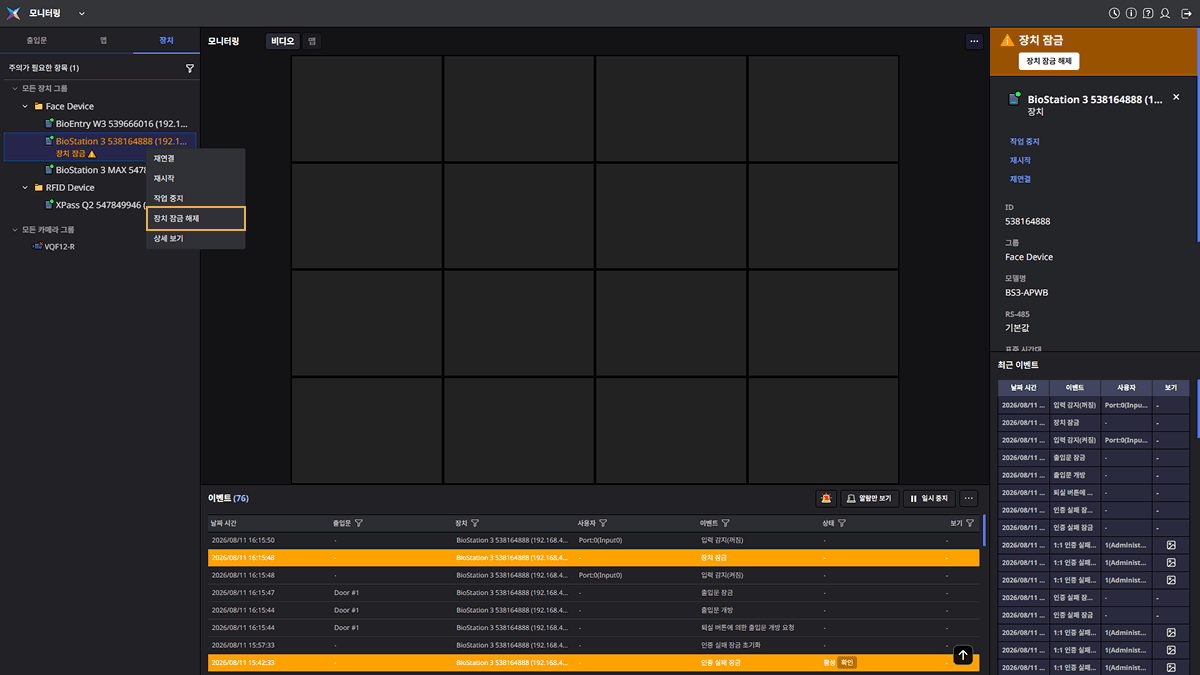 * 장치가 잠금 상태일 때만 팝업 메뉴에 장치 잠금 해제가 표시됩니다. 잠금 상태를 해제하려면 잠긴 장치를 선택하고 팝업 메뉴에서 장치 잠금 해제를 클릭하세요. * 잠긴 장치를 선택하면 화면 오른쪽 미리보기 패널 상단에 나타나는 배너에서 장치 잠금 해제 버튼을 클릭하세요. 알아두기 장치 잠금 해제 기능은 전체 관리자 또는 모니터링 관리자 권한이 있는 사용자에게만 표시됩니다. ##### 인증 실패 잠금 해제[](#authFailLockout "인증 실패 잠금 해제에 대한 직접 링크 및 복사") 인증 실패 잠금 옵션에서 설정한 횟수 이상 인증에 실패하면 장치가 잠금 상태로 전환됩니다. 장치가 잠금 상태이면 화면 왼쪽 사이드바의 장치 이름 아래에 인증 실패 잠금 상태가 표시되고, 장치를 선택하면 화면 오른쪽 미리보기 패널 상단에도 같은 배너가 나타나며 이벤트 발생 시각과 장치 정보를 확인할 수 있습니다. 장치가 인증 실패 잠금 상태일 때만 팝업 메뉴에 인증 실패 잠금 해제가 표시됩니다. 잠긴 장치를 선택하고 팝업 메뉴에서 인증 실패 잠금 해제를 클릭하세요.  알아두기 * 인증 실패 잠금 해제 메뉴는 전체 관리자 또는 모니터링 관리자 권한이 있는 사용자에게만 표시됩니다. * 설정한 잠금 시간(1차 잠금 시간/2차 잠금 시간)이 지나면 장치가 자동으로 잠금을 해제합니다. 이때는 별도 조치 없이도 잠금 상태가 해소됩니다. 잠금 조건 및 잠금 시간 설정에 대한 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth#howToAuth)를 참고하세요. ##### 작업 중지[](#작업-중지 "작업 중지에 대한 직접 링크 및 복사") 장치에서 실행 중인 알람 기반, 트리거 기반 동작을 모두 중지하려면 팝업 메뉴에서 작업 중지를 클릭하세요. 화면 상단에 작업 중지 성공 메시지가 나타납니다. ##### 장치 상세 보기[](#장치-상세-보기 "장치 상세 보기에 대한 직접 링크 및 복사") 장치의 상세 정보를 확인하려면, 팝업 메뉴에서 상세 보기를 클릭하세요. 또는 장치를 더블 클릭하세요. 화면 오른쪽에 장치의 상세 정보가 나타납니다.  * **장치 제어**: 장치 작업 중지 또는 재시작, 재연결 등의 제어 기능을 실행할 수 있습니다. * **장치 상세 정보**: 장치의 ID 및 그룹, 모델명, 기동 시간, IP 주소 등의 정보를 확인할 수 있습니다. * 최근 이벤트: 선택한 장치에서 발생한 최근 이벤트 목록을 확인할 수 있습니다. #### 여러 장치 한 번에 제어하기[](#batch-control "여러 장치 한 번에 제어하기에 대한 직접 링크 및 복사") 여러 장치를 한 번에 선택해서 재연결, 재시작, 잠금 해제 등의 명령을 한 번에 실행하는 방법을 안내합니다. 화면 왼쪽 사이드바의 장치 탭에서 장치를 두 개 이상 선택하면 화면 오른쪽에 일괄 제어 패널이 나타납니다.  알아두기 카메라는 일괄 제어 대상이 아닙니다. 카메라 제어 방법은 [#controlCamera](#controlCamera)를 참고하세요. ##### 여러 장치 선택하기[](#select-multiple-devices "여러 장치 선택하기에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바의 장치 탭에서 장치를 선택하는 방법은 다음과 같습니다. * **`Ctrl` + 클릭**: 클릭한 장치를 선택 목록에 추가하거나 제외합니다. 나머지 선택은 그대로 유지됩니다. * **`Shift` + 클릭**: 마지막으로 클릭한 장치부터 지금 클릭한 장치까지 범위를 선택합니다. 장치 그룹은 범위 선택 대상이 아닙니다. * **그룹() 클릭**: 그룹 이름을 클릭하면 그 아래에 있는 모든 장치가 선택 목록에 추가됩니다. 이미 선택한 장치는 그대로 유지됩니다. 알아두기 * 하위에 장치가 없는 빈 그룹만 선택하면 화면 오른쪽 패널이 닫힙니다. * 장치를 한 개만 선택하면 장치 상세 정보 패널이 나타나고, 두 개 이상 선택하면 일괄 제어 패널로 전환됩니다.  ##### 일괄 제어 패널 구성[](#batch-panel-layout "일괄 제어 패널 구성에 대한 직접 링크 및 복사") * 장치 잠금 해제, 인증 실패 잠금 해제: 선택한 장치 중 각각 잠금·인증 실패 잠금 상태인 장치가 있을 때 활성화되며, 버튼 옆에 대상 장치 수가 함께 표시됩니다. * 작업 중지, 재연결, 재시작: 대상 장치 수를 표시하지 않고, 선택한 장치 중 해당 제어를 지원하는 장치가 있으면 활성화됩니다. * **장치 제어**: 장치 잠금 해제, 인증 실패 잠금 해제, 작업 중지, 재연결, 재시작 기능 실행 버튼을 사용할 수 있습니다. * **구분 경계선**: 장치 제어 영역과 선택된 항목 사이의 경계선을 위아래로 드래그하면 두 영역의 높이 배분을 조절할 수 있습니다. * 선택된 항목: 선택한 장치의 연결 상태 및 이름, 이상 상태를 확인할 수 있습니다. 이상 상태 종류는 [#attention-criteria](#attention-criteria)을 참고하세요. 각 버튼을 클릭하면 확인 창이 나타납니다. 확인 창에서 취소를 클릭하면 선택한 기능을 실행하지 않고, 선택한 기능이 표시된 버튼을 클릭하면 선택한 장치 전체로 해당 기능을 실행합니다. 알아두기 선택한 장치 유형이 섞여 있으면 각 장치가 지원하는 제어를 합쳐서 표시합니다. 선택한 장치 중 어느 장치도 지원하지 않는 제어는 버튼이 나타나지 않으며, 지원하는 제어가 하나도 없으면 안내 문구와 선택 장치 목록 표만 표시됩니다. ##### 실행 결과 확인하기[](#batch-result "실행 결과 확인하기에 대한 직접 링크 및 복사") * 선택한 모든 장치가 성공하면 성공 메시지만 표시됩니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. * 한 개의 장치라도 실패하면 실패 메시지와 함께 상세 보기 버튼이 표시됩니다. 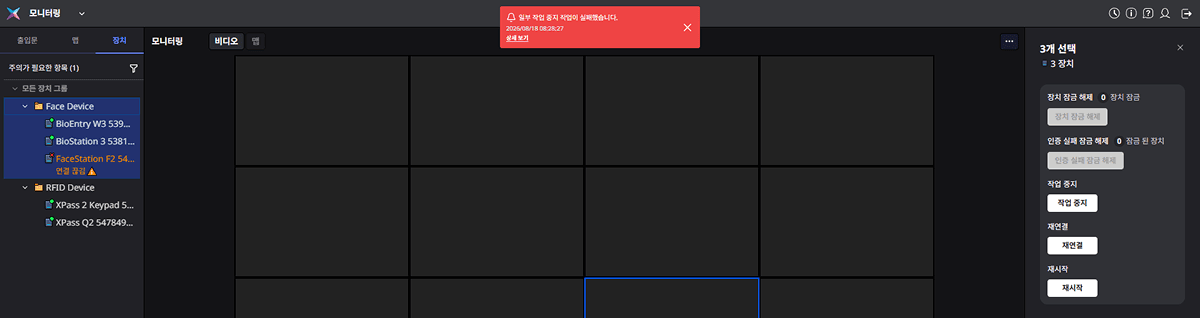 위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 상세 보기를 클릭하면 성공, 실패, 대상 아님 세 그룹으로 구분된 결과를 확인할 수 있습니다. 실패한 항목의 이름과 사유를 클립보드에 복사하려면 실패 내역 복사 버튼을 클릭하세요. 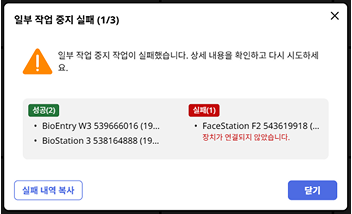 위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 알아두기 * 재연결 버튼은 예외입니다. 요청이 접수되면 항상 성공 메시지만 표시되며, 실패 여부나 상세 결과 창은 제공되지 않습니다. 실제 연결 성공 여부는 상태 트리에서 확인하세요. * 장치 잠금 해제와 인증 실패 잠금 해제는 각각 별도로 처리되어 결과 창도 따로 표시됩니다. #### 카메라 제어[](#controlCamera "카메라 제어에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바의 카메라 목록에서 원하는 카메라를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 팝업 메뉴에서 원하는 기능을 선택할 수 있습니다.  ##### 카메라 영상 재생[](#카메라-영상-재생 "카메라 영상 재생에 대한 직접 링크 및 복사") 비디오 타일에 카메라 영상을 배치하고 실시간으로 모니터링하려면, 팝업 메뉴에서 비디오 열기를 클릭하세요. 비디오 타일에 카메라 영상을 추가하는 방법은 아래와 같은 방식도 지원합니다. * 화면 왼쪽 사이드바의 카메라 목록에서 영상을 재생할 카메라를 더블 클릭하세요. * 카메라를 비디오 타일 영역으로 드래그 앤 드롭 방식으로 영상을 추가할 수도 있습니다. 알아두기 * 비디오 타일에는 화면 왼쪽 상단부터 차례로 추가되며, 현재 화면에 추가할 공간이 없으면 에러 메시지가 표시됩니다. * 영상 제어 방법 및 영상에 표시되는 도구에 대한 자세한 내용은 [비디오 모니터링하기](/platform/biostar_x/monitoring-video)를 참고하세요. * 모든 카메라 그룹 목록에서 카메라가 보이지 않는다면 카메라 그룹 권한을 확인하세요. 커스텀 권한의 관리자가 카메라 그룹 권한을 설정하지 않았다면 카메라가 보이지 않을 수 있습니다. 카메라 그룹 권한 설정에 대한 자세한 내용은 [카메라 설정하기](/platform/biostar_x/settings-videos-camera#addCameraPermission)를 참고하세요. ##### 카메라 상세 보기[](#카메라-상세-보기 "카메라 상세 보기에 대한 직접 링크 및 복사") 카메라의 상세 정보를 확인하려면, 팝업 메뉴에서 상세 보기를 클릭하세요. 카메라의 그룹, 설명, 아이디와 IP 주소를 확인할 수 있습니다.  --- ### 출입문 모니터링하기 최종 업데이트 | **2025년 10월 15일** 출입문 모니터링은 보안 시스템의 핵심 기능 중 하나로, 출입문 상태를 실시간으로 확인하고 제어할 수 있습니다. 이 문서에서는 출입문과 엘리베이터, 고급 출입 통제를 모니터링하고 제어하는 방법을 안내합니다. 이를 통해 효율적인 보안 관리와 신속한 대응이 가능합니다. #### [📄️상태 확인하기](/platform/biostar_x/check-door-status) [출입문, 엘리베이터, 고급 출입 통제의 상태를 실시간으로 모니터링하고, 조치가 필요한 항목만 모아 확인하여 즉시 대응할 수 있습니다.](/platform/biostar_x/check-door-status) #### [📄️출입문 제어하기](/platform/biostar_x/control-door) [출입문을 제어하고 상세 정보를 확인하세요.](/platform/biostar_x/control-door) #### [📄️엘리베이터 제어하기](/platform/biostar_x/control-elevator) [엘리베이터를 제어하고 상세 정보를 확인하세요.](/platform/biostar_x/control-elevator) #### [📄️고급 출입 통제 제어하기](/platform/biostar_x/control-zone) [고급 출입 통제를 제어하고 상세 정보를 확인하세요.](/platform/biostar_x/control-zone) #### [📄️일괄 제어하기](/platform/biostar_x/monitoring-batch-control) [여러 출입문, 엘리베이터, 고급 출입 통제 설정을 한 번에 선택하여 제어하세요.](/platform/biostar_x/monitoring-batch-control) --- ### 이벤트 모니터링하기 최종 업데이트 | **2026년 9월 27일** 모니터링 페이지에서 화면 하단의 이벤트 섹션에서는 실시간으로 발생하는 이벤트를 확인하고 관리할 수 있습니다. 이벤트의 상태, 알람 이벤트 처리, 필터링, 색상 구분 등 다양한 기능을 통해 효율적으로 이벤트를 관리할 수 있습니다. 특히, 출입문, 장치, 사용자와 연관된 이벤트를 실시간으로 모니터링하고 필요한 조치를 빠르게 수행할 수 있습니다.  #### 이벤트 목록 확인하기[](#event-list "이벤트 목록 확인하기에 대한 직접 링크 및 복사") 이벤트 섹션에서는 발생한 이벤트를 실시간으로 확인할 수 있습니다. 이벤트는 아래 정보를 포함합니다.  * 날짜 시간: 이벤트가 발생한 날짜와 시각입니다. * 출입문: 이벤트가 발생한 출입문입니다. * 장치: 이벤트가 발생한 장치입니다. * 사용자: 이벤트를 발생시킨 사용자입니다. * 이벤트: 이벤트 상세 내용입니다. * 상태: 이벤트 상태입니다. 활성화된 이벤트의 경우 활성 상태로 표시됩니다. 알람 이벤트에는 확인 버튼이 표시됩니다. 확인 버튼을 클릭하면 해당 이벤트는 해소됩니다.  * 보기: 이벤트에 출입문과 연결된 카메라의 영상 정보를 포함하고 있다면 비디오 아이콘()이 표시됩니다. 아이콘을 클릭하면 영상을 확인할 수 있습니다. 알아두기 * 개별 이벤트를 클릭하면 화면 오른쪽에 상세 정보가 나타납니다. 상세 정보에는 이벤트 발생 시각과 구역, 출입문, 장치, 사용자 그룹, 사용자, 포트, 이벤트 상세 내용이 포함됩니다. * 이벤트에 출입문과 연결된 카메라의 영상 또는 이미지 정보를 포함하고 있다면 비디오 및 이미지 로그를 같이 확인할 수 있습니다. #### 색상에 따른 이벤트 구분[](#event-color "색상에 따른 이벤트 구분에 대한 직접 링크 및 복사") 이벤트 목록에서 발생한 이벤트는 색상으로 구분할 수 있습니다.  * **색상 없음**: 일반 이벤트입니다. * 주황색: 주의 이벤트입니다. 출입이 허용되지 않은 구역에 사용자가 출입을 시도했거나, 출입문이 열려 있는 경우와 같이 주의가 필요한 이벤트입니다. * 빨간색: [알람](/reference/glossary#alarm) 이벤트입니다. 시스템에서 발생한 이벤트 중 조치가 필요한 경고 이벤트입니다. * 녹색: 해소된 알람 이벤트입니다. #### 알람 이벤트 확인[](#alarm-event "알람 이벤트 확인에 대한 직접 링크 및 복사") 이벤트 섹션 목록에서 알람 이벤트만 확인할 수 있습니다. 이벤트 섹션 상단 오른쪽에 알람만 보기 버튼을 클릭하세요. 이벤트 목록에 알람 이벤트만 표시됩니다. 알람 이벤트는 빨간색으로 표시됩니다.  알아두기 알람 이벤트를 포함한 모든 이벤트를 확인하려면 이벤트 섹션 상단 오른쪽에 모든 이벤트 버튼을 클릭하세요. #### 실시간 이벤트[](#real-time-event "실시간 이벤트에 대한 직접 링크 및 복사") 이벤트 섹션의 이벤트 목록에서는 실시간으로 발생하는 이벤트를 확인할 수 있습니다. 실시간 이벤트를 중지하고 싶다면 이벤트 섹션 상단 오른쪽에 일시 중지 버튼을 클릭하세요. 시작 버튼을 클릭하면 실시간 이벤트를 재개합니다.  #### 이벤트 필터링[](#filter-event "이벤트 필터링에 대한 직접 링크 및 복사") ##### 필터 적용[](#apply-filter "필터 적용에 대한 직접 링크 및 복사") 사용자가 원하는 조건으로 이벤트 목록을 필터링할 수 있습니다. 이를 통해 원하는 조건의 이벤트를 빠르게 확인할 수 있습니다. 1. 이벤트 섹션 목록의 각 헤더 컬럼에 아이콘을 클릭하세요.  2. 필터 창이 나타나면 왼쪽 목록에서 원하는 항목을 클릭하세요.  * 상위 항목을 선택하면 하위 항목 모두를 선택할 수 있습니다. * 선택한 항목을 해제하려면 버튼을 클릭하세요. 모든 항목을 해제하려면 모두 제거 버튼을 클릭하세요. 3. 모든 설정을 완료했다면 적용 버튼을 클릭하세요. 이벤트 목록에 설정한 조건의 이벤트만 표시됩니다. 알아두기 * 필터 창의 검색 입력 필드를 통해서 원하는 항목을 빠르게 검색할 수도 있습니다. * 각 헤더 컬럼별로 원하는 조건을 여러 개 설정할 수 있습니다. 한 개 이상의 조건을 설정하면 `AND` 조건을 적용합니다. * 각 헤더 컬럼별로 필터링할 수 있는 항목은 다를 수 있습니다. * 필터링 조건을 설정하면 헤더 컬럼의 아이콘 색상이 변경됩니다. ##### 필터링 해제[](#removefilter "필터링 해제에 대한 직접 링크 및 복사") 적용한 필터 조건을 해제할 수 있습니다. 1. 이벤트 섹션 목록의 필터를 적용한 헤더 컬럼에 아이콘을 클릭하세요. 2. 필터 창이 나타나면 오른쪽 목록에서 해제할 항목의 오른쪽에 버튼을 클릭하세요. 모든 필터를 해제하려면 모두 제거 버튼을 클릭하세요.  3. 해제할 조건을 모두 설정했다면 적용 버튼을 클릭하세요. 알아두기 * 필터 창의 검색 입력 필드를 통해서 원하는 항목을 빠르게 검색할 수도 있습니다. * 필터링 조건이 해제되면 헤더 컬럼의 아이콘 색상이 원래대로 전환됩니다. #### 이벤트 목록 비우기[](#cleareventlist "이벤트 목록 비우기에 대한 직접 링크 및 복사") 이벤트 섹션 목록에서 이벤트를 지울 수 있습니다. 이벤트 섹션 오른쪽 상단에 버튼을 클릭하고 팝업 메뉴에서 이벤트 비우기를 선택하세요. 이벤트 목록에 불필요한 이벤트가 많이 쌓여 있다면 이벤트 비우기 기능을 사용해 정리할 수 있습니다.  #### 알람 확인 및 조치 사항 기록[](#acknowledge-alarm-and-record-action "알람 확인 및 조치 사항 기록에 대한 직접 링크 및 복사") 출입문 강제 열림과 같은 알람 이벤트가 발생하면 알람 메시지 창이 표시됩니다. 알람 메시지 창에는 발생한 알람 이벤트의 상세 내용이 포함됩니다. 이때 관리자는 발생한 알람 이벤트에 대한 인지 여부와 조치 내용을 기록할 수 있습니다.  알아두기 모두 보류 버튼은 알람 이벤트가 2개 이상 발생했을 때만 표시됩니다. ##### 알람 이벤트에 대한 조치 사항 기록[](#recordactionforalarmevent "알람 이벤트에 대한 조치 사항 기록에 대한 직접 링크 및 복사") 메시지 입력 필드에 알람 이벤트에 대한 조치 사항을 입력하세요. 최대 500자까지 입력할 수 있습니다. 조치 사항을 입력하고 확인 버튼을 클릭하세요. 알람 이벤트에 대한 인지 여부와 조치 사항이 기록됩니다. 알람 메시지 창은 닫힙니다. 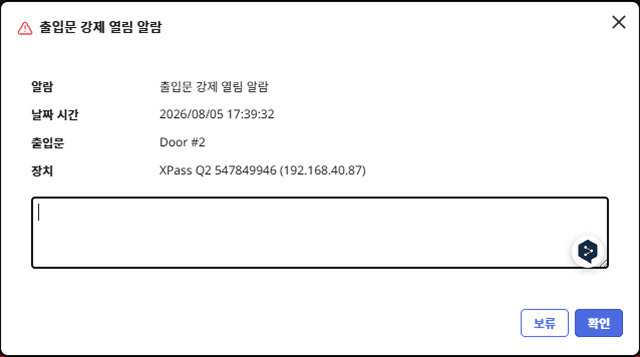 ##### 알람 이벤트 인지 여부 보류[](#deferalarmeventacknowledgment "알람 이벤트 인지 여부 보류에 대한 직접 링크 및 복사") 보류 버튼을 클릭해 알람 이벤트에 대한 인지 여부를 보류할 수도 있습니다. 조치 사항은 기록할 수 있습니다. 알람 메시지 창은 닫힙니다. 보류한 알람 이벤트는 이벤트 목록에서 활성 상태로 표시되고, 확인 버튼을 사용할 수 있습니다.  ##### 이벤트 목록에서 알람 이벤트 확인[](#이벤트-목록에서-알람-이벤트-확인 "이벤트 목록에서 알람 이벤트 확인에 대한 직접 링크 및 복사") 이벤트 목록의 상태 컬럼에 표시된 확인 버튼을 클릭하면 발생한 알람 이벤트에 대한 인지 여부와 조치 내용을 기록할 수 있습니다. 입력을 완료하고 확인 버튼을 클릭하세요.  #### 확인하지 않은 알람 이벤트 보기[](#확인하지-않은-알람-이벤트-보기 "확인하지 않은 알람 이벤트 보기에 대한 직접 링크 및 복사") 아직 확인하지 않은 알람 이벤트를 한 번에 확인하고 조치 사항을 기록할 수 있는 기능을 제공합니다. 동일한 알람 이벤트가 여러 개 발생했을 때 유용하게 이용할 수 있습니다. 1. 이벤트 섹션 오른쪽 상단의 버튼을 클릭하세요.  2. 미확인 알람 이벤트 창이 나타나면 왼쪽 목록에서 조치 사항을 기록할 알람 이벤트를 선택하세요. 모든 이벤트를 선택하려면 헤더 컬럼 가장 왼쪽의 체크박스를 클릭하세요.  3. 메모 입력 필드에 알람 이벤트에 대한 조치 사항을 입력하세요. 4. 확인 버튼을 클릭하세요. 선택한 이벤트에 대한 조치 사항을 기록합니다. 알람 이벤트 팝업 창은 닫힙니다. 알아두기 알람 이벤트 목록에서 한 개 이상의 이벤트를 선택해야 확인 버튼이 활성화됩니다. #### 이벤트 목록 열 설정[](#이벤트-목록-열-설정 "이벤트 목록 열 설정에 대한 직접 링크 및 복사") 이벤트 목록에서 표시할 열을 추가하거나 순서 변경, 숨김 설정을 할 수 있습니다. 1. 이벤트 섹션의 오른쪽 상단에서 → 열 레이아웃을 클릭하세요.  2. 열 레이아웃 창이 나타나면 표시할 열의 체크박스를 클릭해 추가하거나 숨김 설정을 할 수 있습니다. 드래그 앤 드롭으로 열의 순서를 변경할 수도 있습니다.  3. 열 설정을 모두 변경했으면 적용 버튼을 클릭하세요. 알아두기 열 설정을 초기화하려면 기본 열 버튼을 클릭하세요. --- ### 맵 모니터링하기 최종 업데이트 | **2026년 9월 27일** 맵 모니터링 기능을 통해 구역과 구역 내 층별 출입문, 카메라 현황을 실시간으로 확인하고, 제어하는 방법을 안내합니다. 맵 모니터링은 구글 지도와 연동된 시각적 인터페이스를 통해 구역(Area)과 층(Floor)을 손쉽게 탐색하며, 출입문 제어, 카메라 영상 재생 등 다양한 기능을 활용할 수 있습니다. 모니터링 페이지는 런처 페이지에서 모니터링을 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 모니터링을 선택하여 진입할 수 있습니다. **BioStar X**에서는 한 개의 구역(Area)에 여러 개의 시설(Facility)을 구성할 수 있습니다. 각 시설에는 여러 개의 층을 구성할 수 있습니다. 한 개의 층(Floor)에는 도면을 기준으로 출입문(Door), 카메라(Camera)를 설정해 모니터링할 수 있습니다. 아래 그림을 참고하세요. 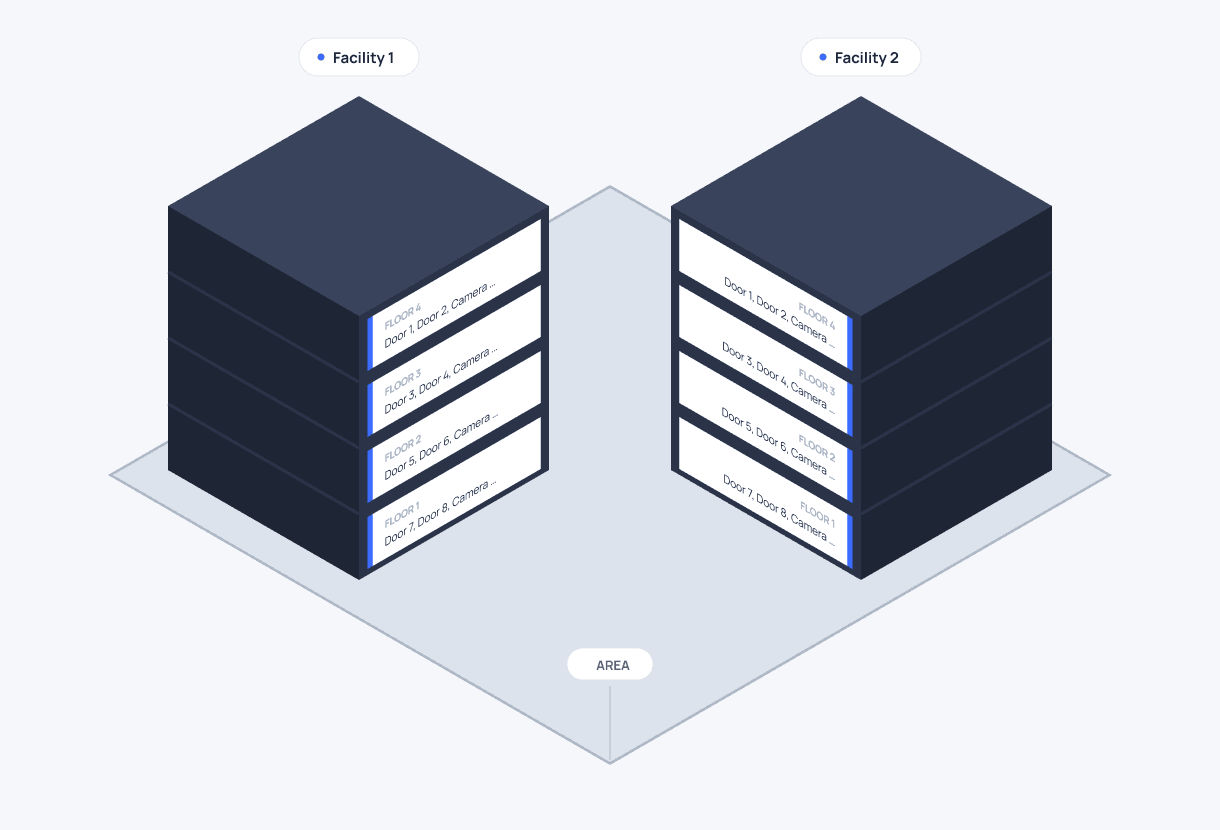 그림과 같이 구성한 지역을 GIS 지도와 연동하여 지도 위의 구역(Area) → 시설(Facility) → 층(Floor) 순으로 접근하여 출입문과 카메라를 모니터링하고 제어할 수 있습니다. 이러한 구조는 모니터링 페이지의 사이드바에서도 같은 구조로 확인할 수 있습니다. 알아두기 * 맵을 구성하는 방법에 대한 자세한 내용은 [맵 관리하기](/platform/biostar_x/settings-map-management)를 참고하세요. * 모니터링 영역은 시스템에 등록된 장치 카메라가 없거나 맵 구성 요소(구역, 시설, 층)가 등록되어 있지 않으면 활성화되지 않습니다. * GIS와 연동한 맵 모니터링 기능은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. #### 구성 요소 및 옵션 기능[](#component-and-options "구성 요소 및 옵션 기능에 대한 직접 링크 및 복사") ##### 맵 트리 구성 요소[](#mapTreeComponent "맵 트리 구성 요소에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바에는 맵 트리 구성 요소가 표시됩니다. 맵 트리에 표시되는 각 구성 요소의 아이콘에 따라 구역, 시설, 층, 출입문, 카메라를 구분할 수 있습니다. 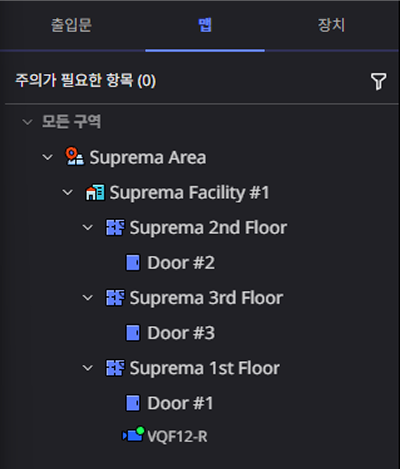 | 아이콘 | 이름 | | ------ | -------------- | | | 구역(Area) | | | 시설(Facility) | | | 층(Floor) | | | 출입문 | | | 카메라 | ##### 맵 영역 구성 요소[](#mapCmponent "맵 영역 구성 요소에 대한 직접 링크 및 복사") 맵에 표시되는 구성 요소는 구역(Area)과 시설(Facility), 시설에 연결된 카메라를 확인할 수 있습니다. 시설을 통해서 층(Floor)으로 접근할 수 있습니다. 층에는 출입문과 카메라를 확인할 수 있습니다.  | 구성 요소 | 설명 | | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | --------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | |  | **시설**(Facility): 맵에 배치된 시설을 클릭하면 해당 시설에 설정된 층(Floor)으로 진입할 수 있습니다. | |  | **출입문**: 맵에 배치된 출입문을 클릭하면 해당 출입문을 제어할 수 있는 팝업 메뉴가 표시됩니다. 제공하는 기능에 대한 자세한 내용은 [출입문 제어하기](/platform/biostar_x/control-door)를 참고하세요. | |  | **카메라**: 카메라를 클릭하면 해당 시설 또는 층의 영상을 재생할 수 있습니다. | |  | **카메라 오류**: 카메라가 연결되지 않았거나, 전원이 꺼져 있는 경우에 표시됩니다. | | | **열린 출입문**: 층(Floor)에 배치된 출입문이 열린 상태입니다. | | | **잠긴 출입문**: 층(Floor)에 배치된 출입문이 잠긴 상태입니다. | ##### 옵션 기능[](#options "옵션 기능에 대한 직접 링크 및 복사") 맵 또는 층에서 제공하는 옵션 기능은 아래와 같습니다. | 기능 | 설명 | | --------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------- | |  /  | 맵의 왼쪽 상단, 오른쪽 하단에 위치한 버튼을 클릭해 확대/축소할 수 있습니다. 또는 마우스 휠을 사용하여 맵을 확대하거나 축소할 수 있습니다. | | | 층의 오른쪽 하단에 위치한 버튼을 클릭해 확대/축소할 수 있습니다. | | | 버튼을 클릭하면 추가 기능을 이용할 수 있습니다. | | | 비디오 타일에 위치한 맵 또는 층을 닫으려면 오른쪽 위에 버튼을 클릭하세요. | | | 아이콘을 클릭한 상태에서 드래그하면 맵을 다른 위치로 이동할 수 있습니다. | 알아두기 * 맵 위에서 마우스를 클릭한 상태로 드래그하면 위치를 이동할 수 있습니다. 마우스 휠을 사용해 확대하거나 축소할 수 있습니다. * 맵을 더블 클릭하면 전체 화면으로 확대됩니다. 다시 더블 클릭하거나 `ESC` 키를 누르면 원래 크기로 돌아갑니다. ##### 상태 점검하기[](#상태-점검하기 "상태 점검하기에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바에서 각 시설 또는 층의 출입문과 카메라 상태를 점검할 수 있습니다. 각 아이콘별 상태는 아래를 참고하세요. | 상태 아이콘 | 설명 | | ----------- | ------------------------------------------------------------------------------------------------- | | | 멀티 커뮤니케이션 서버 오류이거나 연결이 끊긴 상태입니다. | | | 출입문에서 알람이 발생한 상태입니다. 배회 감지, 침입 감지 등이 발생하면 해당 아이콘이 표시됩니다. | | | 카메라가 연결된 상태입니다. | | | 카메라가 꺼져 있거나 연결이 해제된 상태입니다. | ##### 주의가 필요한 항목 모아보기[](#checkAttentionFilter "주의가 필요한 항목 모아보기에 대한 직접 링크 및 복사") 관리자는 조치가 필요한 항목만 한 번에 모아 볼 수 있습니다. 화면 왼쪽 사이드바의 주의가 필요한 항목을 클릭하세요. 구역, 시설, 층 계층에 배치된 출입문의 상태를 확인하고, 문제가 발생한 대상에 조치를 취할 수 있습니다. 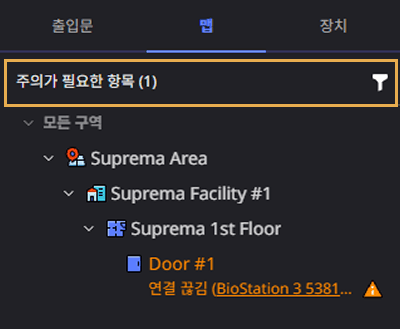 알아두기 출입문 대상 조치 판정 기준은 [상태 확인하기](/platform/biostar_x/check-door-status#check-the-attention-criteria)를 참고하세요. #### 맵 열기[](#open-map "맵 열기에 대한 직접 링크 및 복사") 구역이 GIS 지도와 연동되어 있다면, 모니터링 섹션에 맵을 표시할 수 있습니다. 1. 화면 왼쪽 사이드바에서 맵으로 확인할 시설을 선택하세요. 2. 마우스 오른쪽 버튼을 클릭하세요. 3. 팝업 메뉴에서 맵 열기를 클릭하세요. 모니터링 섹션의 비디오 타일에 선택한 구역의 맵이 표시됩니다.  알아두기 * 화면 왼쪽 사이드바에서 해당 시설을 더블 클릭하면 시설이 위치한 맵을 열 수 있습니다. * 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. * GIS 지도와 연동하여 구역을 구성하는 방법에 대한 자세한 내용은 [구역 구성하기](/platform/biostar_x/settings-map-manage-area)를 참고하세요. #### 맵 크기 조절 및 위치 이동[](#resize-map "맵 크기 조절 및 위치 이동에 대한 직접 링크 및 복사") 맵의 크기를 조절하려면 지도 상에서 빈 영역을 클릭하세요. 각 모서리에 크기를 조절할 수 있는 핸들이 표시됩니다. 핸들을 클릭한 상태에서 드래그하여 원하는 크기로 조절하세요. 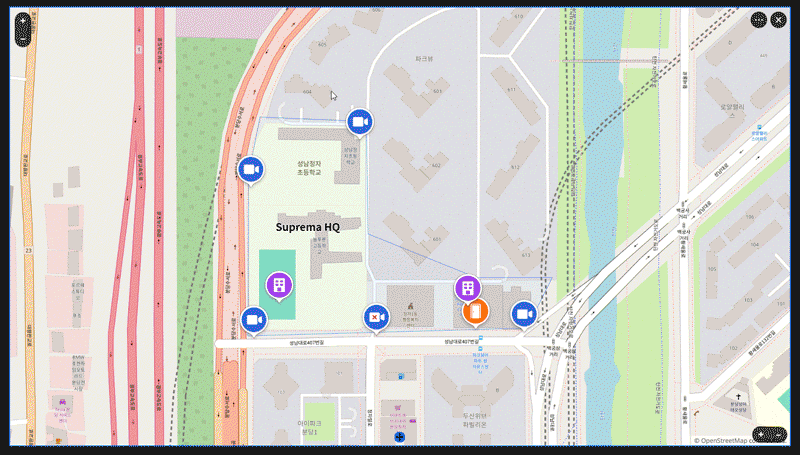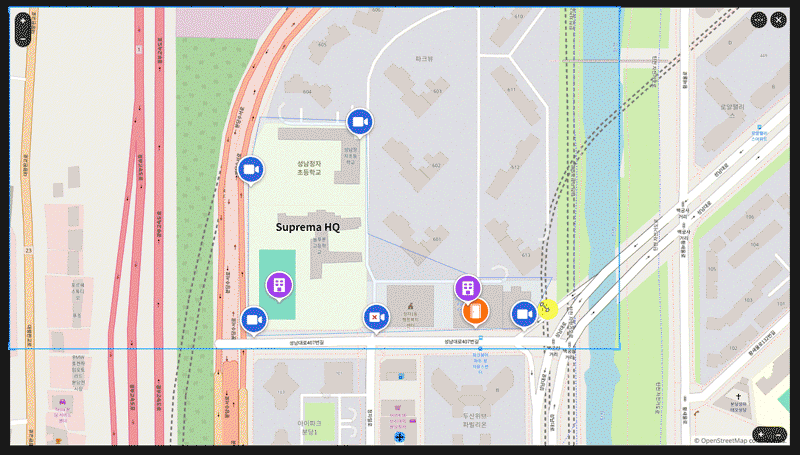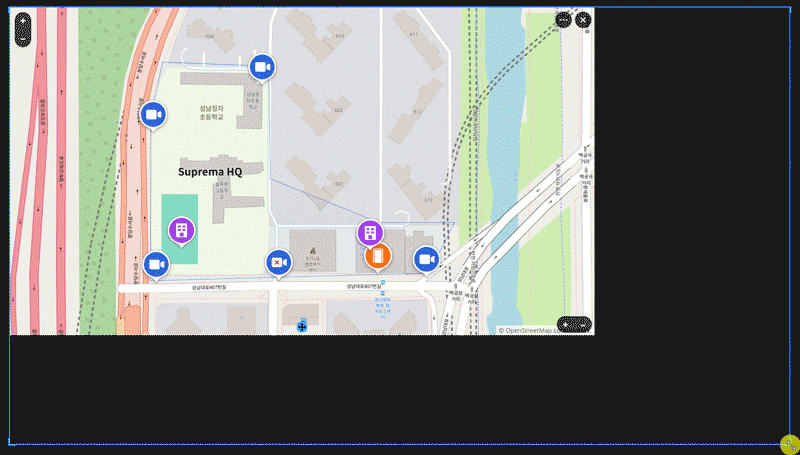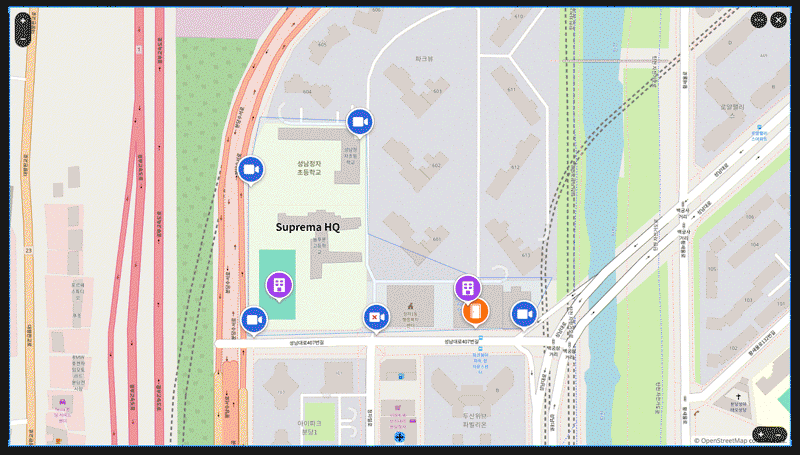 크기를 조절한 상태에서 맵을 다른 위치로 이동하려면 맵 위에 아이콘을 클릭한 상태에서 원하는 위치로 드래그하세요. 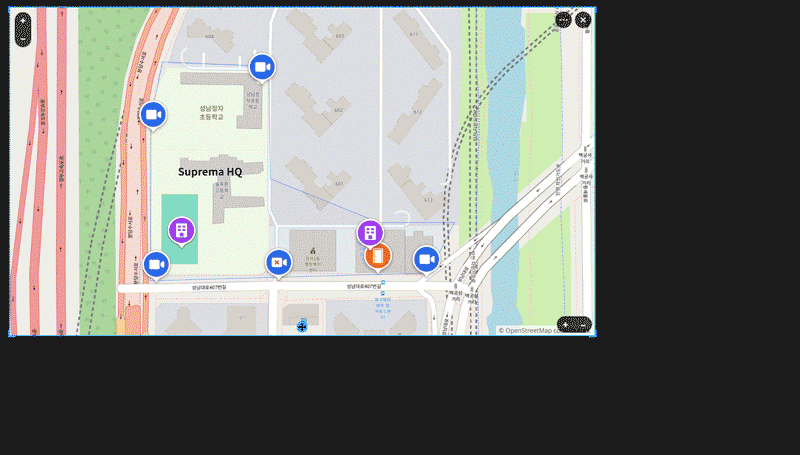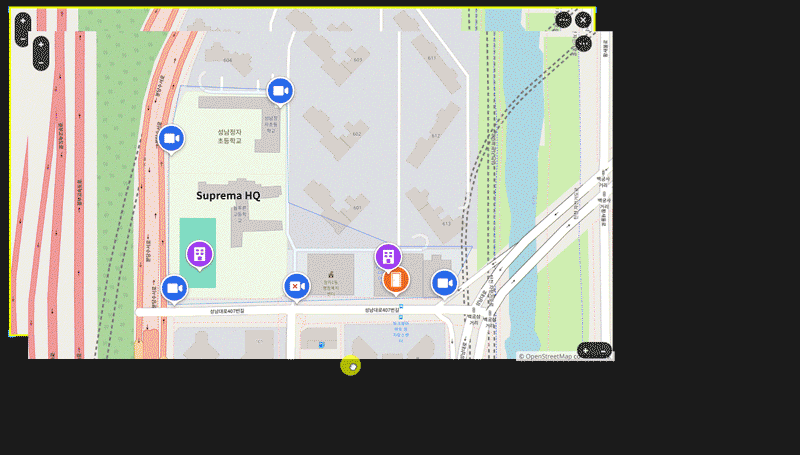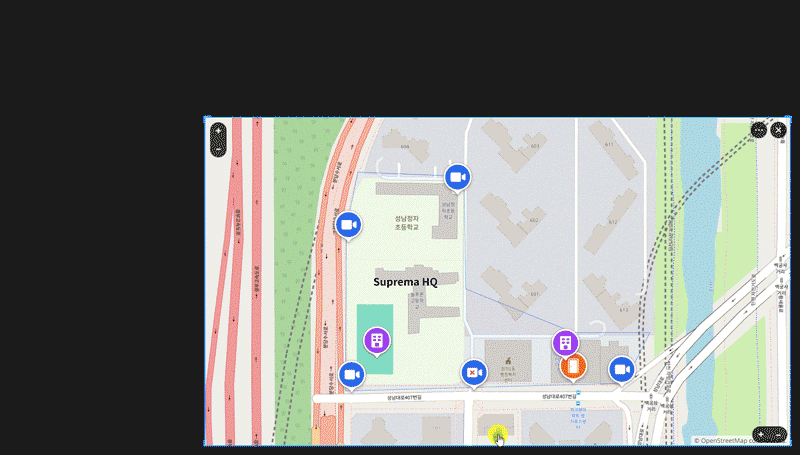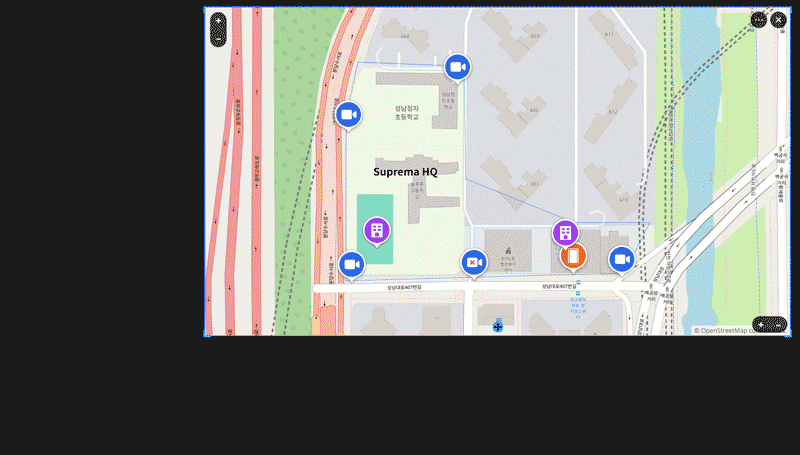 #### 층으로 진입하기[](#entry-floor "층으로 진입하기에 대한 직접 링크 및 복사") 맵에서 층으로 진입하려면 시설(Facility)을 클릭하세요. 팝업 메뉴에 진입할 수 있는 층 목록이 표시되면 원하는 층을 선택하세요. 선택한 층의 도면과 출입문, 카메라를 확인할 수 있습니다. 또는 화면 왼쪽 사이드바에서 층을 더블 클릭하거나 마우스 오른쪽 버튼을 클릭하고 팝업 메뉴에서 맵 열기를 클릭하세요. 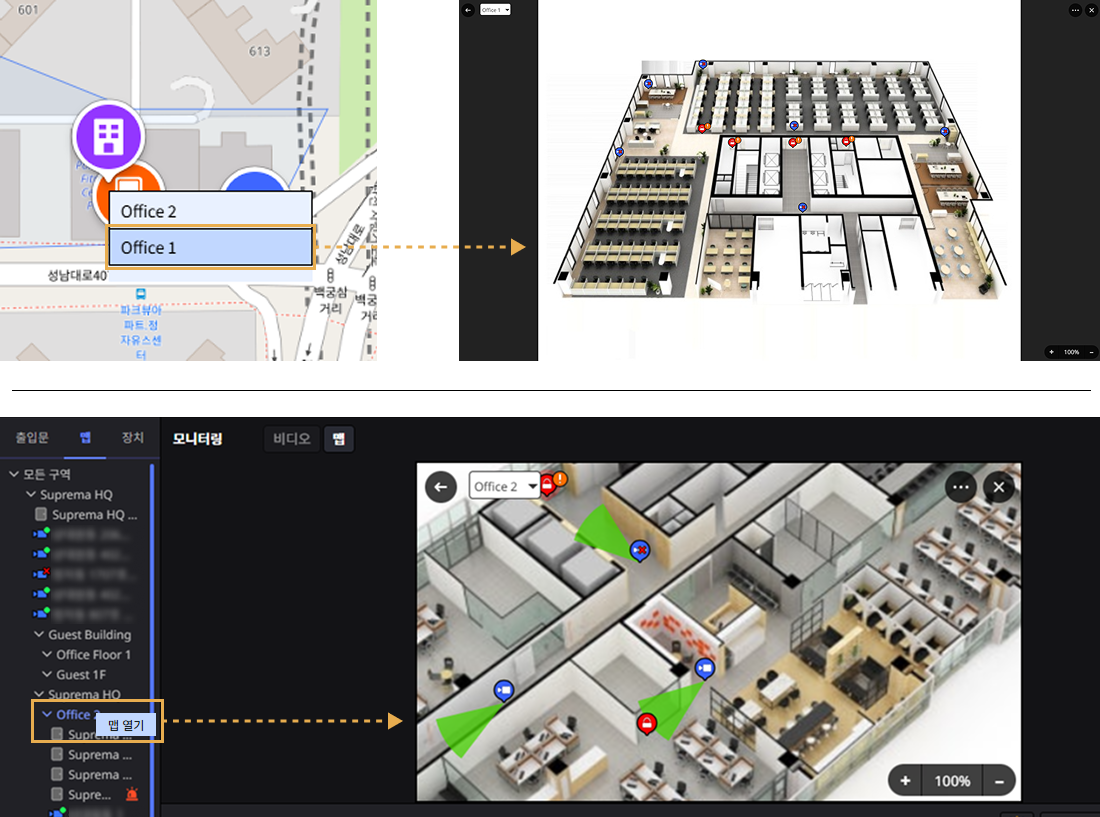 | 구성 요소 | 설명 | | --------- | ---------------------------------------------------------------------------- | | | **열린 출입문**: 층(Floor)에 배치된 출입문이 열린 상태입니다. | | | **잠긴 출입문**: 층(Floor)에 배치된 출입문이 잠긴 상태입니다. | | | **카메라**: 카메라를 클릭하면 해당 시설 또는 층의 영상을 재생할 수 있습니다. | * 출입문 또는 카메라에 마우스를 오버하면 현재 상태를 확인할 수 있습니다. 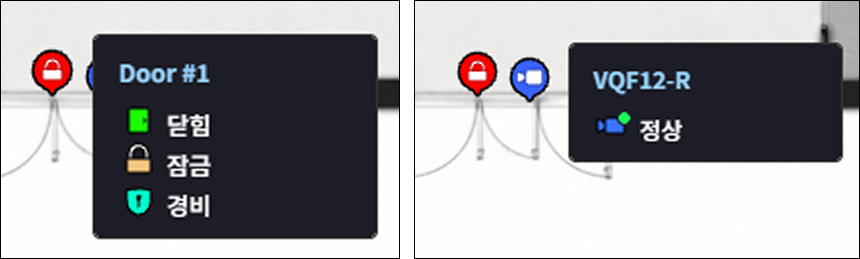 * 출입문을 클릭하면 해당 출입문을 제어할 수 있는 팝업 메뉴가 표시됩니다. 제공하는 기능에 대한 자세한 내용은 [출입문 제어하기](/platform/biostar_x/control-door)를 참고하세요.  * 카메라를 더블 클릭하면 실시간 영상을 재생할 수 있습니다. 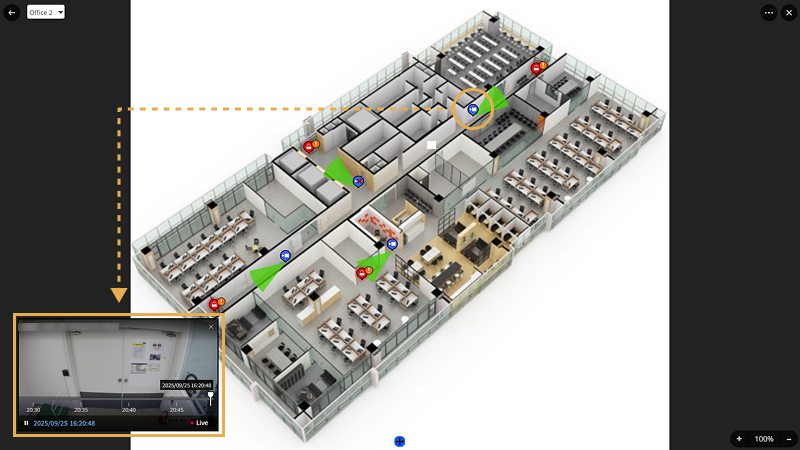 알아두기 * 시설이 표시되는 맵으로 이동하려면 왼쪽 상단의 버튼을 클릭하세요. * 층(Floor)에 출입문과 카메라를 설정하는 방법에 대한 자세한 내용은 [층 구성하기](/platform/biostar_x/settings-map-manage-floor)를 참고하세요. * 영상 제어 방법 및 영상에 표시되는 도구에 대한 자세한 내용은 [비디오 모니터링하기](/platform/biostar_x/monitoring-video#control-video)를 참고하세요. * 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. #### 다른 층으로 이동하기[](#move-to-another-floor "다른 층으로 이동하기에 대한 직접 링크 및 복사") 다른 층으로 이동하려면 맵 왼쪽 상단의 선택 옵션을 클릭하고, 목록에서 이동하길 원하는 층을 선택하세요. 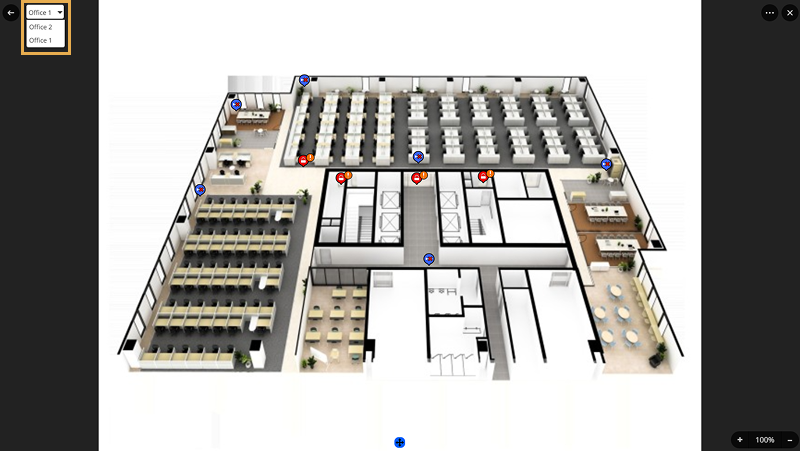 알아두기 * 시설이 표시되는 맵으로 이동하려면 왼쪽 상단의 버튼을 클릭하세요. * 맵 왼쪽 상단의 층 선택 옵션은 시설(Facility)에 설정되어 있는 층(Floor)만 표시합니다. 해당 층이 시설에 설정되어 있지 않으면 목록에 표시되지 않습니다. 시설에 층을 설정하는 방법에 대한 자세한 내용은 [시설 구성하기](/platform/biostar_x/settings-map-manage-facility)를 참고하세요. #### 카메라 제어하기[](#control-camera "카메라 제어하기에 대한 직접 링크 및 복사") * 맵 또는 층에서 카메라를 제어하려면 카메라 아이콘을 클릭하세요. 팝업 메뉴에서 원하는 기능을 선택하세요.  * 비디오 열기: 카메라 영상을 실시간으로 확인할 수 있습니다. * 촬영 범위 보이기 / 촬영 범위 숨기기: 카메라의 촬영 범위를 표시하거나 숨길 수 있습니다. * 상세보기: 카메라의 상세 정보를 확인할 수 있습니다. 화면 오른쪽 패널에 카메라의 이름, 그룹, 아이디, IP 주소 등을 표시합니다. * 비디오 타일에 카메라 영상을 배치하고 재생하려면, 화면 왼쪽 사이드바의 맵 목록에서 카메라를 더블 클릭하세요. 또는 마우스 오른쪽 버튼을 클릭하고 팝업 메뉴에서 비디오 열기를 클릭하세요.  카메라의 이름, 그룹 등과 같은 상세 정보를 확인하려면 팝업 메뉴에서 상세 보기를 클릭하세요. 알아두기 * 비디오 타일에는 화면 왼쪽 상단부터 차례로 추가되며, 현재 화면에 추가할 공간이 없으면 에러 메시지가 표시됩니다. * 영상 제어 방법 및 영상에 표시되는 도구에 대한 자세한 내용은 [비디오 모니터링하기](/platform/biostar_x/monitoring-video#control-video)를 참고하세요. * 맵에서 카메라가 보이지 않는다면 카메라 그룹 권한을 확인하세요. 커스텀 권한의 관리자가 카메라 그룹 권한을 설정하지 않았다면 카메라가 보이지 않을 수 있습니다. 카메라 그룹 권한 설정에 대한 자세한 내용은 [카메라 설정하기](/platform/biostar_x/settings-videos-camera#addCameraPermission)를 참고하세요. --- ### 비디오 모니터링하기 최종 업데이트 | **2026년 9월 27일** 비디오 모니터링 기능을 통해 출입문, 구역, 장치와 연계된 카메라 영상을 실시간으로 확인하고 제어할 수 있습니다. 이 문서에서는 비디오 타일을 활용하여 카메라 영상을 추가하고, 크기 조정, 위치 변경, 전체 화면 보기 등 다양한 작업을 수행하는 방법을 안내합니다. 또한, 알람 상태 확인 및 해제와 같은 관리 기능을 통해 보안 상황에 신속히 대응할 수 있도록 지원합니다. 알아두기 * **비디오 타일**은 화면 중앙에 위치한 카메라 영상 표시 영역입니다. 여러 개의 카메라 영상을 동시에 배치하고 모니터링할 수 있는 인터페이스 구성 요소입니다. 사용자는 비디오 타일에서 영상의 크기를 조정하거나 위치를 변경하고, 필요에 따라 영상을 닫거나 전체 화면으로 전환할 수 있습니다.  * 모니터링 영역은 시스템에 등록된 장치 카메라가 없거나 맵 구성 요소(구역, 시설, 층)가 등록되어 있지 않으면 활성화되지 않습니다. * VMS와 연동하고 카메라를 추가 및 관리하는 방법은 [비디오 설정하기](/platform/biostar_x/settings-videos)를 참고하세요. * VMS의 녹화 영상을 재생할 때 로드 에러가 발생한다면, VMS 서버에 인증서를 설치하고, 클라이언트 PC에서 VMS 서버의 인증서를 설치해야 합니다. 자세한 내용은 다음 문서를 참고하세요. * [VMS 서버에서 인증서 설치](/platform/biostar_x/settings-video-integration#install-vms-certification) * [클라이언트 PC에서 VMS 서버 인증서 설치](/platform/biostar_x/settings-video-integration#video-troubleshooting) * 구역과 연동된 카메라가 보이지 않는다면 카메라 그룹 권한을 확인하세요. 커스텀 권한의 관리자가 카메라 그룹 권한을 설정하지 않았다면 카메라가 보이지 않을 수 있습니다. 카메라 그룹 권한 설정에 대한 자세한 내용은 [카메라 설정하기](/platform/biostar_x/settings-videos-camera#addCameraPermission)를 참고하세요. * 비디오 모니터링은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. #### 영상 재생하기[](#play-video "영상 재생하기에 대한 직접 링크 및 복사") 비디오 타일에 카메라 영상을 추가하여 모니터링할 수 있습니다. 비디오 타일은 화면 가운데 위치하며, 여러 개의 카메라 영상을 동시에 모니터링할 수 있습니다. 1. 화면 왼쪽 사이드바에서 출입문 또는 맵, 장치 탭에서 영상을 확인할 카메라 장치를 선택하세요. 2. 마우스 오른쪽 버튼을 클릭하세요. 3. 팝업 메뉴에서 비디오 열기를 클릭하세요. 선택한 카메라의 영상을 화면 가운데 비디오 타일에 배치할 수 있습니다.  알아두기 * 사이드바의 목록에서 카메라를 선택하고 비디오 타일 영역으로 드래그 앤 드롭 방식으로 영상을 추가할 수도 있습니다.  * 비디오 타일에는 화면 왼쪽 상단부터 차례로 추가되며, 현재 화면에 추가할 공간이 없으면 에러 메시지가 표시됩니다. #### 영상 제어하기[](#control-video "영상 제어하기에 대한 직접 링크 및 복사") 비디오 타일에 배치한 영상은 기본적으로 실시간 재생됩니다. 영상의 재생 도구를 통해 영상을 멈추거나 과거 시간의 녹화된 영상을 조회할 수 있습니다. 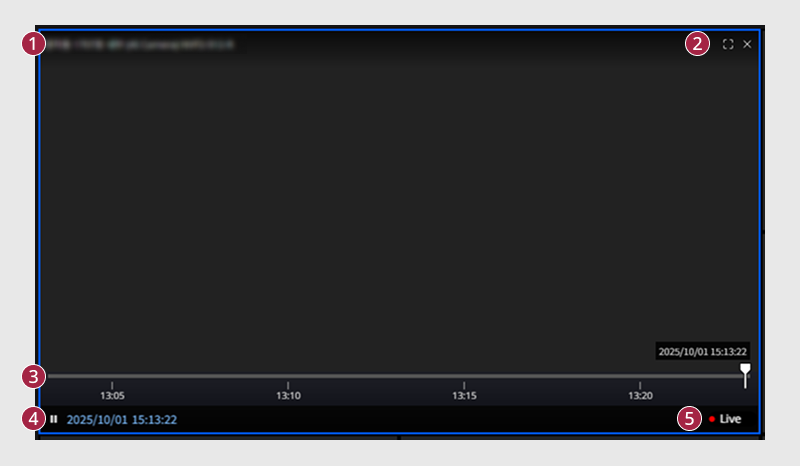 1. 카메라 장치의 이름입니다. 2. 영상을 전체 화면()으로 재생하거나 비디오 타일에서 제외()할 수 있는 버튼입니다. 3. 영상의 재생 위치를 조정할 수 있는 슬라이더입니다. 슬라이더를 드래그하여 과거 시간의 영상을 조회할 수 있습니다. 4. 영상을 재생하거나 일시 정지하려면  또는  버튼을 클릭하세요. 5. 현재 영상을 실시간 재생하고 있음을 나타내는 아이콘입니다. 과거 시간의 영상을 재생할 때 다시 실시간 영상으로 전환하려면 이 아이콘을 클릭하세요. ##### 녹화 영상 재생 유지 및 실패 안내[](#recording-playback-failure "녹화 영상 재생 유지 및 실패 안내에 대한 직접 링크 및 복사") 비디오 탭에서 다른 화면으로 이동한 뒤(예: 다른 페이지로 이동, 맵 탭으로 전환, 새로고침) 다시 비디오 탭으로 돌아오면 이전에 재생하던 녹화 영상 상태를 그대로 유지합니다. 이때 각 비디오 타일은 배치된 순서대로 영상을 다시 불러옵니다. 알아두기 영상마다 응답 속도가 달라 재생 실패가 표시되는 시점은 타일마다 다를 수 있습니다. 다만 재생에 실패하는 타일은 대체로 타일 순서상 뒤쪽부터 나타나는 경향이 있습니다. #### 출입문 제어 도구[](#door-control-tool "출입문 제어 도구에 대한 직접 링크 및 복사") 영상을 추가한 후 출입문 제어 도구를 활용해 추가 작업을 수행할 수 있습니다. 비디오 타일에서 출입문과 연계된 카메라를 선택하면 출입문을 제어할 수 있는 출입문 제어 도구가 활성화됩니다. 출입문을 개방하거나 잠금, 해제, 알람 해제 등의 기능을 사용할 수 있습니다.  알아두기 * 출입문 제어 도구는 오른쪽 패널에 아무것도 열려있지 않을 때 사용할 수 있습니다. 오른쪽 패널에 상세 정보가 열려있다면 닫은 채로 사용하세요. * 이 기능은 출입문에 카메라가 연계되어 있어야 사용할 수 있습니다. 출입문과 카메라 연동에 대한 자세한 내용은 [비디오 규칙 설정하기](/platform/biostar_x/settings-videos-rule)를 참고하세요. * 출입문 제어 도구에서 사용할 수 있는 기능에 대한 자세한 내용은 [출입문 제어하기](/platform/biostar_x/control-door)를 참고하세요. #### 영상 알람 확인하기[](#check-the-video-alarm "영상 알람 확인하기에 대한 직접 링크 및 복사") 카메라와 연계된 출입문 중 하나가 알람 상태가 되면 영상에 알람 아이콘이 표시됩니다. 연계된 출입문의 알람을 모두 해제해야 알람 아이콘이 사라집니다.  출입문의 알람을 해제하려면 출입문 목록에서 오른쪽 마우스 버튼을 클릭하고, 팝업 메뉴에서 알람 해제를 클릭하세요. 또는 출입문 제어 도구에서 알람 해제를 클릭하세요.  화면 상단에 성공 또는 실패 메시지가 표시됩니다.  알아두기 화면 아래의 이벤트 섹션에 대한 자세한 내용은 [이벤트 모니터링하기](/platform/biostar_x/monitoring-event)를 참고하세요. #### 비디오 로그 확인하기[](#check-video-log "비디오 로그 확인하기에 대한 직접 링크 및 복사") 규칙으로 설정된 출입문에 특정 이벤트가 발생하면 이벤트 섹션 목록의 해당 이벤트 항목에는 비디오 로그() 아이콘이 표시됩니다. 비디오 로그 아이콘이 표시된 이벤트 항목을 클릭하면 화면 오른쪽에 상세 정보가 나타납니다. 특정 이벤트가 발생한 시간의 영상을 확인할 수 있습니다.  알아두기 * 비디오 로그 아이콘은 출입문에 카메라가 연계되어 있어야 표시됩니다. 카메라와 출입문 연동에 대한 자세한 내용은 [비디오 규칙 설정하기](/platform/biostar_x/settings-videos-rule)를 참고하세요. * 이벤트 설정 규칙 기준 가장 첫 번째로 연결한 카메라를 우선 재생합니다. 영상을 보다 큰 화면으로 재생하려면 화면을 더블 클릭하세요. * 출입문에는 최대 4개의 카메라를 연결할 수 있으며, 영상 하단의 카메라 버튼을 클릭해 원하는 카메라의 영상을 재생할 수 있습니다. 연결된 카메라가 한 개라면 카메라 버튼은 표시되지 않습니다. * 화면 아래의 이벤트 섹션에 대한 자세한 내용은 [이벤트 모니터링하기](/platform/biostar_x/monitoring-event)를 참고하세요. #### 비디오 타일 레이아웃 설정[](#video-tile-layout-setting "비디오 타일 레이아웃 설정에 대한 직접 링크 및 복사") 비디오 타일에 배치한 영상은 크기를 변경하거나 원하는 위치로 변경할 수 있습니다. 중요도에 따라 영상의 크기를 조정하고 위치를 변경하여 모니터링하세요. ##### 영상 크기 변경[](#change-video-size "영상 크기 변경에 대한 직접 링크 및 복사") 1. 영상의 크기를 변경할 비디오를 클릭하면 선택한 영상의 프레임이 활성화됩니다.  2. 프레임의 경계 위로 마우스 커서를 가져가면, 크기를 조절할 수 있는 커서 모양으로 변경됩니다. 3. 모서리를 클릭하고 원하는 크기로 드래그하세요. 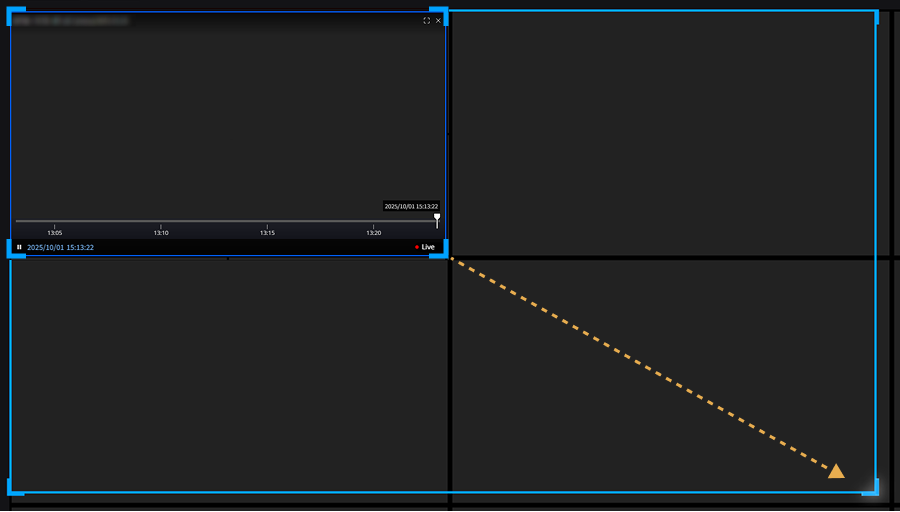 배치된 타일의 크기에 비례하여 영상의 크기를 조절할 수 있습니다. 반대로 영상의 크기를 줄일 수도 있습니다.  ##### 영상 크기 확대[](#video-size-enlargement "영상 크기 확대에 대한 직접 링크 및 복사") 영상을 비디오 타일 전체 크기로 확대하려면 영상을 더블 클릭하세요. 영상이 비디오 타일의 크기로 확대됩니다.  ##### 영상 위치 변경하기[](#changing-the-video-location "영상 위치 변경하기에 대한 직접 링크 및 복사") 위치를 변경할 영상을 클릭하고 원하는 위치로 드래그하세요. 선택한 영상의 위치를 변경할 수 있습니다.  #### 전체 화면 보기[](#full-screen "전체 화면 보기에 대한 직접 링크 및 복사")  비디오 타일에 배치된 영상을 전체 화면으로 보려면 영상의 오른쪽 상단에 있는 버튼을 클릭하세요. 전체 화면을 종료하려면 화면 오른쪽 상단에 버튼을 클릭하세요. 또는 키보드의 `ESC` 키를 누르세요. #### 영상 닫기[](#close-the-video "영상 닫기에 대한 직접 링크 및 복사")  비디오 타일에 배치된 영상을 닫으려면 영상의 오른쪽 상단에 있는 버튼을 클릭하세요. #### 모든 영상 닫기[](#close-all-video "모든 영상 닫기에 대한 직접 링크 및 복사") 비디오 타일에 배치한 모든 영상을 닫으려면 화면 오른쪽 상단에 버튼을 클릭하세요. 팝업 메뉴에서 모두 닫기를 클릭하세요.  --- ### 개요 최종 업데이트 | **2025년 10월 14일** **BioStar X**는 AI 기반 출입통제와 지능형 영상 분석을 결합한 슈프리마의 차세대 통합 보안 플랫폼입니다. 단순한 출입 관리를 넘어 보안 운영 전반을 효과적으로 통합 관리할 수 있는 혁신적인 플랫폼입니다.  AI 기반 출입통제와 지능형 영상 분석 결합의 완성인 **BioStar X**는 AI 기술을 활용해 실시간 출입 관리와 영상 모니터링, 이상 행동 감지를 하나의 플랫폼에서 수행할 수 있도록 설계되었습니다. 출입통제뿐만 아니라 침입 탐지, 배회 감지, 쓰러짐 감지 등 다양한 AI 기반 영상 분석 기능을 갖추고 있어 사전 대응이 가능합니다. 또한, 피플카운팅, 테일게이팅 감지, 블랙리스트 검출, 실종자 수색 기능을 통해 대형 시설에서도 더욱 정교한 보안 관제를 지원합니다. 이러한 기능은 학교, 쇼핑몰, 공항, 병원과 같은 다중 이용 시설뿐만 아니라 스마트 빌딩에서도 유용하게 활용할 수 있습니다. #### 한층 강화된 운영 효율성과 보안성[](#한층-강화된-운영-효율성과-보안성 "한층 강화된 운영 효율성과 보안성에 대한 직접 링크 및 복사") **BioStar X**는 하나의 플랫폼에서 모든 보안 요소를 실시간으로 통합 관리할 수 있도록 지원합니다. 이를 통해 보안 담당자는 개별 시스템을 따로 관리할 필요 없이 단일 인터페이스에서 효율적으로 모니터링하고 제어할 수 있습니다. 또한, 통합된 운영 방식은 보안 관제 인력을 최적화하고 유지보수에 드는 비용과 시간을 절감하는 효과를 가져옵니다. 별도의 개별 보안 시스템을 추가할 필요 없이, **BioStar X**의 유연한 확장성을 활용하면 필요한 기능을 손쉽게 추가할 수 있어 더욱 안전하고 효율적인 보안 환경을 구축할 수 있습니다. #### 강력한 확장성과 안정성 제공[](#강력한-확장성과-안정성-제공 "강력한 확장성과 안정성 제공에 대한 직접 링크 및 복사") 대기업이나 공공기관 등의 엔터프라이즈 환경에서는 보안 시스템의 확장성과 안정성이 필수적입니다. **BioStar X**는 수만 명 이상의 사용자 등록을 지원하며, 다양한 장치를 연결해도 안정적인 운영이 가능합니다. 또한, 사용자 맞춤형 UI·UX를 제공해 복잡한 보안 운영을 더욱 직관적으로 관리할 수 있도록 지원합니다. 모니터링 화면의 인터페이스 레이아웃을 직접 구성할 수 있어, 원하는 정보를 빠르고 효과적으로 확인할 수 있습니다. #### 필수 보안 솔루션 **BioStar X**[](#필수-보안-솔루션-biostar-x "필수-보안-솔루션-biostar-x에 대한 직접 링크 및 복사") 보안 위협이 다양해지고 보안 운영의 복잡성이 증가하는 지금, AI와 통합 보안 기술을 결합한 **BioStar X**는 필수적인 보안 솔루션으로 자리 잡고 있습니다. 강력한 보안성과 효율적인 운영을 동시에 원하는 기업이라면, **BioStar X**가 최고의 선택이 될 것이라고 확신할 수 있습니다. --- ### 플러그인 최종 업데이트 | **2026년 5월 11일** #### 플러그인(Plugins)이란?[](#플러그인plugins이란 "플러그인(Plugins)이란?에 대한 직접 링크 및 복사") **BioStar X** 플러그인(Plugins)은 **BioStar X** 플랫폼의 확장 기능으로, 고객의 특별한 요구사항이나 기존 시스템과의 연동을 위해 추가 기능을 제공합니다. 알아두기 * 플러그인 기능을 사용하려면 플러그인 라이선스가 필요합니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. * 플러그인 개발에 대한 자세한 내용은 [BioStar X 플러그인 개발자 가이드](/platform/plugins/)를 참고하세요. #### BioStar X 제공 플러그인[](#biostar-x-제공-플러그인 "BioStar X 제공 플러그인에 대한 직접 링크 및 복사") 라이선스 추가 옵션을 통해 사용할 수 있는 플러그인 목록입니다. * [근태 관리 사용하기](/platform/biostar_x/tna) * [방문자 신청 및 관리하기](/platform/biostar_x/visitor) 알아두기 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. #### 주요 활용 사례[](#주요-활용-사례 "주요 활용 사례에 대한 직접 링크 및 복사") **BioStar X** 플러그인(Plugins) 시스템을 통해 다양한 외부 시스템과 연동할 수 있습니다. 대표적인 활용 사례는 다음과 같습니다. * **근태 관리 시스템**: 외부 T\&A(Time & Attendance) 솔루션과 연동 * **방문자 관리 시스템**: 별도의 방문자 등록 및 관리 시스템과 연동 * **보고서 솔루션**: 사용자 정의 보고서 생성 및 분석 도구 연동 * **타사 시스템 연동**: ERP, HRM 등 기존 업무 시스템과의 데이터 연동 #### 플러그인 등록[](#register-plugin "플러그인 등록에 대한 직접 링크 및 복사") 1. Windows에서 시작 → **BioStar X** → **BioStar X Service Manager**를 클릭하세요. 2. 화면 왼쪽 사이드 메뉴에서 PLUGINS를 클릭하세요. 3. 화면 오른쪽 상단의 Add Plugin 버튼을 클릭하세요.  4. Add New Plugin 화면에서 플러그인 정보를 입력하세요.  5. 플러그인 정보를 입력하고 등록을 완료하려면 Apply 버튼을 클릭하세요. 알아두기 Session Bridge를 활성화했다면 화면 하단에서 인증서를 다운로드할 수 있습니다. 인증서는 **BioStar X**와 플러그인 간의 보안 통신을 위해 필요합니다. 인증서를 분실했다면 새로 다운로드할 수 있습니다. 이때 기존 인증서는 무효화됩니다.  ##### 플러그인 정보 입력[](#플러그인-정보-입력 "플러그인 정보 입력에 대한 직접 링크 및 복사") * Plugin Name: 플러그인의 이름을 입력하세요. 최대 48자까지 입력할 수 있습니다. 기존 등록한 플러그인과 같은 이름을 사용할 수 없습니다. * Description: 플러그인의 설명을 입력하세요. 최대 500자까지 입력할 수 있습니다. * Plugin Address: 플러그인의 주소를 입력하세요. `http://` 또는 `https://`로 시작하는 유효한 URL이어야 하며, 기존 등록한 플러그인과 같은 주소를 사용할 수 없습니다. * Plugin Icon: 플러그인의 아이콘을 업로드하세요. * 지원되는 형식은 JPEG, PNG, SVG, GIF입니다. * 파일의 최대 크기는 1MB이며, 0KB 빈 파일은 업로드할 수 없습니다. * 업로드된 이미지는 104×104 픽셀로 자동 리사이징됩니다. * Session Bridge: 세션 브리지를 사용하려면 활성화하세요. 이 기능을 사용하면 BioStar X 사용자의 권한을 자동 상속하여 플러그인 접근 시 별도 로그인이 필요 없습니다. 알아두기 * 아이콘을 업로드하지 않으면 플러그인 이름의 첫 글자로 아이콘이 자동 생성됩니다. 업로드한 아이콘은 버튼을 클릭해 삭제할 수 있으며, 삭제 시 자동 생성 아이콘으로 변경됩니다. * Session Bridge를 활성화하면 비활성화할 수 없으며, 보안상의 이유로 플러그인 주소를 변경할 수 없습니다. ##### 런처 화면에서 확인[](#런처-화면에서-확인 "런처 화면에서 확인에 대한 직접 링크 및 복사") **BioStar X**의 런처 화면에서 추가한 플러그인을 확인할 수 있습니다.  #### 플러그인 관리[](#플러그인-관리 "플러그인 관리에 대한 직접 링크 및 복사") **BioStar X Service Manager**를 통해서 설치한 플러그인을 관리할 수 있습니다. Windows에서 시작 → **BioStar X** → **BioStar X Service Manager**를 클릭하세요. **BioStar X Service Manager** 화면의 사이드 메뉴에서 PLUGINS를 클릭하세요. ##### 플러그인 목록 확인[](#플러그인-목록-확인 "플러그인 목록 확인에 대한 직접 링크 및 복사") 사용자가 등록한 모든 플러그인을 확인할 수 있습니다.  ##### 플러그인 수정[](#플러그인-수정 "플러그인 수정에 대한 직접 링크 및 복사") 플러그인 목록에서 수정할 플러그인을 클릭하세요. 플러그인 정보 수정 화면이 나타납니다. 플러그인 이름(Plugin Name), 설명(Description), 아이콘(Plugin Icon) 항목을 수정할 수 있습니다.  알아두기 Plugin Address는 Session Bridge를 활성화한 상태에서는 수정할 수 없습니다. ##### 플러그인 삭제[](#플러그인-삭제 "플러그인 삭제에 대한 직접 링크 및 복사") 1. 플러그인 목록에서 삭제할 플러그인의 가장 왼쪽에 체크 박스를 클릭해 선택하세요. 2. 화면 오른쪽 상단의 Delete 버튼을 클릭하세요. 3. 확인 메시지가 나타나면 OK 버튼을 클릭하세요. 알아두기 * 근태 관리 라이선스를 적용해 추가된 근태 관리(T\&A) 플러그인은 삭제할 수 없습니다. * 근태 관리 플러그인은 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. --- ### 라이선스 키 등록하기 최종 업데이트 | **2026년 5월 11일** BioStar X 라이선스를 구매했다면 라이선스 키를 등록하고 더 많은 기능을 사용할 수 있습니다. 설정 → 라이선스 → BioStar X 라이선스 메뉴로 진입하세요. 사용자의 네트워크 환경에 따라 BioStar X 라이선스를 활성화할 수 있는 방법이 다릅니다. 제공하는 안내에 따라 네트워크 상태를 확인하고 라이선스를 활성화하세요. 알아두기 * 라이선스를 등록하지 않은 상태에서는 사용자 추가 및 출입문, 장치 추가와 같은 일부 기능이 제한됩니다. * 라이선스 메뉴에 대한 자세한 내용은 [라이선스 활성화하기](/platform/biostar_x/settings-license)를 참고하세요. * 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. * 라이선스 에러코드를 확인하려면 [다음 링크](https://reprisesoftware.com/docs/isv/appendix/appendix-b-rlm-status-values.html)를 참고하세요. #### 온라인 상태에서 등록[](#registering-online "온라인 상태에서 등록에 대한 직접 링크 및 복사") 알아두기 라이선스 키는 숫자와 하이픈(`-`)만 입력할 수 있습니다. `1111-1111-1111-1111` 형식으로 최대 16자의 숫자를 입력해야 합니다. ##### 단일 라이선스 등록[](#단일-라이선스-등록 "단일 라이선스 등록에 대한 직접 링크 및 복사") 인터넷이 연결된 온라인 상태에서 **BioStar X** 라이선스를 활성화하려면, 이름과 전달받은 라이선스 키를 입력하고, 활성화 버튼을 클릭하세요.  ##### 여러 개의 라이선스 등록[](#여러-개의-라이선스-등록 "여러 개의 라이선스 등록에 대한 직접 링크 및 복사") 최대 30개까지의 라이선스를 한 번에 추가할 수 있습니다. 라이선스 추가 버튼을 클릭하세요. 라이선스를 모두 입력한 후 활성화 버튼을 클릭하세요. 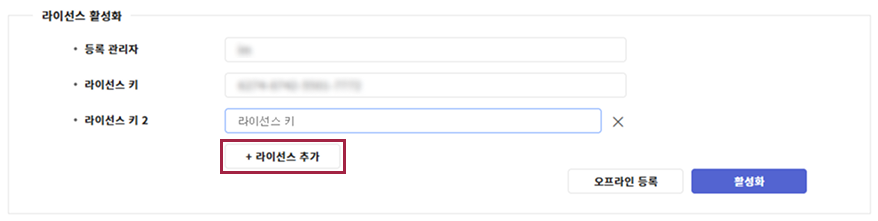 * 입력 칸이 30개에 도달하면 라이선스 추가 버튼이 비활성화되어 더 이상 추가할 수 없습니다. * 여러 개의 라이선스 키를 한 번에 복사해 입력 칸에 붙여넣으면, `1111-1111-1111-1111` 형식에 맞는 키만 자동으로 인식해 각 입력 칸에 나눠 추가합니다. * 붙여넣은 키가 30개를 초과하면 30개까지만 자동으로 입력되고, 초과한 키는 무시됩니다. ##### 활성화 진행 상태[](#활성화-진행-상태 "활성화 진행 상태에 대한 직접 링크 및 복사") 활성화 버튼을 클릭하면 진행 상태 팝업이 표시됩니다. 활성화가 완료될 때까지 페이지나 팝업을 닫지 마세요. #### 오프라인 상태에서 등록[](#registering-offline "오프라인 상태에서 등록에 대한 직접 링크 및 복사") 폐쇄된 네트워크 환경이나 인터넷 연결이 제한된 오프라인 상태에서 **BioStar X** 라이선스를 활성화하려면 다음의 안내에 따르세요. 1. 라이선스 활성화 섹션에서 임의의 등록 관리자 이름과 라이선스 키를 입력하세요. * 라이선스 키는 숫자와 하이픈(`-`)만 입력할 수 있습니다. `1111-1111-1111-1111` 형식으로 최대 16자의 숫자를 입력해야 합니다. * 등록 관리자 이름과 라이선스 키를 기억하거나 메모해두세요. * 여러 개의 라이선스가 필요하다면 라이선스 추가 버튼을 클릭해 추가하세요. 2. 오프라인 등록 버튼을 클릭하세요.  3. 오프라인 라이선스 활성 창이 나타나면 아니요, 파일(\*.lic) 발급이 필요합니다. 버튼을 클릭하세요.  이미 발급받은 라이선스 파일이 있다면, 이 화면에서 예, 이미 라이선스 파일이 있습니다. 버튼을 클릭한 후 9단계로 이동하세요. 4. 발급 요청 파일(\*.req)이 생성되면 사용자의 로컬 디스크에 다운로드하세요. 5. 다운로드한 발급 요청 파일을 구매처에 보내 오프라인 활성화 파일(\*.lic)을 요청하세요. 6. 오프라인 활성화 파일을 전달 받은 후 1단계에서 입력한 관리자 이름과 라이선스 키를 라이선스 활성화 섹션에 입력하세요. 7. 오프라인 등록 버튼을 클릭하세요. 8. 오프라인 라이선스 활성 창이 나타나면 예, 이미 라이선스 파일이 있습니다. 버튼을 클릭하세요.  9. 파일 열기 창이 나타나면 로컬에 저장된 오프라인 활성화 파일(\*.lic) 또는 압축 파일(\*.zip)을 선택하세요. 여러 개의 라이선스를 요청했을 때는 압축 파일을 전달받을 수 있습니다. 10. 진행 상태 팝업이 표시됩니다. 활성화가 완료될 때까지 페이지나 팝업을 닫지 마세요. --- ### BioStar X 릴리스 노트 이 문서는 **BioStar X**의 각 버전에 적용된 기능 개선, 버그 수정, 주요 변경 사항을 요약하여 제공합니다. #### [📄️버전 1.0.3](/platform/biostar_x/release-notes/103) [릴리스2026-09-22](/platform/biostar_x/release-notes/103) #### [📄️버전 1.0.2](/platform/biostar_x/release-notes/102) [릴리스2026-06-18](/platform/biostar_x/release-notes/102) #### [📄️버전 1.0.1](/platform/biostar_x/release-notes/101) [릴리스2025-12-29](/platform/biostar_x/release-notes/101) #### [📄️버전 1.0.0](/platform/biostar_x/release-notes/100) [릴리스2025-11-07](/platform/biostar_x/release-notes/100) --- ### 버전 1.0.0 (빌드 번호 1.0.0.294) 릴리스|2025-11-07 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 버전 1.0.1 (빌드 번호 1.0.1.355) 릴리스|2025-12-29 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 상단 메뉴바에서 접속 중인 계정의 기본 설정 및 비밀번호를 변경 할 수 있는 메뉴 추가 2. 일부 메뉴에서 인쇄 또는 내보내기 작업 시 사유를 입력하고, 입력한 사유를 **감사 추적**에서 확인할 수 있도록 개선 * **사용자**: **인쇄** / **CSV 내보내기** / **데이터 파일로 내보내기** * **데이터**: **인쇄** / **CSV 내보내기** 3. 로그인 실패 시 감사 추적에서 이력을 확인할 수 있도록 개선 4. BioStar X **근태 관리(T\&A) 라이선스**를 모든 기본 라이선스(디바이스 매니저 이상)에서 활성화할 수 있도록 변경 5. BioStar X **운용 규모(Capacity) 업그레이드**를 **에센셜** 라이선스부터 지원하도록 개선 6. **얼굴** 인증수단 표기 변경 * **얼굴** → **IR 페이스** #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 시스템 안정성 향상을 위한 버그 수정 및 서비스 최적화 작업 진행 발생 버전: 1.0.0 2. **BioStar X Core Web Service**의 기동 시간을 개선하고, 서비스가 중지되었거나 시작 중인 상태에서 로그인 시도 시 표시되는 팝업 메시지를 더 명확하게 개선 발생 버전: 1.0.0 3. 서로 다른 장치에서 같은 사용자의 인증 이벤트가 동일한 시간대에 발생한 경우, **인원 점검**을 실행하면 서버가 종료되던 문제 발생 버전: 1.0.0 --- ### 버전 1.0.2 (빌드 번호 1.0.2.179) 릴리스|2026-06-18 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 장치 연결 지원 * BioStation 3 MAX * XPass Q2 2. BioStar X에서 장치의 이벤트 로그를 삭제할 수 있는 기능 추가 3. 메인 서버의 IP 주소를 변경할 수 있는 기능 지원 4. 디렉토리 서비스 연동 시 사용자 동기화 방식을 2가지 옵션으로 선택할 수 있도록 지원 * **추가/업데이트만** (기본값) * **추가/업데이트/삭제** 5. 백업 및 복원 기능 개선 * 서버 IP 주소가 변경된 환경에서도 정상적으로 복원되도록 개선 * 암호화 키, 이미지 로그 등 사용자 지정 경로의 데이터도 백업 항목에 포함되도록 개선 * 백업 및 복원 과정의 안정성 개선 6. 관리자별로 카메라 그룹 단위의 접근 권한을 할당하여 지정된 그룹의 카메라만 접근할 수 있도록 개선 7. 시스템 보안 취약점 개선 * 웹 서버 보안 헤더(HTTP Security Headers) 적용 * 데이터베이스 접속 비밀번호의 암호화 저장 방식 강화 * XSS 보안 취약점 개선 * SQL Injection 보안 취약점 개선 * 사용자 목록 페이지의 접근 권한 관련 보안 취약점 개선 * 장치 보안 통신 암호화 키 관련 보안 취약점 개선 * PDF 출력 관련 보안 취약점 개선 8. 근태 관리 보안 취약점 개선 * Minimist 라이브러리 보안 취약점에 따른 버전 업데이트 * 스크립트 파일 내 보안 취약점 개선 * 데이터베이스 비밀번호 암호화 방식 강화 * AngularJS, jQuery, Moment.js 라이브러리 버전 업그레이드 9. Open JDK 버전 업데이트 10. VMS 연동 시스템으로 **Nx Witness v6** 버전 지원 11. BioStar X로 업그레이드 시, 불필요한 Redis가 설치되어 있을 경우 삭제를 권고하는 팝업 메시지 추가 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 시스템 안정성 향상을 위한 버그 수정 및 서비스 최적화 작업 진행 발생 버전: 1.0.1 2. 네트워크 어댑터가 여러 개인 환경에서 BioStar X 설치 후 접속 불가한 문제 발생 버전: 1.0.0 3. 사용자 지정 경로에 설치된 BioStar 2를 BioStar X로 업그레이드할 수 없는 문제 발생 버전: 1.0.0 4. 장기 미출입 사용자가 모바일 카드 등 특정 크리덴셜로 인증에 성공하더라도 장기 미출입 목록에서 제외되지 않는 문제 발생 버전: 1.0.0 5. **소집 상태**를 CSV나 PDF로 내보낼 때, **일광 절약 시간**(DST)이 적용되지 않는 문제 발생 버전: 1.0.0 6. 다수의 장치가 등록된 환경에서 일부 장치에 마우스 우클릭 시 컨택스트 메뉴가 나타나지 않는 문제 발생 버전: 1.0.0 7. BioStation 2a에서 USB로 내보낸 이벤트 로그 파일을 가져올 때 오류가 발생하는 문제 발생 버전: 1.0.0 8. Active Directory 동기화 시, 사용자의 `sAMAccountName`에 특수 문자 등 특정 규격에 맞지 않는 문자가 포함되어 있으면 사용자 등록이 실패하는 문제 발생 버전: 1.0.0 9. Active Directory 연동 시 **기본 Domain 명**의 키값(OU, DC)을 소문자로 입력하면 동기화가 실패하는 문제 발생 버전: 1.0.0 10. Microsoft Entra ID에 등록된 사용자 그룹이 100개를 초과할 경우, 그룹 목록을 불러오지 못하거나 동기화가 정상적으로 진행되지 않는 문제 발생 버전: 1.0.0 11. 일부 필드에 결합 문자 입력 시 잘못 표시되는 문제 발생 버전: 1.0.0 12. 출입문 그룹 명에 언더스코어(`_`)가 포함된 그룹을 삭제할 때, 이름이 유사한 다른 그룹까지 함께 삭제되는 문제 발생 버전: 1.0.0 13. 특정 운영체제 환경에서 USB Device Agent 설치 시, DE-620 드라이버가 정상적으로 설치되지 않는 문제 발생 버전: 1.0.0 14. 개인 정보 DB 암호화 설정 변경 시, 마이그레이션이 실패하는 문제 발생 버전: 1.0.0 15. 관리자 권한이 없는 사용자가 API를 통해 타인의 리포트 필터를 조회할 수 있는 문제 발생 버전: 1.0.0 16. BioStar 2에서 BioStar X로 업그레이드 후 신규 사용자 등록 불가 및 장치 동기화 오류가 발생하는 문제 발생 버전: 1.0.2 17. 서버 IP가 다른 환경에서 백업 파일 복원 후 서버 오류가 발생하는 문제 발생 버전: 1.0.2 18. MariaDB 환경에서 IP 주소 변경 후 **근태 관리** 메뉴가 정상적으로 실행되지 않는 문제 발생 버전: 1.0.2 19. BioStar X 신규 설치 후 장치 검색 시 오류가 발생하는 문제 발생 버전: 1.0.0 --- ### 버전 1.0.3 (빌드 번호 1.0.3.171) 릴리스|2026-09-22 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 장치 지원 * XPass Q2: XPQ2-DPB * XPass 2 (V2): XP2-GDPB-V2, XP2-GKDPB-V2, XP2-MAPB-V2, XP2-MDPB-V2, XP2-MAPB-H-V2 2. **모니터링** 미리보기에서 출입문·엘리베이터의 실시간 상태 확인 및 직접 제어 기능 추가 3. 얼굴 인증 관련 기능 추가 * **다중 얼굴 인증** 기능 지원(장치 라이선스 필요) * 무단 동행 출입 방지(**안티테일게이팅**) 지원 * **중복 인증 방지** 기능 지원 4. **인원 점검**에 **현장 사용자만 포함** 모드 추가 5. 신분증을 사용하여 사용자 정보를 자동 입력하는 **신분증 스캔** 기능 추가 6. **장치 설정 내보내기/가져오기** 기능 추가 7. DESFire EV2/EV3 카드에 대한 EV2 Secure Messaging 인증 지원 8. **모니터링**에서 여러 장치를 선택해 일괄 제어하는 기능 추가 * 장치 잠금 해제, 인증 실패 잠금 해제, 작업 중지, 재연결, 재시작을 여러 장치에 한 번에 실행 9. **모니터링** 이벤트 필터에서 전체 선택 및 그룹 단위 선택 지원 10. **모니터링**에서 여러 출입문·엘리베이터·고급 출입 통제를 선택해 일괄 제어하는 기능 추가 11. 장기 미출입 사용자 관리 기능 추가 * 마지막 출입일 기준으로 장기 미출입 사용자 조회 * 조건에 따라 사용자를 자동 비활성화하는 정책 설정 * 자동 비활성화 전 지정 수신자에게 사전 알림 이메일 발송 12. **CE향** / **글로벌향 (Non-CE)** 제품 분리 적용 제품 뒷면 라벨 스티커를 통해 **CE향** / **글로벌향 (Non-CE)** 제품을 식별할 수 있으며, **마스터 관리자** 기능은 CE 마크가 있는 라벨이 부착된 CE향 제품에서만 활성화됩니다. 13. PIN 인증 반복 실패 시 장치를 잠그는 **인증 실패 잠금** 기능 추가 14. 사용자 ID 및 사용자 이름의 허용 문자 확장 * 사용자 ID에 마침표(.) 입력 지원 * 사용자 이름에 마침표(.)와 아포스트로피(') 입력 지원 15. 근태 관리에 **감사 추적** 기능 추가 16. **모니터링** 상태 트리에 조치가 필요한 대상만 모아 보는 필터 추가 17. 계정 권한을 소메뉴 단위로 세분화하는 기능 추가 18. **대기화면 영상 재생** 기능 추가 * 지원 모델: BioStation 3 Max 19. XS2-QDPB, XS2-QAPB 모델에서 **카메라 QR** 라이선스 활성화 시 장치 카메라를 활용한 QR 인증 방식을 선택할 수 있도록 지원 20. 자주 사용하는 **퀵 액션**을 헤더에 바로 표시하는 기능 추가 21. 사용자 인증을 통해 출입문을 수동 개방하거나 해제 상태로 전환하는 **인증을 통한 출입문 제어** 기능 추가 22. **모니터링** 상태 트리에서 잠긴 장치를 표시하고 잠금 해제하는 기능 추가 23. 라이선스 정책 개편 및 일괄 활성화 기능 추가 * **에센셜** 등급에서도 추가 기능 라이선스 활성화 가능 * 고급 출입 통제를 개별 라이선스로 분리 * 여러 개의 라이선스 키를 한 번에 활성화하는 기능 추가 24. **데이터** 메뉴의 **모든 이벤트**와 **경보 이력**에서 리포트 저장 기능 추가 25. 출입 통제 **감사 추적** 기능 개선 * 기존에 누락되던 동작을 기록하도록 보강 * 설정·정보 변경 시 변경 전후 값을 기록 * 사용자 정보 조회 기록 추가 26. **장치** 메뉴 트리의 펼침/접힘 상태를 계정별로 기억하도록 개선 27. **모니터링** 상태 트리에 요소별 아이콘 추가 및 펼침/접힘 방식 개선 28. **모니터링**에서 표시할 맵과 카메라가 없으면 이벤트 로그가 화면 전체에 표시되도록 개선 29. **설정** 메뉴를 그룹 트리 구조로 개선 30. VMS 인증서 설치 절차 개선 31. 근태 관리 화면 UI 디자인 개선 32. **모니터링** 위치 트리에서 시설을 더블클릭하면 해당 맵으로 이동하도록 개선 33. 장치 하드웨어 버전이 제품 라벨과 동일하게 표시되도록 개선 (해당 펌웨어 지원 필요) 34. **장치와 보안 통신**을 기본값으로 활성화하도록 변경 35. Entra ID에서 여러 그룹에 속한 사용자의 그룹 매핑 개선 36. **얼굴 모바일 등록 링크 전송**으로 얼굴 등록 시 **감사 추적**에 해당 기능을 통한 수정임을 구분하여 표시하도록 개선 37. BioStar 2에서 BioStar X로 업그레이드 시 기존 BioStar X 폴더 관련 안내 팝업의 표시 시점 및 동작 개선 38. **장치 동기화** 시 응답 지연으로 불필요한 오류 팝업이 표시되던 동작 개선 39. 커스텀 권한 생성 시 그룹 선택 UI 개선 40. 보안 취약점 개선 * 내부 서버 및 클라이언트 통신 구간 TLS 1.3 업그레이드 * AngularJS, jQuery 버전 업데이트 * Reverse Tabnabbing 취약점 개선 * 세션 쿠키 보안 강화 * Log4j 라이브러리 버전 업데이트 * Java 실행환경(JRE) 버전 업데이트 * SQL Injection 보안 취약점 개선 * Entra ID 로그인 시 리다이렉트 주소 관련 보안 취약점 개선 * commons-text 라이브러리 버전 업데이트 * OpenSSL 라이브러리 버전 업데이트 * 보안 취약점 관련 라이브러리 업데이트 * Entra ID 연동 로그인 인증 보안 취약점 개선 41. 로그인 시 비밀번호가 암호화되어 전송되도록 개선 42. 본인 비밀번호 변경 시 이전 비밀번호 입력을 필수화하여 보안 강화 43. 근태 관리 보안 취약점 개선 * SSL 인증서 관련 보안 취약점 개선 * Node.js 및 라이브러리 버전 업데이트 44. 얼굴 사용자 동기화 처리 속도 개선 45. **커스텀 리포트**에서 넓은 기간을 조회할 때 조회 속도 개선 46. 대규모 환경 성능 및 조회 개선 * 사용자와 얼굴 정보가 많은 환경에서 얼굴 인증 성능 개선 * 1,000명 이상 사용자 일괄 수정 속도 개선 * 장치, 출입 등급, 크리덴셜 등의 번호가 큰 경우 조회에 실패하던 문제 개선 47. 특정 장치 그룹을 사용하는 커스텀 계정에서 이벤트 조회 성능 개선 48. 분산 서버(Multi Communication Server) 환경에서 **출입문 상태** 조회 성능 개선 49. 대규모 환경에서 **출입 그룹** 화면의 상태 탭 조회 성능 개선 50. **출입문** 설정 저장 시 동기화 완료까지 오래 걸리는 문제 개선 51. 등록된 라이선스가 많은 환경에서 서버 시작이 오래 걸리는 문제 개선 52. **출입 그룹**이 많은 환경에서 사용자 조회가 오래 걸리는 문제 개선 53. 장치가 많은 환경에서 **엘리베이터** 상세 화면 진입이 느린 문제 개선 54. 분산 서버(Multi Communication Server) 환경 동기화 개선 * 각 서버가 자기 소속 장치만 펌웨어 동기화 대상으로 처리하도록 개선 * 사용자가 많은 환경에서 **사용자 그룹** 조회 성능 개선 55. **대시보드**에 컴포넌트가 많을 때 설정 저장이 지연되는 문제 개선 56. 운영자 권한 확인 성능 및 **구역** 권한 처리 개선 * 대상이 많은 환경에서 운영자 권한 확인 성능 개선 * **구역** 권한이 일부 잘못 적용되던 문제 개선 57. 장치가 많은 환경에서 장치 목록 로딩 속도 개선 58. 장치가 많은 환경에서 장치 동기화 속도 개선 59. 출입 그룹 멤버 변경 시, 변경된 사용자 정보만 장치에 동기화되도록 성능 개선 60. 전체 장치 동기화 진행 시 장치별 관련 정보만 전송하도록 최적화하여 동기화 시간을 단축하고, 동기화 중 장치 연결이 끊어지는 문제 개선 61. 업그레이드 시 미사용 파일 삭제 처리 추가 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 비디오 재생 중 탐색 막대의 시간 표시선과 노브 위치의 시간 정보가 일치하지 않는 문제 발생 버전 : 1.0.0 2) 연결이 해제된 슬레이브 장치의 미리보기 창에 장치 그룹이 표시되지 않는 문제 발생 버전 : 1.0.0 3. 모든 사용자 선택 후 CSV 내보내기 진행 시, 사용자 ID가 아닌 사용자 생성 순서로 내보내지는 문제 발생 버전 : 1.0.0 4) 비디오가 일시정지 상태일 때 화면을 전환하거나 전체 화면을 종료하면 비디오가 재생 상태로 전환되는 문제 발생 버전 : 1.0.0 5. 암호화가 적용된 환경에서 대소문자만 구분되는 사용자 ID가 존재할 때, 사용자 목록의 열 정렬 실행 시 정렬 순서가 비정상적으로 적용되는 문제 발생 버전 : 1.0.0 6) 사용자 목록에서 **사용자 정의 필드**를 포함한 모든 열을 선택하여 인쇄할 때, 인증 수단(Credential) 관련 열이 공란으로 출력되는 문제 발생 버전 : 1.0.0 7. 실시간 이벤트 로그에서 서버에 등록되지 않은 사용자 정보가 포함된 이벤트의 미리보기 조회 시, 사용자 항목이 빈 값으로 표시되는 문제 발생 버전 : 1.0.0 8) 모바일 출입 카드 정보가 포함된 CSV 파일 가져오기 시 사용자 생성에 실패하더라도 카드가 Airfob Portal에만 발급되는 문제 발생 버전 : 1.0.0 9. 모바일 출입 카드 정보가 포함된 CSV 파일 가져오기 중 컬럼 매핑 화면에서 User ID를 선택하지 않은 경우, Airfob Portal에 카드가 발급되고 에러가 발생하는 문제 발생 버전 : 1.0.0 10) 모바일 출입 카드 정보가 없는 CSV 파일을 가져오기 시, BioStar 2에서는 카드가 삭제되나 Airfob Portal에는 유지되는 문제 발생 버전 : 1.0.0 11. **모니터링**의 이벤트 미리보기 영역에서 언어가 한국어로 설정되어 있음에도 이미지 크게 보기 버튼의 명칭이 영문으로 출력되는 문제 발생 버전 : 1.0.0 12) **슈프리마 스마트 카드 레이아웃** 또는 **커스텀 스마트 카드 레이아웃**을 **없음**으로 설정할 때 관련 없는 설정 항목이 비활성화되거나 안내 아이콘이 오출력되는 문제 발생 버전 : 1.0.0 13. **모니터링**에서 장치 권한이 없는 관리자가 **재실 인원 제한** 구역 **미리보기** 진입 시 로딩이 끝나지 않는 문제 발생 버전 : 1.0.0 14) **커스텀 사용자 필드**를 추가하고 **열 레이아웃**에 포함한 뒤 인쇄 시 해당 열이 출력되지 않는 문제 발생 버전 : 1.0.0 15. 브라우저 배율 확대 시 **CSV 불러오기**의 옵션 선택 영역이 가려져 진행할 수 없는 문제 발생 버전 : 1.0.0 16) 사용자 상세 페이지에서 **모바일 카드**를 삭제 후 재발급 시 오류 팝업이 발생하는 문제 발생 버전 : 1.0.0 17. **근태 관리**에서 사용자가 많은 환경에서 등록 완료 후 잘못된 화면이 표시되는 문제 발생 버전 : 1.0.0 18) 장치 상세 페이지 진입 시 간헐적으로 오류 팝업이 발생하는 문제 발생 버전 : 1.0.0 19. 분산 서버(Multi Communication Server) 환경에서 출입문 삭제 후 장치 삭제 시 여러 장치에 동기화 오류가 발생하는 문제 발생 버전 : 1.0.0 20) **대시보드**의 **필터 설정**에서 마스터 하위 장치를 선택/해제할 때 체크박스가 올바르게 동작하지 않는 문제 발생 버전 : 1.0.2 21. **커스텀 리포트**에서 이미지 다운로드 시 파일명이 상세 정보 없이 저장되는 문제 발생 버전 : 1.0.2 22) **사용자 정보** 화면의 트리에서 **사용자 그룹** 이름이 긴 경우 라인이 어긋나는 문제 발생 버전 : 1.0.2 23. MSSQL 환경에서 PC 부팅 후 오류 파일(Dump)이 생성되는 문제 발생 버전 : 1.0.0 24) **모든 이벤트**에서 연결이 해제된 장치의 **이미지 로그**를 조회할 때 오류 안내 없이 아무 동작도 하지 않는 문제 발생 버전 : 1.0.2 25. 장치의 **이벤트 로그**가 최대 저장 용량을 초과한 경우 가져오기 시 오류가 발생하는 문제 발생 버전 : 1.0.0 26) API를 이용하여 사용자 검색 시 비활성 사용자가 활성 상태로 잘못 표시되는 문제 발생 버전 : 1.0.0 27. MSSQL 환경에서 특정 장치의 로그가 **이벤트 로그** 및 **실시간 로그**에 표시되지 않는 문제 발생 버전 : 1.0.0 28) USB Agent에서 BioMini Slim2로 지문 스캔 실패 시 앱이 비정상 종료되는 문제 발생 버전 : 1.0.0 29. **리포트**에서 카드 관련 리포트 생성 시 **Wiegand 카드** ID가 올바르게 표시되지 않는 문제 발생 버전 : 1.0.0 30) BioStar X 최초 설치 시 **표준 시간대**가 로컬 서버 시간이 아닌 UTC+9로 고정되는 문제 발생 버전 : 1.0.0 31. 세로 모드 모니터 사용 시 일부 화면에서 제목이 표시되지 않는 문제 발생 버전 : 1.0.0 32) **근태 기록**에서 이름이 없는 사용자를 검색 조건으로 선택 후 새로고침하면 이름 자리에 null이 표시되는 문제 발생 버전 : 1.0.0 33. 한글 폴더 경로에 설치된 BioStar 2를 BioStar X로 업그레이드한 후 설정 메뉴 진입 시 오류가 발생하는 문제 발생 버전 : 1.0.0 34) 특정 장치에 설정 적용 시 오류가 발생하며 서비스가 종료되는 문제 발생 버전 : 1.0.1 35. **근태 관리**에서 **스케줄**이 생성되지 않고 로딩 상태가 지속되는 문제 발생 버전 : 1.0.0 36) MSSQL(Windows 인증) 환경에서 커스텀 포트 사용 시 백업이 실패하는 문제 발생 버전 : 1.0.0 37. 백업 후 복원 시 런처에 플러그인 아이콘이 표시되지 않는 문제 발생 버전 : 1.0.0 38) 근태 관리 패키지 제거 후 일부 파일이 삭제되지 않고 남아 있는 문제 발생 버전 : 1.0.0 39. Windows 인증 환경에서 **CSV 불러오기**로 다수의 사용자와 사용자 그룹을 추가할 때 근태 관리에 제대로 동기화되지 않는 문제 발생 버전 : 1.0.0 40) **근태 관리**에서 여러 사용자에게 **부재**를 등록할 때 중복 등록되는 문제 발생 버전 : 1.0.0 41. **근무 스케줄**에서 비근무 유형의 부재를 추가할 때 시간 조정 버튼이 비활성화되지 않는 문제 발생 버전 : 1.0.0 42) MSSQL 환경의 **근태 관리**에서 근태 기록 최적화를 비활성화할 때 오류가 발생하는 문제 발생 버전 : 1.0.0 43. **근태 관리**에서 근무 일정 생성 시 팝업 메시지에 불필요한 문자가 표시되는 문제 발생 버전 : 1.0.0 44) **스케줄** 설정에서 생성한 휴일과 동일한 이름의 휴일을 **근태 관리** 메뉴에서 생성하면 로그에 오류가 기록되는 문제 발생 버전 : 1.0.0 45. MSSQL 환경의 **근태 관리**에서 여러 장치 사용 시 일부 근태 기록이 누락되는 문제 발생 버전 : 1.0.0 46) **근태 관리**에서 **휴일**이 100개를 초과하면 스케줄에 반영되지 않고 결근으로 처리되는 문제 발생 버전 : 1.0.0 47. **근태 관리**를 장시간 사용할 때 메모리 점유율이 비정상적으로 높아지는 문제 발생 버전 : 1.0.0 48) 근태 캘린더 화면에서 새로고침 버튼을 연속으로 클릭하면 경고 팝업이 발생하는 문제 발생 버전 : 1.0.0 49. 재부팅 후 통신 서버 중 일부가 연결되지 않는 문제 발생 버전 : 1.0.0 50) **다이나믹** 사이트 환경에서 CSV 가져오기로 모바일 카드 삭제 시 **삭제된 CSN 모바일 카드** 목록에 잘못 추가되는 문제 발생 버전 : 1.0.0 51. Active Directory/Entra ID에서 대량의 사용자 그룹을 가져올 때 브라우저가 멈추는 문제 발생 버전 : 1.0.0 52) 업그레이드 후 일부 이벤트 명칭이 올바르게 표시되지 않는 문제 발생 버전 : 1.0.0 53. **커스텀 리포트**에서 페이지 이동 후 페이지당 행 수를 변경하면 데이터가 올바르게 표시되지 않는 문제 발생 버전 : 1.0.2 54) MSSQL(Windows 인증) 환경에서 복원 중 간헐적으로 오류가 발생하는 문제 발생 버전 : 1.0.2 55. 아랍어 등 숫자 표기가 다른 언어권 환경에서 Active Directory/Entra ID 연동이 실패하는 문제 발생 버전 : 1.0.0 56) 퇴실한 사용자가 **소집 리포트**에 계속 입실 상태로 표시되는 문제 발생 버전 : 1.0.0 57. 근태 동기화 중 오류가 발생하면 이후 동기화가 진행되지 않는 문제 발생 버전 : 1.0.0 58) Remote Access가 정상적으로 시작되거나 저장되지 않는 문제 발생 버전 : 1.0.2 59. 서버 IP를 변경하여 복원할 때 이전 IP 정보가 남아 정상 동작하지 않는 문제 발생 버전 : 1.0.2 60) Entra ID 그룹명에 쉼표(,), 등호(=) 등 특수문자가 포함된 경우 동기화가 실패하는 문제 발생 버전 : 1.0.0 61. API를 이용하여 접근 그룹 수정 시 유효하지 않은 날짜로 인해 오류가 발생하는 문제 발생 버전 : 1.0.0 62) 얼굴 동기화 실패 이벤트에 사용자 ID가 표시되지 않는 문제 발생 버전 : 1.0.0 63. **장치** 목록에서 XPass 2 (V2)와 XPass 2 Keypad (V2)를 함께 선택해 펌웨어 업그레이드 시 동일한 펌웨어가 두 개로 표시되는 문제 발생 버전 : 1.0.0 64) 장치 상세 화면에서 RS485 설정을 저장할 때 **적용** 버튼이 동작하지 않는 문제 발생 버전 : 1.0.0 65. 서버가 비정상적으로 종료된 후 자동으로 재시작되지 않는 문제 발생 버전 : 1.0.0 66) 펌웨어 업그레이드 후 해당 펌웨어에서 지원하는 기능이 화면에 표시되지 않는 문제 발생 버전 : 1.0.1 67. **인원 점검** 리포트 제목이 태국어일 때 인쇄 및 PDF 내보내기에 제목이 표시되지 않는 문제 발생 버전 : 1.0.0 68) 로그인 중인 사용자가 삭제되면 서버가 비정상 종료되어 전체 서비스가 중단되는 문제 발생 버전 : 1.0.0 69. **모니터링**에서 미리보기를 한 번도 연 적 없는 상태로 출입문을 제어하면 이벤트 로그에 해당 이벤트가 표시되지 않는 문제 발생 버전 : 1.0.0 70) BioStar 2에서 업그레이드한 **근태 관리** 사용 환경에서 시스템 백업 파일이 생성되지 않는 문제 발생 버전 : 1.0.0 71. 알림 설정에서 출력 신호를 전체 삭제할 때 처리에 실패하는 문제 발생 버전 : 1.0.0 72) **소집** 구역 생성 후 **고급 출입 통제** 화면 진입 시 **안티패스백** 목록 조회가 지연되어 메뉴에 접근할 수 없는 문제 발생 버전 : 1.0.0 73. 설치 시 웹 포트를 기본값이 아닌 포트로 설정하면 VMS에 북마크·알림이 남지 않는 문제 발생 버전 : 1.0.0 74) 사용자 그룹의 처리 작업이 한 번 실패하면 이후 사용자 변경 사항이 서버를 재시작하기 전까지 장치에 반영되지 않는 문제 발생 버전 : 1.0.0 75. BioStation 3 Max의 홈 화면 로고를 슬라이드쇼로 설정할 때 이미지가 추가되지 않는 문제 발생 버전 : 1.0.2 76) 장치 연결이 해제된 상태에서 두 **출입 그룹**의 **출입 등급**을 맞바꾸면 재연결 후 공통 사용자가 장치에서 사라지는 문제 발생 버전 : 1.0.0 77. 삭제한 장치의 이벤트가 남아 다른 장치의 이벤트 기록이 지연되고, 삭제 장치가 접속을 유지하면 서버 로그가 급증하는 문제 발생 버전 : 1.0.2 78) 실시간 이벤트·알람·작업 완료 알림이 전송에 실패하면 화면에 표시되지 않는 문제 발생 버전 : 1.0.0 79. **커스텀 리포트**에서 로그인 실패 초과 이벤트를 조회할 때 사용자 열에 IP 정보가 표시되지 않는 문제 발생 버전 : 1.0.0 80) **사용자** 트리와 **설정** 화면의 스크롤바를 마우스로 이동할 수 없는 문제 발생 버전 : 1.0.0 81. 전체 장치 동기화 시 일부 사용자가 장치에 전달되지 않았는데도 동기화가 완료로 표시되고, 다시 동기화해도 전달되지 않는 문제 발생 버전 : 1.0.0 82) 개인정보 암호화 관련 설정을 변경하면 로그아웃되는 문제 발생 버전 : 1.0.0 83. **재실 인원 제한** 경보에 인증한 사용자 이름이 표시되지 않는 문제 발생 버전 : 1.0.0 84) **커스텀 리포트** 화면에서 사용자 이름 열에 사용자 ID가 함께 표시되어 사용자 ID 열과 중복되는 문제 발생 버전 : 1.0.0 85. 특정 장치 동기화 모드 환경에서 BioStation 3 Max의 사용자 동기화가 느린 문제 발생 버전 : 1.0.2 86) 출입문 릴레이에 수동 잠금/개방(시간 설정, 고정) 적용 후 출입문 상태 탭에 재진입할 때, 출입문 릴레이 아이콘을 클릭해도 상태 변경 정보 툴팁이 출력되지 않는 문제 발생 버전 : 1.0.0 87. 층 릴레이에 수동 잠금/개방(고정) 적용 후 출입문 상태 탭에 재진입할 때, 층 릴레이 아이콘을 클릭해도 상태 변경 정보 툴팁이 출력되지 않는 문제 발생 버전 : 1.0.0 --- ### BioStar X 서버 제거 및 보안 인증서 복구하기 최종 업데이트 | **2026년 9월 27일** **BioStar X** 서버를 컴퓨터에서 제거하는 절차를 안내합니다. 장치와 보안 통신 옵션을 사용 중이 아니라면 인증서 백업 및 복구 절차 없이 제거를 진행할 수 있습니다. 장치와 보안 통신 옵션을 사용 중이라면, **BioStar X**를 제거하기 전에 서버의 보안 인증서 세트(루트 CA/서버 인증서/키)를 반드시 백업해야 합니다. 이 백업은 같은 서버를 다시 설치한 뒤 기존 장치를 재연결할 수 있는 유일한 복구 수단입니다. 시스템에서 제공하는 [복원 기능](/platform/biostar_x/settings-system-system-restore)과 달리, 데이터베이스나 설정은 그대로 두고 보안 통신 인증서만 재사용하려고 한다면 [#restoreCertificate](#restoreCertificate)를 참고하세요. #### BioStar X 서버 제거[](#uninstallServer "BioStar X 서버 제거에 대한 직접 링크 및 복사") 주의 **BioStar X**를 제거하면 인증서를 포함한 설치 파일이 모두 삭제되며, 컨텐츠(사용자 정보)까지 함께 삭제할 수도 있습니다. 데이터베이스, 설정, 키 등을 보존하려면 제거하기 전에 [시스템 백업하기](/platform/biostar_x/settings-system-system-backup)를 참고해 시스템을 먼저 백업하세요. 1. Windows에서 **설정** → **앱** → **설치된 앱**으로 이동하세요. 2. 목록에서 **BioStar X**를 찾아 버튼을 클릭하고 **제거**를 선택하세요.  3. 장치와 보안 통신 옵션을 사용 중이면 인증서 백업 안내 창이 나타납니다. **위치...** 버튼을 클릭하고 백업 경로를 지정하세요. 이 옵션을 사용하지 않는다면 인증서 백업 절차 없이 7단계로 이어집니다. 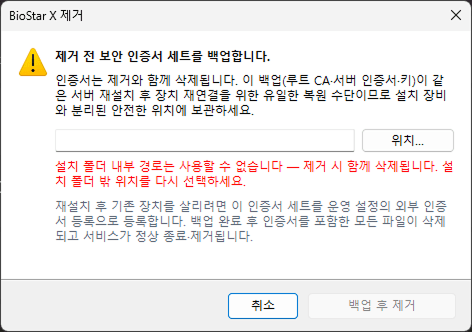 주의 **BioStar X**가 설치된 경로는 백업 위치로 사용할 수 없습니다. 제거할 때 **BioStar X** 설치 폴더와 함께 삭제되기 때문입니다. 반드시 **BioStar X** 설치 경로가 아닌 경로를 지정하세요. 4. 경로를 지정하고 **백업 후 제거** 버튼이 활성화되면 클릭하세요.  5. 지정한 위치에 이미 인증서 백업 파일이 있으면 덮어쓸지 확인하는 창이 나타납니다. 기존 백업을 덮어쓰려면 **예**를, 다른 경로를 다시 지정하려면 **아니요**를 클릭하세요.  6. 인증서 백업이 완료되면 안내 창이 나타납니다. **확인**을 클릭하세요.  7. **BioStar X** 및 관련 구성 요소를 모두 제거할지 확인하는 창이 나타나면 **예**를 클릭하세요.  8. 제거가 진행되는 동안 기다리세요.  9. 모든 컨텐츠(사용자 정보)를 삭제할지 확인하는 창이 나타납니다. 데이터베이스에 저장된 사용자 정보까지 모두 삭제하려면 **예**를, 남겨두려면 **아니요**를 클릭하세요.  주의 **예**를 클릭하면 데이터베이스에 저장된 사용자 정보를 포함한 모든 데이터가 삭제되며 복구할 수 없습니다. 데이터를 보존해야 한다면 **아니요**를 클릭하거나, 제거하기 전에 [시스템 백업하기](/platform/biostar_x/settings-system-system-backup)를 참고해 시스템을 먼저 백업하세요. 10. **USB Device Agent**가 설치되어 있다면 함께 제거할지 확인하는 창이 나타납니다. **예**를 클릭하세요.  사용 중인 구성 요소에 따라 관련 드라이버의 제거 창이 추가로 나타날 수 있습니다. 화면의 안내에 따라 제거를 완료하세요. 11. 구성 요소 제거가 완료되면 안내 창이 나타납니다. **확인**을 클릭하세요.  12. **BioStar X** 제거가 완료되면 안내 창이 나타납니다. **확인**을 클릭하세요.  #### 백업한 보안 인증서 복구[](#restoreCertificate "백업한 보안 인증서 복구에 대한 직접 링크 및 복사") 장치와 보안 통신 옵션을 사용하던 서버를 재설치한 뒤, 기존 장치를 다시 연결하려면 보안 통신 인증서를 복구해야 합니다. [시스템 복원 도구](/platform/biostar_x/settings-system-system-restore)가 데이터베이스와 설정을 포함한 시스템 전체를 이전 상태로 되돌리는 기능이라면, 이 과정은 시스템 복원 없이 보안 통신 인증서만 재사용할 때 사용하는 방식입니다. 전용 도구 없이 백업해 둔 인증서 파일을 설치 경로에 직접 복구해야 합니다. 알아두기 메인 서버와 멀티 커뮤니케이션 서버로 구성된 환경이면 각 서버가 개별적인 보안 통신 인증서를 사용합니다. 인증서 복구 후 멀티 커뮤니케이션 서버 설치 및 추가하면 멀티 커뮤니케이션 서버의 인증서는 자동 복사되므로 별도로 복구하지 않아도 됩니다. 1. **BioStar X**를 새로 설치하세요. 설치 방법은 [간편 설치하기](/platform/biostar_x/express-install) 또는 [사용자 정의 설치하기](/platform/biostar_x/custom-install)를 참고하세요. 2. **BioStar X** 설치를 완료한 후, Windows에서 시작 → **BioStar X** → **BioStar X Service Manager**를 클릭하세요. 3. 웹브라우저를 통해 **BioStar X Service Manager** 창이 나타나면 SERVICES 메뉴를 클릭하세요. 4. 모든 서비스를 종료하려면 화면 오른쪽 상단의 Stop All 버튼을 클릭하세요. 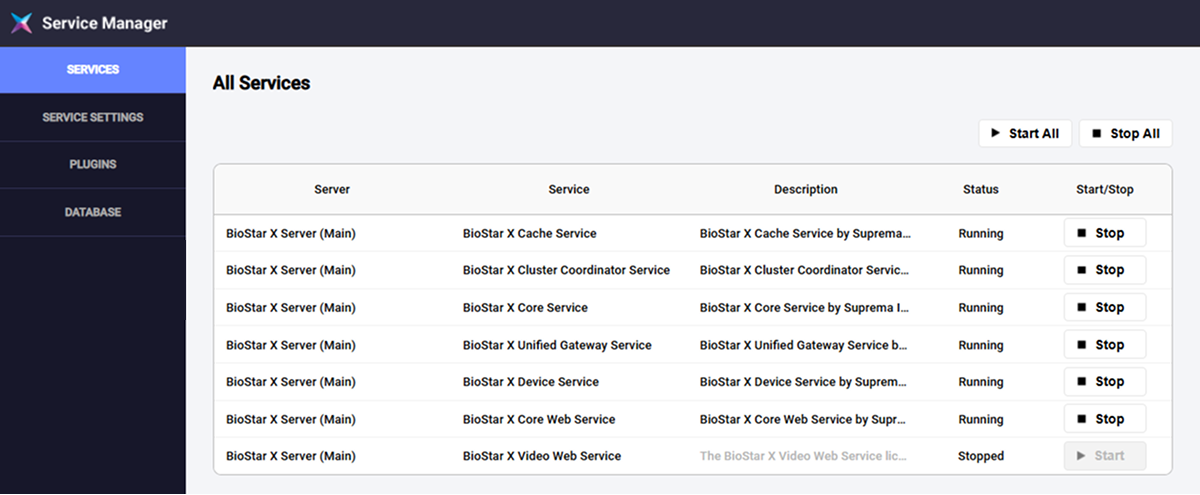 5. 백업해 둔 인증서 파일(루트 CA, 서버 인증서, 키)을 모두 **BioStar X** 설치 경로 하위의 *cert* 폴더에 복사하세요. > 예: *C:\Program Files\BioStar X\cert* 새로 설치하며 자동 생성된 인증서 파일과 이름이 같으므로, 덮어쓸지 확인하는 창이 나타나면 **예**를 클릭해 기존 파일을 덮어쓰세요. 6. SERVICES 메뉴에서 모든 서비스를 다시 시작하려면 Start All 버튼을 클릭하세요. 7. 멀티 커뮤니케이션 서버를 사용한다면, 별도 환경에 멀티 커뮤니케이션 서버를 설치하세요. 설치 방법은 [멀티 커뮤니케이션 서버 설치하기](/platform/biostar_x/install-communication-server)를 참고하세요. 8. 메인 서버의 **BioStar X Service Manager**에서 멀티 커뮤니케이션 서버를 추가하세요. 추가하는 방법은 [멀티 커뮤니케이션 서버 설치하기](/platform/biostar_x/install-communication-server#check-after-install)를 참고하세요. 멀티 커뮤니케이션 서버를 추가하면 메인 서버의 *cert* 폴더에 있는 보안 인증서 파일이 멀티 커뮤니케이션 서버로 자동 복사됩니다. 주의 인증서를 복구하기 전(4~6단계 이전)에 멀티 커뮤니케이션 서버를 먼저 설치하고 추가했다면, 멀티 커뮤니케이션 서버에는 복구 전의 인증서가 이미 복사된 상태입니다. 이때는 아래 절차에 따라 멀티 커뮤니케이션 서버의 인증서도 별도로 교체하세요. 1. 멀티 커뮤니케이션 서버를 설치한 환경에서 **BioStar X Service Manager**를 실행하고 모든 서비스를 종료하세요. 2. 백업해 둔 인증서 파일을 멀티 커뮤니케이션 서버 설치 경로 하위의 *cert* 폴더에 동일하게 복사하세요. > 예: *C:\Program Files\BioStar X Communications Server\cert* 3. 메인 서버와 멀티 커뮤니케이션 서버 양쪽에서 **BioStar X Service Manager**를 통해 모든 서비스를 다시 시작하세요. 알아두기 * **BioStar X Service Manager** 사용 방법에 대한 자세한 내용은 [서버 시작 및 종료](/platform/biostar_x/manage-server)를 참고하세요. * 장치와 보안 통신 옵션에 대한 자세한 내용은 [시스템 보안 강화하기](/platform/biostar_x/settings-system-security#communicationByDevice)를 참고하세요. * 멀티 커뮤니케이션 서버를 설치하고 연결하려면 멀티 커뮤니케이션 서버 라이선스가 필요합니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. --- ### 서버 관리 최종 업데이트 | **2026년 9월 27일** BioStar X를 설치한 후 사용자는 다양한 서버 관리 기능을 통해 시스템을 효율적으로 운영할 수 있습니다. 이 문서에서는 BioStar X의 서버 관리 기능에 대해 안내합니다. #### [📄️서버 시작 및 종료](/platform/biostar_x/manage-server) [BioStar X Service Manager를 사용하여 BioStar X 서버의 서비스를 시작하고 종료하는 방법을 안내합니다.](/platform/biostar_x/manage-server) #### [📄️서비스 설정](/platform/biostar_x/service-settings) [BioStar X Service Manager의 Service Settings에서는 시스템의 핵심 서비스들을 구성하고 관리할 수 있습니다.](/platform/biostar_x/service-settings) #### [📄️메인 서버의 IP 주소 변경하기](/platform/biostar_x/change-ip) [BioStar X 메인 서버 설치 후 IP 주소를 변경하는 방법을 안내합니다. Windows 서버 IP 변경부터 BioStar X Service Manager를 통한 적용, 멀티 커뮤니케이션 서버 설정까지 전체 절차를 포함합니다.](/platform/biostar_x/change-ip) #### [📄️포트 변경하기](/platform/biostar_x/change-port) [BioStar X의 기본 포트(443)를 사용할 수 없을 때 포트를 변경하는 방법을 안내합니다.](/platform/biostar_x/change-port) #### [📄️데이터베이스 변경하기](/platform/biostar_x/change-db) [데이터베이스 설정을 변경할 수 있습니다.](/platform/biostar_x/change-db) #### [📄️보조 데이터베이스 추가하기](/platform/biostar_x/add-sub-db) [멀티 커뮤니케이션 서버를 추가했을 때 메인 서버의 부하를 줄이기 위해 멀티 커뮤니케이션 서버와 연동할 보조 데이터베이스를 추가하고 연결하는 방법을 안내합니다.](/platform/biostar_x/add-sub-db) #### [📄️액티브 디렉토리 암호화 설정](/platform/biostar_x/ad-encrypt) [Windows Active Directory 서버와 통신할 때 암호화를 사용할 수 있습니다.](/platform/biostar_x/ad-encrypt) #### [📄️BioStar X 서버 제거 및 보안 인증서 복구하기](/platform/biostar_x/remove-server) [BioStar X 서버를 제거하는 절차와 보안 통신 인증서를 백업하고, 재설치 후 복구하는 방법을 안내합니다.](/platform/biostar_x/remove-server) --- ### 서비스 설정 최종 업데이트 | **2026년 7월 16일** BioStar X Service Manager의 Service Settings 메뉴에서는 시스템의 핵심 서비스들을 구성하고 관리할 수 있습니다. 각 서비스는 독립적으로 설정되며, 네트워크 포트와 버전 정보를 확인할 수 있습니다. Service Settings는 아래의 주요 서비스로 구성됩니다. * BioStar X Core Web Service: 웹 인터페이스 서비스 * BioStar X Core Service: 시스템 핵심 기능 및 API 통신 서비스 * Unified Gateway Service: 역방향 프록시 기반 통합 게이트웨이 서비스 * BioStar X Coordinator Service: 분산 시스템 구성 정보 관리 및 서비스 간 동기화 * BioStar X Server (Main): 메인 서버 서비스 * BioStar X Cache Service: 데이터 캐싱 및 시스템 성능 향상 #### 설정 변경이 필요한 상황[](#when-to-change "설정 변경이 필요한 상황에 대한 직접 링크 및 복사") 다음과 같은 상황에서 서비스 설정을 변경해야 할 수 있습니다. * **포트 충돌 해결**: 다른 애플리케이션이 동일한 포트를 사용하여 충돌이 발생할 때 * **보안 정책 준수**: 조직의 네트워크 보안 정책에 따라 특정 포트 범위만 허용될 때 * **방화벽 설정**: 기업 방화벽에서 허용하는 포트로 변경해야 할 때 * **서버 환경 변경**: 서버 IP 주소 변경이나 네트워크 구성 변경 시 * **성능 최적화**: 트래픽 분산이나 로드 밸런싱을 위한 포트 분리가 필요할 때 #### 설정 변경 방법[](#how-to-change "설정 변경 방법에 대한 직접 링크 및 복사") 1. BioStar X Service Manager에서 SERVICE SETTINGS 메뉴를 클릭하세요. 2. 변경하려는 서비스 섹션으로 이동하세요. 3. 필요한 포트 번호나 주소를 수정하세요. 4. 변경사항을 적용하려면 화면 오른쪽 상단의 Apply 버튼을 클릭하세요. * 서비스 설정을 변경한 후 변경 사항을 적용하려면 관련 서비스를 재시작하세요. * 일부 서비스에 따라 포트 변경을 지원하지 않을 수 있습니다. 주의 포트 번호 변경 시 다른 서비스나 애플리케이션과 충돌이 발생하지 않도록 주의하세요. #### 서비스 구성[](#service-composition "서비스 구성에 대한 직접 링크 및 복사") ##### BioStar X Core Web Service[](#biostar-x-core-web-service "BioStar X Core Web Service에 대한 직접 링크 및 복사") 웹 기반 사용자 인터페이스를 담당하는 서비스입니다. 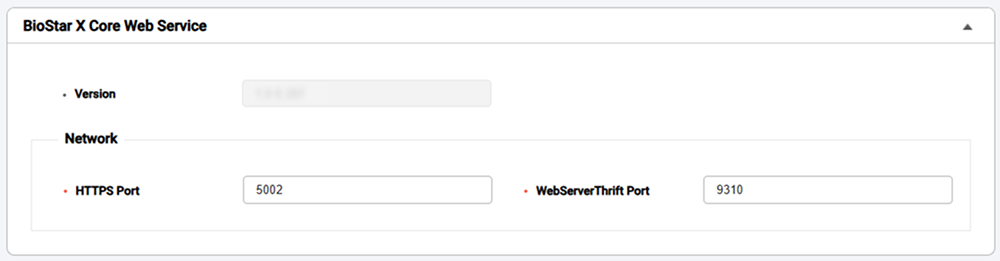 * HTTPS Port: 웹 인터페이스 접속 포트 (기본값: 5002) * WebServerThrift Port: Thrift 프로토콜 기반 웹서버 통신 포트 (기본값: 9310) ##### BioStar X Core Service[](#biostar-x-core-service "BioStar X Core Service에 대한 직접 링크 및 복사") 시스템의 핵심 기능과 외부 API 통신을 처리하는 메인 서비스입니다. 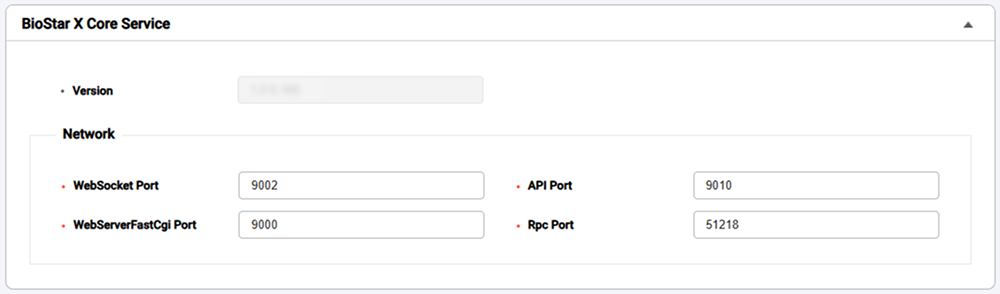 * WebSocket Port: 실시간 양방향 통신을 위한 웹소켓 포트 (기본값: 9002) * API Port: REST API 통신 포트 (기본값: 9010) * WebServerFastCgi Port: FastCGI 프로토콜 기반 웹서버 통신 포트 (기본값: 9000) * Rpc Port: 원격 프로시저 호출(RPC) 통신 포트 (기본값: 51218) ##### Unified Gateway Service[](#unified-gateway-service "Unified Gateway Service에 대한 직접 링크 및 복사") 역방향 프록시(Reverse Proxy) 방식을 통해 **BioStar X** 서버에 대한 요청을 효율적으로 처리하고, iframe의 보안 취약점을 개선하며, SSL 인증서 오류를 최소화합니다. 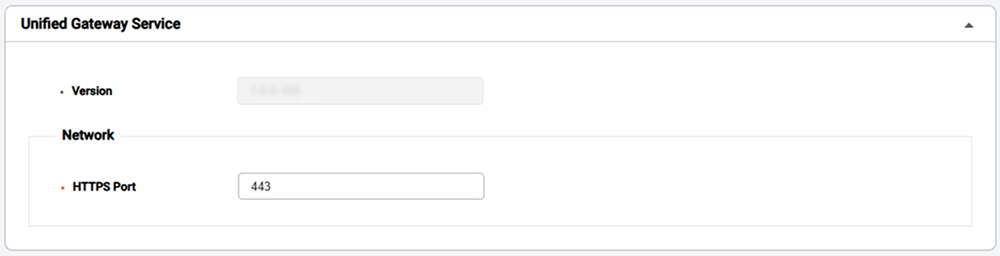 * HTTPS Port: 통합 게이트웨이 HTTPS 통신 포트 (기본값: 443) ##### BioStar X Coordinator Service[](#biostar-x-coordinator-service "BioStar X Coordinator Service에 대한 직접 링크 및 복사") 분산 시스템의 구성 정보 관리, 서비스 상태 모니터링 및 서비스 간 동기화를 담당하는 서비스입니다. 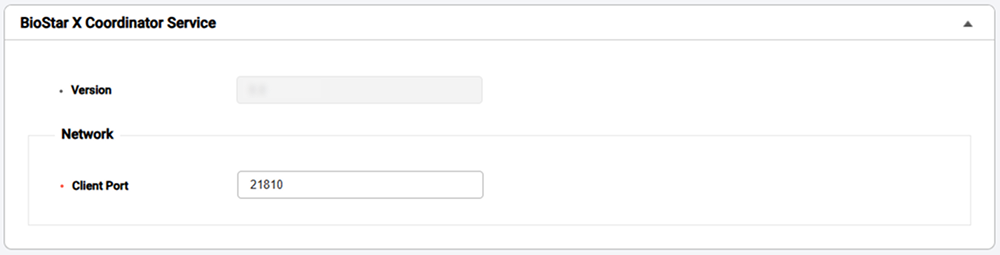 * Client Port: 클라이언트 연결을 위한 통신 포트 (기본값: 21810) 알아두기 * Client Port 값을 변경하면, **Windows Services**(*services.msc*)에서 **BioStar X Coordinator Service** 서비스를 찾아 수동으로 재시작하세요. * **BioStar X Coordinator Service** 서비스를 재시작한 후 **BioStar X Service Manager** → **SERVICES** 메뉴에서 모든 서비스를 재시작하세요. 화면 오른쪽 상단의 Stop All 버튼을 클릭하세요. 모든 서비스가 중지된 후 Start All 버튼이 활성화되면 버튼을 클릭하세요. ##### BioStar X Server (Main)[](#biostar-x-server-\(main\) "BioStar X Server (Main)에 대한 직접 링크 및 복사") 시스템의 메인 서버 역할을 수행하는 핵심 서비스입니다. 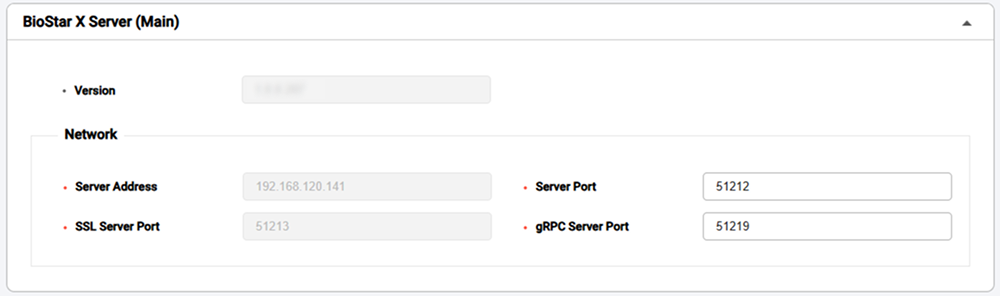 * Server Address: 메인 서버의 IP 주소 * Server Port: 일반 서버 통신 포트 (기본값: 51212) * SSL Server Port: SSL 보안 암호화 통신 포트 (기본값: 51213) * gRPC Server Port: gRPC 프로토콜 기반 고성능 통신 포트 (기본값: 51219) ##### BioStar X Cache Service[](#biostar-x-cache-service "BioStar X Cache Service에 대한 직접 링크 및 복사") 자주 사용되는 데이터를 메모리에 저장하여 시스템의 데이터 처리 속도와 성능을 향상시키는 서비스입니다.  * Client Port: 캐시 서비스 클라이언트 연결 포트 (기본값: 10800) * Communication Port: 캐시 노드 간 내부 통신 포트 (기본값: 47500) * Discovery Port: 분산 캐시 노드 자동 발견을 위한 포트 (기본값: 47100) ###### 다음 단계 [**BioStar X**의 기본 포트(443)를 변경하는 방법을 단계별로 알아보세요.](/platform/biostar_x/change-port) --- ### 사용자 권한 설정하기 최종 업데이트 | **2026년 9월 27일** 조직의 보안 정책에 따라 사용자별로 **BioStar X** 운영 권한과 출입 권한을 차별화하여 설정할 수 있습니다. 관리자 등급을 통해 주요 메뉴 접근을 제한하고, 출입 그룹을 통해 물리적 공간 접근을 제어할 수 있습니다. 또한 IP 주소 제한과 다중 인증을 통해 보안을 강화할 수 있습니다. 런처 → 사용자 페이지로 이동해, 아래 두 가지 방식으로 출입 권한을 설정할 수 있습니다. * **새로운 사용자**: 화면 오른쪽 상단의 새 사용자 버튼을 클릭하세요. 새 사용자 창이 나타납니다. * **기존 사용자**: 사용자 목록에서 사용자를 더블 클릭하세요. 또는, 사용자를 클릭하면 화면 오른쪽에 표시되는 프리뷰 화면에서 자세히 보기 버튼을 클릭하세요. 사용자 정보를 수정할 수 있는 창이 나타납니다. 권한 섹션에서 설정할 수 있는 항목은 아래와 같습니다. 각 항목에 대한 설명을 참고하여 적절한 사용자 권한을 설정하세요.  #### 관리자 등급 선택[](#operatorLevel "관리자 등급 선택에 대한 직접 링크 및 복사") 관리자 등급에 따라 접근할 수 있는 메뉴가 제한됩니다. 권한 섹션의 관리자 등급 항목에서 사용자의 관리자 등급을 선택하세요. 사용자에게 할당할 수 있는 관리자 등급은 아래 목록을 참고하세요. * 전체 관리자: 모든 메뉴를 사용할 수 있는 관리자 등급입니다. * 사용자 관리자: 사용자 메뉴에 대한 **읽기**, **수정** 권한을 가집니다. 사용자 메뉴 외 다른 설정 그룹에 대한 권한은 없습니다. * 모니터링 관리자: 모니터링과 데이터 메뉴에 대한 **읽기**, **수정** 권한을 가지며, 대시보드 메뉴에 대한 **읽기** 권한을 가집니다. * 근태 관리자: 근태 관리 메뉴에 대한 **읽기**, **수정** 권한을 가지며, 사용자 메뉴에 대한 **읽기** 권한을 가집니다. * 방문자 관리자: 방문자 메뉴에서 **읽기**, **수정** 권한을 가집니다. 알아두기 * 관리자 등급을 설정하지 않으려면 없음을 선택하세요. 이 경우 해당 사용자는 **BioStar X**에 로그인할 수 없습니다. - 모니터링 메뉴의 **수정** 권한은 탭을 추가하거나 상태 트리 항목을 제어할 수 있습니다. - 데이터 메뉴의 **수정** 권한은 보고서 저장 및 자동 보고서 일정 추가, 설정에 접근할 수 있습니다. - 사전 정의된 사용자 권한 외 새로운 사용자 권한을 추가하려면 [커스텀 권한 추가하기](/platform/biostar_x/settings-adding-custom-account)를 참고하세요. - 기본 제공하는 계정의 권한은 수정하거나 삭제할 수 없습니다. - 근태 관리자 및 방문자 관리자 등급은 별도의 라이선스가 필요합니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. ##### 로그인 아이디 및 비밀번호 설정[](#로그인-아이디-및-비밀번호-설정 "로그인 아이디 및 비밀번호 설정에 대한 직접 링크 및 복사") 관리자 등급을 선택했다면 해당 사용자가 **BioStar X**에 로그인할 때 사용할 아이디와 비밀번호를 설정해야 합니다.  알아두기 **아이디 및 비밀번호 설정 시 주의사항** * 아이디는 영문, 숫자, 마침표(`.`)를 조합하여 8~32자 이내로 설정하세요. 단, 홑따옴표(`'`)는 사용할 수 없습니다. * 비밀번호 정책 설정에 대한 자세한 내용은 [시스템 보안 강화하기](/platform/biostar_x/settings-system-security#password-policy-configuration)를 참고하세요. * 보안상 취약한 비밀번호는 사용을 피하세요. * 연속된 문자나 숫자(예, abcd, 1234) * 일반적인 단어나 패턴(예, qwerty, password) ##### 로그인 사용자 비밀번호 변경[](#changeLoginUserPassword "로그인 사용자 비밀번호 변경에 대한 직접 링크 및 복사") 사용자는 **BioStar X**에 로그인한 후 본인의 비밀번호를 변경할 수 있습니다. 1. **BioStar X**에 로그인하세요. 2. 화면 오른쪽 상단의 버튼을 클릭하세요.  3. 드롭다운 메뉴에서 비밀번호 변경을 클릭하세요. 4. 비밀번호 변경 창이 나타나면 현재 비밀번호와 새 비밀번호를 입력하세요.  5. 모든 항목을 입력했으면 변경 버튼을 클릭하세요. #### 다중 인증 설정[](#multiFactorAuth "다중 인증 설정에 대한 직접 링크 및 복사") 다중 인증 로그인을 활성화하면 사용자가 **BioStar X**에 로그인할 때 지문 인증을 추가해 로그인할 수 있습니다. 알아두기 **다중 인증** 설정에 대한 자세한 내용은 [다중 인증으로 로그인하기](/platform/biostar_x/login-with-mfa)를 참고하세요. #### 사용자 IP 주소로 로그인 설정[](#userIp "사용자 IP 주소로 로그인 설정에 대한 직접 링크 및 복사") 사용자 IP 주소를 등록하면, 계정에 등록한 IP 정보와 일치할 경우에만 PC에 로그인할 수 있습니다. 이를 통해 보안을 강화할 수 있습니다. 권한 섹션의 로그인 허용 IP 항목에 사용자의 IP 주소를 입력하세요. 알아두기 * IP 주소는 xxx.xxx.xxx.xxx 형식으로 입력할 수 있으며 각 옥텟은 0~255 범위의 숫자로만 입력할 수 있습니다. * IP 주소를 등록하지 않으면 IP 정보와 관계없이 PC에 로그인할 수 있습니다. #### 출입 그룹 선택[](#accessGroup "출입 그룹 선택에 대한 직접 링크 및 복사") 사용자의 출입 그룹을 설정해 조직별, 부서별로 출입을 제한할 수 있습니다. 권한 섹션의 출입 그룹 항목에서 출입 그룹을 선택하세요. 알아두기 출입 그룹 추가 및 설정에 대한 자세한 내용은 [출입 그룹 관리하기](/platform/biostar_x/settings-access-control-manage-access-group)를 참고하세요. ###### 다음 단계 [고급 섹션에서 사용자 출입 시 장치에 표시할 메시지를 설정하거나 디렉토리 서비스 연동 시 해당 사용자를 동기화에서 제외할 수 있습니다.](/platform/biostar_x/set-user-advanced) [사용자 정보를 수정하는 방법을 확인하세요.](/platform/biostar_x/edit-user) --- ### 사용자 고급 설정하기 최종 업데이트 | **2026년 9월 27일** 사용자 출입 시 장치에 표시할 메시지를 설정하거나 디렉토리 서비스 연동 시 해당 사용자를 동기화에서 제외할 수 있습니다. 이 기능은 사용자를 새로 추가하거나 수정할 때 설정할 수 있습니다. 런처 → 사용자 페이지로 이동해, 아래 두 가지 방식으로 출입 권한을 설정할 수 있습니다. * **새로운 사용자**: 화면 오른쪽 상단의 새 사용자 버튼을 클릭하세요. 새 사용자 창이 나타납니다. * **기존 사용자**: 사용자 목록에서 사용자를 더블 클릭하세요. 또는, 사용자를 클릭하면 화면 오른쪽에 표시되는 프리뷰 화면에서 자세히 보기 버튼을 클릭하세요. 사용자 정보를 수정할 수 있는 창이 나타납니다. 고급 섹션에서 설정할 수 있는 항목은 아래와 같습니다.  * 장치 표시 메시지: 사용자 출입 시 장치에 표시할 메시지를 입력할 수 있습니다. 메시지는 최대 128자까지 입력할 수 있습니다. * 디렉토리 연동 제외: 디렉토리 서비스 연동 시 해당 사용자를 동기화에서 제외할 수 있습니다. 알아두기 * 디렉토리 연동 제외 옵션은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. * 디렉토리 연동 설정에 대한 자세한 내용은 [디렉토리 연동 설정하기](/platform/biostar_x/settings-diretory-integration)를 참고하세요. ###### 다음 단계 [사용자 정보를 수정하는 방법을 확인하세요.](/platform/biostar_x/edit-user) --- ### 출입 통제 설정하기 최종 업데이트 | **2026년 9월 27일** 출입 통제 시스템을 설정하는 방법을 안내합니다. 출입문과 출입 시간을 설정하여 출입 등급을 생성하고, 출입 등급과 사용자 그룹 정보로 출입 그룹을 설정할 수 있습니다. 설정한 출입 그룹은 출입 통제 구성에 사용합니다. *** #### [📄️출입 등급 관리하기](/platform/biostar_x/settings-access-control-manage-access-level) [출입문에 사용자가 출입할 수 있는 시간을 설정하여 출입 등급으로 등록할 수 있습니다.](/platform/biostar_x/settings-access-control-manage-access-level) #### [📄️출입 그룹 관리하기](/platform/biostar_x/settings-access-control-manage-access-group) [출입 등급과 사용자 그룹 정보를 사용해 출입 그룹을 설정할 수 있습니다.](/platform/biostar_x/settings-access-control-manage-access-group) #### [📄️층 등급 관리하기](/platform/biostar_x/settings-access-control-manage-floor-level) [설정한 엘리베이터와 층 정보를 이용해 층 등급을 설정할 수 있습니다.](/platform/biostar_x/settings-access-control-manage-floor-level) #### [📄️출입 권한 상태 확인하기](/platform/biostar_x/settings-access-control-ac-status) [사용자가 출입할 수 있는 출입문 목록을 확인할 수 있습니다.](/platform/biostar_x/settings-access-control-ac-status) --- ### 출입 권한 상태 확인하기 최종 업데이트 | **2026년 9월 27일** 사용자가 출입할 수 있는 출입문 목록을 확인하는 방법을 안내합니다. 출입 권한 상태를 확인하면 사용자가 출입할 수 있는 출입문과 해당 출입문에 대한 권한을 관리할 수 있습니다. 필터 기능을 사용해 원하는 결과를 정렬해 볼 수 있으며, CSV 파일로 목록을 저장할 수 있습니다. #### 출입 권한 상태 확인[](#출입-권한-상태-확인 "출입 권한 상태 확인에 대한 직접 링크 및 복사") 출입 권한은 출입문 또는 층, 사용자를 기준으로 볼 수 있습니다.  1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제를 클릭하세요. 3. 상태 탭을 클릭하세요. 4. 상태 탭 아래의 상태 목록에서 원하는 항목을 클릭하세요. * 출입문 권한 상태 - 출입문별 * 출입문 권한 상태 - 사용자별 * 엘리베이터 권한 상태 - 층별 * 엘리베이터 권한 상태 - 사용자별 선택한 항목에 대한 출입 권한 상태를 확인할 수 있습니다. #### 필터 저장[](#필터-저장 "필터 저장에 대한 직접 링크 및 복사") 원하는 결과를 정렬하려면 출입 권한 목록 테이블의 헤더에서 버튼을 클릭하세요. 필터 조건을 추가할 수 있습니다. 필터를 설정한 후에는 필터를 저장할 수 있습니다. 필터 저장 버튼을 클릭하세요. 저장된 필터는 상태 탭 아래의 상태 목록에서 확인할 수 있습니다.  * 필터 이름을 변경하려면 아이콘을 클릭하세요. * 필터를 삭제하려면 아이콘을 클릭하세요. #### 목록 페이지 탐색[](#목록-페이지-탐색 "목록 페이지 탐색에 대한 직접 링크 및 복사") 페이지를 이동하거나 한 페이지에 표시할 목록 개수를 설정할 수 있습니다. 화면 오른쪽 상단의 페이지 이동 도구를 사용하세요.  * : 첫 페이지로 이동합니다. * : 이전 페이지로 이동합니다. * : 다음 페이지로 이동합니다. * : 마지막 페이지로 이동합니다. * 원하는 페이지로 이동하려면 숫자 입력 필드에 페이지 번호를 입력하세요. * 한 페이지에 표시할 목록 개수를 설정하려면 행 선택 상자를 클릭하세요. #### CSV 내보내기[](#csv-내보내기 "CSV 내보내기에 대한 직접 링크 및 복사") 현재 보고 있는 출입 권한 상태 목록을 CSV 파일로 내보낼 수 있습니다. 화면 오른쪽 상단의 버튼을 클릭하고 CSV 내보내기를 선택하세요. #### 열 설정[](#열-설정 "열 설정에 대한 직접 링크 및 복사") 현재 보고 있는 출입 권한 상태 목록 테이블에서 원하는 열을 숨기거나 표시할 수 있습니다. 화면 오른쪽 상단의 버튼을 클릭하고 열 설정을 선택하세요.  * 열 목록에서 표시할 열을 선택하세요. 선택한 열은 목록 테이블에 표시됩니다. 선택하지 않은 열은 목록 테이블에서 숨겨집니다. * 설정을 초기화하려면 기본 열 버튼을 클릭하세요. 모든 설정을 완료하면 확인 버튼을 클릭하세요. --- ### 출입 그룹 관리하기 최종 업데이트 | **2026년 9월 27일** 출입 등급과 사용자 그룹 정보를 사용해 출입 그룹을 설정하는 방법을 안내합니다. 출입 그룹은 출입문에 출입할 수 있는 권한을 설정하는 중요한 요소입니다. 출입 그룹을 설정하면 사용자가 출입문에 출입할 수 있는 권한을 관리할 수 있습니다. #### 시작하기 전에[](#beforeStart "시작하기 전에에 대한 직접 링크 및 복사") 출입 그룹을 등록하기 전에 다음 사항을 확인 후 진행하세요. * 출입 등급을 설정하세요. 출입 등급 등록에 대한 자세한 내용은 [출입 등급 관리하기](/platform/biostar_x/settings-access-control-manage-access-level)를 참고하세요. * 층 등급을 설정하세요. 층 등급 등록에 대한 자세한 내용은 [층 등급 관리하기](/platform/biostar_x/settings-access-control-manage-floor-level)를 참고하세요. * 사용자 그룹을 설정하세요. 사용자 그룹 등록에 대한 자세한 내용은 [사용자 그룹 관리하기](/platform/biostar_x/user-group-manage)를 참고하세요. #### 출입 그룹 등록[](#addAccessGroup "출입 그룹 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제을 클릭하세요. 3. 출입 그룹 추가 버튼을 클릭하세요.  4. 새 출입 그룹 추가 화면에서 이름과 설명을 입력하세요.  5. 출입 등급 항목에서 + 추가 버튼을 클릭해 출입 그룹에 적용할 출입 등급을 선택하세요. 6. 층 등급 항목에서 + 추가 버튼을 클릭해 출입 그룹에 적용할 층 등급을 선택하세요. 7. 사용자 그룹 항목에서 + 추가 버튼을 클릭해 출입 그룹에 적용할 사용자 그룹을 선택하세요. 8. 사용자 항목에서 + 추가 버튼을 클릭해 출입 그룹에 사용자를 선택하세요. 9. 출입 그룹을 등록하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 원하는 출입 등급이 없다면 새로운 출입 등급을 등록해야 합니다. 출입 등급 등록에 대한 자세한 내용은 [출입 등급 관리하기](/platform/biostar_x/settings-access-control-manage-access-level)를 참고하세요. * 원하는 층 등급이 없다면 새로운 층 등급을 등록해야 합니다. 층 등급 등록에 대한 자세한 내용은 [층 등급 관리하기](/platform/biostar_x/settings-access-control-manage-floor-level)를 참고하세요. * 추가한 항목을 삭제하려면 버튼을 클릭하세요. * 원하는 항목을 검색하려면 버튼을 클릭하세요. #### 출입 그룹 수정[](#editAccessGroup "출입 그룹 수정에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제을 클릭하세요. 3. 출입 그룹 탭을 클릭하세요.  4. 출입 그룹 목록에서 수정할 출입 그룹을 클릭하세요. 5. 원하는 항목을 수정하세요. 6. 수정을 완료하면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. #### 출입 그룹 삭제[](#deleteAccessGroup "출입 그룹 삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제을 클릭하세요. 3. 출입 그룹 탭을 클릭하세요. 4. 출입 그룹 목록에서 삭제할 출입 그룹의 체크박스를 클릭하세요. 5. 화면 오른쪽 상단에 있는 출입 그룹 삭제 버튼을 클릭하세요.  --- ### 출입 등급 관리하기 최종 업데이트 | **2026년 9월 27일** 출입 등급은 사용자가 출입할 수 있는 시간을 설정하고, 이 시간 동안 출입문에 출입할 수 있는 권리입니다. 출입 등급은 출입 그룹을 설정하기 위한 주요 요소입니다. #### 시작하기 전에[](#beforeStart "시작하기 전에에 대한 직접 링크 및 복사") * 출입 등급을 등록하기 전에 출입문을 설정해야 합니다. 출입문 등록에 대한 자세한 내용은 [출입문 등록하기](/platform/biostar_x/settings-door-add)를 참고하세요. * 스케줄 설정을 통해 출입 등급에 적용할 시간을 미리 정의할 수 있습니다. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. #### 출입 등급 등록[](#addAccessLevel "출입 등급 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제를 클릭하세요. 3. 출입 등급 추가 버튼을 클릭하세요.  4. 새 출입 등급 추가 화면에서 이름과 설명을 입력하세요.  5. 출입문 항목에서 출입 등급에 적용할 출입문을 선택하세요. 6. 스케줄 항목에서 출입 등급에 적용할 스케줄을 선택하세요. 7. 출입 등급을 등록하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 출입 등급은 출입 그룹당 최대 128개까지 등록할 수 있습니다. * 출입문과 스케줄 항목에서 버튼을 클릭하면 원하는 출입문과 스케줄을 검색할 수 있습니다. * 출입문과 스케줄 항목에서 추가한 항목을 삭제하려면 버튼을 클릭하세요. * 원하는 출입문이 없다면 새로운 출입문을 등록해야 합니다. 출입문 등록에 대한 자세한 내용은 [출입문 등록하기](/platform/biostar_x/settings-door-add)를 참고하세요. * 원하는 스케줄이 없다면 + 스케줄 추가를 클릭해 추가할 수 있습니다. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. #### 출입 등급 수정[](#editAccessLevel "출입 등급 수정에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제을 클릭하세요. 3. 출입 등급 탭을 클릭하세요.  4. 출입 등급 목록에서 수정할 출입 등급을 클릭하세요. 5. 원하는 항목을 수정하세요. 6. 수정을 완료하면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. #### 출입 등급 삭제[](#deleteAccessLevel "출입 등급 삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제을 클릭하세요. 3. 출입 등급 탭을 클릭하세요. 4. 출입 등급 목록에서 삭제할 출입 등급의 체크박스를 클릭하세요. 5. 화면 오른쪽 상단에 있는 출입 등급 삭제 버튼을 클릭하세요.  --- ### 층 등급 관리하기 최종 업데이트 | **2026년 9월 27일** 설정한 엘리베이터와 층 정보를 이용해 층 등급을 설정하는 방법을 안내합니다. 층 등급은 출입 그룹에 적용할 수 있는 중요한 요소입니다. 층 등급을 설정하면 사용자가 엘리베이터를 이용해 출입할 수 있는 층을 관리할 수 있습니다. 알아두기 층 등급과 관련한 기능은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. #### 시작하기 전에[](#beforeStart "시작하기 전에에 대한 직접 링크 및 복사") * 층 등급을 등록하기 전에 엘리베이터를 설정해야 합니다. 엘리베이터 등록에 대한 자세한 내용은 [엘리베이터 등록하기](/platform/biostar_x/settings-elevators-add)를 참고하세요. * 스케줄 설정을 통해 층 등급에 적용할 시간을 미리 정의할 수 있습니다. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. #### 층 등급 등록[](#addFloorLevel "층 등급 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제를 클릭하세요. 3. 층 등급 추가 버튼을 클릭하세요.  4. 새 층 등급 추가 화면에서 이름과 설명을 입력하세요.  5. 엘리베이터 항목에서 층 등급에 적용할 엘리베이터를 선택하세요. 6. 층 이름 항목에서 층 등급에 적용할 층을 선택하세요. 7. 스케줄 항목에서 층 등급에 적용할 스케줄을 선택하세요. 8. 층 등급을 등록하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 원하는 출입 등급이 없다면 새로운 출입 등급을 등록해야 합니다. 출입 등급 등록에 대한 자세한 내용은 [출입 등급 관리하기](/platform/biostar_x/settings-access-control-manage-access-level)를 참고하세요. * 원하는 엘리베이터가 없다면 새로운 엘리베이터를 등록해야 합니다. 엘리베이터 등록에 대한 자세한 내용은 [엘리베이터 등록하기](/platform/biostar_x/settings-elevators-add)를 참고하세요. * 원하는 스케줄이 없다면 + 스케줄 추가를 클릭해 추가할 수 있습니다. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. * 추가한 항목을 삭제하려면 버튼을 클릭하세요. * 원하는 항목을 검색하려면 버튼을 클릭하세요. #### 층 등급 수정[](#editFloorLevel "층 등급 수정에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제을 클릭하세요. 3. 층 등급 탭을 클릭하세요.  4. 층 등급 목록에서 수정할 층 등급을 클릭하세요. 5. 원하는 항목을 수정하세요. 6. 수정을 완료하면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. #### 층 등급 삭제[](#deleteFloorLevel "층 등급 삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 출입 통제을 클릭하세요. 3. 층 등급 탭을 클릭하세요. 4. 층 등급 목록에서 삭제할 층 등급의 체크박스를 클릭하세요. 5. 화면 오른쪽 상단에 있는 층 등급 삭제 버튼을 클릭하세요.  --- ### 장기 미출입자 조치하기 최종 업데이트 | **2026년 9월 27일** 퇴사, 휴직 등으로 오랫동안 출입하지 않는 사용자의 크리덴셜을 그대로 두면 도용이나 무단 출입과 같은 보안 위협으로 이어질 수 있습니다. 자동 비활성화 기능을 사용하면 마지막 출입 이후 일정 기간이 지난 사용자를 자동으로 비활성화하여 관리자가 매번 수동으로 정리하지 않아도 사용자 계정을 안전하게 관리할 수 있습니다. 자동으로 비활성화되기 전에는 지정한 수신자에게 사전 알림 이메일을 보내 미리 검토하거나 예외 처리할 시간을 확보할 수 있습니다. 런처 페이지에서 설정을 클릭하세요. 화면 왼쪽 사이드바에서 계정 → 사용자 자동 비활성화를 클릭하세요. 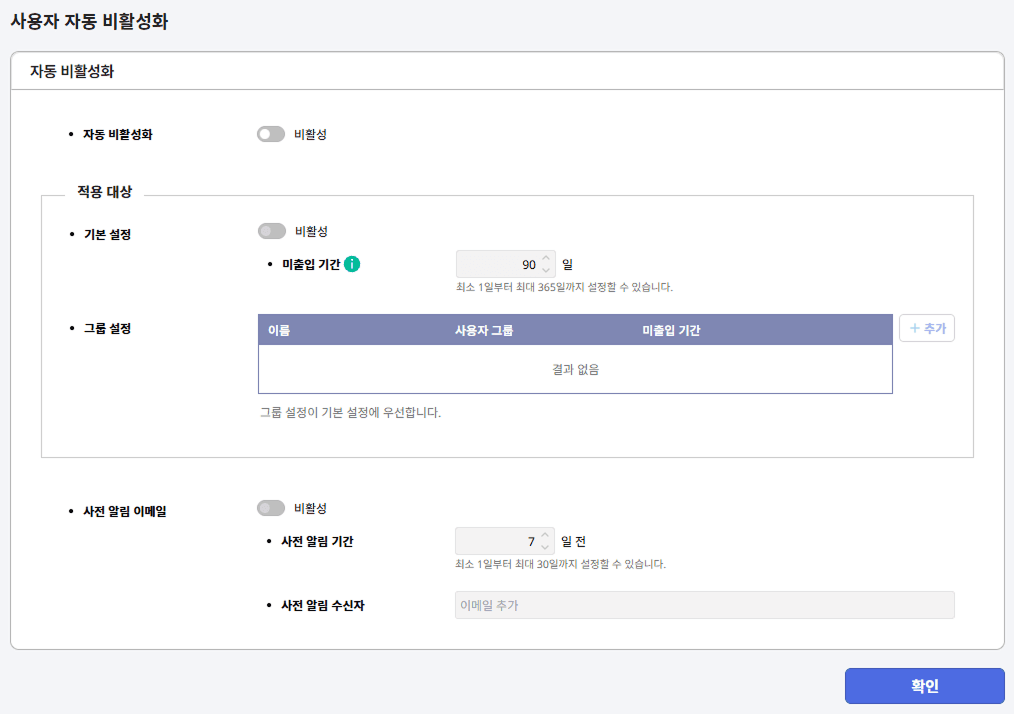 알아두기 계정 → 사용자 자동 비활성화 메뉴는 해당 메뉴 권한이 있는 관리자만 접근할 수 있습니다. 특정 메뉴에 대한 권한을 관리자에게 적용하려면 [운영 권한 관리하기](/platform/biostar_x/settings-manage-account#addUserPermission)를 참고하세요. #### 자동 비활성화 설정[](#enable-auto-deactivation "자동 비활성화 설정에 대한 직접 링크 및 복사") 1. 자동 비활성화 옵션에서 토글 버튼을 클릭해 활성화하세요. 2. 적용 대상 섹션에서 자동 비활성화 적용 대상을 설정하세요. 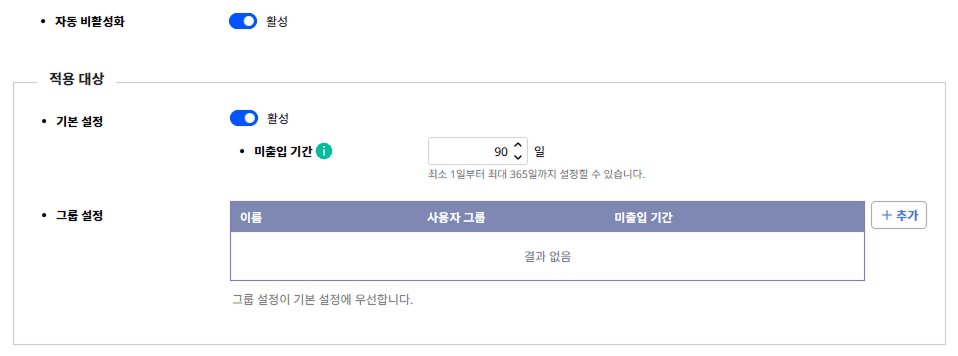 * 모든 사용자에게 동일한 기준을 적용하려면 기본 설정 옵션에서 토글 버튼을 클릭해 활성화하고 미출입 기간을 입력하세요. 최소 1일부터 최대 365일까지 설정할 수 있습니다. * 특정 사용자 그룹에 다른 기준을 적용하려면 그룹 설정을 추가하세요. 추가 방법은 [#exception-group](#exception-group)를 참고하세요. 3. 설정을 완료했다면 화면 가장 아래의 확인 버튼을 클릭하세요. 4. 확인 창이 나타나면 다음 자동 처리 예정일과 비활성화 예정 사용자 수를 확인하고 변경 사항 저장 버튼을 클릭하세요. 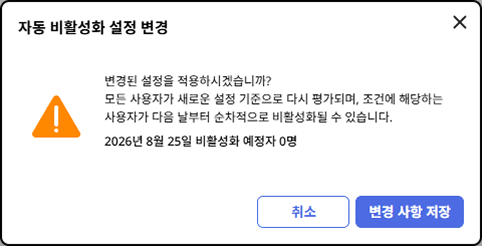 위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 알아두기 * 사용자가 자동으로 비활성화되기 전에 지정한 수신자에게 이메일로 미리 알리려면 사전 알림 이메일에서 설정할 수 있습니다. 자세한 내용은 [#pre-notification-email](#pre-notification-email)을 참고하세요. * 자동 비활성화 옵션을 활성화해도 기본 설정 옵션은 자동으로 활성화되지 않습니다. 그룹 설정만으로 정책을 구성하려면 기본 설정 옵션은 비활성 상태로 두세요. * 자동 비활성화는 마지막 출입 인증 시각을 기준으로 판정합니다. 출입 기록이 없거나 사용자 등록 이전의 출입 이력만 있는 사용자는 비활성화 대상에서 제외됩니다. * 한 사용자가 기본 설정과 그룹 설정에 모두 해당하면 그룹 설정의 미출입 기간이 우선 적용됩니다. 2개 이상의 그룹 설정에 속한다면 그중 가장 짧은 미출입 기간이 적용됩니다. * 자동 비활성화는 하루 1회(자정) 실행됩니다. 설정을 변경해도 즉시 반영되지 않고 다음 처리 시점부터 적용되며, 이미 발송된 사전 알림 일정에는 영향을 주지 않습니다. * 자동 비활성화 옵션을 비활성 상태로 변경할 때는 확인 창 없이 바로 저장됩니다. #### 그룹별 다른 기준 적용[](#exception-group "그룹별 다른 기준 적용에 대한 직접 링크 및 복사") 특정 사용자 그룹에는 기본 설정과 다른 미출입 기간을 적용할 수 있습니다. ##### 그룹 설정 추가[](#그룹-설정-추가 "그룹 설정 추가에 대한 직접 링크 및 복사") 1. 그룹 설정 목록 오른쪽의 + 추가 버튼을 클릭하세요.  2. 그룹 설정 추가 창이 나타나면 각 항목을 설정하세요. 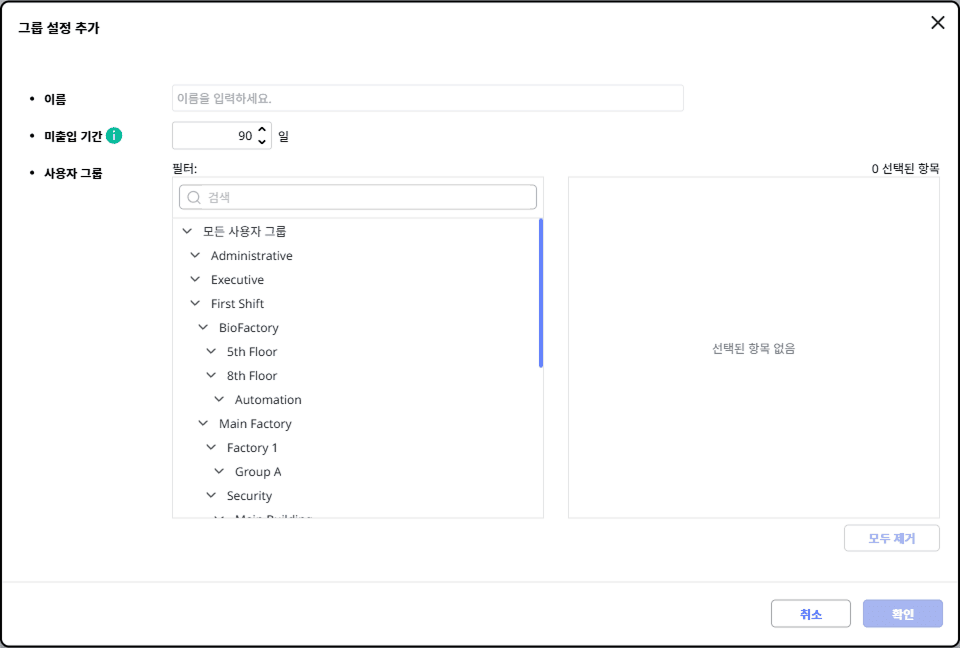 * 이름: 다른 그룹 설정과 중복되지 않는 이름을 입력하세요. 대소문자와 앞뒤 공백은 구분하지 않습니다. * 미출입 기간: 최소 1일부터 최대 365일까지 설정할 수 있습니다. * 사용자 그룹: 적용할 사용자 그룹을 선택하세요. 그룹을 선택하면 하위 사용자 그룹도 함께 선택됩니다. 3. 사용자 그룹 선택을 완료하면 확인 버튼을 클릭하세요. 4. 변경 사항을 저장하려면 화면 가장 아래의 확인 버튼을 클릭하세요. 5. 확인 창이 나타나면 다음 자동 처리 예정일과 비활성화 예정 사용자 수를 확인하고 변경 사항 저장 버튼을 클릭하세요. 알아두기 * 사용자 그룹에서 관리자의 권한 범위를 벗어난 사용자 그룹은 선택할 수 없도록 비활성화되어 표시되며, 목록에서 숨겨지지는 않습니다. 이 그룹은 펼쳐볼 수 있으며, 하위 그룹 중 권한 범위 안에 있는 그룹은 선택할 수 있습니다. * 관리자 권한이 **모든 사용자**로 설정된 관리자 또는 전체 관리자는 사용자 그룹 선택에 제한이 없습니다. 관리자 권한에 대한 자세한 내용은 [운영 권한 관리하기](/platform/biostar_x/settings-manage-account)를 참고하세요. ##### 그룹 설정 수정 및 삭제[](#그룹-설정-수정-및-삭제 "그룹 설정 수정 및 삭제에 대한 직접 링크 및 복사") 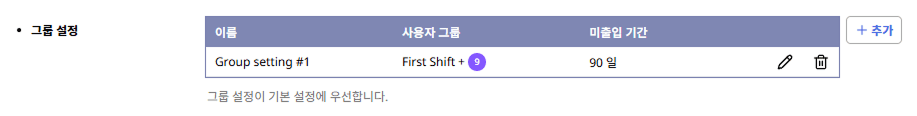 * 수정하려면 그룹 설정 목록에서 원하는 행의 버튼을 클릭하고 값을 변경한 뒤 확인 버튼을 클릭하세요. * 삭제하려면 원하는 행의 버튼을 클릭하세요. 확인 메시지가 나타나면 삭제 버튼을 클릭하세요. 수정 또는 삭제한 내용을 저장하려면 화면 가장 아래의 확인 버튼을 클릭하세요. 확인 창이 나타나면 다음 자동 처리 예정일과 비활성화 예정 사용자 수를 확인하고 변경 사항 저장 버튼을 클릭하세요. 알아두기 * 그룹 설정에 관리자의 권한 범위를 벗어난 사용자 그룹이 포함되어 있다면, 목록에는 계속 표시되지만 수정 및 삭제할 수 없습니다. * 그룹 설정이 기본 설정 보다 우선합니다. * 그룹 설정을 삭제해도 이미 비활성화된 사용자는 복구되지 않습니다. 삭제 후에는 해당 사용자에게 적용 가능한 다른 설정(기본 설정 등)이 있으면 그 설정으로 전환됩니다. #### 사전 알림 이메일 설정[](#pre-notification-email "사전 알림 이메일 설정에 대한 직접 링크 및 복사") 사용자가 자동으로 비활성화되기 전에 지정한 수신자에게 이메일로 미리 알릴 수 있습니다. 1. 사전 알림 이메일 옵션에서 토글 버튼을 클릭해 활성화하세요. 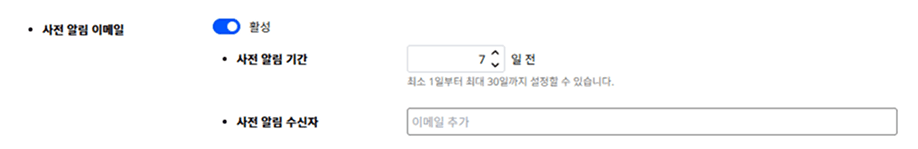 2. 사전 알림 기간을 입력하세요. 입력한 기간만큼 자동 비활성화 알림 메일이 발송됩니다. 최소 1일부터 최대 30일까지 설정할 수 있습니다. 3. 사전 알림 수신자 입력 필드에 이름, ID, 이메일로 사용자를 검색해 선택하거나 이메일 주소를 직접 입력하고 `Enter` 키를 누르세요. 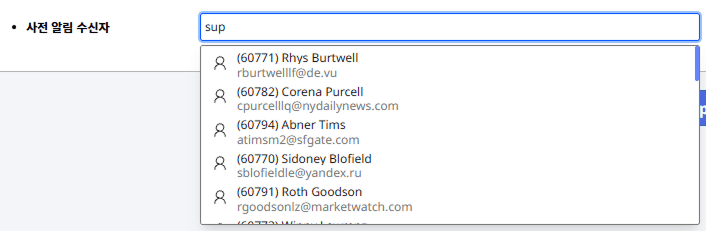 4. 설정을 완료했다면 화면 가장 아래의 확인 버튼을 클릭하세요. 5. 확인 창이 나타나면 다음 자동 처리 예정일과 비활성화 예정 사용자 수를 확인하고 변경 사항 저장 버튼을 클릭하세요. 알아두기 * 사전 알림 이메일을 사용하려면 SMTP 설정이 완료되어 있어야 합니다. 자세한 내용은 [이메일 설정하기](/platform/biostar_x/settings-email-setting)를 참고하세요. * 사전 알림 기간은 기본 설정과 모든 그룹 설정의 미출입 기간보다 짧게 설정해야 합니다. * **BioStar X**에 등록되지 않은 이메일 주소도 수신자로 추가할 수 있습니다. * 비활성화 예정 사용자는 사용자별 개별 메일이 아닌 하루 1회 통합 메일로 발송됩니다. * 기본 설정이 비활성 상태이고 그룹 설정도 없는 상태에서 사전 알림 이메일만 활성화하면, 적용 대상이 없어 실제로 메일이 발송되지 않습니다. #### 관련 정보[](#관련-정보 "관련 정보에 대한 직접 링크 및 복사") * 장기 미출입 사용자는 사용자 목록의 마지막 출입 열이나 고급 검색으로 조회할 수 있습니다. 자세한 내용은 [사용자 탐색하기](/platform/biostar_x/view-users#advanced-search)를 참고하세요. 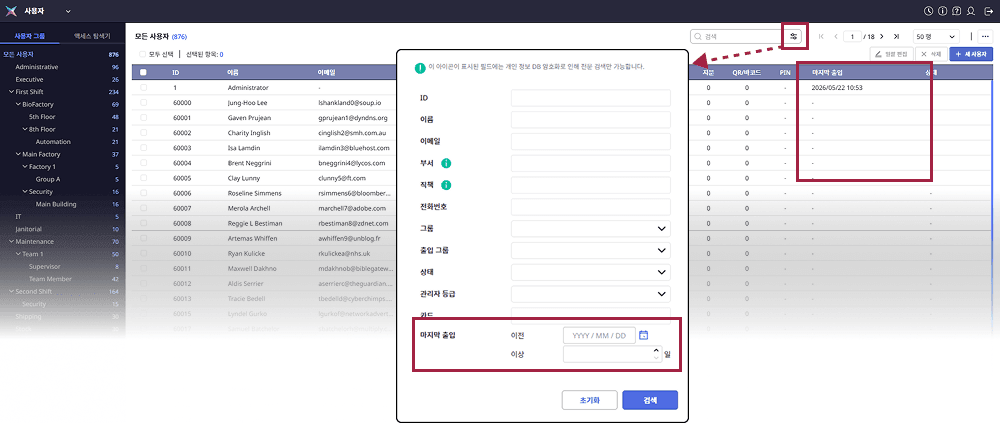 * 자동 및 수동으로 비활성화된 사용자 이력은 비활성 사용자 리포트에서 확인할 수 있습니다. 자세한 내용은 [리포트 생성하기](/platform/biostar_x/data-generate-reports#viewUserReport)를 참고하세요. --- ### 신분증 스캔 설정하기 최종 업데이트 | **2026년 9월 27일** 신분증 스캔으로 사용자를 등록하기 전에, 스캔 시 가져올 사용자 이름, 프로필 이미지와 얼굴 크리덴셜 등록 방식을 미리 설정해야 합니다. 이 문서에서는 신분증 스캔 설정 방법을 안내합니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 계정 → 신분증 스캔을 클릭하세요. 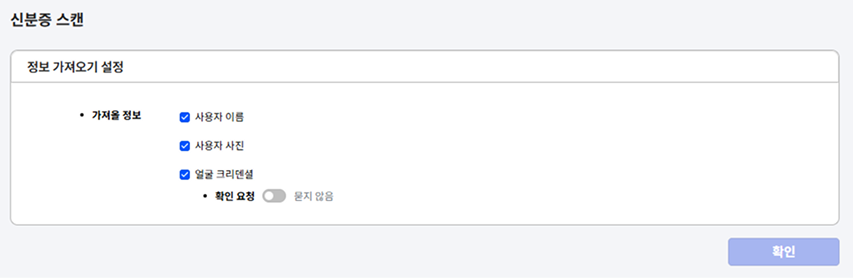 3. 신분증을 스캔할 때 가져올 데이터를 선택하세요. * 사용자 이름: 신분증에 기재된 이름을 가져옵니다. * 사용자 사진: 신분증에 기재된 프로필 이미지를 가져옵니다. * 얼굴 크리덴셜: 신분증에 기재된 얼굴 이미지를 얼굴 크리덴셜로 등록합니다. * 확인 요청: 신분증에 기재된 얼굴 이미지를 얼굴 크리덴셜로 등록할 때 항상 확인합니다. * 묻지 않음: 신분증에 기재된 얼굴 이미지를 얼굴 크리덴셜로 등록할 때 확인하지 않고 등록할 수 있습니다. 4. 설정을 저장하려면 확인 버튼을 클릭하세요. 알아두기 * 사용자 사진 옵션이 선택되어 있지 않으면 얼굴 크리덴셜 옵션을 선택할 수 없습니다. * 신분증을 스캔해 사용자를 등록하거나 수정하는 방법에 대한 자세한 내용은 [신분증 스캔으로 사용자 등록 및 수정하기](/platform/biostar_x/add-user-by-scanning-passport)를 참고하세요. --- ### 커스텀 권한 추가하기 최종 업데이트 | **2026년 9월 27일** 사용자가 원하는 권한 등급을 추가하는 방법을 안내합니다. 커스텀 권한은 기본 제공하는 운영 권한 외에 추가적인 권한을 설정할 수 있는 사용자 맞춤형 기능입니다. #### 커스텀 권한 추가[](#커스텀-권한-추가 "커스텀 권한 추가에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 계정 → 계정을 클릭하세요. 3. 커스텀 권한 추가 버튼을 클릭하세요. 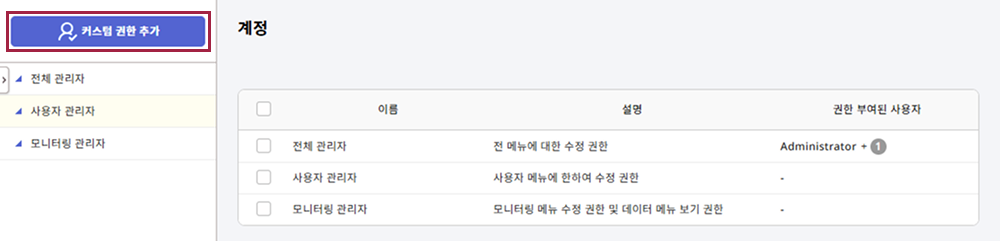 4. 새로 생성하는 권한에 대한 이름과 설명을 입력하세요. 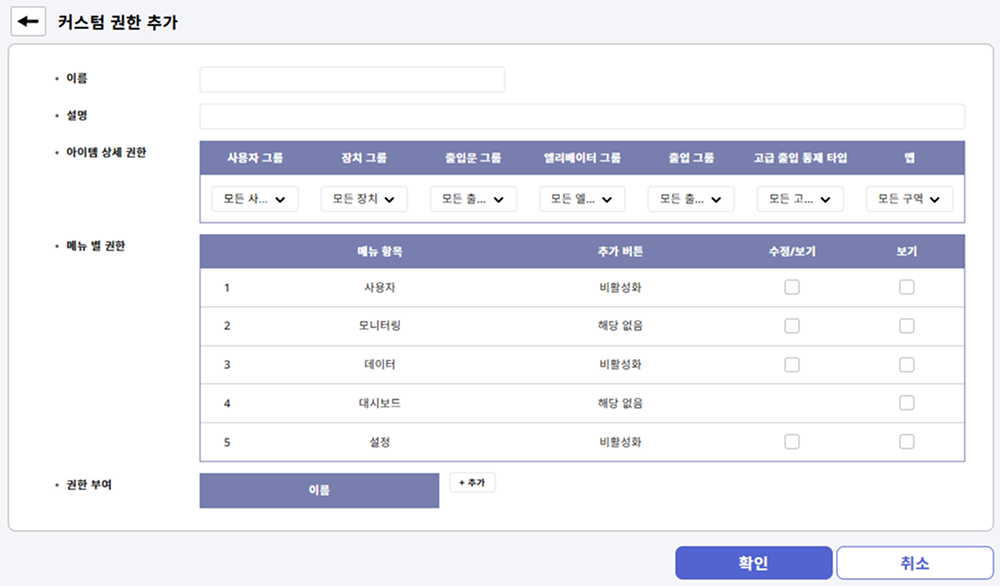 5. 나머지 각 항목을 입력하거나 선택하세요. 6. 설정을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 활성화된 라이선스 종류에 따라 설정할 수 있는 메뉴 별 권한은 다를 수 있습니다. * 아이템 상세 권한에 대한 자세한 내용은 [#detailSetting](#detailSetting)을 참고하세요. * 메뉴 별 권한에 대한 자세한 내용은 [#menuSetting](#menuSetting)을 참고하세요. * 권한 부여에 대한 자세한 내용은 [#addUser](#addUser)를 참고하세요. ##### 아이템 상세 권한[](#detailSetting "detailSetting에 대한 직접 링크 및 복사") 아이템에 대한 상세 권한을 설정하세요. 각 메뉴에 대한 수정 및 보기 권한을 부여할 그룹을 선택할 수 있습니다. 아이템 상세 권한은 사용자 그룹, 장치 그룹, 출입문 그룹, 출입 그룹에 대해 설정할 수 있으며, 각 메뉴에서 이미 생성되어 있는 그룹 정보를 기준으로 설정할 수 있습니다.  알아두기 * 원하는 그룹이 없을 경우 해당 메뉴로 이동하여 새 그룹을 추가하세요. 그룹 추가에 대한 자세한 내용은 다음 문서를 참고하세요. * [사용자 그룹 관리하기](/platform/biostar_x/user-group-manage) * [장치 그룹 관리하기](/platform/biostar_x/settings-manage-device-group) * [출입문 그룹 관리하기](/platform/biostar_x/settings-manage-door-group) * [엘리베이터 그룹 관리하기](/platform/biostar_x/settings-manage-elevators-group) * [출입 그룹 관리하기](/platform/biostar_x/settings-access-control-manage-access-group) * 맵 권한은 **에센셜**(Essential) 라이선스 이상에서 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. * 엘리베이터 그룹, 고급 출입 통제 타입, 카메라 그룹 권한은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. ##### 메뉴 별 권한[](#menuSetting "menuSetting에 대한 직접 링크 및 복사") 개별 메뉴에 대한 읽기 전용 또는 전체 권한을 선택할 수 있습니다. 메뉴마다 다른 권한을 부여할 수 있습니다. 권한을 부여할 메뉴의 권한 체크박스를 클릭하고 읽기 전용 또는 전체 권한을 선택하세요.  * 읽기 전용: 해당 메뉴를 진입하여 설정 내용을 확인만 할 수 있는 권한을 부여합니다. * 전체 권한: 해당 메뉴의 항목을 추가, 편집, 삭제할 수 있는 권한을 부여합니다. 알아두기 * 모니터링 메뉴의 전체 권한은 탭을 추가하거나 상태 트리 항목을 제어할 수 있습니다. * 데이터 메뉴의 전체 권한은 보고서 저장 및 자동 보고서 일정 추가, 설정에 접근할 수 있습니다. * 대시보드 메뉴의 읽기 전용 권한만으로도 새 대시보드와 위젯을 생성할 수 있습니다. * 메뉴 항목 목록에 없는 메뉴는 권한과 무관하게 진입할 수 있습니다. 팁 상위 메뉴의 권한을 클릭하면 하위 모든 메뉴에 대한 권한이 활성화됩니다. 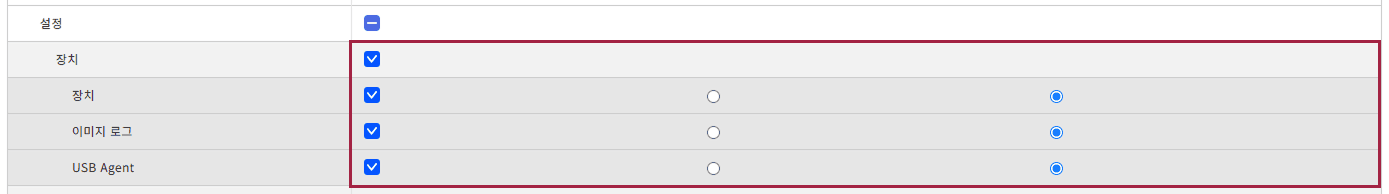 ##### 플러그인[](#플러그인 "플러그인에 대한 직접 링크 및 복사") 플러그인을 추가했다면 플러그인 권한을 설정할 수 있습니다. 플러그인 권한이 없는 사용자는 해당 플러그인에 대한 접근할 수 없으며, 초기 화면이나 런처에 표시되지 않습니다.  알아두기 * 플러그인 기능을 사용하려면 플러그인 라이선스가 필요합니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. * 근태 관리 플러그인에만 읽기 전용 또는 전체 권한을 적용할 수 있습니다. ##### 권한 부여[](#addUser "addUser에 대한 직접 링크 및 복사") 권한을 부여할 사용자 정보를 추가하거나 확인할 수 있습니다. 사용자를 추가하려면 + 추가 버튼을 클릭하세요. 사용자 목록에서 권한을 부여할 사용자를 선택하세요.  알아두기 사용자 목록에서 사용자의 버튼을 클릭하면 해당 사용자는 권한에서 제외됩니다. --- ### 장치 등록하기 최종 업데이트 | **2026년 9월 27일** **BioStar X**에 장치를 등록하는 방법을 안내합니다. 장치를 등록하면 **BioStar X**에서 해당 장치의 상태를 모니터링하고 관리할 수 있습니다. 장치를 검색하기 전에 장치가 올바르게 연결되어 있는지 확인하세요. 여러 개의 장치를 한번에 추가할 때 각 장치의 위치, ID, IP 주소 등을 미리 알아두면 편리합니다. 알아두기 * 장치를 새로 등록할 때 장치의 키 값을 서버의 데이터 암호화 키 값으로 변경합니다. 키 변환 시 장치의 모든 사용자 데이터가 삭제됩니다. * 장치에 저장된 모든 설정 정보 및 사용자 정보를 삭제한 뒤 다시 전송하려면 데이터 삭제 후 장치 동기화를 클릭하세요. 데이터 삭제 후 장치 동기화 옵션은 장치 목록에서 장치를 선택하고 버튼을 클릭하면 확인할 수 있습니다. * 대기 장치 그룹의 모든 장치를 등록하려면 그룹 이름에서 마우스 오른쪽 버튼을 클릭하고 모든 등록 대기 장치 등록를 클릭하세요. 장치를 각각 등록하려면 장치 이름에서 마우스 오른쪽 버튼을 클릭하고 등록 대기 장치 추가를 클릭하세요. * **BioStar X**와 장치에 사용자 ID 종류가 다르게 설정되어 있다면 **BioStar X**의 사용자 ID 설정에 따라 장치 설정을 변경하세요. * **BioStar X**의 사용자 ID 종류가 영숫자로 설정된 경우 일부 장치를 사용할 수 없거나 제약 사항이 발생할 수 있습니다. 자세한 내용은 [서버 상세 설정하기](/platform/biostar_x/settings-server-server#userid-type)를 참고하세요. * 장치를 등록하고 세부 정보를 설정하려면 [장치 설정하기](/platform/biostar_x/settings-device-details)를 참고하세요. * 이더넷(TCP/IP)으로 연결할 수 있는 장치는 최대 1,000대입니다. * 장치를 등록하려면 **디바이스 매니저** 이상의 라이선스가 필요합니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. #### 시작하기 전에[](#before-start "시작하기 전에에 대한 직접 링크 및 복사") 장치를 등록하기 전에 다음 사항을 확인하세요. * 출입 통제를 위한 출입 등급, 출입 그룹, 층 등급을 설정하세요. 자세한 내용은 [출입 통제 설정하기](/platform/biostar_x/settings-access-control)를 참고하세요. * 장치를 효율적으로 관리하기 위한 그룹을 생성하세요. 자세한 내용은 [장치 그룹 관리하기](/platform/biostar_x/settings-manage-device-group)를 참고하세요. #### 간편 등록하기[](#quickadd-device "간편 등록하기에 대한 직접 링크 및 복사") **BioStar X**와 같은 네트워크에 있는 장치를 자동으로 검색하고 등록할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 간편 검색 버튼을 클릭하세요.  4. 간편 검색 창이 나타나면 등록할 수 있는 모든 장치 목록이 표시됩니다. 원하는 장치가 목록에 없다면 오른쪽 상단의 검색 버튼을 클릭하세요.  5. 장치 목록에서 등록할 장치를 선택하거나 등록하지 않을 장치는 선택을 해제하세요. 6. 등록할 장치의 이름을 변경하려면 장치 이름 열에서 버튼을 클릭한 뒤 변경하세요.  7. 등록할 장치의 그룹을 설명하려면 장치 그룹 열에서 선택하세요.  8. 선택한 장치에 대한 설정을 모두 완료했다면 추가 버튼을 클릭하세요. 장치 목록에 추가한 장치가 나타납니다. 추가한 장치를 선택하고 장치 동기화 버튼을 클릭하세요.  알아두기 IP 주소를 사용할 수 없거나 변경이 필요한 장치는 IP 설정 버튼을 클릭해 변경할 수 있습니다. 자세한 내용은 [#setipaddress](#setipaddress)을 참고하세요. ##### IP 주소 설정[](#setipaddress "IP 주소 설정에 대한 직접 링크 및 복사") 새로 등록하려는 장치의 IP 주소를 변경할 수 있습니다. 간편 검색 창의 왼쪽 하단에 IP 설정 버튼을 클릭하세요. IP 설정 창이 나타나면 장치 목록에서 IP 주소를 변경할 장치를 선택하세요.  * DHCP 사용: 장치가 DHCP를 통해 IP 주소를 자동으로 할당받도록 설정합니다. 이 옵션을 선택하면 장치가 네트워크에 연결될 때마다 IP 주소가 변경될 수 있습니다. IP 주소와 서브넷 마스크, 게이트웨이 등을 수동으로 입력하려면 옵션을 선택 해제하세요. * 장치에서 서버 연결: 장치에서 **BioStar X** 서버로 연결하도록 설정하려면 이 옵션을 선택하세요. **BioStar X**를 설치한 서버의 IP 주소와 포트 번호를 입력해야 합니다. 알아두기 IP 설정을 모두 완료하고 변경 사항을 저장하려면 확인 버튼을 클릭하세요. 변경 사항을 취소하려면 취소 버튼을 클릭하세요. ##### 장치 검색 옵션[](#devicesearchoptions "장치 검색 옵션에 대한 직접 링크 및 복사") 간편 검색 창 오른쪽 상단의 버튼을 클릭하면 장치 검색 옵션을 설정할 수 있습니다.  * 새로 검색된 장치만 보이기: 새로 검색된 장치만 검색 목록에 표시하려면 이 옵션을 선택하세요. * 응답 대기시간(sec): 일정 시간 동안 응답하지 않는 장치를 검색 목록에서 제외하려면 원하는 시간을 설정하세요. 초 단위로 설정할 수 있으며, 기본값은 3초입니다. #### 고급 검색[](#advancedsearch "고급 검색에 대한 직접 링크 및 복사") 특정 장치의 IP 주소와 포트 번호를 지정하여 등록할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 고급 검색 버튼을 클릭하세요.  4. 고급 검색 창이 나타나면 등록할 장치의 IP 주소와 포트 번호를 입력하세요.  5. 검색 버튼을 클릭하면 입력한 조건과 일치하는 장치가 목록에 표시됩니다.  6. 장치를 등록하려면 추가 버튼을 클릭하세요. 장치 목록에 추가한 장치가 나타납니다. 추가한 장치를 선택하고 장치 동기화 버튼을 클릭하세요. #### 대기 중인 장치 등록[](#addingWaitingDevices "대기 중인 장치 등록에 대한 직접 링크 및 복사") 장치 → 서버 옵션으로 구성된 장치는 서버의 IP 주소와 포트 번호를 사용해 **BioStar X** 서버로 연결을 시도합니다. 이와 같은 방식으로 연결된 장치는 활성 장치 목록에 자동 추가되지 않습니다. 해당 장치는 대기 장치 그룹에 표시되며, 권한이 있는 관리자가 직접 등록해야 합니다. 1. 장치의 장치 → 서버 옵션에서 **BioStar X**의 IP 주소와 포트 번호를 설정하세요. 2. 런처 페이지에서 설정을 클릭하세요. 3. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 4. 대기 장치 그룹에 표시된 장치를 확인하세요.  5. 개별 장치를 등록하려면 대기 장치 그룹의 장치 이름에서 마우스 오른쪽 버튼을 클릭하세요. 대기 장치 그룹의 모든 장치를 등록하려면 대기 장치 그룹에서 마우스 오른쪽 버튼을 클릭하세요.  6. 팝업 메뉴에서 등록 대기 장치 추가(개별 장치) 또는 모든 등록 대기 장치 등록(모든 장치)을 클릭하세요. 대기 장치 그룹의 장치가 등록되면 모든 장치 목록으로 이동합니다. 알아두기 * 장치의 장치 → 서버 옵션은 설정 → 통신 → 서버에서 설정할 수 있습니다. 메뉴 경로는 장치에 따라 다를 수 있습니다. * **BioStar X**에서 IP 설정 → 장치에서 서버 연결 옵션([#setipaddress](#setipaddress))으로 설정할 수도 있습니다. * 대기 장치 그룹의 장치는 동기화되지 않습니다. 장치를 등록하고 장치 동기화가 실행되기 전까지 사용자 데이터, 출입 등급, 출입 그룹 및 장치 설정 등은 해당 장치로 전송되지 않습니다. --- ### 슬레이브 장치 등록하기 최종 업데이트 | **2026년 9월 27일** 등록한 [마스터 장치](/reference/glossary#master_device)에 [슬레이브 장치](/reference/glossary#slave_device)를 추가해 손쉽게 출입 통제 시스템의 네트워크를 확장할 수 있습니다. 마스터 장치와 슬레이브 장치는 RS-485 통신으로 연결할 수 있습니다. 장치뿐만 아니라 Secure I/O 2와 같은 부가 장치도 연결해 사용할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 모든 장치 목록의 마스터 또는 슬레이브 장치에서 마우스 오른쪽 버튼을 클릭하세요.  4. 팝업 메뉴에서 슬레이브 장치 검색를 클릭하세요. 5. 해당 마스터 장치에 연결된 슬레이브 장치 목록이 나타나면 등록할 장치를 선택하세요. 원하는 장치가 없다면 오른쪽 상단의 검색 버튼을 클릭하세요.  6. 추가 버튼을 클릭하세요. 7. 장치 등록 확인 메시지가 나타나면 확인 버튼을 클릭하세요. 선택한 장치의 하위로 등록한 슬레이브 장치가 나타납니다. 장치 목록에서 마스터 장치는 M 아이콘이, 슬레이브 장치는 S 아이콘이 표시됩니다.  알아두기 * 지문 인식 장치가 마스터 장치일 때 얼굴 인증 장치를 슬레이브 장치로 추가할 수 없습니다. * 얼굴 인증 장치가 마스터 장치이고 다른 슬레이브 장치가 이미 추가되어 있다면 얼굴 인증 장치를 슬레이브 장치로 추가할 수 없습니다. * 얼굴 인증 장치가 마스터 장치이고 얼굴 인증 장치를 슬레이브 장치로 연결할 때 1대의 얼굴 인증 장치만 슬레이브 장치로 추가할 수 있습니다. * 얼굴 인증 장치가 마스터 장치이고 얼굴 인증 장치를 슬레이브 장치로 연결할 때 Secure I/O 2와 DM-20을 각각 1대씩 추가로 연결할 수 있습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. --- ### Wiegand 장치 등록하기 최종 업데이트 | **2026년 9월 27일** 등록한 마스터 장치나 슬레이브 장치에 Wiegand 장치를 추가하는 방법을 안내합니다. 알아두기 * **마스터(Master) 장치**: RS-485로 연결한 장치 중 컨트롤러 역할을 수행하는 장치입니다. 슬레이브 장치를 주기적으로 모니터링하여 데이터를 처리합니다. 호스트(Host) 장치라고도 부릅니다. * **슬레이브(Slave) 장치**: RS-485로 연결한 장치 중 리더 또는 입출력 기능만 수행하는 장치입니다. 사용자 정보를 갖고 있지 않으며 마스터 장치에 의해 제어됩니다. * **Wiegand**: Wiegand는 두 개의 신호선(DATA0, DATA1)을 사용하여 데이터를 전송하는 통신 방식입니다. 주로 출입 통제 시스템에서 리더(Reader)와 컨트롤러 간의 통신에 사용되며, 간단한 구조와 낮은 비용으로 구현할 수 있습니다. 다만, 전송 거리가 짧고 데이터 전송 속도가 느린 한계가 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 모든 장치 목록의 마스터 또는 슬레이브 장치에서 마우스 오른쪽 버튼을 클릭하세요.  4. 팝업 메뉴에서 Wiegand 장치 추가를 클릭하세요. 5. 해당 마스터 장치에 연결된 Wiegand 장치 목록이 나타나면 등록할 장치를 선택하세요.  6. 추가 버튼을 클릭하세요. 7. 장치 등록 확인 메시지가 나타나면 확인 버튼을 클릭하세요. 선택한 장치의 하위로 등록한 Wiegand 장치가 나타납니다.  --- ### 고급 출입 통제 설정하기 최종 업데이트 | **2025년 10월 20일** 고급 출입 통제 설정을 통해 출입을 통제할 수 있습니다. 보안 요구사항과 운영 환경에 따라 다양한 고급 출입 통제 기능을 설정할 수 있습니다. 안티패스백으로 무단 재출입을 방지하고, 화재나 침입 같은 긴급 상황에 대응하며, 스케줄 기반으로 출입문을 자동 제어하거나, 특정 장소의 인원을 제한하고 모니터링할 수 있습니다. #### [안티패스백→ 둘러보기](/platform/biostar_x/settings-advanced-ac-apb) 안티패스백 설정 방법을 안내합니다. 안티패스백은 출입문 또는 장치를 기준으로 생성된 안티패스백보다 향상된 기능을 제공합니다. #### [화재 경보→ 둘러보기](/platform/biostar_x/settings-advanced-ac-fire-alarm) 화재 경보 설정 방법을 안내합니다. 화재 경보는 화재가 발생할 때 모든 출입문 또는 엘리베이터가 개방되거나 잠기도록 설정하는 기능입니다. #### [스케줄 잠금→ 둘러보기](/platform/biostar_x/settings-advanced-ac-scheduled-lock) 스케줄 잠금 설정 방법을 안내합니다. 스케줄 잠금은 특정 시간에 출입문을 잠그는 기능을 제공합니다. #### [스케줄 개방→ 둘러보기](/platform/biostar_x/settings-advanced-ac-scheduled-unlock) 스케줄 개방 설정 방법을 안내합니다. 스케줄 개방은 특정 시간에 출입문을 개방하는 기능을 제공합니다. #### [경비→ 둘러보기](/platform/biostar_x/settings-advanced-ac-intrusion-alarm) 경비 설정 방법을 안내합니다. 경비 기능은 침입 감지 시 출입문을 잠그거나 알람을 발생시키는 기능을 제공합니다. #### [인터락→ 둘러보기](/platform/biostar_x/settings-advanced-ac-interlock) 인터락 설정 방법을 안내합니다. 인터락은 여러 출입문 중 하나가 열려 있으면 다른 출입문의 출입을 차단하여 보안을 강화하는 출입 통제 방식입니다. #### [소집→ 둘러보기](/platform/biostar_x/settings-advanced-ac-muster) 소집 설정 방법을 안내합니다. 긴급 상황 시 사용자가 모이는 장소를 설정하고 특정 장소 내 인원을 모니터링합니다. #### [재실 인원 제한→ 둘러보기](/platform/biostar_x/settings-advanced-ac-occupancy) 재실 인원 제한 설정 방법을 안내합니다. 특정 장소의 최대 입실 인원을 제한하고 재실 현황을 모니터링합니다. #### [인원 점검(Roll Call)→ 둘러보기](/platform/biostar_x/settings-advanced-ac-roll-call) 인원 점검(Roll Call) 설정 방법을 안내합니다. --- ### 안티패스백 최종 업데이트 | **2026년 10월 12일** 안티패스백은 출입문 또는 장치를 기준으로 생성된 안티패스백보다 향상된 기능을 제공합니다. 안티패스백을 설정하여 사용자가 입실 및 퇴실할 때 지정된 출입문과 장치를 사용하도록 강제할 수 있습니다. 이를 통해 무단 재출입을 방지하고, 보안을 강화할 수 있습니다. 알아두기 **안티패스백(Anti-Passback)**: 출입 통제를 위해 구조적인 방법으로서, 출입문 안쪽/바깥쪽에 출입 통제 장치를 설치하여 구역에 출입할 때 반드시 인증을 통해 출입해야 하는 기능입니다. 카드를 사용해 출입할 때 리더기에 카드를 인식하지 않고 앞 사람을 따라 입실했다면, 퇴실할 때 출입문이 열리지 않으며 **안티패스백** 이벤트가 발생합니다.
**안티패스백**은 Hard APB와 Soft APB로 구분합니다. **안티패스백** 위반 시 Hard APB는 **안티패스백** 이벤트를 생성하고 출입할 수 없으며, Soft APB는 **안티패스백** 이벤트를 생성하고 출입은 가능합니다. #### 안티패스백 등록[](#addAPBZone "안티패스백 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 안티패스백을 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 안티패스백 기능의 이름을 입력하세요.  6. 설정 섹션에서 안티패스백 기능의 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 알람 섹션에서 안티패스백 위반이 발생했을 때 수행할 동작을 설정하세요. 8. 안티패스백 항시 통과 섹션에서 안티패스백을 우회하여 통과할 수 있는 출입 그룹을 선택하세요. 이 그룹에 속한 사용자는 안티패스백을 우회할 수 있습니다. 9. 모든 설정을 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 알람 섹션은 입실 장치와 퇴실 장치를 모두 설정해야 사용할 수 있습니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 안티패스백 설정을 위한 세부 항목은 아래와 같습니다. * 모드: 적용 범위를 설정하세요. * 로컬: 입실 장치와 RS-485로 연결된 장치들로 설정할 수 있습니다. * 글로벌: **BioStar X**에 등록된 모든 장치로 설정할 수 있습니다. * 사용/사용 안 함: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 안티패스백 종류: 안티패스백 종류를 선택하세요. * 하드 안티패스백: 안티패스백 이벤트를 생성하고 출입할 수 없습니다. * 소프트 안티패스백: 안티패스백 이벤트를 생성하고 출입할 수 있습니다. * 초기화 시간: 안티패스백 규칙을 위반한 사용자에게 출입을 다시 허용할 때까지의 대기 시간을 설정하세요. 알람 발생 후 설정된 시간이 지나면 해당 사용자의 출입을 자동으로 허용합니다. * **1**분에서 **10080**분(7일) 범위에서 설정할 수 있습니다. * **0**분으로 설정하면 알람은 자동으로 해제되지 않아 관리자가 수동으로 해제할 때까지 출입할 수 없습니다. * 출입 기반 APB: 안티패스백 규칙을 적용할 범위를 설정하세요. * 켬: 입실 장치와 퇴실 장치가 구성된 출입문의 실제 동작에 따라 안티패스백 규칙이 적용됩니다. * 끔: 출입문의 동작과 관계없이 사용자의 인증에 따라 규칙이 적용됩니다. * 출입문 설정에 따름: 해당 출입문의 출입 기반 APB 사용 시 센서 사용 옵션 설정에 따라 안티패스백 규칙이 적용됩니다. * 입실 장치: 입실할 때 사용할 장치를 선택하세요. 등록된 장치 목록에서 선택할 수 있습니다. * 퇴실 장치: 퇴실할 때 사용할 장치를 선택하세요. 등록된 장치 목록에서 선택할 수 있습니다. * 네트워크 오류 동작: **BioStar X**와 안티패스백이 설정된 장치의 통신이 끊어졌을 때 출입문 동작을 설정하세요. 이 기능은 모드 옵션을 글로벌로 설정했을 때 사용할 수 있습니다. * 인증 시 문 열림: 사용자를 정상적으로 인증할 때 출입문이 열립니다. * 인증 시 문 열림 및 APB 로그 기록: 안티패스백 위반 알람이 발생하며 출입문이 열립니다. * 문 잠금 및 APB 로그 기록: 안티패스백 위반 알람이 발생하며 출입문이 열리지 않습니다. 알아두기 장치 등록에 대한 자세한 내용은 다음 문서를 참고하세요. * [장치 등록하기](/platform/biostar_x/settings-adding-devices) * [Wiegand 장치 등록하기](/platform/biostar_x/settings-adding-wiegand) * [슬레이브 장치 등록하기](/platform/biostar_x/settings-adding-slave-device) --- ### 화재 경보 최종 업데이트 | **2026년 10월 12일** 화재 경보 설정 방법을 안내합니다. 화재 경보는 화재가 발생할 때 모든 출입문 또는 엘리베이터가 개방되거나 잠기도록 설정하는 기능입니다. #### 화재 경보 등록[](#addFireAlarm "화재 경보 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 화재 경보를 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 화재 경보의 이름을 입력하세요.  6. 설정 섹션에서 화재 경보의 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 알람 섹션에서 화재 경보가 발생했을 때 수행할 동작을 설정하세요. 8. 모든 설정을 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 알람 섹션은 출입문을 설정해야 사용할 수 있습니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 화재 경보 설정을 위한 세부 항목은 아래와 같습니다. * 모드: 적용 범위를 설정하세요. * 로컬: 입실 장치와 RS-485로 연결된 장치들로만 설정할 수 있습니다. * 글로벌: **BioStar X**에 등록된 모든 장치로 설정할 수 있습니다. * 사용/사용 안 함: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 출입문: 화재 경보 규칙을 지정할 출입문을 선택하세요. * 엘리베이터: 화재 경보 규칙을 지정할 엘리베이터를 선택하세요. * 장치/입력: + 추가 버튼을 클릭하고 화재 경보 신호를 발생할 장치를 설정하세요. 알아두기 * 모드 옵션을 로컬로 설정하면 출입문이나 엘리베이터 중 하나만 화재 경보 기능을 설정할 수 있습니다. * 모드 옵션을 글로벌로 설정하면 출입문과 엘레베이터를 동시에 화재 경보 기능을 설정할 수 있습니다. * 장치 등록에 대한 자세한 내용은 다음 문서를 참고하세요. * [장치 등록하기](/platform/biostar_x/settings-adding-devices) * [Wiegand 장치 등록하기](/platform/biostar_x/settings-adding-wiegand) * [슬레이브 장치 등록하기](/platform/biostar_x/settings-adding-slave-device) --- ### 인터락 최종 업데이트 | **2026년 10월 12일** 인터락은 보안이 중요한 영역에서 사용하는 출입 통제 방식입니다. 두 개 이상의 출입문이 구성되어 있는 장소에서 인터락을 설정하면 다음과 같이 작동합니다. * 출입문 센서와 릴레이를 통해 각 출입문의 상태를 실시간으로 모니터링합니다. * 한 출입문이 열려 있거나 잠금이 해제되어 있으면, 다른 모든 출입문은 자동으로 잠금 상태가 됩니다. * 해당 장소에 사용자가 머물러 있는 동안에는 추가 출입을 차단하도록 설정할 수 있습니다. 이러한 방식으로 동시에 여러 출입문이 열리는 것을 방지하여 보안을 강화합니다. 알아두기 * 하나의 인터락 설정은 최대 4개의 출입문으로 구성할 수 있습니다. * CoreStation에 연결된 장치로 구성된 출입문만 인터락을 설정할 수 있습니다. * 인터락으로 설정된 장치는 다른 인터락 설정에서 사용할 수 없습니다. * 인터락으로 설정된 출입문은 화재 경보 설정 외에 다른 설정에서 사용할 수 없습니다. #### 인터락 등록[](#addInterlockZone "인터락 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 인터락을 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 인터락 설정의 이름을 입력하세요.  6. 설정 섹션에서 인터락 설정의 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 옵션 섹션에서 사용자가 체류할 경우 출입할 수 없도록 설정할 수 있습니다. 8. 알람 섹션에서 인터락 설정에 특정 이벤트가 발생했을 때 수행할 동작을 설정하세요. 알아두기 옵션 및 알람 섹션은 설정 섹션에서 출입문을 설정해야 사용할 수 있습니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 인터락 설정을 위한 세부 항목은 아래와 같습니다. * 모드: 적용 범위를 설정하세요. 인터락 설정은 로컬 모드만 지원하며, CoreStation에 RS-485로 연결된 장치들로만 설정할 수 있습니다. * 사용/사용 안 함: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 출입문: 인터락으로 지정할 출입문을 선택하세요. 최소 2개 이상의 출입문을 선택해야 하며, 출입문 센서가 연결된 출입문만 추가할 수 있습니다. --- ### 경비 최종 업데이트 | **2026년 10월 12일** 경비 설정 방법을 안내합니다. 경비 설정은 침입 감지 시 출입문을 잠그거나 알람을 발생시키는 기능을 제공합니다. 알아두기 **경비 구역**: 경비 개시 후 허가받지 않은 사람이 침입을 시도하면 경고음을 출력하거나 릴레이 신호를 출력하도록 설정한 구역입니다. 주로 업무 종료 이후 경비를 개시하며, 경비 개시 이후 출입을 시도하면 설정된 알람이나 신호를 출력합니다. #### 경비 등록[](#addIntrusionAlarmZone "경비 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 경비를 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 경비 설정의 이름을 입력하세요.  6. 설정 섹션에서 경비 설정의 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 경비 / 해제 설정 섹션에서 경비 개시와 해제에 대한 인증 설정을 추가하세요. 자세한 내용은 [#armConfiguration](#armConfiguration)을 참고하세요.  경비 / 해제 설정 섹션은 정보 섹션에서 출입문을 선택했을 때 표시됩니다. 8. 침입감지 설정 섹션에서 침입 감지 신호를 설정하세요. 자세한 내용은 [#intrusionSetting](#intrusionSetting)을 참고하세요.  9. 알람 섹션에서 특정 이벤트가 발생했을 때 수행할 동작을 설정하세요. 10. 모든 설정을 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 경비 / 해제 설정 및 침입감지 설정, 알람 섹션은 설정 섹션에서 출입문 옵션을 설정해야 사용할 수 있습니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 경비 설정을 위한 세부 항목은 아래와 같습니다. * 모드: 적용 범위를 설정하세요. 경비 설정은 로컬 모드만 지원하며, 입실 장치와 RS-485로 연결된 장치들로만 설정할 수 있습니다. * 사용/사용 안 함: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 출입문: 경비 기능을 적용할 출입문을 선택하세요. #### 경비 개시 또는 해제 설정[](#armConfiguration "경비 개시 또는 해제 설정에 대한 직접 링크 및 복사") 경비 개시와 해제에 대한 인증 설정을 추가할 수 있습니다.  * 지연시간: 경비 시작이나 경비 해제까지의 지연 시간을 설정할 수 있습니다. 즉, 개시는 인증 후 경비 시작까지의 지연 시간이며, 해제는 침입 감지 후 경보가 발생하기 전까지의 지연 시간입니다. * 경비/해제 카드: 경비 시작이나 해제 권한을 부여한 카드를 추가할 수 있습니다. 경비/해제 카드는 최대 128개까지 등록할 수 있습니다. * 경비/해제 그룹: 경비 시작이나 해제 권한을 부여한 그룹을 선택할 수 있습니다. 경비/해제 그룹은 최대 128개까지 등록할 수 있습니다. * 경비/해제의 개시: 장치에 의한 경비 시작/해제 또는 입력 신호에 의한 경비 시작/해제를 설정할 수 있습니다. + 추가 버튼을 클릭하고 각 항목을 설정하세요. ##### 장치에 의한 경비 시작/해제 추가[](#addArmInput "장치에 의한 경비 시작/해제 추가에 대한 직접 링크 및 복사") 경비/해제의 개시 (장치) 옵션에서 + 추가 버튼을 클릭하세요. 경비 기능을 제어할 장치를 선택하고 경비 종류를 선택하세요. 입력 종류는 카드, 키, 카드 또는 키를 선택할 수 있습니다. LCD 화면이 없는 장치는 입력 종류를 카드만 사용할 수 있습니다.  ##### 입력 신호에 의한 경비 시작/해제 추가[](#addArmInputBySignal "입력 신호에 의한 경비 시작/해제 추가에 대한 직접 링크 및 복사") 경비/해제의 개시 (입력) 옵션에서 + 추가 버튼을 클릭하세요. 경비 기능을 제어할 장치를 선택하세요. 포트를 클릭하여 선택된 장치의 입력 포트를 선택하세요. 경비 종류를 선택한 뒤 스위치 종류와 신호의 지속 시간을 설정하세요.  #### 침입감지 설정[](#intrusionSetting "침입감지 설정에 대한 직접 링크 및 복사") 침입 감지 신호를 설정할 수 있습니다. + 추가 버튼을 클릭하고 아래와 같이 설정하면 BioStation 3 장치의 0번 입력 포트에 연결된 N/O 센서가 100(ms) 동안 신호를 보낸 경우 침입을 감지한 것으로 인식합니다.  --- ### 소집 최종 업데이트 | **2026년 10월 12일** 소집은 비상 상황 발생 시 효과적인 인원 관리와 안전 확보를 위한 필수 설정입니다. 이 기능을 통해 관리자는 특정 장소를 소집 지점으로 지정하여 긴급 상황에서 사용자들이 모이는 장소를 미리 정의할 수 있습니다. 소집 설정은 다음과 같은 목적으로 활용합니다. * **비상 대응**: 화재, 지진 등 긴급 상황 발생 시 사용자들이 안전하게 모일 수 있는 장소 지정 * **인원 모니터링**: 특정 장소 내 현재 인원 수와 출입자 명단을 실시간으로 확인 * **장시간 체류 감지**: 설정된 시간 이상 특정 장소에 머무는 사용자를 감지하여 관리자에게 알림 발송 * **보안 강화**: 민감한 장소의 출입을 지속적으로 모니터링하여 보안 수준 향상 이러한 기능을 통해 관리자는 보다 체계적이고 효율적인 보안 관리 체계를 구축할 수 있습니다. #### 소집 등록[](#addMusterZone "소집 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 소집을 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 소집 설정의 이름을 입력하세요.  6. 설정 섹션에서 소집 설정의 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 알람 섹션에서 소집 설정에 특정 이벤트가 발생했을 때 수행할 동작을 설정하세요. 8. 모든 설정을 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 알람 섹션은 입실 장치와 퇴실 장치를 모두 설정해야 사용할 수 있습니다. ##### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 소집 설정을 위한 세부 항목은 아래와 같습니다. * 모드: 적용 범위를 확인할 수 있습니다. 소집 설정은 글로벌 모드만 지원하며 **BioStar X**에 등록된 모든 장치로 설정할 수 있습니다. * 사용/사용 안 함: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 입실 장치: 입실할 때 사용할 장치를 선택하세요. 등록된 장치 목록에서 선택할 수 있습니다. * 퇴실 장치: 퇴실할 때 사용할 장치를 선택하세요. 등록된 장치 목록에서 선택할 수 있습니다. * 출입 그룹: 소집 장소에 체류할 사용자가 속한 출입 그룹을 설정하세요. 최대 16개의 출입 그룹을 설정할 수 있습니다. * 최대 체류 시간: 소집 장소에 머무를 수 있는 최대 시간을 설정할 수 있습니다. 최대 4320분으로 설정할 수 있으며, 지정된 시간을 초과하여 사용자가 소집 장소에 체류할 경우 알람이 발생합니다. 알아두기 장치 등록에 대한 자세한 내용은 다음 문서를 참고하세요. * [장치 등록하기](/platform/biostar_x/settings-adding-devices) * [Wiegand 장치 등록하기](/platform/biostar_x/settings-adding-wiegand) * [슬레이브 장치 등록하기](/platform/biostar_x/settings-adding-slave-device) --- ### 재실 인원 제한 최종 업데이트 | **2026년 10월 12일** 재실 인원 제한은 공간의 안전성과 효율성을 보장하기 위한 핵심적인 출입 통제 기능입니다. 이 기능을 통해 관리자는 각 장소별로 동시에 입실할 수 있는 최대 인원 수를 미리 설정하여 과밀 상황을 예방하고, 보다 체계적인 공간 관리를 실현할 수 있습니다. 재실 인원 제한 설정의 주요 활용 분야는 다음과 같습니다. * **안전 관리**: 화재 안전 규정이나 건물 수용 한계에 따른 최대 인원 제한으로 안전사고 예방 * **공간 효율성**: 회의실, 실험실, 작업장 등의 적정 인원 유지로 업무 환경 최적화 * **감염병 대응**: 사회적 거리두기나 밀집도 제한이 필요한 상황에서의 인원 관리 * **실시간 모니터링**: 각 장소별 현재 재실 인원과 입출입 현황을 실시간으로 확인 * **자동 경보**: 설정된 인원 수 도달하면 관리자에게 즉시 알림 발송으로 신속한 대응 가능 이러한 기능을 활용하여 관리자는 각 공간의 특성에 맞는 맞춤형 인원 관리 정책을 수립하고, 안전하고 효율적인 시설 운영을 보장할 수 있습니다. 알아두기 * 재실 인원 제한 설정은 최대 100개까지 추가할 수 있습니다. * 재실 인원 제한 설정에 구성할 수 있는 장치와 펌웨어 버전은 아래와 같습니다. * FaceStation F2 펌웨어 1.1.0 이상 * FaceStation 2 펌웨어 1.5.0 이상 #### 재실 인원 제한 등록[](#addOccupancyZone "재실 인원 제한 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 재실 인원 제한을 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 재실 인원 제한 설정의 이름을 입력하세요.  6. 구성 섹션에서 재실 인원 제한 설정의 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 항시 통과 인원 섹션에서 재실 인원 제한 설정을 항상 우회할 수 있는 출입 그룹을 선택할 수 있습니다. 자세한 내용은 [#countByPass](#countByPass)을 참고하세요. 8. 모든 설정을 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 이름은 최대 48자까지 입력할 수 있으며, 다른 설정과 동일한 이름으로 설정할 수 없습니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 재실 인원 제한 설정을 위한 세부 항목은 아래와 같습니다. * 모드: 적용 범위를 확인할 수 있습니다. 재실 인원 제한 설정은 글로벌 모드만 지원하며 **BioStar X**에 등록된 모든 장치로 설정할 수 있습니다. * 활성/비활성: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 입실 장치: 입실할 때 사용할 장치를 선택하세요. 등록된 장치 목록에서 선택할 수 있습니다. * 퇴실 장치: 퇴실할 때 사용할 장치를 선택하세요. 등록된 장치 목록에서 선택할 수 있습니다. * 정원: 입실을 제한할 인원을 입력할 수 있습니다. 입실한 인원이 설정한 제한 인원 수에 도달할 경우 입실이 제한됩니다. 0부터 10,000까지의 숫자로 입력할 수 있으며, 0으로 설정하면 인원 제한 없이 출입할 수 있습니다. * 재실 인원 자동 초기화: 저장된 재실 인원을 자동으로 초기화할 시간을 설정할 수 있습니다. 매일 설정한 시간에 재실 인원 및 항시 통과 인원 수가 초기화됩니다. * 재실 인원 사전 경보: 입실한 인원이 설정한 제한 인원 수에 도달하기 전에 미리 관리자에게 경보를 보내거나 이벤트 로그로 기록할 수 있습니다. 재실 인원 사전 경보를 사용으로 설정하면 경보 1 입력 필드가 활성화됩니다. 경보 2를 설정하려면 버튼을 클릭하세요. * 네트워크 오류 동작: 설정된 장치에 네트워크 오류가 발생하였을 때 사용자의 입실 및 퇴실 허용 여부를 설정할 수 있습니다. 입실 및 퇴실 허용으로 설정하면 장치의 네트워크 연결이 끊겼을 때 입실 제한이 중지되며, 실제 입실한 인원이 제한 인원을 초과하더라도 사용자가 입실할 수 있습니다. 알아두기 * 동일한 장치를 입실 장치와 퇴실 장치로 동시에 설정할 수 없습니다. * 입실 장치와 퇴실 장치는 최대 128개까지 선택할 수 있습니다. * 출입문에서 이중 인증을 설정한 장치는 입실 장치와 퇴실 장치로 설정할 수 없습니다. * 재실 인원 자동 초기화 옵션의 시간은 실제 해당 장소가 위치한 지역의 표준 시간대를 고려하여 설정하세요. 예를 들어, UTC+1:00인 지역에 위치한 **BioStar X** 서버에서 재실 인원 자동 초기화 시간을 00:00으로 설정하면 UTC+2:00인 지역의 **BioStar X** 클라이언트에서는 01:00에 재실 인원이 자동으로 초기화됩니다. * 재실 인원 사전 경보는 최대 2개까지 설정할 수 있으며, 제한 설정 값보다 작은 숫자만 입력할 수 있습니다. 경보 1과 경보 2는 동일하게 설정할 수 없습니다. * 장치 등록에 대한 자세한 내용은 다음 문서를 참고하세요. * [장치 등록하기](/platform/biostar_x/settings-adding-devices) * [Wiegand 장치 등록하기](/platform/biostar_x/settings-adding-wiegand) * [슬레이브 장치 등록하기](/platform/biostar_x/settings-adding-slave-device) #### 항시 통과 인원 설정[](#countByPass "항시 통과 인원 설정에 대한 직접 링크 및 복사") 재실 인원 제한 설정을 항상 통과할 수 있는 출입 그룹을 선택할 수 있습니다. 항시 통과 그룹에 속한 사용자는 재실 인원에 관계없이 출입할 수 있으며, 재실 인원 수로 세어지지 않습니다. 실제로 재실 중인 항시 통과 인원은 재실 인원 제한 설정 목록의 항시 통과 인원 열에서 확인할 수 있습니다. 알아두기 * 장치를 열화상 카메라와 연결하여 사용할 때 열화상 및 마스크 확인 방식을 인증 없이 확인으로 설정할 경우 항시 통과 인원을 설정하더라도 동작하지 않습니다. * 항시 통과 그룹은 최대 16개까지 설정할 수 있습니다. #### 목록 현황 확인[](#occupancyZoneList "목록 현황 확인에 대한 직접 링크 및 복사") 재실 인원 제한 설정 목록을 확인할 수 있습니다. 각 설정의 상태 및 재실 인원 수를 확인하고, 필요에 따라 설정을 변경할 수 있습니다. * 이름: 이름을 확인할 수 있습니다. * 상태: 상태를 확인할 수 있습니다. * 정상: 사용자가 제한, 재실 인원 사전 경보(경보 1, 경보 2)에 설정한 인원 수보다 적게 재실 중인 상태입니다. 사용자는 해당 장소에 입실할 수 있습니다. * 재실 인원 사전 경보: 재실한 사용자의 수가 경보 1 또는 경보 2에 설정한 인원에 도달한 상태입니다. * 정원 도달: 재실한 사용자의 수가 제한에 설정한 인원에 도달한 상태입니다. 더 이상의 입실이 제한됩니다. * 재실 인원/정원: 정원 대비 현재 입실한 인원의 수를 확인할 수 있습니다. 또한 네트워크 오류 등 특수한 상황에서 재실 인원과 실제로 재실한 사용자의 수가 일치하지 않을 경우 관리자가 또는 버튼을 클릭하거나 재실 인원을 클릭해 재실 인원을 직접 수정할 수도 있습니다. * 항시 통과 인원: 현재 입실 중인 항시 통과 인원에 속한 사용자의 수를 확인할 수 있습니다. * 장치 상태: 설정된 장치의 상태를 확인할 수 있습니다. * 정상: 설정된 모든 장치의 네트워크가 정상적으로 동작하는 상태입니다. * 네트워크 오류: 1대 이상의 장치에 네트워크 오류가 발생한 상태입니다. * 전체 화면: 재실 인원 제한 설정의 현황을 전체 화면으로 확인할 수 있습니다. 알아두기 정원을 설정한 경우 재실 인원은 최대 50,000까지의 숫자로 입력할 수 있습니다. 정원을 설정하지 않은 경우 최대 999,999까지의 숫자로 입력할 수 있습니다. 최대 입력 값 이상의 숫자는 입력할 수 없으며, 실제 재실 인원 수가 최대 입력 값보다 많은 경우 초과한 값에 대해서는 데이터베이스에 저장되지 않습니다. #### 재실 인원 초기화하기[](#resetOccupancy "재실 인원 초기화하기에 대한 직접 링크 및 복사") 재실 인원 및 항시 통과 인원 수를 초기화할 수 있습니다. 재실 인원 초기화를 진행하면 사용자의 입실 및 퇴실 정보는 모두 삭제되며, 네트워크 연결 상태에 따라 재실 인원이 부정확해질 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 목록에서 재실 인원 제한을 클릭하세요. 4. 재실 인원 제한 설정 목록 중 초기화할 설정의 체크박스를 클릭하세요. 5. 화면 오른쪽 상단의 재실 인원 초기화 버튼을 클릭하세요. 6. 확인 메시지가 나타나면 확인 버튼을 클릭하세요. #### 활성/비활성화[](#activateDeactivateOccupancyZone "활성/비활성화에 대한 직접 링크 및 복사") 비활성화된 재실 인원 제한 설정을 활성화하거나 활성화된 설정을 비활성화할 수 있습니다. 설정을 비활성화하면 재실 인원 및 항시 통과 인원이 초기화됩니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 목록에서 재실 인원 제한을 클릭하세요. 4. 재실 인원 제한 설정 목록 중 활성 또는 비활성화할 항목의 체크박스를 클릭하세요. 5. 화면 오른쪽 상단의 활성화 또는 비활성화 버튼을 클릭하세요. #### 삭제[](#deleteOccupancyZone "삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 목록에서 재실 인원 제한을 클릭하세요. 4. 재실 인원 제한 설정 목록 중 삭제할 항목의 체크박스를 클릭하세요. 5. 화면 오른쪽 상단의 삭제 버튼을 클릭하세요. 6. 확인 메시지가 나타나면 확인 버튼을 클릭하세요. #### 목록 페이지 탐색[](#목록-페이지-탐색 "목록 페이지 탐색에 대한 직접 링크 및 복사") 페이지를 이동하거나 한 페이지에 표시할 목록 개수를 설정할 수 있습니다. 화면 오른쪽 상단의 페이지 이동 도구를 사용하세요.  * : 첫 페이지로 이동합니다. * : 이전 페이지로 이동합니다. * : 다음 페이지로 이동합니다. * : 마지막 페이지로 이동합니다. * 원하는 페이지로 이동하려면 숫자 입력 필드에 페이지 번호를 입력하세요. * 한 페이지에 표시할 목록 개수를 설정하려면 행 선택 상자를 클릭하세요. --- ### 인원 점검(Roll Call) 최종 업데이트 | **2026년 10월 12일** 인원 점검(Roll Call)은 특정 시점과 장소 내 출입 기록을 기반으로 인원 목록을 신속하게 생성합니다. 위급 상황이 발생하면, 사용자가 미리 지정된 장소의 입실 또는 퇴실 장치를 통해 인증하여 인원 점검 장소에 도착했는지 파악할 수 있습니다. 비상 대응, 안전 확인, 구조대 정보 제공 등을 위해 사용할 수 있습니다. 이를 통해 출입 기록을 효율적으로 활용하여 인원 현황을 관리할 수 있습니다. 알아두기 인원 점검 설정은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. #### 인원 점검 등록[](#addRollcallZone "인원 점검 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 인원 점검을 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 인원 점검 설정의 이름과 설명을 입력하세요.  6. 설정 섹션에서 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 모든 설정을 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 이름은 최대 48자까지 입력할 수 있으며, 다른 설정과 동일한 이름으로 설정할 수 없습니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 인원 점검 설정을 위한 세부 항목은 아래와 같습니다.  * 모드: 적용 범위를 확인할 수 있습니다. 인원 점검 설정은 글로벌 모드만 지원하며 **BioStar X**에 등록된 모든 장치로 설정할 수 있습니다. * 사용/사용 안 함: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 현장 사용자만 포함: 사용으로 설정하면 인원 점검을 시작하는 시점에 **현장 입실 장치에서 마지막으로 인증한 사용자**만 점검 대상자로 고정합니다. 기본값은 사용 안 함이며, 이 경우 설정된 전체 사용자(사용자 그룹 + 개별 사용자)가 점검 대상입니다. 시스템은 각 사용자의 최근 7일 이내 현장 입실 또는 퇴실 장치 인증 기록으로 사용자가 현장에 있는지 판단합니다. 인원 점검 시작 시점 기준으로 가장 최근 인증이 현장 입실 장치에서 발생했다면 현장에 있는 것으로, 현장 퇴실 장치에서 발생했다면 현장을 벗어난 것으로 판단합니다. 최근 7일 이내에 인증 기록이 없는 사용자는 현장에 없는 것으로 간주되어 대상에서 제외됩니다. 대상자 목록은 인원 점검을 시작하는 시점에 한 번만 확정되며, 점검이 진행되는 동안 사용자가 현장에 입실하거나 퇴실해도 목록은 변경되지 않습니다. 현장 사용자만 포함을 사용으로 설정했을 때 다음 옵션을 사용할 수 있습니다. * 현장 입실 장치: 현장 입실 인증에 사용할 장치를 선택하세요. * 현장 퇴실 장치: 현장 퇴실 인증에 사용할 장치를 선택하세요. * 수동 상태 변경: 수동으로 상태를 변경할 수 있도록 설정할 수 있습니다. * 인원 점검 입실 장치: 입실할 때 사용할 장치를 선택하세요. 등록된 장치 목록에서 선택할 수 있습니다. * 인원 점검 퇴실 장치: 퇴실할 때 사용할 장치를 선택하세요. 등록된 장치 목록에서 선택할 수 있습니다. * 사용자: 입실할 수 있는 사용자 그룹 또는 개별 사용자를 선택할 수 있습니다. 알아두기 * 동일한 장치를 인원 점검 입실 장치와 인원 점검 퇴실 장치로 동시에 설정할 수 없습니다. * 인원 점검 입실 장치와 인원 점검 퇴실 장치는 최대 10개까지 선택할 수 있습니다. * 장치 등록에 대한 자세한 내용은 다음 문서를 참고하세요. * [장치 등록하기](/platform/biostar_x/settings-adding-devices) * [Wiegand 장치 등록하기](/platform/biostar_x/settings-adding-wiegand) * [슬레이브 장치 등록하기](/platform/biostar_x/settings-adding-slave-device) #### 목록 현황 확인[](#rollCallZoneList "목록 현황 확인에 대한 직접 링크 및 복사") 인원 점검 목록에서 각 설정의 세부 정보와 상태를 확인할 수 있습니다. 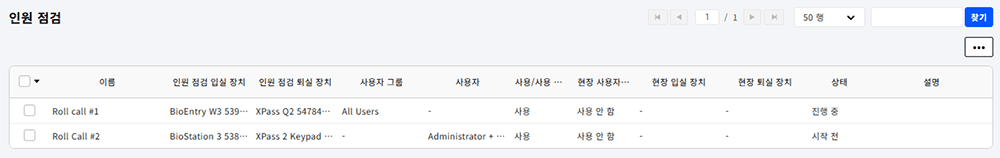 * 이름: 이름을 확인할 수 있습니다. * 인원 점검 입실 장치 / 인원 점검 퇴실 장치: 설정된 장치를 확인할 수 있습니다. * 사용자 그룹 / 사용자: 설정된 대상자를 확인할 수 있습니다. * 사용/사용 안 함: 활성화 상태를 확인할 수 있습니다. * 현장 사용자만 포함: 사용 여부를 확인할 수 있습니다. * 현장 입실 장치 / 현장 퇴실 장치: 설정된 현장 입실 또는 퇴실 장치를 확인할 수 있습니다. * 상태: 인원 점검의 진행 상태(시작 전, 진행 중 등)를 확인할 수 있습니다. * 설명: 등록된 설명을 확인할 수 있습니다. #### 활성/비활성화[](#activateDeactivateRollCall "활성/비활성화에 대한 직접 링크 및 복사") 비활성화된 인원 점검 설정을 활성화하거나 활성화된 설정을 비활성화할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 목록에서 인원 점검을 클릭하세요. 4. 인원 점검 설정 목록 중 활성 또는 비활성화할 항목의 체크박스를 클릭하세요.  5. 화면 오른쪽 상단의 사용 또는 사용 안 함 버튼을 클릭하세요. 알아두기 * 사용 안 함을 선택하면 확인 메시지가 나타납니다. 네 또는 아니요를 선택하세요. * 진행 중인 인원 점검은 비활성화할 수 없습니다. 확인 후 다시 시도하세요. #### 삭제[](#deleteRollCall "삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 목록에서 인원 점검을 클릭하세요. 4. 인원 점검 설정 목록 중 삭제할 항목의 체크박스를 클릭하세요.  5. 화면 오른쪽 상단의 고급 출입 통제 삭제 버튼을 클릭하세요. 6. 경고 메시지가 나타나면 계속 버튼을 클릭하세요. 알아두기 진행 중인 인원 점검은 삭제할 수 없습니다. 인원 점검을 종료 후 다시 시도하세요. #### 목록 페이지 탐색[](#목록-페이지-탐색 "목록 페이지 탐색에 대한 직접 링크 및 복사") 페이지를 이동하거나 한 페이지에 표시할 목록 개수를 설정할 수 있습니다. 화면 오른쪽 상단의 페이지 이동 도구를 사용하세요.  * : 첫 페이지로 이동합니다. * : 이전 페이지로 이동합니다. * : 다음 페이지로 이동합니다. * : 마지막 페이지로 이동합니다. * 원하는 페이지로 이동하려면 숫자 입력 필드에 페이지 번호를 입력하세요. * 한 페이지에 표시할 목록 개수를 설정하려면 행 선택 상자를 클릭하세요. #### 모바일 앱에서 인원 점검 사용[](#mobileAppRollCall "모바일 앱에서 인원 점검 사용에 대한 직접 링크 및 복사") 인원 점검 기능은 BioStar X 모바일 앱에서 사용할 수 있습니다. 알아두기 BioStar X 모바일 앱은 다음 링크를 통해 설치할 수 있습니다. * iOS: [Apple App Store](https://apps.apple.com/kr/app/biostar-x-mobile/id6741415253) * 안드로이드: [Google Play](https://play.google.com/store/apps/details?id=com.suprema.biostarmobile) ##### 인원 점검 시작[](#useRollCallMobileApp "인원 점검 시작에 대한 직접 링크 및 복사") 모바일 앱에서 인원 점검 기능을 시작하려면 다음 단계를 따르세요. 1. 모바일 기기에서 BioStar X 모바일 앱을 실행하세요. 2. 앱의 홈 화면에서 ROLL CALL을 탭하세요.  사이드 메뉴를 통해 진입할 수도 있습니다. → Monitoring → Roll Call을 탭하세요. 3. Roll Call 목록에서 인원 점검을 실행할 항목의 를 탭하세요.  4. 확인 메시지가 나타나면 Yes를 탭하세요. 인원 점검을 시작하며, 진행 중인 인원 점검 항목을 탭하면 인원 점검 현황을 확인할 수 있습니다. 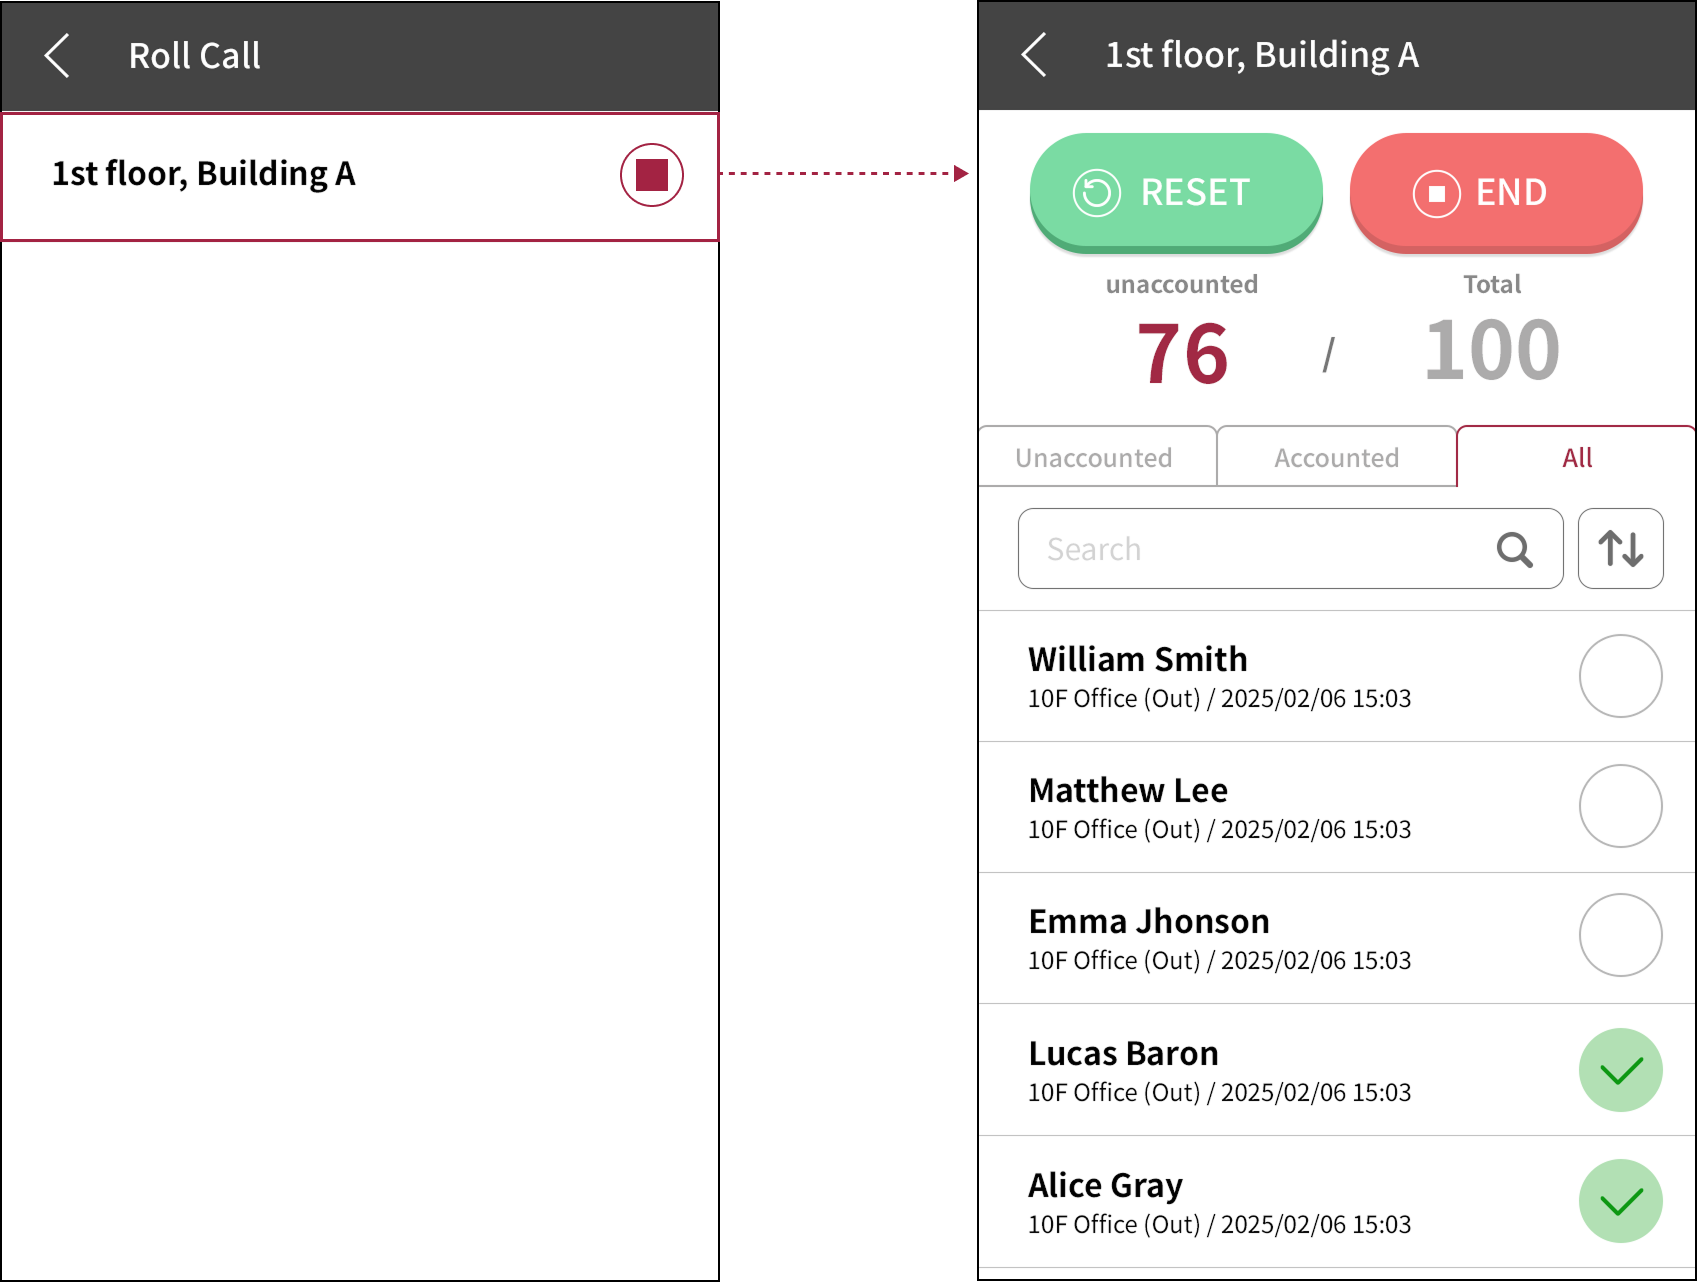 ##### 진행 중인 인원 점검 제어[](#controlInProgressRollCall "진행 중인 인원 점검 제어에 대한 직접 링크 및 복사") * 입실 사용자는 아이콘이 표시됩니다. 모든 사용자가 입실하면 인원 점검이 종료 메시지가 나타납니다. 인원 점검을 종료하려면 Yes를 탭하세요. * 관리자가 수동으로 사용자의 입실 또는 상태를 변경할 수 있습니다. 사용자 목록에서 상태를 변경할 사용자의 가장 오른쪽의 원 버튼을 길게 터치하세요.  * 인원 점검을 초기화하려면 Reset을 탭하세요. 현재까지의 모든 변경 사항이 삭제되고 인원 점검을 처음부터 다시 시작할 수 있습니다. * 다른 관리자에 의해 인원 점검이 종료되면 알림 메시지가 나타납니다.  - 인원 점검을 완료한 후 데이터 → 리포트 생성 → 인원 점검에서 관련 보고서를 확인할 수 있습니다. 자세한 내용은 [#viewRollCallReport](#viewRollCallReport)을 참고하세요. ##### 인원 점검 진행 중 사용자 정보 확인[](#인원-점검-진행-중-사용자-정보-확인 "인원 점검 진행 중 사용자 정보 확인에 대한 직접 링크 및 복사") 모바일 앱에서 인원 점검 진행 중 각 사용자의 정보를 확인할 수 있습니다. 사용자에게 긴급 연락을 취할 수 있는 연락처 정보, 사용자의 마지막 위치 등의 세부 정보를 확인할 수 있습니다. 인원 점검 진행 중 세부 정보를 확인할 사용자 항목을 왼쪽으로 스와이프하세요. 이후 을 탭하세요.  ##### 인원 점검 진행 중 사용자에게 메모 남기기[](#인원-점검-진행-중-사용자에게-메모-남기기 "인원 점검 진행 중 사용자에게 메모 남기기에 대한 직접 링크 및 복사") 모바일 앱에서 인원 점검 진행 중 특정 사용자가 입실하지 않은 경우, 해당 사용자에게 메모를 남길 수 있습니다. 인원 점검 진행 중 메모를 입력할 사용자 항목을 왼쪽으로 스와이프하세요. 이후 를 탭하세요. 메모 입력 화면에서 내용을 입력한 후 Save를 탭하세요.  메모를 입력한 사용자는 인원 점검 목록에서 아이콘이 표시됩니다.  ##### 인원 점검 세부 정보 확인[](#viewRollCallinfo "인원 점검 세부 정보 확인에 대한 직접 링크 및 복사") 모바일 앱에서 인원 점검 설정의 세부 정보를 확인할 수 있습니다. 1. 모바일 기기에서 BioStar X 모바일 앱을 실행하세요. 2. 앱의 홈 화면에서 ROLL CALL을 탭하세요.  사이드 메뉴를 통해 진입할 수도 있습니다. → Monitoring → Roll Call을 탭하세요. 3. 목록에서 세부 정보를 확인할 항목을 왼쪽으로 스와이프한 후 을 탭하세요.  #### 인원 점검 종료[](#endRollCall "인원 점검 종료에 대한 직접 링크 및 복사") 진행 중인 인원 점검은 **BioStar X** 모바일 앱과 웹에서 모두 종료할 수 있습니다. ##### 모바일 앱에서 종료[](#모바일-앱에서-종료 "모바일 앱에서 종료에 대한 직접 링크 및 복사") 1. 인원 점검을 종료하려면 인원 점검 목록 화면에서 버튼을 탭하거나 인원 점검 현황 화면에서 END 버튼을 탭하세요.  2. 미확인 사용자가 남아 있으면 경고 팝업이 나타나며, 인원 점검을 종료하려면 종료 사유를 입력하고 Yes 버튼을 탭하세요.  ##### 웹에서 종료[](#웹에서-종료 "웹에서 종료에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 목록에서 인원 점검을 클릭하세요. 4. 인원 점검 목록 중 종료할 항목의 체크박스를 클릭하세요.  5. 화면 오른쪽 상단의 종료 버튼을 클릭하세요. 6. 확인 메시지가 나타나면 네 버튼을 클릭하세요. 미확인 사용자가 없는 인원 점검은 바로 종료됩니다. 미확인 사용자가 남아 있는 인원 점검은 미확인 사용자 목록과 종료 사유 입력란이 있는 대화 상자가 나타납니다. 인원 점검을 종료하려면 사유를 입력하고 인원 점검 종료 버튼을 클릭하세요.  알아두기 * 종료 사유는 최대 500자까지 입력할 수 있습니다. * 여러 인원 점검 항목을 동시에 선택해 종료할 때 그중 하나라도 미확인 사용자가 남아 있으면 종료할 수 없습니다. 인원 점검 항목을 하나씩 선택해 종료하세요. #### 인원 점검 보고서 확인[](#viewRollCallReport "인원 점검 보고서 확인에 대한 직접 링크 및 복사") 인원 점검 보고서를 확인하려면 다음 단계를 따르세요. 1. 런처 페이지에서 데이터를 클릭하세요. 2. 화면 왼쪽 사이드바에서 이벤트 → 인원 점검을 클릭하세요. 3. 인원 점검 선택 창이 나타나면 보고서로 확인할 인원 점검 항목을 선택한 후 다음 버튼을 클릭하세요.  원하는 인원 점검 항목이 보이지 않는다면 화면 상단의 기간을 조정해보세요. 4. 옵션 설정 창에서 보고서에 포함할 데이터를 선택한 후 생성 버튼을 클릭하세요.  보고서를 생성합니다. 보고서에서는 각 사용자의 정보 및 입실 시간, 퇴실 시간, 마지막 장소, 메모 내용 등을 확인할 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 미확인 사용자가 남아 있는 인원 점검 보고서는 종료 사유를 확인할 수 있습니다. 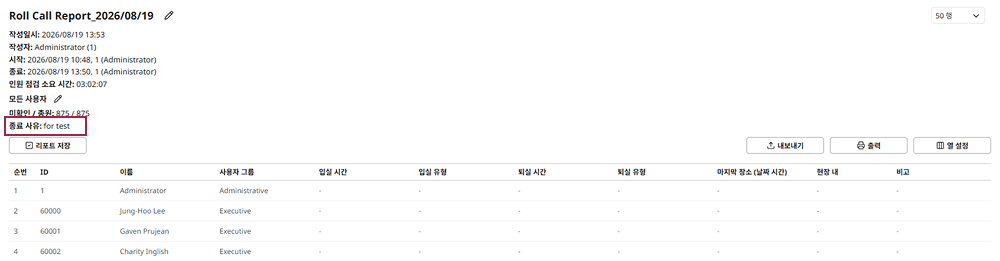 위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. --- ### 스케줄 잠금 최종 업데이트 | **2026년 10월 23일** 스케줄 잠금 설정 방법을 안내합니다. 스케줄 잠금은 특정 시간에 출입문을 잠그는 기능을 제공합니다. 이 기능은 출입 통제를 강화하고, 특정 시간대에 출입을 제한하는 데 유용합니다. 알아두기 스케줄 잠금 설정은 로컬 모드만 지원합니다. #### 스케줄 잠금 등록[](#addScheduledLockZone "스케줄 잠금 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 스케줄 잠금을 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 스케줄 잠금 기능의 이름을 입력하세요.  6. 설정 섹션에서 스케줄 잠금 기능의 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 알람 섹션에서 스케줄 잠금 기능 위반이 발생했을 때 수행할 동작을 설정하세요. 8. 스케줄 잠금 항시 통과 섹션에서 스케줄 잠금을 우회하여 통과할 수 있는 출입 그룹을 선택하세요. 이 그룹에 속한 사용자는 스케줄 잠금을 우회할 수 있습니다. 9. 모든 설정을 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 알람 섹션은 출입문을 설정해야 사용할 수 있습니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 스케줄 잠금 설정을 위한 세부 항목은 아래와 같습니다. * 사용/사용 안 함: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 출입문 잠금 종류: 입실 장치만 잠그도록 설정하거나 입실 장치와 퇴실 장치를 모두 잠그도록 설정할 수 있습니다. * 출입문: 스케줄 잠금 규칙을 지정할 출입문을 선택하세요. * 스케줄: 스케줄을 선택하세요. 원하는 스케줄이 없다면 + 스케줄 추가를 클릭해 추가할 수 있습니다. 알아두기 * 로컬 모드에서 다수의 출입문을 선택하여 스케줄 잠금 기능을 구성할 수 있습니다. * 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. --- ### 스케줄 개방 최종 업데이트 | **2026년 10월 12일** 스케줄 개방 설정 방법을 안내합니다. 스케줄 개방은 특정 시간에 출입문을 개방하는 기능을 제공합니다. 이 기능은 출입 통제를 강화하고, 특정 시간대에 출입을 허용하는 데 유용합니다. 알아두기 스케줄 개방은 로컬 모드만 지원합니다. #### 스케줄 개방 등록[](#addScheduledUnlockZone "스케줄 개방 등록에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 고급 출입 통제 추가 버튼을 클릭하세요. 4. 스케줄 개방을 선택하고 확인 버튼을 클릭하세요. 5. 정보 섹션에서 추가할 스케줄 개방 기능의 이름을 입력하세요.  6. 설정 섹션에서 스케줄 개방 기능의 세부 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 7. 스케줄 개방 인증 섹션에서 스케줄 개방을 시작할 수 있는 사용자를 포함한 출입 그룹을 선택할 수 있습니다. 8. 모든 설정을 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 스케줄 개방 설정을 위한 세부 항목은 아래와 같습니다. * 사용/사용 안 함: 설정을 활성화하거나 일시적으로 비활성화할 수 있습니다. * 사용자 인증에 의한 시작: 사용으로 설정하면 스케줄 개방 인증 섹션이 나타납니다. 출입 그룹에서 선택한 사용자 그룹의 사용자가 지정한 스케줄에 맞춰 인증해야 스케줄 개방을 시작합니다. * 출입문/엘리베이터: 스케줄 개방 기능을 적용할 출입문 또는 엘리베이터를 선택하세요. * 출입문을 선택하면 출입문 목록이 활성화됩니다. 스케줄 개방 기능을 적용할 출입문을 선택하세요. 여러 개의 출입문을 선택할 수 있습니다. * 엘리베이터를 선택하면 엘리베이터 목록이 활성화됩니다. 스케줄 개방 기능을 적용할 엘리베이터를 선택하세요. 여러 개의 엘리베이터를 선택할 수 있습니다. 출입문/엘리베이터 옵션은 엘리베이터가 등록되어 있을 때 표시됩니다. 엘리베이터를 등록하지 않았다면 출입문 옵션만 표시됩니다. 엘리베이터 등록에 대한 자세한 내용은 [엘리베이터 등록하기](/platform/biostar_x/settings-elevators-add)를 참고하세요. * 스케줄: 스케줄을 선택하세요. 원하는 스케줄이 없다면 + 스케줄 추가를 클릭해 추가할 수 있습니다. * 층: 선택한 엘리베이터의 층을 선택할 수 있습니다. 알아두기 * 로컬 모드에서 다수의 출입문을 선택하여 스케줄 개방 기능을 구성할 수 있습니다. * 이미 다른 스케줄 개방 설정에 속한 엘리베이터를 선택할 경우 동일한 층을 중복하여 설정할 수 없습니다. * 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. --- ### 경보 설정하기 최종 업데이트 | **2026년 7월 16일** 장치, 출입문, 구역에 이벤트가 발생했을 경우 화면에 표시할 경보 종류와 메시지를 설정할 수 있습니다. 또한, 경보가 발생했을 경우 사용자가 업로드한 사운드 파일을 재생하도록 설정할 수 있습니다. #### 경보 설정하기[](#경보-설정하기 "경보 설정하기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 이벤트 → 경보을 클릭하세요. 3. 각 카테고리의 이벤트 목록에서 화면에 표시할 이벤트를 선택하세요. 4. 모든 설정을 완료했다면 확인 버튼을 클릭하세요.  #### 경보 메시지 수정하기[](#edit-alert-message "경보 메시지 수정하기에 대한 직접 링크 및 복사") 경보 메시지를 수정하려면 이벤트 목록에서 버튼을 클릭하세요. 경보 메시지 창이 나타나면 각 항목을 설정하고 확인 버튼을 클릭하세요.  * 이름: 경보 메시지 이름을 변경할 수 있습니다. * 메시지: 화면에 표시할 메시지를 입력하세요. * 사운드 이름: 해당 이벤트가 발생할 때 재생할 사운드 파일을 업로드 했다면 목록에서 선택할 수 있습니다. * 재생 옵션: 사운드 파일을 선택했다면 재생할 횟수를 선택하세요. 알아두기 재생할 사운드 파일이 없다면 [기본 설정 구성하기](/platform/biostar_x/settings-preferences#sound)를 참고하여 업로드하세요. --- ### 카드 인쇄하기 최종 업데이트 | **2026년 9월 27일** **BioStar X**와 cardPresso를 연동하여 사용자가 원하는 디자인의 카드를 인쇄할 수 있습니다. cardPresso는 카드 디자인 및 인쇄를 위한 전문 소프트웨어입니다. cardPresso를 사용하면 다양한 카드 템플릿을 생성하고 사용자 정보를 카드에 맞게 배치할 수 있습니다. #### 시작하기 전에[](#시작하기-전에 "시작하기 전에에 대한 직접 링크 및 복사") **BioStar X**의 카드 프린터 기능을 사용하려면 cardPresso 프로그램을 설치하고 **BioStar X**와 연결해야 합니다. cardPresso 프로그램의 웹 인쇄 서버 기능을 사용하려면 cardPresso XXL edition 라이선스가 필요합니다. 알아두기 * cardPresso 프로그램의 라이선스 유형에 대한 자세한 내용은 [cardPresso Editions](https://www.cardpresso.com/cardpresso-software/editions/) 페이지를 참고하세요. * 웹 인쇄 서버 기능은 Windows 운영체제에서만 지원됩니다. ##### cardPresso 설치 및 설정하기[](#installing-configuring-cardPresso "cardPresso 설치 및 설정하기에 대한 직접 링크 및 복사") cardPresso 프로그램을 설치하고 웹 인쇄 서버를 설정하려면 아래 단계를 따르세요. 설치 버전에 따라 메뉴 경로나 화면이 다를 수 있습니다. 1. 웹 인쇄 서버로 운영할 PC의 운영체제에 맞는 최신 버전의 cardPresso를 [cardPresso Download](https://www.cardpresso.com/downloads-cp)에서 다운로드하세요. 2. 프로그램을 설치하고 cardPresso에서 발급한 라이선스를 활성화하세요. 3. cardPresso를 실행한 후 카드 템플릿을 제작하세요.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 4. 제작한 카드 템플릿을 **BioStar X**를 설치한 서버의 원하는 경로에 저장하세요. (예, *C:\template\example.card*) 5. cardPresso를 설치한 PC의 바탕 화면에서 마우스 오른쪽 버튼을 클릭한 후 팝업 메뉴에서 **새로 만들기** → **바로 가기**를 클릭하세요. 6. **항목 위치 입력** 필드에 아래와 같이 입력한 후 **다음** 버튼을 클릭하세요. ```text "C:\Program Files (x86)\cardPresso\cardPresso.exe" /PRINTSERVER ```  설치 환경에 따라 cardPresso가 설치된 경로가 다를 수 있습니다. cardPresso가 설치된 경로를 확인한 후, 위 경로를 알맞게 수정하세요. 7. 바로 가기 이름을 입력한 후 **마침** 버튼을 클릭하세요. 8. 바탕화면에 생성한 cardPresso 웹 인쇄 서버 바로가기 아이콘을 더블 클릭하여 실행하세요. 9. cardPresso 웹 인쇄 서버 창이 나타나면, **설정** 아이콘을 클릭하세요.  * **주소**: 웹 인쇄 서버로 동작하는 PC의 IP 주소를 입력하세요. * **포트**: cardPresso에서 인쇄 동작을 수신하는데 사용하는 포트 번호입니다. * **허용된 사용자 그룹**: 웹 인쇄 서버에 접근할 권한이 있는 사용자 그룹을 선택하세요. 10. 설정이 완료되면 **저장**을 클릭하세요. 11. 오른쪽 하단에 있는 을 클릭하여 서비스를 시작하세요. 알맞게 설정된 경우 아이콘이 로 변경되고 **listen OK** 메시지가 나타납니다.  카드 인쇄가 완료되기 전까지 창을 닫지 마세요. #### cardPresso를 BioStar X에 연결하기[](#cardpresso를-biostar-x에-연결하기 "cardPresso를 BioStar X에 연결하기에 대한 직접 링크 및 복사") cardPresso를 **BioStar X**에 연결하려면 아래와 같이 설정하세요. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 크리덴셜 → 카드 프린터를 클릭하세요. 3. cardPresso 설정을 사용으로 설정한 뒤 각 항목을 입력하세요.  * ID: cardPresso 로그인 ID를 입력하세요. (기본값: ADMIN) * 암호: cardPresso 로그인 암호를 입력하세요. (기본값: admin) * IP 주소: 웹 인쇄 서버로 동작하는 PC의 IP 주소를 입력하세요. * Port: cardPresso에서 인쇄 동작을 수신하는데 사용하는 포트 번호입니다. * 프린터 이름: 카드 프린터로 사용할 프린터 이름을 입력하세요. Windows의 **제어판** → **장치 및 프린터**에서 확인할 수 있습니다. * 카드 템플릿: + 추가를 클릭해 카드 템플릿을 추가할 수 있습니다. 이름 항목에 카드 템플릿의 파일명과 확장자가 포함된 전체 경로를 입력하세요. * 카드 템플릿의 파일명은 영문, 숫자, 특수 기호로 설정할 수 있습니다. * 최대 20개의 카드 템플릿을 지원합니다. * 경로 예시: C:\template\example.card * 카드 템플릿 테스트 인쇄: 카드 템플릿을 테스트 인쇄할 수 있습니다. 4. 설정을 완료하면 확인을 클릭하세요. #### 카드 템플릿 테스트 인쇄하기[](#카드-템플릿-테스트-인쇄하기 "카드 템플릿 테스트 인쇄하기에 대한 직접 링크 및 복사") Administrator 정보를 가진 카드 템플릿을 테스트 인쇄할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 크리덴셜 → 카드 프린터를 클릭하세요. 3. 인쇄하려는 카드 템플릿을 선택한 후, 테스트 인쇄 버튼을 클릭하세요.  4. Administrator 정보를 가진 카드 템플릿이 인쇄됩니다. #### 사용자별 카드 템플릿 인쇄하기[](#printing-card-template-per-user "사용자별 카드 템플릿 인쇄하기에 대한 직접 링크 및 복사") 사용자별 정보를 가진 카드 템플릿으로 카드를 인쇄할 수 있습니다. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 화면 오른쪽 상단의 새 사용자 버튼을 클릭하세요. 새 사용자 창이 나타납니다. 3. 양식을 입력하고 카드 인쇄 버튼을 클릭하세요. * 사용자 정보는 영문, 숫자, 특수 기호로 입력할 수 있습니다. 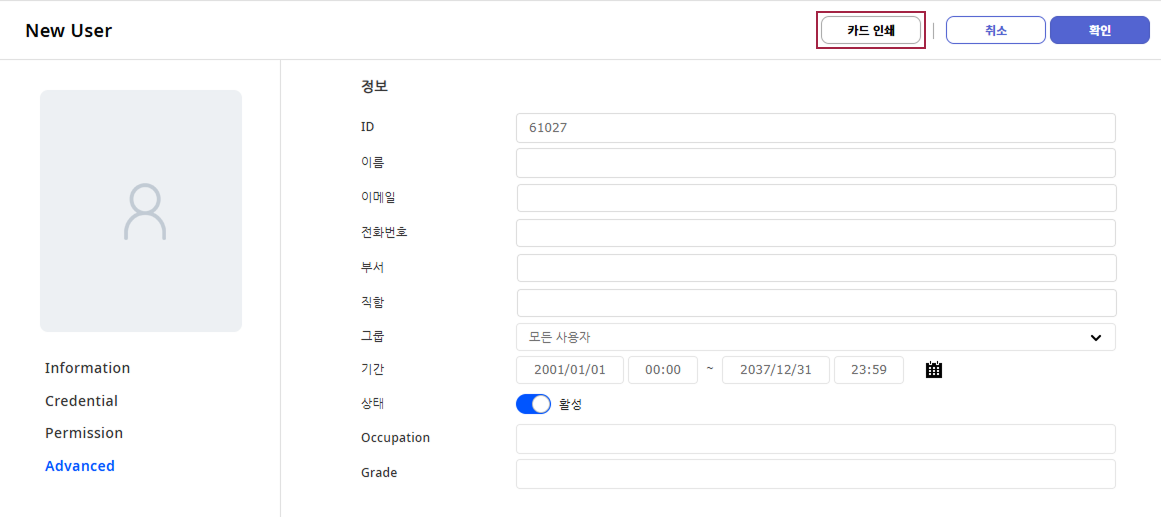 4. 인쇄하려는 카드 템플릿을 선택하고 인쇄 버튼을 클릭하세요.  5. 카드 인쇄 여부를 묻는 팝업창이 나타나면 확인 버튼을 클릭하세요.  새 사용자가 생성되고 사용자 정보를 가진 카드 템플릿으로 카드가 인쇄됩니다. #### 커스텀 사용자 필드 추가하기[](#adding-custom-user-fields "커스텀 사용자 필드 추가하기에 대한 직접 링크 및 복사") 커스텀 사용자 필드를 추가한 카드 템플릿으로 카드를 인쇄할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 시스템 → 서버를 클릭하세요. 3. 사용자 및 장치 관리 섹션의 커스텀 사용자 필드 항목에서 + 추가 버튼을 클릭해 이름을 입력하고 유형을 선택하세요. 추가한 커스텀 사용자 필드의 순서대로 카드 템플릿의 속성 **ID**가 결정됩니다. 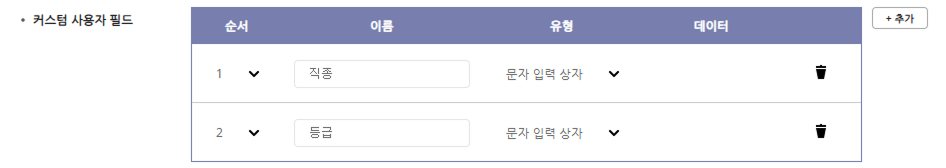 BioStar X 속성 ID 기준으로 **순서 1**은 **CUSTOM1**과 같습니다. BioStar X 속성 ID에 대한 자세한 내용은 [#card-template-attribute-ids](#card-template-attribute-ids)를 참고하세요. 4. 설정을 완료하면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 5. cardPresso 프로그램에서 **파일** → **템플릿 열기**를 클릭해 카드 템플릿 파일을 여세요. 새로운 속성을 추가하고 BioStar X 속성 ID 순서에 알맞은 **XML 항목 ID 이름**으로 **ID**를 입력하세요.  6. 설정이 완료되면 **파일** → **저장**을 클릭하세요. 7. **BioStar X**로 돌아와 사용자 페이지에서 카드 템플릿을 적용할 사용자를 선택하세요. 8. 추가한 커스텀 사용자 필드 항목을 확인할 수 있습니다. 해당 양식에 맞게 입력하고 카드 인쇄 버튼을 클릭하세요. 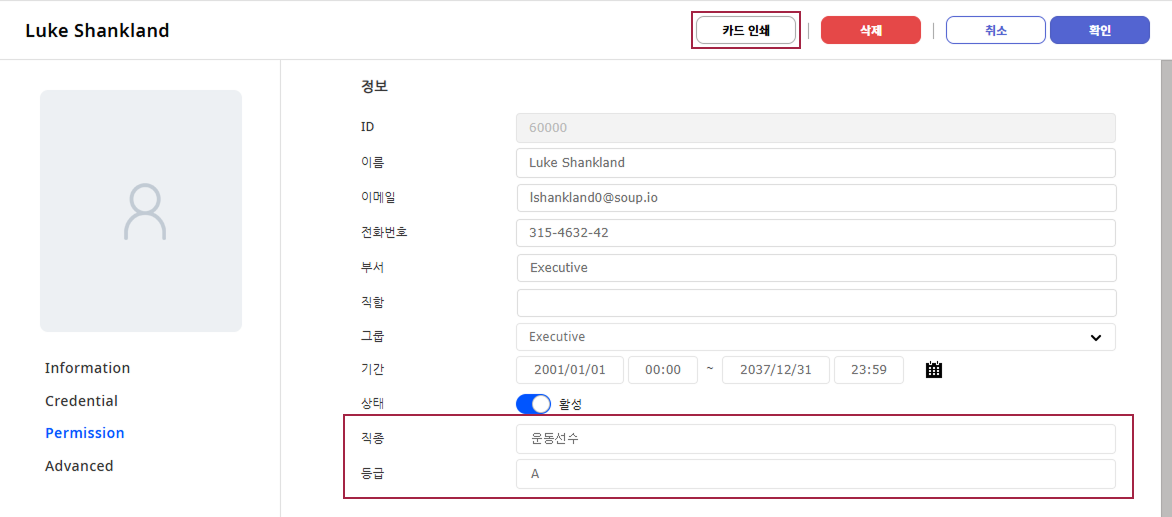 9. 인쇄하려는 카드 템플릿을 선택하고 인쇄 버튼을 클릭하세요.  10. 카드 인쇄 여부를 묻는 팝업창이 나타나면 확인 버튼을 클릭하세요.  사용자 정보가 저장되고 커스텀 사용자 필드를 추가한 카드 템플릿으로 카드가 인쇄됩니다. #### 카드 템플릿 속성 ID[](#card-template-attribute-ids "카드 템플릿 속성 ID에 대한 직접 링크 및 복사") **BioStar X**에서 지원하는 속성 ID는 아래와 같습니다. 카드 템플릿 생성 시, 속성 ID를 알맞은 **XML 항목 ID 이름**으로 입력하세요. | 목록 | BioStar X 사용자 데이터 | XML 항목 ID 이름 | | ---- | ----------------------- | ---------------- | | 1 | User ID | ID | | 2 | User Name | NAME | | 3 | Email | EMAIL | | 4 | Department | DEPARTMENT | | 5 | Telephone | TELEPHONE | | 6 | User Group | GROUP | | 7 | Profile Photo | PHOTO | | 8 | Custom Field 1 | CUSTOM1 | | 9 | Custom Field 2 | CUSTOM2 | | 10 | Custom Field 3 | CUSTOM3 | | 11 | Custom Field 4 | CUSTOM4 | | 12 | Custom Field 5 | CUSTOM5 | | 13 | Custom Field 6 | CUSTOM6 | | 14 | Custom Field 7 | CUSTOM7 | | 15 | Custom Field 8 | CUSTOM8 | | 16 | Custom Field 9 | CUSTOM9 | | 17 | Custom Field 10 | CUSTOM10 | --- ### 카드 관리하기 최종 업데이트 | **2026년 9월 27일** 카드의 발급 상태를 확인하고, Wiegand 카드 데이터 형식을 변경하며, CSN 모바일 카드 삭제 이력을 관리할 수 있습니다. #### 카드 관리[](#카드-관리 "카드 관리에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 크리덴셜 → 카드를 클릭하세요. 3. 카드 목록 화면에서 등록된 카드를 확인할 수 있습니다.  화면 왼쪽 발급 상태를 클릭하면 카드 발급 상태별로 필터링할 수 있습니다. 카드 발급 상태는 아래와 같습니다. * 미할당된 카드: 사용자에게 할당하지 않은 카드입니다. * 할당된 카드: 특정 사용자에게 할당한 카드입니다. 카드 목록에서 할당된 사용자의 아이디와 이름을 확인할 수 있습니다. * 사용 정지된 카드: 블랙리스트로 등록된 카드입니다. 해당 카드 소지자는 출입 인증할 수 없습니다. * 삭제된 CSN 모바일 카드: 삭제된 모바일 출입 카드입니다. 알아두기 사용자의 카드를 차단했다면 사용 정지된 카드 목록에서 카드 정보를 확인할 수 있습니다. 차단을 해제하려면 원하는 카드를 선택하고 차단 해제를 클릭하세요. #### Wiegand 카드 데이터 형식 변경[](#wiegand-카드-데이터-형식-변경 "Wiegand 카드 데이터 형식 변경에 대한 직접 링크 및 복사") 사용 중인 Wiegand 카드 데이터 형식을 한 번에 변경할 수 있습니다. 주의 이미 사용자에게 할당된 카드의 데이터 형식도 변경되므로 주의하세요. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 크리덴셜 → 카드를 클릭하세요. 3. 카드 목록의 오른쪽 상단에 버튼을 클릭하고 모든 Wiegand 형식 변경을 선택하세요.  4. 모든 Wiegand 형식 변경 창이 나타나면 변경하려는 카드 데이터 형식을 현재 형식 목록에서 선택하세요.  5. 변경하길 원하는 카드 데이터 형식을 변경 형식 목록에서 선택하세요. 6. 카드 데이터 형식을 변경하려면 확인 버튼을 클릭하세요. #### CSN 모바일 카드 삭제 시 관리 지침[](#csn-모바일-카드-삭제-시-관리-지침 "CSN 모바일 카드 삭제 시 관리 지침에 대한 직접 링크 및 복사") **BioStar X**에 에어팝 포털 레귤러 사이트를 연동하여 CSN 모바일 카드를 사용 중일 때, 카드를 소지한 사용자가 카드를 삭제하더라도 동일한 카드 ID를 다른 사용자에게 발급할 수 있게 되어 있었습니다. 그러나 동일한 카드 ID를 다른 사용자에게 발급할 경우 기존의 카드 소지자도 계속 출입이 가능한 문제가 발생합니다. 이 문제를 해결하기 위해 CSN 모바일 카드를 삭제한 후 삭제 이력을 관리할 수 있는 기능을 제공합니다. ##### 삭제된 CSN 모바일 카드 별도 관리[](#삭제된-csn-모바일-카드-별도-관리 "삭제된 CSN 모바일 카드 별도 관리에 대한 직접 링크 및 복사") 삭제된 CSN 모바일 카드는 설정 → 크리덴셜 → 카드의 삭제된 CSN 모바일 카드 목록에 기록됩니다. 목록에서 카드 종류, 카드 데이터 형식, 카드 ID, 마지막 카드 소지자를 확인할 수 있습니다.  ##### 삭제된 카드 ID로 재발급 방지[](#삭제된-카드-id로-재발급-방지 "삭제된 카드 ID로 재발급 방지에 대한 직접 링크 및 복사") 삭제 이력이 있는 CSN 모바일 카드를 다른 사용자에게 발급하려고 하는 경우 실패 처리합니다. 삭제된 카드 ID로 카드를 발급하고자 하는 경우 삭제된 CSN 모바일 카드 목록에서 해당 CSN 모바일 카드를 제외한 후에만 발급할 수 있습니다.  알아두기 삭제된 CSN 모바일 카드 목록에 포함되어 있는 CSN 모바일 카드는 미할당된 카드 목록에서 삭제할 수 없습니다. 미할당된 카드 목록에서 카드를 삭제하려면 삭제된 CSN 모바일 카드 목록에서 카드를 먼저 제외한 다음 다시 시도하세요. --- ### IR 페이스 그룹 매칭 설정하기 최종 업데이트 | **2025년 12월 29일** IR 페이스 그룹 매칭은 사용자 그룹을 기반으로 매칭 그룹을 설정하여 사용자를 인증하는 기능입니다. 이 기능을 사용하면 특정 사용자 그룹에 속한 사용자만 IR 페이스 인증을 통해 출입을 허용할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 크리덴셜 → IR 페이스 그룹 매칭를 클릭하세요. 3. 그룹 매칭 사용 여부 옵션을 사용으로 변경하세요.  4. 그룹 매칭 용 장치 설정에서 + 추가 버튼을 클릭하세요. 5. 그룹 매칭 용 장치 설정 창이 나타나면 원하는 장치를 선택하고 추가 버튼을 클릭하세요. FaceStation 2 모델만 선택할 수 있습니다. 6. 매칭 그룹 설정에서 + 추가 버튼을 클릭하세요. 7. 그룹 이름 및 사용자 그룹 항목을 설정하세요. 8. 설정을 저장하려면 화면 오른쪽 하단의 확인 버튼을 클릭하세요. 알아두기 * 최대 10개의 매칭 그룹을 생성할 수 있습니다. * 그룹당 최대 3,000개의 IR 페이스 템플릿을 포함할 수 있습니다. * 하나의 매칭 그룹에 여러 개의 사용자 그룹을 설정할 수 있습니다. * 매칭 그룹의 전체 IR 페이스 템플릿 수는 5,000개를 초과할 수 없습니다. * 사용자 그룹에 포함된 IR 페이스 템플릿이 3,000 개를 초과하면 매칭 그룹으로 설정할 수 없습니다. * 이 기능은 FaceStation 2 모델만 지원합니다. * 그룹 매칭 기능을 비활성화하려면 이미 설정된 장치와 그룹 설정을 모두 삭제해야 합니다. --- ### 크리덴셜 관리하기 최종 업데이트 | **2026년 9월 27일** 출입 인증에 사용하는 크리덴셜의 관리 방법을 안내합니다. 카드 발급 상태와 소지 사용자, 블랙리스트를 확인하고 Wiegand 및 스마트 카드 형식을 설정할 수 있습니다. 이 외에도 cardPresso와 연동한 카드 인쇄, 에어팝 포털(Airfob Portal)과 연동한 모바일 출입 카드 관리, IR 페이스 그룹 매칭 설정 방법도 확인할 수 있습니다. *** #### [📄️카드 관리하기](/platform/biostar_x/settings-credential-card-manage) [카드 발급 상태 확인, Wiegand 카드 데이터 형식 변경, CSN 모바일 카드 삭제 이력 관리 방법을 안내합니다.](/platform/biostar_x/settings-credential-card-manage) #### [📄️Wiegand 카드 형식 설정하기](/platform/biostar_x/settings-credential-wiegand-format) [Wiegand 카드 형식 설정 방법을 안내합니다.](/platform/biostar_x/settings-credential-wiegand-format) #### [📄️스마트 카드 형식 설정하기](/platform/biostar_x/settings-credential-smart-format) [MIFARE, iCLASS, DESFire, iCLASS Seos와 같은 스마트 카드의 레이아웃을 설정할 수 있습니다.](/platform/biostar_x/settings-credential-smart-format) #### [📄️카드 인쇄하기](/platform/biostar_x/settings-card-printer) [BioStar X와 cardPresso를 연동하여 사용자가 원하는 디자인의 카드를 인쇄할 수 있습니다.](/platform/biostar_x/settings-card-printer) #### [📄️모바일 출입 카드 관리하기](/platform/biostar_x/settings-credential-mobile-access-card) [에어팝 포털(Airfob Portal)을 연동하여 BioStar X에서 사용자에게 모바일 출입 카드를 관리하는 방법을 안내합니다.](/platform/biostar_x/settings-credential-mobile-access-card) #### [📄️IR 페이스 그룹 매칭 설정하기](/platform/biostar_x/settings-credential-ir-face-group-matching) [사용자 그룹을 기반으로 매칭 그룹을 설정하여 사용자를 인증하는 IR 페이스 그룹 매칭 기능을 안내합니다.](/platform/biostar_x/settings-credential-ir-face-group-matching) --- ### 모바일 출입 카드 관리하기 최종 업데이트 | **2026년 7월 16일** [에어팝 포털(Airfob Portal)](https://portal.airfob.com/)을 연동하여 **BioStar X**에서 사용자에게 모바일 출입 카드를 발급하거나 삭제할 수 있습니다. 사용자는 에어팝 포털에 가입하거나 별도로 모바일 출입 카드를 등록하지 않아도 이메일로 수신된 링크를 통해 모바일 출입 카드를 발급 받을 수 있습니다. 알아두기 * 모바일 출입 카드는 **CSN Mobile** 카드와 **템플릿 온 모바일** 중 한 가지만 사용할 수 있습니다. * **CSN Mobile** 카드를 사용할 수 있는 장치와 펌웨어 버전은 아래를 참고하세요. **CSN Mobile** 카드 지원 장치 및 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.0.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.0.0 이상 * X-Station 2 펌웨어 1.0.0 이상 * FaceStation F2 펌웨어 1.0.0 이상 * XPass 2 펌웨어 1.1.0 이상 * FaceLite 펌웨어 1.2.0 이상 * BioLite N2 펌웨어 1.3.0 이상 * XPass D2(Rev 2) 펌웨어 1.4.0 이상 * FaceStation 2 펌웨어 1.4.0 이상 * BioEntry W2(Rev 2) 펌웨어 1.6.0 이상 * BioStation A2 펌웨어 1.8.0 이상 (NFC 지원 모델) * BioStation 2 펌웨어 1.9.0 이상 (NFC 지원 모델) * **템플릿 온 모바일**을 사용할 수 있는 장치와 펌웨어 버전은 아래를 참고하세요. * BioStation 3 Max 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.2.0 이상 슈프리마 모바일 출입 카드를 사용하기 위해 에어팝 포털에 가입하고 사이트를 개설해야 합니다. 에어팝 포털에 가입한 후, **BioStar X**에서 모바일 출입 카드를 관리할 수 있습니다. #### 에어팝 포털 가입 및 사이트 개설[](#airfob-portal-setup "에어팝 포털 가입 및 사이트 개설에 대한 직접 링크 및 복사") 에어팝 포털(Airfob Portal)에서 모바일 출입 카드 및 등록 장치를 설정하고, 사이트 및 크레딧을 관리할 수 있습니다. 1. [에어팝 포털(Airfob Portal)](https://portal.airfob.com/)에 접속하세요. 2. **시작하기**를 클릭해 회원가입 및 사이트 개설을 진행하세요. 3. 이메일 입력 필드에 에어팝 포털 관리자의 이메일 주소를 입력한 뒤 **시작하기**를 클릭하세요. 입력한 이메일 주소로 인증 코드가 전송됩니다. 4. 인증 코드 입력란에 이메일로 수신한 인증 코드를 입력한 뒤 **확인**을 클릭하세요. 인증 코드는 6자리 숫자입니다. 5. 개인 정보 정책 및 약관을 확인한 뒤 **동의**를 클릭하세요. 6. 에어팝 포털에서 사용할 비밀번호 및 닉네임을 설정한 뒤 **계정 생성**을 클릭하세요. 계정 생성이 완료됩니다. 7. 계정 생성이 완료되면 **로그인**을 클릭하세요. 8. 이메일과 비밀번호를 입력한 뒤 **로그인**을 클릭하세요. 9. **사이트 생성**을 클릭해 사이트 개설을 진행하세요. **사이트**는 모바일 출입 카드를 사용하는 조직 또는 회사를 의미합니다. 10. 사이트의 이름 및 국가를 설정하고 **다음**을 클릭하세요. 11. 사이트 종류를 선택하세요. 사이트 종류에 따라 카드의 유형을 **다이나믹** 또는 **레귤러**로 선택할 수 있습니다. * **다이나믹**: 장치 및 사용 기간에 따라 크레딧을 차감하는 유형으로, 카드를 발급한 뒤에도 회수, 중지, 재발급, 만료 날짜 지정과 같은 관리가 가능합니다. 따라서 피트니스 클럽이나 독서실과 같은 회원제 시설 또는 공유 사무실에서 사용할 수 있습니다. * **레귤러**: 발급한 카드 개수에 따라 크레딧을 차감하는 유형으로, 관리자가 **BioStar X**에서 카드를 삭제하기 전까지 영구적으로 사용할 수 있습니다. 따라서 일반 회사나 집단에서 사원증 및 출입증으로 사용할 수 있습니다. 12. **생성**을 클릭하세요. 사이트 생성이 완료됩니다. 13. 사이트 이름을 클릭해 해당 사이트의 에어팝 포털에 접속하세요. 알아두기 에어팝 포털 사용에 대한 자세한 내용은 [다음 링크](https://airfob.zohodesk.com/portal/home)를 참고하세요. #### BioStar X에서 모바일 출입 카드 구성[](#biostar-x-mobile-access-setup "BioStar X에서 모바일 출입 카드 구성에 대한 직접 링크 및 복사") 모바일 출입 카드 사용 여부를 설정하고, 에어팝 포털 연동과 관련된 설정을 관리할 수 있습니다. 또한 모바일 출입 카드를 사용할 장치를 등록할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 크리덴셜 → 모바일 출입 카드을 클릭하세요. 3. 각 항목을 설정하세요.  * 모바일 출입 카드 설정: 모바일 출입 카드 사용 여부를 설정할 수 있습니다. 사용으로 설정하면 사용자에게 모바일 출입 카드를 발급할 수 있습니다. * 사이트 ID: 에어팝 포털에서 개설한 사이트 ID를 입력하세요. 사이트 ID는 에어팝 포털의 **설정**(Settings) → **사이트**(Site) 메뉴 경로에서 확인할 수 있습니다. * 이메일: 모바일 출입 카드 관리자 계정의 이메일 주소를 입력하세요. * 암호: 모바일 출입 카드 관리자 계정의 암호를 입력하세요. 4. 모든 설정을 마쳤다면 연결 버튼을 클릭하세요. 알아두기 **BioStar X**에서 모바일 출입 카드를 사용하려면 에어팝 포털 가입 및 초기 설정을 먼저 완료하세요. 자세한 내용은 [#airfob-portal-setup](#airfob-portal-setup)을 참고하세요. #### 장치 등록[](#registerDevice "장치 등록에 대한 직접 링크 및 복사") 에어팝 패스(Airfob Pass) 애플리케이션 또는 **BioStar X**에서 직접 모바일 출입 카드를 사용할 장치를 등록할 수 있습니다.  에어팝 포털(Airfob Portal)과 연동을 위한 설정을 완료하면 연결 버튼을 클릭하세요. 장치 등록 옵션을 사용할 수 있습니다. 1. 모바일 출입 카드를 사용할 장치를 추가하려면 + 추가 버튼을 클릭하세요.  2. 장치 등록 창의 장치 목록에서 모바일 출입 카드를 사용할 장치의 체크박스를 클릭하세요.  3. 장치를 모두 선택했다면 추가 버튼을 클릭하세요. 장치 목록에서 추가된 장치를 확인할 수 있습니다. * 모바일 출입 카드 인증서를 재전송하려면 버튼을 클릭하세요. * 등록된 장치를 삭제하려면 버튼을 클릭하세요. 알아두기 * 모바일 출입 카드를 사용할 수 있는 장치와 펌웨어 버전은 아래를 참고하세요. 모바일 출입 카드를 사용할 수 있는 장치 및 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.0.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.0.0 이상 * X-Station 2 펌웨어 1.0.0 이상 * FaceStation F2 펌웨어 1.0.0 이상 * XPass 2 펌웨어 1.1.0 이상 * FaceLite 펌웨어 1.2.0 이상 * BioLite N2 펌웨어 1.3.0 이상 * XPass D2(Rev 2) 펌웨어 1.4.0 이상 * FaceStation 2 펌웨어 1.4.0 이상 * BioEntry W2(Rev 2) 펌웨어 1.6.0 이상 * BioStation A2 펌웨어 1.8.0 이상 (NFC 지원 모델) * BioStation 2 펌웨어 1.9.0 이상 (NFC 지원 모델) * 에어팝 패스(Airfob Pass) 애플리케이션을 이용해 장치를 등록할 수도 있습니다. * 등록된 장치를 삭제할 경우 장치에 전송된 모바일 출입 카드 인증서가 삭제됩니다. #### 모바일 출입 카드 발급[](#issueMobileAccessCard "모바일 출입 카드 발급에 대한 직접 링크 및 복사") **BioStar X**에 등록된 사용자에게 모바일 출입 카드를 발급할 수 있습니다. 사용자에게 모바일 출입 카드를 발급하려면 모바일 출입 카드 발송 방법에 따른 사용자 정보를 필수적으로 입력해야 합니다. 자세한 내용은 다음 문서를 참고하세요. * [사용자 등록하기](/platform/biostar_x/add-user) * [모바일 출입 카드 등록하기](/platform/biostar_x/enroll-credential-mobile) --- ### 스마트 카드 형식 설정하기 최종 업데이트 | **2026년 10월 12일** MIFARE, iCLASS, DESFire, iCLASS Seos와 같은 스마트 카드의 레이아웃을 설정할 수 있습니다. #### 스마트 카드 추가[](#addSmartformat "스마트 카드 추가에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 크리덴셜 → 카드 형식을 클릭하세요. 3. 화면 왼쪽 카드 형식 목록에서 스마트 카드를 클릭하세요.  4. 화면 왼쪽 상단의 스마트 카드 추가 버튼을 클릭하세요. 5. 새 스마트 카드 추가 화면이 나타나면 각 항목을 설정하세요. 자세한 내용은 [#smartCardType](#smartCardType)을 참고하세요.  6. 모든 설정을 마쳤다면 확인 버튼을 클릭하세요. #### 스마트 카드 유형[](#smartCardType "스마트 카드 유형에 대한 직접 링크 및 복사") 스마트 카드 유형 옵션에서 원하는 스마트 카드 유형을 설정할 수 있습니다. * 슈프리마 스마트 카드  * 커스텀 스마트 카드  알아두기 * 커스텀 스마트 카드는 MIFARE, DESFire, FeliCa만 지원합니다. * FeliCa는 BioStation 3 펌웨어 1.3.0 이상에서만 지원합니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") 정보 섹션에서 카드 레이아웃을 설정하세요.  알아두기 * 기본 사이트 키와 보조 사이트 키는 16진수만 지원합니다. 화면 오른쪽 필드에 사용할 키 값을 입력하고 16진수로 변환 버튼을 클릭하세요. 변환된 값을 사이트 키로 사용하세요. * 16진수로 변환 버튼은 스마트 카드 유형 옵션이 슈프리마 스마트 카드일때만 사용할 수 있습니다. ##### 기본 정보 설정[](#기본-정보-설정 "기본 정보 설정에 대한 직접 링크 및 복사") * 이름: 스마트 카드 이름을 입력하세요. * 보조 사이트 키: 보조 사이트 키 사용 여부를 설정할 수 있습니다. 활성으로 설정하면 보조 사이트 키를 설정할 수 있습니다. 보조 사이트 키를 설정하면 카드의 기본 사이트 키가 일치하지 않을 때 보조 사이트 키를 사용하여 인증을 수행합니다.  ##### 스마트 카드 설정[](#스마트-카드-설정 "스마트 카드 설정에 대한 직접 링크 및 복사") 스마트 카드의 구조를 설정할 수 있습니다. ###### 슈프리마 스마트 카드[](#슈프리마-스마트-카드 "슈프리마 스마트 카드에 대한 직접 링크 및 복사") 기본 사이트 키와 보조 사이트 키는 16진수만 지원합니다. 각 입력 필드에 사용할 키 값을 입력한 후 16진수로 변환 버튼을 클릭하세요. 변환된 값을 사이트 키로 사용하세요. MIFARE  * 보안 수준: 보안 수준을 SL1 또는 SL3로 설정할 수 있습니다. * 기본 사이트 키: 스마트 카드와 카드 리더 사이의 통신을 암호화하는 키입니다. * 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키는 섹션 상단의 보조 사이트 키 옵션을 활성화해야만 입력할 수 있습니다. - 시작 블록 인덱스: 각 템플릿이 저장될 시작 블록을 선택하세요. 이 블록은 사용자 정보가 저장될 블록의 인덱스이며, 사용자가 이미 스마트 카드를 사용하고 있다면 저장 가능한 블록을 설정하세요. iCLASS  * 기본 사이트 키: 스마트 카드와 카드 리더 사이의 통신을 암호화하는 키입니다. * 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키는 섹션 상단의 보조 사이트 키 옵션을 활성화해야만 입력할 수 있습니다. - 시작 블록 인덱스: 각 템플릿이 저장될 시작 블록을 선택하세요. 이 블록은 사용자 정보가 저장될 블록의 인덱스이며, 사용자가 이미 스마트 카드를 사용하고 있다면 저장 가능한 블록을 설정하세요. DESFire  * DESFire 고급 설정: 타사에서 발급한 DESFire 카드를 사용할 수 있습니다. DESFire만 설정할 수 있습니다. - 기본 사이트 키: 스마트 카드와 카드 리더 사이의 통신을 암호화하는 키입니다. - 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키는 섹션 상단의 보조 사이트 키 옵션을 활성화해야만 입력할 수 있습니다. * 앱 ID: 애플리케이션 아이디를 설정하세요. 파일 ID를 포함하는 일종의 디렉토리 역할을 합니다. * 파일 ID: 파일 아이디를 설정하세요. * 암호화 종류: 암호화 종류를 DES/3DES 또는 AES로 설정할 수 있습니다. 알아두기 암호화 종류가 AES로 저장되어 있는 카드 레이아웃을 DES/3DES로 변경하면 다음 경고 팝업이 나타납니다. > 암호화 종류를 DES/3DES로 변경하면 이 카드 레이아웃을 사용하는 장치에서 EV2/EV3 보안 메시징 강제를 설정할 수 없습니다. 확인 버튼을 클릭하면 변경한 내용이 저장되며, 이 카드 레이아웃을 사용하는 장치의 EV2/EV3 보안 메시징 강제 옵션은 자동으로 꺼집니다. EV2/EV3 보안 메시징 강제 옵션에 대한 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth)를 참고하세요. iClass Seos  * 기본 사이트 키: 스마트 카드와 카드 리더 사이의 통신을 암호화하는 키입니다. * 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키는 섹션 상단의 보조 사이트 키 옵션을 활성화해야만 입력할 수 있습니다. * ADF 주소 값: 디지털 자격 증명이 저장되는 ADF 주소입니다. ###### 레이아웃[](#layout "레이아웃에 대한 직접 링크 및 복사") 사용자 정보와 얼굴 및 지문 정보가 기록되는 레이아웃을 수정할 수 있습니다. * 템플릿 수: 레이아웃에 포함할 지문 템플릿 수를 설정하세요. * 템플릿 크기: 지문 템플릿이 사용하는 바이트 수를 설정하세요. * 얼굴 템플릿 사용: 얼굴 템플릿 사용 여부를 선택할 수 있습니다. * 얼굴 템플릿 크기: 얼굴 템플릿이 사용하는 바이트 수를 설정하세요. 알아두기 얼굴 템플릿 사용은 BioStation 3 Max, BioEntry W3, BioStation 3, FaceStation F2 모델에서 사용할 수 있습니다. ###### 커스텀 스마트 카드[](#커스텀-스마트-카드 "커스텀 스마트 카드에 대한 직접 링크 및 복사") 커스텀 스마트 카드는 MIFARE, DESFire, FeliCa만 지원합니다. 알아두기 FeliCa는 BioStation 3 펌웨어 1.3.0 이상에서만 지원합니다. MIFARE  * 보안 수준: 보안 수준을 SL1 또는 SL3로 설정할 수 있습니다. * 기본 사이트 키: 스마트 카드와 카드 리더 사이의 통신을 암호화하는 키입니다. * 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키는 섹션 상단의 보조 사이트 키 옵션을 활성화해야만 입력할 수 있습니다. * 블록 인덱스: 각 템플릿이 저장될 시작 블록을 선택하세요. 이 블록은 사용자 정보가 저장될 블록의 인덱스이며, 사용자가 이미 스마트 카드를 사용하고 있다면 저장 가능한 블록을 설정하세요. * 바이트 건너뛰기: 카드 번호를 읽어들일 시작점을 설정할 수 있습니다. * 데이터 크기: (설정한 기본 사이트 키와 보조 사이트 키가 카드의 설정값과 동일한 경우) 읽어들일 카드의 데이터 크기를 설정할 수 있습니다. DesFire  * DESFire 고급 설정: 타사에서 발급한 DESFire 카드를 사용할 수 있습니다. DESFire만 설정할 수 있습니다. - 기본 사이트 키: 스마트 카드와 카드 리더 사이의 통신을 암호화하는 키입니다. - 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키는 섹션 상단의 보조 사이트 키 옵션을 활성화해야만 입력할 수 있습니다. * 앱 ID: 애플리케이션 아이디를 설정하세요. 파일 ID를 포함하는 일종의 디렉토리 역할을 합니다. * 파일 ID: 파일 아이디를 설정하세요. * 암호화 종류: 암호화 종류를 DES/3DES 또는 AES로 설정할 수 있습니다. 알아두기 암호화 종류가 AES로 저장되어 있는 카드 레이아웃을 DES/3DES로 변경하면 다음 경고 팝업이 나타납니다. > 암호화 종류를 DES/3DES로 변경하면 이 카드 레이아웃을 사용하는 장치에서 EV2/EV3 보안 메시징 강제를 설정할 수 없습니다. 확인 버튼을 클릭하면 변경한 내용이 저장되며, 이 카드 레이아웃을 사용하는 장치의 EV2/EV3 보안 메시징 강제 옵션은 자동으로 꺼집니다. EV2/EV3 보안 메시징 강제 옵션에 대한 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth)를 참고하세요. - 바이트 건너뛰기: 카드 번호를 읽어들일 시작점을 설정할 수 있습니다. - 데이터 크기: (설정한 기본 사이트 키와 보조 사이트 키가 카드의 설정값과 동일한 경우) 읽어들일 카드의 데이터 크기를 설정할 수 있습니다. Felica  * 시스템 코드: FeliCa 카드를 읽기 위한 시스템 코드를 16진수로 최대 4자리까지 입력하세요. * 서비스 코드: FeliCa 카드를 읽기 위한 서비스 코드를 16진수로 최대 4자리까지 입력하세요. * ID 필드: 카드에서 특정 영역을 읽을 수 있도록 설정합니다. + 추가 버튼을 클릭해 읽고자 하는 최대 8개 블록에 대해 설정할 수 있습니다. 블록 번호: 카드를 읽어들일 블록을 설정합니다. (0 ~ 150) --- ### Wiegand 카드 형식 설정하기 최종 업데이트 | **2026년 7월 16일** 카드 데이터를 읽는 형식을 설정할 수 있습니다. 설정된 Wiegand 형식으로 카드 데이터가 처리됩니다. #### Wiegand 카드 형식 설정[](#wiegand-카드-형식-설정 "Wiegand 카드 형식 설정에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 크리덴셜 → 카드 형식을 클릭하세요. 3. 화면 왼쪽 카드 형식 목록에서 Wiegand를 클릭하세요.  4. Wiegand 형식 목록에서 이름이 지정되지 않은 항목의 버튼을 클릭하세요. 5. 새 Wiegand 추가 화면이 나타나면 각 항목을 설정하세요. 자세한 내용은 [#setting](#setting)를 참고하세요. 6. 설정한 Wiegand 형식을 추가하려면 확인 버튼을 클릭하세요. 알아두기 * Wiegand 형식은 최대 15개까지 사용할 수 있습니다. * 미리 정의된 형식은 수정하거나 삭제할 수 없습니다. #### 설정 옵션 안내[](#setting "설정 옵션 안내에 대한 직접 링크 및 복사") Wiegand 카드 형식을 추가하거나 수정할 때 아래 항목을 참고하여 비트 구성을 설정하세요.  * 이름: Wiegand 형식 이름을 입력하세요. * 설명: Wiegand 형식에 대한 간단한 설명을 입력하세요. * 총 비트: 총 비트 수를 입력하세요. * 식별 코드 필드: 식별 코드 사용 여부를 설정할 수 있습니다. 식별 코드를 사용하려면 체크 박스를 클릭하고 시작 비트와 종료 비트를 입력하세요. * ID 필드: 사용하려는 아이디의 시작 비트와 종료 비트를 입력하세요. + 추가 버튼을 클릭하면 ID 필드를 추가할 수 있습니다. * 패리티 비트: + 추가 버튼을 클릭하면 패리티 비트 수를 입력하세요. 사용하려는 패리티 비트의 위치와 시작 및 종료 비트를 입력하세요. 알아두기 패리티 비트를 추가하려면 총 비트 옵션을 입력해야 합니다. --- ### 퀵 액션 사용하기 최종 업데이트 | **2026년 9월 27일** **퀵 액션**은 긴급 상황에서 복잡한 제어 절차를 자동화하는 기능입니다. 미리 정의한 여러 기기의 동작을 하나의 버튼으로 즉시 실행하여 신속하게 대응할 수 있습니다. 퀵 액션 메뉴에서 퀵 액션 버튼을 추가하면 **BioStar X** 메인 화면에서 간편하게 퀵 액션 버튼을 클릭하여 다수의 출입문을 한 번에 제어할 수 있습니다. 알아두기 퀵 액션으로 사용할 퀵 액션을 추가하려면 [작업 조건 및 동작 설정하기](/platform/biostar_x/settings-triger-and-action)를 참고하세요. #### 퀵 액션 버튼 추가[](#퀵-액션-버튼-추가 "퀵 액션 버튼 추가에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 퀵 액션을 클릭하세요.  3. 퀵 액션 레이아웃 섹션에서 + 추가 버튼을 클릭하세요. 4. 새 퀵 액션 추가 창이 나타나면 각 항목을 입력하고 설정하세요. 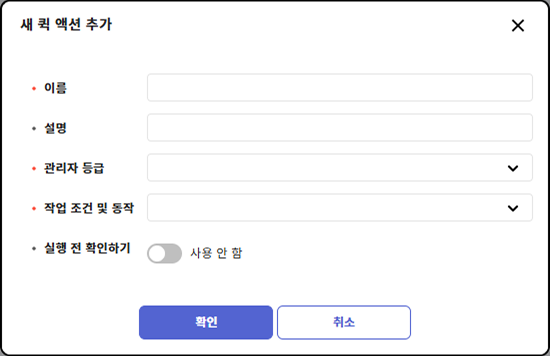 * 관리자 등급: 추가하려는 퀵 액션을 실행할 수 있는 관리자 등급을 선택하세요. 복수로 선택할 수 있습니다. * 작업 조건 및 동작: 실행할 작업 조건 및 동작을 선택하세요. 복수로 선택할 수 있습니다. * 실행 전 확인하기: 이 옵션을 활성화하면 퀵 액션 버튼을 눌렀을 때 실행 여부를 묻는 확인 팝업창이 나타납니다. 5. 설정을 저장하려면 확인 버튼을 클릭하세요. 6. 화면 오른쪽 하단의 확인 버튼을 클릭하세요. **BioStar X** 화면의 오른쪽 상단 헤더 영역에 추가한 퀵 액션 버튼이 생성됩니다. 생성한 퀵 액션 버튼을 클릭해 퀵 액션에서 설정한대로 동작하는지 확인하세요.  알아두기 * 퀵 액션 버튼은 화면 상단 헤더 영역에 최대 4개까지 추가할 수 있습니다. 어느 페이지에서든 사용할 수 있도록 고정되어 있습니다. * 사용자에게 설정된 관리자 등급에 따라 사용할 수 있는 퀵 액션 버튼이 다를 수 있습니다. #### 퀵 액션 버튼 수정[](#퀵-액션-버튼-수정 "퀵 액션 버튼 수정에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 퀵 액션을 클릭하세요. 3. 수정하려는 퀵 액션 버튼의 오른쪽에 버튼을 클릭하세요. 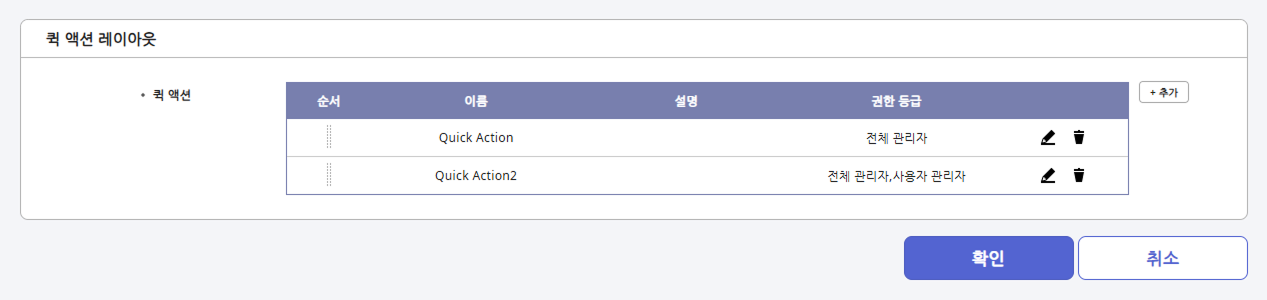 4. 수정을 위한 팝업창이 나타나면 원하는 항목을 수정하고 확인 버튼을 클릭하세요. 5. 수정 사항을 저장하려면 화면 오른쪽 하단의 확인 버튼을 클릭하세요. #### 퀵 액션 순서 변경[](#퀵-액션-순서-변경 "퀵 액션 순서 변경에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 퀵 액션을 클릭하세요. 3. 퀵 액션 목록에서 순서를 이동할 항목의 가장 왼쪽 열을 클릭한 상태에서 원하는 위치로 드래그하세요. 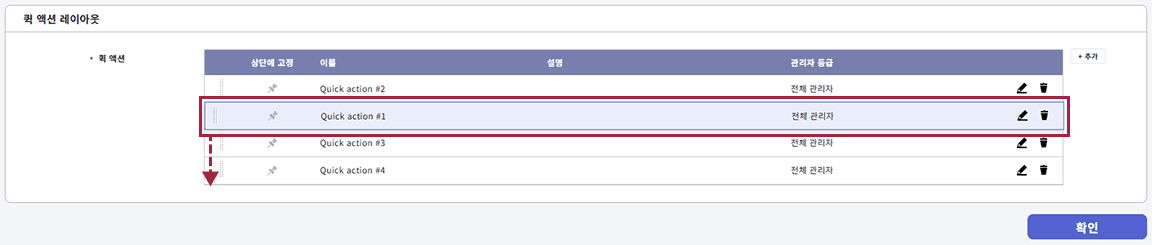 4. 변경한 순서를 저장하려면 화면 오른쪽 하단의 확인 버튼을 클릭하세요. 화면 오른쪽 상단의 퀵 액션 목록에서 변경된 순서를 확인할 수 있습니다. 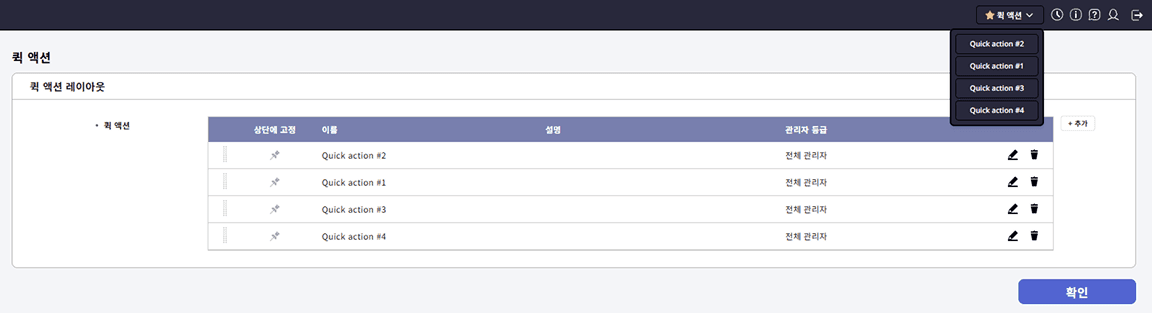 #### 헤더 영역에 버튼 고정[](#헤더-영역에-버튼-고정 "헤더 영역에 버튼 고정에 대한 직접 링크 및 복사") 빠르게 실행할 필요가 있는 퀵 액션 항목을 화면 헤더 영역에 배치할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 퀵 액션을 클릭하세요. 3. 헤더 영역에 배치하려면 상단에 고정()을 클릭하세요. 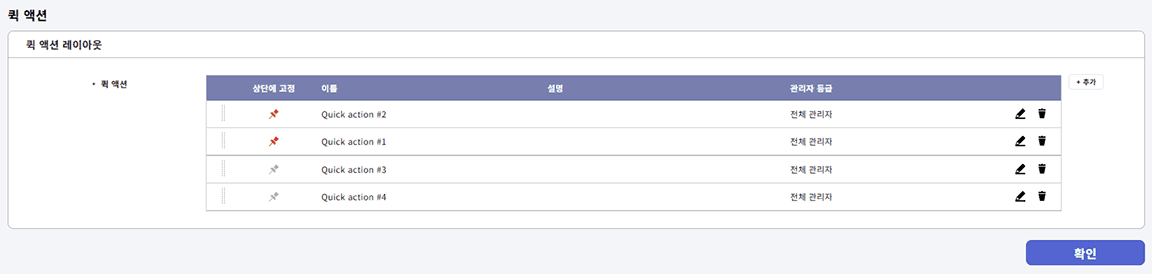 가장 왼쪽 열을 클릭한 상태에서 원하는 위치로 드래그하여 순서를 변경하거나 상단에 고정 상태를 해제할 수 있습니다. 4. 헤더 영역에 고정할 항목을 모두 선택했다면 화면 오른쪽 하단의 확인 버튼을 클릭하세요. 화면 오른쪽 상단의 퀵 액션 버튼 왼쪽에 고정된 퀵 액션을 확인할 수 있습니다. 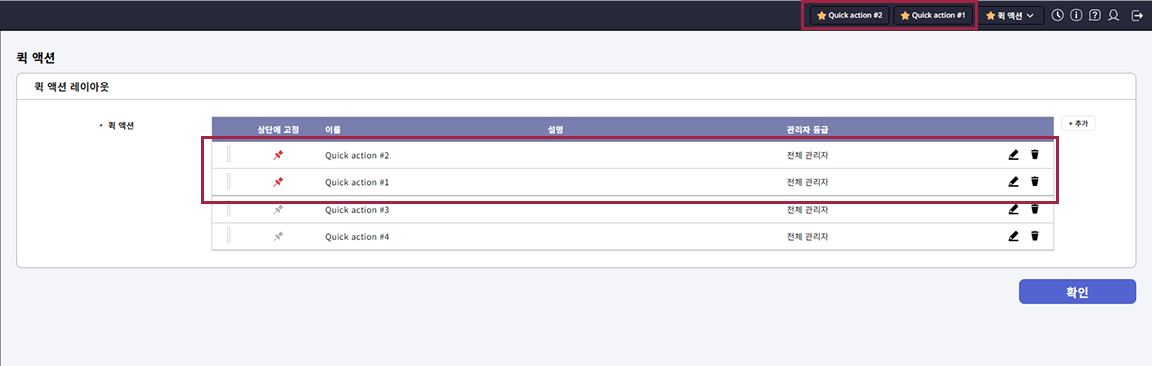 알아두기 * 최대 4개의 퀵 액션을 헤더 영역에 고정할 수 있습니다. 이미 4개가 고정된 상태에서는 퀵 액션을 추가로 고정할 수 없습니다. 다른 항목을 해제한 후 다시 시도하세요. * 웹 브라우저의 창 폭이 좁아지면 헤더에 있던 개별 버튼은 모두 사라지고, 고정했던 퀵 액션 항목은 핀() 아이콘과 함께 퀵 액션 버튼의 드롭다운 목록에서 확인할 수 있습니다. * 등록된 모든 퀵 액션을 헤더에 고정하면 퀵 액션 버튼이 나타나지 않습니다. 일부 항목의 고정을 해제하면 버튼이 다시 나타납니다. #### 퀵 액션 버튼 삭제[](#퀵-액션-버튼-삭제 "퀵 액션 버튼 삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 퀵 액션을 클릭하세요. 3. 삭제하려는 퀵 액션 버튼의 오른쪽에 버튼을 클릭하세요.  4. 삭제 확인 팝업창을 확인하고 네를 클릭하세요.  5. 삭제한 사항이 반영하려면 화면 오른쪽 하단의 확인을 클릭하세요. --- ### 장치 연결 관리 설정하기 최종 업데이트 | **2026년 9월 27일** **BioStar X**의 장치 연결 관리는 회사나 대형 건물에서 많은 수의 장치를 효율적으로 관리하기 위해 만들어진 기능입니다. 기존에는 하나의 서버에서 최대 1,000대의 장치만 연결할 수 있었지만, 이제 **커뮤니케이션**(Communication) 서버를 여러 대의 컴퓨터에 설치하여 최대 3,000대의 네트워크 장치를 관리할 수 있습니다. 알아두기 * 이 기능은 **디바이스 매니저** 라이선스를 활성화했을 때 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. * 멀티 커뮤니케이션 서버의 사양과 설치에 대한 자세한 내용은 다음 문서를 참고하세요. * [시스템 최소 요구사항](/platform/biostar_x/system-requirements#communication-server) * [멀티 커뮤니케이션 서버 설치하기](/platform/biostar_x/install-communication-server) #### 주요 기능[](#주요-기능 "주요 기능에 대한 직접 링크 및 복사") * **서버 확장**: 메인 컴퓨터 외에 추가 컴퓨터에 통신 서버를 설치하여 더 많은 장치 연결할 수 있습니다. * **여러 서버 운영**: 최대 3개의 서버를 함께 사용하여 총 3,000대 장치 지원합니다. * **편리한 장치 관리**: 새 장치를 추가할 때 어느 서버에 연결할지 선택할 수 있으며, 기존 장치를 다른 서버로 옮길 수도 있습니다. * **대용량 환경 지원**: 큰 규모의 사업장이나 건물에서 요구하는 많은 장치를 안정적으로 운영할 수 있습니다. 멀티 커뮤니케이션 서버는 BioStar X의 통합 서버에서 장치와의 연결 기능만을 분리한 전용 서비스입니다. 장치와의 안정적인 통신에만 집중하여 전체 시스템의 성능을 향상시킵니다. #### 다른 서버로 장치 이동하기[](#다른-서버로-장치-이동하기 "다른 서버로 장치 이동하기에 대한 직접 링크 및 복사") 메인 서버 또는 다른 멀티 커뮤니케이션 서버에 등록된 장치를 다른 멀티 커뮤니케이션 서버로 이동할 수 있습니다. 이 기능은 장치의 연결 상태를 유지하면서 서버 간에 장치를 이동할 수 있도록 도와줍니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치 연결 관리를 클릭하세요. 3. 왼쪽에 서버 항목에서 이동시키려는 장치가 등록된 서버를 선택하세요.  4. 오른쪽에 대상 서버 항목에서 장치를 이동시킬 대상 서버를 선택하세요.  5. 장치 목록에서 이동시키려는 장치를 선택하세요. 여러 개의 장치를 선택할 수 있습니다.  특정 장치를 검색하려면 상단의 입력 필드에 키워드를 입력하세요. 장치 이름, 시리얼 번호로 검색할 수 있습니다. 6. 장치를 대상 서버로 이동하려면 이동 버튼을 클릭하세요.  7. 메시지 창에서 이동할 총 장치 수, TCP/IP 연결 장치 수, 이동할 서버 이름 및 IP 주소를 확인하세요. 8. 네 버튼을 클릭하세요. 이동을 완료하면 메시지 창을 통해 이동된 총 장치 수, TCP/IP 연결 장치 수, 이동된 서버 이름 및 IP 주소를 확인할 수 있습니다. 이동을 실패한 장치가 있다면 메시지 창에 이동 실패한 장치 수와 TCP/IP 연결 장치 수를 확인할 수 있습니다. 이동 실패한 장치 목록 및 실패 사유를 CSV 파일로 확인하려면 다운로드 버튼을 클릭하세요. 알아두기 * 연결된 확장 서버가 없다면 화면 오른쪽의 대상 서버는 표시되지 않습니다. * 서버를 선택하면 해당 서버에 Wiegand, RS-485 연결 장치를 포함한 등록된 모든 장치를 확인할 수 있습니다. * 장치 또는 장치 그룹을 선택하면 장치에 연결된 하위 장치와 그룹에 포함된 장치들도 함께 이동합니다. * TCP/IP 통신으로 연결하지 않은 장치들은 이동할 수 없습니다. --- ### 장치 설정하기 최종 업데이트 | **2026년 9월 27일** 등록한 장치의 세부 기능을 설정하고 관리하는 방법을 안내합니다. 장치의 정보, 네트워크, 인증, 고급 설정 등의 세부 정보를 설정할 수 있습니다. 세부 정보는 RS-485 연결 방식이나 장치 종류에 따라 달라질 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 세부 정보를 설정하려는 장치를 클릭하세요. 4. 각 섹션의 세부 항목을 참고하여 장치 정보를 설정하세요. * 정보: 장치의 이름과 그룹, 표준 시간대, 하드웨어 및 펌웨어 버전을 확인하고 변경할 수 있습니다. 자세한 내용은 [기본 정보 설정하기](/platform/biostar_x/settings-device-details-info)를 참고하세요. * 네트워크: 장치의 TCP/IP, RS-485, 서버 통신 등의 네트워크를 설정할 수 있습니다. 자세한 내용은 [네트워크 설정하기](/platform/biostar_x/settings-device-details-network)를 참고하세요. * 인증: 장치의 사용자 인증과 관련한 옵션을 설정할 수 있습니다. 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth)를 참고하세요. * 고급: 마스터 관리자, 장치 관리자, 화면/소리, 작업 조건 및 동작 등을 설정할 수 있습니다. 자세한 내용은 [고급 설정하기](/platform/biostar_x/settings-device-details-advanced)를 참고하세요. * 열화상 및 마스크 / 마스크: 열화상 카메라 및 마스크 사용에 대한 세부 항목을 설정할 수 있습니다. 자세한 내용은 [열화상 및 마스크 설정하기](/platform/biostar_x/settings-device-details-thermal-mask)를 참고하세요. * IP 인터폰: IP 인터폰 사용에 대한 세부 항목을 설정할 수 있습니다. 자세한 내용은 [IP 인터폰 설정하기](/platform/biostar_x/settings-device-details-interphone)를 참고하세요. * RTSP: **Real Time Streaming Protocol**(RTSP) 스트리밍을 위한 세부 항목을 설정할 수 있습니다. 자세한 내용은 [RTSP 설정하기](/platform/biostar_x/settings-device-details-rtsp)를 참고하세요. 5. 설정을 모두 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 여러 개의 장치 정보를 한 번에 수정할 수도 있습니다. 두 개 이상의 장치를 선택하고 화면 오른쪽 상단의 일괄 편집을 클릭하세요. 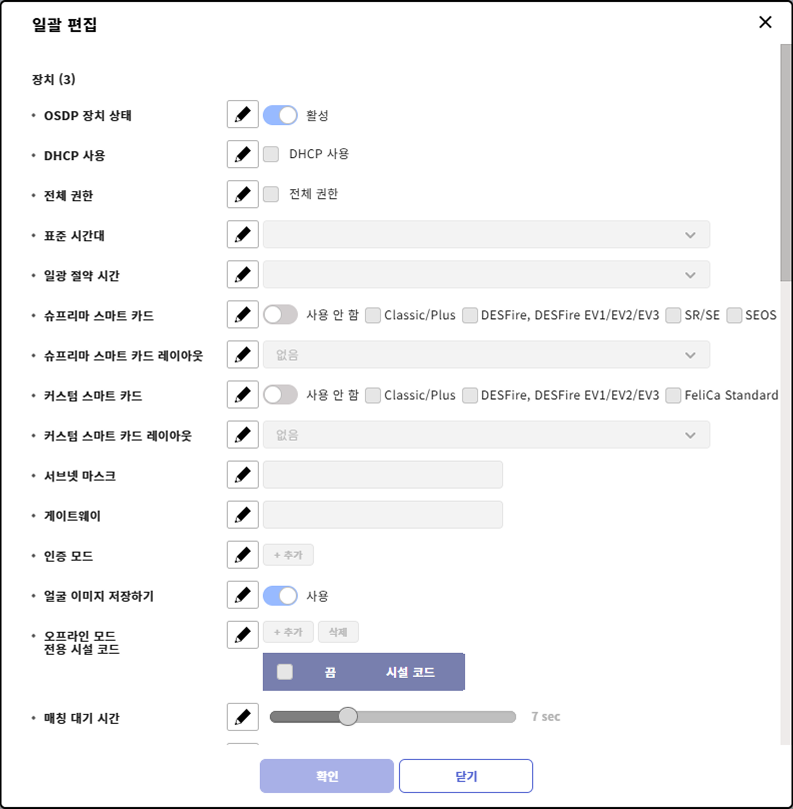 * 선택한 장치 종류에 따라 일괄 편집 창에 표시되는 세부 항목이 다를 수 있습니다. * 마스터 장치와 슬레이브 장치를 동시에 선택하고 일괄 편집을 클릭하면 인증과 화면/소리 항목의 일부만 변경할 수 있습니다. * 인증 모드는 모델명이 동일한 장치를 선택했을 때만 일괄 편집할 수 있습니다. --- ### 고급 설정하기 최종 업데이트 | **2026년 9월 27일** 고급 섹션에서 설정할 수 있는 항목에 대해 안내합니다. 마스터 관리자, 관리자 권한 관리, 근태 이벤트, 화면 및 소리, 작업 조건 및 동작, 이미지 로그, Wiegand, 보안 탬퍼 등 다양한 고급 기능의 설정 방법과 각 옵션의 의미를 확인할 수 있습니다. 환경에 맞는 설정을 적용해 효율적으로 장치를 관리하세요. 알아두기 * 장치 종류에 따라 설정할 수 있는 네트워크 옵션은 다를 수 있습니다. * 사용자가 임의로 변경한 사항이 있다면 확인 버튼을 클릭하세요. 변경 사항을 저장하지 않으면 장치에 적용되지 않습니다. #### 마스터 관리자 추가 CE향 제품[](#master-administrator "master-administrator에 대한 직접 링크 및 복사") 마스터 관리자 기능은 장치의 전체 관리자 권한을 강화하여, 장치의 보안을 향상시키고 무단 접근 및 설정 변경을 방지하기 위한 기능입니다. 새 장치는 이 기능을 통해 반드시 마스터 관리자를 등록해야 하며, 등록된 마스터 관리자만 관리자 메뉴에 진입하여 설정을 변경할 수 있습니다. 고급 → 관리자의 마스터 관리자 메뉴에서 원하는 크리덴셜 2종류를 선택하여 등록하세요.  마스터 관리자에 등록할 수 있는 크리덴셜은 다음과 같습니다. | 크리덴셜 종류 | 등록 가능 개수 | 세부 조건 | | ------------- | -------------- | ------------------------------------------------------------------- | | 카드 | 최대 4개 | CSN, Wiegand 타입만 지원하며, 동일 타입 내 중복 등록할 수 없습니다. | | 얼굴 | 최대 2개 | 동종 알고리즘 탑재 장치에서만 등록할 수 있습니다. | | 지문 | 최대 2개 | - | | PIN | 1개 | 최소 8자리 이상의 숫자를 입력할 수 있습니다. | * 등록한 크리덴셜을 변경하려면 해당 크리덴셜 오른쪽에 버튼을 클릭하세요. * 등록한 크리덴셜을 삭제하려면 해당 크리덴셜 오른쪽에 버튼을 클릭하세요. 주의 이 기능은 **LCD 화면을 통한 사용자 인터페이스가 지원되는 슈프리마 제품** 중 **CE향 제품**에서만 사용할 수 있습니다. 지원하는 장치 및 펌웨어 버전에 대한 자세한 내용은 [마스터 관리자 설정 방법 안내](/how-to/master-admin)를 참고하세요. **등록 조건** * 최소 두 종류 이상의 크리덴셜을 등록해야 합니다. * 마스터 관리자를 지원하는 펌웨어 업그레이드 장치 모두 동일한 조건이 적용됩니다. * 장치가 지원하는 모든 크리덴셜을 인증 수단으로 사용할 수 있습니다. 알아두기 * 이 기능은 LCD 화면을 통한 사용자 인터페이스가 지원되는 슈프리마 제품에서만 사용할 수 있습니다. * 펌웨어를 업그레이드한 기존 장치는 **BioStar X**의 장치 설정에 마스터 관리자 메뉴가 나타나지 않습니다. * 마스터 관리자 설정을 제공하지 않는 장치 중 일부는(예: 펌웨어 업그레이드로 해당 기능이 추가된 장치) 2단계 인증 옵션을 통해 전체 관리자의 권한을 강화할 수 있습니다. 장치 종류에 따라 2단계 인증 옵션 자체가 표시되지 않을 수 있습니다. * 마스터 관리자의 크리덴셜은 장치 내 별도로 저장되어, 일반 사용자의 PIN과는 독립적으로 관리됩니다. 따라서 사용자 PIN을 변경하거나 삭제해도 마스터 관리자 크리덴셜에는 영향을 미치지 않습니다. #### 2단계 인증 설정[](#two-step-authentication "2단계 인증 설정에 대한 직접 링크 및 복사") 마스터 관리자를 지원하지 않는 글로벌 장치에서 펌웨어를 업그레이드한 경우, 2단계 인증 옵션을 통해 전체 관리자의 권한을 강화하여 장치의 보안을 향상시킬 수 있습니다.  2단계 인증 옵션을 사용으로 설정하면, 장치의 전체 관리자 인증 시 두 종류 이상의 크리덴셜을 사용해야 합니다. 예를 들어, 카드와 PIN을 모두 등록한 경우, 전체 관리자 인증 시 카드 스캔과 PIN 입력을 모두 해야만 인증을 성공할 수 있습니다. 알아두기 * 모든 관리자에게 2종류 이상의 크리덴셜이 등록되어 있지 않을 때 활성화 시 설정이 실패하며 에러 메시지가 표시됩니다. 모든 관리자에게 2종류 이상의 크리덴셜을 등록한 다음 다시 시도하세요.  * 장치에 따라 2단계 인증 옵션이 화면에 표시되지 않으면서도 이전에 활성화한 설정이 유지되는 경우가 있습니다. 이때는 **BioStar X**에서 비활성화할 수 없으므로 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. 주의 장치에 전체 관리자가 설정되어 있지 않은 경우 다음과 같은 팝업 메시지가 나타납니다. 고급 → 관리자에서 모든 권한에 관리자를 추가하세요.  경고 2단계 인증을 활성화한 후 모든 관리자의 크리덴셜을 2종 미만으로 삭제하면, **BioStar X**에 연결할 수 없는 상황일 때 장치에서 관리자 메뉴에 접근할 수 없게 됩니다. 따라서 관리자 크리덴셜을 삭제할 때는 각별한 주의가 필요합니다. #### 관리자 추가[](#administrator "관리자 추가에 대한 직접 링크 및 복사") 관리자 그룹에서는 장치의 관리자를 등급별로 관리할 수 있습니다.  등급별 관리자를 추가하려면 + 추가 버튼을 클릭하세요. 사용자 목록이 나타나면 원하는 사용자를 선택하세요. 사용자 목록에서 버튼을 클릭하면 원하는 사용자를 검색할 수도 있습니다. 각 등급별 사용 권한은 아래를 참고하세요. | 등급 | 사용자 정보 관리 | 장치 설정 | | ---------------- | ---------------- | --------- | | 모든 권한 | ✔️ | ✔️ | | 사용자 관리 권한 | ✔️ | ❌ | | 장치 설정 권한 | ❌ | ✔️ | 알아두기 * 관리자는 최대 1,000명까지 추가해 관리할 수 있습니다. 추가할 수 있는 관리자 수는 장치 펌웨어 버전에 따라 달라질 수 있습니다. * 등록한 사용자를 검색하려면 이름/아이디에서 버튼을 클릭하세요. * **장치 설정**은 장치의 화면 및 소리, 네트워크, RS-485 등의 설정을 변경할 수 있습니다. * 관리자를 삭제하려면 해당 관리자의 오른쪽에 버튼을 클릭하세요. * 각 장치에 설정된 관리자는 **BioStar X** 권한에 영향을 미치지 않습니다. * 마스터 관리자를 지원하는 장치(CE향 제품)에 장치 관리자로 등록한 사용자의 PIN이 8자리 미만이면, 해당 사용자의 PIN을 8자리 이상으로 다시 등록해야 합니다. PIN 등록에 대한 자세한 내용은 [PIN 등록하기](/platform/biostar_x/enroll-credential-pin)를 참고하세요. * 장치 설정 권한 권한이 부여된 사용자의 PIN을 4자리로 변경하려면 먼저 모든 장치의 관리자 권한에서 제외해야 합니다. 주의 장치 관리자로 설정하려는 사용자에게 등록된 크리덴셜이 2종류 미만이면 에러 메시지가 표시됩니다. 모든 장치 관리자에게 2종류 이상의 크리덴셜을 등록한 후 다시 시도하세요.  ##### 삭제된 사용자의 관리자 등록 처리[](#삭제된-사용자의-관리자-등록-처리 "삭제된 사용자의 관리자 등록 처리에 대한 직접 링크 및 복사") 장치에 등록된 관리자 중 **BioStar X**에서 이미 삭제된 사용자가 있는 경우, 장치 설정을 저장하기 위해 화면 가장 아래의 확인 버튼을 클릭하면 다음과 같은 팝업이 나타납니다.  * 네: 삭제된 사용자를 관리자 목록에서 제거하고 저장합니다. * 아니요: 저장을 취소합니다. #### 근태 관리[](#attendance-management "근태 관리에 대한 직접 링크 및 복사") 근태 관리 그룹에서는 장치의 근태 이벤트 이름을 변경하거나 근태 모드를 설정할 수 있습니다.  * 근태 모드: 근태 이벤트 등록 방법을 설정하세요. * 사용 안 함: 근태 이벤트를 기록할 수 없습니다. * 수동 변경: 사용자가 인증할 때 원하는 근태 이벤트를 선택할 수 있습니다. * 자동 변경: 설정한 스케줄에 따라 근태 이벤트가 자동으로 변경됩니다. 근태 이벤트에 적용할 스케줄을 선택할 수 있습니다. * 수동 고정: 사용자가 마지막으로 사용한 근태 이벤트를 계속 사용할 수 있습니다. * 고정: 선택한 근태 이벤트만 사용할 수 있습니다. 고정으로 사용할 근태 이벤트를 선택하세요. * 근태 등록 필요: 사용자가 인증할 때 반드시 근태 이벤트를 등록하도록 설정하세요. 이 옵션은 근태 모드 옵션이 수동 변경으로 설정되었을 때 사용할 수 있습니다. * 근태 이벤트: 근태 이벤트의 이름을 수정하거나 근태 모드 옵션을 자동 변경으로 설정했을 때 사용되는 스케줄을 추가할 수 있습니다. * 근태 키: 근태 등록에 사용할 수 있는 키 목록입니다. * 라벨: 근태 키에 따른 근태 이벤트 이름을 변경할 수 있습니다. * 스케줄: 근태 모드 옵션을 자동 변경으로 설정하면 자동으로 변경할 스케줄을 설정할 수 있습니다.  알아두기 * LCD 화면이 없는 장치는 근태 모드를 고정과 자동 변경으로 설정할 수 있으며, 고정된 근태 이벤트를 등록하거나 미리 설정된 스케줄에 따라 변경되는 근태 이벤트를 등록할 수 있습니다. 지원하는 장치 종류는 XPass Q2, XPass 2, XPass D2, BioEntry P2, BioEntry W2입니다. * 새 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. * 장치에서 다중 얼굴 인증 옵션을 사용으로 설정하면 이 장치는 근태 관리에 사용할 수 없습니다. 다중 얼굴 인증에 대한 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth#faceDetectionSettings)를 참고하세요. #### 화면 및 소리 설정[](#screen-and-sound-settings "화면 및 소리 설정에 대한 직접 링크 및 복사") 장치의 화면이나 소리에 대한 설정을 변경할 수 있습니다. 장치에 따라 설정할 수 있는 옵션은 다를 수 있습니다. XPass 2, XPass D2, BioEntry P2, BioEntry W2 * 소리: 소리를 켜거나 끌 수 있습니다. * LED 및 버저: LED나 버저를 작동할 이벤트 항목을 선택하고 설정하세요. * 키패드 백라이트: 키패드 백라이트를 켜거나 끌 수 있습니다. 이 옵션을 활성화하면 키패드 후면의 조명이 켜집니다. 어두운 환경에서도 키를 쉽게 식별할 수 있습니다. 키패드 백라이트 옵션은 XPass D2 하드웨어 V02M, 펌웨어 1.7.1 버전 이상에서 사용할 수 있습니다. FaceLite, BioLite N2, BioStation L2, BioStation 2 * 언어: 장치의 화면에 표시할 언어를 설정하세요. 장치에 언어 리소스 파일을 전송하려면 리소스 업데이트 버튼을 클릭하세요. * 장치 음량: 장치에서 발생하는 기본 소리 크기를 설정하세요. * 메뉴 표시 시간: 메뉴 화면에서 대기 화면으로 변경되는 시간을 설정하세요. * 테마: 장치의 홈 화면 스타일을 변경하세요. * 백라이트 시간: 화면 조명이 자동으로 꺼지는 시간을 설정하세요. * 메시지 표시 시간: 메시지가 자동으로 사라지는 시간을 설정하세요. * 음성 안내: 알림음 대신 음성 안내를 사용할 수 있습니다. * 배경화면: 장치의 홈 화면 배경에 표시할 항목을 설정하세요. * 로고: 사용자가 등록한 이미지를 장치의 홈 화면에 표시할 수 있습니다. 원하는 이미지를 등록하려면 추가 버튼을 클릭하세요. * 공지사항: 관리자가 입력한 내용을 홈 화면에 표시할 수 있습니다. * 슬라이드쇼: 사용자가 등록한 최대 10장의 이미지를 슬라이드쇼로 홈 화면에 표시할 수 있습니다. 원하는 이미지를 등록하려면 추가 버튼을 클릭하세요. - 변경 사항을 장치에 실시간으로 반영하려면 업데이트 버튼을 클릭하세요. - 배경화면 종류를 변경할 경우 업데이트 버튼을 클릭해도 장치에 적용되지 않습니다. 화면 가장 아래에 확인 버튼을 클릭하세요. - 공지사항, 슬라이드쇼 옵션은 BioStation 2 모델에서 지원합니다. * 소리: 장치에서 시작, 인증 성공, 인증 실패 이벤트가 발생할 때 재생할 효과음을 설정하세요. 파일 크기가 500Kb 이하인 *\*.wav* 파일을 선택하세요. 찾아보기 버튼을 클릭하세요. 변경 사항을 장치에 실시간으로 반영하려면 업데이트 버튼을 클릭하세요. BioStation 3 Max, BioStation 3, X-Station 2, FaceStation F2, FaceStation 2, BioStation A2 * 언어: 장치의 화면에 표시할 언어를 설정하세요. 장치에 언어 리소스 파일을 전송하려면 리소스 업데이트 버튼을 클릭하세요. * 장치 음량: 장치에서 발생하는 기본 소리 크기를 설정하세요. * IP 인터폰 스피커 음량: IP 인터폰 기능을 사용할 때 장치에서 출력되는 소리 크기를 설정하세요. * IP 인터폰 마이크 음량: IP 인터폰 기능을 사용할 때 장치로 입력되는 소리 크기를 설정하세요. * 메뉴 표시 시간: 메뉴 화면에서 대기 화면으로 변경되는 시간을 설정하세요. * 백라이트 시간: 화면 조명이 자동으로 꺼지는 시간을 설정하세요. * 메시지 표시 시간: 메시지가 자동으로 사라지는 시간을 설정하세요. * 서버 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 장치에서 다중 얼굴 인증 옵션을 사용으로 설정하면 이 옵션을 사용할 수 없습니다. 다중 얼굴 인증에 대한 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth#faceDetectionSettings)를 참고하세요. * 음성 안내: 알림음 대신 음성 안내를 사용할 수 있습니다. * 홈 화면: 장치의 홈 화면 배경에 표시할 항목을 설정하세요. * 일반: 기본 이미지를 홈 화면에 표시합니다. * 로고: 사용자가 등록한 이미지를 장치의 홈 화면에 표시할 수 있습니다. 원하는 이미지를 등록하려면 추가 버튼을 클릭하세요. * 공지사항: 관리자가 입력한 내용을 홈 화면에 표시할 수 있습니다. - 변경 사항을 장치에 실시간으로 반영하려면 업데이트 버튼을 클릭하세요. - 배경화면 종류를 변경할 경우 업데이트 버튼을 클릭해도 장치에 적용되지 않습니다. 화면 가장 아래에 확인 버튼을 클릭하세요. - 홈 화면을 로고로 설정하고 슬라이드쇼로 설정하면 최대 10장의 이미지를 슬라이드쇼로 홈 화면에 표시할 수 있습니다. 원하는 이미지를 등록하려면 추가 버튼을 클릭하세요. * 소리: 장치에서 시작, 인증 성공, 인증 실패 이벤트가 발생할 때 재생할 효과음을 설정하세요. 파일 크기가 500Kb 이하인 *\*.wav* 파일을 선택하세요. 찾아보기 버튼을 클릭하세요. 변경 사항을 장치에 실시간으로 반영하려면 업데이트 버튼을 클릭하세요. * 기본 대기 화면: 장치를 사용하지 않는 시간에 화면에 표시할 대기 화면을 선택할 수 있습니다. * 화면보호기: 화면 보호기를 대기 화면으로 표시합니다. * 홈 화면: 홈 화면 옵션에서 선택한 항목을 표시합니다. - 이 옵션은 BioStation 3 Max, BioStation 3, X-Station 2, FaceStation F2, FaceStation 2 모델에서 지원합니다. - 동영상 재생 옵션에 대한 자세한 내용은 [#playVideo](#playVideo)을 참고하세요. XPass Q2 LED 및 버저: LED나 버저를 작동할 이벤트 항목을 선택하고 설정하세요. ##### 대기 화면에 동영상 재생[](#playVideo "대기 화면에 동영상 재생에 대한 직접 링크 및 복사") 대기 화면에 동영상을 재생하는 기능은 **BioStation 3 Max** 펌웨어 1.1.0 이상에서 지원합니다. 동영상을 장치에 전송하기 전에 미리 준비하세요. ###### 동영상 추가 및 장치 전송[](#동영상-추가-및-장치-전송 "동영상 추가 및 장치 전송에 대한 직접 링크 및 복사") 장치의 대기 화면에 원하는 콘텐츠를 재생할 수 있도록 설정할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 BioStation 3 Max를 클릭하세요. 4. 고급 → 화면/소리 섹션으로 이동하세요. 5. 대기화면 → 동영상 재생 옵션을 사용으로 설정하세요.  6. 동영상 추가 버튼을 클릭하세요. 7. 로컬에 저장된 동영상을 선택하세요. 8. 동영상이 업로드되면 동영상 일정과 동영상 음량을 설정하세요.  9. 업로드한 동영상을 장치로 전송하려면 장치로 업데이트 버튼을 클릭하세요. 10. 업데이트 진행 팝업이 나타납니다. 업로드를 완료할 때까지 페이지를 닫지 마세요.  11. 업로드 완료 메시지가 나타나면 확인 버튼을 클릭하세요.  12. 변경 사항을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 동영상은 동영상 일정 옵션에서 지정한 스케줄에 따라 동영상 재생이 사용으로 설정되어 있고 동영상이 1개 이상 등록되어 있을 때만 재생됩니다. 이 조건을 만족하지 않는 스케줄에는 기본 대기 화면에서 선택한 화면이 표시됩니다. * 지원하는 동영상 파일의 크기는 최대 200MB이며, 파일 포맷은 MP4(H.264)입니다. * 동영상 파일명 길이는 최대 48자입니다. 파일명에는 마침표(`.`), 홑따옴표(`'`), 백틱(`` ` ``)과 같은 문자가 포함되면 추가할 수 없습니다. * 동영상은 최대 3개까지 추가할 수 있습니다. 동영상이 3개까지 추가되었다면 동영상 추가 버튼은 비활성화됩니다. * 장치가 슬레이브로 연결된 경우(RS-485로 연결된 경우)에는 동영상을 추가 또는 삭제, 전송할 수 없습니다. * 마스터 장치가 동영상 재생 기능을 지원하면 슬레이브 화면에는 마스터 장치에 등록된 동영상 목록이 조회 전용으로 표시됩니다. 목록은 확인만 가능하며 추가 및 삭제, 전송, 순서 변경은 마스터 장치에서만 할 수 있습니다. * 마스터 장치가 동영상 재생 기능을 지원하지 않으면 슬레이브 화면에는 동영상 목록이 표시되지 않고 기본 대기 화면 옵션만 표시됩니다. 팁 일괄 편집 기능으로 여러 대의 장치에 동영상을 한번에 추가하고 전송할 수 있습니다. 일괄 편집 기능에 대한 자세한 내용은 [장치 관리 기능 사용하기](/platform/biostar_x/settings-device-using-functions#batchEdit)를 참고하세요.  ###### 동영상 재생 순서 변경[](#동영상-재생-순서-변경 "동영상 재생 순서 변경에 대한 직접 링크 및 복사") 동영상 썸네일 오른쪽 영역을 클릭한 상태로 드래그하여 재생 순서를 변경할 수 있습니다. 순서를 변경한 후 변경 사항을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요.  ###### 동영상 삭제[](#동영상-삭제 "동영상 삭제에 대한 직접 링크 및 복사") 업로드한 동영상을 삭제하려면 대기화면 → 동영상 재생에서 삭제하려는 동영상의 버튼을 클릭하세요. 이후 장치로 업데이트 버튼을 클릭하세요. 변경 사항을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요.  ###### 동영상 전송 실패[](#동영상-전송-실패 "동영상 전송 실패에 대한 직접 링크 및 복사") 동영상을 장치로 전송하는 데 실패하면 팝업을 통해서 실패한 영상 이름을 확인할 수 있습니다.  대표적인 전송 실패 사유는 다음과 같습니다. * 장치의 응답을 처리하는 중 오류가 발생했을 때 * 위 사유에 해당하지 않는 그 외 오류가 발생했을 때 팁 일괄 편집 기능로 여러 대의 장치에 동영상을 일괄 전송했을 때 일부 장치만 실패했다면, 결과 팝업에서 실패 내역 복사 버튼을 클릭해 실패한 장치 목록과 사유를 클립보드에 복사할 수 있습니다. #### 작업 조건 및 동작 설정[](#triggerAction "작업 조건 및 동작 설정에 대한 직접 링크 및 복사") 작업 조건 및 동작 그룹에서는 각 상황에 따른 작업 조건과 동작을 설정할 수 있습니다. 예를 들어, 인증에 실패하면 모든 알람을 울리거나, RS-485 연결이 끊어지면 장치를 사용하지 못하도록 설정할 수 있습니다. 작업 조건과 동작은 이벤트를 선택하여 등록할 수도 있고, 사용자가 원하는 작업 조건이나 동작을 설정할 수도 있습니다. 작업 조건 및 동작 그룹에서 오른쪽에 추가 버튼을 클릭하세요.  ##### 작업 조건[](#triggerAction "triggerAction에 대한 직접 링크 및 복사") 미리 설정한 이벤트를 선택하거나 사용자 정의 조건을 추가할 수 있습니다. * 이벤트: 미리 설정한 이벤트를 선택하세요. * 신호 입력: 옵션 내 각 항목을 선택해 사용자 정의 조건을 설정하세요. * 신호 입력(이벤트 이름 변경): 옵션 내 각 항목을 선택해 사용자 정의 조건을 설정하세요. 입력에 대한 별도의 동작 없이 입력만 감지하도록 설정할 수 있습니다. 알아두기 * 작업 조건을 이벤트로 설정한 경우 이벤트 목록에서 하나의 이벤트만 선택할 수 있습니다. * 신호 입력 또는 신호 입력(이벤트 이름 변경) 옵션을 선택하여 사용자 정의 조건을 설정할 때 원하는 스케줄이 없다면 + 스케줄 추가를 클릭하세요. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. * 신호 입력(이벤트 이름 변경) 옵션을 선택하여 사용자 정의 조건을 설정할 때 원하는 이벤트 이름이 없다면 이벤트 이름 추가를 클릭하세요. 해당 이벤트가 발생하면 이벤트 로그 및 실시간 로그에 설정한 이벤트 이름이 표시됩니다. * 이벤트 이름은 최대 64자까지 입력할 수 있습니다. ##### 동작[](#triggeraction "triggeraction에 대한 직접 링크 및 복사") 미리 설정된 동작을 선택하거나 사용자 정의 동작을 추가할 수 있습니다. 알아두기 * 신호 출력 옵션을 선택해 사용자 정의 동작을 설정할 때 원하는 신호 설정이 없다면 + 신호 추가를 클릭하여 설정하세요. * 작업 조건을 신호 입력(이벤트 이름 변경)으로 선택했다면, 동작을 없음으로 설정할 수 있습니다. #### 이미지 로그 설정[](#image-log-settings "이미지 로그 설정에 대한 직접 링크 및 복사") 이미지 로그 그룹에서는 장치에서 사용할 이미지 로그 이벤트와 스케줄을 설정할 수 있습니다. 1. 이미지 로그 옵션을 사용으로 설정하세요. 2. 구성에서 + 추가를 클릭해 원하는 이벤트와 스케줄을 설정하세요.  알아두기 * 이 기능은 BioStation 3 Max, BioStation 3, X-Station 2, FaceStation F2, FaceStation 2, BioStation A2 모델에서 지원합니다. * 이미지 로그의 기본 설정에 대한 자세한 내용은 [이미지 로그 설정하기](/platform/biostar_x/settings-device-image-log)를 참고하세요. #### Wiegand 설정[](#wiegang-settings "Wiegand 설정에 대한 직접 링크 및 복사") Wiegand 그룹에서는 Wiegand 장치의 입출력 관련 세부 항목을 설정할 수 있습니다.  * 입출력: 입출력 모드를 선택하세요. * 펄스 폭(μs): Wiegand 신호의 펄스 폭을 설정하세요. * 입력 형식: 장치에 지정할 Wiegand 형식을 변경하세요. * 펄스 간격(μs): Wiegand 신호의 펄스 간격을 설정하세요. * 출력 모드: Wiegand 신호 출력 모드를 설정하세요. * 일반: 설정된 Wiegand 형식으로 카드를 스캔합니다. 오류 코드를 설정할 수 있으며 Wiegand를 사용하는 카드 인증을 실패했을 때 전송할 값을 선택할 수 있습니다. * 항시 통과: Wiegand 인증과 관계없이 CSN을 전송합니다. 출입문 제어 기능이 없는 장치로 사용할 때 설정하세요. * 출력 정보: 인증 시 장치에 출력되는 정보를 선택하세요. 알아두기 Wiegand 형식 설정에 대한 자세한 내용은 [Wiegand 카드 형식 설정하기](/platform/biostar_x/settings-credential-wiegand-format)를 참고하세요. #### 보안 탬퍼 설정[](#tamper-settings "보안 탬퍼 설정에 대한 직접 링크 및 복사") 장치에서 탬퍼 이벤트가 발생할 경우 장치에 저장된 전체 사용자 정보, 전체 로그, 보안 키를 삭제하도록 설정할 수 있습니다. 보안 탬퍼 기능을 활성화하려면 켬으로 설정하세요.  #### 아날로그 인터폰 설정[](#analog-intercom-settings "아날로그 인터폰 설정에 대한 직접 링크 및 복사") 아날로그 인터폰 사용 여부를 설정할 수 있습니다. 장치에 연결된 인터폰을 사용하려면 인터폰 그룹에서 사용을 클릭하세요. 알아두기 이 기능은 BioStation 2 모델만 지원합니다. #### 카메라 설정[](#camera-settings "카메라 설정에 대한 직접 링크 및 복사") 카메라 주파수를 설정할 수 있습니다. 형광등을 사용하는 환경에서 주파수를 잘못 설정하면 이미지에 깜빡임이 발생할 수 있습니다. 카메라 그룹에서 해당 지역의 주파수를 설정하세요. 알아두기 * 이 기능은 펌웨어 2.1.4 버전 이상의 FaceStation F2 모델과 BioStation A2 모델에서 지원합니다. * 카메라 주파수는 지리적인 위치마다 다르게 사용합니다. 미국은 60Hz를 일반적으로 사용하며 대부분의 다른 지역은 50Hz를 사용합니다. 해당 지역의 카메라 주파수는 대리점에 문의하세요. --- ### 인증 설정하기 최종 업데이트 | **2026년 9월 27일** 장치의 사용자 인증과 관련된 다양한 설정 방법을 안내합니다. 인증 섹션에서는 인증 방식과 장치에서 지원하는 주요 인증 옵션을 단계별로 확인할 수 있습니다. 설정을 변경하면 실제 장치에 적용되는 점을 유의하고, 각 옵션의 기능과 주의 사항을 참고하여 환경에 맞는 인증 정책을 구성하세요. 알아두기 * 장치 종류에 따라 설정할 수 있는 네트워크 옵션은 다를 수 있습니다. * 사용자가 임의로 변경한 사항이 있다면 확인 버튼을 클릭하세요. 변경 사항을 저장하지 않으면 장치에 적용되지 않습니다. #### 인증 방법 설정[](#howToAuth "인증 방법 설정에 대한 직접 링크 및 복사") 장치의 인증 모드 및 권한, 서버 매칭, 인증 대기 시간을 설정할 수 있습니다.  * 인증 모드: 한 개 이상의 크리덴셜을 조합해 장치의 인증 모드를 설정하세요. 자세한 내용은 [#added-auth-mode](#added-auth-mode)를 참고하세요. * 추가한 인증 모드를 수정하려면 버튼을 클릭하세요. * 추가한 인증 모드를 삭제하려면 버튼을 클릭하세요. * 전체 권한: 장치에 등록된 사용자에게 출입 그룹 설정 없이 모든 출입 권한을 부여할 수 있습니다. 알아두기 이 옵션을 사용으로 설정하면 출입 등급 및 층 등급에 장치를 등록할 수 없습니다. * 인증 대기 시간: 인증 모드 옵션에서 여러가지 크리덴셜을 조합해 사용할 때 두 번째 크리덴셜을 인증하는 대기 시간입니다. 지정한 시간 내에 크리덴셜을 인증하지 않으면 인증에 실패합니다. * 서버 매칭 * 활성: 서버 매칭 기능을 활성화합니다. **BioStar X**를 설치한 서버에 저장된 사용자 정보를 이용하여 인증을 수행하는 서버 매칭 기능을 설정하세요. * 비활성: 서버 매칭 기능을 비활성화합니다. 이 경우 장치에 등록된 사용자 정보로 인증을 수행합니다. 서버 매칭 기능 지원 장치 및 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.0.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.0.0 이상 * X-Station 2 펌웨어 1.0.0 이상 * FaceStation F2 펌웨어 1.0.0 이상 * XPass 2 펌웨어 1.0.0 이상 * BioLite N2 펌웨어 1.0.0 이상 * XPass D2 펌웨어 1.0.0 이상 * BioEntry P2 펌웨어 1.0.0 이상 * FaceStation 2 펌웨어 1.4.0 이상 * BioEntry W2 펌웨어 1.0.0 이상 * BioStation L2 펌웨어 1.0.0 이상 * BioStation A2 펌웨어 1.0.0 이상 * BioStation 2 펌웨어 1.2.0 이상 * CoreStation 펌웨어 1.0.0 이상 * FaceLite는 서버 매칭 기능을 지원하지 않습니다. * BioStation 3, BioEntry W3, FaceStation F2 장치는 얼굴 인증을 위한 서버 매칭을 사용할 수 없습니다. * 얼굴 인식 레벨: 사용자가 인증할 때 장치에 내장된 카메라로 얼굴을 인식하는 알고리즘 단계를 설정하세요. * 보통: 사람 팔 길이 정도의 거리에서 얼굴을 검출할 수 있습니다. * 높음: 사람 팔 길이보다 더 가까이 다가가야 얼굴을 검출할 수 있습니다. * 사용 안 함: 얼굴 인식 기능을 사용하지 않습니다. 알아두기 이 옵션은 BioStation A2 모델에서 지원합니다. * 사용자 ID 표시: 인증을 성공할 때 장치에 표시되는 사용자 아이디를 표시하거나 숨길 수 있습니다. * 전체 표시 / 첫 문자만 표시 / 표시하지 않기 * 사용자 이름 표시: 인증을 성공할 때 장치에 표시되는 사용자 이름을 표시하거나 숨길 수 있습니다. * 전체 표시 / 첫 문자만 표시 / 표시하지 않기 * 인증 실패 잠금: 짧은 시간 안에 인증을 반복해서 실패하면 장치를 일정 시간 동안 잠가 무차별 대입 공격을 차단합니다. 이 옵션을 사용으로 설정하면 아래 항목을 설정할 수 있습니다. 기본값은 사용 안 함입니다. * 최대 시도 횟수: 장치를 잠그기까지 허용하는 인증 실패 횟수를 3~15회 사이로 설정하세요. 기본값은 5회입니다. * 모니터링 시간: 인증 실패 횟수를 누적해서 계산하는 시간을 30~300초 사이로 설정하세요. 기본값은 60초입니다. * 1차 잠금 시간: 인증 실패 횟수가 최대 시도 횟수에 도달했을 때 장치를 잠그는 시간을 30~900초 사이로 설정하세요. 기본값은 60초이며 반드시 값을 입력해야 합니다. * 2차 잠금 시간: 1차 잠금이 해제된 뒤에도 인증 실패가 반복될 때 적용하는 2차 잠금 시간입니다. 이 옵션을 사용으로 설정하면 900~3,600초 사이의 값을 입력할 수 있습니다. 기본값은 900초입니다. 이 옵션을 사용 안 함으로 설정하면 2차 잠금 없이 1차 잠금만 반복해서 적용합니다. * 누적 잠금 초기화 시간: 마지막 인증 실패 후 이 시간 안에 추가 실패가 없으면 누적 실패 횟수를 초기화합니다. 600~3,600초 사이로 설정하세요. 기본값은 1,800초입니다. 알아두기 * 장치가 현재 잠금 상태일 때 인증 실패 잠금을 사용 안 함으로 변경하고 저장하면 잠금이 즉시 해제됩니다. 단, 2차 잠금 시간을 사용 안 함로 변경하고 저장하면 잠금이 해제되지 않습니다. * 인증 실패 잠금 옵션은 BioStation 3 펌웨어 1.5.0 이상에서 지원합니다. ##### 인증 모드 추가[](#added-auth-mode "인증 모드 추가에 대한 직접 링크 및 복사") 인증 모드 옵션에서 장치의 인증 모드를 설정하세요. 지문, 아이디, 카드, PIN, 얼굴과 같은 크리덴셜을 조합해 인증 모드를 설정할 수 있습니다. 1. 인증 모드 옵션에서 추가 버튼을 클릭하세요. 2. 인증모드 추가 창이 나타나면 원하는 인증 모드를 가운데 영역으로 드래그하세요.  원하는 인증 모드는 최대 5개까지 추가할 수 있습니다. 3. 스케줄 옵션에서 원하는 항목을 선택하세요. 4. 모든 설정을 완료했다면 확인 버튼을 클릭하세요. 알아두기 스케줄 옵션에서 원하는 스케줄이 없다면 새 스케줄 추가를 클릭하세요. 새 스케줄을 추가할 수 있습니다. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. #### 지문 인증 설정[](#지문-인증-설정 "지문 인증 설정에 대한 직접 링크 및 복사") 지문 그룹에서는 장치의 지문 인증에 대한 세부 사항을 설정할 수 있습니다.  * 1:N 보안 등급: 지문을 인증할 때 사용할 보안 등급을 설정하세요. 보안 등급이 높을수록 [본인 거부율(FRR)](/reference/glossary#frr)이 높아지지만 [타인 수락율(FAR)](/reference/glossary#far)이 낮아집니다. * 스캔 대기 시간: 지문 스캔 대기 시간을 설정하세요. 설정한 시간 동안 지문을 스캔하지 못하면 인증을 실패합니다. * 센서 감도: 지문 인식 센서의 민감도를 설정하세요. 센서 감도를 높여 정밀한 지문 정보를 얻으려면 센서 감도를 높게 설정하세요. * 1:N Fast 모드: 지문 인증 속도를 설정하세요. 자동을 선택하면 장치에 등록된 총 지문 템플릿에 따라 인증 속도를 설정합니다. * 템플릿 형식: 설정된 지문 템플릿 형식을 확인할 수 있습니다. * 매칭 대기 시간: 지문 매칭 대기 시간을 설정하세요. 설정한 시간 동안 인증을 완료하지 못하면 인증을 실패합니다. * 이미지 표시: 지문을 인증할 때 화면에 지문 이미지를 표시할 수 있습니다. * 센서 모드: 지문 센서의 작동 모드를 설정하세요. * 자동 켜짐: 지문 센서가 사용자의 손가락을 인식하여 센서가 켜집니다. * 항상 켜짐: 지문 센서가 항상 켜져 있습니다. * 등록 품질 검사: 높은 품질의 지문 정보를 저장하기 위해 스캔한 지문의 품질을 검사할 수 있습니다. 사용으로 설정하면 지문 품질이 낮을 경우 사용자에게 알려주어 지문을 올바르게 스캔하도록 도와줍니다. * 지문 LFD: [위조 지문](/reference/glossary#fake_fp) 검사 등급을 설정하세요. 위조 지문 검사 등급이 높을수록 실제 사람 지문에 대한 거부율도 높아질 수 있습니다. * 중복 검사: 지문을 등록할 때 중복 등록 여부를 검사할 수 있습니다. 알아두기 * 장치 종류에 따라 설정할 수 있는 옵션은 다를 수 있습니다. * 지문 인증 설정에서 템플릿 형식 옵션을 변경하면 이전에 저장된 모든 지문은 사용할 수 없습니다. 사용자의 지문을 등록하기 전에 반드시 템플릿 형식 옵션에서 템플릿을 선택하세요. * 이미지 표시 옵션은 BioStation 3 Max(BS3M-ODB, BS3M-OAPB), X-Station 2(XS2-ODPB, XS2-OAPB), FaceStation F2(FSF2-ODB), BioLite N2, BioStation L2, BioStation A2, BioStation 2 모델에서 지원합니다. * 지문 LFD 옵션은 BioStation 3 Max(BS3M-ODB, BS3M-OAPB), X-Station 2(XS2-ODPB, XS2-OAPB), FaceStation F2(FSF2-ODB), BioLite N2, BioStation L2, BioStation A2, BioEntry W2 모델에서 지원합니다. #### 얼굴 인증 설정[](#faceDetectionSettings "얼굴 인증 설정에 대한 직접 링크 및 복사") IR 페이스 / 얼굴 또는 얼굴 그룹에서는 장치의 얼굴 인증에 대한 세부 사항을 설정할 수 있습니다.  * 1:N 보안 등급: 얼굴을 인증할 때 사용할 보안 등급을 설정하세요. 보안 등급이 높을수록 [본인 거부율(FRR)](/reference/glossary#frr)이 높아지지만 [타인 수락율(FAR)](/reference/glossary#far)이 낮아집니다. * 등록 대기 시간: 사용자 얼굴을 등록할 때 설정한 시간 동안 얼굴을 등록하지 못하면 얼굴 등록이 취소됩니다. * 모션 센서 감도: 장치 주변의 움직임을 감지하는 감도를 설정하세요. * 주변 밝기: 장치 주변의 밝기를 감지하여 IR LED 세기를 조절할 수 있습니다. * 위조 얼굴 등록 검사 강화: 위조 얼굴 검사 등급을 설정하세요. 위조 얼굴 등록 검사 강화 등급이 높을수록 실제 얼굴에 대한 거부율도 높아질 수 있습니다. * 조명 밝기: 장치 조명의 밝기를 수동으로 조절할 수 있습니다. 보통 또는 높음으로 밝기를 설정하거나 사용 안함을 선택해 조명을 끌 수 있습니다. * 빠른 등록: 빠른 얼굴 등록 사용 여부를 설정하세요. * 사용: 얼굴 등록 절차를 1단계로 설정합니다. * 사용 안 함: 얼굴 등록 절차를 3단계로 설정합니다. 고품질의 얼굴 템플릿을 등록하려면 사용 안 함으로 설정하세요. * 중복 검사: 얼굴을 등록할 때 중복 등록 여부를 검사할 수 있습니다. * 얼굴 검출 설정: 얼굴을 인증할 때 사용자의 얼굴을 인식하는 환경을 설정하세요. * 최대 얼굴 회전 각도: 허용 가능한 얼굴의 최대 회전 각도를 설정하세요. * 얼굴 인식 거리: 얼굴을 인식하는 최소, 최대 거리를 설정하세요. * 얼굴 인식 영역 넓히기: 카메라 영상 전체에서 얼굴을 인식하게 하려면 켬으로 설정하세요. * 작동 모드: 얼굴을 인증할 때 장치의 작동 모드를 설정하세요. * 퓨전 매칭 모드: 비주얼 및 적외선 매칭을 모두 수행하여 얼굴 인증의 정확도를 높일 수 있습니다. * 빠른 인증 모드: 장치의 인증 범위 안에서 사용자가 걸어가면서도 얼굴을 인증할 수 있도록 빠르게 인증을 수행할 수 있습니다. * 위조 얼굴 검출: 사진 등의 위조 얼굴을 이용한 사용자 인증을 방지할 수 있습니다. 작동 모드 옵션을 퓨전 매칭 모드로 설정하면 활성화됩니다. * 얼굴 이미지 저장하기: 얼굴의 실제 이미지와 특징 정보만 추출한 템플릿을 저장합니다. 실제 이미지를 저장하지 않으려면 이 설정을 비활성화하세요. * 중복 인증 방지: 같은 사용자의 얼굴이 짧은 시간 안에 다시 감지될 때 중복으로 인증되지 않도록 설정하세요. 사용으로 설정하면 시간을 3~60초 사이로 설정할 수 있습니다.  이 설정은 안티테일게이팅과 다중 얼굴 인증 중 어느 옵션을 사용하더라도 공통 적용됩니다. * 안티테일게이팅: 장치 카메라 촬영 범위 안에서 2명 이상의 얼굴이 동시에 감지되면 동반 출입으로 판단하여 인증을 중단합니다. * 다중 얼굴 인증: 장치 카메라 촬영 범위 안에 있는 여러 사용자의 얼굴을 순서대로 인증합니다. * 이 옵션을 사용하려면 별도의 장치 라이선스가 필요합니다. 라이선스가 없는 장치에서는 옵션을 사용으로 설정할 수 없습니다. 자세한 내용은 [장치 라이선스](/platform/biostar_x/settings-license-device-license)를 참고하세요. * 이 옵션을 사용으로 설정하면 장치에 설정된 인증 모드와 관계없이 얼굴 인증 전용으로 동작합니다. * 이 옵션을 사용하는 장치에서는 근태 관리와 서버 개인 메시지 기능을 사용할 수 없습니다. 알아두기 * 장치 종류에 따라 설정할 수 있는 옵션은 다를 수 있습니다. * 주변 밝기, 위조 얼굴 등록 검사 강화, 빠른 등록 옵션은 FaceStation 2, FaceLite 모델에서 지원합니다. * 조명 밝기 옵션은 FaceStation F2 펌웨어 1.1.0 이상 모델에서 지원합니다. * 얼굴 검출 설정, 작동 모드 옵션은 BioStation 3 Max, BioStation 3, FaceStation F2 모델에서 지원합니다. * 안티테일게이팅과 다중 얼굴 인증은 동시에 사용으로 설정할 수 없습니다. 한 옵션을 사용으로 설정하면 다른 옵션은 자동으로 사용 안 함으로 전환됩니다. * 중복 인증 방지와 다중 얼굴 인증 옵션은 마스터 장치에서만 설정할 수 있습니다. 안티테일게이팅 옵션은 마스터, 슬레이브 장치에서 각각 설정할 수 있습니다. * 중복 인증 방지, 안티테일게이팅, 다중 얼굴 인증 옵션은 장치 종류 및 펌웨어 버전에 따라 지원 여부가 다를 수 있습니다. * BioStation 3 펌웨어 1.5.0 이상 #### QR/바코드 설정[](#qr바코드-설정 "QR/바코드 설정에 대한 직접 링크 및 복사") QR/바코드 그룹에서는 장치의 QR/바코드 인증에 대한 세부 사항을 설정할 수 있습니다.  * 카메라로 QR/Barcode 인증 / QR/바코드 사용: 장치의 카메라를 통한 QR/바코드 인증 사용 여부를 설정하세요. * 카메라 대기 시간 / 스캔 대기 시간: 카메라의 스캔 대기 시간을 설정하세요. 설정한 시간 동안 QR/바코드를 스캔하지 못하면 인증이 실패됩니다. * 카드를 QR로 인증하기: 사용자에게 발급한 CSN 카드 또는 Wiegand 카드와 동일한 데이터의 QR코드로 인증할 수 있도록 설정하세요. * 모션 센서 감도: 움직임을 감지하여 카메라가 스캔을 시작하는 감도를 설정하세요. * 스캐너로 QR/Barcode 인증: 장치의 스캐너를 통한 QR/바코드 인증 사용 여부를 설정하세요. * 스캐너 대기 시간: 스캔 대기 시간을 설정하세요. 설정한 시간 동안 QR/바코드를 스캔하지 못하면 인증이 실패됩니다. * LED 조명: QR 코드를 인증할 때 장치의 LED 조명 사용 여부를 설정하세요. 알아두기 * 카메라로 QR/Barcode 인증 옵션을 사용하려면 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [장치 라이선스](/platform/biostar_x/settings-license-device-license)를 참고하세요. * 카메라로 QR/Barcode 인증, 카메라 대기 시간, 카드를 QR로 인증하기, 모션 센서 감도 옵션을 지원하는 장치는 아래를 참고하세요. * BioStation 3 Max 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.1.0 이상 * X-Station 2 (XS2-ODPB, XS2-OAPB, XS2-DPB, XS2-APB) 펌웨어 1.2.0 이상 * X-Station 2 (XS2-QDPB, XS2-QAPB) 펌웨어 1.4.1 이상 * 스캐너로 QR/Barcode 인증 및 스캐너 대기 시간 옵션을 지원하는 장치는 아래를 참고하세요. * X-Station 2 (XS2-QDPB, XS2-QAPB) * QR/바코드 사용 및 스캔 대기 시간, LED 조명 옵션을 지원하는 장치는 아래를 참고하세요. * XPass Q2 펌웨어 1.0.0 이상 #### 카드 인증 설정[](#카드-인증-설정 "카드 인증 설정에 대한 직접 링크 및 복사") 카드 종류 그룹에서는 장치에서 사용할 카드 종류를 설정할 수 있습니다. 알아두기 장치에서 지원하는 카드 종류만 카드 종류 그룹에 표시됩니다. ##### CSN 카드[](#deviceCardcsn "deviceCardcsn에 대한 직접 링크 및 복사") CSN 카드 및 포맷 종류를 선택하고 바이트 순서를 설정할 수 있습니다.  * 바이트 순서 * MSB: 카드 데이터를 처리할 때 큰 바이트 단위에서 작은 바이트 단위 순서로 처리하여 카드 일련 번호(CSN)를 왼쪽에서 오른쪽으로 순차 저장합니다. * LSB: 카드 데이터를 처리할 때 작은 바이트 단위에서 큰 바이트 단위 순서로 처리하여 카드 일련 번호(CSN)를 저장합니다. * 포맷 종류 * 일반: 카드의 일련 번호(CSN)를 별도의 변환 없이 모두 읽어서 표현합니다. * Wiegand: 사용자가 정의한 Wiegand 형식에 따라 카드 일련 번호(CSN)를 변환하여 표현합니다. 새로운 Wiegand 형식을 설정하려면 [Wiegand 카드 형식 설정하기](/platform/biostar_x/settings-credential-wiegand-format)를 참고하세요. ##### Wiegand 카드[](#deviceCardwiegand "deviceCardwiegand에 대한 직접 링크 및 복사") Wiegand 카드 종류를 선택하고 Wiegand 형식을 설정할 수 있습니다. Wiegand 형식 옵션에서 사용할 Wiegand 형식을 선택하세요.  알아두기 새로운 Wiegand 형식을 설정하려면 [Wiegand 카드 형식 설정하기](/platform/biostar_x/settings-credential-wiegand-format)를 참고하세요. ##### 슈프리마 스마트 카드[](#deviceCardsupremaSmartCard "deviceCardsupremaSmartCard에 대한 직접 링크 및 복사") 슈프리마 스마트 카드 종류를 선택하고 카드 레이아웃과 바이트 순서를 설정할 수 있습니다.  * EV2/EV3 보안 메시징 강제: 이 옵션을 켬으로 설정하면 EV2 보안 메시징을 지원하는 카드(DESFire EV2/EV3)로만 인증할 수 있습니다. EV2 보안 메시징을 지원하지 않는 DESFire EV1 카드의 인증은 거부됩니다. 이 옵션은 DESFire, DESFire EV1/EV2/EV3 항목을 선택하고, 선택한 슈프리마 스마트 카드의 암호화 종류가 AES일 때 활성화됩니다. 슈프리마 스마트 카드를 사용하지 않으면 이 옵션은 끔 상태로 표시됩니다. 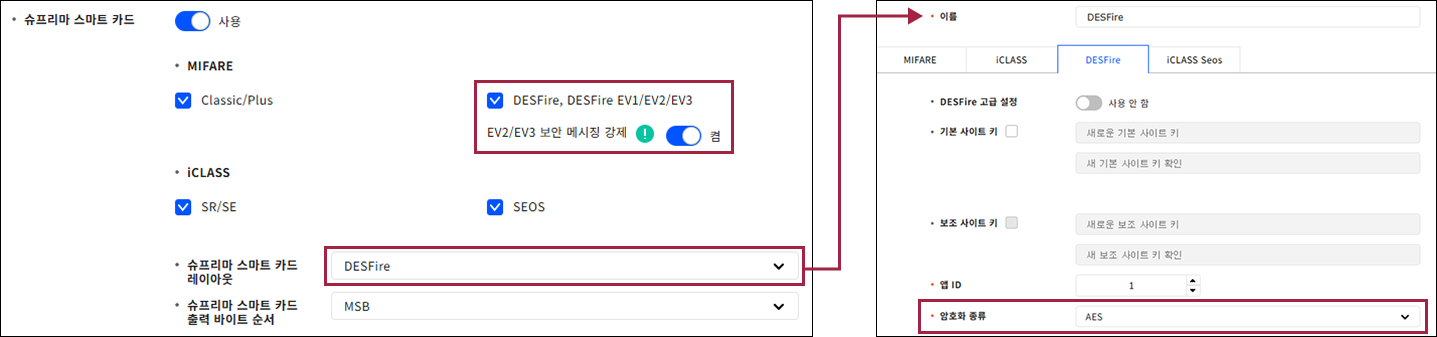 * 슈프리마 스마트 카드와 커스텀 스마트 카드는 설정값을 공유하고 있습니다. 둘 중 하나라도 사용 중이라면 어느 한쪽의 값을 변경할 때 확인 메시지 창이 나타납니다. 메시지 창에서 확인 버튼을 클릭하면 두 옵션이 함께 변경됩니다. 한쪽에서 스마트 카드를 사용하지 않으면 확인 메시지 없이 값을 변경할 수 있습니다. * 보안 메시징은 DESFire EV2 및 EV3 카드에서만 사용할 수 있습니다. 사용하려면 DESFire를 활성화하고 카드 레이아웃의 암호화 종류를 AES로 설정하세요. * 장치가 EV2 보안 메시징 기능을 지원하지 않으면 EV2/EV3 보안 메시징 강제 옵션은 표시되지 않습니다. * 여러 장치를 선택해 일괄 편집으로 이 옵션을 설정할 수도 있습니다. EV2 보안 메시징을 지원하지 않는 장치는 일괄 편집 시 자동 제외됩니다. - 슈프리마 스마트 카드 레이아웃: 슈프리마 스마트 카드 레이아웃을 선택하세요. 새로운 스마트 카드 레이아웃을 설정하려면 [스마트 카드 형식 설정하기](/platform/biostar_x/settings-credential-smart-format)를 참고하세요. - 슈프리마 스마트 카드 출력 바이트 순서 * MSB: 카드 데이터를 큰 바이트 단위에서 작은 바이트 단위 순서로 처리합니다. * LSB: 카드 데이터를 작은 바이트 단위에서 큰 바이트 단위 순서로 처리합니다. ##### 커스텀 스마트 카드[](#deviceCardcustomSmartCard "deviceCardcustomSmartCard에 대한 직접 링크 및 복사") 타사에서 발급한 커스텀 스마트 카드의 종류를 선택하고 카드 레이아웃과 바이트 순서를 설정할 수 있습니다.  * EV2/EV3 보안 메시징 강제: 이 옵션을 켬으로 설정하면 EV2 보안 메시징을 지원하는 카드(DESFire EV2/EV3)로만 인증할 수 있습니다. EV2 보안 메시징을 지원하지 않는 DESFire EV1 카드의 인증은 거부됩니다. 이 옵션은 DESFire, DESFire EV1/EV2/EV3 항목을 선택하고, 선택한 커스텀 스마트 카드의 암호화 종류가 AES일 때 활성화됩니다. 커스텀 스마트 카드를 사용하지 않으면 이 옵션은 끔 상태로 표시됩니다. 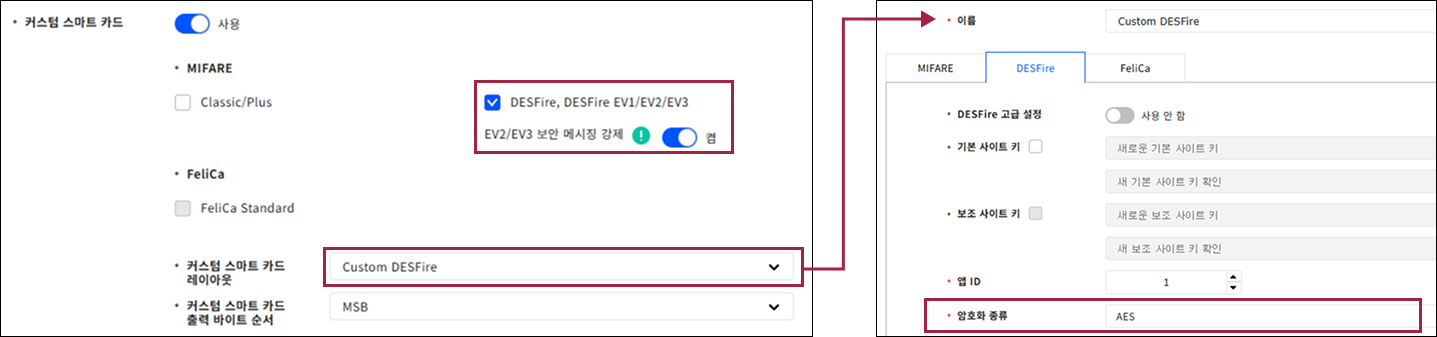 * 슈프리마 스마트 카드와 커스텀 스마트 카드는 설정값을 공유하고 있습니다. 둘 중 하나라도 사용 중이라면 어느 한쪽의 값을 변경할 때 확인 메시지 창이 나타납니다. 메시지 창에서 확인 버튼을 클릭하면 두 옵션이 함께 변경됩니다. 한쪽에서 스마트 카드를 사용하지 않으면 확인 메시지 없이 값을 변경할 수 있습니다. * 보안 메시징은 DESFire EV2 및 EV3 카드에서만 사용할 수 있습니다. 사용하려면 DESFire를 활성화하고 카드 레이아웃의 암호화 종류를 AES로 설정하세요. * 장치가 EV2 보안 메시징 기능을 지원하지 않으면 EV2/EV3 보안 메시징 강제 옵션은 표시되지 않습니다. * 여러 장치를 선택해 일괄 편집으로 이 옵션을 설정할 수도 있습니다. EV2 보안 메시징을 지원하지 않는 장치는 일괄 편집 시 자동 제외됩니다. - 커스텀 스마트 카드 레이아웃: 커스텀 스마트 카드 레이아웃을 선택하세요. 새로운 스마트 카드 레이아웃을 설정하려면 [스마트 카드 형식 설정하기](/platform/biostar_x/settings-credential-smart-format)를 참고하세요. - 커스텀 스마트 카드 출력 바이트 순서 * MSB: 카드 데이터를 큰 바이트 단위에서 작은 바이트 단위 순서로 처리합니다. * LSB: 카드 데이터를 작은 바이트 단위에서 큰 바이트 단위 순서로 처리합니다. 커스텀 스마트 카드를 지원하는 장치와 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.3.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 2a 펌웨어 1.1.0 이상 * BioStation 3 펌웨어 1.3.0 이상 * X-Station 2 펌웨어 1.3.0 이상 * BioLite N2 펌웨어 1.6.2 이상 * XPass D2 펌웨어 1.7.1 이상 * BioEntry P2 펌웨어 1.5.1 이상 * BioEntry W2 펌웨어 1.8.0 이상 ##### CSN 모바일[](#deviceCsnMobile "deviceCsnMobile에 대한 직접 링크 및 복사") 모바일 카드의 인식 방법을 설정할 수 있습니다.  * NFC: 모바일 기기에서 NFC 통신을 통해 모바일 카드를 인식합니다. * BLE: 저전력 블루투스(Bluetooth Low Energy, BLE) 통신를 통해 모바일 카드를 인식합니다. ##### 템플릿 온 모바일[](#deviceInfotemplateOnMobile "deviceInfotemplateOnMobile에 대한 직접 링크 및 복사") 템플릿 온 모바일의 인식 방법과 사용자가 장치에서 직접 등록할 바이오메트릭을 지정하고 바이트 순서를 설정할 수 있습니다.  * ToM 출력 바이트 순서 * MSB: 카드 데이터를 큰 바이트 단위에서 작은 바이트 단위 순서로 처리합니다. * LSB: 카드 데이터를 작은 바이트 단위에서 큰 바이트 단위 순서로 처리합니다. 템플릿 온 모바일을 지원하는 장치와 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.2.0 이상 #### PIN 인증 설정[](#pin-인증-설정 "PIN 인증 설정에 대한 직접 링크 및 복사") PIN 그룹에서는 장치의 PIN 인증을 위해 스크램블 키패드 옵션을 켜거나 끌 수 있습니다.  알아두기 스크램블 키패드 옵션은 LCD 화면을 통한 사용자 인터페이스가 지원되는 슈프리마 제품에서만 사용할 수 있습니다. --- ### 기본 정보 설정하기 최종 업데이트 | **2026년 5월 11일** 정보 섹션에서는 장치의 기본 정보를 설정할 수 있습니다. 장치의 이름과 그룹, 표준 시간대, 하드웨어 및 펌웨어 버전 등을 확인할 수 있습니다. 장치의 이름과 그룹을 변경하거나 장치의 펌웨어를 업그레이드할 수 있습니다.  아래는 장치에 설정된 기본 정보로 사용자가 변경할 수 없는 항목입니다. * 장치 ID: 장치의 아이디를 확인할 수 있습니다. * 장치 종류: 장치의 종류를 확인할 수 있습니다. * 모델명: 장치의 모델 이름을 확인할 수 있습니다. * 커널 버전: 장치의 [커널](/reference/glossary#kernel) 버전을 확인할 수 있습니다. * 하드웨어 버전: 장치의 하드웨어 버전을 확인할 수 있습니다. 알아두기 사용자가 임의로 변경한 사항이 있다면 확인 버튼을 클릭하세요. 변경 사항을 저장하지 않으면 장치에 적용되지 않습니다. #### 장치 이름 변경[](#장치-이름-변경 "장치 이름 변경에 대한 직접 링크 및 복사") 기본 설정된 장치의 이름을 변경할 수 있습니다. 장치 이름 항목에서 원하는 장치 이름을 입력하세요. 장치 이름은 최대 48자까지 입력할 수 있습니다. 장치 이름은 장치 목록에서 장치를 식별하는 데 사용합니다. #### 장치 그룹 변경[](#장치-그룹-변경 "장치 그룹 변경에 대한 직접 링크 및 복사") 장치가 속한 그룹을 변경할 수 있습니다. 장치 그룹 항목에서 원하는 장치 그룹을 선택하세요. 알아두기 새로운 장치 그룹을 생성하거나 그룹 이름 변경 및 삭제에 대한 자세한 내용은 [장치 그룹 관리하기](/platform/biostar_x/settings-manage-device-group)를 참고하세요. #### 펌웨어 업그레이드[](#펌웨어-업그레이드 "펌웨어 업그레이드에 대한 직접 링크 및 복사") 장치의 펌웨어 버전을 확인하려면 펌웨어 버전 항목에서 확인할 수 있습니다. 펌웨어를 업그레이드하려면 펌웨어 업그레이드 버튼을 클릭하세요. 알아두기 장치의 펌웨어 업그레이드에 대한 자세한 내용은 [펌웨어 업그레이드하기](/platform/biostar_x/settings-device-upgrade-firmware)를 참고하세요. #### 장치의 날짜 및 시간 설정[](#장치의-날짜-및-시간-설정 "장치의 날짜 및 시간 설정에 대한 직접 링크 및 복사") 아래의 옵션을 통해 장치의 날짜와 시간을 설정할 수 있습니다. * 표준 시간대: 장치가 위치한 표준 시간대를 선택할 수 있습니다. * 서버와 시간 동기화: 장치의 시간 정보를 **BioStar X** 서버의 시간과 동기화할 수 있습니다. * 일광 절약 시간: 사용자가 설정한 일광 절약 시간을 장치에 적용할 수 있습니다. 새 일광 절약 시간을 추가하려면 [일광 절약 시간 설정하기](/platform/biostar_x/settings-system-daylight-saving-time)를 참고하세요. * 날짜 및 시간: 장치의 날짜와 시간을 수동으로 설정할 수 있습니다. 날짜와 시간을 모두 설정했다면 시간 적용 버튼을 클릭하세요. 이 기능은 서버와 시간 동기화 옵션을 선택하지 않았을 때 사용할 수 있습니다. * 날짜 형식: 장치에 표시되는 날짜 형식을 선택할 수 있습니다. * 장치 시간 가져오기: 장치에 설정된 시간을 불러올 수 있습니다. 주의 설정한 날짜와 시간은 이벤트 로그와 실시간에 로그에 기록됩니다. 장치의 날짜와 시간이 정확하지 않으면 로그 기록이 잘못될 수 있습니다. #### 잠금 장치 해제[](#잠금-장치-해제 "잠금 장치 해제에 대한 직접 링크 및 복사") 작업 조건 및 동작에 의해 장치가 잠겼을 때 잠김 항목의 잠금 해제 버튼을 클릭하세요. 장치의 잠금을 해제할 수 있습니다. 알아두기 작업 조건 및 동작 설정에 대한 자세한 내용은 [작업 조건 및 동작 설정하기](/platform/biostar_x/settings-triger-and-action)를 참고하세요. #### 장치 초기화[](#장치-초기화 "장치 초기화에 대한 직접 링크 및 복사") 장치의 설정을 초기화하려면 설정 초기화 항목에서 아래 기능 중 하나를 선택하세요. * 모든 설정: 장치의 모든 설정을 초기화합니다. * 네트워크 제외: 네트워크 설정은 유지하고 나머지 설정을 초기화합니다. --- ### IP 인터폰 설정하기 최종 업데이트 | **2026년 7월 16일** IP 인터폰 섹션에서는 IP 인터폰 사용에 대한 세부 항목을 설정할 수 있습니다. 알아두기 * 이 기능은 BioStation 3 Max, BioStation 3, FaceStation 2, BioStation A2 모델에서 지원합니다. * 사용자가 임의로 변경한 사항이 있다면 확인 버튼을 클릭하세요. 변경 사항을 저장하지 않으면 장치에 적용되지 않습니다. #### IP 인터폰 설정[](#ip-interphone-settings "IP 인터폰 설정에 대한 직접 링크 및 복사") **Session Initiation Protocol**(SIP) 서버에 장치를 등록하도록 각 옵션을 설정하세요.  * IP 인터폰: 장치를 IP 인터폰으로 사용하려면 사용으로 설정하세요. * SIP 서버 주소: SIP 서버의 주소를 입력하세요. * SIP 서버 포트: SIP 서버의 포트를 입력하세요. 기본값은 5060입니다. * 사용자명: SIP 계정의 사용자 이름을 입력하세요. * 비밀번호: SIP 계정의 비밀번호를 입력하세요. * 인증 ID: SIP 계정의 인증 아이디를 입력하세요. * 등록 유지 시간(초): 초 단위로 등록 유지 시간을 입력하세요. 장치는 등록 유지 시간이 끝날 때마다 SIP 서버에 등록을 시도합니다. * 문 열기 버튼 (DTMF): 통화 중 장치의 출입문을 개방할 수 있는 버튼을 지정하세요. * SIP 서버 전송: IP 인터폰의 SIP 서버 설정 시 SIP 전송 방법을 선택하세요. * 아웃바운드 프록시 서버: 별도의 (아웃바운드) 프록시 서버를 통해 SIP 서비스를 사용하려면 사용으로 설정하세요. * 아웃바운드 프록시 서버 주소: 아웃바운드 프록시 서버의 주소를 입력하세요. * 아웃바운드 프록시 서버 포트: 아웃바운드 프록시 서버의 포트를 입력하세요. * IP인터폰 비디오 해상도: IP 인터폰을 사용할 때 출력되는 영상의 해상도를 선택하세요. 기본값은 360 x 640입니다. * 내선 번호 표시: 장치에서 내선 번호를 표시하지 않도록 하려면 사용 안 함으로 설정하세요. 내선 번호를 표시하지 않으면 전화 걸기 화면에서 수신자를 구별할 수 없습니다. * 내선 번호: 최대 128개의 내선 번호를 등록할 수 있습니다. 내선 번호를 추가하거나 편집하려면 편집 버튼을 클릭하세요. 자세한 내용은 [#edit-extension](#edit-extension)을 참고하세요. 알아두기 * 사용자명과 인증 ID 옵션은 숫자, 영문(대소문자 구분), 특수 기호만 입력할 수 있습니다. * 등록 유지 시간(초) 옵션은 60초에서 600초 사이로 설정할 수 있습니다. * SIP 서버 전송과 IP인터폰 비디오 해상도 옵션은 BioStation 3 펌웨어 1.3.0 버전 이상에서 지원합니다. * **Session Initiation Protocol**(SIP)은 인터넷 전화, 화상 회의 등 다양한 멀티미디어 통신을 위한 인터넷 프로토콜 기반의 통신 프로토콜입니다. SIP 서버는 이러한 통신을 관리하고 연결을 설정하는 역할을 합니다. #### 내선 번호 편집[](#edit-extension "내선 번호 편집에 대한 직접 링크 및 복사") 내선 번호 편집 창에서 제공하는 기능에 대해 안내합니다.  * 맨 위로 보내기: 선택한 내선 번호를 목록의 최상단으로 이동시킬 수 있습니다. * CSV 불러오기: 내선 번호를 저장한 CSV 파일을 불러올 수 있습니다. * CSV 내보내기: 저장된 내선 번호를 CSV 파일로 내보낼 수 있습니다. * 추가: 내선 번호를 추가합니다. * 삭제: 내선 번호를 삭제합니다. * 순서 변경: 내선 번호를 마우스로 끌어서 순서를 변경합니다. 알아두기 * FaceStation 2와 BioStation A2 모델은 내선 번호를 최대 16개까지 저장할 수 있습니다. * 지원하는 최대 내선 번호보다 많은 내선 번호를 포함한 CSV 파일을 불러올 수 없습니다. * 내선 번호는 숫자, 영문(대소문자 구분), 특수 기호만 입력할 수 있습니다. --- ### 네트워크 설정하기 최종 업데이트 | **2026년 5월 11일** 등록한 장치의 네트워크 설정을 안내합니다. 네트워크 섹션에서는 장치의 TCP/IP, RS-485, 서버 통신 등의 네트워크를 설정할 수 있습니다.  알아두기 * 장치 종류에 따라 설정할 수 있는 네트워크 옵션은 다를 수 있습니다. * 사용자가 임의로 변경한 사항이 있다면 확인 버튼을 클릭하세요. 변경 사항을 저장하지 않으면 장치에 적용되지 않습니다. #### TCP/IP 설정[](#tcpip-설정 "TCP/IP 설정에 대한 직접 링크 및 복사") TCP/IP 그룹에서는 장치의 IP 주소를 설정할 수 있습니다. 알아두기 장치를 등록할 때 IP 주소 설정에 대한 자세한 내용은 [장치 등록하기](/platform/biostar_x/settings-adding-devices#setipaddress)를 참고하세요. ##### 유동 IP 설정[](#유동-ip-설정 "유동 IP 설정에 대한 직접 링크 및 복사") 장치가 유동 IP를 사용하도록 설정하려면 DHCP 사용 옵션의 체크박스를 클릭하세요. 장치가 DHCP 서버로부터 IP 주소를 자동으로 할당받습니다. 이 경우 장치의 IP 주소는 변경될 수 있습니다. ##### 고정 IP 설정[](#고정-ip-설정 "고정 IP 설정에 대한 직접 링크 및 복사") 장치의 IP 주소를 고정으로 설정하려면 DHCP 사용 옵션의 체크박스 선택을 해제하세요. 아래의 세부 항목에 장치의 네트워크 정보를 입력할 수 있습니다. * IP 주소: 장치의 IP 주소를 입력하세요. IP 주소는 `xxx.xxx.xxx.xxx` 형식으로 입력할 수 있으며 각 옥텟은 0~255 범위의 숫자로만 입력할 수 있습니다. * 서브넷 마스크: 장치의 서브넷 마스크를 입력하세요. * 게이트웨이: 장치의 게이트웨이 주소를 입력하세요. * 장치 포트: 장치의 포트 번호를 입력하세요. * DNS 서버 주소: 장치의 DNS 서버 주소를 입력하세요. DNS 서버 주소를 입력할 수 있는 장치와 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.0.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.0.0 이상 * X-Station 2 펌웨어 1.0.0 이상 * FaceStation F2 펌웨어 1.0.0 이상 * XPass 2 펌웨어 1.0.0 이상 * FaceLite 펌웨어 1.0.0 이상 * BioLite N2 펌웨어 1.0.0 이상 * FaceStation 2 펌웨어 1.0.0 이상 * BioStation L2 펌웨어 1.0.0 이상 * BioStation A2 펌웨어 1.0.0 이상 * BioStation 2 펌웨어 1.2.0 이상 #### 무선 랜 설정[](#무선-랜-설정 "무선 랜 설정에 대한 직접 링크 및 복사") 무선 LAN 그룹에서는 장치의 무선 랜 설정을 켜거나 끌 수 있습니다. 세부 항목은 장치에서 설정할 수 있으며, 자세한 내용은 장치의 사용자 가이드를 참고하세요. 알아두기 무선 랜 설정을 지원하는 장치는 아래를 참고하세요. * BioStation 2 * BioStation A2 * FaceStation 2 * BioStation 3 #### 서버 통신 설정[](#서버-통신-설정 "서버 통신 설정에 대한 직접 링크 및 복사") 서버 통신 그룹에서는 **BioStar X** 서버와 통신하는 방식을 설정할 수 있습니다. * 장치에서 서버 연결: 이 옵션을 선택하면 장치에서 연결할 **BioStar X** 서버의 IP 주소와 포트 번호를 입력할 수 있습니다. * 서버 주소: **BioStar X** 서버의 IP 주소 또는 도메인 주소를 입력하세요. * 서버 포트: **BioStar X** 서버의 포트 번호를 입력하세요. 팁 이 기능은 **BioStar X** 서버의 IP 주소가 변경될 때 유용하게 사용할 수 있습니다. **BioStar X** 서버의 IP 주소를 변경하기 전에 여러 개의 장치에서 이 옵션을 미리 설정하면 장치가 자동으로 변경된 IP 주소로 연결합니다. 서버 주소에 도메인을 입력할 수 있는 장치와 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.0.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.0.0 이상 * X-Station 2 펌웨어 1.0.0 이상 * FaceStation F2 펌웨어 1.0.0 이상 * XPass 2 펌웨어 1.0.0 이상 * FaceLite 펌웨어 1.0.0 이상 * BioLite N2 펌웨어 1.0.0 이상 * BioEntry P2 펌웨어 1.0.0 이상 * FaceStation 2 펌웨어 1.0.0 이상 * BioEntry W2 펌웨어 1.0.0 이상 * BioStation L2 펌웨어 1.0.0 이상 * BioStation A2 펌웨어 1.0.0 이상 * BioStation 2 펌웨어 1.2.0 이상 #### 시리얼 통신 설정[](#시리얼-통신-설정 "시리얼 통신 설정에 대한 직접 링크 및 복사") 시리얼 통신 그룹에서는 RS-485 통신 방식으로 연결된 장치의 모드와 전송 속도, 표시할 인증 결과를 설정할 수 있습니다. * RS-485: RS-485 모드를 설정하세요. * 전송 속도: RS-485 통신 속도를 설정하세요. * 인증 결과: 타사 컨트롤러와 연동해 장치를 사용할 때 장치 화면에 표시할 인증 결과를 선택하세요. * 컨트롤러 결과 표시: 타사 컨트롤러의 인증 결과를 장치에 표시할 수 있습니다. * 장치 인증 결과 표시: 장치의 인증 결과를 표시할 수 있습니다. 알아두기 인증 결과 옵션은 RS-485 옵션을 슬레이브 또는 장치 기본값을 선택했을 때 활성화됩니다. #### 인텔리전트 슬레이브 설정[](#인텔리전트-슬레이브-설정 "인텔리전트 슬레이브 설정에 대한 직접 링크 및 복사") 인텔리전트 슬레이브 그룹에서는 슈프리마 장치와 타사 컨트롤러를 연결한 환경에서 사용자가 지문으로 인증했을 때, 인증 결과를 [Open Supervised Device Protocol(OSDP)](/reference/glossary#osdp) 카드 데이터로 전송하여 다수의 1:1 또는 1:N 매칭을 지원합니다. * 예외 코드: 인텔리전트 슬레이브를 사용할 때 인증 실패 등 예외 상황이 발생하면, 예외 코드를 10진수(0~18446744073709551615) 또는 16진수(0~FFFFFFFFFFFFFFFF) 형식으로 입력해 정확한 로그를 남길 수 있습니다. 16진수는 숫자 또는 영문자로 입력할 수 있습니다.  * 출력 정보: 인증을 성공할 때 카드 아이디 또는 사용자 아이디를 출력할 수 있습니다. * OSDP ID: 장치의 OSDP 주소를 입력하세요. 0~126 사이의 숫자로 입력할 수 있습니다. 알아두기 * 예외 코드의 데이터 크기는 최대 8바이트까지 입력할 수 있습니다. * 인텔리전트 슬레이브 옵션은 RS-485 옵션을 장치 기본값을 선택했을 때 활성화됩니다. 인텔리전트 슬레이브 옵션을 지원하는 장치와 펌웨어 버전 보기 * BioStation 3 Max 펌웨어 1.0.0 이상 * XPass Q2 펌웨어 1.0.0 이상 * BioEntry W3 펌웨어 1.0.0 이상 * BioStation 3 펌웨어 1.0.0 이상 * X-Station 2 펌웨어 1.1.0 이상 * FaceStation F2 펌웨어 1.1.2 이상 * XPass 2 펌웨어 1.2.3 이상 * BioLite N2 펌웨어 1.4.1 이상 * BioEntry P2 펌웨어 1.4.1 이상 * BioEntry W2 펌웨어 1.6.3 이상 * BioStation L2 펌웨어 1.6.1 이상 --- ### RTSP 설정하기 최종 업데이트 | **2026년 5월 11일** RTSP 섹션에서는 **Real Time Streaming Protocol**(RTSP) 스트리밍을 위한 세부 항목을 설정할 수 있습니다. 장치의 카메라를 통해 실시간으로 영상을 송출할 수 있습니다.  * RTSP: RTSP 스트리밍을 사용하려면 사용으로 설정하세요. * 주소: RTSP 서버 주소는 고정되어 있습니다. RTSP 주소를 복사하려면 복사 버튼을 클릭하세요. * 포트: RTSP 포트를 설정하세요. * ID: RTSP 서버의 아이디를 입력하세요. * 암호: RTSP 서버의 비밀번호를 입력하세요. * RTSP 비디오 해상도: RTSP 사용 시 출력되는 영상의 해상도를 선택하세요. 기본값은 180 x 320입니다. 알아두기 * 이 기능은 BioStation 3 Max, BioStation 3, BioEntry W3 모델에서 지원합니다. * RTSP 비디오 해상도 옵션은 BioStation 3 펌웨어 1.3.0 버전 이상에서 지원합니다. * 사용자가 임의로 변경한 사항이 있다면 확인 버튼을 클릭하세요. 변경 사항을 저장하지 않으면 장치에 적용되지 않습니다. --- ### 열화상 및 마스크 설정하기 최종 업데이트 | **2026년 7월 16일** 열화상 및 마스크 또는 마스크 섹션에서는 열화상 카메라 및 마스크 사용에 대한 세부 항목을 설정할 수 있습니다. * 열화상 카메라를 슈프리마의 얼굴 인증 장치와 연동해 출입문을 오가는 사용자의 온도를 측정하고, 기준 온도를 초과하는 사용자의 접근을 제한할 수 있습니다. * 마스크를 검출하여 마스크를 착용하지 않은 사용자의 접근을 제한할 수 있습니다. 알아두기 * 열화상 카메라 설정 기능은 FaceStation 2, FaceStation F2 모델에서 지원합니다. 지원하는 열화상 카메라는 아래를 참고하세요. * TCM10-FS2 * TCM10-FSF2 * 마스크 검출 설정 기능은 FaceStation F2, BioStation 3, BioEntry W3, BioStation 3 Max 모델에서 지원합니다. * 사용자가 임의로 변경한 사항이 있다면 확인 버튼을 클릭하세요. 변경 사항을 저장하지 않으면 장치에 적용되지 않습니다. #### 마스크 설정[](#mask-settings "마스크 설정에 대한 직접 링크 및 복사") 마스크 설정 그룹에서는 마스크 검출 사용 여부를 설정할 수 있습니다. * 마스크 검출: 마스크 검출 사용 여부를 선택하세요. * 사용 (검출 실패 시 인증 거부): 마스크를 착용하지 않은 사용자는 인증 거부되며 마스크 미착용 이벤트 로그를 기록합니다. * 사용 (검출 실패 시 로그 기록 후 인증 허용): 마스크를 착용하지 않은 사용자도 인증할 수 있으나 마스크 미착용 이벤트 로그를 기록합니다. * 사용 안함: 마스크 검출 기능을 사용하지 않습니다. * 마스크 검출 레벨: 마스크 검출 민감도를 선택하세요. 알아두기 마스크 확인 방식 옵션에 대한 자세한 내용은 [#thermal-mask-verification](#thermal-mask-verification)을 참고하세요. #### 열화상 카메라 설정[](#thermal-camera-settings "열화상 카메라 설정에 대한 직접 링크 및 복사") 열화상 카메라 그룹에서는 열화상 카메라 사용 여부 및 세부 항목을 설정할 수 있습니다. * 열화상 카메라 사용: 열화상 카메라 사용 여부를 설정하세요. * 사용 (기준 온도 초과 시 인증 거부): 기준 온도를 초과한 사용자는 인증 거부되며 기준 온도 초과 이벤트 로그를 기록합니다. * 사용 (기준 온도 초과 시 로그 기록 후 인증 허용) 기준 온도를 초과한 사용자도 인증할 수 있으나 온도 초과 이벤트 로그를 기록합니다. * 섭씨/화씨: 온도 표시 단위를 설정하세요. * 기준 온도 (℃) / 기준 온도 (℉): 출입을 제한할 기준 온도의 최저 값과 최고 값을 설정하세요. 표면 온도가 Low 값보다 낮거나 High 값보다 높은 사용자는 열화상 카메라 사용 옵션에 따라 출입을 제한합니다. 1℃~45℃의 범위에서 설정할 수 있으며, Low 값은 High 값보다 높게 설정할 수 없습니다. * 온도 로그 저장: 사용자의 온도 로그 저장 여부를 설정하세요. * 사용: 인증 성공 여부 및 사용자의 온도 값을 로그로 저장합니다. * 사용 안 함: 인증 성공 여부 로그만 저장합니다. * 인증 실패 알림: 기준 온도 초과로 인한 인증 실패 시 알림 여부를 설정하세요. * 적외선 영상 표시: 장치 화면에 적외선 영상 표시 여부를 설정하세요. * 카메라 설정: 열화상 카메라의 세부 옵션을 설정하세요. * 온도 보정값 (℃): 제품 사용 환경에 따라 온도를 일정한 값만큼 높거나 낮게 측정하도록 보정할 수 있습니다. 예를 들어, 온도 값이 항상 0.1℃씩 높게 측정되는 환경에서는 온도 보정값을 -0.1℃로 설정하세요. * 온도 측정 거리(cm): 사용자와 열화상 카메라 사이의 거리를 설정하세요. * 적외선 방사율: 적외선 방사율을 설정하세요. * 다이내믹 ROI: 주변에 기타 조명이 설치되어 있다면 열화상 카메라가 자동으로 해당 조명이 아닌 사용자의 온도를 측정하도록 설정할 수 있습니다. * ROI X(%) / ROI Y(%) / ROI Width(%) / ROI Height(%): 다이내믹 ROI 옵션을 사용 안 함으로 설정할 경우 수동으로 ROI(관심 영역)를 설정할 수 있습니다. ROI 위치와 크기를 조절하여 열화상 카메라가 온도를 측정할 영역을 수동으로 설정하세요. 알아두기 * 기준 온도 옵션의 Low 값과 High 값 설정은 아래 펌웨어 버전부터 지원합니다. * FaceStation 2 펌웨어 1.4.2 이상 * FaceStation F2 펌웨어 1.0.2 이상 * 최적의 성능을 위해 카메라 설정의 하위 옵션은 기본 설정 값 사용을 권장합니다. 장치별 각 옵션의 기본 값은 아래를 참고하세요. | 항목 | FaceStation 2 | FaceStation F2 | | ------------------ | ------------- | -------------- | | 온도 측정 거리(cm) | 100 | 100 | | 적외선 방사율 | 0.98 | 0.98 | | ROI X(%) | 47 | 30 | | ROI Y(%) | 45 | 25 | | ROI Width(%) | 15 | 50 | | ROI Height(%) | 10 | 55 | #### 열화상 및 마스크 확인 방식[](#thermal-mask-verification "열화상 및 마스크 확인 방식에 대한 직접 링크 및 복사") 열화상 및 마스크 확인 방식 또는 마스크 확인 방식 그룹에서는 마스크 검출 또는 열화상 카메라 사용 옵션을 사용으로 설정하면 장치의 용도에 따라 확인 방식을 설정할 수 있습니다. * 인증 후 확인: 인증을 수행한 뒤 사용자의 마스크 착용 여부를 확인하거나 온도를 측정합니다. * 인증 전 확인: 사용자의 마스크 착용 여부를 확인하거나 온도를 측정한 뒤 인증을 수행합니다. 이 경우 마스크를 착용하지 않거나 기준 온도를 초과하는 사용자는 인증을 수행할 수 없습니다. * 인증 없이 확인: 장치를 마스크 착용 여부를 확인하거나 온도를 측정하는 용도로만 사용할 수 있습니다. 이 경우 인증과 관계없이 마스크를 착용하거나 기준 온도 이하인 사용자는 모두 출입할 수 있습니다. --- ### 이미지 로그 설정하기 최종 업데이트 | **2026년 9월 27일** 이미지 로그는 카메라가 있는 장치에서 발생한 이벤트를 이미지로 확인할 수 있는 기능입니다. 출입문을 통과하는 사용자의 얼굴 이미지나 이벤트 발생 시의 상황을 장치의 카메라로 기록할 수 있습니다. 기록된 이미지는 모니터링 페이지에서 실시간 이벤트를 통해 확인할 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 이미지 로그를 설정하면 이벤트 목록에서 해당 이벤트에 대한 이미지 로그가 생성됩니다. 이벤트 항목의 가장 오른쪽에 버튼을 클릭하세요. 오른쪽 패널에서 해당 이벤트가 발생했을 때 촬영된 이미지를 확인할 수 있습니다. 알아두기 * 이 기능은 BioStation 3 Max, BioStation 3, X-Station 2, FaceStation F2, FaceStation 2, BioStation A2 모델에서 지원합니다. * 모니터링 페이지에서 이벤트 로그를 확인하는 방법에 대한 자세한 내용은 [이벤트 모니터링하기](/platform/biostar_x/monitoring-event)를 참고하세요. 주의 설정 → 장치 → 이미지 로그 메뉴에서 설정한 내용은 장치에 반영되지 않습니다. 개별 장치에서 이미지 로그 옵션을 활성화해야 합니다. 자세한 내용은 [고급 설정하기](/platform/biostar_x/settings-device-details-advanced#image-log-settings)를 참고하세요. #### 기본 설정 추가[](#add-image-log-settings "기본 설정 추가에 대한 직접 링크 및 복사") 장치의 이미지 로그 옵션을 활성화했을 때 적용되는 기본 설정을 구성할 수 있습니다. 이미지 로그 생성을 위한 이벤트 및 스케줄을 구성하세요. 이벤트와 스케줄 조건에 부합하면 이미지 로그를 생성합니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 이미지 로그를 클릭하세요. 3. 기본 설정 섹션의 오른쪽에 + 추가 버튼을 클릭하세요.  4. 목록 하단에 이벤트가 추가되면 원하는 이벤트의 버튼을 클릭하고 원하는 항목을 선택하세요.  5. 해당 이벤트의 스케줄에서 버튼을 클릭하고 원하는 항목을 선택하세요.  6. 설정을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 원하는 스케줄이 없다면 + 스케줄 추가를 클릭해 추가할 수 있습니다. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. #### 기본 설정 변경[](#edit-image-log-settings "기본 설정 변경에 대한 직접 링크 및 복사") 기존에 설정한 이미지 로그의 이벤트와 스케줄을 변경할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 이미지 로그를 클릭하세요. 3. 기본 설정 섹션의 목록에서 변경할 이벤트의 버튼을 클릭하고 원하는 항목을 선택하세요.  4. 해당 이벤트의 스케줄에서 버튼을 클릭하고 원하는 항목을 선택하세요.  5. 설정을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 원하는 스케줄이 없다면 + 스케줄 추가를 클릭해 추가할 수 있습니다. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. * 변경된 기본 설정은 새로 추가된 장치에만 적용됩니다. 이미 이미지 로그 옵션을 활성화한 장치에는 반영되지 않으므로 해당 장치 설정에서 추가해야 합니다. #### 기본 설정 삭제[](#delete-image-log-settings "기본 설정 삭제에 대한 직접 링크 및 복사") 기존에 설정한 이미지 로그의 이벤트와 스케줄을 삭제할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 이미지 로그를 클릭하세요. 3. 기본 설정 섹션의 목록에서 삭제할 이벤트의 버튼을 클릭하세요.  4. 설정을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. #### 삭제 옵션[](#image-log-delete-options "image-log-delete-options에 대한 직접 링크 및 복사") 이미지 로그 파일이 계속 저장되어 **BioStar X** 서버의 저장 공간을 차지하지 않도록 삭제 옵션을 설정할 수 있습니다. 설정한 파일 크기 또는 기간이 지난 이미지 로그는 자동으로 삭제됩니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 이미지 로그를 클릭하세요. 3. 삭제 옵션 섹션에서 이미지 로그 삭제 조건을 설정하세요.  * 삭제 옵션: 파일 크기 단위(MB/GB) 또는 기간 단위(일/주/월)를 선택하세요. * 이미지 로그의 양: 삭제 옵션에서 설정한 조건의 단위를 설정하세요. * 삭제 주기: 이미지 로그를 삭제할 주기를 선택하세요. 4. 설정을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. #### 저장 경로 설정[](#image-log-save-path "image-log-save-path에 대한 직접 링크 및 복사") 이미지 로그를 저장하는 경로를 설정할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 이미지 로그를 클릭하세요. 3. 저장 경로 설정 섹션의 이미지 파일 경로 입력 필드에 이미지 로그를 저장할 경로를 입력하세요.  4. 설정을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 저장 경로는 자동 생성되지 않으므로 이미지 로그를 저장할 경로를 미리 생성해 두어야 합니다. * 예를 들어, `.\imagelog\`와 같이 입력하면 BioStar X를 설치한 경로 하위에 이미지 로그를 저장합니다. > *C:\Program Files\BioStar X\imagelog\\* #### 사용자 프로필 이미지 옵션[](#image-log-user-profile "image-log-user-profile에 대한 직접 링크 및 복사") 이미지 로그를 촬영할 수 없는 장치에서 이벤트 로그, 실시간 로그를 모니터링할 때 사용자 프로필 사진을 보여주도록 설정할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 이미지 로그를 클릭하세요. 3. 사용자 프로필 이미지 옵션 섹션의 이미지 로그 없는 경우 사용자 프로필 이미지 표시 항목의 체크박스를 클릭하세요.  4. 설정을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 * 이 옵션이 활성화되어 있을 때 이미지 로그가 발생하면 사용자 프로필 사진을 보여주지 않고 촬영된 이미지 로그를 보여줍니다. * 모니터링 페이지에서 이벤트 로그를 확인하는 방법에 대한 자세한 내용은 [이벤트 모니터링하기](/platform/biostar_x/monitoring-event)를 참고하세요. --- ### 장치에 등록한 사용자 관리하기 최종 업데이트 | **2026년 9월 27일** 장치에 등록한 사용자 수, 지문 수, 얼굴 수, 카드 수를 확인할 수 있습니다. **BioStar X**에 등록하지 않았거나 이미 등록한 사용자 정보와 비교해 **BioStar X** 서버로 전송하거나 삭제할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 모든 장치 목록에서 장치를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 4. 팝업 메뉴에서 장치의 사용자 관리를 클릭하세요.  장치의 사용자 관리 창이 나타나면 장치에 등록한 사용자 정보와 **BioStar X**에 등록한 사용자 정보를 비교할 수 있습니다.  상태 열에서 표시된 값을 참고하여 사용자 정보를 장치에서 삭제할지, **BioStar X** 서버로 전송할지 선택할 수 있습니다. 상태 열의 값은 다음과 같습니다. * 동일함: **BioStar X** 서버에 등록한 정보와 동일한 사용자 * 정보가 다름: **BioStar X** 서버에 등록한 정보와 다른 사용자를 * 새 사용자: **BioStar X** 서버에 등록되어 있지 않은 사용자 특정 사용자 정보를 장치에서 삭제하려면 삭제할 사용자를 선택하고 삭제 버튼을 클릭하세요. 사용자 정보를 **BioStar X** 서버로 전송하려면 업로드 버튼을 클릭하세요. 알아두기 * 장치의 사용자 관리 기능은 하나의 장치만 선택해 사용할 수 있습니다. * 업로드 버튼을 클릭할 때 **BioStar X** 서버에 동일한 ID를 가진 사용자가 있다면 장치의 정보로 업데이트할 수 있습니다. * 삭제한 사용자 정보는 장치에서만 삭제되며 **BioStar X** 서버에서는 유지됩니다. * 장치의 세부 설정에 대한 자세한 내용은 [장치 설정하기](/platform/biostar_x/settings-device-details)를 참고하세요. --- ### 펌웨어 업그레이드하기 최종 업데이트 | **2026년 9월 27일** **BioStar X**와 연결된 장치는 별도의 연결이나 동작없이 손쉽게 펌웨어를 업그레이드할 수 있습니다. 장치의 펌웨어를 최신 버전으로 유지하면 보안 취약점을 해결하고 새로운 기능을 사용할 수 있습니다. #### 시작하기 전에[](#before-start "시작하기 전에에 대한 직접 링크 및 복사") 장치의 펌웨어를 업그레이드하기 전에 새로운 버전의 펌웨어 파일을 먼저 준비하세요. 다운로드한 펌웨어 파일을 아래 경로에 저장하고 압축을 해제하세요. *firmware* 폴더가 없다면 새로 생성하세요. > *C:\Program Files\BioStar X\firmware* 알아두기 새로운 버전의 펌웨어 파일은 [슈프리마 다운로드 센터](https://download.supremainc.com)에서 장치 모델명을 검색하고 최신 버전의 펌웨어 파일을 다운로드하세요. #### 펌웨어 업그레이드[](#upgrade-firmware "펌웨어 업그레이드에 대한 직접 링크 및 복사") 주의 * 펌웨어 업그레이드 전 장치의 전원 공급 혹은 네트워크 상태를 반드시 확인하세요. 특히 업그레이드 중 전원 공급이 차단되지 않도록 주의하세요. * 장치 종류와 모드에 따라 최대 1시간 이상이 걸릴 수 있습니다. 또한 업그레이드 중에는 장치를 사용할 수 없습니다. * 펌웨어 업그레이드가 진행되는 동안 장치의 전원을 끄지 마세요. 업그레이드를 완료하면 장치가 자동으로 재시작합니다. ##### 한 개 장치의 펌웨어 업그레이드[](#한-개-장치의-펌웨어-업그레이드 "한 개 장치의 펌웨어 업그레이드에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 펌웨어를 업그레이드할 장치를 클릭하세요. 4. 장치 세부 정보 화면의 정보 섹션에서 펌웨어 업그레이드 버튼을 클릭하세요.  5. 펌웨어 업그레이드 창이 나타나면 펌웨어 버전을 클릭하세요.  6. 경고 메시지 창이 나타나면 계속 버튼을 클릭하세요. 장치에 대한 펌웨어 업그레이드를 진행합니다. ##### 여러 장치의 펌웨어 업그레이드[](#여러-장치의-펌웨어-업그레이드 "여러 장치의 펌웨어 업그레이드에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 펌웨어를 업그레이드할 장치의 가장 왼쪽에 체크박스를 선택하세요. 여러 개의 장치를 선택할 수 있습니다. 4. 장치 목록 오른쪽 상단의 펌웨어 업그레이드 버튼을 클릭하세요.  5. 펌웨어 업그레이드 창이 나타나면 펌웨어 버전을 클릭하세요.  6. 경고 메시지 창이 나타나면 계속 버튼을 클릭하세요. 선택한 장치에 대한 펌웨어 업그레이드를 진행합니다. 알아두기 * 펌웨어 업그레이드 버튼은 장치 목록에서 장치를 선택한 후에만 활성화됩니다. * 동일한 RS-485 모드를 가진 장치는 한 번에 여러 개를 동시에 업그레이드할 수 있습니다. 예를 들면, 마스터 장치는 마스터 장치끼리 한 번에 여러 개를 동시에 업그레이드할 수 있으며, 슬레이브 장치는 슬레이브 장치끼리 한 번에 여러 개를 동시에 업그레이드할 수 있습니다. * 마스터 장치나 마스터가 없는 슬레이브 장치는 한 번에 여러 개를 동시에 업그레이드할 수 있습니다. * 동일한 마스터 장치에 연결된 슬레이브 장치는 여러 개를 동시에 업그레이드할 수 없습니다. --- ### USB 에이전트 설정하기 최종 업데이트 | **2026년 10월 30일** 클라이언트 PC에서 **BioStar X**에 접속했을 때 USB 지문 등록 장치 및 카드 등록 장치, 신분증 스캐너를 사용할 수 있도록 지원합니다. 이를 위해 USB Device Agent를 설치해야 합니다. 이 문서에서는 USB Device Agent를 설치하고 설정하는 방법을 안내합니다. #### 지원 장치[](#지원-장치 "지원 장치에 대한 직접 링크 및 복사") USB Device Agent를 설치해 사용할 수 있는 장치는 다음과 같습니다. * USB 지문 스캐너: BioMini, BioMini Plus 2, BioMini Slim 2 * USB 카드 리더기: DUALi DE-620 * DESKO 신분증 스캐너 알아두기 DESKO 신분증 스캐너는 BioStar X 1.0.3 버전 이상에서 지원합니다. #### USB Device Agent 설치하기[](#install-usb-agent "USB Device Agent 설치하기에 대한 직접 링크 및 복사") 클라이언트 PC에서 **BioStar X**에 접속해 USB 지문 등록 장치 및 카드 등록 장치, 신분증 스캐너를 사용하려면 USB Device Agent를 설치해야 합니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → USB Agent를 클릭하세요. 3. USB Device Agent 섹션에서 다운로드 버튼을 클릭하세요.  4. 다운로드한 파일을 실행해 화면의 안내에 따라 설치를 완료하세요. 알아두기 Windows에서 **사용자 계정 컨트롤**이 활성화된 경우 USB Agent를 자동 실행할 수 없습니다. 사용자 계정 컨트롤을 끄거나 관리자 권한으로 직접 실행하세요. #### USB 카드 장치 바이트 순서 설정[](#usb-card-device-byte-order "USB 카드 장치 바이트 순서 설정에 대한 직접 링크 및 복사") USB 카드 장치의 바이트 순서를 설정할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → USB Agent를 클릭하세요. 3. USB 카드 장치 바이트 순서 섹션에서 바이트 순서 옵션을 설정하세요.  * MSB: 카드 데이터를 처리할 때 큰 바이트 단위에서 작은 바이트 단위 순서로 처리하여 카드 일련 번호(CSN)를 왼쪽에서 오른쪽으로 순차 저장합니다. * LSB: 카드 데이터를 처리할 때 작은 바이트 단위에서 큰 바이트 단위 순서로 처리하여 카드 일련 번호(CSN)를 저장합니다. 4. 설정을 모두 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 바이트 순서 옵션은 CSN 카드에 한해서만 적용할 수 있습니다. #### USB Agent 포트 설정[](#usb-agent-포트-설정 "USB Agent 포트 설정에 대한 직접 링크 및 복사") USB Agent가 사용하는 포트를 설정할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → USB Agent를 클릭하세요. 3. USB Agent 포트 섹션의 USB Agent 포트 번호 입력 필드에서 포트 번호를 입력하세요.  4. 설정을 모두 완료했다면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. 알아두기 USB Agent 클라이언트별 동작하는 프로그램으로, 포트 번호 설정은 서버가 해당 포트 번호를 통신하기 위한 용도입니다. --- ### 장치 관리 기능 사용하기 최종 업데이트 | **2026년 9월 27일** **BioStar X**에서 장치의 기타 기능을 사용하는 방법을 안내합니다. 장치를 재연결하거나 동기화, 정보 일괄 편집, 삭제, 설정 내보내기/가져오기 기능을 제공하며, 장치 삭제 시 보안 통신 인증서를 함께 삭제하는 옵션도 함께 안내합니다. #### 개별 장치의 관리 기능[](#개별-장치의-관리-기능 "개별 장치의 관리 기능에 대한 직접 링크 및 복사") 한 개의 장치에 대한 관리 기능을 사용하는 방법은 아래와 같습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 모든 장치 목록에서 장치를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 또는 장치 목록에서 원하는 장치의 체크박스를 클릭하세요.  4. 팝업 메뉴 또는 장치 목록 상단에서 원하는 기능을 선택하세요. 제공하는 기능은 아래를 참고하세요. 장치에 따라 제공하는 기능은 다를 수 있습니다. * 재연결: 선택한 장치를 재연결할 수 있습니다. 한 개의 장치를 선택했을 때 사용할 수 있습니다. 일반적으로 장치는 네트워크 연결이 복구되면 별도의 조작 없이 자동으로 온라인 상태로 돌아갑니다. 이 기능은 네트워크가 복구된 후에도 장치가 자동으로 재연결되지 않을 때 사용할 수 있습니다. 알아두기 이 기능은 장치에서 서버 연결 옵션으로 연결된 장치는 지원하지 않습니다. 장치 등록에 대한 자세한 내용은 [장치 등록하기](/platform/biostar_x/settings-adding-devices#setipaddress)를 참고하세요. * 장치 동기화: 등록한 장치와 **BioStar X**의 모든 사용자 정보를 동기화할 수 있습니다. **BioStar X** 데이터베이스 정보를 기준으로 사용자 정보를 동기화하며, 장치에만 등록한 사용자 정보는 삭제합니다. 사용자 정보를 **BioStar X**에 업로드하려면 장치의 사용자 관리 기능을 사용하세요. * 데이터 삭제 후 장치 동기화: 장치에 저장된 모든 설정 정보 및 사용자 정보를 삭제하고 다시 전송할 수 있습니다. 이 기능은 장치 목록에서 장치를 선택하고 버튼을 클릭하여 사용할 수도 있습니다. * 장치의 사용자 관리: 장치에 등록된 사용자 정보를 **BioStar X**에 업로드하거나 장치에서 삭제할 수 있습니다. 자세한 내용은 [장치에 등록한 사용자 관리하기](/platform/biostar_x/settings-device-manage-device-users)를 참고하세요. * 펌웨어 업그레이드: 장치의 펌웨어를 간편하게 업그레이드할 수 있습니다. 자세한 내용은 [펌웨어 업그레이드하기](/platform/biostar_x/settings-device-upgrade-firmware)를 참고하세요. * 장치 재시작: 선택한 장치를 재시작할 수 있습니다. 이 기능은 장치가 정상 동작하지 않을 때 사용할 수 있습니다. * 장치 삭제: 선택한 장치를 목록에서 삭제할 수 있습니다. 출입문 또는 구역으로 설정한 장치는 삭제할 수 없습니다. 자세한 내용은 [#deleteDevice](#deleteDevice)를 참고하세요. 알아두기 * Wiegand 장치 추가 기능에 대한 자세한 내용은 [Wiegand 장치 등록하기](/platform/biostar_x/settings-adding-wiegand)를 참고하세요. * 슬레이브 장치 검색 기능에 대한 자세한 내용은 [슬레이브 장치 등록하기](/platform/biostar_x/settings-adding-slave-device)를 참고하세요. #### 여러 장치의 관리 기능[](#batchEdit "여러 장치의 관리 기능에 대한 직접 링크 및 복사") 한 개 이상의 장치에 대한 관리 기능을 사용하는 방법은 아래와 같습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 원하는 장치의 체크박스를 클릭하세요. 1개 이상의 장치를 선택할 수 있습니다.  4. 장치 목록 상단에서 원하는 기능을 선택하세요. 제공하는 기능은 아래를 참고하세요. 장치에 따라 제공하는 기능은 다를 수 있습니다. * 장치 동기화: 등록한 장치와 **BioStar X**의 모든 사용자 정보를 동기화할 수 있습니다. **BioStar X** 데이터베이스 정보를 기준으로 사용자 정보를 동기화하며, 장치에만 등록한 사용자 정보는 삭제합니다. * 일괄 편집: 선택한 장치의 정보를 일괄 편집할 수 있습니다. 버튼을 클릭하면 일괄 편집 창이 나타납니다.  알아두기 * 선택한 장치 종류에 따라 일괄 편집 창에 표시되는 세부 항목이 다를 수 있습니다. * 마스터 장치와 슬레이브 장치를 동시에 선택하고 일괄 편집을 클릭하면 인증과 화면/소리 항목의 일부만 변경할 수 있습니다. * 인증 모드는 모델명이 동일한 장치를 선택했을 때만 일괄 편집할 수 있습니다. * 펌웨어 업그레이드: 장치의 펌웨어를 간편하게 업그레이드할 수 있습니다. 자세한 내용은 [펌웨어 업그레이드하기](/platform/biostar_x/settings-device-upgrade-firmware)를 참고하세요. * 장치 삭제: 선택한 장치를 목록에서 삭제할 수 있습니다. 출입문 또는 구역으로 설정한 장치는 삭제할 수 없습니다. 자세한 내용은 [#deleteDevice](#deleteDevice)를 참고하세요. #### 장치 삭제[](#deleteDevice "장치 삭제에 대한 직접 링크 및 복사") 장치 삭제 기능으로 장치를 목록에서 삭제할 수 있습니다. 삭제할 때 나타나는 옵션은 장치와 보안 통신 옵션의 활성화 여부에 따라 다릅니다. ##### 장치와 보안 통신을 사용하지 않을 때[](#장치와-보안-통신을-사용하지-않을-때 "장치와 보안 통신을 사용하지 않을 때에 대한 직접 링크 및 복사") 장치와 보안 통신 옵션이 사용 안 함 상태이면 별도의 옵션 없이 선택한 장치를 삭제할 수 있습니다.  ##### 장치와 보안 통신을 사용할 때[](#장치와-보안-통신을-사용할-때 "장치와 보안 통신을 사용할 때에 대한 직접 링크 및 복사") 장치와 보안 통신 옵션이 사용 상태이면 장치 삭제 창에 보안 통신 인증서도 함께 삭제 옵션이 나타납니다.  * 보안 통신 인증서도 함께 삭제 옵션을 선택하지 않으면(기본값) 인증서는 삭제하지 않고 장치만 삭제합니다. * 보안 통신 인증서도 함께 삭제 옵션을 선택하면 장치에 저장된 보안 통신 인증서도 함께 삭제합니다. 삭제한 장치를 다른 **BioStar X** 서버에 연결하려면 이 옵션을 사용하세요. 주의 **BioStar X**와 연결이 끊긴 장치는 인증서를 삭제할 수 없으므로, 보안 통신 인증서도 함께 삭제 옵션을 선택한 상태에서는 장치를 삭제할 수 없습니다. 장치를 삭제하려면 옵션을 선택 해제하거나, 장치를 먼저 재연결한 후 다시 시도하세요. 알아두기 * 장치와 보안 통신 옵션을 사용 중인 상태에서 보안 통신 인증서도 함께 삭제 옵션을 선택하지 않고 장치를 삭제하면 장치에 인증서가 남습니다. 이후 장치와 보안 통신 옵션을 사용 안 함으로 변경하고, 해당 장치를 다시 **BioStar X**에 등록하면 장치에 남은 인증서 때문에 연결되지 않습니다. 기본 인증서를 사용하고 있다면 장치와 보안 통신 옵션을 다시 사용으로 변경하세요. * 선택한 장치가 모두 슬레이브 장치이거나 보안 통신을 지원하지 않는 장치라면 보안 통신 인증서도 함께 삭제 옵션 없이 장치를 삭제할 수 있습니다. * 보안 통신 인증서도 함께 삭제 옵션은 장치와 보안 통신 옵션을 활성화했을 때만 표시됩니다. 자세한 내용은 [시스템 보안 강화하기](/platform/biostar_x/settings-system-security#communicationByDevice)를 참고하세요. #### 장치 설정 내보내기/가져오기[](#exportImportDeviceConfig "장치 설정 내보내기/가져오기에 대한 직접 링크 및 복사") 한 장치의 설정을 파일로 내보낸 후 같은 모델의 다른 장치에 그대로 가져와 적용할 수 있습니다. 여러 대의 장치에 같은 설정을 반복해서 입력하는 대신, 설정을 마친 장치 한 대의 설정 파일을 만들어 나머지 장치에 적용하세요. 알아두기 * 같은 모델이란 장치의 세부 모델명과 파트 넘버(예: XPD2-XXX에서 XXX 부분)까지 모두 일치하는 장치를 의미합니다. * 장치 설정 내보내기/가져오기 기능은 장치 설정에 대한 전체 권한이 있는 관리자가 사용할 수 있습니다. 관리자 권한 설정에 대한 자세한 내용은 [운영 권한 관리하기](/platform/biostar_x/settings-manage-account)를 참고하세요. ##### 장치 설정 내보내기[](#exportDeviceConfig "장치 설정 내보내기에 대한 직접 링크 및 복사") 장치 한 대의 설정을 파일로 내려받는 방법은 아래와 같습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 설정을 내보낼 장치의 체크박스를 클릭하세요. 한 개의 장치만 선택할 수 있습니다. 4. 장치 목록 상단에서 → 장치 설정 내보내기를 클릭하세요.  5. 다운로드 창이 나타나면 설정 파일을 로컬에 저장하세요. 주의 다음에 해당하는 장치는 설정을 내보낼 수 없습니다. * **BioStar X**와 연결이 끊겼거나 응답 시간이 초과된 장치 * 가상 장치(Virtual Device) * RS-485 통신 모드가 없는 장치(예: Wiegand 장치, IO 모듈, Door Interface, Door 모듈, Secure 모듈, OSDP Antenna/Reader) 알아두기 * 장치를 한 개도 선택하지 않거나 두 개 이상 선택한 상태에서는 이 기능을 실행할 수 없습니다. * 파일 이름은 모델명, 장치 ID, RS-485 통신 모드(Master/Default/Slave), 내보낸 날짜 순서로 자동 지정됩니다. 날짜는 설정 → 시스템 → 기본 설정에서 지정한 날짜 형식을 따릅니다. 예를 들어 모델명이 BS3-DB, 장치 ID가 538001234, 시리얼 통신 모드가 마스터, 내보낸 날짜가 2026년 6월 23일인 장치는 `BS3-DB_538001234_Master_20260623.json` 형태의 파일로 저장됩니다. **내보내기에 제외되는 설정** [](#exportExcludedsettings) 아래 설정은 장치마다 고유해야 하거나, 장치에만 저장되어 있거나, 인증 정보와 같은 민감한 정보이므로 내보내기 파일에 포함되지 않습니다. * 장치 고유 설정: 장치 이름, 장치 그룹, 유/무선 네트워크 설정, 서버 연결 설정, OSDP 식별자, 작업 조건 및 동작 * 장치에만 저장되어 있어 다른 장치로 옮길 수 없는 설정: 화면/소리의 언어 리소스, 홈 화면, 소리, 시리얼 통신의 SCB 키, BioStation 3 Max에 추가한 영상 설정 * 인증 정보 및 민감 정보: IP 인터폰과 RTSP의 사용자 이름 및 비밀번호, 마스터 관리자 설정, 2단계 인증 옵션 ##### 장치 설정 가져오기[](#importDeviceConfig "장치 설정 가져오기에 대한 직접 링크 및 복사") 내보낸 설정 파일을 같은 모델의 장치 한 대 이상에 적용하는 방법은 아래와 같습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 설정을 적용할 장치의 체크박스를 클릭하세요. 한 개 이상의 장치를 선택할 수 있습니다. 4. 장치 목록 상단에서 → 장치 설정 가져오기를 클릭하세요.  5. 웹 브라우저의 열기 창이 나타나면 로컬에 저장한 설정 파일을 선택하세요. 6. 장치 설정 가져오기 결과 메시지가 나타나면 내용을 확인하고, 확인 버튼을 클릭하세요. 주의 시스템은 다른 사이트나 서버에서 만든 설정 파일도 출처를 확인하거나 경고 없이 정상 파일로 받아들입니다. 가져올 파일이 신뢰할 수 있는 출처에서 만들어졌는지 확인하세요. 알아두기 장치를 한 개도 선택하지 않은 상태에서는 이 기능을 실행할 수 없습니다. 가져오기를 실행하면 설정을 적용하기 전에 시스템이 다음 항목을 차례로 검사합니다. 검사 중 하나라도 조건에 맞지 않으면 설정을 적용하지 않고 사유를 안내합니다. * 선택한 장치들의 모델명(파트 넘버 포함)이 모두 같은지 * 선택한 장치들과 파일의 RS-485 통신 모드가 모두 같은지 * 파일에 저장된 모델명(파트 넘버 포함)이 선택한 장치들의 모델명(파트 넘버 포함)과 같은지 * 선택한 장치 중에 가상 장치(Virtual Device)가 있는지 검사를 통과하면 시스템은 [내보내기에 제외되는 설정](#exportExcludedsettings)을 제외한 나머지 설정을 선택한 모든 장치에 적용합니다. 알아두기 * 특정 기능을 지원하지 않는 장치에서 내보낸 파일을 지원하는 장치로 가져오면, 해당 기능은 꺼진 상태로 적용되어 대상 장치에서 미리 켜둔 옵션이 꺼집니다. 반대로 기능을 지원하는 장치에서 내보낸 파일을 지원하지 않는 장치로 가져오면, 해당 기능은 적용되지 않고 나머지 설정만 적용됩니다. 두 경우 모두 가져오기 실패로 처리되지 않으며, 실패 목록에도 포함되지 않습니다. * 장치 라이선스가 있어야 동작하는 설정은 해당 라이선스가 적용되지 않은 장치에는 적용되지 않습니다. 반대로 라이선스가 적용되지 않은 장치에서 내보낸 파일을 라이선스가 적용된 장치로 가져오면, 해당 설정은 꺼진 상태로 적용되어 대상 장치에서 미리 켜둔 옵션이 꺼집니다. 두 경우 모두 가져오기 실패로 처리되지 않으며, 실패 목록에도 포함되지 않습니다. * 모든 장치에 성공적으로 적용되면 성공 메시지가 나타납니다. 일부 또는 전체 장치에 적용하지 못하면 실패한 장치 수와 함께 실패 목록을 CSV 파일로 내려받을 수 있는 안내 메시지가 나타납니다. 이 파일에는 실패한 장치의 ID, 이름, 실패 사유(장치와의 연결 끊김, 또는 출입 그룹이 설정되어 있어 전체 출입 권한을 켤 수 없는 경우)가 담겨 있습니다. > 예를 들어, 2026년 6월 23일 15시 45분 30초에 실행한 가져오기가 실패했다면 파일 이름은 `Device_Template_Import_Error_20260623T154530.csv` 형태가 됩니다. * CoreStation 장치도 적용 대상에 포함됩니다. * 장치 설정 내보내기와 가져오기 작업 내역은 설정 → 감사 추적 → 출입 통제 감사 로그에서 확인할 수 있습니다. #### 장치 내 이벤트 로그 삭제[](#deleteLogsFromDevice "장치 내 이벤트 로그 삭제에 대한 직접 링크 및 복사") 장치에 저장된 이벤트 로그를 삭제할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 원하는 장치의 체크박스를 클릭하세요. 1개 이상의 장치를 선택할 수 있습니다. 4. 장치 목록 상단에서 → 장치 내 모든 이벤트 로그 삭제 버튼을 클릭하세요.  5. 경고 메시지 창이 나타나면 내용을 확인하고 계속 버튼을 클릭하세요. 장치 이벤트 로그 삭제 작업이 완료되면 팝업 메시지가 나타납니다. 대상 장치 수, 성공 장치 수, 실패 장치 수를 확인할 수 있습니다. 주의 장치에서 삭제된 이벤트 로그는 복구할 수 없으며, 서버에서 다시 장치로 전송할 수 없습니다. 삭제를 진행하기 전에 장치 이벤트 로그가 서버에 저장되었는지 확인하세요. 또한 선택한 장치에 슬레이브 또는 가상 장치, Wiegand 장치가 포함되어 있다면, 해당 장치는 로그를 저장하지 않아 로그 삭제 대상에서 제외됩니다. 알아두기 * 이 기능은 전체 관리자 권한을 가진 사용자만 사용할 수 있습니다. * 장치의 이벤트 로그 삭제 이력은 설정 → 감사 추적 → 출입 통제 감사 로그에서 확인할 수 있습니다. #### 추가 기능[](#추가-기능 "추가 기능에 대한 직접 링크 및 복사") 장치 목록을 인쇄하거나 열 설정을 변경하는 등의 추가 기능을 사용할 수 있습니다. ##### 장치 목록 인쇄하기[](#장치-목록-인쇄하기 "장치 목록 인쇄하기에 대한 직접 링크 및 복사") 장치 목록을 PDF 또는 SVG 파일 형식으로 저장해 인쇄할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록 상단의 버튼을 클릭하세요. 4. 팝업 메뉴에서 인쇄를 클릭하세요. 5. 인쇄 옵션 창이 나타나면 파일포맷 옵션에서 원하는 포맷을 선택하고 나머지 옵션을 설정하세요.  6. 인쇄 버튼을 클릭하세요. 브라우저를 통해 열리는 PDF 또는 SVG 파일을 인쇄할 수 있습니다. ##### 장치 목록 열(Column) 설정[](#장치-목록-열column-설정 "장치 목록 열(Column) 설정에 대한 직접 링크 및 복사") 장치 목록에서 표시되는 열(Column) 설정을 변경할 수 있습니다. 열 설정을 통해 표시할 열을 선택하거나 열의 순서를 변경할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록 상단의 버튼을 클릭하세요. 4. 팝업 메뉴에서 열 설정을 클릭하세요. 5. 열 설정 창이 나타나면 원하는 열을 선택하거나 선택 해제하세요.  6. 열의 순서를 변경하려면 원하는 열을 클릭한 채로 드래그하여 위치를 변경하세요. 7. 설정을 저장하려면 확인 버튼을 클릭하세요. 알아두기 열 설정을 초기화하려면 기본 열 버튼을 클릭하세요. --- ### 무선 도어락 사용하기 최종 업데이트 | **2026년 11월 5일** 무선 도어락을 사용하면 출입문까지 배선하지 않고도 CoreStation으로 출입을 통제할 수 있습니다. 무선 도어락은 CoreStation에 연결된 OSDP 안테나와 무선으로 통신합니다. 이 문서에서는 장치 라이선스 활성화부터 OSDP 안테나와 무선 도어락 등록, 인증 모드 설정, 상태 관리까지 무선 도어락을 사용하는 방법을 안내합니다. #### 시작하기 전에[](#시작하기-전에 "시작하기 전에에 대한 직접 링크 및 복사") **BioStar X**에 등록된 CoreStation에 무선 도어락을 추가할 수 있습니다. CoreStation 등록 방법은 [장치 등록하기](/platform/biostar_x/settings-adding-devices)를 참고하세요. ##### 지원 버전 및 장치[](#지원-버전-및-장치 "지원 버전 및 장치에 대한 직접 링크 및 복사") * **CoreStation v1.7.1** 이상, **BioStar X v1.0.0** 이상 * OSDP 안테나: U\&Z CX8936 (OSDP v2.2 이상) * 무선 도어락: U\&Z CX217x (Handle), CX212x (Knob) * 카드: MIFARE 또는 DESFire 유형의 CSN 카드 ##### 연결 제한[](#연결-제한 "연결 제한에 대한 직접 링크 및 복사") 무선 도어락을 연결하려면 CoreStation에 OSDP 안테나가 연결되어 있어야 합니다. * CoreStation 1대당 OSDP 안테나 최대 2대 * OSDP 안테나 1대당 무선 도어락 최대 6대(CoreStation 1대당 무선 도어락 최대 12대) ##### 준비물[](#준비물 "준비물에 대한 직접 링크 및 복사") * 무선 도어락 장치 라이선스(BioStar X 구입처에 문의) * SERVICEKEY 카드(무선 도어락 구입처에서 제공) 알아두기 연결하려는 무선 도어락 대수만큼 최대 12대까지 장치 라이선스를 발급받을 수 있습니다. 장치 라이선스 여러 개를 활성화해도 12대를 초과할 수 없습니다. #### 무선 도어락 등록[](#무선-도어락-등록 "무선 도어락 등록에 대한 직접 링크 및 복사") ##### 장치 라이선스 활성화[](#장치-라이선스-활성화 "장치 라이선스 활성화에 대한 직접 링크 및 복사") 무선 도어락을 등록하고 사용하려면 별도의 장치 라이선스가 필요합니다. **무선 도어락** 장치 라이선스는 **BioStar X**를 통해 CoreStation에 활성화할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 라이선스 → 장치 라이선스를 클릭하세요. 3. 찾아보기 버튼을 클릭하세요.  4. 발급받은 무선 도어락 장치 라이선스를 불러오세요. 5. 장치 목록을 확인하고, 장치 라이선스를 활성화하려면 활성화 버튼을 클릭하세요. 알아두기 * 라이선스 활성화에 실패하면 오류 메시지를 확인하고 다시 시도하세요. * 장치 라이선스 파일은 암호화된 파일이므로 임의로 수정할 수 없습니다. * 장치 라이선스는 장치 일련번호(S/N)를 기준으로 발급됩니다. 비정상적인 방법으로 장치 일련번호(S/N)를 변경하면 라이선스에 대한 보증 서비스가 제공되지 않습니다. * 장치 라이선스에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#deviceLicense)을 참고하세요. ##### OSDP 안테나 등록[](#osdp-안테나-등록 "OSDP 안테나 등록에 대한 직접 링크 및 복사") CoreStation에 무선 도어락을 추가하려면 OSDP 안테나를 먼저 등록해야 합니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 모든 장치 목록의 CoreStation 장치에서 마우스 오른쪽 버튼을 클릭하세요. 4. 팝업 메뉴에서 OSDP 장치 추가를 클릭하세요.  5. OSDP 장치 타입 선택 창이 나타나면 OSDP 안테나를 선택하고 확인 버튼을 클릭하세요.  6. 포트 목록이 나타나면 포트 상태가 사용 가능으로 되어 있는 포트 중에서 OSDP 안테나를 추가할 포트를 선택하세요.  7. 정보, 네트워크 (RS-485) 항목을 설정하고 확인 버튼을 클릭하세요.  OSDP ID는 기본값이 0으로 설정되어 있습니다. OSDP 안테나에 설정되어 있는 OSDP ID를 입력하세요. ##### 무선 도어락 등록[](#무선-도어락-등록-1 "무선 도어락 등록에 대한 직접 링크 및 복사") OSDP 안테나에 무선 도어락을 등록하세요. 1. 추가된 OSDP 안테나에서 마우스 오른쪽 버튼을 클릭하세요. 2. 팝업 메뉴에서 무선 도어락 자동 추가를 클릭하세요.  3. 제공받은 SERVICEKEY 카드를 무선 도어락에 태그하세요. 장치 목록의 OSDP 안테나 아래에 연결한 무선 도어락이 표시됩니다. 연결에 성공하면 무선 도어락에 파란색 LED가 켜집니다.  알아두기 * SERVICEKEY 카드는 무선 도어락을 서비스 모드로 진입시켜 OSDP 안테나와 페어링 및 연동할 때 태그하는 전용 카드입니다. SERVICEKEY 카드는 무선 도어락 구입처에서 제공받을 수 있습니다. * 연결된 무선 도어락은 출입문의 입실 또는 퇴실 장치로 설정할 수 있습니다. 출입문 등록에 대한 자세한 내용은 [출입문 등록하기](/platform/biostar_x/settings-door-add)를 참고하세요. ##### 인증 모드 설정[](#setAuthmode "인증 모드 설정에 대한 직접 링크 및 복사") 무선 도어락을 통해 출입할 때 인증 모드를 설정할 수 있습니다. 무선 도어락은 CSN 카드만 인증 모드로 사용할 수 있습니다. 1. 장치 목록에서 무선 도어락을 클릭하세요. 2. 인증 섹션의 인증 모드에서 + 추가 버튼을 클릭하세요. 3. 인증모드 추가 창이 나타나면 카드를 빈 영역에 끌어다 놓으세요. 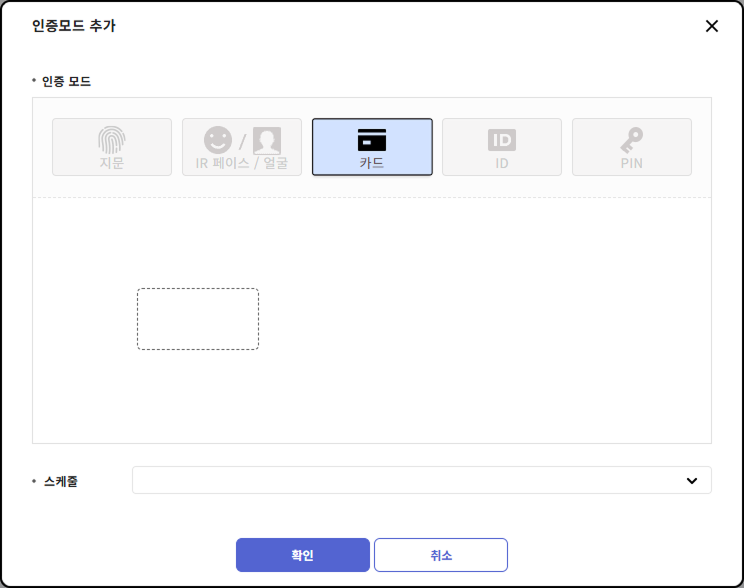 4. 스케줄 항목에서 원하는 스케줄을 선택하세요. 5. 인증 모드를 등록하려면 확인 버튼을 클릭하세요. 6. 설정을 저장하려면 화면 오른쪽 하단의 확인 버튼을 클릭하세요. 알아두기 * CSN 카드를 사용하여 무선 도어락에 인증을 시도할 때 성공하면 무선 도어락에 녹색 LED가 켜집니다. 인증에 실패하면 빨간색 LED가 켜집니다. * 원하는 스케줄이 없다면 스케줄 항목에서 + 스케줄 추가 버튼을 클릭하여 스케줄을 추가 설정할 수 있습니다. * 스케줄 추가에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. #### 무선 도어락 설정 변경[](#무선-도어락-설정-변경 "무선 도어락 설정 변경에 대한 직접 링크 및 복사") 무선 도어락을 등록한 뒤에도 장치 이름, 상태, 인증 설정을 변경할 수 있습니다. 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 무선 도어락을 클릭하세요.  * 장치 이름: 장치 이름을 입력할 수 있습니다. 입력하지 않더라도 자동 지정됩니다. * 상태: 장치 상태를 설정할 수 있습니다. 비활성으로 설정하면 CoreStation이 무선 도어락과 통신하지 않습니다. 무선 도어락을 점검하거나 배터리를 교체할 때 이용하세요. 장치 목록에서 상태를 변경하는 방법은 [#changeStatus](#changeStatus)을 참고하세요. * 인증 모드: 무선 도어락은 인증 모드로 CSN 카드만 사용할 수 있습니다. 자세한 내용은 [#setAuthmode](#setAuthmode)을 참고하세요. * 전체 권한: 무선 도어락이 연결된 CoreStation에 등록된 사용자에게 출입 그룹 설정 없이 모든 출입 권한을 부여할 수 있습니다. 4. 설정을 저장하려면 확인 버튼을 클릭하세요. #### 무선 도어락 상태 변경[](#changeStatus "무선 도어락 상태 변경에 대한 직접 링크 및 복사") 장치 목록에서 무선 도어락의 상태를 활성화하거나 비활성화할 수 있습니다. 1. 모든 장치의 무선 도어락에서 마우스 오른쪽 버튼을 클릭하세요. 2. 팝업 메뉴에서 무선 도어락 활성화 또는 무선 도어락 비활성화를 클릭하세요.  #### 무선 도어락 삭제[](#무선-도어락-삭제 "무선 도어락 삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 → 장치를 클릭하세요. 3. 장치 목록에서 삭제하려는 무선 도어락의 가장 왼쪽에 체크박스를 클릭하세요. 4. 장치 목록 오른쪽 상단의 장치 삭제 버튼을 클릭하세요.  5. 삭제 확인 메시지가 나타나면 삭제 버튼을 클릭하세요. 팁  장치 목록 왼쪽의 모든 장치 목록에서 무선 도어락을 삭제할 수도 있습니다. 삭제하려는 무선 도어락에서 마우스 오른쪽 버튼을 클릭하고, 도어락 삭제를 클릭하세요. 알아두기 무선 도어락을 삭제해도 CoreStation에 활성화된 장치 라이선스는 유지됩니다. 삭제한 무선 도어락의 수만큼 다른 무선 도어락을 연결할 수 있습니다. #### 모니터링에서 무선 도어락 상태 확인[](#모니터링에서-무선-도어락-상태-확인 "모니터링에서 무선 도어락 상태 확인에 대한 직접 링크 및 복사") 1. 런처 페이지에서 모니터링을 클릭하세요. 2. 화면 왼쪽 사이드바에서 장치 탭을 클릭하세요. 3. 장치 목록에서 무선 도어락을 클릭하세요. 화면 오른쪽에 무선 도어락의 상세 정보와 최근 이벤트를 확인할 수 있는 패널이 나타납니다.  --- ### 디렉토리 연동 설정하기 최종 업데이트 | **2026년 9월 27일** **Microsoft Entra ID**(이하 **Entra ID**) 또는 **액티브 디렉토리**(Active Directory)와 **BioStar X**를 연동하여 사용자를 동기화하고 관리하는 방법을 안내합니다. **Entra ID** 또는 **Active Directory**와 연동하면 아래의 편의 기능을 사용할 수 있습니다. 이를 통해 보안과 편의성을 높일 수 있습니다. * **Entra ID**에서 제공하는 Single Sign-On(SSO) 기능을 통해 **Entra ID** 계정으로 **BioStar X**에 로그인할 수 있습니다. * **Active Directory**에서 제공하는 Lightweight Directory Access Protocol(LDAP) 인증을 통해 **BioStar X**에 로그인할 수 있습니다. * **Entra ID** 또는 **Active Directory**에서 구성한 사용자 및 그룹을 **BioStar X**와 동기화할 수 있습니다. * **Entra ID** 또는 **Active Directory**에서 사용되는 직책과 부서, 그룹 등의 사용자 정보를 **BioStar X**의 사용자 정의 필드와 맵핑할 수 있습니다. 알아두기 **Entra ID** 또는 **Active Directory** 설정 기능은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. #### 디렉토리 연동 설정[](#intergratewithentraid "디렉토리 연동 설정에 대한 직접 링크 및 복사") * Entra ID * Active Directory ###### Entra ID 1. **BioStar X**에 관리자 아이디로 로그인하세요. 2. 런처 페이지에서 설정을 클릭하세요. 3. 화면 왼쪽 사이드바에서 시스템 → 디렉토리 연동을 클릭하세요. 4. 디렉토리 서비스 항목에서 Microsoft Entra ID를 선택하세요.  5. 다음 안내에 따라 각 항목을 설정하세요. 알아두기 Entra ID와 연동하려면 시스템 → 서버 메뉴에서 사용자 ID 종류 항목을 영숫자로 설정해야 합니다. ##### 디렉토리 서버[](#EntraidServer "EntraidServer에 대한 직접 링크 및 복사") 디렉토리 서버 섹션에서 **Entra ID**의 서버 정보를 입력하고 연결 버튼을 클릭하세요.  * 클라이언트 ID: **Entra ID**에서 등록한 애플리케이션의 **클라이언트 아이디**(**Client ID**)를 입력하세요. * 클라이언트 시크릿: **Entra ID**에서 등록한 애플리케이션의 **인증서 및 암호**(**Certificates & secrets**)에 추가한 **클라이언트 암호**(**Client secrets**)를 입력하세요. * 주 도메인: **Entra ID**에서 조직을 만들 때 입력한 기본 도메인 이름을 입력하세요. 알아두기 * **Entra ID**에서 애플리케이션을 등록하는 방법은 [다음 링크](https://learn.microsoft.com/entra/identity-platform/quickstart-register-app)를 참고하세요. * **Entra ID**에서 **인증서 및 암호** 설정 방법은 [다음 링크](https://learn.microsoft.com/entra/identity-platform/how-to-add-credentials?tabs=client-secret)를 참고하세요. * **테넌트 ID**는 **Entra ID**에서 등록한 애플리케이션의 **개요**(**Overview**)에서 확인할 수 있습니다. * 주 도메인 정보는 **Entra ID**의 **개요**(**Overview**)에서 확인할 수 있습니다.  ##### 사용자 그룹 필터[](#usergroupfilterEntraid) 디렉토리 서버 섹션에서 설정을 완료하고 연결 버튼을 클릭하면, 사용자 그룹 필터 섹션에 **Entra ID**로부터 사용자 그룹 정보를 가져옵니다. **BioStar X**에 동기화하지 않을 사용자 그룹을 선택 해제하세요.  * 업데이트: 사용자 그룹 정보를 새로 불러오려면 클릭하세요. * 버튼을 클릭해 원하는 사용자 그룹을 검색할 수 있습니다. ##### 사용자 필드 구성[](#userfieldEntraid) **BioStar X**의 사용자 필드와 맵핑할 **Entra ID** 필드를 설정할 수 있습니다. 사용자 필드 구성 섹션에서 **BioStar X**의 사용자 필드로 사용할 **Entra ID**의 필드를 선택하세요.  알아두기 **BioStar X**의 각 사용자 필드는 **Entra ID**의 사용자 정보와 일치하는 항목을 맵핑할 수 있도록 기본 설정되어 있습니다. 기본 설정된 필드값이 아닌 다른 필드값을 선택하려면 Entra ID 필드 열의 항목을 클릭하고 원하는 필드값을 선택하세요.  주의 **Entra ID**와 연동할 때 사용자 ID 필드는 맵핑할 수 없습니다. 사용자 ID는 **BioStar X**에서 자동 생성하여 적용합니다. ##### Entra ID로 BioStar X 로그인[](#setssoEntraid "setssoEntraid에 대한 직접 링크 및 복사") **Entra ID SSO**로 **BioStar X**를 로그인하도록 설정하려면, Entra ID로 BioStar X 로그인 항목을 사용으로 변경하세요.  리디렉션 URI 항목의 리디렉션 주소를 복사()하고, **Entra ID** 포털의 SSO 리디렉션 설정에 붙여넣으세요. 사용자가 **Entra ID**로 로그인에 성공하면 이 주소로 리디렉션됩니다. 알아두기 * **Entra ID**에 애플리케이션을 등록하고, 리디렉션 URI를 추가하는 방법은 다음 링크를 참고하세요. * [Microsoft Entra ID에 애플리케이션 등록](https://learn.microsoft.com/entra/identity-platform/quickstart-register-app) * [앱에 리디렉션 URI 추가](https://learn.microsoft.com/entra/identity-platform/how-to-add-redirect-uri) * 리디렉션 주소는 **Entra ID**에서 등록한 애플리케이션의 **개요**(**Overview**)에서 확인할 수 있습니다. ##### 동기화[](#syncdatafromEntraid) **Entra ID**에서 변경된 사용자 정보를 동기화할 수 있는 기능입니다. * 동기화 모드: 원하는 동기화 방식을 선택하세요. * 추가/업데이트만: 연동된 디렉토리 서비스에서 사용자를 동기화할 때, **BioStar X**에 없는 사용자를 추가하고, 정보가 변경된 사용자를 업데이트합니다. 단, 다음 사용자는 삭제하지 않고 유지합니다. * **BioStar X**에만 등록된 사용자 * **Entra ID**에서 삭제된 사용자  * 추가/업데이트/삭제: **BioStar X**의 사용자 정보를 연동된 디렉토리 서비스와 완전히 동일하게 동기화합니다. **BioStar X**에만 등록된 사용자 및 **Entra ID**에서 삭제된 사용자를 모두 포함하여 동기화하므로, 양측의 데이터가 동일하게 관리됩니다.  * 자동 동기화: 자동 동기화 간격을 설정할 수 있습니다. 동기화 주기에 설정한 간격에 따라 자동 동기화됩니다. 분 단위로 입력할 수 있습니다. 최소 설정값은 **30**분, 최대 설정값은 **10,080**분(7일)입니다.  * 마지막 동기화: 가장 최근에 동기화한 날짜와 시간을 확인할 수 있습니다. 주의 * 추가/업데이트만 모드 사용 시 같은 이름의 사용자 그룹이 있다면 삭제하지 않고 유지합니다. - 추가/업데이트/삭제 모드에서는: * **같은 이름의 그룹이 이미 있는 경우**: 그룹이 새로 생성되지 않고 기존 그룹의 정보를 유지합니다. 다만 해당 그룹에 속한 사용자는 디렉토리 서비스의 최신 정보로 반영하기 위해 모두 제거한 후 다시 추가합니다. 단, 해당 그룹의 같은 이름 사용자는 유지합니다. * **BioStar X에서 생성된 사용자**: **BioStar X**에서 직접 생성한 사용자는 디렉토리 서비스와 연결되지 않은 상태입니다. 동기화 시 이들 사용자의 정보가 디렉토리 서비스와 연결되도록 업데이트합니다. * **제한사항**: 동기화 후 동일 이름의 그룹이 이미 있다면, 해당 그룹의 정보와 소속 사용자가 정상적으로 동기화되지 않을 수 있습니다. - 디렉토리 연동을 설정한 상태에서 **BioStar X v1.0.2**로 업그레이드한 경우 동기화 모드는 추가/업데이트/삭제로 기본 설정됩니다. 알아두기 * 동기화 버튼을 클릭할 때마다 선택한 동기화 모드로 디렉토리 서비스와 사용자 정보를 동기화합니다. * 추가/업데이트/삭제 모드를 선택하면 경고 메시지가 나타납니다. 메시지를 확인하고 계속하려면 계속 버튼을, 취소하려면 취소 버튼을 클릭하세요.  * 동기화 기능을 통해 연동할 때 특정 사용자를 동기화에서 제외하려면 [#excludeintegration](#excludeintegration)를 참고하세요. * 동기화되는 사용자 아이디 또는 사용자 이름에 **BioStar X**에서 허용하지 않는 문자가 포함되어 있다면, 해당 문자만 제외한 값으로 등록합니다. 단, 사용자 아이디의 마침표(`.`), 사용자 이름의 마침표(`.`) 및 홑따옴표(`'`)는 제외 대상에서 빠지므로 원본 그대로 유지됩니다. 허용하지 않는 문자에 대한 자세한 내용은 [사용자 ID 및 이름 입력 규칙](/platform/biostar_x/add-user-basic-info#ruleUseridName)을 참고하세요. ##### 설정 저장[](#설정-저장 "설정 저장에 대한 직접 링크 및 복사") 디렉토리 연동 설정을 모두 완료한 후 저장하려면 화면 가장 아래에 확인 버튼을 클릭하세요. 설정 결과를 확인하려면 [#checksettings](#checksettings)을 참고하세요. ###### Active Directory 1. **BioStar X**에 관리자 아이디로 로그인하세요. 2. 런처 페이지에서 설정을 클릭하세요. 3. 화면 왼쪽 사이드바에서 시스템 → 디렉토리 연동을 클릭하세요. 4. 디렉토리 서비스 항목에서 Microsoft Active Directory를 선택하세요.  5. 다음 안내에 따라 각 항목을 설정하세요. 알아두기 * Active Directory는 Widows Server 2008 R2 이상의 시스템 환경에서 사용할 수 있습니다. * Active Directory와 연동하려면 시스템 → 서버 메뉴에서 사용자 ID 종류 항목을 영숫자로 설정해야 합니다. ##### 디렉토리 서버[](#ADserver "ADserver에 대한 직접 링크 및 복사") 디렉토리 서버 섹션에서 **Active Directory**의 서버 정보를 입력하고 연결 버튼을 클릭하세요.  * 서버 주소: Windows Active Directory 서버 주소를 입력하세요. * 사용자명: Windows Active Directory 로그인 아이디를 입력하세요. * 비밀번호: Windows Active Directory 로그인 비밀번호를 입력하세요. * 기본 Domain 명: Windows Active Directory 기본 도메인 이름을 입력하세요. 기본 도메인 이름은 아래 과정을 통해 확인할 수 있습니다. 1. **Active Directory 관리 센터**를 실행하세요. 2. 사용자 데이터가 저장된 노드(Node)에서 마우스 오른쪽 버튼을 클릭하고 **속성**을 선택하세요. 3. **속성** 창에서 **확장**을 선택하고, **특성 편집기**를 클릭하세요. 4. **distinguishedName** 값을 확인하세요. * 암호화 사용: Windows Active Directory 서버와 통신할 때 암호화를 사용할 수 있습니다. Active Directory 인증서 서비스를 설치하고 키 저장소 비밀번호를 설정하려면 [액티브 디렉토리 암호화 설정](/platform/biostar_x/ad-encrypt)를 참고하세요. * 키 저장소 비밀번호: Windows Active Directory 서버 암호화 키 저장소 비밀번호를 입력하세요. 암호화 사용 항목을 사용으로 설정하면 입력할 수 있습니다. ##### 사용자 그룹 필터[](#usergroupfilterAD) 디렉토리 서버 섹션에서 설정을 완료하고 연결 버튼을 클릭하면, 사용자 그룹 필터 섹션에 **Active Directory**로부터 사용자 그룹 정보를 가져옵니다. **BioStar X**에 동기화하지 않을 사용자 그룹을 선택 해제하세요.  * 업데이트: 사용자 그룹 정보를 새로 불러오려면 클릭하세요. * 버튼을 클릭해 원하는 사용자 그룹을 검색할 수 있습니다. ##### 사용자 필드 구성[](#userfieldAD) **BioStar X**의 사용자 필드와 맵핑할 **Active Directory** 필드를 설정할 수 있습니다. 사용자 필드 구성 섹션에서 **BioStar X**의 사용자 필드로 사용할 **Active Directory**의 필드를 선택하세요.  알아두기 **BioStar X**의 각 사용자 필드는 **Active Directory**의 사용자 정보와 일치하는 항목을 맵핑할 수 있도록 기본 설정되어 있습니다. 기본 설정된 필드값이 아닌 다른 필드값을 선택하려면 Active Directory 필드 열의 항목을 클릭하고 원하는 필드값을 선택하세요.  ##### Active Directory로 BioStar X 로그인[](#setssoAD "setssoAD에 대한 직접 링크 및 복사") Active Directory 서버의 사용자 아이디로 로그인하도록 설정하려면 Active Directory로 BioStar X 로그인 항목을 사용으로 변경하세요. Active Directory 서버의 `sAMAccountName` 필드의 값이 **BioStar X** 로그인 아이디로 맵핑됩니다. 주의 `sAMAccountName` 필드에는 특수 문자가 포함될 수 없습니다. **BioStar X**의 로그인 아이디 정책에 맞지 않는 경우, 로그인에 실패할 수 있습니다.  ##### 동기화[](#syncdatafromAd) **Active Directory**에서 변경된 사용자 정보를 동기화할 수 있는 기능입니다. * 동기화 모드: 원하는 동기화 방식을 선택하세요. * 추가/업데이트만: 연동된 디렉토리 서비스에서 사용자를 동기화할 때, **BioStar X**에 없는 사용자를 추가하고, 정보가 변경된 사용자를 업데이트합니다. 단, 다음 사용자는 삭제하지 않고 유지합니다. * **BioStar X**에만 등록된 사용자 * **Active Directory**에서 삭제된 사용자  * 추가/업데이트/삭제: **BioStar X**의 사용자 정보를 연동된 디렉토리 서비스와 완전히 동일하게 동기화합니다. **BioStar X**에만 등록된 사용자 및 **Active Directory**에서 삭제된 사용자를 모두 포함하여 동기화하므로, 양측의 데이터가 동일하게 관리됩니다.  * 자동 동기화: 자동 동기화 간격을 설정할 수 있습니다. 동기화 주기에 설정한 간격에 따라 자동 동기화됩니다. 분 단위로 입력할 수 있습니다. 최소 설정값은 **30**분, 최대 설정값은 **10,080**분(7일)입니다.  * 마지막 동기화: 가장 최근에 동기화한 날짜와 시간을 확인할 수 있습니다. 주의 * 추가/업데이트만 모드에서는 같은 이름의 사용자 그룹과 동일한 사용자 아이디(User ID)를 삭제하지 않고 유지합니다. - 추가/업데이트/삭제 모드에서는: * **같은 이름의 그룹이 이미 있는 경우**: 그룹이 새로 생성되지 않고 기존 그룹의 정보를 유지합니다. 다만 해당 그룹에 속한 사용자는 디렉토리 서비스의 최신 정보로 반영하기 위해 모두 제거한 후 다시 추가합니다. 단, 해당 그룹의 같은 이름 사용자는 유지합니다. * **BioStar X에서 생성된 사용자**: **BioStar X**에서 직접 생성한 사용자는 디렉토리 서비스와 연결되지 않은 상태입니다. 동기화 시 이들 사용자의 정보가 디렉토리 서비스와 연결되도록 업데이트합니다. * **제한사항**: 동기화 후 동일 이름의 그룹이 이미 있다면, 해당 그룹의 정보와 소속 사용자가 정상적으로 동기화되지 않을 수 있습니다. - 디렉토리 연동을 설정한 상태에서 **BioStar X v1.0.2**로 업그레이드한 경우 동기화 모드는 추가/업데이트/삭제로 기본 설정됩니다. 알아두기 * 동기화 버튼을 클릭할 때마다 선택한 동기화 모드로 디렉토리 서비스와 사용자 정보를 동기화합니다. * 추가/업데이트/삭제 모드를 선택하면 경고 메시지가 나타납니다. 메시지를 확인하고 계속하려면 계속 버튼을, 취소하려면 취소 버튼을 클릭하세요.  * 동기화 기능을 통해 연동할 때 특정 사용자를 동기화에서 제외하려면 [#excludeintegration](#excludeintegration)를 참고하세요. * 동기화되는 사용자 아이디 또는 사용자 이름에 **BioStar X**에서 허용하지 않는 문자가 포함되어 있다면, 해당 문자만 제외한 값으로 등록합니다. 단, 사용자 아이디의 마침표(`.`), 사용자 이름의 마침표(`.`) 및 홑따옴표(`'`)는 제외 대상에서 빠지므로 원본 그대로 유지됩니다. 허용하지 않는 문자에 대한 자세한 내용은 [사용자 ID 및 이름 입력 규칙](/platform/biostar_x/add-user-basic-info#ruleUseridName)을 참고하세요. ##### 설정 저장[](#설정-저장-1 "설정 저장에 대한 직접 링크 및 복사") 디렉토리 연동 설정을 모두 완료한 후 저장하려면 화면 가장 아래에 확인 버튼을 클릭하세요. 설정 결과를 확인하려면 [#checksettings](#checksettings)을 참고하세요. #### 설정 결과 확인[](#checksettings "설정 결과 확인에 대한 직접 링크 및 복사") **Entra ID** 또는 **Active Directory**와 연동 설정을 완료하고, 화면 아래에 확인 버튼을 클릭하세요. 다음 항목을 참고해 동기화된 설정을 확인할 수 있습니다. * 사용자 메뉴에서 동기화된 사용자 목록을 확인할 수 있습니다. * **Entra ID** 또는 **Active Directory**로 로그인 설정을 완료한 후, **BioStar X**에 로그인할 때 Microsoft Entra ID로 로그인하기 버튼을 확인할 수 있습니다.  #### 지원하지 않는 문자 처리[](#unsupportedcharacter "지원하지 않는 문자 처리에 대한 직접 링크 및 복사") **Entra ID** 또는 **Active Directory**의 사용자 아이디 또는 사용자 이름에 **BioStar X**에서 지원하지 않는 문자가 포함되어 있다면, 시스템은 지원하지 않는 문자만 제거한 값으로 사용자를 동기화합니다. > 예를 들어 디렉토리 서비스의 사용자 아이디가 `john/doe`이고 사용자 이름이 `John
권장 4.0GHz 16코어 | | | RAM | 16GB | 32GB | 최소 64GB
권장 128GB | | | SSD | 512GB | 512GB | 1TB | | | HDD | 이미지 로그 기능을 사용 시, 1,000만 개의 이미지 로그 기준 200GB 필요 | | | 알아두기 * **BioStar X**는 64비트 운영체제에서만 설치할 수 있습니다. * MS SQL Server 보안 통신은 TLS 1.2를 지원합니다. * MS SQL Server와 **BioStar X**가 서로 다른 PC에 설치되어 있으면 **BioStar X**가 설치된 PC에 [Microsoft OLE DB Driver for SQL Server](https://learn.microsoft.com/sql/connect/oledb/download-oledb-driver-for-sql-server)를 설치해야 합니다. * 대규모 조직에서는 MS SQL Server 데이터베이스를 설치하는 것을 권장합니다. * 데이터베이스를 MS SQL Server를 사용하고, **BioStar X T\&A**를 사용한다면 [Microsoft ODBC Driver 17 for SQL Server](https://learn.microsoft.com/ko-kr/sql/connect/odbc/download-odbc-driver-for-sql-server?view=sql-server-ver16#version-17)가 필요하므로 사용자의 환경에 적합한 드라이버를 설치하세요. * Mac 운영체제에서 제공하는 부트 캠프의 Windows 가상 환경은 지원하지 않습니다. * 이더넷(TCP/IP)으로 연결할 수 있는 장치는 최대 1,000대입니다. 더 많은 장치를 연결하려면 멀티 커뮤니케이션 서버를 추가하세요. ##### SQL Server 라이선스 요구사항[](#sqlserver-requriements "SQL Server 라이선스 요구사항에 대한 직접 링크 및 복사") 데이터베이스로 SQL Server를 사용하는 경우, **BioStar X**의 안정적인 운영을 위해서는 연결된 장치 수에 따라 적절한 SQL Server 라이선스가 필요합니다. 각 환경별 권장 라이선스 구성을 참고하여 조직의 규모와 필요에 맞는 라이선스를 선택하세요. 알아두기 SQL Server 라이선스에 대한 자세한 내용은 [Microsoft SQL Server 라이선스](https://www.microsoft.com/sql-server/sql-server-2022-pricing)를 참고하세요. ###### 일반 사용[](#general "일반 사용에 대한 직접 링크 및 복사") | 조직 | 장치 수 | 코어 수 | | ----------- | -------------- | ------- | | 소규모 조직 | 1 - 50 대 | 4 - 6 | | 중규모 조직 | 50 - 300 대 | 8 - 12 | | 대규모 조직 | 300 - 1,000 대 | 16 - 24 | ###### BioStar X API 사용[](#useapi "BioStar X API 사용에 대한 직접 링크 및 복사") | 조직 | 장치 수 | 코어 수 | | ----------- | -------------- | ------- | | 소규모 조직 | 1 - 50 대 | 4 - 6 | | 중규모 조직 | 50 - 300 대 | 8 - 12 | | 대규모 조직 | 300 - 1,000 대 | 16 - 24 | #### 멀티 커뮤니케이션 서버[](#communication-server "멀티 커뮤니케이션 서버에 대한 직접 링크 및 복사") 멀티 커뮤니케이션 서버는 출입통제 장치들과의 통신을 전담하는 서버입니다. 메인 서버와 별도로 설치하여 많은 수의 장치를 안정적으로 관리할 수 있도록 도와줍니다. 한 대의 멀티 커뮤니케이션 서버로 최대 1,000대의 장치를 연결할 수 있으며, 필요에 따라 여러 대의 멀티 커뮤니케이션 서버를 추가할 수 있습니다. | 항목 | | 사양 | | ----------- | -------- | ---------------------------------------------------------------------------------------------------------- | | 시스템 환경 | 운영체제 | Windows 10, Windows 11, Windows Server 2016, Windows Server 2019, Windows Server 2022, Windows Server 2025 | | | CPU | 최소 2.3GHz, 권장 4.0GHz 16코어 | | | RAM | 최소 64GB, 권장 128GB | | | SSD | 1TB | 알아두기 이더넷(TCP/IP)으로 연결할 수 있는 장치는 최대 1,000대입니다. #### 클라이언트[](#client "클라이언트에 대한 직접 링크 및 복사") 클라이언트는 관리자가 웹 브라우저를 통해 **BioStar X**에 접속하여 시스템을 운영하는 PC입니다. | 항목 | | 소규모 조직 | 중규모 조직 | 대규모 조직 | | ----------- | ----------- | ----------------------------------------- | ----------- | ----------- | | 시스템 환경 | CPU | 2.5GHz | 2.5GHz | 최소 2.5GHz | | | RAM | 16GB | 32GB | 최소 32GB | | | GPU | VMS 사용 시, 최소 NVIDIA GeForce RTX 4060 | | | | | 웹 브라우저 | Google 크롬 100 버전 이상 | | | 알아두기 * **BioStar X**는 Google 크롬에 최적화되어 있습니다. * **BioStar X**의 웹 인터페이스는 모바일 브라우저에 대한 지원을 제공하지 않습니다. --- ### 근태 관리 사용하기 최종 업데이트 | **2026년 9월 27일** 근태 관리 규칙을 설정하고, 장치를 통해 기록된 근무 기록을 확인하거나 보고서로 출력할 수 있습니다. 근태 관리 기능은 플러그인 형태로 제공되며 별도의 라이선스가 필요합니다. 알아두기 근태 관리 기능은 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. #### 시작하기 전에[](#시작하기-전에 "시작하기 전에에 대한 직접 링크 및 복사") 근태 관리 기능을 사용하려면 라이선스를 적용하고 별도의 설치 파일을 다운 받아 설치해야 합니다. ##### 라이선스 적용[](#라이선스-적용 "라이선스 적용에 대한 직접 링크 및 복사") 근태 관리 라이선스 적용 방법을 안내합니다. **BioStar X** 구입처로부터 근태 관리 라이선스를 구입한 후 다음 안내에 따라 라이선스를 적용하세요. 1. **BioStar X** 관리자 계정으로 로그인하세요. 2. 런처 페이지에서 설정을 클릭하세요. 3. 화면 왼쪽 사이드바에서 라이선스 → BioStar X 라이선스를 클릭하세요. 4. 라이선스 활성화에서 등록 관리자와 라이선스 키 항목을 차례로 입력하세요.  5. 활성화 버튼을 클릭하세요. 등록한 라이선스는 활성화된 라이선스에서 확인할 수 있습니다. 알아두기 폐쇄된 네트워크 환경이나 인터넷 연결이 제한된 오프라인 상태에서 라이선스를 활성화하려면 [BioStar X 라이선스](/platform/biostar_x/settings-license-biostar-x-license#registering-offline)를 참고하세요. ##### 플러그인 설치[](#플러그인-설치 "플러그인 설치에 대한 직접 링크 및 복사") 근태 관리 기능을 사용하려면 별도의 설치 파일을 다운 받아 설치해야 합니다. 다음 안내에 따라 플러그인을 설치하세요. 1. [슈프리마 다운로드 센터](https://download.supremainc.com/)로 접속해 근태 관리 플러그인 설치 파일(*BioStar X TA.X.Y.Z.BB.exe*)을 다운로드하세요. 2. 설치 파일을 실행하고 안내에 따라 설치를 완료하세요. 3. 다운로드한 설치 파일을 실행하세요. 4. 사용할 언어를 선택하고 확인 버튼을 선택하세요.  5. 설치를 계속하려면 동의합니다를 선택하고 다음 버튼을 클릭하세요.  6. 데이터베이스의 루트(root) 계정 암호를 입력하고 다음 버튼을 클릭하세요.  7. 데이터베이스에 저장되는 개인 정보 관리 권한 및 책임에 대한 안내를 읽고 설치를 계속하려면 다음 버튼을 클릭하세요.  8. **BioStar X**와 통신하기 위한 포트를 설정하고 다음 버튼을 클릭하세요.  포트 번호는 기본값(3002)을 사용하거나 다른 포트 번호로 변경할 수 있습니다. 포트 번호를 변경한 경우 방화벽에서 해당 포트가 열려 있는지 확인하세요. 9. 설치 구성 요소를 선택한 후 다음 버튼을 클릭하세요.  10. 모든 설치 준비를 완료했다면 설치 버튼을 클릭하세요.  알아두기 * 다운로드한 파일명에서 `X.Y.Z`는 버전 정보이며, `BB`는 빌드 번호입니다. * 데이터베이스의 루트(root) 계정 암호는 **BioStar X**를 설치할 때 사용한 암호를 사용하세요. #### 근태 관리 메뉴[](#-메뉴 "-메뉴에 대한 직접 링크 및 복사") 근태 관리 라이선스와 플러그인 설치를 완료하면 런처 페이지에서 근태 관리 메뉴가 추가됩니다.  런처 페이지에서 근태 관리 아이콘을 클릭하거나, 화면 왼쪽 상단의 바로 가기 목록에서 근태 관리를 선택하세요. #### 근태 관리 로그인[](#-로그인 "-로그인에 대한 직접 링크 및 복사") 근태 관리 기능에 최초 진입 시 별도의 로그인 화면이 나타납니다. **BioStar X** 관리자 계정으로 로그인하세요. 근태 관리 기능에 관리자 계정으로 로그인하면 이후로 별도의 로그인 과정 없이 근태 관리 기능을 사용할 수 있습니다.  #### 초기 설정[](#초기-설정 "초기 설정에 대한 직접 링크 및 복사") 1. 근태 관리 기능에 최초 로그인하면 초기 설정을 위해 근태 관리자용 장치를 추가해야 합니다. 화면에서 설정 버튼을 클릭하세요.  2. 장치 목록에서 근태 관리를 위한 장치를 선택하세요.  3. 활성화된 등록 버튼을 클릭하세요.  4. 선택한 장치가 등록된 장치 목록에 표시되면 설정 버튼을 클릭하세요.  5. 설정 창이 나타나면 근태 관리를 위한 기본 설정을 완료하세요. ##### 근태 모드 설정[](#근태-모드-설정 "근태 모드 설정에 대한 직접 링크 및 복사") 근태 모드 및 근태 이벤트 설정을 진행하세요. 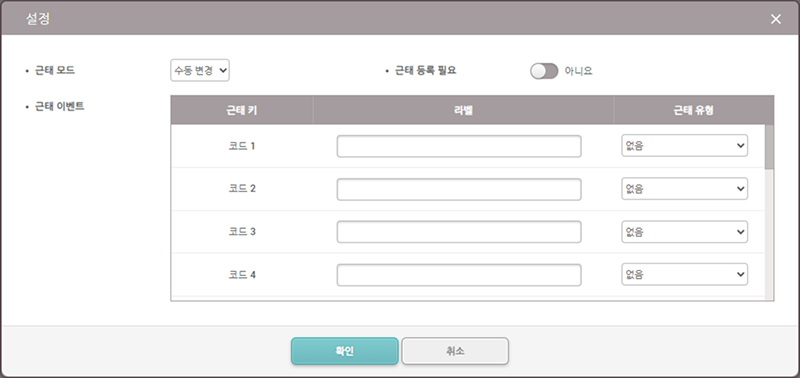 * 근태 모드: 근태 이벤트 등록 방법을 선택하세요. * 수동 변경: 인증할 때 사용자가 근태 이벤트를 선택할 수 있습니다. * 자동 변경: 설정한 스케줄에 따라 근태 이벤트가 자동으로 변경됩니다. 근태 이벤트에서 적용할 스케줄을 선택할 수 있습니다. * 수동 고정: 사용자가 마지막으로 사용한 근태 이벤트를 계속 사용할 수 있습니다. * 고정: 선택한 근태 이벤트만 사용할 수 있습니다. * 사용 안 함: 근태 이벤트를 기록하지 않습니다. * 근태 등록 필요: 인증할 때 반드시 근태 이벤트를 등록하도록 설정할 수 있습니다. 근태 모드를 수동 변경으로 설정했을 때 사용할 수 있습니다. * 근태 이벤트: 근태 이벤트의 이름을 수정하거나 근태 모드를 자동 변경으로 설정했을 때 사용되는 스케줄을 추가할 수 있습니다. * 근태 키: 근태 등록에 사용할 수 있는 키 목록입니다. * 라벨: 근태 키에 따른 근태 이벤트 이름을 변경할 수 있습니다. * 스케줄: 근태 모드를 자동 변경 설정하면 자동으로 변경할 스케줄을 설정할 수 있습니다. 스케줄 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. 알아두기 * LCD 화면을 지원하지 않는 장치는 근태 모드를 자동 변경과 고정으로 설정할 수 있습니다. 고정된 근태 이벤트를 등록하거나 미리 설정된 스케줄에 따라 변경되는 근태 이벤트를 등록할 수 있습니다. * 자동 변경과 고정 모드를 지원하는 장치 모델은 XPass Q2, XPass 2, XPass D2, BioEntry W3, BioEntry P2, BioEntry W2입니다. * 설정 메뉴에 대한 자세한 내용은 [근태 관리 설정하기](/platform/biostar_x/tna-settings)를 참고하세요. --- ### 근태 감사 로그 조회하기 최종 업데이트 | **2026년 9월 27일** T\&A 감사 로그 기능은 근무·스케줄·리포트 등 근태 관리와 관련된 모든 활동을 기록합니다. 각 기록은 언제, 누가, 무엇을, 어떻게 변경했는지 함께 보여주므로 보안 감사와 문제 해결에 활용할 수 있습니다. 알아두기 T\&A 감사 로그 메뉴는 근태 관리(T\&A) 라이선스가 활성화되어 있고, 운영 관리자에게 이 메뉴 권한이 있어야 합니다. 근태 관리 플러그인 설치 시 기본 생성되는 근태 관리자 계정에는 이 권한이 없으므로, 커스텀 권한을 추가하여 설정해야 합니다. #### 근태 감사 권한 추가[](#addTnaAuditLevel "근태 감사 권한 추가에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 계정 → 계정을 클릭하세요. 3. 커스텀 권한 추가 버튼을 클릭하세요.  4. 근태 감사 로그 조회를 위한 권한 이름과 설명을 입력하세요.  5. 메뉴 별 권한에서 감사 추적 메뉴 하위의 T\&A 감사 로그 및 감사 설정 항목에 권한을 설정하세요. 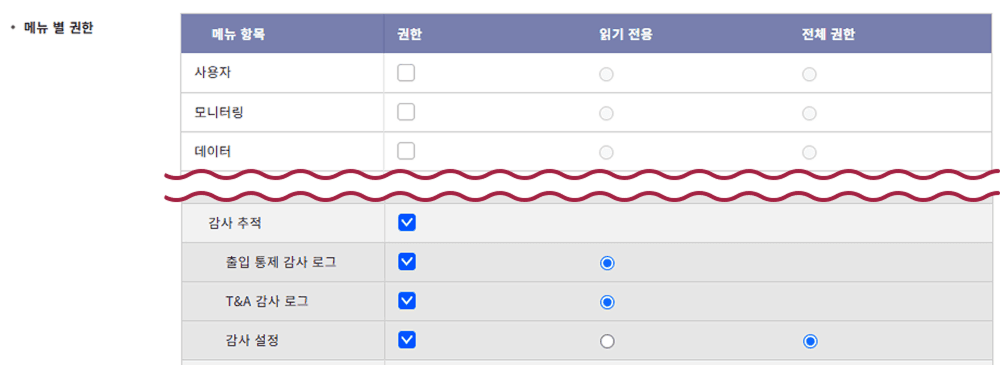 6. 권한 부여에서 + 추가 버튼을 클릭하고 사용자 그룹 또는 사용자를 선택하세요. 7. 커스텀 권한을 저장하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. #### 근태 감사 로그 확인[](#근태-감사-로그-확인 "근태 감사 로그 확인에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 감사 추적 → T\&A 감사 로그를 클릭하세요. 3. 근태 관련 감사 로그 목록이 화면에 표시됩니다. 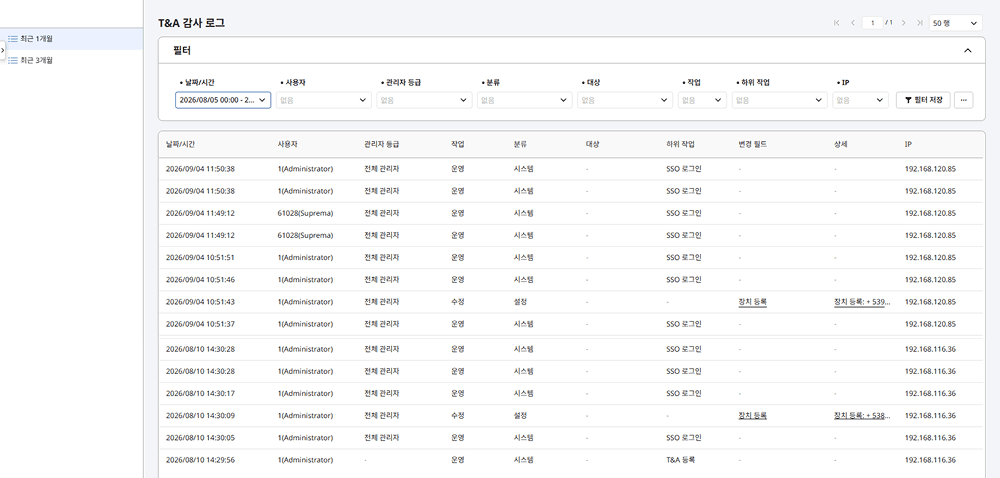 알아두기 * 보관 기간 등 감사 로그 정책을 변경하려면 [근태 감사 설정하기](/platform/biostar_x/tna-audit-trail-settings)를 참고하세요. * 1.0.3 버전으로 업그레이드한 이후 새로 생성되는 감사 로그는 설정 → 시스템 → 시스템 보안 메뉴의 개인 정보 DB 암호화 옵션과 무관하게 암호화된 상태로 저장됩니다. * BioStar 2에서 **BioStar X**로 업그레이드한 후 감사 로그가 일부 기록되지 않으면 [업그레이드하기](/platform/biostar_x/migration-x#checkCert)를 참고하세요. #### 테이블 구성[](#테이블-구성 "테이블 구성에 대한 직접 링크 및 복사") 감사 로그 목록 테이블은 10개 컬럼으로 구성되며, 현재 검색 조건에 해당하는 기록을 날짜/시간 기준 최신순으로 표시합니다. | 컬럼 | 설명 | | ----------- | ----------------------------------------------------------------------------------------------- | | 날짜/시간 | 이벤트가 발생한 날짜와 시간입니다. | | 사용자 | 이벤트를 수행한 사용자입니다. **id(이름)** 형식으로 표시됩니다. | | 관리자 등급 | 이벤트를 수행한 사용자의 관리자 등급입니다. 시스템이 자동으로 수행한 동작은 비웁니다. | | 작업 | 수행된 동작 종류입니다. 생성, 수정, 삭제, 조회, 내보내기, 운영 중 하나로 분류됩니다. | | 분류 | 이벤트 대상의 도메인 분류입니다. (일일 근무 규칙, 스케줄, 리포트, T\&A 감사 로그, 설정, 시스템) | | 대상 | 동작이 적용된 대상입니다. **타입: id(이름)** 형식으로 표시됩니다. | | 하위 작업 | 운영, 조회, 내보내기 동작에만 표시되는 세부 동작 이름입니다. | | 변경 필드 | 변경되거나 조회된 필드 이름입니다. 운영은 항상 비웁니다. | | 상세 | 동작별 상세 정보입니다. (변경 값, 조회 조건, 필드 스냅샷 등) | | IP | 사용자가 접속한 IP 주소입니다. 시스템이 자동으로 발급한 기록은 **127.0.0.1**로 표시됩니다. | 알아두기 * 작업이 수정인 기록은 항상 대상 1건만 가리킵니다. 여러 대상을 한 번에 바꾸는 일괄 편집은 근태 관리에 없으므로, 대상이 여러 건으로 묶여 표시되지 않습니다. * 사용자, 대상, 변경 상세에 표시되는 이름은 그 기록이 발생한 시점의 값을 그대로 보존합니다. 이후 이름이 바뀌거나 대상이 삭제되어도 과거 기록의 표시명은 바뀌지 않습니다. * 대상과 변경 필드 값이 2건 이상이면 첫 항목만 표시되고, 나머지는 오른쪽에 잔여 건수 배지(예: **+208**)로 압축됩니다. 잔여 건수가 1,000건 이상이면 **+999**로 표기하며, 정확한 총 건수는 상세 팝업 제목에서 확인할 수 있습니다. 배지를 클릭하면 해당 셀의 상세 팝업이 열립니다.  * 셀 값이 길면 한 줄로 말줄임 처리됩니다. 마우스를 오버하면 전체 값이 툴팁으로 표시되며, 툴팁을 벗어나는 길이는 `...`으로 줄여 표기됩니다.  #### 상세 정보 확인[](#상세-정보-확인 "상세 정보 확인에 대한 직접 링크 및 복사") 값이 있는 대상, 변경 필드, 상세 셀은 밑줄로 표시되며 클릭할 수 있습니다. 셀을 클릭하면 해당 행의 동작에 맞는 상세 팝업이 열리고, 확인 버튼 또는 버튼으로 닫을 수 있습니다. 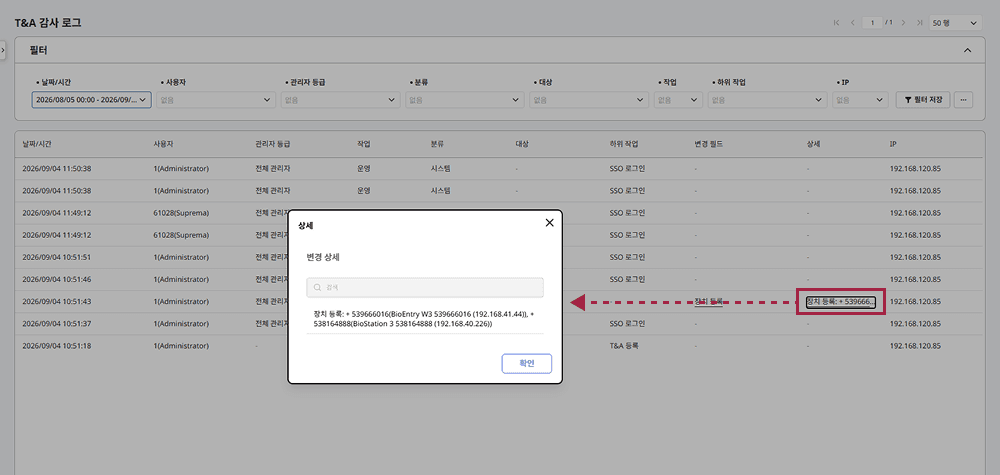 팝업 상단의 검색 입력 필드에 검색어를 입력하면 일치하는 항목만 강조되거나 필터링됩니다. 대상 팝업은 검색 시 그룹과 그룹별 건수도 함께 갱신되지만, 제목의 전체 건수는 검색과 관계없이 그대로 유지됩니다. #### 필터로 원하는 기록 찾기[](#필터로-원하는-기록-찾기 "필터로 원하는 기록 찾기에 대한 직접 링크 및 복사") 필터 섹션에서 제공하는 필터를 조합해 원하는 기록을 좁혀서 찾으세요. 한 필터 안에서 여러 값을 선택하면 `OR`로, 서로 다른 필터를 함께 적용하면 `AND`로 결합됩니다. 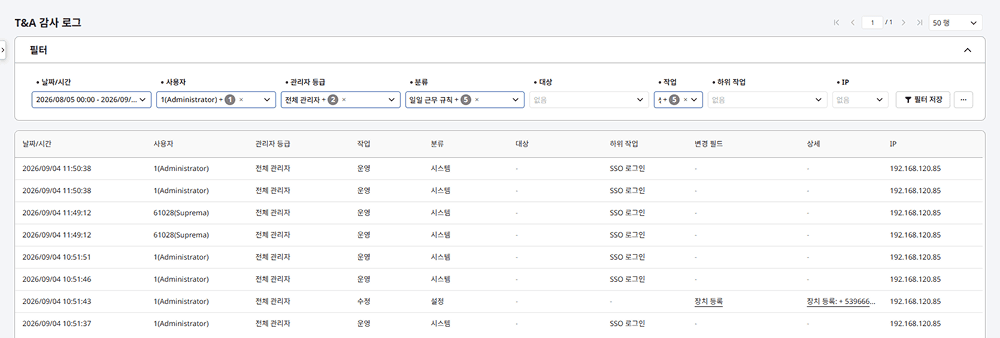 | 필터 | 동작 방식 | | ----------- | ----------------------------------------------------------------------------------------------- | | 날짜/시간 | 시작·종료 날짜와 시각을 지정합니다. 조회 기간에는 길이 제한이 없습니다. | | 사용자 | 검색어를 입력하고 `Enter` 키를 눌러 일치하는 사용자를 찾으세요. 처음 열면 목록이 비어 있습니다. | | 관리자 등급 | 검색어를 입력하고 `Enter` 키를 눌러 일치하는 관리자 등급을 찾으세요. | | 분류 | 검색 가능한 체크박스 목록에서 하나 이상의 분류를 선택하세요. | | 대상 | 검색어를 입력하고 `Enter` 키를 눌러 일치하는 대상을 찾으세요. | | 작업 | 체크박스 목록에서 하나 이상의 동작을 선택하세요. | | 하위 작업 | 검색 가능한 목록에서 세부 작업을 선택하세요. | | IP | 검색어를 입력하고 `Enter` 키를 눌러 일치하는 IP를 찾으세요. | * 적용된 필터가 없으면 현재 날짜로부터 30일 전까지의 기록을 기본 표시합니다. * 각 필터 팝업에서 원하는 값을 선택한 뒤 조건 추가 버튼을 클릭하면 즉시 검색에 반영됩니다. 취소을 클릭하면 선택을 취소하고 팝업을 닫습니다.  * 적용된 필터는 첫 항목과 추가 건수로 요약되어 표시됩니다. 를 클릭하면 해당 필터만 해제됩니다. 값을 선택하지 않은 필터는 없음으로 표시됩니다.  알아두기 사용자, 관리자 등급, 대상, IP 필터는 검색어를 입력해야 결과가 나타납니다. 부분 일치를 지원하므로 이름이나 아이디의 일부만 입력해도 됩니다. 삭제된 대상은 삭제됨 표기로 함께 검색됩니다. ##### 조회 기간 지정[](#조회-기간-지정 "조회 기간 지정에 대한 직접 링크 및 복사") 날짜/시간를 클릭하면 날짜 범위 팝업이 열립니다. 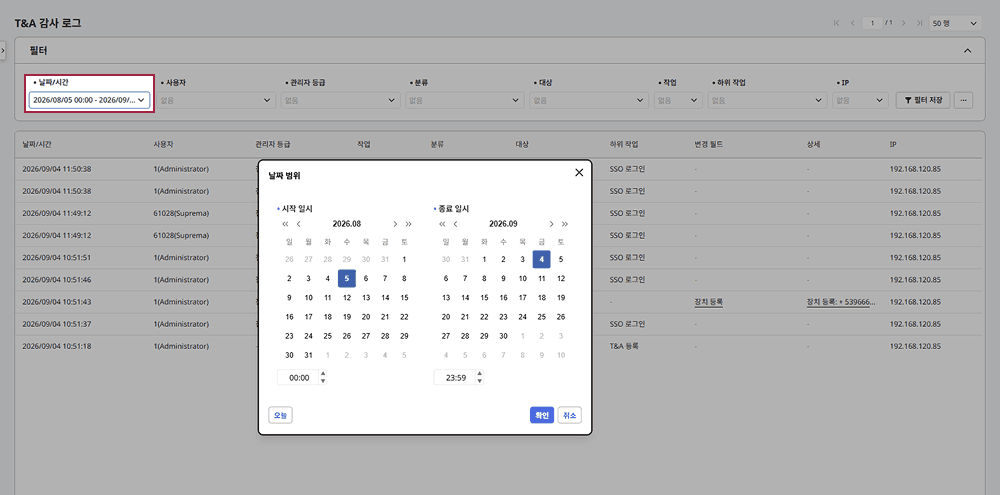 1. 시작 일시과 종료 일시의 날짜와 시각을 각각 지정하세요. 오늘를 클릭하면 오늘 날짜로 바로 이동합니다. 2. 조회 기간을 적용하려면 확인 버튼을 클릭하세요. #### 필터 저장[](#필터-저장 "필터 저장에 대한 직접 링크 및 복사") 자주 사용하는 검색 조건은 저장된 필터에 저장해 두고 다시 불러올 수 있습니다. 1. 원하는 조건으로 필터를 설정하세요. 2. 필터 섹션의 필터 저장 버튼을 클릭하세요. 3. 화면 왼쪽 필터 목록에 새 필터 항목이 추가됩니다. 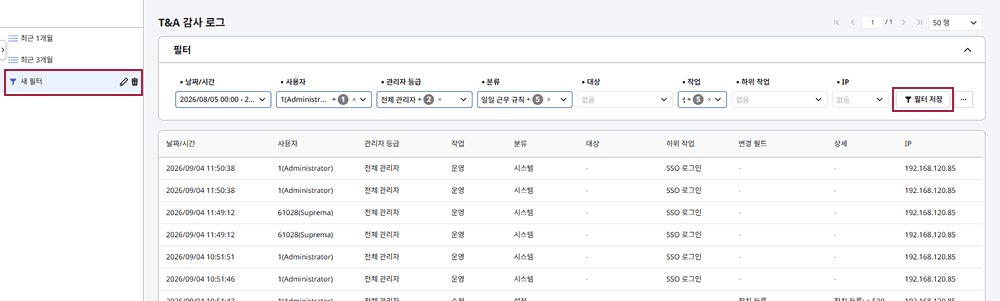 * 필터 이름을 바꾸려면 버튼을 클릭하고 새 이름을 입력한 뒤 `Enter` 키를 누르세요. * 필터를 삭제하려면 버튼을 클릭하세요. 알아두기 저장할 수 있는 필터는 최대 20개입니다. 저장한 필터는 브라우저에 보관되므로 다른 PC나 브라우저에서는 표시되지 않습니다. #### 연쇄 삭제로 남는 추가 기록[](#tna-audit-trail-cascade "연쇄 삭제로 남는 추가 기록에 대한 직접 링크 및 복사") 근무 스케줄을 수정하거나 삭제하면, 그 스케줄을 쓰던 사용자의 임시 스케줄, 부재가 함께 삭제될 수 있습니다. 이때 시스템은 근무 스케줄 자체의 변경 또는 삭제 기록과는 별개로, 실제로 삭제된 임시 스케줄, 부재마다 추가 기록을 남깁니다. * 연쇄로 삭제된 항목이 없으면 추가 기록도 남지 않습니다. * 대상에는 원인이 된 근무 스케줄 1건과, 실제로 항목이 삭제된 사용자만 포함됩니다. 스케줄에 속한 사용자 전체가 아닙니다. * 상세에는 삭제된 건수가 표시되며, 근무 스케줄을 삭제한 경우에는 삭제 대상이 된 기간도 함께 표시됩니다. #### 열 설정[](#열-설정 "열 설정에 대한 직접 링크 및 복사") 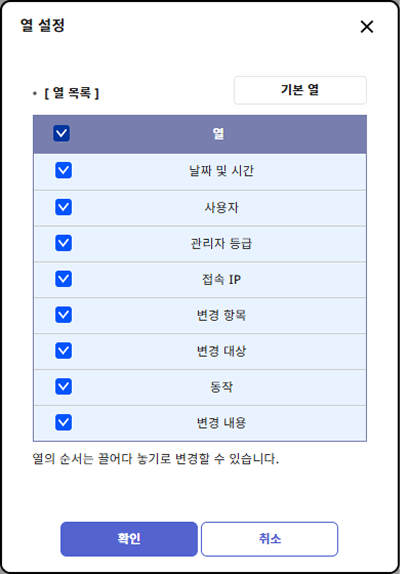 감사 로그 테이블의 컬럼 위치를 바꾸거나 숨길 수 있습니다. 필터 섹션 오른쪽의 → 열 설정을 클릭하세요. * \[ 열 목록 ]에서 숨기려는 항목의 체크박스 선택을 해제하세요. * 열 순서를 바꾸려면 원하는 항목을 드래그하세요. * 열 설정을 초기화하려면 기본 열 버튼을 클릭하세요. 설정을 저장하려면 적용 버튼을 클릭하세요. #### CSV로 내보내기[](#csv로-내보내기 "CSV로 내보내기에 대한 직접 링크 및 복사") 감사 로그를 CSV 파일로 내보내 외부 분석 도구에서 활용하세요. 1. 필터 섹션에서 필요한 경우 필터를 설정하세요. 2. 섹션 오른쪽의 → CSV 내보내기를 클릭하세요. 3. CSV 내보내기 창이 나타나면 내보내기 사유(선택 사항)를 입력하고 적용 버튼을 클릭하세요. 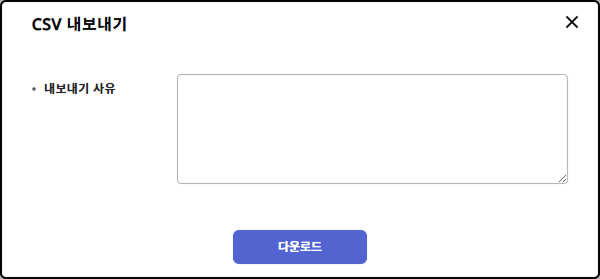 내보낸 CSV 파일은 레코드당 한 줄로 10개 컬럼을 모두 포함하며, 값에 쉼표가 포함된 셀만 인용 부호로 감쌉니다. 대상과 변경 필드처럼 여러 값이 들어가는 셀은 버티컬 바(`|`)로 구분(예: **Schedule: 7(Team Schedule)| User: 12(Robert)**)됩니다. 작업이 수정인 기록의 상세는 말줄임 없이 전체 필드를 포함합니다. 주의 CSV 파일에는 스프레드시트 프로그램이 수식으로 해석할 수 있는 값이 원본 그대로 담깁니다. 내려받은 CSV 파일을 스프레드시트 프로그램에서 곧바로 열지 말고, 필요하면 텍스트 가져오기 기능으로 여세요. 팁 필터를 설정했다면 필터링된 결과만 CSV 파일로 내보내집니다. --- ### 근태 감사 설정하기 최종 업데이트 | **2026년 9월 27일** 감사 로그는 시간이 지날수록 계속 쌓이므로 저장 공간과 개인정보 보호 관점에서 보관 기간을 관리해야 합니다. 감사 설정에서 T\&A 감사 로그 기록의 보관 기간과 조회 기록 여부를 설정하세요. #### 권한 안내[](#권한-안내 "권한 안내에 대한 직접 링크 및 복사") 전체 관리자는 감사 설정 메뉴에서 항상 조회하고 변경할 수 있습니다. 커스텀 권한 관리자는 메뉴 별 권한에서 감사 설정 메뉴 항목을 읽기 전용으로 적용하면 조회만, 전체 권한으로 적용하면 조회와 변경 모두 할 수 있습니다. 알아두기 * 근태 관리 플러그인 설치 시 기본 생성되는 근태 관리자 계정에는 이 권한이 없으므로, 필요하면 별도로 권한을 부여해야 합니다. * 근태 감사 권한 추가에 대한 자세한 내용은 [근태 감사 로그 조회하기](/platform/biostar_x/tna-audit-trail#addTnaAuditLevel)를 참고하세요. #### 감사 설정 열기[](#감사-설정-열기 "감사 설정 열기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 감사 추적 → 감사 설정을 클릭하세요. 3. 화면을 아래로 스크롤하여 근태 관리 섹션으로 이동하세요.  #### 보관 정책 설정[](#보관-정책-설정 "보관 정책 설정에 대한 직접 링크 및 복사") 근태 관리 섹션은 다음 두 그룹으로 구성됩니다. * 변경(생성, 수정, 삭제): 생성, 수정, 삭제 기록입니다. 항상 기록되며 끄거나 켤 수 없습니다. * 조회: 조회 기록입니다. 기록 여부를 직접 설정할 수 있습니다. 알아두기 * 보존 기간은 최소 1일, 최대 2,147,483,647까지 정수로 입력할 수 있습니다. - 근태 관리 섹션의 설정 변경 사항은 T\&A 감사 로그에 수정 기록으로 확인할 수 있습니다. ##### 변경 기록[](#변경-기록 "변경 기록에 대한 직접 링크 및 복사") 변경(생성, 수정, 삭제) 그룹은 항상 기록되므로, 원하는 보존을 선택하세요. * 영구: 자동 삭제 없이 기록을 영구 보관합니다. * 사용자 정의: 규정이나 내부 정책에 따라 보관 기간을 제한해야 한다면 이 옵션을 선택하세요. 보존 기간 입력칸이 활성화되면, 보관 기간을 일 단위로 입력하세요. ##### 조회 기록[](#조회-기록 "조회 기록에 대한 직접 링크 및 복사") 조회 그룹에서 조회 기록을 남길지 여부를 직접 정할 수 있습니다. * 기록: 조회 기록을 남기려면 사용으로 설정하세요. 필요하지 않으면 사용 안 함 상태로 설정하세요. * 보존: 원하는 보관 방식을 선택하세요. * 영구: 조회 기록을 자동 삭제 없이 영구 보관합니다. * 사용자 정의: 보존 기간 입력칸이 활성화됩니다. 원하는 보관 기간을 일 단위로 입력하세요. 알아두기 기록이 사용 안 함으로 설정되어 있다면, 조회 이벤트 자체를 기록하지 않습니다. 이후 사용으로 설정해도 이전 기간의 기록은 조회할 수 없습니다. ##### 설정 저장[](#설정-저장 "설정 저장에 대한 직접 링크 및 복사") 변경(생성, 수정, 삭제)과 조회 설정을 완료했다면, 근태 관리 섹션 하단의 적용 버튼을 클릭하세요. 두 그룹의 설정값을 함께 저장합니다. #### 자동 삭제 동작 방식[](#자동-삭제-동작-방식 "자동 삭제 동작 방식에 대한 직접 링크 및 복사") 사용자 정의에서 설정한 보관 기간을 초과한 기록은 사용자 조작과 관계없이 서버가 매일 오전 1시에 실행하는 작업에서 자동 삭제합니다. 판정과 삭제는 같은 작업에서 한 번에 일어나며, 이 판정은 하루에 한 번만 이뤄집니다. > 예를 들어, 조회 기록을 사용자 정의 방식으로 30일 적용했다면, 오전 1시 작업 실행 시점을 기준으로 30일을 초과한 기록이 그 작업에서 바로 삭제됩니다. 보관 기간을 막 넘긴 기록이라도 작업이 하루에 한 번만 실행되므로, 그 시점이 지나야 다음 날 오전 1시 작업에서 삭제됩니다. 보존을 영구로 설정하면 자동 삭제 작업이 동작하지 않아 기록이 영구 보존됩니다. --- ### 근태 기록 확인하기 최종 업데이트 | **2026년 7월 16일** 시스템을 통해 수집된 사용자의 근태 이벤트로 근태 보고서를 생성할 수 있으며, 시간 기록을 편집하거나 CSV 파일이나 PDF파일로 내보내기할 수 있습니다. 미리 설정된 7 개의 보고서 필터를 이용하여 간편하게 사용할 수 있으며, 관리자가 직접 필터를 설정할 수도 있습니다. #### 시작하기 전에[](#시작하기-전에 "시작하기 전에에 대한 직접 링크 및 복사") ##### 다국어 보고서 사용하기 전에[](#다국어-보고서-사용하기-전에 "다국어 보고서 사용하기 전에에 대한 직접 링크 및 복사") **BioStar X**에서는 한국어와 영어를 기본 지원합니다. 다국어 보고서를 사용하려면 다음 안내에 따라 원하는 언어를 설정하세요. 1. 다음 경로로 이동하세요. *C:\Program Files\BioStar X\plugin\ta\dist\setup\report\_fonts* 2. 사용하려는 언어 이름으로 폴더를 생성하세요. 언어 이름은 ISO 639-1 규격을 참고하세요. 예를 들어, 스페인어를 사용하려면 폴더 이름을 "es"로 생성하세요. 3. 생성한 폴더로 글꼴을 복사하여 붙여넣기를 하세요. 하나의 트루 타입 글꼴만 지원합니다. ##### 보고서 업데이트 전에[](#보고서-업데이트-전에 "보고서 업데이트 전에에 대한 직접 링크 및 복사") **BioStar X**는 MariaDB를 기본 데이터베이스로 사용합니다. MS SQL Server 데이터베이스를 사용한다면 아래 사항을 먼저 확인하세요. **BioStar X**를 MS SQL Server 데이터베이스와 사용할 때, 등록된 사용자의 수가 많은 경우 보고서를 업데이트할 때마다 PC의 메모리 사용량이 누적될 수 있습니다. MS SQL Server 데이터베이스의 최대 서버 메모리를 다시 설정하세요. 1. **Microsoft SQL Server Management Studio**를 실행하세요. 2. 개체 탐색기에서 **BioStar X**의 데이터베이스를 마우스 오른쪽 버튼을 클릭하세요. 3. 팝업 메뉴에서 **속성**을 클릭하세요. 4. **메모리**를 클릭한 후 **최대 서버 메모리** 항목의 값을 줄이세요. 알아두기 **BioStar X** 설치 시 MariaDB 및 MS SQL Server 설정에 대한 자세한 내용은 [사용자 정의 설치하기](/platform/biostar_x/custom-install)를 참고하세요. #### 근태 기록 확인[](#근태-기록-확인 "근태 기록 확인에 대한 직접 링크 및 복사") ##### 근태 보고서 생성[](#근태-보고서-생성 "근태 보고서 생성에 대한 직접 링크 및 복사") 등록된 사용자의 근태 기록 보고서를 생성하는 방법을 안내합니다. 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 근태 기록 탭을 클릭하세요.  3. 화면 왼쪽 사이드바에서 원하는 보고서 필터 항목을 클릭하세요. 4. 사용자 그룹 또는 사용자 항목에서 버튼을 클릭한 후 그룹 또는 사용자를 지정하세요. 5. 보고서를 생성하려면 보고서 업데이트 버튼을 클릭하세요. 6. 화면 하단에 보고서 목록이 나타나면 원하는 항목을 클릭하여 세부 정보를 확인할 수 있습니다.  ##### 필터 조건 설정[](#필터-조건-설정 "필터 조건 설정에 대한 직접 링크 및 복사") 필터 조건을 설정하여 새로운 근태 기록 보고서를 생성할 수 있습니다.  * 이름: 보고서 이름을 입력하세요. * 근태 기록 종류: 원하는 보고서 종류를 선택하세요. 제공하는 보고서 종류는 아래와 같습니다. * 일별, 일별 요약, 개인별, 개별 요약, 부재, 예외, 시간 기록 로그 수정, 경고 근무 시간 알아두기 근태 기록 종류를 개인별로 선택하면 사용자의 출입 기록 출력 여부를 설정할 수 있습니다.  * 출퇴근 이력: 보고서에 사용자의 출근 및 퇴근 기록만 출력합니다. * 모든 이력: 보고서에 사용자의 모든 출입 기록을 출력합니다. * 열 설정: 보고서 테이블의 열 순서를 변경하거나 숨길 수 있습니다.  알아두기 열 순서를 변경한 후 기본 설정으로 복원하려면 기본 열 버튼을 클릭하세요. * 필터: 근태 기록 종류를 부재 또는 예외로 설정했을 때만 활성화되며, 부재 기록이나 예외 기록의 세부 조건을 선택할 수 있습니다. * 사용자 그룹 / 사용자: 보고서를 생성할 사용자 그룹이나 사용자를 선택하세요. * 필터 저장: 설정한 근태 보고서를 필터로 저장할 수 있습니다.  ##### 보고서 기간 설정[](#보고서-기간-설정 "보고서 기간 설정에 대한 직접 링크 및 복사") 보고서 기간 설정 방법을 안내합니다.  보고서 기간을 일별, 주별, 월별로 설정할 수 있습니다. 특정 기간의 보고서를 생성하려면 사용자 정의를 선택하세요. ##### 보고서 내보내기[](#보고서-내보내기 "보고서 내보내기에 대한 직접 링크 및 복사") * CSV 내보내기: 생성한 보고서를 CSV 파일로 저장할 수 있습니다. * PDF 내보내기: 생성한 보고서를 PDF 파일로 저장할 수 있습니다. #### 경고 근무 시간 보고서 생성[](#경고-근무-시간-보고서-생성 "경고 근무 시간 보고서 생성에 대한 직접 링크 및 복사") 지정된 근무 시간에 도달한 사용자의 근태 보고서를 생성하거나, 이메일로 관리자에게 알려줄 수 있습니다. 경고 근무 시간 보고서는 주별로 생성됩니다. 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 근태 기록 탭을 클릭하세요. 3. 화면 왼쪽 사이드바의 필터 목록에서 경고 근무 시간 보고서를 클릭하세요.  4. 필터 조건과 리포트 기간의 각 항목을 설정하세요. 5. 보고서를 생성하려면 보고서 업데이트 버튼을 클릭하세요. 알아두기 지정된 근무 시간에 도달한 사용자에 대한 알림을 관리자에게 이메일로 보내려면 이메일 자동 발신을 설정하세요. 자세한 내용은 [#autoEmail](#autoEmail)을 참고하세요. ##### 이메일 자동 발신 설정[](#autoEmail "이메일 자동 발신 설정에 대한 직접 링크 및 복사") 지정된 근무 시간에 도달한 사용자에 대한 알람 이메일을 자동으로 관리자에게 보낼 수 있습니다.  * 이메일: 관리자에게 이메일을 자동으로 보내려면 체크박스를 클릭하세요. * 요일: 관리자에게 이메일을 보낼 요일을 선택하세요. * 시간: 관리자에게 이메일을 보낼 시간을 설정하세요. * 받는 사람: 이메일을 받을 관리자를 지정할 수 있습니다. 편집 버튼을 클릭하면 받는 사람 팝업창이 나타납니다. 이메일 주소를 입력하세요. 1명 이상의 관리자를 지정할 수 있습니다.  알아두기 * 이메일 자동 발신 기능을 설정하려면 필터 조건을 설정한 후 필터를 저장해야 합니다. * 자동 발신한 이메일의 보낸 사람 정보는 화면 왼쪽 사이드바의 설정() → 보낸 사람 정보에서 설정할 수 있습니다. 자세한 내용은 [근태 관리 설정하기](/platform/biostar_x/tna-settings#senderInfo)를 참고하세요. --- ### 근태 기록 수정하기 최종 업데이트 | **2026년 9월 27일** 생성된 보고서 테이블을 클릭하면 근태 기록을 수정할 수 있습니다. 알아두기 * 근태 기록을 수정하려면 보고서를 먼저 생성해야 합니다. 보고서 생성에 대한 자세한 내용은 [근태 기록 확인하기](/platform/biostar_x/tna-report)를 참고하세요. * 근태 스케줄이 등록되지 않은 사용자의 출퇴근 기록은 수정할 수 없습니다. 1. 생성된 보고서 목록에서 기록을 수정할 항목을 클릭하세요. 2. 원하는 방법에 따라 근태 기록을 수정하거나 부재를 추가하세요. #### 목록에서 수정하기[](#목록에서-수정하기 "목록에서 수정하기에 대한 직접 링크 및 복사")  1. 날짜 범위: 목록으로 표시할 근태 기록의 기간을 설정할 수 있습니다. 2. **일별 근태 기록**: 일별 근태 기록을 확인할 수 있습니다. * 출근/퇴근 시간을 클릭하면 근태 기록을 추가/수정/삭제할 수 있습니다. 출근/퇴근 시간을 클릭한 뒤 버튼을 클릭하면 이미 등록된 근태 기록을 수정할 수 있으며, 변경 사항을 저장하려면 확인 버튼을 클릭하세요. * 부재를 추가하려면 버튼을 클릭하세요. 휴가를 추가하려면 부재로 설정된 시간 규칙이 필요합니다. 추가된 사용자 부재의 을 클릭하면 삭제할 수 있습니다. 3. **근태 기록 요약**: 설정한 기간에 따른 근태 기록을 확인할 수 있습니다. 4. **새로고침** / **달력으로 보기** * : 근태 기록 목록을 새로고침합니다. * : 근태 기록을 달력 형식으로 확인할 수 있습니다. 알아두기 시간 규칙 생성에 대한 자세한 내용은 [시간 규칙 설정하기](/platform/biostar_x/tna-rule-shift-paycode)를 참고하세요. #### 달력에서 수정하기[](#달력에서-수정하기 "달력에서 수정하기에 대한 직접 링크 및 복사")  1. **이벤트 종류**: 이벤트 종류를 선택해 달력에 표시하거나 숨길 수 있습니다. 2. **월**: 이전 달이나 다음 달로 이동하려면 또는 버튼을 클릭하세요. 3. **일별 근태 기록**: 일별 근태 기록을 확인할 수 있습니다. * 근무 시간(흰색)을 클릭하면 근태 기록을 추가/수정/삭제할 수 있습니다. 버튼을 클릭하면 이미 등록된 근태 기록을 수정할 수 있으며, 변경 사항을 저장하려면 확인 버튼을 클릭하세요. * 근무 규칙(회색)을 클릭하면 사용자 부재 관리를 추가할 수 있습니다. 사용자 부재를 추가하려면 부재로 설정된 시간 규칙이 필요합니다. 추가된 사용자 부재의 을 클릭하면 삭제할 수 있습니다. 4. **근태 기록 요약**: 월별 근태 기록을 확인할 수 있습니다. 5. **새로고침** / **목록으로 보기** * : 근태 기록 목록을 새로고침합니다. * : 근태 기록을 목록 형식으로 확인할 수 있습니다. 알아두기 시간 규칙 생성에 대한 자세한 내용은 [시간 규칙 설정하기](/platform/biostar_x/tna-rule-shift-paycode)를 참고하세요. --- ### 근무 스케줄 설정하기 최종 업데이트 | **2026년 9월 27일** 설정된 일일 근무 규칙, 기타 근무 규칙, 기간, 휴일을 사용자에게 지정하여 근무 스케줄을 생성할 수 있습니다. 생성된 근무 스케줄에 임시 스케줄이나 개인 휴가도 추가할 수 있습니다. 알아두기 스케줄을 생성하기 전에 사용할 시간 규칙, 일일 근무 규칙, 일일 근무 규칙, 휴일을 올바르게 생성했는지 확인하세요. * 근무 규칙 설정에 대한 자세한 내용을 다음 문서를 참고하세요. * [시간 규칙 설정하기](/platform/biostar_x/tna-rule-shift-paycode) * [일일 근무 규칙 설정하기](/platform/biostar_x/tna-rule-shift-day) * [주간 근무 규칙 설정하기](/platform/biostar_x/tna-rule-shift-schedule) * [기타 근무 규칙 설정하기](/platform/biostar_x/tna-rule-shift-overtime) * 휴일 설정에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule#addHolidaySchedule)를 참고하세요. #### 근무 스케줄[](#근무-스케줄 "근무 스케줄에 대한 직접 링크 및 복사") ##### 근무 스케줄 추가[](#근무-스케줄-추가 "근무 스케줄 추가에 대한 직접 링크 및 복사") 다음 안내에 따라 등록한 사용자의 근무 스케줄을 추가하세요. 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 근무 스케줄 탭을 클릭하세요. 3. 스케줄 추가 버튼을 클릭하세요.  4. 스케줄 추가 화면이 나타나면 각 항목을 설정하세요. 알아두기 * 설정을 저장하려면 화면 하단의 확인 버튼을 클릭하세요. * 설정을 저장한 후 다른 근무 스케줄을 추가하려면 적용 및 신규 추가 버튼을 클릭하세요. ##### 설정 옵션 안내[](#설정-옵션-안내 "설정 옵션 안내에 대한 직접 링크 및 복사") 근무 스케줄 설정 옵션을 안내합니다.  * 이름: 근무 스케줄의 이름을 입력하세요. * 설명: 근무 스케줄에 대한 설명을 입력하세요. * 기타 근무 규칙: 설정한 기타 근무 규칙을 선택하세요. 기타 근무 규칙을 설정하면 일일 근무 규칙에 설정한 초과 근무 시간 규칙이 적용되지 않습니다. 사용하지 않으려면 없음을 선택하세요. 알아두기 원하는 기타 근무 규칙이 없다면 추가할 수 있습니다. 자세한 내용은 [기타 근무 규칙 설정하기](/platform/biostar_x/tna-rule-shift-overtime)를 참고하세요. * 주간 근무 규칙: 설정한 주간 근무 규칙을 선택하세요. 한번 설정한 주간 근무 규칙은 수정할 수 없습니다. 알아두기 원하는 주간 근무 규칙이 없다면 추가할 수 있습니다. 자세한 내용은 [주간 근무 규칙 설정하기](/platform/biostar_x/tna-rule-shift-schedule)를 참고하세요. * 기간: 근태 이벤트를 수집할 기간을 설정하세요. 알아두기 시작 날짜는 한 번 설정하면 나중에 변경할 수 없습니다. 종료 날짜는 나중에 변경할 수 있으며, 설정된 날짜보다 이전 날짜로 변경하면 변경된 기간만큼의 부재 이벤트가 삭제됩니다. * 휴일: 설정한 휴가 일정을 선택하세요. 사용하지 않으려면 없음을 선택하세요. 알아두기 원하는 휴가 일정이 없다면 추가할 수 있습니다. 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule#addHolidaySchedule)를 참고하세요. * 사용자: 규칙을 적용할 사용자를 추가하세요. 알아두기 전체 근무 스케줄에 포함된 사용자 수는 등록한 근태 관리 라이선스가 지원하는 최대 사용자 수를 초과할 수 없습니다. 각 라이선스당 최대 사용자는 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. ##### 근무 스케줄 수정[](#근무-스케줄-수정 "근무 스케줄 수정에 대한 직접 링크 및 복사") 등록한 근무 스케줄 수정 방법을 안내합니다. 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 근무 스케줄 탭을 클릭하세요. 3. 근무 스케줄 목록에서 수정할 항목을 클릭하세요. 또는 화면 왼쪽 사이드바에서 수정할 항목의 버튼을 클릭하세요. 4. 원하는 항목을 수정하고 확인 버튼을 클릭하세요. ##### 근무 스케줄 삭제[](#근무-스케줄-삭제 "근무 스케줄 삭제에 대한 직접 링크 및 복사") 등록한 근무 스케줄 삭제 방법을 안내합니다. 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 근무 스케줄 탭을 클릭하세요. 3. 근무 스케줄 목록에서 삭제할 항목의 체크박스를 클릭하세요.  4. 화면 오른쪽 상단의 스케줄 삭제 버튼을 클릭하세요. 또는 화면 왼쪽 사이드바에서 삭제할 항목의 버튼을 클릭하세요. 5. 확인 메시지가 나타나면 네 버튼을 클릭하세요. #### 임시 스케줄 추가[](#임시-스케줄-추가 "임시 스케줄 추가에 대한 직접 링크 및 복사") 이미 등록한 스케줄이 있다면 사용자에게 임시로 다른 근무 규칙을 적용할 수 있습니다. 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 근무 스케줄 탭을 클릭하세요. 3. 화면 왼쪽 목록에서 원하는 스케줄의 버튼을 클릭하세요. 4. 스케줄에 할당된 사용자 목록이 표시되고 임시 스케줄을 적용할 사용자를 선택하면 달력이 표시됩니다.  5. 달력에서 임시 스케줄을 추가할 날짜를 클릭하세요.  6. 팝업 메뉴에서 임시 근무 스케줄 추가를 클릭하세요. 7. 임시 근무 스케줄 추가 설정창이 나타나면 각 항목을 설정하세요.  다른 사용자에게도 동일한 근무 스케줄을 적용하려면 버튼을 클릭한 후 사용자를 선택하세요. 8. 설정한 근무 규칙을 적용하려면 확인 버튼을 클릭하세요. 알아두기 사용자에게 적용한 임시 스케줄을 삭제하려면 달력에서 설정된 임시 스케줄을 클릭하세요. 확인 메시지 창이 나타나면 네 버튼을 클릭하세요. #### 부재 추가 및 삭제[](#부재-추가-및-삭제 "부재 추가 및 삭제에 대한 직접 링크 및 복사") 사용자의 부재 일정을 추가할 수 있습니다. 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 근무 스케줄 탭을 클릭하세요. 3. 화면 왼쪽 목록에서 원하는 스케줄의 버튼을 클릭하세요. 4. 스케줄에 할당된 사용자 목록이 표시되고 부재 일정을 적용할 사용자를 선택하면 달력이 표시됩니다.  5. 달력에서 사용자의 부재 일정을 추가할 날짜를 클릭하세요.  6. 팝업 메뉴에서 사용자 부재 추가를 클릭하세요. 7. 사용자 부재 편집 설정창이 나타나면 각 항목을 설정하세요.  다른 사용자에게도 동일한 부재 일정을 적용하려면 버튼을 클릭한 후 사용자를 선택하세요. 8. 설정한 부재 일정을 적용하려면 확인 버튼을 클릭하세요. 알아두기 * 원하는 부재 관리 시간 규칙이 없다면 추가할 수 있습니다. 시간 규칙 추가에 대한 자세한 내용은 [시간 규칙 설정하기](/platform/biostar_x/tna-rule-shift-paycode)를 참고하세요. * 사용자에게 적용한 부재 일정을 삭제하려면 달력에서 설정된 부재 일정의 버튼을 클릭하세요. 확인 메시지 창이 나타나면 네 버튼을 클릭하세요.  --- ### 근무 규칙 설정하기 최종 업데이트 | **2026년 5월 11일** 근무 스케줄을 시간, 일, 주간 단위로 설정하여 근태 관리 규칙을 구성하는 방법을 안내합니다. 근무 규칙을 처음 등록하다면 아래 순서에 따라 설정하세요. #### 시간 규칙 근태 기록 관리, 초과 근무, 부재에 대한 시간 규칙을 설정할 수 있습니다. 시간당 가중치를 설정할 수 있으며, 한 눈에 알아보기 쉽도록 색상을 지정하여 표시할 수 있습니다. 시간 규칙 설정에 대한 자세한 내용은 [시간 규칙 설정하기](/platform/biostar_x/tna-rule-shift-paycode)를 참고하세요. #### 일일 근무 규칙[](#-1 "-1에 대한 직접 링크 및 복사") 하루(24시간) 단위의 근무 규칙을 설정할 수 있습니다. 근무 규칙은 시간에 따른 시간 규칙 설정, 하루 시작 시간 설정, 시간 반올림 규칙 등을 포함합니다. 일일 근무 규칙 설정에 대한 자세한 내용은 [일일 근무 규칙 설정하기](/platform/biostar_x/tna-rule-shift-day)를 참고하세요. #### 주간 근무 규칙[](#-2 "-2에 대한 직접 링크 및 복사") 설정된 하루 단위의 근무 규칙으로 주간 근무 규칙을 설정할 수 있습니다. 주별, 일별 주간 근무 규칙을 설정할 수 있습니다. 주간 근무 규칙 설정에 대한 자세한 내용은 [주간 근무 규칙 설정하기](/platform/biostar_x/tna-rule-shift-schedule)를 참고하세요. #### 기타 근무 규칙[](#-3 "-3에 대한 직접 링크 및 복사") 일일 근무 규칙에 초과 근무 시간 규칙을 추가하지 않았을 때 유용하게 사용할 수 있습니다. 일일 근무 규칙에서 설정하는 초과 근무는 시작 시간과 종료 시간을 갖고 있으나 기타 근무 규칙은 정규 근무 시간 범위를 넘어선 총 시간을 계산합니다. 기타 근무 규칙은 일별/주별/월별 총 초과 근무 시간으로 관리할 때 편리하게 사용할 수 있으며 기타 근무 규칙을 설정하면 근무 규칙에 추가된 초과 근무 시간 규칙 대신 적용됩니다. 기타 근무 규칙 설정에 대한 자세한 내용은 [기타 근무 규칙 설정하기](/platform/biostar_x/tna-rule-shift-overtime)를 참고하세요. #### 근무 스케줄[](#근무-스케줄 "근무 스케줄에 대한 직접 링크 및 복사") 이전 단계에서 설정한 근무 스케줄을 적용할 기간, 사용자, 기타 근무 규칙, 휴가 일정을 설정할 수 있습니다. 근무 스케줄 설정에 대한 자세한 내용은 [근무 스케줄 설정하기](/platform/biostar_x/tna-rule-schedule)를 참고하세요. --- ### 일일 근무 규칙 설정하기 최종 업데이트 | **2025년 10월 27일** 24시간을 기준으로 시간에 따라 시간 규칙을 다르게 적용하여 근무 규칙을 생성할 수 있습니다. 고정 근무, 유연 근무, 유동 근무를 선택할 수 있으며, 하루 시작 시간, 시간 반올림 규칙 등을 설정할 수 있습니다. #### 일일 근무 규칙 추가 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 일일 근무 규칙 → 일일 근무 규칙을 클릭하세요. 3. 일일 근무 규칙 추가 버튼을 클릭하세요.  4. 일일 근무 규칙 추가 화면이 나타나면 각 항목을 설정하세요. 알아두기 * 설정을 저장하려면 화면 하단의 확인 버튼을 클릭하세요. * 이어서 주간 근무 규칙을 추가하려면 확인 및 다음 단계 버튼을 클릭하세요. * 설정을 저장한 후 다른 일일 근무 규칙을 추가하려면 적용 및 신규 추가 버튼을 클릭하세요. #### 설정 옵션 안내[](#설정-옵션-안내 "설정 옵션 안내에 대한 직접 링크 및 복사") 근무 규칙 종류에 따라 고정 근무, 유연 근무, 유동 근무 중 하나를 선택할 수 있습니다. 선택한 근무 규칙 종류에 따라 설정 옵션이 다를 수 있습니다. ##### 고정 근무[](#-1 "-1에 대한 직접 링크 및 복사") 정해진 시간에 출근과 퇴근을 하는 근무 규칙입니다. 일일 근무 규칙의 이름과 설명을 입력하고 종류를 고정 근무로 선택하세요.  * 하루 시작 시간: 하루 근무의 시작 시간을 설정하세요. 전/후일 초과 허용 시간을 사용하면 설정된 하루 시작 시간을 기준으로 24시간을 초과한 근무 시간에 대해 근무 규칙을 설정할 수 있습니다. 최대 6시간까지 설정할 수 있습니다.  * 처음 인증 출근 & 마지막 인증 퇴근: 이 옵션을 활성화하면, 가장 처음 사용자가 인증한 시간을 출근 시간으로 기록하며, 가장 마지막에 사용자가 인증한 시간을 퇴근 시간으로 기록합니다. 알아두기 이 옵션을 활성화하면 사용자의 휴식 시간을 기록하기 위해 휴식 등록을 설정해야 합니다. * 시간 슬롯: 시간 규칙 열에서 근태 기록을 설정한 항목을 선택한 후 시작 시간, 종료 시간, 최소 근무 시간을 설정하세요. * 허용 시간: 설정한 시간보다 늦게 출근하거나 빨리 퇴근한 경우에도 정상 근무로 인정할 수 있는 허용 시간을 설정하세요.  * 시간 반올림: 출근 및 퇴근 시간을 자동으로 반올림할 수 있습니다. 출근과 퇴근 각각에 대해 단위와 기준을 설정하세요.  * 단위 (분): 설정된 시작 시간 보다 빠르거나 늦게 출근 이벤트가 등록될 경우 등록된 시간을 반올림하는 규칙을 설정할 수 있습니다. * 기준 (분): 설정된 종료 시간 보다 빠르거나 늦게 퇴근 이벤트가 등록될 경우 등록된 시간을 반올림하는 규칙을 설정할 수 있습니다. 팁 예를 들어, 출근 시간이 09:00로 설정되어 있고, 단위 (분)가 15분, 기준 (분)이 8분으로 설정된 경우 다음과 같이 반올림됩니다. * 09:07 출근 → 09:00으로 내림 (기준 8분 미만) * 09:08 출근 → 09:15로 올림 (기준 8분 이상) 알아두기 시간 반올림 규칙은 허용 시간보다 우선 적용됩니다. * 식사 공제 1 / 식사 공제 2: 일일 근무 시간에서 식사 시간을 공제하도록 설정할 수 있습니다. * 시간 기록: 고정된 식사 공제 시간을 설정하지 않고, 근태 등록 장치에 등록된 시간 기록에 따라 공제하도록 설정할 수 있습니다. * 자동: 공제 시간과 공제 전 최소 시간을 설정하여 자동으로 식사 시간을 공제하도록 설정할 수 있습니다. * 고정: 시작 시간 및 종료 시간을 설정하여 고정된 시간을 공제하도록 설정할 수 있습니다. 알아두기 * 식사 공제 2를 사용하면 일일 근무 시간에서 두 번의 식사 시간을 공제할 수 있습니다. * 식사 공제 종류를 자동 또는 고정으로 사용하면 식사 공제 1과 식사 공제 2는 동일한 종류로만 설정할 수 있습니다. * 휴식 시간: 휴식 시간을 설정할 수 있습니다. * 시간 기록: 고정된 휴식 시간을 설정하지 않고, 근태 등록 장치에 등록된 시간 기록에 따르도록 설정할 수 있습니다. 이 옵션을 활성화하면 최대 허용 휴식 시간 (분)을 설정할 수 있습니다. * 고정: 시작 시간 및 종료 시간을 설정하여 고정된 시간을 사용자의 휴식 시간으로 설정할 수 있습니다. 알아두기 * 정상 근무로 설정된 시간 규칙은 일일 근무 규칙에 하나만 추가할 수 있습니다. * 연장 근무로 설정된 시간 규칙은 시작 시간, 종료 시간, 최소 근무 시간, 시간 반올림을 설정할 수 있습니다. ##### 유연 근무[](#유연-근무 "유연 근무에 대한 직접 링크 및 복사") 하루 근무 시간을 설정하고 하루 시작 시간을 기준으로 출근 및 퇴근 시간을 유연하게 조정하는 근무 규칙입니다. 일일 근무 규칙의 이름과 설명을 입력하고 종류를 유연 근무로 선택하세요.  * 하루 시작 시간: 하루 근무의 시작 시간을 설정하세요. - 처음 인증 출근 & 마지막 인증 퇴근: 이 옵션을 활성화하면, 가장 처음 사용자가 인증한 시간을 출근 시간으로 기록하며, 가장 마지막에 사용자가 인증한 시간을 퇴근 시간으로 기록합니다. 알아두기 이 옵션을 활성화하면 사용자의 휴식 시간을 기록하기 위해 휴식 등록을 설정해야 합니다. * 하루 근무 시간: 하루 총 근무 시간을 설정하세요. * 시간 규칙: 근태 기록을 설정한 항목을 선택하세요. * 출근 시간 등록 제한 / 퇴근 시간 등록 제한: 사용자가 출근 및 퇴근 시간을 인증할 수 있는 시간 범위를 설정할 수 있습니다.  - 식사 공제 1 / 식사 공제 2: 일일 근무 시간에서 식사 시간을 공제하도록 설정할 수 있습니다. * 시간 기록: 고정된 식사 공제 시간을 설정하지 않고, 근태 등록 장치에 등록된 시간 기록에 따라 공제하도록 설정할 수 있습니다. * 자동: 공제 시간과 공제 전 최소 시간을 설정하여 자동으로 식사 시간을 공제하도록 설정할 수 있습니다. * 고정: 시작 시간 및 종료 시간을 설정하여 고정된 시간을 공제하도록 설정할 수 있습니다. 알아두기 * 식사 공제 2를 사용하면 일일 근무 시간에서 두 번의 식사 시간을 공제할 수 있습니다. * 식사 공제 종류를 자동 또는 고정으로 사용하면 식사 공제 1과 식사 공제 2는 동일한 종류로만 설정할 수 있습니다. * 시간 반올림: 출근 및 퇴근 시간을 자동으로 반올림할 수 있습니다. 출근과 퇴근 각각에 대해 단위와 기준을 설정하세요.  * 단위 (분): 설정된 시작 시간 보다 빠르거나 늦게 출근 이벤트가 등록될 경우 등록된 시간을 반올림하는 규칙을 설정할 수 있습니다. * 기준 (분): 설정된 종료 시간 보다 빠르거나 늦게 퇴근 이벤트가 등록될 경우 등록된 시간을 반올림하는 규칙을 설정할 수 있습니다. 팁 예를 들어, 출근 시간이 09:00로 설정되어 있고, 단위 (분)가 15분, 기준 (분)이 8분으로 설정된 경우 다음과 같이 반올림됩니다. * 09:07 출근 → 09:00으로 내림 (기준 8분 미만) * 09:08 출근 → 09:15로 올림 (기준 8분 이상) 알아두기 시간 반올림 규칙은 허용 시간보다 우선 적용됩니다. - 휴식 시간: 휴식 시간을 설정할 수 있습니다. * 시간 기록: 고정된 휴식 시간을 설정하지 않고, 근태 등록 장치에 등록된 시간 기록에 따르도록 설정할 수 있습니다. 이 옵션을 활성화하면 최대 허용 휴식 시간 (분)을 설정할 수 있습니다. * 고정: 시작 시간 및 종료 시간을 설정하여 고정된 시간을 사용자의 휴식 시간으로 설정할 수 있습니다. 알아두기 연장 근무로 설정된 시간 규칙은 추가할 수 없습니다. ##### 유동 근무[](#유동-근무 "유동 근무에 대한 직접 링크 및 복사") 출근 및 퇴근 시간을 자유롭게 설정할 수 있는 근무 규칙입니다. 일일 근무 규칙의 이름과 설명을 입력하고 종류를 유동 근무로 선택하세요.  * 하루 시작 시간: 하루 근무의 시작 시간을 설정하세요. - 처음 인증 출근 & 마지막 인증 퇴근: 이 옵션을 활성화하면, 가장 처음 사용자가 인증한 시간을 출근 시간으로 기록하며, 가장 마지막에 사용자가 인증한 시간을 퇴근 시간으로 기록합니다. 알아두기 이 옵션을 활성화하면 사용자의 휴식 시간을 기록하기 위해 휴식 등록을 설정해야 합니다. * 시간 슬롯: 시간 규칙 열에서 근태 기록을 설정한 항목을 선택한 후 시작 시간, 종료 시간, 최소 근무 시간을 설정하세요. * 출근 시간 인정 범위: 설정된 출근 또는 퇴근 시간보다 일찍 출근하거나 늦게 퇴근한 경우에 정상 근무로 인정할 시간 범위를 설정하세요. - 허용 시간: 설정한 시간보다 늦게 출근하거나 빨리 퇴근한 경우에도 정상 근무로 인정할 수 있는 허용 시간을 설정하세요.  * 시간 반올림: 출근 및 퇴근 시간을 자동으로 반올림할 수 있습니다. 출근과 퇴근 각각에 대해 단위와 기준을 설정하세요.  * 단위 (분): 설정된 시작 시간 보다 빠르거나 늦게 출근 이벤트가 등록될 경우 등록된 시간을 반올림하는 규칙을 설정할 수 있습니다. * 기준 (분): 설정된 종료 시간 보다 빠르거나 늦게 퇴근 이벤트가 등록될 경우 등록된 시간을 반올림하는 규칙을 설정할 수 있습니다. 팁 예를 들어, 출근 시간이 09:00로 설정되어 있고, 단위 (분)가 15분, 기준 (분)이 8분으로 설정된 경우 다음과 같이 반올림됩니다. * 09:07 출근 → 09:00으로 내림 (기준 8분 미만) * 09:08 출근 → 09:15로 올림 (기준 8분 이상) 알아두기 시간 반올림 규칙은 허용 시간보다 우선 적용됩니다. * 식사 공제 1 / 식사 공제 2: 일일 근무 시간에서 식사 시간을 공제하도록 설정할 수 있습니다. * 시간 기록: 고정된 식사 공제 시간을 설정하지 않고, 근태 등록 장치에 등록된 시간 기록에 따라 공제하도록 설정할 수 있습니다. * 자동: 공제 시간과 공제 전 최소 시간을 설정하여 자동으로 식사 시간을 공제하도록 설정할 수 있습니다. * 고정: 시작 시간 및 종료 시간을 설정하여 고정된 시간을 공제하도록 설정할 수 있습니다. 알아두기 * 식사 공제 2를 사용하면 일일 근무 시간에서 두 번의 식사 시간을 공제할 수 있습니다. * 식사 공제 종류를 자동 또는 고정으로 사용하면 식사 공제 1과 식사 공제 2는 동일한 종류로만 설정할 수 있습니다. * 휴식 시간: 휴식 시간을 설정할 수 있습니다. * 시간 기록: 고정된 휴식 시간을 설정하지 않고, 근태 등록 장치에 등록된 시간 기록에 따르도록 설정할 수 있습니다. 이 옵션을 활성화하면 최대 허용 휴식 시간 (분)을 설정할 수 있습니다. * 고정: 시작 시간 및 종료 시간을 설정하여 고정된 시간을 사용자의 휴식 시간으로 설정할 수 있습니다. 알아두기 * 근무조는 최대 5개의 시간 슬롯으로 구성할 수 있습니다. + 추가 버튼을 클릭하여 시간 슬롯을 추가하세요. * 부재를 설정할 때 부재 적용 기준 옵션을 선택해야 합니다. 부재 적용 기준은 근무조로 구성한 시간 슬롯 중 선택할 수 있습니다.  * 연장 근무로 설정된 시간 규칙은 시작 시간, 종료 시간, 최소 근무 시간, 시간 반올림을 설정할 수 있습니다. ###### 다음 단계 [설정된 하루 단위의 근무 규칙으로 주간 근무 규칙을 설정할 수 있습니다. 주별, 일별 주간 근무 규칙을 설정할 수 있습니다.](/platform/biostar_x/tna-rule-shift-schedule) --- ### 기타 근무 규칙 설정하기 최종 업데이트 | **2025년 10월 27일** 일일 근무 규칙에 연장 근무 시간 규칙을 추가하지 않았을 때 유용하게 사용할 수 있습니다. 일일 근무 규칙에서 설정하는 연장 근무는 시작 시간과 종료 시간을 갖고 있으나 기타 근무 규칙은 정규 근무 시간 범위를 넘어선 총 시간을 계산합니다. 기타 근무 규칙은 일별/주별/월별 총 연장 근무 시간으로 관리할 때 편리하게 사용할 수 있습니다. 기타 근무 규칙을 설정하면 일일 근무 규칙에 추가된 연장 근무 시간 규칙 대신 적용됩니다. #### 기타 근무 규칙 추가 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 일일 근무 규칙 → 기타 근무 규칙을 클릭하세요. 3. 기타 근무 규칙 추가 버튼을 클릭하세요.  4. 기타 근무 규칙 추가 화면이 나타나면 각 항목을 설정하세요. 알아두기 * 설정을 저장하려면 화면 하단의 확인 버튼을 클릭하세요. * 이어서 근무 스케줄을 추가하려면 확인 및 다음 단계 버튼을 클릭하세요. * 설정을 저장한 후 다른 기타 근무 규칙을 추가하려면 적용 및 신규 추가 버튼을 클릭하세요. #### 설정 옵션 안내[](#설정-옵션-안내 "설정 옵션 안내에 대한 직접 링크 및 복사") 기타 근무 규칙을 설정하세요. 일별, 주별, 월별 단위로 적용할 연장 근무 규칙을 설정할 수 있습니다.  * 이름: 기타 근무 규칙의 이름을 입력하세요. * 설명: 기타 근무 규칙에 대한 설명을 입력하세요. * 연장 근무: 일별, 주별, 월별 단위로 정규 근무 시간 이후 적용할 연장 근무 규칙을 선택하세요. 일정 시간 이후에 다른 연장 근무 규칙을 적용할 수 있습니다. 최대 연장 근무 시간을 설정하여 근로자가 일할 수 있는 연장 근무 시간을 제한할 수도 있습니다. 팁 아래와 같이 설정하면 정규 근무 시간이 오전 8시에서 오후 5시일 때 오후 5시부터 오후 11시까지 **Overtime(1.5)** 시간 규칙이 적용되며, 오후 11시부터 오전 2시까지 **Overtime(2)** 시간 규칙이 적용됩니다. 또한, 하루 일할 수 있는 최대 초과 근무 시간이 9시간으로 제한되어 오전 2시까지 일한 기록만 사용하여 하루 급여를 계산합니다.  알아두기 총 근무 시간은 휴식 시간이나 식사 시간을 포함하지 않습니다. * 주말 연장 근무 / 휴일 연장 근무: 주말 또는 휴일에 적용할 근무 규칙을 설정하세요. * 시간 규칙: 적용할 시간 규칙을 선택하세요. * 하루 시작 시간: 근무 시작 시간을 설정하세요. * 처음 인증 출근 & 마지막 인증 퇴근: 가장 처음 사용자가 인증한 시간을 출근 시간으로 기록하며, 가장 마지막에 사용자가 인증한 시간을 퇴근 시간으로 기록합니다. ###### 다음 단계 [기간, 사용자, 기타 근무 규칙, 휴가 일정을 구성하여 근무 스케줄 설정 방법을 안내합니다.](/platform/biostar_x/tna-rule-schedule) --- ### 시간 규칙 설정하기 최종 업데이트 | **2025년 10월 27일** 근무 시간 계산에 사용될 시간 규칙 설정을 안내합니다. 정상 근무용 시간 규칙, 연장 근무용 시간 규칙, 부재용 시간 규칙을 설정할 수 있습니다. 각 시간 규칙은 시간당 가중치를 다르게 지정하여 사용할 수 있습니다. #### 시간 규칙 추가 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 일일 근무 규칙 → 시간 규칙을 클릭하세요. 3. 시간 규칙 추가 버튼을 클릭하세요.  4. 시간 규칙 추가 화면이 나타나면 각 항목을 설정하세요. 알아두기 * 설정을 저장하려면 화면 하단의 확인 버튼을 클릭하세요. * 이어서 일일 근무 규칙을 추가하려면 확인 및 다음 단계 버튼을 클릭하세요. * 설정을 저장한 후 다른 시간 규칙을 추가하려면 적용 및 신규 추가 버튼을 클릭하세요. #### 설정 옵션 안내[](#설정-옵션-안내 "설정 옵션 안내에 대한 직접 링크 및 복사")  * 이름: 시간 규칙의 이름을 입력하세요. * 설명: 시간 규칙에 대한 설명을 입력하세요. * 종류: 시간 규칙의 종류를 선택하세요. * 정상 근무: 정상 근무에 사용할 시간 규칙으로 설정합니다. * 연장 근무: 연장 근무에 사용할 시간 규칙으로 설정합니다. * 부재: 외출, 외근, 출장, 휴가 등에 사용할 시간 규칙으로 설정합니다. * 시간당 가중치: 시간 규칙에 따른 시간당 가중치를 설정하세요. **1**은 기본 가중치이며, **2**로 설정하면 설정된 시간 규칙이 적용될 때 근무 시간이 시간당 2배로 계산됩니다. * 색: 시간 규칙을 구분할 색상을 설정하세요. ###### 다음 단계 [하루(24시간) 단위의 근무 규칙을 설정할 수 있습니다. 근무 규칙은 시간에 따른 시간 규칙 설정, 하루 시작 시간 설정, 시간 반올림 규칙 등을 포함합니다.](/platform/biostar_x/tna-rule-shift-day) --- ### 주간 근무 규칙 설정하기 최종 업데이트 | **2026년 10월 12일** 설정한 일일 근무 규칙을 기반으로 주간 단위의 근무 규칙을 생성하는 방법을 안내합니다. #### 주간 근무 규칙 추가 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 일일 근무 규칙 → 주간 근무 규칙을 클릭하세요. 3. 주간 근무 규칙 추가 버튼을 클릭하세요.  4. 주간 근무 규칙 추가 화면이 나타나면 각 항목을 설정하세요. 알아두기 * 설정을 저장하려면 화면 하단의 확인 버튼을 클릭하세요. * 이어서 근무 스케줄을 추가하려면 확인 및 다음 단계 버튼을 클릭하세요. * 설정을 저장한 후 다른 주간 근무 규칙을 추가하려면 적용 및 신규 추가 버튼을 클릭하세요. #### 설정 옵션 안내[](#설정-옵션-안내 "설정 옵션 안내에 대한 직접 링크 및 복사")  * 이름: 주간 근무 규칙의 이름을 입력하세요. * 설명: 주간 근무 규칙에 대한 설명을 입력하세요. * 종류: 주간 근무 규칙을 주별 또는 일별 일별로 설정할 수 있습니다. 일별을 선택하면 반복 사용 기간(주기)을 설정할 수 있습니다.  * 주말 요일 설정: 주말로 지정할 요일을 설정하세요. * 일일 근무 규칙: 설정된 일일 근무 규칙 목록을 확인할 수 있습니다. * 주별/일별 스케줄: 설정한 일일 근무 규칙을 드래그앤드롭으로 설정하세요.  알아두기 * 월요일부터 일요일까지 모두 적용하려면 전체 복사 버튼을 클릭하세요. * 적용한 일일 근무 규칙을 해제하려면 버튼을 클릭하세요. * 전/후일 초과 허용 시간을 설정한 일일 근무 규칙을 적용하면 전일 초과 허용 시간이 전일 근무 규칙의 하루 시작 시간보다 24시간 앞에 위치하도록 설정할 수 없습니다. ###### 다음 단계 [일일 근무 규칙에 초과 근무 시간 규칙을 추가 적용하여 유연한 근무 규칙 생성 방법을 안내합니다.](/platform/biostar_x/tna-rule-shift-overtime) --- ### 근태 관리 설정하기 최종 업데이트 | **2026년 9월 27일** 근태 관리에 사용할 장치를 등록하거나 알림 이메일을 발신할 때 사용할 발신자 정보를 설정할 수 있습니다. CSV 내보내기로 근태 보고서를 내보낼 때 문서의 구분자를 설정할 수도 있습니다. #### 근태 관리 설정 진입[](#근태-관리-설정-진입 "근태 관리 설정 진입에 대한 직접 링크 및 복사") 1. 런처 페이지에서 근태 관리를 클릭하세요. 2. 화면 왼쪽 사이드바에서 설정 버튼을 클릭하세요.  3. 각 항목을 설정하세요.  #### 근태 관리 설정 항목[](#근태-관리-설정-항목 "근태 관리 설정 항목에 대한 직접 링크 및 복사") ##### 등록되지 않은 장치 근태 관리할 수 있는 장치 목록입니다. 근태 관리 장치로 등록하려면 원하는 장치를 선택한 후 등록 버튼을 클릭하세요.  ##### 등록된 장치[](#-1 "-1에 대한 직접 링크 및 복사") 현재 사용 중인 근태 관리 장치 목록입니다. * 등록을 해제하려면 원하는 장치를 선택한 뒤 등록 취소 버튼을 클릭하세요.  * 등록한 장치의 근태 설정을 편집하려면 설정 버튼을 클릭하세요. 근태 설정에 대한 자세한 내용은 [고급 설정하기](/platform/biostar_x/settings-device-details-advanced#attendance-management)를 참고하세요.  근태 유형은 근태 키와 근태 이벤트 종류를 매핑하는 설정입니다. 근태 이벤트 종류는 아래와 같습니다. * 출근 * 퇴근 * 휴식 시작 * 휴식 종료 * 식사 시간 시작 * 식사 시간 종료 알아두기 * 장치와 연결된 상태에서만 장치의 근태 설정을 편집할 수 있습니다. * 설정 → 장치 → 장치 메뉴에서 등록한 장치를 삭제하면, 등록된 근태 관리 장치도 자동 삭제됩니다. * 장치에서 다중 얼굴 인증 옵션을 사용으로 설정하면 근태 관리에 사용할 수 없습니다. 다중 얼굴 인증에 대한 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth#faceDetectionSettings)를 참고하세요. ##### 보낸 사람 정보[](#senderInfo "senderInfo에 대한 직접 링크 및 복사") 알림 이메일을 발신할 때 사용할 발신자 정보를 설정할 수 있습니다. 편집 버튼을 클릭하세요. 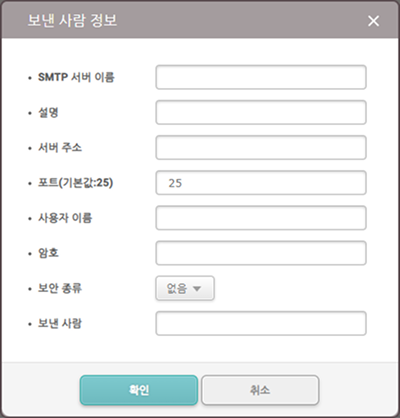 * SMTP 서버 이름: SMTP 서버 이름을 입력하세요. * 설명: SMTP에 대한 설명을 입력하세요. * 서버 주소: SMTP 서버 주소를 입력하세요. SMTP 서버 주소는 `smtp.{email-service-provider}.com`과 같은 형태이며, SMTP 서버로 사용할 이메일의 설정 화면에서 확인할 수 있습니다. * 포트(기본값:25): SMTP 서버의 포트 번호를 입력하세요. SMTP 서비스 공급자의 이메일 설정 화면에서 확인할 수 있습니다. * 사용자 이름: SMTP 서비스의 계정을 입력하세요. * 암호: SMTP 서비스의 계정 암호를 입력하세요. * 보안 종류: 보안 종류를 선택하세요. * 보낸 사람: 보낸 사람의 이메일 주소를 입력하세요. 알아두기 * SMTP에 대한 자세한 내용은 시스템 관리자에게 문의하세요. * SMTP 서버를 2단계 인증이 설정된 이메일 계정으로 사용할 경우 해당 계정의 비밀번호 변경 시 다음 사항에 유의하세요. * 2단계 인증을 설정하면 SMTP 암호는 해당 이메일 계정의 비밀번호가 아닌 2단계 인증으로 생성된 앱 비밀번호를 사용합니다. * 이때 해당 이메일 계정의 비밀번호가 변경되면 앱 비밀번호는 자동으로 삭제되며, SMTP 암호는 사용할 수 없게 됩니다. * 해당 이메일 계정의 비밀번호 변경 시 앱 비밀번호를 다시 생성한 뒤 SMTP 암호를 다시 설정하세요. ##### 내보내기[](#-2 "-2에 대한 직접 링크 및 복사") CSV 내보내기 기능으로 근태 보고서를 내보낼 때 문서의 구분자를 선택할 수 있습니다.  ##### 근태기록 설정[](#-3 "-3에 대한 직접 링크 및 복사") 근태 기록을 저장할 기간을 설정할 수 있습니다. 근태기록 저장 기간 옵션을 활성으로 설정하고 기간을 입력하세요. 설정을 저장하려면 적용 버튼을 클릭하세요.  --- ### 사용자 출입 이력 추적하기 최종 업데이트 | **2026년 5월 11일** 사용자의 출입 이력을 추적하고 확인하는 것은 보안을 강화하고 운영 효율성을 높이는 데 매우 중요합니다. 출입 이력을 통해 보안 위협을 예방하고, 운영을 최적화할 수 있습니다. 출입 권한이 없는 장소나 허가되지 않은 시간에 출입을 시도한 사용자를 파악할 수 있습니다. 이를 통해 보안 위협에 신속하게 대응할 수 있습니다. 반복적인 인증 실패나 비정상 시간대의 출입과 같은 이상 징후를 파악하여 보안 위협을 조기에 발견할 수 있습니다. 다음 단계에 따라 사용자의 출입 이력을 확인할 수 있습니다. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 출입 이력을 확인하려는 사용자를 클릭하세요. 3. 화면 오른쪽에 선택한 사용자의 프로필 정보가 표시됩니다.  프리뷰 화면 아래에 최근 이벤트 섹션에서 해당 사용자의 출입 이력을 확인할 수 있습니다. 알아두기 * 실시간 출입 이벤트는 모니터링 페이지에서 확인할 수 있습니다. 자세한 내용은 [이벤트 모니터링하기](/platform/biostar_x/monitoring-event)를 참고하세요. * 과거의 출입 이벤트는 데이터 페이지에서 확인할 수 있습니다. 자세한 내용은 [데이터](/platform/biostar_x/how-to-guide-data)를 참고하세요. --- ### 장치로 사용자 정보 전송하기 최종 업데이트 | **2026년 5월 11일** 출입 통제를 위해 **BioStar X** 서버에 등록한 사용자 정보를 장치로 전송하는 기능을 제공합니다. 장치로 사용자 정보를 전송하면, 장치는 사용자 데이터를 활용하여 출입 권한을 판단하고, 오프라인 환경에서도 인증을 수행할 수 있습니다. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 사용자 목록에서 사용자 정보를 전송하려는 사용자의 가장 왼쪽에 체크박스를 클릭하세요. 1명 이상의 사용자를 선택할 수 있습니다. 3. 화면 오른쪽 상단의 버튼을 선택하고 장치로 전송을 클릭하세요.  4. 장치로 전송 창이 나타나면 장치 목록에서 사용자 정보를 전송할 장치를 선택하세요.  5. 같은 아이디이지만 정보가 다를 경우 **BioStar X** 서버의 내용으로 덮어쓰기하려면 정보가 다른 사용자 덮어쓰기 옵션의 체크박스를 클릭하세요. 6. 전송할 장치를 모두 선택했다면 적용 버튼을 클릭하세요. 선택한 장치로 사용자 정보를 전송합니다. 알아두기 * 검색 입력 필드에 키워드를 입력해 장치를 검색할 수도 있습니다. * 사용자 정보를 전송하려면 장치가 **BioStar X** 서버에 연결되어 있어야 합니다. * 장치에 이미 등록된 사용자의 정보를 변경한 경우, 변경 사항을 장치에 반영하려면 사용자 정보를 다시 전송해야 합니다. 사용자 정보를 장치와 동기화하는 사용자 자동 동기화 옵션을 이용하려면 [서버 상세 설정하기](/platform/biostar_x/settings-server-server#user-sync)를 참고하세요. * 장치마다 등록할 수 있는 사용자 수에 제한이 있습니다. 장치에 등록할 수 있는 사용자 수를 확인하세요. --- ### 공통 UI 이해하기 최종 업데이트 | **2026년 5월 11일** **BioStar X**의 사용자 인터페이스(User Interface, 이하 UI)는 사용자가 시스템을 쉽게 탐색하고 사용할 수 있도록 설계되었습니다. 이 문서에서는 **BioStar X**의 공통 UI 구성 요소를 안내합니다. 이 문서를 통해 **BioStar X**의 UI를 이해하고, 시스템을 보다 효율적으로 사용할 수 있습니다. 화면의 헤더 영역은 모든 페이지에서 공통으로 사용되며, **BioStar X**의 다양한 기능에 접근할 수 있는 링크 버튼을 제공합니다.  1. **BioStar X 로고**: 사용자가 **BioStar X**의 런처 페이지로 돌아갈 수 있는 링크 버튼입니다. 2. **바로가기**: **BioStar X**에서 제공하는 주요 페이지로 이동할 수 있는 링크를 제공합니다. 3. 퀵 액션: 서버 사용자가 설정한 **액션**(Action) 기능을 실행할 수 있습니다. 버튼을 클릭하면 액션 목록이 나타납니다. 자세한 내용은 [퀵 액션 사용하기](/platform/biostar_x/settings-custom-interface)를 참고하세요. 4. **서버 시간**: 운영 중인 **BioStar X** 서버의 서버 시간을 확인할 수 있습니다. 마우스를 버튼 위로 오버하면 현재 서버 시간이 표시됩니다. 5. **정보**: 설치된 **BioStar X**의 버전 정보를 확인할 수 있습니다. 6. **도움말**: **BioStar X**의 도움말 페이지로 이동할 수 있는 링크 버튼입니다. 7. **계정**: 기본 설정 메뉴로 이동하거나 현재 로그인한 사용자의 비밀번호를 변경할 수 있습니다. * 기본 설정 메뉴에 대한 자세한 내용은 [기본 설정 구성하기](/platform/biostar_x/settings-preferences)를 참고하세요. * 현재 로그인한 사용자의 비밀번호 변경에 대한 자세한 내용은 [사용자 권한 설정하기](/platform/biostar_x/set-permission#changeLoginUserPassword)를 참고하세요. 8. **로그아웃**: 현재 로그인한 사용자의 세션을 종료하고 로그아웃할 수 있습니다. --- ### 대시보드 최종 업데이트 | **2025년 10월 15일** 대시보드 페이지의 사용자 인터페이스(User Interface)를 안내합니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 1. **위젯 표시 영역**: 사용자가 추가한 위젯이 표시되는 영역입니다. * 각 위젯의 크기는 위젯별로 제한된 크기 내에서 자유롭게 조정할 수 있습니다. * 위젯은 비어있는 영역에만 배치할 수 있으며 위젯끼리 겹쳐놓을 수 없습니다. 2. **새로고침**: 대시보드 페이지를 새로고침하여 수정한 위젯의 데이터를 업데이트합니다. 대시보드 설정의 자동 새로고침 주기에서 새로고침 주기를 설정할 수 있습니다. 3. 대시보드 설정: 새 위젯을 추가하거나 추가되어있는 위젯의 데이터와 모양을 설정할 수 있습니다. --- ### 런처 최종 업데이트 | **2026년 5월 11일** 런처 페이지는 로그인 후 처음 접할 수 있는 **BioStar X**의 시작 페이지로, 사용자가 **BioStar X**의 주요 기능에 접근할 수 있는 중심 허브 역할을 합니다. 이 페이지는 사용자가 **BioStar X**의 모든 기능을 쉽게 탐색하고 사용할 수 있도록 설계되었습니다. 런처 페이지의 UI 구성 요소를 살펴보면 다음과 같습니다.  런처 페이지에서는 사용자, 모니터링, 데이터, 대시보드, 설정 페이지로 이동할 수 있는 링크를 제공합니다. * 사용자: 사용자 그룹 관리, 사용자 관리, 사용자 템플릿 관리, 출입 권한별 사용자 확인 등 다양한 기능을 통해 사용자를 효율적으로 관리하고, 권한을 통해 보안을 강화할 수 있습니다. 자세한 내용은 [사용자](/platform/biostar_x/how-to-guide-user)를 참고하세요. * 모니터링: 출입문, 장치, 비디오, 이벤트를 다양한 방식으로 모니터링합니다. 관련한 기능들을 제어하고 실시간 영상을 통해 모니터링할 수 있습니다. 자세한 내용은 [모니터링](/platform/biostar_x/how-to-guide-monitoring)을 참고하세요. * 데이터: 사용자 정보나 원하는 조건의 이벤트를 조회할 수 있고, 보고서를 일정 주기에 맞춰 생성할 수 있습니다. 자세한 내용은 [데이터](/platform/biostar_x/how-to-guide-data)를 참고하세요. * 대시보드: **BioStar X**에서 제공하는 다양한 데이터를 통해 사용자가 선택한 데이터 기반의 위젯을 추가하고, 배치하여 원하는 대시보드를 구성할 수 있습니다. 자세한 내용은 [대시보드](/platform/biostar_x/how-to-guide-dashboard)를 참고하세요. * 설정: 장치 및 출입 통제, 사용자에 따른 권한, 언어, 시간 등 다양한 설정을 통해 사용자의 환경에 최적화된 **BioStar X**를 구성할 수 있습니다. 자세한 내용은 [설정](/platform/biostar_x/how-to-guide-settings)을 참고하세요. 알아두기 * 화면 상단 헤더 영역에 대한 자세한 내용은 [공통 UI 이해하기](/platform/biostar_x/ui-common)를 참고하세요. * 화면 하단에는 플러그인 추가를 통해 설치된 기능을 이용할 수 있습니다. 플러그인 기능을 사용하려면 플러그인 라이선스가 필요합니다. * 플러그인 사용에 대한 자세한 내용은 [플러그인](/platform/biostar_x/plugins)을 참고하세요. * 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. --- ### 모니터링 최종 업데이트 | **2026년 9월 27일** 모니터링 페이지의 사용자 인터페이스(User Interface)를 안내합니다. 모니터링 페이지에서는 출입문, 맵, 장치 기준으로 보안 상태를 실시간으로 모니터링할 수 있습니다. 또한 실시간으로 발생하는 이벤트를 확인하고 필요한 조치를 취할 수 있습니다. 모니터링 페이지의 UI 구성 요소를 살펴보면 다음과 같습니다.  1. 검색 입력 필드에 키워드를 입력해 장치, 출입문, 카메라 등 원하는 항목을 검색할 수 있습니다. 2. 출입문, 맵, 장치를 그룹 기준의 트리 구조 목록으로 확인하고 모니터링할 수 있습니다. * 출입문 모니터링에 대한 자세한 내용은 [출입문 모니터링하기](/platform/biostar_x/monitoring-door)를 참고하세요. * 맵 모니터링에 대한 자세한 내용은 [맵 모니터링하기](/platform/biostar_x/monitoring-map)를 참고하세요. * 장치 모니터링에 대한 자세한 내용은 [장치 모니터링하기](/platform/biostar_x/monitoring-device)를 참고하세요. 3. **비디오 타일**에서는 출입문, 카메라, 구역 등의 실시간 영상 또는 맵을 확인할 수 있습니다. 여러 카메라의 영상을 동시에 배치해 모니터링할 수 있습니다. * 카메라 영상 모니터링에 대한 자세한 내용은 [비디오 모니터링하기](/platform/biostar_x/monitoring-video)를 참고하세요. * 맵 모니터링에 대한 자세한 내용은 [맵 모니터링하기](/platform/biostar_x/monitoring-map)를 참고하세요. 4.  버튼을 클릭하면 비디오 타일의 모든 요소를 닫을 수 있는 모두 닫기 기능을 제공합니다. 5. **제어 패널**에서는 선택한 출입문이나 장치의 기능을 제어할 수 있습니다. 자세한 내용은 [출입문 제어하기](/platform/biostar_x/control-door)를 참고하세요. 6. **이벤트 목록**에서는 실시간으로 발생하는 이벤트를 시간순으로 확인할 수 있습니다. 이벤트별로 상세 정보, 상태, 관련 사용자 및 장치 정보를 확인하고, 필요한 경우 이벤트에 대한 조치를 바로 취할 수 있습니다. 자세한 내용은 [이벤트 모니터링하기](/platform/biostar_x/monitoring-event)를 참고하세요. --- ### UI 알아보기 최종 업데이트 | **2025년 5월 20일** BioStar X의 각 페이지의 UI를 알아보고 사용 방법을 안내합니다. BioStar X는 다양한 기능을 제공하며, 각 기능은 사용자 인터페이스(UI)를 통해 쉽게 접근할 수 있습니다. 각 페이지의 사용자 인터페이스를 살펴보면, BioStar X의 기능을 보다 쉽게 이해하고 활용할 수 있습니다. 아래는 BioStar X의 주요 페이지와 그 UI 구성 요소에 대한 설명입니다. #### [📄️공통 UI 이해하기](/platform/biostar_x/ui-common) [BioStar X의 공통으로 사용되는 사용자 인터페이스(User Interface)를 안내합니다.](/platform/biostar_x/ui-common) #### [📄️사용자](/platform/biostar_x/ui-user) [사용자 페이지의 사용자 인터페이스(User Interface)를 안내합니다.](/platform/biostar_x/ui-user) #### [📄️모니터링](/platform/biostar_x/ui-monitoring) [모니터링 페이지의 사용자 인터페이스(User Interface)를 안내합니다.](/platform/biostar_x/ui-monitoring) #### [📄️대시보드](/platform/biostar_x/ui-dashboard) [대시보드 페이지의 사용자 인터페이스(User Interface)를 안내합니다.](/platform/biostar_x/ui-dashboard) #### [📄️설정](/platform/biostar_x/ui-settings) [설정 페이지의 사용자 인터페이스(User Interface)를 안내합니다.](/platform/biostar_x/ui-settings) --- ### 설정 최종 업데이트 | **2026년 5월 11일** 설정 페이지에서는 **BioStar X**의 다양한 설정을 관리할 수 있습니다. 이 페이지의 UI 구성 요소를 살펴보면 다음과 같습니다.  1. 설정 메뉴에서 제공하는 다양한 설정 메뉴를 확인할 수 있습니다. 자세한 내용은 [설정](/platform/biostar_x/how-to-guide-settings)을 참고하세요. 2. 페이지 목록을 탐색할 수 있는 도구입니다. 페이지를 이동하거나 원하는 페이지로 이동할 수 있습니다.  * : 첫 페이지로 이동합니다. * : 이전 페이지로 이동합니다. * : 다음 페이지로 이동합니다. * : 마지막 페이지로 이동합니다. * 원하는 페이지로 이동하려면 숫자 입력 필드에 페이지 번호를 입력하세요. * 한 페이지에 표시할 목록 개수를 설정하려면 행 선택 상자를 클릭하세요. 알아두기 설정 메뉴에 따라 지원하지 않을 수 있습니다. 3. 버튼을 클릭하면 추가 기능을 사용할 수 있습니다. 알아두기 설정 메뉴에 따라 지원하는 기능은 다를 수 있습니다. --- ### 사용자 최종 업데이트 | **2026년 9월 27일** 사용자 페이지의 사용자 메뉴에서는 사용자 그룹 관리, 사용자 관리, 출입 권한별 사용자 확인 등 다양한 기능을 통해 사용자를 효율적으로 관리하고, 권한을 통해 보안을 강화할 수 있습니다. 사용자 페이지의 UI 구성 요소를 살펴보면 다음과 같습니다.  1. 사용자 그룹 또는 출입 그룹을 확인할 수 있습니다. * 사용자 그룹에 대한 자세한 내용은 [사용자 그룹 관리하기](/platform/biostar_x/user-group-manage)를 참고하세요. * 액세스 탐색기에 대한 자세한 내용은 [출입 그룹 관리하기](/platform/biostar_x/view-user-by-access)를 참고하세요. 2. 사용자 그룹 또는 출입 그룹을 트리 구조 형식으로 확인할 수 있습니다. 트리 구조를 펼치거나 접을 수 있으며, 각 그룹을 클릭해 해당 그룹에 속한 사용자를 확인할 수 있습니다. 3. 사이드 메뉴에서 선택한 사용자 그룹의 사용자 수를 확인할 수 있습니다. 4. 사용자 목록의 표시된 모든 사용자를 선택하려면 모두 선택 버튼을 클릭하세요. 선택한 사용자 수는 선택된 항목에 표시됩니다. 5. 키워드를 입력해 사용자를 검색할 수 있습니다. 사용자 검색에 대한 자세한 내용은 [사용자 탐색하기](/platform/biostar_x/view-users#user-search)를 참고하세요. 6. 화면 오른쪽 상단에 제공하는 페이지 이동 버튼을 클릭해 다음 또는 이전 사용자 목록을 확인할 수 있습니다. 또는 원하는 페이지를 지정해 이동할 수도 있습니다. 자세한 내용은 [사용자 탐색하기](/platform/biostar_x/view-users#select-view-options)를 참고하세요. 7.  버튼을 클릭하면 사용자와 관련한 다양한 기능을 사용할 수 있습니다. * 내보내기: 사용자 목록을 CSV 파일 또는 Data 파일 형식으로 저장할 수 있습니다. 자세한 내용은 [사용자 정보 내보내기/가져오기](/platform/biostar_x/export-import-user-info)를 참고하세요. * 가져오기: 사용자 목록을 CSV 파일 또는 Data 파일 형식으로 불러거나 얼굴 인식 정보를 불러올 수 있습니다. 자세한 내용은 [사용자 정보 내보내기/가져오기](/platform/biostar_x/export-import-user-info)를 참고하세요. * 장치로 전송: 등록한 사용자 정보를 장치로 전송하는 기능입니다. 자세한 내용은 [장치로 사용자 정보 전송하기](/platform/biostar_x/transfer-user-info-to-device)를 참고하세요. * 얼굴 마이그레이션: **BioStar X** 이전 버전에서 등록한 얼굴을 최신 알고리즘으로 업그레이드하여 인식 성능을 향상할 수 있습니다. 자세한 내용은 [얼굴 마이그레이션](/platform/biostar_x/migration-face)을 참고하세요. * 열 레이아웃: 사용자 목록에서 열(column)의 헤더 항목을 변경할 수 있습니다. 자세한 내용은 [사용자 탐색하기](/platform/biostar_x/view-users#user-list-column-settings)를 참고하세요. * 인쇄: 사용자 목록을 인쇄할 수 있습니다. 8. 사용자 등록 및 일괄 수정, 삭제 기능을 이용할 수 있습니다. * 일괄 편집: 한 번에 여러 사용자의 정보나 출입 권한을 수정할 수 있습니다. 자세한 내용은 [사용자 정보 수정하기](/platform/biostar_x/edit-user#user-information-collective-modification)를 참고하세요. * 삭제: 선택한 사용자를 삭제할 수 있습니다. 자세한 내용은 [사용자 삭제하기](/platform/biostar_x/delete-user)를 참고하세요. * 새 사용자: 새로운 사용자를 등록할 수 있습니다. 자세한 내용은 [사용자 등록하기](/platform/biostar_x/add-user)를 참고하세요. --- ### 사용자 그룹 관리하기 최종 업데이트 | **2026년 7월 16일** 사용자 그룹은 공통 속성과 권한을 공유할 수 있습니다. 사용자가 그룹의 멤버가 되면 해당 그룹의 모든 속성을 자동으로 상속받을 수 있습니다. 사용자는 하나의 사용자 그룹에만 속할 수 있습니다. * 개별 사용자마다 출입 권한을 설정하는 대신, 부서별 또는 역할별 사용자 그룹을 만들어 동일한 권한을 한 번에 적용할 수 있습니다. * 그룹의 출입 권한을 수정하면 해당 그룹에 속한 모든 사용자에게 자동 적용되므로 관리자의 업무 부담을 줄일 수 있습니다. 조직 변경이나 신규 프로젝트 발생 시 빠르게 권한을 조정할 수 있습니다. * 그룹별 권한 설정을 통해 불필요한 출입을 방지하고 보안성을 높일 수 있습니다. * 특정 그룹의 출입 기록을 별도로 분석할 수 있어 보안 감사 및 로그 관리가 쉬워집니다. * 사용자 그룹은 출입 등급과 연동하여 출입 제한 시간, 출입 제한 구역 등 세부 정책을 적용할 수 있습니다. #### 그룹 추가[](#group-additional "그룹 추가에 대한 직접 링크 및 복사") 여러 명의 사용자를 효율적으로 관리하기 위해 그룹을 생성하세요. 사용자가 속한 조직 등으로 이름을 등록하면 편리하게 관리할 수 있습니다. 알아두기 * 그룹 이름은 사용자가 속한 조직 또는 부서 이름으로 등록하면 관리가 편리합니다. * 그룹의 하위 그룹을 최대 8단계까지 순차적으로 생성할 수 있습니다. * 사용자 그룹 이름은 최대 48자까지 입력할 수 있습니다. * 사용자 그룹 목록에서 그룹을 선택하면 해당 그룹에 속한 사용자만 사용자 목록에 표시할 수 있습니다. ##### 최상위 그룹 생성[](#creating-a-higher-group "최상위 그룹 생성에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 화면 왼쪽 사이드바의 사용자 그룹 탭에서 모든 사용자을 선택하고 마우스 오른쪽 버튼을 클릭하세요.  3. 팝업 메뉴에서 새 그룹 추가를 클릭하세요. 4. 그룹이 생성되면 원하는 그룹 이름을 입력하세요.  ##### 하위 그룹 생성[](#creating-a-lower-group "하위 그룹 생성에 대한 직접 링크 및 복사") 1. 화면 왼쪽 사이드바의 사용자 그룹 탭에서 상위 그룹을 선택하고 마우스 오른쪽 버튼을 클릭하세요.  2. 팝업 메뉴에서 새 그룹 추가를 클릭하세요. 3. 그룹이 생성되면 원하는 그룹 이름을 입력하세요. 알아두기 * 하위 그룹을 생성할 때는 상위 그룹을 선택해야 하며, 최대 8단계까지 생성할 수 있습니다. * 그룹을 다른 그룹으로 드래그하여 이동시키면 대상 그룹의 하위 그룹으로 설정할 수 있습니다. 모든 사용자로 그룹을 이동시키면 최상위 그룹으로 설정할 수 있습니다. #### 그룹 이름 변경[](#group-name-change "그룹 이름 변경에 대한 직접 링크 및 복사") 사용자가 속한 그룹의 이름을 변경할 수 있습니다. 조직 또는 부서의 이름이 변경되었을 때 그룹 이름도 같이 변경하는 것을 권장합니다. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 화면 왼쪽 사이드바의 사용자 그룹 목록에서 이름을 변경할 그룹을 선택하고 마우스 오른쪽 버튼을 클릭하세요.  3. 팝업 메뉴에서 그룹 이름 변경을 클릭하세요. 4. 원하는 그룹 이름으로 변경하세요. 사용자 그룹 목록에서 변경 사항을 확인하세요. 알아두기 사용자 그룹 이름은 최대 48자까지 입력할 수 있습니다. #### 그룹 삭제[](#group-deletion "그룹 삭제에 대한 직접 링크 및 복사") 사용자가 속한 그룹을 삭제할 수 있습니다. 1. 런처 페이지에서 사용자를 클릭하세요. 2. 화면 왼쪽 사이드바의 사용자 그룹 목록에서 삭제할 그룹을 선택하고 마우스 오른쪽 버튼을 클릭하세요. 3. 팝업 메뉴에서 그룹 삭제를 클릭하세요.  4. 확인 메시지가 나타나면 네 버튼을 클릭하세요. 사용자 그룹 목록에서 선택한 그룹이 삭제된 것을 확인하세요. #### 그룹별 사용자 확인하기[](#viewgroupuser "그룹별 사용자 확인하기에 대한 직접 링크 및 복사") 사용자 그룹에 속한 사용자를 확인할 수 있습니다. 사용자 페이지에서 화면 왼쪽 사이드바에서 원하는 사용자 그룹을 선택하세요. 선택한 사용자 그룹의 사용자가 목록에 표시됩니다.  #### 그룹 목록 확장/축소[](#그룹-목록-확장축소 "그룹 목록 확장/축소에 대한 직접 링크 및 복사") 사용자 그룹 목록을 확장하거나 축소할 수 있습니다. 사용자 그룹 탭에서 모든 사용자를 선택하고 마우스 오른쪽 버튼을 클릭하세요. 팝업 메뉴에서 모두 펼치기 또는 모두 접기를 클릭하세요.  그룹 내 하위 그룹이 있다면 하위 그룹을 확장하거나 축소할 수 있습니다. 상위 그룹을 선택하고 마우스 오른쪽 버튼을 클릭하세요. 팝업 메뉴에서 하위 펼치기 또는 하위 접기를 클릭하세요.  --- ### 사용자 관리하기 최종 업데이트 | **2025년 7월 4일** 등록된 사용자를 효과적으로 관리하는 방법을 안내합니다. 사용자 정보 수정 및 삭제, 장치와의 데이터 동기화, 출입 이력 추적, 사용자 데이터 내보내기/가져오기 등 사용자 관리에 필요한 핵심 기능들을 단계별로 설명합니다. #### [📄️사용자 정보 수정하기](/platform/biostar_x/edit-user) [개별 사용자 또는 여러 사용자의 정보를 수정하고 출입 권한을 변경하는 과정을 안내합니다.](/platform/biostar_x/edit-user) #### [📄️사용자 삭제하기](/platform/biostar_x/delete-user) [등록한 사용자를 삭제하는 방법을 안내합니다.](/platform/biostar_x/delete-user) #### [📄️장치로 사용자 정보 전송하기](/platform/biostar_x/transfer-user-info-to-device) [사용자 정보를 등록된 장치로 전송하는 방법을 안내합니다.](/platform/biostar_x/transfer-user-info-to-device) #### [📄️사용자 출입 이력 추적하기](/platform/biostar_x/trace-user-access-log) [사용자의 출입 이력을 추적하고 확인하는 방법을 안내합니다.](/platform/biostar_x/trace-user-access-log) #### [📄️사용자 정보 내보내기/가져오기](/platform/biostar_x/export-import-user-info) [사용자 정보를 내보내거나 가져오기를 통해 이전 버전 또는 다른 서버의 사용자 정보를 활용할 수 있습니다.](/platform/biostar_x/export-import-user-info) --- ### 출입 그룹 관리하기 최종 업데이트 | **2026년 9월 27일** 출입 그룹을 기준으로 사용자를 조회 및 관리 방법을 안내합니다. 액세스 탐색기를 사용하여 출입 그룹별로 등록된 사용자를 확인하고, 트리 구조를 통해 출입 권한 계층을 탐색할 수 있습니다. 알아두기 액세스 탐색기에서 출입 그룹에 속한 출입문이나 층을 확인하려면 출입 통제 기능을 미리 설정해야 합니다. 자세한 내용은 [출입 통제 설정하기](/platform/biostar_x/settings-access-control)를 참고하세요. #### 출입 그룹별 사용자 확인하기[](#view-user-by-access "출입 그룹별 사용자 확인하기에 대한 직접 링크 및 복사") 1. 런처 페이지에서 사용자를 클릭하세요. 2. 트리 구조 메뉴에서 액세스 탐색기 탭을 클릭하세요.  3. 모든 출입 그룹에서 원하는 출입 권한 그룹을 클릭하세요. 선택한 출입 권한 그룹에 속한 사용자를 사용자 목록에서 확인할 수 있습니다. 알아두기 출입 그룹 하위의 출입 등급 또는 층 등급을 확장하거나 축소하려면 또는 버튼을 클릭하세요. #### 트리 구조 알아보기[](#learn-tree-view "트리 구조 알아보기에 대한 직접 링크 및 복사") 트리 구조 메뉴는 아래와 같은 구조로 구성되어 있습니다. 모든 출입 그룹 출입 그룹 출입 등급 A 출입문 1 - 스케줄 출입문 2 - 스케줄 층 등급 A 엘리베이터 B 엘리베이터 B 1층 - 스케줄 엘리베이터 B 2층 - 스케줄 * **출입 그룹**은 출입 등급, 층 등급, 사용자 그룹, 사용자를 포함하는 상위 계층입니다. **출입 그룹**을 통해 출입 권한을 관리할 수 있습니다. 출입 그룹 생성에 대한 자세한 내용은 [출입 그룹 관리하기](/platform/biostar_x/settings-access-control-manage-access-group)를 참고하세요. * **출입 등급**은 사용자가 출입할 수 있는 시간을 설정하고, 이 시간 동안 출입문에 출입할 수 있는 권한을 부여합니다. 출입 등급 생성에 대한 자세한 내용은 [출입 등급 관리하기](/platform/biostar_x/settings-access-control-manage-access-level)를 참고하세요. * **층 등급**을 통해 사용자가 엘리베이터를 이용해 출입할 수 있는 층을 관리할 수 있습니다. 층 등급 생성에 대한 자세한 내용은 [층 등급 관리하기](/platform/biostar_x/settings-access-control-manage-floor-level)를 참고하세요. * **스케줄**은 출입 및 휴일 스케줄을 설정하여 출입 통제와 근태 관리를 효율적으로 운영하는 기능입니다. 스케줄 등록에 대한 자세한 내용은 [스케줄 설정하기](/platform/biostar_x/settings-schedule)를 참고하세요. * **엘리베이터**를 등록하고 엘리베이터를 통해 출입할 수 있는 층을 관리할 수 있습니다. 엘리베이터 등록에 대한 자세한 내용은 [엘리베이터 등록하기](/platform/biostar_x/settings-elevators-add)를 참고하세요. 알아두기 엘리베이터 등록 기능은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. --- ### 사용자 탐색하기 최종 업데이트 | **2026년 9월 27일** 사용자 목록 페이지에서 등록된 사용자를 조회하고 관리하는 방법을 안내합니다. 일반 검색과 고급 검색을 통해 원하는 사용자를 빠르게 찾을 수 있으며, 목록 정렬, 열 설정, 인쇄 등의 기능을 사용할 수 있습니다. 사용자 페이지에 접근하려면 런처 페이지에서 사용자를 클릭하거나 화면 왼쪽 상단의 바로 가기 목록에서 사용자를 선택하세요. #### 사용자 목록 보기[](#view-user-list "사용자 목록 보기에 대한 직접 링크 및 복사") 사용자 목록 페이지에서는 사용자의 기본 정보와 상태를 확인할 수 있으며, 각 사용자의 상세 정보를 열람하거나 수정할 수 있습니다.  사용자 목록은 등록된 사용자를 모두 표시하며, 각 사용자의 아이디, 이름, 이메일 주소, 사용 기간, 등록한 크리덴셜 현황, 상태를 기본으로 확인할 수 있습니다. 사용자는 아이디 순으로 목록에 표시됩니다. * 개별 사용자의 상세 정보를 확인하려면 사용자 목록에서 원하는 사용자를 클릭하세요. 사용자의 프로필 정보가 화면 오른쪽에 표시됩니다. 사용자 프로필 정보에서 자세히 보기 버튼을 클릭하면 사용자의 상세 정보를 수정할 수 있는 페이지로 이동합니다.  * 사용자 상세 정보를 수정하려면 사용자 목록에서 원하는 사용자를 더블 클릭하세요. 사용자의 상세 정보를 수정할 수 있는 페이지로 이동합니다. 알아두기 * 사용자 정보 수정에 대한 자세한 내용은 [사용자 정보 수정하기](/platform/biostar_x/edit-user)를 참고하세요. * 사용자 목록에서 열(Column) 레이아웃을 변경할 수 있습니다. 열 레이아웃 변경에 대한 자세한 내용은 [사용자 탐색하기](/platform/biostar_x/view-users#user-list-column-settings)를 참고하세요. #### 보기 옵션 선택[](#select-view-options "보기 옵션 선택에 대한 직접 링크 및 복사") 화면 오른쪽 상단의 도구 버튼을 이용해 사용자 목록의 보기 옵션을 변경할 수 있습니다. ##### 사용자 목록 페이지 이동[](#user-list-page-moves "사용자 목록 페이지 이동에 대한 직접 링크 및 복사") 사용자 목록에는 기본 10명의 사용자를 표시합니다. 화면 상단의 버튼을 클릭해 다른 페이지로 이동할 수 있습니다.  * : 사용자 목록의 첫 페이지로 이동합니다. * : 사용자 목록의 이전 페이지로 이동합니다. * : 사용자 목록의 다음 페이지로 이동합니다. * : 사용자 목록의 마지막 페이지로 이동합니다. * 원하는 페이지로 이동하려면 숫자 입력 필드에 페이지 번호를 입력하고 `Enter` 키를 누르세요. ##### 사용자 목록 표시 개수 변경[](#change-number-of-users-list-indications "사용자 목록 표시 개수 변경에 대한 직접 링크 및 복사") 사용자 목록에 표시되는 사용자 수를 변경할 수 있습니다. 화면 오른쪽 상단의 목록 선택 상자에서 원하는 사용자 수를 선택하세요. 선택할 수 있는 옵션은 50명, 100명, 200명입니다.  ##### 사용자 목록 정렬[](#user-list-alignment "사용자 목록 정렬에 대한 직접 링크 및 복사") 사용자 목록의 정렬 기준을 변경할 수 있습니다. 목록 상단의 열 제목을 클릭하면 오름차순 또는 내림차순으로 정렬할 수 있습니다. 예를 들어, 이름 열 제목을 클릭하면 사용자의 이름을 기준으로 오름차순 또는 내림차순으로 정렬됩니다. 이때 클릭한 항목에는 오름차순() 또는 내림차순() 아이콘이 표시됩니다.  알아두기 열의 종류에 따라 정렬할 수 없는 항목이 있을 수 있습니다. #### 사용자 검색[](#user-search "사용자 검색에 대한 직접 링크 및 복사") 특정 사용자를 검색하는 방법을 안내합니다. 사용자 목록 페이지에서 검색 기능을 사용하여 원하는 사용자를 빠르게 찾을 수 있습니다. 알아두기 * 검색 시 사용하는 키워드는 대소문자를 구분하지 않습니다. * 사용자의 기본 정보가 입력되어 있어야 검색할 수 있습니다. 사용자의 기본 정보 입력에 대한 자세한 내용은 [사용자 기본 정보 입력하기](/platform/biostar_x/add-user-basic-info)를 참고하세요. ##### 일반 검색[](#general-search "일반 검색에 대한 직접 링크 및 복사") 사용자의 아이디, 이름, 이메일을 기준으로 검색할 수 있습니다. 화면 상단의 검색 입력 필드에 원하는 키워드를 입력하고 `Enter` 키를 누르세요. 해당 키워드와 일치하는 사용자가 목록에 표시됩니다. 목록 최상단에서 검색 결과 개수를 확인할 수 있습니다.  ##### 고급 검색[](#advanced-search "고급 검색에 대한 직접 링크 및 복사") 사용자의 아이디, 이름, 이메일 주소, 전화번호 등을 특정해 검색할 수 있습니다. 1. 화면 상단의 검색 입력 필드 옆에 있는 버튼을 클릭하세요. 2. 고급 검색 창이 열리면, 원하는 검색 조건을 입력하고 검색 버튼을 클릭하세요.  알아두기 * 입력 필드 중 아이콘이 표시된 항목은 개인 정보 DB 암호화로 인해 전문만 검색할 수 있습니다. * 고급 검색 창에서 입력한 조건을 초기화하려면 초기화 버튼을 클릭하세요. * 고급 검색은 커스텀 사용자 필드에 대한 검색을 지원합니다. 커스텀 사용자 필드에 대한 자세한 내용은 [서버 상세 설정하기](/platform/biostar_x/settings-server-server#custom-field)를 참고하세요. #### 사용자 목록 열(Column) 설정[](#user-list-column-settings "사용자 목록 열(Column) 설정에 대한 직접 링크 및 복사") 사용자 목록에서 표시되는 열(Column) 설정을 변경할 수 있습니다. 열 설정을 통해 표시할 열을 선택하거나 열의 순서를 변경할 수 있습니다. 1. 사용자 목록 화면 오른쪽 상단의 버튼을 클릭하세요. 2. 열 레이아웃을 클릭하세요. 3. 열 레이아웃 창이 나타나면 원하는 열을 선택하거나 선택 해제하세요.  4. 열의 순서를 변경하려면 원하는 열을 클릭한 채로 드래그하여 위치를 변경하세요. 5. 설정을 저장하려면 적용 버튼을 클릭하세요. 알아두기 * 열 설정은 각 사용자 계정별로 저장됩니다. * 열 레이아웃 설정을 초기화하려면 기본 열 버튼을 클릭하세요. #### 사용자 목록 인쇄[](#print-user-list "사용자 목록 인쇄에 대한 직접 링크 및 복사") 현재 보고 있는 사용자 목록을 PDF 또는 SVG 파일로 저장할 수 있습니다. 1. 사용자 목록 화면 오른쪽 상단의 버튼을 클릭하세요. 2. 인쇄를 클릭하세요. 3. 인쇄 옵션 창이 나타나면 파일포맷 옵션에서 원하는 포맷을 선택하고 나머지 옵션을 설정하세요.  4. 인쇄 사유(선택 사항)를 입력하고 인쇄 버튼을 클릭하세요. 브라우저를 통해 열리는 PDF 또는 SVG 파일을 인쇄할 수 있습니다. 알아두기 인쇄 사유는 필수 입력 항목이 아닙니다. 인쇄 사유는 설정 → 감사 추적 → 출입 통제 감사 로그에서 기록을 확인할 수 있습니다. --- ### 방문자 신청 및 관리하기 최종 업데이트 | **2026년 9월 27일** 방문자 기능을 사용해 방문 신청용 PC에 방문 신청 페이지를 생성하고, 방문자 관리용 PC에서 방문자의 출입을 관리할 수 있습니다. 알아두기 * 방문자 기능은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. * 방문자 기능을 라이선스를 통해 활성화한 후 설정 방법에 대한 자세한 내용은 [방문자 설정하기](/platform/biostar_x/settings-visitor)를 참고하세요. #### 방문자 라이선스 적용[](#방문자-라이선스-적용 "방문자 라이선스 적용에 대한 직접 링크 및 복사") 방문자 라이선스 적용 방법을 안내합니다. **BioStar X** 구입처로부터 방문자 라이선스를 구입한 후 다음 안내에 따라 라이선스를 적용하세요. 1. **BioStar X** 관리자 계정으로 로그인하세요. 2. 런처 페이지에서 설정을 클릭하세요. 3. 화면 왼쪽 사이드바에서 라이선스 → BioStar X 라이선스를 클릭하세요. 4. 라이선스 활성화에서 등록 관리자와 라이선스 키 항목을 차례로 입력하세요.  5. 활성화 버튼을 클릭하세요. 등록한 라이선스는 활성화된 라이선스에서 확인할 수 있습니다. 알아두기 폐쇄된 네트워크 환경이나 인터넷 연결이 제한된 오프라인 상태에서 라이선스를 활성화하려면 [BioStar X 라이선스](/platform/biostar_x/settings-license-biostar-x-license#registering-offline)를 참고하세요. 팁 방문자 라이선스를 적용하면 설정 → 방문자 메뉴가 활성화되고, 화면 왼쪽 상단의 바로가기 목록에서 방문자 관리 페이지로 이동할 수 있는 링크가 추가됩니다. #### 방문 신청 페이지 설정[](#방문-신청-페이지-설정 "방문 신청 페이지 설정에 대한 직접 링크 및 복사") 방문 신청 페이지는 방문자 설정을 우선 진행한 후 사용할 수 있습니다. 방문 신청 페이지 설정 방법에 대한 자세한 내용은 [방문자 설정하기](/platform/biostar_x/settings-visitor)를 참고하세요. 방문 신청 페이지는 별도의 방문 신청용 PC에서 접속할 수 있으며, 방문자가 출입을 신청할 수 있습니다. 방문 신청에 대한 자세한 내용은 [방문 신청하기](/platform/biostar_x/visitor-register)를 참고하세요.  #### 방문자 출입 관리[](#방문자-출입-관리 "방문자 출입 관리에 대한 직접 링크 및 복사") 방문 신청 내역을 확인하고 방문자의 출입을 관리할 수 있습니다. 방문자 출입 관리 방법에 대한 자세한 내용은 [방문 신청 관리하기](/platform/biostar_x/visitor-register-manage)를 참고하세요.  --- ### 방문 신청하기 최종 업데이트 | **2026년 5월 11일** 사내 사용자가 아닌 외부 방문자가 방문 신청용 PC를 통해서 출입을 신청하는 방법을 안내합니다. 알아두기 * 방문 신청용 PC는 별도로 구성해야 하며, 방문자 설정이 선행되어야 합니다. 방문자 설정 방법에 대한 자세한 내용은 [방문자 설정하기](/platform/biostar_x/settings-visitor)를 참고하세요. * 방문 신청용 PC에 방문 신청 페이지 바로가기 아이콘이 없는 경우, [방문자 설정하기](/platform/biostar_x/settings-visitor#settings-visitor-pc-link)를 참고해 바로가기 아이콘을 생성하세요. #### 신규 방문 신청[](#신규-방문-신청 "신규 방문 신청에 대한 직접 링크 및 복사") 처음 방문하는 방문자가 방문 신청용 PC에서 출입을 신청하는 방법을 안내합니다. 1. 방문 신청용 PC에서 방문 신청 페이지를 실행하세요. 방문 신청 페이지 URL 주소는 `https://{biostar_x_server_ip}/#/register-welcome` 형식입니다. 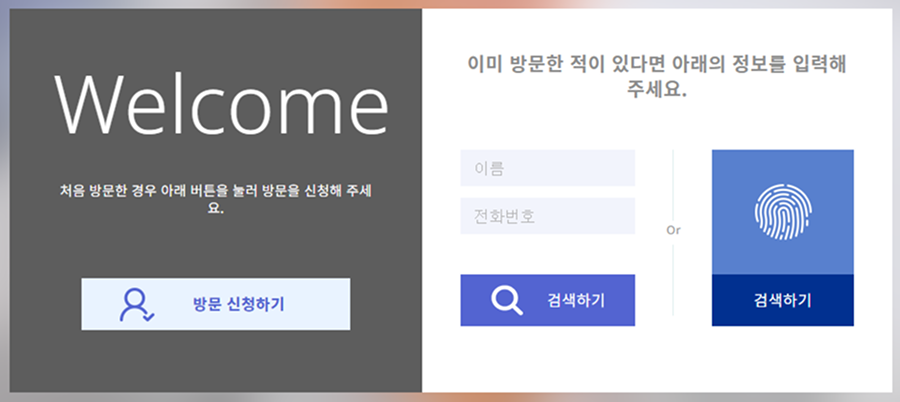 2. 화면 중앙의 방문 신청하기를 클릭하세요. 3. 방문처 출입에 대한 약관 및 개인 정보 처리 방침에 대한 동의를 완료한 후 화면 오른쪽 하단의 다음 버튼을 클릭하세요. 4. 방문 신청에 필요한 정보를 입력하세요.  * 방문자: 방문자의 이름과 전화번호를 입력하세요. * 관리자: 방문 대상 담당자의 이름과 전화번호를 입력하세요. * 출입 정보: 출입 구역 및 방문 기간을 설정하세요. 5. 정보 입력을 완료한 후 화면 오른쪽 하단의 다음 버튼을 클릭하세요. 6. 출입 수단을 설정하세요. 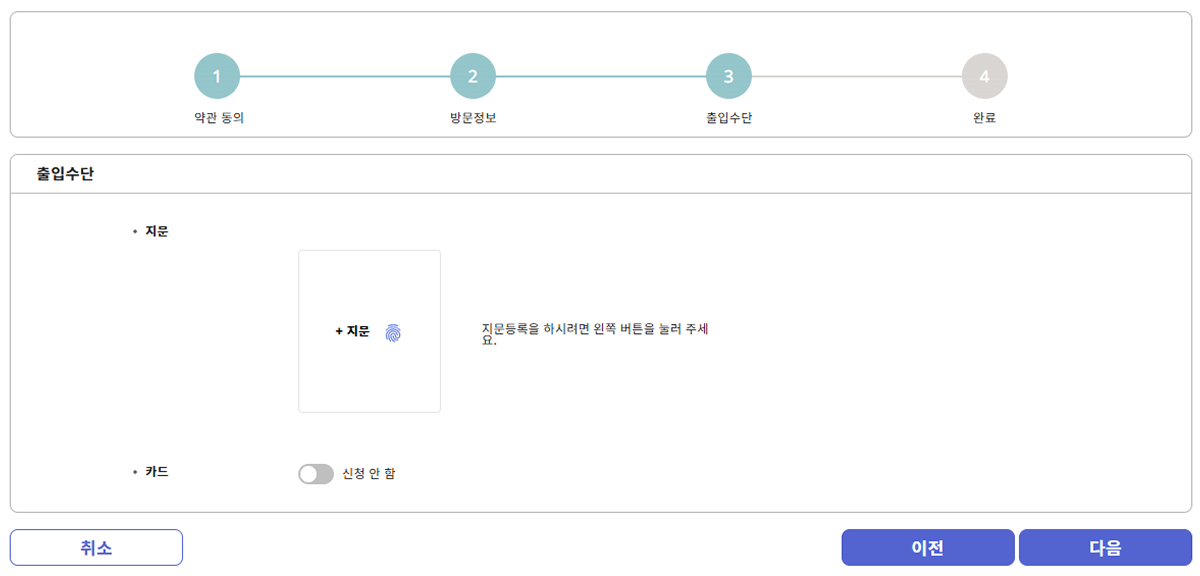 * 지문: 지문 인증을 사용하려면 + 지문 버튼을 클릭한 후 지문을 등록하세요. * 카드: 카드 인증을 사용하려면 신청으로 설정한 후 관리자에게 카드를 발급 받으세요. 7. 설정을 완료한 후 화면 오른쪽 하단의 다음 버튼을 클릭하세요. 8. 신청한 모든 정보를 확인한 후 화면 오른쪽 하단의 등록 버튼을 클릭하세요. 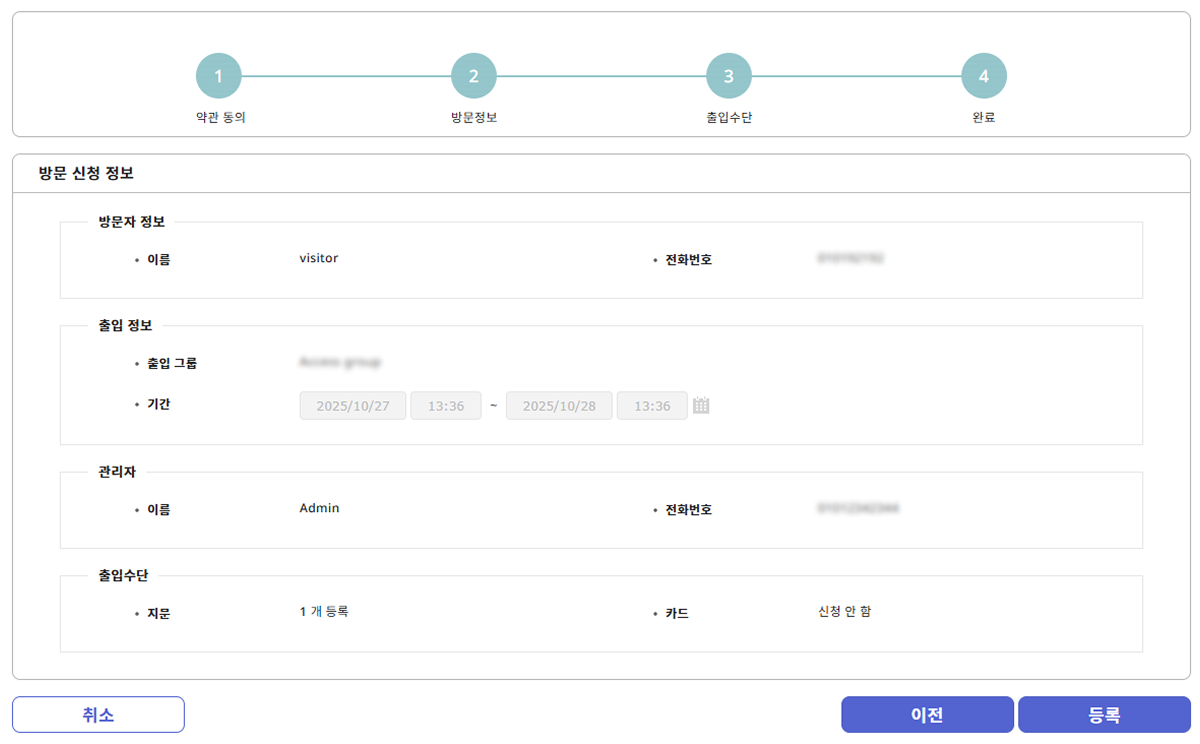 알아두기 * 방문처 출입에 대한 약관 및 개인 정보 처리 방침 작성에 대한 자세한 내용은 [방문자 설정하기](/platform/biostar_x/settings-visitor#settings-visitor-terms)를 참고하세요. * 이름은 최대 48자까지 입력할 수 있습니다. * 방문자 정보 입력에 커스텀 필드를 추가하려면 [방문자 설정하기](/platform/biostar_x/settings-visitor#settings-visitor-custom-field)를 참고하세요. * 방문 PC에 할당한 방문처의 출입 그룹만 선택할 수 있습니다. 자세한 내용은 [방문자 설정하기](/platform/biostar_x/settings-visitor#settings-visitor-site)를 참고하세요. * 출입 그룹에 대한 자세한 내용은 [출입 그룹 관리하기](/platform/biostar_x/settings-access-control-manage-access-group)를 참고하세요. * 이전 단계로 돌아가 방문 정보를 수정하려면 이전 버튼을 클릭하세요. * 지문을 스캔하려면 방문자 신청용 PC에 지문 등록 장치가 연결되어 있어야 합니다. #### 기존 정보로 방문 신청[](#기존-정보로-방문-신청 "기존 정보로 방문 신청에 대한 직접 링크 및 복사") 방문처에 지문이 등록되어 있다면 지문을 검색한 뒤 기존 방문 정보를 사용해 방문을 신청할 수 있습니다. 1. 방문 신청용 PC에서 방문 신청 페이지를 실행하세요. 방문 신청 페이지 URL 주소는 `https://{biostar_x_server_ip}/#/register-welcome` 형식입니다.  2. 화면 중앙에 있는 지문 아이콘 하단의 검색하기를 클릭하세요. 3. 지문 스캔 장치에 지문을 스캔하세요. 스캔한 지문을 이용해 등록된 사용자를 검색합니다. 4. 이전에 지문을 등록한 방문자와 일치하는 지문이 있다면 확인 메시지가 나타납니다.  5. 검색된 방문자가 맞는다면 네 버튼을 클릭하세요. 6. 방문처 출입에 대한 약관 및 개인 정보 처리 방침에 대한 동의를 완료한 후 화면 오른쪽 하단의 다음 버튼을 클릭하세요. 7. 이전 방문 시 설정한 방문 정보를 확인하세요. 기존 정보를 수정하려면 각 항목을 수정한 후 화면 오른쪽 하단의 다음 버튼을 클릭하세요.  8. 이전 방문 시 설정한 출입 수단을 확인하세요. 기존 출입 수단을 변경하려면 변경할 항목을 수정한 후 화면 오른쪽 하단의 다음 버튼을 클릭하세요. 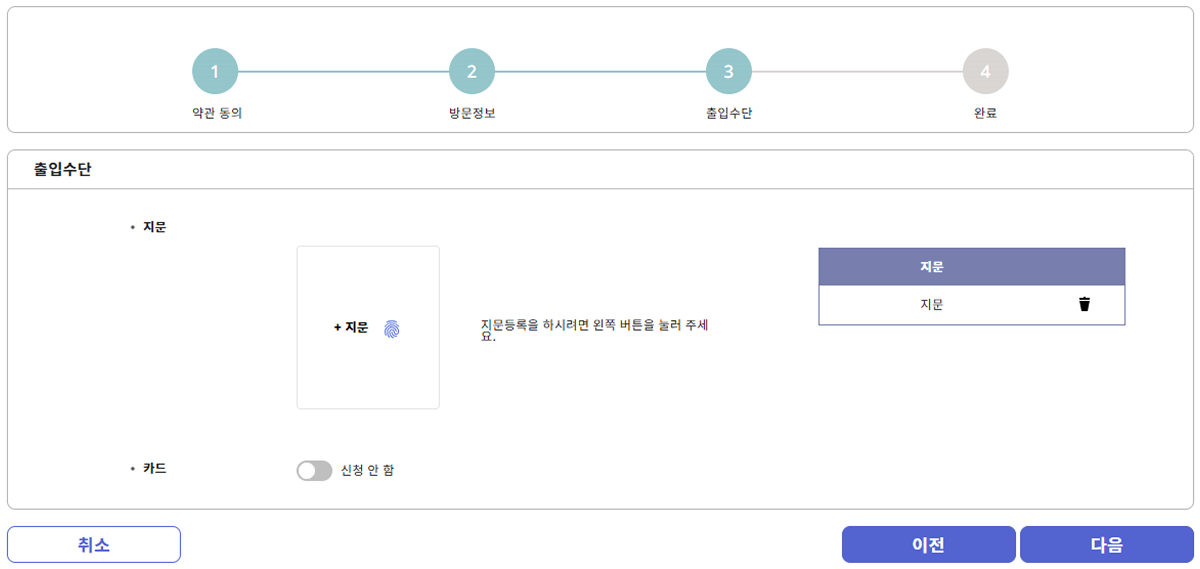 9. 신청한 모든 정보를 확인한 후 화면 오른쪽 하단의 등록 버튼을 클릭하세요.  --- ### 전체 방문자 관리하기 최종 업데이트 | **2026년 5월 11일** 1. 런처 페이지에서 방문자를 클릭하세요. 2. 화면 상단의 전체 탭을 클릭하세요.  알아두기 * 전체 방문자 목록에서 방문 신청을 승인하거나 방문자를 추가할 수 있습니다. 자세한 내용은 [방문 신청하기](/platform/biostar_x/visitor-register)를 참고하세요. * 전체 방문자 목록에서 체크인 또는 체크아웃 상태의 방문자를 관리할 수 있습니다. 자세한 내용은 다음 문서를 참고하세요. * [체크인 방문자 관리하기](/platform/biostar_x/visitor-register-checkin-manage) * [체크아웃 방문자 관리하기](/platform/biostar_x/visitor-register-checkout-manage) --- ### 체크인 방문자 관리하기 최종 업데이트 | **2025년 10월 28일** 체크인 상태의 방문자를 확인하고 방문 정보를 수정하거나 체크아웃 처리할 수 있습니다. 1. 런처 페이지에서 방문자를 클릭하세요. 2. 화면 상단의 체크인 탭을 클릭하세요.  3. 방문자 목록에서 수정 또는 체크아웃할 방문자를 클릭하세요. 4. 방문자의 방문 신청 정보를 확인하세요.  * 개별 항목을 수정하고 저장하려면 화면 오른쪽 하단의 수정 버튼을 클릭하세요. * 체크아웃 처리하려면 화면 오른쪽 하단의 체크아웃 버튼을 클릭하세요. 알아두기 체크인 목록에서도 방문자를 선택해 체크아웃 처리할 수 있습니다. 목록에서 체크아웃할 방문자의 체크박스를 클릭하고 화면 오른쪽 상단의 체크아웃 버튼을 클릭하세요.  --- ### 체크아웃 방문자 관리하기 최종 업데이트 | **2025년 10월 28일** 체크아웃 상태의 방문자를 확인하고 해당 방문 신청 정보를 사용해 다시 방문을 등록할 수 있습니다. 1. 런처 페이지에서 방문자를 클릭하세요. 2. 화면 상단의 체크아웃 탭을 클릭하세요.  3. 방문자 목록에서 다시 등록할 방문자를 클릭하세요. 4. 화면 오른쪽 하단의 수정 버튼을 클릭하세요. 5. 수정 필요한 항목이 있다면 개별 항목을 수정한 후 등록 버튼을 클릭하세요.  재등록한 방문자가 방문 신청 목록에 추가됩니다. 화면 상단의 방문 신청 탭을 클릭해 확인하세요. --- ### 방문 신청 관리하기 최종 업데이트 | **2026년 7월 16일** 방문 신청을 승인하거나 수정할 수 있습니다. 관리자가 직접 방문자를 추가하거나 삭제할 수도 있습니다. #### 방문 승인[](#방문-승인 "방문 승인에 대한 직접 링크 및 복사") 방문 신청 내역을 확인하고 방문자의 출입을 승인하는 방법을 안내합니다. 1. 런처 페이지에서 방문자를 클릭하세요. 2. 방문자 목록에서 방문을 승인할 방문자를 클릭하세요. 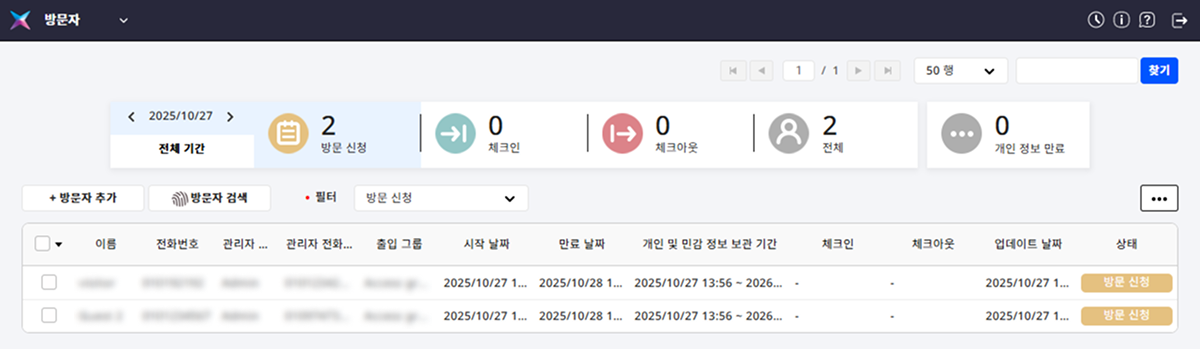 3. 방문자의 방문 정보를 확인한 후 수정 필요한 항목은 수정 후 수정 버튼을 클릭하세요. 4. 화면 오른쪽 하단의 체크인 버튼을 클릭하세요. 5. 방문 신청 정보의 내용을 확인하고 방문을 승인하려면 화면 오른쪽 하단의 승인 버튼을 클릭하세요. 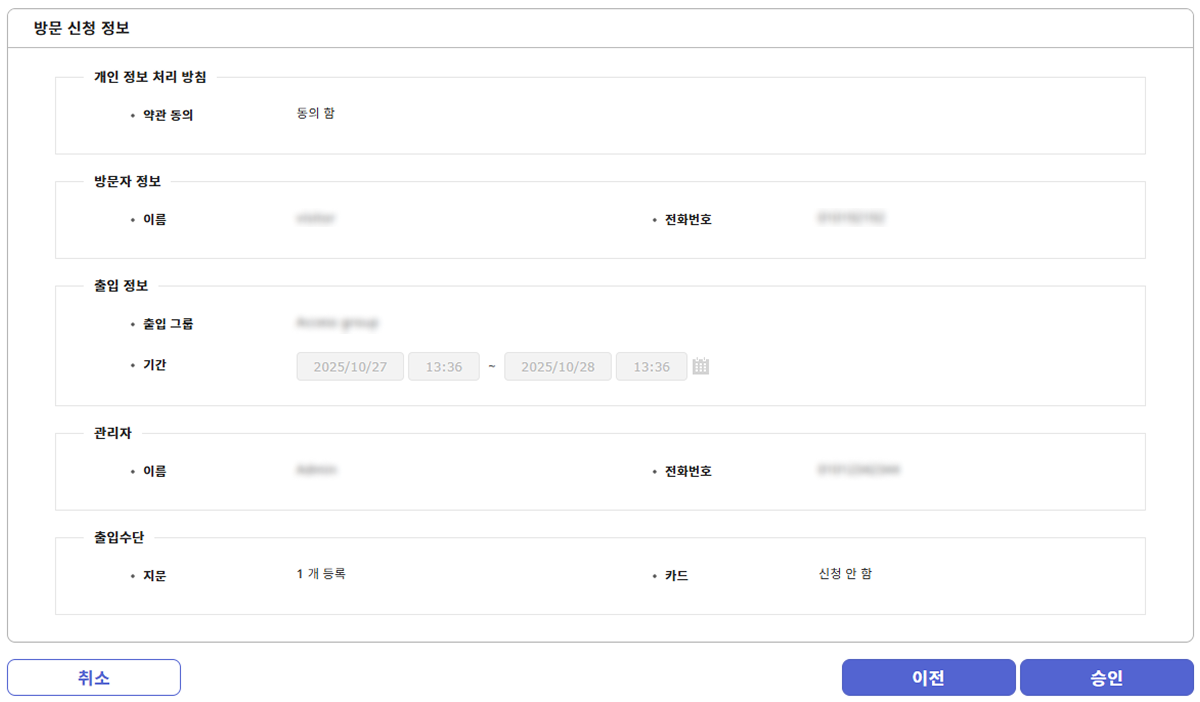 알아두기 * 방문을 신청할 때 방문자 출입 이용 약관에 동의하지 않은 신청자의 경우 승인 버튼이 비활성화됩니다. 약관 보기 버튼을 클릭해 방문자에게 출입 이용 약관을 제공하고, 약관 동의를 받으세요. 방문자 출입 이용 약관에 동의하지 않는다면 방문이 제한됩니다.  * 방문 PC에 카드 등록 장치가 설정되어 있다면 승인 및 카드등록 버튼이 활성화됩니다. 방문자의 방문을 승인하고 출입 카드를 발급하려면 승인 및 카드등록 버튼을 클릭하세요. 자세한 내용은 [#approve-and-register-card](#approve-and-register-card)을 참고하세요. * 방문 PC에 카드 사용을 설정하려면 설정 → 방문자 메뉴에서 아래와 같은 최소 설정이 필요합니다. 자세한 내용은 [방문자 설정하기](/platform/biostar_x/settings-visitor#settings-visitor)를 참고하세요. 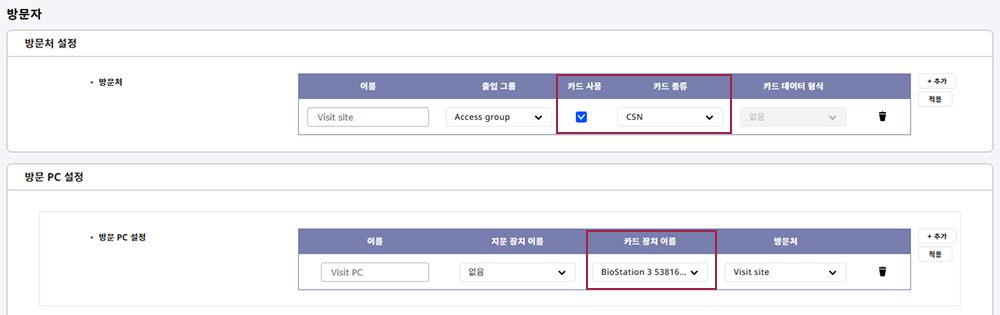 * 방문처 설정 → 카드 사용 / 카드 종류 * 방문 PC 방문 PC 설정 → 카드 장치 이름 ##### 승인 및 카드 등록[](#approve-and-register-card "승인 및 카드 등록에 대한 직접 링크 및 복사") 방문 신청을 승인하고 출입 카드를 발급하는 방법을 안내합니다. 1. 방문 신청 정보 화면에서 화면 오른쪽 하단의 승인 및 카드등록 버튼을 클릭하세요.  2. 카드 등록 창이 나타나면 원하는 등록 방법을 선택하세요. * 리더로 등록 * 직접 입력 ###### 리더로 등록 방문 PC에 연결된 장치로 카드 정보를 스캔하여 등록할 수 있습니다. 1. 등록 방법을 리더로 등록으로 선택하세요. 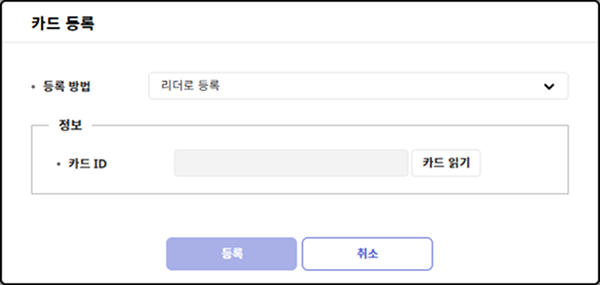 2. 등록할 카드를 장치에 스캔하려면 카드 읽기 버튼을 클릭하세요. 3. 카드를 등록하려면 등록 버튼을 클릭하세요. ###### 직접 입력[](#-1 "-1에 대한 직접 링크 및 복사") 카드 번호를 직접 입력하여 등록할 수 있습니다. 1. 등록 방법을 직접 입력으로 선택하세요. 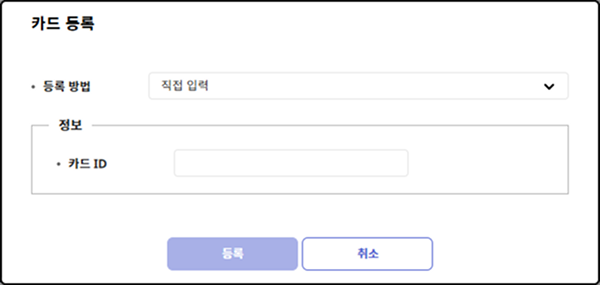 2. 카드 ID를 직접 입력하세요. 3. 카드를 등록하려면 등록 버튼을 클릭하세요. #### 지문 검색으로 방문자 승인[](#지문-검색으로-방문자-승인 "지문 검색으로 방문자 승인에 대한 직접 링크 및 복사") 지문을 등록한 방문자를 지문으로 검색한 후 승인 처리할 수 있습니다. 1. 런처 페이지에서 방문자를 클릭하세요. 2. 방문 신청 목록에서 왼쪽 상단의 방문자 검색 버튼을 클릭하세요.  3. 지문 스캔 장치에 방문자의 지문을 스캔하세요. 4. 지문과 일치하는 방문자가 검색되면 확인 메시지가 나타납니다. 신청 정보 버튼을 클릭하세요.  5. 방문자의 방문 정보를 확인한 후 수정 필요한 항목은 수정 후 수정 버튼을 클릭하세요. 6. 화면 오른쪽 하단의 체크인 버튼을 클릭하세요. 7. 방문 신청 정보의 내용을 확인하고 방문을 승인하려면 화면 오른쪽 하단의 승인 버튼을 클릭하세요. #### 방문자 추가[](#방문자-추가 "방문자 추가에 대한 직접 링크 및 복사") 관리자가 직접 방문자를 추가하는 방법을 안내합니다. 1. 런처 페이지에서 방문자를 클릭하세요. 2. 방문자 목록에서 왼쪽 상단의 방문자 추가 버튼을 클릭하세요.  3. 방문자 섹션에서 방문자의 이름과 전화번호를 입력하세요.  4. 관리자 섹션에서 방문 대상 담당자의 이름과 전화번호를 입력하세요.  이름 또는 전화번호를 입력하면 입력 정보와 일치하는 사용자 목록이 표시됩니다. 원하는 사용자를 지정하려면 선택 버튼을 클릭하세요. 5. 출입 정보 섹션에서 출입 그룹 및 방문 기간을 설정하세요.  방문 PC에 할당한 방문처의 출입 그룹만 선택할 수 있습니다. 자세한 내용은 [방문자 설정하기](/platform/biostar_x/settings-visitor#settings-visitor-site)를 참고하세요. 6. 크리덴셜 섹션에서 출입 수단을 설정하세요. 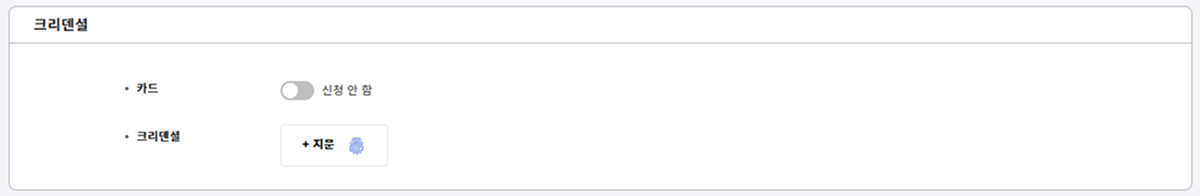 * 카드: 카드 인증을 사용하려면 신청으로 설정하세요. * 지문: 지문 인증을 사용하려면 + 지문 버튼을 클릭한 후 방문자의 지문을 등록하세요. 7. 방문자 추가를 완료하려면 화면 오른쪽 하단의 등록 버튼을 클릭하세요. 알아두기 * 이름은 최대 48자까지 입력할 수 있습니다. * 방문자 정보 입력에 커스텀 필드를 추가하려면 [방문자 설정하기](/platform/biostar_x/settings-visitor#settings-visitor-custom-field)를 참고하세요. #### 방문자 삭제[](#방문자-삭제 "방문자 삭제에 대한 직접 링크 및 복사") 1. 런처 페이지에서 방문자를 클릭하세요. 2. 방문 신청 목록에서 삭제할 방문자의 체크박스를 클릭하세요. 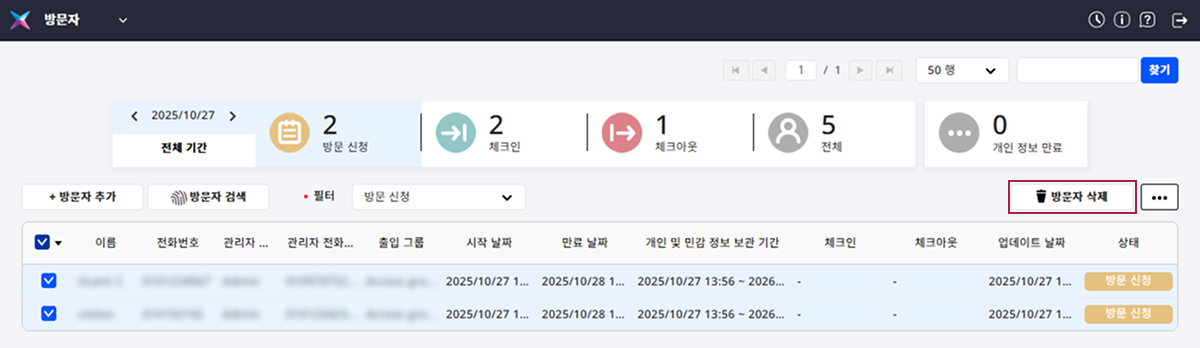 3. 화면 오른쪽 상단의 방문자 삭제 버튼을 클릭하세요. 4. 확인 메시지가 나타나면 네 버튼을 클릭하세요. 알아두기 * 방문자 삭제 버튼은 방문자의 체크박스를 클릭하면 활성화됩니다. * 방문자는 방문 신청 목록에서만 삭제할 수 있습니다. --- ### 개인 정보 만료 방문자 삭제하기 최종 업데이트 | **2026년 5월 11일** 개인 정보 보관 기간이 만료된 방문자 정보를 삭제할 수 있습니다. 1. 런처 페이지에서 방문자를 클릭하세요. 2. 화면 상단의 개인 정보 만료 탭을 클릭하세요. 3. 개인 정보 보관 기간이 초과한 방문자 목록이 표시되면 삭제할 방문자의 체크박스를 클릭하세요. 1명 이상을 선택할 수 있습니다.  4. 방문자 목록에서 오른쪽 상단의 개인 정보 삭제 버튼을 클릭하세요. 5. 확인 메시지가 나타나면 네 버튼을 클릭하세요. 알아두기 * 전체 관리자 권한을 가진 사용자만 개인 정보 만료 방문자 목록을 확인할 수 있습니다. 사용자 권한에 대한 자세한 내용은 [사용자 등록하기](/platform/biostar_x/add-user)를 참고하세요. * 개인 정보 보관 기간 설정에 대한 자세한 내용은 [방문자 설정하기](/platform/biostar_x/settings-visitor#settings-visitor-terms)를 참고하세요. --- ## Biostar_x_mobile ### BioStar X 모바일 최종 업데이트 | **2026년 9월 27일** BioStar X 모바일 앱을 사용하면 모바일 기기에서 BioStar X 출입 통제 시스템을 관리할 수 있습니다. 사용자 등록, 출입문 원격 제어, 실시간 이벤트 모니터링, 경보 알람 처리 등의 작업을 수행할 수 있습니다. 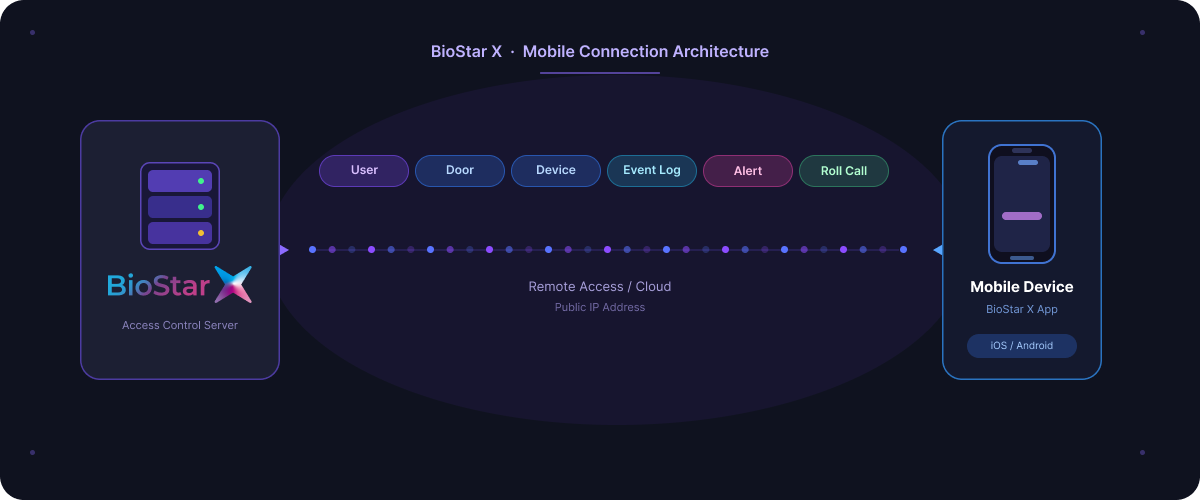 #### 주요 기능[](#주요-기능 "주요 기능에 대한 직접 링크 및 복사") ##### 사용자 관리[](#사용자-관리 "사용자 관리에 대한 직접 링크 및 복사") * 사용자 정보 추가, 삭제 및 편집 * 크리덴셜 관리: PIN, 지문, IR 페이스, 얼굴, 카드(CSN, Wiegand, 스마트 카드: SCC, AoC) ##### 출입문 제어[](#출입문-제어 "출입문 제어에 대한 직접 링크 및 복사") * 원격으로 출입문 잠금, 잠금 해제, 열기 및 해제 * 안티패스백(APB) 해제 및 출입문 경보 재설정 ##### 장치 관리[](#장치-관리 "장치 관리에 대한 직접 링크 및 복사") * 장치 목록 확인 및 잠금 상태의 장치를 원격 해제 ##### 실시간 모니터링[](#실시간-모니터링 "실시간 모니터링에 대한 직접 링크 및 복사") * 지속적인 관리를 위해 실시간 출입 이벤트 로그 확인 ##### 경보 관리[](#경보-관리 "경보 관리에 대한 직접 링크 및 복사") * 출입문 및 장치, 고급 출입 통제 경보 처리 * 신규 및 확인된 이벤트에 대한 별도 목록을 통해 효율적인 경보 관리 ##### 이동 중 출입 통제 관리[](#이동-중-출입-통제-관리 "이동 중 출입 통제 관리에 대한 직접 링크 및 복사") 이동 중에도 BioStar X 모바일 앱을 사용하여 다음 작업을 수행할 수 있습니다. * 사용자 관리 및 자격 증명 추가 * 실시간 이벤트 모니터링 * 경보에 신속하게 대응 * 출입문 알림: 열림 요청, 강제 열림, 열림 유지 * 기기 알림: 변조, 재부팅, RS485 연결 끊김 * 구역 경보: 안티패스백, 화재 등 #### 개인정보 보호[](#개인정보-보호 "개인정보 보호에 대한 직접 링크 및 복사") 슈프리마는 BioStar X 모바일 앱을 통해 어떠한 개인 정보도 수집, 저장 또는 처리하지 않습니다. 모든 사용자 관련 정보(얼굴 이미지 또는 자격 증명 등)는 고객사 내부 시스템으로 직접 전송되며 슈프리마 서버로 전송되지 않습니다. --- ### 사용자 등록하기 최종 업데이트 | **2026년 9월 27일** 새로운 사용자나 임시 방문자를 시스템에 추가해야 할 때, 기본 정보와 권한, 인증 수단을 함께 등록할 수 있습니다.  1. 앱 홈 화면에서 USER를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → User를 탭하세요. 2. 화면 오른쪽 상단의 를 탭하세요. 3. 등록할 사용자의 기본 정보를 입력하고 크리덴셜을 설정하세요. #### 프로필 이미지 등록[](#프로필-이미지-등록 "프로필 이미지 등록에 대한 직접 링크 및 복사")  사용자의 프로필 이미지를 등록하려면 화면 상단의 프로필 아이콘을 탭하세요. * Take photo: 모바일 기기의 카메라로 사진을 촬영해 프로필 이미지로 등록할 수 있습니다. * From Gallery: 모바일 기기의 저장된 사진을 선택해 프로필 이미지로 등록할 수 있습니다. 알아두기 등록된 프로필 이미지를 삭제하려면 Remove Picture를 탭하세요. #### 사용자 정보 입력 및 권한 설정[](#사용자-정보-입력-및-권한-설정 "사용자 정보 입력 및 권한 설정에 대한 직접 링크 및 복사")  * ID: 사용자에게 부여되는 고유 아이디입니다. 시스템에 의해 자동 생성된 값이 기본 입력되어 있습니다. 직접 입력할 수도 있습니다. * Name: 사용자의 이름을 입력하세요. * Account Level: 사용자의 관리자 등급을 선택할 수 있습니다. | 관리자 등급 | 메뉴별 권한 | | | ------------------- | -------------------------- | ---------- | | None | - | 없음 | | Administrator | 모든 메뉴 | 모든 권한 | | User Operator | 사용자 | 읽기, 쓰기 | | Monitoring Operator | 모니터링, 데이터, 대시보드 | 읽기, 쓰기 | | T\&A Operator | 근태 관리 | 읽기, 쓰기 | | Visitor Operator | 방문자 | 읽기, 쓰기 | 관리자 등급을 설정하면 로그인 아이디와 비밀번호를 설정해 해당 사용자가 BioStar X 서버에 로그인할 수 있습니다.  * User Group: 사용자가 속한 그룹을 선택하세요. * Email: 사용자의 이메일 주소를 입력하세요. * Phone: 사용자의 전화번호를 입력하세요. * Status: 사용자 계정을 활성화하거나 비활성화할 수 있습니다. * Period: 사용자 계정을 사용할 기간을 설정하세요. 시작 날짜와 종료 날짜를 설정하여 해당 기간 동안만 사용자 계정을 사용할 수 있습니다. * Access Group: 사용자의 출입 그룹을 선택할 수 있습니다. **사용자 ID 및 이름 입력 규칙** [](#ruleUseridName) * ID의 값으로 띄어쓰기를 포함할 수 없습니다. * ID에는 마침표(`.`)를 포함할 수 있으나, 마침표 하나(`.`) 또는 마침표 두 개(`..`)만으로는 입력할 수 없습니다. * 사용자 이름은 특수 기호를 포함하여 최대 48자까지 입력할 수 있습니다. > 특수 기호: `~` `!` `@` `#` `$` `%` `^` `&` `(` `)` `-` `_` `=` `+` `[` `]` `{` `}` `;` `.` `'` * 사용자 ID 및 이름에는 다음 문자를 사용할 수 없습니다. `₩` `/` `:` `*` `?` `"` `<` `>` `|` `` ` `` * 사용자 ID에는 홑따옴표(`'`)도 사용할 수 없습니다. * 사용자 이름의 맨 앞에는 `&@~`를 연속으로 입력할 수 없습니다. 단, `&`, `@`, `~`를 각각 단독으로 사용자 이름의 첫 글자로 사용할 수 있습니다. 알아두기 * 사용자 아이디는 설정 → 서버 메뉴의 사용자 ID 종류 옵션에 따라 설정할 수 있는 값이 다를 수 있습니다. 자세한 내용은 [서버 상세 설정하기](/platform/biostar_x/settings-server-server#userid-type)를 참고하세요. * T\&A Operator 및 Visitor Operator 등급은 별도의 라이선스가 필요합니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. * 출입 그룹 추가 및 설정에 대한 자세한 내용은 [출입 그룹 관리하기](/platform/biostar_x/settings-access-control-manage-access-group)를 참고하세요. #### 크리덴셜 등록[](#크리덴셜-등록 "크리덴셜 등록에 대한 직접 링크 및 복사") 사용자를 등록할 때, 사용자가 출입 통제 시스템에 접근할 수 있도록 크리덴셜을 같이 등록할 수 있습니다. 사용자의 지문 및 얼굴, 카드 정보, 비밀번호 등을 크리덴셜로 등록할 수 있습니다. 크리덴셜은 사용자를 새로 등록하거나 수정할 때 추가 또는 변경할 수 있습니다. 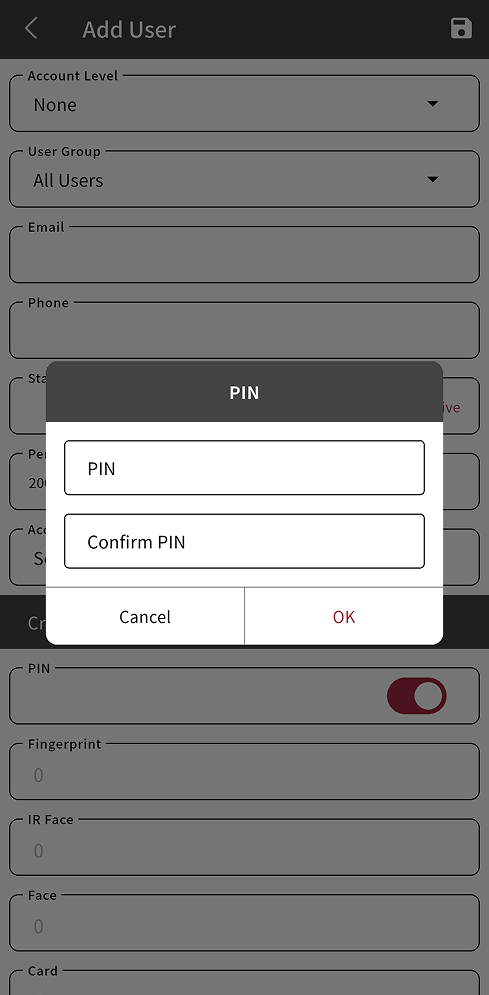 ##### PIN 등록[](#enrollPin "PIN 등록에 대한 직접 링크 및 복사") 사용자가 장치에 PIN 번호를 입력하여 출입할 수 있도록 PIN 크리덴셜을 등록할 수 있습니다. 1. Credential → PIN을 탭하세요. 2. PIN 입력 창이 나타나면 원하는 PIN을 차례로 입력하세요. 3. 입력을 완료하면 OK를 탭하세요. 알아두기 * PIN은 최소 4~16자리여야 하며 숫자만 입력할 수 있습니다. * 사용자당 최대 1개의 PIN 크리덴셜을 등록할 수 있습니다. 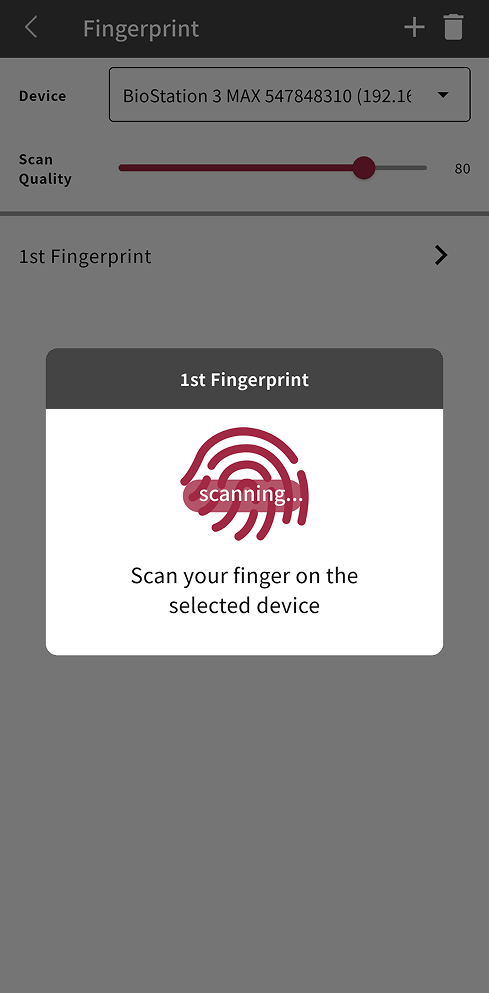 ##### 지문 등록[](#enrollFingerprint "지문 등록에 대한 직접 링크 및 복사") 출입을 위한 인증 수단으로 사용자의 지문을 등록해 사용할 수 있습니다. 지문 인증을 지원하는 장치를 통해 사용자의 지문 정보를 등록하세요. **지문을 등록하기 전에…** * 사용자의 지문이 깨끗하고 물기가 없는지 확인하세요. * 상처가 있거나 지문이 희미한 손가락은 등록하지 마세요. 1. Credential → Fingerprint를 탭하세요. 2. 지문을 등록할 장치를 선택하려면 Device를 탭하세요. 3. Add Device 팝업에서 지문 등록 장치를 선택하고 Yes를 탭하세요. 4. Scan Quality에서 지문 품질을 조절할 수 있습니다. 기본값은 **80**입니다. 설정한 품질 수준에 미치지 않으면 지문 정보를 등록할 수 없습니다. 5. 화면 오른쪽 상단의 를 탭하세요. 6. 목록에 1st Fingerprint가 추가되면 탭하세요. 7. scanning... 팝업이 나타나면 선택한 장치에서 지문을 스캔하세요. 8. 지문 확인을 위해 동일한 지문을 다시 스캔하세요. 9. 지문 스캔을 완료하면 OK를 탭하세요. 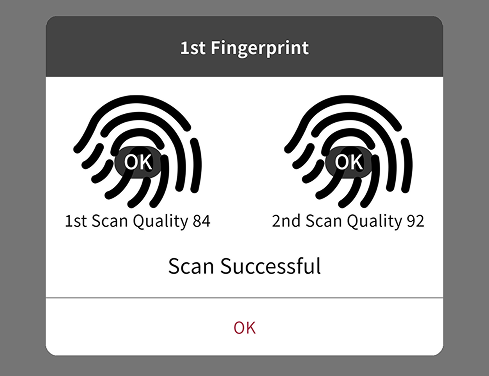 알아두기 * 장치 목록은 BioStar X 서버에 등록된 지문 인식 장치 중 지문 등록이 가능한 장치만 표시됩니다. * 지문을 추가 등록하려면 5-9 단계를 반복하세요. 사용자당 최대 10개까지 지문을 등록할 수 있습니다. * 등록한 지문을 수정하려면 해당 지문 크리덴셜을 탭하고 위 과정을 반복하세요. 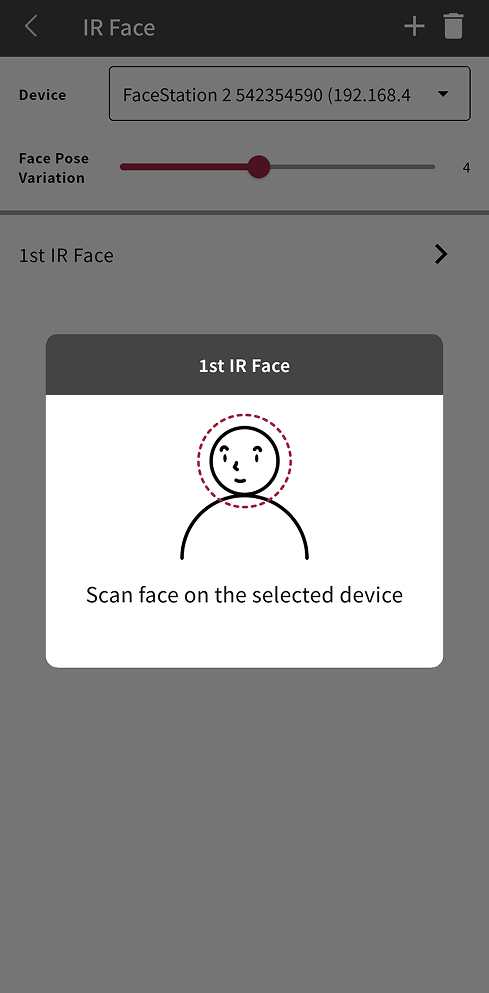 ##### IR 페이스 등록[](#ir-페이스-등록 "IR 페이스 등록에 대한 직접 링크 및 복사") 출입을 위한 인증 수단으로 사용자의 얼굴을 등록해 사용할 수 있습니다. IR 페이스 등록은 사용자의 얼굴을 적외선 카메라로 촬영한 인증 수단입니다. 1. Credential → IR Face를 탭하세요. 2. Device를 탭하고 IR 페이스를 등록할 수 있는 장치를 선택하고 Yes를 탭하세요. 3. 얼굴의 위치, 각도, 거리에 대한 민감도를 설정하려면 Face Pose Variation을 조절하세요. 기본값은 **4**입니다. 정밀한 IR 페이스 템플릿을 얻으려면 높게 설정하세요. 4. 화면 오른쪽 상단의 를 탭하세요. 5. 목록에 1st IR Face가 추가되면 탭하세요. 6. 얼굴 등록 팝업이 나타나면 선택한 장치에서 얼굴을 스캔하세요. 얼굴이 인식되면 팝업에 얼굴 이미지가 나타납니다.  7. IR 페이스 등록을 완료하려면 OK를 탭하세요. 알아두기 * IR 페이스를 등록할 수 있는 장치는 아래를 참고하세요. * FaceStation 2 * FaceLite * IR 페이스는 최대 5개까지 등록할 수 있습니다. * 얼굴 인증률이 낮다면 얼굴 정보를 삭제하고 새로운 얼굴 정보를 등록하세요. * 등록한 IR 페이스를 수정하려면 해당 IR 페이스 크리덴셜을 탭하고 위 과정을 반복하세요. 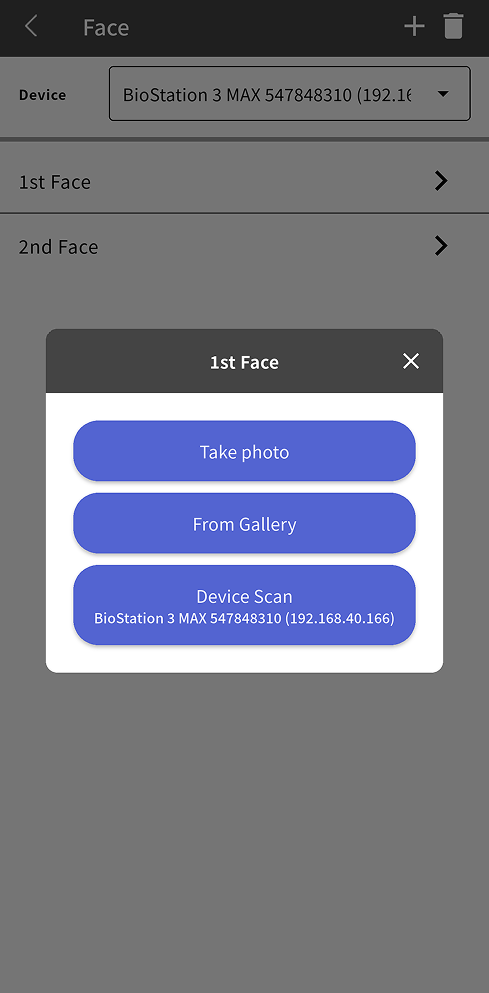 ##### 얼굴 등록[](#얼굴-등록 "얼굴 등록에 대한 직접 링크 및 복사") 출입을 위한 인증 수단으로 사용자의 얼굴을 등록해 사용할 수 있습니다. 얼굴 등록은 사용자의 얼굴을 카메라로 촬영한 인증 수단입니다. BioStar X 모바일 앱에서는 모바일 기기에 저장된 얼굴 이미지를 불러오거나 카메라로 촬영해 얼굴을 등록할 수도 있으며, 얼굴 인식이 가능한 장치에서 얼굴을 스캔해 등록할 수도 있습니다. 1. Credential → Face를 탭하세요. 2. Device를 탭하고 얼굴을 등록할 수 있는 장치를 선택하고 Yes를 탭하세요. * 장치를 선택하지 않으면 모바일 기기의 사진을 불러오거나 카메라로 촬영해 얼굴을 등록할 수 있습니다. * 장치를 선택하면 해당 장치에서 얼굴을 스캔해 등록할 수 있습니다. 3. 화면 오른쪽 상단의 를 탭하세요. 4. 목록에 1st Face 항목이 추가되면 탭하세요. 5. 팝업에서 원하는 얼굴 등록 방법을 선택하세요. * Take photo: 모바일 기기의 카메라로 사진을 촬영해 얼굴을 등록할 수 있습니다. * From Gallery: 모바일 기기에 저장된 사진을 선택해 얼굴을 등록할 수 있습니다. * Device Scan: Device 항목에서 선택한 장치를 통해 얼굴을 스캔할 수 있습니다. 6. 얼굴이 인식되면 팝업에 얼굴 이미지가 나타납니다. 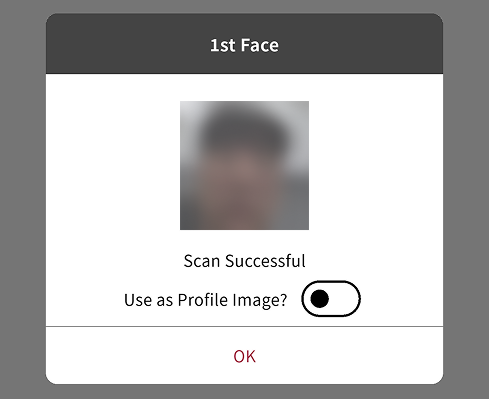 7. 얼굴 등록을 완료하려면 OK를 탭하세요. 알아두기 * 등록한 얼굴 이미지를 프로필 이미지로 사용하려면 Use as Profile Image? 옵션을 활성화하세요. * 모바일 기기의 카메라로 얼굴 사진을 촬영하거나 저장된 사진을 불러올 때 접근 권한이 필요합니다. 권한 요청 팝업에서 허용을 선택해야 얼굴 사진을 등록할 수 있습니다. * 등록한 얼굴을 수정하려면 해당 얼굴 크리덴셜을 탭하고 위 과정을 반복하세요. ##### 출입 카드 등록[](#출입-카드-등록 "출입 카드 등록에 대한 직접 링크 및 복사") 출입을 위한 인증 수단으로 새로운 출입 카드를 등록하거나 이미 등록된 출입 카드를 할당할 수 있습니다. 출입 카드 등록은 카드 리더기에 카드를 스캔해 등록하는 방법과 이미 등록된 카드를 할당하는 방법, 카드 번호를 수동으로 입력하는 방법이 있습니다. ###### CSN 카드[](#csn-카드 "CSN 카드에 대한 직접 링크 및 복사") 1. Credential → Card를 탭하세요. 2. 화면 오른쪽 상단의 를 탭하세요. 3. Card Type에서 CSN을 선택하고 Yes를 탭하세요. 4. Registration Option에서 원하는 등록 방식을 선택하세요. 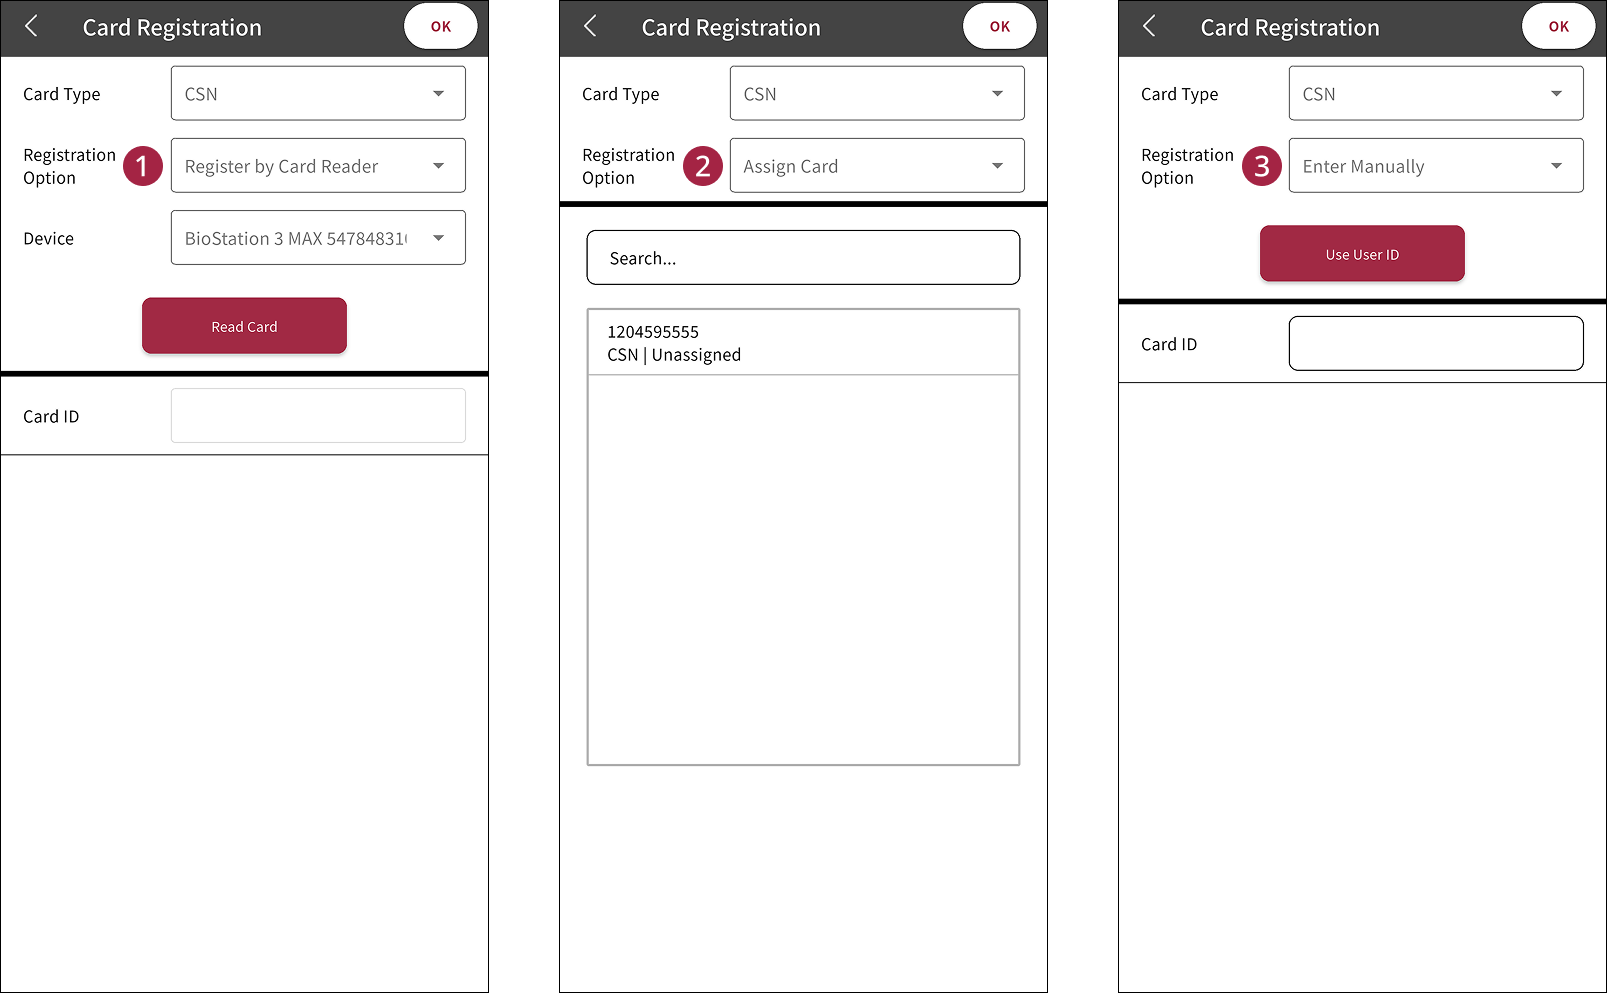 * Register by Card Reader: 카드 리더기에 카드를 스캔해 등록할 수 있습니다. Device에서 카드를 읽을 장치를 선택하고, Read Card를 탭하세요. 카드 리더기에 카드를 가져가 스캔하세요. 카드를 성공적으로 스캔하면 Card ID에 카드 번호가 입력됩니다. * Assign Card: 이미 등록된 출입 카드를 사용자에게 할당할 수 있습니다. 목록에서 등록된 카드 번호 중 하나를 선택하세요. * Enter Manually: 카드 번호를 수동으로 입력할 수 있습니다. Card ID 입력 필드에 카드 번호를 입력하세요. 사용자의 아이디를 카드 번호로 사용하려면 Use User ID를 탭하세요. 5. 카드 등록을 완료하려면 화면 오른쪽 상단의 OK를 탭하세요. 6. 카드 목록으로 돌아오면 등록한 카드 번호가 나타납니다.  알아두기 등록한 카드의 사용을 중지하려면 카드의 토글 스위치를 탭하여 Blocked로 설정하세요. ###### Wiegand 카드[](#wiegand-카드 "Wiegand 카드에 대한 직접 링크 및 복사") 1. Credential → Card를 탭하세요. 2. 화면 오른쪽 상단의 를 탭하세요. 3. Card Type에서 Wiegand를 선택하고 Yes를 탭하세요. 4. Card Data Format에서 원하는 카드 형식을 선택하세요. 5. Registration Option에서 원하는 등록 방식을 선택하세요. 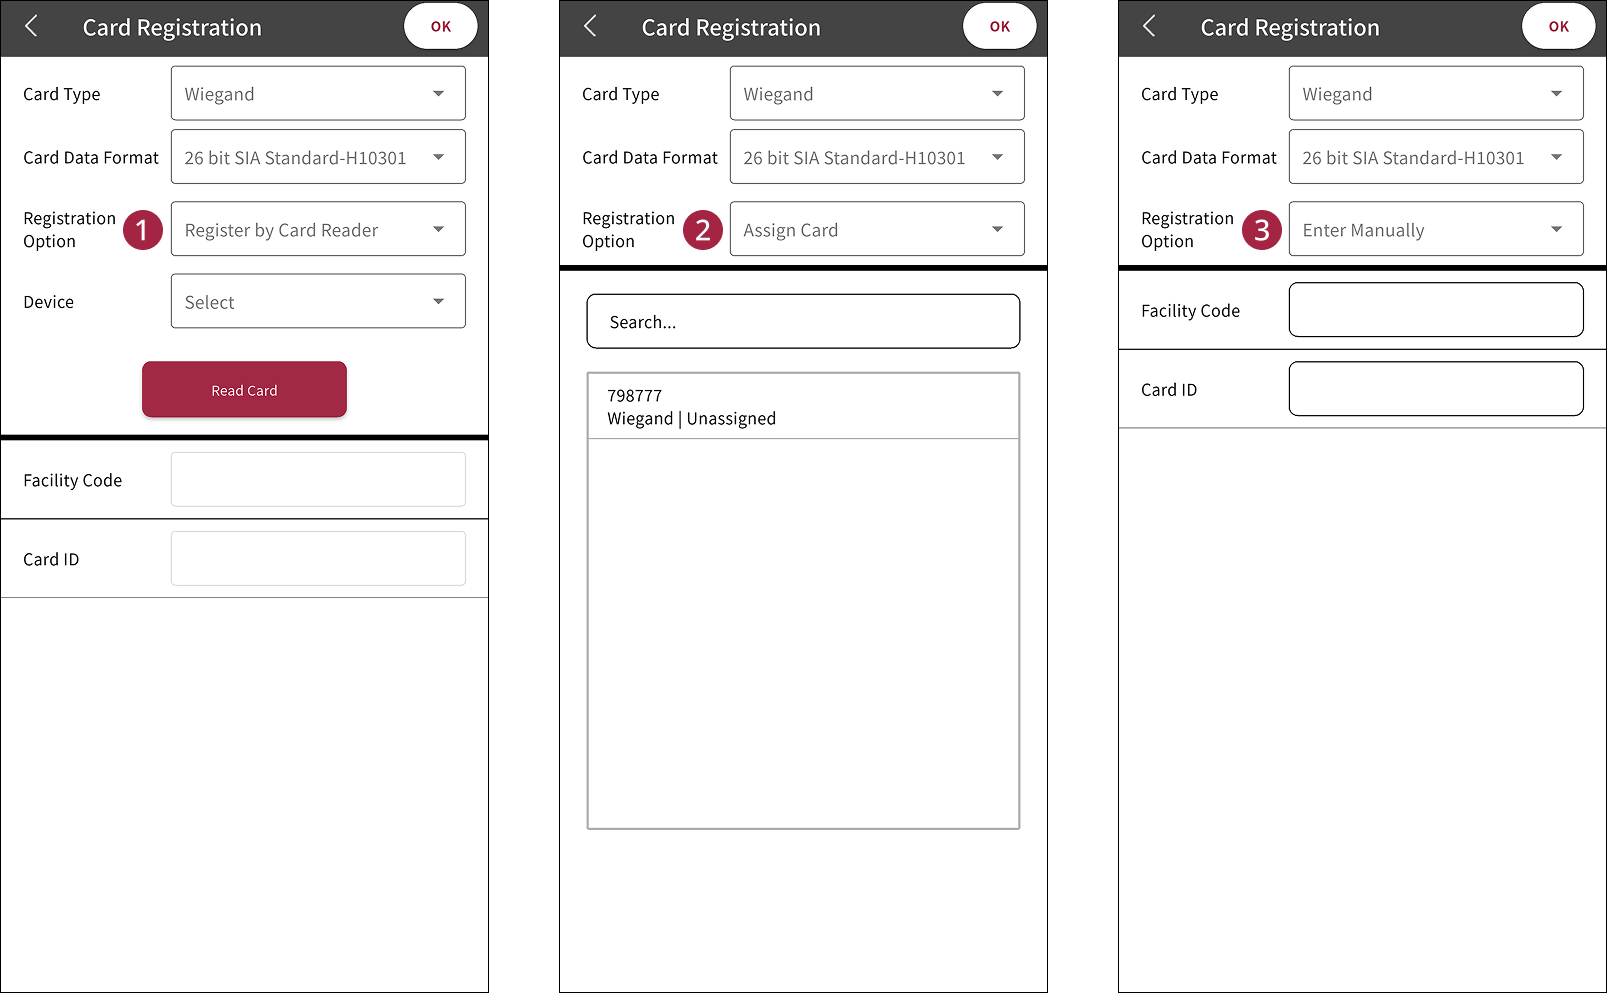 * Register by Card Reader: 카드 리더기에 카드를 스캔해 등록할 수 있습니다. Device에서 카드를 읽을 장치를 선택하고, Read Card를 탭하세요. 카드 리더기에 카드를 가져가 스캔하세요. 카드를 성공적으로 스캔하면 Facility Code와 Card ID에 카드 번호가 입력됩니다. * Assign Card: 이미 등록된 출입 카드를 사용자에게 할당할 수 있습니다. 목록에서 등록된 카드 번호 중 하나를 선택하세요. * Enter Manually: 카드 번호를 수동으로 입력할 수 있습니다. Facility Code와 Card ID 입력 필드에 카드 번호를 입력하세요. 6. 카드 등록을 완료하려면 화면 오른쪽 상단의 OK를 탭하세요. 7. 카드 목록으로 돌아오면 등록한 카드 번호가 나타납니다. 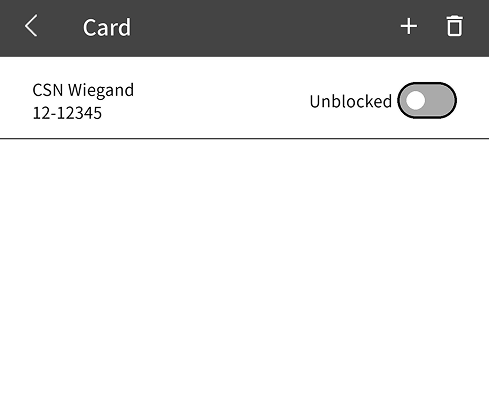 알아두기 등록한 카드의 사용을 중지하려면 카드의 토글 스위치를 탭하여 Blocked로 설정하세요. ##### 스마트 카드[](#스마트-카드 "스마트 카드에 대한 직접 링크 및 복사") 알아두기 * 스마트 카드를 발급하려면 올바른 카드 형식을 설정해야 합니다. 카드 형식에 대한 자세한 내용은 [스마트 카드 형식 설정하기](/platform/biostar_x/settings-credential-smart-format)를 참고하세요. * 스마트 카드에 저장하는 사용자 정보는 **BioStar X**에 저장된 정보를 사용합니다. 만약 변경한 사용자 정보를 저장하지 않으면, 스마트 카드에 잘못된 사용자 정보를 저장할 수 있습니다. 또한, 변경한 사용자 정보를 장치와 동기화하지 않으면 장치가 인증을 수행하지 못할 수 있습니다. * PIN 인증 정보를 추가하려면 먼저 PIN을 등록해야 합니다. PIN 등록에 대한 자세한 내용은 [#enrollPin](#enrollPin)을 참고하세요. * 지문 크리덴셜 정보를 추가하려면 먼저 지문을 등록해야 합니다. 지문 등록에 대한 자세한 내용은 [#enrollFingerprint](#enrollFingerprint)을 참고하세요. ###### 액세스 온 카드(Access On Card)[](#액세스-온-카드access-on-card "액세스 온 카드(Access On Card)에 대한 직접 링크 및 복사") 사용자 정보(카드 ID, PIN, 출입 그룹, 기간, 지문 템플릿, 얼굴 템플릿, 개인 인증 모드)를 카드에 저장할 수 있습니다. 1. Credential → Card를 탭하세요. 2. 화면 오른쪽 상단의 를 탭하세요. 3. Card Type에서 Smart Card를 선택하고 Yes를 탭하세요. 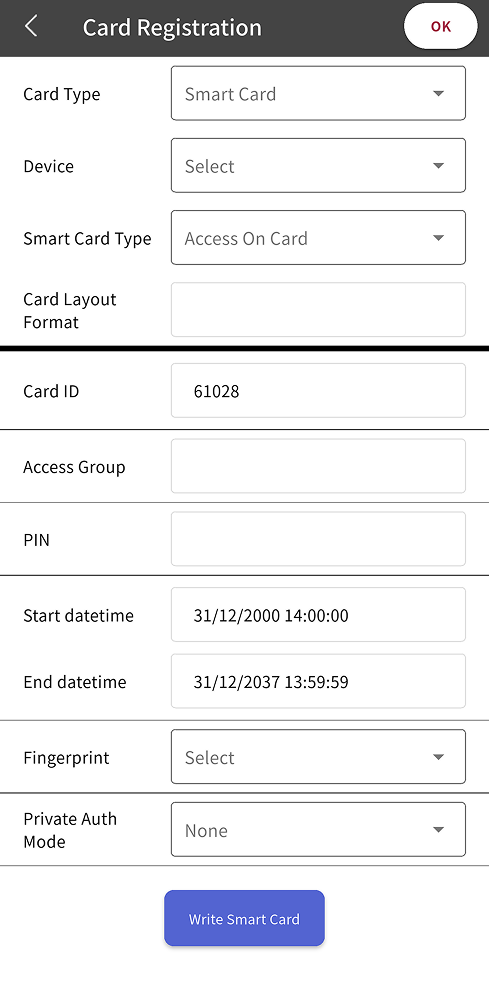 4. Device에서 카드를 등록할 장치를 선택하고 Yes를 탭하세요. Device에서 선택한 장치에 설정된 카드 레이아웃이 Card Layout Format에 표시됩니다. 5. (선택 사항) 지문 인증을 추가하려면 Figerprint를 탭하고 등록한 지문을 선택하세요. 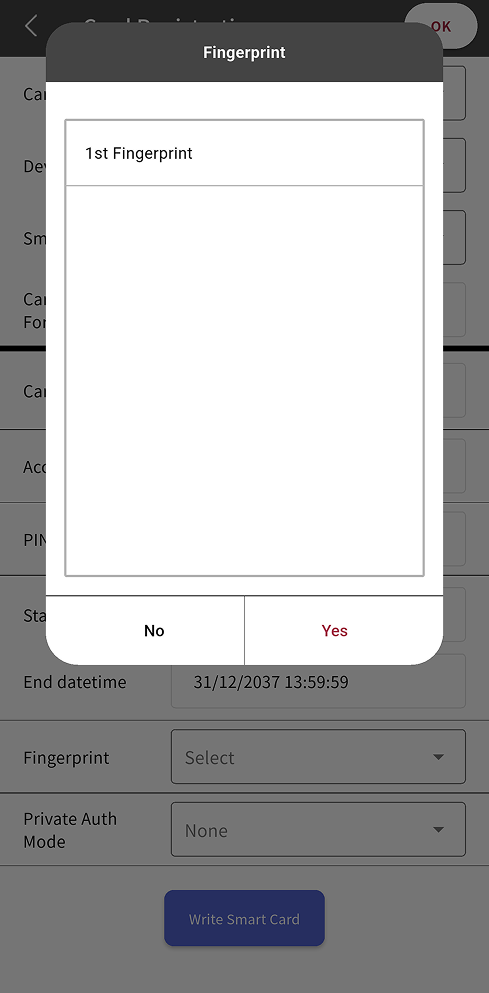 6. (선택 사항) 개인 인증 모드를 추가하려면 Private Auth Mode를 탭하고 원하는 인증 방식을 선택하세요. 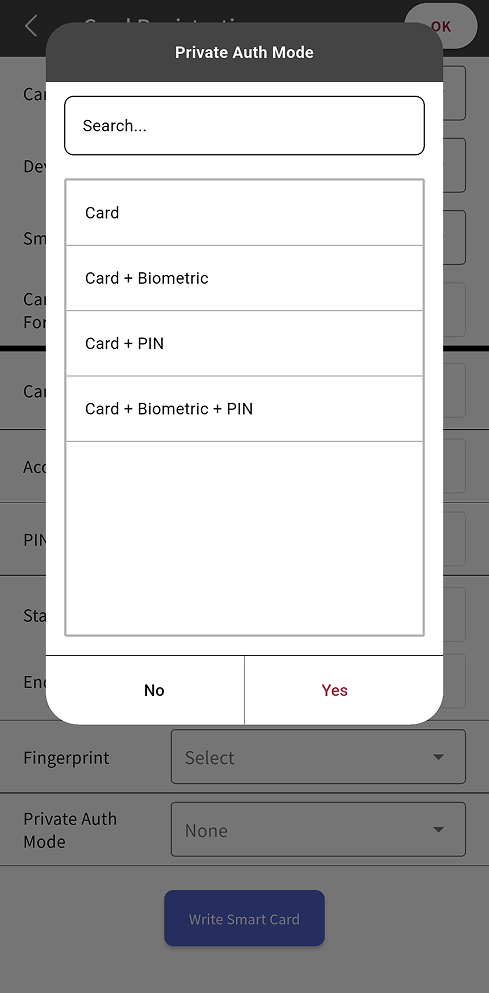 7. 카드를 등록하려면 Writes Smart Card를 탭하세요. 8. 선택한 장치에 사용자 정보를 등록할 카드를 대세요. 9. 카드 등록을 완료하면 화면 오른쪽 상단의 OK를 탭하세요. ###### 보안 크리덴셜 카드(Secure Credential Card)[](#보안-크리덴셜-카드secure-credential-card "보안 크리덴셜 카드(Secure Credential Card)에 대한 직접 링크 및 복사") 사용자 정보(카드 ID, PIN, 지문 템플릿, 얼굴 템플릿)를 카드에 저장할 수 있습니다. 1. Credential → Card를 탭하세요. 2. 화면 오른쪽 상단의 를 탭하세요. 3. Card Type에서 Smart Card를 선택하고 Yes를 탭하세요.  4. Device에서 카드를 등록할 장치를 선택하고 Yes를 탭하세요. Device에서 선택한 장치에 설정된 카드 레이아웃이 Card Layout Format에 표시됩니다. 5. Smart Card Type을 탭하고, Secure Credential Card를 선택한 다음 Yes를 탭하세요. 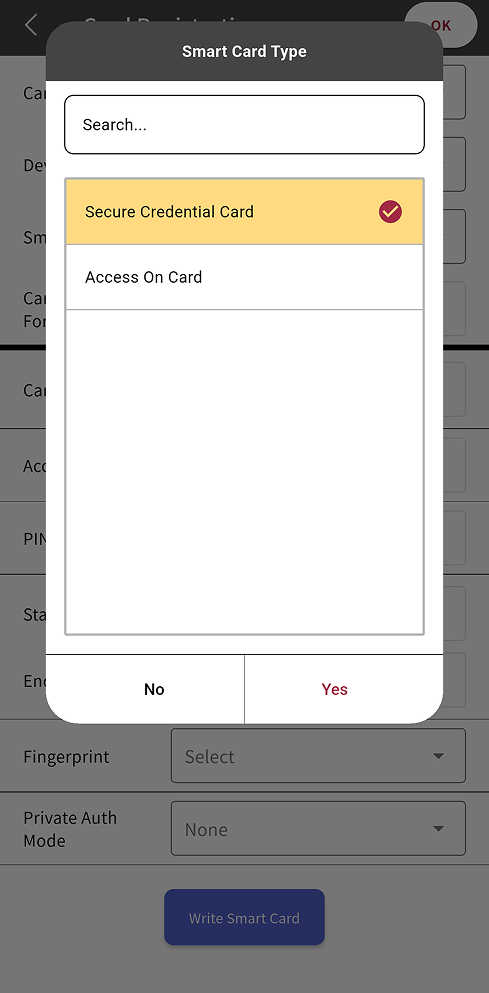 6. (선택 사항) 지문 인증을 추가하려면 Figerprint를 탭하고 등록한 지문을 선택하세요.  7. 카드를 등록하려면 Writes Smart Card를 탭하세요. 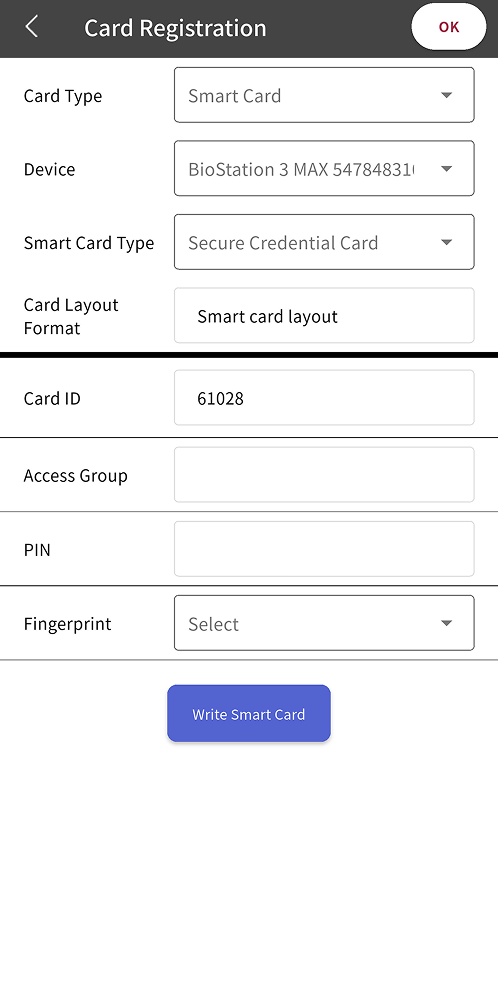 8. 선택한 장치에 사용자 정보를 등록할 카드를 대세요. 9. 카드 등록을 완료하면 화면 오른쪽 상단의 OK를 탭하세요. ###### 카드 읽기/포맷[](#카드-읽기포맷 "카드 읽기/포맷에 대한 직접 링크 및 복사") 스마트 카드를 포맷하고 정보를 다시 기록할 수 있습니다. 1. Credential → Card를 탭하세요. 2. 화면 오른쪽 상단의 를 탭하세요. 3. Card Type에서 Read Card를 선택하고 Yes를 탭하세요. 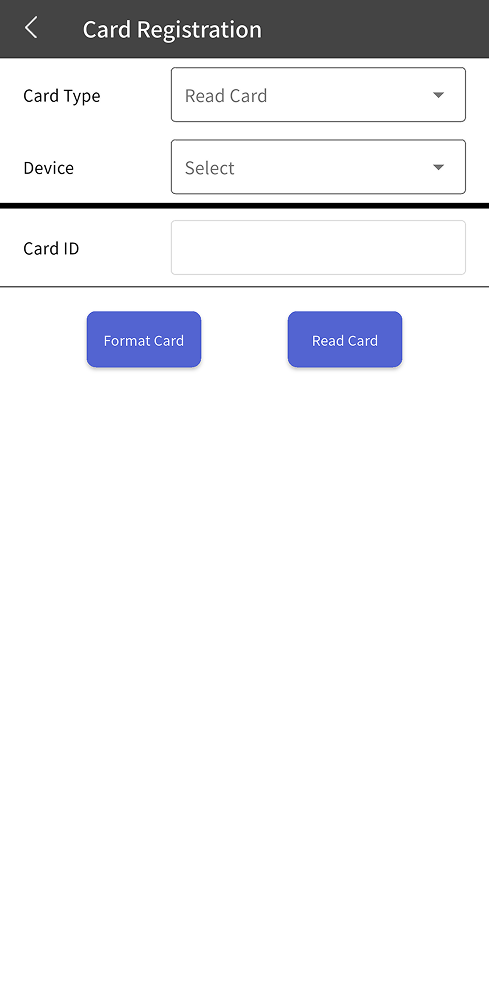 4. Device에서 카드를 읽을 장치를 선택하고 Yes를 탭하세요. Device에서 선택한 장치에 설정된 카드 레이아웃이 Card Layout Format에 표시됩니다. 5. Read Card를 탭하고 카드를 장치에 가져가 스캔하세요. 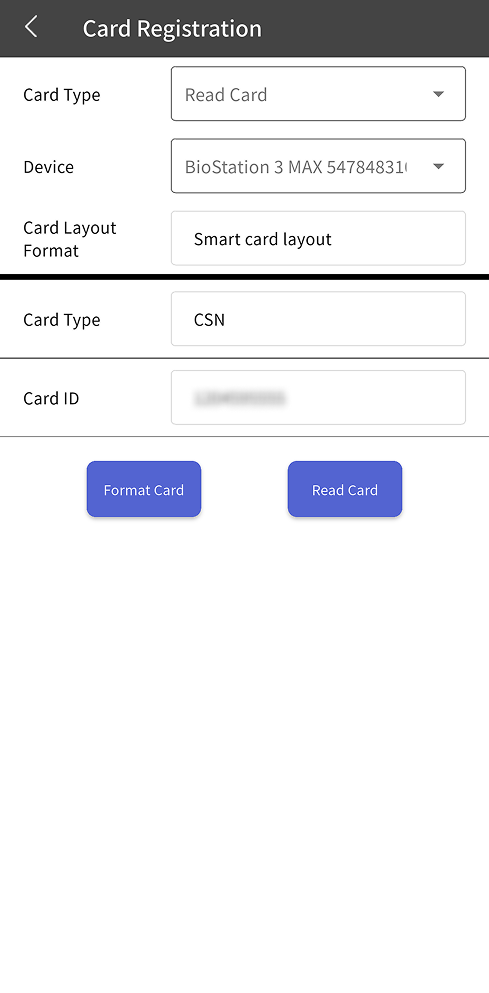 6. 카드 정보를 확인한 후 카드를 포맷하려면 Format Card를 탭하세요. 알아두기 커스텀 스마트 카드는 포맷할 수 없습니다. #### 사용자 등록 완료[](#사용자-등록-완료 "사용자 등록 완료에 대한 직접 링크 및 복사")  사용자의 기본 정보와 권한, 크리덴셜을 설정한 후, 사용자 등록을 완료하려면 화면 오른쪽 상단의 를 탭하세요. * Credential 섹션의 각 크리덴셜마다 등록된 크리덴셜의 수를 확인할 수 있습니다. * 등록한 크리덴셜을 삭제하려면 삭제할 크리덴셜 항목을 탭하고, 화면 오른쪽 상단의 를 탭하세요. 삭제할 크리덴셜을 선택한 후 OK를 탭하세요.  알아두기 BioStar X에서 사용자 등록 및 관리에 대한 자세한 내용은 [사용자](/platform/biostar_x/how-to-guide-user)를 참고하세요. #### 사용자 정보 확인[](#사용자-정보-확인 "사용자 정보 확인에 대한 직접 링크 및 복사") 등록한 사용자는 사용자 목록에서 확인할 수 있습니다. 각 사용자는 아래와 같은 정보를 포함하고 있습니다.  * 사용자 이름 * 사용자 ID | 사용자 그룹 * 등록된 크리덴셜 정보: 지문 / IR 페이스 / 얼굴 / 카드 / PIN --- ### 앱 설정하기 최종 업데이트 | **2026년 6월 18일** BioStar X 모바일 앱의 설정 메뉴에서 로그인, 시간대, 보안 등 앱의 주요 기능을 관리할 수 있습니다. 앱 설정 메뉴에 접근하려면 홈 화면의 오른쪽 상단에서 를 탭하세요. 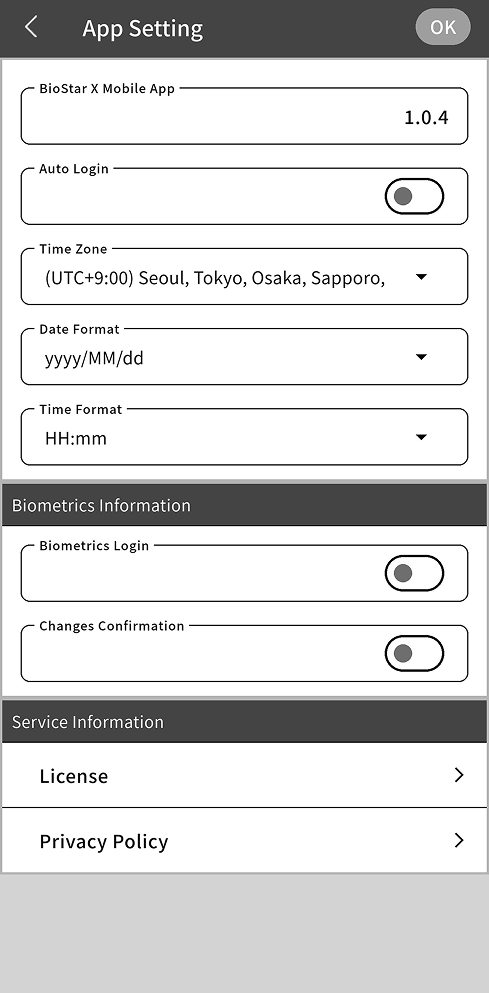 #### 앱 버전 정보 확인[](#앱-버전-정보-확인 "앱 버전 정보 확인에 대한 직접 링크 및 복사") BioStar X Mobile App 항목에서 현재 설치된 BioStar X 모바일 앱의 버전 정보를 확인할 수 있습니다. 설치한 앱이 최신 버전인지 확인하려면 BioStar X Mobile App 항목을 탭하세요. 알아두기 앱 버전 정보는 문제 해결 시 지원팀에 문의할 때 유용하게 사용할 수 있습니다. #### 로그인 설정[](#로그인-설정 "로그인 설정에 대한 직접 링크 및 복사") ##### 자동 로그인 설정[](#자동-로그인-설정 "자동 로그인 설정에 대한 직접 링크 및 복사") 사용자가 앱을 열거나 세션 시간이 만료된 후 다시 로그인할 때마다 로그인 정보를 입력하는 대신 자동 로그인 기능을 활성화할 수 있습니다. 1. 자동 로그인 기능을 활성화하려면 Auto Login 옵션을 활성화하세요.  2. 변경 사항을 저장하려면 화면 오른쪽 상단의 OK를 탭하세요. 3. 확인 메시지가 나타나면 Yes를 탭하세요. 알아두기 * 자동 로그인 기능은 로그인 화면에서 Remember username and password 옵션이 활성화되어야 사용할 수 있습니다. 이 옵션이 활성화되지 않은 경우 자동 로그인 기능을 사용할 수 없습니다.  * 자동 로그인 기능이 활성화되어 있으면, 로그아웃할 수 없습니다. 로그아웃하려면 자동 로그인 기능을 비활성화한 후 로그아웃하세요. ##### 바이오메트릭 로그인 설정[](#바이오메트릭-로그인-설정 "바이오메트릭 로그인 설정에 대한 직접 링크 및 복사") 바이오메트릭 기능이 있는 모바일 기기에서는 바이오메트릭 로그인 기능을 활성화할 수 있습니다. 이 기능을 활성화하면 사용자는 아이디와 비밀번호 대신 모바일 기기에 등록된 지문인식을 사용해 로그인할 수 있습니다. 1. 바이오메트릭 로그인 기능을 활성화하려면 Biometrics Information → Biometrics Login 항목을 탭하세요.  2. 변경 사항을 저장하려면 화면 오른쪽 상단의 OK를 탭하세요. 3. 확인 메시지가 나타나면 Yes를 탭하세요. 로그인 화면에서 생체인식 기능을 사용할 수 있습니다.  알아두기 이 기능은 모바일 기기에 생체 인식 기능이 있어야 하며, 로그인 화면에서 Remember username and password 옵션이 활성화되어야 사용할 수 있습니다. #### 표준 시간대 설정[](#표준-시간대-설정 "표준 시간대 설정에 대한 직접 링크 및 복사") BioStar X 서버가 설치된 위치에 해당하는 시간대를 설정할 수 있습니다. 올바른 시간대 설정은 이벤트 로그 및 알림의 정확한 시간 기록에 중요합니다.  1. Time Zone을 탭하세요. 2. 시간대 목록에서 BioStar X 서버가 설치된 위치에 해당하는 시간대를 선택하세요. 3. Yes를 탭하세요. 4. 변경 사항을 저장하려면 화면 오른쪽 상단의 OK를 탭하세요. 5. 확인 메시지가 나타나면 Yes를 탭하세요. 알아두기 변경된 사항은 BioStar X 서버에도 적용되며, 앱에서 표시되는 이벤트 로그 및 알림의 시간 기록이 변경된 시간대를 반영합니다. #### 날짜 및 시간 표시 형식 설정[](#날짜-및-시간-표시-형식-설정 "날짜 및 시간 표시 형식 설정에 대한 직접 링크 및 복사") 시스템 전체에서 사용할 날짜와 시간 표시 형식을 설정할 수 있습니다.  ##### 날짜 표시 형식[](#날짜-표시-형식 "날짜 표시 형식에 대한 직접 링크 및 복사") 1. Date Format을 탭하세요. 2. Date Format 목록에서 원하는 날짜 표시 형식을 선택하세요. * MM/dd/yyyy: 01/31/2025 * yyyy/MM/dd: 2025/01/31 * dd/MM/yyyy: 31/01/2025 3. Yes를 탭하세요. 4. 변경 사항을 저장하려면 화면 오른쪽 상단의 OK를 탭하세요. 5. 확인 메시지가 나타나면 Yes를 탭하세요.  ##### 시간 표시 형식[](#시간-표시-형식 "시간 표시 형식에 대한 직접 링크 및 복사") 1. Time Format을 탭하세요. 2. Time Format 목록에서 원하는 시간 표시 형식을 선택하세요. * hh:mm: 23:59, 24시간 형식 * hh:mm a: 11:59 PM, 12시간 형식 * a hh:mm: PM 11:59, 12시간 형식 3. Yes를 탭하세요. 4. 변경 사항을 저장하려면 화면 오른쪽 상단의 OK를 탭하세요. 5. 확인 메시지가 나타나면 Yes를 탭하세요. #### 바이오메트릭으로 변경 사항 확인[](#바이오메트릭으로-변경-사항-확인 "바이오메트릭으로 변경 사항 확인에 대한 직접 링크 및 복사") 중요한 시스템 변경을 수행할 때 바이오메트릭 인증을 추가 요구할 수 있습니다. 이를 통해 다른 사용자에 의한 무단 변경을 방지할 수 있습니다.  1. Biometrics Information → Changes Confirmation 항목을 탭하세요. 2. 변경 사항을 저장하려면 화면 오른쪽 상단의 OK를 탭하세요. 3. 확인 메시지가 나타나면 Yes를 탭하세요. 바이오메트릭 인증이 필요한 변경 사항은 아래와 같습니다. * 계정 비밀번호 변경 * 앱 설정 변경 * 새 사용자 등록 * 사용자 정보 수정 * 사용자 삭제 #### 라이선스 정보 및 개인정보 정책 확인[](#라이선스-정보-및-개인정보-정책-확인 "라이선스 정보 및 개인정보 정책 확인에 대한 직접 링크 및 복사")  * BioStar X 모바일 앱에 적용된 라이선스 정보를 확인하려면 Service Information → License를 탭하세요. * 슈프리마의 개인정보 보호 정책을 확인하려면 Service Information → Privacy Policy를 탭하세요. 앱에서 제공하는 링크를 통해 슈프리마의 공식 웹사이트에 게시된 개인정보 보호 정책을 확인할 수 있습니다. --- ### 부록 최종 업데이트 | **2026년 6월 18일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") 이 제품에는 오픈 소스 소프트웨어가 포함되어 있습니다. GPL, LGPL, MPL 및 소스 코드 배포가 필요한 기타 오픈 소스 라이선스가 적용되는 소스 코드는 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)으로 요청하여 전달 받을 수 있습니다. 이 제품의 소스 코드는 제품의 최종 배송일로부터 3년 동안 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)으로 요청하여 전달 받을 수 있습니다. 기타 물리적 매체를 통해 소스 코드 전달 받으실 경우 비용이 청구될 수 있습니다. 이 제안은 이 정보를 받은 모든 이에게 유효합니다. 이 제품에 포함된 오픈 소스 소프트웨어에 대한 필수 고지 사항과 라이선스는 → License에서 확인할 수 있습니다. --- ### 시작하기 전에 최종 업데이트 | **2026년 6월 19일** BioStar X 모바일 앱을 사용하기 전에 다음 항목을 확인한 후 앱을 설치하세요. #### 지원 환경[](#지원-환경 "지원 환경에 대한 직접 링크 및 복사") 다음 조건에서 BioStar X 모바일 앱을 사용할 수 있습니다. * **지원 시스템**: BioStar X * **서버 요구사항**: API 액세스가 가능한 BioStar X 서버 필요 * **사용자**: 지원되는 권한은 사전 정의된 모든 계정 레벨이며, 추후 사용자 지정 계정 레벨 지원을 추가할 예정 * **모바일 기기**: iOS 13.0 이상 또는 Android 7.0 이상 알아두기 BioStar X 모바일 앱은 독립적으로 작동할 수 없으며, 고객사 내부에 운영 중인 BioStar X 서버에 연결해야 합니다. * BioStar X 설치를 위한 최소 사양에 대한 자세한 내용은 [시스템 최소 요구사항](/platform/biostar_x/system-requirements)을 참고하세요. * BioStar X 설치에 대한 자세한 내용은 [간편 설치하기](/platform/biostar_x/express-install)을 참고하세요. #### 라이선스 및 네트워크 요구사항[](#라이선스-및-네트워크-요구사항 "라이선스 및 네트워크 요구사항에 대한 직접 링크 및 복사") BioStar X 모바일 앱을 사용하려면 BioStar X 라이선스가 필요합니다. 라이선스 추가 옵션을 구매해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. | 접속 환경 | 필요 라이선스 | | --------------------------- | ------------------------------------------- | | 같은 네트워크 | 모바일 앱 라이선스 | | 외부 네트워크(공용 IP) | 모바일 앱 라이선스 | | 외부 네트워크(공용 IP 없음) | 모바일 앱 라이선스 + 리모트 액세스 라이선스 | * BioStar X 서버와 모바일 앱을 연동해 사용하려면 **모바일 앱** 라이선스가 필요합니다. * 기본적으로 같은 네트워크 내에서 BioStar X 서버에 연결하여 모바일 앱을 사용할 수 있습니다. * 외부 네트워크에서 접속하려면 공용 IP 주소가 필요하며, 그렇지 않은 경우 **리모트 액세스** 라이선스를 추가 구매해야 합니다. 알아두기 * BioStar X에서 라이선스 적용 방법에 대한 자세한 내용은 [BioStar X 라이선스](/platform/biostar_x/settings-license-biostar-x-license)를 참고하세요. * BioStar X 서버 설정에 대한 자세한 내용은 [서버 상세 설정하기](/platform/biostar_x/settings-server-server)를 참고하세요. * BioStar X의 리모트 액세스 기능에 대한 자세한 내용은 [리모트 액세스 설정하기](/platform/biostar_x/settings-remote-access)를 참고하세요. ###### 다음 단계 [사전 준비를 완료했다면 BioStar X 모바일 앱 설치 방법을 확인하세요.](/platform/biostar_x_mobile/getting-started) --- ### 계정 비밀번호 변경하기 최종 업데이트 | **2026년 6월 18일** BioStar X 모바일 앱에서 계정의 비밀번호를 변경할 수 있습니다. 계정의 비밀번호를 정기적으로 변경하여 계정 보안을 강화할 수 있습니다.  1. 앱 홈 화면에서 화면 왼쪽 상단의 을 탭하세요. 2. 사이드 메뉴에서 Change Password를 탭하세요. 3. Current Password 입력 필드에 현재 비밀번호를 입력하세요. 4. 새로운 비밀번호를 New Password, Confirm password 입력 필드에 차례로 입력하세요. 5. 비밀번호 변경을 완료하려면 Change Password를 탭하세요. --- ### 경보 알람 확인 및 해제하기 최종 업데이트 | **2026년 6월 18일** BioStar X에서 발생한 경보 알람을 모바일 앱에서 확인하고, 필요에 따라 경보를 해제할 수 있습니다. 출입문 강제 열림과 같은 경보 알람 이벤트가 발생했을 때, 앱에서 경보 알람을 확인하고 조치 사항을 기록할 수 있습니다.  알아두기 * BioStar X에서 경보 알람을 확인하고 해제하는 방법에 대한 자세한 내용은 [이벤트 모니터링하기](/platform/biostar_x/monitoring-event#acknowledge-alarm-and-record-action)를 참고하세요. * 경보 알람 목록에 표시되는 날짜와 시간은 BioStar X 서버의 환경 설정에 따릅니다. BioStar X에서 날짜 및 시간 표시 형식 설정에 대한 자세한 내용은 [기본 설정 구성하기](/platform/biostar_x/settings-preferences)를 참고하세요. #### 경보 알람 목록 (Alert List)[](#경보-알람-목록-alert-list "경보 알람 목록 (Alert List)에 대한 직접 링크 및 복사")  앱 홈 화면에서 ALERT를 탭하세요. 경보 알람 목록(Alert List)을 확인할 수 있습니다. 경보 알람 목록에서는 출입문 강제 열림과 같은 경보 알람 이벤트를 최신 순으로 확인할 수 있습니다. 새로운 경보 알람 이벤트가 발생하면 자동으로 목록에 실시간으로 추가됩니다. 알아두기 경보 알람 화면은 사이드 메뉴() → Alert을 탭하여 진입할 수도 있습니다.  ##### 알람 상세 정보 보기[](#알람-상세-정보-보기 "알람 상세 정보 보기에 대한 직접 링크 및 복사") 경보 알람 목록에서 특정 알람을 탭하면, 해당 알람의 상세 정보를 확인할 수 있습니다. 알람 상세 정보에는 발생한 알람 이벤트의 유형 및 사용자, 발생 시간, 출입문/장치 등이 표시됩니다. * 경보 알람을 확인하고 조치 사항 등을 기록하려면 Comment (optioinal) 필드에 내용을 입력하세요. 입력한 내용은 BioStar X 서버에 저장되고, 알람 이벤트의 상세 정보에서 확인할 수 있습니다. * 조치 사항을 입력하고 경보 알람을 해제하려면 ACKNOWLEDGE를 탭하세요. 경보 알람이 해제되고, Alert List에서 해당 알람 이벤트가 사라집니다. #### 경보 알람 내역 (Alert History)[](#경보-알람-내역-alert-history "경보 알람 내역 (Alert History)에 대한 직접 링크 및 복사")  경보 알람 내역에서는 확인된 경보 이벤트를 확인할 수 있습니다. 각 알람 이벤트의 유형, 발생 시간, 출입문/장치, 사용자 등의 정보를 확인할 수 있습니다. 확인된 알람 이벤트는 어떤 사용자가 언제 확인했는지 등의 정보도 함께 표시됩니다. --- ### 사용자 수정 및 삭제하기 최종 업데이트 | **2026년 6월 18일** 사용자의 소속이 변경되거나 권한을 조정해야 할 때는 정보를 수정할 수 있습니다. 퇴사나 계약 종료 시 사용자를 삭제하여 보안을 강화하는 방법도 알아보세요. #### 사용자 수정[](#사용자-수정 "사용자 수정에 대한 직접 링크 및 복사")  사용자 정보 및 권한, 크리덴셜은 사용자 상세 정보에서 수정할 수 있습니다. 1. 앱 홈 화면에서 USER를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → User를 탭하세요. 2. 사용자 목록에서 수정하려는 사용자를 탭하세요. 3. 사용자 상세 정보에서 화면 오른쪽 상단의 를 탭하세요. 4. Edit User에서 사용자의 기본 정보 수정 및 권한 변경, 크리덴셜을 관리할 수 있습니다. 5. 변경 사항을 저장하려면 화면 오른쪽 상단의 를 탭하세요. 알아두기 * 사용자 정보 및 권한, 크리덴셜 항목에 대한 자세한 내용은 [사용자 등록하기](/platform/biostar_x_mobile/add-user)를 참고하세요. * 사용자를 일시적으로 비활성화하려면 Status에서 토글 스위치를 탭하여 Inactive로 설정하세요. 비활성화된 사용자는 출입이 차단됩니다. * 등록한 크리덴셜을 삭제하려면 삭제할 크리덴셜 항목을 탭하고, 화면 오른쪽 상단의 를 탭하세요. 삭제할 크리덴셜을 선택한 후 OK를 탭하세요.  #### 사용자 삭제[](#사용자-삭제 "사용자 삭제에 대한 직접 링크 및 복사")  사용자를 삭제해야 한다면, 다음의 안내에 따라 삭제할 수 있습니다. 1. 앱 홈 화면에서 USER를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → User를 탭하세요. 2. 사용자 목록에서 화면 오른쪽 상단의 를 탭하세요. 3. 삭제하려는 사용자를 선택하세요. 1명 이상의 사용자를 선택할 수 있습니다. 4. 화면 오른쪽 상단의 OK를 탭하세요. 5. 확인 메시지가 나타나면 Yes를 탭하세요. 선택한 사용자가 삭제됩니다. 삭제된 사용자는 복구할 수 없습니다. 알아두기 아이디가 `1`인 관리자 계정은 삭제할 수 없습니다. --- ### 시작하기 최종 업데이트 | **2026년 9월 27일** BioStar X 모바일 앱은 iOS와 안드로이드에서 사용할 수 있습니다. 안내에 따라 앱을 설치한 후 BioStar X 서버에 연결하세요. #### BioStar X 모바일 앱 다운로드[](#biostar-x-모바일-앱-다운로드 "BioStar X 모바일 앱 다운로드에 대한 직접 링크 및 복사") 다음 제공하는 링크 또는 QR 코드를 통해 앱을 다운로드하세요. | 플랫폼 | 다운로드 링크 | QR 코드 | | -------------- | -------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **iOS** | [App Store](https://apps.apple.com/app/biostar-x-mobile/id6741415253) |  | | **안드로이드** | [Google Play](https://play.google.com/store/apps/details?id=com.suprema.biostarmobile) |  | #### 앱 권한[](#앱-권한 "앱 권한에 대한 직접 링크 및 복사") BioStar X 모바일 앱은 특정 기능 사용 시 다음 권한을 요청합니다. 최초 설치 시에는 권한을 요청하지 않습니다. | 권한 | 필수 여부 | 용도 | | --------- | --------- | ------------------------------------------------------------------------------- | | 저장공간 | 선택 사항 | 사용자 이미지(예: 갤러리 또는 기기 저장소)를 관리하고 업로드하는 데 필요합니다. | | 카메라 | 선택 사항 | 얼굴 이미지 등록 및 비디오 녹화를 위한 이미지 캡처에 사용합니다. | | 생체 인식 | 선택 사항 | 모바일 기기 지문 또는 얼굴 인식을 사용한 보안 로그인에 필요합니다. | 알아두기 모든 권한은 필수가 아니며, 사용자는 앱의 기본 기능에 영향을 미치지 않고 권한을 선택적으로 거부할 수 있습니다. #### 앱 시작 및 초기 설정[](#앱-시작-및-초기-설정 "앱 시작 및 초기 설정에 대한 직접 링크 및 복사") 앱을 시작하면 BioStar X 서버 연결을 위한 정보를 입력하는 화면이 표시됩니다.  * BioStar X Server Address: BioStar X 서버의 IP 주소 또는 도메인 주소를 입력하세요. * Port: BioStar X 서버의 포트 번호를 입력하세요. 기본값은 `443`입니다. * ID / Password: BioStar X 서버에 로그인하기 위한 아이디와 비밀번호를 입력하세요. 필요한 정보를 모두 입력한 후 로그인하려면 Login을 탭하세요. 알아두기 * 계정 아이디와 비밀번호를 입력 필드에 저장하려면 Remember username and password 옵션의 체크박스를 선택하세요. 다음 로그인 시 입력한 아이디와 비밀번호가 자동으로 채워집니다. * BioStar X 서버의 IP 주소, 포트 번호를 확인하려면 [서버 상세 설정하기](/platform/biostar_x/settings-server-server)를 참고하세요. #### 연결 문제 해결[](#연결-문제-해결 "연결 문제 해결에 대한 직접 링크 및 복사") 로그인에 실패했다면 아래 사항을 확인하세요. * BioStar X 서버 주소와 포트 번호가 올바른지 확인하세요. * 계정 아이디와 비밀번호가 올바른지 확인하세요. * 모바일 기기와 BioStar X가 네트워크에 연결되어 있는지 확인하세요. 알아두기 외부 네트워크에서 접속하려면 공용 IP 주소가 필요하며, 그렇지 않은 경우 **리모트 액세스** 라이선스를 추가 구매해야 합니다. 자세한 내용은 [시작하기 전에](/platform/biostar_x_mobile/before-you-start)를 참고하세요. #### 앱 사용[](#앱-사용 "앱 사용에 대한 직접 링크 및 복사") 로그인에 성공하면 BioStar X 모바일 앱의 홈 화면이 표시됩니다. 홈 화면에서는 등록된 사용자, 출입문, 실시간 로그, 이벤트 로그 및 경보를 확인할 수 있습니다. 또한 사이드 메뉴와 설정 메뉴에 접근할 수 있습니다.  * : 사이드 메뉴를 열 수 있습니다. 사이드 메뉴에서는 비밀번호를 변경하거나 로그아웃할 수 있으며, 주요 메뉴에 접근할 수 있습니다. * : 설정 메뉴를 열 수 있습니다. 앱 설정에 대한 자세한 내용은 [앱 설정하기](/platform/biostar_x_mobile/app-settings)를 참고하세요. * USER: 등록된 사용자 목록을 확인하고, 사용자를 관리할 수 있습니다. 사용자 관리에 대한 자세한 내용은 [사용자 관리하기](/platform/biostar_x_mobile/manage-users)를 참고하세요. * DOOR: 등록된 출입문 목록을 확인하고, 원격으로 제어할 수 있습니다. 출입문 관리에 대한 자세한 내용은 [출입문 관리하기](/platform/biostar_x_mobile/manage-doors)를 참고하세요. * DEVICE: 등록된 장치 목록에서 장치 상태를 확인하고, 잠금 상태의 장치를 원격으로 해제할 수 있습니다. 장치 관리에 대한 자세한 내용은 [장치 관리하기](/platform/biostar_x_mobile/manage-devices)를 참고하세요. * REAL-TIME LOG: 실시간 출입 이벤트 로그를 확인할 수 있습니다. 실시간 로그 모니터링에 대한 자세한 내용은 [실시간 로그 모니터링](/platform/biostar_x_mobile/view-realtime-log)을 참고하세요. * EVENT LOG: BioStar X 서버에 저장된 모든 이벤트 로그를 확인할 수 있습니다. 로그 조회에 대한 자세한 내용은 [과거 로그 조회하기](/platform/biostar_x_mobile/view-past-events)를 참고하세요. * ROLL CALL: 위급 상황이 발생할 때, 사용자가 미리 지정된 장소의 입실 또는 퇴실 장치를 통해 인증하고 인원 점검 장소로 도착했는지를 파악할 수 있습니다. 인원 점검(Roll Call) 기능은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 인원 점검 기능에 대한 자세한 내용은 [인원 점검(Roll Call) 시작하기](/platform/biostar_x_mobile/start-rollcall)를 참고하세요. * ALERT: 출입문 및 장치, 고급 출입 통제 경보 알람을 확인할 수 있습니다. 경보 알람에 대한 자세한 내용은 [경보 설정하기](/platform/biostar_x/settings-alert)를 참고하세요. * QUICK ACTION: 긴급 상황에서 복잡한 제어 절차를 자동화하는 기능입니다. 미리 정의한 여러 기기의 동작을 하나의 버튼으로 즉시 실행하여 신속하게 대응할 수 있습니다. BioStar X 웹 인터페이스에서 퀵 액션을 생성해야 모바일 앱에서 사용할 수 있습니다. **퀵 액션** 기능에 대한 자세한 내용은 [퀵 액션 사용하기](/platform/biostar_x_mobile/use-quickaction)를 참고하세요. 알아두기 모든 기능은 사이드 메뉴()를 통해서도 접근할 수 있습니다. --- ### 장치 관리하기 최종 업데이트 | **2026년 9월 27일** 장치 목록에서는 개별 장치의 상태를 확인하고, 잠금 상태의 장치를 원격으로 해제할 수 있습니다. 앱 홈 화면에서 DEVICE를 탭하세요.  알아두기 * 모바일 앱에서는 장치를 등록하거나 수정할 수 없습니다. * 사이드 메뉴를 통해 진입할 수도 있습니다. → Device를 탭하세요. #### 장치 정보 확인[](#장치-정보-확인 "장치 정보 확인에 대한 직접 링크 및 복사")  장치 목록의 각 장치는 다음 정보를 포함하고 있습니다. * 장치 이름 * 장치 그룹 이름(그룹에 포함되어 있지 않으면, All Devices로 표시) * 장치 IP 주소 #### 장치 상태 확인[](#장치-상태-확인 "장치 상태 확인에 대한 직접 링크 및 복사") 장치 목록에서 상태 아이콘을 통해 장치 상태를 확인할 수 있습니다. | 상태 아이콘 | 설명 | | ---------------------------------------------------------------------------------------- | -------------------------------------------- | |  | 장치가 정상 연결된 상태입니다. | |  | 장치가 꺼져 있거나 연결이 해제된 상태입니다. | 알아두기 장치 상태를 갱신하려면 장치 목록을 아래로 당겨서 새로고침할 수 있습니다. #### 인증 실패 잠금 해제[](#인증-실패-잠금-해제 "인증 실패 잠금 해제에 대한 직접 링크 및 복사") 연속된 인증 실패로 장치가 잠금 상태로 전환되면 모바일 앱을 통해 잠금을 해제할 수 있습니다. 알아두기 **BioStar X**에서 인증 실패 잠금 설정에 대한 자세한 내용은 [인증 설정하기](/platform/biostar_x/settings-device-details-auth#howToAuth)를 참고하세요. ##### 개별 장치의 잠금 해제[](#개별-장치의-잠금-해제 "개별 장치의 잠금 해제에 대한 직접 링크 및 복사") 장치 목록에서 인증 실패 잠금 상태의 장치를 해제할 수 있습니다.  1. 장치 목록에서 AUTH FAILURE LOCKOUT 라벨이 표시된 장치를 확인하세요. 2. 해당 장치의 잠금을 해제하려면 RELEASE AUTH FAILURE LOCKOUT 버튼을 탭하세요. 3. 확인 메시지 창이 나타나면 Yes 버튼을 탭하세요. 4. 잠금 해제 성공 메시지가 나타나면 OK 버튼을 탭하세요. ##### 여러 장치의 잠금 해제[](#여러-장치의-잠금-해제 "여러 장치의 잠금 해제에 대한 직접 링크 및 복사") AUTH FAILURE LOCKOUT 라벨이 표시된 여러 개의 장치를 동시에 잠금 해제할 수 있습니다.  1. 장치 목록 오른쪽 상단의 를 탭하세요. 2. AUTH FAILURE LOCKOUT 라벨이 표시된 장치를 하나 이상 선택하세요. 3. 오른쪽 상단의 RELEASE 버튼을 탭하세요. 4. 확인 메시지 창이 나타나면 Yes 버튼을 탭하세요. 5. 잠금 해제 성공 메시지가 나타나면 OK 버튼을 탭하세요. #### 장치 검색[](#장치-검색 "장치 검색에 대한 직접 링크 및 복사")  장치의 이름, 그룹, IP 주소를 기준으로 검색할 수 있습니다. 1. 장치 목록 상단의 를 탭하세요. 2. 검색 입력 필드에 검색어를 입력하세요. 장치 이름, 그룹 이름, IP 주소로 검색할 수 있습니다. 3. 검색어 입력을 완료한 후 를 탭하세요. 검색어와 일치하는 장치가 검색 결과로 표시됩니다. 알아두기 * 검색 입력 필드 아래에는 최근 검색 기록이 표시됩니다. 최근 검색 기록을 탭하면 해당 검색어로 다시 검색할 수 있습니다. * 검색 입력 필드를 닫으려면 를 탭하세요. #### 장치 목록 필터링[](#장치-목록-필터링 "장치 목록 필터링에 대한 직접 링크 및 복사")  장치 목록을 장치 그룹 기준으로 필터링할 수 있습니다. 1. 장치 목록 상단의 를 탭하세요. 2. All Devices를 탭하세요. 3. 장치 그룹 목록에서 원하는 그룹을 선택하세요.  4. 장치 그룹 선택을 완료했다면 Yes를 탭하세요. 5. 선택한 조건으로 장치 목록을 필터링하려면 Apply를 탭하세요. 선택한 장치 그룹에 속한 장치들이 목록에 표시됩니다. 알아두기 필터링 조건을 초기화하려면 화면 오른쪽 상단의 → 을 탭하세요. --- ### 출입문 관리하기 최종 업데이트 | **2026년 6월 18일** 출입문을 원격으로 제어하여 편리하게 출입을 관리할 수 있습니다. 출입문 상태를 실시간으로 확인하고, 필요에 따라 출입문의 설정을 변경할 수도 있습니다. 출입문과 관련한 로그 이벤트를 조회할 수도 있습니다.  *** #### [📄️출입문 원격 제어하기](/platform/biostar_x_mobile/remote-control-door) [모바일 앱에서 출입문 상태를 실시간으로 확인하고 상황에 맞게 제어할 수 있습니다. 정상 운영부터 긴급 대응까지 다양한 제어 옵션을 지원합니다](/platform/biostar_x_mobile/remote-control-door) #### [📄️출입문 상세 정보 확인하기](/platform/biostar_x_mobile/view-door-details) [개별 출입문의 실시간 상태, 설정된 장치 정보, 접근 이력을 한 화면에서 확인할 수 있습니다. 상태 이상을 빠르게 감지하고 즉시 제어하거나 출입문에서 발생한 이벤트를 추적할 수 있습니다.](/platform/biostar_x_mobile/view-door-details) #### [📄️출입문 검색 및 필터링하기](/platform/biostar_x_mobile/search-doors) [원하는 출입문을 빠르게 검색하거나 다양한 조건으로 출입문 목록을 필터링하는 방법을 안내합니다.](/platform/biostar_x_mobile/search-doors) 알아두기 BioStar X에서 출입문을 모니터링 및 관리 방법에 대한 자세한 내용은 다음 문서를 참고하세요. * [출입문 모니터링하기](/platform/biostar_x/monitoring-door) * [출입문 관리하기](/platform/biostar_x/settings-manage-door) --- ### 사용자 관리하기 최종 업데이트 | **2026년 6월 18일** 새로운 사용자를 등록하거나 퇴사자를 삭제하고, 사용자 정보를 변경해야 할 때는 사용자 목록에서 관리할 수 있습니다. 사용자 검색 및 로그 조회도 함께 지원합니다.  *** #### [📄️사용자 등록하기](/platform/biostar_x_mobile/add-user) [BioStar X 모바일 앱을 통해서 사용자를 등록하는 방법을 안내합니다.](/platform/biostar_x_mobile/add-user) #### [📄️사용자 수정 및 삭제하기](/platform/biostar_x_mobile/edit-delete-user) [등록된 사용자의 정보와 권한, 크리덴셜을 수정하거나 삭제하는 방법을 안내합니다.](/platform/biostar_x_mobile/edit-delete-user) #### [📄️사용자 로그 이벤트 조회하기](/platform/biostar_x_mobile/view-user-log-event) [사용자의 로그 이벤트를 조회해 사용자의 출입 이력을 확인할 수 있습니다.](/platform/biostar_x_mobile/view-user-log-event) #### [📄️사용자 검색 및 필터링하기](/platform/biostar_x_mobile/search-users) [원하는 사용자를 빠르게 검색하거나 다양한 조건으로 사용자 목록을 필터링하는 방법을 안내합니다.](/platform/biostar_x_mobile/search-users) 알아두기 BioStar X에서 사용자 관리에 대한 자세한 내용은 [사용자](/platform/biostar_x/how-to-guide-user)를 참고하세요. --- ### 출입문 원격 제어하기 최종 업데이트 | **2026년 10월 23일** 출입문 목록에서 각 출입문의 상태를 실시간으로 확인하고 필요에 따라 제어할 수 있습니다. 정상 운영 중에는 기본 제어 기능으로 관리하고, 보안 강화나 긴급 상황에는 추가 제어 옵션을 활용할 수 있습니다. 앱 홈 화면에서 DOOR를 탭하세요. BioStar X에 등록된 출입문 목록이 표시됩니다. 알아두기 사이드 메뉴를 통해 진입할 수도 있습니다. → Door를 탭하세요. #### 출입문 상태 확인[](#출입문-상태-확인 "출입문 상태 확인에 대한 직접 링크 및 복사") 출입문 목록에서 출입문의 상태 아이콘을 통해 출입문에 할당된 장치의 이상 상태를 한눈에 확인할 수 있습니다. 출입문 상태 아이콘은 출입문이 열려 있는지, 닫혀 있는지, 알람이 발생했는지 등을 나타냅니다.  | 상태 아이콘 | 설명 | | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------ | |  | 출입문에 문제가 발생한 상태입니다. 출입문에 할당된 장치와 연결이 끊어졌거나 멀티 커뮤니케이션 서버 오류, 동기화 오류 등의 이상 상태입니다. | |  | 출입문이 열려 있는 상태입니다. | |  | 출입문이 닫혀 있는 상태입니다. | |  | 출입문에 알람이 발생한 상태입니다. | |  | 출입문에 APB 알람이 발생한 상태입니다. | #### 출입문 열기/잠그기[](#출입문-열기잠그기 "출입문 열기/잠그기에 대한 직접 링크 및 복사")  출입문 원격 제어 기능을 통해 출입문을 열거나 잠가, 출입을 허용하거나 차단할 수 있습니다. * Open: 출입문을 일시적으로 열어 출입을 허용합니다. 출입문은 설정된 시간 후 자동으로 닫힙니다. * Release: 인증된 사용자만 출입할 수 있도록 설정합니다. 출입문에 설정된 스케줄에 따라 출입문 상태가 변경됩니다. 알아두기 출입문을 일시적으로 열어 자동으로 닫히는 시간을 설정하는 방법은 [출입문 등록하기](/platform/biostar_x/settings-door-add#option)에서 출입문 열림 → 열림 시간을 참고하세요. #### 추가 제어[](#추가-제어 "추가 제어에 대한 직접 링크 및 복사")  보안 강화가 필요하거나 장시간 출입을 통제해야 할 때, 시간 제한 없이 출입문을 수동으로 잠그거나 개방할 수 있습니다. 발생한 알람을 해제할 수도 있습니다. 출입문의 가장 오른쪽에 를 탭하면 추가 제어 옵션을 사용할 수 있습니다. * Manual Lock: 출입문을 수동으로 잠가 출입을 차단합니다. 이 기능은 시간 제한 없이 출입문을 잠글 수 있습니다. 이 상태에서는 모든 사용자의 출입을 차단합니다. * Manual Unlock: 출입문을 수동으로 개방하여 출입을 허용합니다. 이 기능은 시간 제한 없이 출입문을 개방합니다. 이 상태에서는 모든 사용자의 출입을 허용합니다. * Clear Alarm: 출입문에서 발생한 알람을 해제할 수 있습니다. * Clear APB: 선택한 출입문의 모든 사용자에 대한 APB 알람을 해제할 수 있습니다. 알아두기 출입문을 수동으로 잠그거나 개방한 후에는 출입문 상태가 자동으로 변경되지 않습니다. 보안을 위해 출입문의 상태를 설정된 스케줄에 맞춰 작동하게 하려면 Release 기능을 사용하세요. --- ### 출입문 검색 및 필터링하기 최종 업데이트 | **2026년 6월 18일** 출입문 목록이 많아 원하는 출입문을 찾기 어려울 때, 검색 기능과 필터링 기능을 활용해 빠르게 출입문을 찾을 수 있습니다. #### 출입문 검색[](#출입문-검색 "출입문 검색에 대한 직접 링크 및 복사")  출입문의 이름 또는 그룹 이름, 할당된 장치 이름 기준으로 검색할 수 있습니다. 1. 앱 홈 화면에서 DOOR를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → Door를 탭하세요. 2. 출입문 목록 상단의 를 탭하세요. 3. 검색 입력 필드에 검색어를 입력하세요. 출입문 이름, 그룹 이름, 할당된 장치 이름으로 검색할 수 있습니다. 4. 검색어 입력을 완료한 후 를 탭하세요. 검색어와 일치하는 출입문이 검색 결과로 표시됩니다. 검색 결과에서 원하는 출입문을 탭하여 출입문 상세 정보로 이동할 수 있습니다. 알아두기 * 검색 입력 필드 아래에는 최근 검색 기록이 표시됩니다. 최근 검색 기록을 탭하면 해당 검색어로 다시 검색할 수 있습니다. * 검색 입력 필드를 닫으려면 를 탭하세요. #### 출입문 목록 필터링[](#출입문-목록-필터링 "출입문 목록 필터링에 대한 직접 링크 및 복사")  출입문 목록을 출입문 그룹을 기준으로 필터링할 수 있습니다. 1. 앱 홈 화면에서 DOOR를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → Door를 탭하세요. 2. 출입문 목록 상단의 를 탭하세요. 3. All Door Groups를 탭하세요. 4. 출입문 그룹 목록에서 원하는 그룹을 선택하세요.  5. 출입문 그룹 선택을 완료했다면 Yes를 탭하세요. 6. 선택한 조건으로 출입문 목록을 필터링하려면 Apply를 탭하세요. 선택한 출입문 그룹에 속한 출입문이 목록에 표시됩니다. 알아두기 필터링 조건을 초기화하려면 화면 오른쪽 상단의 → 을 탭하세요. --- ### 사용자 검색 및 필터링하기 최종 업데이트 | **2026년 10월 23일** 사용자 목록이 많아 원하는 사용자를 찾기 어려울 때, 검색 기능과 필터링 기능을 활용해 빠르게 사용자를 찾을 수 있습니다. #### 사용자 검색[](#사용자-검색 "사용자 검색에 대한 직접 링크 및 복사")  사용자의 아이디, 이름, 이메일 주소를 기준으로 검색할 수 있습니다. 1. 앱 홈 화면에서 USER를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → User를 탭하세요. 2. 사용자 목록 상단의 를 탭하세요. 3. 검색 입력 필드에 검색어를 입력하세요. 아이디, 이름, 이메일 주소를 조합하여 검색할 수 있습니다. 4. 검색어 입력을 완료한 후 를 탭하세요. 검색어와 일치하는 사용자가 검색 결과로 표시됩니다. 검색 결과에서 원하는 사용자를 탭하여 사용자 상세 정보로 이동할 수 있습니다. 알아두기 * 검색 입력 필드 아래에는 최근 검색 기록이 표시됩니다. 최근 검색 기록을 탭하면 해당 검색어로 다시 검색할 수 있습니다. * 검색 입력 필드를 닫으려면 를 탭하세요. #### 사용자 목록 필터링[](#사용자-목록-필터링 "사용자 목록 필터링에 대한 직접 링크 및 복사")  사용자 목록을 다양한 조건으로 필터링하여 원하는 사용자를 빠르게 찾을 수 있습니다. 1. 앱 홈 화면에서 USER를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → User를 탭하세요. 2. 사용자 목록 상단의 를 탭하세요. 3. User Filter에서 원하는 조건을 설정하세요. * Sort By: 사용자 아이디, 이름, 그룹을 기준으로 오름차순 또는 내림차순 정렬을 선택할 수 있습니다. * User Group: 특정 사용자 그룹을 선택하여 해당 그룹에 속한 사용자만 표시할 수 있습니다. * Status: 활성화된 사용자만 표시하려면 Active를 선택하세요. 비활성화된 사용자만 표시하려면 Inactive를 선택하세요. 4. 설정한 조건으로 사용자 목록을 필터링하려면 Apply를 탭하세요. 알아두기 필터링 조건을 초기화하려면 화면 오른쪽 상단의 → 을 탭하세요. --- ### 인원 점검(Roll Call) 시작하기 최종 업데이트 | **2026년 9월 27일** 인원 점검(Roll Call)은 특정 시점과 장소 내 출입 기록을 기반으로 인원 목록을 신속하게 생성합니다. 위급 상황이 발생하면, 사용자가 미리 지정된 장소의 입실 또는 퇴실 장치를 통해 인증하여 인원 점검 장소에 도착했는지 파악할 수 있습니다. 비상 대응, 안전 확인, 구조대 정보 제공 등을 위해 사용할 수 있습니다. 이를 통해 출입 기록을 효율적으로 활용하여 인원 현황을 관리할 수 있습니다. 알아두기 * 인원 점검을 시작하기 전에, BioStar X에서 인원 점검 설정을 완료해야 합니다. 인원 점검 설정 방법에 대한 자세한 내용은 [인원 점검(Roll Call)](/platform/biostar_x/settings-advanced-ac-roll-call)을 참고하세요. * 인원 점검 설정은 **에센셜**(Essential) 라이선스 이상에서 추가 옵션을 통해 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing#features-add-ons)을 참고하세요. #### 모바일 앱에서 인원 점검 사용[](#mobileAppRollCall "모바일 앱에서 인원 점검 사용에 대한 직접 링크 및 복사") 인원 점검 기능은 BioStar X 모바일 앱에서 사용할 수 있습니다. ##### 인원 점검 시작[](#useRollCallMobileApp "인원 점검 시작에 대한 직접 링크 및 복사") 모바일 앱에서 인원 점검 기능을 시작하려면 다음 단계를 따르세요. 1. 모바일 기기에서 BioStar X 모바일 앱을 실행하세요. 2. 앱의 홈 화면에서 ROLL CALL을 탭하세요.  사이드 메뉴를 통해 진입할 수도 있습니다. → Monitoring → Roll Call을 탭하세요. 3. Roll Call 목록에서 인원 점검을 실행할 항목의 를 탭하세요.  4. 확인 메시지가 나타나면 Yes를 탭하세요. 인원 점검을 시작하며, 진행 중인 인원 점검 항목을 탭하면 인원 점검 현황을 확인할 수 있습니다.  ##### 진행 중인 인원 점검 제어[](#controlInProgressRollCall "진행 중인 인원 점검 제어에 대한 직접 링크 및 복사") * 입실 사용자는 아이콘이 표시됩니다. 모든 사용자가 입실하면 인원 점검이 종료 메시지가 나타납니다. 인원 점검을 종료하려면 Yes를 탭하세요. * 관리자가 수동으로 사용자의 입실 또는 상태를 변경할 수 있습니다. 사용자 목록에서 상태를 변경할 사용자의 가장 오른쪽의 원 버튼을 길게 터치하세요.  * 인원 점검을 초기화하려면 Reset을 탭하세요. 현재까지의 모든 변경 사항이 삭제되고 인원 점검을 처음부터 다시 시작할 수 있습니다. * 다른 관리자에 의해 인원 점검이 종료되면 알림 메시지가 나타납니다.  ##### 인원 점검 진행 중 사용자 정보 확인[](#인원-점검-진행-중-사용자-정보-확인 "인원 점검 진행 중 사용자 정보 확인에 대한 직접 링크 및 복사") 모바일 앱에서 인원 점검 진행 중 각 사용자의 정보를 확인할 수 있습니다. 사용자에게 긴급 연락을 취할 수 있는 연락처 정보, 사용자의 마지막 위치 등의 세부 정보를 확인할 수 있습니다. 인원 점검 진행 중 세부 정보를 확인할 사용자 항목을 왼쪽으로 스와이프하세요. 이후 을 탭하세요.  ##### 인원 점검 진행 중 사용자에게 메모 남기기[](#인원-점검-진행-중-사용자에게-메모-남기기 "인원 점검 진행 중 사용자에게 메모 남기기에 대한 직접 링크 및 복사") 모바일 앱에서 인원 점검 진행 중 특정 사용자가 입실하지 않은 경우, 해당 사용자에게 메모를 남길 수 있습니다. 인원 점검 진행 중 메모를 입력할 사용자 항목을 왼쪽으로 스와이프하세요. 이후 를 탭하세요. 메모 입력 화면에서 내용을 입력한 후 Save를 탭하세요.  메모를 입력한 사용자는 인원 점검 목록에서 아이콘이 표시됩니다.  ##### 인원 점검 세부 정보 확인[](#viewRollCallinfo "인원 점검 세부 정보 확인에 대한 직접 링크 및 복사") 모바일 앱에서 인원 점검 설정의 세부 정보를 확인할 수 있습니다. 1. 모바일 기기에서 BioStar X 모바일 앱을 실행하세요. 2. 앱의 홈 화면에서 ROLL CALL을 탭하세요.  사이드 메뉴를 통해 진입할 수도 있습니다. → Monitoring → Roll Call을 탭하세요. 3. 목록에서 세부 정보를 확인할 항목을 왼쪽으로 스와이프한 후 을 탭하세요.  #### 인원 점검 종료[](#endRollCall "인원 점검 종료에 대한 직접 링크 및 복사") 진행 중인 인원 점검은 **BioStar X** 모바일 앱과 웹에서 모두 종료할 수 있습니다. ##### 모바일 앱에서 종료[](#모바일-앱에서-종료 "모바일 앱에서 종료에 대한 직접 링크 및 복사") 1. 인원 점검을 종료하려면 인원 점검 목록 화면에서 버튼을 탭하거나 인원 점검 현황 화면에서 END 버튼을 탭하세요.  2. 미확인 사용자가 남아 있으면 경고 팝업이 나타나며, 인원 점검을 종료하려면 종료 사유를 입력하고 Yes 버튼을 탭하세요.  ##### 웹에서 종료[](#웹에서-종료 "웹에서 종료에 대한 직접 링크 및 복사") 1. 런처 페이지에서 설정을 클릭하세요. 2. 화면 왼쪽 사이드바에서 출입 관리 → 고급 출입 통제를 클릭하세요. 3. 목록에서 인원 점검을 클릭하세요. 4. 인원 점검 목록 중 종료할 항목의 체크박스를 클릭하세요.  5. 화면 오른쪽 상단의 종료 버튼을 클릭하세요. 6. 확인 메시지가 나타나면 네 버튼을 클릭하세요. 미확인 사용자가 없는 인원 점검은 바로 종료됩니다. 미확인 사용자가 남아 있는 인원 점검은 미확인 사용자 목록과 종료 사유 입력란이 있는 대화 상자가 나타납니다. 인원 점검을 종료하려면 사유를 입력하고 인원 점검 종료 버튼을 클릭하세요.  알아두기 * 종료 사유는 최대 500자까지 입력할 수 있습니다. * 여러 인원 점검 항목을 동시에 선택해 종료할 때 그중 하나라도 미확인 사용자가 남아 있으면 종료할 수 없습니다. 인원 점검 항목을 하나씩 선택해 종료하세요. --- ### 퀵 액션 사용하기 최종 업데이트 | **2026년 6월 18일** **퀵 액션**은 긴급 상황에서 복잡한 제어 절차를 자동화하는 기능입니다. 미리 정의한 여러 기기의 동작을 하나의 버튼으로 즉시 실행하여 신속하게 대응할 수 있습니다. 알아두기 * **퀵 액션** 기능에 대한 자세한 내용은 [퀵 액션 사용하기](/platform/biostar_x/settings-custom-interface)를 참고하세요. * 모바일 앱에서는 퀵 액션 기능을 실행하거나 퀵 액션 항목에 대한 자세한 정보를 확인할 수 있습니다. 퀵 액션을 생성하거나 편집하려면 BioStar X 웹 인터페이스에 로그인하여 설정해야 합니다. #### 퀵 액션 실행[](#퀵-액션-실행 "퀵 액션 실행에 대한 직접 링크 및 복사")  BioStar X 웹 인터페이스에서 퀵 액션을 생성해야 모바일 앱에서 사용할 수 있습니다. 1. 앱 홈 화면에서 QUICK ACTION을 탭하세요. 2. 퀵 액션 목록에서 실행할 퀵 액션 항목의 Activate 버튼을 탭하세요. 퀵 액션이 성공적으로 실행되면 성공 메시지가 표시됩니다. 알아두기 * 퀵 액션 설정에 따라 실행 여부를 묻는 팝업이 표시될 수 있습니다. * 각 퀵 액션 항목에는 최근 실행 일시가 표시됩니다. #### 퀵 액션 상세보기[](#퀵-액션-상세보기 "퀵 액션 상세보기에 대한 직접 링크 및 복사")  퀵 액션 항목에 설정된 자세한 정보를 확인하려면 퀵 액션 목록에서 항목을 탭하세요. * Last Activation: 퀵 액션이 마지막으로 실행된 일시입니다. * Confirm before run: 퀵 액션 실행 여부를 묻는 팝업이 표시되는지 여부입니다. * Activate: 퀵 액션을 실행하는 버튼입니다. * Description and Operator Level: 퀵 액션에 대한 설명과 실행 권한이 필요한 관리자 등급입니다. * Trigger and Actions: 퀵 액션이 실행될 때 제어되는 출입문과 출입문에 적용되는 동작입니다. 알아두기 작업 조건 및 동작에 대한 자세한 내용은 [작업 조건 및 동작 설정하기](/platform/biostar_x/settings-triger-and-action)를 참고하세요. --- ### 출입문 상세 정보 확인하기 최종 업데이트 | **2026년 6월 18일** 출입문을 선택하면 현재 상태와 설정된 장치를 확인할 수 있습니다. 문제가 발생하면 바로 제어하거나 최근 활동 기록을 조회할 수 있습니다.  출입문의 상태 정보와, 원격 제어 기능, 출입문에 할당된 장치 정보와 열림 시간을 확인할 수 있습니다. 1. 앱 홈 화면에서 DOOR를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → Door를 탭하세요. 2. 출입문 목록에서 상세 정보를 확인하려는 출입문을 탭하세요. #### 출입문 상태 정보[](#출입문-상태-정보 "출입문 상태 정보에 대한 직접 링크 및 복사") 출입문의 현재 상태를 실시간으로 확인할 수 있습니다.  * Door Status: 출입문의 열림 또는 닫힘 상태를 표시합니다. * Door Status Type: 출입문의 상태 유형을 표시합니다. 예를 들어, 정상(Normal), 관리자 수동 개방(Operator Unlocked), 관리자 수동 잠금(Operator Locked) 등이 있습니다. * Door Relay: 출입문과 연결된 릴레이의 상태를 표시합니다. * Alarm: 출입문에서 발생한 알람 이벤트를 표시합니다. * Last Event: 출입문에서 발생한 마지막 이벤트의 날짜와 시간, 이벤트 유형을 표시합니다. #### 원격 제어 기능[](#원격-제어-기능 "원격 제어 기능에 대한 직접 링크 및 복사") 출입문을 원격으로 제어하여 출입을 관리할 수 있습니다.  * Open: 출입문을 일시적으로 열어 출입을 허용합니다. 출입문은 설정된 시간 후 자동으로 닫힙니다. * Release: 인증된 사용자만 출입할 수 있도록 설정합니다. 출입문에 설정된 스케줄에 따라 출입문 상태가 변경됩니다. * Manual Lock: 출입문을 수동으로 잠가 출입을 차단합니다. 이 기능은 시간 제한 없이 출입문을 잠글 수 있습니다. 이 상태에서는 모든 사용자의 출입을 차단합니다. * Manual Unlock: 출입문을 수동으로 개방하여 출입을 허용합니다. 이 기능은 시간 제한 없이 출입문을 개방합니다. 이 상태에서는 모든 사용자의 출입을 허용합니다. * Clear APB: 선택한 출입문의 모든 사용자에 대한 APB 알람을 해제할 수 있습니다. * Clear Alarm: 출입문에서 발생한 알람을 해제할 수 있습니다. 알아두기 * 출입문을 일시적으로 열어 자동으로 닫히는 시간은 하단의 Open Time에서 확인할 수 있습니다. * 출입문을 수동으로 잠그거나 개방한 후에는 출입문 상태가 자동으로 변경되지 않습니다. 보안을 위해 출입문의 상태를 설정된 스케줄에 맞춰 작동하게 하려면 Release 기능을 사용하세요. #### 출입문 장치 정보[](#출입문-장치-정보 "출입문 장치 정보에 대한 직접 링크 및 복사") 출입문에 할당된 장치 정보를 확인할 수 있습니다.  * Entry Device: 입실 장치로 할당된 장치 정보입니다. * Door Relay: 출입문의 잠금 장치로 동작할 릴레이 정보입니다. * Exit Button: 퇴실 버튼으로 사용할 장치의 포트 정보입니다. * Door Sensor: 출입문의 열림과 닫힘을 감지하는 센서로 할당된 장치의 포트 정보입니다. * Open Time: 출입문을 일시적으로 열었을 때, 출입문이 자동으로 닫히기까지 유지되는 시간입니다. 알아두기 Open Time 설정에 대한 자세한 내용은 [출입문 등록하기](/platform/biostar_x/settings-door-add#option)에서 출입문 열림 → 열림 시간을 참고하세요. #### 출입문 로그 이벤트 조회[](#출입문-로그-이벤트-조회 "출입문 로그 이벤트 조회에 대한 직접 링크 및 복사")  출입문에서 발생한 로그 이벤트를 조회하여 출입문에서 발생한 출입 시도, 알람 등의 이벤트를 확인할 수 있습니다. 1. 출입문 상세 정보 화면에서 오른쪽 상단의 를 탭하세요.  2. 출입문 로그 이벤트를 필터링하려면 화면 오른쪽 상단의 를 탭하세요.  * Period: 로그 이벤트가 발생한 기간을 설정하세요. * Time: 로그 이벤트가 발생한 시간을 설정하세요. * Event: 로그 이벤트 종류를 선택하세요. 예를 들어, 출입 인증 성공, 출입 인증 실패 등을 선택할 수 있습니다. * User: 로그 이벤트를 발생시킨 사용자를 선택할 수 있습니다. * Device: 로그 이벤트가 발생한 장치를 선택할 수 있습니다. * Door: 현재 출입문 외 다른 출입문의 로그 이벤트도 조회할 수 있습니다. 3. 필터 조건이 나타나면 원하는 조건을 설정하세요. 4. 설정한 조건으로 로그 이벤트를 필터링하려면 Apply를 탭하세요. 알아두기 필터링 조건을 초기화하려면 화면 오른쪽 상단의 → 을 탭하세요. --- ### 과거 로그 조회하기 최종 업데이트 | **2026년 9월 27일** 과거 로그를 조회하여 특정 기간과 장소에서 발생한 출입 이력을 확인할 수 있습니다. 로그를 필터링하면 원하는 조건에 맞는 이벤트를 쉽게 찾을 수 있습니다.  EVENT LOG 기능은 아래와 같은 상황에서 활용할 수 있습니다. * 특정 사용자의 과거 출입 기록 확인 * 특정 기간 내 보안 이벤트 이력 추적 * 출입 통제 감사 및 보고 **실시간 로그와의 차이** * **실시간 로그**: 현재 발생하는 이벤트를 즉시 모니터링할 수 있습니다. 실시간 로그는 현재 상황을 파악하고 즉각적인 대응이 필요한 경우에 유용합니다. * **과거 로그**: 특정 기간의 이벤트 이력을 검색 및 조회할 수 있습니다. #### 과거 로그 조회[](#과거-로그-조회 "과거 로그 조회에 대한 직접 링크 및 복사")  앱 홈 화면에서 EVENT LOG를 탭하세요. * 각 로그에는 이벤트 유형, 발생 시간, 출입문/장치, 사용자 정보가 표시됩니다. * 로그 목록을 아래로 당겨서 새로고침하면 로그 목록이 갱신되고 최신 로그가 표시됩니다.  알아두기 * 로그에 표시되는 날짜와 시간은 BioStar X 서버의 환경 설정에 따릅니다. BioStar X에서 날짜 및 시간 표시 형식 설정에 대한 자세한 내용은 [기본 설정 구성하기](/platform/biostar_x/settings-preferences)를 참고하세요. * 이벤트 로그 화면은 사이드 메뉴() → Monitoring → Event Log를 탭하여 진입할 수도 있습니다. #### 특정 로그만 보기[](#특정-로그만-보기 "특정 로그만 보기에 대한 직접 링크 및 복사")  로그 목록에서 특정 이벤트, 사용자, 출입문 또는 장치 등 관련된 로그만 표시하도록 필터링할 수 있습니다. 1. 화면 오른쪽 상단의 를 탭하세요. 2. 원하는 로그만 표시하려면 아래 필터링 조건을 조합해 설정하세요. * Period: 이벤트 발생 기간 설정 * Time: 이벤트 발생 시간 설정 * Event: 특정 이벤트 유형 선택 (예: 얼굴 인증 실패, 침입 경보 알람 등) * User: 특정 사용자 선택 (예: VIP 사용자의 출입 기록) * Device: 특정 장치 선택 (예: 특정 출입 통제 장치에서 발생한 이벤트) * Door: 특정 출입문 선택 (예: 1층 정문 출입구) 3. 설정한 조건으로 로그 목록을 필터링하려면 Apply를 탭하세요. 알아두기 필터링 조건을 초기화하려면 화면 오른쪽 상단의 → 을 탭하세요. #### 로그 상세 정보 확인[](#로그-상세-정보-확인 "로그 상세 정보 확인에 대한 직접 링크 및 복사")  로그 목록에서 원하는 로그를 탭하면 해당 로그의 상세 정보를 확인할 수 있습니다. * Event: 발생한 이벤트 유형입니다. (예: 출입 인증 성공, 출입 인증 실패, 알람 발생 등) * Description: 이벤트에 대한 설명입니다. * Datetime: 이벤트가 발생한 날짜와 시간입니다. * Door: 이벤트가 발생한 출입문입니다. * Device ID/Device Name: 이벤트가 발생한 장치 ID와 이름입니다. * User Group: 이벤트를 발생시킨 사용자의 그룹 이름입니다. * User: 이벤트를 발생시킨 사용자입니다. 상세 정보 팝업 하단의 버튼을 탭하여 다음 작업을 수행할 수 있습니다. * 이벤트 정보를 클립보드에 복사하려면 COPY LOG를 탭하세요. * 상세 정보 팝업을 닫으려면 OK를 탭하세요. 알아두기 이벤트 로그가 출입문 관련 이벤트라면 로그 상세 정보에 출입문 제어 관련 정보가 추가로 표시됩니다. --- ### 실시간 로그 모니터링 최종 업데이트 | **2026년 9월 27일** BioStar X 서버에서 발생하는 이벤트를 실시간으로 확인하세요. 앱 홈 화면에서 REAL-TIME LOG를 탭하세요.  REAL-TIME LOG 기능은 아래와 같은 상황에서 활용할 수 있습니다. * 출근 시간대 출입 시도 모니터링 * 현재 수신되는 이벤트를 실시간으로 확인 #### 실시간 로그 조회[](#실시간-로그-조회 "실시간 로그 조회에 대한 직접 링크 및 복사")  앱 홈 화면에서 REAL-TIME LOG를 탭하세요. 처음 실시간 로그(Real-time Log) 화면을 열면 목록이 비어 있습니다. * 새로운 이벤트가 발생하면 자동으로 목록에 실시간으로 추가됩니다. 목록의 행 수는 제한이 없으며, 새로운 이벤트는 맨 위에 추가됩니다. * 실시간 이벤트 수신을 일시 중지하려면 화면 오른쪽 상단의 를 탭하세요. 일시 중지된 상태에서는 새로운 이벤트가 목록에 추가되지 않지만 백그라운드에서 대기열에 추가됩니다. 실시간 이벤트 수신을 재개하려면 를 탭하세요. 대기열에 추가된 이벤트가 새로운 이벤트보다 먼저 목록에 추가됩니다. * 실시간 로그 목록을 비우려면 화면 오른쪽 상단의 을 탭하세요. 로그 목록이 비워지고, 새로운 이벤트가 발생할 때부터 실시간으로 추가됩니다. * 실시간 로그 목록을 필터링하여 특정 이벤트, 사용자, 출입문 또는 장치 등 관련된 로그만 표시할 수 있습니다. 자세한 내용은 [#viewSpecificLog](#viewSpecificLog)를 참고하세요. 알아두기 * 다른 메뉴로 이동했다가 다시 Real-time Log로 돌아오면, 로그 목록은 비어지고, 새로운 로그가 발생할 때부터 실시간으로 추가됩니다. * 로그에 표시되는 날짜와 시간은 BioStar X 서버의 환경 설정에 따릅니다. BioStar X에서 날짜 및 시간 표시 형식 설정에 대한 자세한 내용은 [기본 설정 구성하기](/platform/biostar_x/settings-preferences)를 참고하세요. * 실시간 로그 화면은 사이드 메뉴() → Monitoring → Real-time Log를 탭하여 진입할 수도 있습니다. #### 특정 로그만 보기[](#viewSpecificLog "특정 로그만 보기에 대한 직접 링크 및 복사")  실시간 로그 목록에서 특정 이벤트, 사용자, 출입문 또는 장치 등 관련된 로그만 표시하도록 필터링할 수 있습니다. 1. 화면 오른쪽 상단의 를 탭하세요. 2. 원하는 로그만 표시하려면 아래 필터링 조건을 조합해 설정하세요. * Door: 특정 출입문 (예: 1층 정문 출입구) * Device: 특정 장치 (예: 특정 출입 통제 장치에서 발생한 이벤트) * User: 특정 사용자 (예: VIP 사용자의 출입 기록) * Event: 특정 이벤트 유형 (예: 얼굴 인증 실패, 침입 경보 알람 등) * Elevator: 특정 엘리베이터 (예: 특정 층의 엘리베이터) * Advanced AC: 특정 고급 출입 통제 (예: 안티패스백, 화재 경보, 스케줄 개방/잠금 등) 3. 설정한 조건으로 로그 목록을 필터링하려면 Apply를 탭하세요. 알아두기 * 필터링 조건을 초기화하려면 화면 오른쪽 상단의 → 을 탭하세요. * 엘리베이터, 고급 출입 통제는 **에센셜**(Essential) 이상의 라이선스를 활성화했을 때 사용할 수 있습니다. 라이선스 정책에 대한 자세한 내용은 [라이선스 정책](/platform/biostar_x/licensing)을 참고하세요. #### 로그 상세 정보 확인[](#로그-상세-정보-확인 "로그 상세 정보 확인에 대한 직접 링크 및 복사")  로그 항목을 탭하여 해당 로그의 상세 정보를 확인하세요. * Event Log: 이벤트 유형입니다. 어떤 유형의 이벤트가 발생했는지 표시합니다. * Datetime: 이벤트가 발생한 날짜와 시간입니다. * Door: 이벤트가 발생한 출입문입니다. * Device ID/Device: 이벤트가 발생한 장치 ID와 이름입니다. * User: 이벤트를 발생시킨 사용자입니다. 예를 들어, 출입 인증 이벤트의 경우 출입을 시도한 사용자가 표시됩니다. 상세 정보 팝업 하단의 버튼을 탭하여 다음 작업을 수행할 수 있습니다. * 이벤트 정보를 클립보드에 복사하려면 COPY LOG를 탭하세요. * 상세 정보 팝업을 닫으려면 OK를 탭하세요. --- ### 사용자 로그 이벤트 조회하기 최종 업데이트 | **2026년 6월 18일** 사용자의 출입 이력을 조회해 비정상 접근이나 허가되지 않은 시간대의 출입을 확인할 수 있습니다. 로그 이벤트를 필터링하면 원하는 기간과 장소의 이력을 쉽게 찾을 수 있습니다. #### 사용자 출입 이력 조회[](#사용자-출입-이력-조회 "사용자 출입 이력 조회에 대한 직접 링크 및 복사")  1. 앱 홈 화면에서 USER를 탭하세요. 사이드 메뉴를 통해 진입할 수도 있습니다. → User를 탭하세요. 2. 사용자 목록에서 로그 이벤트를 조회하려는 사용자를 탭하세요. 3. 사용자 상세 정보에서 오른쪽 상단의 를 탭하세요. 4. Event Log에서 사용자의 출입 이력을 확인할 수 있습니다.  최신 로그 이벤트가 먼저 표시되며, 출입 위치와 이벤트 정보를 확인할 수 있습니다. #### 로그 이벤트 필터링[](#로그-이벤트-필터링 "로그 이벤트 필터링에 대한 직접 링크 및 복사")  사용자의 로그 이벤트를 날짜 및 시간, 이벤트 종류, 출입 위치 등 다양한 조건으로 필터링할 수 있습니다. 1. 이벤트 로그 오른쪽 상단의 를 탭하세요. 2. 필터 조건이 나타나면 원하는 조건을 설정하세요. * Period: 로그 이벤트가 발생한 기간을 설정하세요. * Time: 로그 이벤트가 발생한 시간을 설정하세요. * Event: 로그 이벤트 종류를 선택하세요. 예를 들어, 출입 인증 성공, 출입 인증 실패 등을 선택할 수 있습니다. * User: 현재 사용자 외 다른 사용자의 로그 이벤트도 조회할 수 있습니다. * Device: 로그 이벤트가 발생한 장치를 선택할 수 있습니다. * Door: 로그 이벤트가 발생한 출입문을 선택할 수 있습니다. 3. 설정한 조건으로 로그 이벤트를 필터링하려면 Apply를 탭하세요. 알아두기 필터링 조건을 초기화하려면 화면 오른쪽 상단의 → 을 탭하세요. --- ## Biostation_2a ### BioStation 2a 최종 업데이트 | **2025년 11월 10일** BioStation 2a는 슈프리마의 한단계 진화된 보안 기술을 선보이는 제품입니다. 세계 최초로 지문 인식에 딥러닝 기술을 도입하고 출입인증 기능을 강화해 보안 성능을 더욱 향상시켰습니다. 또한 딥러닝으로 최적의 성능을 구현할 수 있는 AI 프로세서인 NPU (Neural Processing Unit)를 탑재해, 지문 인식 성능을 혁신적으로 높여 뛰어난 정확도와 속도를 제공합니다.  #### [안전을 위한 주의 사항→ 둘러보기](/device/biostation_2a/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/biostation_2a/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/biostation_2a/installation) 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [사용하기→5 문서](/device/biostation_2a/using-device) 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. * [관리자 메뉴](/device/biostation_2a/admin-menu) * [사용자](/device/biostation_2a/user) * [인증](/device/biostation_2a/authentication) [ 5 문서](/device/biostation_2a/using-device) #### [문제 해결→ 둘러보기](/device/biostation_2a/troubleshooting) 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### [제품 사양→ 둘러보기](/device/biostation_2a/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [규제 인증 정보→ 둘러보기](/device/biostation_2a/regulatory-information) 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### [부록→ 둘러보기](/device/biostation_2a/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 관리자 메뉴 최종 업데이트 | **2025년 12월 9일** 관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다. #### 전체 메뉴[](#전체-메뉴 "전체 메뉴에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 원하는 메뉴를 선택하세요.  알아두기 관리자가 지정되어 있지 않을 경우 을 누르면 메뉴 화면이 나타납니다. #### 퀵 메뉴[](#퀵-메뉴 "퀵 메뉴에 대한 직접 링크 및 복사") 1. 을 1초 이상 길게 누른 뒤 손을 떼세요. 관리자 권한 인증 수단으로 인증하세요. 2. 원하는 메뉴를 선택하세요.  알아두기 관리자가 지정되어 있지 않을 경우 을 길게 누른 뒤 손을 떼면 퀵 메뉴 화면이 나타납니다. #### 키 메뉴[](#키-메뉴 "키 메뉴에 대한 직접 링크 및 복사") **OK** 버튼을 누르면 키 메뉴 화면이 나타납니다. 키 메뉴 또는 홈 화면에서 원하는 메뉴에 해당하는 방향 버튼을 눌러 진입할 수 있습니다.  * ID: ID 인증모드에서 설정한 대로 ID 인증을 할 수 있습니다. * 근태 모드: 근태 이벤트를 선택해 인증할 수 있습니다. * 작업 코드: 사용자의 작업 코드를 선택할 수 있습니다. * 경비: 경비를 시작/해제할 수 있습니다. 알아두기 경비 상태일 경우 키 메뉴에 진입할 수 없습니다. 홈 화면에서 버튼을 눌러 경비를 해제할 수 있습니다. --- ### 부록 최종 업데이트 | **2025년 12월 1일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") * 이 제품의 소프트웨어는 Linux 커널 4.x 버전을 수정하여 제작되었으며, Linux 커널의 라이선스는 GPL을 따르고 있습니다. GPL 라이선스에 대한 자세한 내용은 [GNU General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-general-public-v2-license)에서 확인할 수 있습니다. * 이 제품에 포함된 glibc 라이브러리는 LGPL을 따릅니다. LGPL 라이선스에 대한 자세한 내용은 [GNU Lesser General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-lesser-general-public-v21-license)에서 확인할 수 있습니다. * 이 제품에 포함된 OpenSSL은 OpenSSL 라이선스와 Original SSLeay 라이선스를 따릅니다. OpenSSL 라이선스와 Original SSLeay 라이선스에 대한 자세한 내용은 [OpenSSL License](https://docs.supremainc.com/legal/open-source-licenses#openssl-license)와 [Original SSLeay License](https://docs.supremainc.com/legal/open-source-licenses#original-ssleay-license)에서 확인할 수 있습니다. * 이 제품에 포함된 Linux 커널 4.x 기반으로 수정된 소스와 glibc 라이브러리는 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 문의하여 다운로드 받을 수 있습니다. --- ### 인증 최종 업데이트 | **2026년 10월 27일** 지원하는 인증 방식과 인증 절차를 설명합니다. #### 인증 모드[](#인증-모드 "인증 모드에 대한 직접 링크 및 복사") 장치의 인증 모드를 설정할 수 있습니다. 지문, PIN, 카드, ID를 조합하여 인증 모드로 사용할 수 있으며, 각 인증 모드마다 사용할 스케줄을 설정할 수도 있습니다. ##### 지문 인증 모드[](#지문-인증-모드 "지문 인증 모드에 대한 직접 링크 및 복사") 지문을 사용하는 인증 방법마다 사용할 스케줄을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드 → 지문 인증모드를 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 스케줄을 설정하세요. * : 지문만 사용하는 모드입니다. *  + : 지문으로 인증한 뒤 PIN을 입력하는 모드입니다. 4. 설정을 저장하려면 **OK**를 누르세요. 알아두기 * 스케줄은 BioStar X에서 설정할 수 있습니다. 설정한 스케줄이 없다면 항상 사용만 선택할 수 있습니다. * 스케줄 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-schedule)를 참고하세요. ##### 카드 인증 모드[](#카드-인증-모드 "카드 인증 모드에 대한 직접 링크 및 복사") 카드를 사용하는 인증 방법마다 사용할 스케줄을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드 → 카드 인증모드를 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 스케줄을 설정하세요. * : 카드만 사용하는 모드입니다. *  + : 카드로 인증한 뒤 지문으로 인증하는 모드입니다. *  + : 카드로 인증한 뒤 PIN을 입력하는 모드입니다. *  +  / : 카드로 인증한 뒤 지문으로 인증하거나 PIN을 입력하는 모드입니다. *  +  + : 카드로 인증한 뒤 지문 인증과 PIN 입력을 모두 사용하는 모드입니다. 4. 설정을 저장하려면 **OK**를 누르세요. 알아두기 * 스케줄은 BioStar X에서 설정할 수 있습니다. 설정한 스케줄이 없다면 항상 사용만 선택할 수 있습니다. * 스케줄 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-schedule)를 참고하세요. ##### ID 인증 모드[](#id-인증-모드 "ID 인증 모드에 대한 직접 링크 및 복사") ID를 사용하는 인증 방법마다 사용할 스케줄을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드 → ID 인증모드를 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 스케줄을 설정하세요. *  + : ID를 입력한 뒤 지문으로 인증하는 모드입니다. *  + : ID를 입력한 뒤 PIN을 입력하는 모드입니다. *  +  / : ID를 입력한 뒤 지문으로 인증하거나 PIN을 입력하는 모드입니다. *  +  + : ID를 입력한 뒤 지문 인증과 PIN 입력을 모두 사용하는 모드입니다. 4. 설정을 저장하려면 **OK**를 누르세요. 알아두기 * 스케줄은 BioStar X에서 설정할 수 있습니다. 설정한 스케줄이 없다면 항상 사용만 선택할 수 있습니다. * 스케줄 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-schedule)를 참고하세요. #### 근태 모드[](#근태-모드 "근태 모드에 대한 직접 링크 및 복사") 근태 모드 등록 방법을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 근태 모드를 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 설정을 변경하세요. * 근태 모드: 근태 모드를 사용할 방법을 설정할 수 있습니다. * 근태 이벤트: 근태 이벤트를 확인할 수 있습니다. * 근태 등록 필요: 사용자가 인증할 때 근태 이벤트를 반드시 선택하도록 설정할 수 있습니다. * 작업 코드: 작업 코드 사용 여부를 선택할 수 있습니다. 4. 설정을 저장하려면 **OK**를 누르세요. #### 서버 매칭[](#서버-매칭 "서버 매칭에 대한 직접 링크 및 복사") 서버 매칭을 사용하면 장치가 아닌 BioStar X에서 사용자 인증을 수행합니다. 장치에 저장된 사용자 정보가 많거나 크리덴셜 정보가 저장된 장치를 외부에 노출하고 싶지 않은 경우 유용하게 사용할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 서버매칭을 선택한 뒤 **OK**를 누르세요.  3. / 버튼을 눌러 설정을 변경하세요. 4. 설정을 저장하려면 **OK**를 누르세요. 알아두기 * 서버매칭은 지문, 카드, ID만 사용할 수 있습니다. * 서버매칭을 사용할 경우 장치와 BioStar X에서 서버 매칭을 활성화해야 합니다. BioStar X 서버 매칭 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-server-server#servermatching)를 참고하세요. #### 지문 설정[](#지문-설정 "지문 설정에 대한 직접 링크 및 복사") 지문 인증에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 지문 설정을 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 설정을 변경하세요. * 보안 등급: 1:N 인증을 위한 보안 등급을 설정할 수 있습니다. * 매칭 대기 시간: 지문 매칭 시 대기 시간을 설정할 수 있습니다. 설정한 시간 동안 인증을 완료하지 못하면 인증에 실패합니다. * 이미지 표시: 지문을 스캔했을 때 원본 이미지를 볼 수 있습니다. * 센서 감도: 지문 인식 센서의 민감도를 설정할 수 있습니다. 센서 감도를 높여 정밀한 지문 정보를 얻으려면 센서 감도를 높게 설정하세요. * 위조 지문 검출: 위조 지문 검사 등급을 설정할 수 있습니다. 위조 지문 검사 등급이 높을수록 실제 사람 지문에 대한 거부율도 높아질 수 있습니다. * 1:N Fast 모드: 지문 인증 속도를 설정할 수 있습니다. 자동을 선택하면 장치에 등록된 총 지문 템플릿의 개수에 따라 인증 속도가 설정됩니다. * 템플릿 형식: 지문 템플릿 형식을 설정할 수 있습니다. SUPREMA가 기본으로 설정되어 있으며, 템플릿 형식을 변경할 경우 이전에 저장된 모든 지문을 사용할 수 없으므로 변경 시 유의하세요. 알아두기 사용자 지문 정보를 모두 삭제한 뒤 템플릿 형식을 변경하세요. 사용자 지문 정보가 등록되어 있다면 템플릿 형식을 변경할 수 없습니다. * 센서 모드: 자동 켜짐으로 설정하면 지문 센서가 사용자의 손가락을 인식하여 켜집니다. 항상 켜짐으로 설정하면 지문을 스캔하지 않을 때에도 항상 센서가 켜져 있습니다. * 등록 품질 검사: 높은 품질의 지문 정보를 저장하기 위해 스캔한 지문의 품질을 검사할 수 있습니다. 활성화하면 지문 품질이 낮을 경우 사용자에게 알려주어 지문을 올바르게 스캔하도록 도와줍니다. * 등록지문 중복검사: 지문 등록 시 중복 지문 여부를 검사할 수 있습니다. 4. 설정을 저장하려면 **OK**를 누르세요. #### 인증 결과 표시 옵션[](#인증-결과-표시-옵션 "인증 결과 표시 옵션에 대한 직접 링크 및 복사") 인증 결과 표시 옵션을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 결과 표시 옵션을 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 설정을 변경하세요. * 사용자 ID 표시: 장치의 인증 결과 화면에서 사용자 ID가 표시되는 방법을 선택할 수 있습니다. * 전체 표시: 사용자 ID를 모두 표시합니다. * 첫 문자만 표시: 사용자 ID의 첫 문자만 표시합니다. * 표시하지 않기: 사용자 ID를 표시하지 않습니다. * 사용자 이름 표시: 장치의 인증 결과 화면에서 사용자 이름이 표시되는 방법을 선택할 수 있습니다. * 전체 표시: 사용자 이름을 모두 표시합니다. * 첫 문자만 표시: 사용자 이름의 첫 문자만 표시합니다. * 표시하지 않기: 사용자 이름을 표시하지 않습니다. 4. 설정을 저장하려면 **OK**를 누르세요. --- ### 이벤트 로그 최종 업데이트 | **2025년 11월 10일** 장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다. #### 이벤트 로그 검색[](#이벤트-로그-검색 "이벤트 로그 검색에 대한 직접 링크 및 복사") 조건을 설정하여 로그를 검색할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그 → 검색을 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 설정을 변경하세요. **OK**를 누르면 조건에 맞는 로그가 화면에 나타납니다. 4. 이전 화면으로 돌아가려면 **ESC**를 누르세요. #### 전체 로그 삭제[](#전체-로그-삭제 "전체 로그 삭제에 대한 직접 링크 및 복사") 저장된 로그를 모두 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그 → 전체 삭제를 선택한 뒤 **OK**를 누르세요.  3. 전체 로그를 삭제하려면 **OK**를 누르세요. 이전 화면으로 돌아가려면 **ESC**를 누르세요. #### 로그 사용량 보기[](#로그-사용량-보기 "로그 사용량 보기에 대한 직접 링크 및 복사") 로그 사용 현황을 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그 → 로그 사용량을 선택한 뒤 **OK**를 누르세요. 장치의 로그 사용량을 확인할 수 있습니다.  --- ### 시작하기 최종 업데이트 | **2026년 6월 16일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | | | --------------------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------- | |  |  |  |  | | BioStation 2a | 벽걸이용 브래킷 | 드릴링 템플릿 | 케이블 커버 | |  |  |  |  | | 연결 케이블 | 퀵 가이드 | PVC 앵커 x4 | 고정용 나사 x4 | | | | | | -------------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | |  |  |  | | 브래킷 고정용 나사(별 모양) | 120 Ω 저항 | 다이오드 | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. - 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사") 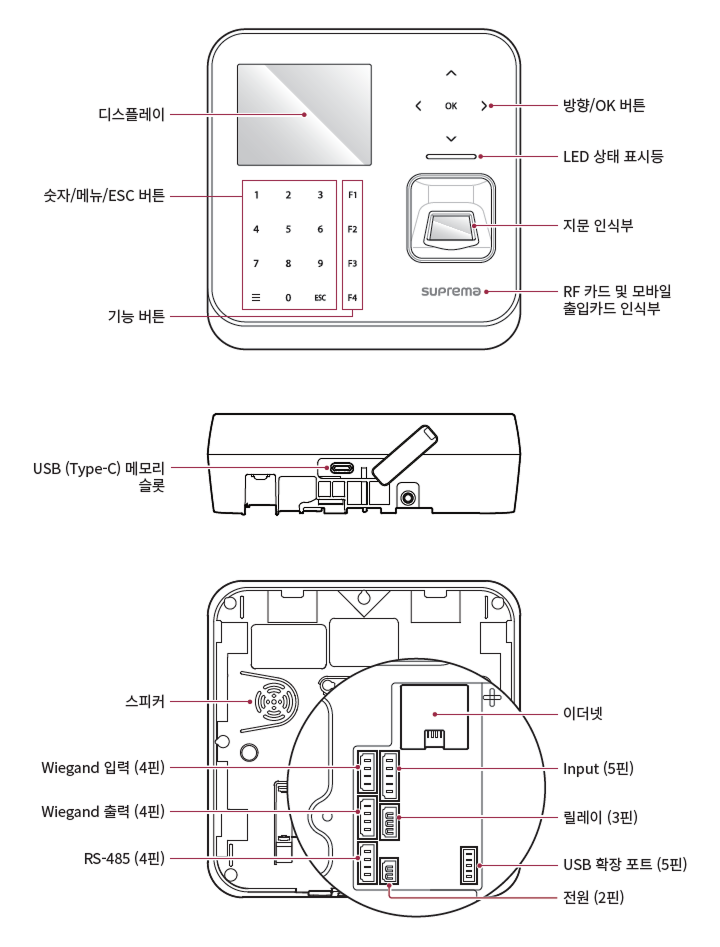 * **디스플레이**: 동작을 위한 UI를 제공합니다. * **숫자/메뉴/ESC 버튼** * **0~9**: 숫자/문자 입력, 메뉴 선택 * : 메뉴 진입 * **ESC**: 이전 화면으로 이동, 입력 취소 * **기능 버튼**: 근태 기능 키로 사용하거나 하위 메뉴를 선택할 때 사용합니다. * **방향/OK 버튼** * : 문자 종류 변경, 경비 시작/해제 설정 * : 문자 종류 변경, 근태 이벤트를 선택하여 근태 등록 * : 숫자/문자 삭제, ID를 사용하여 인증 * : 기호 삽입, 항목 설정, 작업 코드 선택 * **OK**: 항목 선택/설정 저장, 키 메뉴 활성화 * **LED 상태 표시등**: 제품의 작동 상태가 표시됩니다. * 초록색: 인증 성공 * 빨간색: 인증 실패 * 파란색: 정상 동작 상태 * 파란색/초록색 점멸: * DHCP를 사용으로 설정 시 IP 주소를 받아오지 못하는 상태 * 슬레이브 모드일 때 마스터 장치와 연결이 끊어진 상태 * 빨간색/보라색 점멸: 장치 잠금 상태 * 노란색 점멸: 입력 대기 상태 * **지문 인식부**: 출입을 위해 지문을 인식시키는 부분입니다. * **RF 카드 및 모바일 출입카드 인식부**: 출입을 위해 RF 카드 또는 모바일 출입카드를 인식시키는 부분입니다. * **USB (Type-C) 메모리 슬롯**: USB 메모리를 연결합니다. * **스피커**: 소리를 들을 수 있습니다. * **Wiegand 입력 (4핀)**: Wiegand 입력 케이블을 연결합니다. * **Wiegand 출력 (4핀)**: Wiegand 출력 케이블을 연결합니다. * **RS-485 (4핀)**: RS-485 케이블을 연결합니다. * **이더넷**: 이더넷 케이블을 연결합니다. * **Input (5핀)**: Input 케이블을 연결합니다. * **릴레이 (3핀)**: 릴레이 케이블을 연결합니다. * **USB 확장 포트 (5핀)**: 기타 액세서리 제품을 연결할 수 있습니다. * **전원 (2핀)**: 전원 케이블을 연결합니다. #### 케이블 및 커넥터[](#케이블-및-커넥터 "케이블 및 커넥터에 대한 직접 링크 및 복사") ##### 전원[](#전원 "전원에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------------ | | 1 | PWR +VDC | 빨간색(흰띠) | | 2 | PWR GND | 검은색(흰띠) | ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------- | ------ | | 1 | RLY NO | 흰색 | | 2 | RLY COM | 파란색 | | 3 | RLY NC | 주황색 | ##### RS-485[](#rs-485 "RS-485에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------ | | 1 | 485 TRXP | 파란색 | | 2 | 485 TRXN | 노란색 | | 3 | 485 GND | 검은색 | | 4 | SH GND | 회색 | ##### Input[](#input "Input에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | --------- | ------ | | 1 | INPUT0 | 빨간색 | | 2 | INPUT1 | 노란색 | | 3 | INPUT2 | 주황색 | | 4 | INPUT GND | 검은색 | | 5 | SH GND | 회색 | ##### Wiegand 입력[](#wiegand-입력 "Wiegand 입력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | ##### Wiegand 출력[](#wiegand-출력 "Wiegand 출력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | #### 마스터 관리자 설정하기 CE향 제품[](#마스터-관리자-설정하기-ce향-제품 "마스터-관리자-설정하기-ce향-제품에 대한 직접 링크 및 복사") 마스터 관리자 기능은 장치의 전체 관리자 권한을 강화하여, 장치의 보안을 향상시키고 무단 접근 및 설정 변경을 방지하기 위한 기능입니다. 이 기능은 EU 지역용 **CE향 제품**에만 적용되며, **CE향 제품**에는 **반드시 마스터 관리자를 등록**해야 합니다. 등록된 마스터 관리자만 관리자 메뉴에 진입하여 장치 설정을 변경할 수 있습니다. 알아두기 * 이 기능은 EU 지역용 **CE향 제품**의 보안성을 강화하기 위해 도입된 필수 정책이며, **글로벌향 (Non-CE)** 장치에서는 지원되지 않습니다. * 마스터 관리자는 직접 삭제할 수 없으며 공장 초기화 시에만 삭제됩니다. ##### 마스터 관리자 지원 정책 CE향 vs 글로벌향 (Non-CE)[](#master-admin-support-policy "master-admin-support-policy에 대한 직접 링크 및 복사") 마스터 관리자 기능은 CE 마크가 있는 라벨이 부착된 CE향 제품에서만 활성화됩니다. 제품 뒷면 라벨 스티커를 통해 **CE향** / **글로벌향 (Non-CE)** 제품을 식별할 수 있으며, 이에 따라 기능이 다음과 같이 구분되어 동작합니다. * **CE향**: CE 마크 있음 * **글로벌향 (Non-CE)**: CE 마크 없음 | 구분 | CE향 제품 | 글로벌향 (Non-CE) 제품 | | ----------------- | ---------------------- | ---------------------- | | 마스터 관리자 | 활성화 (비활성화 불가) | 미지원 | | 관리자 2단계 인증 | 필수 | 미지원 | | **최소 PIN 길이** | 최소 8자리 이상 | 최소 4자리 이상 | BioStar X(또는 BioStar 2)와 연결 시, 장치의 지원 여부에 따라 마스터 관리자 설정 표시가 달라지며 관리자 2단계 인증 메뉴의 활성화 여부도 자동으로 동기화됩니다. ##### 펌웨어 업그레이드 시 동작 로직[](#firmware-upgrade-logic "펌웨어 업그레이드 시 동작 로직에 대한 직접 링크 및 복사") 기존에 사용 중인 제품의 펌웨어를 업그레이드할 경우, **업그레이드 이전 버전**과 **업그레이드 대상 버전**의 조합에 따라 마스터 관리자 및 관리자 2단계 인증 지원 여부가 달라질 수 있습니다. 자세한 버전별 지원 여부는 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. ##### 새 장치에서 마스터 관리자 등록하기[](#새-장치에서-마스터-관리자-등록하기 "새 장치에서 마스터 관리자 등록하기에 대한 직접 링크 및 복사") CE향 새 장치에서는 처음부터 마스터 관리자를 필수적으로 등록해야 하며, 등록하지 않을 경우 장치 사용이 제한됩니다. 알아두기 * 최초 부팅 시 마스터 관리자 등록 화면이 나타나며, 등록을 완료하지 않으면 다음 화면으로 이동할 수 없습니다. * BioStar X(또는 BioStar 2)와 연결하여 장치 전체 관리자를 할당하더라도 마스터 관리자를 장치에서 직접 등록해야만 모든 기능을 사용할 수 있습니다. * 새 장치는 펌웨어 다운그레이드를 할 수 없습니다. 1. 새 장치를 최초 부팅하면 마스터 관리자 등록 화면이 나타납니다. **OK**를 눌러 등록을 시작하세요.  2) EU 지역 보안 정책에 따라 마스터 관리자는 **최소 두 종류 이상**의 크리덴셜을 등록해야 합니다. 원하는 크리덴셜 두 종류를 선택하여 등록하세요.  마스터 관리자에 등록할 수 있는 크리덴셜은 다음과 같습니다. | 크리덴셜 종류 | 등록 가능 개수 | 세부 조건 | | ------------- | -------------- | --------------------------------------------------------- | | 카드 | 최대 4개 | CSN, Wiegand 타입만 지원
동일 타입 내 중복 등록 불가 | | 얼굴 | 최대 2개 | 동종 알고리즘 탑재 장치에서만 등록 가능 | | 지문 | 최대 2개 | - | | PIN | 1개 | 최소 8자리 이상 (CE 규제 적용) | **등록 조건** * 최소 두 종류 이상의 크리덴셜을 등록해야 합니다. * 장치가 지원하는 모든 크리덴셜을 인증 수단으로 사용할 수 있습니다. 3. 두 종류 이상의 크리덴셜을 등록한 후, **OK**를 누르면 마스터 관리자 등록이 완료됩니다.  ##### 안내 사항[](#안내-사항-1 "안내 사항에 대한 직접 링크 및 복사") * **BioStar 소프트웨어를 통한 PIN 등록 시** 마스터 관리자를 지원하지 않는 글로벌향 (Non-CE) 제품은 4자리 이상의 PIN을 장치에서 직접 등록할 수 있습니다. 단, BioStar X(또는 BioStar 2)를 통해 사용자를 등록하는 경우 아래 버전에서는 최소 8자리 PIN이 필요합니다. * BioStar 2 v2.9.11 이상 * BioStar X v1.0.0 ~ v1.0.2 위 버전에서 4자리 PIN으로 등록된 사용자는 장치 관리자로 지정할 수 없습니다. * **장치 해시키 수동 변경 시** 장치 해시키를 수동으로 변경할 경우 마스터 관리자의 PIN이 삭제된다는 경고 메시지가 표시되므로 메시지를 확인한 후 변경하세요. * **RS-485 통신구간 얼굴 이미지 전송 제한** RS-485 통신구간에서는 바이오메트릭 크리덴셜 이미지가 전송되지 않으므로, 슬레이브 장치에서 등록된 마스터 관리자 얼굴 조회 시 대체 이미지를 표시합니다. #### 올바른 지문 입력 방법[](#cautions-enrolling-fingers "올바른 지문 입력 방법에 대한 직접 링크 및 복사") 지문 인식률을 높이기 위해 올바르게 지문을 등록하세요. 이 제품은 사용자의 지문 입력 각도 및 위치가 바뀌더라도 지문을 인식할 수 있습니다. 지문을 등록할 때 다음 사항에 유의하여 등록하면 인식률을 높일 수 있습니다. ##### 지문 입력을 위한 손가락 선택[](#지문-입력을-위한-손가락-선택 "지문 입력을 위한 손가락 선택에 대한 직접 링크 및 복사")  * 한 손에 짐을 들거나 손가락에 상처가 나는 경우와 같이 특정 손가락의 지문을 사용하기 어려운 경우를 대비하여, 한 명의 사용자 당 최대 10 개의 지문을 등록할 수 있습니다. * 지문이 잘 인식되지 않는 사용자의 경우 동일 손가락을 두 번 중복으로 등록하여 인식률을 높일 수 있습니다. * 손가락에 상처가 있거나 지문이 흐릴 경우 다른 손가락의 지문을 입력하세요. * 지문 입력 시 검지 또는 중지를 사용할 것을 권장합니다. 다른 손가락은 지문 센서 중앙에 정확히 위치하기 어려워서 인식률이 떨어질 수 있습니다. ##### 지문 등록 방법[](#지문-등록-방법 "지문 등록 방법에 대한 직접 링크 및 복사") 1. 지문을 등록할 때 화면에 "첫 번째 지문을 입력하세요"라고 표시되면 등록할 손가락을 지문 인식부에 올리고, 살며시 눌러 지문이 잘 인식되도록 하세요.  2. "삑" 소리가 난 뒤 재입력 화면이 나타나면, 등록한 손가락의 지문을 다시 스캔하세요. (등록할 손가락의 지문은 두 번 입력합니다.) ###### 지문 등록 시 주의 사항[](#cautions-enrolling-fingerprint "지문 등록 시 주의 사항에 대한 직접 링크 및 복사") 지문 인식할 때 처음에 등록된 지문과 비교하기 때문에 지문 등록이 가장 중요합니다. 지문을 등록할 때 다음 사항에 유의하세요.  * 손가락이 센서에 완전히 접촉되도록 깊이 위치시키세요. * 지문의 중심점 부분이 센서의 중심에 오도록 위치시키세요. * 손가락에 상처가 있거나 지문이 흐릴 경우 다른 손가락의 지문을 입력하세요. * 지문 인식 시 화면 안내에 따라 움직이지 말고 정확하게 입력하세요. * 손가락을 세워 센서와의 접촉 면적이 작아지거나 손가락 각도가 틀어진 경우에는 지문 인식이 되지 않을 수 있습니다. ###### 지문 인식이 잘 되지 않는 경우[](#지문-인식이-잘-되지-않는-경우 "지문 인식이 잘 되지 않는 경우에 대한 직접 링크 및 복사") 이 제품은 계절의 변화나 손가락의 상태 변화에 관계없이 지문을 인식할 수 있습니다. 하지만, 외부 환경이나 지문 입력 방법에 따라 인식률의 차이가 있을 수 있습니다. 지문이 잘 인식되지 않는 경우 다음의 조치를 취할 것을 권장합니다. * 손가락에 물이나 땀이 있을 경우 물기를 닦은 뒤 입력하세요. * 손가락이 너무 건조한 경우 손 끝에 입김을 가볍게 분 뒤 입력하세요. * 손가락에 상처가 생긴 경우 다른 손가락의 지문을 다시 등록하세요. * 처음 등록된 지문은 올바르게 입력되지 않은 경우가 많으므로 [지문 등록 시 주의 사항](#cautions-enrolling-fingerprint)에 따라 지문을 다시 등록하세요. --- ### 설치하기 최종 업데이트 | **2026년 6월 16일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 브래킷 및 제품 고정[](#브래킷-및-제품-고정 "브래킷 및 제품 고정에 대한 직접 링크 및 복사") 1. 제공된 드릴링 템플릿을 이용하여 제품을 장착할 위치를 정하세요. 제품을 장착할 위치에 고정용 나사를 이용하여 브래킷을 단단히 고정하세요.  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 500 mm | | 120 mm | 400 mm | | 150 mm | 300 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 2. 케이블 커버를 조립한 뒤 고정된 브래킷 위에 제품을 장착하세요.  알아두기 IP65 방수, 방진 등급을 만족하기 위해서는 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 3. 제품 고정용 나사를 돌려 제품과 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 전원 장치(또는 어댑터)와 PoE 전원 장치를 함께 연결하지 마세요. - 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/biostation_2a/product-specifications#specs.power)을 참고하세요. * Secure I/O 2, 전기정(전기식 잠금장치), 제품은 반드시 개별 전원을 사용하세요. 전원을 함께 연결하여 사용하면 장치가 오작동할 수 있습니다. - 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. #### 네트워크 연결[](#네트워크-연결 "네트워크 연결에 대한 직접 링크 및 복사") ##### TCP/IP[](#tcpip "TCP/IP에 대한 직접 링크 및 복사") ###### LAN 연결 (허브와 연결)[](#lan-연결-허브와-연결 "LAN 연결 (허브와 연결)에 대한 직접 링크 및 복사") 일반 타입의 CAT-5 이상의 케이블을 사용하여 허브와 연결할 수 있습니다.  ###### LAN 연결 (PC와 직접 연결)[](#lan-연결-pc와-직접-연결 "LAN 연결 (PC와 직접 연결)에 대한 직접 링크 및 복사") 이 제품은 자동 MDI/MDIX 기능을 지원하므로 크로스 케이블이나 일반 스트레이트 타입의 CAT-5 이상의 케이블로 PC에 직접 연결할 수 있습니다.  ###### 네트워크 포트 및 서비스[](#네트워크-포트-및-서비스 "네트워크 포트 및 서비스에 대한 직접 링크 및 복사") 이 제품은 네트워크 통신 및 원활한 서비스 운영을 위해 아래와 같은 포트를 사용합니다. | 프로토콜 | 서비스 | | -------- | ----------------------------------------------------------------------------- | | **TCP** | 서버와 장치 간의 통신 서비스 및 장치 운영 상태 전환 서비스를 위해 사용됩니다. | | **UDP** | 네트워크 상에서 장치를 검색하기 위한 장치 검색 서비스에 사용됩니다. | 알아두기 상기 포트는 제품의 정상적인 네트워크 기능 제공을 위해 사용되며, 방화벽 또는 네트워크 보안 설정 시 해당 포트의 사용이 허용되어야 합니다. #### Input 연결[](#input-연결 "Input 연결에 대한 직접 링크 및 복사")  #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 N/C 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 N/O 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### 자동문 연결[](#자동문-연결 "자동문 연결에 대한 직접 링크 및 복사")  #### 독립형 연결[](#독립형-연결 "독립형 연결에 대한 직접 링크 및 복사") 별도의 I/O 장치를 연결하지 않고 제품을 직접 출입문 잠금 장치, 퇴실 버튼, 출입문 센서 등에 연결할 수 있습니다.  주의 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - XPass 또는 XPass 2가 마스터 장치로 연결될 경우 카드 인증만 사용할 수 있습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Secure I/O 2 연결[](#secure-io-2-연결 "Secure I/O 2 연결에 대한 직접 링크 및 복사") 제품에 I/O 장치인 Secure I/O 2를 RS-485로 연결할 수 있습니다. 제품과 Secure I/O 2의 연결이 끊기거나 외부 요인에 의해 제품의 전원이 차단되더라도 보안을 유지할 수 있습니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인으로 연결할 경우 종단 저항(120Ω)을 데이지 체인 연결의 양 끝에 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요.  알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - XPass 또는 XPass 2가 마스터 장치로 연결될 경우 카드 인증만 사용할 수 있습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사") Wiegand 입력 장치로 사용  Wiegand 출력 장치로 사용  --- ### 제품 사양 최종 업데이트 | **2026년 6월 11일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 크리덴셜[](#specs.credentials) ##### 바이오 인식 **지문** * 이미지 크기 : 272 x 320 픽셀 * 이미지 비트 심도 : 8비트, 256 회색조 * 해상도 : 500 dpi * 템플릿 : SUPREMA / ISO19794-2 / ANSI-378 * 추출 / 매치 : MINEX 인증 및 호환 * 위조 지문 검출 : 지원 (SW 기반) ##### RF 카드 BS2A-ODPB 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa BS2A-OAPWB 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos ##### RF 인식 거리[](#anno1) EM/MIFARE/DESFire/HID iCLASS: 50 mm, HID Prox/FeliCa: 30 mm ##### 모바일 NFC, BLE #### 일반[](#specs.general) ##### 모델명 BS2A-ODPB, BS2A-OAPWB ##### CPU 1.5 GHz Quad Core ##### 메모리 16 GB Flash + 2 GB RAM ##### 크립토 칩 지원 ##### 디스플레이 2.8" 컬러 TFT LCD ##### 화면 해상도 320 x 240 픽셀 ##### LED 다중 색상 ##### 소리 16 bit ##### 동작 온도 -20 °C ~ 60 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 90 %, 비응축 ##### 크기 (W x H x D) 장치 142 x 144 x 37.8 (상단) / 45 (하단) (mm) 브래킷 132.1 x 137.9 (mm) ##### 무게 장치 429 g 브래킷 142 g (와셔 및 볼트 포함) ##### [IP 등급](/reference/glossary#ip_rating)고체 및 액체에 대한 제품 보호 정도를 규정한 국제 등급입니다. IP65 ##### 인증 CE, UKCA, KC, FCC, RCM, SIG, RoHS, REACH, WEEE #### 저장 용량[](#specs.storage) ##### 최대 사용자 수 500,000 [](#anno2) ##### 최대 사용자 프로필 이미지 수 100,000 ##### 최대 크리덴셜 수 (1:N) 지문: 100,000 ##### 최대 크리덴셜 수 (1:1) * 지문: 500,000 * 카드: 500,000 * PIN: 500,000 ##### 최대 텍스트 로그 수 5,000,000 #### 인터페이스[](#specs.interface) ##### 이더넷 지원 (10/100 Mbps, 자동 MDI/MDI-X) ##### Wi-Fi BS2A-ODPB 미지원 BS2A-OAPWB 지원 (802.11 b/ g/ n 2.4 GHz) ##### 네트워크 프로토콜 TCP, UDP ##### RS-485 1채널 마스터/슬레이브 (선택 가능) ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Wiegand 1채널 입력, 1채널 출력 ##### Input 입력 3채널 ##### 릴레이 1개 ##### USB USB 2.0 (Host) ##### USB 확장 포트 지원 ##### PoE 지원 (IEEE 802.3af 호환) ##### 탬퍼 지원 #### 전기 규격[](#specs.power) ##### 전원 12 Vdc 전류: 최대 0.8 A 24 Vdc 전류: 최대 0.4 A ##### 스위치 입력 VIH * 최소: 3 V * 최대: 5 V ##### 스위치 입력 VIL 최대: 1 V ##### 스위치 풀업 저항 4.7 kΩ (입력 단자는 4.7 kΩ으로 풀업되어 있습니다.) ##### Wiegand 출력 VOH 4.8 V 이상 ##### Wiegand 출력 VOL 0.2 V 이하 ##### Wiegand 출력 풀업 저항 1 kΩ으로 내부 풀업 ##### 릴레이 * 2 A @ 30 VDC Resistive load * 1 A @ 30 VDC Inductive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사")  *** [1)](#anno1_dest) RF 인식 거리는 설치 환경에 따라 다를 수 있습니다. [2)](#anno2_dest) 크리덴셜 없이 등록된 사용자 기준입니다. 알아두기 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. --- ### 규제 인증 정보 최종 업데이트 | **2026년 6월 11일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. #### 유럽 연합 적합성 선언 (CE)[](#유럽-연합-적합성-선언-ce "유럽 연합 적합성 선언 (CE)에 대한 직접 링크 및 복사") 이 제품은 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU의 규정에 따라 CE 마크를 제공합니다. ㈜슈프리마는 이 문서에서 설명하는 장치에 유럽 연합 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU을 준수하는 CE 마크가 있음을 선언합니다. 이 장치는 지침에 따라 클래스 1 라디오 장치입니다. * NFC 주파수: 13.56 MHz * RFID 주파수: 13.56 MHz + 125 kHz 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### BioStation 2a 릴리스 노트 #### [📄️펌웨어 버전 1.2.4](/device/biostation_2a/release-notes/124) [릴리즈2026-08-25](/device/biostation_2a/release-notes/124) #### [📄️펌웨어 버전 1.2.3](/device/biostation_2a/release-notes/123) [릴리즈2026-08-07](/device/biostation_2a/release-notes/123) #### [📄️펌웨어 버전 1.2.2](/device/biostation_2a/release-notes/122) [릴리즈2026-05-13](/device/biostation_2a/release-notes/122) #### [📄️펌웨어 버전 1.2.1](/device/biostation_2a/release-notes/121) [릴리즈2026-04-17](/device/biostation_2a/release-notes/121) #### [📄️펌웨어 버전 1.2.0](/device/biostation_2a/release-notes/120) [릴리즈2025-10-21](/device/biostation_2a/release-notes/120) #### [📄️펌웨어 버전 1.1.1](/device/biostation_2a/release-notes/111) [릴리즈2024-03-20](/device/biostation_2a/release-notes/111) #### [📄️펌웨어 버전 1.1.0](/device/biostation_2a/release-notes/110) [릴리즈2024-01-04](/device/biostation_2a/release-notes/110) #### [📄️펌웨어 버전 1.0.0](/device/biostation_2a/release-notes/100) [릴리즈2023-09-14](/device/biostation_2a/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호 1.0.0_230830) 릴리즈|2023-09-14 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.1.0 (빌드 번호 1.1.0_240104) 릴리즈|2024-01-04 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **커스텀 스마트 카드 레이아웃** 지원 2. Open SSL 3.0.10 적용 * 펌웨어를 v1.1.0 이상으로 업그레이드 한 뒤 하위 버전으로 다운그레이드 할 수 없습니다. 3. 사용자 유효기간을 최대 '**2037-12-31**'까지 설정할 수 있도록 개선 4. **시간 제한 안티패스백** 발생 시 팝업 메시지가 표시되도록 개선 5. **키 메뉴** 화면 UI 개선 6. 지문 알고리즘 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치 메뉴에서 **릴레이**를 설정한 경우 모바일 카드로 출입문이 열리지 않는 문제 발생 버전: 1.0.0 2. BioStar 2에서 장치의 네트워크 설정을 변경하면 장치가 재시작되는 문제 발생 버전: 1.0.0 3. **무선랜**에서 수동으로 SSID를 입력하여 무선 네트워크에 연결할 수 없는 문제 발생 버전: 1.0.0 4. 장치가 슬레이브로 연결된 상태에서 DESFire AoC로 인증할 경우 인증이 실패하는 문제 발생 버전: 1.0.0 5. 슬레이브로 연결된 장치에서 ID + PIN으로 인증할 경우 사용자 ID만 표시되고 이름은 출력되지 않는 문제 발생 버전: 1.0.0 6. BioStar 2에서 사용자의 iClass AoC를 포맷한 후 재발급할 때 장치가 재시작되는 문제 발생 버전: 1.0.0 7. OK 버튼을 연속으로 누른 후 방향키를 누르면 신호음이 출력되면서 인증을 할 수 없는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.1.1 (빌드 번호 1.1.1_240319) 릴리즈|2024-03-20 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **사용자 검색** 시 등록되지 않은 정보로 검색할 경우 표시되는 팝업 메시지 개선 2. **시간 제한 안티패스백** 발생 시 표시되는 팝업 메시지 개선 3. 중복 지문 검출 성능 개선 4. 지문 캡처 품질 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 사용자에 **협박 지문**을 포함한 2개 이하의 지문이 저장되어 있을 때 **협박 지문**을 삭제할 수 없는 문제 발생 버전: 1.0.0 2. 장치에 연결된 USB에 펌웨어 파일이 없을 때 **펌웨어 업그레이드**의 **파일 목록**에서 방향/OK 버튼을 연속으로 누르면 장치가 재시작되는 문제 발생 버전: 1.0.0 3. 무선 네트워크를 사용하는 환경에서 무선 네트워크 연결이 반복적으로 끊어질 경우 RF카드 인증에 실패하는 문제 발생 버전: 1.0.0 4. 32자로 저장된 사용자 ID가 특정 이벤트 로그에서 31자까지만 표기되는 문제 발생 버전: 1.0.0 5. 사용자 ID, 이름이 포함된 인증 메시지가 일정 글자 수를 넘어가면 장치가 비정상적으로 종료되는 문제 발생 버전: 1.0.0 6. 장치에 저장된 지문 수가 1:N 최대치를 넘겨 추가되었을 경우 **사용자 등록현황**의 **지문 수**가 비정상적으로 표시되는 문제 발생 버전: 1.0.0 7. SDK에서 BS2\_GetDeviceCapabilities 함수를 이용해 장치에서 지원하는 정보를 불러올 때 커스텀 스마트 카드를 지원하는 장치임에도 CustomClassicPlus와 CustomDesFireEV1 항목이 False로 표시되는 문제 발생 버전: 1.1.0 8. 장치 메뉴에서 **릴레이**를 설정한 경우 모바일 카드 + 지문으로 인증할 때 출입문이 열리지 않는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.2.0 (빌드 번호 1.2.0_251014) 릴리즈|2025-10-21 주의 * 펌웨어를 v1.2.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 전체 관리자 권한을 갖는 **마스터 관리자** 설정 기능 지원 2. 글로벌 사이버 보안 표준 및 최신 보안 요구사항 반영 3. 최신 카드를 인식할 수 있도록 구분 코드 추가 * DESFire EV3 4. 서버와 장치 간 시간 동기화 관련 동작 개선 5. 사용자 이름 또는 ID 입력 시 키패드 UI 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. **장치 → 서버** 모드를 사용 중일 때 DHCP 서버에 연결이 실패할 경우 서버 IP 주소가 초기화되는 문제 발생 버전: 1.0.0 2. 카드가 2개 이상 등록되어있는 사용자가 Wiegand 출력 장치에 카드 인증 시 인증한 카드가 아닌 다른 카드의 ID가 출력되는 문제 발생 버전: 1.0.0 3. 슬레이브로 연결된 DM-20의 특정 Supervised Input 포트에서 경비 시작/해제 시 비정상적으로 동작하는 문제 발생 버전: 1.0.0 4. **장치 정보** 메뉴에 진입할 때마다 **무선 MAC** 주소가 다르게 나타나는 문제 발생 버전: 1.1.0 5. Wiegand 포맷 25비트 이하의 카드 데이터를 인식하지 못하는 문제 발생 버전: 1.0.0 6. 타사 컨트롤 패널에 다수의 장치가 연결된 상태에서 특정 장치를 재시작하면 다른 장치들의 RS-485 연결이 끊기는 문제 발생 버전: 1.1.0 7. 펌웨어 업그레이드 후 기존에 사용 중이던 카드가 인증에 실패하는 문제 발생 버전: 1.1.0 --- ### 펌웨어 버전 1.2.1 (빌드 번호 1.2.1_260416) 릴리즈|2026-04-17 주의 * 펌웨어를 v1.2.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **인텔리전트 슬레이브**를 사용할 경우 타사 컨트롤러의 인증 성공/실패 결과를 장치 화면에 표시하는 **컨트롤러 결과 표시** 기능 지원 2. 컨트롤러로부터 정의되지 않은 LED 제어 명령을 수신할 경우 장치에서 이를 무시하도록 개선 3. 장치의 인증 결과 화면에서 사용자 ID, 이름이 표시되는 방법을 선택할 수 있는 **인증 결과 표시 옵션** 기능 지원 * **사용자 ID 표시** * **사용자 이름 표시** 4. DESFire EV2/EV3 카드에 대한 EV2 Secure Messaging 인증 및 발급 지원 5. 장치를 타사 컨트롤러와 Wiegand로 연결했을 때 컨트롤러로부터 반복적으로 입력되는 인증에 대한 신호를 무시하는 **반복 신호 무시 시간** 기능 지원 6. **반복 신호 무시 시간** 기능이 작동할 때 이벤트를 기록하지 않도록 지원 7. 장치에서 지원하지 않는 이벤트 및 에러에 대한 로그 표시 개선 8. **CE향** / **글로벌향 (Non-CE)** 제품 분리 적용 제품 뒷면 라벨 스티커를 통해 **CE향** / **글로벌향 (Non-CE)** 제품을 식별할 수 있으며, **마스터 관리자** 기능은 CE 마크가 있는 라벨이 부착된 CE향 제품에서만 활성화됩니다. --- ### 펌웨어 버전 1.2.2 (빌드 번호 1.2.2_260511) 릴리즈|2026-05-13 주의 * 펌웨어를 v1.2.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 펌웨어 리패키징[](#펌웨어-리패키징 "펌웨어 리패키징에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.2.3 (빌드 번호 1.2.3_260805) 릴리즈|2026-08-07 주의 * 펌웨어를 v1.2.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 펌웨어 리패키징[](#펌웨어-리패키징 "펌웨어 리패키징에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.2.4 (빌드 번호 1.2.4_260810) 릴리즈|2026-08-25 주의 * 펌웨어를 v1.2.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **인텔리전트 슬레이브**를 사용할 경우 타사 컨트롤러의 인증 성공/실패 결과를 장치 화면에 표시하는 **컨트롤러 결과 표시** 기능 지원 2. 인증 성공 시 표시되는 LED 색상을 초록색으로 변경 3. BLE 동작 안정성 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 버저(Buzzer) 미지원 장치가 OSDP 패널 연동 시 연결되지 않는 문제 발생 버전 : 1.0.0 2) DESFire EV2 카드에 보안 크리덴셜 카드 발급이 실패하는 문제 발생 버전 : 1.2.1 3. 특정 Android 기기에서 Suprema Mobile Access 인증이 되지 않는 문제 발생 버전 : 1.2.1 4) 슬레이브로 연결된 장치에 보안 메시징(Secure Messaging) 옵션 설정 후 EV1 카드 인증 시, 인증 실패 사유가 올바르지 않게 표시되는 문제 발생 버전 : 1.2.1 5. 보안 메시징(Secure Messaging) 강제 옵션 활성화 시 타사 컨트롤러와 OSDP로 연결된 슬레이브 장치에서 EV1 카드의 CSN 값이 출력되는 문제 발생 버전 : 1.2.1 6) 보안 메시징(Secure Messaging) 강제 옵션 활성화 시 OSDP로 연결된 장치에서 EV1 카드 태깅 시 예외 코드가 출력되지 않는 문제 발생 버전 : 1.2.1 7. 마스터 장치를 보안 메시징(Secure Messaging) 미지원 버전으로 다운그레이드하면 슬레이브 장치에서 카드 인증이 동작하지 않는 문제 발생 버전 : 1.2.1 8) 보안 메시징(Secure Messaging) 강제 옵션 활성화 시 Bypass가 설정된 Wiegand 장치에서 EV1 카드의 CSN 값이 전달되는 문제 발생 버전 : 1.2.1 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 10월 10일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 옥외에 설치할 경우 차양 및 통풍이 원활한 장소에 설치하세요**. **제품을 옥외에 설치할 경우 완전히 밀폐된 외함을 사용하지 마세요**. * 직사광선에 의해 외함 내부 온도가 상승하여 과열로 인한 화재, 감전, 제품 손상의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **여러 대의 장치를 설치할 경우 최소 이격 거리를 확인하세요**. * 다른 장치의 RF 및 BLE 성능에 영향을 주어 장치가 오작동할 수 있습니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/biostation_2a/product-specifications#specs.power)을 참고하세요. **제품과 Secure I/O 2, 전기정(전기식 잠금 장치)은 반드시 개별 전원을 사용하세요**. * 장치가 오작동할 수 있습니다. **전원 장치와 PoE 전원을 함께 연결하지 마세요**. * 장치가 오작동할 수 있습니다. **IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 완전히 노출된 옥외에 설치할 경우 외함을 사용할 것을 권장합니다**. * 방수·방진 성능이 저하될 경우 고장의 원인이 됩니다. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **비밀번호를 타인이 알지 못하도록 관리하고, 주기적으로 변경하세요**. * 불법 침입의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 -20 °C ~ 60 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **이 제품은 정전식 방식 버튼을 사용합니다. 비 오는 날씨와 같이 습기가 높거나 제품 표면에 물이 많이 묻은 경우 마른 천으로 닦은 뒤 사용하세요**. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. **RTC 배터리** 승인되지 않거나 잘못된 종류의 배터리로 교체하면 폭발의 위험이 있습니다. 배터리는 거주 지역 또는 국제 폐기물 규정에 따라 폐기하세요. --- ### 설정 최종 업데이트 | **2026년 9월 23일** 시스템 및 장치 설정 방법을 안내합니다. #### 화면과 소리[](#화면과-소리 "화면과 소리에 대한 직접 링크 및 복사") 장치의 화면과 소리에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 화면과 소리를 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 설정을 변경하세요. * 홈 화면: 홈 화면의 배경에 표시할 항목을 선택할 수 있습니다. * 언어: 화면에 표시되는 언어를 선택할 수 있습니다. * 장치 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 장치 개인 메시지는 BioStar Device SDK를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 장치 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 서버 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 서버 개인 메시지는 BioStar X API를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 서버 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 백라이트 시간: 화면의 조명이 꺼지는 시간(초)을 설정할 수 있습니다. * 메뉴 표시 시간: 메뉴 화면이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. 설정한 시간 동안 버튼 입력이 없다면 홈 화면으로 이동합니다. * 메시지 표시 시간: 설정 완료 메시지나 알림 메시지 등이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. * 음성 안내: 알림음 대신 음성 안내를 사용할 수 있습니다. * 볼륨: 소리 크기를 설정할 수 있습니다. 4. 설정을 저장하려면 **OK**를 누르세요. 알아두기 BioStar Device SDK에 대한 자세한 정보는 슈프리마 지식 베이스의 [BioStar Device SDK 페이지](https://kb.supremainc.com/bs2sdk/doku.php)를 참고하세요. #### 장치[](#장치 "장치에 대한 직접 링크 및 복사") ##### 날짜와 시간[](#date-time "날짜와 시간에 대한 직접 링크 및 복사") 날짜와 시간을 설정할 수 있습니다. 정확한 로그 데이터 수집을 위해 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 날짜와 시간을 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 설정을 변경하세요. * 날짜: 현재 날짜를 확인할 수 있습니다. 직접 수정하려면 시간 동기화를 끄세요. * 시간: 현재 시간을 확인할 수 있습니다. 직접 수정하려면 시간 동기화를 끄세요. * 표준 시간대: 현재 지역의 시간 기준을 설정할 수 있습니다. * 시간 동기화: 서버와 시간을 동기화할 수 있습니다. 서버와 시간을 동기화하려면 시간 동기화를 켜세요. * 날짜 형식: 날짜 형식을 설정할 수 있습니다. YYYY/MM/DD, MM/DD/YYYY, DD/MM/YYYY를 선택할 수 있습니다. * 시간 형식: 시간 형식을 설정할 수 있습니다. 오전/오후, 24시간을 선택할 수 있습니다. 4. 설정을 저장하려면 **OK**를 누르세요. 알아두기 날짜, 시간은 숫자 버튼을 눌러 입력할 수 있습니다. 버튼으로 입력한 값을 삭제할 수 있으며, 버튼으로 구분 기호를 입력할 수 있습니다. ##### USB 메모리[](#usb-메모리 "USB 메모리에 대한 직접 링크 및 복사") 장치에 USB 메모리를 연결하여 장치로 사용자 정보를 가져오거나 장치에서 로그 및 사용자 정보를 내보낼 수 있습니다. 펌웨어를 업그레이드할 수도 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → USB 메모리를 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택하여 실행하세요. * 내보내기: 연결된 USB 메모리에 내보낼 정보를 선택할 수 있습니다. 항목을 선택한 뒤 **OK**를 누르세요. * 가져오기: 연결된 USB 메모리에서 사용자 정보를 가져올 수 있습니다. 항목을 선택한 뒤 **OK**를 누르세요. * 펌웨어 업그레이드: 연결된 USB 메모리에 펌웨어 파일이 저장되어 있다면 **OK**를 눌러 펌웨어를 업그레이드할 수 있습니다. 주의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요. 고장의 원인이 됩니다. ##### 장치 다시 시작[](#장치-다시-시작 "장치 다시 시작에 대한 직접 링크 및 복사") 장치를 다시 시작할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 장치 다시 시작을 선택한 뒤 **OK**를 누르세요.  3. 장치를 다시 시작하려면 **OK**를 누르세요. 이전 화면으로 돌아가려면 **ESC**를 누르세요. ##### 초기화[](#초기화 "초기화에 대한 직접 링크 및 복사") 장치 설정, 네트워크 설정, 사용자 권한 등이 초기화됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 초기화를 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택하여 실행하세요. * 전체 설정: 장치에 저장된 모든 설정을 초기화합니다. 장치 설정을 모두 초기화하려면 **OK**를 누르세요. 이전 화면으로 돌아가려면 **ESC**를 누르세요. * 네트워크 설정 유지: 네트워크 설정을 제외한 모든 설정을 초기화합니다. 네트워크 설정을 제외한 모든 설정을 초기화하려면 **OK**를 누르세요. 이전 화면으로 돌아가려면 **ESC**를 누르세요. * 공장 초기화: 장치에 저장된 모든 정보와 루트 인증서를 삭제하고 설정을 초기화합니다. * 루트 인증서 삭제: 장치에 저장된 루트 인증서를 삭제합니다. 4. 초기화를 실행할 경우 장치가 다시 시작됩니다. 알아두기 * 초기화를 실행할 경우 사용자 권한도 같이 초기화 됩니다. 초기화를 실행한 뒤 반드시 사용자 권한을 다시 설정하세요. * 초기화를 실행해도 언어 설정은 변경되지 않습니다. * 공장 초기화 메뉴는 장치에 루트 인증서가 저장되었을 때 사용할 수 있습니다. * 루트 인증서 삭제 메뉴는 장치에 루트 인증서가 저장되어 있고 전체 관리자가 지정되었을 때 사용할 수 있습니다. ##### 마스터 관리자 CE향 제품[](#마스터-관리자-ce향-제품 "마스터-관리자-ce향-제품에 대한 직접 링크 및 복사") 마스터 관리자의 인증 수단을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 마스터 관리자를 선택하세요. 3. 원하는 인증 수단을 설정하세요.   알아두기 * 최소 두 종류 이상의 크리덴셜을 등록해야 합니다. * 이 기능은 펌웨어 v1.2.0 이상의 새 장치에서만 사용할 수 있습니다. ##### 관리자 2단계 인증 CE향 제품[](#admin-2-step-authentication "admin-2-step-authentication에 대한 직접 링크 및 복사") 펌웨어를 업그레이드한 CE향 제품은 마스터 관리자 설정을 제공하지 않지만, 관리자 2단계 인증 옵션을 통해 전체 관리자의 권한을 강화하여 장치의 보안을 향상시킬 수 있습니다. 알아두기 * 장치에 등록된 관리자의 크리덴셜이 두 종류 이상인 경우에만 관리자 2단계 인증을 활성화할 수 있습니다. * PIN은 단독 크리덴셜로 사용할 수 없으므로 ID + PIN 조합은 지원하지 않습니다. * 업그레이드 장치는 펌웨어 다운그레이드를 할 수 없습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 관리자 2단계 인증을 선택하세요.  알아두기 모든 관리자에게 두 종류 이상의 크리덴셜이 등록되어 있지 않을 때 활성화 시 설정이 실패하며 에러 메시지가 표시됩니다. 모든 관리자에게 두 종류 이상의 크리덴셜을 등록한 다음 다시 시도하세요. * PIN은 단독 크리덴셜로 사용할 수 없으므로 ID + PIN 조합은 지원하지 않습니다.  주의 관리자 2단계 인증을 활성화한 후 모든 관리자의 크리덴셜을 2종 미만으로 삭제하면, BioStar X(또는 BioStar 2)에 연결할 수 없는 상황에서 관리자 메뉴에 접근할 수 없게 됩니다. 따라서 관리자 크리덴셜을 삭제할 때는 각별한 주의가 필요합니다. ##### 규제 인증[](#규제-인증 "규제 인증에 대한 직접 링크 및 복사") 규제 인증 및 규정 준수 마크를 제품에서 확인할 수 있습니다. * CE / FCC / KC / UKCA / RCM 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 규제 인증을 선택한 뒤 **OK**를 누르세요. 규제 인증을 확인할 수 있습니다.  ##### 오픈 소스 소프트웨어 라이선스[](#license "오픈 소스 소프트웨어 라이선스에 대한 직접 링크 및 복사") 라이선스를 제품에서 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 오픈 소스 소프트웨어 라이선스를 선택한 뒤 **OK**를 누르세요. 라이선스를 확인할 수 있습니다.  ##### 기타 설정[](#기타-설정 "기타 설정에 대한 직접 링크 및 복사") ###### 일광절약시간[](#일광절약시간 "일광절약시간에 대한 직접 링크 및 복사") 일광 절약 시간제(DST)를 적용해 장치를 사용할 수 있습니다. 시작 및 종료 일시를 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 기타 설정 → 일광절약시간을 선택한 뒤 **OK**를 누르세요. 3. 일광절약시간 추가를 선택한 뒤 **OK**를 누르세요.  4. 원하는 항목을 선택한 뒤 / 버튼을 눌러 설정을 변경하세요. * 이름: 일광 절약 시간의 이름을 입력하세요. * 시작 월 / 시작 주 / 시작 요일 / 시작 시간: 일광 절약 시간 적용을 시작할 월, 주, 요일, 시간을 설정하세요. * 끝 월 / 끝 주 / 끝 요일 / 끝 시간: 일광 절약 시간 적용을 종료할 월, 주, 요일, 시간을 설정하세요. 5. 설정을 저장하려면 **OK**를 누르세요. ###### 사용자 ID 종류[](#사용자-id-종류 "사용자 ID 종류에 대한 직접 링크 및 복사") 장치에 등록할 사용자 ID의 형태를 선택할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 기타 설정 → 사용자 ID 종류를 선택한 뒤 **OK**를 누르세요.  3. / 버튼을 눌러 설정을 변경하세요. * 숫자: 사용자 ID를 숫자로만 입력할 수 있습니다. * 영숫자: 사용자 ID를 영문, 숫자, 일부 기호 `_` `-`를 조합하여 입력할 수 있습니다. 4. 설정을 저장하려면 **OK**를 누르세요. ###### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사") 장치에서 문열림 시간과 Exit 버튼의 입력 포트를 설정할 수 있습니다. Standalone으로 사용할 때 유용합니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 기타 설정 → 릴레이를 선택한 뒤 **OK**를 누르세요.  3. / 버튼을 눌러 설정을 변경하세요. * 릴레이: 릴레이 활성화 여부를 설정할 수 있습니다. 릴레이 설정을 켜면 문열림 시간, Exit 버튼을 설정할 수 있습니다. * 문열림 시간: 정상적으로 사용자 인증이 수행되었을 때 출입문이 열려 있는 시간을 설정할 수 있습니다. * Exit 버튼: 퇴실 버튼이 연결되어 있는 입력 포트를 선택하세요. * 입력 방식: 퇴실 버튼 입력 포트의 스위치(N/O 또는 N/C) 종류를 선택할 수 있습니다. 4. 설정을 저장하려면 **OK**를 누르세요. ###### 보안 탬퍼[](#보안-탬퍼 "보안 탬퍼에 대한 직접 링크 및 복사") 보안 탬퍼 사용 여부를 설정할 수 있습니다. 보안 탬퍼가 발생할 경우 전체 사용자, 전체 로그, 보안 키가 삭제됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 기타 설정 → 보안 탬퍼를 선택한 뒤 **OK**를 누르세요.  3. 탬퍼 발생 시 전체 사용자, 전체 로그, 보안 키가 삭제되도록 설정하려면 / 버튼을 눌러 사용으로 설정하세요. 4. 설정을 저장하려면 **OK**를 누르세요. ###### 장치 정보[](#장치-정보 "장치 정보에 대한 직접 링크 및 복사") 모델명, 장치 ID, 시리얼 번호, 장치 및 펌웨어의 버전, 커널, MAC 주소를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 기타 설정 → 장치 정보를 선택한 뒤 **OK**를 누르세요. 모델명, 장치 ID, 시리얼 번호, HW, FW, 커널, MAC, 무선 MAC 정보를 확인할 수 있습니다.  알아두기 무선 MAC 항목은 BS2A-OAPWB 모델에서만 확인할 수 있습니다. ###### 메모리 정보[](#메모리-정보 "메모리 정보에 대한 직접 링크 및 복사") 메모리 사용 정보를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 기타 설정 → 메모리 정보를 선택한 뒤 **OK**를 누르세요. 장치의 메모리 사용 현황을 확인할 수 있습니다.  #### 통신[](#통신 "통신에 대한 직접 링크 및 복사") 이더넷, 서버, 시리얼 통신과 같은 장치의 통신 설정을 변경할 수 있습니다. ##### TCP/IP[](#tcpip "TCP/IP에 대한 직접 링크 및 복사") ###### 이더넷[](#이더넷 "이더넷에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → TCP/IP를 선택한 뒤 **OK**를 누르세요. 3. 종류에서 / 버튼을 눌러 이더넷을 선택하세요.  4. 원하는 항목을 설정하세요. * 포트: 장치의 포트를 설정할 수 있습니다. * DHCP: DHCP 사용 여부를 설정하세요. DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. * DNS 주소: DNS 주소를 설정할 수 있습니다. * IP 주소: 장치의 IP 주소를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 게이트웨이: 장치의 게이트웨이를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 서브넷마스크: 장치의 서브넷마스크를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. 5. 설정을 저장하려면 **OK**를 누르세요. 알아두기 * 이더넷은 무선 LAN과 함께 사용할 수 없습니다. * IP 주소, 게이트웨이, 서브넷마스크는 숫자 버튼을 눌러 입력할 수 있습니다. 버튼으로 입력한 값을 삭제할 수 있으며, 버튼으로 구분 기호를 입력할 수 있습니다. ###### 무선 LAN[](#wireless "무선 LAN에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → TCP/IP를 선택한 뒤 **OK**를 누르세요. 3. 종류에서 / 버튼을 눌러 무선 LAN을 선택하세요.  4. 원하는 항목을 설정하세요. * AP 선택: 연결하려는 AP를 선택하세요. * 암호화: AP에 설정되어 있는 암호화 방식이 표시됩니다. * 암호: AP 접속 암호를 입력하세요. * 포트: 장치의 포트를 설정할 수 있습니다. * DHCP: DHCP 사용 여부를 설정하세요. DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. * DNS 주소: DNS 주소를 설정할 수 있습니다. * IP 주소: 장치의 IP 주소를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 게이트웨이: 장치의 게이트웨이를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 서브넷마스크: 장치의 서브넷마스크를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. 5. 설정을 저장하려면 **OK**를 누르세요. 알아두기 * 무선 LAN은 BS2A-OAPWB 모델만 사용할 수 있습니다. * 무선 LAN은 이더넷과 함께 사용할 수 없습니다. * IP 주소, 게이트웨이, 서브넷마스크는 숫자 버튼을 눌러 입력할 수 있습니다. 버튼으로 입력한 값을 삭제할 수 있으며, 버튼으로 구분 기호를 입력할 수 있습니다. * 무선 LAN으로 연결하려면 무선 공유기가 필요합니다. 무선 공유기에 대한 설치 및 설정에 대한 내용은 무선 공유기의 사용자 설명서를 참고하세요. ##### 서버[](#서버 "서버에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → 서버를 선택한 뒤 **OK**를 누르세요.  3. / 버튼을 눌러 설정을 변경하세요. * 연결선택: 장치 > 서버를 선택하면 장치에서 입력한 정보를 가진 서버로 직접 연결 신호를 보낼 수 있습니다. 장치 > 서버 설정을 켜면 서버 URL, 서버 IP, 서버 포트를 사용자가 입력할 수 있습니다. * 서버 URL: 서버 IP 대신 서버 URL을 입력할 수 있습니다. * 서버 IP: BioStar X가 설치된 PC의 IP를 입력하세요. * 서버 포트: BioStar X가 설치된 PC의 포트를 입력하세요. 4. 설정을 저장하려면 **OK**를 누르세요. 알아두기 서버 IP, 서버 포트는 숫자 버튼을 눌러 입력할 수 있습니다. 버튼으로 입력한 값을 삭제할 수 있으며, 버튼으로 구분 기호를 입력할 수 있습니다. ##### RS-485[](#rs-485 "RS-485에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → RS-485를 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 / 버튼을 눌러 설정을 변경하세요. * 동작 모드: RS-485 동작 모드를 선택할 수 있습니다. * 통신 속도: 원하는 통신 속도를 선택할 수 있습니다. * 인증 결과: 인텔리전트 슬레이브를 사용할 경우 타사 컨트롤러 또는 장치의 인증 결과를 화면에 표시하도록 선택할 수 있습니다. 동작 모드를 기본값 또는 슬레이브로 설정했을 때 사용할 수 있습니다. 4. 설정을 저장하려면 **OK**를 누르세요. --- ### 문제 해결 최종 업데이트 | **2025년 9월 23일** 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### 고장 신고 전 확인 사항[](#고장-신고-전-확인-사항 "고장 신고 전 확인 사항에 대한 직접 링크 및 복사") 장치를 사용하는 도중 발생할 수 있는 예기치 않은 문제를 해결하는 데 도움이 되는 정보를 제공합니다. ##### 전원[](#power) Q.전원이 공급되고 있으나 작동하지 않습니다. * 단말기와 브래킷이 떨어져 있으면 탬퍼 스위치에 의해 작동하지 않을 수도 있습니다. * 어댑터 또는 전원 연결 케이블을 확인하세요. ##### PIN[](#pin) Q.PIN을 분실했습니다. * 일반 사용자의 PIN은 관리자에게 요청한 뒤 다시 입력하세요. * 관리자 PIN 분실 시 설치 업체에 문의하세요. Q.PIN을 입력한 뒤 OK 버튼을 눌러도 잠긴 문을 열 수 없습니다. * 등록한 PIN을 정상적으로 입력하였는지 확인하세요. * 최근에 PIN을 변경하지 않았는지 확인하세요. * PIN을 알 수 없는 경우 관리자에게 요청한 뒤 다시 입력하세요. ##### 지문[](#fingerprint) Q.등록은 되었으나 지문 인식이 잘 되지 않고 오류가 많이 납니다. * [올바른 지문 입력 방법](getting-started#cautions-enrolling-fingers)을 확인한 뒤 지문을 다시 등록하세요. * 지문에 상처가 생기는 경우 기기는 다른 사람의 지문으로 잘못 인식될 수 있습니다. * 등록된 지문 개수가 많다면 매칭 대기 시간을 변경한 뒤 다시 시도하세요. * 지문마다 특징의 차이로 인해 인식률에 차이가 있으니 다른 손가락의 지문을 등록하세요. Q.갑자기 지문 인식이 되지 않습니다. * 손가락이나 지문 센서에 땀, 물기, 먼지 등이 묻어 있는지 확인한 뒤 깨끗이 닦아 주세요. * 마른 수건 등으로 손가락과 지문 센서를 닦은 다음 다시 시도하세요. * 손가락의 지문이 매우 건조할 때는 입김을 분 다음 다시 시도하세요. Q.지문 센서가 켜지지 않습니다. * 센서 모드가 자동 켜짐으로 설정되어 있을 경우 지문 센서에 손가락을 댈 경우에만 센서가 켜집니다. 항상 지문 센서가 켜져 있길 원한다면 센서 모드를 항상 켜짐으로 설정하세요. ##### 문 잠금[](#doorlock) Q.문을 닫아도 잠금 장치는 잠기지 않습니다. * 전기 잠금 장치의 이상일 수 있습니다. 설치 업체를 통해 점검을 받으세요. ##### 시간[](#time) Q.갑자기 시간이 맞지 않습니다. * 장치에는 내장 배터리가 있으나, 오랫동안 전원이 공급되지 않으면 내장 배터리가 방전되어 시간이 달라질 수 있습니다. [날짜와 시간](settings#date-time) 메뉴를 참고하여 시간을 수정할 수 있습니다. ##### 관리자 접속[](#admin) Q.관리자 PIN을 분실하여 관리자 모드에 진입할 수 없습니다. * 장치는 관리자가 출입 허용 권한을 부여하기 때문에 관리자만 메뉴에 진입할 수 있습니다. * 관리자 PIN 분실 시 설치 업체에 문의하세요. ##### 마스터 관리자 (CE향 제품)[](#admin) Q.기존 장치에서 펌웨어를 업그레이드하면 마스터 관리자 설정이 지원되나요? * **마스터 관리자** 기능은 **CE 마크가 있는 라벨이 부착된 CE향 제품에서만 지원**됩니다. 제품 뒷면 라벨 스티커를 통해 **CE향 / 글로벌향 (Non-CE)** 제품을 식별할 수 있습니다. 자세한 내용은 [마스터 관리자 지원 정책](getting-started#master-admin-support-policy)을 참조하세요. --- ### 사용자 최종 업데이트 | **2026년 7월 16일** 사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다. #### 사용자 정보 등록[](#registering-user-information "사용자 정보 등록에 대한 직접 링크 및 복사") 생체 인증 정보를 포함한 사용자 정보를 등록할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 사용자 등록을 선택한 뒤 **OK**를 누르세요.  3. 원하는 항목을 선택한 뒤 버튼을 누르세요. 항목을 설정한 뒤 **OK**를 누르면 사용자 정보가 등록됩니다. * ID: 1~4294967295 숫자를 입력해 사용자 ID를 등록할 수 있습니다. 사용자 ID 종류를 영숫자로 설정한 경우 영숫자와 기호 `_` `-`의 조합을 ID로 사용할 수 있으며, 최대 32자까지 입력할 수 있습니다. * 이름: 숫자 버튼을 이용하여 사용자 이름을 입력할 수 있습니다. / 버튼을 눌러 알파벳이나 숫자를 선택할 수 있으며 **F1**/**F2**를 누르면 더 많은 문자를 확인할 수 있습니다. * PIN: 사용하려는 PIN을 입력할 수 있습니다. PIN을 입력한 뒤 **OK**를 누르세요. 확인을 위해 한 번 더 PIN을 입력한 뒤 **OK**를 누르세요. PIN은 유출 방지를 위해 4~16자리 숫자를 입력하세요. 알아두기 마스터 관리자 기능을 사용하는 경우 최소 8자리의 숫자를 입력하세요. * 지문: 사용자 인증을 위한 지문을 등록할 수 있습니다. 등록할 손가락의 지문을 스캔한 뒤 동일한 손가락의 지문을 한 번 더 스캔하세요. * 카드: 사용자 인증을 위한 카드를 등록할 수 있습니다. 사용자에게 할당할 카드를 스캔하세요. * 사용자 권한: 사용자에게 할당할 권한을 선택할 수 있습니다. 알아두기 설정된 사용자 권한에 따라 사용할 수 있는 메뉴가 다릅니다. * 권한 없음: 일반 사용자 등급이며 메뉴를 사용할 수 없습니다. * 전체 관리자: 모든 메뉴를 사용할 수 있습니다. * 설정 관리자: 인증, 화면과 소리, 장치, 통신, 이벤트 로그 메뉴를 사용할 수 있습니다. * 사용자 관리자: 사용자, 이벤트 로그 메뉴를 사용할 수 있습니다. * 시작 날짜: 사용자 계정 사용을 시작할 날짜를 설정할 수 있습니다. 숫자 버튼을 눌러 날짜를 입력하세요. 버튼으로 입력한 날짜를 삭제할 수 있으며, 버튼으로 구분 기호를 입력할 수 있습니다. * 만료 날짜: 사용자 계정 사용을 중지할 날짜를 설정할 수 있습니다. 숫자 버튼을 눌러 날짜를 입력하세요. 버튼으로 입력한 날짜를 삭제할 수 있으며, 버튼으로 구분 기호를 입력할 수 있습니다. * 보안 등급: 1:1 인증을 위한 보안 등급을 설정할 수 있습니다. * 협박 지문: 협박 지문으로 등록하려면 선택하세요. 누군가에게 협박을 당하거나 강제로 출입문을 열어야 할 경우 이 지문으로 인증하면 BioStar X에 알람 신호를 보낼 수 있습니다. * 개인 인증 모드: 사용자에 따른 인증 방식을 변경할 수 있습니다. 원하는 항목을 선택한 뒤 / 버튼으로 설정을 변경할 수 있습니다. #### 사용자 정보 편집[](#사용자-정보-편집 "사용자 정보 편집에 대한 직접 링크 및 복사") 사용자 관리자나 전체 관리자가 등록된 사용자 정보를 수정할 수 있습니다. 사용자의 지문이나 카드를 추가할 수 있으며, PIN 및 권한을 수정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 사용자 검색을 선택한 뒤 **OK**를 누르세요.  3. 사용할 검색 수단을 선택한 뒤 버튼을 누르세요. ID, 이름, 지문, 카드로 사용자를 검색할 수 있습니다. * 검색 수단을 선택하지 않고 **OK**를 누르면 모든 사용자 목록이 나타납니다. 4. 수정하려는 사용자를 선택한 뒤 **F2**를 누르세요. [사용자 정보 등록](#registering-user-information)을 참고하여 정보를 수정하세요. * 사용자를 삭제하려면 **F3**를 누른 뒤 **OK**를 누르세요. 알아두기 출입 그룹은 BioStar X에서 등록할 수 있습니다. 출입 그룹 등록에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-access-control-manage-access-group#addAccessGroup)를 참고하세요. #### 사용자 전체 삭제[](#사용자-전체-삭제 "사용자 전체 삭제에 대한 직접 링크 및 복사") 등록된 모든 사용자를 한 번에 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 사용자 삭제를 선택한 뒤 **OK**를 누르세요.  3. 전체 사용자를 삭제하려면 **OK**를 누르세요. 이전 화면으로 돌아가려면 **ESC**를 누르세요. #### 사용자 등록현황 보기[](#사용자-등록현황-보기 "사용자 등록현황 보기에 대한 직접 링크 및 복사") 등록된 사용자, 지문, 카드 수를 한 눈에 볼 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 사용자 등록현황을 선택한 뒤 **OK**를 누르세요. 사용자 등록현황을 확인할 수 있습니다.  --- ### 사용하기 최종 업데이트 | **2025년 9월 23일** 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. #### [📄️관리자 메뉴](/device/biostation_2a/admin-menu) [관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다.](/device/biostation_2a/admin-menu) #### [📄️사용자](/device/biostation_2a/user) [사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다.](/device/biostation_2a/user) #### [📄️인증](/device/biostation_2a/authentication) [지원하는 인증 방식과 인증 절차를 설명합니다.](/device/biostation_2a/authentication) #### [📄️설정](/device/biostation_2a/settings) [시스템 및 장치 설정 방법을 안내합니다.](/device/biostation_2a/settings) #### [📄️이벤트 로그](/device/biostation_2a/event-log) [장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다.](/device/biostation_2a/event-log) --- ## Biostation_3 ### BioStation 3 최종 업데이트 | **2026년 7월 1일** BioStation 3는 새로운 출입 경험을 제공하는 차세대 출입통제 솔루션입니다. 제품의 크기는 기존 대비 작아지고 보안 기능은 더욱 향상되어, 소규모 사무실부터 대형 건물까지 모든 출입문에 강력한 보안 시스템을 구축할 수 있습니다. [**BioStation 3 CLUe** 사용자 매뉴얼은 다음 문서를 참고하세요.](../biostation_3_clue)  #### [안전을 위한 주의 사항→ 둘러보기](/device/biostation_3/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/biostation_3/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/biostation_3/installation) 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [사용하기→5 문서](/device/biostation_3/using-device) 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. * [관리자 메뉴](/device/biostation_3/admin-menu) * [사용자](/device/biostation_3/user) * [인증](/device/biostation_3/authentication) [ 5 문서](/device/biostation_3/using-device) #### [문제 해결→ 둘러보기](/device/biostation_3/troubleshooting) 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### [제품 사양→ 둘러보기](/device/biostation_3/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [규제 인증 정보→ 둘러보기](/device/biostation_3/regulatory-information) 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### [부록→ 둘러보기](/device/biostation_3/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 관리자 메뉴 최종 업데이트 | **2026년 3월 30일** 관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다. #### 대시보드[](#대시보드 "대시보드에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요.
대시보드에서 장치 사용 현황 및 정보를 확인할 수 있습니다. 또는 사용자 등록 마법사를 눌러 바로 사용자를 등록할 수도 있습니다. 2. 사용자를 등록하거나 장치를 설정하려면 대시보드 하단에서 원하는 메뉴를 선택하세요.  알아두기 * 관리자가 지정되어 있지 않을 경우 을 누르면 대시보드 화면이 나타납니다. * 무선 MAC 항목은 BS3-APWB 모델에서만 확인할 수 있습니다. #### 출입문 제어[](#출입문-제어 "출입문 제어에 대한 직접 링크 및 복사") 연결된 출입문을 수동으로 개방, 잠금 또는 해제할 수 있습니다. 알아두기 * 장치를 마스터 장치로 구성한 경우에만 출입문을 제어할 수 있습니다. * 전체 관리자 또는 설정 관리자가 출입문을 제어할 수 있습니다. 1. 홈 화면에서 출입문을 선택하세요.  2. 관리자 권한 인증 수단으로 인증하세요. 3. 원하는 출입문 제어 방식을 선택하세요.  * 수동 개방: 출입문을 즉시 개방하거나 개방 상태를 유지할 시간을 설정할 수 있습니다. * 수동 잠금: 출입문을 즉시 잠그거나 잠금 상태를 유지할 시간을 설정할 수 있습니다. * 개방/잠금 해제: 수동 개방 또는 잠금 상태를 해제합니다. 알아두기 수동 개방 및 잠금 유지 시간은 1~86,400초로 설정할 수 있습니다. --- ### 부록 최종 업데이트 | **2025년 12월 1일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") * 이 제품의 소프트웨어는 Linux 커널 4.x 버전을 수정하여 제작되었으며, Linux 커널의 라이선스는 GPL을 따르고 있습니다. GPL 라이선스에 대한 자세한 내용은 [GNU General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-general-public-v2-license)에서 확인할 수 있습니다. * 이 제품에 포함된 glibc 라이브러리는 LGPL을 따릅니다. LGPL 라이선스에 대한 자세한 내용은 [GNU Lesser General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-lesser-general-public-v21-license)에서 확인할 수 있습니다. * 이 제품에 포함된 OpenSSL은 OpenSSL 라이선스와 Original SSLeay 라이선스를 따릅니다. OpenSSL 라이선스와 Original SSLeay 라이선스에 대한 자세한 내용은 [OpenSSL License](https://docs.supremainc.com/legal/open-source-licenses#openssl-license)와 [Original SSLeay License](https://docs.supremainc.com/legal/open-source-licenses#original-ssleay-license)에서 확인할 수 있습니다. * 이 제품에 포함된 Linux 커널 4.x 기반으로 수정된 소스와 glibc 라이브러리는 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 문의하여 다운로드 받을 수 있습니다. --- ### 인증 최종 업데이트 | **2026년 10월 30일** 지원하는 인증 방식과 인증 절차를 설명합니다. #### 인증 모드[](#인증-모드 "인증 모드에 대한 직접 링크 및 복사") 장치의 인증 모드를 설정할 수 있습니다. 얼굴, PIN, 카드 / QR코드, ID를 조합하여 인증 모드로 사용할 수 있으며, 각 인증 모드마다 사용할 스케줄을 설정할 수도 있습니다. ##### 인증 모드 등록[](#registering-auth-mode "인증 모드 등록에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 을 선택하세요. 4. 을 누르면 추가할 수 있는 크리덴셜이 화면에 나타납니다. 원하는 크리덴셜을 추가하세요. 크리덴셜이 추가된 상태에서 을 누르면 추가한 크리덴셜을 삭제할 수 있습니다. 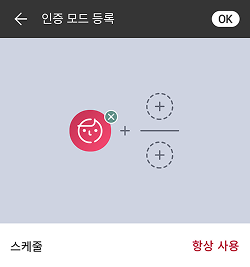 5. 원하는 인증 모드를 설정한 뒤 스케줄을 설정하세요. | 구분 | 설명 | | ------------- | --------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | 얼굴 | - : 얼굴만 사용하는 모드입니다.
-  + : 얼굴로 인증한 뒤 PIN을 입력하는 모드입니다. | | 카드 / QR코드 | - : 카드 / QR코드만 사용하는 모드입니다.
-  + : 카드 / QR코드로 인증한 뒤 얼굴로 인증하는 모드입니다.
-  + : 카드 / QR코드로 인증한 뒤 PIN을 입력하는 모드입니다.
-  +  / : 카드 / QR코드로 인증한 뒤 얼굴로 인증하거나 PIN을 입력하는 모드입니다.
-  +  + : 카드 / QR코드로 인증한 뒤 얼굴 인증과 PIN 입력을 모두 사용하는 모드입니다. | | ID | -  + : ID를 입력한 뒤 얼굴로 인증하는 모드입니다.
-  + : ID를 입력한 뒤 PIN을 입력하는 모드입니다.
-  +  / : ID를 입력한 뒤 얼굴로 인증하거나 PIN을 입력하는 모드입니다.
-  +  + : ID를 입력한 뒤 얼굴 인증과 PIN 입력을 모두 사용하는 모드입니다. | 알아두기 * 스케줄은 BioStar X에서 설정할 수 있습니다. 설정한 스케줄이 없다면 항상 사용만 선택할 수 있습니다. * 스케줄 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-schedule)를 참고하세요. * QR 코드 인증을 사용하려면 인증 → 인증 옵션에서 QR 인증이 활성화 되어있어야 하며, 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [라이선스](/device/biostation_3/settings#license)를 참고하세요. 6. 설정을 저장하려면 OK를 누르세요. ##### 인증 모드 편집[](#인증-모드-편집 "인증 모드 편집에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 수정할 인증 모드를 선택하세요. 4. [인증 모드 등록](#registering-auth-mode)을 참고하여 인증 모드를 수정한 뒤 OK를 누르세요. ##### 인증 모드 삭제[](#인증-모드-삭제 "인증 모드 삭제에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 을 누른 뒤 삭제할 항목을 선택하세요. 여러 개를 선택할 수도 있습니다. 4. 선택한 항목을 삭제하려면 OK를 누르세요. #### 인증 옵션[](#인증-옵션 "인증 옵션에 대한 직접 링크 및 복사") 서버 매칭, QR 인증 등 인증 관련 옵션을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 인증 옵션에서 원하는 옵션을 활성화하세요.  * 서버 매칭 (카드, ID): 서버 매칭을 사용하면 장치가 아닌 BioStar X에서 사용자 인증을 수행합니다. 장치에 저장된 사용자 정보가 많거나 크리덴셜 정보가 저장된 장치를 외부에 노출하고 싶지 않은 경우 유용하게 사용할 수 있습니다. 알아두기 * 서버 매칭은 카드, ID만 사용할 수 있습니다. * 서버 매칭을 사용할 경우 장치와 BioStar X에서 서버 매칭을 활성화해야 합니다. BioStar X 서버 매칭 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-server-server#servermatching)를 참고하세요. * QR 인증: 장치의 카메라를 통한 QR 코드 인증 사용 여부를 설정할 수 있습니다. 알아두기 QR 인증을 사용하려면 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [라이선스](/device/biostation_3/settings#license)를 참고하세요. * 카드를 QR로 인증하기: 사용자에게 발급한 CSN 카드 또는 Wiegand 카드와 동일한 데이터의 QR코드로 인증할 수 있도록 설정할 수 있습니다. QR 인증이 활성화되어있는 경우에만 설정할 수 있습니다. #### PIN[](#pin "PIN에 대한 직접 링크 및 복사") 비밀번호 입력 시 스크램블 키패드 사용 여부를 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 PIN에서 스크램블 키패드 사용 여부를 설정하세요.  * 스크램블 키패드: 비밀번호를 입력할 때 숫자 키의 위치가 무작위로 섞여 비밀번호 유출을 방지할 수 있습니다. #### 인증 결과 표시 옵션[](#인증-결과-표시-옵션 "인증 결과 표시 옵션에 대한 직접 링크 및 복사") 인증 결과 표시 옵션을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 인증 결과 표시 옵션에서 원하는 항목을 변경하세요.  * 사용자 ID 표시: 장치의 인증 결과 화면에서 사용자 ID가 표시되는 방법을 선택할 수 있습니다. * 전체 표시: 사용자 ID를 모두 표시합니다. * 첫 문자만 표시: 사용자 ID의 첫 문자만 표시합니다. * 표시하지 않기: 사용자 ID를 표시하지 않습니다. * 사용자 이름 표시: 장치의 인증 결과 화면에서 사용자 이름이 표시되는 방법을 선택할 수 있습니다. * 전체 표시: 사용자 이름을 모두 표시합니다. * 첫 문자만 표시: 사용자 이름의 첫 문자만 표시합니다. * 표시하지 않기: 사용자 이름을 표시하지 않습니다. #### 얼굴[](#얼굴 "얼굴에 대한 직접 링크 및 복사") 얼굴 인증에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 얼굴을 선택하세요. 3. 원하는 항목을 변경하세요.  * 모션 센서 감도: 장치 주변에 움직임을 감지하는 감도를 설정합니다. 모션 센서 감도를 끔으로 설정한 경우, 얼굴을 인증하려면 화면을 터치한 뒤 인증을 진행하세요. * 등록 대기 시간: 설정한 시간 동안 얼굴을 등록하지 못하면 얼굴 등록이 취소됩니다. * 인증 대기 시간: 설정한 시간 동안 인증을 완료하지 못하면 인증에 실패합니다. * 중복 인증 방지 시간: 동일한 얼굴이 다시 감지되었을 때 설정한 시간 동안 중복으로 인증되지 않도록 설정할 수 있습니다. 사용 안 함 또는 3~60초로 설정할 수 있습니다. 알아두기 중복 인증 방지 시간은 마스터 장치에서만 사용할 수 있습니다. * 등록얼굴 중복검사: 얼굴 등록 시 중복 얼굴 여부를 검사할 수 있습니다. * 얼굴 검출 설정: 얼굴 인증 시 장치가 얼굴을 검출할 영역의 위치와 크기를 설정할 수 있습니다. 알아두기 최적의 성능을 위해 얼굴 검출 설정의 하위 옵션은 기본 설정 값 사용을 권장합니다. 각 옵션의 기본 값은 다음과 같습니다. * 최대 얼굴 회전 각도: 15 * 얼굴 인식 거리: 최소 30 cm, 최대 100 cm * 얼굴 인식 영역 넓히기: 비활성화 * ToM 등록: ToM 등록을 활성화하면 BioStar X에서 발급받은 템플릿 온 모바일을 등록할 수 있습니다. 템플릿 온 모바일은 사용자의 바이오 메트릭 템플릿을 모바일 기기에 저장하는 모바일 액세스 카드로 BioStar X 서버, Airfob Portal과 장치에 사용자 데이터를 저장하지 않고도 바이오 메트릭으로 인증할 수 있습니다. 알아두기 템플릿 온 모바일에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/enroll-credential-mobile#template-on-mobile)를 참고하세요. * 비주얼 페이스 이미지 저장하기: 비주얼 페이스에 실제 이미지와 템플릿을 모두 저장하도록 하거나 실제 이미지는 저장하지 않고 템플릿만 저장하도록 설정할 수 있습니다. 비활성화할 경우 저장된 비주얼 페이스의 이미지가 모두 삭제되며, 앞으로 등록되는 비주얼 페이스도 이미지를 제외한 템플릿만을 저장합니다. 알아두기 이 설정을 비활성화한 후에는 BioStar 2 v2.9.7 이상 또는 BioStar X에 연결하여 사용하세요. * 보안 등급: 1:N 인증을 위한 보안 등급을 설정할 수 있습니다. * 작동 모드: 얼굴 인증 시 장치의 작동 모드를 설정할 수 있습니다. * 퓨전 매칭: 비주얼 및 적외선 매칭이 모두 동작하여 얼굴 인증의 정확도를 높일 수 있습니다. * 빠른 인증: 사용자는 장치의 인증 범위 안에서 걸어가면서도 얼굴을 인증하는 등 빠르게 인증을 수행할 수 있습니다. * 위조 얼굴 검출: 사진 등의 위조 얼굴을 이용한 사용자 인증을 방지할 수 있습니다. 작동 모드를 퓨전 매칭으로 설정할 때 활성화됩니다. 알아두기 * 위조 얼굴 검출 성능을 개선하여 iBeta Level 1 ISO 30107-3 제시형 공격 탐지 시험에 통과하였습니다. * 햇빛이 강한 환경에서는 위조 얼굴 검출 기능을 보통으로 사용하는 것을 권장합니다. * 고급 설정: 마스크 검출 등 얼굴 인증에 대한 고급 설정을 변경할 수 있습니다. * 마스크 검출: 마스크 검출 사용 여부를 설정할 수 있습니다. * 검출 모드: 마스크 착용 여부를 확인하는 방식을 설정할 수 있습니다. 마스크 검출을 사용으로 설정할 경우 활성화됩니다. 알아두기 * 마스크 착용 (하드): 마스크를 착용하지 않은 사용자는 인증이 거부되며, 마스크 미착용 이벤트가 로그로 기록됩니다. * 마스크 착용 (소프트): 마스크를 착용하지 않은 사용자도 인증할 수 있으나 마스크 미착용 이벤트가 로그로 기록됩니다. * 마스크 미착용: 마스크를 착용하지 않은 사용자만 인증할 수 있으며, 이 모드를 사용할 경우 마스크 확인 모드가 확인 후 인증으로 고정됩니다. * 마스크 검출 등급: 마스크 착용을 감지하는 감도를 설정할 수 있습니다. 마스크 검출을 사용으로 설정할 경우 활성화됩니다. * 확인 모드: 장치의 용도에 따라 확인 모드를 설정할 수 있습니다. 알아두기 * 인증 후 확인: 인증을 수행한 뒤 사용자의 마스크 착용 여부를 확인합니다. * 확인 후 인증: 사용자의 마스크 착용 여부를 확인한 뒤 인증을 수행합니다. * 확인만: 장치를 마스크 착용 여부를 확인하는 용도로만 사용할 수 있습니다. 이 모드를 사용할 경우 인증과 관계없이 마스크를 착용한 사용자는 모두 출입할 수 있습니다. #### 근태[](#근태 "근태에 대한 직접 링크 및 복사") 근태 모드 등록 방법을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 근태를 선택하세요. 3. 원하는 항목을 설정하세요.  * 근태 모드: 근태 모드를 사용할 방법을 설정할 수 있습니다. * 근태 코드: 근태 이벤트를 등록할 수 있습니다. 근태 이벤트를 등록하려면 근태 코드 → 을 선택한 뒤 화면에 표시할 아이콘, 근태 이벤트 이름, 스케줄을 설정하세요. * 근태 등록 필요: 사용자가 인증할 때 근태 이벤트를 반드시 선택하도록 설정할 수 있습니다. 근태 모드를 수동변경으로 설정했을 때 사용할 수 있습니다. * 근태 고정 키: 관리자가 선택한 근태 이벤트만 사용하도록 설정할 수 있습니다. 근태 모드를 고정으로 설정했을 때 사용할 수 있습니다. * 작업 코드: 작업 코드 사용 여부를 선택할 수 있습니다. --- ### 이벤트 로그 최종 업데이트 | **2025년 11월 10일** 장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다. #### 이벤트 로그 검색[](#이벤트-로그-검색 "이벤트 로그 검색에 대한 직접 링크 및 복사") 조건을 설정하여 로그를 검색할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 대시보드에서 를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 특정 이벤트를 검색하려면 을 누른 뒤 원하는 항목을 변경하세요.  4. 검색 조건을 설정하고 OK를 누르면 조건에 맞는 로그가 화면에 나타납니다. #### 전체 로그 삭제[](#전체-로그-삭제 "전체 로그 삭제에 대한 직접 링크 및 복사") 저장된 로그를 모두 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 대시보드에서 를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 전체 로그를 삭제하려면 을 선택한 뒤 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. #### 로그 사용량 보기[](#로그-사용량-보기 "로그 사용량 보기에 대한 직접 링크 및 복사") 로그 사용 현황을 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 대시보드에서  → 을 누르세요. 장치의 이벤트 로그 및 이미지 로그 사용량을 확인할 수 있습니다.  --- ### 시작하기 최종 업데이트 | **2026년 10월 30일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | | | | ---------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------- | --------------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------- | --------------------------------------------------------------------------------------------- | |  |  |  |  |  | | BioStation 3 | 벽걸이용 브래킷 | 드릴링 템플릿 | 퀵 가이드 | 연결 케이블 | |  |  |  |  |  | | 다이오드 | 120 Ω 저항 | PVC 앵커 x2 | 고정용 나사 x2 | 브래킷 고정용 나사(별 모양) | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. - 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사")  * **마이크**: 인터폰 연결 시 사용자의 음성을 전달합니다. * 마이크를 가리거나 막으면 음성 전달이 원활하지 않을 수 있습니다. * **적외선 카메라**: 적외선 이미지를 촬영합니다. * **비주얼 카메라**: 실제 이미지를 촬영합니다. * **디스플레이**: 동작을 위한 UI를 제공합니다. * **RF 카드 및 모바일 출입카드 인식부**: 출입을 위해 RF 카드 또는 모바일 출입카드를 인식시키는 부분입니다. * **LED 상태 표시등**: 제품의 작동 상태가 표시됩니다. * 초록색: 인증 성공 * 빨간색: 인증 실패 * 파란색: 정상 동작 상태 * 파란색/초록색 점멸: * DHCP를 사용으로 설정 시 IP 주소를 받아오지 못하는 상태 * 슬레이브 모드일 때 마스터 장치와 연결이 끊어진 상태 * 빨간색/보라색 점멸: 장치 잠금 상태 * 노란색 점멸: 입력 대기 상태 * **스피커**: 소리를 들을 수 있습니다. * **이더넷**: 이더넷 케이블을 연결합니다. * **Input (5핀)**: Input 케이블을 연결합니다. * **USB 확장 포트 (5핀)**: 기타 액세서리 제품을 연결할 수 있습니다. * **Wiegand 출력 (4핀)**: Wiegand 출력 케이블을 연결합니다. * **Wiegand 입력 (4핀)**: Wiegand 입력 케이블을 연결합니다. * **RS-485 (4핀)**: RS-485 케이블을 연결합니다. * **릴레이 (3핀)**: 릴레이 케이블을 연결합니다. * **전원 (2핀)**: 전원 케이블을 연결합니다. * **USB (Type-C) 메모리 슬롯**: USB 메모리를 연결합니다. #### 케이블 및 커넥터[](#케이블-및-커넥터 "케이블 및 커넥터에 대한 직접 링크 및 복사") ##### 전원[](#전원 "전원에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------------ | | 1 | PWR +VDC | 빨간색(흰띠) | | 2 | PWR GND | 검은색(흰띠) | ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------- | ------ | | 1 | RLY NO | 흰색 | | 2 | RLY COM | 파란색 | | 3 | RLY NC | 주황색 | ##### RS-485[](#rs-485 "RS-485에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------ | | 1 | 485 TRXP | 파란색 | | 2 | 485 TRXN | 노란색 | | 3 | 485 GND | 검은색 | | 4 | SH GND | 회색 | ##### Input[](#input "Input에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | --------- | ------ | | 1 | INPUT0 | 빨간색 | | 2 | INPUT1 | 노란색 | | 3 | INPUT2 | 주황색 | | 4 | INPUT GND | 검은색 | | 5 | SH GND | 회색 | ##### Wiegand 입력[](#wiegand-입력 "Wiegand 입력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | ##### Wiegand 출력[](#wiegand-출력 "Wiegand 출력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | #### 마스터 관리자 설정하기 CE향 제품[](#마스터-관리자-설정하기-ce향-제품 "마스터-관리자-설정하기-ce향-제품에 대한 직접 링크 및 복사") 마스터 관리자 기능은 장치의 전체 관리자 권한을 강화하여, 장치의 보안을 향상시키고 무단 접근 및 설정 변경을 방지하기 위한 기능입니다. 이 기능은 EU 지역용 **CE향 제품**에만 적용되며, **CE향 제품**에는 **반드시 마스터 관리자를 등록**해야 합니다. 등록된 마스터 관리자만 관리자 메뉴에 진입하여 장치 설정을 변경할 수 있습니다. 알아두기 * 이 기능은 EU 지역용 **CE향 제품**의 보안성을 강화하기 위해 도입된 필수 정책이며, **글로벌향 (Non-CE)** 장치에서는 지원되지 않습니다. * 마스터 관리자는 직접 삭제할 수 없으며 공장 초기화 시에만 삭제됩니다. ##### 마스터 관리자 지원 정책 CE향 vs 글로벌향 (Non-CE)[](#master-admin-support-policy "master-admin-support-policy에 대한 직접 링크 및 복사") 마스터 관리자 기능은 CE 마크가 있는 라벨이 부착된 CE향 제품에서만 활성화됩니다. 제품 뒷면 라벨 스티커를 통해 **CE향** / **글로벌향 (Non-CE)** 제품을 식별할 수 있으며, 이에 따라 기능이 다음과 같이 구분되어 동작합니다. * **CE향**: CE 마크 있음 * **글로벌향 (Non-CE)**: CE 마크 없음 | 구분 | CE향 제품 | 글로벌향 (Non-CE) 제품 | | ----------------- | ---------------------- | ---------------------- | | 마스터 관리자 | 활성화 (비활성화 불가) | 미지원 | | 관리자 2단계 인증 | 필수 | 미지원 | | **최소 PIN 길이** | 최소 8자리 이상 | 최소 4자리 이상 | BioStar X(또는 BioStar 2)와 연결 시, 장치의 지원 여부에 따라 마스터 관리자 설정 표시가 달라지며 관리자 2단계 인증 메뉴의 활성화 여부도 자동으로 동기화됩니다. ##### 펌웨어 업그레이드 시 동작 로직[](#firmware-upgrade-logic "펌웨어 업그레이드 시 동작 로직에 대한 직접 링크 및 복사") 기존에 사용 중인 제품의 펌웨어를 업그레이드할 경우, **업그레이드 이전 버전**과 **업그레이드 대상 버전**의 조합에 따라 마스터 관리자 및 관리자 2단계 인증 지원 여부가 달라질 수 있습니다. 자세한 버전별 지원 여부는 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. ##### 새 장치에서 마스터 관리자 등록하기[](#새-장치에서-마스터-관리자-등록하기 "새 장치에서 마스터 관리자 등록하기에 대한 직접 링크 및 복사") CE향 새 장치에서는 처음부터 마스터 관리자를 필수적으로 등록해야 하며, 등록하지 않을 경우 장치 사용이 제한됩니다. 알아두기 * 최초 부팅 시 마스터 관리자 등록 화면이 나타나며, 등록을 완료하지 않으면 다음 화면으로 이동할 수 없습니다. * BioStar X(또는 BioStar 2)와 연결하여 장치 전체 관리자를 할당하더라도 마스터 관리자를 장치에서 직접 등록해야만 모든 기능을 사용할 수 있습니다. * 새 장치는 펌웨어 다운그레이드를 할 수 없습니다. 1. 새 장치를 최초 부팅하면 마스터 관리자 등록 화면이 나타납니다.  2. EU 지역 보안 정책에 따라 마스터 관리자는 **최소 두 종류 이상**의 크리덴셜을 등록해야 합니다. 원하는 크리덴셜 두 종류를 선택하여 등록하세요.  마스터 관리자에 등록할 수 있는 크리덴셜은 다음과 같습니다. | 크리덴셜 종류 | 등록 가능 개수 | 세부 조건 | | ------------- | -------------- | --------------------------------------------------------- | | 카드 | 최대 4개 | CSN, Wiegand 타입만 지원
동일 타입 내 중복 등록 불가 | | 얼굴 | 최대 2개 | 동종 알고리즘 탑재 장치에서만 등록 가능 | | 지문 | 최대 2개 | - | | PIN | 1개 | 최소 8자리 이상 (CE 규제 적용) | **등록 조건** * 최소 두 종류 이상의 크리덴셜을 등록해야 합니다. * 장치가 지원하는 모든 크리덴셜을 인증 수단으로 사용할 수 있습니다. 3) 두 종류 이상의 크리덴셜을 등록한 후, 완료 버튼을 누르면 마스터 관리자 등록이 완료됩니다.  ##### 안내 사항[](#안내-사항-1 "안내 사항에 대한 직접 링크 및 복사") * **BioStar 소프트웨어를 통한 PIN 등록 시** 마스터 관리자를 지원하지 않는 글로벌향 (Non-CE) 제품은 4자리 이상의 PIN을 장치에서 직접 등록할 수 있습니다. 단, BioStar X(또는 BioStar 2)를 통해 사용자를 등록하는 경우 아래 버전에서는 최소 8자리 PIN이 필요합니다. * BioStar 2 v2.9.11 이상 * BioStar X v1.0.0 ~ v1.0.2 위 버전에서 4자리 PIN으로 등록된 사용자는 장치 관리자로 지정할 수 없습니다. * **장치 해시키 수동 변경 시** 장치 해시키를 수동으로 변경할 경우 마스터 관리자의 PIN이 삭제된다는 경고 메시지가 표시되므로 메시지를 확인한 후 변경하세요. * **RS-485 통신구간 얼굴 이미지 전송 제한** RS-485 통신구간에서는 바이오메트릭 크리덴셜 이미지가 전송되지 않으므로, 슬레이브 장치에서 등록된 마스터 관리자 얼굴 조회 시 대체 이미지를 표시합니다. #### 올바른 얼굴 등록 및 인증 방법[](#올바른-얼굴-등록-및-인증-방법 "올바른 얼굴 등록 및 인증 방법에 대한 직접 링크 및 복사") ##### 얼굴 등록 시 주의 사항[](#cautions-enrolling-faces "얼굴 등록 시 주의 사항에 대한 직접 링크 및 복사") * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. ##### 얼굴 인증 시 주의 사항[](#cautions-authenticating-face "얼굴 인증 시 주의 사항에 대한 직접 링크 및 복사") * 장치의 화면 중앙에 얼굴이 나타나도록 하세요. 위치 가이드가 표시될 경우 화면의 안내에 따라 얼굴을 인증하세요. * 모자, 마스크, 선글라스, 안대 등으로 얼굴의 일부를 가릴 경우 인증에 실패할 수 있습니다. 눈썹과 얼굴을 모두 장치가 인식할 수 있도록 얼굴을 가리지 마세요. * 장치와의 거리가 60~100 cm 떨어진 위치에서 인증하세요. - 장치의 화면에 양쪽 어깨가 모두 나타나도록 하세요. 좌우 어깨의 대칭이 맞지 않을 경우 인증에 실패할 수 있습니다. 움직이지 말고, 정면으로 서서 얼굴을 인증하세요. #### QR 코드 및 장치 라이선스에 대한 참고 사항[](#qr-코드-및-장치-라이선스에-대한-참고-사항 "QR 코드 및 장치 라이선스에 대한 참고 사항에 대한 직접 링크 및 복사") ##### 올바른 QR 코드 인증 방법[](#올바른-qr-코드-인증-방법 "올바른 QR 코드 인증 방법에 대한 직접 링크 및 복사") 사용자에게 QR 코드를 발급하여 인증 수단으로 사용할 수 있습니다. 인식률을 높이기 위해 화면의 안내에 따라 올바르게 QR 코드를 스캔하세요.  * 장치의 카메라와 QR 코드 사이의 거리를 30~40 cm로 유지하세요. * QR 코드를 장치의 스캔 화면 중앙에 오도록 위치시키세요. * 모바일 장치에 내려받은 QR 코드로 인증할 경우 화면이 잘 보이도록 모바일 장치의 밝기를 조정하세요. ##### 장치 라이선스 참고 사항[](#장치-라이선스-참고-사항 "장치 라이선스 참고 사항에 대한 직접 링크 및 복사") * QR 인증을 사용하려면 별도의 장치 라이선스가 필요합니다. 장치 라이선스를 발급하려면 구입처에 문의하세요. * 장치 라이선스 파일은 암호화된 파일이므로 임의로 수정할 수 없습니다. * 장치 라이선스는 장치 ID를 기준으로 발급됩니다. 비정상적인 방법으로 장치 ID를 변경할 경우 라이선스에 대한 보증 서비스가 제공되지 않습니다. --- ### 설치하기 최종 업데이트 | **2026년 10월 30일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 브래킷 및 제품 고정[](#브래킷-및-제품-고정 "브래킷 및 제품 고정에 대한 직접 링크 및 복사") ##### 일반 브래킷[](#일반-브래킷 "일반 브래킷에 대한 직접 링크 및 복사") 1. 제공된 드릴링 템플릿을 이용하여 제품을 장착할 위치를 정하세요.  알아두기 * 장치를 설치할 최적의 높이는 136 cm입니다. - 장치를 직사 광선이나 자외선에 직접 노출된 장소에 설치하지 마세요. - 사용자가 얼굴을 인증할 때 얼굴에 직사광선이 닿지 않도록 설치 위치를 조정하세요. 2. 제품을 장착할 위치에 고정용 나사를 이용하여 브래킷을 단단히 고정하세요.  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 200 mm | | 120 mm | 180 mm | | 150 mm | 150 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 3. 케이블 커버를 장착한 뒤 커버의 나사 6개를 돌려 단단히 고정하세요.  알아두기 IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 4. 고정된 브래킷 위에 제품을 장착하세요.  5. 제품 고정용 나사를 돌려 제품과 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. ##### 틸팅 브래킷[](#틸팅-브래킷 "틸팅 브래킷에 대한 직접 링크 및 복사") 전용 틸팅 브래킷을 통해 설치 환경에 맞춰 인증 각도를 조절할 수 있습니다. 틸팅 브래킷은 별매품입니다. 1. 제공된 드릴링 템플릿을 이용하여 제품을 장착할 위치를 정하세요.  알아두기 * 장치를 설치할 최적의 높이는 136 cm입니다. - 장치를 직사 광선이나 자외선에 직접 노출된 장소에 설치하지 마세요. - 사용자가 얼굴을 인증할 때 얼굴에 직사광선이 닿지 않도록 설치 위치를 조정하세요. 2. 틸팅 브래킷 고정용 나사를 사용하여 장착할 위치(벽면)에 틸팅 브래킷 후면부를 단단히 고정하세요.  설치 위치에 따라 틸팅 브래킷의 상/하 방향을 다음과 같이 구분하여 설치하세요. * 출입문 왼쪽에 설치하는 경우: "R TOP" 각인이 상단을 향하도록 설치 * 출입문 오른쪽에 설치하는 경우: "L TOP" 각인이 상단을 향하도록 설치  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 200 mm | | 120 mm | 180 mm | | 150 mm | 150 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 3. 틸팅 브래킷 전면부를 후면부 홈에 결합하여 닫은 후, 상/하단의 나사 홀에 나사 2개를 사용하여 고정하세요.  알아두기 나사를 지나치게 조이면 각도를 조절할 수 없습니다. 적절한 세기로 나사를 조이세요. 4. 케이블 커버를 장착한 뒤 커버의 나사 6개를 돌려 단단히 고정하세요.  알아두기 IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 5. 틸팅 브래킷 위에 벽걸이용 브래킷을 단단히 고정하세요.  6. 고정된 벽걸이용 브래킷 위에 제품을 장착하세요.  7. 제품 고정용 나사를 돌려 제품과 벽걸이용 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. 8. 틸팅 브래킷을 원하는 각도로 조정하세요.  #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 전원 장치(또는 어댑터)와 PoE 전원 장치를 함께 연결하지 마세요. - 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/biostation_3/product-specifications#specs.power)을 참고하세요. * Secure I/O 2, 전기정(전기식 잠금장치), 제품은 반드시 개별 전원을 사용하세요. 전원을 함께 연결하여 사용하면 장치가 오작동할 수 있습니다. - 전원 연결 시 제품과 전원 장치 간의 거리에 주의하세요. 제품과 전원 장치는 최대한 가깝게 설치해야 합니다. 올바르게 연결하지 않을 경우 제품이 오작동할 수 있으므로 주의하세요. 제품과 전원 장치의 거리가 먼 경우 16 AWG 또는 18 AWG 케이블을 사용할 것을 권장합니다. 사용하는 케이블의 규격과 설치 환경에 따라 연결할 수 있는 거리가 다를 수 있습니다. 이 제품은 DC 24V와 DC 12V 전원을 모두 지원하므로, 각 케이블 규격에 따른 최대 연장 길이를 확인하여 전원을 올바르게 연결하세요. | 케이블 규격 | 최대 연장 길이 | | | ----------- | -------------- | ------ | | | DC 12V | DC 24V | | 16 AWG | 50 m | 150 m | | 18 AWG | 30 m | 136 m | | 20 AWG | 20 m | 90 m | * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. - CAT5 UTP 2-Wire 케이블을 전원 공급 용도로 사용하지 마세요. #### 네트워크 연결[](#네트워크-연결 "네트워크 연결에 대한 직접 링크 및 복사") ##### TCP/IP[](#tcpip "TCP/IP에 대한 직접 링크 및 복사") ###### LAN 연결 (허브와 연결)[](#lan-연결-허브와-연결 "LAN 연결 (허브와 연결)에 대한 직접 링크 및 복사") 일반 타입의 CAT-5 이상의 케이블을 사용하여 허브와 연결할 수 있습니다.  ###### LAN 연결 (PC와 직접 연결)[](#lan-연결-pc와-직접-연결 "LAN 연결 (PC와 직접 연결)에 대한 직접 링크 및 복사") 이 제품은 자동 MDI/MDIX 기능을 지원하므로 크로스 케이블이나 일반 스트레이트 타입의 CAT-5 이상의 케이블로 PC에 직접 연결할 수 있습니다.  알아두기 기가 비트 이더넷 스위치를 사용할 때 아래 정보를 확인하세요. * CAT-5e 비차폐 꼬임선(UTP)을 사용하세요. * 4 쌍(8 선)을 모두 네트워크 연결로 사용하세요. * 네트워크 케이블의 일부 쌍이나 선을 다른 용도로 사용하지 마세요. ###### 네트워크 포트 및 서비스[](#네트워크-포트-및-서비스 "네트워크 포트 및 서비스에 대한 직접 링크 및 복사") 이 제품은 네트워크 통신 및 원활한 서비스 운영을 위해 아래와 같은 포트를 사용합니다. | 프로토콜 | 서비스 | | -------- | ----------------------------------------------------------------------------- | | **TCP** | 서버와 장치 간의 통신 서비스 및 장치 운영 상태 전환 서비스를 위해 사용됩니다. | | **UDP** | 네트워크 상에서 장치를 검색하기 위한 장치 검색 서비스에 사용됩니다. | 알아두기 상기 포트는 제품의 정상적인 네트워크 기능 제공을 위해 사용되며, 방화벽 또는 네트워크 보안 설정 시 해당 포트의 사용이 허용되어야 합니다. #### Input 연결[](#input-연결 "Input 연결에 대한 직접 링크 및 복사")  #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 N/C 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 N/O 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### 자동문 연결[](#자동문-연결 "자동문 연결에 대한 직접 링크 및 복사")  #### 독립형 연결[](#독립형-연결 "독립형 연결에 대한 직접 링크 및 복사") 별도의 I/O 장치를 연결하지 않고 제품을 직접 출입문 잠금 장치, 퇴실 버튼, 출입문 센서 등에 연결할 수 있습니다.  주의 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - FaceStation 2, FaceLite 가 마스터 장치일 때 BioStation 3 를 슬레이브 장치로 사용할 수 없으며, 반대의 경우로도 사용할 수 없습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Secure I/O 2 연결[](#secure-io-2-연결 "Secure I/O 2 연결에 대한 직접 링크 및 복사") 제품에 I/O 장치인 Secure I/O 2를 RS-485로 연결할 수 있습니다. 제품과 Secure I/O 2의 연결이 끊기거나 외부 요인에 의해 제품의 전원이 차단되더라도 보안을 유지할 수 있습니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인으로 연결할 경우 종단 저항(120Ω)을 데이지 체인 연결의 양 끝에 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요.  알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - FaceStation 2, FaceLite 가 마스터 장치일 때 BioStation 3 를 슬레이브 장치로 사용할 수 없으며, 반대의 경우로도 사용할 수 없습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사") Wiegand 입력 장치로 사용  Wiegand 출력 장치로 사용  --- ### 제품 사양 최종 업데이트 | **2026년 7월 16일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 크리덴셜[](#specs.credentials) ##### 바이오 인식 **얼굴** * 인증 거리[](#anno1): 0.3 ~ 1.0 m * 인증 높이 : 1.4 ~ 1.9 m * 매칭 속도 : 0.2초 이내 * 위조 얼굴 검출 : 지원 ##### RF 카드 BS3-DB 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa BS3-APWB 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos ##### RF 인식 거리[](#anno2) EM/HID Prox/MIFARE/DESFire/HID iCLASS: 30 mm, FeliCa: 15 mm ##### 모바일 NFC, BLE ##### 스크램블 키패드(PIN) 지원 ##### QR/바코드[](#anno3) 지원[](#anno4) ##### QR/바코드 인식 권장 거리[](#anno5) 30 ~ 40 cm #### 일반[](#specs.general) ##### 모델명 BS3-DB, BS3-APWB ##### CPU 1.5 GHz Quad Core ##### 메모리 32 GB Flash + 4 GB RAM ##### 크립토 칩 지원 ##### 디스플레이 5.5" IPS 컬러 LCD ##### 화면 해상도 720 x 1280 픽셀 ##### 소리 16 bit ##### 동작 온도 -20 °C ~ 50 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 90 %, 비응축 ##### 카메라 * 적외선: 2M 픽셀 * 비주얼: 2M 픽셀 ##### 크기 (W x H x D) 장치 82.5 x 171 x 23.4 (mm) 브래킷 72.9 x 164 (mm) ##### 무게 장치 * BS3-DB: 370 g * BS3-APWB: 380 g 브래킷 90 g (와셔 및 볼트 포함) ##### [IP 등급](/reference/glossary#ip_rating)고체 및 액체에 대한 제품 보호 정도를 규정한 국제 등급입니다. IP65 ##### [IK 등급](/reference/glossary#ik_rating)물리적 충격에 대한 제품 보호 정도를 규정한 국제 등급입니다. 'K'는 Kinetic을 의미합니다. IK06 ##### 인증 CE, UKCA, KC, FCC, IC, RCM, BIS, SIG, RoHS, REACH, WEEE, MIC, TELEC #### 저장 용량[](#specs.storage) ##### 최대 사용자 수 100,000 [](#anno6) ##### 최대 크리덴셜 수 (1:N) 얼굴: 50,000 ##### 최대 크리덴셜 수 (1:1) * 얼굴: 100,000 * 카드: 100,000 * PIN: 100,000 ##### 최대 텍스트 로그 수 5,000,000 ##### 최대 이미지 로그 수 50,000 #### 인터페이스[](#specs.interface) ##### 이더넷 지원 (10/100/1000 Mbps, 자동 MDI/MDI-X) ##### Wi-Fi BS3-DB 미지원 BS3-APWB 지원 (802.11 b/ g/ n 2.4 GHz) ##### 네트워크 프로토콜 TCP, UDP ##### RS-485 1채널 마스터/슬레이브 (선택 가능) ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Wiegand 1채널 입력, 1채널 출력 ##### Input 입력 3채널 ##### 릴레이 1개 ##### PoE+[](#anno7) BS3-DB 미지원 BS3-APWB 지원 (IEEE 802.3at 호환) ##### 인터폰 지원 ##### RTSP 지원 ##### USB USB 2.0 (Host) ##### USB 확장 포트 지원 ##### 탬퍼 지원 #### 전기 규격[](#specs.power) ##### 전원 12 Vdc 전류: 최대 1 A 24 Vdc 전류: 최대 0.7 A ##### 스위치 입력 VIH * 최소: 3 V * 최대: 5 V ##### 스위치 입력 VIL 최대: 1 V ##### 스위치 풀업 저항 4.7 kΩ (입력 단자는 4.7 kΩ으로 풀업되어 있습니다.) ##### Wiegand 출력 VOH 4.8 V 이상 ##### Wiegand 출력 VOL 0.2 V 이하 ##### Wiegand 출력 풀업 저항 1 kΩ으로 내부 풀업 ##### 릴레이 * 2 A @ 30 VDC Resistive load * 1 A @ 30 VDC Inductive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사")  *** [1)](#anno1_dest) 표기된 최소 얼굴 인증 거리는 제품의 기본 설정이며, 권장하는 얼굴 인증 거리는 0.6~1.0 m입니다. [2)](#anno2_dest) RF 인식 거리는 설치 환경에 따라 다를 수 있습니다. [3)](#anno3_dest) 최대 32개의 ASCII 코드 문자열로 구성된 QR/바코드를 지원합니다. [4)](#anno4_dest) 별도의 장치 라이선스가 필요합니다. [5)](#anno5_dest) 표기된 QR/바코드 인식 거리는 권장 거리이며, 실제 인식 가능 거리는 QR/바코드 크기 및 설치 환경에 따라 달라질 수 있습니다. [6)](#anno6_dest) 크리덴셜 없이 등록된 사용자 기준입니다. [7)](#anno7_dest) PoE+ (IEEE 802.3at, 30 W) 또는 PoE++ (IEEE 802.3bt, 60~100 W) 전원이 필요합니다. 표준 PoE (IEEE 802.3af, 15.4 W)는 지원하지 않습니다. 표준 PoE를 사용할 경우 장치가 불안정하게 동작하거나 영구적으로 손상될 수 있습니다. 장치를 연결하기 전에 네트워크 스위치 또는 PoE 인젝터가 PoE+ 또는 PoE++를 지원하는지 반드시 확인하세요. 알아두기 * 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. * 이 제품이 마스터 장치일 때 지문 센서가 있는 장치를 슬레이브로 연결하면 슬레이브 장치를 사용하여 지문을 인증할 수 있습니다. * 최대 지문 크리덴셜 수 (1:N): 100,000 * 최대 지문 크리덴셜 수 (1:1): 100,000 --- ### 규제 인증 정보 최종 업데이트 | **2026년 6월 16일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### 규제 인증 및 라이선스[](#규제-인증-및-라이선스 "규제 인증 및 라이선스에 대한 직접 링크 및 복사") 라이선스, 규제 인증 및 규정 준수 마크를 제품에서 확인할 수 있습니다. * CE / FCC / IC / KC / UKCA / RCM / MIC / TELEC 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 대시보드 우측 상단의 를 터치하면 규제 인증 및 라이선스를 확인할 수 있습니다.  알아두기 관리자가 지정되어 있지 않을 경우 을 누르면 대시보드 화면이 나타납니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. #### IC 정보[](#ic-정보 "IC 정보에 대한 직접 링크 및 복사") 이 기기는 Industry Canada의 라이선스 면제 RSS를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. *** Le présent appareil est conforme aux CNR d’Industrie Canada applicables aux appareils radio exempts de licence. L’exploitation est autorisée aux deux conditions suivantes : 1. l’appareil ne doit pas produire de brouillage ; 2. l’appareil doit accepter tout brouillage radioélectrique subi, même si le brouillage est susceptible d’en compromettre le fonctionnement. #### 유럽 연합 적합성 선언 (CE)[](#유럽-연합-적합성-선언-ce "유럽 연합 적합성 선언 (CE)에 대한 직접 링크 및 복사") 이 제품은 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU의 규정에 따라 CE 마크를 제공합니다. ㈜슈프리마는 이 문서에서 설명하는 장치에 유럽 연합 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU을 준수하는 CE 마크가 있음을 선언합니다. 이 장치는 지침에 따라 클래스 1 라디오 장치입니다. * Bluetooth 송신 전력: -0.1 dBm * Bluetooth 주파수: 2402~2480 MHz * NFC 주파수: 13.56 MHz * RFID 주파수: 13.56 MHz + 125 kHz 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### BioStation 3 릴리스 노트 #### [📄️펌웨어 버전 1.5.1](/device/biostation_3/release-notes/151) [릴리즈2026-09-22](/device/biostation_3/release-notes/151) #### [📄️펌웨어 버전 1.5.0](/device/biostation_3/release-notes/150) [릴리즈2026-08-19](/device/biostation_3/release-notes/150) #### [📄️펌웨어 버전 1.4.3](/device/biostation_3/release-notes/143) [릴리즈2026-04-10](/device/biostation_3/release-notes/143) #### [📄️펌웨어 버전 1.4.2](/device/biostation_3/release-notes/142) [릴리즈2026-03-13](/device/biostation_3/release-notes/142) #### [📄️펌웨어 버전 1.4.1](/device/biostation_3/release-notes/141) [릴리즈2025-09-29](/device/biostation_3/release-notes/141) #### [📄️펌웨어 버전 1.4.0](/device/biostation_3/release-notes/140) [릴리즈2025-09-09](/device/biostation_3/release-notes/140) #### [📄️펌웨어 버전 1.3.1](/device/biostation_3/release-notes/131) [릴리즈2024-09-03](/device/biostation_3/release-notes/131) #### [📄️펌웨어 버전 1.3.0](/device/biostation_3/release-notes/130) [릴리즈2024-06-28](/device/biostation_3/release-notes/130) #### [📄️펌웨어 버전 1.2.1](/device/biostation_3/release-notes/121) [릴리즈2023-11-27](/device/biostation_3/release-notes/121) #### [📄️펌웨어 버전 1.2.0](/device/biostation_3/release-notes/120) [릴리즈2023-10-05](/device/biostation_3/release-notes/120) #### [📄️펌웨어 버전 1.1.1](/device/biostation_3/release-notes/111) [릴리즈2023-06-28](/device/biostation_3/release-notes/111) #### [📄️펌웨어 버전 1.1.0](/device/biostation_3/release-notes/110) [릴리즈2023-04-19](/device/biostation_3/release-notes/110) #### [📄️펌웨어 버전 1.0.2](/device/biostation_3/release-notes/102) [릴리즈2023-01-20](/device/biostation_3/release-notes/102) #### [📄️펌웨어 버전 1.0.1](/device/biostation_3/release-notes/101) [릴리즈2022-10-21](/device/biostation_3/release-notes/101) #### [📄️펌웨어 버전 1.0.0](/device/biostation_3/release-notes/100) [릴리즈2022-09-01](/device/biostation_3/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호 1.0.0_220901) 릴리즈|2022-09-01 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.0.1 (빌드 번호 1.0.1_221020) 릴리즈|2022-10-21 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 저조도 사용 환경에 대한 행동 감지 성능 개선 2. 비주얼 페이스 매칭 알고리즘 개선 3. 장치에 표시되는 모든 팝업 메시지가 **메시지 표시 시간**에 설정된 시간에 따라 동작하도록 개선 4. **릴레이** 메뉴의 한국어 용어 일부 수정 5. **RTSP** 메뉴의 한국어, 영어 용어 일부 수정 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. BioStar 2에서 리소스나 펌웨어를 업그레이드할 때 장치에 아무런 정보가 출력되지 않아 업그레이드 진행 상태를 확인할 수 없던 문제 발생 버전: 1.0.0 2. BioStar 2에서 다수의 사용자를 장치에 동기화한 후 장치를 재시작했을 때 장치의 **사용자 등록현황**에 비주얼 페이스의 개수가 동기화한 개수와 다르게 표시되는 문제 발생 버전: 1.0.0 3. 슬레이브로 연결된 장치에 로고 이미지를 추가한 후 장치 상세 페이지로 진입하면 Invalid payload 오류가 발생하고 RS-485의 연결이 해제되는 문제 발생 버전: 1.0.0 4. BioStar 2에서 **장치 해시키 수동 관리**를 **사용**으로 설정하고 마이그레이션을 진행했을 때 장치에서 모든 사용자가 삭제되지만, 별도의 삭제 알림 팝업이 표시되지 않는 문제 발생 버전: 1.0.0 5. 장치가 간헐적으로 멈춘 후 재시작되는 문제 발생 버전: 1.0.0 6. **무선 LAN** 메뉴에 진입했을 때 새로운 SSID가 나타나지 않고 이전에 검색되었던 SSID만 나타나는 문제 발생 버전: 1.0.0 7. BioStar 2를 사용하여 장치에 얼굴 또는 카드를 등록할 때 스캔 화면이 보이지 않고 화면보호기 상태가 유지되는 문제 발생 버전: 1.0.0 8. 장치에 1개의 내선 번호만 저장된 상태에서 메인화면의 콜 버튼을 눌렀을 때 저장된 1개의 내선 번호로 바로 연결되지 않는 문제 발생 버전: 1.0.0 9. **사용자 편집**에서 **확장 개인 인증 모드**를 **ID** + **지문**/**PIN**으로 선택한 후 **OK**를 누르면 **확장 개인 인증 모드** 목록에서 지문 아이콘이 얼굴 아이콘으로 잘못 표기되는 문제 발생 버전: 1.0.0 10. 장치가 슬레이브로 연결된 상태에서 개인 인증 모드가 **카드** + **얼굴**로 설정된 AoC로 인증할 경우 인증 실패가 발생하는 문제 발생 버전: 1.0.0 11. BioStar 2를 통해 장치를 재시작했을 때 알림음만 출력되고 재시작 팝업 메시지가 나타나지 않는 문제 발생 버전: 1.0.0 12. USB로 펌웨어 업그레이드 시 성공, 실패 팝업 메시지가 나타나지 않고 재시작되는 문제 발생 버전: 1.0.0 13. BioStar 2의 **근태 관리** 메뉴에서 **Always**를 제외한 **스케줄**로 **근태 코드**를 생성하고, 장치에서 해당 **근태 코드**를 선택하면 **스케줄** 표시 부분이 공백으로 표시되는 문제 발생 버전: 1.0.0 14. **메모리 정보**의 **DRAM 사용량**에서 사용 중인 메모리가 잘못 표시되는 문제 발생 버전: 1.0.0 15. 슬레이브로 연결된 장치에서 메뉴로 진입하면 경고음이 아닌 일반 메뉴 터치음이 출력되는 문제 발생 버전: 1.0.0 16. BioStar 2의 **사용자** 메뉴에서 비주얼 페이스를 등록할 때 1번째 얼굴을 등록한 다음 2번째 얼굴을 스캔하는 과정에서 스캔 대기 시간이 초과할 경우 1번째에 등록했던 얼굴이 나타나는 문제 발생 버전: 1.0.0 17. 네트워크가 무선 LAN으로 연결된 상태에서 이더넷 연결로 변경한 후 다시 **무선 LAN**으로 진입하면 무선 AP 목록이 표시되지 않는 현상 발생 버전: 1.0.0 18. Wiegand **입출력** 설정이 **출력**으로 되어 있을 때 장치가 간헐적으로 멈추는 문제 발생 버전: 1.0.0 19. 장치의 **IP 인터폰** 설정에서 **표시 이름**의 허용 글자 수가 최대치를 초과하여 저장되는 문제 발생 버전: 1.0.0 20. 장치의 **인증 모드**에서 설정되어있는 **인증 모드**를 선택하여 편집 화면으로 진입하면 터치음이 출력되지 않는 문제 발생 버전: 1.0.0 21. 장치가 슬레이브로 연결되어 있는 상태에서 간헐적으로 연결이 끊긴 상태로 동작하는 문제 발생 버전: 1.0.0 22. 장치의 메인화면에서 콜 버튼을 눌러 내선 번호 목록이 표시된 상태에서 BioStar 2를 통해 장치의 **IP 인터폰**을 **사용 안 함**으로 변경했을 경우 내선 번호에 전화를 걸면 오류가 발생하는 문제 발생 버전: 1.0.0 23. **인증 모드**에 **스케줄**을 설정하는 화면에서 생성된 스케줄이 중복되어 보여지는 문제 발생 버전: 1.0.0 24. 장치의 **공장 초기화** 진행 시 로딩이 진행되다가 장치가 멈추는 문제 발생 버전: 1.0.0 25. 장치의 **언어** 설정을 **사용자 정의**로 적용했을 때 **사운드**의 **음성 안내** 메뉴 부분이 공백으로 보이는 문제 발생 버전: 1.0.0 26. RS-485로 연결된 마스터 장치에서 **표준 시간대**를 변경했을 때 슬레이브 장치의 **표준 시간대**가 변경되지 않는 문제 발생 버전: 1.0.0 27. NFC로 설정된 모바일 카드로 인증할 때 인증이 실패되고 간헐적으로 장치가 재시작되는 문제 발생 버전: 1.0.0 28. 사용자 검색에서 **검색 조건**을 **카드**로 선택하고 등록되지 않은 카드를 스캔했을 때 올바른 문구가 나타나지 않는 문제 발생 버전: 1.0.0 29. **이벤트 로그** 검색 화면에서 **검색 조건**을 설정하는 팝업이 장치에 설정된 **메뉴 표시 시간**이 지나도 사라지지 않는 문제 발생 버전: 1.0.0 30. 장치에서 **표준 시간대**를 변경했을 때 이벤트 로그가 남지 않던 문제 발생 버전: 1.0.0 31. 장치가 **설정** 메뉴에 진입되어있는 상태에서 BioStar 2를 통해 **비주얼 페이스**를 스캔할 경우 스캔이 완료된 후에도 장치에서 스캔 화면이 종료되지 않는 문제 발생 버전: 1.0.0 32. **이더넷** 설정 화면에서 하단의 빈 공간을 터치하면 **전송 속도** 선택 팝업이 나타나는 문제 발생 버전: 1.0.0 33. 다른 사용자와 중복된 카드가 등록되어있는 사용자를 BioStar 2에서 장치로 전송할 경우 사용자가 장치에서 삭제되는 문제 발생 버전: 1.0.0 34. 마스터-슬레이브로 연결된 장치를 각각 펌웨어 업그레이드했을 때, 슬레이브 장치는 정상적으로 완료되나 마스터 장치는 멈춰버리는 문제 발생 버전: 1.0.0 35. **RTSP**를 **사용 안 함**으로 설정한 후에도 RTSP 연결 종료 이벤트 로그가 생성되지 않고 RTSP 아이콘이 삭제되지 않는 문제 발생 버전: 1.0.0 36. 설정 오류로 인해 **기본값 복원** 시 재시작되지 않는 문제 발생 버전: 1.0.0 37. **날짜와 시간**이 올바르게 표기되지 않는 문제 발생 버전: 1.0.0 38. 사용자 추가 시 카드 스캔 화면에서 카드 입력 없이 대기할 경우 백라이트가 꺼지지 않는 문제 발생 버전: 1.0.0 39. **이벤트 로그**에서 **시작 시간**과 **끝 시간**으로 검색 시 조회되지 않는 문제 발생 버전: 1.0.0 40. **인증 모드 편집**에서 선택한 스케줄이 표기되지 않고 다른 스케줄이 표기되는 문제 발생 버전: 1.0.0 41. 사용자에 카드 등록 시 설정되지 않은 Wiegand 포맷의 카드를 스캔한 후 기본 인식되도록 설정된 카드를 스캔하면 스캔 되지 않는 문제 발생 버전: 1.0.0 42. 수신처가 통화를 종료한 후에도 장치에서는 통화 상태 화면이 유지되는 문제 발생 버전: 1.0.0 43. Wi-Fi 지원 모델일 경우 **대시보드**와 **장치 정보**에 **무선 MAC** 항목이 나타나지 않는 문제 발생 버전: 1.0.0 44. 카드 스캔 화면에서 백그라운드가 터치되고 얼굴이 인증되는 문제 발생 버전: 1.0.0 45. BioStar 2에서 카드 등록 시 **스마트 카드 쓰기**를 선택한 후 스캔 대기 중에 장치가 재시작되는 문제 발생 버전: 1.0.0 46. 마스터-슬레이브로 장치가 연결된 상태에서 BioStar 2로 슬레이브 장치의 펌웨어를 업그레이드하는 경우 발생하는 문제 발생 버전: 1.0.0 * 슬레이브 장치의 연결이 끊기며 펌웨어 업그레이드가 실패하는 문제 * 마스터 장치의 재시작이 실패하는 문제 47. **이벤트 로그**를 반복적으로 검색할 경우 **OK** 버튼이 동작하지 않는 문제 발생 버전: 1.0.0 48. 간헐적으로 이미지 로그가 비정상적으로 출력되는 문제 발생 버전: 1.0.0 49. 다수의 사운드 파일을 연속 재생 시 스피커가 반복적으로 켜지고 꺼지는 문제 발생 버전: 1.0.0 50. 장치가 잠겨 있는 상태에서 펌웨어를 업그레이드할 경우 장치가 비정상적으로 재시작되는 문제 발생 버전: 1.0.0 51. BioStar 2에서 장치로 비주얼 페이스를 전송할 때 무선 LAN 연결이 간헐적으로 끊어지는 문제 발생 버전: 1.0.0 52. IP 인터폰 통화 중 **메뉴 표시 시간**에 설정된 시간에 화면이 꺼지는 문제 발생 버전: 1.0.0 53. 전체 로그 삭제 시 이벤트 로그만 삭제되고 이미지 로그는 삭제되지 않는 문제 발생 버전: 1.0.0 54. **장치 정보**에서 **MAC** 항목을 길게 터치했을 때 **VFMCore** 버전 정보가 표기되지 않는 문제 발생 버전: 1.0.0 55. **스마트 카드** 발급 시 **개인 인증 모드**에 지문/얼굴을 포함하여 발급할 경우 특정 카드에서 간헐적으로 발급이 실패하는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.0.2 (빌드 번호 1.0.2_230111) 릴리즈|2023-01-20 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 SE 프로세서 및 신규 펌웨어 지원 * 하위 버전의 펌웨어로 다운그레이드 지원 2. 서버에는 있고 장치에는 없는 사용자를 서버에서 수정했을 때 장치의 이벤트 로그에 **사용자 부분 수정 실패 (서버)** 로그가 간결하게 출력되도록 수정 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 마스터 장치의 릴레이를 출입문에 사용하고 있을 때 슬레이브로 연결된 장치에 인증하면 출입문이 열리지 않는 문제 발생 버전: 1.0.0 2. **시리얼 통신 설정**에서 낮은 **전송 속도**를 설정했을 때 얼굴 인증이 동작하지 않는 문제 발생 버전: 1.0.0 3. 영어, 한국어 외 커스텀 폰트 파일 누락 문제 발생 버전: 1.0.0 4. 얼굴 인증 시 Wiegand 출력값이 이전에 카드로 인증 성공된 다른 사용자 정보로 출력되는 문제 발생 버전: 1.0.0 5. 입력 신호에 의한 경비 시작/해제를 설정한 후 입력 신호가 발생하면 경비/해제 로그와 도어 잠김 로그가 생성되는 문제 발생 버전: 1.0.0 6. 인증 모드를 수정하면 기존에 설정해놓았던 다른 인증 모드가 사라지는 문제 발생 버전: 1.0.0 7. 내선 번호 목록 화면에서 목록 번호와 목록이 겹쳐보이는 문제 발생 버전: 1.0.0 8. SDK를 사용하여 스마트 카드를 발급할 때 비주얼 페이스 템플릿을 추가하면 카드 스캔 화면이 갑자기 사라지는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.1.0 (빌드 번호 1.1.0_230414) 릴리즈|2023-04-19 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 카메라를 이용한 QR 코드 인식 및 인증 지원 2. 장치에서 특정 기능 사용에 대한 라이선스 활성화 지원 3. 조도에 따른 LED 동작 개선 4. 태국어 폰트 지원 5. 일본 규제 인증 전자 표기 추가 6. 슬레이브로 연결된 장치에 얼굴로 인증할 경우 장치에 표시되는 인증 결과 표시 속도 개선 7. 스마트 카드 바이트 순서 설정 개선 * Wiegand 또는 OSDP 출력 사용 시 Wiegand 출력 정보를 사용자 ID로 설정한 경우에도 스마트 카드 바이트 순서에 영향을 받도록 개선 8. 인증 결과 표시 및 LED 동작 속도 개선 9. 사용자 또는 로그 조회 시 목록에서 스크롤 이동 성능 개선 10. 상대방의 무응답으로 **IP 인터폰** 통화 연결이 실패할 경우 통화가 실패했음을 알리는 팝업 메시지 표시 및 통화 종료 동작 개선 11. 다양한 조도 환경에서 얼굴 및 QR 인증이 용이하도록 카메라 성능 최적화 12. 마스크 검출 알고리즘 개선 13. 장치에서 **IP 인터폰**의 SIP 설정 시 미입력 항목이 있는 상태에서 **OK**를 누르면 에러 메시지를 표시하도록 개선 14. 위조 얼굴 검출 성능 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 유효하지 않은 커스텀 리소스 적용 시 장치가 재시작되는 문제 발생 버전: 1.0.0 2. **인증 모드**가 설정되지 않은 마스터 장치를 재시작할 경우 슬레이브로 연결된 장치에서 얼굴 인증이 실패하는 문제 발생 버전: 1.0.0 3. BioStar 2에서 **인증 대기 시간**을 변경해도 변경점이 장치에 적용되지 않는 문제 발생 버전: 1.0.0 4. 장치 설정 권한을 가진 관리자가 장치를 초기화 할 수 있는 문제 발생 버전: 1.0.0 5. 슬레이브 장치의 릴레이를 출입문에 사용하고 있을 때 인증에 성공해도 출입문이 열리지 않는 문제 발생 버전: 1.0.0 6. **IP 인터폰**을 사용하고자 메인 화면의 콜 버튼을 누르는 동시에 얼굴 인증이 진행 됐을 경우 인터폰 화면이 아닌 메인 화면만 출력되는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.1.1 (빌드 번호 1.1.1_230621) 릴리즈|2023-06-28 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 일부 HID iCLASS Seos 카드 인식에 실패하는 문제 발생 버전: 1.0.0 2. iOS에서 BLE 모바일 카드로 인증하면 인증되지 않고 간헐적으로 장치가 재시작되는 문제 발생 버전: 1.0.0 3. FaceStation F2 1.x.x 버전에서 BioStar 2에 등록한 사용자를 BioStation 3에 전송했을 때 장치가 재시작되는 문제 발생 버전: 1.1.0 4. 관리자 메뉴에 진입할 때 ID와 비밀번호를 입력하는 화면에서 인증 시간이 짧게 처리되는 문제 발생 버전: 1.0.0 5. 얼굴 인증 모드가 꺼져있고 QR 비활성화인 상태에서 카드로 인증했을 때 인증 결과 출력 후 카메라 미리보기 화면이 출력되는 문제 발생 버전: 1.0.0 6. **작업 조건 및 동작**에 설정된 이벤트가 발생하여 장치가 잠긴 상태에서도 LED 상태 표시등의 동작이 유지되는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.2.0 (빌드 번호 1.2.0_231005) 릴리즈|2023-10-05 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **템플릿 온 모바일** 지원 2. **작동 모드**가 **퓨전 매칭**으로 설정되어 있고 **위조 얼굴 검출** 기능이 **보통**으로 설정되어 있을 때 위조 얼굴 검출 성능 개선 3. **카드를 QR로 인증하기** 메뉴 용어 수정 4. QR 인증 관련 이벤트 코드 분리 5. 음성 안내 추가 6. 일본 규제 인증 전자 표기 업데이트 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. BioStar 2의 **장치에서 서버 연결**에서 설정한 서버 URL이 장치 설정에서 나타나지 않는 문제 발생 버전: 1.0.1 2. 관리자로 메뉴 진입 후 홈 화면으로 이동하여 관리자 ID로 인증할 경우 인증 결과가 출력되지 않는 문제 발생 버전: 1.0.0 3. 이벤트 로그 목록 화면에서 스크롤을 이동하면 화면이 겹쳐 보이는 문제 발생 버전: 1.0.0 4. 슬레이브로 연결된 장치에서 ID + PIN으로 인증할 경우 사용자 ID만 표시되고 이름은 출력되지 않는 문제 발생 버전: 1.1.1 5. 유효하지 않은 리소스 파일로 펌웨어 업그레이드에 성공하는 문제 발생 버전: 1.0.0 6. 펌웨어 업그레이드 시 펌웨어에 포함된 리소스 파일이 업데이트되지 않는 문제 발생 버전: 1.0.0 7. BioStar 2에서 1:N 인증 모드가 없는 마스터 장치로 사용자 정보를 전송하면 슬레이브로 연결된 장치에서 1:N 인증이 실패하는 문제 발생 버전: 1.0.0 8. 마스터 장치를 재시작했을 때 장치의 **이벤트 로그**에 재시작 로그가 생성되지 않는 문제 발생 버전: 1.0.1 9. BioStar 2에서 사용자의 **카드 포맷** 시 장치가 꺼지는 문제 발생 버전: 1.0.0 10. EM 카드를 연속으로 인증하면 장치가 멈추거나 재시작되는 문제 발생 버전: 1.0.0 11. 마스터-슬레이브로 장치가 연결된 상태에서 출입문을 삭제 후 다시 추가했을 때 슬레이브로 연결된 장치에 인증 성공해도 출입문이 열리지 않는 문제 발생 버전: 1.0.0 12. 스케줄 잠금 구역 위반이 발생했을 때 이벤트 로그가 비정상적으로 출력되는 문제 발생 버전: 1.0.0 13. 스마트 카드 바이트 순서 설정 수정 발생 버전: 1.1.0 * Wiegand 또는 OSDP 출력 사용 시 Wiegand 출력 정보를 사용자 ID로 설정한 경우에도 스마트 카드 바이트 순서에 영향을 받도록 수정 --- ### 펌웨어 버전 1.2.1 (빌드 번호 1.2.1_231113) 릴리즈|2023-11-27 #### 펌웨어 리패키징[](#펌웨어-리패키징 "펌웨어 리패키징에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.3.0 (빌드 번호 1.3.0_240514) 릴리즈|2024-06-28 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. XPass D2 신규 BLE 칩 펌웨어(빌드 번호: 1.7.0\_220921) 지원 * 장치의 BLE 칩이 변경됨에 따라 펌웨어가 기존 장치 및 신규 장치의 BLE 칩과 모두 호환하도록 지원 2. **커스텀 스마트 카드 레이아웃** 지원 3. 장치 부팅 후 1분 동안 SEOS 설정 카드를 CSN으로 인식하지 않도록 개선 4. QR 인증 관련 이벤트 코드 추가 5. **커스텀 스마트 카드 레이아웃**에 FeliCa 카드 추가 지원 6. 사용자 유효기간을 최대 '**2037-12-31**'까지 설정할 수 있도록 개선 7. **인텔리전트 슬레이브**를 사용할 경우 타사 컨트롤러의 인증 성공/실패 결과를 장치 화면에 표시하는 **컨트롤러 결과 표시** 기능 지원 8. 장치를 타사 컨트롤러와 Wiegand로 연결했을 때 컨트롤러로부터 반복적으로 입력되는 인증에 대한 신호를 무시하는 **반복 신호 무시 시간** 기능 지원 9. **IP 인터폰** 화면 UI 개선 10. 장치에서 **IP 인터폰**의 SIP 서버 설정 시 SIP 전송 방법을 선택할 수 있는 **SIP 서버 전송** 기능 지원 11. **IP 인터폰**, **RTSP** 사용 시 장치에서 송출되는 영상의 해상도를 선택할 수 있는 기능 지원 * IP 인터폰 비디오 해상도 * RTSP 비디오 해상도 12. SDK에서 GetLogWithFilter 함수를 이용해 사용자 정보 업데이트 성공 이벤트 로그를 가져올 수 있도록 개선 13. 장치의 인증 결과 화면에서 사용자 ID, 이름이 표시되는 방법을 선택할 수 있는 **인증 결과 표시 옵션** 기능 지원 14. **확장 개인 인증 모드**의 두 번째 크리덴셜을 지문으로 설정한 사용자가 인증에 실패했을 때 표시되는 팝업 메시지 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치에 저장 가능한 최대 내선 번호 수가 초과되어도 **내선 추가** 아이콘이 표시되는 문제 발생 버전: 1.0.0 2. **마스크 검출** 기능이 **사용 (소프트)**으로 설정되어있고 마스크 확인 방식이 **인증 후 확인**으로 설정된 장치에 마스크를 착용하지 않은 얼굴로 인증하는 경우 발생하는 문제 발생 버전: 1.0.0 * 간헐적으로 인증 모드 오류 발생 * 연속으로 얼굴을 인증할 경우 장치가 멈추는 문제 3. 무선 AP 전원이 꺼진 상태에서 장치를 재시작한 후 AP 전원을 켜면 무선 네트워크가 자동으로 다시 연결되지 않는 문제 발생 버전: 1.0.0 4. **인증 모드**가 카드 / QR 코드로 설정되어있고 마스크 확인 방식이 **확인 후 인증**으로 설정된 장치에 마스크를 착용하고 인증한 후 QR로 인증하면 간헐적으로 QR 인증에 실패하는 문제 발생 버전: 1.1.0 5. IP 인터폰 통화 중에 BioStar 2에서 장치 설정을 변경하면 통화 종료 후 카드 인증이 실패하는 문제 발생 버전: 1.1.0 6. 장치가 슬레이브로 연결된 상태에서 DESFire AoC로 인증할 경우 인증이 실패하는 문제 발생 버전: 1.0.0 7. 장치 메뉴에서 **릴레이**를 설정한 경우 모바일 카드로 출입문이 열리지 않는 문제 발생 버전: 1.0.0 8. 일반 사용자가 이벤트 로그 확인 중 **메뉴 표시 시간**이 지나 장치 화면이 꺼진 후 얼굴로 인증하면 **이벤트 로그** 화면이 유지되는 문제 발생 버전: 1.0.0 9. **경비 구역**을 설정한 상태에서 홈 화면의 **경비/해제** 버튼을 눌렀을 때 인증 가이드 메시지가 잘못 표시되는 문제 발생 버전: 1.0.0 10. 무선 네트워크를 사용하는 환경에서 무선 네트워크 연결이 반복적으로 끊어질 경우 RF카드 인증에 실패하는 문제 발생 버전: 1.0.0 11. 32자로 저장된 사용자 ID가 특정 이벤트 로그에서 31자까지만 표기되는 문제 발생 버전: 1.0.0 12. 네트워크가 **무선 LAN**으로 연결된 상태에서 장치를 재시작했을 때 이전에 연결했던 무선 네트워크에 자동으로 재연결되지 않는 문제 발생 버전: 1.0.0 13. 네트워크가 무선 LAN으로 연결된 상태에서 이더넷 연결로 변경한 후 다시 **무선 LAN**으로 진입하면 무선 AP 목록이 표시되지 않는 문제 발생 버전: 1.0.0 14. **무선 LAN** 연결 시 무한 로딩이 지속되는 문제 발생 버전: 1.0.0 15. 네트워크가 **무선 LAN**으로 연결된 상태에서 **이더넷** 연결로 변경한 후 다시 **무선 LAN**으로 변경하면 이전에 연결했던 무선 네트워크에 자동으로 재연결되지 않는 문제 발생 버전: 1.0.0 16. 장치의 **공장 초기화** 진행 시 이미지 로그가 삭제되지 않는 문제 발생 버전: 1.0.0 17. 장치가 서버와 연결되지 않은 상태에서 32자리 사용자 ID를 가진 사용자가 장치에 인증했을 경우, 장치가 서버와 다시 연결된 후에도 BioStar 2에 인증 이벤트 로그가 업데이트되지 않는 문제 발생 버전: 1.0.0 18. 장치에 저장된 지문 수가 1:N 최대치를 넘겨 추가되었을 경우 **사용자 등록현황**의 **지문 수**가 비정상적으로 표시되는 문제 발생 버전: 1.0.0 19. 연결한 무선 네트워크의 Wi-Fi 신호 세기가 무선 LAN 목록과 홈 화면의 WLAN 아이콘에서 다르게 표시되는 문제 발생 버전: 1.0.0 20. **인증 모드**가 ID + 얼굴/PIN으로 설정된 장치의 홈 화면에서 **ID 입력** 아이콘을 터치해 ID를 입력한 후 나타나는 얼굴/PIN 입력 화면에서 왼쪽 상단의 **ID 입력** 아이콘을 터치해 PIN 입력하면 인증에 성공하는 문제 발생 버전: 1.0.0 21. 장치에서 삭제된 이미지 로그가 서버에 계속 업로드되는 문제 발생 버전: 1.0.0 22. 장치가 BioStar 2의 **대기 장치** 목록에 있을 때 장치의 **장치** →\*\* 서버\*\* 설정을 꺼도 BioStar 2의 **대기 장치** 목록에 장치가 표시되고, 장치 상단에 BioStar 2 아이콘이 표시되는 문제 발생 버전: 1.0.0 23. Wiegand 장치의 **출력 모드**가 **항시 통과**로 설정되어있고, 마스크 확인 방식이 **확인만**으로 설정된 장치에서 마스크 확인이 완료된 후에도 얼굴 인증 과정이 동작하는 문제 발생 버전: 1.1.0 24. API로 사진을 업로드하여 비주얼 페이스 등록 시 사진에 검은 여백이 생기며 간헐적으로 인증에 실패하는 문제 발생 버전: 1.0.0 25. SDK에서 BS2\_SetFaceConfig 함수를 이용해 장치에서 얼굴 인증 시 작동 모드를 설정할 때 유효하지 않은 값을 입력하면 무한 재부팅되는 문제 발생 버전: 1.0.0 26. SDK를 사용하여 유효하지 않은 ID의 스케줄을 생성한 경우 장치가 정상적으로 부팅되지 않는 문제 발생 버전: 1.0.0 27. 장치에 저장된 얼굴 수가 1:N 최대치를 넘겨 추가되었을 경우, 얼굴 인증으로 관리자 로그인이 가능한 문제 발생 버전: 1.1.0 28. **장치 → 서버** 모드를 사용 중일 때 DHCP 서버에 연결이 실패할 경우 서버 IP 주소가 초기화되는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.3.1 (빌드 번호 1.3.1_240902) 릴리즈|2024-09-03 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 저장된 내선 번호의 **표시 이름**이 긴 경우 발생하는 문제 개선 * 내선 번호 목록에서 긴 내선 번호에 말줄임표가 표시되도록 개선 * 통화 연결 화면에서 **표시 이름**의 중간 부분만 표시되는 문제 개선 * 통화 중 화면에서 긴 표시 이름이 줄넘김 되도록 개선 2. 얼굴 인증 내 **고급 설정** 화면 UI 개선 3. **RTSP** 로그인 비밀번호 설정 시 필요한 조건에 대한 취약점 강화 4. **비주얼 페이스 이미지 저장하기** 기능 추가 * 비주얼 페이스에 실제 이미지와 템플릿을 모두 저장하도록 하거나 실제 이미지는 저장하지 않고 템플릿만 저장하도록 설정할 수 있는 기능 지원 5. PIN을 입력할 때 숫자 키의 위치가 무작위로 변경되는 **스크램블 키패드**를 활성화하거나 비활성화할 수 있는 옵션 추가 * **인증** → **스크램블 키패드** 6. 근거리에서 얼굴 인증 시 발생하는 오인증을 줄이기 위해 근거리에서 얼굴 인증을 방지하는 기능 추가 7. 위조 얼굴 검출 성능 개선 알아두기 * 위조 얼굴 검출 성능을 개선하여 iBeta Level 1 ISO 30107-3 제시형 공격 탐지 시험에 통과하였습니다. * 햇빛이 강한 환경에서는 **위조 얼굴 검출** 기능을 **보통**으로 사용하는 것을 권장합니다. 8. **장치 정보** 내에 위조 얼굴 검출의 알고리즘 버전을 확인할 수 있는 **FAS\_IR\_SP** 항목 추가 9. 얼굴 인증 시 마스크를 착용한 사용자는 인증을 거부하도록 설정할 수 있는 **마스크 미착용** 옵션 추가 10. 장치에서 네트워크 정보를 직접 입력하여 무선 네트워크를 추가하고 연결할 수 있는 **무선 네트워크 수동 연결** 기능 추가 11. 연결한 무선 네트워크의 Wi-Fi 신호 강도를 주기적으로 확인하여 홈 화면의 Wi-Fi 신호 강도 아이콘이 갱신되도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 사용자 **유효기간** 설정 시 **종료일**을 초과하여 **시작일**을 설정했을 때 에러 메시지가 출력되지 않는 문제 발생 버전: 1.2.0 2. 사용자 **유효기간** 설정 내 일부 용어 수정 발생 버전: 1.0.0 3. 일부 메뉴를 설정할 때 나타나는 키패드가 메뉴를 가려 보이지 않는 문제 발생 버전: 1.0.0 4. BioStar 2에서 생성한 **스케줄**의 이름이 긴 경우, 스케줄 설정이 필요한 메뉴에서 스케줄명이 UI와 겹쳐보이는 문제 발생 버전: 1.0.0 5. **서버 편집**에서 입력한 서버 주소가 긴 경우, 서버 URL 텍스트와 화면 UI가 겹쳐 보이는 문제 발생 버전: 1.0.0 6. 초기화한 장치를 RS-485를 사용하여 슬레이브로 연결했을 때 슬레이브 장치의 LED 상태 표시등이 파란색/초록색으로 점멸되는 문제 발생 버전: 1.0.0 7. 간헐적으로 얼굴 인증 내 설정 값이 저장되지 않는 문제 발생 버전: 1.0.0 8. 장치에 얼굴 인증 모드가 없는 상태에서 얼굴 크리덴셜 사용자 5만명을 등록한 후 **얼굴 인증** 모드를 설정했을 때 사용자 메뉴에 진입하는 경우 메뉴가 멈추는 문제 발생 버전: 1.0.0 9. 내선 목록에서 **내선** 삭제 시 설정해놓았던 다른 내선 번호의 **표시 이름**이 사라지는 문제 발생 버전: 1.0.0 10. 장치의 언어를 변경했으나 일부 메뉴에서 설정한 언어로 표시되지 않는 문제 발생 버전: 1.0.0 11. 이벤트 로그 확인 중 BioStar 2를 통해 장치에서 얼굴을 스캔한 후 사용자 메뉴에 진입했을 때, **이벤트 로그** 화면이 유지되는 문제 발생 버전: 1.0.0 12. 내선 번호 선택 화면에서 백그라운드 화면 하단이 터치되는 문제 발생 버전: 1.0.0 13. 사용자 등록 시 **ID**에 지원하지 않는 키를 입력하면 문자 커서가 한 칸씩 앞으로 이동하는 문제 발생 버전: 1.0.0 14. BioStar 2에서 슬레이브로 연결된 장치의 **음성 안내**를 활성화한 후 슬레이브 장치에서 사용자 메뉴에 진입했을 때, 인증 실패 음성 안내가 출력되는 문제 발생 버전: 1.0.0 15. 이벤트 로그 상세보기 화면에서 백그라운드 우측 상단이 터치되며 이벤트 로그 검색 또는 전체 삭제 팝업 메시지가 발생하는 문제 발생 버전: 1.0.0 16. **IP 인터폰** 통화 중 BioStar 2를 통해 장치에서 얼굴을 스캔하거나 카드 스캔이 가능한 문제 발생 버전: 1.0.0 17. **경비** 상태에서 **IP 인터폰** 통화 중에 경비 진입 해제 시 홈 화면이 출력되는 문제 발생 버전: 1.0.0 18. **사용자 ID**가 긴 경우, 이벤트 로그 상세 보기 화면에서 사용자 ID 명과 화면 UI가 겹쳐 보이는 문제 발생 버전: 1.1.0 19. BioStar 2에서 **이미지 로그**를 **사용**으로 설정한 후 **템플릿 온 모바일** 관련 로그 발생 시 장치에서 이미지 로그 아이콘이 올바르게 표시되지 않는 문제 발생 버전: 1.2.0 20. iClass AoC 카드와 지문을 동시에 인증하면 장치가 비정상적으로 재시작되는 문제 발생 버전: 1.0.0 21. **시간 제한 안티패스백**의 **초기화 시간**을 0으로 설정하면 안티패스백이 동작하지 않는 문제 발생 버전: 1.0.0 22. **IP 인터폰** 통화 중일 때 화면상에 '통화 중'이 아닌 '연결 중'으로 잘못 표시되는 문제 발생 버전: 1.0.0 23. 장치에 저장할 수 있는 최대 내선 번호 수만큼 내선을 저장했을 때 통화 연결 화면 하단에 공백이 발생하는 문제 발생 버전: 1.3.0 24. 이전에 연결했던 무선 네트워크에 자동으로 재연결되었을 때 홈 화면의 WLAN 아이콘이 회색으로 표기되는 문제 발생 버전: 1.0.0 25. Wiegand 카드 형식의 **식별 코드**와 **ID 필드**에 비트 간격을 설정해두고 사용자 등록에서 카드를 스캔했을 때 **식별 코드**가 잘못된 값으로 표시되는 문제 발생 버전: 1.0.0 26. **슈프리마 스마트 카드 레이아웃**에 **기본 사이트 키**만 설정되어 있고, **커스텀 스마트 카드 레이아웃**에 **보조 사이트 키**만 설정된 상태에서 장치를 재시작할 경우, 장치가 커스텀 스마트 카드를 CSN 카드로 인식하는 문제 발생 버전: 1.3.0 27. 짧은 길이의 **DNS 서버 주소**를 입력할 경우 DNS 서버와 정상적으로 연결되지 않는 문제 발생 버전: 1.0.0 28. SDK를 사용하여 장치의 얼굴 센서 민감도를 **높음**으로 설정해도 장치의 모션 센서가 간헐적으로 동작하지 않는 문제 발생 버전: 1.0.0 29. SDK를 사용하여 장치의 RS-485 모드를 **사용안함**으로 설정했을 때 장치가 멈추는 문제 발생 버전: 1.0.0 30. **작업 조건 및 동작**에 BioStar 2와 연결이 끊길 경우 장치가 비활성화 되도록 설정되어 있는 상태에서 장치에 **재연결**을 시도했을 때 발생하는 문제 발생 버전: 1.1.0 * 'BioStar 2 연결 해제'와 '장치 잠금' 로그가 반복적으로 출력되는 문제 * 장치와 서버 간 연결이 끊긴 후 재연결되지 않는 문제 --- ### 펌웨어 버전 1.4.0 (빌드 번호 1.4.0_250909) 릴리즈|2025-09-09 주의 * 펌웨어가 v1.4.0인 제품을 사용하는 경우, 반드시 v1.4.1로 업그레이드한 후 사용하세요.
중요한 보안 및 안정성 개선이 포함되어 있으므로, 반드시 최신 버전으로 업그레이드한 후 사용해야 합니다. * 펌웨어를 v1.4.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 비상 시 특정 카드를 사용하여 출입문을 개방할 수 있는 **비상 개방** 카드 기능 지원 2. **수동 잠김**으로 설정된 출입문에 인증 시 인증 실패 이벤트가 발생하고 상태 메시지가 표시되도록 개선 3. 전체 관리자 권한을 갖는 **마스터 관리자** 설정 기능 지원 4. 글로벌 사이버 보안 표준 및 최신 보안 요구사항 반영 5. BioStar X에서 장치의 여러 상태를 실시간으로 확인할 수 있도록 지원 6. 특정 사용자에게 기본 출입문 열림 시간보다 더 긴 시간 동안 출입문이 열리도록 하는 **연장된 출입문 열림 시간** 기능 지원 7. 관리자가 출입문의 상태를 변경한 뒤 일정 시간이 지나면 출입문을 **보통** 상태로 복구하는 **출입문 모드 우회** 기능 지원 8. 장치의 메뉴에서 연결된 출입문의 릴레이를 제어할 수 있도록 지원 9. 저조도 및 강한 외부광 환경에서 얼굴 인증과 위조 얼굴 검출 성능 개선 10. RTSP를 Genetec Security Center에서 재생할 수 있도록 개선 11. **서버 개인 메시지** 기능을 지원하는 장치를 구분하도록 지원 12. **규제 인증 및 라이선스** 메뉴 내 제품 전원 사양 수정 * 24V - 1.2A → 24V - 0.7A * 12V - 2.5A → 12V - 1A 13. **반복 신호 무시 시간** 기능이 작동할 때 이벤트를 기록하지 않도록 지원 14. 최신 카드를 인식할 수 있도록 구분 코드 추가 * DESFire EV3 15. **보안 탬퍼** 기능을 지원하는 장치를 구분하도록 개선 16. SDK를 사용하여 **마스크 미착용** 옵션 설정 시 **확인 후 인증** 이외 설정값을 저장하도록 지원 17. MIFARE Plus EV1 카드의 보안 수준 호환성을 위해 SL1, SL3, SL1/SL3 혼합 모드 지원 * SL1: MIFARE Classic 호환 모드 * SL3: AES 기반 고급 보안 모드 18. 서버와 장치 간 시간 동기화 관련 동작 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 사용자 ID에 숫자 '00' 문자열을 추가해 생성한 사용자를 관리자로 설정하고, 메뉴 진입 시 인증되지 않는 문제 발생 버전: 1.0.0 2. 사용자 ID에 숫자 '00' 문자열을 추가해 생성한 사용자에게 발급된 AoC를 사용 정지 처리했음에도 인증이 정상적으로 성공하는 문제 발생 버전: 1.0.0 3. 장치의 **근태 모드**가 **수동 변경**일 때 복잡한 구조의 QR 코드를 사용해 인증에 실패 후, **근태** 선택 없이 QR 코드로 재인증하면 인증에 성공하는 문제 발생 버전: 1.3.0 4. RS-485로 연결된 슬레이브 장치에서 BS2\_GetDeviceCapabilities 함수 호출 시 잘못된 값이 출력되는 문제 발생 버전: 1.0.0 5. 커스텀 스마트 카드를 인증할 때 사용자 ID 값이 잘못 출력되는 문제 발생 버전: 1.3.0 6. 네트워크 상태가 정상일 때 불필요한 자동 연결이 발생하는 문제 발생 버전: 1.0.0 7. **DESFire 고급 설정**을 사용하여 설정된 커스텀 스마트 카드가 인식에 실패하는 문제 발생 버전: 1.3.0 8. 서버에서 변경한 **스크램블 키패드** 설정이 정상적으로 적용되지 않는 문제 발생 버전: 1.3.1 9. 신규 SE 칩 펌웨어를 사용하는 환경에서 일부 스마트 카드 인식에 실패하는 문제 발생 버전: 1.0.0 10. 31대의 슬레이브 장치 연결 후 마스터 장치가 비정상적으로 재시작되는 문제 발생 버전: 1.3.1 11. 카드가 2개 이상 등록되어있는 사용자가 Wiegand 출력 장치에 카드 인증 시 인증한 카드가 아닌 다른 카드의 ID가 출력되는 문제 발생 버전: 1.0.2 12. 장치가 반전된 QR 코드의 이미지를 인식하지 못하는 문제 발생 버전: 1.1.0 13. 슬레이브로 연결된 DM-20의 특정 Supervised Input 포트에서 경비 시작/해제 시 비정상적으로 동작하는 문제 발생 버전: 1.0.0 14. Wiegand 포맷 25비트 이하의 카드 데이터를 인식하지 못하는 문제 발생 버전: 1.0.0 15. 장치에서 **사용자** 메뉴를 계속해서 터치하면 장치가 비정상적으로 재시작되는 문제 발생 버전: 1.3.1 16. 비밀번호를 설정하지 않은 숨겨진 무선 네트워크(Wi-Fi)에 연결할 수 없는 문제 발생 버전: 1.3.1 17. 발급된 템플릿 온 모바일을 **스마트 카드 쓰기** 또는 **카드 포맷** 시 태그하면 실패음이 발생하면서 인증이 정상적으로 이루어지는 문제 발생 버전: 1.2.0 18. SDK에서 getOperator 함수 사용 시 데이터베이스가 마이그레이션되지 않는 문제 발생 버전: 1.0.0 19. 발급된 스마트 카드의 카드 ID가 32자리인 경우, Wiegand 리더에 인증 시 카드 데이터가 정상적으로 인식되지 않는 문제 발생 버전: 1.0.0 20. 장치에서 USB 메모리에 사용자 정보를 내보내기할 때 비정상적으로 재시작하는 문제 발생 버전: 1.3.1 21. 사용자가 이벤트 로그 조회 중 **메뉴 표시 시간**이 지나 장치 화면이 꺼지고 다시 진입하면 동일한 이벤트 로그가 중복 표시되는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.4.1 (빌드 번호 1.4.1_250929) 릴리즈|2025-09-29 주의 * 펌웨어가 v1.4.0인 제품을 사용하는 경우, 반드시 v1.4.1로 업그레이드한 후 사용하세요.
중요한 보안 및 안정성 개선이 포함되어 있으므로, 반드시 최신 버전으로 업그레이드한 후 사용해야 합니다. * 펌웨어를 v1.4.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 불필요한 로그가 기록되는 문제 개선 발생 버전: 1.4.0 2. WLAN 암호화 문제로 인해 BioStar 2에서 장치 설정을 적용하면 로그아웃되는 문제 발생 버전: 1.4.0 --- ### 펌웨어 버전 1.4.2 (빌드 번호 1.4.2_260309) 릴리즈|2026-03-13 주의 * 펌웨어가 v1.4.0인 제품을 사용하는 경우, 반드시 v1.4.1로 업그레이드한 후 사용하세요.
중요한 보안 및 안정성 개선이 포함되어 있으므로, 반드시 최신 버전으로 업그레이드한 후 사용해야 합니다. * 펌웨어를 v1.4.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") 1. **CE향** / **글로벌향 (Non-CE)** 제품 분리 적용 제품 뒷면 라벨 스티커를 통해 **CE향** / **글로벌향 (Non-CE)** 제품을 식별할 수 있으며, **마스터 관리자** 기능은 CE 마크가 있는 라벨이 부착된 CE향 제품에서만 활성화됩니다. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 발급된 MIFARE SL1 카드의 **기본 사이트 키**를 변경한 후 카드 포맷과 발급이 진행되지 않는 문제 발생 버전: 1.4.1 2. BioStar 2에서 슬레이브 장치에 **마스터 관리자**용 크리덴셜을 등록한 후, 장치 상세 페이지에 재진입하면 등록된 정보가 표시되지 않는 문제 발생 버전: 1.4.1 --- ### 펌웨어 버전 1.4.3 (빌드 번호 1.4.3_260406) 릴리즈|2026-04-10 주의 * 펌웨어가 v1.4.0인 제품을 사용하는 경우, 반드시 v1.4.1로 업그레이드한 후 사용하세요.
중요한 보안 및 안정성 개선이 포함되어 있으므로, 반드시 최신 버전으로 업그레이드한 후 사용해야 합니다. * 펌웨어를 v1.4.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. DESFire EV2/EV3 카드에 대한 EV2 Secure Messaging 인증 및 발급 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치의 **인증 모드**가 카드만 사용하도록 설정되어 있고 **근태 등록 필요** 옵션을 사용할 때, 카드 인증 성공 후 **근태 코드**를 선택하면 인증 성공 화면이 종료되지 않는 문제 발생 버전 : 1.0.0 --- ### 펌웨어 버전 1.5.0 (빌드 번호 1.5.0_260819) 릴리즈|2026-08-19 주의 * 펌웨어가 v1.4.0인 제품을 사용하는 경우, 반드시 v1.4.1로 업그레이드한 후 사용하세요.
중요한 보안 및 안정성 개선이 포함되어 있으므로, 반드시 최신 버전으로 업그레이드한 후 사용해야 합니다. * 펌웨어를 v1.4.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 장치 연결 지원 * XPass Q2 2. PIN 인증 반복 실패 시 장치를 잠그는 **Auth Fail Lockout** 기능 추가 3. 얼굴 인증 관련 기능 추가 및 개선 * 얼굴 인증 성능 개선 * 다중 얼굴 순차 인증 지원(장치 라이선스 필요) * 무단 동행 출입 방지(Anti-Tailgating) 지원 4. 슬레이브 장치의 전송 속도를 설정할 수 있는 기능 지원 5. **마스터 관리자**의 크리덴셜이 2개 미만일 때 재등록이 강제되도록 개선 6. USB 내보내기/가져오기 파일명 처리 개선 * USB 내보내기 시 생성되는 파일명이 BioStarX\_로 시작하도록 변경 * BioStar X에서 내보낸 파일이 가져오기 목록에 표시되지 않는 문제 개선 7. 장치에서 지원하지 않는 이벤트 및 에러에 대한 로그 표시 개선 8. 인증 성공 시 표시되는 아이콘 색상을 초록색으로 변경 9. OSDP 리더 모드에서 타사 컨트롤 패널의 출입 거부 시 'Access Denied'로 표시되도록 개선 10. 화재 알람 발생 후 전원 재기동 시 화재 경보 구역 상태 표시 및 알람 해제 동작 개선 11. BLE 동작 안정성 개선 12. 사용자 ID 및 사용자 이름의 허용 문자 확장 * 사용자 ID에 마침표(.) 입력 지원 * 사용자 이름에 마침표(.)와 아포스트로피(') 입력 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. iOS 26 이상으로 업그레이드한 iPhone에서 Suprema Mobile Access 인증이 되지 않는 문제 발생 버전 : 1.0.0 2) 시간 설정한 **수동 잠금**이 설정한 시간이 지나도 풀리지 않는 문제 발생 버전 : 1.4.0 3. 타사 컨트롤 패널에 다수의 장치가 연결된 상태에서 특정 장치를 재시작하면 다른 장치들의 RS-485 연결이 끊기는 문제 발생 버전 : 1.0.2 4) 설정한 스케줄 시간에 따라 근태 상태가 올바르게 기록되지 않는 문제 발생 버전 : 1.0.0 5. 마스터 장치를 보안 메시징(Secure Messaging) 미지원 버전으로 다운그레이드하면 슬레이브 장치에서 카드 인증이 동작하지 않는 문제 발생 버전 : 1.4.3 6) 슬레이브로 연결된 장치에 보안 메시징(Secure Messaging) 옵션 설정 후 EV1 카드 인증 시, 인증 실패 사유가 올바르지 않게 표시되는 문제 발생 버전 : 1.4.3 7. 보안 메시징(Secure Messaging) 강제 옵션 활성화 시 타사 컨트롤러와 OSDP로 연결된 슬레이브 장치에서 EV1 카드의 CSN 값이 출력되는 문제 발생 버전 : 1.4.3 8) 보안 메시징(Secure Messaging) 강제 옵션 활성화 시 Bypass가 설정된 Wiegand 장치에서 EV1 카드의 CSN 값이 전달되는 문제 발생 버전 : 1.4.3 9. 특정 Android 기기에서 Suprema Mobile Access 인증이 되지 않는 문제 발생 버전 : 1.0.0 10) 버저(Buzzer) 미지원 장치가 OSDP 패널 연동 시 연결되지 않는 문제 발생 버전 : 1.0.0 11. 연결된 Wiegand 리더에서 카드 인증이 실패하는 문제 발생 버전 : 1.0.0 12) 사용자 추가/삭제 중 얼굴 인증이 발생하면 장치가 멈추거나 재부팅되는 문제 발생 버전 : 1.0.0 13. 사용자 동기화 중 장치가 멈추거나 재부팅되고 사용자 등록이 지연되는 문제 발생 버전 : 1.0.0 --- ### 펌웨어 버전 1.5.1 (빌드 번호 1.5.1_260918) 릴리즈|2026-09-22 주의 * 펌웨어가 v1.4.0인 제품을 사용하는 경우, 반드시 v1.4.1로 업그레이드한 후 사용하세요.
중요한 보안 및 안정성 개선이 포함되어 있으므로, 반드시 최신 버전으로 업그레이드한 후 사용해야 합니다. * 펌웨어를 v1.4.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없습니다. * 장치의 펌웨어 다운그레이드 가능 여부 및 신규 BLE 칩 적용 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. Wiegand 리더가 비활성 상태일 때 해당 리더로 만든 출입문에서 **비상 개방 카드** 인증이 되지 않는 문제 발생 버전: 1.5.0 2. **인증 실패 잠금** 해제 후 메뉴에 진입했다가 돌아오면 카드 인증이 진행되지 않는 문제 발생 버전: 1.5.0 3. **작업 코드** 진입 후 인증 실패 시 표시되는 팝업과 실제 동작이 일치하지 않는 문제 발생 버전: 1.5.0 4. **인증 실패 잠금**으로 장치가 잠겨도 BioStar X에 잠김 상태가 표시되지 않는 문제 발생 버전: 1.5.0 5. ID + PIN으로 **인증 실패 잠금**을 해제하면 해제 대상이 아닌 잠금까지 함께 해제되는 문제 발생 버전: 1.5.0 6. **인증 실패 잠금** 해제 중 PIN 입력에 실패하면 관리자 인증 실패 횟수가 차감되는 문제 발생 버전: 1.5.0 7. **인증 실패 잠금** 상태의 슬레이브 장치를 삭제 후 재추가하면 한 번의 인증 실패로 바로 잠기는 문제 발생 버전: 1.5.0 8. **인증 실패 잠금** 상태에서 출입문을 제어하면 관리자 인증 실패 이벤트가 발생하는 문제 발생 버전: 1.5.0 9. 2차 **인증 실패 잠금** 상태에서 **2차 잠금 시간**을 끄면 1차 잠금으로 전환되지 않고 2차 잠금이 유지되는 문제 발생 버전: 1.5.0 10. **인증 실패 잠금** 해제 시 인증이 성공 처리되며 잠금이 해제되는 문제 발생 버전: 1.5.0 11. 사용자에게 **비상 개방 카드**가 설정되어 있으면 **작업 조건 및 동작**으로 하위 Wiegand 리더가 장치 잠금되지 않는 문제 발생 버전: 1.4.0 12. OSDP 보안 통신에서 새로 설정한 키가 적용되지 않고 기본 키로 동작하는 문제 발생 버전: 1.5.0 13. 마스터 재부팅 후 슬레이브의 **인증 실패 잠금**이 한 번만 정상 해제되고 이후 오동작하는 문제 발생 버전: 1.5.0 14. 경비(Arm) 인증 시 PIN 실패가 **인증 실패 잠금**으로 처리되지 않고 출입 거부로 동작하는 문제 발생 버전: 1.5.0 15. 슬레이브의 **인증 실패 잠금**을 카드 인증으로 해제할 수 없는 문제 발생 버전: 1.5.0 16. SDK를 이용하여 홈화면 로고 이미지를 변경하면 재부팅 전까지 화면에 반영되지 않는 문제 발생 버전: 1.0.0 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 10월 10일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 옥외에 설치할 경우 차양 및 통풍이 원활한 장소에 설치하세요**. **제품을 옥외에 설치할 경우 완전히 밀폐된 외함을 사용하지 마세요**. * 직사광선에 의해 외함 내부 온도가 상승하여 과열로 인한 화재, 감전, 제품 손상의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **여러 대의 장치를 설치할 경우 최소 이격 거리를 확인하세요**. * 다른 장치의 RF 및 BLE 성능에 영향을 주어 장치가 오작동할 수 있습니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/biostation_3/product-specifications#specs.power)을 참고하세요. **제품과 Secure I/O 2, 전기정(전기식 잠금 장치)은 반드시 개별 전원을 사용하세요**. * 장치가 오작동할 수 있습니다. **전원 장치와 PoE+ 전원을 함께 연결하지 마세요**. * 장치가 오작동할 수 있습니다. **IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 완전히 노출된 옥외에 설치할 경우 외함을 사용할 것을 권장합니다**. * 방수·방진 성능이 저하될 경우 고장의 원인이 됩니다. **PoE+ 전원 연결 시에는 반드시 PoE+ 또는 PoE++ 규격으로 연결하세요**. * 표준 PoE를 사용할 경우 장치가 불안정하게 동작하거나 영구적으로 손상될 수 있습니다. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **비밀번호를 타인이 알지 못하도록 관리하고, 주기적으로 변경하세요**. * 불법 침입의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 -20 °C ~ 50 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. **RTC 배터리** 승인되지 않거나 잘못된 종류의 배터리로 교체하면 폭발의 위험이 있습니다. 배터리는 거주 지역 또는 국제 폐기물 규정에 따라 폐기하세요. --- ### 설정 최종 업데이트 | **2026년 10월 27일** 시스템 및 장치 설정 방법을 안내합니다. #### 화면과 소리[](#화면과-소리 "화면과 소리에 대한 직접 링크 및 복사") 장치의 화면과 소리에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 화면과 소리를 누르세요. 3. 원하는 항목을 변경하세요.  * 홈 화면: 홈 화면의 배경에 표시할 항목을 선택할 수 있습니다. * 언어: 화면에 표시되는 언어를 선택할 수 있습니다. * 장치 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 장치 개인 메시지는 BioStar Device SDK를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 장치 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 서버 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 서버 개인 메시지는 BioStar X API를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 서버 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 화면 보호기: 화면 보호기 사용 여부를 설정할 수 있습니다. 장치를 사용하지 않을 때 화면 밝기를 낮춰 전력 소모를 줄일 수 있습니다. * 메뉴 표시 시간: 메뉴 화면이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. 설정한 시간 동안 버튼 입력이 없다면 홈 화면으로 이동합니다. * 메시지 표시 시간: 설정 완료 메시지나 알림 메시지 등이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. * 백라이트 시간: 화면의 조명이 꺼지는 시간(초)을 설정할 수 있습니다. * 음성 안내: 알림음 대신 음성 안내를 사용할 수 있습니다. * 볼륨: 소리 크기를 설정할 수 있습니다. * IP 인터폰 스피커 음량: IP 인터폰 사용 시 스피커에서 출력되는 음량을 조절할 수 있습니다. * IP 인터폰 마이크 음량: IP 인터폰 사용 시 마이크에 입력되는 음량을 조절할 수 있습니다. 알아두기 BioStar Device SDK에 대한 자세한 정보는 슈프리마 지식 베이스의 [BioStar Device SDK 페이지](https://kb.supremainc.com/bs2sdk/doku.php)를 참고하세요. #### 통신[](#통신 "통신에 대한 직접 링크 및 복사") 이더넷, 서버, OSDP 통신과 같은 장치의 통신 설정을 변경할 수 있습니다. ##### 이더넷[](#이더넷 "이더넷에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 통신 → 이더넷을 선택하세요. 3. 원하는 항목을 설정하세요.  * DHCP: DHCP 사용 여부를 설정하세요. DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. * 장치 포트: 장치의 포트를 설정할 수 있습니다. * IP 주소: 장치의 IP 주소를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 게이트웨이: 장치의 게이트웨이를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 서브넷마스크: 장치의 서브넷마스크를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 도메인네임서버: 도메인 네임 서버 주소를 설정할 수 있습니다. 4. 설정을 저장하려면 OK를 누르세요. 알아두기 이더넷은 무선 LAN과 함께 사용할 수 없습니다. ##### 무선 LAN[](#wireless "무선 LAN에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 통신 → 무선 LAN을 선택하세요. 3. 연결 가능한 네트워크 목록이 나타납니다.  * 무선 네트워크 수동 연결: 네트워크 정보를 직접 입력하여 무선 네트워크를 추가하고 연결할 수 있습니다. * SSID: SSID를 입력하세요. SSID는 영문(대소문자 구분), 숫자, 특수 기호를 포함하여 최대 32자까지 입력할 수 있습니다. * 비밀번호: 비밀번호를 입력하세요. 비밀번호는 영문, 숫자, 특수 기호만 입력할 수 있습니다. 4. 연결하려는 네트워크를 선택한 뒤 비밀번호를 입력하세요. OK를 누르면 무선 네트워크에 연결됩니다. 5. 사용하려는 무선 네트워크의 을 누른 다음 DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. 알아두기 * 무선 LAN은 BS3-APWB 모델만 사용할 수 있습니다. * 무선 LAN은 이더넷과 함께 사용할 수 없습니다. * 무선 LAN으로 연결하려면 무선 공유기가 필요합니다. 무선 공유기에 대한 설치 및 설정에 대한 내용은 무선 공유기의 사용자 설명서를 참고하세요. ##### 서버[](#서버 "서버에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 통신 → 서버를 선택하세요. 3. 원하는 항목을 설정하세요.  * 장치 → 서버: 장치에서 입력한 정보를 가진 서버로 직접 연결 신호를 보낼 수 있습니다. 장치 → 서버 설정을 켜면 서버 IP, 서버 URL, 서버 포트를 사용자가 입력할 수 있습니다. * 서버 IP: BioStar X가 설치된 PC의 IP를 입력하세요. * 서버 URL: 서버 IP 대신 서버 URL을 입력할 수 있습니다. * 서버 포트: BioStar X가 설치된 PC의 포트를 입력하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### OSDP 통신 설정[](#osdp-통신-설정 "OSDP 통신 설정에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 통신을 선택하세요. 3. OSDP 통신 설정에서 원하는 항목을 설정하세요.  * RS-485: RS-485 동작 모드를 선택할 수 있습니다. * 전송 속도: 원하는 통신 속도를 선택할 수 있습니다. * 인증 결과: 인텔리전트 슬레이브를 사용할 경우 타사 컨트롤러 또는 장치의 인증 결과를 화면에 표시하도록 선택할 수 있습니다. RS-485 모드를 기본값 또는 슬레이브로 설정했을 때 사용할 수 있습니다. #### 장치[](#장치 "장치에 대한 직접 링크 및 복사") ##### IP 인터폰[](#ip-인터폰 "IP 인터폰에 대한 직접 링크 및 복사") IP 인터폰의 계정과 내선을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → IP 인터폰을 누르세요.  * IP 인터폰: IP 인터폰 활성화 여부를 설정할 수 있습니다. IP 인터폰 설정을 켜면 SIP 계정과 내선을 설정할 수 있습니다. * SIP 계정: SIP 서버에 장치가 등록될 수 있도록 각 항목을 알맞게 입력하세요. * IP 인터폰 비디오 해상도: 장치에서 송출되는 IP 인터폰 영상의 해상도를 선택할 수 있습니다. * 내선: 내선 번호를 추가 및 삭제할 수 있습니다. * 내선 번호 표시: 내선 번호 표시 여부를 설정할 수 있습니다. 알아두기 * 내선 번호에 표시 이름을 설정하지 않은 경우 전화 걸기 화면에서 수신자를 구별할 수 없게 됩니다. * 내선 번호는 영문(대문자 또는 소문자), 숫자, 특수 기호 `+` `-` `@` `.`만 입력할수 있습니다. 3. 설정을 저장하려면 OK를 누르세요. ##### 라이선스[](#license "라이선스에 대한 직접 링크 및 복사") 장치 라이선스를 활성화하거나 슬레이브 장치 라이선스 목록과 장치에 활성화된 라이선스 목록을 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 라이선스를 누르세요. 3. 장치 라이선스를 활성화하려면 라이선스가 저장된 USB를 장치에 연결하고 을 선택하세요.  4. 활성화 할 수 있는 라이선스가 화면에 나타납니다. 원하는 라이선스를 활성화하세요.  알아두기 * 장치 라이선스를 발급하려면 구입처에 문의하세요. * 장치 라이선스 하나당 한가지의 기능을 사용할 수 있습니다. * 하나의 장치 라이선스 파일에 다수의 장치 라이선스를 포함시킬 수 있습니다. (최대 100개까지 지원) * 장치 라이선스 파일은 암호화 된 파일이므로 임의로 수정할 수 없습니다. * 장치 라이선스는 장치 ID를 기준으로 발급됩니다. 비정상적인 방법으로 장치 ID를 변경할 경우 라이선스에 대한 보증 서비스가 제공되지 않습니다. ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사") 장치에서 문열림 시간과 퇴실 버튼의 입력 포트를 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 릴레이를 누르세요.  * 릴레이: 릴레이 활성화 여부를 설정할 수 있습니다. 릴레이 설정을 켜면 문열림 시간, 퇴실 버튼을 설정할 수 있습니다. * 문열림 시간: 정상적으로 사용자 인증이 수행되었을 때 출입문이 열려 있는 시간을 설정할 수 있습니다. * 퇴실 버튼: 퇴실 버튼이 연결되어 있는 입력 포트를 선택하세요. * 입력 방식: 퇴실 버튼 입력 포트의 스위치(N/O 또는 N/C) 종류를 선택할 수 있습니다. ##### 날짜와 시간[](#date-time "날짜와 시간에 대한 직접 링크 및 복사") 날짜와 시간을 설정할 수 있습니다. 정확한 로그 데이터 수집을 위해 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 날짜와 시간을 누르세요. 3. 원하는 항목을 변경하세요.  * 날짜와 시간: 현재 날짜와 시간을 확인할 수 있습니다. 직접 수정하려면 시간 동기화를 끄세요. * 표준 시간대: 현재 지역의 시간 기준을 설정할 수 있습니다. * 시간 동기화: 서버와 시간을 동기화할 수 있습니다. 서버와 시간을 동기화하려면 시간 동기화를 켜세요. * 날짜 형식: 날짜 형식을 설정할 수 있습니다. YYYY/MM/DD, MM/DD/YYYY, DD/MM/YYYY를 선택할 수 있습니다. * 시간 형식: 시간 형식을 설정할 수 있습니다. 오전/오후, 24시간을 선택할 수 있습니다. ##### 일광절약시간[](#일광절약시간 "일광절약시간에 대한 직접 링크 및 복사") 일광 절약 시간제(DST)를 적용해 장치를 사용할 수 있습니다. 시작 및 종료 일시를 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 일광절약시간을 선택한 뒤 을 눌러 일광 절약 시간을 추가하세요. 3. 원하는 항목을 변경하세요.  * 이름: 일광 절약 시간의 이름을 입력하세요. * 시작 월 / 시작 주 / 시작 요일 / 시작 시간: 일광 절약 시간 적용을 시작할 월, 주, 요일, 시간을 설정하세요. * 끝 월 / 끝 주 / 끝 요일 / 끝 시간: 일광 절약 시간 적용을 종료할 월, 주, 요일, 시간을 설정하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### 장치 정보[](#장치-정보 "장치 정보에 대한 직접 링크 및 복사") 모델명, 장치 ID, 시리얼 번호, 장치 및 펌웨어의 버전, 커널, MAC 주소를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 장치 정보를 선택하세요. 모델명, 장치 ID, 시리얼 번호, HW, FW, 커널, MAC, 무선 MAC 정보를 확인할 수 있습니다.  알아두기 * MAC 항목을 길게 터치하면 위조 얼굴 검출의 알고리즘 버전을 확인할 수 있는 FAS\_IR\_SP 정보가 표시됩니다. FAS\_IR\_SP 항목 터치 시, 전체 해시값을 팝업 메시지로 확인할 수 있습니다. * 무선 MAC 항목은 BS3-APWB 모델에서만 확인할 수 있습니다. ##### 메모리 정보[](#메모리-정보 "메모리 정보에 대한 직접 링크 및 복사") 메모리 사용 정보를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 메모리 정보를 선택하세요. 장치의 메모리 사용 현황을 확인할 수 있습니다.  ##### USB 메모리[](#usb-메모리 "USB 메모리에 대한 직접 링크 및 복사") 장치에 USB 메모리를 연결하여 장치로 사용자 정보를 가져오거나 장치에서 로그 및 사용자 정보를 내보낼 수 있습니다. 펌웨어를 업그레이드할 수도 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → USB 메모리를 선택하세요. 3. 원하는 항목을 선택한 뒤 설정을 변경하세요.  * 가져오기: 연결된 USB 메모리에서 사용자 정보를 가져올 수 있습니다. * 내보내기: 연결된 USB 메모리에 내보낼 정보를 선택할 수 있습니다. * 펌웨어 업그레이드: 연결된 USB 메모리에 펌웨어 파일이 저장되어 있다면 펌웨어를 업그레이드할 수 있습니다. 주의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요. 고장의 원인이 됩니다. 알아두기 * USB 메모리는 파일 시스템이 exFAT 형식인 제품을 사용할 것을 권장합니다. FAT32 형식인 USB 메모리를 사용하면 저장된 얼굴 데이터가 50,000개 이상일 경우 장치가 오작동할 수 있습니다. * USB 메모리의 여유 공간을 확인하세요. 얼굴 데이터 100,000개 기준 15GB 이상의 여유 공간이 필요합니다. ##### 보안 탬퍼[](#보안-탬퍼 "보안 탬퍼에 대한 직접 링크 및 복사") 보안 탬퍼 사용 여부를 설정할 수 있습니다. 보안 탬퍼가 발생할 경우 전체 사용자, 전체 로그, 보안 키가 삭제됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치를 선택하세요. 3. 탬퍼 발생 시 전체 사용자, 전체 로그, 보안 키가 삭제되도록 설정하려면 보안 탬퍼 설정을 켜세요. ##### RTSP[](#rtsp "RTSP에 대한 직접 링크 및 복사") 타사 비디오 관리 시스템(VMS)과 연결하여 제품의 비주얼 카메라를 통해 촬영된 영상을 모니터링 할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → RTSP를 선택하세요. 3. 원하는 항목을 선택한 뒤 설정을 변경하세요.  * RTSP: RTSP 활성화 여부를 설정할 수 있습니다. RTSP 설정을 켜면 ID, 비밀번호, RTSP 주소, RTSP 포트, RTSP 비디오 해상도를 설정할 수 있습니다. * ID: ID를 입력하세요. ID는 영문(대소문자 구분), 숫자, 일부 기호 `-` `_`를 조합하여 최대 32자까지 입력할 수 있습니다. * 비밀번호: 비밀번호를 입력하세요. 비밀번호는 영문(대문자 또는 소문자), 숫자를 조합하여 8~32자를 입력할 수 있습니다. * RTSP 주소: RTSP 주소를 입력하세요. * RTSP 포트: RTSP 포트 번호를 입력하세요. * RTSP 비디오 해상도: 장치에서 송출되는 RTSP 영상의 해상도를 선택할 수 있습니다. 알아두기 장치를 슬레이브 장치로 구성한 경우 RTSP 기능을 사용할 수 없습니다. ##### 마스터 관리자 CE향 제품[](#마스터-관리자-ce향-제품 "마스터-관리자-ce향-제품에 대한 직접 링크 및 복사") 마스터 관리자의 인증 수단을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 마스터 관리자를 선택하세요. 3. 원하는 인증 수단을 설정하세요.   알아두기 * 최소 두 종류 이상의 크리덴셜을 등록해야 합니다. * 이 기능은 펌웨어 v1.4.0 이상의 새 장치에서만 사용할 수 있습니다. ##### 관리자 2단계 인증 CE향 제품[](#admin-2-step-authentication "admin-2-step-authentication에 대한 직접 링크 및 복사") 펌웨어를 업그레이드한 CE향 제품은 마스터 관리자 설정을 제공하지 않지만, 관리자 2단계 인증 옵션을 통해 전체 관리자의 권한을 강화하여 장치의 보안을 향상시킬 수 있습니다. 알아두기 * 장치에 등록된 관리자의 크리덴셜이 두 종류 이상인 경우에만 관리자 2단계 인증을 활성화할 수 있습니다. * PIN은 단독 크리덴셜로 사용할 수 없으므로 ID + PIN 조합은 지원하지 않습니다. * 업그레이드 장치는 펌웨어 다운그레이드를 할 수 없습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 관리자 2단계 인증을 활성화하세요.  알아두기 모든 관리자에게 두 종류 이상의 크리덴셜이 등록되어 있지 않을 때 활성화 시 설정이 실패하며 에러 메시지가 표시됩니다. 모든 관리자에게 두 종류 이상의 크리덴셜을 등록한 다음 다시 시도하세요. * PIN은 단독 크리덴셜로 사용할 수 없으므로 ID + PIN 조합은 지원하지 않습니다.  주의 관리자 2단계 인증을 활성화한 후 모든 관리자의 크리덴셜을 2종 미만으로 삭제하면, BioStar X(또는 BioStar 2)에 연결할 수 없는 상황에서 관리자 메뉴에 접근할 수 없게 됩니다. 따라서 관리자 크리덴셜을 삭제할 때는 각별한 주의가 필요합니다. ##### 장치 다시 시작[](#장치-다시-시작 "장치 다시 시작에 대한 직접 링크 및 복사") 장치를 다시 시작할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 장치 다시 시작을 선택하세요. 3. 장치를 다시 시작하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. ##### 기본값 복원[](#기본값-복원 "기본값 복원에 대한 직접 링크 및 복사") 장치 설정, 네트워크 설정, 사용자 권한 등이 초기화됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 기본값 복원을 선택하세요. * 전체 설정: 장치에 저장된 모든 설정을 초기화합니다. 장치 설정을 모두 초기화하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 네트워크 설정 유지: 네트워크 설정을 제외한 모든 설정을 초기화합니다. 네트워크 설정을 제외한 모든 설정을 초기화하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 공장 초기화: 장치에 저장된 모든 정보와 루트 인증서를 삭제하고 설정을 초기화합니다. * 루트 인증서 삭제: 장치에 저장된 루트 인증서를 삭제합니다. 3. 기본값 복원을 실행할 경우 장치가 다시 시작됩니다. 알아두기 * 초기화를 실행할 경우 사용자 권한도 같이 초기화 됩니다. 초기화를 실행한 뒤 반드시 사용자 권한을 다시 설정하세요. * 초기화를 실행해도 언어 설정은 변경되지 않습니다. * 공장 초기화 메뉴는 장치에 루트 인증서가 저장되었을 때 사용할 수 있습니다. * 루트 인증서 삭제 메뉴는 장치에 루트 인증서가 저장되어 있고 전체 관리자가 지정되었을 때 사용할 수 있습니다. ##### 사용자 ID 종류[](#사용자-id-종류 "사용자 ID 종류에 대한 직접 링크 및 복사") 장치에 등록할 사용자 ID의 형태를 선택할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 사용자 ID 종류를 선택하세요. * 숫자: 사용자 ID를 숫자로만 입력할 수 있습니다. * 영숫자: 사용자 ID를 영숫자와 일부 특수 기호(`_` `-` `.`)를 조합하여 입력할 수 있습니다. 3. 원하는 항목을 선택하세요. --- ### 문제 해결 최종 업데이트 | **2025년 5월 22일** 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### 고장 신고 전 확인 사항[](#고장-신고-전-확인-사항 "고장 신고 전 확인 사항에 대한 직접 링크 및 복사") 장치를 사용하는 도중 발생할 수 있는 예기치 않은 문제를 해결하는 데 도움이 되는 정보를 제공합니다. ##### 전원[](#power) Q.전원이 공급되고 있으나 작동하지 않습니다. * 단말기와 브래킷이 떨어져 있으면 탬퍼 스위치에 의해 작동하지 않을 수도 있습니다. * 어댑터 또는 전원 연결 케이블을 확인하세요. ##### PIN[](#pin) Q.PIN을 분실했습니다. * 일반 사용자의 PIN은 관리자에게 요청한 뒤 다시 입력하세요. * 관리자 PIN 분실 시 설치 업체에 문의하세요. Q.PIN을 입력한 뒤 OK 버튼을 눌러도 잠긴 문을 열 수 없습니다. * 등록한 PIN을 정상적으로 입력하였는지 확인하세요. * 최근에 PIN을 변경하지 않았는지 확인하세요. * PIN을 알 수 없는 경우 관리자에게 요청한 뒤 다시 입력하세요. ##### 얼굴[](#face) Q.등록은 되었으나 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * [얼굴 등록 시 주의 사항](getting-started#cautions-enrolling-faces)을 확인한 뒤 얼굴을 다시 등록하세요. * 등록된 얼굴 개수가 많다면 매칭 대기 시간을 변경한 뒤 다시 시도하세요. Q.갑자기 얼굴 인증이 되지 않습니다. * [얼굴 인증 시 주의 사항](getting-started#cautions-authenticating-face)을 확인한 뒤 다시 시도하세요. Q.마스크 검출 기능을 사용으로 설정하였으나 마스크 착용 시 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * 마스크를 코끝까지 내리고 얼굴을 2회 인증한 뒤 다시 코를 덮고 얼굴 인증을 시도하세요. 문제가 지속될 경우 설치 업체에 문의하세요. ##### 문 잠금[](#doorlock) Q.문을 닫아도 잠금 장치는 잠기지 않습니다. * 전기 잠금 장치의 이상일 수 있습니다. 설치 업체를 통해 점검을 받으세요. ##### 시간[](#time) Q.갑자기 시간이 맞지 않습니다. * 장치에는 내장 배터리가 있으나, 오랫동안 전원이 공급되지 않으면 내장 배터리가 방전되어 시간이 달라질 수 있습니다. [날짜와 시간](settings#date-time) 메뉴를 참고하여 시간을 수정할 수 있습니다. ##### 관리자 접속[](#admin) Q.관리자 PIN을 분실하여 관리자 모드에 진입할 수 없습니다. * 장치는 관리자가 출입 허용 권한을 부여하기 때문에 관리자만 메뉴에 진입할 수 있습니다. * 관리자 PIN 분실 시 설치 업체에 문의하세요. ##### 마스터 관리자 (CE향 제품)[](#admin) Q.기존 장치에서 펌웨어를 업그레이드하면 마스터 관리자 설정이 지원되나요? * **마스터 관리자** 기능은 **CE 마크가 있는 라벨이 부착된 CE향 제품에서만 지원**됩니다. 제품 뒷면 라벨 스티커를 통해 **CE향 / 글로벌향 (Non-CE)** 제품을 식별할 수 있습니다. 자세한 내용은 [마스터 관리자 지원 정책](getting-started#master-admin-support-policy)을 참조하세요. --- ### 사용자 최종 업데이트 | **2026년 9월 3일** 사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다. #### 사용자 정보 등록[](#registering-user-information "사용자 정보 등록에 대한 직접 링크 및 복사") 생체 인증 정보를 포함한 사용자 정보를 등록할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택한 뒤 원하는 항목을 설정하세요. 사용자 정보 등록은 2단계로 진행되며, 일부 옵션은 인증 수단을 등록한 뒤에 활성화됩니다.  * : 사용자 사진을 등록할 수 있습니다. * **이름**: 사용자 이름을 입력할 수 있으며, 특수 기호(`~` `!` `@` `#` `$` `%` `^` `&` `(` `)` `-` `_` `=` `+` `[` `]` `{` `}` `;` `.` `'`)를 포함하여 최대 48자까지 입력할 수 있습니다. 단, `&` `@` `~`로 시작하는 이름은 입력할 수 없습니다. * **ID**: 1~4294967295 숫자를 입력해 사용자 ID를 등록할 수 있습니다. 사용자 ID 종류를 영숫자로 설정한 경우 영숫자와 일부 특수 기호(`_` `-` `.`)를 조합하여 최대 32자까지 입력할 수 있습니다. ID는 띄어쓰기를 포함할 수 없으며, 마침표(`.`)는 포함할 수 있으나 마침표 하나(`.`) 또는 마침표 두 개(`..`)만으로는 입력할 수 없습니다. * 얼굴: 사용자 인증을 위한 얼굴을 등록할 수 있습니다. 얼굴 → 다음을 누른 뒤 화면의 지시에 따라 얼굴을 등록하세요. 얼굴을 더 등록하려면 을 누르세요. 얼굴 등록에 대한 자세한 내용은 [사용자 얼굴 등록](#enrolling-user-faces)을 참고하세요. * 카드 / QR코드: 사용자 인증을 위한 카드를 등록할 수 있습니다. 카드 / QR코드 → 다음을 누른 뒤 사용자에게 할당할 카드를 RF 카드 인증부에 스캔하세요. 카드를 더 등록하려면 카드 / QR코드 → 을 누르세요. * PIN: 사용하려는 PIN을 입력할 수 있습니다. PIN → 다음을 누른 뒤 사용하려는 PIN을 입력하세요. 확인을 위해 한 번 더 PIN을 입력한 뒤 OK를 누르세요. PIN은 유출 방지를 위해 최소 4~16자리 숫자를 입력하세요. 알아두기 마스터 관리자 기능을 사용하는 경우 최소 8자리의 숫자를 입력하세요. * 사용자 권한: 사용자에게 할당할 권한을 선택할 수 있습니다. 알아두기 설정된 사용자 권한에 따라 사용할 수 있는 메뉴가 다릅니다. * 권한 없음: 일반 사용자 등급이며 메뉴를 사용할 수 없습니다. * 전체 관리자: 모든 메뉴를 사용할 수 있습니다. * 설정 관리자: 인증, 화면과 소리, 장치, 네트워크, 이벤트 로그 메뉴를 사용할 수 있습니다. * 사용자 관리자: 사용자, 이벤트 로그 메뉴를 사용할 수 있습니다. * 유효기간: 사용자 계정을 사용할 기간을 설정할 수 있습니다. * 확장 개인 인증 모드: 확장 개인 인증 모드를 설정할 수 있습니다. 확장 개인 인증 모드를 사용하면 사용자에 따른 인증 방식을 얼굴을 포함하여 조합할 수 있습니다. 사용하지 않을 경우 장치의 기본 인증 모드를 사용합니다. 3. 사용자 정보 등록을 완료하려면 저장을 누르세요. ##### 사용자 얼굴 등록[](#enrolling-user-faces "사용자 얼굴 등록에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3. 얼굴 → 다음을 누르세요. 4. 화면에 얼굴이 나타나도록 거리를 조정하고, 장치의 카메라를 정면으로 바라보세요. 5. 촬영이 완료되면 확인 → 저장을 누르세요. 얼굴을 다시 촬영하려면 재촬영을 누르세요. 알아두기 * 이 제품의 얼굴 정보는 FaceStation 2, FaceLite의 얼굴 정보와 호환되지 않습니다. * 이 제품의 얼굴 정보는 장치에서뿐만 아니라 BioStar X에서 사진을 업로드하거나 CSV 불러오기를 통해 일괄 등록할 수도 있습니다. 사용자에게 얼굴 등록 링크를 전송하여 사용자 개인의 모바일 장치로도 얼굴을 등록할 수 있습니다. 각각의 등록 방법에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/enroll-credential-face)를 참고하세요. * 얼굴을 등록할 때 다음 사항에 유의하세요. * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. #### 사용자 정보 편집[](#사용자-정보-편집 "사용자 정보 편집에 대한 직접 링크 및 복사") 사용자 관리자나 전체 관리자가 등록된 사용자 정보를 편집할 수 있습니다. 사용자의 얼굴이나 카드를 추가할 수 있으며, PIN 및 권한을 수정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 3. 사용할 검색 조건을 선택하세요. 전체, 사용자 ID, 이름, 얼굴, 카드로 사용자를 검색할 수 있습니다. 4. 편집하려는 사용자를 선택하세요. 5. [사용자 정보 등록](#registering-user-information)을 참고하여 정보를 수정한 뒤 OK를 누르세요. * 사용자를 삭제하려면 을 선택한 뒤 확인을 누르세요. 알아두기 출입 그룹은 BioStar X에서 등록할 수 있습니다. 출입 그룹 등록에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-access-control-manage-access-group#addAccessGroup)를 참고하세요. #### 사용자 전체 삭제[](#사용자-전체-삭제 "사용자 전체 삭제에 대한 직접 링크 및 복사") 등록된 모든 사용자를 한 번에 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3. 전체 삭제를 선택해 체크한 뒤 OK를 누르세요. 4. 전체 사용자를 삭제하려면 확인을 누르세요. #### 사용자 등록현황 보기[](#사용자-등록현황-보기 "사용자 등록현황 보기에 대한 직접 링크 및 복사") 등록된 사용자, 얼굴, 카드 수를 한 눈에 볼 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 사용자 등록현황을 확인할 수 있습니다.  --- ### 사용하기 최종 업데이트 | **2025년 5월 12일** 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. #### [📄️관리자 메뉴](/device/biostation_3/admin-menu) [관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다.](/device/biostation_3/admin-menu) #### [📄️사용자](/device/biostation_3/user) [사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다.](/device/biostation_3/user) #### [📄️인증](/device/biostation_3/authentication) [지원하는 인증 방식과 인증 절차를 설명합니다.](/device/biostation_3/authentication) #### [📄️설정](/device/biostation_3/settings) [시스템 및 장치 설정 방법을 안내합니다.](/device/biostation_3/settings) #### [📄️이벤트 로그](/device/biostation_3/event-log) [장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다.](/device/biostation_3/event-log) --- ## Biostation_3_clue ### BioStation 3 CLUe 최종 업데이트 | **2026년 7월 1일** BioStation 3는 새로운 출입 경험을 제공하는 차세대 출입통제 솔루션입니다. 제품의 크기는 기존 대비 작아지고 보안 기능은 더욱 향상되어, 소규모 사무실부터 대형 건물까지 모든 출입문에 강력한 보안 시스템을 구축할 수 있습니다.  #### [안전을 위한 주의 사항→ 둘러보기](/device/biostation_3_clue/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/biostation_3_clue/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/biostation_3_clue/installation) 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [사용하기→5 문서](/device/biostation_3_clue/using-device) 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. * [관리자 메뉴](/device/biostation_3_clue/admin-menu) * [사용자](/device/biostation_3_clue/user) * [인증](/device/biostation_3_clue/authentication) [ 5 문서](/device/biostation_3_clue/using-device) #### [문제 해결→ 둘러보기](/device/biostation_3_clue/troubleshooting) 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### [제품 사양→ 둘러보기](/device/biostation_3_clue/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [규제 인증 정보→ 둘러보기](/device/biostation_3_clue/regulatory-information) 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### [부록→ 둘러보기](/device/biostation_3_clue/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 관리자 메뉴 최종 업데이트 | **2026년 7월 1일** 관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다. #### 상단 아이콘[](#상단-아이콘 "상단 아이콘에 대한 직접 링크 및 복사")  | 명칭 | 기능 설명 | | ----------------------------------------------------------------------------------------------------------- | -------------------------------------------------------------- | |  (RTSP) | RTSP를 통해 장치의 실시간 영상이 송출되고 있음을 알리는 아이콘 | |  (WLAN) | WLAN 통신이 연결되어 있음을 알리는 아이콘 | |  (Connecting to Suprema CLUe) | 장치가 Suprema CLUe에 연결 중임을 알리는 아이콘 | |  (Suprema CLUe) | 장치가 Suprema CLUe에 연결되어 있음을 알리는 아이콘 | |  (RS-485) | RS-485 통신이 연결되어 있음을 알리는 아이콘 | |  (TCP/IP) | TCP/IP 통신 연결 상태를 알리는 아이콘 | #### 대시보드[](#대시보드 "대시보드에 대한 직접 링크 및 복사") 알아두기 Suprema CLUe 모드를 사용하는 경우 사용자 등록, 편집 및 삭제는 Suprema CLUe 서버에서만 가능하며 장치에서는 할 수 없습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 대시보드에서 장치 사용 현황 및 정보를 확인할 수 있습니다. 또는 사용자 등록 마법사를 눌러 바로 사용자를 등록할 수도 있습니다. 2. 사용자를 등록하거나 장치를 설정하려면 대시보드 하단에서 원하는 메뉴를 선택하세요.  알아두기 * 메뉴 암호가 설정되어 있지 않을 경우 을 누르면 대시보드 화면이 나타납니다. 자세한 암호 설정 방법은 [메뉴 암호](/device/biostation_3_clue/settings#menu-password)를 참고하세요. * 무선 MAC 항목은 BS3-APWB 모델에서만 확인할 수 있습니다. --- ### 부록 최종 업데이트 | **2026년 7월 1일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") * 이 제품의 소프트웨어는 Linux 커널 4.x 버전을 수정하여 제작되었으며, Linux 커널의 라이선스는 GPL을 따르고 있습니다. GPL 라이선스에 대한 자세한 내용은 [GNU General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-general-public-v2-license)에서 확인할 수 있습니다. * 이 제품에 포함된 glibc 라이브러리는 LGPL을 따릅니다. LGPL 라이선스에 대한 자세한 내용은 [GNU Lesser General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-lesser-general-public-v21-license)에서 확인할 수 있습니다. * 이 제품에 포함된 OpenSSL은 OpenSSL 라이선스와 Original SSLeay 라이선스를 따릅니다. OpenSSL 라이선스와 Original SSLeay 라이선스에 대한 자세한 내용은 [OpenSSL License](https://docs.supremainc.com/legal/open-source-licenses#openssl-license)와 [Original SSLeay License](https://docs.supremainc.com/legal/open-source-licenses#original-ssleay-license)에서 확인할 수 있습니다. * 이 제품에 포함된 Linux 커널 4.x 기반으로 수정된 소스와 glibc 라이브러리는 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 문의하여 다운로드 받을 수 있습니다. --- ### 인증 최종 업데이트 | **2026년 11월 1일** 지원하는 인증 방식과 인증 절차를 설명합니다. 알아두기 Suprema CLUe 모드를 사용하는 경우 인증 모드 등록, 편집 및 삭제는 Suprema CLUe 서버에서만 가능하며 장치에서는 할 수 없습니다. #### 인증 모드[](#인증-모드 "인증 모드에 대한 직접 링크 및 복사") 장치의 인증 모드를 설정할 수 있습니다. 얼굴, PIN, 카드 / QR코드, ID를 조합하여 인증 모드로 사용할 수 있으며, 각 인증 모드마다 사용할 스케줄을 설정할 수도 있습니다. ##### 인증 모드 등록[](#registering-auth-mode "인증 모드 등록에 대한 직접 링크 및 복사") 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 인증 → 인증 모드를 누르세요. 3. 을 선택하세요. 4. 을 누르면 추가할 수 있는 크리덴셜이 화면에 나타납니다. 원하는 크리덴셜을 추가하세요. 크리덴셜이 추가된 상태에서 을 누르면 추가한 크리덴셜을 삭제할 수 있습니다.  5. 원하는 인증 모드를 설정한 뒤 스케줄을 설정하세요. | 구분 | 설명 | | ------------- | --------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | 얼굴 | - : 얼굴만 사용하는 모드입니다.
-  + : 얼굴로 인증한 뒤 PIN을 입력하는 모드입니다. | | 카드 / QR코드 | - : 카드 / QR코드만 사용하는 모드입니다.
-  + : 카드 / QR코드로 인증한 뒤 얼굴로 인증하는 모드입니다.
-  + : 카드 / QR코드로 인증한 뒤 PIN을 입력하는 모드입니다.
-  +  / : 카드 / QR코드로 인증한 뒤 얼굴로 인증하거나 PIN을 입력하는 모드입니다.
-  +  + : 카드 / QR코드로 인증한 뒤 얼굴 인증과 PIN 입력을 모두 사용하는 모드입니다. | | ID | -  + : ID를 입력한 뒤 얼굴로 인증하는 모드입니다.
-  + : ID를 입력한 뒤 PIN을 입력하는 모드입니다.
-  +  / : ID를 입력한 뒤 얼굴로 인증하거나 PIN을 입력하는 모드입니다.
-  +  + : ID를 입력한 뒤 얼굴 인증과 PIN 입력을 모두 사용하는 모드입니다. | 알아두기 * 스케줄은 Suprema CLUe 서버에서 설정할 수 있습니다. 설정한 스케줄이 없다면 항상 사용만 선택할 수 있습니다. * QR 코드 인증을 사용하려면 인증 → 인증 옵션에서 QR 인증이 활성화 되어있어야 하며, 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [라이선스](/device/biostation_3_clue/settings#license)를 참고하세요. 6. 설정을 저장하려면 OK를 누르세요. ##### 인증 모드 편집[](#인증-모드-편집 "인증 모드 편집에 대한 직접 링크 및 복사") 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 인증 → 인증 모드를 누르세요. 3. 수정할 인증 모드를 선택하세요. 4. [인증 모드 등록](#registering-auth-mode)을 참고하여 인증 모드를 수정한 뒤 OK를 누르세요. ##### 인증 모드 삭제[](#인증-모드-삭제 "인증 모드 삭제에 대한 직접 링크 및 복사") 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 인증 → 인증 모드를 누르세요. 3. 을 누른 뒤 삭제할 항목을 선택하세요. 여러 개를 선택할 수도 있습니다. 4. 선택한 항목을 삭제하려면 OK를 누르세요. #### 인증 옵션[](#인증-옵션 "인증 옵션에 대한 직접 링크 및 복사") ##### 서버 매칭[](#서버-매칭 "서버 매칭에 대한 직접 링크 및 복사") 서버 매칭을 설정할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 인증을 누른 뒤 인증 옵션에서 서버 매칭 (카드, ID)를 활성화하세요.  * 서버 매칭 (카드, ID): 서버 매칭을 사용하면 설정된 인증 모드에 따라 장치 사용자 인증 또는 Suprema CLUe 사용자 인증을 수행합니다. 장치에 저장된 사용자 정보가 많거나 크리덴셜 정보가 저장된 장치를 외부에 노출하고 싶지 않은 경우 유용하게 사용할 수 있습니다. 알아두기 * 서버 매칭은 카드, ID만 사용할 수 있습니다. * 서버 매칭을 사용할 경우 장치와 Suprema CLUe 서버에서 서버 매칭을 활성화해야 합니다. * Suprema CLUe 모드를 사용하는 경우 서버 매칭이 자동으로 활성화됩니다. ##### QR 인증[](#qr-인증 "QR 인증에 대한 직접 링크 및 복사") QR코드 인증을 설정할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 인증을 누른 뒤 인증 옵션에서 QR 인증을 활성화하세요.  * QR 인증: 장치의 카메라를 통한 QR 코드 인증 사용 여부를 설정할 수 있습니다. * 카드를 QR로 인증하기: 사용자에게 발급한 CSN 카드 또는 Wiegand 카드와 동일한 데이터의 QR코드로 인증할 수 있도록 설정할 수 있습니다. QR 인증이 활성화되어있는 경우에만 설정할 수 있습니다. 알아두기 QR 인증을 사용하려면 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [라이선스](/device/biostation_3_clue/settings#license)를 참고하세요. #### 얼굴[](#얼굴 "얼굴에 대한 직접 링크 및 복사") 얼굴 인증에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 인증 → 얼굴을 선택하세요. 3. 원하는 항목을 변경하세요.  * 모션 센서 감도: 장치 주변에 움직임을 감지하는 감도를 설정합니다. 모션 센서 감도를 끔으로 설정한 경우, 얼굴을 인증하려면 화면을 터치한 뒤 인증을 진행하세요. * 등록 대기 시간: 설정한 시간 동안 얼굴을 등록하지 못하면 얼굴 등록이 취소됩니다. * 인증 대기 시간: 설정한 시간 동안 인증을 완료하지 못하면 인증에 실패합니다. * 등록얼굴 중복검사: 얼굴 등록 시 중복 얼굴 여부를 검사할 수 있습니다. * 얼굴 검출 설정: 얼굴 인증 시 장치가 얼굴을 검출할 영역의 위치와 크기를 설정할 수 있습니다. 알아두기 최적의 성능을 위해 얼굴 검출 설정의 하위 옵션은 기본 설정 값 사용을 권장합니다. 각 옵션의 기본 값은 다음과 같습니다. * 최대 얼굴 회전 각도: 15 * 얼굴 인식 거리: 최소 30 cm, 최대 100 cm * 얼굴 인식 영역 넓히기: 비활성화 * 보안 등급: 1:N 인증을 위한 보안 등급을 설정할 수 있습니다. * 작동 모드: 얼굴 인증 시 장치의 작동 모드를 설정할 수 있습니다. * 퓨전 매칭: 비주얼 및 적외선 매칭이 모두 동작하여 얼굴 인증의 정확도를 높일 수 있습니다. * 빠른 인증: 사용자는 장치의 인증 범위 안에서 걸어가면서도 얼굴을 인증하는 등 빠르게 인증을 수행할 수 있습니다. * 위조 얼굴 검출: 사진 등의 위조 얼굴을 이용한 사용자 인증을 방지할 수 있습니다. 작동 모드를 퓨전 매칭으로 설정할 때 활성화됩니다. 알아두기 * 위조 얼굴 검출 성능을 개선하여 iBeta Level 1 ISO 30107-3 제시형 공격 탐지 시험에 통과하였습니다. * 햇빛이 강한 환경에서는 위조 얼굴 검출 기능을 보통으로 사용하는 것을 권장합니다. * 고급 설정: 마스크 검출 등 얼굴 인증에 대한 고급 설정을 변경할 수 있습니다. * 확인 모드: 용도에 따라 확인 모드를 설정할 수 있습니다. * 인증 실패 알림: 마스크 미착용으로 인한 인증 실패 시 알림 여부를 설정할 수 있습니다. * 마스크 검출: 마스크 검출 사용 여부를 설정할 수 있습니다. 사용(하드)로 설정할 경우 마스크를 착용하지 않은 사용자는 인증 거부되며 마스크 미착용 이벤트가 로그로 기록됩니다. 사용(소프트)로 설정할 경우 마스크를 착용하지 않은 사용자도 인증할 수 있으나 마스크 미착용 이벤트가 로그로 기록됩니다. * 마스크 검출 등급: 마스크 착용을 감지하는 감도를 설정할 수 있습니다. 마스크 검출을 사용으로 설정할 경우 활성화됩니다. 알아두기 * 마스크 검출을 사용할 경우 장치의 용도에 따라 확인 모드를 설정할 수 있습니다. * 인증 후 확인: 인증을 수행한 뒤 사용자의 마스크 착용 여부를 확인합니다. * 확인 후 인증: 사용자의 마스크 착용 여부를 확인한 뒤 인증을 수행합니다. 이 모드를 사용할 경우 마스크를 착용하지 않은 사용자는 인증을 수행할 수 없습니다. * 확인만: 장치를 마스크 착용 여부를 확인하는 용도로만 사용할 수 있습니다. 이 모드를 사용할 경우 인증과 관계없이 마스크를 착용한 사용자는 모두 출입할 수 있습니다. #### 근태[](#근태 "근태에 대한 직접 링크 및 복사") 근태 모드 등록 방법을 설정할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 인증 → 근태를 선택하세요. 3. 원하는 항목을 설정하세요.  * 근태 모드: 근태 모드를 사용할 방법을 설정할 수 있습니다. * 근태 코드: 근태 이벤트를 등록할 수 있습니다. 근태 이벤트를 등록하려면 근태 코드 → 을 선택한 뒤 화면에 표시할 아이콘, 근태 이벤트 이름, 스케줄을 설정하세요. * 근태 등록 필요: 사용자가 인증할 때 근태 이벤트를 반드시 선택하도록 설정할 수 있습니다. 근태 모드를 수동변경으로 설정했을 때 사용할 수 있습니다. * 근태 고정 키: 관리자가 선택한 근태 이벤트만 사용하도록 설정할 수 있습니다. 근태 모드를 고정으로 설정했을 때 사용할 수 있습니다. * 작업 코드: 작업 코드 사용 여부를 선택할 수 있습니다. --- ### 이벤트 로그 최종 업데이트 | **2026년 7월 1일** 장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다. #### 이벤트 로그 검색[](#이벤트-로그-검색 "이벤트 로그 검색에 대한 직접 링크 및 복사") 조건을 설정하여 로그를 검색할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 대시보드에서 를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 특정 이벤트를 검색하려면 을 누른 뒤 원하는 항목을 변경하세요.  4. 검색 조건을 설정하고 OK를 누르면 조건에 맞는 로그가 화면에 나타납니다. #### 전체 로그 삭제[](#전체-로그-삭제 "전체 로그 삭제에 대한 직접 링크 및 복사") 저장된 로그를 모두 삭제할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 대시보드에서 를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 전체 로그를 삭제하려면 을 선택한 뒤 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. #### 로그 사용량 보기[](#로그-사용량-보기 "로그 사용량 보기에 대한 직접 링크 및 복사") 로그 사용 현황을 확인할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 대시보드에서  → 을 누르세요. 장치의 이벤트 로그 및 이미지 로그 사용량을 확인할 수 있습니다.  --- ### 시작하기 최종 업데이트 | **2026년 10월 30일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | | | | ---------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------- | --------------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------- | --------------------------------------------------------------------------------------------- | |  |  |  |  |  | | BioStation 3 | 벽걸이용 브래킷 | 드릴링 템플릿 | 퀵 가이드 | 연결 케이블 | |  |  |  |  |  | | 다이오드 | 120 Ω 저항 | PVC 앵커 x2 | 고정용 나사 x2 | 브래킷 고정용 나사(별 모양) | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. - 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사")  * **마이크**: 인터폰 연결 시 사용자의 음성을 전달합니다. * 마이크를 가리거나 막으면 음성 전달이 원활하지 않을 수 있습니다. * **적외선 카메라**: 적외선 이미지를 촬영합니다. * **비주얼 카메라**: 실제 이미지를 촬영합니다. * **디스플레이**: 동작을 위한 UI를 제공합니다. * **RF 카드 및 모바일 출입카드 인식부**: 출입을 위해 RF 카드 또는 모바일 출입카드를 인식시키는 부분입니다. * **LED 상태 표시등**: 제품의 작동 상태가 표시됩니다. * 초록색: 인증 성공 * 빨간색: 인증 실패 * 파란색: 정상 동작 상태 * 파란색/초록색 점멸: * DHCP를 사용으로 설정 시 IP 주소를 받아오지 못하는 상태 * 슬레이브 모드일 때 마스터 장치와 연결이 끊어진 상태 * 빨간색/보라색 점멸: 장치 잠금 상태 * 노란색 점멸: 입력 대기 상태 * **스피커**: 소리를 들을 수 있습니다. * **이더넷**: 이더넷 케이블을 연결합니다. * **Input (5핀)**: Input 케이블을 연결합니다. * **USB 확장 포트 (5핀)**: 기타 액세서리 제품을 연결할 수 있습니다. * **Wiegand 출력 (4핀)**: Wiegand 출력 케이블을 연결합니다. * **Wiegand 입력 (4핀)**: Wiegand 입력 케이블을 연결합니다. * **RS-485 (4핀)**: RS-485 케이블을 연결합니다. * **릴레이 (3핀)**: 릴레이 케이블을 연결합니다. * **전원 (2핀)**: 전원 케이블을 연결합니다. * **USB (Type-C) 메모리 슬롯**: USB 메모리를 연결합니다. #### 케이블 및 커넥터[](#케이블-및-커넥터 "케이블 및 커넥터에 대한 직접 링크 및 복사") ##### 전원[](#전원 "전원에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------------ | | 1 | PWR +VDC | 빨간색(흰띠) | | 2 | PWR GND | 검은색(흰띠) | ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------- | ------ | | 1 | RLY NO | 흰색 | | 2 | RLY COM | 파란색 | | 3 | RLY NC | 주황색 | ##### RS-485[](#rs-485 "RS-485에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------ | | 1 | 485 TRXP | 파란색 | | 2 | 485 TRXN | 노란색 | | 3 | 485 GND | 검은색 | | 4 | SH GND | 회색 | ##### Input[](#input "Input에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | --------- | ------ | | 1 | INPUT0 | 빨간색 | | 2 | INPUT1 | 노란색 | | 3 | INPUT2 | 주황색 | | 4 | INPUT GND | 검은색 | | 5 | SH GND | 회색 | ##### Wiegand 입력[](#wiegand-입력 "Wiegand 입력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | ##### Wiegand 출력[](#wiegand-출력 "Wiegand 출력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | #### 올바른 얼굴 등록 및 인증 방법[](#올바른-얼굴-등록-및-인증-방법 "올바른 얼굴 등록 및 인증 방법에 대한 직접 링크 및 복사") ##### 얼굴 등록 시 주의 사항[](#cautions-enrolling-faces "얼굴 등록 시 주의 사항에 대한 직접 링크 및 복사") * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. ##### 얼굴 인증 시 주의 사항[](#cautions-authenticating-face "얼굴 인증 시 주의 사항에 대한 직접 링크 및 복사") * 장치의 화면 중앙에 얼굴이 나타나도록 하세요. 위치 가이드가 표시될 경우 화면의 안내에 따라 얼굴을 인증하세요. * 모자, 마스크, 선글라스, 안대 등으로 얼굴의 일부를 가릴 경우 인증에 실패할 수 있습니다. 눈썹과 얼굴을 모두 장치가 인식할 수 있도록 얼굴을 가리지 마세요. * 장치와의 거리가 60~100 cm 떨어진 위치에서 인증하세요. - 장치의 화면에 양쪽 어깨가 모두 나타나도록 하세요. 좌우 어깨의 대칭이 맞지 않을 경우 인증에 실패할 수 있습니다. 움직이지 말고, 정면으로 서서 얼굴을 인증하세요. #### QR 코드 및 장치 라이선스에 대한 참고 사항[](#qr-코드-및-장치-라이선스에-대한-참고-사항 "QR 코드 및 장치 라이선스에 대한 참고 사항에 대한 직접 링크 및 복사") ##### 올바른 QR 코드 인증 방법[](#올바른-qr-코드-인증-방법 "올바른 QR 코드 인증 방법에 대한 직접 링크 및 복사") 사용자에게 QR 코드를 발급하여 인증 수단으로 사용할 수 있습니다. 인식률을 높이기 위해 화면의 안내에 따라 올바르게 QR 코드를 스캔하세요.  * 장치의 카메라와 QR 코드 사이의 거리를 30~40 cm로 유지하세요. * QR 코드를 장치의 스캔 화면 중앙에 오도록 위치시키세요. * 모바일 장치에 내려받은 QR 코드로 인증할 경우 화면이 잘 보이도록 모바일 장치의 밝기를 조정하세요. ##### 장치 라이선스 참고 사항[](#장치-라이선스-참고-사항 "장치 라이선스 참고 사항에 대한 직접 링크 및 복사") * QR 인증을 사용하려면 별도의 장치 라이선스가 필요합니다. 장치 라이선스를 발급하려면 구입처에 문의하세요. * 장치 라이선스 파일은 암호화된 파일이므로 임의로 수정할 수 없습니다. * 장치 라이선스는 장치 ID를 기준으로 발급됩니다. 비정상적인 방법으로 장치 ID를 변경할 경우 라이선스에 대한 보증 서비스가 제공되지 않습니다. --- ### 설치하기 최종 업데이트 | **2026년 7월 1일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 브래킷 및 제품 고정[](#브래킷-및-제품-고정 "브래킷 및 제품 고정에 대한 직접 링크 및 복사") ##### 일반 브래킷[](#일반-브래킷 "일반 브래킷에 대한 직접 링크 및 복사") 1. 제공된 드릴링 템플릿을 이용하여 제품을 장착할 위치를 정하세요.  알아두기 * 장치를 설치할 최적의 높이는 136 cm입니다. - 장치를 직사 광선이나 자외선에 직접 노출된 장소에 설치하지 마세요. - 사용자가 얼굴을 인증할 때 얼굴에 직사광선이 닿지 않도록 설치 위치를 조정하세요. 2. 제품을 장착할 위치에 고정용 나사를 이용하여 브래킷을 단단히 고정하세요.  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 200 mm | | 120 mm | 180 mm | | 150 mm | 150 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 3. 케이블 커버를 장착한 뒤 커버의 나사 6개를 돌려 단단히 고정하세요.  알아두기 IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 4. 고정된 브래킷 위에 제품을 장착하세요.  5. 제품 고정용 나사를 돌려 제품과 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. ##### 틸팅 브래킷[](#틸팅-브래킷 "틸팅 브래킷에 대한 직접 링크 및 복사") 전용 틸팅 브래킷을 통해 설치 환경에 맞춰 인증 각도를 조절할 수 있습니다. 틸팅 브래킷은 별매품입니다. 1. 제공된 드릴링 템플릿을 이용하여 제품을 장착할 위치를 정하세요.  알아두기 * 장치를 설치할 최적의 높이는 136 cm입니다. - 장치를 직사 광선이나 자외선에 직접 노출된 장소에 설치하지 마세요. - 사용자가 얼굴을 인증할 때 얼굴에 직사광선이 닿지 않도록 설치 위치를 조정하세요. 2. 틸팅 브래킷 고정용 나사를 사용하여 장착할 위치(벽면)에 틸팅 브래킷 후면부를 단단히 고정하세요.  설치 위치에 따라 틸팅 브래킷의 상/하 방향을 다음과 같이 구분하여 설치하세요. * 출입문 왼쪽에 설치하는 경우: "R TOP" 각인이 상단을 향하도록 설치 * 출입문 오른쪽에 설치하는 경우: "L TOP" 각인이 상단을 향하도록 설치  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 200 mm | | 120 mm | 180 mm | | 150 mm | 150 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 3. 틸팅 브래킷 전면부를 후면부 홈에 결합하여 닫은 후, 상/하단의 나사 홀에 나사 2개를 사용하여 고정하세요.  알아두기 나사를 지나치게 조이면 각도를 조절할 수 없습니다. 적절한 세기로 나사를 조이세요. 4. 케이블 커버를 장착한 뒤 커버의 나사 6개를 돌려 단단히 고정하세요.  알아두기 IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 5. 틸팅 브래킷 위에 벽걸이용 브래킷을 단단히 고정하세요.  6. 고정된 벽걸이용 브래킷 위에 제품을 장착하세요.  7. 제품 고정용 나사를 돌려 제품과 벽걸이용 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. 8. 틸팅 브래킷을 원하는 각도로 조정하세요.  #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 전원 장치(또는 어댑터)와 PoE 전원 장치를 함께 연결하지 마세요. - 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/biostation_3_clue/product-specifications#specs.power)을 참고하세요. * Secure I/O 2, 전기정(전기식 잠금장치), 제품은 반드시 개별 전원을 사용하세요. 전원을 함께 연결하여 사용하면 장치가 오작동할 수 있습니다. - 전원 연결 시 제품과 전원 장치 간의 거리에 주의하세요. 제품과 전원 장치는 최대한 가깝게 설치해야 합니다. 올바르게 연결하지 않을 경우 제품이 오작동할 수 있으므로 주의하세요. 제품과 전원 장치의 거리가 먼 경우 16 AWG 또는 18 AWG 케이블을 사용할 것을 권장합니다. 사용하는 케이블의 규격과 설치 환경에 따라 연결할 수 있는 거리가 다를 수 있습니다. 이 제품은 DC 24V와 DC 12V 전원을 모두 지원하므로, 각 케이블 규격에 따른 최대 연장 길이를 확인하여 전원을 올바르게 연결하세요. | 케이블 규격 | 최대 연장 길이 | | | ----------- | -------------- | ------ | | | DC 12V | DC 24V | | 16 AWG | 50 m | 150 m | | 18 AWG | 30 m | 136 m | | 20 AWG | 20 m | 90 m | * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. - CAT5 UTP 2-Wire 케이블을 전원 공급 용도로 사용하지 마세요. #### 네트워크 연결[](#네트워크-연결 "네트워크 연결에 대한 직접 링크 및 복사") ##### TCP/IP[](#tcpip "TCP/IP에 대한 직접 링크 및 복사") ###### LAN 연결 (허브와 연결)[](#lan-연결-허브와-연결 "LAN 연결 (허브와 연결)에 대한 직접 링크 및 복사") 일반 타입의 CAT-5 이상의 케이블을 사용하여 허브와 연결할 수 있습니다.  ###### LAN 연결 (PC와 직접 연결)[](#lan-연결-pc와-직접-연결 "LAN 연결 (PC와 직접 연결)에 대한 직접 링크 및 복사") 이 제품은 자동 MDI/MDIX 기능을 지원하므로 크로스 케이블이나 일반 스트레이트 타입의 CAT-5 이상의 케이블로 PC에 직접 연결할 수 있습니다.  알아두기 기가 비트 이더넷 스위치를 사용할 때 아래 정보를 확인하세요. * CAT-5e 비차폐 꼬임선(UTP)을 사용하세요. * 4 쌍(8 선)을 모두 네트워크 연결로 사용하세요. * 네트워크 케이블의 일부 쌍이나 선을 다른 용도로 사용하지 마세요. ###### 네트워크 포트 및 서비스[](#네트워크-포트-및-서비스 "네트워크 포트 및 서비스에 대한 직접 링크 및 복사") 이 제품은 네트워크 통신 및 원활한 서비스 운영을 위해 아래와 같은 포트를 사용합니다. | 프로토콜 | 서비스 | | -------- | ----------------------------------------------------------------------------- | | **TCP** | 서버와 장치 간의 통신 서비스 및 장치 운영 상태 전환 서비스를 위해 사용됩니다. | | **UDP** | 네트워크 상에서 장치를 검색하기 위한 장치 검색 서비스에 사용됩니다. | 알아두기 상기 포트는 제품의 정상적인 네트워크 기능 제공을 위해 사용되며, 방화벽 또는 네트워크 보안 설정 시 해당 포트의 사용이 허용되어야 합니다. #### Input 연결[](#input-연결 "Input 연결에 대한 직접 링크 및 복사")  #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 N/C 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 N/O 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### 자동문 연결[](#자동문-연결 "자동문 연결에 대한 직접 링크 및 복사")  #### 독립형 연결[](#독립형-연결 "독립형 연결에 대한 직접 링크 및 복사") 별도의 I/O 장치를 연결하지 않고 제품을 직접 출입문 잠금 장치, 퇴실 버튼, 출입문 센서 등에 연결할 수 있습니다.  주의 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - FaceStation F2 가 마스터 장치일 때 BioStation 3 를 슬레이브 장치로 사용할 수 없으며, 반대의 경우로도 사용할 수 없습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Secure I/O 2 연결[](#secure-io-2-연결 "Secure I/O 2 연결에 대한 직접 링크 및 복사") 제품에 I/O 장치인 Secure I/O 2를 RS-485로 연결할 수 있습니다. 제품과 Secure I/O 2의 연결이 끊기거나 외부 요인에 의해 제품의 전원이 차단되더라도 보안을 유지할 수 있습니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인으로 연결할 경우 종단 저항(120Ω)을 데이지 체인 연결의 양 끝에 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요.  알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - FaceStation F2 가 마스터 장치일 때 BioStation 3 를 슬레이브 장치로 사용할 수 없으며, 반대의 경우로도 사용할 수 없습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사") Wiegand 입력 장치로 사용  Wiegand 출력 장치로 사용  --- ### 제품 사양 최종 업데이트 | **2026년 7월 16일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 크리덴셜[](#specs.credentials) ##### 바이오 인식 **얼굴** * 인증 거리[](#anno1): 0.3 ~ 1.0 m * 인증 높이 : 1.4 ~ 1.9 m * 매칭 속도 : 0.2초 이내 * 위조 얼굴 검출 : 지원 ##### RF 카드 BS3-DB 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa BS3-APWB 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos ##### RF 인식 거리[](#anno2) EM/HID Prox/MIFARE/DESFire/HID iCLASS: 30 mm, FeliCa: 15 mm ##### 모바일 NFC, BLE ##### 스크램블 키패드(PIN) 지원 ##### QR/바코드[](#anno3) 지원[](#anno4) ##### QR/바코드 인식 권장 거리[](#anno5) 30 ~ 40 cm #### 일반[](#specs.general) ##### 모델명 BS3-DB, BS3-APWB ##### CPU 1.5 GHz Quad Core ##### 메모리 32 GB Flash + 4 GB RAM ##### 크립토 칩 지원 ##### 디스플레이 5.5" IPS 컬러 LCD ##### 화면 해상도 720 x 1280 픽셀 ##### 소리 16 bit ##### 동작 온도 -20 °C ~ 50 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 90 %, 비응축 ##### 카메라 * 적외선: 2M 픽셀 * 비주얼: 2M 픽셀 ##### 크기 (W x H x D) 장치 82.5 x 171 x 23.4 (mm) 브래킷 72.9 x 164 (mm) ##### 무게 장치 * BS3-DB: 370 g * BS3-APWB: 380 g 브래킷 90 g (와셔 및 볼트 포함) ##### [IP 등급](/reference/glossary#ip_rating)고체 및 액체에 대한 제품 보호 정도를 규정한 국제 등급입니다. IP65 ##### [IK 등급](/reference/glossary#ik_rating)물리적 충격에 대한 제품 보호 정도를 규정한 국제 등급입니다. 'K'는 Kinetic을 의미합니다. IK06 ##### 인증 CE, UKCA, KC, FCC, IC, RCM, BIS, SIG, RoHS, REACH, WEEE, MIC, TELEC #### 저장 용량[](#specs.storage) ##### 최대 사용자 수 100,000 [](#anno6) ##### 최대 크리덴셜 수 (1:N) 얼굴: 50,000 ##### 최대 크리덴셜 수 (1:1) * 얼굴: 100,000 * 카드: 100,000 * PIN: 100,000 ##### 최대 텍스트 로그 수 5,000,000 ##### 최대 이미지 로그 수 50,000 #### 인터페이스[](#specs.interface) ##### 이더넷 지원 (10/100/1000 Mbps, 자동 MDI/MDI-X) ##### Wi-Fi BS3-DB 미지원 BS3-APWB 지원 (802.11 b/ g/ n 2.4 GHz) ##### 네트워크 프로토콜 TCP, UDP ##### RS-485 1채널 마스터/슬레이브 (선택 가능) ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Wiegand 1채널 입력, 1채널 출력 ##### Input 입력 3채널 ##### 릴레이 1개 ##### PoE+[](#anno7) BS3-DB 미지원 BS3-APWB 지원 (IEEE 802.3at 호환) ##### 인터폰 지원 ##### RTSP 지원 ##### USB USB 2.0 (Host) ##### USB 확장 포트 지원 ##### 탬퍼 지원 #### 전기 규격[](#specs.power) ##### 전원 12 Vdc 전류: 최대 1 A 24 Vdc 전류: 최대 0.7 A ##### 스위치 입력 VIH * 최소: 3 V * 최대: 5 V ##### 스위치 입력 VIL 최대: 1 V ##### 스위치 풀업 저항 4.7 kΩ (입력 단자는 4.7 kΩ으로 풀업되어 있습니다.) ##### Wiegand 출력 VOH 4.8 V 이상 ##### Wiegand 출력 VOL 0.2 V 이하 ##### Wiegand 출력 풀업 저항 1 kΩ으로 내부 풀업 ##### 릴레이 * 2 A @ 30 VDC Resistive load * 1 A @ 30 VDC Inductive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사")  *** [1)](#anno1_dest) 표기된 최소 얼굴 인증 거리는 제품의 기본 설정이며, 권장하는 얼굴 인증 거리는 0.6~1.0 m입니다. [2)](#anno2_dest) RF 인식 거리는 설치 환경에 따라 다를 수 있습니다. [3)](#anno3_dest) 최대 32개의 ASCII 코드 문자열로 구성된 QR/바코드를 지원합니다. [4)](#anno4_dest) 별도의 장치 라이선스가 필요합니다. [5)](#anno5_dest) 표기된 QR/바코드 인식 거리는 권장 거리이며, 실제 인식 가능 거리는 QR/바코드 크기 및 설치 환경에 따라 달라질 수 있습니다. [6)](#anno6_dest) 크리덴셜 없이 등록된 사용자 기준입니다. [7)](#anno7_dest) PoE+ (IEEE 802.3at, 30 W) 또는 PoE++ (IEEE 802.3bt, 60~100 W) 전원이 필요합니다. 표준 PoE (IEEE 802.3af, 15.4 W)는 지원하지 않습니다. 표준 PoE를 사용할 경우 장치가 불안정하게 동작하거나 영구적으로 손상될 수 있습니다. 장치를 연결하기 전에 네트워크 스위치 또는 PoE 인젝터가 PoE+ 또는 PoE++를 지원하는지 반드시 확인하세요. 알아두기 * 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. * 이 제품이 마스터 장치일 때 지문 센서가 있는 장치를 슬레이브로 연결하면 슬레이브 장치를 사용하여 지문을 인증할 수 있습니다. * 최대 지문 크리덴셜 수 (1:N): 100,000 * 최대 지문 크리덴셜 수 (1:1): 100,000 --- ### 규제 인증 정보 최종 업데이트 | **2026년 7월 1일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### 규제 인증 및 라이선스[](#규제-인증-및-라이선스 "규제 인증 및 라이선스에 대한 직접 링크 및 복사") 라이선스, 규제 인증 및 규정 준수 마크를 제품에서 확인할 수 있습니다. * CE / FCC / IC / KC / UKCA / RCM / MIC / TELEC 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 대시보드 우측 상단의 를 터치하면 규제 인증 및 라이선스를 확인할 수 있습니다.  알아두기 메뉴 암호가 설정되어 있지 않을 경우 을 누르면 대시보드 화면이 나타납니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. #### IC 정보[](#ic-정보 "IC 정보에 대한 직접 링크 및 복사") 이 기기는 Industry Canada의 라이선스 면제 RSS를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. *** Le présent appareil est conforme aux CNR d’Industrie Canada applicables aux appareils radio exempts de licence. L’exploitation est autorisée aux deux conditions suivantes : 1. l’appareil ne doit pas produire de brouillage ; 2. l’appareil doit accepter tout brouillage radioélectrique subi, même si le brouillage est susceptible d’en compromettre le fonctionnement. #### 유럽 연합 적합성 선언 (CE)[](#유럽-연합-적합성-선언-ce "유럽 연합 적합성 선언 (CE)에 대한 직접 링크 및 복사") 이 제품은 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU의 규정에 따라 CE 마크를 제공합니다. ㈜슈프리마는 이 문서에서 설명하는 장치에 유럽 연합 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU을 준수하는 CE 마크가 있음을 선언합니다. 이 장치는 지침에 따라 클래스 1 라디오 장치입니다. * Bluetooth 송신 전력: -0.1 dBm * Bluetooth 주파수: 2402~2480 MHz * NFC 주파수: 13.56 MHz * RFID 주파수: 13.56 MHz + 125 kHz 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### BioStation 3 릴리스 노트 #### [📄️펌웨어 버전 1.1.0 CLUe](/device/biostation_3_clue/release-notes/110_clue) [릴리즈2024-12-11](/device/biostation_3_clue/release-notes/110_clue) #### [📄️펌웨어 버전 1.1.0](/device/biostation_3_clue/release-notes/110) [릴리즈2023-04-19](/device/biostation_3_clue/release-notes/110) #### [📄️펌웨어 버전 1.0.2](/device/biostation_3_clue/release-notes/102) [릴리즈2023-01-20](/device/biostation_3_clue/release-notes/102) #### [📄️펌웨어 버전 1.0.1](/device/biostation_3_clue/release-notes/101) [릴리즈2022-10-21](/device/biostation_3_clue/release-notes/101) #### [📄️펌웨어 버전 1.0.0](/device/biostation_3_clue/release-notes/100) [릴리즈2022-09-01](/device/biostation_3_clue/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호 1.0.0_220901) 릴리즈|2022-09-01 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.0.1 (빌드 번호 1.0.1_221020) 릴리즈|2022-10-21 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 저조도 사용 환경에 대한 행동 감지 성능 개선 2. 비주얼 페이스 매칭 알고리즘 개선 3. 장치에 표시되는 모든 팝업 메시지가 **메시지 표시 시간**에 설정된 시간에 따라 동작하도록 개선 4. **릴레이** 메뉴의 한국어 용어 일부 수정 5. **RTSP** 메뉴의 한국어, 영어 용어 일부 수정 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. BioStar 2에서 리소스나 펌웨어를 업그레이드할 때 장치에 아무런 정보가 출력되지 않아 업그레이드 진행 상태를 확인할 수 없던 문제 발생 버전: 1.0.0 2. BioStar 2에서 다수의 사용자를 장치에 동기화한 후 장치를 재시작했을 때 장치의 **사용자 등록현황**에 비주얼 페이스의 개수가 동기화한 개수와 다르게 표시되는 문제 발생 버전: 1.0.0 3. 슬레이브로 연결된 장치에 로고 이미지를 추가한 후 장치 상세 페이지로 진입하면 Invalid payload 오류가 발생하고 RS-485의 연결이 해제되는 문제 발생 버전: 1.0.0 4. BioStar 2에서 **장치 해시키 수동 관리**를 **사용**으로 설정하고 마이그레이션을 진행했을 때 장치에서 모든 사용자가 삭제되지만, 별도의 삭제 알림 팝업이 표시되지 않는 문제 발생 버전: 1.0.0 5. 장치가 간헐적으로 멈춘 후 재시작되는 문제 발생 버전: 1.0.0 6. **무선 LAN** 메뉴에 진입했을 때 새로운 SSID가 나타나지 않고 이전에 검색되었던 SSID만 나타나는 문제 발생 버전: 1.0.0 7. BioStar 2를 사용하여 장치에 얼굴 또는 카드를 등록할 때 스캔 화면이 보이지 않고 화면보호기 상태가 유지되는 문제 발생 버전: 1.0.0 8. 장치에 1개의 내선 번호만 저장된 상태에서 메인화면의 콜 버튼을 눌렀을 때 저장된 1개의 내선 번호로 바로 연결되지 않는 문제 발생 버전: 1.0.0 9. **사용자 편집**에서 **확장 개인 인증 모드**를 **ID** + **지문**/**PIN**으로 선택한 후 **OK**를 누르면 **확장 개인 인증 모드** 목록에서 지문 아이콘이 얼굴 아이콘으로 잘못 표기되는 문제 발생 버전: 1.0.0 10. 장치가 슬레이브로 연결된 상태에서 개인 인증 모드가 **카드** + **얼굴**로 설정된 AoC로 인증할 경우 인증 실패가 발생하는 문제 발생 버전: 1.0.0 11. BioStar 2를 통해 장치를 재시작했을 때 알림음만 출력되고 재시작 팝업 메시지가 나타나지 않는 문제 발생 버전: 1.0.0 12. USB로 펌웨어 업그레이드 시 성공, 실패 팝업 메시지가 나타나지 않고 재시작되는 문제 발생 버전: 1.0.0 13. BioStar 2의 **근태 관리** 메뉴에서 **Always**를 제외한 **스케줄**로 **근태 코드**를 생성하고, 장치에서 해당 **근태 코드**를 선택하면 **스케줄** 표시 부분이 공백으로 표시되는 문제 발생 버전: 1.0.0 14. **메모리 정보**의 **DRAM 사용량**에서 사용 중인 메모리가 잘못 표시되는 문제 발생 버전: 1.0.0 15. 슬레이브로 연결된 장치에서 메뉴로 진입하면 경고음이 아닌 일반 메뉴 터치음이 출력되는 문제 발생 버전: 1.0.0 16. BioStar 2의 **사용자** 메뉴에서 비주얼 페이스를 등록할 때 1번째 얼굴을 등록한 다음 2번째 얼굴을 스캔하는 과정에서 스캔 대기 시간이 초과할 경우 1번째에 등록했던 얼굴이 나타나는 문제 발생 버전: 1.0.0 17. 네트워크가 무선 LAN으로 연결된 상태에서 이더넷 연결로 변경한 후 다시 **무선 LAN**으로 진입하면 무선 AP 목록이 표시되지 않는 현상 발생 버전: 1.0.0 18. Wiegand **입출력** 설정이 **출력**으로 되어 있을 때 장치가 간헐적으로 멈추는 문제 발생 버전: 1.0.0 19. 장치의 **IP 인터폰** 설정에서 **표시 이름**의 허용 글자 수가 최대치를 초과하여 저장되는 문제 발생 버전: 1.0.0 20. 장치의 **인증 모드**에서 설정되어있는 **인증 모드**를 선택하여 편집 화면으로 진입하면 터치음이 출력되지 않는 문제 발생 버전: 1.0.0 21. 장치가 슬레이브로 연결되어 있는 상태에서 간헐적으로 연결이 끊긴 상태로 동작하는 문제 발생 버전: 1.0.0 22. 장치의 메인화면에서 콜 버튼을 눌러 내선 번호 목록이 표시된 상태에서 BioStar 2를 통해 장치의 **IP 인터폰**을 **사용 안 함**으로 변경했을 경우 내선 번호에 전화를 걸면 오류가 발생하는 문제 발생 버전: 1.0.0 23. **인증 모드**에 **스케줄**을 설정하는 화면에서 생성된 스케줄이 중복되어 보여지는 문제 발생 버전: 1.0.0 24. 장치의 **공장 초기화** 진행 시 로딩이 진행되다가 장치가 멈추는 문제 발생 버전: 1.0.0 25. 장치의 **언어** 설정을 **사용자 정의**로 적용했을 때 **사운드**의 **음성 안내** 메뉴 부분이 공백으로 보이는 문제 발생 버전: 1.0.0 26. RS-485로 연결된 마스터 장치에서 **표준 시간대**를 변경했을 때 슬레이브 장치의 **표준 시간대**가 변경되지 않는 문제 발생 버전: 1.0.0 27. NFC로 설정된 모바일 카드로 인증할 때 인증이 실패되고 간헐적으로 장치가 재시작되는 문제 발생 버전: 1.0.0 28. 사용자 검색에서 **검색 조건**을 **카드**로 선택하고 등록되지 않은 카드를 스캔했을 때 올바른 문구가 나타나지 않는 문제 발생 버전: 1.0.0 29. **이벤트 로그** 검색 화면에서 **검색 조건**을 설정하는 팝업이 장치에 설정된 **메뉴 표시 시간**이 지나도 사라지지 않는 문제 발생 버전: 1.0.0 30. 장치에서 **표준 시간대**를 변경했을 때 이벤트 로그가 남지 않던 문제 발생 버전: 1.0.0 31. 장치가 **설정** 메뉴에 진입되어있는 상태에서 BioStar 2를 통해 **비주얼 페이스**를 스캔할 경우 스캔이 완료된 후에도 장치에서 스캔 화면이 종료되지 않는 문제 발생 버전: 1.0.0 32. **이더넷** 설정 화면에서 하단의 빈 공간을 터치하면 **전송 속도** 선택 팝업이 나타나는 문제 발생 버전: 1.0.0 33. 다른 사용자와 중복된 카드가 등록되어있는 사용자를 BioStar 2에서 장치로 전송할 경우 사용자가 장치에서 삭제되는 문제 발생 버전: 1.0.0 34. 마스터-슬레이브로 연결된 장치를 각각 펌웨어 업그레이드했을 때, 슬레이브 장치는 정상적으로 완료되나 마스터 장치는 멈춰버리는 문제 발생 버전: 1.0.0 35. **RTSP**를 **사용 안 함**으로 설정한 후에도 RTSP 연결 종료 이벤트 로그가 생성되지 않고 RTSP 아이콘이 삭제되지 않는 문제 발생 버전: 1.0.0 36. 설정 오류로 인해 **기본값 복원** 시 재시작되지 않는 문제 발생 버전: 1.0.0 37. **날짜와 시간**이 올바르게 표기되지 않는 문제 발생 버전: 1.0.0 38. 사용자 추가 시 카드 스캔 화면에서 카드 입력 없이 대기할 경우 백라이트가 꺼지지 않는 문제 발생 버전: 1.0.0 39. **이벤트 로그**에서 **시작 시간**과 **끝 시간**으로 검색 시 조회되지 않는 문제 발생 버전: 1.0.0 40. **인증 모드 편집**에서 선택한 스케줄이 표기되지 않고 다른 스케줄이 표기되는 문제 발생 버전: 1.0.0 41. 사용자에 카드 등록 시 설정되지 않은 Wiegand 포맷의 카드를 스캔한 후 기본 인식되도록 설정된 카드를 스캔하면 스캔 되지 않는 문제 발생 버전: 1.0.0 42. 수신처가 통화를 종료한 후에도 장치에서는 통화 상태 화면이 유지되는 문제 발생 버전: 1.0.0 43. Wi-Fi 지원 모델일 경우 **대시보드**와 **장치 정보**에 **무선 MAC** 항목이 나타나지 않는 문제 발생 버전: 1.0.0 44. 카드 스캔 화면에서 백그라운드가 터치되고 얼굴이 인증되는 문제 발생 버전: 1.0.0 45. BioStar 2에서 카드 등록 시 **스마트 카드 쓰기**를 선택한 후 스캔 대기 중에 장치가 재시작되는 문제 발생 버전: 1.0.0 46. 마스터-슬레이브로 장치가 연결된 상태에서 BioStar 2로 슬레이브 장치의 펌웨어를 업그레이드하는 경우 발생하는 문제 발생 버전: 1.0.0 * 슬레이브 장치의 연결이 끊기며 펌웨어 업그레이드가 실패하는 문제 * 마스터 장치의 재시작이 실패하는 문제 47. **이벤트 로그**를 반복적으로 검색할 경우 **OK** 버튼이 동작하지 않는 문제 발생 버전: 1.0.0 48. 간헐적으로 이미지 로그가 비정상적으로 출력되는 문제 발생 버전: 1.0.0 49. 다수의 사운드 파일을 연속 재생 시 스피커가 반복적으로 켜지고 꺼지는 문제 발생 버전: 1.0.0 50. 장치가 잠겨 있는 상태에서 펌웨어를 업그레이드할 경우 장치가 비정상적으로 재시작되는 문제 발생 버전: 1.0.0 51. BioStar 2에서 장치로 비주얼 페이스를 전송할 때 무선 LAN 연결이 간헐적으로 끊어지는 문제 발생 버전: 1.0.0 52. IP 인터폰 통화 중 **메뉴 표시 시간**에 설정된 시간에 화면이 꺼지는 문제 발생 버전: 1.0.0 53. 전체 로그 삭제 시 이벤트 로그만 삭제되고 이미지 로그는 삭제되지 않는 문제 발생 버전: 1.0.0 54. **장치 정보**에서 **MAC** 항목을 길게 터치했을 때 **VFMCore** 버전 정보가 표기되지 않는 문제 발생 버전: 1.0.0 55. **스마트 카드** 발급 시 **개인 인증 모드**에 지문/얼굴을 포함하여 발급할 경우 특정 카드에서 간헐적으로 발급이 실패하는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.0.2 (빌드 번호 1.0.2_230111) 릴리즈|2023-01-20 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 SE 프로세서 및 신규 펌웨어 지원 * 하위 버전의 펌웨어로 다운그레이드 지원 2. 서버에는 있고 장치에는 없는 사용자를 서버에서 수정했을 때 장치의 이벤트 로그에 **사용자 부분 수정 실패 (서버)** 로그가 간결하게 출력되도록 수정 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 마스터 장치의 릴레이를 출입문에 사용하고 있을 때 슬레이브로 연결된 장치에 인증하면 출입문이 열리지 않는 문제 발생 버전: 1.0.0 2. **시리얼 통신 설정**에서 낮은 **전송 속도**를 설정했을 때 얼굴 인증이 동작하지 않는 문제 발생 버전: 1.0.0 3. 영어, 한국어 외 커스텀 폰트 파일 누락 문제 발생 버전: 1.0.0 4. 얼굴 인증 시 Wiegand 출력값이 이전에 카드로 인증 성공된 다른 사용자 정보로 출력되는 문제 발생 버전: 1.0.0 5. 입력 신호에 의한 경비 시작/해제를 설정한 후 입력 신호가 발생하면 경비/해제 로그와 도어 잠김 로그가 생성되는 문제 발생 버전: 1.0.0 6. 인증 모드를 수정하면 기존에 설정해놓았던 다른 인증 모드가 사라지는 문제 발생 버전: 1.0.0 7. 내선 번호 목록 화면에서 목록 번호와 목록이 겹쳐보이는 문제 발생 버전: 1.0.0 8. SDK를 사용하여 스마트 카드를 발급할 때 비주얼 페이스 템플릿을 추가하면 카드 스캔 화면이 갑자기 사라지는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.1.0 (빌드 번호 1.1.0_230414) 릴리즈|2023-04-19 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 카메라를 이용한 QR 코드 인식 및 인증 지원 2. 장치에서 특정 기능 사용에 대한 라이선스 활성화 지원 3. 조도에 따른 LED 동작 개선 4. 태국어 폰트 지원 5. 일본 규제 인증 전자 표기 추가 6. 슬레이브로 연결된 장치에 얼굴로 인증할 경우 장치에 표시되는 인증 결과 표시 속도 개선 7. 스마트 카드 바이트 순서 설정 개선 * Wiegand 또는 OSDP 출력 사용 시 Wiegand 출력 정보를 사용자 ID로 설정한 경우에도 스마트 카드 바이트 순서에 영향을 받도록 개선 8. 인증 결과 표시 및 LED 동작 속도 개선 9. 사용자 또는 로그 조회 시 목록에서 스크롤 이동 성능 개선 10. 상대방의 무응답으로 **IP 인터폰** 통화 연결이 실패할 경우 통화가 실패했음을 알리는 팝업 메시지 표시 및 통화 종료 동작 개선 11. 다양한 조도 환경에서 얼굴 및 QR 인증이 용이하도록 카메라 성능 최적화 12. 마스크 검출 알고리즘 개선 13. 장치에서 **IP 인터폰**의 SIP 설정 시 미입력 항목이 있는 상태에서 **OK**를 누르면 에러 메시지를 표시하도록 개선 14. 위조 얼굴 검출 성능 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 유효하지 않은 커스텀 리소스 적용 시 장치가 재시작되는 문제 발생 버전: 1.0.0 2. **인증 모드**가 설정되지 않은 마스터 장치를 재시작할 경우 슬레이브로 연결된 장치에서 얼굴 인증이 실패하는 문제 발생 버전: 1.0.0 3. BioStar 2에서 **인증 대기 시간**을 변경해도 변경점이 장치에 적용되지 않는 문제 발생 버전: 1.0.0 4. 장치 설정 권한을 가진 관리자가 장치를 초기화 할 수 있는 문제 발생 버전: 1.0.0 5. 슬레이브 장치의 릴레이를 출입문에 사용하고 있을 때 인증에 성공해도 출입문이 열리지 않는 문제 발생 버전: 1.0.0 6. **IP 인터폰**을 사용하고자 메인 화면의 콜 버튼을 누르는 동시에 얼굴 인증이 진행 됐을 경우 인터폰 화면이 아닌 메인 화면만 출력되는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.1.0(빌드 번호 1.1.0_20241128_090500P) 릴리즈|2024-12-11 SUPREMA CLUe 펌웨어 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. CLUe 서버 연결 지원 2. CLUe 화면 모드 지원 3. USB 타입 외부 QR 스캐너 지원 4. CLUe 서버와 출입문 동기화 지원 5. CLUe 서버와 사용자 동기화 지원 6. CLUe 서버 인증 기능 지원 7. CLUe 서버를 통한 출입문 원격 제어 지원 8. CLUe 서버로 장치 이벤트 로그 보고 기능 지원 9. 인터넷 시간 자동 동기화 기능 지원 10. CLUe 화재 구역 지원 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2026년 7월 1일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 옥외에 설치할 경우 차양 및 통풍이 원활한 장소에 설치하세요**. **제품을 옥외에 설치할 경우 완전히 밀폐된 외함을 사용하지 마세요**. * 직사광선에 의해 외함 내부 온도가 상승하여 과열로 인한 화재, 감전, 제품 손상의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **여러 대의 장치를 설치할 경우 최소 이격 거리를 확인하세요**. * 다른 장치의 RF 및 BLE 성능에 영향을 주어 장치가 오작동할 수 있습니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/biostation_3_clue/product-specifications#specs.power)을 참고하세요. **제품과 Secure I/O 2, 전기정(전기식 잠금 장치)은 반드시 개별 전원을 사용하세요**. * 장치가 오작동할 수 있습니다. **전원 장치와 PoE+ 전원을 함께 연결하지 마세요**. * 장치가 오작동할 수 있습니다. **IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 완전히 노출된 옥외에 설치할 경우 외함을 사용할 것을 권장합니다**. * 방수·방진 성능이 저하될 경우 고장의 원인이 됩니다. **PoE+ 전원 연결 시에는 반드시 PoE+ 또는 PoE++ 규격으로 연결하세요**. * 표준 PoE를 사용할 경우 장치가 불안정하게 동작하거나 영구적으로 손상될 수 있습니다. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **비밀번호를 타인이 알지 못하도록 관리하고, 주기적으로 변경하세요**. * 불법 침입의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 -20 °C ~ 50 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. **RTC 배터리** 승인되지 않거나 잘못된 종류의 배터리로 교체하면 폭발의 위험이 있습니다. 배터리는 거주 지역 또는 국제 폐기물 규정에 따라 폐기하세요. --- ### 설정 최종 업데이트 | **2026년 10월 27일** 시스템 및 장치 설정 방법을 안내합니다. #### 화면과 소리[](#화면과-소리 "화면과 소리에 대한 직접 링크 및 복사") 장치의 화면과 소리에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 화면과 소리를 누르세요. 3. 원하는 항목을 변경하세요.  * 홈 화면: 홈 화면의 배경에 표시할 항목을 선택할 수 있습니다. * CLUe 모드: CLUe 모드의 활성화 상태를 나타냅니다. * 입실 버튼: 입실 버튼 사용 여부를 선택할 수 있습니다. * 언어: 화면에 표시되는 언어를 선택할 수 있습니다. * 장치 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 장치 개인 메시지는 BioStar Device SDK를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 장치 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 서버 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 서버 개인 메시지는 BioStar X API를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 서버 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 화면 보호기: 화면 보호기 사용 여부를 설정할 수 있습니다. 장치를 사용하지 않을 때 화면 밝기를 낮춰 전력 소모를 줄일 수 있습니다. * 메뉴 표시 시간: 메뉴 화면이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. 설정한 시간 동안 버튼 입력이 없다면 홈 화면으로 이동합니다. * 메시지 표시 시간: 설정 완료 메시지나 알림 메시지 등이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. * 백라이트 시간: 화면의 조명이 꺼지는 시간(초)을 설정할 수 있습니다. * 음성 안내: 알림음 대신 음성 안내를 사용할 수 있습니다. * 볼륨: 소리 크기를 설정할 수 있습니다. * IP 인터폰 스피커 음량: IP 인터폰 사용 시 스피커에서 출력되는 음량을 조절할 수 있습니다. * IP 인터폰 마이크 음량: IP 인터폰 사용 시 마이크에 입력되는 음량을 조절할 수 있습니다. 알아두기 BioStar Device SDK에 대한 자세한 정보는 슈프리마 지식 베이스의 [BioStar Device SDK 페이지](https://kb.supremainc.com/bs2sdk/doku.php)를 참고하세요. #### 통신[](#통신 "통신에 대한 직접 링크 및 복사") 이더넷, 서버, 시리얼 통신과 같은 장치의 통신 설정을 변경할 수 있습니다. ##### 이더넷[](#이더넷 "이더넷에 대한 직접 링크 및 복사") 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 통신 → 이더넷을 선택하세요. 3. 원하는 항목을 설정하세요.  * DHCP: DHCP 사용 여부를 설정하세요. DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. * 장치 포트: 장치의 포트를 설정할 수 있습니다. * IP 주소: 장치의 IP 주소를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 게이트웨이: 장치의 게이트웨이를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 서브넷마스크: 장치의 서브넷마스크를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 도메인네임서버: 도메인 네임 서버 주소를 설정할 수 있습니다. * 수동 주소: Ping 테스트를 진행할 대상 주소를 입력할 수 있습니다. * 타임 아웃: Ping 테스트의 최대 대기 시간을 입력할 수 있습니다. * Ping 테스트: Ping 테스트를 시작합니다. 알아두기 하단의 DNS 서버를 선택해 Ping 테스트를 진행할 수도 있습니다. 4. 설정을 저장하려면 OK를 누르세요. 알아두기 이더넷은 무선 LAN과 함께 사용할 수 없습니다. ##### 무선 LAN[](#wireless "무선 LAN에 대한 직접 링크 및 복사") 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 통신 → 무선 LAN을 선택하세요. 3. 연결 가능한 네트워크 목록이 나타납니다.  4. 연결하려는 네트워크를 선택한 뒤 비밀번호를 입력하세요. OK를 누르면 무선 네트워크에 연결됩니다. 5. 사용하려는 무선 네트워크의 을 누른 다음 DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. 알아두기 * 무선 LAN은 BS3-APWB 모델만 사용할 수 있습니다. * 무선 LAN은 이더넷과 함께 사용할 수 없습니다. * 무선 LAN으로 연결하려면 무선 공유기가 필요합니다. 무선 공유기에 대한 설치 및 설정에 대한 내용은 무선 공유기의 사용자 설명서를 참고하세요. ##### 서버[](#서버 "서버에 대한 직접 링크 및 복사") 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 통신 → 서버를 선택하세요. 3. 원하는 항목을 설정하세요.  * 장치 → 서버: 장치에서 입력한 정보를 가진 서버로 직접 연결 신호를 보낼 수 있습니다. 장치 → 서버 설정을 켜면 서버 IP, 서버 URL, 서버 포트를 사용자가 입력할 수 있습니다. 알아두기 Suprema CLUe 모드를 사용하는 경우 장치 → 서버 설정이 고정됩니다. * 서버 IP: Suprema CLUe에 연결하려면 `127.0.0.1`을 입력하세요. * 서버 URL: 서버 IP 대신 서버 URL을 입력할 수 있습니다. * 서버 포트: Suprema CLUe에 연결하려면 `51212`을 입력하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### 시리얼 통신 설정[](#시리얼-통신-설정 "시리얼 통신 설정에 대한 직접 링크 및 복사") 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 통신을 선택하세요. 3. 시리얼 통신 설정에서 원하는 항목을 설정하세요.  * RS-485: RS-485 동작 모드를 선택할 수 있습니다. * 전송 속도: 원하는 통신 속도를 선택할 수 있습니다. * 슬레이브: 슬레이브로 연결된 장치 목록이 표시됩니다. 을 누르면 새로운 슬레이브 장치를 검색하여 자동으로 목록에 등록합니다. 알아두기 슬레이브 메뉴는 마스터 장치일 때만 사용할 수 있습니다. #### 장치[](#장치 "장치에 대한 직접 링크 및 복사") ##### IP 인터폰[](#ip-인터폰 "IP 인터폰에 대한 직접 링크 및 복사") IP 인터폰의 계정과 내선을 설정할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → IP 인터폰을 누르세요.  * IP 인터폰: IP 인터폰 활성화 여부를 설정할 수 있습니다. IP 인터폰 설정을 켜면 SIP 계정과 내선을 설정할 수 있습니다. * SIP 계정: SIP 서버에 장치가 등록될 수 있도록 각 항목을 알맞게 입력하세요. * 내선: 내선 번호를 추가 및 삭제할 수 있습니다. * 내선 번호 표시: 내선 번호 표시 여부를 설정할 수 있습니다. 알아두기 * 내선 번호에 표시 이름을 설정하지 않은 경우 전화 걸기 화면에서 수신자를 구별할 수 없게 됩니다. * 내선 번호는 영문(대문자 또는 소문자), 숫자, 특수 기호 `+` `-` `@` `.`만 입력할수 있습니다. 3. 설정을 저장하려면 OK를 누르세요. ##### 라이선스[](#license "라이선스에 대한 직접 링크 및 복사") 장치 라이선스를 활성화하거나 슬레이브 장치 라이선스 목록과 장치에 활성화된 라이선스 목록을 확인할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 라이선스를 누르세요. 3. 장치 라이선스를 활성화하려면 라이선스가 저장된 USB를 장치에 연결하고 을 선택하세요.  4. 활성화 할 수 있는 라이선스가 화면에 나타납니다. 원하는 라이선스를 활성화하세요.  알아두기 * 장치 라이선스를 발급하려면 구입처에 문의하세요. * 장치 라이선스 하나당 한가지의 기능을 사용할 수 있습니다. * 하나의 장치 라이선스 파일에 다수의 장치 라이선스를 포함시킬 수 있습니다. (최대 100개까지 지원) * 장치 라이선스 파일은 암호화 된 파일이므로 임의로 수정할 수 없습니다. * 장치 라이선스는 장치 ID를 기준으로 발급됩니다. 비정상적인 방법으로 장치 ID를 변경할 경우 라이선스에 대한 보증 서비스가 제공되지 않습니다. ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사") 장치에서 문열림 시간과 퇴실 버튼의 입력 포트를 설정할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 릴레이를 누르세요.  * 릴레이: 릴레이 활성화 여부를 설정할 수 있습니다. 릴레이 설정을 켜면 문열림 시간, 퇴실 버튼을 설정할 수 있습니다. * 문열림 시간: 정상적으로 사용자 인증이 수행되었을 때 출입문이 열려 있는 시간을 설정할 수 있습니다. * 퇴실 버튼: 퇴실 버튼이 연결되어 있는 입력 포트를 선택하세요. * 입력 방식: 퇴실 버튼 입력 포트의 스위치(N/O 또는 N/C) 종류를 선택할 수 있습니다. ##### 날짜와 시간[](#date-time "날짜와 시간에 대한 직접 링크 및 복사") 날짜와 시간을 설정할 수 있습니다. 정확한 로그 데이터 수집을 위해 알맞게 설정하세요. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 날짜와 시간을 누르세요. 3. 원하는 항목을 변경하세요.  * 날짜와 시간: 현재 날짜와 시간을 확인할 수 있습니다. 직접 수정하려면 시간 동기화를 끄세요. * 표준 시간대: 현재 지역의 시간 기준을 설정할 수 있습니다. * 시간 동기화: 서버와 시간을 동기화할 수 있습니다. 서버와 시간을 동기화하려면 시간 동기화를 켜세요. * 날짜 형식: 날짜 형식을 설정할 수 있습니다. YYYY/MM/DD, MM/DD/YYYY, DD/MM/YYYY를 선택할 수 있습니다. * 시간 형식: 시간 형식을 설정할 수 있습니다. 오전/오후, 24시간을 선택할 수 있습니다. ##### 일광절약시간[](#일광절약시간 "일광절약시간에 대한 직접 링크 및 복사") 일광 절약 시간제(DST)를 적용해 장치를 사용할 수 있습니다. 시작 및 종료 일시를 알맞게 설정하세요. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 일광절약시간을 선택한 뒤 을 눌러 일광 절약 시간을 추가하세요. 3. 원하는 항목을 변경하세요.  * 이름: 일광 절약 시간의 이름을 입력하세요. * 시작 월 / 시작 주 / 시작 요일 / 시작 시간: 일광 절약 시간 적용을 시작할 월, 주, 요일, 시간을 설정하세요. * 끝 월 / 끝 주 / 끝 요일 / 끝 시간: 일광 절약 시간 적용을 종료할 월, 주, 요일, 시간을 설정하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### 장치 정보[](#장치-정보 "장치 정보에 대한 직접 링크 및 복사") 모델명, 장치 ID, 시리얼 번호, 장치 및 펌웨어의 버전, 커널, MAC 주소를 확인할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 장치 정보를 선택하세요. 모델명, 장치 ID, 시리얼 번호, HW, FW, 커널, MAC, 무선 MAC 정보를 확인할 수 있습니다.  알아두기 무선 MAC 항목은 BS3-APWB 모델에서만 확인할 수 있습니다. ##### 메모리 정보[](#메모리-정보 "메모리 정보에 대한 직접 링크 및 복사") 메모리 사용 정보를 확인할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 메모리 정보를 선택하세요. 장치의 메모리 사용 현황을 확인할 수 있습니다.  ##### USB 메모리[](#usb-메모리 "USB 메모리에 대한 직접 링크 및 복사") 장치에 USB 메모리를 연결하여 장치로 사용자 정보를 가져오거나 장치에서 로그 및 사용자 정보를 내보낼 수 있습니다. 펌웨어를 업그레이드할 수도 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → USB 메모리를 선택하세요. 3. 원하는 항목을 선택한 뒤 설정을 변경하세요.  * 가져오기: 연결된 USB 메모리에서 가져올 항목을 선택할 수 있습니다. * 사용자: 사용자 정보를 가져올 수 있습니다. * CLUe 리소스: 이미지 파일을 장치로 복사할 수 있습니다. 알아두기 이미지 파일은 한 번에 최대 5개까지 복사할 수 있습니다. * 내보내기: 연결된 USB 메모리에 내보낼 정보를 선택할 수 있습니다. * 모두: 모든 정보를 내보낼 수 있습니다. * 사용자: 사용자 정보를 내보낼 수 있습니다. * 로그: 로그 정보를 내보낼 수 있습니다. * 펌웨어 업그레이드: 연결된 USB 메모리에 펌웨어 파일이 저장되어 있다면 펌웨어를 업그레이드할 수 있습니다. 주의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요. 고장의 원인이 됩니다. 알아두기 * USB 메모리는 파일 시스템이 exFAT 형식인 제품을 사용할 것을 권장합니다. FAT32 형식인 USB 메모리를 사용하면 저장된 얼굴 데이터가 50,000개 이상일 경우 장치가 오작동할 수 있습니다. * USB 메모리의 여유 공간을 확인하세요. 얼굴 데이터 100,000개 기준 15GB 이상의 여유 공간이 필요합니다. ##### 보안 탬퍼[](#보안-탬퍼 "보안 탬퍼에 대한 직접 링크 및 복사") 보안 탬퍼 사용 여부를 설정할 수 있습니다. 보안 탬퍼가 발생할 경우 전체 사용자, 전체 로그, 보안 키가 삭제됩니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치를 선택하세요. 3. 탬퍼 발생 시 전체 사용자, 전체 로그, 보안 키가 삭제되도록 설정하려면 보안 탬퍼 설정을 켜세요. ##### RTSP[](#rtsp "RTSP에 대한 직접 링크 및 복사") 타사 비디오 관리 시스템(VMS)과 연결하여 제품의 비주얼 카메라를 통해 촬영된 영상을 모니터링 할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → RTSP를 선택하세요. 3. 원하는 항목을 선택한 뒤 설정을 변경하세요.  * RTSP: RTSP 활성화 여부를 설정할 수 있습니다. RTSP 설정을 켜면 ID, 비밀번호, RTSP 주소, RTSP 포트를 설정할 수 있습니다. * ID: ID를 입력하세요. ID는 영문(대소문자 구분), 숫자, 일부 기호 `-` `_`를 조합하여 최대 32자까지 입력할 수 있습니다. * 비밀번호: 비밀번호를 입력하세요. 비밀번호는 영문(대문자 또는 소문자), 숫자를 조합하여 8~32자를 입력할 수 있습니다. * RTSP 주소: RTSP 주소를 입력하세요. * RTSP 포트: RTSP 포트 번호를 입력하세요. 알아두기 장치를 슬레이브 장치로 구성한 경우 RTSP 기능을 사용할 수 없습니다. ##### 장치 다시 시작[](#장치-다시-시작 "장치 다시 시작에 대한 직접 링크 및 복사") 장치를 다시 시작할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 장치 다시 시작을 선택하세요. 3. 장치를 다시 시작하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. ##### 기본값 복원[](#기본값-복원 "기본값 복원에 대한 직접 링크 및 복사") 장치 설정, 네트워크 설정, 사용자 권한 등이 초기화됩니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 기본값 복원을 선택하세요. * 전체 설정: 장치에 저장된 모든 설정을 초기화합니다. 장치 설정을 모두 초기화하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 네트워크 설정 유지: 네트워크 설정을 제외한 모든 설정을 초기화합니다. 네트워크 설정을 제외한 모든 설정을 초기화하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 공장 초기화: 장치에 저장된 모든 정보와 루트 인증서를 삭제하고 설정을 초기화합니다. * 루트 인증서 삭제: 장치에 저장된 루트 인증서를 삭제합니다. 3. 기본값 복원을 실행할 경우 장치가 다시 시작됩니다. 알아두기 * 초기화를 실행할 경우 사용자 권한도 같이 초기화 됩니다. 초기화를 실행한 뒤 반드시 사용자 권한을 다시 설정하세요. * 초기화를 실행해도 언어 설정은 변경되지 않습니다. * 공장 초기화 메뉴는 장치에 루트 인증서가 저장되었을 때 사용할 수 있습니다. * 루트 인증서 삭제 메뉴는 장치에 루트 인증서가 저장되어 있고 전체 관리자가 지정되었을 때 사용할 수 있습니다. ##### 사용자 ID 종류[](#사용자-id-종류 "사용자 ID 종류에 대한 직접 링크 및 복사") 장치에 등록할 사용자 ID의 형태를 선택할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 사용자 ID 종류를 선택하세요. * 숫자: 사용자 ID를 숫자로만 입력할 수 있습니다. * 영숫자: 사용자 ID를 영문, 숫자, 일부 기호 `_` `-`를 조합하여 입력할 수 있습니다. 3. 원하는 항목을 선택하세요. ##### 메뉴 암호[](#menu-password "메뉴 암호에 대한 직접 링크 및 복사") 장치 암호를 설정할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 설정 → 장치 → 메뉴 암호를 선택하세요. 3. 암호를 설정하고 저장하려면 OK를 누르세요. 알아두기 * 장치 암호는 4~16자의 숫자로 설정할 수 있습니다. * 장치 암호를 분실하지 않도록 주의하세요. 암호를 분실한 경우 장치에 연결하려면 해당 장치를 초기화해야 합니다. --- ### 문제 해결 최종 업데이트 | **2026년 7월 1일** 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### 고장 신고 전 확인 사항[](#고장-신고-전-확인-사항 "고장 신고 전 확인 사항에 대한 직접 링크 및 복사") 장치를 사용하는 도중 발생할 수 있는 예기치 않은 문제를 해결하는 데 도움이 되는 정보를 제공합니다. ##### 전원[](#power) Q.전원이 공급되고 있으나 작동하지 않습니다. * 단말기와 브래킷이 떨어져 있으면 탬퍼 스위치에 의해 작동하지 않을 수도 있습니다. * 어댑터 또는 전원 연결 케이블을 확인하세요. ##### PIN[](#pin) Q.PIN을 분실했습니다. * PIN 분실 시 설치 업체에 문의하세요. Q.PIN을 입력한 뒤 OK 버튼을 눌러도 잠긴 문을 열 수 없습니다. * 등록한 PIN을 정상적으로 입력하였는지 확인하세요. * 최근에 PIN을 변경하지 않았는지 확인하세요. ##### 얼굴[](#face) Q.등록은 되었으나 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * [얼굴 등록 시 주의 사항](getting-started#cautions-enrolling-faces)을 확인한 뒤 얼굴을 다시 등록하세요. * 등록된 얼굴 개수가 많다면 매칭 대기 시간을 변경한 뒤 다시 시도하세요. Q.갑자기 얼굴 인증이 되지 않습니다. * [얼굴 인증 시 주의 사항](getting-started#cautions-authenticating-face)을 확인한 뒤 다시 시도하세요. Q.마스크 검출 기능을 사용으로 설정하였으나 마스크 착용 시 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * 마스크를 코끝까지 내리고 얼굴을 2회 인증한 뒤 다시 코를 덮고 얼굴 인증을 시도하세요. 문제가 지속될 경우 설치 업체에 문의하세요. ##### 문 잠금[](#doorlock) Q.문을 닫아도 잠금 장치는 잠기지 않습니다. * 전기 잠금 장치의 이상일 수 있습니다. 설치 업체를 통해 점검을 받으세요. ##### 시간[](#time) Q.갑자기 시간이 맞지 않습니다. * 장치에는 내장 배터리가 있으나, 오랫동안 전원이 공급되지 않으면 내장 배터리가 방전되어 시간이 달라질 수 있습니다. [날짜와 시간](settings#date-time) 메뉴를 참고하여 시간을 수정할 수 있습니다. --- ### 사용자 최종 업데이트 | **2026년 10월 27일** 사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다. 알아두기 Suprema CLUe 모드를 사용하는 경우 사용자 등록, 편집 및 삭제는 Suprema CLUe 서버에서만 가능하며 장치에서는 할 수 없습니다. #### 사용자 정보 등록[](#registering-user-information "사용자 정보 등록에 대한 직접 링크 및 복사") 생체 인증 정보를 포함한 사용자 정보를 등록할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 사용자 → 을 선택한 뒤 원하는 항목을 설정하세요. 사용자 정보 등록은 2단계로 진행되며, 일부 옵션은 인증 수단을 등록한 뒤에 활성화됩니다.  * : 사용자 사진을 등록할 수 있습니다. * **이름**: 사용자 이름을 입력할 수 있습니다. * **ID**: 1~4294967295 숫자를 입력해 사용자 ID를 등록할 수 있습니다. 사용자 ID 종류를 영숫자로 설정한 경우 영숫자와 기호 `_` `-`의 조합을 ID로 사용할 수 있으며, 최대 32자까지 입력할 수 있습니다. * 얼굴: 사용자 인증을 위한 얼굴을 등록할 수 있습니다. 얼굴 → 다음을 누른 뒤 화면의 지시에 따라 얼굴을 등록하세요. 얼굴을 더 등록하려면 을 누르세요. 얼굴 등록에 대한 자세한 내용은 [사용자 얼굴 등록](#enrolling-user-faces)을 참고하세요. * 카드 / QR코드: 사용자 인증을 위한 카드를 등록할 수 있습니다. 카드 / QR코드 → 다음을 누른 뒤 사용자에게 할당할 카드를 RF 카드 인증부에 스캔하세요. 카드를 더 등록하려면 카드 / QR코드 → 을 누르세요. * PIN: 사용하려는 PIN을 입력할 수 있습니다. PIN → 다음을 누른 뒤 사용하려는 PIN을 입력하세요. 확인을 위해 한 번 더 PIN을 입력한 뒤 OK를 누르세요. PIN은 유출 방지를 위해 최소 4~16자리 숫자를 입력하세요. * 사용자 권한: 사용자에게 할당할 권한을 선택할 수 있습니다. 알아두기 설정된 사용자 권한에 따라 사용할 수 있는 메뉴가 다릅니다. * 권한 없음: 일반 사용자 등급이며 메뉴를 사용할 수 없습니다. * 전체 관리자: 모든 메뉴를 사용할 수 있습니다. * 설정 관리자: 인증, 화면과 소리, 장치, 네트워크, 이벤트 로그 메뉴를 사용할 수 있습니다. * 사용자 관리자: 사용자, 이벤트 로그 메뉴를 사용할 수 있습니다. * 유효기간: 사용자 계정을 사용할 기간을 설정할 수 있습니다. * 확장 개인 인증 모드: 확장 개인 인증 모드를 설정할 수 있습니다. 확장 개인 인증 모드를 사용하면 사용자에 따른 인증 방식을 얼굴을 포함하여 조합할 수 있습니다. 사용하지 않을 경우 장치의 기본 인증 모드를 사용합니다. 3. 사용자 정보 등록을 완료하려면 저장을 누르세요. ##### 사용자 얼굴 등록[](#enrolling-user-faces "사용자 얼굴 등록에 대한 직접 링크 및 복사") 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 사용자 → 을 선택하세요. 3. 얼굴 → 다음을 누르세요. 4. 화면에 얼굴이 나타나도록 거리를 조정하고, 장치의 카메라를 정면으로 바라보세요. 5. 촬영이 완료되면 확인 → 저장을 누르세요. 얼굴을 다시 촬영하려면 재촬영을 누르세요. 알아두기 * 이 제품의 얼굴 정보는 FaceStation 2, FaceLite의 얼굴 정보와 호환되지 않습니다. * 이 제품의 얼굴 정보는 장치에서뿐만 아니라 Suprema CLUe 서버에서 사진을 업로드하여 등록할 수도 있습니다. 사용자에게 얼굴 등록 링크를 전송하여 사용자 개인의 모바일 장치로도 얼굴을 등록할 수 있습니다. * 얼굴을 등록할 때 다음 사항에 유의하세요. * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. #### 사용자 정보 편집[](#사용자-정보-편집 "사용자 정보 편집에 대한 직접 링크 및 복사") 사용자 관리자나 전체 관리자가 등록된 사용자 정보를 편집할 수 있습니다. 사용자의 얼굴이나 카드를 추가할 수 있으며, PIN 및 권한을 수정할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 사용자 → 을 누르세요. 3. 사용할 검색 조건을 선택하세요. 전체, 사용자 ID, 이름, 얼굴, 카드로 사용자를 검색할 수 있습니다. 4. 편집하려는 사용자를 선택하세요. 5. [사용자 정보 등록](#registering-user-information)을 참고하여 정보를 수정한 뒤 OK를 누르세요. * 사용자를 삭제하려면 을 선택한 뒤 확인을 누르세요. 알아두기 출입 그룹은 Suprema CLUe 서버에서 등록할 수 있습니다. #### 사용자 전체 삭제[](#사용자-전체-삭제 "사용자 전체 삭제에 대한 직접 링크 및 복사") 등록된 모든 사용자를 한 번에 삭제할 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 사용자 → 을 선택하세요. 3. 전체 삭제를 선택해 체크한 뒤 OK를 누르세요. 4. 전체 사용자를 삭제하려면 확인을 누르세요. #### 사용자 등록현황 보기[](#사용자-등록현황-보기 "사용자 등록현황 보기에 대한 직접 링크 및 복사") 등록된 사용자, 얼굴, 카드 수를 한 눈에 볼 수 있습니다. 1. 을 누른 뒤 암호를 입력하고 메뉴에 진입하세요. 2. 사용자 → 을 누르세요. 사용자 등록현황을 확인할 수 있습니다.  --- ### 사용하기 최종 업데이트 | **2026년 7월 1일** 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. #### [📄️관리자 메뉴](/device/biostation_3_clue/admin-menu) [관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다.](/device/biostation_3_clue/admin-menu) #### [📄️사용자](/device/biostation_3_clue/user) [사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다.](/device/biostation_3_clue/user) #### [📄️인증](/device/biostation_3_clue/authentication) [지원하는 인증 방식과 인증 절차를 설명합니다.](/device/biostation_3_clue/authentication) #### [📄️설정](/device/biostation_3_clue/settings) [시스템 및 장치 설정 방법을 안내합니다.](/device/biostation_3_clue/settings) #### [📄️이벤트 로그](/device/biostation_3_clue/event-log) [장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다.](/device/biostation_3_clue/event-log) --- ## Biostation_3_max ### BioStation 3 Max 최종 업데이트 | **2026년 5월 13일** BioStation 3 Max는 신원 중심 보안을 위한 슈프리마의 플래그십 AI 기반 바이오인식 단말기입니다. 혼잡한 로비와 철저한 보안 출입 환경에 최적화된 제품으로, 하나의 7인치 터치스크린 화면에서 빠르고 신뢰할 수 있는 다중 인증과 폭넓은 크리덴셜 지원이 가능한, 보안이 강화된 고인증 보안 플랫폼입니다.  #### [안전을 위한 주의 사항→ 둘러보기](/device/biostation_3_max/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/biostation_3_max/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/biostation_3_max/installation) 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [사용하기→5 문서](/device/biostation_3_max/using-device) 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. * [관리자 메뉴](/device/biostation_3_max/admin-menu) * [사용자](/device/biostation_3_max/user) * [인증](/device/biostation_3_max/authentication) [ 5 문서](/device/biostation_3_max/using-device) #### [문제 해결→ 둘러보기](/device/biostation_3_max/troubleshooting) 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### [제품 사양→ 둘러보기](/device/biostation_3_max/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [규제 인증 정보→ 둘러보기](/device/biostation_3_max/regulatory-information) 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### [부록→ 둘러보기](/device/biostation_3_max/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 관리자 메뉴 최종 업데이트 | **2026년 3월 30일** 관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다. #### 대시보드[](#대시보드 "대시보드에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요.
대시보드에서 장치 사용 현황 및 정보를 확인할 수 있습니다. 또는 사용자 등록 마법사를 눌러 바로 사용자를 등록할 수도 있습니다. 2. 사용자를 등록하거나 장치를 설정하려면 대시보드 하단에서 원하는 메뉴를 선택하세요.  #### 출입문 제어[](#출입문-제어 "출입문 제어에 대한 직접 링크 및 복사") 연결된 출입문을 수동으로 개방, 잠금 또는 해제할 수 있습니다. 알아두기 * 장치를 마스터 장치로 구성한 경우에만 출입문을 제어할 수 있습니다. * 전체 관리자 또는 설정 관리자가 출입문을 제어할 수 있습니다. 1. 홈 화면에서 출입문을 선택하세요.  2. 관리자 권한 인증 수단으로 인증하세요. 3. 원하는 출입문 제어 방식을 선택하세요.  * 수동 개방: 출입문을 즉시 개방하거나 개방 상태를 유지할 시간을 설정할 수 있습니다. * 수동 잠금: 출입문을 즉시 잠그거나 잠금 상태를 유지할 시간을 설정할 수 있습니다. * 개방/잠금 해제: 수동 개방 또는 잠금 상태를 해제합니다. 알아두기 수동 개방 및 잠금 유지 시간은 1~86,400초로 설정할 수 있습니다. --- ### 부록 최종 업데이트 | **2025년 12월 15일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") * 이 제품의 소프트웨어는 Linux 커널을 수정하여 제작되었으며, Linux 커널의 라이선스는 GPL을 따르고 있습니다. GPL 라이선스에 대한 자세한 내용은 [GNU General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-general-public-v2-license)에서 확인할 수 있습니다. * 이 제품에 포함된 glibc 라이브러리는 LGPL을 따릅니다. LGPL 라이선스에 대한 자세한 내용은 [GNU Lesser General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-lesser-general-public-v21-license)에서 확인할 수 있습니다. * 이 제품에 포함된 WebRTC 라이브러리는 BSD-3-Clause을 따릅니다. BSD-3-Clause 라이선스에 대한 자세한 내용은 [The 3-Clause BSD License](https://docs.supremainc.com/legal/open-source-licenses#the-3-clause-bsd-license)에서 확인할 수 있습니다. * 이 제품에 포함된 OpenSSL은 OpenSSL 라이선스와 Original SSLeay 라이선스를 따릅니다. OpenSSL 라이선스와 Original SSLeay 라이선스에 대한 자세한 내용은 [OpenSSL License](https://docs.supremainc.com/legal/open-source-licenses#openssl-license)와 [Original SSLeay License](https://docs.supremainc.com/legal/open-source-licenses#original-ssleay-license)에서 확인할 수 있습니다. * 이 제품에 포함된 Open CV 4.8는 Apache 라이선스를 따릅니다. Apache 라이선스 2.0에 대한 자세한 내용은 [Apache License](https://docs.supremainc.com/legal/open-source-licenses#apache-license)에서 확인할 수 있습니다. * 이 제품에 포함된 NotoSans 폰트는 SIL 오픈 폰트 라이선스를 따릅니다. SIL 오픈 폰트 라이선스에 대한 자세한 내용은 [SIL OPEN FONT LICENSE](https://docs.supremainc.com/legal/open-source-licenses#sil-open-font-license)에서 확인할 수 있습니다. * 이 제품에 포함된 Linux 커널을 기반으로 수정된 소스와 glibc 라이브러리, WebRTC 라이브러리는 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 문의하여 다운로드 받을 수 있습니다. --- ### 인증 최종 업데이트 | **2026년 11월 2일** 지원하는 인증 방식과 인증 절차를 설명합니다. #### 인증 모드[](#인증-모드 "인증 모드에 대한 직접 링크 및 복사") 장치의 인증 모드를 설정할 수 있습니다. 얼굴, 지문, PIN, 카드 / QR코드, ID를 조합하여 인증 모드로 사용할 수 있으며, 각 인증 모드마다 사용할 스케줄을 설정할 수도 있습니다. 알아두기 지문 인증은 BS3M-ODB, BS3M-OAPB 제품에서만 사용할 수 있습니다. ##### 인증 모드 등록[](#registering-auth-mode "인증 모드 등록에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 을 선택하세요. 4. 을 누르면 추가할 수 있는 크리덴셜이 화면에 나타납니다. 원하는 크리덴셜을 추가하세요. 크리덴셜이 추가된 상태에서 을 누르면 추가한 크리덴셜을 삭제할 수 있습니다.  * : 얼굴, : 지문, : 카드 / QR코드, : ID, : PIN * 선택한 인증 방법을 순서대로 모두 인증하도록 조합하거나, 선택한 인증 방법 중 일부만 선택해 인증하도록 조합할 수 있습니다. 예를 들어,  +  + 으로 조합할 경우 카드 / QR코드, 얼굴, PIN을 모두 인증해야 하며,  +  / 으로 조합할 경우 카드 / QR코드로 인증한 뒤 얼굴 또는 PIN을 입력해야 합니다. 5. 원하는 인증 모드를 설정한 뒤 스케줄을 설정하세요. 알아두기 * 스케줄은 BioStar X에서 설정할 수 있습니다. 설정한 스케줄이 없다면 항상 사용만 선택할 수 있습니다. * 스케줄 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-schedule)를 참고하세요. * QR 코드 인증을 사용하려면 인증 → 인증 옵션에서 QR 인증이 활성화 되어있어야 하며, 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [라이선스](/device/biostation_3_max/settings#license)를 참고하세요. 6. 설정을 저장하려면 OK를 누르세요. ##### 인증 모드 편집[](#인증-모드-편집 "인증 모드 편집에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 수정할 인증 모드를 선택하세요. 4. [인증 모드 등록](#registering-auth-mode)을 참고하여 인증 모드를 수정한 뒤 OK를 누르세요. ##### 인증 모드 삭제[](#인증-모드-삭제 "인증 모드 삭제에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 을 누른 뒤 삭제할 항목을 선택하세요. 여러 개를 선택할 수도 있습니다. 4. 선택한 항목을 삭제하려면 OK를 누르세요. #### 인증 옵션[](#operation "인증 옵션에 대한 직접 링크 및 복사") 서버 매칭, QR 인증 등 인증 관련 옵션을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 인증 옵션에서 원하는 옵션을 활성화하세요.  * 서버 매칭 (지문, 카드, ID): 서버 매칭을 사용하면 장치가 아닌 BioStar X에서 사용자 인증을 수행합니다. 장치에 저장된 사용자 정보가 많거나 크리덴셜 정보가 저장된 장치를 외부에 노출하고 싶지 않은 경우 유용하게 사용할 수 있습니다. 알아두기 * 서버 매칭은 지문, 카드, ID만 사용할 수 있습니다. * 서버 매칭을 사용할 경우 장치와 BioStar X에서 서버 매칭을 활성화해야 합니다. BioStar X 서버 매칭 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-server-server#servermatching)를 참고하세요. * QR 인증: 장치의 카메라를 통한 QR 코드 인증 사용 여부를 설정할 수 있습니다. 알아두기 QR 인증을 사용하려면 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [라이선스](/device/biostation_3_max/settings#license)를 참고하세요. * 카드를 QR로 인증하기: 사용자에게 발급한 CSN 카드 또는 Wiegand 카드와 동일한 데이터의 QR코드로 인증할 수 있도록 설정할 수 있습니다. QR 인증이 활성화되어있는 경우에만 설정할 수 있습니다. #### PIN[](#pin "PIN에 대한 직접 링크 및 복사") 비밀번호 입력 시 스크램블 키패드 사용 여부를 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 PIN에서 스크램블 키패드 사용 여부를 설정하세요.  * 스크램블 키패드: 비밀번호를 입력할 때 숫자 키의 위치가 무작위로 섞여 비밀번호 유출을 방지할 수 있습니다. #### 인증 결과 표시 옵션[](#인증-결과-표시-옵션 "인증 결과 표시 옵션에 대한 직접 링크 및 복사") 인증 결과 표시 옵션을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 인증 결과 표시 옵션에서 원하는 항목을 변경하세요.  * 사용자 ID 표시: 장치의 인증 결과 화면에서 사용자 ID가 표시되는 방법을 선택할 수 있습니다. * 전체 표시: 사용자 ID를 모두 표시합니다. * 첫 문자만 표시: 사용자 ID의 첫 문자만 표시합니다. * 표시하지 않기: 사용자 ID를 표시하지 않습니다. * 사용자 이름 표시: 장치의 인증 결과 화면에서 사용자 이름이 표시되는 방법을 선택할 수 있습니다. * 전체 표시: 사용자 이름을 모두 표시합니다. * 첫 문자만 표시: 사용자 이름의 첫 문자만 표시합니다. * 표시하지 않기: 사용자 이름을 표시하지 않습니다. #### 얼굴 & 지문[](#얼굴--지문 "얼굴 & 지문에 대한 직접 링크 및 복사") ##### 얼굴[](#얼굴 "얼굴에 대한 직접 링크 및 복사") 얼굴 인증에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 얼굴 & 지문을 선택하세요. 3. 얼굴 인증 옵션이나 얼굴 인식 설정에서 원하는 항목을 변경하세요.   * 모션 센서 감도: 장치 주변에 움직임을 감지하는 감도를 설정합니다. 모션 센서 감도를 끔으로 설정한 경우, 얼굴을 인증하려면 화면을 터치한 뒤 인증을 진행하세요. * 등록 대기 시간: 설정한 시간 동안 얼굴을 등록하지 못하면 얼굴 등록이 취소됩니다. * 인증 대기 시간: 설정한 시간 동안 인증을 완료하지 못하면 인증에 실패합니다. * 등록얼굴 중복검사: 얼굴 등록 시 중복 얼굴 여부를 검사할 수 있습니다. * 얼굴 검출 설정: 얼굴 인증 시 장치가 얼굴을 검출할 영역의 위치와 크기를 설정할 수 있습니다. 알아두기 최적의 성능을 위해 얼굴 검출 설정의 하위 옵션은 기본 설정 값 사용을 권장합니다. 각 옵션의 기본 값은 다음과 같습니다. * 최대 얼굴 회전 각도: 15 * 얼굴 인식 거리: 최소 30 cm, 최대 100 cm * 얼굴 인식 영역 넓히기: 비활성화 * ToM 등록: ToM 등록을 활성화하면 BioStar X에서 발급받은 템플릿 온 모바일을 등록할 수 있습니다. 템플릿 온 모바일은 사용자의 바이오 메트릭 템플릿을 모바일 기기에 저장하는 모바일 액세스 카드로 BioStar X 서버, Airfob Portal과 장치에 사용자 데이터를 저장하지 않고도 바이오 메트릭으로 인증할 수 있습니다. 알아두기 템플릿 온 모바일에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/enroll-credential-mobile#template-on-mobile)를 참고하세요. * 비주얼 페이스 이미지 저장하기: 비주얼 페이스에 실제 이미지와 템플릿을 모두 저장하도록 하거나 실제 이미지는 저장하지 않고 템플릿만 저장하도록 설정할 수 있습니다. 비활성화할 경우 저장된 비주얼 페이스의 이미지가 모두 삭제되며, 앞으로 등록되는 비주얼 페이스도 이미지를 제외한 템플릿만을 저장합니다. 알아두기 이 설정을 비활성화한 후에는 BioStar 2 v2.9.7 이상 또는 BioStar X에 연결하여 사용하세요. * 보안 등급: 1:N 인증을 위한 보안 등급을 설정할 수 있습니다. * 작동 모드: 얼굴 인증 시 장치의 작동 모드를 설정할 수 있습니다. * 퓨전 매칭: 비주얼 및 적외선 매칭이 모두 동작하여 얼굴 인증의 정확도를 높일 수 있습니다. * 빠른 인증: 사용자는 장치의 인증 범위 안에서 걸어가면서도 얼굴을 인증하는 등 빠르게 인증을 수행할 수 있습니다. * 위조 얼굴 검출: 사진 등의 위조 얼굴을 이용한 사용자 인증을 방지할 수 있습니다. 작동 모드를 퓨전 매칭으로 설정할 때 활성화됩니다. 알아두기 햇빛이 강한 환경에서는 위조 얼굴 검출 기능을 보통으로 사용하는 것을 권장합니다. * 고급 설정: 마스크 검출 등 얼굴 인증에 대한 고급 설정을 변경할 수 있습니다. * 마스크 검출: 마스크 검출 사용 여부를 설정할 수 있습니다. * 검출 모드: 마스크 착용 여부를 확인하는 방식을 설정할 수 있습니다. 마스크 검출을 사용으로 설정할 경우 활성화됩니다. 알아두기 * 마스크 착용 (하드): 마스크를 착용하지 않은 사용자는 인증이 거부되며, 마스크 미착용 이벤트가 로그로 기록됩니다. * 마스크 착용 (소프트): 마스크를 착용하지 않은 사용자도 인증할 수 있으나 마스크 미착용 이벤트가 로그로 기록됩니다. * 마스크 미착용: 마스크를 착용하지 않은 사용자만 인증할 수 있으며, 이 모드를 사용할 경우 마스크 확인 모드가 확인 후 인증으로 고정됩니다. * 마스크 검출 등급: 마스크 착용을 감지하는 감도를 설정할 수 있습니다. 마스크 검출을 사용으로 설정할 경우 활성화됩니다. * 확인 모드: 장치의 용도에 따라 확인 모드를 설정할 수 있습니다. 알아두기 * 인증 후 확인: 인증을 수행한 뒤 사용자의 마스크 착용 여부를 확인합니다. * 확인 후 인증: 사용자의 마스크 착용 여부를 확인한 뒤 인증을 수행합니다. * 확인만: 장치를 마스크 착용 여부를 확인하는 용도로만 사용할 수 있습니다. 이 모드를 사용할 경우 인증과 관계없이 마스크를 착용한 사용자는 모두 출입할 수 있습니다. ##### 지문 BS3M-ODB, BS3M-OAPB[](#fingerprint "fingerprint에 대한 직접 링크 및 복사") 지문 인증에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 얼굴 & 지문을 선택하세요. 3. 지문 인증 옵션에서 원하는 항목을 변경하세요.  * 보안 등급: 1:N 인증을 위한 보안 등급을 설정할 수 있습니다. * 매칭 대기 시간: 지문 매칭 시 대기 시간을 설정할 수 있습니다. 설정한 시간 동안 인증을 완료하지 못하면 인증에 실패합니다. * 이미지 표시: 지문을 스캔했을 때 원본 이미지를 볼 수 있습니다. * 센서 감도: 지문 인식 센서의 민감도를 설정할 수 있습니다. 센서 감도를 높여 정밀한 지문 정보를 얻으려면 센서 감도를 높게 설정하세요. * 1:N Fast 모드: 지문 인증 속도를 설정할 수 있습니다. 자동을 선택하면 장치에 등록된 총 지문 템플릿의 개수에 따라 인증 속도가 설정됩니다. * 템플릿 형식: 지문 템플릿 형식을 설정할 수 있습니다. SUPREMA가 기본으로 설정되어 있으며, 템플릿 형식을 변경할 경우 이전에 저장된 모든 지문을 사용할 수 없으므로 변경 시 유의하세요. * 센서 모드: 자동 켜짐으로 설정하면 지문 센서가 사용자의 손가락을 인식하여 켜집니다. 항상 켜짐으로 설정하면 지문을 스캔하지 않을 때에도 항상 센서가 켜져 있습니다. * 위조 지문 검출: 위조 지문 검사 등급을 설정할 수 있습니다. 위조 지문 검사 등급이 높을수록 실제 사람 지문에 대한 거부율도 높아질 수 있습니다. * 등록 품질 검사: 높은 품질의 지문 정보를 저장하기 위해 스캔한 지문의 품질을 검사할 수 있습니다. 활성화하면 지문 품질이 낮을 경우 사용자에게 알려주어 지문을 올바르게 스캔하도록 도와줍니다. * 등록지문 중복검사: 지문 등록 시 중복 지문 여부를 검사할 수 있습니다. #### 근태[](#근태 "근태에 대한 직접 링크 및 복사") 근태 모드 등록 방법을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 근태를 선택하세요. 3. 원하는 항목을 설정하세요.  * 근태 모드: 근태 모드를 사용할 방법을 설정할 수 있습니다. * 근태 코드: 근태 이벤트를 등록할 수 있습니다. 근태 이벤트를 등록하려면 근태 코드 → 을 선택한 뒤 화면에 표시할 아이콘, 근태 이벤트 이름, 스케줄을 설정하세요. * 근태 등록 필요: 사용자가 인증할 때 근태 이벤트를 반드시 선택하도록 설정할 수 있습니다. 근태 모드를 수동변경으로 설정했을 때 사용할 수 있습니다. * 근태 고정 키: 관리자가 선택한 근태 이벤트만 사용하도록 설정할 수 있습니다. 근태 모드를 고정으로 설정했을 때 사용할 수 있습니다. * 작업 코드: 작업 코드 사용 여부를 선택할 수 있습니다. --- ### 이벤트 로그 최종 업데이트 | **2026년 1월 22일** 장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다. #### 이벤트 로그 검색[](#이벤트-로그-검색 "이벤트 로그 검색에 대한 직접 링크 및 복사") 조건을 설정하여 로그를 검색할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 대시보드에서 를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 특정 이벤트를 검색하려면 을 누른 뒤 원하는 항목을 변경하세요.  4. 검색 조건을 설정하고 OK를 누르면 조건에 맞는 로그가 화면에 나타납니다. #### 전체 로그 삭제[](#전체-로그-삭제 "전체 로그 삭제에 대한 직접 링크 및 복사") 저장된 로그를 모두 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 대시보드에서 를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 전체 로그를 삭제하려면 을 선택한 뒤 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. #### 로그 사용량 보기[](#로그-사용량-보기 "로그 사용량 보기에 대한 직접 링크 및 복사") 로그 사용 현황을 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 대시보드에서  → 을 누르세요. 장치의 이벤트 로그 및 이미지 로그 사용량을 확인할 수 있습니다.  --- ### 시작하기 최종 업데이트 | **2026년 7월 16일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | | | ---------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------------------------ | -------------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------------------- | |  |  |  |  | | BioStation 3 Max (BS3M-ODB, BS3M-OAPB) | 벽걸이용 브래킷 (BS3M-ODB, BS3M-OAPB) | BioStation 3 Max (BS3M-DB, BS3M-APB) | 벽걸이용 브래킷 (BS3M-DB, BS3M-APB) | |  |  |  |  | | 연결 케이블 | 다이오드 | 120 Ω 저항 | 고정용 나사 x6 | | | | | | -------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------- | |  |  |  | | 브래킷 고정용 나사(별 모양) | 케이블 커버 | 퀵 가이드 | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. - 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사")  * **LED 상태 표시등**: 제품의 작동 상태가 표시됩니다. * 초록색: 인증 성공 * 빨간색: 인증 실패 * 파란색: 정상 동작 상태 * 파란색/초록색 점멸: * DHCP를 사용으로 설정 시 IP 주소를 받아오지 못하는 상태 * 슬레이브 모드일 때 마스터 장치와 연결이 끊어진 상태 * 빨간색/보라색 점멸: 장치 잠금 상태 * 노란색 점멸: 입력 대기 상태 * **마이크**: 인터폰 연결 시 사용자의 음성을 전달합니다. * 마이크를 가리거나 막으면 음성 전달이 원활하지 않을 수 있습니다. * **적외선 카메라**: 적외선 이미지를 촬영합니다. * **비주얼 카메라**: 실제 이미지를 촬영합니다. * **디스플레이**: 동작을 위한 UI를 제공합니다. * **RF 카드 및 모바일 출입카드 인식부**: 출입을 위해 RF 카드 또는 모바일 출입카드를 인식시키는 부분입니다. * **지문 인식부**: BS3M-ODB, BS3M-OAPB 출입을 위해 지문을 인식시키는 부분입니다. * **스피커**: 소리를 들을 수 있습니다. * **이더넷**: 이더넷 케이블을 연결합니다. * **Input (4핀)**: Input 케이블을 연결합니다. * **릴레이 (3핀)**: 릴레이 케이블을 연결합니다. * **RS-485 (4핀)**: RS-485 케이블을 연결합니다. * **USB 확장 포트 (5핀)**: 기타 액세서리 제품을 연결할 수 있습니다. * **Wiegand 출력 (4핀)**: Wiegand 출력 케이블을 연결합니다. * **Wiegand 입력 (4핀)**: Wiegand 입력 케이블을 연결합니다. * **전원 (2핀)**: 전원 케이블을 연결합니다. * **USB (Type-C) 메모리 슬롯**: USB 메모리를 연결합니다. #### 케이블 및 커넥터[](#케이블-및-커넥터 "케이블 및 커넥터에 대한 직접 링크 및 복사") ##### 전원[](#전원 "전원에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------ | | 1 | PWR +VDC | 빨간색 | | 2 | PWR GND | 검은색 | ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------- | ------ | | 1 | RLY NO | 흰색 | | 2 | RLY COM | 파란색 | | 3 | RLY NC | 주황색 | ##### RS-485[](#rs-485 "RS-485에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------ | | 1 | 485 TRXP | 파란색 | | 2 | 485 TRXN | 노란색 | | 3 | 485 GND | 검은색 | | 4 | SH GND | 회색 | ##### Input[](#input "Input에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | --------- | ------ | | 1 | INPUT0 | 빨간색 | | 2 | INPUT1 | 노란색 | | 3 | INPUT2 | 주황색 | | 4 | INPUT GND | 검은색 | ##### Wiegand 입출력[](#wiegand-입출력 "Wiegand 입출력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | #### 마스터 관리자 설정하기 CE향 제품[](#마스터-관리자-설정하기-ce향-제품 "마스터-관리자-설정하기-ce향-제품에 대한 직접 링크 및 복사") 마스터 관리자 기능은 장치의 전체 관리자 권한을 강화하여, 장치의 보안을 향상시키고 무단 접근 및 설정 변경을 방지하기 위한 기능입니다. 이 기능은 EU 지역용 **CE향 제품**에만 적용되며, **CE향 제품**에는 **반드시 마스터 관리자를 등록**해야 합니다. 등록된 마스터 관리자만 관리자 메뉴에 진입하여 장치 설정을 변경할 수 있습니다. 알아두기 * 이 기능은 EU 지역용 **CE향 제품**의 보안성을 강화하기 위해 도입된 필수 정책이며, **글로벌향 (Non-CE)** 장치에서는 지원되지 않습니다. * 마스터 관리자는 직접 삭제할 수 없으며 공장 초기화 시에만 삭제됩니다. ##### 마스터 관리자 지원 정책 CE향 vs 글로벌향 (Non-CE)[](#master-admin-support-policy "master-admin-support-policy에 대한 직접 링크 및 복사") 마스터 관리자 기능은 CE 마크가 있는 라벨이 부착된 CE향 제품에서만 활성화됩니다. 제품 뒷면 라벨 스티커를 통해 **CE향** / **글로벌향 (Non-CE)** 제품을 식별할 수 있으며, 이에 따라 기능이 다음과 같이 구분되어 동작합니다. * **CE향**: CE 마크 있음 * **글로벌향 (Non-CE)**: CE 마크 없음 | 구분 | CE향 제품 | 글로벌향 (Non-CE) 제품 | | ----------------- | ---------------------- | ---------------------- | | 마스터 관리자 | 활성화 (비활성화 불가) | 미지원 | | 관리자 2단계 인증 | 필수 | 미지원 | | **최소 PIN 길이** | 최소 8자리 이상 | 최소 4자리 이상 | BioStar X(또는 BioStar 2)와 연결 시, 장치의 지원 여부에 따라 마스터 관리자 설정 표시가 달라지며 관리자 2단계 인증 메뉴의 활성화 여부도 자동으로 동기화됩니다. ##### 펌웨어 업그레이드 시 동작 로직[](#firmware-upgrade-logic "펌웨어 업그레이드 시 동작 로직에 대한 직접 링크 및 복사") 기존에 사용 중인 제품의 펌웨어를 업그레이드할 경우, **업그레이드 이전 버전**과 **업그레이드 대상 버전**의 조합에 따라 마스터 관리자 및 관리자 2단계 인증 지원 여부가 달라질 수 있습니다. 자세한 버전별 지원 여부는 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. ##### 마스터 관리자 등록하기[](#마스터-관리자-등록하기 "마스터 관리자 등록하기에 대한 직접 링크 및 복사") CE향 새 장치에서는 처음부터 마스터 관리자를 필수적으로 등록해야 하며, 등록하지 않을 경우 장치 사용이 제한됩니다. 알아두기 * 최초 부팅 시 마스터 관리자 등록 화면이 나타나며, 등록을 완료하지 않으면 다음 화면으로 이동할 수 없습니다. * BioStar X(또는 BioStar 2)와 연결하여 장치 전체 관리자를 할당하더라도 마스터 관리자를 장치에서 직접 등록해야만 모든 기능을 사용할 수 있습니다. * 새 장치는 펌웨어 다운그레이드를 할 수 없습니다. 1. 새 장치를 최초 부팅하면 마스터 관리자 등록 화면이 나타납니다.  2. EU 지역 보안 정책에 따라 마스터 관리자는 **최소 두 종류 이상**의 크리덴셜을 등록해야 합니다. 원하는 크리덴셜 두 종류를 선택하여 등록하세요.  마스터 관리자에 등록할 수 있는 크리덴셜은 다음과 같습니다. | 크리덴셜 종류 | 등록 가능 개수 | 세부 조건 | | ------------- | -------------- | --------------------------------------------------------- | | 카드 | 최대 4개 | CSN, Wiegand 타입만 지원
동일 타입 내 중복 등록 불가 | | 얼굴 | 최대 2개 | 동종 알고리즘 탑재 장치에서만 등록 가능 | | 지문 | 최대 2개 | - | | PIN | 1개 | 최소 8자리 이상 (CE 규제 적용) | **등록 조건** * 최소 두 종류 이상의 크리덴셜을 등록해야 합니다. * 장치가 지원하는 모든 크리덴셜을 인증 수단으로 사용할 수 있습니다. 3) 두 종류 이상의 크리덴셜을 등록한 후, 완료 버튼을 누르면 마스터 관리자 등록이 완료됩니다.  ##### 안내 사항[](#안내-사항-1 "안내 사항에 대한 직접 링크 및 복사") * **BioStar 소프트웨어를 통한 PIN 등록 시** 마스터 관리자를 지원하지 않는 글로벌향 (Non-CE) 제품은 4자리 이상의 PIN을 장치에서 직접 등록할 수 있습니다. 단, BioStar X(또는 BioStar 2)를 통해 사용자를 등록하는 경우 아래 버전에서는 최소 8자리 PIN이 필요합니다. * BioStar 2 v2.9.11 이상 * BioStar X v1.0.0 ~ v1.0.2 위 버전에서 4자리 PIN으로 등록된 사용자는 장치 관리자로 지정할 수 없습니다. * **장치 해시키 수동 변경 시** 장치 해시키를 수동으로 변경할 경우 마스터 관리자의 PIN이 삭제된다는 경고 메시지가 표시되므로 메시지를 확인한 후 변경하세요. * **RS-485 통신구간 얼굴 이미지 전송 제한** RS-485 통신구간에서는 바이오메트릭 크리덴셜 이미지가 전송되지 않으므로, 슬레이브 장치에서 등록된 마스터 관리자 얼굴 조회 시 대체 이미지를 표시합니다. #### 올바른 얼굴 등록 및 인증 방법[](#올바른-얼굴-등록-및-인증-방법 "올바른 얼굴 등록 및 인증 방법에 대한 직접 링크 및 복사") ##### 얼굴 등록 시 주의 사항[](#cautions-enrolling-faces "얼굴 등록 시 주의 사항에 대한 직접 링크 및 복사") * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. ##### 얼굴 인증 시 주의 사항[](#cautions-authenticating-face "얼굴 인증 시 주의 사항에 대한 직접 링크 및 복사") * 장치의 화면 중앙에 얼굴이 나타나도록 하세요. 위치 가이드가 표시될 경우 화면의 안내에 따라 얼굴을 인증하세요. * 모자, 마스크, 선글라스, 안대 등으로 얼굴의 일부를 가릴 경우 인증에 실패할 수 있습니다. 눈썹과 얼굴을 모두 장치가 인식할 수 있도록 얼굴을 가리지 마세요. * 장치와의 거리가 90~100 cm 떨어진 위치에서 인증하세요. - 장치의 화면에 양쪽 어깨가 모두 나타나도록 하세요. 좌우 어깨의 대칭이 맞지 않을 경우 인증에 실패할 수 있습니다. 움직이지 말고, 정면으로 서서 얼굴을 인증하세요. #### 올바른 지문 입력 방법 BS3M-ODB, BS3M-OAPB[](#cautions-enrolling-fingers "cautions-enrolling-fingers에 대한 직접 링크 및 복사") 지문 인식률을 높이기 위해 올바르게 지문을 등록하세요. 이 제품은 사용자의 지문 입력 각도 및 위치가 바뀌더라도 지문을 인식할 수 있습니다. 지문을 등록할 때 다음 사항에 유의하여 등록하면 인식률을 높일 수 있습니다. ##### 지문 입력을 위한 손가락 선택[](#지문-입력을-위한-손가락-선택 "지문 입력을 위한 손가락 선택에 대한 직접 링크 및 복사")  * 한 손에 짐을 들거나 손가락에 상처가 나는 경우와 같이 특정 손가락의 지문을 사용하기 어려운 경우를 대비하여, 한 명의 사용자 당 최대 10 개의 지문을 등록할 수 있습니다. * 지문이 잘 인식되지 않는 사용자의 경우 동일 손가락을 두 번 중복으로 등록하여 인식률을 높일 수 있습니다. * 손가락에 상처가 있거나 지문이 흐릴 경우 다른 손가락의 지문을 입력하세요. * 지문 입력 시 검지 또는 중지를 사용할 것을 권장합니다. 다른 손가락은 지문 센서 중앙에 정확히 위치하기 어려워서 인식률이 떨어질 수 있습니다. ##### 지문 등록 방법[](#지문-등록-방법 "지문 등록 방법에 대한 직접 링크 및 복사") 1. 지문을 등록할 때 화면에 "지문을 입력하세요"라고 표시되면 등록할 손가락을 지문 인식부에 올리고, 살며시 눌러 지문이 잘 인식되도록 하세요.  2. "삑" 소리가 난 뒤 재입력 화면이 나타나면, 등록한 손가락의 지문을 다시 스캔하세요. (등록할 손가락의 지문은 두 번 입력합니다.) ###### 지문 등록 시 주의 사항[](#cautions-enrolling-fingerprint "지문 등록 시 주의 사항에 대한 직접 링크 및 복사") 지문 인식할 때 처음에 등록된 지문과 비교하기 때문에 지문 등록이 가장 중요합니다. 지문을 등록할 때 다음 사항에 유의하세요.  * 손가락이 센서에 완전히 접촉되도록 깊이 위치시키세요. * 지문의 중심점 부분이 센서의 중심에 오도록 위치시키세요. * 손가락에 상처가 있거나 지문이 흐릴 경우 다른 손가락의 지문을 입력하세요. * 지문 인식 시 화면 안내에 따라 움직이지 말고 정확하게 입력하세요. * 손가락을 세워 센서와의 접촉 면적이 작아지거나 손가락 각도가 틀어진 경우에는 지문 인식이 되지 않을 수 있습니다. ###### 지문 인식이 잘 되지 않는 경우[](#지문-인식이-잘-되지-않는-경우 "지문 인식이 잘 되지 않는 경우에 대한 직접 링크 및 복사") 이 제품은 계절의 변화나 손가락의 상태 변화에 관계없이 지문을 인식할 수 있습니다. 하지만, 외부 환경이나 지문 입력 방법에 따라 인식률의 차이가 있을 수 있습니다. 지문이 잘 인식되지 않는 경우 다음의 조치를 취할 것을 권장합니다. * 손가락에 물이나 땀이 있을 경우 물기를 닦은 뒤 입력하세요. * 손가락이 너무 건조한 경우 손 끝에 입김을 가볍게 분 뒤 입력하세요. * 손가락에 상처가 생긴 경우 다른 손가락의 지문을 다시 등록하세요. * 처음 등록된 지문은 올바르게 입력되지 않은 경우가 많으므로 [지문 등록 시 주의 사항](#cautions-enrolling-fingerprint)에 따라 지문을 다시 등록하세요. #### QR/바코드 및 장치 라이선스에 대한 참고 사항[](#qr바코드-및-장치-라이선스에-대한-참고-사항 "QR/바코드 및 장치 라이선스에 대한 참고 사항에 대한 직접 링크 및 복사") ##### 올바른 QR/바코드 인증 방법[](#how-to-scan-qrbarcode "올바른 QR/바코드 인증 방법에 대한 직접 링크 및 복사") 사용자에게 QR/바코드를 발급하여 인증 수단으로 사용할 수 있습니다. 인식률을 높이기 위해 화면의 안내에 따라 올바르게 QR/바코드를 스캔하세요.  * 장치의 카메라와 QR/바코드 사이의 거리를 8~25 cm로 유지하세요. * QR/바코드를 장치의 스캔 화면 중앙에 오도록 위치시키세요. * 모바일 장치에 내려받은 QR/바코드로 인증할 경우 화면이 잘 보이도록 모바일 장치의 밝기를 조정하세요. * 화면의 지시에 따르지 않을 경우 QR/바코드 인식이 오래 걸리거나 실패할 수 있습니다. ##### 장치 라이선스 참고 사항[](#장치-라이선스-참고-사항 "장치 라이선스 참고 사항에 대한 직접 링크 및 복사") * 더 다양한 QR/바코드 인증을 사용하려면 별도의 장치 라이선스가 필요합니다. 장치 라이선스를 발급하려면 구입처에 문의하세요. * 장치 라이선스 파일은 암호화된 파일이므로 임의로 수정할 수 없습니다. * 장치 라이선스는 장치 ID를 기준으로 발급됩니다. 비정상적인 방법으로 장치 ID를 변경할 경우 라이선스에 대한 보증 서비스가 제공되지 않습니다. --- ### 설치하기 최종 업데이트 | **2026년 1월 5일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 브래킷 및 제품 고정[](#브래킷-및-제품-고정 "브래킷 및 제품 고정에 대한 직접 링크 및 복사") 알아두기 이 문서에서는 BS3M-ODB, BS3M-OAPB 모델의 형상을 기준으로 설치 방법을 설명합니다. BS3M-DB, BS3M-APB 모델의 경우에도 동일한 방법으로 설치하세요. 1. 제품을 장착할 위치를 정하세요.  알아두기 * 장치를 설치할 최적의 높이는 아래와 같습니다. * BS3M-ODB, BS3M-OAPB: 124 cm * BS3M-DB, BS3M-APB: 127 cm - 장치를 직사 광선이나 자외선에 직접 노출된 장소에 설치하지 마세요. - 사용자가 얼굴을 인증할 때 얼굴에 직사광선이 닿지 않도록 설치 위치를 조정하세요. 2. 제품을 장착할 위치에 고정용 나사를 이용하여 브래킷을 단단히 고정하세요.  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 200 mm | | 120 mm | 180 mm | | 150 mm | 150 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 3. 케이블 커버를 장착한 뒤 커버에 끼워져 있는 6개의 나사를 돌려 단단히 고정하고, 고정된 브래킷 위에 제품을 장착하세요.  알아두기 IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 4. 제품 고정용 나사를 돌려 제품과 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/biostation_3_max/product-specifications#specs.power)을 참고하세요. - Secure I/O 2, 전기정(전기식 잠금장치), 제품은 반드시 개별 전원을 사용하세요. 전원을 함께 연결하여 사용하면 장치가 오작동할 수 있습니다. * 전원 연결 시 제품과 전원 장치 간의 거리에 주의하세요. 제품과 전원 장치는 최대한 가깝게 설치해야 합니다. 올바르게 연결하지 않을 경우 제품이 오작동할 수 있으므로 주의하세요. 제품과 전원 장치의 거리가 먼 경우 16 AWG 또는 18 AWG 케이블을 사용할 것을 권장합니다. 사용하는 케이블의 규격과 설치 환경에 따라 연결할 수 있는 거리가 다를 수 있습니다. 이 제품은 DC 24V와 DC 12V 전원을 모두 지원하므로, 각 케이블 규격에 따른 최대 연장 길이를 확인하여 전원을 올바르게 연결하세요. | 케이블 규격 | 최대 연장 길이 | | | ----------- | -------------- | ------ | | | DC 12V | DC 24V | | 16 AWG | 50 m | 150 m | | 18 AWG | 30 m | 136 m | | 20 AWG | 20 m | 90 m | - 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. * CAT5 UTP 2-Wire 케이블을 전원 공급 용도로 사용하지 마세요. #### 네트워크 연결[](#네트워크-연결 "네트워크 연결에 대한 직접 링크 및 복사") ##### TCP/IP[](#tcpip "TCP/IP에 대한 직접 링크 및 복사") ###### LAN 연결 (허브와 연결)[](#lan-연결-허브와-연결 "LAN 연결 (허브와 연결)에 대한 직접 링크 및 복사") 일반 타입의 CAT-5e 케이블을 사용하여 허브와 연결할 수 있습니다.  ###### LAN 연결 (PC와 직접 연결)[](#lan-연결-pc와-직접-연결 "LAN 연결 (PC와 직접 연결)에 대한 직접 링크 및 복사") 이 제품은 자동 MDI/MDIX 기능을 지원하므로 크로스 케이블이나 일반 스트레이트 타입의 CAT-5e 케이블로 PC에 직접 연결할 수 있습니다.  알아두기 기가 비트 이더넷 스위치를 사용할 때 아래 정보를 확인하세요. * CAT-5e 비차폐 꼬임선(UTP)을 사용하세요. * 4 쌍(8 선)을 모두 네트워크 연결로 사용하세요. * 네트워크 케이블의 일부 쌍이나 선을 다른 용도로 사용하지 마세요. ###### 네트워크 포트 및 서비스[](#네트워크-포트-및-서비스 "네트워크 포트 및 서비스에 대한 직접 링크 및 복사") 이 제품은 네트워크 통신 및 원활한 서비스 운영을 위해 아래와 같은 포트를 사용합니다. | 프로토콜 | 서비스 | | -------- | ----------------------------------------------------------------------------- | | **TCP** | 서버와 장치 간의 통신 서비스 및 장치 운영 상태 전환 서비스를 위해 사용됩니다. | | **UDP** | 네트워크 상에서 장치를 검색하기 위한 장치 검색 서비스에 사용됩니다. | 알아두기 상기 포트는 제품의 정상적인 네트워크 기능 제공을 위해 사용되며, 방화벽 또는 네트워크 보안 설정 시 해당 포트의 사용이 허용되어야 합니다. #### Input 연결[](#input-연결 "Input 연결에 대한 직접 링크 및 복사")  #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 N/C 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 N/O 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### 자동문 연결[](#자동문-연결 "자동문 연결에 대한 직접 링크 및 복사")  #### 독립형 연결[](#독립형-연결 "독립형 연결에 대한 직접 링크 및 복사") 별도의 I/O 장치를 연결하지 않고 제품을 직접 출입문 잠금 장치, 퇴실 버튼, 출입문 센서 등에 연결할 수 있습니다.  주의 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - FaceStation 2, FaceLite 가 마스터 장치일 때 BioStation 3 Max 를 슬레이브 장치로 사용할 수 없으며, 반대의 경우로도 사용할 수 없습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Secure I/O 2 연결[](#secure-io-2-연결 "Secure I/O 2 연결에 대한 직접 링크 및 복사") 제품에 I/O 장치인 Secure I/O 2를 RS-485로 연결할 수 있습니다. 제품과 Secure I/O 2의 연결이 끊기거나 외부 요인에 의해 제품의 전원이 차단되더라도 보안을 유지할 수 있습니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인으로 연결할 경우 종단 저항(120Ω)을 데이지 체인 연결의 양 끝에 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요.  알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - FaceStation 2, FaceLite 가 마스터 장치일 때 BioStation 3 Max 를 슬레이브 장치로 사용할 수 없으며, 반대의 경우로도 사용할 수 없습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사") Wiegand 입력 장치로 사용  Wiegand 출력 장치로 사용  --- ### 제품 사양 최종 업데이트 | **2026년 10월 27일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 크리덴셜[](#specs.credentials) ##### 바이오 인식 **얼굴** * 인증 거리[](#anno1): 0.3 ~ 1.3 m * 인증 높이 : 1.4 ~ 1.9 m * 매칭 속도 : 0.2초 이내 * 위조 얼굴 검출 : 지원 **지문**BS3M-ODB, BS3M-OAPB * 이미지 크기 : 300 x 400 픽셀 * 해상도 : 500 dpi * 템플릿 : SUPREMA / ISO19794-2 / ANSI-378 * 추출 / 매치 : MINEX 인증 및 호환 * 센서 인증 : FBI PIV 및 FBI Mobile ID FAP20 * 위조 지문 검출 : 지원 (SW 기반) ##### RF 카드 BS3M-DB, BS3M-ODB 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa BS3M-APB, BS3M-OAPB 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos ##### RF 인식 거리[](#anno2) EM/MIFARE/DESFire/HID iCLASS: 50 mm, HID Prox/FeliCa: 30 mm ##### 모바일 NFC, BLE ##### 스크램블 키패드(PIN) 지원 ##### QR/바코드[](#anno3) 지원[](#anno4) ##### QR/바코드 인식 권장 거리[](#anno5) 8 ~ 25 cm #### 일반[](#specs.general) ##### 모델명 BS3M-DB, BS3M-APB, BS3M-ODB, BS3M-OAPB ##### CPU 1.4 GHz Quad Core ##### 메모리 32 GB Flash + 4 GB RAM ##### 크립토 칩 지원 ##### 디스플레이 7" IPS 컬러 LCD ##### 화면 해상도 800 x 1280 픽셀 ##### 소리 16 bit ##### 동작 온도 -20 °C ~ 50 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 90 %, 비응축 ##### 카메라 * 적외선: 2M 픽셀 * 비주얼: 2M 픽셀 ##### 크기 (W x H x D) 장치 * BS3M-DB, BS3M-APB: 119.8 x 233 x 23.5 (mm) * BS3M-ODB, BS3M-OAPB: 119.8 x 268.3 x 23.5 (상단) / 49.6 (하단) (mm) 브래킷 * BS3M-DB, BS3M-APB: 98.4 x 223.3 (mm) * BS3M-ODB, BS3M-OAPB: 98.4 x 251.4 (mm) ##### 무게 장치 * BS3M-DB, BS3M-APB: 565 g * BS3M-ODB, BS3M-OAPB: 640 g 브래킷 * BS3M-DB, BS3M-APB: 187 g (와셔 및 볼트 포함) * BS3M-ODB, BS3M-OAPB: 206 g (와셔 및 볼트 포함) ##### [IP 등급](/reference/glossary#ip_rating)고체 및 액체에 대한 제품 보호 정도를 규정한 국제 등급입니다. IP65 ##### [IK 등급](/reference/glossary#ik_rating)물리적 충격에 대한 제품 보호 정도를 규정한 국제 등급입니다. 'K'는 Kinetic을 의미합니다. IK06 ##### 인증 CE CE향 모델만 해당, UKCA, KC, FCC, IC, RCM, RoHS, REACH, WEEE, SIG, MIC, TELEC, ETL Listed to UL 294 #### 저장 용량[](#specs.storage) ##### 최대 사용자 수 100,000 [](#anno6) ##### 최대 크리덴셜 수 (1:N) BS3M-DB, BS3M-APB * 얼굴: 50,000 * 카드: 100,000 BS3M-ODB, BS3M-OAPB * 얼굴: 50,000 * 지문: 100,000 * 카드: 100,000 ##### 최대 크리덴셜 수 (1:1) BS3M-DB, BS3M-APB * 얼굴: 100,000 * 카드: 100,000 * PIN: 100,000 BS3M-ODB, BS3M-OAPB * 얼굴: 100,000 * 지문: 100,000 * 카드: 100,000 * PIN: 100,000 ##### 최대 텍스트 로그 수 5,000,000 ##### 최대 이미지 로그 수 50,000 #### 인터페이스[](#specs.interface) ##### 이더넷 지원 (10/100/1000 Mbps, 자동 MDI/MDI-X) ##### 네트워크 프로토콜 TCP, UDP ##### RS-485 1채널 마스터/슬레이브 (선택 가능) ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Wiegand 1채널 입력, 1채널 출력 ##### Input 입력 3채널 ##### 릴레이 1개 ##### PoE+[](#anno7) BS3M-DB, BS3M-ODB 미지원 BS3M-APB, BS3M-OAPB 지원 (IEEE 802.3at 호환) ##### 인터폰 지원 ##### RTSP 지원 ##### USB USB 2.0 (Type C) ##### USB 확장 포트 지원 ##### 탬퍼 지원 #### 전기 규격[](#specs.power) ##### 전원 12 Vdc 전류: 최대 2.1 A 24 Vdc 전류: 최대 1 A ##### 스위치 입력 VIH * 최소: 3 V * 최대: 5 V ##### 스위치 입력 VIL 최대: 1 V ##### 스위치 풀업 저항 4.7 kΩ (입력 단자는 4.7 kΩ으로 풀업되어 있습니다.) ##### Wiegand 출력 VOH 4.8 V 이상 ##### Wiegand 출력 VOL 0.2 V 이하 ##### Wiegand 출력 풀업 저항 1 kΩ으로 내부 풀업 ##### 릴레이 * 2 A @ 30 VDC Resistive load * 1 A @ 30 VDC Inductive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사") BS3M-DB, BS3M-APB  BS3M-ODB, BS3M-OAPB  *** [1)](#anno1_dest) 표기된 최소 얼굴 인증 거리는 제품의 기본 설정이며, 권장하는 얼굴 인증 거리는 0.5~1.3 m입니다. [2)](#anno2_dest) RF 인식 거리는 설치 환경에 따라 다를 수 있습니다. [3)](#anno3_dest) 최대 32개의 ASCII 코드 문자열로 구성된 QR/바코드를 지원합니다. [4)](#anno4_dest) 더 다양한 QR/바코드 인증을 사용하려면 Camera QR 라이선스가 필요합니다. 장치 라이선스에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-license-device-license)를 참조하세요. [5)](#anno5_dest) 표기된 QR/바코드 인식 거리는 권장 거리이며, 실제 인식 가능 거리는 QR/바코드 크기 및 설치 환경에 따라 달라질 수 있습니다. [6)](#anno6_dest) 크리덴셜 없이 등록된 사용자 기준입니다. [7)](#anno7_dest) PoE+ (IEEE 802.3at, 30 W) 또는 PoE++ (IEEE 802.3bt, 60~100 W) 전원이 필요합니다. 표준 PoE (IEEE 802.3af, 15.4 W)는 지원하지 않습니다. 표준 PoE를 사용할 경우 장치가 불안정하게 동작하거나 영구적으로 손상될 수 있습니다. 장치를 연결하기 전에 네트워크 스위치 또는 PoE 인젝터가 PoE+ 또는 PoE++를 지원하는지 반드시 확인하세요. 알아두기 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. --- ### 규제 인증 정보 최종 업데이트 | **2026년 10월 27일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### 규제 인증 및 라이선스[](#규제-인증-및-라이선스 "규제 인증 및 라이선스에 대한 직접 링크 및 복사") 라이선스, 규제 인증 및 규정 준수 마크를 제품에서 확인할 수 있습니다. * CE CE향 모델만 해당 / FCC / IC / KC / UKCA / RCM 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 대시보드 우측 상단의 를 터치하면 규제 인증 및 라이선스를 확인할 수 있습니다.  #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. #### IC 정보[](#ic-정보 "IC 정보에 대한 직접 링크 및 복사") 이 기기는 Industry Canada의 라이선스 면제 RSS를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. *** Le présent appareil est conforme aux CNR d’Industrie Canada applicables aux appareils radio exempts de licence. L’exploitation est autorisée aux deux conditions suivantes : 1. l’appareil ne doit pas produire de brouillage ; 2. l’appareil doit accepter tout brouillage radioélectrique subi, même si le brouillage est susceptible d’en compromettre le fonctionnement. #### 유럽 연합 적합성 선언 (CE) CE향 모델만 해당[](#유럽-연합-적합성-선언-ce-ce향-모델만-해당 "유럽-연합-적합성-선언-ce-ce향-모델만-해당에 대한 직접 링크 및 복사") 이 제품은 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU의 규정에 따라 CE 마크를 제공합니다. ㈜슈프리마는 이 문서에서 설명하는 장치에 유럽 연합 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU을 준수하는 CE 마크가 있음을 선언합니다. 이 장치는 지침에 따라 클래스 1 라디오 장치입니다. * Bluetooth 송신 전력: -0.1 dBm * Bluetooth 주파수: 2402~2480 MHz * NFC 주파수: 13.56 MHz * RFID 주파수: 13.56 MHz + 125 kHz 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### BioStation 3 Max 릴리스 노트 #### [📄️펌웨어 버전 1.1.0](/device/biostation_3_max/release-notes/110) [릴리즈2026-09-23](/device/biostation_3_max/release-notes/110) #### [📄️펌웨어 버전 1.0.1](/device/biostation_3_max/release-notes/101) [릴리즈2026-06-24](/device/biostation_3_max/release-notes/101) #### [📄️펌웨어 버전 1.0.0](/device/biostation_3_max/release-notes/100) [릴리즈2026-05-15](/device/biostation_3_max/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호 1.0.0_260415) 릴리즈|2026-05-15 #### 펌웨어 생성[](#펌웨어-생성 "펌웨어 생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.0.1 (빌드 번호 1.0.1_260623) 릴리즈|2026-06-24 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 지문 센서 LED가 꺼지지 않고 계속 켜져 있는 문제 발생 버전 : 1.0.0 --- ### 펌웨어 버전 1.1.0 (빌드 번호 1.1.0_260922) 릴리즈|2026-09-23 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 대기화면 영상 재생 기능 지원 이 기능은 BioStar X에서 설정할 수 있습니다. 자세한 설정 방법은 BioStar X 가이드의 [장치 설정하기 → 고급 설정하기](https://docs.supremainc.com/platform/biostar_x/settings-device-details-advanced)를 참고하세요. 2. DESFire EV2/EV3 카드에 대한 EV2 Secure Messaging 인증 및 발급 지원 3. OSDP 리더 모드에서 타사 컨트롤 패널의 출입 거부 시 'Access Denied'로 표시되도록 개선 4. BLE 동작 안정성 개선 5. 사용자 ID 및 사용자 이름의 허용 문자 확장 * 사용자 ID에 마침표(.) 입력 지원 * 사용자 이름에 마침표(.)와 아포스트로피(') 입력 지원 6. 근태 메시지가 두 줄로 표시되도록 개선 7. 화재 알람 발생 후 전원 재기동 시 화재 경보 구역 상태 표시 및 알람 해제 동작 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. TCP 방식으로 RTSP 연결 시 일정 시간 후 영상 송출이 중단되는 문제 발생 버전: 1.0.0 2. 버저(Buzzer) 미지원 장치가 OSDP 패널 연동 시 연결되지 않는 문제 발생 버전: 1.0.0 3. 연결된 Wiegand 리더에서 카드 인증이 실패하는 문제 발생 버전: 1.0.0 4. 사용자 추가/삭제 중 얼굴 인증이 발생하면 장치가 멈추거나 재부팅되는 문제 발생 버전: 1.0.0 5. 사용자 동기화 중 장치가 멈추거나 재부팅되고 사용자 등록이 지연되는 문제 발생 버전: 1.0.0 6. 화면 보호기 동작 시 LED 효과가 동작하지 않는 문제 발생 버전: 1.0.0 7. 장치의 이더넷 설정에서 유효하지 않은 값이 입력되는 문제 발생 버전: 1.0.0 8. 특정 조건에서 마스터 장치 화면의 아이콘이 올바르게 표시되지 않는 문제 개선 발생 버전: 1.0.0 * **수동 잠김** 상태에서 다른 출입문 인증 성공 시 자물쇠 아이콘이 사라지는 문제 * **수동 잠김** 상태에서 마스터 장치 화면에 자물쇠 아이콘이 표시되지 않는 문제 * 출입문 추가 설정 시 마스터 장치 화면의 출입문 아이콘이 사라지는 문제 9. VoIP 통화 시 수신 장치에 영상이 표시되지 않는 문제 발생 버전: 1.0.0 10. VoIP 통화 중 지문 등록 시 스캔 화면이 출력되는 문제 발생 버전: 1.0.0 11. **표준 시간대**를 UTC-1 ~ UTC-12로 설정 시 이벤트 로그의 날짜/시간이 비정상적으로 표시되는 문제 발생 버전: 1.0.0 12. 지문 등록/수정 시 안내 문구가 잘못 표시되는 문제 발생 버전: 1.0.0 13. 특정 Android 기기에서 Suprema Mobile Access 인증이 되지 않는 문제 발생 버전: 1.0.0 14. 태양광이 정면으로 비치는 환경에서 얼굴 인증이 되지 않는 문제 발생 버전: 1.0.0 15. 슬레이브 장치에서 지문 스캔 시 마스터 장치의 IR LED가 깜빡이는 문제 발생 버전: 1.0.0 16. 글로벌향 제품에서 지문 템플릿 포맷 변경 시 재부팅되는 문제 발생 버전: 1.0.0 17. Wiegand 리더가 비활성 상태일 때 해당 리더로 만든 출입문에서 **비상 개방 카드** 인증이 되지 않는 문제 발생 버전: 1.0.0 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 12월 15일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 옥외에 설치할 경우 차양 및 통풍이 원활한 장소에 설치하세요**. **제품을 옥외에 설치할 경우 완전히 밀폐된 외함을 사용하지 마세요**. * 직사광선에 의해 외함 내부 온도가 상승하여 과열로 인한 화재, 감전, 제품 손상의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **여러 대의 장치를 설치할 경우 최소 이격 거리를 확인하세요**. * 다른 장치의 RF 및 BLE 성능에 영향을 주어 장치가 오작동할 수 있습니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/biostation_3_max/product-specifications#specs.power)을 참고하세요. **제품과 Secure I/O 2, 전기정(전기식 잠금 장치)은 반드시 개별 전원을 사용하세요**. * 장치가 오작동할 수 있습니다. **전원 장치와 PoE+ 전원을 함께 연결하지 마세요**. * 장치가 오작동할 수 있습니다. **IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 완전히 노출된 옥외에 설치할 경우 외함을 사용할 것을 권장합니다**. * 방수·방진 성능이 저하될 경우 고장의 원인이 됩니다. **PoE+ 전원 연결 시에는 반드시 PoE+ 또는 PoE++ 규격으로 연결하세요**. * 표준 PoE를 사용할 경우 장치가 불안정하게 동작하거나 영구적으로 손상될 수 있습니다. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **비밀번호를 타인이 알지 못하도록 관리하고, 주기적으로 변경하세요**. * 불법 침입의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 -20 °C ~ 50 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. **RTC 배터리** 승인되지 않거나 잘못된 종류의 배터리로 교체하면 폭발의 위험이 있습니다. 배터리는 거주 지역 또는 국제 폐기물 규정에 따라 폐기하세요. --- ### 설정 최종 업데이트 | **2026년 10월 27일** 시스템 및 장치 설정 방법을 안내합니다. #### 화면과 소리[](#화면과-소리 "화면과 소리에 대한 직접 링크 및 복사") 장치의 화면과 소리에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 화면과 소리를 누르세요. 3. 원하는 항목을 변경하세요.  * 홈 화면: 홈 화면의 배경에 표시할 항목을 선택할 수 있습니다. * 언어: 화면에 표시되는 언어를 선택할 수 있습니다. * 장치 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 장치 개인 메시지는 BioStar Device SDK를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 장치 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 서버 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 서버 개인 메시지는 BioStar X API를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 서버 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 대기 화면: 장치를 사용하지 않을 때 화면에 표시할 대기화면을 설정할 수 있습니다. * 홈 화면: 다른 대기화면 없이, 설정한 홈 화면을 표시합니다. * 화면 보호기: 화면 보호기를 표시합니다. 장치를 사용하지 않을 때 화면 밝기를 낮춰 전력 소모를 줄일 수 있습니다. * 영상: BioStar X에 등록한 영상을 재생합니다. 동영상 일정을 설정하면 지정한 시간 동안 영상이 반복 재생되며, 그 외 시간에는 홈 화면 또는 화면 보호기 중 표시할 화면을 선택할 수 있습니다. 동영상 재생에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-device-details-advanced#playVideo)를 참조하세요. 알아두기 동영상은 최대 3개까지 등록할 수 있습니다. * 메뉴 표시 시간: 메뉴 화면이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. 설정한 시간 동안 버튼 입력이 없다면 홈 화면으로 이동합니다. * 메시지 표시 시간: 설정 완료 메시지나 알림 메시지 등이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. * 백라이트 시간: 화면의 조명이 꺼지는 시간(초)을 설정할 수 있습니다. * 음성 안내: 알림음 대신 음성 안내를 사용할 수 있습니다. * 볼륨: 소리 크기를 설정할 수 있습니다. * 영상 볼륨: 대기 화면에서 재생되는 영상의 음량을 조절할 수 있습니다. * IP 인터폰 스피커 음량: IP 인터폰 사용 시 스피커에서 출력되는 음량을 조절할 수 있습니다. * IP 인터폰 마이크 음량: IP 인터폰 사용 시 마이크에 입력되는 음량을 조절할 수 있습니다. 알아두기 BioStar Device SDK에 대한 자세한 정보는 슈프리마 지식 베이스의 [BioStar Device SDK 페이지](https://kb.supremainc.com/bs2sdk/doku.php)를 참고하세요. #### 통신[](#통신 "통신에 대한 직접 링크 및 복사") 이더넷, 서버, OSDP 통신과 같은 장치의 통신 설정을 변경할 수 있습니다. ##### 이더넷[](#이더넷 "이더넷에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 통신 → 이더넷을 선택하세요. 3. 원하는 항목을 설정하세요.  * DHCP: DHCP 사용 여부를 설정하세요. DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. * 장치 포트: 장치의 포트를 설정할 수 있습니다. * IP 주소: 장치의 IP 주소를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 게이트웨이: 장치의 게이트웨이를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 서브넷마스크: 장치의 서브넷마스크를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 도메인네임서버: 도메인 네임 서버 주소를 설정할 수 있습니다. 4. 설정을 저장하려면 OK를 누르세요. ##### 서버[](#서버 "서버에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 통신 → 서버를 선택하세요. 3. 원하는 항목을 설정하세요.  * 장치 → 서버: 장치에서 입력한 정보를 가진 서버로 직접 연결 신호를 보낼 수 있습니다. 장치 → 서버 설정을 켜면 서버 IP, 서버 URL, 서버 포트를 사용자가 입력할 수 있습니다. * 서버 IP: BioStar X가 설치된 PC의 IP를 입력하세요. * 서버 URL: 서버 IP 대신 서버 URL을 입력할 수 있습니다. * 서버 포트: BioStar X가 설치된 PC의 포트를 입력하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### OSDP 통신 설정[](#osdp-통신-설정 "OSDP 통신 설정에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 통신을 선택하세요. 3. OSDP 통신 설정에서 원하는 항목을 설정하세요.  * RS-485: RS-485 동작 모드를 선택할 수 있습니다. * 전송 속도: 원하는 통신 속도를 선택할 수 있습니다. * 인증 결과: 인텔리전트 슬레이브를 사용할 경우 타사 컨트롤러 또는 장치의 인증 결과를 화면에 표시하도록 선택할 수 있습니다. RS-485 모드를 기본값 또는 슬레이브로 설정했을 때 사용할 수 있습니다. #### 장치[](#장치 "장치에 대한 직접 링크 및 복사") ##### IP 인터폰[](#ip-인터폰 "IP 인터폰에 대한 직접 링크 및 복사") IP 인터폰의 계정과 내선을 설정할 수 있습니다. 알아두기 **에코 캔슬링(AEC)** 기능을 사용하려면 **SIP 클라이언트**(예: MicroSIP, Linphone)의 **오디오 코덱**을 **G.722**로 설정해야 합니다. G.721 코덱으로 설정된 경우 통화는 가능하지만 에코 캔슬링 기능은 적용되지 않습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → IP 인터폰을 누르세요.  * IP 인터폰: IP 인터폰 활성화 여부를 설정할 수 있습니다. IP 인터폰 설정을 켜면 SIP 계정과 내선을 설정할 수 있습니다. * SIP 계정: SIP 서버에 장치가 등록될 수 있도록 각 항목을 알맞게 입력하세요. * IP 인터폰 비디오 해상도: 장치에서 송출되는 IP 인터폰 영상의 해상도를 선택할 수 있습니다. * 내선: 내선 번호를 추가 및 삭제할 수 있습니다. * 내선 번호 표시: 내선 번호 표시 여부를 설정할 수 있습니다. 알아두기 * 내선 번호에 표시 이름을 설정하지 않은 경우 전화 걸기 화면에서 수신자를 구별할 수 없게 됩니다. * 내선 번호는 영문(대문자 또는 소문자), 숫자, 특수 기호 `+` `-` `@` `.`만 입력할수 있습니다. 3. 설정을 저장하려면 OK를 누르세요. ##### 라이선스[](#license "라이선스에 대한 직접 링크 및 복사") 장치 라이선스를 활성화하거나 슬레이브 장치 라이선스 목록과 장치에 활성화된 라이선스 목록을 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 라이선스를 누르세요. 3. 장치 라이선스를 활성화하려면 라이선스가 저장된 USB를 장치에 연결하고 을 선택하세요.  4. 활성화 할 수 있는 라이선스가 화면에 나타납니다. 원하는 라이선스를 활성화하세요.  알아두기 * 장치 라이선스를 발급하려면 구입처에 문의하세요. * 장치 라이선스 하나당 한가지의 기능을 사용할 수 있습니다. * 하나의 장치 라이선스 파일에 다수의 장치 라이선스를 포함시킬 수 있습니다. (최대 100개까지 지원) * 장치 라이선스 파일은 암호화 된 파일이므로 임의로 수정할 수 없습니다. * 장치 라이선스는 장치 ID를 기준으로 발급됩니다. 비정상적인 방법으로 장치 ID를 변경할 경우 라이선스에 대한 보증 서비스가 제공되지 않습니다. ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사") 장치에서 문열림 시간과 퇴실 버튼의 입력 포트를 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 릴레이를 누르세요.  * 릴레이: 릴레이 활성화 여부를 설정할 수 있습니다. 릴레이 설정을 켜면 문열림 시간, 퇴실 버튼을 설정할 수 있습니다. * 문열림 시간: 정상적으로 사용자 인증이 수행되었을 때 출입문이 열려 있는 시간을 설정할 수 있습니다. * 퇴실 버튼: 퇴실 버튼이 연결되어 있는 입력 포트를 선택하세요. * 입력 방식: 퇴실 버튼 입력 포트의 스위치(N/O 또는 N/C) 종류를 선택할 수 있습니다. ##### 날짜와 시간[](#date-time "날짜와 시간에 대한 직접 링크 및 복사") 날짜와 시간을 설정할 수 있습니다. 정확한 로그 데이터 수집을 위해 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 날짜와 시간을 누르세요. 3. 원하는 항목을 변경하세요.  * 날짜와 시간: 현재 날짜와 시간을 확인할 수 있습니다. 직접 수정하려면 시간 동기화를 끄세요. * 표준 시간대: 현재 지역의 시간 기준을 설정할 수 있습니다. * 시간 동기화: 서버와 시간을 동기화할 수 있습니다. 서버와 시간을 동기화하려면 시간 동기화를 켜세요. * 날짜 형식: 날짜 형식을 설정할 수 있습니다. YYYY/MM/DD, MM/DD/YYYY, DD/MM/YYYY를 선택할 수 있습니다. * 시간 형식: 시간 형식을 설정할 수 있습니다. 오전/오후, 24시간을 선택할 수 있습니다. ##### 일광절약시간[](#일광절약시간 "일광절약시간에 대한 직접 링크 및 복사") 일광 절약 시간제(DST)를 적용해 장치를 사용할 수 있습니다. 시작 및 종료 일시를 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 일광절약시간을 선택한 뒤 을 눌러 일광 절약 시간을 추가하세요. 3. 원하는 항목을 변경하세요.  * 이름: 일광 절약 시간의 이름을 입력하세요. * 시작 월 / 시작 주 / 시작 요일 / 시작 시간: 일광 절약 시간 적용을 시작할 월, 주, 요일, 시간을 설정하세요. * 끝 월 / 끝 주 / 끝 요일 / 끝 시간: 일광 절약 시간 적용을 종료할 월, 주, 요일, 시간을 설정하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### 장치 정보[](#장치-정보 "장치 정보에 대한 직접 링크 및 복사") 모델명, 장치 ID, 시리얼 번호, 장치 및 펌웨어의 버전, 커널, MAC 주소를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 장치 정보를 선택하세요. 모델명, 장치 ID, 시리얼 번호, HW, FW, 커널, MAC 정보를 확인할 수 있습니다.  알아두기 MAC 항목을 길게 터치하면 위조 얼굴 검출의 알고리즘 버전을 확인할 수 있는 FAS\_IR\_SP 정보가 표시됩니다. FAS\_IR\_SP 항목 터치 시, 전체 해시값을 팝업 메시지로 확인할 수 있습니다. ##### 메모리 정보[](#메모리-정보 "메모리 정보에 대한 직접 링크 및 복사") 메모리 사용 정보를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 메모리 정보를 선택하세요. 장치의 메모리 사용 현황을 확인할 수 있습니다.  ##### USB 메모리[](#usb-메모리 "USB 메모리에 대한 직접 링크 및 복사") 장치에 USB 메모리를 연결하여 장치로 사용자 정보를 가져오거나 장치에서 로그 및 사용자 정보를 내보낼 수 있습니다. 펌웨어를 업그레이드할 수도 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → USB 메모리를 선택하세요. 3. 원하는 항목을 선택한 뒤 설정을 변경하세요.  * 가져오기: 연결된 USB 메모리에서 사용자 정보를 가져올 수 있습니다. * 내보내기: 연결된 USB 메모리에 내보낼 정보를 선택할 수 있습니다. * 펌웨어 업그레이드: 연결된 USB 메모리에 펌웨어 파일이 저장되어 있다면 펌웨어를 업그레이드할 수 있습니다. 주의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요. 고장의 원인이 됩니다. 알아두기 * USB 메모리는 파일 시스템이 exFAT 형식인 제품을 사용할 것을 권장합니다. FAT32 형식인 USB 메모리를 사용하면 저장된 얼굴 데이터가 50,000개 이상일 경우 장치가 오작동할 수 있습니다. * USB 메모리의 여유 공간을 확인하세요. 얼굴 데이터 100,000개 기준 15GB 이상의 여유 공간이 필요합니다. ##### 보안 탬퍼[](#보안-탬퍼 "보안 탬퍼에 대한 직접 링크 및 복사") 보안 탬퍼 사용 여부를 설정할 수 있습니다. 보안 탬퍼가 발생할 경우 전체 사용자, 전체 로그, 보안 키가 삭제됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치를 선택하세요. 3. 탬퍼 발생 시 전체 사용자, 전체 로그, 보안 키가 삭제되도록 설정하려면 보안 탬퍼 설정을 켜세요. ##### RTSP[](#rtsp "RTSP에 대한 직접 링크 및 복사") 타사 비디오 관리 시스템(VMS)과 연결하여 제품의 비주얼 카메라를 통해 촬영된 영상을 모니터링 할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → RTSP를 선택하세요. 3. 원하는 항목을 선택한 뒤 설정을 변경하세요.  * RTSP: RTSP 활성화 여부를 설정할 수 있습니다. RTSP 설정을 켜면 ID, 비밀번호, RTSP 주소, RTSP 포트, RTSP 비디오 해상도를 설정할 수 있습니다. * ID: ID를 입력하세요. ID는 영문(대소문자 구분), 숫자, 일부 기호 `-` `_`를 조합하여 최대 32자까지 입력할 수 있습니다. * 비밀번호: 비밀번호를 입력하세요. 비밀번호는 영문(대문자 또는 소문자), 숫자를 조합하여 8~32자를 입력할 수 있습니다. * RTSP 주소: RTSP 주소를 입력하세요. * RTSP 포트: RTSP 포트 번호를 입력하세요. * RTSP 비디오 해상도: 장치에서 송출되는 RTSP 영상의 해상도를 선택할 수 있습니다. 알아두기 장치를 슬레이브 장치로 구성한 경우 RTSP 기능을 사용할 수 없습니다. ##### 마스터 관리자 CE향 제품[](#마스터-관리자-ce향-제품 "마스터-관리자-ce향-제품에 대한 직접 링크 및 복사") 마스터 관리자의 인증 수단을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 마스터 관리자를 선택하세요. 3. 원하는 인증 수단을 설정한 후 저장하려면 완료를 누르세요.  알아두기 최소 두 종류 이상의 크리덴셜을 등록해야 합니다. ##### 장치 다시 시작[](#장치-다시-시작 "장치 다시 시작에 대한 직접 링크 및 복사") 장치를 다시 시작할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 장치 다시 시작을 선택하세요. 3. 장치를 다시 시작하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. ##### 기본값 복원[](#기본값-복원 "기본값 복원에 대한 직접 링크 및 복사") 장치 설정, 네트워크 설정, 사용자 권한 등이 초기화됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 기본값 복원을 선택하세요. * 전체 설정: 장치에 저장된 모든 설정을 초기화합니다. 장치 설정을 모두 초기화하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 네트워크 설정 유지: 네트워크 설정을 제외한 모든 설정을 초기화합니다. 네트워크 설정을 제외한 모든 설정을 초기화하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 공장 초기화: 장치에 저장된 모든 정보와 루트 인증서를 삭제하고 설정을 초기화합니다. * 루트 인증서 삭제: 장치에 저장된 루트 인증서를 삭제합니다. 3. 기본값 복원을 실행할 경우 장치가 다시 시작됩니다. 알아두기 * 초기화를 실행할 경우 사용자 권한도 같이 초기화 됩니다. 초기화를 실행한 뒤 반드시 사용자 권한을 다시 설정하세요. * 초기화를 실행해도 언어 설정은 변경되지 않습니다. * 공장 초기화 메뉴는 장치에 루트 인증서가 저장되었을 때 사용할 수 있습니다. * 루트 인증서 삭제 메뉴는 장치에 루트 인증서가 저장되어 있고 전체 관리자가 지정되었을 때 사용할 수 있습니다. ##### 사용자 ID 종류[](#사용자-id-종류 "사용자 ID 종류에 대한 직접 링크 및 복사") 장치에 등록할 사용자 ID의 형태를 선택할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 설정 → 장치 → 사용자 ID 종류를 선택하세요. * 숫자: 사용자 ID를 숫자로만 입력할 수 있습니다. * 영숫자: 사용자 ID를 영숫자와 일부 특수 기호(`_` `-` `.`)를 조합하여 입력할 수 있습니다. 3. 원하는 항목을 선택하세요. --- ### 문제 해결 최종 업데이트 | **2025년 12월 15일** 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### 고장 신고 전 확인 사항[](#고장-신고-전-확인-사항 "고장 신고 전 확인 사항에 대한 직접 링크 및 복사") 장치를 사용하는 도중 발생할 수 있는 예기치 않은 문제를 해결하는 데 도움이 되는 정보를 제공합니다. ##### 전원[](#power) Q.전원이 공급되고 있으나 작동하지 않습니다. * 단말기와 브래킷이 떨어져 있으면 탬퍼 스위치에 의해 작동하지 않을 수도 있습니다. * 어댑터 또는 전원 연결 케이블을 확인하세요. ##### PIN[](#pin) Q.PIN을 분실했습니다. * 일반 사용자의 PIN은 관리자에게 요청한 뒤 다시 입력하세요. * 관리자 PIN 분실 시 설치 업체에 문의하세요. Q.PIN을 입력한 뒤 OK 버튼을 눌러도 잠긴 문을 열 수 없습니다. * 등록한 PIN을 정상적으로 입력하였는지 확인하세요. * 최근에 PIN을 변경하지 않았는지 확인하세요. * PIN을 알 수 없는 경우 관리자에게 요청한 뒤 다시 입력하세요. ##### QR/바코드[](#qrbarcode) Q.QR/바코드 인식이 잘 되지 않습니다. * [올바른 QR/바코드 인증 방법](getting-started#how-to-scan-qrbarcode)을 확인한 뒤 다시 시도하세요. * 모바일 장치에 내려 받은 QR/바코드일 경우 화면이 잘 보이도록 모바일 장치의 밝기를 조정하거나 화면을 닦고 다시 시도하세요. * 문제가 해결되지 않을 경우 QR/바코드를 발급한 관리자에게 문의하세요. ##### 얼굴[](#face) Q.등록은 되었으나 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * [얼굴 등록 시 주의 사항](getting-started#cautions-enrolling-faces)을 확인한 뒤 얼굴을 다시 등록하세요. * 등록된 얼굴 개수가 많다면 매칭 대기 시간을 변경한 뒤 다시 시도하세요. Q.갑자기 얼굴 인증이 되지 않습니다. * [얼굴 인증 시 주의 사항](getting-started#cautions-authenticating-face)을 확인한 뒤 다시 시도하세요. Q.마스크 검출 기능을 사용으로 설정하였으나 마스크 착용 시 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * 마스크를 코끝까지 내리고 얼굴을 2회 인증한 뒤 다시 코를 덮고 얼굴 인증을 시도하세요. 문제가 지속될 경우 설치 업체에 문의하세요. ##### 지문[](#fingerprint) Q.등록은 되었으나 지문 인식이 잘 되지 않고 오류가 많이 납니다. * [올바른 지문 입력 방법](getting-started#cautions-enrolling-fingers)을 확인한 뒤 지문을 다시 등록하세요. * 지문에 상처가 생기는 경우 기기는 다른 사람의 지문으로 잘못 인식될 수 있습니다. * 등록된 지문 개수가 많다면 매칭 대기 시간을 변경한 뒤 다시 시도하세요. * 지문마다 특징의 차이로 인해 인식률에 차이가 있으니 다른 손가락의 지문을 등록하세요. Q.갑자기 지문 인식이 되지 않습니다. * 손가락이나 지문 센서에 땀, 물기, 먼지 등이 묻어 있는지 확인한 뒤 깨끗이 닦아 주세요. * 마른 수건 등으로 손가락과 지문 센서를 닦은 다음 다시 시도하세요. * 손가락의 지문이 매우 건조할 때는 입김을 분 다음 다시 시도하세요. Q.지문 센서가 켜지지 않습니다. * 센서 모드가 자동 켜짐으로 설정되어 있을 경우 지문 센서에 손가락을 댈 경우에만 센서가 켜집니다. 항상 지문 센서가 켜져 있길 원한다면 센서 모드를 항상 켜짐으로 설정하세요. ##### 문 잠금[](#doorlock) Q.문을 닫아도 잠금 장치는 잠기지 않습니다. * 전기 잠금 장치의 이상일 수 있습니다. 설치 업체를 통해 점검을 받으세요. ##### 시간[](#time) Q.갑자기 시간이 맞지 않습니다. * 장치에는 내장 배터리가 있으나, 오랫동안 전원이 공급되지 않으면 내장 배터리가 방전되어 시간이 달라질 수 있습니다. [날짜와 시간](settings#date-time) 메뉴를 참고하여 시간을 수정할 수 있습니다. ##### 관리자 접속[](#admin) Q.관리자 PIN을 분실하여 관리자 모드에 진입할 수 없습니다. * 장치는 관리자가 출입 허용 권한을 부여하기 때문에 관리자만 메뉴에 진입할 수 있습니다. * 관리자 PIN 분실 시 설치 업체에 문의하세요. --- ### 사용자 최종 업데이트 | **2026년 10월 27일** 사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다. #### 사용자 정보 등록[](#registering-user-information "사용자 정보 등록에 대한 직접 링크 및 복사") 생체 인증 정보를 포함한 사용자 정보를 등록할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택한 뒤 원하는 항목을 설정하세요. 사용자 정보 등록은 2단계로 진행되며, 일부 옵션은 인증 수단을 등록한 뒤에 활성화됩니다.   * : 사용자 사진을 등록할 수 있습니다. * **이름**: 사용자 이름을 입력할 수 있으며, 특수 기호(`~` `!` `@` `#` `$` `%` `^` `&` `(` `)` `-` `_` `=` `+` `[` `]` `{` `}` `;` `.` `'`)를 포함하여 최대 48자까지 입력할 수 있습니다. 단, `&` `@` `~`로 시작하는 이름은 입력할 수 없습니다. * **ID**: 1~4294967295 숫자를 입력해 사용자 ID를 등록할 수 있습니다. 사용자 ID 종류를 영숫자로 설정한 경우 영숫자와 일부 특수 기호(`_` `-` `.`)를 조합하여 최대 32자까지 입력할 수 있습니다. ID는 띄어쓰기를 포함할 수 없으며, 마침표(`.`)는 포함할 수 있으나 마침표 하나(`.`) 또는 마침표 두 개(`..`)만으로는 입력할 수 없습니다. * 얼굴: 사용자 인증을 위한 얼굴을 등록할 수 있습니다. 얼굴 → 다음을 누른 뒤 화면의 지시에 따라 얼굴을 등록하세요. 얼굴을 더 등록하려면 을 누르세요. 얼굴 등록에 대한 자세한 내용은 [사용자 얼굴 등록](#enrolling-user-faces)을 참고하세요. * 지문: BS3M-ODB, BS3M-OAPB 사용자 인증을 위한 지문을 등록할 수 있습니다. 지문 → 다음을 누른 뒤 화면의 지시에 따라 지문을 등록하세요. 지문을 더 등록하려면 을 누르세요. 지문 등록에 대한 자세한 내용은 [사용자 지문 등록](#enrolling-user-fingerprint)을 참고하세요. * 카드 / QR코드: 사용자 인증을 위한 카드를 등록할 수 있습니다. 카드 / QR코드 → 다음을 누른 뒤 사용자에게 할당할 카드를 RF 카드 인증부에 스캔하세요. 카드를 더 등록하려면 카드 / QR코드 → 을 누르세요. 알아두기 QR 코드 인증을 사용하려면 인증 → 인증 옵션에서 QR 인증이 활성화 되어있어야 하며, 별도의 장치 라이선스가 필요합니다. 자세한 내용은 [라이선스](/device/biostation_3_max/settings#license)를 참고하세요. * PIN: 사용하려는 PIN을 입력할 수 있습니다. PIN → 다음을 누른 뒤 사용하려는 PIN을 입력하세요. 확인을 위해 한 번 더 PIN을 입력한 뒤 OK를 누르세요. PIN은 유출 방지를 위해 4~16자리 숫자를 입력하세요. 알아두기 마스터 관리자 기능을 사용하는 경우 최소 8자리의 숫자를 입력하세요. * 사용자 권한: 사용자에게 할당할 권한을 선택할 수 있습니다. 알아두기 설정된 사용자 권한에 따라 사용할 수 있는 메뉴가 다릅니다. * 권한 없음: 일반 사용자 등급이며 메뉴를 사용할 수 없습니다. * 전체 관리자: 모든 메뉴를 사용할 수 있습니다. * 설정 관리자: 인증, 화면과 소리, 장치, 통신, 이벤트 로그 메뉴를 사용할 수 있습니다. * 사용자 관리자: 사용자, 이벤트 로그 메뉴를 사용할 수 있습니다. * 유효기간: 사용자 계정을 사용할 기간을 설정할 수 있습니다. * 협박 지문: BS3M-ODB, BS3M-OAPB 협박 지문으로 사용할 지문 번호를 선택할 수 있습니다. 협박을 당하거나 강제로 출입문을 열어야 하는 경우 해당 지문으로 인증하면 BioStar X에 알람 신호를 보낼 수 있습니다. 지문이 2개 이상 등록되어 있어야 사용할 수 있습니다. * 확장 개인 인증 모드: 확장 개인 인증 모드를 설정할 수 있습니다. 확장 개인 인증 모드를 사용하면 사용자에 따른 인증 방식을 얼굴을 포함하여 조합할 수 있습니다. 사용하지 않을 경우 장치의 기본 인증 모드를 사용합니다. 3. 사용자 정보 등록을 완료하려면 저장을 누르세요. ##### 사용자 얼굴 등록[](#enrolling-user-faces "사용자 얼굴 등록에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3. 얼굴 → 다음을 누르세요. 4. 화면에 얼굴이 나타나도록 거리를 조정하고, 장치의 카메라를 정면으로 바라보세요. 5. 촬영이 완료되면 확인 → 저장을 누르세요. 얼굴을 다시 촬영하려면 재촬영을 누르세요. 알아두기 * 이 제품의 얼굴 정보는 FaceStation 2, FaceLite의 얼굴 정보와 호환되지 않습니다. * 이 제품의 얼굴 정보는 장치에서뿐만 아니라 BioStar X에서 사진을 업로드하거나 CSV 불러오기를 통해 일괄 등록할 수도 있습니다. 사용자에게 얼굴 등록 링크를 전송하여 사용자 개인의 모바일 장치로도 얼굴을 등록할 수 있습니다. 각각의 등록 방법에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/enroll-credential-face)를 참고하세요. * 얼굴을 등록할 때 다음 사항에 유의하세요. * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. ##### 사용자 지문 등록 BS3M-ODB, BS3M-OAPB[](#enrolling-user-fingerprint "enrolling-user-fingerprint에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3. 지문 → 다음을 누르세요. 4. 등록할 손가락의 지문을 스캔한 뒤 동일한 손가락의 지문을 한번 더 스캔하세요. 알아두기 * 지문 등록은 BS3M-ODB, BS3M-OAPB 제품에서만 사용할 수 있습니다. * 손가락이 센서에 완전히 접촉되도록 깊이 위치시키세요. * 지문의 중심점 부분이 센서의 중심에 오도록 위치시키세요. * 손가락에 상처가 있거나 지문이 흐릴 경우 다른 손가락의 지문을 입력하세요. * 지문 인식 시 화면 안내에 따라 정확하게 입력하세요. * 손가락을 세워 센서와의 접촉 면적이 작아지거나 손가락 각도가 틀어진 경우에는 지문 인식이 되지 않을 수 있습니다. #### 사용자 정보 편집[](#사용자-정보-편집 "사용자 정보 편집에 대한 직접 링크 및 복사") 사용자 관리자나 전체 관리자가 등록된 사용자 정보를 편집할 수 있습니다. 사용자의 얼굴, 지문, 카드를 추가할 수 있으며, PIN 및 권한을 수정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 3. 사용할 검색 조건을 선택하세요. 전체, 사용자 ID, 이름, 얼굴, 지문, 카드로 사용자를 검색할 수 있습니다. 4. 편집하려는 사용자를 선택하세요. 5. [사용자 정보 등록](#registering-user-information)을 참고하여 정보를 수정한 뒤 OK를 누르세요. * 사용자를 삭제하려면 을 선택한 뒤 확인을 누르세요. 알아두기 * 지문 검색은 BS3M-ODB, BS3M-OAPB 제품에서만 사용할 수 있습니다. * 출입 그룹은 BioStar X에서 등록할 수 있습니다. 출입 그룹 등록에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-access-control-manage-access-group#addAccessGroup)를 참고하세요. #### 사용자 전체 삭제[](#사용자-전체-삭제 "사용자 전체 삭제에 대한 직접 링크 및 복사") 등록된 모든 사용자를 한 번에 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3. 전체 삭제를 선택해 체크한 뒤 OK를 누르세요. 4. 전체 사용자를 삭제하려면 확인을 누르세요. #### 사용자 등록현황 보기[](#사용자-등록현황-보기 "사용자 등록현황 보기에 대한 직접 링크 및 복사") 등록된 사용자, 얼굴, 카드, 지문 수를 한 눈에 볼 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 사용자 등록현황을 확인할 수 있습니다.  알아두기 지문 수는 BS3M-ODB, BS3M-OAPB 제품에서만 확인할 수 있습니다. --- ### 사용하기 최종 업데이트 | **2025년 12월 15일** 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. #### [📄️관리자 메뉴](/device/biostation_3_max/admin-menu) [관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다.](/device/biostation_3_max/admin-menu) #### [📄️사용자](/device/biostation_3_max/user) [사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다.](/device/biostation_3_max/user) #### [📄️인증](/device/biostation_3_max/authentication) [지원하는 인증 방식과 인증 절차를 설명합니다.](/device/biostation_3_max/authentication) #### [📄️설정](/device/biostation_3_max/settings) [시스템 및 장치 설정 방법을 안내합니다.](/device/biostation_3_max/settings) #### [📄️이벤트 로그](/device/biostation_3_max/event-log) [장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다.](/device/biostation_3_max/event-log) --- ## Bsx_hardening ### BioStar X 보안 강화 최종 업데이트 | **2026년 6월 22일** 보안 강화 가이드(Hardening Guide)의 목적은 관리자, 보안 엔지니어, 배포 팀이 BioStar X 출입 통제 시스템의 보안 수준을 향상시키기 위한 실질적인 권고 사항을 제공하는 것입니다. 보안 강화(Hardening)는 불필요한 기능을 제거하고, 안전한 기본값을 적용하며, 공인된 사이버 보안 모범 사례에 맞춰 시스템 구성함으로써, 외부로부터의 공격을 최소화하는 과정입니다. 이 문서에서는 서버, 데이터베이스, API, 클라이언트 애플리케이션을 포함한 시스템 구성 요소 전반에 걸쳐 시스템을 보안하는 데 필요한 단계를 안내합니다. 이 문서는 시스템의 설치, 구성, 유지 관리를 담당하는 IT 및 보안 전문가를 대상으로 합니다. 기본 보안 조치와 고급 보안 조치를 모두 다루어 조직이 위협 모델 및 규정 준수 요구 사항에 따라 보안 강화 전략을 맞춤 설정할 수 있습니다. 이 권고 사항들을 따르면 무단 접근, 악성 코드, 데이터 침해에 대한 시스템 복원력이 크게 향상됩니다. 그러나 어떠한 보안 강화 절차도 완전한 보호를 보장할 수 없습니다. 따라서 이러한 조치는 지속적인 모니터링, 패치 관리, 체계적인 사고 대응 프로세스로 보완되어야 합니다. 이 문서는 OWASP Top 10, CIS Controls, NIST Cybersecurity Framework와 같은 업계 표준에 맞추어 보안 관행을 세계적으로 인정된 벤치마크와 일치하도록 작성하였습니다. 이 문서는 아래와 같이 구성되어 있습니다. 이러한 구조를 따르면 독자는 먼저 기본 원리를 이해하고, 지원 환경을 확보한 다음, BioStar X 자체 내에서 목표에 맞춘 보안 강화 조치를 적용할 수 있습니다. *** #### [보안 출입 제어의 핵심 원칙→ 둘러보기](/how-to/bsx_hardening/security-principle) 보안 강화 프로세스를 안내하는 기본 보안 개념에 대한 개요입니다. #### [서버 보안 강화→8 문서](/how-to/bsx_hardening/server-hardening-overview) BioStar X를 호스팅하는 운영 체제, 네트워크, 물리적 환경에 대한 보안 권장 사례를 확인하세요. * [운영체제 구성](/how-to/bsx_hardening/os-configuration) * [사용자 및 접근 제어](/how-to/bsx_hardening/users-access-control) * [네트워크 및 방화벽](/how-to/bsx_hardening/network-firewall) [ 8 문서](/how-to/bsx_hardening/server-hardening-overview) #### [BioStar X 강화→2 문서](/how-to/bsx_hardening/hardening-biostarx) 강력한 인증, 역할 기반 접근 제어, 암호화, 정기 백업으로 BioStar X 시스템과 개인 데이터를 보호하는 방법을 안내합니다. * [시스템 보안](/how-to/bsx_hardening/bsx-system-security) * [개인 데이터 보안](/how-to/bsx_hardening/bsx-privacy-data-security) [ 2 문서](/how-to/bsx_hardening/hardening-biostarx) #### [슈프리마 장치 강화→ 둘러보기](/how-to/bsx_hardening/hardening-suprema-device) BioStar X에 연결된 슈프리마의 출입 제어 장치에 대한 보안 강화 권고 사항을 안내합니다. #### [참조→ 둘러보기](/how-to/bsx_hardening/references) BioStar X 배포 및 보안 구성을 위한 포트, 기본 보안 설정, 컴플라이언스 요구사항 참조 문서입니다. #### [부록→ 둘러보기](/how-to/bsx_hardening/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 부록 최종 업데이트 | **2026년 6월 22일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. --- ### 개인 데이터 보안 최종 업데이트 | **2026년 6월 22일** BioStar X는 사용자 크리덴셜, 바이오메트릭 템플릿, 개인 식별 정보를 저장합니다. 데이터베이스가 암호화되지 않으면 침해 시 이러한 정보가 평문으로 노출되어 신원 도용, 법적 책임, 규정 위반으로 이어질 수 있습니다. 이 문서에서는 개인 정보 데이터베이스 암호화를 활성화하고 바이오메트릭 이미지 저장을 최소화하여 민감한 데이터를 보호하는 방법을 안내합니다. #### 개인 정보 데이터베이스 암호화[](#개인-정보-데이터베이스-암호화 "개인 정보 데이터베이스 암호화에 대한 직접 링크 및 복사") 모든 민감한 사용자 및 크리덴셜 정보가 암호화된 상태로 저장되도록 개인 정보 DB 암호화를 활성화하세요. ##### 암호화 데이터 범위[](#암호화-데이터-범위 "암호화 데이터 범위에 대한 직접 링크 및 복사") 개인 정보 DB 암호화를 활성화하면 다음 항목을 데이터베이스에 저장할 때 암호화됩니다. * 프로필 이미지 * 사용자 아이디, 이름, 전화번호, 사용자 IP 주소, 이메일 주소 * 로그인 아이디 및 로그인 비밀번호 * 얼굴 템플릿, 지문 템플릿 * 카드 아이디, 스마트 카드 레이아웃 키 * 사용자 및 방문자 맞춤 정보 * 이미지 로그 파일 ##### 개인 정보 DB 암호화 키[](#개인-정보-db-암호화-키 "개인 정보 DB 암호화 키에 대한 직접 링크 및 복사") * 개인 정보 DB 암호화를 사용으로 설정하면 구성할 수 있습니다. * 키는 문자, 숫자 및 기호를 조합하여 **32자**로 구성해야 합니다. * 키를 변경하면 기존 데이터가 모두 다시 암호화합니다. **모범 사례** **안전한 난수 생성기**를 사용하여 키를 생성하고 **암호 보관함**(Password Vault)에 저장하세요. 정기적으로 변경하거나 보안 침해가 의심되는 경우 즉시 암호화 키를 변경하세요. ##### 단계별 안내[](#단계별-안내 "단계별 안내에 대한 직접 링크 및 복사") 1. 관리자 계정으로 BioStar X에 로그인하세요. 2. 설정 → 시스템 → 시스템 보안으로 이동하세요. 3. 개인 정보 DB 암호화를 사용으로 설정하세요. 4. 선택 사항으로, 개인 정보 DB 암호화 키에서 변경 버튼을 클릭하고 새로운 암호화 키 **32자**를 입력하세요. 주의 암호화 키를 변경하면 **기존의 모든 개인 데이터가 다시 암호화됩니다**. 유지 관리 기간에 변경 작업을 예약하세요. 암호화 키를 분실하면 암호화된 데이터를 복구할 수 없습니다. #### 얼굴 이미지 저장[](#얼굴-이미지-저장 "얼굴 이미지 저장에 대한 직접 링크 및 복사") 얼굴 이미지를 보관해야 하는 엄격한 운영상의 요구 사항이 없는 한, 얼굴 이미지 저장하기 기능을 비활성화하세요. * **템플릿** vs **이미지**: 템플릿은 바이오메트릭 데이터의 수학적 표현으로, 역추적을 통해 얼굴을 식별하기가 더 어렵습니다. * GDPR, PDPA 등 많은 개인정보 보호 규정에서 바이오메트릭 이미지를 매우 민감한 데이터로 취급합니다. * 이미지를 불필요하게 저장하면 법적 위험과 공격 가능성이 높아집니다. ##### 단계별 안내[](#단계별-안내-1 "단계별 안내에 대한 직접 링크 및 복사") 1. 설정 → 서버 → 서버로 이동하세요. 2. 전문가 설정 보기을 사용으로 설정하세요. 3. 전문가 설정에서 얼굴 이미지 저장하기을 설정하세요. * 기본값: 사용 * 권장 설정: 사용 안 함 **모범 사례** * 바이오메트릭 인증에는 이미지가 아닌 **템플릿**만 보관하세요. * 감사 목적으로 이미지가 필요하다면 엄격한 접근 제어와 짧은 보존 기간(30~60일)을 적용하여 **별도의 보안 저장소**에 저장하세요. * 업그레이드 후 설정이 기본값으로 되돌아가지 않았는지 주기적으로 검토하세요. --- ### 시스템 보안 최종 업데이트 | **2026년 7월 16일** BioStar X 서버 보안을 강화한 후 다음 단계는 BioStar X 애플리케이션 자체의 보안 설정입니다. 기본 관리자 계정, 취약한 암호, 암호화되지 않은 장치 통신은 인프라 수준의 보안을 우회하여 시스템을 직접 침해하는 경로가 됩니다. 이 문서에서는 BioStar X의 인증, 역할 관리, 장치 암호화, 백업 전략을 통해 애플리케이션 계층의 보안 기준선을 확립하는 방법을 안내합니다. #### 기본 관리자 아이디 및 암호 변경[](#changeDefaultAdmin "기본 관리자 아이디 및 암호 변경에 대한 직접 링크 및 복사") 설치 직후 기본 **Administrator** 계정의 로그인 아이디(`admin`)를 변경하고 강력하고 고유한 암호로 업데이트하세요. 기본 크리덴셜은 공격자가 침입하는 가장 일반적인 경로 중 하나입니다. 모든 BioStar X 설치는 사전 정의된 Administrator 계정(UID: 1)이 포함되어 있으므로, 이를 변경하지 않으면 시스템이 예측 가능해지고 무차별 대입 공격이나 사전 공격에 매우 취약해집니다. 1. 기본 관리자(`admin`) 계정으로 로그인하세요. 2. 사용자로 이동하세요. 3. 사용자 목록에서 **Administrator** 계정을 더블 클릭하세요. > 사용자 이름: Administrator, UID: 1 4. 사용자 편집 페이지의 권한 섹션에서 아래 항목을 변경하세요. * 로그인 ID: `admin`을 고유하고 쉽게 알아볼 수 없는 사용자 아이디로 변경하세요. `root`, `system`, 또는 회사 이름을 사용하지 마세요. * 암호: 안전한 암호로 변경하세요. BioStar X는 기본적으로 **중간 강도**의 암호를 사용합니다. 암호는 8~32자 길이이며, 대문자/소문자와 숫자를 모두 포함해야 합니다. 5. 화면 오른쪽 상단의 저장 버튼을 클릭하세요. 6. 로그아웃한 후 **새로운 아이디와 비밀번호**로 다시 로그인하세요. **모범 사례** * 개인 이름이나 단순한 패턴(`admin1`, `company2025`)은 **사용하지 마세요**. * 새 아이디와 비밀번호는 안전한 암호 관리자 또는 기업용 비밀번호 저장소에 저장하세요. * 비상 사용을 위한 **보조 관리자 계정**을 생성하세요. * 관리자 로그인 시도에 대한 **감사 로그**를 정기적으로 검토하세요. #### 접근 권한 분리[](#접근-권한-분리 "접근 권한 분리에 대한 직접 링크 및 복사") BioStar X 내에서 **전체 관리자**, **오퍼레이터**, **감사자** 계정에 명확히 정의된 권한을 부여하고, 역할 분리를 엄격하게 적용해야 합니다. 모든 작업을 하나의 최고 관리자 계정으로 처리하는 것은 불필요한 위험을 초래합니다. 역할을 분리하면 다음과 같은 효과를 얻을 수 있습니다. * 실수로 인한 설정 오류 발생 가능성 감소 * 한 명의 사용자가 무제한 권한을 갖지 않도록 내부자 위협 방지 * 역할별 명확한 책임 소재를 통해 감사 가능성 및 규정 준수 향상 이러한 방식은 ISO 27001, NIST 및 기타 프레임워크의 핵심 원칙인 **최소 권한** 및 **직무 분리**와 일맥상통합니다. ##### 설치 후 권장 조치[](#설치-후-권장-조치 "설치 후 권장 조치에 대한 직접 링크 및 복사") 1. **기본 관리자(`admin`) 이름 변경 및 보안 설정** 기본 관리자(`admin`) 계정은 **비상시 전용 계정**으로 관리합니다. 자세한 내용은 [#changeDefaultAdmin](#changeDefaultAdmin)을 참고하세요. 2. **명명된 역할 계정 생성** * **전체 관리자(Admin) 역할**: 시스템 구성 및 역할 관리 전용으로, 신뢰할 수 있는 1~2명의 사람으로 제한합니다. * **오퍼레이터(Operator) 역할**: 사용자 추가 및 제거, 출입문/장치 제어 등 일상적인 운영을 담당합니다. 시스템 보안 설정 또는 감사 로그 접근은 없습니다. * **감사자(Auditor) 역할**: 로그, 보고서, 구성에 대한 읽기 전용 액세스 권한만 부여합니다. 시스템의 주요 설정을 변경할 수 없습니다. 3. **멀티팩터 인증(MFA) 인증 활성화** 모든 역할 계정에 MFA를 적용하세요. 자세한 내용은 [#setMfa](#setMfa)을 참고하세요. 4. **커스텀 권한 계정 사용**(필요한 경우) * 설정 → 계정으로 이동한 후 커스텀 권한 추가 버튼을 클릭하세요. * 사용자 그룹, 장치 그룹, 출입문 그룹, 엘리베이터 그룹, 출입 그룹에 걸쳐 세부적인 액세스 권한을 구성하세요. * 메뉴 별 권한에서 각 메뉴 항목에 대해 수정/보기 또는 보기 권한을 선택하세요. ##### 커스텀 감사자(Auditor) 역할 생성 예시[](#커스텀-감사자auditor-역할-생성-예시 "커스텀 감사자(Auditor) 역할 생성 예시에 대한 직접 링크 및 복사") 1. 설정 → 계정으로 이동하세요. 2. 커스텀 권한 추가 버튼을 클릭하세요. 3. 커스텀 권한의 이름을 `Auditor`로 입력하고, 설명을 추가하세요. 4. 메뉴 별 권한에서 아래와 같이 권한을 설정하세요. * 사용자: 보기 * 모니터링: 보기 * 데이터: 보기 * 대시보드: 보기 * 설정: 선택하지 않음 5. 지정된 감사자 계정에 역할을 할당하려면 화면 가장 아래에 있는 확인 버튼을 클릭하세요. **모범 사례** * **개인별로 고유한 계정**을 할당하여 로그인 정보를 공유하지 마세요. * 분기별로 계정 역할을 검토하고 사용하지 않는 계정을 삭제합니다. * 이름이 변경된 기본 제공 관리자 계정은 비상시에만 사용합니다. #### 강력한 암호 정책 적용[](#강력한-암호-정책-적용 "강력한 암호 정책 적용에 대한 직접 링크 및 복사") 모든 사용자 계정에 강력한 암호 정책을 적용하도록 BioStar X를 구성하세요. ##### 암호 정책 옵션[](#암호-정책-옵션 "암호 정책 옵션에 대한 직접 링크 및 복사") * 비밀번호 레벨 * 낮음: 최대 32자까지 입력할 수 있습니다. * 보통: 비밀번호를 설정할 때 8~32 영어 문자(대문자 또는 소문자)와 숫자를 조합해야 합니다. * 강함: 비밀번호를 설정할 때 10~32 영어 문자(대문자와 소문자, 최소 한 글자 이상의 대문자 포함)와 숫자, 특수 기호를 조합해야 합니다. * 비밀번호 변경 주기: 1일부터 180일까지 설정할 수 있습니다. * 비밀번호 최대 실패 허용 횟수: 설정한 횟수를 초과하여 비밀번호를 잘못 입력하면 제한 시간 동안 로그인할 수 없습니다. 기본값은 10분 내 100회이며, **15분 내 5~10회로 줄이는 것**을 권장합니다. * 비밀번호 일일 변경 허용 횟수: 사용자가 하루에 비밀번호를 변경할 수 있는 횟수를 제한할 수 있습니다. ##### 비밀번호 정책 강화[](#비밀번호-정책-강화 "비밀번호 정책 강화에 대한 직접 링크 및 복사") 1. 설정 → 시스템 → 시스템 보안으로 이동하세요. 2. 로그인 비밀 번호에서 아래와 같이 설정하세요. * 비밀번호 레벨: 강함 * 비밀번호 변경 주기: 활성화 후, **90일**로 설정하세요. * 비밀번호 최대 실패 허용 횟수: 활성화 후 **15분 내 5회**로 설정하세요. * 비밀번호 일일 변경 허용 횟수: 활성화 후 최대 **5회**로 설정하세요. 3. 화면 오른쪽 하단의 확인을 클릭하세요. 모든 사용자에게 새로운 비밀번호 정책을 공지하세요. #### 세션 보안[](#세션-보안 "세션 보안에 대한 직접 링크 및 복사") **메뉴 경로**: 설정 → 시스템 → 시스템 보안 → 세션 보안 각 계정이 한 번에 하나의 활성 세션에만 사용될 수 있도록 동시 접속 허용을 비활성화하세요. * 활성: 동일한 크리덴셜로 여러 사용자가 동시에 로그인할 수 있습니다. * 비활성: 계정당 하나의 로그인만 허용합니다. 새 로그인이 발생하면 이전 세션은 자동 로그아웃됩니다. 주의 * 계정 공유가 감지되지 않으면 누가 어떤 작업을 수행했는지 알 수 없습니다. * 탈취된 크리덴셜을 획득한 공격자는 정당한 사용자가 활동 중인 동안에도 눈에 띄지 않게 로그인할 수 있습니다. * 감사 로그는 특정 사용자의 작업을 추적할 수 없으므로 그 가치가 떨어지게 됩니다. #### 멀티팩터 인증 (MFA)[](#setMfa "멀티팩터 인증 (MFA)에 대한 직접 링크 및 복사") BioStar X의 모든 고위 권한 계정(관리자, 운영자)에 대해 지문 인증을 추가하여 멀티팩터 인증을 활성화할 수 있습니다. **BioStar X에서 작동 방식** * 슈프리마 BioMini 또는 BioMini Plus 2와 같은 지문 스캐너를 사용하여 MFA를 구현합니다. * 사용자가 로그인 아이디와 비밀번호를 입력하면 시스템에서 지문 스캔을 요청합니다. 주의 * 관리자 계정에 MFA가 활성화되어 있고, 지문 인식에 실패하면 계정이 잠길 수 있습니다. * 클라우드 인터페이스를 통한 로그인 시 MFA는 지원되지 않습니다. * Active Directory 또는 지원되지 않는 서비스를 통해 인증된 계정에는 MFA를 활성화할 수 없습니다. ##### 단계별 안내[](#단계별-안내 "단계별 안내에 대한 직접 링크 및 복사") 1. BioStar X 서버 또는 클라이언트 PC에 지문 스캐너를 연결하고 설치하세요. 2. BioStar X에서 사용자로 이동하세요. 3. 사용자 프로필을 열고 지문을 등록하세요. 4. 권한 섹션에서 다중 인증 로그인 항목을 사용으로 설정하세요. 5. 변경 사항을 적용하려면 화면 오른쪽 상단의 저장 버튼을 클릭하세요. 로그아웃 후 유효한 크리덴셜을 입력하고, 지문을 스캔하여 로그인하세요. **모범 사례 및 안전 조치** * 스캐너 오류를 대비하여 다른 손가락으로 대체 지문을 등록하세요. * 바이오메트릭 장치 오류 발생 시 복구할 수 있도록 기본 제공되는 관리자 계정('비상용' 계정)을 백업 계정으로 설정해 두세요. * 멀티팩터 인증(MFA)이 활성화된 계정을 문서화하고 복구 메커니즘을 유지 관리하세요. #### 장치와의 보안 통신[](#secureComm "장치와의 보안 통신에 대한 직접 링크 및 복사") 디지털 인증서(TLS/SSL 방식)를 사용하여 BioStar X와 연결된 장치 간 트래픽을 암호화하려면 장치와 보안 통신을 활성화하세요. ##### 옵션 A: 서버 생성 인증서(기본값)[](#옵션-a-서버-생성-인증서기본값 "옵션 A: 서버 생성 인증서(기본값)에 대한 직접 링크 및 복사") BioStar X에서 인증서를 생성하여 장치에 자동으로 프로비저닝합니다. 주의 이 기능을 비활성화했다가 다시 활성화하면 새 인증서가 생성되어 장치를 수동으로 재설정해야 합니다. ##### 옵션 B: 외부 인증서(엔터프라이즈 사용 권장)[](#옵션-b-외부-인증서엔터프라이즈-사용-권장 "옵션 B: 외부 인증서(엔터프라이즈 사용 권장)에 대한 직접 링크 및 복사") * 조직의 인증서 체인과 개인 키를 업로드할 수 있습니다. * 엔터프라이즈 PKI와의 연동이 용이합니다. ##### 단계별 안내[](#단계별-안내-1 "단계별 안내에 대한 직접 링크 및 복사") 1. 관리자 계정으로 BioStar X에 로그인하세요. 2. 설정 → 시스템 → 시스템 보안 → 고급 보안 설정으로 이동하세요. 3. 장치와 보안 통신를 사용으로 설정하세요. 4. 외부 CA 인증서를 사용한다면 외부 인증서 사용를 사용으로 설정하세요. * 루트 CA, 공개 인증서 및 개인 키를 업로드하세요. 5. 적용하고 장치가 보안 채널을 통해 연결되는지 확인하세요. **모범 사례** * 항상 **강력한 암호 키**(RSA 2048 이상 또는 이에 상응하는 ECC)를 사용하세요. * 장치 연결 방식(호스트 이름 또는 IP 주소)과 일치하는 적절한 **CN/SAN 값**을 가진 인증서를 사용하세요. * 만료 전에 인증서를 교체하고 갱신 일정을 관리하세요. **로그 업로드 참고** 로그 업로드가 수동으로 설정되어 있다면, **이벤트 가시성 지연** 또는 **감사 추적 누락**의 위험이 있습니다. 가능하다면 로그 업로드를 자동으로 유지하세요. #### 장치 해시키 수동 관리[](#장치-해시키-수동-관리 "장치 해시키 수동 관리에 대한 직접 링크 및 복사") BioStar X와 장치 간에 사용되는 암호화 키를 수동으로 제어하려면 장치 해시키 수동 관리를 활성화해야 합니다. 이 기능은 탬퍼 방어 기능을 활성화합니다. 물리적 변조가 감지되면 기기에서 중요한 데이터가 자동으로 삭제됩니다. 중요 [#secureComm](#secureComm)이 전송 중인 데이터를 보호하지만, 장치 해시키 수동 관리는 아래와 같은 추가 기능을 제공합니다. * **데이터 암호화 키가 자동으로 생성되는 것이 아니라 관리자가 관리**합니다. * **탬퍼 방어** 기능을 활성화합니다. 장치가 무단 접근 또는 조작을 감지하면 저장된 사용자 정보, 로그 및 암호화 키를 삭제합니다. 주의 * **관리자 계정이 아닌 사용자가 로그인 비밀번호 또는 PIN을 가지고 있다면 수동 키 관리를 적용할 수 없습니다**. * 활성화하기 전에 해당 로그인 정보를 제거하세요. ##### 단계별 안내[](#단계별-안내-2 "단계별 안내에 대한 직접 링크 및 복사") 1. 관리자 계정으로 BioStar X에 로그인하세요. 2. 설정 → 시스템 → 시스템 보안 → 고급 보안 설정으로 이동하세요. 3. 장치 해시키 수동 관리를 사용으로 설정하세요. 4. 경고 팝업을 읽고 확인하세요. 5. 적용하기 전에 장치에서 관리자 이외의 사용자 비밀번호/PIN 로그인을 모두 제거하세요. 6. 메시지가 표시되면 암호화 키와 관리자 비밀번호를 변경하세요. 7. 장치가 여전히 사용자, 로그 및 이벤트를 동기화할 수 있는지 확인하세요. 8. 키 변경 사항을 문서화(날짜, 담당 관리자, 다음 변경 예정일)하세요. **모범 사례** * 장치 해시키를 매년 또는 6개월마다 정기적으로 변경하세요. * 모든 변경 사항을 기록하고 안전한 저장소에 보관하세요. * 실험실/임시 장치에서 탬퍼 이벤트를 테스트하세요. * 심층 방어(defense-in-depth)를 위해 [#secureComm](#secureComm)과 함께 사용하세요. #### 시스템 백업[](#시스템-백업 "시스템 백업에 대한 직접 링크 및 복사") **시스템 백업** 기능을 사용하여 BioStar X의 데이터베이스, 시스템 설정, 키 값을 정기적으로 백업하세요. 주의 * BioStar X와 MSSQL이 서로 다른 서버에 설치된 경우, **시스템 백업/복원** 기능을 사용할 수 없습니다. * BioStar X 백업 기능(수동 또는 예약)은 **암호화되지 않습니다**. * BioStar X 복원 기능은 암호화된 백업을 지원하지 않습니다. ##### 수동 백업 설정[](#수동-백업-설정 "수동 백업 설정에 대한 직접 링크 및 복사") **메뉴 경로**: 설정 → 시스템 → 시스템 백업 * 백업 파일 저장 경로: 디렉터리를 지정하세요. 경로는 존재해야 하며 적절한 쓰기 권한이 있어야 합니다. * 최대 백업파일 수: 1~100개까지 설정할 수 있으며, 일일 예약의 경우 최소 **7~10개의 순환 백업**을 유지하도록 권장합니다. * 백업하기: 필요에 따라 즉시 백업을 실행합니다. 업그레이드 또는 주요 변경 전에 유용합니다. ##### 시스템 자동 백업[](#시스템-자동-백업 "시스템 자동 백업에 대한 직접 링크 및 복사") * 빈도: 일간 / 주간 / 월간 * 시간: 시간을 지정하세요. BioStar X의 서버 시간대에 맞춰 예약이 실행됩니다. **모범 사례** 운영 환경의 경우 **사용자가 적은 시간대에 매일 백업**을 권장합니다. > 예: 현지 시간 오전 2시 ##### 자동 백업 구성[](#자동-백업-구성 "자동 백업 구성에 대한 직접 링크 및 복사") 1. 설정 → 시스템 → 시스템 백업으로 이동하세요. 2. 시스템 자동 백업을 설정하세요. * 빈도: 일간 * 시간: 02:00 (또는 다른 사용자가 적은 시간대) * 최대 백업파일 수: 30 3. 설정을 저장하려면 확인을 클릭하세요. 4. 대상 디렉터리에서 백업 파일을 생성했는지 확인하세요. 5. 스테이징 환경에서 **복원 과정**을 주기적으로 테스트하세요. 주의 서버가 UPS로 보호되는지 확인하세요. '진행 중' 상태가 표시되는 동안에는 작업을 중단하지 마세요. 백업 또는 복원을 중단하면 데이터베이스가 손상될 수 있습니다. #### 디렉터리 연동[](#디렉터리-연동 "디렉터리 연동에 대한 직접 링크 및 복사") 디렉터리 연동을 통해 BioStar X는 **Entra ID(Azure AD)** 또는 **Microsoft Active Directory(AD)**와 같은 엔터프라이즈 ID 시스템과 연결할 수 있습니다. * **강화된 보안**: 암호 규칙, 멀티팩터 인증(MFA) 및 조건부 액세스에 대한 엔터프라이즈 정책을 BioStar X에 자동 적용할 수 있습니다. * **중앙 집중식 제어**: 사용자 수명 주기가 Entra ID/AD에서 관리되므로 계정 만료 위험이 줄어듭니다. * **감사 및 규정 준수**: 모든 사용자 작업이 회사 계정과 연결됩니다. 알아두기 디렉터리 연동에는 **어드밴스**(Advanced) 라이선스가 필요합니다. **모범 사례** * 권한이 제한된 **전용 Entra ID/AD 서비스 계정**을 사용하세요. * 동기화를 **관련 그룹**으로만 제한하세요. * Active Directory 연결에는 항상 **LDAPS**를 사용하세요. * 동기화된 계정을 주기적으로 검토하여 오래된 항목이 있는지 확인하세요. ##### Microsoft Entra ID 단계별 안내[](#microsoft-entra-id-단계별-안내 "Microsoft Entra ID 단계별 안내에 대한 직접 링크 및 복사") 1. 관리자 계정으로 BioStar X에 로그인하세요. 2. 설정 → 디렉토리 연동으로 이동하세요. 3. 디렉토리 서비스에서 Microsoft Entra ID를 선택하세요. 4. 디렉토리 서버를 구성하세요. * 클라이언트 ID: **Entra ID**에서 등록한 애플리케이션의 **클라이언트 아이디**(**Client ID**)를 입력하세요. * 클라이언트 시크릿: **Entra ID**에서 등록한 애플리케이션의 **인증서 및 암호**(**Certificates & secrets**)에 추가한 **클라이언트 암호**(**Client secrets**)를 입력하세요. * 주 도메인: **Entra ID**에서 조직을 만들 때 입력한 기본 도메인 이름을 입력하세요. 5. BioStar X에 사용자 그룹 정보를 가져오려면 연결 버튼을 클릭하세요. 6. Entra ID로 BioStar X 로그인을 활성화하세요. 7. 리디렉션 URI를 복사하고, **Entra ID** 포털의 SSO 리디렉션 설정에 붙여넣으세요. 8. 동기화 모드에서 원하는 동기화 방식을 선택하세요. 9. 설정을 저장하려면 확인 버튼을 클릭하세요. 사용자 목록을 확인하여 동기화가 완료되었는지 점검하세요. 알아두기 * **Entra ID**에서 애플리케이션을 등록하는 방법은 [다음 링크](https://learn.microsoft.com/entra/identity-platform/quickstart-register-app)를 참고하세요. * **Entra ID**에서 **인증서 및 암호** 설정 방법은 [다음 링크](https://learn.microsoft.com/entra/identity-platform/how-to-add-credentials?tabs=client-secret)를 참고하세요. * **테넌트 ID**는 **Entra ID**에서 등록한 애플리케이션의 **개요**(**Overview**)에서 확인할 수 있습니다. * 주 도메인 정보는 **Entra ID**의 **개요**(**Overview**)에서 확인할 수 있습니다.  ##### Microsoft Active Directory 단계별 안내[](#microsoft-active-directory-단계별-안내 "Microsoft Active Directory 단계별 안내에 대한 직접 링크 및 복사") 1. 관리자 계정으로 BioStar X에 로그인하세요. 2. 설정 → 디렉토리 연동으로 이동하세요. 3. 디렉토리 서비스에서 Microsoft Active Directory를 선택하세요. 4. 디렉토리 서버를 구성하세요. * 서버 주소: AD 서버의 IP 주소 또는 호스트 이름입니다. * 사용자명 / 비밀번호: AD 서비스 계정 크리덴셜입니다. * 기본 Domain 명: AD 도메인의 고유 이름입니다. 5. 암호화된 연결(LDAPS)을 사용하려면 암호화 사용을 활성화하세요. * AD 서버에 AD 인증서 서비스를 설치하세요. * 루트 인증서를 내보내고 *.jks* 파일로 변환하여 BioStar X 설치 경로에 배치하세요. * BioStar X에서 키 저장소 비밀번호를 입력하세요. 6. BioStar X에 사용자 그룹 정보를 가져오려면 연결 버튼을 클릭하세요. 7. 사용자 그룹 필터에서 필요 없는 그룹은 선택 해제하세요. 8. Active Directory로 BioStar X 로그인을 활성화하세요. 9. 동기화 모드에서 원하는 동기화 방식을 선택하세요. 10. 설정을 저장하려면 확인 버튼을 클릭하세요. 사용자 목록을 확인하여 동기화가 완료되었는지 점검하세요. #### 시스템 로그 설정[](#시스템-로그-설정 "시스템 로그 설정에 대한 직접 링크 및 복사") **메뉴 경로**: 설정 → 서버 → 서버 감사 및 문제 해결에 필요한 충분한 데이터를 보존하도록 BioStar X 로깅을 구성하세요. ##### 시스템 로그 저장 기간[](#시스템-로그-저장-기간 "시스템 로그 저장 기간에 대한 직접 링크 및 복사") * 로그 업로드: 이벤트 로그의 업로드 방법을 선택하세요. * 자동(기본값): 보존 기간이 지나면 로그를 자동 삭제합니다. * 수동: 수동으로 로그를 삭제해야 합니다. * 시스템 로그 저장 기간: 1~120일(기본값: 60일) **모범 사례** 규정 준수가 중요한 환경에서는 보존 기간을 90~120일로 설정하고 로그를 SIEM으로 전송하세요. ##### 시스템 로그 수준 설정[](#시스템-로그-수준-설정 "시스템 로그 수준 설정에 대한 직접 링크 및 복사") 하위 시스템별: 디버그, 네트워크, SQL, 시스템, 웹, 웹소켓 | 수준 | 설명 | | ------ | ------------------------------------- | | 추적 | 모든 항목 캡처(매우 상세) | | 디버그 | 개발자 수준의 상세 로그 | | 정보 | 운영 이벤트, 성공 연결(대부분 기본값) | | 경고 | 잠재적 문제 | | 에러 | 실패만 | 주의 운영 환경에서 **추적** 또는 **디버그** 모드로 실행하면 과도한 로그가 생성되어 성능 저하 및 디스크 용량 부족 현상이 발생할 수 있습니다. 단기적인 문제 해결 용도로만 사용하세요. ##### BioStar X 기본 로그 수준[](#biostar-x-기본-로그-수준 "BioStar X 기본 로그 수준에 대한 직접 링크 및 복사") * 디버그, SQL, WebSocket: **사용 안 함** * 네트워크, 시스템, 웹: **정보** #### 서버 포트 구성[](#서버-포트-구성 "서버 포트 구성에 대한 직접 링크 및 복사") BioStar X 포트를 명시적으로 구성하고 가능하다면 보안 채널을 우선 사용하세요. 시스템 액세스에는 기본 HTTPS 포트(`443`)를 사용하고, 장치 통신 포트는 신뢰할 수 있는 네트워크로만 제한해야 합니다. ##### HTTPS 포트 변경[](#https-포트-변경 "HTTPS 포트 변경에 대한 직접 링크 및 복사") 1. BioStar X Service Manager(`http:/127.0.0.1:28088/`)를 실행하세요. 2. 왼쪽 사이드 메뉴에서 SERVICE SETTINGS를 클릭하세요. 3. Unified Gateway Service에서 HTTPS Port(기본값: 443) 필드로 이동하세요. 4. 포트 번호를 원하는 값으로 변경하세요. > 예: 8443 5. Apply 버튼을 클릭하고, 필요시 서비스를 재시작하세요. 6. 변경한 포트에 맞게 방화벽 규칙 및 클라이언트 연결을 업데이트하세요. --- ### BioStar X 강화 최종 업데이트 | **2026년 6월 22일** BioStar X를 안전하게 운영하려면 두 가지 보안 계층을 함께 강화해야 합니다. * **시스템 보안**은 기본 관리자 계정 변경, 역할 기반 접근 제어, 강력한 인증, 장치 암호화 통신을 통해 애플리케이션 자체를 보호합니다. * **개인 데이터 보안**은 사용자 정보와 바이오메트릭 데이터를 데이터베이스 암호화와 최소 저장 원칙으로 보호합니다. 이 두 영역을 모두 구성해야 규정 준수(GDPR, ISO 27001 등)를 충족하고, 데이터 침해 위험을 최소화할 수 있습니다. *** #### [📄️시스템 보안](/how-to/bsx_hardening/bsx-system-security) [강력한 인증, 역할 기반 접근 제어, 암호화된 통신, 정기 백업을 통해 BioStar X 애플리케이션 계층의 보안을 강화하는 방법을 안내합니다.](/how-to/bsx_hardening/bsx-system-security) #### [📄️개인 데이터 보안](/how-to/bsx_hardening/bsx-privacy-data-security) [데이터베이스 암호화와 바이오메트릭 최소 저장을 통해 BioStar X의 개인 데이터 및 바이오메트릭을 보호하는 방법을 안내합니다.](/how-to/bsx_hardening/bsx-privacy-data-security) --- ### 슈프리마 장치 강화 최종 업데이트 | **2026년 6월 22일** BioStar X에 연결된 슈프리마의 출입 제어 장치에 대한 보안 강화 권고 사항을 안내합니다. BioStar X 서버 및 애플리케이션의 보안 강화는 중앙 시스템을 보호하지만, 출입 통제 장치는 물리적 출입구에 설치되어 로컬 네트워크 접근, 물리적 훼손, 무단 작동 또는 오래된 펌웨어에 노출될 수 있습니다. 따라서 장치 수준의 보안 강화는 전체 보안 체계의 필수 요소로 취급해야 합니다. 이 문서에서는 다음 항목들을 다룹니다. * BioStar X에 연결된 슈프리마 출입 통제 장치에 적용됩니다. * 펌웨어 유지 관리, 장치 이벤트 로그 처리, 관리자 구성 및 장치 측 운영 제어를 다룹니다. * 장치 기능은 모델 및 펌웨어 버전에 따라 다를 수 있습니다. #### 장치 펌웨어 최신 상태 유지[](#장치-펌웨어-최신-상태-유지 "장치 펌웨어 최신 상태 유지에 대한 직접 링크 및 복사") 슈프리마 장치 펌웨어를 고객 환경에 승인된 최신 지원 버전으로 업데이트하세요. ##### 일반적인 모범 사례[](#일반적인-모범-사례 "일반적인 모범 사례에 대한 직접 링크 및 복사") * 연결된 모든 장치의 목록(모델명, 장치 아이디, 펌웨어 버전, 설치 위치, 역할)을 유지 관리하세요. * 업그레이드하기 전에 슈프리마 펌웨어 릴리스 노트를 검토하세요. * 광범위하게 배포하기 전에 운영 환경이 아닌 장치에서 펌웨어 업그레이드를 테스트하세요. * 유지 관리 기간에 펌웨어 업그레이드를 예약하세요. * 업그레이드 중에는 장치에 안정적인 전원이 공급되는지 확인하고, 전원이나 네트워크 연결을 유지하도록 관리하세요. * 업그레이드 후 장치가 BioStar X에 다시 연결되는지, 모든 기능이 정상 작동하는지 확인하세요. ##### 소프트웨어에서 펌웨어 업그레이드[](#소프트웨어에서-펌웨어-업그레이드 "소프트웨어에서 펌웨어 업그레이드에 대한 직접 링크 및 복사") 가능하다면 장치에서 직접 업그레이드하는 대신 관리 소프트웨어를 통해 펌웨어를 업그레이드하세요. 1. [슈프리마 다운로드 센터](https://download.supremainc.com/download-center/pages/login.asp)에서 대상 장치 모델에 맞는 펌웨어 파일을 다운로드하세요. 2. 릴리스 노트 및 호환성 정보를 검토하세요. 3. 장치가 온라인 상태이고 정상적으로 통신하는지 확인하세요. 4. 사용자, 크리덴셜, 로그 및 장치 구성을 백업하거나 동기화를 확인하세요. 5. 대상 장치를 선택하고 펌웨어 업그레이드를 실행하세요. 6. 업그레이드가 완료되고 장치가 재시작될 때까지 기다리세요. 7. 재시작 후 펌웨어 버전을 확인하세요. 장치가 BioStar X에 다시 연결되었는지, 인증, 출입문 제어 및 이벤트 로그 업로드가 정상 작동하는지, 보안 통신 및 해시 키 설정이 예상대로 유지되는지 확인하세요. 주의 * 다른 장치 모델용으로 제작된 펌웨어를 적용하지 마세요. * 업그레이드 진행 절차를 중단하지 마세요. * 일부 펌웨어 업그레이드는 펌웨어 다운그레이드를 제한할 수 있으므로 업그레이드하기 전에 항상 릴리스 노트를 확인하세요. ##### 장치/USB에서 직접 펌웨어 업그레이드[](#장치usb에서-직접-펌웨어-업그레이드 "장치/USB에서 직접 펌웨어 업그레이드에 대한 직접 링크 및 복사") 일부 슈프리마 장치는 USB 메모리 장치를 기기에 직접 연결하여 펌웨어를 업그레이드할 수 있습니다. 1. 펌웨어 업그레이드 파일을 지원되는 USB 메모리에 저장하세요. USB 메모리에 한 개의 파일만 저장하는 것을 권장합니다. 2. USB 메모리를 장치에 연결하세요. 3. 메시지가 나타나면 관리자 권한으로 인증하세요. 4. 펌웨어 파일이 장치로 전송될 때까지 기다리세요. 5. 안내에 따라 장치로부터 USB 메모리를 제거하세요. 6. 펌웨어 업그레이드가 완료되고 장치가 자동으로 재시작할 때까지 기다리세요. 7. 펌웨어 버전을 확인하고 장치가 정상 작동하는지 확인하세요. 주의 장치에서 펌웨어를 업그레이드하기 전에 장치 관리자가 구성되어 있어야 합니다. 펌웨어 업그레이드 중에는 전원을 차단하지 마세요. #### 장치 이벤트 로그 보존 및 보호[](#장치-이벤트-로그-보존-및-보호 "장치 이벤트 로그 보존 및 보호에 대한 직접 링크 및 복사") 장치 이벤트 로그를 보존하고 BioStar X에 정기적으로 업로드하도록 설정하세요. ##### 장치 로그 정책[](#장치-로그-정책 "장치 로그 정책에 대한 직접 링크 및 복사") * 장치 로그는 삭제되거나 덮어쓰기되지 않는 한 장치에서 지원하는 용량까지 로컬에 저장됩니다. * 관리자는 장기 감사 보존을 위해 장치 로컬 저장소에만 의존해서는 안 됩니다. * 가능한 경우 BioStar X로의 자동 로그 업로드를 활성화하세요. * 이벤트 로그는 조직의 감사 및 규정 준수 정책에 따라 검토하고 백업해야 합니다. * 장치의 날짜, 시간, 시간대 및 일광 절약 시간 설정이 올바르게 구성되었는지 확인하세요. 지원되는 경우 시간 동기화를 활성화하세요. ##### 보안 탬퍼 고려 사항[](#보안-탬퍼-고려-사항 "보안 탬퍼 고려 사항에 대한 직접 링크 및 복사") 일부 슈프리마 장치는 **보안 탬퍼** 동작을 지원합니다. 탬퍼 이벤트 발생 시 장치는 사용자, 로그, 암호화 키, SSL 인증서를 포함한 민감한 데이터를 삭제할 수 있습니다. 따라서 자동 로그 업로드를 활성화하여 탬퍼 전 로그를 BioStar X에 안전하게 저장하는 것이 중요합니다. **운영 모범 사례** * 장치 탬퍼 이벤트를 보안 사고로 취급하세요. * 탬퍼 이벤트 발생 후, 재등록 또는 재배포 전에 기기를 물리적으로 검사하세요. * 문서화된 보안 승인 없이 탬퍼 관련 보호 기능을 비활성화하지 마세요. #### 장치 관리자 구성[](#장치-관리자-구성 "장치 관리자 구성에 대한 직접 링크 및 복사") 지원하는 슈프리마 장치에 장치 관리자를 구성하고 장치 관리자 메뉴에 대한 접근을 제한하세요. 관리자 보호 없이 장치를 운영 환경에 배포해서는 안 됩니다. 알아두기 장치 관리자 권한은 BioStar X 사용자 권한과 별개입니다. **모범 사례** * 운영 환경에 배포하기 전에 최소 한 명의 장치 관리자를 등록하세요. * 권한이 있는 직원에게만 할당된 고유 관리자 크리덴셜을 사용하세요. * 강력한 인증 방법(카드 + PIN, 생체 인식 + PIN 또는 다중 크리덴셜 관리자 인증)을 사용하세요. * 장치 관리자 할당을 정기적으로 검토하세요. * 직원 역할이 변경되면 관리자 접근 권한을 즉시 제거하세요. * 관리자 크리덴셜을 분실한 경우를 대비한 비상 복구 절차를 문서화하세요. ##### 소프트웨어에서 장치 관리자 구성[](#소프트웨어에서-장치-관리자-구성 "소프트웨어에서 장치 관리자 구성에 대한 직접 링크 및 복사") 1. 관리자 계정으로 BioStar X에 로그인하세요. 2. 장치 관리자 역할을 수행할 사용자를 생성하거나 선택하세요. 3. 필요한 크리덴셜(카드, PIN, 지문 또는 얼굴 인식)을 등록하세요. 4. 관리자 권한 또는 적절한 장치 관리자 역할을 할당하세요. 5. 사용자를 대상 장치로 전송하거나 동기화하세요. 6. 대상 장치에서 관리자 크리덴셜로 관리자 메뉴로 이동할 수 있는지 확인하세요. ##### 장치에서 직접 장치 관리자 구성[](#장치에서-직접-장치-관리자-구성 "장치에서 직접 장치 관리자 구성에 대한 직접 링크 및 복사") 1. 장치 메뉴로 이동하세요. 2. 사용자 등록 또는 관리자 구성 메뉴를 실행하세요. 3. 관리자로 사용자와 크리덴셜을 등록하세요. 4. 관리자 권한을 할당하세요. 5. 구성을 저장하세요. 6. 관리자 메뉴로 다시 이동하여 관리자 인증을 테스트하세요. #### 장치 네트워크 및 로컬 서비스 보안 강화[](#장치-네트워크-및-로컬-서비스-보안-강화 "장치 네트워크 및 로컬 서비스 보안 강화에 대한 직접 링크 및 복사") 최소 기능 원칙에 따라 장치 네트워크 및 로컬 서비스 설정을 구성하세요. ##### 권장 조치[](#권장-조치 "권장 조치에 대한 직접 링크 및 복사") * 장치 IP 주소를 안정적으로 운영하려면 문서화하세요. DHCP에서 IP 주소를 예약하거나 서브넷 마스크, 게이트웨이, DNS, 포트, 장치 ID 및 위치와 함께 고정 IP 주소를 문서화하세요. * 장치에서 사용하는 BioStar X 서버 주소와 서버 포트를 확인하세요. * 필요하지 않은 장치의 기능은 비활성화하세요. > 예: RTSP, IP 인터콤 * RTSP, 인터콤 또는 기타 선택적 서비스가 필요한 경우 강력한 크리덴셜을 구성하고 신뢰할 수 있는 시스템에서만 액세스할 수 있도록 제한하세요. * 지원되는 경우 시간 동기화를 활성화하세요. * 기본 설정 복원 또는 공장 초기화 후 네트워크 설정, 관리자 권한, 루트 인증서, 보안 통신 및 BioStar X 연결을 다시 확인하세요. #### 장치 운영 강화 체크리스트[](#장치-운영-강화-체크리스트 "장치 운영 강화 체크리스트에 대한 직접 링크 및 복사") * \[ ] 펌웨어를 지원되는 최신 버전으로 업데이트하세요. * \[ ] 장치 모델, 장치 아이디, 펌웨어 버전, 위치 및 역할에 대한 인벤토리를 유지 관리하세요. * \[ ] 실제 사용하기 전에 장치 관리자 액세스 권한을 구성하세요. * \[ ] 관리자 권한은 승인된 직원에게만 부여하세요. * \[ ] 지원되는 경우 BioStar X와의 보안 통신을 활성화하세요. * \[ ] 배포 위험 수준에 따라 장치 해시키 수동 관리 및 보안 탬퍼 기능을 활성화하세요. * \[ ] 가능하다면 로그 업로드를 자동로 설정하세요. * \[ ] 장치 이벤트 로그가 BioStar X에 정기적으로 업로드되는지 확인하세요. * \[ ] 장치 설치 및 케이블 연결을 물리적으로 안전하게 보호하세요. * \[ ] 탬퍼 이벤트, 예기치 않은 재시작, 펌웨어 변경 및 로그 누락을 보안 관련 이벤트로 취급하세요. * \[ ] 펌웨어 업그레이드, 장치 교체 또는 복원 작업 후 장치 구성을 검토하세요. * \[ ] 실제 사용 장치에 안정적이고 문서화된 네트워크 주소를 사용하세요. * \[ ] 배포에 필요하지 않은 장치의 기능은 비활성화하세요. * \[ ] 시스템 기본 설정 복원 및 공장 초기화 작업은 승인된 관리자만 수행할 수 있도록 제한하세요. --- ### 모니터링 및 감사 최종 업데이트 | **2026년 6월 22일** 모니터링 및 감사를 통해 BioStar X의 보안 상태를 파악할 수 있습니다. 효과적인 감사를 위해서는 **운영 체제**, **애플리케이션**, **데이터베이스** 수준에서 로그를 활성화하고, 이를 중앙 집중화하여 정기적으로 검토해야 합니다. #### 로깅 정책 정의[](#로깅-정책-정의 "로깅 정책 정의에 대한 직접 링크 및 복사") 로그에 기록해야 하는 이벤트, 보존 기간, 검토 담당자를 명시하는 로깅 정책을 수립해야 합니다. 최소한 다음 이벤트 유형을 로깅해야 합니다. * 인증 시도(성공/실패) * 권한 변경 * 구성 변경 * 데이터베이스 접근 * 방화벽 활동 알아두기 **보존 기간**: 일반적으로 로컬에서 90~180일, 중앙화된 시스템에서는 더 오랜 기간 설정하는 것을 권장합니다. #### Windows 이벤트 로깅 및 모니터링 활성화[](#windows-이벤트-로깅-및-모니터링-활성화 "Windows 이벤트 로깅 및 모니터링 활성화에 대한 직접 링크 및 복사") * 이벤트 뷰어에서 보안, 애플리케이션, 시스템 로깅이 활성화되어 있는지 확인하세요. * 로그 크기를 구성하세요. 보안 로그는 최소 1GB 이상으로 설정하는 것을 권장합니다. * **로컬 보안 정책**(`secpol.msc`) → **로컬 정책** → **감사 정책**에서 다음 정책에 대한 감사를 설정하세요. > 로그온 이벤트, 권한 사용, 정책 변경, 계정 로그온, 개체 접근 #### 중앙화된 로그 전달 및 SIEM 연동[](#중앙화된-로그-전달-및-siem-연동 "중앙화된 로그 전달 및 SIEM 연동에 대한 직접 링크 및 복사") * 중앙 SIEM 또는 로그 관리 시스템으로 로그를 전달하세요. * 지원 옵션: Splunk, Elastic Stack, Microsoft Sentinel, Windows Event Forwarding(WEF) **모범 사례** 전송 중인 로그를 TLS로 암호화하여 가로채기 또는 변조를 방지하세요. #### 애플리케이션 수준 감사 활성화[](#애플리케이션-수준-감사-활성화 "애플리케이션 수준 감사 활성화에 대한 직접 링크 및 복사") * BioStar X → 설정 → 서버에서 시스템 로그 단계 설정 섹션으로 이동하세요. * 로그 파일 위치는 `[BioStar X 설치 경로]\logs\acs.log` 경로입니다. * BioStar X 서비스 계정과 관리자만 접근할 수 있도록 권한을 설정하세요. * SIEM 또는 중앙 로깅 솔루션으로 로그를 전달하세요. #### 데이터베이스 감사 활성화[](#데이터베이스-감사-활성화 "데이터베이스 감사 활성화에 대한 직접 링크 및 복사") * **MariaDB**: 감사 플러그인(`server_audit`)을 사용합니다. * **SQL Server**: SQL Server Audit 기능을 사용하여 로그를 파일 또는 이벤트 로그에 기록합니다. * 중앙 로그 시스템으로 전달합니다. 알아두기 데이터베이스 감사 활성화에 대한 자세한 내용은 [데이터베이스 및 데이터 보호](/how-to/bsx_hardening/protect-database-data#enableDatabaseAudit)를 참조하세요. #### 방화벽 및 네트워크 활동 모니터링[](#방화벽-및-네트워크-활동-모니터링 "방화벽 및 네트워크 활동 모니터링에 대한 직접 링크 및 복사") * **고급 보안이 포함된 Windows Defender 방화벽**(`wf.msc`) → **속성** → **로깅**에서 패킷 손실 로깅을 활성화하세요. * `%systemroot%\system32\LogFiles\Firewall\pfirewall.log` 경로에 로그를 저장하세요. * SIEM으로 로그를 전달하세요. * 이상 징후를 탐지하기 위해 IDS/IPS(Snort, Suricata, Zeek)를 배포합니다. 주의 방화벽 로그는 빠르게 증가하므로 로그 순환 및 안전한 저장소를 구현해야 합니다. #### 검토 및 알림[](#검토-및-알림 "검토 및 알림에 대한 직접 링크 및 복사") 중요 이벤트에 대한 자동 알림을 설정하세요. * 반복된 로그인 실패 * 권한 상승 * 예기치 않은 서비스 시작 및 종료 * 데이터베이스 스키마 수정 정기적으로 로그를 수동 검토하세요. --- ### 네트워크 및 방화벽 최종 업데이트 | **2026년 8월 27일** BioStar X를 인증되지 않은 접근이나 네트워크 내 측면 이동(Lateral Movement)으로부터 보호하려면 네트워크 보안 경계 및 호스트 기반 방화벽 설정을 안전하게 유지하는 것이 매우 중요합니다. BioStar X는 HTTPS, REST, gRPC, WebSockets 및 Thrift를 통해 서비스를 제공할 수 있으므로, 인바운드 및 아웃바운드 연결을 엄격하게 제어해야 합니다. #### Windows Defender 방화벽 활성화 및 구성[](#windows-defender-방화벽-활성화-및-구성 "Windows Defender 방화벽 활성화 및 구성에 대한 직접 링크 및 복사") 방화벽을 올바르게 구성하면 명시적으로 승인된 트래픽만 BioStar X에 도달하도록 하여 공격 표면(Attack Surface)을 크게 줄일 수 있습니다. ##### BioStar X 기본 네트워크 포트[](#biostar-x-기본-네트워크-포트 "BioStar X 기본 네트워크 포트에 대한 직접 링크 및 복사") | 서비스 | 용도 | 기본 포트 | | -------------------------- | --------------------- | --------- | | BioStar X Core Web Service | HTTPS / 웹 인터페이스 | 5002 | | | Thrift RPC | 9310 | | BioStar X Core Service | WebSocket | 9002 | | | FastCGI | 9000 | | | API | 9010 | | | RPC | 51218 | | Unified Gateway Service | HTTPS | 443 | | Coordinator Service | 클라이언트 통신 | 21810 | | Main Server | TCP 서버 | 51212 | | | SSL 서버 | 51213 | | | gRPC | 51219 | | Cache Service | 클라이언트 | 10800 | | | 통신 | 47500 | | | 검색 | 47100 | 알아두기 멀티 커뮤니케이션 서버를 배포할 때, 메인 서버와 동일한 통신 포트(`51212`, `51219`)를 사용합니다. 관리자는 배포 토폴로지에 따라 멀티 커뮤니케이션 서버와 메인 서버 간에 이 포트에 대해 접근할 수 있는지 확인해야 합니다. ##### 단계별 안내[](#단계별-안내 "단계별 안내에 대한 직접 링크 및 복사") 1. **고급 보안이 포함된 Windows Defender 방화벽**(`wf.msc`)을 실행하세요. 2. **인바운드 규칙**에서 필요하지 않은 규칙을 제거하거나 비활성화하세요. 3. 다음과 같이 명시적 허용 규칙을 생성하세요. * **Unified Gateway HTTPS**(`443`): 필요한 경우 외부/공용 포트로 설정 * **Core Web Service HTTPS**(`5002`): 가급적 `443`을 통해 프록시 설정 * 내부 전용 포트(gRPC `51219`, Cache `10800`/`47500`/`47100`, Coordinator `21810`, Thrift `9310`): 로컬 호스트(localhost) 또는 신뢰할 수 있는 서브넷에서만 접속 허용 4. 다른 모든 인바운드 트래픽은 **차단**으로 설정하세요. 5. **아웃바운드 규칙**에서 알려진 신뢰할 수 있는 엔드포인트로 제한하세요. 주의 **모두 허용**과 같은 포괄적인 규칙은 사용하지 마세요. 기본 포트 변경은 약간의 모호성 개선 효과를 제공하지만 방화벽 적용을 대체할 수는 없습니다. #### 원격 접근(Remote access) 제한[](#원격-접근remote-access-제한 "원격 접근(Remote access) 제한에 대한 직접 링크 및 복사") * 원격 데스크톱(Remote Desktop Protocol, RDP) 접근 권한을 인증된 관리자에게만 제한하세요. * RDP가 필요하다면 NLA 사용하거나, 서버를 VPN 뒤에 배치하거나, 점프 호스트를 사용하세요. * RDP가 필요하지 않다면 비활성화하세요. (**시스템 속성** → **원격 설정**). #### 안전한 네트워크 세분화[](#안전한-네트워크-세분화 "안전한 네트워크 세분화에 대한 직접 링크 및 복사") * BioStar X 서버는 사용자 네트워크와 분리된 전용 VLAN 또는 DMZ에 배치하세요. * BioStar X와 필수 시스템(예: 데이터베이스 서버, API 소비자, 리더) 간에만 통신을 허용하세요. * 관리 접근(RDP, SSH)을 관리자 서브넷으로만 제한하세요. **모범 사례** **심층 방어**(Defense in Depth)를 위해 네트워크를 세분화하고 호스트 방화벽을 결합하세요. #### 네트워크 프로토콜 강화[](#네트워크-프로토콜-강화 "네트워크 프로토콜 강화에 대한 직접 링크 및 복사") ##### SMBv1 비활성화[](#smbv1-비활성화 "SMBv1 비활성화에 대한 직접 링크 및 복사") PowerShell 명령어를 사용하여 SMBv1을 비활성화하세요. PowerShell ```powershell Disable-WindowsOptionalFeature -Online -FeatureName SMB1Protocol ``` ##### TLS 1.2+ 적용[](#tls-12-적용 "TLS 1.2+ 적용에 대한 직접 링크 및 복사") * 레지스트리 경로: `HKLM\SYSTEM\CurrentControlSet\Control\SecurityProviders\SCHANNEL\Protocols` SSL 2.0, SSL 3.0, TLS 1.0, TLS 1.1 비활성화 * IIS Crypto 또는 `nmap --script ssl-enum-ciphers`로 검증하세요. 주의 호환성 문제를 방지하려면 프로토콜 비활성화하기 전에 스테이징 환경에서 테스트하세요. #### 네트워크 침입 감지 및 모니터링[](#네트워크-침입-감지-및-모니터링 "네트워크 침입 감지 및 모니터링에 대한 직접 링크 및 복사") * IDS/IPS(Snort, Suricata 또는 상용 제품)를 배포하세요. * Windows Defender 방화벽에서 차단된 패킷 및 허용된 연결에 대한 로깅을 활성화하세요. * 중앙 집중식 모니터링을 위해 SIEM으로 로그를 전달하세요. 알아두기 방화벽 로그 저장 위치: `%systemroot%\system32\LogFiles\Firewall\pfirewall.log` --- ### 운영체제 구성 최종 업데이트 | **2026년 10월 23일** BioStar X 보안 강화(Hardening) 절차의 첫 단계는 운영체제 수준의 보안 기준선을 확보하는 것입니다. 패치되지 않은 운영체제, 불필요한 서비스, 취약한 인증 설정은 BioStar X를 포함한 모든 서버 워크로드의 주요 공격 경로가 됩니다. 이 문서의 안내에 따라 Windows Server 환경을 강화하세요. #### Windows Server LTS 릴리스 사용[](#windows-server-lts-릴리스-사용 "Windows Server LTS 릴리스 사용에 대한 직접 링크 및 복사") 지원되지 않거나 오래된 Windows 버전에서 BioStar X를 실행하면 패치가 적용되지 않은 취약점에 시스템이 노출됩니다. Microsoft는 보안 업데이트, 안정성 수정 및 10년 이상(5년 기본 지원 + 5년 연장 지원) 지원을 보장하는 Windows Server 장기 지원(LTS) 버전을 제공합니다. LTS 릴리스를 선택하면 BioStar X 서버가 가능한 가장 긴 보안 지원 기간을 확보하고, 기능 업데이트로 인한 시스템 중단을 최소화할 수 있습니다.다. **관리자를 위한 요약** * 반드시 **Windows Server LTS 에디션**(2019 또는 2022)에 BioStar X를 배포하세요. * 설치 후 운영체제 버전을 **확인**하세요. * 지원 종료일 이전에 **업그레이드를 계획**하세요. * **자동 업데이트를 활성화**하거나 WSUS/SCCM에 연결하세요. * 지원되지 않는 소프트웨어를 실행하지 않도록 **제품 수명 주기를 문서화**하세요. ##### 지원 버전 확인[](#지원-버전-확인 "지원 버전 확인에 대한 직접 링크 및 복사") Microsoft에서 활성 지원하는 LTS Windows Server 에디션(2026년 5월 기준): * Windows Server 2019 (LTS) — 기본 지원: 2024년 1월까지 / 연장 보안 지원: 2029년 1월까지 * Windows Server 2022 (LTS) — 기본 지원: 2026년 10월까지 / 연장 보안 지원: 2031년 10월까지 * Windows Server 2025 (LTS) — 기본 지원: 2029년 11월까지 / 연장 보안 지원: 2034년 11월까지 주의 Semi-Annual Channel(SAC) 릴리스는 수명이 짧고 BioStar X와 같은 프로덕션 워크로드에는 적합하지 않으므로 피하세요. ##### 현재 OS 버전 확인[](#현재-os-버전-확인 "현재 OS 버전 확인에 대한 직접 링크 및 복사") * `Win + R` 키를 누른 후 `winver`를 입력하세요. `Enter` 키를 누르면 에디션 및 버전이 표시됩니다. * PowerShell에서 다음 명령어를 실행하여 운영체제 이름과 버전을 확인할 수도 있습니다. PowerShell ```powershell systeminfo | findstr /B /C:"OS Name" /C:"OS Version" ``` ##### 업그레이드 계획[](#업그레이드-계획 "업그레이드 계획에 대한 직접 링크 및 복사") * Windows Server 2016 버전 이하를 실행 중이라면 마이그레이션을 계획해야 합니다. * 2019 또는 2022 LTS 버전으로 업그레이드하면 보안 업데이트 및 최신 TLS 프로토콜(TLS 1.2/1.3)과의 호환성이 보장됩니다. **모범 사례** 지원되는 운영체제로 새 가상머신(VM)이나 서버를 구축하세요. BioStar X를 새로 설치한 후 구성 및 데이터베이스를 마이그레이션하세요. 이를 통해 다운타임과 위험을 최소화할 수 있습니다. ##### Windows Update 구성 확인[](#windows-update-구성-확인 "Windows Update 구성 확인에 대한 직접 링크 및 복사") 보안 패치를 위한 **자동 업데이트**를 활성화하세요. 또는 Windows Server Update Services(WSUS) 또는 System Center Configuration Manager(SCCM)를 사용하는 경우 호스트가 올바르게 등록되어 있는지 확인하세요. #### 최신 Windows 업데이트 및 보안 패치 적용[](#최신-windows-업데이트-및-보안-패치-적용 "최신 Windows 업데이트 및 보안 패치 적용에 대한 직접 링크 및 복사") 프로덕션 배포 전에 최신 Windows 업데이트와 보안 패치를 적용하여 알려진 취약점으로부터 시스템을 보호하세요. 패치되지 않은 Windows 서버는 랜섬웨어, 원격 코드 실행, 권한 상승 익스플로잇(Exploit)의 **주요 공격 경로**입니다. 최신 보안 업데이트를 적용하면 BioStar X 호스트가 모든 **알려진 취약점**으로부터 보호된 상태로 라이프사이클을 시작할 수 있습니다. ##### 현재 패치 수준 확인[](#현재-패치-수준-확인 "현재 패치 수준 확인에 대한 직접 링크 및 복사") * 최신 패치 상태를 확인하려면 **설정** → **Windows 업데이트**를 열고 **업데이트 확인**을 클릭하세요. * PowerShell에서 최근 설치된 패치 10개를 확인하려면 다음 명령어를 실행하세요. PowerShell ```powershell Get-HotFix | Sort-Object -Descending InstalledOn | Select-Object -First 10 ``` 주의 최신 패치가 30일 이상 지났다면 즉시 업데이트를 진행하세요. ##### 업데이트 프로세스[](#업데이트-프로세스 "업데이트 프로세스에 대한 직접 링크 및 복사") 1. Windows 업데이트를 수동으로 실행하세요. 2. 모든 보안 및 중요 업데이트를 설치하세요. 서버가 아직 프로덕션 상태가 아니더라도 미루지 말고 최신 패치를 적용하는 것을 권장합니다. 3. 필요하다면 서버를 재부팅하세요. 4. '최신 상태입니다'가 표시될 때까지 업데이트 및 설치 작업을 반복하세요. ##### 지속적인 패치 전략[](#지속적인-패치-전략 "지속적인 패치 전략에 대한 직접 링크 및 복사") * **월별 패치**: Microsoft는 매월 두 번째 화요일에 새 패치를 배포합니다. * 스테이징 환경이 있다면 테스트 후 배포에서 1–2주 이내에 패치를 적용합니다. * 즉시 패치를 적용할 수 없다면, 패치가 적용될 때까지 방화벽 제한, 인터넷 접속 차단, 강화된 모니터링 등의 **보완 제어**(Compensating controls)를 적용하여 위험을 완화하세요. #### 불필요한 Windows 기능 제거 또는 비활성화[](#불필요한-windows-기능-제거-또는-비활성화 "불필요한 Windows 기능 제거 또는 비활성화에 대한 직접 링크 및 복사") 활성화된 모든 Windows 기능은 서버의 **공격 표면(Attack Surface)을 증가**시킵니다. 전용 BioStar X 호스트에서는 Print Spooler, Fax, IIS 등의 서비스가 거의 필요 없으며, 이는 심각한 취약점(예: PrintNightmare)의 이력을 가지고 있습니다. > 예: Internet Explorer, SMBv1, 레거시 구성 요소 1. 시작 → **서버 관리자** → **관리** → **역할 및 기능 제거**를 실행하세요. 2. 설치된 역할(예: 파일 서비스, IIS, 인쇄 서비스)을 검토하세요. 3. BioStar X에 필요하지 않은 역할을 제거하세요. 4. 관리 워크플로에 필요한 경우에만 **.NET Framework 기능** 및 **데스크톱 환경**(Desktop Experience)을 유지하세요. 5. `services.msc`를 열고 불필요한 서비스(Fax, Remote Registry, Bluetooth, SMBv1)를 **사용 안 함**으로 설정하세요. **모범 사례** 호스트를 BioStar X **전용**으로 사용하세요. 다른 워크로드를 실행하지 마세요. #### Windows Defender 활성화 및 최신 상태 유지[](#windows-defender-활성화-및-최신-상태-유지 "Windows Defender 활성화 및 최신 상태 유지에 대한 직접 링크 및 복사") Windows Defender(기본 제공 바이러스 백신)는 악성 코드 및 랜섬웨어로부터 보호합니다. 비활성화하면 호스트가 취약해집니다. 1. **설정** → **개인 정보 및 보안** → **Windows 보안** → **바이러스 및 위협 방지**를 실행하세요. 2. **설정 관리** → **실시간 보호**가 활성화되어 있는지 확인하세요. 3. **클라우드 전송 보호** 및 **자동 샘플 전송**이 활성화되어 있는지 확인하세요. 4. 보안 인텔리전스(정의라고도 함)를 최신 상태로 유지하세요. 일반적으로 Windows Update를 통해 자동 수행됩니다. 주의 타사 바이러스 백신을 사용한다면 충돌을 방지하기 위해 **하나의 바이러스 백신 솔루션**만 실행되고 있는지 확인하세요. #### 물리적 도난 방지를 위한 BitLocker 활성화[](#enableBitLocker "물리적 도난 방지를 위한 BitLocker 활성화에 대한 직접 링크 및 복사") 공격자가 서버에 물리적으로 접근하면(예: 디스크 도난, VM 스냅샷, 백업 미디어) 암호화되지 않은 드라이브에서 크리덴셜, 로그, 생체 정보 등 민감한 데이터에 직접 접근할 수 있습니다. BitLocker는 미사용 데이터 보호를 위한 전체 디스크 암호화를 제공합니다. ##### 권고 사항[](#권고-사항 "권고 사항에 대한 직접 링크 및 복사") * 다음 드라이브에 BitLocker를 활성화하세요. * OS 드라이브(C:) * BioStar X 데이터베이스, 로그, 백업을 저장하는 모든 데이터 드라이브 * 더 강력한 보호를 위해 가능한 경우 TPM + PIN을 사용하세요. ##### 단계별 안내[](#단계별-안내 "단계별 안내에 대한 직접 링크 및 복사") 1. **제어판** → **시스템 및 보안** → **BitLocker 드라이브 암호화**로 이동하세요. 2. 각 드라이브에서 **BitLocker 켜기**를 클릭하세요. 3. 인증 방법으로 **TPM**(기본값) 또는 **TPM + PIN**(권장됨)을 선택하세요. 4. 복구 키를 **Active Directory**/**Azure AD**(선호) 또는 **보안 볼트**로 저장하세요. 로컬에 저장하지 마세요. 5. 암호화 방법을 **XTS-AES 256비트**(권장)로 선택하세요. 6. 암호화를 시작합니다. ##### BitLocker 상태 모니터링[](#bitlocker-상태-모니터링 "BitLocker 상태 모니터링에 대한 직접 링크 및 복사") 다음 명령어를 실행하여 BitLocker 상태를 확인하세요. PowerShell ```powershell Get-BitLockerVolume ``` 알아두기 BitLocker는 **미사용 데이터만** 보호합니다. 데이터베이스 암호화 또는 TLS 암호화를 대체하지 않습니다. #### 안전한 인증 정책 시행[](#안전한-인증-정책-시행 "안전한 인증 정책 시행에 대한 직접 링크 및 복사") 취약한 로컬 계정이나 캐시된 크리덴셜은 서버가 무차별 대입 공격이나 권한 상승에 취약해질 수 있습니다. 1. **로컬 보안 정책**(`secpol.msc`)을 실행하세요. 2. **계정 정책** → **암호 정책**에서 아래와 같이 구성하세요. * **최소 암호 길이**: 12자 이상 * **암호는 복잡성을 만족해야 함**: 활성화 * **최대 암호 사용 기간**: 90일 3. **계정 정책** → **계정 잠금 정책**에서 아래와 같이 구성하세요. * **계정 잠금 임계값**: 5회 시도 4. 기본 **Administrator** 계정을 비활성화하거나 이름을 변경하세요. 5. RDP 또는 원격 관리 액세스에 멀티팩터 인증(MFA)을 요구하세요. #### 보안 기준선을 위한 그룹 정책 설정 적용[](#보안-기준선을-위한-그룹-정책-설정-적용 "보안 기준선을 위한 그룹 정책 설정 적용에 대한 직접 링크 및 복사") Microsoft의 **Microsoft 보안 준수 도구 키트**(Security Compliance Toolkit, SCT)는 보안 기준선에 맞추어진 **그룹 정책 개체**(Group Policy Objects, GPO)를 다운로드할 수 있도록 제공합니다. 이 기준선은 구성 오류 위험을 줄이고 BioStar X가 강화된 Windows 운영체제에서 실행되도록 보장합니다. 1. [Microsoft Security Compliance Toolkit](https://www.microsoft.com/download/details.aspx?id=55319)을 다운로드하세요. 2. 운영체제 버전(Windows Server 2019 또는 2022 Security Baseline)에 맞는 기준선을 선택하세요. 3. **그룹 정책 관리 콘솔**에 기준선 그룹 정책 개체(GPO)를 가져오기하세요. `gpmc.msc` 실행 → **그룹 정책 개체**(Group Policy Objects)에서 마우스 오른쪽 버튼 클릭 → **설정 가져오기** 클릭 4. 액티브 디렉토리의 **BioStar X 서버 OU**에 기준선 그룹 정책 개체(GPO)를 연결하세요. 5. 중요 설정을 검토하세요. 계정 잠금, 감사 로깅, 네트워크 보안(SMB 서명, LDAP 서명), LSA 보호 6. **스테이징에서 먼저 테스트** 후 BioStar X 호환성을 확인하고 프로덕션 환경에 배포하세요. #### 필요하지 않은 원격 데스크톱 비활성화[](#필요하지-않은-원격-데스크톱-비활성화 "필요하지 않은 원격 데스크톱 비활성화에 대한 직접 링크 및 복사") 원격 데스크톱(RDP)은 무차별 대입 공격, 크리덴셜 도용의 일반적인 공격 벡터(Attack Vector)입니다. ##### 필요하지 않은 경우[](#필요하지-않은-경우 "필요하지 않은 경우에 대한 직접 링크 및 복사") **시스템 속성** → **원격** → **이 컴퓨터에 대한 원격 연결 허용 안 함**을 선택하세요. ##### 필요한 경우 보안 강화[](#필요한-경우-보안-강화 "필요한 경우 보안 강화에 대한 직접 링크 및 복사") 원격 데스크톱을 사용해야 하는 경우 다음 보안 강화 조치를 적용하여 위험을 완화하세요. * VPN 또는 LAN 환경에서만 접속하도록 제한하세요. * 네트워크 수준 인증(Network Level Authentication, NLA)을 필수로 설정하세요. * 기본 RDP 포트를 변경하세요. (`3389` → 사용자 지정) * 이벤트 로그 및 알림을 통해 모니터링하세요. --- ### 패치 및 유지 관리 최종 업데이트 | **2026년 6월 22일** 서버를 강화한 후에는 그 상태를 유지해야 합니다. 새로운 취약점은 지속적으로 발견되며, 패치되지 않은 시스템은 시간이 지날수록 위험에 노출됩니다. 이 문서에서는 정기적인 패치 적용, 취약점 검사, 자산 관리를 통해 BioStar X 서버의 보안 기준선을 지속적으로 유지하는 방법을 안내합니다. #### 보안 구성 백업 및 복원[](#보안-구성-백업-및-복원 "보안 구성 백업 및 복원에 대한 직접 링크 및 복사") PowerShell ```powershell # Export Group Policy settings secedit /export /cfg C:\backup\secpol.cfg # Backup Windows Firewall rules netsh advfirewall export "C:\backup\firewall.wfw" ``` #### 패치 관리 정책 수립[](#패치-관리-정책-수립 "패치 관리 정책 수립에 대한 직접 링크 및 복사") * 운영 체제, 데이터베이스 엔진, BioStar X 소프트웨어 및 타사 종속성을 포괄하는 공식적인 패치 정책을 정의하세요. * 운영체제 패치는 2주 이내, 애플리케이션 패치는 1개월 이내와 같이 일정을 수립하세요. * 패치로 인해 시스템이 불안정해질 경우 롤백 및 복구 절차를 포함한 정책을 수립하세요. 주의 BioStar X에 포함된 타사 종속성에 패치를 적용하기 전에 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 업데이트 지원 여부를 확인하세요. 스테이징 환경이나 가상 머신(VM)에서 먼저 테스트하기를 권장합니다. #### BioStar X 소프트웨어 업데이트 유지 관리[](#biostar-x-소프트웨어-업데이트-유지-관리 "BioStar X 소프트웨어 업데이트 유지 관리에 대한 직접 링크 및 복사") * BioStar X를 제공된 최신 지원 버전으로 최신 상태를 유지하세요. * [슈프리마 지원 페이지](https://www.supremainc.com/en/support/main.asp)에서 릴리스 노트 및 보안 공지를 구독하세요. * 프로덕션 환경에 배포하기 전에 스테이징 환경에서 새 릴리스를 테스트하세요. #### 데이터베이스 엔진 최신 상태 유지[](#데이터베이스-엔진-최신-상태-유지 "데이터베이스 엔진 최신 상태 유지에 대한 직접 링크 및 복사") * 슈프리마의 보안 권고에 따라 MariaDB 11.4 또는 Microsoft SQL Server 업데이트를 적용하세요. * 지원하지 않는 버전을 사용하지 마세요. #### 종속성 및 런타임 구성 요소 관리[](#종속성-및-런타임-구성-요소-관리 "종속성 및 런타임 구성 요소 관리에 대한 직접 링크 및 복사") * Visual C++ Redistributables, Java 런타임과 같은 지원 프레임워크에 패치를 적용하세요. * 리버스 프록시/WAF 소프트웨어를 사용한다면 유지 관리하세요. * 분기별 또는 보안 권고가 발표될 때마다 업데이트하세요. #### 정기적인 취약점 검사 수행[](#정기적인-취약점-검사-수행 "정기적인 취약점 검사 수행에 대한 직접 링크 및 복사") * BioStar X 호스트에 대해 분기별(높은 보안 환경에서는 매월) 취약점 검사를 실행하세요. * Nessus, OpenVAS, Qualys, Microsoft Defender for Endpoint와 같은 도구를 사용하세요. * 패치 주기 후 검사를 예약하고 티켓팅 시스템을 통해 해결 상황을 추적하세요. #### 자산 및 패치 목록 유지 관리[](#자산-및-패치-목록-유지-관리 "자산 및 패치 목록 유지 관리에 대한 직접 링크 및 복사") * 모든 BioStar X 서버의 운영 체제 버전, 데이터베이스 버전 및 패치 수준을 포함한 자산 목록을 유지 관리하세요. * 가능하면 자동화 도구(예: SCCM, Intune, Ansible)를 활용하세요. * 분기별로 재고를 검토하세요. --- ### 물리적 보안 최종 업데이트 | **2026년 6월 22일** 물리적 보안 제어를 통해 권한이 없는 사용자가 BioStar X가 저장된 서버 또는 스토리지에 직접 접근하는 것을 방지하세요. #### 안전한 서버 위치[](#안전한-서버-위치 "안전한 서버 위치에 대한 직접 링크 및 복사") * BioStar X 서버는 물리적으로 보안이 강화된 데이터 센터 또는 잠금 장치가 있는 서버실에 설치하세요. * 접근 권한은 승인된 IT 직원으로만 제한해야 합니다. * 서버실에 CCTV를 설치하고 출입 기록을 관리하세요. * 서버를 잠금 장치가 있는 랙이나 케이지에 보관하고 방문객의 출입을 기록하세요. #### 이동식 및 백업 미디어 보호[](#이동식-및-백업-미디어-보호 "이동식 및 백업 미디어 보호에 대한 직접 링크 및 복사") * 백업 드라이브 또는 백업 테이프는 접근이 통제된 안전한 장소에 보관하세요. * BioStar X 데이터가 저장된 모든 이동식 저장 매체는 암호화해야 합니다. * 백업 파일을 전송하기 전에 AES-256으로 암호화해야 합니다. **모범 사례** 물리적 저장 매체에 대한 의존도를 줄이기 위해 **클라우드 기반 암호화 백업** 사용을 권장합니다. #### 안전한 BIOS/UEFI 설정[](#안전한-biosuefi-설정 "안전한 BIOS/UEFI 설정에 대한 직접 링크 및 복사") * BIOS/UEFI 암호를 설정하여 권한이 없는 사용자의 설정 변경을 방지하세요. * 외부 기기(USB, DVD)를 통한 부팅을 비활성화하세요. * 지원되는 경우 보안 부팅을 활성화하세요. 주의 BIOS/UEFI 암호는 Secure vault에 문서화하세요. 암호를 분실하면 정상적인 유지 보수가 불가능해질 수 있습니다. #### 장치 도난 방지[](#장치-도난-방지 "장치 도난 방지에 대한 직접 링크 및 복사") * 모든 시스템 및 데이터 드라이브에 BitLocker를 사용하여 전체 디스크 암호화를 활성화하세요. * BitLocker를 구성에 대한 자세한 내용은 [운영체제 구성](/how-to/bsx_hardening/os-configuration#enableBitLocker)을 참조하세요. * 가능하다면 TPM + PIN을 사용하여 보안을 강화하세요. * 데이터 센터 이외의 환경에서는 케이블 잠금 장치 또는 보안 랙을 사용하세요. #### 환경 제어[](#환경-제어 "환경 제어에 대한 직접 링크 및 복사") * 서버실의 온도, 습도 및 전원 공급 장치(UPS)가 안정적인지 확인하세요. * 소화기 또는 FM200이나 불활성 가스와 같은 화재 방지 시스템을 설치하세요. * 센서를 사용하여 온도/습도를 모니터링하세요. --- ### 데이터베이스 및 데이터 보호 최종 업데이트 | **2026년 7월 16일** BioStar X는 사용자 크리덴셜, 액세스 로그, 구성 데이터와 같은 중요한 정보를 저장할 데이터베이스가 필요합니다. 배포 환경에 따라 **MariaDB**(11.4) 또는 **Microsoft SQL Server**를 사용합니다. #### 인증 및 접근 제어[](#인증-및-접근-제어 "인증 및 접근 제어에 대한 직접 링크 및 복사") * 모든 데이터베이스 연결에 인증을 요구하도록 설정하세요. * BioStar X 전용 데이터베이스 계정을 사용하고, 공유 계정 또는 기본 계정을 사용하지 마세요. * 필요한 최소 권한 역할(애플리케이션 데이터에 대한 읽기/쓰기, 스키마 수정 불가)만 할당하세요. * 사용하지 않거나 과도한 권한을 가진 사용자가 있는지 정기적으로 데이터베이스 계정을 감사하세요. * 특히 IP 또는 인프라 변경 후에는 사용하지 않거나 오래된 데이터베이스 사용자 항목을 삭제하세요. 주의 `sa` 또는 동급의 슈퍼 유저 계정을 사용해 BioStar X에 연결하지 마세요. #### 전송 중 데이터 암호화[](#전송-중-데이터-암호화 "전송 중 데이터 암호화에 대한 직접 링크 및 복사") ##### MariaDB[](#mariadb "MariaDB에 대한 직접 링크 및 복사") my.cnf ```ini [mysqld] require_secure_transport=ON ssl_cert=/etc/mysql/server-cert.pem ssl_key=/etc/mysql/server-key.pem ssl_ca=/etc/mysql/ca-cert.pem ``` **설정 확인** SQL ```sql SHOW VARIABLES LIKE '%ssl%'; ``` ##### SQL Server[](#sql-server "SQL Server에 대한 직접 링크 및 복사") 1. **SQL Server 구성 관리자**를 실행하세요. 2. **SQL Server 네트워크 구성** → **MSSQLSERVER에 대한 프로토콜**로 이동하세요. 3. **암호화 강제**를 활성화하세요. 4. 서버에 신뢰할 수 있는 인증서를 설치하세요. #### 미사용 데이터 암호화[](#미사용-데이터-암호화 "미사용 데이터 암호화에 대한 직접 링크 및 복사") ##### MariaDB[](#mariadb-1 "MariaDB에 대한 직접 링크 및 복사") * 저장 데이터 암호화를 위해 `file_key_management` 플러그인을 활성화하세요. * 안전한 키 파일에 암호화 키를 정의하세요. * 전체 TDE를 사용할 수 없다면 테이블별로 암호화를 적용하세요. 주의 약간의 성능 저하(일반적으로 3~5%)가 발생할 수 있습니다. 데이터베이스를 다른 서버로 이동 또는 복원하는 경우 인증서와 키가 필요합니다. BioStar X의 복원 기능은 암호화된 백업을 지원하지 않으므로 수동으로 처리해야 합니다. ##### SQL Server TDE[](#sql-server-tde "SQL Server TDE에 대한 직접 링크 및 복사") SQL ```sql CREATE MASTER KEY ENCRYPTION BY PASSWORD = 'StrongP@ssw0rd!'; CREATE CERTIFICATE MyServerCert WITH SUBJECT = 'BioStarX'; CREATE DATABASE ENCRYPTION KEY WITH ALGORITHM = AES_256 ENCRYPTION BY SERVER CERTIFICATE MyServerCert; ALTER DATABASE biostarx_ac SET ENCRYPTION ON; ``` #### 데이터베이스 감사 활성화[](#enableDatabaseAudit "데이터베이스 감사 활성화에 대한 직접 링크 및 복사") ##### MariaDB[](#mariadb-2 "MariaDB에 대한 직접 링크 및 복사") SQL ```sql INSTALL SONAME 'server_audit'; SET GLOBAL server_audit_logging=ON; SET GLOBAL server_audit_events='CONNECT,QUERY_DML,QUERY_DDL'; ``` ##### SQL Server[](#sql-server-1 "SQL Server에 대한 직접 링크 및 복사") SQL ```sql CREATE SERVER AUDIT BioStarX_Audit TO FILE (FILEPATH = 'C:\AuditLogs\'); CREATE SERVER AUDIT SPECIFICATION BioStarX_Spec FOR SERVER AUDIT BioStarX_Audit ADD (FAILED_LOGIN_GROUP); ALTER SERVER AUDIT BioStarX_Audit WITH (STATE = ON); ``` #### 백업 및 보안 저장소[](#백업-및-보안-저장소 "백업 및 보안 저장소에 대한 직접 링크 및 복사") * BioStar X 데이터베이스를 정기적으로 암호화하여 백업합니다. * 백업은 동일한 호스트가 아닌 별도의 보안 서버에 저장합니다. * 백업 및 복원을 주기적으로 테스트합니다. * BitLocker로 암호화된 볼륨에 백업을 저장합니다. ##### MariaDB[](#mariadb-3 "MariaDB에 대한 직접 링크 및 복사") Bash ```bash mariadb-dump --all-databases --ssl --result-file=/secure/backups/biostarx.sql gpg -c /secure/backups/biostarx.sql ``` 주의 BioStar X 백업 기능(수동 또는 예약)은 암호화되지 않습니다. BioStar X 복원 기능은 암호화된 백업을 지원하지 않습니다. ##### SQL Server[](#sql-server-2 "SQL Server에 대한 직접 링크 및 복사") SQL ```sql BACKUP DATABASE biostarx_db TO DISK = 'D:\backups\biostarx_db.bak' WITH ENCRYPTION (ALGORITHM = AES_256, SERVER CERTIFICATE = MyServerCert); ``` #### 원격 접근 제한[](#원격-접근-제한 "원격 접근 제한에 대한 직접 링크 및 복사") ##### MariaDB[](#mariadb-4 "MariaDB에 대한 직접 링크 및 복사") my.cnf ```ini bind-address=127.0.0.1 ``` ##### SQL Server[](#sql-server-3 "SQL Server에 대한 직접 링크 및 복사") BioStar X 애플리케이션 서버에서만 연결을 허용하도록 방화벽 규칙을 구성하세요. --- ### 참조 최종 업데이트 | **2026년 6월 22일** 이 문서는 BioStar X 시스템 구축 및 보안 강화 시 필요한 기술적 참조 정보를 제공합니다. 네트워크 포트 구성, 권장 보안 설정, 주요 컴플라이언스 요구사항을 한눈에 확인할 수 있으며, 추가 지원이 필요한 경우 외부 참조 자료를 참고하세요. #### BioStar X 기본 네트워크 포트[](#biostar-x-기본-네트워크-포트 "BioStar X 기본 네트워크 포트에 대한 직접 링크 및 복사") | 서비스 | 용도 | 기본 포트 | 참고 / 권장 사항 | | ----------------------- | ------------------- | --------- | ------------------------------------------------------------------------------------------------ | | Unified Gateway Service | HTTPS (시스템 접근) | 443 | 관리자/운영자 로그인 기본 포트입니다. Service Manager → Service Settings에서 변경할 수 있습니다. | | Core Web Service | HTTPS (내부 UI) | 5002 | 443 포트로 프록시 연결을 권장하며, 직접 접근을 제한합니다. | | | CloudNgrok | 52000 | 필요하지 않은 경우 비활성화하세요. | | | Thrift RPC | 9310 | 신뢰할 수 있는 서비스로 제한합니다. | | Core Service | WebSocket | 9002 | 내부 전용입니다. | | | FastCGI | 9000 | 로컬에서 바인딩해야 합니다. | | | API | 9010 | TLS 및 인증으로 보안을 유지합니다. | | Coordinator Service | 클라이언트 통신 | 21810 | 내부 전용입니다. | | Main Server | TCP 서버 | 51212 | **일반 텍스트** 장치 통신 — 가능하면 차단하세요. | | | SSL 서버 | 51213 | **권장** 장치 통신(TLS) | | | gRPC | 51219 | 내부 서비스 통신 전용입니다. | | Cache Service | 클라이언트 | 10800 | Redis와 동일 — 외부에 노출하지 마세요. | | | 통신 | 47500 | 내부 전용입니다. | | | 검색 | 47100 | 내부 전용입니다. | #### BioStar X의 기본 보안 기능[](#biostar-x의-기본-보안-기능 "BioStar X의 기본 보안 기능에 대한 직접 링크 및 복사") | 기능 | UI 위치 | 기본값 | 권장 사항 | | --------------------------------- | -------------------------------------------------------------------- | ------------------------------------------------------- | ----------------------------------------------------------------------------- | | 기본 관리자 로그인 ID & 암호 변경 | 사용자 → 사용자 목록에서 기본 관리자 편집(`UID:1`) | admin / 설치 비밀번호 | 설치 직후 변경하세요. | | 권한 및 역할 분리 | 사용자 → 사용자 선택 → 권한 → 관리자 등급 | 사전 정의: 전체 관리자, 사용자 관리자, 모니터링 관리자 | 필요에 따라 커스텀 권한을 생성하세요. | | 암호 강도 정책 | 설정 → 시스템 → 시스템 보안 → 로그인 비밀 번호 → 비밀번호 레벨 | 보통 | 강함으로 설정하고 멀티팩터 인증(MFA)을 적용하세요. | | 세션 보안(동시 연결) | 설정 → 시스템 → 시스템 보안 → 세션 보안 → 동시 접속 허용 | 활성 | 공유 로그인 방지를 위해 비활성로 설정하세요. | | 멀티팩터 인증 | 사용자 → 사용자 선택 → 권한 → 다중 인증 로그인 | 사용 안 함 | 전체 관리자, 사용자 관리자, 모니터링 관리자 계정에 대해 활성화할 수 있습니다. | | 장치와 보안 통신 | 설정 → 시스템 → 시스템 보안 → 고급 보안 설정 → 장치와 보안 통신 | 사용 안 함 | 기능을 활성화하고, SSL 포트(51213)를 사용하세요. | | 장치 해시키 관리 | 설정 → 시스템 → 시스템 보안 → 고급 보안 설정 → 장치 해시키 수동 관리 | 사용 안 함 | 높은 보안 환경 배포에서 탬퍼 보호를 위해 활성화하세요. | | 시스템 백업 | 설정 → 시스템 → 시스템 백업 | 수동 | 시스템 자동 백업 기능을 활성화하세요. | | 디렉터리 연동 | 설정 → 시스템 → 디렉토리 연동 | 구성되지 않음 | 가능하다면 Entra ID 또는 Active Directory와 연동하세요. | | 로그 설정(보존 및 수준) | 설정 → 시스템 → 서버 → 서버 | 시스템 로그 저장 기간: 60일
시스템 로그 단계: 정보 | 규정 준수 여부에 따라 조정하세요. 로그는 SIEM으로 전달하세요. | | 개인 정보 데이터베이스 암호화 | 설정 → 시스템 → 시스템 보안 → 고급 보안 설정 → 개인 정보 DB 암호화 | 사용 안 함 | 프로덕션 환경에 활성화하세요. | | 얼굴 이미지 저장 | 설정 → 시스템 → 서버 → 전문가 설정 → 얼굴 이미지 저장하기 | 사용 | 정당한 이유가 없는 한 비활성화하세요. | #### 컴플라이언스 요구사항 (간략 보기)[](#컴플라이언스-요구사항-간략-보기 "컴플라이언스 요구사항 (간략 보기)에 대한 직접 링크 및 복사") | 보안 제어 | 지원하는 컴플라이언스 영역 | | ------------------------------------------------------ | -------------------------- | | 데이터베이스 암호화(개인 식별 정보, 바이오메트릭 정보) | GDPR, CCPA, ISO 27001 | | 시스템 로그 보존 및 전달 | ISO 27001, PCI-DSS | | 관리자/운영자 계정 멀티팩터 인증(MFA) | NIST 800-63, ISO 27001 | | 장치와 보안 통신(TLS) | GDPR, ISO 27001 | | 백업 및 복원 기능 | ISO 27001, SOC 2 | | 디렉터리 연동(Entra ID/Active Directory) | SOX, ISO 27001, SOC 2 | #### 외부 참조[](#외부-참조 "외부 참조에 대한 직접 링크 및 복사") * [슈프리마 지식 베이스 – 장치와 서버 간 보안 통신 구성하기](https://kb.supremainc.com/knowledge/doku.php?id=ko:how_to_configure_secure_communication_between_device_and_server_tls_ssl) * [슈프리마 지식 베이스 – 서버 및 장치 암호화 키 수동으로 관리하기](https://kb.supremainc.com/knowledge/doku.php?id=ko:how_to_manually_manage_server_device_encryption_key) * [슈프리마 지식 베이스 – USB 메모리로 BioStar 2와 장치 간 사용자 및 로그 불러오고 내보내기](https://kb.supremainc.com/knowledge/doku.php?id=ko:how_to_import_export_user_log_between_biostar_2_and_suprema_reader_using_usb_memory) * [슈프리마 지식 베이스 – USB를 이용하여 펌웨어 업그레이드하기](https://kb.supremainc.com/knowledge/lib/exe/fetch.php?media=ko:bew3_usb_fw_upgrade_ko.pdf) * [슈프리마 지식 베이스 – 보안 탬퍼 구성하기](https://kb.supremainc.com/knowledge/doku.php?id=ko:how_to_configure_secure_tamper) * [Microsoft 보안 준수 도구 키트 - 사용 방법](https://learn.microsoft.com/windows/security/operating-system-security/device-management/windows-security-configuration-framework/security-compliance-toolkit-10) --- ### 보안 출입 제어의 핵심 원칙 최종 업데이트 | **2026년 6월 22일** 출입 제어 시스템의 보안 강화는 단순히 기술적인 설정에 관한 것이 아닙니다. 이는 사용자, 프로세스, 기술 전반에 걸쳐 검증된 원칙을 일관되게 적용하는 것입니다. BioStar X는 설계상 이러한 원칙을 지원하지만, 관리자가 올바르게 구성하고 시행해야 합니다. #### 최소 권한 원칙 (Principle of Least Privilege, PoLP)[](#최소-권한-원칙-principle-of-least-privilege-polp "최소 권한 원칙 (Principle of Least Privilege, PoLP)에 대한 직접 링크 및 복사") 사용자와 서비스에는 작업 수행에 **필요한 권한만** 부여해야 합니다. 그 이상도 이하도 안 됩니다. * 관리자 계정은 일상적인 운영이 아닌 구성 및 시스템 변경 용도로만 사용해야 합니다. * 운영자는 출입문, 사용자, 이벤트를 관리할 수 있지만 보안 정책은 변경할 수 없어야 합니다. * 감사자는 데이터를 변경할 권한 없이 읽기 전용으로만 모든 정보를 볼 수 있어야 합니다. 알아두기 권한을 제한하면 계정이 침해되더라도 피해를 최소화할 수 있습니다. 공격자가 운영자 계정을 탈취하더라도 암호화 키를 변경하거나 로그를 비활성화할 수 없습니다. #### 직무 분리[](#직무-분리 "직무 분리에 대한 직접 링크 및 복사") 중요한 책임은 **여러 역할에 분산**되어야 합니다. 어느 한 사람도 시스템에 대한 무제한적인 통제권을 가져서는 안 됩니다. 예를 들어: * 관리자는 시스템 구성을 관리하고, 다른 운영자는 일상적인 접근 요청을 처리합니다. * 감사자는 독립적으로 변경 사항을 확인하고 로그를 모니터링합니다. 알아두기 내부자 악용을 방지하고 **견제와 균형**을 보장해야 합니다. 한 계정이 침해되더라도 공격자는 전체 시스템을 통제할 수 없도록 해야 합니다. #### 심층 방어 (Defense in Depth)[](#심층-방어-defense-in-depth "심층 방어 (Defense in Depth)에 대한 직접 링크 및 복사") 어떠한 단일 보안 조치도 완벽하지 않습니다. 대신, 하나가 실패하더라도 다른 보안 계층이 시스템을 보호할 수 있도록 여러 보안 제어 계층을 적용해야 합니다. * **네트워크 계층**: 방화벽, VLAN 세분화 * **시스템 계층**: 안전한 운영체제 기본 설정, 패치, 바이러스 백신 * **애플리케이션 계층**: 강력한 비밀번호, 멀티팩터 인증(MFA), 암호화 * **모니터링 계층**: 로그, SIEM, 경보 알아두기 공격자는 종종 취약한 연결 고리를 찾습니다. 심층 방어는 단일 실패 지점이 없도록 보장합니다. #### 제로 트러스트 아키텍처 개념[](#제로-트러스트-아키텍처-개념 "제로 트러스트 아키텍처 개념에 대한 직접 링크 및 복사") 어떠한 장치, 사용자, 네트워크도 기본적으로 신뢰해서는 안 됩니다. **'절대 신뢰하지 말고, 항상 검증해야 합니다'.** * 모든 로그인은 인증을 요구해야 합니다. 가능하다면 멀티팩터 인증(MFA)을 사용해야 합니다. * 장치와 서버 간 통신은 항상 암호화되어야 합니다. * 내부 트래픽도 외부 트래픽처럼 세분화하고 모니터링해야 합니다. 알아두기 현대의 위협은 종종 네트워크 내부(손상된 노트북, 피싱, 악의적인 내부자)에서 발생합니다. 제로 트러스트는 '신뢰할 수 있는 경계'에 대한 의존을 줄이고 지속적인 검증을 강화합니다. *** 이 네 가지 원칙은 **본 보안 강화 가이드(Hardening Guide)의 기반**입니다. 이 문서에서 안내하는 모든 구성(포트 설정부터 디렉터리 통합까지) 권고 사항은 **최소 권한 원칙(PoLP)**, **직무 분리**, **심층 방어**, **제로 트러스트**의 실질적인 적용 사례입니다. --- ### 서버 보안 강화 최종 업데이트 | **2026년 6월 22일** BioStar X를 호스팅하는 Windows 환경을 보안하기 위한 권장 사례를 안내합니다. 시스템, 네트워크 및 애플리케이션 레벨의 제어 기능을 다루며, 이러한 제어 기능은 취약점을 최소화하고 공격 표면(Attack Surface)을 줄이며 조직의 보안 정책을 준수하도록 설계되었습니다. * BioStar X를 실행하는 모든 Windows 서버(베어 메탈 또는 가상 머신)에 적용됩니다. * 시스템 구성, 네트워크 보호, 접근 제어, 모니터링 및 패치에 대한 내용을 포함합니다. * 시스템 관리자, 보안 엔지니어, 배포 팀을 대상으로 합니다. *** #### [📄️운영체제 구성](/how-to/bsx_hardening/os-configuration) [BioStar X 배포 전 Windows Server 환경을 보안 강화하는 방법을 안내합니다. 이 문서에서는 LTS 버전 선택, 패치 적용, 불필요한 기능 제거, BitLocker 암호화, 인증 정책 구성 등을 다룹니다.](/how-to/bsx_hardening/os-configuration) #### [📄️사용자 및 접근 제어](/how-to/bsx_hardening/users-access-control) [Windows Server에서 사용자 계정과 접근 권한을 제어하여 BioStar X 서버의 무단 접근을 방지하는 방법을 안내합니다.](/how-to/bsx_hardening/users-access-control) #### [📄️네트워크 및 방화벽](/how-to/bsx_hardening/network-firewall) [Windows 방화벽과 네트워크 세분화를 통해 BioStar X 서버의 공격 표면을 최소화하고 무단 접근을 방지하는 방법을 안내합니다.](/how-to/bsx_hardening/network-firewall) #### [📄️서비스 및 애플리케이션 계층](/how-to/bsx_hardening/service-application-hierarchy) [전용 서비스 계정, 구성 파일 암호화, 애플리케이션 제어를 통해 BioStar X 소프트웨어 계층의 보안을 강화하는 방법을 안내합니다.](/how-to/bsx_hardening/service-application-hierarchy) #### [📄️데이터베이스 및 데이터 보호](/how-to/bsx_hardening/protect-database-data) [암호화, 접근 제어, 감사 로깅을 통해 BioStar X 데이터베이스에 저장된 민감한 정보를 보호하는 방법을 안내합니다.](/how-to/bsx_hardening/protect-database-data) #### [📄️모니터링 및 감사](/how-to/bsx_hardening/monitoring-audit) [운영체제, 애플리케이션, 데이터베이스 수준의 로깅 및 감사를 통해 BioStar X 서버의 보안 상태를 지속적으로 파악하는 방법을 안내합니다.](/how-to/bsx_hardening/monitoring-audit) #### [📄️패치 및 유지 관리](/how-to/bsx_hardening/patch-maintenance) [정기적인 패치 적용, 취약점 검사, 자산 관리를 통해 BioStar X 서버의 보안 수준을 지속적으로 유지하는 방법을 안내합니다.](/how-to/bsx_hardening/patch-maintenance) #### [📄️물리적 보안](/how-to/bsx_hardening/physical-security) [물리적 접근 제어, 디스크 암호화, 환경 관리를 통해 BioStar X 서버를 물리적 무단 접근 및 도난으로부터 보호하는 방법을 안내합니다.](/how-to/bsx_hardening/physical-security) --- ### 서비스 및 애플리케이션 계층 최종 업데이트 | **2026년 6월 22일** 서비스 및 애플리케이션 계층은 BioStar X의 소프트웨어 구성 요소와 런타임 환경을 보호하는 데 중점을 둡니다. #### 서비스에 최소 권한 원칙 적용[](#서비스에-최소-권한-원칙-적용 "서비스에 최소 권한 원칙 적용에 대한 직접 링크 및 복사") * 로컬 시스템 계정 또는 Administrator 계정 대신 전용 서비스 계정으로 BioStar X 서비스를 실행하세요. * 필요한 최소 권한(서비스로 로그온, 특정 디렉터리 읽기/쓰기)만 부여하세요. * 가능하다면 각 BioStar X 서비스 구성 요소에 별도 계정을 사용하세요. ##### 단계별 안내[](#단계별-안내 "단계별 안내에 대한 직접 링크 및 복사") 1. BioStar X 서비스를 위한 전용 로컬 사용자 계정을 생성하세요. 2. 서비스(`services.msc`)를 열고 BioStar X 서비스를 마우스 오른쪽 버튼으로 클릭한 후 **속성** → **로그온** 탭을 선택하세요. 3. 전용 계정을 할당하세요. 4. 파일 시스템 액세스 제어 목록(ACL)을 적용해 해당 계정이 필요한 디렉터리에만 접근할 수 있도록 설정하세요. 5. 해당 계정에 대한 대화형 로그온 권한을 거부하세요. 주의 여러 서비스 간에 계정을 공유하면 침해 감사가 어려워집니다. #### 보안 애플리케이션 구성 파일[](#보안-애플리케이션-구성-파일 "보안 애플리케이션 구성 파일에 대한 직접 링크 및 복사") * 시크릿 정보(예: 데이터베이스 연결 문자열, API 키)가 포함된 구성 파일에 대한 접근을 제한하세요. * 지원되는 경우 Windows 데이터 보호 API(DPAPI) 또는 Key Vault 솔루션을 사용하세요. * 시크릿 정보는 바이너리 파일과 별도로 저장하고 하드 코딩을 피하세요. ##### 암호화 키 파일 보호 (`util/` 디렉터리)[](#암호화-키-파일-보호-util-디렉터리 "암호화-키-파일-보호-util-디렉터리에 대한 직접 링크 및 복사") * BioStar X 서비스 계정만 읽기 권한을 갖도록 NTFS 권한을 제한하세요. * 일반 사용자 및 대화형 로그인에 대한 접근을 차단하세요. * 업그레이드 전에 `util/` 디렉터리를 오프라인 저장소에 안전하게 백업하세요. 주의 암호화 키 파일을 분실하거나 손상되면 데이터 손실 또는 무단 복호화가 발생할 수 있습니다. **모범 사례** 저장된 시크릿 정보(예: 데이터베이스 암호, API 키)를 주기적으로 교체하세요. #### 애플리케이션 런타임 구성 요소 유지[](#애플리케이션-런타임-구성-요소-유지 "애플리케이션 런타임 구성 요소 유지에 대한 직접 링크 및 복사") * BioStar X와 종속 런타임 구성 요소(예: Visual C++ 재배포 가능 패키지)를 최신 상태로 유지하세요. * 패치 관련 벤더 공지 사항을 구독하세요. * 다운타임을 방지하기 위해 업데이트 절차를 문서화하세요. #### 애플리케이션 허용 목록[](#애플리케이션-허용-목록 "애플리케이션 허용 목록에 대한 직접 링크 및 복사") * Windows Defender 애플리케이션 제어(Windows Defender Application Control, WDAC) 또는 AppLocker를 사용하여 신뢰할 수 있는 바이너리만 허용하세요. * 임시 디렉터리(예: `%TEMP%`, `%APPDATA%`)에서의 실행을 차단하세요. ##### 단계별 안내[](#단계별-안내-1 "단계별 안내에 대한 직접 링크 및 복사") 1. **로컬 보안 정책**을 실행하고 **응용 프로그램 제어 정책** → **AppLocker**로 이동하세요. 2. 실행 파일, 스크립트 및 DLL 경로에 대한 규칙을 정의하세요. 3. 서명된 BioStar X 바이너리를 허용하세요. 4. 사용자가 쓰기 권한이 있는 디렉터리에서의 실행을 거부하세요. 5. **먼저 감사 모드로 배포**하여 테스트하고 적용하세요. --- ### 사용자 및 접근 제어 최종 업데이트 | **2026년 6월 22일** 운영체제를 강화한 후 다음 단계는 **누가** 시스템에 접근할 수 있는지, **무엇을** 할 수 있는지를 제어하는 것입니다. 잘못 구성된 계정 권한, 취약한 암호, 방치된 기본 계정은 공격자가 BioStar X 서버에서 권한을 상승시키는 가장 흔한 경로입니다. 이 문서의 안내에 따라 사용자 및 접근 제어를 강화하세요. #### 최소 권한 시행[](#최소-권한-시행 "최소 권한 시행에 대한 직접 링크 및 복사") * Active Directory 또는 로컬 사용자 및 그룹에서 별도의 사용자 그룹을 생성하세요. * 그룹 기반으로 파일 시스템 및 애플리케이션 권한을 할당하세요. * 운영체제 수준 최소 권한 모델을 반영하도록 BioStar X 내 역할을 구성하세요. #### 로컬 관리 권한 제한[](#로컬-관리-권한-제한 "로컬 관리 권한 제한에 대한 직접 링크 및 복사") * `lusrmgr.msc`를 사용하여 Administrators 그룹에서 불필요한 계정을 제거하세요. * 일반 작업에는 표준 사용자 계정을 사용하고, 필요할 때만 관리자 계정을 사용하세요. * 도메인에 가입된 경우 그룹 정책 제한 그룹을 적용하여 일관된 권한을 적용하세요. #### 강력한 인증 적용[](#강력한-인증-적용 "강력한 인증 적용에 대한 직접 링크 및 복사") * 그룹 정책에서 복잡한 암호를 사용하도록 설정하세요. (최소 12–15자, 대/소문자, 숫자, 기호 혼합) * 암호 만료일(예: 90일마다)을 설정하고 재사용을 제한하세요. * 여러 번 실패한 시도 후 계정을 잠그는 계정 잠금 정책을 구성하세요. * 원격 접근 또는 특권 계정에 멀티팩터 인증(MFA)을 적용하세요. ##### 단계별 안내[](#단계별-안내 "단계별 안내에 대한 직접 링크 및 복사") 1. **로컬 그룹 정책 편집기**(`gpedit.msc`)를 실행하세요. 2. **컴퓨터 구성** → **Windows 설정** → **보안 설정** → **계정 정책**으로 이동하세요. 3. 비밀번호 길이, 복잡성, 최근 암호 기억 등을 설정하세요. 4. **계정 잠금 정책**에서 ***계정 잠금 임계값***과 **계정 잠금 기간**을 구성하세요. #### 기본 제공(Built-in) 계정 관리[](#기본-제공built-in-계정-관리 "기본 제공(Built-in) 계정 관리에 대한 직접 링크 및 복사") **로컬 사용자 및 그룹**(`lusrmgr.msc`)을 실행하세요. * Administrator 계정에서 마우스 오른쪽 버튼을 클릭하고 알아보기 어려운 이름으로 변경하세요. * Guest 계정은 특별히 필요하지 않다면 비활성화하세요. * PowerShell에서 `net user` 명령어를 사용해 정기적으로 계정을 감사하세요. #### 세션 관리[](#세션-관리 "세션 관리에 대한 직접 링크 및 복사") * 15분 동안 활동이 없으면 계정이 자동 잠기도록 설정하세요. * 가능하면 동일 계정으로 여러 사용자가 동시에 로그인하는 것을 방지하세요. * 사용하지 않는 원격 세션을 제한합니다. 알아두기 **로컬 그룹 정책 편집기**(`gpedit.msc`) → **컴퓨터 구성** → **Windows 설정** → **보안 설정** → **로컬 정책** → **보안 옵션** → **대화형 로그온: 컴퓨터 비활성 제한** (예: 900초 = 15분) #### 감사 및 모니터링[](#감사-및-모니터링 "감사 및 모니터링에 대한 직접 링크 및 복사") * 로그인 시도, 권한 사용, 계정 관리에 대한 감사 기능을 활성화하세요. * 로그를 **SIEM** 또는 중앙 로그 수집기로 전송하세요. * 보안 로그를 정기적으로 검토하여 이상 징후를 확인하세요. 알아두기 **로컬 그룹 정책 편집기**(`gpedit.msc`) → **컴퓨터 구성** → **Windows 설정** → **보안 설정** → **고급 감사 정책 구성** 활성화 범주: **로그온/로그오프**, **계정 관리**, **권한 사용** --- ## Bsxapi ### BioStar X API 287 endpoints — Select an endpoint from the sidebar. #### Overview Suprema BioStar X API is a JSON-based API. All requests are made to endpoints beginning with [https://server\_ip|domain\_name\[:port\]/api](https://server_ip%7Cdomain_name:port/api) The API can be used to perform almost any operation. Following are a few examples of what can be done with Suprema BioStar X API: * Manage User data * Manage Access Group data * Manage Doors data * Assign an Access Group to one or multiple User * Assign a User with one or multiple Access Group * Manage Devices * And many more... All requests must be secure (https). #### General Information To call the API, BioStar X is mainly using HTTP Methods `GET`, `POST`, `PUT`, and `DELETE`. * `GET` is used to retrieve data from the server at the specified resource. For example, if you want to retrieve the User data with /users endpoint, then by making a `GET` request to the endpoint should result with the list of all available users. * `POST` request is used to send data to the server to create or update a resource. The data sent to the server is stored on the body of the HTTP request. * `PUT` is similar to `POST` in that it creates or updates a resource. The difference between them is that when calling the same `PUT` requests multiple times it will have the same result. While calling a `POST` request repeatedly will create the same resource multiple times. * `DELETE` is used to delete resources at the specified endpoint. There are four parameter location that’s being used on Suprema BioStar X API: * PATH parameter is located on the URL, usually on the end of an endpoint. For example in /items/{ItemID}, the PATH parameter is ItemID. * BODY. An array of string values will be located on the BODY of the HTTP request. The request body needs to be in JSON format. * QUERY. Similar to the PATH parameter, QUERY parameter is also located on the URL, the difference is QUERY parameter will be located after a question mark. Example: /items?id=###, the QUERY parameter is id. * HEADER. Custom headers that are expected as part of the request. Path templating refers to the usage of template expressions, delimited by curly braces ({}), to mark a section of a URL path as replaceable using path parameters. Example: [https://127.0.0.1:4433/api/some\_api/{id](https://127.0.0.1:4433/api/some_api/%7Bid)}
Above example shows that the required value will be placed on {id} For `AUTHORIZATION` details please check `POST Login` documentation. #### Import the Postman Collection To import the Postman collection online, follow these steps: 1. Download the Postman collection file ([bsxapi-postman-collection.json](../../specs/bsxapi-postman-collection.json)). 2. Go to [Postman](https://web.postman.co/home) and sign in. 3. Select your workspace from the workspace selector in the top left. Or create a workspace if you don't have one. 4. Click **Import** in the sidebar. 5. Select downloaded file, or drag the file into the import window.  6. Click **Import** to complete the process. --- ## Ccure ### C•CURE 9000 Integration 최종 업데이트 | **2026년 5월 14일** Provides a comprehensive guide for integrating Suprema devices with access control platforms, covering the entire workflow from system requirements to biometric enrollment. #### [Getting Started→ 둘러보기](/integration/ccure/getting-started) Provides an overview of the Suprema - C•CURE Integration, including prerequisites, minimum system requirements, software components, and a list of supported devices. #### [Suprema - C•CURE Integration Installation→ 둘러보기](/integration/ccure/installation) Provides comprehensive instructions for installing and configuring the Suprema - C•CURE Integration, including server and client setup, port requirements, and user synchronization. #### [Enrolling Biometrics from C•CURE 9000→ 둘러보기](/integration/ccure/enrolling-biometrics) Provides step-by-step instructions for enrolling biometric credentials, including RFID cards, fingerprints, and faces, as well as managing pre-enrollment methods through C•CURE 9000. #### [Appendices→ 둘러보기](/integration/ccure/appendices) Provides legal notices, including disclaimers, copyright information, and open-source licenses related to the product. --- ### Appendices 최종 업데이트 | **2026년 5월 14일** #### Disclaimers[](#disclaimers "Disclaimers에 대한 직접 링크 및 복사") * Information in this web site is provided in connection with Suprema products. * The right to use is acknowledged only for Suprema products included in the terms and conditions of use or sale for such products guaranteed by Suprema. No license, express or implied, by estoppel or otherwise, to any intellectual property is granted by this web site. * Except as expressly stated in an agreement between you and Suprema, Suprema assumes no liability whatsoever, and Suprema disclaims all warranties, express or implied including, without limitation, relating to fitness for a particular purpose, merchantability, or noninfringement. * All warranties are VOID if Suprema products have been: 1) improperly installed or where the serial numbers, warranty date or quality assurance decals on the hardware are altered or removed; 2) used in a manner other than as authorized by Suprema; 3) modified, altered or repaired by a party other than Suprema or a party authorized by Suprema; or 4) operated or maintained in unsuitable environmental conditions. * Suprema products are not intended for use in medical, lifesaving, life-sustaining applications, or other applications in which the failure of the Suprema product could create a situation where personal injury or death may occur. Should you purchase or use Suprema products for any such unintended or unauthorized application, you shall indemnify and hold Suprema and its officers, employees, subsidiaries, affiliates, and distributors harmless against all claims, costs, damages, and expenses, and reasonable attorney fees arising out of, directly or indirectly, any claim of personal injury or death associated with such unintended or unauthorized use, even if such claim alleges that Suprema was negligent regarding the design or manufacture of the part. * Suprema reserves the right to make changes to specifications and product descriptions at any time without notice to improve reliability, function, or design. * Personal information, in the form of authentication messages and other relative information, may be stored within Suprema products during usage. Suprema does not take responsibility for any information, including personal information, stored within Suprema’s products that are not within Suprema’s direct control or as stated by the relevant terms and conditions. When any stored information, including personal information, is used, it is the responsibility of the product users to comply with national legislation (such as GDPR) and to ensure proper handling and processing. * You must not rely on the absence or characteristics of any features or instructions marked "reserved" or "undefined." Suprema reserves these for future definition and shall have no responsibility whatsoever for conflicts or incompatibilities arising from future changes to them. * Except as expressly set forth herein, to the maximum extent permitted by law, the Suprema products are sold "as is". * Contact your local Suprema sales office or your distributor to obtain the latest specifications and before placing your product order. #### Copyright Notice[](#copyright-notice "Copyright Notice에 대한 직접 링크 및 복사") The copyright for this website is owned by Suprema. Rights to other product names, trademarks, and registered trademarks belong to the respective individuals or organizations that own them. #### Open Source License[](#open-source-license "Open Source License에 대한 직접 링크 및 복사") In the event that we accidentally failed to list a required notice, please bring it to our attention through the following way:
js/src/jit/shared/BaseAssembler-x86-shared.h | Apple, Inc | BSD-2-Clause | | js/src/builtin/
js/src/irregexp/
js/src/jit/arm/
js/src/jit/mips/
mfbt/double-conversion/ | Google, Inc | BSD-3-Clause | | intl/icu/source/common/unicode/ | IBM, Inc | ICU | | js/src/asmjs/ | Mozilla, Inc | Apache2 | | js/public/
js/src/
mfbt | Mozilla, Inc | MPL2 | | js/src/vm/Unicode.cpp | None | Public Domain | | mfbt/lz4.c
mfbt/lz4.h | Yann Collet | BSD-2-Clause | Other optional 3rd party software included in the SpiderMonkey distribution is removed by MongoDB. *** **Apple, Inc: BSD-2-Clause** Copyright (C) 2008 Apple Inc. All rights reserved. Redistribution and use in source and binary forms, with or without modification, are permitted provided that the following conditions are met: 1. Redistributions of source code must retain the above copyright notice, this list of conditions and the following disclaimer. 2. Redistributions in binary form must reproduce the above copyright notice, this list of conditions and the following disclaimer in the documentation and/or other materials provided with the distribution. THIS SOFTWARE IS PROVIDED BY APPLE INC. "AS IS" AND ANY EXPRESS OR IMPLIED WARRANTIES, INCLUDING, BUT NOT LIMITED TO, THE IMPLIED WARRANTIES OF MERCHANTABILITY AND FITNESS FOR A PARTICULAR PURPOSE ARE DISCLAIMED. IN NO EVENT SHALL APPLE INC. OR CONTRIBUTORS BE LIABLE FOR ANY DIRECT, INDIRECT, INCIDENTAL, SPECIAL, EXEMPLARY, OR CONSEQUENTIAL DAMAGES (INCLUDING, BUT NOT LIMITED TO, PROCUREMENT OF SUBSTITUTE GOODS OR SERVICES; LOSS OF USE, DATA, OR PROFITS; OR BUSINESS INTERRUPTION) HOWEVER CAUSED AND ON ANY THEORY OF LIABILITY, WHETHER IN CONTRACT, STRICT LIABILITY, OR TORT (INCLUDING NEGLIGENCE OR OTHERWISE) ARISING IN ANY WAY OUT OF THE USE OF THIS SOFTWARE, EVEN IF ADVISED OF THE POSSIBILITY OF SUCH DAMAGE. *** **Google, Inc: BSD-3-Clause** Copyright 2012 the V8 project authors. All rights reserved. Redistribution and use in source and binary forms, with or without modification, are permitted provided that the following conditions are met: * Redistributions of source code must retain the above copyright notice, this list of conditions and the following disclaimer. * Redistributions in binary form must reproduce the above copyright notice, this list of conditions and the following disclaimer in the documentation and/or other materials provided with the distribution. * Neither the name of Google Inc. nor the names of its contributors may be used to endorse or promote products derived from this software without specific prior written permission. THIS SOFTWARE IS PROVIDED BY THE COPYRIGHT HOLDERS AND CONTRIBUTORS "AS IS" AND ANY EXPRESS OR IMPLIED WARRANTIES, INCLUDING, BUT NOT LIMITED TO, THE IMPLIED WARRANTIES OF MERCHANTABILITY AND FITNESS FOR A PARTICULAR PURPOSE ARE DISCLAIMED. IN NO EVENT SHALL THE COPYRIGHT OWNER OR CONTRIBUTORS BE LIABLE FOR ANY DIRECT, INDIRECT, INCIDENTAL, SPECIAL, EXEMPLARY, OR CONSEQUENTIAL DAMAGES (INCLUDING, BUT NOT LIMITED TO, PROCUREMENT OF SUBSTITUTE GOODS OR SERVICES; LOSS OF USE, DATA, OR PROFITS; OR BUSINESS INTERRUPTION) HOWEVER CAUSED AND ON ANY THEORY OF LIABILITY, WHETHER IN CONTRACT, STRICT LIABILITY, OR TORT (INCLUDING NEGLIGENCE OR OTHERWISE) ARISING IN ANY WAY OUT OF THE USE OF THIS SOFTWARE, EVEN IF ADVISED OF THE POSSIBILITY OF SUCH DAMAGE. *** **ICU License - ICU 1.8.1 and later** COPYRIGHT AND PERMISSION NOTICE Copyright (c) 1995-2012 International Business Machines Corporation and others. All rights reserved. Permission is hereby granted, free of charge, to any person obtaining a copy of this software and associated documentation files (the “Software”), to deal in the Software without restriction, including without limitation the rights to use, copy, modify, merge, publish, distribute, and/or sell copies of the Software, and to permit persons to whom the Software is furnished to do so, provided that the above copyright notice(s) and this permission notice appear in all copies of the Software and that both the above copyright notice(s) and this permission notice appear in supporting documentation. THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY, FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT OF THIRD PARTY RIGHTS. IN NO EVENT SHALL THE COPYRIGHT HOLDER OR HOLDERS INCLUDED IN THIS NOTICE BE LIABLE FOR ANY CLAIM, OR ANY SPECIAL INDIRECT OR CONSEQUENTIAL DAMAGES, OR ANY DAMAGES WHATSOEVER RESULTING FROM LOSS OF USE, DATA OR PROFITS, WHETHER IN AN ACTION OF CONTRACT, NEGLIGENCE OR OTHER TORTIOUS ACTION, ARISING OUT OF OR IN CONNECTION WITH THE USE OR PERFORMANCE OF THIS SOFTWARE. Except as contained in this notice, the name of a copyright holder shall not be used in advertising or otherwise to promote the sale, use or other dealings in this Software without prior written authorization of the copyright holder. All trademarks and registered trademarks mentioned herein are the property of their respective owners. *** **Mozilla, Inc: Apache 2** Copyright 2014 Mozilla Foundation Licensed under the Apache License, Version 2.0 (the “License”); you may not use this file except in compliance with the License. You may obtain a copy of the License at
SQL Server 2016 Express/Standard/Enterprise SP1 and higher (64-bit)
SQL Server 2017 Express (64-bit)
SQL Server 2019 Express/Standard/Enterprise (64-bit) | | Operating System Support | Windows 10 Professional & Enterprise (version 1809 or higher) (64-bit)
Windows Server 2016 SP1 and higher (64-bit)
Windows Server 2019 (64-bit) | | Web Server | IIS V8.0 or higher for C•CURE Web, C•CURE Go and victor Web Service | 알아두기 IIS V8.0 is required to install C•CURE Web on the same machine as C•CURE Go or victor Web Service. | C•CURE 9000 Standalone server series Q, R, R+, S, S+, T SAS server series L, M, N, P | | | ------------------------------------------------------------------------------------ | --------------------------------------------------------------------------------------------------------------------------------------------------------- | | Recommended hardware and software | | | Processor | Intel Xeon E3-1240 v5 (3.5 GHz or greater) | | Hard Disk Drives | Dual drives: primary drive = 1TB or greater (9000 Runtime); secondary drive = 1TB or greater (data backups). SSD is recommended. | | Drive Speed | 15,000 RPM or greater | | Memory | 32GB or greater | | Network Adapter Card | Intel Gigabit ET Quad Port Adapter, Gigabit Ethernet NIC, PCle x4 | | DVD Drive | Recommended | | Video Card | Integrated video subsystem (dedicated video accelerator recommended when used as a client workstation) | | Database Support (English Only) | SQL Server 2016 Standard & Enterprise SP1 and higher (64-bit)
SQL Server 2019 Standard & Enterprise (64-bit) | | Operating System Support | Windows 10 Professional & Enterprise (version 1809 or higher) (64-bit)
Windows Server 2016 SP1 and higher (64-bit)
Windows Server 2019 (64-bit) | | Web Server | IIS V8.0 or higher for C•CURE Web, C•CURE Go and victor Web Service | 알아두기 IIS V8.0 is required to install C•CURE Web on the same machine as C•CURE Go or victor Web Service. * For the best performance, use only the 64-bit operating system. * Integration CT is optimized for MS Edge, Brave Browser or Google Chrome. * Please do not use older versions of Windows, that can lead to system instability due to OS libraries incompatibility as Microsoft has made substantial changes in OS libraries compared to older versions of those specified in the previous table. * If MS SQL Server and Suprema BioStar 2 are installed in different PCs, you should install the Native Client on the PC where BioStar 2 was installed. >
Please make sure of the HTTPS port you have assigned to BioStar 2 with the BioStar Setting program. | | 2 | What to do when the "Service Not running" notice shows in the Integration CT. | Please check the Suprema - C•CURE Integration Status in the Windows Services console. | If the service status is not "Started" please go ahead and start it, if you get any sort of issue when doing it please open a ticket in
예: `NUMBER: 123`, `STRING: "123"`, `BOOLEAN: true/false` | * 자동 필드와 수동 필드를 합쳐 최대 **10개**까지 포함할 수 있습니다. * 추가된 수동 필드가 없으면 등록된 수동 필드가 없습니다. 메시지가 표시됩니다. * 행을 삽입하려면 추가 버튼을 클릭하고, 삭제하려면 버튼을 클릭하세요. ###### API 테스트 실행[](#apiTest "API 테스트 실행에 대한 직접 링크 및 복사") 기본 정보, 커스텀 헤더, 자동 필드, 수동 필드를 완료했다면, 판정 기준(judgment criteria)을 구성하기 전에 먼저 테스트를 실행하세요. 테스트로 얻은 실제 응답(response)은 판정 기준 구성([#responseParsing](#responseParsing))에 필요합니다. API 추가 패널 오른쪽의 API 테스트 콘솔을 사용하세요. ###### 테스트 파라미터[](#테스트-파라미터 "테스트 파라미터에 대한 직접 링크 및 복사") 테스트 콘솔에 표시되는 입력 필드는 크리덴셜 타입에 따라 달라집니다. 장치 ID(장치 일련번호)는 모든 타입에서 필수이며, 나머지 입력값은 해당 크리덴셜 타입에서 사용하는 값을 고객사가 관리하는 형식 그대로 입력합니다. | 인증 방식 | 입력할 값 | 대응하는 플레이스홀더 | | --------------------- | --------------------------------------------------- | --------------------- | | 모든 타입 | 장치 ID — 9~12자리 숫자, 장치 일련번호 | `{{DEVICE_SERIAL}}` | | 얼굴 / 지문 / CLUe QR | 사용자 Key — 1~64자, CLUe가 관리하는 사용자 식별자 | `{{USER_KEY}}` | | RF 카드 | 고객사가 관리하는 **카드 번호** | `{{CARD_NUMBER}}` | | 사용자 PIN | 고객사가 관리하는 **사용자 PIN** | `{{UNIQUE_PIN}}` | | 커스텀 QR | 고객사가 관리하는 **QR 페이로드** | `{{QR_CODE}}` | 테스트 콘솔에 입력한 값은 자동 필드 플레이스홀더를 대체해 실제 요청 본문으로 전송됩니다. 테스트할 때는 고객사 데이터베이스에 실제로 존재하는 값을 입력해 허용과 거부 응답을 모두 확인하세요. 실제 운영 환경에서는 장치가 인식한 값이 자동으로 대입됩니다. ###### 테스트 실행[](#테스트-실행 "테스트 실행에 대한 직접 링크 및 복사") 1. 콘솔 하단의 테스트 실행 버튼을 클릭하세요. 2. 테스트를 실행하는 동안 진행 표시가 나타납니다. 3. 결과를 받으면 요청/응답 내용이 터미널 출력 콘솔 영역에 표시됩니다. 실행 중 패널을 닫거나 이전 단계로 이동하면 테스트가 중단됩니다. 응답을 성공적으로 받으면 다음 단계로 이동해 응답 내용을 기반으로 판정 기준(judgment criteria)을 구성하세요. URL, 헤더, 필드 설정 문제로 응답을 받지 못했다면 해당 입력값을 검토한 후 다시 테스트하세요. **저장하기 전 필수 조건** 설정 저장 버튼은 최소 한 번 테스트에 성공해야 활성화됩니다. 여기서 성공이란 고객사 서버로부터 어떤 형태로든 HTTP 응답(4xx, 5xx 포함)을 받은 것을 의미합니다. 네트워크 오류로 응답을 받지 못했다면 저장할 수 없습니다. ###### 테스트 실패 예시 — 응답 본문이 JSON이 아닐 때[](#테스트-실패-예시--응답-본문이-json이-아닐-때 "테스트 실패 예시 — 응답 본문이 JSON이 아닐 때에 대한 직접 링크 및 복사") 고객사 서버가 응답을 반환하더라도 본문이 JSON 형식이 아니거나 응답 헤더의 `Content-Type`이 `application/json`이 아니면, 테스트 콘솔에 오류와 함께 실패 로그가 표시되고 설정 저장 버튼은 활성화되지 않습니다.  [#responseSpec](#responseSpec)을 참고하여 고객사 담당자와 함께 API가 다음 두 조건을 모두 충족하는지 확인하세요. * 응답 헤더에 `Content-Type: application/json`이 포함되어 있는지 * 응답 본문이 유효한 JSON인지(HTML 오류 페이지, 일반 텍스트, XML 등이 아닌지) ###### 응답 파싱 구성[](#responseParsing "응답 파싱 구성에 대한 직접 링크 및 복사") 받은 응답을 기준으로, 이 단계에서 어떤 응답을 출입 허용(성공)으로 해석할지 정의합니다. 설정한 기준에 일치하는 응답은 출입 허용으로, 나머지는 모두 출입 거부로 처리합니다. 판정 모드는 입력한 필드에 따라 자동 결정됩니다. statusCode와 성공 결과 JSONPath 중 최소 하나는 반드시 입력해야 하며, 둘 다 비워두면 저장할 수 없습니다.  | # | 모드 | 입력 | 성공 기준 | | - | -------------- | ----------------------- | ------------------------------------------------------------------------------------------------------------------------- | | 1 | 응답 코드 검증 | statusCode only | HTTP 상태 코드가 목록의 값 중 하나와 일치하면 성공합니다. | | 2 | 응답 본문 검증 | 성공 결과 JSONPath only | HTTP 응답 코드와 관계없이 본문의 `Key = Value` 조건을 충족하면 성공합니다. 조건을 충족하면 4xx/5xx 응답이라도 허용됩니다. | | 3 | 결합 검증 | 둘 다 | 상태 코드가 일치하고 동시에 본문 조건도 충족할 때 성공합니다. 상태 코드가 일치하지 않으면 본문은 평가하지 않습니다. | statusCode (모드 1, 3에서 사용) * 100~399 범위의 정수만 지정할 수 있습니다. `4xx`, `5xx` 코드는 성공으로 지정할 수 없습니다. * 최대 3개까지 지정할 수 있으며, 중복된 값은 허용되지 않습니다. * 여러 값을 지정하면 그중 하나라도 일치하면 성공(예: `200`, `201`)으로 처리합니다. 성공 결과 JSONPath (모드 2, 3에서 사용) * 성공 응답을 식별할 `Key`, `Value`, 데이터 형식(`BOOLEAN`, `STRING`, `NUMBER`)을 입력합니다. * 성공 키 조건은 1개만 설정할 수 있습니다. * 이 조건에 일치하지 않는 응답은 출입 거부로 처리됩니다. 성공 메시지 JSONPath / 실패 메시지 JSONPath (선택 사항) * 인증 성공/실패 시 각각 장치 화면에 표시할 문자열을 추출할 키를 지정합니다. 일반적으로 `$.message`를 사용합니다. * 지정하지 않아도 저장할 수 있습니다. 비워두면 허용/거부만 판정하고 장치 화면에는 메시지가 표시되지 않습니다. * 성공과 실패에 서로 다른 키를 지정할 수 있습니다. * 지정한 키의 값은 반드시 문자열이어야 하며, 장치 화면 크기를 고려해 너무 길지 않아야 합니다. 팁 **JSONPath를 직접 입력하기 어렵다면** 응답 영역에서 필드를 성공 결과 JSONPath, 성공 메시지 JSONPath, 실패 메시지 JSONPath 입력란에 드래그 앤 드롭하면 JSON 경로가 자동으로 채워집니다. JSONPath를 직접 작성할 필요가 없습니다.  ###### 저장[](#save "저장에 대한 직접 링크 및 복사") API 추가 패널 하단의 설정 저장 버튼은 모든 필수 항목과 판정 기준이 올바르게 입력되고, API 테스트가 최소 한 번 성공했을 때 활성화됩니다.  * 필수 필드 누락, URL 형식 오류, 지정한 타입으로 변환할 수 없는 수동 필드 값, 판정 기준 미입력, 테스트 미성공(네트워크 오류 포함) 중 하나라도 해당하면 설정 저장 버튼은 비활성화된 상태로 유지됩니다. * 등록을 완료하려면 설정 저장 버튼을 클릭하세요. API를 저장하면 패널이 닫히고 새로 등록한 API가 목록에 카드로 표시됩니다. 카드에는 이름, 크리덴셜 타입, 등록된 URL 등의 정보가 표시됩니다.  * API를 수정하려면 카드를 클릭하세요. 수정 패널이 열립니다. 커넥터 이름, 웹훅 URL, 자동 필드, 수동 필드, 응답 파싱을 수정할 수 있습니다. 인증 방식은 수정할 수 없습니다. * 삭제: 등록한 API를 삭제합니다. 이 API가 크리덴셜에 연결되어 있었다면 해당 연결도 자동으로 해제되며 변경 사항이 즉시 장치에 적용됩니다. 연결이 해제된 크리덴셜은 이후 고객사 검증 없이 장치 자체 인증만으로 동작합니다. 운영 공백이 우려된다면 삭제하기 전에 대체 API를 먼저 등록하고 연결하세요.  ##### 3단계 — 각 크리덴셜에 API 할당[](#credentialApiAssignment "3단계 — 각 크리덴셜에 API 할당에 대한 직접 링크 및 복사") 화면 왼쪽 사이드바에서 서비스 설정 → 서비스 설정을 클릭하세요. 확인 대상 섹션에서 각 크리덴셜에 사용할 API를 지정하세요.  * 각 크리덴셜 옆의 드롭다운을 클릭하면 등록된 API 목록이 표시됩니다. 선택한 크리덴셜과 인증 방식이 일치하는 API만 표시됩니다. * 얼굴, 지문, RF 카드, PIN, CLUe QR, 커스텀 QR, 각 크리덴셜에 사용할 API를 선택하세요. 크리덴셜마다 서로 다른 API를 지정할 수 있습니다. * API를 지정하지 않은 크리덴셜은 장치 자체 인증만으로 동작합니다. 해당 크리덴셜에는 고객사 API로 검증 요청이 전송되지 않습니다. 고객사 검증이 필요 없다고 판정한 크리덴셜만 지정하지 않은 채로 두세요. ###### 저장과 적용 규칙[](#저장과-적용-규칙 "저장과 적용 규칙에 대한 직접 링크 및 복사") 크리덴셜에 등록한 API를 지정하고 수정 버튼을 클릭하면 변경 사항을 하위 공간에 적용할지 묻는 확인 대화상자가 나타납니다.  * 확인: 동일한 설정이 현재 공간 그룹의 모든 하위 공간에 즉시 적용됩니다. 기존의 공간별 재정의는 공간 그룹 값으로 덮어쓰기됩니다. * 취소: 변경 사항을 저장하지 않습니다. 대부분 공간 그룹 레벨 설정만으로 모든 하위 공간을 동일하게 운영할 수 있습니다. 특정 공간에 다른 API를 재정의하려면 [#spaceOverride](#spaceOverride)를 참고하세요. ##### 4단계 — 공간별 재정의 설정(선택 사항)[](#spaceOverride "4단계 — 공간별 재정의 설정(선택 사항)에 대한 직접 링크 및 복사") 공간 그룹에서 상속받은 설정과 다르게 특정 공간에만 다른 API를 지정하는 방법을 안내합니다. 특정 공간에만 적용한 설정은 다른 공간이나 상위 공간 그룹에 영향을 주지 않습니다. 1. 공간 그룹 하위의 특정 공간으로 이동하세요. 2. 화면 왼쪽 사이드바에서 설정 → 서비스 설정을 클릭하세요.  3. 확인 대상 섹션의 각 크리덴셜 드롭다운에서 **이 공간에만 사용할 다른 API**를 선택하세요. 4. 변경 사항을 저장하려면 수정 버튼을 클릭하세요. 변경 사항은 현재 공간에만 저장됩니다. 다른 공간에는 적용되지 않습니다. 알아두기 해당 공간에 관리자로 초대된 공간 관리자만 설정 → 서비스 설정에 접근할 수 있습니다. 주의 특정 공간에 API를 지정한 이후 상위 공간 그룹에서 크리덴셜-API 지정을 변경하고 저장하면, 공간별 재정의가 공간 그룹 값으로 덮어쓰기됩니다. 공간 그룹 변경 후에도 공간별 설정을 유지해야 한다면, 공간 그룹 업데이트 이후 특정 공간의 설정 → 서비스 설정에서 다시 지정해야 합니다. #### 입력 규칙 요약[](#입력-규칙-요약 "입력 규칙 요약에 대한 직접 링크 및 복사") | 필드 | 필수 여부 | 규칙 | | ----------------------------------------- | --------------------- | -------------------------------------------------------------------------------------------------------------------------------- | | 커넥터 이름 | 필수 | 최대 64자 | | 인증 방식 | 필수 | 저장 후 변경 불가 | | 웹훅 URL | 필수 | `https://` 필수 / 최대 512자 / CLUe는 이 URL에 **HTTP POST**/`application/json` 요청만 전송 | | 인증 방식 API 개수 | - | 크리덴셜 타입당 최대 **3개**의 API 등록 가능 | | 커스텀 헤더 | 선택 사항 | Key/Value 쌍 최대 10개 / 중복 이름 불가(대소문자 구분 없음) | | 자동 필드 | 선택 사항 | 체크한 항목만 요청에 포함 / 키(이름)는 수정 가능 / 값은 시스템이 자동으로 채움 | | 수동 필드 | 선택 사항 | 자동 필드와 합쳐 최대 **10개** 등록 / 중복 이름 불가 / 값은 지정한 타입(`STRING`/`NUMBER`/`BOOLEAN`)에 따라 JSON 데이터로 변환됨 | | 사용자 Key(테스트) | 인증 방식에 따라 다름 | 1~64자 | | 장치 ID(테스트) | 필수 | 9~12자리 숫자만 | | 응답 파싱 | - | statusCode 또는 성공 결과 JSONPath 중 최소 하나 **필수**(둘 다 입력하면 결합 검증 활성화) | | statusCode | - | 100~399 범위의 정수 / 최대 3개 / 중복 불가 | | 성공 결과 JSONPath | - | 1개 항목: `Key` + `Value` + 데이터 형식(`BOOLEAN`/`STRING`/`NUMBER`) | | 성공 메시지 JSONPath/실패 메시지 JSONPath | 선택 사항 | 지정하면 응답 본문에서 추출할 키(값은 문자열이어야 하며 장치 화면 크기 고려 필요), 지정하지 않으면 장치에 메시지가 표시되지 않음 | | 저장 조건 | - | 테스트에 성공해야만 저장 가능 | #### 문제 해결[](#troubleshooting "문제 해결에 대한 직접 링크 및 복사") ##### 출입 문제(단계별 진단)[](#accessTroubleshooting "출입 문제(단계별 진단)에 대한 직접 링크 및 복사") [#settingWorkflow](#settingWorkflow)를 참고하여 문제 영역을 좁혀 나가세요. | 단계 | 증상 | 확인 사항 | | ---- | ------------------------------------------------------ | ---------------------------------------------------------------------------------- | | 1 | 특정 크리덴셜이 인식되지 않음 | 크리덴셜이 장치에 등록되고 활성화되어 있는지 확인하세요. | | 2 | 장치-서버 간 통신 실패 | 네트워크 연결 상태, 장치 등록 상태를 확인하세요. | | 3 | 요청이 고객사 서버에 도달하지 않음 | 등록된 URL(HTTPS), 커스텀 헤더, 방화벽 규칙을 확인하세요. | | 4 | 고객사가 응답하지만 모든 시도가 거부됨 | 판정 기준(판정 모드, 성공 키/값, HTTP 상태 코드)을 확인하세요. | | 5 | 허용/거부는 올바르게 동작하지만 메시지가 표시되지 않음 | 성공 메시지 JSONPath/실패 메시지 JSONPath, 응답 본문의 메시지 문자열을 확인하세요. | ##### 설정 저장 버튼 비활성화[](#-버튼-비활성화 "-버튼-비활성화에 대한 직접 링크 및 복사") 설정 저장 버튼을 클릭할 수 없다면 다음 항목을 순서대로 확인하세요. * **필수 필드**: 커넥터 이름, 인증 방식, 웹훅 URL 중 비어 있는 항목이 있는지 확인하세요. * 웹훅 URL: `https://`로 시작하는지, 최대 길이(512자)를 초과하지 않는지 확인하세요. * 수동 필드: 값을 지정한 타입(`STRING`/`NUMBER`/`BOOLEAN`)으로 변환할 수 있는지 확인하세요 > 예: `NUMBER`에 숫자가 아닌 문자를 입력했을 때 * 응답 파싱: statusCode 또는 성공 결과 JSONPath 중 최소 하나를 입력했는지 확인하세요. * 성공 결과 JSONPath를 사용한다면 `Key`, `Value`, 데이터 형식을 모두 입력했는지 확인하세요. * 성공 메시지 JSONPath/실패 메시지 JSONPath는 선택 사항이며 저장에 영향을 주지 않습니다. * **API 테스트**: 최소 한 번 테스트에 성공했는지 확인하세요. 테스트 성공 없이는 저장할 수 없습니다. ##### 테스트 실패[](#테스트-실패 "테스트 실패에 대한 직접 링크 및 복사") 테스트 실패는 세 가지 유형으로 나뉩니다. * [#inputValidation](#inputValidation) * [#requestFailure](#requestFailure) * [#responseMismatch](#responseMismatch) ###### (A) 입력값 검증 단계에서 차단됨[](#inputValidation "(A) 입력값 검증 단계에서 차단됨에 대한 직접 링크 및 복사") 입력값이 규칙에 맞지 않아 요청 자체가 전송되지 않습니다. | 증상 | 확인 사항 | | ----------------------------- | ------------------------------------------------------------------------------------------------------------------------ | | Webhook URL 형식 오류 | 웹훅 URL이 `https://`로 시작하고 512자를 초과하지 않는지 확인하세요. | | 판정 기준 키 형식 오류 | 성공 결과 JSONPath/성공 메시지 JSONPath/실패 메시지 JSONPath가 `$.`로 시작하는 JSONPath 형식(최대 128자)인지 확인하세요. | | 판정 기준 미지정 | statusCode 또는 성공 결과 JSONPath 중 최소 하나를 입력했는지 확인하세요. | | 성공 상태 코드 범위/개수 오류 | 각 값이 100~399 범위인지, 3개 이하인지, 중복이 없는지 확인하세요. | | 필드 키 중복 | 자동 필드와 수동 필드의 키가 서로 중복 없이 고유한지 확인하세요. | | 요청 헤더 키 중복 | 요청 헤더 키가 서로 중복 없이 고유한지(대소문자 구분 없음) 확인하세요. | | 제한된 헤더 이름 사용 | `Content-Type` 또는 `Accept`를 커스텀 헤더로 추가했는지(대소문자 구분 없이 시스템 고정 값임) 확인하세요. | | 필드/헤더 개수 초과 | 자동 필드 및 수동 필드 필드 최대 10개, 커스텀 헤더 최대 10개인지 확인하세요. | | 인증 방식 등록 개수 초과 | 해당 크리덴셜 타입에 이미 3개의 API가 등록되어 있는지 확인하세요. | | 사용자 Key 형식 오류 | 테스트 콘솔의 사용자 Key가 허용된 문자(영문, 숫자, `-`, `_`, `@`, `.`) 범위와 1~64자 길이를 충족하는지 확인하세요. | | 장치 ID 형식 오류 | 테스트 콘솔의 장치 ID가 9~12자리 숫자인지 확인하세요. | ###### (B) 요청은 전송됐지만 테스트 실패[](#requestFailure "(B) 요청은 전송됐지만 테스트 실패에 대한 직접 링크 및 복사") 테스트 결과가 `success = false`로 표시되며, 이 상태에서는 저장할 수 없습니다. | 증상 | 확인 사항 | | ----------------------------------------------------------- | --------------------------------------------------------------------------------------------------------------------------------------------- | | 연결 실패/네트워크 오류(고객사 서버로부터 응답을 받지 못함) | 고객사 서버의 외부 접근 가능 여부, HTTPS 인증서 유효성, 방화벽/포트 설정, 커스텀 헤더(만료된 토큰, 오타) | | 타임아웃(응답 없음) | 고객사 서버의 응답 지연, 네트워크 상태. 테스트는 몇 초 내에 응답이 없으면 실패로 처리함 | | 응답은 받았지만 본문이 JSON이 아님 | 고객사가 JSON 응답을 반환하는지, 응답 `Content-Type`이 `application/json`으로 설정되어 있는지. HTML 오류 페이지, 빈 텍스트 등이 여기에 해당함 | ###### (C) 응답은 받았지만 예상한 결과가 아님[](#responseMismatch "(C) 응답은 받았지만 예상한 결과가 아님에 대한 직접 링크 및 복사") `success = true`와 함께 실제 HTTP 상태 코드가 statusCode에, 고객사의 원본 응답이 터미널 출력에 표시됩니다. 저장 가능하며, 이 단계에서 응답을 기준으로 응답 파싱을 구성해야 합니다. | 증상 | 확인 사항 | | ------------------------------------------------ | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | 상태 코드는 받았지만 모든 출입이 거부됨 | **모드 1, 3**: 성공으로 인정하는 상태 코드 목록 확인하세요. **모드 2**: 본문의 키/값 조건을 확인하세요. 상태 코드는 무시됩니다. | | 본문 필드 조건이 일치하지 않음 | 성공 결과 JSONPath에 입력한 `Key`, `Value`, 데이터 형식(`BOOLEAN`/`STRING`/`NUMBER`)을 다시 확인하세요. 응답이 `"true"`(STRING)인지 `true`(BOOLEAN)인지 확인하세요. 타입이 일치해야 합니다. | | 수동 필드가 요청 본문에서 잘못된 형식으로 표시됨 | 수동 필드 타입(`STRING`/`NUMBER`/`BOOLEAN`)이 실제 입력값과 일치하는지 다시 확인하세요. | 알아두기 * 테스트 API는 응답 본문을 파싱하지 않고 그대로 표시하므로, 터미널 출력에 표시된 실제 응답 JSON을 참고해 JSONPath, 키, 값 설정을 맞추세요. * 장치 쪽에서 실패 원인을 찾아내려면 [#accessTroubleshooting](#accessTroubleshooting)를 참고하세요. ##### 이름 중복 문제[](#이름-중복-문제 "이름 중복 문제에 대한 직접 링크 및 복사") 자동 필드와 수동 필드의 키 이름은 서로 중복될 수 없습니다. 요청 헤더 키도 서로 중복될 수 없습니다. 자동 필드 키 이름을 변경했다면 수동 필드와 충돌하지 않는지 확인하세요. ##### 장치에 메시지 표시되지 않음[](#장치에-메시지-표시되지-않음 "장치에 메시지 표시되지 않음에 대한 직접 링크 및 복사") * 응답 본문에 성공 메시지 JSONPath 또는 실패 메시지 JSONPath로 지정한 필드가 실제로 존재하는지 확인하세요. * 해당 키의 값이 **문자열**인지 확인하세요. 숫자, 객체, 배열은 표시되지 않습니다. * 설정한 성공 메시지 JSONPath / 실패 메시지 JSONPath 이름이 실제 응답의 키와 정확히 일치하는지 확인하세요. --- ### 장치 웹훅(Webhook) 설정하기 최종 업데이트 | **2026년 7월 29일** CLUe 포털에서 웹훅(Webhook)을 설정하면, 지정한 이벤트가 발생했을 때 장치가 사용자가 지정한 엔드포인트(외부 서버)로 실시간 이벤트를 전송합니다. 이 기능으로 다음과 같은 사용 사례를 구현할 수 있습니다. * **근태 기록 시스템**과의 연동 * **중복 얼굴 감지** 이벤트 수신 이 외에도 시스템과의 다양한 실시간 이벤트 기반 연동에 활용할 수 있습니다. #### 지원 장치[](#supportedDevice "지원 장치에 대한 직접 링크 및 복사") | 장치 | 모델 | 지원 펌웨어 버전 | | ---------------- | ---------------- | ------------------------------ | | **BioStation 3** | BS3-DB, BS3-APWB | `bs3-all_v1.1.0_20250626` 이상 | 알아두기 다음 CLUe 지원 장치도 웹훅을 지원할 예정입니다. * BioEntry W3, BioLite N2, X-Station 2, XPass 2 #### 주요 장점[](#주요-장점 "주요 장점에 대한 직접 링크 및 복사") * 장치의 실시간 이벤트 알림을 외부 시스템으로 전송할 수 있습니다. * 웹훅을 통해 외부 시스템과 손쉽게 연동할 수 있습니다. * 인사 근태 연동, 보안 이벤트 모니터링 등의 사용 사례를 지원합니다. #### 웹훅 설정[](#웹훅-설정 "웹훅 설정에 대한 직접 링크 및 복사") 1. [CLUe 웹 포털](https://clue.moon.supremainc.com)에 로그인하세요. 2. 웹훅을 설정할 장치가 할당된 공간으로 이동하세요. 3. 화면 왼쪽 사이드바에서 출입장치를 클릭하세요. 4. 장치 목록에서 웹훅을 설정할 장치를 선택하세요.  5. 화면 상단의 웹훅 탭을 클릭하세요.  알아두기 웹훅 탭이 표시되지 않으면, 장치의 **CLUe 펌웨어 버전**을 확인한 후 [지원하는 펌웨어 버전 이상](#supportedDevice)으로 업데이트하세요. ##### 메서드[](#메서드 "메서드에 대한 직접 링크 및 복사") 웹훅은 **POST** 메서드를 기본 사용합니다. ##### 엔드포인트(URL) 설정[](#엔드포인트url-설정 "엔드포인트(URL) 설정에 대한 직접 링크 및 복사") * 온라인 이벤트: 장치가 온라인 상태일 때 지정한 이벤트가 발생하면 실시간 웹훅 호출을 전송하는 엔드포인트입니다. * 오프라인 이벤트: 장치가 오프라인 상태였다가 다시 온라인 상태로 전환되면, 그동안 발생한 이벤트를 목록 형태로 전송하는 엔드포인트입니다. ##### 헤더 설정[](#헤더-설정 "헤더 설정에 대한 직접 링크 및 복사") 웹훅 서버에 필요한 키 또는 인증 값을 요청 헤더에 설정하세요. 헤더를 추가하려면 버튼을 클릭하세요.  ##### 트리거 이벤트 지정[](#트리거-이벤트-지정 "트리거 이벤트 지정에 대한 직접 링크 및 복사") 웹훅 호출을 트리거할 이벤트를 선택하세요. 기본으로 선택된 이벤트 외에도 중복 얼굴 감지와 같은 이벤트를 추가로 선택할 수 있습니다.  ##### 웹훅 필드 구성[](#웹훅-필드-구성 "웹훅 필드 구성에 대한 직접 링크 및 복사") 장치에서 전송할 데이터를 정의하려면 **웹훅 필드**를 구성하세요.  * 자동 필드: 장치가 전송할 수 있는 데이터 집합의 유형을 나타냅니다. * nonString: Boolean, int와 같이 따옴표(`""`)로 감싸지 않는 데이터 유형을 의미합니다. 필요한 데이터 필드를 선택한 후 미리보기 패널에서 웹훅 페이로드를 미리 확인할 수 있습니다. 추가로 고정된 값을 포함해야 하면 수동 필드로 추가할 수 있습니다. 이 값은 웹훅 페이로드와 함께 고정 값으로 전송됩니다. ##### 테스트 호출 실행[](#테스트-호출-실행 "테스트 호출 실행에 대한 직접 링크 및 복사") 설정을 완료하면 테스트 호출을 실행할 수 있습니다.  알아두기 테스트 호출은 실제 장치가 아닌 브라우저에서 직접 설정된 엔드포인트로 전송되는 데이터의 구조와 형식을 확인할 수 있게 해줍니다. #### 참고 사항[](#참고-사항 "참고 사항에 대한 직접 링크 및 복사") 서버가 아직 준비되지 않아도 인터넷에서 공개적으로 제공되는 웹훅 테스트 서비스를 사용해 웹훅 테스트를 진행할 수 있습니다. 예를 들어, [Webhook.site](https://webhook.site)를 사용해 웹훅 호출을 손쉽게 확인할 수 있습니다.  --- ### 펌웨어 변경하기 최종 업데이트 | **2026년 7월 29일** CLUe에서 지원하는 장치는 다음과 같습니다. 펌웨어 한 번의 업데이트만으로 기존 BioStar 지원 모드에서 CLUe 지원 모드로 전환할 수 있습니다. * BioStation 3, BioEntry W3, BioEntry W2, BioLite N2, X-Station 2, XPass 2 주의 펌웨어 업데이트를 수행하기 전에 **장치에 사용자 정보가 남아 있지 않도록 확인하세요**. 사용자 데이터가 남아 있으면 CLUe 시스템에서 동기화되는 사용자 정보와 충돌이 발생할 수 있습니다. #### CLUe 지원 모드로 전환[](#clue-지원-모드로-전환 "CLUe 지원 모드로 전환에 대한 직접 링크 및 복사") 알아두기 펌웨어 업데이트 전에 장치를 미리 등록하려면 장치 시리얼 번호(SN)와 모델명(예: BS3-DB)을 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 제공해 주세요. 사전 등록 절차를 진행해 드립니다. ##### CLUe 지원 펌웨어 버전 준비[](#clue-지원-펌웨어-버전-준비 "CLUe 지원 펌웨어 버전 준비에 대한 직접 링크 및 복사") 슈프리마 현지 지사 또는 CLUe 팀을 통해 제공받을 수 있습니다. 장치에 적용할 수 있는 버전은 아래와 같습니다. * *xpass2\_v1\_x\_CL-AU.bin* * *bs3-all\_v1.x.\_CL-AU.bin* * *xs2-all\_v1.x CL-AU.zip* * *bln2-oab\_v1.x CL-AU.bin* * *bln2-odb\_v1.x CL-AU.bin* * *bln2-pab\_v1.x CL-AU.bin* * *bew3-all\_v1.x CL-AU.bin* * *bew2\_oa/d/hp\_v1.x CL-AU.bin* 알아두기 접미사 `AU`는 'Auto Update to CLUe FW'를 의미합니다. ##### 인터넷 연결 확인[](#인터넷-연결-확인 "인터넷 연결 확인에 대한 직접 링크 및 복사") **펌웨어를 업데이트하기 전에 장치가 인터넷과 CLUe 서버에 연결할 수 있는지 확인하세요**. CLUe 펌웨어 업데이트 후 장치는 CLUe 서버에서 인증서를 자동으로 가져와 적용한 뒤 연결을 시도하므로, 인터넷 연결이 반드시 필요합니다. 또한 장치는 기본적으로 DHCP를 통해 IP 주소를 할당받으므로, 동적 IP 주소를 할당할 수 있는지 확인하세요. * 기본 네트워크 설정은 DHCP입니다. * 8.8.8.8 DNS 서버를 사용합니다. ##### 펌웨어 업데이트 진행[](#펌웨어-업데이트-진행 "펌웨어 업데이트 진행에 대한 직접 링크 및 복사") **업데이트 과정에서 장치는 최소 2~3회 재부팅됩니다**. 메인 펌웨어 업데이트에는 다소 시간이 걸릴 수 있으며, 인증서 및 설정 펌웨어를 가져오는 과정은 비교적 짧게 완료됩니다. 전체 과정은 약 3~5분이 소요되므로, 업데이트가 완료될 때까지 장치의 전원과 인터넷 연결 상태를 유지하세요. 알아두기 BioStar 2 또는 USB를 이용해 펌웨어를 업데이트할 수도 있습니다. ##### 업데이트 완료 확인[](#업데이트-완료-확인 "업데이트 완료 확인에 대한 직접 링크 및 복사") **모든 업데이트가 완료되면 장치 메인 화면에 CLUe 아이콘이 표시됩니다**.  디스플레이가 없는 장치는 CLUe 포털에서 시리얼 번호를 입력하여 장치 등록 상태를 확인할 수 있습니다. ##### 장치 등록[](#장치-등록 "장치 등록에 대한 직접 링크 및 복사") **슈프리마 담당자에게 포털을 통해 장치를 계정에 할당해 달라고 요청하세요**. 그런 다음 지정된 공간에 장치를 배정하고 출입문 설정과 함께 사용할 수 있습니다. 안전한 장치 관리를 위해 CLUe 시스템은 각 브랜치 관리자가 장치를 해당 공간 그룹에 할당하도록 요구합니다. ##### 장치 메뉴 비밀번호 설정[](#장치-메뉴-비밀번호-설정 "장치 메뉴 비밀번호 설정에 대한 직접 링크 및 복사") 펌웨어 업데이트 후 LCD 디스플레이가 있는 장치는 메뉴 비밀번호를 설정하라는 메시지가 표시됩니다. 화면의 안내에 따라 비밀번호를 설정하세요. 비밀번호는 CLUe 포털을 통해서도 설정할 수 있습니다. BioStar 장치와 달리 CLUe 장치는 사용자 데이터 없이 사용되는 경우가 많습니다. 따라서 메뉴 설정을 무단으로 변경하지 않도록 메뉴 비밀번호를 설정해야 합니다.  #### 문제 해결[](#문제-해결 "문제 해결에 대한 직접 링크 및 복사") 장치 화면에 클라우드 아이콘이 표시되지 않는다면 다음 사항을 확인하세요. * 먼저 인터넷 연결 상태를 확인하세요. 장치가 클라우드 서버에 직접 연결되므로 반드시 인터넷에 연결되어 있어야 합니다. 또한 CLUe 펌웨어는 아웃바운드 통신에 표준 HTTPS 포트 443을 사용합니다. * 클라우드 아이콘이 여전히 표시되지 않는다면 장치에서 **Ping 테스트**를 실행해 인터넷 연결 상태를 확인하세요. | 장치 | 경로 | | ------------ | ----------------------------------------------------------------------------------------------------------------- | | BioStation 3 | 메뉴() → 설정 → 통신 → 이더넷 → Ping 테스트 | | BioLite N2 | **ESC** → 네트워크 → TCP/IP → Ping 테스트 | | X-Station 2 | 메뉴() → 통신 → 이더넷 → Ping 테스트 | * **Ping 테스트 성공** 팝업이 표시되면 인터넷 연결에는 문제가 없는 상태입니다. * **알 수 없음(Unknown)** 또는 **실패(Fail)** 팝업이 표시되면 해당 DNS 사용을 네트워크에서 차단하고 있는지 확인하세요. --- ### 펌웨어 업그레이드하기 최종 업데이트 | **2026년 7월 29일** CLUe 장치의 펌웨어를 최신 버전으로 업그레이드하면 새로운 기능과 성능 개선, 보안 패치를 적용할 수 있습니다. 업그레이드는 CLUe 웹 포털에서 몇 번의 클릭만으로 진행되며, 완료까지 약 5~10분이 걸립니다. 업그레이드를 시작하기 전에 다음 사항을 확인하세요. * 업그레이드 중에는 장치를 사용할 수 없으며, 재시작 시 잠금 장치 연결 방식에 따라 출입문이 순간적으로 열리거나 닫힐 수 있습니다. * 업그레이드 중 장치 설정을 변경하면 완료 후에 반영됩니다. #### 공간으로 이동[](#공간으로-이동 "공간으로 이동에 대한 직접 링크 및 복사") 공간에 할당된 출입 장치를 업그레이드하려면 해당 공간으로 바로 이동하거나, 상위 브랜치 또는 대리점, 공간 그룹을 통해 이동할 수 있습니다. 1. [CLUe 웹 포털](https://clue.moon.supremainc.com)에 로그인하세요. 2. 초기 화면에서 브랜치 또는 대리점, 공간 그룹을 선택하세요. 3. 화면 오른쪽 상단의 → 상세 설정을 클릭하세요.  4. 화면 왼쪽 사이드바에서 장치 설정을 클릭하세요.  5. 출입장치 목록에서 펌웨어를 업그레이드할 장치의 공간 열을 클릭하세요.  6. 버튼이 활성화되면 클릭하세요. 선택한 장치가 할당된 공간의 출입장치 화면으로 이동합니다. #### 펌웨어 업그레이드[](#펌웨어-업그레이드 "펌웨어 업그레이드에 대한 직접 링크 및 복사") 1. 장치가 할당된 공간의 출입장치 목록에서 펌웨어를 업그레이드할 장치를 클릭하세요.  2. 선택한 장치의 기본 설정 화면이 나타나면 펌웨어 버전 항목에서 현재 펌웨어 버전을 확인하세요.  3. 업그레이드 버튼을 클릭하세요. 4. 펌웨어 선택 창이 나타나면 업그레이드할 펌웨어의 체크박스를 클릭하세요.  한 개의 펌웨어 버전만 선택할 수 있습니다. 5. 오른쪽 하단의 적용 버튼을 클릭하세요. 6. 업그레이드 확인 창이 나타나면 진행 버튼을 클릭하세요.  7. 메시지 창이 나타나면 내용을 확인 후 확인 버튼을 클릭하세요.  --- ### 모바일 앱 사용하기 최종 업데이트 | **2026년 7월 29일** CLUe 모바일 앱을 사용하면 스마트폰으로 출입문을 원격 제어하고, 사용자를 관리하며, 공간 이벤트를 실시간으로 확인할 수 있습니다. 이 문서에서는 공간 관리자 초대 방법부터 앱 다운로드, 로그인, 주요 기능까지 안내합니다. #### CLUe 모바일 앱 관리자 초대[](#clue-모바일-앱-관리자-초대 "CLUe 모바일 앱 관리자 초대에 대한 직접 링크 및 복사") 공간 그룹 관리자가 공간 설정에서 이메일로 공간 관리자를 초대할 수 있습니다. 1. [CLUe 웹 포털](https://clue.moon.supremainc.com)에 로그인하세요. 2. 모바일 앱 관리자를 초대할 공간을 선택하세요. 3. 화면 왼쪽 사이드바에서 설정 → 관리자를 클릭하세요.  4. 이메일 주소를 입력하고 역할을 선택하세요. 5. 초대 버튼을 클릭하세요.  등록된 관리자 계정 목록에서 초대 상태를 확인할 수 있습니다. 초대가 완료되면 관리자에게 초대 이메일이 발송됩니다. 초대받은 관리자는 이메일에 포함된 링크를 통해 가입할 수 있습니다.  가입을 완료하면 관리자 목록에서 상태 변경을 확인할 수 있습니다.  **CLUe 모바일 앱에서 직접 가입할 수 있나요?** CLUe 웹 포털에 접근할 수 없는 관리자는 CLUe 앱을 다운로드하여 모바일 앱으로 가입할 수 있습니다. 단, 실제 사용을 위해서는 반드시 공간에 초대되어 있어야 합니다. #### CLUe 앱 다운로드[](#clue-앱-다운로드 "CLUe 앱 다운로드에 대한 직접 링크 및 복사") 아래 링크 또는 QR 코드를 통해 CLUe 앱을 다운로드할 수 있습니다. | 플랫폼 | 다운로드 링크 | QR 코드 | | ---------- | ----------------------------------------------------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | iOS | [App Store](https://apps.apple.com/kr/app/suprema-clue/id1639027796) |  | | 안드로이드 | [Google Play](https://play.google.com/store/apps/details?id=com.suprema.moon) |  | 알아두기 앱을 찾을 수 없다면 앱 스토어에서 "suprema clue"로 검색하세요. #### 로그인[](#로그인 "로그인에 대한 직접 링크 및 복사") 앱을 설치한 후 초대받은 이메일 주소로 로그인할 수 있습니다. 1. 모바일 기기에서 CLUe 앱을 실행하세요. 2. 이메일로 로그인을 선택하세요.  3. 이메일 주소와 비밀번호를 입력하고 로그인 버튼을 탭하세요.  4. 이메일 주소로 발송된 인증 코드를 입력하고, 인증완료 버튼을 탭하세요.  로그아웃할 때까지 로그인 상태가 유지됩니다. #### CLUe 앱 주요 기능[](#clue-앱-주요-기능 "CLUe 앱 주요 기능에 대한 직접 링크 및 복사")  ##### 원격 출입문 제어[](#원격-출입문-제어 "원격 출입문 제어에 대한 직접 링크 및 복사") 출입문의 현재 잠금 상태를 확인하고 원격으로 제어할 수 있습니다. 스케줄을 설정하여 지정된 시간에 자동으로 열리거나 닫히도록 구성할 수 있습니다.  ##### 사용자 관리[](#사용자-관리 "사용자 관리에 대한 직접 링크 및 복사") 사용자를 초대하거나 관리할 수 있습니다. CLUe 모바일 앱과 슈프리마 장치를 사용하여 얼굴, 지문, RF 카드 등의 크리덴셜을 등록할 수 있습니다.  ##### 이벤트 모니터링[](#이벤트-모니터링 "이벤트 모니터링에 대한 직접 링크 및 복사") 출입문의 잠금 및 잠금 해제, 인증 성공 및 실패 등 공간에서 발생한 이벤트를 실시간으로 확인할 수 있습니다. 24시간 또는 1주일 단위로 조회하거나 필터를 적용하여 원하는 이벤트를 빠르게 찾을 수 있습니다. --- ### 서비스 설정하기 최종 업데이트 | **2026년 7월 29일** 공간 그룹 단위로 출입 서비스 방식을 설정합니다. 공간 그룹에서 설정한 서비스 타입과 크리덴셜은 하위 공간 전체에 자동으로 적용되므로, 개별 공간마다 반복해서 설정할 필요가 없습니다. CLUe는 두 가지 출입 서비스 방식을 지원합니다. * 고객사 확인: 외부 API를 통해 클라이언트에 출입 승인을 요청하는 방식입니다. * 멤버쉽 관리: 외부 연동 없이 CLUe가 독립적으로 출입을 제어하는 방식입니다. 공간 그룹 설정의 왼쪽 사이드바에서 서비스 설정을 클릭하세요.  #### 고객사 확인 설정[](#-설정 "-설정에 대한 직접 링크 및 복사") 고객사 확인 방식은 출입문을 열기 전에 외부 클라이언트 API를 호출하여 출입 승인 여부를 결정합니다. QR 코드와 얼굴 인증을 지원합니다. ##### QR 방식[](#qr-방식 "QR 방식에 대한 직접 링크 및 복사") QR 코드를 스캔하면 CLUe 서버가 클라이언트 API를 호출하여 출입 허용 여부를 직접 받습니다. 사용하는 QR 코드 유형에 따라 다음 두 가지 방식 중 하나를 선택하세요. * **CLUe QR**: CLUe에서 직접 발급하는 동적 QR 코드입니다. * **Customer QR**: 고객이 자체적으로 QR 코드를 생성·운영하는 경우 선택합니다.  ##### 얼굴 인증 방식[](#얼굴-인증-방식 "얼굴 인증 방식에 대한 직접 링크 및 복사") 얼굴 인증을 사용한다면, 이미지만 등록하여 CLUe 서버가 템플릿을 추출하고 장치와 동기화합니다. 얼굴 매칭에 성공하면 QR 방식과 동일하게 클라이언트 API를 통해 출입 여부를 결정합니다. 얼굴 사용자 등록 방법은 [CLUe API 문서](/developer/clue?api=create-user-enroll-face)를 참고하세요.  ##### 고객사 확인 코드 설정[](#고객사-확인-코드-설정 "고객사 확인 코드 설정에 대한 직접 링크 및 복사") 고객사 확인 방식을 사용하려면 CLUe 서버가 고객 또는 파트너 API를 어디서, 어떻게 호출하는지 고객사 확인 코드와 함께 입력해야 합니다.  고객사 확인 코드는 슈프리마 CLUe 팀이 어떤 클라이언트의 API를 호출할지 결정하기 위해 사전에 테스트하고 개발한 코드 형식입니다. 이 코드를 입력하면 하위 공간에서 추가 설정 없이도 각 인증 방식에 맞는 API를 자동으로 호출하고, 지정된 응답 값을 기반으로 출입 제어를 수행합니다. **고객사 확인 코드 얻는 방법** 다른 클라이언트의 코드가 노출되지 않도록 CLUe 팀에서 별도로 관리합니다. 고객사 확인 코드 생성은 API 스펙 검토 후 별도로 처리되며, 자세한 내용은 CLUe 팀에 직접 문의하세요. #### 멤버쉽 관리 설정[](#-설정-1 "-설정-1에 대한 직접 링크 및 복사") 멤버쉽 관리 방식은 외부 클라이언트나 제3자의 개입 없이 CLUe 시스템이 독립적으로 출입 제어를 결정합니다. 웹 포털이나 모바일 애플리케이션만으로 CLUe를 운영하는 경우에도 적용할 수 있습니다.   멤버쉽 관리 설정을 통해 하위 공간에 적용할 크리덴셜을 선택할 수 있습니다.  **공간 그룹과 다르게 공간 설정을 변경할 수 있나요?** 네, 공간 설정 페이지에서 인증 방식을 구성할 수 있습니다. 다만 출입 방식을 멤버쉽 관리에서 고객사 확인으로, 또는 그 반대로 변경할 수 없습니다. 따라서 같은 공간 그룹의 고객이 서로 다른 출입 방식을 필요로 한다면 각 용도에 맞게 별도의 공간 그룹을 만드는 것을 권장합니다. ###### 다음 단계 [CLUe 공간 그룹에서 고객사(Vendor) API를 등록하고 크리덴셜에 연결하여, 고객사의 출입 판정 로직을 CLUe 출입 제어와 연동하는 방법을 확인하세요.](/platform/clue/customer-api-integration) --- ### 감사 로그 확인하기 최종 업데이트 | **2026년 7월 29일** 감사 로그는 CLUe 포털의 공간에서 발생하는 모든 활동을 기록하고 추적하는 기능입니다. 관리자는 감사 로그를 통해 누가, 언제, 어떤 활동을 수행했는지 확인하고 보안 및 규정 준수 요구 사항을 충족할 수 있습니다. #### 감사 로그 조회[](#감사-로그-조회 "감사 로그 조회에 대한 직접 링크 및 복사") 1. [CLUe 웹 포털](https://clue.moon.supremainc.com)에 로그인하세요. 2. 감사 로그를 확인할 공간을 선택하세요. 3. 화면 왼쪽 사이드바에서 설정 → 감사 로그를 클릭하세요.  가장 최근의 감사 로그가 최신 순으로 목록에 표시됩니다. 각 로그 항목에는 활동을 수행한 날짜 및 시간, 출처, 관리자, IP 주소, 구분, 대상, 이벤트를 확인할 수 있습니다. #### 상세 정보 확인[](#상세-정보-확인 "상세 정보 확인에 대한 직접 링크 및 복사") 감사 로그 항목의 상세 정보를 확인하려면, 목록 가장 오른쪽의 상세 열에서 버튼을 클릭하세요. 화면 오른쪽에 상세 패널이 나타납니다.  상세 패널에서는 날짜 및 시간, 관리자 계정과 함께 출처, 구분, 관련 API를 확인할 수 있으며, 다음 정보도 함께 제공합니다. * 항목: 활동이 발생한 범주를 표시합니다. * 대상: 활동이 적용된 대상의 ID와 이름을 표시합니다. * 내용: API 요청 본문 데이터를 표시합니다. 요청 본문이 없으면 빈 값(`{}`)으로 표시됩니다. #### 조회 기간 설정[](#조회-기간-설정 "조회 기간 설정에 대한 직접 링크 및 복사") 현재 설정된 조회 기간 단위로 조회 기간을 변경하려면 감사 로그 목록 왼쪽 상단의 또는 를 클릭하세요. 특정 기간 동안의 감사 로그를 조회하려면 날짜와 시간 영역()을 클릭하세요. 시간 범위 설정 창이 나타나면 시작 날짜와 시간, 종료 날짜와 시간을 설정하세요. 설정한 기간 동안의 감사로그를 조회할 수 있습니다.  알아두기 설정한 조회 기간을 초기화하려면 최근 기록 버튼을 클릭하세요. #### 검색[](#검색 "검색에 대한 직접 링크 및 복사") 감사 로그 목록의 각 컬럼 값을 기준으로 원하는 데이터를 검색하거나 필터링할 수 있습니다. 감사 로그 목록 상단 오른쪽의 검색 도구를 사용하세요.  * 관리자: 관리자 이름을 입력해 검색할 수 있습니다. 대소문자 구분하여 검색합니다. * IP 주소: IP 주소를 기준으로 검색할 수 있습니다. 정확한 아이피 주소를 입력해야 합니다. > 예: 192.168.1.1 * 출처: 사용자가 어떤 플랫폼에서 활동했는지 조건을 선택할 수 있습니다. > 웹(WEB), 모바일(MOBILE), API(API\_TOKEN) * 구분: 사용자의 활동 범주를 선택할 수 있습니다. > 장치, 출입문, 공간, 사용자, 공간 전략, 관리자, 개인정보열람 * 이벤트: 다음 이벤트 조건을 선택할 수 있습니다. > 상세 조회, 목록 조회, 생성, 수정, 삭제, 명령 여러 필터 항목을 함께 선택해 필터링할 수 있습니다. 서로 다른 항목을 선택하면 `AND` 조건으로, 같은 항목에 값을 여러 개 선택하면 `OR` 조건으로 필터링합니다. 필터링을 해제하려면 버튼을 클릭하세요.   --- ### CLUe 웹 포털 시작하기 최종 업데이트 | **2026년 7월 29일** CLUe 웹 포털을 처음 사용한다면, 관리자 권한 구조를 이해하는 것부터 시작하세요. 이 문서에서는 브랜치 하위에 대리점, 공간 그룹, 공간을 추가하는 방법을 안내합니다. #### 관리자 레벨 이해[](#관리자-레벨-이해 "관리자 레벨 이해에 대한 직접 링크 및 복사") CLUe는 여러 지점에서 고객 서비스를 운영하는 유통 채널 환경을 위해 설계된 3단계 계층 구조의 멀티 테넌트 시스템입니다.  * **브랜치 관리자**(Branch Admin): 브랜치 관리자는 **대리점**/**공간 그룹**/**공간**을 하위 항목으로 생성할 수 있습니다. * **대리점 관리자**(Disti Admin): 대리점 관리자는 **공간 그룹**/**공간**을 하위 항목으로 생성할 수 있습니다. * **공간 그룹 관리자**(Place Group Admin): 공간 그룹 관리자는 **공간**을 하위 항목으로 생성할 수 있습니다. 이메일을 통해 고객을 초대하고, 초대받은 고객은 이메일에 포함된 링크를 통해 가입한 후 초대받은 공간 그룹에 액세스할 수 있습니다. 하나의 브랜치는 여러 대리점을 가질 수 있고, 하나의 대리점 역시 여러 공간 그룹을 가질 수 있습니다. 대리점 관리자 레벨이라면, 자신의 대리점과 하위 항목만 볼 수 있습니다. **고객이나 최종 사용자는 어느 항목에 해당하나요?** 위 계층 구조에서 **공간 그룹**(Place Group)이 고객 또는 서비스 제공자에게 할당되는 항목입니다. 공간 그룹은 여러 공간을 운영하는 고객 단위를 나타내므로, 공간 생성 시 해당 고객의 관리자 이메일을 입력해야 합니다. #### 하위 항목 추가[](#하위-항목-추가 "하위 항목 추가에 대한 직접 링크 및 복사") 1. [CLUe 웹 포털](https://clue.moon.supremainc.com)에 로그인하세요. 2. 로그인하면 초대받은 브랜치 목록을 확인할 수 있습니다. 원하는 브랜치를 선택하세요. 3. 선택한 브랜치의 하위 항목인 대리점/공간 그룹/공간 목록이 표시되면 화면 오른쪽 상단의 버튼을 클릭하세요. 4. 팝업 메뉴에서 하위 생성을 클릭하세요.  5. 대리점 추가 팝업이 나타나면 각 필드를 입력하세요.  **관리자 이메일을 입력해야 하는 이유** 기본적으로 최고 관리자는 장치 또는 출입문 설정과 같이 고객 개인 정보와 관련 없는 메뉴에만 접근할 수 있습니다. 고객 개인 정보에 접근하려면 고객의 동의가 필요하므로 먼저 고객 관리자를 초대해야 합니다. 이후 개인 정보 접근이 필요하다면, 고객은 최고 관리자를 추가로 초대할 수 있습니다. 초대된 최고 관리자는 사용자, 관리자, 모니터링 등 개인 정보가 포함된 메뉴에 접근할 수 있습니다. 6. 입력을 모두 완료한 후 하단의 추가 버튼을 클릭하세요. 7. 항목이 추가되면 자동으로 기본 설정 페이지로 이동되며, 이름이나 사진을 변경할 수 있습니다.  알아두기 마찬가지로 대리점, 공간 그룹, 공간 목록에서 → 하위 생성을 클릭하면 하위 항목을 추가할 수 있습니다. #### 관리자 초대[](#관리자-초대 "관리자 초대에 대한 직접 링크 및 복사") 관리자 메뉴는 표시되지만, 고객사의 동의 없이는 관리자 정보를 열람할 수 없습니다. 고객사(대리점 또는 공간 그룹 관리자)가 상위 관리자를 초대해야만 열람이 가능합니다.  관리자 메뉴에서 이메일 주소를 입력해 같은 레벨의 관리자를 쉽게 초대할 수 있습니다. 초대받은 사용자가 가입을 완료하면 동일한 수준의 관리자 권한을 갖게 됩니다.  알아두기 메인 관리자 / 서브 관리자: 기능적인 차이는 없습니다. 이는 최소 한 명의 메인 관리자가 유지되도록 보장하기 위한 것입니다. 다만, 서브 관리자는 메인 관리자를 삭제할 수 없습니다. --- ## Compares ### 제품 기능 및 사양 비교 최종 업데이트 | **2026년 11월 11일** 슈프리마에서 제공하는 각 제품의 기능 및 사양을 비교할 수 있도록 도와주는 문서입니다. 이 문서에서는 다양한 제품의 기능 및 사양을 한눈에 비교할 수 있습니다. 각 제품의 특징을 이해하고, 필요에 맞는 최적의 제품을 선택하는 데 도움이 될 것입니다. *** #### [🗃️지문 인증 장치](/reference/compares/fingerprint-devices-funcs) [지문 인증 장치의 기능 및 사양을 비교하세요.](/reference/compares/fingerprint-devices-funcs) #### [🗃️얼굴 인증 장치](/reference/compares/face-devices-funcs) [얼굴 인증 장치의 기능 및 사양을 비교하세요.](/reference/compares/face-devices-funcs) #### [🗃️RFID 장치](/reference/compares/rfid-devices-funcs) [RFID 장치의 기능 및 사양을 비교하세요.](/reference/compares/rfid-devices-funcs) #### [🗃️지문 및 RFID 리더](/reference/compares/finger-rfid-devices-funcs) [지문 및 RFID 리더의 기능 및 사양을 비교하세요.](/reference/compares/finger-rfid-devices-funcs) #### [🗃️지능형 컨트롤러 및 주변 장치](/reference/compares/controller-devices-funcs) [지능형 컨트롤러 및 주변 장치의 기능 및 사양을 비교하세요.](/reference/compares/controller-devices-funcs) --- ### 지능형 컨트롤러 및 주변 장치 기능 비교 최종 업데이트 | **2026년 11월 11일** | 주요 기능 | CoreStation | CoreStation 20 | Door Module | Door Interface | Input Module | Output Module | Secure I/O 2 | | -------------------------------- | ----------- | -------------- | ----------- | -------------- | ------------ | ------------- | ------------ | | 기본 (5) | | | | | | | | | 크리덴셜 인증 | ✔️ | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | | TCP/IP | ✔️ | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | | RS-485 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | Wiegand | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ❌ | ❌ | | 탬퍼 | ✔️ | ✔️ | ❌ | ✔️ | ✔️ | ❌ | ❌ | --- ### 지능형 컨트롤러 및 주변 장치 사양 비교 최종 업데이트 | **2025년 8월 19일** \* 지문 센서가 있는 장치를 슬레이브로 연결하면 슬레이브 장치를 사용하여 지문을 인증할 수 있습니다. \*\* Input 또는 Supervised 입력을 선택할 수 있습니다. | 제품 사양 | CoreStation | CoreStation 20 | | Door Module | Door Interface | Input Module | Output Module | Secure I/O 2 | | --------------------------------------- | ------------------------------------------------------------- | ---------------------------------------------------------------------- | ---------------------------------------------------------------------- | -------------------------------- | ---------------------------------------------------------------------- | ---------------------------------------------------------------------- | -------------------------------- | -------------------------------- | | | CS-40 | CS-20 | CS-20P | DM-20 | DI-24 | IM-120 | OM-120 | SIO2 | | 저장 용량 (5) | | | | | | | | | | 최대 사용자 수 | 500,000 | 500,000 | 500,000 | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | | 최대 크리덴셜 수(1:N) | 얼굴: 4,000 / 지문: 100,000\* | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | | 최대 크리덴셜 수(1:1) | 얼굴: 30,000 / 지문: 500,000\* / 카드: 500,000 / PIN: 500,000 | 카드: 500,000 / PIN: 500,000 | 카드: 500,000 / PIN: 500,000 | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | | 최대 텍스트 로그 수 | 5,000,000 | 5,000,000 | 5,000,000 | ㅡ | 400 | 포트당 10개 | ㅡ | ㅡ | | 최대 이미지 로그 수 | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | ㅡ | | 일반 (10) | | | | | | | | | | CPU | 1.4 GHz Quad Core | 1.2 GHz Single Core | 1.2 GHz Single Core | Cortex M3 72 MHz | 1.2 GHz Single Core | Cortex M3 72 MHz | Cortex M3 72 MHz | Cortex M3 72 MHz | | 메모리 | 8 GB Flash + 1 GB RAM | 4 GB Flash + 256 MB RAM | 4 GB Flash + 256 MB RAM | 128 KB Flash + 20 KB SRAM | 4 GB Flash + 256 MB RAM | 512 KB Flash + 64 KB SRAM | 128 KB Flash + 20 KB SRAM | 128 KB Flash + 20 KB RAM | | 크립토 칩 | ✔️ | ✔️ | ✔️ | ❌ | ✔️ | ❌ | ❌ | ❌ | | LED | 다중 색상 | POWER: 빨간색 단일 색상, STATUS: 다중 색상 | POWER: 빨간색 단일 색상, STATUS: 다중 색상 | 다중 색상 | POWER: 빨간색 단일 색상, STATUS: 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | | 동작 온도 | 0℃ ~ 50℃ | 0℃ ~ 50℃ | 0℃ ~ 50℃ | -20℃ ~ 60℃ | 0℃ ~ 50℃ | -20℃ ~ 60℃ | -20℃ ~ 60℃ | -20℃ ~ 50℃ | | 보관 온도 | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | | 동작 습도 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 80%, 비응축 | | 보관 습도 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 90%, 비응축 | | 무게 | 415g | 285g | 300g | 220g | 279g | 203g | 300g | 37g | | 치수 (WxHxD, mm) | 150 x 214 x 21 | 100 x 190 x 33.9 | 100 x 190 x 33.9 | 130 x 90.5 x 35.8 | 100 x 190 x 33.9 | 90 x 190 x 21 | 90 x 190 x 21 | 36 x 65 x 18 | | 인터페이스 (13) | | | | | | | | | | 이더넷 | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | ❌ | ❌ | ❌ | ❌ | ❌ | | 네트워크 프로토콜 | TCP, UDP | TCP, UDP | TCP, UDP | ❌ | ❌ | ❌ | ❌ | ❌ | | RS-485 | 5채널 | 3채널 | 3채널 | 1채널 | 3채널 | 1채널 | 1채널 | 1채널 | | RS-485 통신 프로토콜 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | | Wiegand | 4채널 | 2채널 | 2채널 | 2채널 | 2채널 | ❌ | ❌ | ❌ | | Input | 8채널\*\* | 6채널\*\* | 6채널\*\* | 4채널 | 6채널\*\* | 12채널\*\* | ❌ | 2채널 | | Output | 8채널 | 6채널 | 6채널 | 6채널 | 6채널 | ❌ | ❌ | ❌ | | Supervised 입력 | 8채널\*\* | 6채널\*\* | 6채널\*\* | 4채널 | 6채널\*\* | 12채널\*\* | ❌ | ❌ | | 릴레이 | 4 릴레이 | 4 릴레이 | 4 릴레이 | 4 릴레이 | 4 릴레이 | 2 릴레이 | 12 릴레이 | 1 릴레이 | | AUX 입력 | 2채널 (AC POWER FAIL, 탬퍼 연결 지원) | 3채널 (AC POWER FAIL, Tamper, Fire 연결 지원) | 3채널 (AC POWER FAIL, Tamper, Fire 연결 지원) | ❌ | 3채널 (AC POWER FAIL, Tamper, Fire 연결 지원) | 2채널 (AC POWER FAIL) | 2채널 (스위치 접점) | ❌ | | 탬퍼 | ✔️ | ✔️ | ✔️ | ❌ | ✔️ | ✔️ | ❌ | ❌ | | PoE | ❌ | ❌ | IEEE 802.3at (PoE+) 호환 | ❌ | ❌ | ❌ | ❌ | ❌ | | SAM 카드 슬롯 | ❌ | ❌ | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | | 전기 규격 (1) | | | | | | | | | | 전원 | 전압: 12Vdc
전류: 최대 3A | 전압: 12Vdc
전류: 최대 2.8A
전압: 24Vdc
전류: 최대 1.4A | 전압: 12Vdc
전류: 최대 2.8A
전압: 24Vdc
전류: 최대 1.4A | 전압: 12Vdc
전류: 최대 3.1A | 전압: 12Vdc
전류: 최대 2.8A
전압: 24Vdc
전류: 최대 1.4A | 전압: 12Vdc
전류: 최대 0.2A
전압: 24Vdc
전류: 최대 0.1A | 전압: 12Vdc
전류: 최대 0.6A | 전압: 12Vdc
전류: 최대 0.5A | --- ### 얼굴 인식 장치 기능 비교 최종 업데이트 | **2026년 11월 11일** 🔶: 제품 세부 모델에 따라 지원 여부가 다를 수 있습니다. | 주요 기능 | FaceStation 2 | FaceLite | FaceStation F2 | BioStation 3 | BioEntry W3 | BioStation 3 Max | | ------------------------------------ | ------------- | -------- | -------------- | ------------ | ----------- | ---------------- | | 크리덴셜 (7) | | | | | | | | 얼굴 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 지문 | ❌ | ❌ | 🔶 | ❌ | ❌ | 🔶 | | RFID 카드 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 모바일 카드 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | PIN | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ✔️ | | 스크램블 키패드(PIN) | ❌ | ❌ | ❌ | ✔️ | ❌ | ✔️ | | QR/바코드 | ❌ | ❌ | ❌ | ✔️ | ❌ | ✔️ | | 기본 (10) | | | | | | | | 방수 방진 | ❌ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | | 파손 방지 | ❌ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | | 크리덴셜 인증 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 디스플레이 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 키패드 | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ✔️ | | TCP/IP | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | Wi-Fi | ✔️ | ❌ | ❌ | 🔶 | ❌ | ❌ | | RS-485 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | Wiegand | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 탬퍼 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 고급 (9) | | | | | | | | 이미지 로그 | ✔️ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | | 위조 지문 검출 | ❌ | ❌ | 🔶 | ❌ | ❌ | 🔶 | | 위조 얼굴 검출 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 얼굴 검출 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 인터폰 | ✔️ | ❌ | ❌ | ✔️ | ❌ | ✔️ | | PoE | ❌ | ❌ | ❌ | 🔶 | 🔶 | 🔶 | | 멀리온 타입 | ❌ | ❌ | ❌ | ❌ | ✔️ | ❌ | | 갱 박스 타입 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 멀티 카드 읽기 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | --- ### 얼굴 인식 장치 사양 비교 최종 업데이트 | **2025년 8월 19일** \* 지문 센서가 있는 장치를 슬레이브로 연결하면 슬레이브 장치를 사용하여 지문을 인증할 수 있습니다. | 제품 사양 | FaceStation 2 | | FaceLite | FaceStation F2 | | | BioStation 3 | | BioEntry W3 | | BioStation 3 Max | | | | | --------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ----------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | | | FS2-D | FS2-AWB | FL-DB | FSF2-DB | FSF2-AB | FSF2-ODB | BS3-DB | BS3-APWB | BEW3-DB | BEW3-APB | BS3M-DB | BS3M-APB | BS3M-ODB | BS3M-OAPB | | RFID (4) | | | | | | | | | | | | | | | | RF 옵션 | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56Mhz MIFARE, MIFARE Plus, DESFire EV1/EV2, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | | 모바일 카드 | NFC | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | | 스크램블 키패드(PIN) | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | | QR/바코드 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | 지원, 별도의 장치 라이선스가 필요합니다. | 지원, 별도의 장치 라이선스가 필요합니다. | ❌ | ❌ | 지원, 별도의 장치 라이선스가 필요합니다. | 지원, 별도의 장치 라이선스가 필요합니다. | 지원, 별도의 장치 라이선스가 필요합니다. | 지원, 별도의 장치 라이선스가 필요합니다. | | 보호 등급 (2) | | | | | | | | | | | | | | | | 방수 방진 | ❌ | ❌ | ❌ | IP65 | IP65 | IP65 | IP65 | IP65 | IP67 | IP67 | IP65 | IP65 | IP65 | IP65 | | 파손 방지 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | IK06 | IK06 | IK08 | IK08 | IK06 | IK06 | IK06 | IK06 | | 얼굴 (3) | | | | | | | | | | | | | | | | 템플릿 | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | | 추출 / 매치 | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | SUPREMA | | 위조 얼굴 검출 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 지문 (3) | | | | | | | | | | | | | | | | 템플릿 | ❌ | ❌ | ❌ | ❌ | ❌ | SUPREMA / ISO 19794-2 / ANSI 378 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | | 추출 / 매치 | ❌ | ❌ | ❌ | ❌ | ❌ | MINEX 인증 및 호환 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | MINEX 인증 및 호환 | MINEX 인증 및 호환 | | 위조 지문 검출 | ❌ | ❌ | ❌ | ❌ | ❌ | 지원 (SW 기반) | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | 지원 (SW 기반) | 지원 (SW 기반) | | 저장 용량 (5) | | | | | | | | | | | | | | | | 최대 사용자 수 | 30,000 | 30,000 | 30,000 | 100,000 | 100,000 | 100,000 | 100,000 | 100,000 | 100,000 | 100,000 | 100,000 | 100,000 | 100,000 | 100,000 | | 최대 크리덴셜 수(1:N) | 얼굴: 4,000 / 지문: 10,000\* | 얼굴: 4,000 / 지문: 10,000\* | 얼굴: 4,000 / 지문: 30,000\* | 얼굴: 50,000 / 지문: 100,000\* | 얼굴: 50,000 / 지문: 100,000\* | 얼굴: 50,000 / 지문: 100,000 | 얼굴: 50,000 / 지문: 100,000\* | 얼굴: 50,000 / 지문: 100,000\* | 얼굴: 30,000 / 카드: 100,000 | 얼굴: 30,000 / 카드: 100,000 | 얼굴: 50,000 / 카드: 100,000 | 얼굴: 50,000 / 카드: 100,000 | 얼굴: 50,000 / 지문: 100,000 / 카드: 100,000 | 얼굴: 50,000 / 지문: 100,000 / 카드: 100,000 | | 최대 크리덴셜 수(1:1) | 얼굴: 30,000 / 지문: 100,000\* / 카드: 30,000 / PIN: 30,000 | 얼굴: 30,000 / 지문: 100,000\* / 카드: 30,000 / PIN: 30,000 | 얼굴: 30,000 / 지문: 30,000\* / 카드: 30,000 / PIN: 30,000 | 얼굴: 100,000 / 지문: 100,000\* / 카드: 100,000 / PIN: 100,000 | 얼굴: 100,000 / 지문: 100,000\* / 카드: 100,000 / PIN: 100,000 | 얼굴: 100,000 / 지문: 100,000 / 카드: 100,000 / PIN: 100,000 | 얼굴: 100,000 / 지문: 100,000\* / 카드: 100,000 / PIN: 100,000 | 얼굴: 100,000 / 지문: 100,000\* / 카드: 100,000 / PIN: 100,000 | 얼굴: 30,000 / 카드: 100,000 | 얼굴: 30,000 / 카드: 100,000 | 얼굴: 100,000 / 카드: 100,000 / PIN: 100,000 | 얼굴: 100,000 / 카드: 100,000 / PIN: 100,000 | 얼굴: 100,000 / 지문: 100,000 / 카드: 100,000 / PIN: 100,000 | 얼굴: 100,000 / 지문: 100,000 / 카드: 100,000 / PIN: 100,000 | | 최대 텍스트 로그 수 | 5,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 1,000,000 | 1,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | | 최대 이미지 로그 수 | 50,000 | 50,000 | ❌ | 50,000 | 50,000 | 50,000 | 50,000 | 50,000 | 10,000 | 10,000 | 50,000 | 50,000 | 50,000 | 50,000 | | 일반 (12) | | | | | | | | | | | | | | | | CPU | 1.4 GHz Quad Core | 1.4 GHz Quad Core | 1.2 GHz Quad Core | 1.8 GHz Dual Core + 1.4 GHz Quad Core | 1.8 GHz Dual Core + 1.4 GHz Quad Core | 1.8 GHz Dual Core + 1.4 GHz Quad Core | 1.5 GHz Quad Core | 1.5 GHz Quad Core | 1.5 GHz Quad Core | 1.5 GHz Quad Core | 1.4 GHz Quad Core | 1.4 GHz Quad Core | 1.4 GHz Quad Core | 1.4 GHz Quad Core | | 메모리 | 8 GB Flash + 1 GB RAM | 8 GB Flash + 1 GB RAM | 8 GB Flash + 1 GB RAM | 16 GB Flash + 2 GB RAM | 16 GB Flash + 2 GB RAM | 16 GB Flash + 2 GB RAM | 32 GB Flash + 4 GB RAM | 32 GB Flash + 4 GB RAM | 16 GB Flash + 2 GB RAM | 16 GB Flash + 2 GB RAM | 32 GB Flash + 4 GB RAM | 32 GB Flash + 4 GB RAM | 32 GB Flash + 4 GB RAM | 32 GB Flash + 4 GB RAM | | 크립토 칩 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 디스플레이 | 4" color TFT touch | 4" color TFT touch | 2" color TFT LCD | 7" IPS color LCD | 7" IPS color LCD | 7" IPS color LCD | 5.5" IPS color LCD | 5.5" IPS color LCD | 1.3" PMOLED | 1.3" PMOLED | 7" IPS color LCD | 7" IPS color LCD | 7" IPS color LCD | 7" IPS color LCD | | 화면 해상도 | 800 x 480 픽셀 | 800 x 480 픽셀 | 320 x 240 픽셀 | 800 x 1280 픽셀 | 800 x 1280 픽셀 | 800 x 1280 픽셀 | 720 x 1280 픽셀 | 720 x 1280 픽셀 | ❌ | ❌ | 800 x 1280 픽셀 | 800 x 1280 픽셀 | 800 x 1280 픽셀 | 800 x 1280 픽셀 | | 소리 | 24 bit/Voice DSP (에코 제거) | 24 bit/Voice DSP (에코 제거) | 24 bit/Voice DSP | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | | 동작 온도 | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | | 보관 온도 | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | | 동작 습도 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | | 보관 습도 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | | 무게 | 장치: 555g, 브래킷: 74g (와셔 및 볼트 포함) | 장치: 555g, 브래킷: 74g (와셔 및 볼트 포함) | 장치: 296g, 브래킷: 41g (와셔 및 볼트 포함) | 장치: 585g, 브래킷: 181g (와셔 및 볼트 포함) | 장치: 585g, 브래킷: 181g (와셔 및 볼트 포함) | 장치: 670g, 브래킷: 205g (와셔 및 볼트 포함) | 장치: 370g, 브래킷: 90g (와셔 및 볼트 포함) | 장치: 380g, 브래킷: 90g (와셔 및 볼트 포함) | 장치: 283g, 브래킷: 36g | 장치: 291g, 브래킷: 36g | 장치: 565g, 브래킷: 187g (와셔 및 볼트 포함) | 장치: 565g, 브래킷: 187g (와셔 및 볼트 포함) | 장치: 640g, 브래킷: 206g (와셔 및 볼트 포함) | 장치: 640g, 브래킷: 206g (와셔 및 볼트 포함) | | 치수 (WxHxD, mm) | 140.9 x 197.5 x 86.2 | 140.9 x 197.5 x 86.2 | 80 x 170 x 76 | 119.8 x 233 x 23.5 | 119.8 x 233 x 23.5 | 119.8 x 268.3 x 23.5 (상단) / 49.6 (하단) | 82.5 x 171 x 23.4 | 82.5 x 171 x 23.4 | 50 x 160 x 34.15 | 50 x 160 x 34.15 | 119.8 x 233 x 23.5 | 119.8 x 233 x 23.5 | 119.8 x 268.3 x 23.5 (상단) / 49.6 (하단) | 119.8 x 268.3 x 23.5 (상단) / 49.6 (하단) | | 인터페이스 (14) | | | | | | | | | | | | | | | | 이더넷 | 10/100/1000 Mbps, 자동 MDI/MDI-X | 10/100/1000 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100/1000 Mbps, 자동 MDI/MDI-X | 10/100/1000 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100/1000 Mbps, 자동 MDI/MDI-X | 10/100/1000 Mbps, 자동 MDI/MDI-X | 10/100/1000 Mbps, 자동 MDI/MDI-X | 10/100/1000 Mbps, 자동 MDI/MDI-X | | Wi-Fi | ❌ | Built-in, IEEE 802.11 b/g | ❌ | ❌ | ❌ | ❌ | ❌ | 802.11 b/ g/ n 2.4 GHz | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 네트워크 프로토콜 | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | | RS-485 | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | | RS-485 통신 프로토콜 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | | Wiegand | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | | Input | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 3채널 입력 | 3채널 입력 | 3채널 입력 | 3채널 입력 | 3채널 입력 | 3채널 입력 | 3채널 입력 | 3채널 입력 | | 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | | PoE | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | IEEE 802.3at (PoE+) 호환 | ❌ | IEEE 802.3af 호환 | ❌ | IEEE 802.3at (PoE+) 호환 | ❌ | IEEE 802.3at (PoE+) 호환 | | 인터폰 | ✔️ | ✔️ | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | | RTSP | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | USB | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Type C), 펌웨어 업그레이드만 지원 | USB 2.0 (Type C), 펌웨어 업그레이드만 지원 | USB 2.0 (Type C) | USB 2.0 (Type C) | USB 2.0 (Type C) | USB 2.0 (Type C) | | SD 카드 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 탬퍼 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 전기 규격 (1) | | | | | | | | | | | | | | | | 전원 | 전압: 24Vdc
전류: 최대 1.2A | 전압: 24Vdc
전류: 최대 1.2A | 전압: 24Vdc
전류: 최대 1.2A | 전압: 12Vdc
전류: 최대 2.1A
전압: 24Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 2.1A
전압: 24Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 2.1A
전압: 24Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 1A
전압: 24Vdc
전류: 최대 0.7A | 전압: 12Vdc
전류: 최대 1A
전압: 24Vdc
전류: 최대 0.7A | 전압: 12Vdc
전류: 최대 1A
전압: 24Vdc
전류: 최대 0.6A | 전압: 12Vdc
전류: 최대 1A
전압: 24Vdc
전류: 최대 0.6A | 전압: 12Vdc
전류: 최대 2.1A
전압: 24Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 2.1A
전압: 24Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 2.1A
전압: 24Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 2.1A
전압: 24Vdc
전류: 최대 1A | --- ### 지문 및 RFID 리더 기능 비교 최종 업데이트 | **2026년 11월 11일** 🔶: 제품 세부 모델에 따라 지원 여부가 다를 수 있습니다. | 주요 기능 | BioEntry R2 | XPass D2 | | ------------------------------------ | ----------- | -------- | | 크리덴셜 (7) | | | | 얼굴 | ❌ | ❌ | | 지문 | ✔️ | ❌ | | RFID 카드 | ✔️ | ✔️ | | 모바일 카드 | ✔️ | ✔️ | | PIN | ❌ | 🔶 | | 스크램블 키패드(PIN) | ❌ | ❌ | | QR/바코드 | ❌ | ❌ | | 기본 (10) | | | | 방수 방진 | ❌ | ✔️ | | 파손 방지 | ❌ | ✔️ | | 크리덴셜 인증 | ❌ | ❌ | | 디스플레이 | ❌ | ❌ | | 키패드 | ❌ | 🔶 | | TCP/IP | ❌ | ❌ | | Wi-Fi | ❌ | ❌ | | RS-485 | ✔️ | ✔️ | | Wiegand | ❌ | ✔️ | | 탬퍼 | ✔️ | ✔️ | | 고급 (9) | | | | 이미지 로그 | ❌ | ❌ | | 위조 지문 검출 | ❌ | ❌ | | 위조 얼굴 검출 | ❌ | ❌ | | 얼굴 검출 | ❌ | ❌ | | 인터폰 | ❌ | ❌ | | PoE | ❌ | ❌ | | 멀리온 타입 | ✔️ | ✔️ | | 갱 박스 타입 | ❌ | ✔️ | | 멀티 카드 읽기 | ✔️ | ✔️ | --- ### 지문 및 RFID 리더 사양 비교 최종 업데이트 | **2025년 8월 19일** | 제품 사양 | BioEntry R2 | XPass D2 | | | | --------------------------------------- | ------------------------------------------------------------------------------ | ------------------------------------------------------------------------------ | ------------------------------------------------------------------------------ | ------------------------------------------------------------------------------ | | | BER2-OD | XPD2-MDB | XPD2-GDB | XPD2-GKDB | | RFID (4) | | | | | | RF 옵션 | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | | 모바일 카드 | NFC | NFC, BLE | NFC, BLE | NFC, BLE | | 스크램블 키패드(PIN) | ❌ | ❌ | ❌ | ❌ | | QR/바코드 | ❌ | ❌ | ❌ | ❌ | | 보호 등급 (2) | | | | | | 방수 방진 | ❌ | IP65, IP67 | IP65, IP67 | IP65, IP67 | | 파손 방지 | ❌ | IK08 | IK08 | IK08 | | 지문 (3) | | | | | | 템플릿 | SUPREMA / ISO 19794-2 / ANSI 378 | ❌ | ❌ | ❌ | | 추출 / 매치 | MINEX 인증 및 호환 | ❌ | ❌ | ❌ | | 위조 지문 검출 | ❌ | ❌ | ❌ | ❌ | | 일반 (13) | | | | | | CPU | 1 GHz | 80 MHz | 80 MHz | 80 MHz | | 메모리 | 32 MB Flash + 32 MB RAM | 512 KB Flash + 160 KB RAM | 512 KB Flash + 160 KB RAM | 512 KB Flash + 160 KB RAM | | 크립토 칩 | ✔️ | ✔️ | ✔️ | ✔️ | | 디스플레이 | ❌ | ❌ | ❌ | ❌ | | 화면 해상도 | ❌ | ❌ | ❌ | ❌ | | LED | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | | 소리 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | | 동작 온도 | -20℃ ~ 50℃ | -35℃ ~ 65℃ | -35℃ ~ 65℃ | -35℃ ~ 65℃ | | 보관 온도 | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | | 동작 습도 | 0% ~ 80%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | | 보관 습도 | 0% ~ 90%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | | 무게 | 장치: 158g, 브래킷: 39g (와셔 및 볼트 포함) | 장치: 117g, 브래킷: 30g (와셔 및 볼트 포함) | 장치: 140g, 브래킷: 52g (와셔 및 볼트 포함) | 장치: 145g, 브래킷: 52g (와셔 및 볼트 포함) | | 치수 (WxHxD, mm) | 50.1 x 164 x 38 | 48 x 144.7 x 27 | 80 x 130 x 25 | 80 x 130 x 25 | | 인터페이스 (13) | | | | | | 이더넷 | ❌ | ❌ | ❌ | ❌ | | Wi-Fi | ❌ | ❌ | ❌ | ❌ | | 네트워크 프로토콜 | ❌ | ❌ | ❌ | ❌ | | RS-485 | 1채널 슬레이브 | 1채널 슬레이브 | 1채널 슬레이브 | 1채널 슬레이브 | | RS-485 통신 프로토콜 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | | Wiegand | ❌ | 1채널 | 1채널 | 1채널 | | Input | ❌ | ❌ | ❌ | ❌ | | 릴레이 | ❌ | ❌ | ❌ | ❌ | | PoE | ❌ | ❌ | ❌ | ❌ | | 인터폰 | ❌ | ❌ | ❌ | ❌ | | USB | ❌ | ❌ | ❌ | ❌ | | SD 카드 | ❌ | ❌ | ❌ | ❌ | | 탬퍼 | ✔️ | ✔️ | ✔️ | ✔️ | | 전기 규격 (1) | | | | | | 전원 | 전압: 12Vdc
전류: 최대 0.2A | 전압: 12Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.3A | --- ### 지문 인증 장치 기능 비교 최종 업데이트 | **2026년 11월 11일** 🔶: 제품 세부 모델에 따라 지원 여부가 다를 수 있습니다. | 주요 기능 | BioStation A2 | BioStation 2 | BioStation 2a | BioStation L2 | BioLite N2 | BioEntry W2 | BioEntry P2 | X-Station 2 Finger | BioLite Net | | ------------------------------------ | ------------- | ------------ | ------------- | ------------- | ---------- | ----------- | ----------- | ------------------ | ----------- | | 크리덴셜 (7) | | | | | | | | | | | 얼굴 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 지문 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | RFID 카드 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 모바일 카드 | 🔶 | 🔶 | ✔️ | 🔶 | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | | PIN | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ❌ | ✔️ | ✔️ | | 스크램블 키패드(PIN) | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ❌ | | QR/바코드 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ❌ | | 기본 (10) | | | | | | | | | | | 방수 방진 | ❌ | ✔️ | ✔️ | ❌ | ✔️ | ✔️ | ❌ | ✔️ | ✔️ | | 파손 방지 | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ❌ | ❌ | ❌ | | 크리덴셜 인증 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 디스플레이 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ❌ | ✔️ | ✔️ | | 키패드 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ❌ | ✔️ | ✔️ | | TCP/IP | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | Wi-Fi | ✔️ | ✔️ | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | RS-485 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | Wiegand | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 탬퍼 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 고급 (9) | | | | | | | | | | | 이미지 로그 | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ❌ | | 위조 지문 검출 | ✔️ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ✔️ | ❌ | | 위조 얼굴 검출 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 얼굴 검출 | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ❌ | | 인터폰 | ✔️ | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | PoE | ✔️ | ✔️ | ✔️ | ❌ | ❌ | ✔️ | ❌ | ✔️ | ❌ | | 멀리온 타입 | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | ❌ | ✔️ | | 갱 박스 타입 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 멀티 카드 읽기 | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | --- ### 지문 인증 장치 사양 비교 최종 업데이트 | **2025년 8월 19일** | 제품 사양 | BioStation A2 | | | | BioStation 2 | | | | BioStation 2a | | BioStation L2 | | BioLite N2 | | | BioEntry W2 | | | | | | BioEntry P2 | | X-Station 2 Finger | | BioLite Net | | | --------------------------------------- | -------------------------------------------- | -------------------------------------------- | -------------------------------------------- | ------------------------------------------------------------------ | ---------------------------------------------- | ---------------------------------------------- | ---------------------------------------------- | ------------------------------------------------------------------ | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | -------------------------------------------- | ------------------------------------------------------------------ | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ------------------------------------------- | ---------------------------------------------- | | | BSA2-OEPW | BSA2-OHPW | BSA2-OIPW | BSA2-OMPW | BS2-OEPW | BS2-OHPW | BS2-OIPW | BS2-OMPW | BS2A-ODPB | BS2A-OAPWB | BSL2-OE | BSL2-OM | BLN2-ODB | BLN2-OAB | BLN2-PAB | BEW2-OHP | BEW2-ODP | BEW2-OAP | BEW2-OHPB | BEW2-ODPB | BEW2-OAPB | BEP2-OD | BEP2-OA | XS2-ODPB | XS2-OAPB | BLR-OC | BLN-OC | | RFID (4) | | | | | | | | | | | | | | | | | | | | | | | | | | | | | RF 옵션 | 125kHz EM | 125kHz EM, HID Prox | 13.56MHz iCLASS SE/SR/Seos | 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM | 125kHz HID Prox | 13.56MHz iCLASS SE/SR/Seos | 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, iCLASS SE/SR/Seos, FeliCa | 125kHz EM | 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM | 13.56MHz MIFARE, MIFARE Plus, DESFire/EV1(CSN) | | 모바일 카드 | ❌ | ❌ | NFC | NFC | ❌ | ❌ | NFC | NFC | NFC, BLE | NFC, BLE | ❌ | NFC | NFC, BLE | NFC, BLE | NFC, BLE | NFC | NFC | NFC | NFC, BLE | NFC, BLE | NFC, BLE | NFC | NFC | NFC, BLE | NFC, BLE | ❌ | ❌ | | 스크램블 키패드(PIN) | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | ❌ | ❌ | | QR/바코드 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | 지원, 별도의 장치 라이선스가 필요합니다. | 지원, 별도의 장치 라이선스가 필요합니다. | ❌ | ❌ | | 보호 등급 (2) | | | | | | | | | | | | | | | | | | | | | | | | | | | | | 방수 방진 | ❌ | ❌ | ❌ | ❌ | IP65 | IP65 | IP65 | IP65 | IP65 | IP65 | ❌ | ❌ | IP65, IP67 | IP65, IP67 | IP65, IP67 | IP67 | IP67 | IP67 | IP67 | IP67 | IP67 | ❌ | ❌ | IP65 | IP65 | IP65 | IP65 | | 파손 방지 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | IK09 | IK09 | IK09 | IK09 | IK09 | IK09 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 지문 (3) | | | | | | | | | | | | | | | | | | | | | | | | | | | | | 템플릿 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | SUPREMA / ISO 19794-2 / ANSI 378 | | 추출 / 매치 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | MINEX 인증 및 호환 | | 위조 지문 검출 | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ❌ | ❌ | ❌ | 지원 (SW 기반) | 지원 (SW 기반) | ✔️ | ✔️ | 지원 (SW 기반) | 지원 (SW 기반) | 지원 (SW 기반) | ✔️ | ✔️ | ✔️ | 지원 (HW + SW 기반) | 지원 (HW + SW 기반) | 지원 (HW + SW 기반) | 지원 (SW 기반) | 지원 (SW 기반) | 지원 (SW 기반) | 지원 (SW 기반) | ❌ | ❌ | | 저장 용량 (5) | | | | | | | | | | | | | | | | | | | | | | | | | | | | | 최대 사용자 수 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 10,000 | 10,000 | 10,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 500,000 | 10,000 | 10,000 | 500,000 | 500,000 | 5,000 | 5,000 | | 최대 크리덴셜 수(1:N) | 지문: 100,000 | 지문: 100,000 | 지문: 100,000 | 지문: 100,000 | 지문: 20,000 | 지문: 20,000 | 지문: 20,000 | 지문: 20,000 | 지문: 100,000 | 지문: 100,000 | 지문: 100,000 | 지문: 100,000 | 지문: 10,000 | 지문: 10,000 | 지문: 10,000 | 지문: 100,000 | 지문: 100,000 | 지문: 100,000 | 지문: 100,000 | 지문: 100,000 | 지문: 100,000 | 지문: 10,000 | 지문: 10,000 | 지문: 100,000 | 지문: 100,000 | 지문: 5,000 | 지문: 5,000 | | 최대 크리덴셜 수(1:1) | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 10,000 / 카드: 10,000 / PIN: 10,000 | 지문: 10,000 / 카드: 10,000 / PIN: 10,000 | 지문: 10,000 / 카드: 10,000 / PIN: 10,000 | 지문: 500,000 / 카드: 500,000 | 지문: 500,000 / 카드: 500,000 | 지문: 500,000 / 카드: 500,000 | 지문: 500,000 / 카드: 500,000 | 지문: 500,000 / 카드: 500,000 | 지문: 500,000 / 카드: 500,000 | 지문: 10,000 / 카드: 10,000 | 지문: 10,000 / 카드: 10,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 500,000 / 카드: 500,000 / PIN: 500,000 | 지문: 5,000 / 카드: 5,000 / PIN: 5,000 | 지문: 5,000 / 카드: 5,000 / PIN: 5,000 | | 최대 텍스트 로그 수 | 5,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 3,000,000 | 3,000,000 | 3,000,000 | 3,000,000 | 5,000,000 | 5,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 5,000,000 | 5,000,000 | 50,000 | 50,000 | | 최대 이미지 로그 수 | 50,000 | 50,000 | 50,000 | 50,000 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | 50,000 | 50,000 | ❌ | ❌ | | 일반 (13) | | | | | | | | | | | | | | | | | | | | | | | | | | | | | CPU | 1 GHz Quad Core | 1 GHz Quad Core | 1 GHz Quad Core | 1 GHz Quad Core | 1 GHz | 1 GHz | 1 GHz | 1 GHz | 1.5 GHz Quad Core | 1.5 GHz Quad Core | 1.2 GHz Quad Core | 1.2 GHz Quad Core | 1.2 GHz | 1.2 GHz | 1.2 GHz | 1.2 GHz Quad Core | 1.2 GHz Quad Core | 1.2 GHz Quad Core | 1.2 GHz Quad Core | 1.2 GHz Quad Core | 1.2 GHz Quad Core | 1 GHz | 1 GHz | 1.5 GHz Quad Core | 1.5 GHz Quad Core | 533MHz DSP | 533MHz DSP | | 메모리 | 8 GB Flash + 1 GB RAM | 8 GB Flash + 1 GB RAM | 8 GB Flash + 1 GB RAM | 8 GB Flash + 1 GB RAM | 8 GB Flash + 256 MB RAM | 8 GB Flash + 256 MB RAM | 8 GB Flash + 256 MB RAM | 8 GB Flash + 256 MB RAM | 16 GB Flash + 2 GB RAM | 16 GB Flash + 2 GB RAM | 2 GB Flash + 256 MB RAM | 2 GB Flash + 256 MB RAM | 4 GB Flash + 64 Mb RAM | 4 GB Flash + 64 Mb RAM | 4 GB Flash + 64 Mb RAM | 2 GB Flash + 256 MB RAM | 2 GB Flash + 256 MB RAM | 2 GB Flash + 256 MB RAM | 2 GB Flash + 256 MB RAM | 2 GB Flash + 256 MB RAM | 2 GB Flash + 256 MB RAM | 8 GB Flash + 64 MB RAM | 8 GB Flash + 64 MB RAM | 16 GB Flash + 1 GB RAM | 16 GB Flash + 1 GB RAM | 16 MB RAM + 8 MB Flash | 16 MB RAM + 8 MB Flash | | 크립토 칩 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 디스플레이 | 5" color TFT touch | 5" color TFT touch | 5" color TFT touch | 5" color TFT touch | 2.8" color TFT LCD | 2.8" color TFT LCD | 2.8" color TFT LCD | 2.8" color TFT LCD | 2.8" color TFT LCD | 2.8" color TFT LCD | 2" color TFT LCD | 2" color TFT LCD | 1.77" color TFT LCD | 1.77" color TFT LCD | 1.77" color TFT LCD | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | 4" IPS color LCD | 4" IPS color LCD | 128 x 64 Graphic LCD (Monochrome) | 128 x 64 Graphic LCD (Monochrome) | | 화면 해상도 | 480 x 854 픽셀 | 480 x 854 픽셀 | 480 x 854 픽셀 | 480 x 854 픽셀 | 320 x 240 픽셀 | 320 x 240 픽셀 | 320 x 240 픽셀 | 320 x 240 픽셀 | 320 x 240 픽셀 | 320 x 240 픽셀 | 220 x 176 픽셀 | 220 x 176 픽셀 | 160 x 128 픽셀 | 160 x 128 픽셀 | 160 x 128 픽셀 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | 480 x 800 픽셀 | 480 x 800 픽셀 | 128 x 64 픽셀 | 128 x 64 픽셀 | | LED | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | ❌ | ❌ | ❌ | ❌ | ❌ | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | ❌ | ❌ | 다중 색상 | 다중 색상 | | 소리 | 24 bit/Voice DSP (에코 제거) | 24 bit/Voice DSP (에코 제거) | 24 bit/Voice DSP (에코 제거) | 24 bit/Voice DSP (에코 제거) | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 16 bit | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 24 bit | 24 bit | 멀티톤 버저 | 멀티톤 버저 | | 동작 온도 | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 60℃ | -20℃ ~ 60℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -10℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | | 보관 온도 | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -20℃ ~ 60℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | | 동작 습도 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | | 보관 습도 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | | 무게 | 장치: 440g, 브래킷: 89g (와셔 및 볼트 포함) | 장치: 440g, 브래킷: 89g (와셔 및 볼트 포함) | 장치: 440g, 브래킷: 89g (와셔 및 볼트 포함) | 장치: 440g, 브래킷: 89g (와셔 및 볼트 포함) | 장치: 440g, 브래킷: 130g (와셔 및 스크류 포함) | 장치: 440g, 브래킷: 130g (와셔 및 스크류 포함) | 장치: 440g, 브래킷: 130g (와셔 및 스크류 포함) | 장치: 440g, 브래킷: 130g (와셔 및 스크류 포함) | 장치: 429g, 브래킷: 142g (와셔 및 볼트 포함) | 장치: 429g, 브래킷: 142g (와셔 및 볼트 포함) | 장치: 280g, 브래킷: 61g (와셔 및 볼트 포함) | 장치: 280g, 브래킷: 61g (와셔 및 볼트 포함) | 장치: 255g, 브래킷: 57g (와셔 및 볼트 포함) | 장치: 255g, 브래킷: 57g (와셔 및 볼트 포함) | 장치: 255g, 브래킷: 57g (와셔 및 볼트 포함) | 장치: 251g, 브래킷: 43g (와셔 및 볼트 포함) | 장치: 251g, 브래킷: 43g (와셔 및 볼트 포함) | 장치: 251g, 브래킷: 43g (와셔 및 볼트 포함) | 장치: 251g, 브래킷: 43g (와셔 및 볼트 포함) | 장치: 251g, 브래킷: 43g (와셔 및 볼트 포함) | 장치: 251g, 브래킷: 43g (와셔 및 볼트 포함) | 장치: 162g, 브래킷: 39g (와셔 및 볼트 포함) | 장치: 162g, 브래킷: 39g (와셔 및 볼트 포함) | 장치: 375g, 브래킷: 86g (와셔 및 볼트 포함) | 장치: 375g, 브래킷: 86g (와셔 및 볼트 포함) | 장치: 242g, 브래킷: 59g (와셔 및 볼트 포함) | 장치: 242g, 브래킷: 59g (와셔 및 볼트 포함) | | 치수 (WxHxD, mm) | 155 x 155 x 40 | 155 x 155 x 40 | 155 x 155 x 40 | 155 x 155 x 40 | 142 x 144 x 38 (상단) / 45 (하단) | 142 x 144 x 38 (상단) / 45 (하단) | 142 x 144 x 38 (상단) / 45 (하단) | 142 x 144 x 38 (상단) / 45 (하단) | 142 x 144 x 37.8 (상단) / 45 (하단) | 142 x 144 x 37.8 (상단) / 45 (하단) | 70.9 x 200.9 x 34.2 (상단) / 44.3 (하단) | 70.9 x 200.9 x 34.2 (상단) / 44.3 (하단) | 58 x 190 x 34.6 (상단) / 44 (하단) | 58 x 190 x 34.6 (상단) / 44 (하단) | 58 x 190 x 34.6 (상단) / 44 (하단) | 50 x 172 x 38.1 (상단) / 43.4 (하단) | 50 x 172 x 38.1 (상단) / 43.4 (하단) | 50 x 172 x 38.1 (상단) / 43.4 (하단) | 50 x 172 x 38.1 (상단) / 43.4 (하단) | 50 x 172 x 38.1 (상단) / 43.4 (하단) | 50 x 172 x 38.1 (상단) / 43.4 (하단) | 50.1 x 164 x 38 | 50.1 x 164 x 38 | 82 x 208.5 x 25.9 (상단) / 53 (하단) | 82 x 208.5 x 25.9 (상단) / 53 (하단) | 60 x 185 x 40 | 60 x 185 x 40 | | 인터페이스 (13) | | | | | | | | | | | | | | | | | | | | | | | | | | | | | 이더넷 | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | | Wi-Fi | Built-in, IEEE 802.11 b/g | Built-in, IEEE 802.11 b/g | Built-in, IEEE 802.11 b/g | Built-in, IEEE 802.11 b/g | Built-in, IEEE 802.11 b/g | Built-in, IEEE 802.11 b/g | Built-in, IEEE 802.11 b/g | Built-in, IEEE 802.11 b/g | ❌ | 802.11 b/ g/ n 2.4 GHz | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 네트워크 프로토콜 | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | | RS-485 | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | | RS-485 통신 프로토콜 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | | Wiegand | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력, 1채널 출력 | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | | Input | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력, 2채널 출력 | 2채널 입력, 2채널 출력 | 2채널 입력, 2채널 출력 | 2채널 입력, 2채널 출력 | 3채널 입력 | 3채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | | 릴레이 | 2 릴레이 | 2 릴레이 | 2 릴레이 | 2 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | | PoE | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | ❌ | ❌ | ❌ | ❌ | ❌ | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | ❌ | ❌ | IEEE 802.3af 호환 | IEEE 802.3af 호환 | ❌ | ❌ | | 인터폰 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | USB | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | USB 2.0 (Host) | USB 2.0 (Host) | ❌ | ❌ | | SD 카드 | microSD 카드 (최대 32 GB) | microSD 카드 (최대 32 GB) | microSD 카드 (최대 32 GB) | microSD 카드 (최대 32 GB) | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 탬퍼 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 전기 규격 (1) | | | | | | | | | | | | | | | | | | | | | | | | | | | | | 전원 | 전압: 12Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 1A | 전압: 12Vdc
전류: 최대 0.8A | 전압: 12Vdc
전류: 최대 0.8A | 전압: 12Vdc
전류: 최대 0.8A | 전압: 12Vdc
전류: 최대 0.8A | 전압: 12Vdc
전류: 최대 0.8A
전압: 24Vdc
전류: 최대 0.4A | 전압: 12Vdc
전류: 최대 0.8A
전압: 24Vdc
전류: 최대 0.4A | 전압: 12Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.4A | 전압: 12Vdc
전류: 최대 0.4A | 전압: 12Vdc
전류: 최대 0.4A | 전압: 12Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.2A | 전압: 12Vdc
전류: 최대 0.2A | 전압: 12Vdc
전류: 최대 0.8A
전압: 24Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.8A
전압: 24Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.3A | --- ### RFID 장치 기능 비교 최종 업데이트 | **2026년 11월 11일** 🔶: 제품 세부 모델에 따라 지원 여부가 다를 수 있습니다. | 주요 기능 | XPass | XPass S2 | X-Station | XPass 2 | X-Station 2 | XPass Q2 | | ------------------------------------ | ----- | -------- | --------- | ------- | ----------- | -------- | | 크리덴셜 (7) | | | | | | | | 얼굴 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 지문 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | RFID 카드 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 모바일 카드 | ❌ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | | PIN | ❌ | ❌ | ✔️ | 🔶 | ✔️ | ❌ | | 스크램블 키패드(PIN) | ❌ | ❌ | ❌ | ❌ | ✔️ | ❌ | | QR/바코드 | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | | 기본 (10) | | | | | | | | 방수 방진 | ✔️ | ✔️ | ❌ | ✔️ | ✔️ | ✔️ | | 파손 방지 | ❌ | ❌ | ❌ | ✔️ | ❌ | ❌ | | 크리덴셜 인증 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 디스플레이 | ❌ | ❌ | ✔️ | ❌ | ✔️ | ❌ | | 키패드 | ❌ | ❌ | ✔️ | 🔶 | ✔️ | ❌ | | TCP/IP | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | Wi-Fi | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | RS-485 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | Wiegand | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 탬퍼 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 고급 (9) | | | | | | | | 이미지 로그 | ❌ | ❌ | ✔️ | ❌ | ✔️ | ❌ | | 위조 지문 검출 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 위조 얼굴 검출 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 얼굴 검출 | ❌ | ❌ | ✔️ | ❌ | ✔️ | ❌ | | 인터폰 | ❌ | ❌ | ✔️ | ❌ | ❌ | ❌ | | PoE | ✔️ | ❌ | ❌ | ✔️ | ✔️ | 🔶 | | 멀리온 타입 | ✔️ | ❌ | ❌ | ✔️ | ❌ | ✔️ | | 갱 박스 타입 | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | | 멀티 카드 읽기 | ❌ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | --- ### RFID 장치 사양 비교 최종 업데이트 | **2025년 8월 19일** | 제품 사양 | XPass | | | XPass S2 | X-Station | | XPass 2 | | | | | X-Station 2 | | | | XPass Q2 | | | --------------------------------------- | ------------------------------------------- | ------------------------------------------- | ------------------------------------------- | ------------------------------------------------------- | ------------------------------------------- | ----------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ------------------------------------------------------------------------------ | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | | XPE-PoE | XPM-PoE | XPH-PoE | XPS2M | XSE | XSM | XP2-MDPB | XP2-MAPB | XP2-MAPB-H | XP2-GDPB | XP2-GKDPB | XS2-DPB | XS2-APB | XS2-QDPB | XS2-QAPB | XPQ2-DB | XPQ2-DPB | | RFID (4) | | | | | | | | | | | | | | | | | | | RF 옵션 | 125kHz EM | 13.56MHz MIFARE, DESFire/EV1 (CSN) | 125kHz HID Prox | 13.56MHz MIFARE, MIFARE Plus, DESFire/EV1 (CSN), FeliCa | 125kHz EM | 13.56MHz MIFARE, MIFARE Plus, DESFire/EV1 (CSN) | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM, HID Prox & 13.56MHz iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa, iCLASS SE/SR/Seos | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3, FeliCa | | 모바일 카드 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | NFC, BLE | | 스크램블 키패드(PIN) | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | ✔️ | ✔️ | ❌ | ❌ | | QR/바코드 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | 지원, 별도의 장치 라이선스가 필요합니다. | 지원, 별도의 장치 라이선스가 필요합니다. | ✔️ | ✔️ | 지원, 더 다양한 QR/바코드 인증을 사용하려면 Camera QR 라이선스가 필요합니다. | 지원, 더 다양한 QR/바코드 인증을 사용하려면 Camera QR 라이선스가 필요합니다. | | 보호 등급 (2) | | | | | | | | | | | | | | | | | | | 방수 방진 | IP65 | IP65 | IP65 | IP65 | ❌ | ❌ | IP65, IP67 | IP65, IP67 | IP65, IP67 | IP65, IP67 | IP65, IP67 | IP65 | IP65 | IP65 | IP65 | IP65 | IP65 | | 파손 방지 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | IK08 | IK08 | IK08 | IK08 | IK08 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 저장 용량 (4) | | | | | | | | | | | | | | | | | | | 최대 사용자 수 | 40,000 | 40,000 | 40,000 | 50,000 | 200,000 | 200,000 | 200,000 | 200,000 | 200,000 | 200,000 | 200,000 | 500,000 | 500,000 | 500,000 | 500,000 | 200,000 | 200,000 | | 최대 크리덴셜 수(1:1) | 카드: 40,000 | 카드: 40,000 | 카드: 40,000 | 카드: 50,000 | 카드: 200,000 / PIN: 200,000 | 카드: 200,000 / PIN: 200,000 | 카드: 200,000 | 카드: 200,000 | 카드: 200,000 | 카드: 200,000 | 카드: 200,000 / PIN: 200,000 | 카드: 500,000 / PIN: 500,000 | 카드: 500,000 / PIN: 500,000 | 카드: 500,000 / PIN: 500,000 | 카드: 500,000 / PIN: 500,000 | 카드: 200,000 | 카드: 200,000 | | 최대 텍스트 로그 수 | 50,000 | 50,000 | 50,000 | 100,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 1,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 5,000,000 | 1,000,000 | 1,000,000 | | 최대 이미지 로그 수 | ❌ | ❌ | ❌ | ❌ | 5,000 | 5,000 | ❌ | ❌ | ❌ | ❌ | ❌ | 50,000 | 50,000 | 50,000 | 50,000 | ❌ | ❌ | | 일반 (13) | | | | | | | | | | | | | | | | | | | CPU | 533 MHz DSP | 533 MHz DSP | 533 MHz DSP | 533 MHz DSP | 667 MHz DSP | 667 MHz DSP | 1 GHz | 1 GHz | 1 GHz | 1 GHz | 1 GHz | 1.5 GHz Quad Core | 1.5 GHz Quad Core | 1.5 GHz Quad Core | 1.5 GHz Quad Core | 1 GHz | 1 GHz | | 메모리 | 16 MB RAM + 8 MB Flash | 16 MB RAM + 8 MB Flash | 16 MB RAM + 8 MB Flash | 16 MB RAM + 16 MB Flash | 128 MB RAM + 1 GB Flash | 128 MB RAM + 1 GB Flash | 4 GB Flash + 64 MB RAM | 4 GB Flash + 64 MB RAM | 4 GB Flash + 64 MB RAM | 4 GB Flash + 64 MB RAM | 4 GB Flash + 64 MB RAM | 16 GB Flash + 1 GB RAM | 16 GB Flash + 1 GB RAM | 16 GB Flash + 1 GB RAM | 16 GB Flash + 1 GB RAM | 8 GB Flash + 256 MB RAM | 8 GB Flash + 256 MB RAM | | 크립토 칩 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 디스플레이 | ❌ | ❌ | ❌ | ❌ | 3.5" Color Touch | 3.5" Color Touch | ❌ | ❌ | ❌ | ❌ | ❌ | 4" IPS color LCD | 4" IPS color LCD | 4" IPS color LCD | 4" IPS color LCD | ❌ | ❌ | | 화면 해상도 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | 480 x 800 픽셀 | 480 x 800 픽셀 | 480 x 800 픽셀 | 480 x 800 픽셀 | ❌ | ❌ | | LED | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | ❌ | ❌ | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | 다중 색상 | ❌ | ❌ | ❌ | ❌ | 다중 색상 | 다중 색상 | | 소리 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 16 bit | 16 bit | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 멀티톤 버저 | 24 bit | 24 bit | 24 bit | 24 bit | 멀티톤 버저 | 멀티톤 버저 | | 동작 온도 | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -35℃ ~ 65℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -35℃ ~ 65℃ | -35℃ ~ 65℃ | -35℃ ~ 65℃ | -35℃ ~ 65℃ | -35℃ ~ 65℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 50℃ | -20℃ ~ 60℃ | DC 전원: -20℃ ~ 60℃
PoE 전원: -20℃ ~ 50℃ | | 보관 온도 | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | -40℃ ~ 70℃ | | 동작 습도 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 80%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | | 보관 습도 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 90%, 비응축 | 0% ~ 95%, 비응축 | 0% ~ 95%, 비응축 | | 무게 | 장치: 142g, 브래킷: 27g (와셔 및 볼트 포함) | 장치: 142g, 브래킷: 27g (와셔 및 볼트 포함) | 장치: 142g, 브래킷: 27g (와셔 및 볼트 포함) | 장치: 107g, 브래킷: 43g (와셔 및 볼트 포함) | 장치: 136g, 브래킷: 48g (와셔 및 볼트 포함) | 장치: 136g, 브래킷: 48g (와셔 및 볼트 포함) | 장치: 144g, 브래킷: 30g (와셔 및 볼트 포함) | 장치: 144g, 브래킷: 30g (와셔 및 볼트 포함) | 장치: 144g, 브래킷: 30g (와셔 및 볼트 포함) | 장치: 220g, 브래킷: 52g (와셔 및 볼트 포함) | 장치: 235g, 브래킷: 52g (와셔 및 볼트 포함) | 장치: 280g, 브래킷: 67g (와셔 및 볼트 포함) | 장치: 280g, 브래킷: 67g (와셔 및 볼트 포함) | 장치: 343g, 브래킷: 88g (와셔 및 볼트 포함) | 장치: 343g, 브래킷: 88g (와셔 및 볼트 포함) | 장치: 208g, 브래킷: 40g (와셔 및 볼트 포함) | 장치: 213g, 브래킷: 40g (와셔 및 볼트 포함) | | 치수 (WxHxD, mm) | 45 x 130 x 27 | 45 x 130 x 27 | 45 x 130 x 27 | 80 x 120 x 11.4 | 79 x 135 x 21 | 79 x 135 x 21 | 48 x 144.7 x 27 | 48 x 144.7 x 27 | 48 x 144.7 x 27 | 80 x 130 x 25 | 80 x 130 x 25 | 82 x 159 x 25.9 | 82 x 159 x 25.9 | 82 x 203 x 33.9 | 82 x 203 x 33.9 | 50 x 150 x 40.2 | 50 x 150 x 40.2 | | 인터페이스 (13) | | | | | | | | | | | | | | | | | | | 이더넷 | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | 10/100 Mbps, 자동 MDI/MDI-X | | Wi-Fi | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 네트워크 프로토콜 | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | TCP, UDP | | RS-485 | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | 1채널 마스터/슬레이브 (선택 가능) | | RS-485 통신 프로토콜 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | OSDP V2 호환 | | Wiegand | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | 1채널 입력/출력 (선택 가능) | | Input | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 2채널 입력 | 3채널 입력 | 3채널 입력 | | 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | 1 릴레이 | | PoE | 선택 사항 | 선택 사항 | 선택 사항 | ❌ | ❌ | ❌ | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | IEEE 802.3af 호환 | ❌ | IEEE 802.3af 호환 | | 인터폰 | ❌ | ❌ | ❌ | ❌ | ✔️ | ✔️ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | USB | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Host) | USB 2.0 (Type C), 펌웨어 업그레이드만 지원 | USB 2.0 (Type C), 펌웨어 업그레이드만 지원 | | SD 카드 | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | ❌ | | 탬퍼 | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | ✔️ | | 전기 규격 (1) | | | | | | | | | | | | | | | | | | | 전원 | 전압: 12Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.4A | 전압: 12Vdc
전류: 최대 0.4A | 전압: 12Vdc
전류: 최대 0.4A | 전압: 12Vdc
전류: 최대 0.5A
전압: 24Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.5A
전압: 24Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.5A
전압: 24Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.5A
전압: 24Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.5A
전압: 24Vdc
전류: 최대 0.3A | 전압: 12Vdc
전류: 최대 0.8A
전압: 24Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.8A
전압: 24Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.8A
전압: 24Vdc
전류: 최대 0.5A | 전압: 12Vdc
전류: 최대 0.8A
전압: 24Vdc
전류: 최대 0.5A | 전압: 12Vdc
DC OUT 미사용 시 전류: 최대 0.5A
DC OUT 사용 시 전류: 최대 2.6A
전압: 24Vdc
DC OUT 미사용 시 전류: 최대 0.3A
DC OUT 사용 시 전류: 최대 1.4A | 전압: 12Vdc
DC OUT 미사용 시 전류: 최대 0.5A
DC OUT 사용 시 전류: 최대 2.6A
전압: 24Vdc
DC OUT 미사용 시 전류: 최대 0.3A
DC OUT 사용 시 전류: 최대 1.4A | --- ## Cookie ### 쿠키 정책 최종 업데이트 | **2026년 7월 8일** Suprema Docs 사이트(
- 초록색 점등: Normal Close
- 꺼짐: Normal Open | | | Supervised Input을 사용할 때
- 초록색 점등: Normal Close(합선), Normal Open, 스위치 켜짐
- 꺼짐: 스위치 꺼짐 | | **AUX IN (0, 1)** | 주황색 점등: AUX 신호를 수신 중인 상태 | ##### 출입통제 등급[](#출입통제-등급 "출입통제 등급에 대한 직접 링크 및 복사") | 기능 | 등급 | | ------------------------------------------ | ---- | | Destructive Attack | Ⅰ | | Line Security | Ⅰ | | Endurance | Ⅳ | | Standby Power | Ⅰ | | Single Point Locking Device with Key Locks | Ⅰ | ##### CoreStation 상태 LED[](#corestation-상태-led "CoreStation 상태 LED에 대한 직접 링크 및 복사") 제품의 상태는 제품 전면부의 왼쪽에 위치한 STATUS LED 1 / 2로 확인할 수 있으며, 이더넷, RS-485 0, RS-485 1, RS-485 2, RS-485 3, RS-485 HOST, 시스템의 상태를 1초씩 순서대로 보여줍니다. | 항목 | LED 1 | LED 2 | 상태 | | ----------- | ------ | ------ | ------------------------------------------------------- | | 이더넷 | 빨간색 | 빨간색 | 유동 IP 연결 실패 | | | 빨간색 | 노란색 | 유동 IP 연결 대기 중 | | | 빨간색 | 하늘색 | 고정 IP 연결 성공 | | | 빨간색 | 파란색 | 유동 IP 연결 성공 | | | 빨간색 | 자홍색 | 고정 IP 연결 실패 | | | 빨간색 | 꺼짐 | HW 오류 | | RS-485 0 | 노란색 | 빨간색 | 슬레이브 장치 없음 | | | 노란색 | 노란색 | 슬레이브 장치 연결 해제 | | | 노란색 | 파란색 | 슬레이브 장치 정상 | | | 노란색 | 꺼짐 | HW 오류 | | RS-485 1 | 초록색 | 빨간색 | 슬레이브 장치 없음 | | | 초록색 | 노란색 | 슬레이브 장치 연결 해제 | | | 초록색 | 파란색 | 슬레이브 장치 정상 | | | 초록색 | 꺼짐 | HW 오류 | | RS-485 2 | 하늘색 | 빨간색 | 슬레이브 장치 없음 | | | 하늘색 | 노란색 | 슬레이브 장치 연결 해제 | | | 하늘색 | 파란색 | 슬레이브 장치 정상 | | | 하늘색 | 꺼짐 | HW 오류 | | RS-485 3 | 파란색 | 빨간색 | 슬레이브 장치 없음 | | | 파란색 | 노란색 | 슬레이브 장치 연결 해제 | | | 파란색 | 파란색 | 슬레이브 장치 정상 | | | 파란색 | 꺼짐 | HW 오류 | | RS-485 HOST | 자홍색 | 빨간색 | 슬레이브 장치 없음 | | | 자홍색 | 노란색 | 슬레이브 장치 연결 해제 | | | 자홍색 | 파란색 | 슬레이브 장치 정상 | | | 자홍색 | 꺼짐 | HW 오류 | | 시스템 | 흰색 | 빨간색 | 시스템 잠금 (장치의 작업 조건 및 동작) | | | 흰색 | 노란색 | 시스템 잠금 (BioStar X의 작업 조건 및 동작) | | | 흰색 | 초록색 | BioStar X 연결 성공 | | | 흰색 | 하늘색 | BioStar X 연결 성공 + 탬퍼 켜짐 | | | 흰색 | 파란색 | 탬퍼 켜짐 | | | 흰색 | 자홍색 | 시스템 잠금 (장치의 작업 조건 및 동작) + 탬퍼 켜짐 | | | 흰색 | 흰색 | 시스템 잠금 (BioStar X의 작업 조건 및 동작) + 탬퍼 켜짐 | | | 자홍색 | 자홍색 | 데이터베이스 마이그레이션 동작 중 | ##### 설치 예제[](#설치-예제 "설치 예제에 대한 직접 링크 및 복사") 이 제품은 바이오메트릭 인증을 수행할 수 있는 중앙 집중식 출입통제 시스템입니다. 엔터프라이즈급 시스템용으로 설계된 제품은 최대 500,000 명의 사용자 정보를 저장할 수 있으며, 초당 400,000 지문 매칭을 수행할 수 있습니다. BioStar X와 연동하여 출입통제와 근태관리를 모두 사용할 수 있으며, RS-485(OSDP), Wiegand, Supervised Input, AUX와 같은 다양한 인터페이스를 제공합니다.  ##### 시스템 구성도[](#시스템-구성도 "시스템 구성도에 대한 직접 링크 및 복사") 이 제품은 RS-485 장치를 최대 64대까지 연결할 수 있으며, Door Module을 데이지 체인으로 연결하면 Wiegand 장치를 132대까지 확장할 수 있습니다.  ##### 전체 연결 구성도[](#전체-연결-구성도 "전체 연결 구성도에 대한 직접 링크 및 복사") 안정적인 제품의 사용을 위해 전용 함체를 사용할 것을 권장합니다. 함체에는 LED 제어 보드, 전원 제어 보드, 전원 장치, 배터리, 탬퍼가 포함되어 있습니다.   알아두기 A 스위치로 제어되는 소켓에 연결하지 마세요. --- ### 설치하기 최종 업데이트 | **2026년 11월 6일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 제품 고정[](#제품-고정 "제품 고정에 대한 직접 링크 및 복사") 1. 제품을 장착할 위치에 스페이서를 고정용 나사로 고정하세요. 2. 고정된 스페이서 위에 고정용 나사로 제품을 단단히 고정하세요.  3. RTC 배터리에 부착된 방전 방지 필름을 제거하세요.  알아두기 * RTC (Real Time Clock) 배터리는 제품의 전원이 차단된 상태에서도 정확한 시간을 유지하기 위해 사용됩니다. * RTC 배터리 용량은 226mah이며, 기대 수명은 설치 환경 및 동작 방법에 따라 다를 수 있습니다. RTC 배터리 교체 시에는 CR2032를 준수하세요. #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 출입 통제 장치와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. - 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/corestation_40/product-specifications#specs.power)을 참고하세요. * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. 알아두기 전원 장애를 막기 위해 무정전 전원 장치(UPS)를 연결하여 사용할 것을 권장합니다. #### 네트워크 연결[](#네트워크-연결 "네트워크 연결에 대한 직접 링크 및 복사") ##### TCP/IP[](#tcpip "TCP/IP에 대한 직접 링크 및 복사") ###### LAN 연결 (허브와 연결)[](#lan-연결-허브와-연결 "LAN 연결 (허브와 연결)에 대한 직접 링크 및 복사") 일반 타입의 CAT-5 이상의 케이블을 사용하여 허브와 연결할 수 있습니다.  ###### LAN 연결 (PC와 직접 연결)[](#lan-연결-pc와-직접-연결 "LAN 연결 (PC와 직접 연결)에 대한 직접 링크 및 복사") 이 제품은 자동 MDI/MDIX 기능을 지원하므로 일반 타입의 CAT-5e 케이블로 PC에 직접 연결할 수 있습니다.  ###### 네트워크 포트 및 서비스[](#네트워크-포트-및-서비스 "네트워크 포트 및 서비스에 대한 직접 링크 및 복사") 이 제품은 네트워크 통신 및 원활한 서비스 운영을 위해 아래와 같은 포트를 사용합니다. | 프로토콜 | 서비스 | | -------- | ----------------------------------------------------------------------------- | | **TCP** | 서버와 장치 간의 통신 서비스 및 장치 운영 상태 전환 서비스를 위해 사용됩니다. | | **UDP** | 네트워크 상에서 장치를 검색하기 위한 장치 검색 서비스에 사용됩니다. | 알아두기 상기 포트는 제품의 정상적인 네트워크 기능 제공을 위해 사용되며, 방화벽 또는 네트워크 보안 설정 시 해당 포트의 사용이 허용되어야 합니다. #### RS-485 연결[](#rs-485-연결 "RS-485 연결에 대한 직접 링크 및 복사") 이 제품은 5개의 RS-485 포트를 지원하며 하나의 RS-485 포트에는 최대 31대의 장치를 연결할 수 있습니다.  알아두기 * 제품에 연결된 RS-485 장치는 총 64대를 초과할 수 없습니다. * RS-485 케이블은 AWG26 이상을 사용해야 하며, 모든 배선은 ANSI/NFPA 70 표준을 준수해야 합니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인 연결의 양 끝에 종단 저항(120 Ω)을 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요. 이 제품의 종단 저항 스위치를 ON으로 설정하세요. #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 **NC** 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다. 알아두기 데드볼트(Deadbolt)나 도어 스트라이크(Door Strike) 설치 시 다이오드를 아래 그림과 같이 전원 입력 양단에 연결하세요. 다이오드 방향에 주의하여 반드시 Cathode(줄무늬 방향)를 전원의 + 부분에 연결하세요.  ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 **NO** 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다. 알아두기 데드볼트(Deadbolt)나 도어 스트라이크(Door Strike) 설치 시 다이오드를 아래 그림과 같이 전원 입력 양단에 연결하세요. 다이오드 방향에 주의하여 반드시 Cathode(줄무늬 방향)를 전원의 + 부분에 연결하세요.  #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사")  #### 출입문 센서 및 퇴실 버튼 연결[](#출입문-센서-및-퇴실-버튼-연결 "출입문 센서 및 퇴실 버튼 연결에 대한 직접 링크 및 복사") SUPERVISED INPUT 0 ~ 7 단자는 일반적인 입력으로 사용하거나 Supervised Input으로 사용하도록 설정할 수 있습니다.  #### AUX 입력 연결[](#aux-입력-연결 "AUX 입력 연결에 대한 직접 링크 및 복사") 전원 장애 감지기나 탬퍼를 AUX IN 단자에 연결할 수 있습니다.  #### 함체 설치[](#install-enclosure "함체 설치에 대한 직접 링크 및 복사") 물리적·전기적 보호를 위해 제품을 함체(ENCR-10) 내부에 설치할 수 있습니다. 함체에는 전원 상태 LED 보드, 전원 분배 보드, 전원 공급 장치, 탬퍼가 포함되어 있습니다. 함체는 별매품입니다. ##### 백업 배터리 고정[](#백업-배터리-고정 "백업 배터리 고정에 대한 직접 링크 및 복사") 배터리 벨크로 스트랩을 함체에 끼운 뒤 배터리를 고정하세요.  주의 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. 알아두기 * 백업 배터리는 별매품입니다. * 백업 배터리의 크기 및 단자의 모양과 크기를 반드시 확인하세요. 백업 배터리의 크기가 권장 사양보다 클 경우 함체에 장착할 수 없거나 장착한 뒤 함체가 닫히지 않을 수 있습니다. 또한 단자의 모양 및 크기가 다를 경우 제공된 케이블을 사용해 배터리를 연결할 수 없습니다.  ##### 제품 고정[](#제품-고정 "제품 고정에 대한 직접 링크 및 복사") 1. 함체에서 제품을 장착할 위치를 확인하세요.  2. 장착할 위치에 맞추어 제품을 함체에 올린 뒤 고정용 나사로 고정하세요.  알아두기 * ENCR-10은 벽에 고정하여 사용할 수 있도록 설계되었습니다. 설치 높이에 제한 없이 안전하고 사용하기에 편리한 위치에 설치하세요. - ENCR-10 구성품에는 함체 고정용 나사, 제품 고정용 나사, 전원 장치 연결용 나사가 포함되어 있습니다. 각 나사의 용도에 맞추어 올바르게 사용하세요. * 함체 고정용 나사(직경: 4 mm, 길이: 25 mm) x4 * 제품 고정용 나사(직경: 3 mm, 길이: 5 mm) x6 * 전원 장치 케이블 고정용 나사(직경: 3 mm, 길이: 8 mm) x1 ##### 전원 및 AUX 입력, 탬퍼 연결[](#전원-및-aux-입력-탬퍼-연결 "전원 및 AUX 입력, 탬퍼 연결에 대한 직접 링크 및 복사") 전원 장애를 막기 위해 무정전 전원 장치(UPS)를 연결하여 사용할 수 있으며, 전원 장애 감지기나 다른 장치의 접점 출력을 AUX IN 단자에 연결할 수 있습니다. 또한 탬퍼와 연결하여 외부 요인에 의해 함체가 열릴 경우 경보를 울리거나 이벤트 로그를 남길 수 있습니다.  주의 * 출입 통제 장치와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. * 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/corestation_40/product-specifications#specs.power)을 참고하세요. * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. * 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. #### 네트워크 설정 초기화[](#reset-network-settings "네트워크 설정 초기화에 대한 직접 링크 및 복사") 장치의 네트워크 설정을 초기화합니다. 1. 장치에 전원을 연결하세요. 2. **INIT** 버튼을 3초 이상 길게 누르세요.  3. 네트워크 설정이 다음과 같이 초기화됩니다. 초기화된 네트워크 정보를 참고하여 BioStar X에서 장치를 연결하세요. * **TCP/IP 주소**: DHCP를 사용하도록 설정되어 IP 주소가 자동으로 할당됩니다. 알아두기 DHCP 주소 할당에 실패하면 169.254.x.x로 설정됩니다. * **서버 모드**: 장치가 서버에 직접 연결을 요청하지 않도록 설정됩니다. * **RS-485**: 통신 속도가 115200 bps로 설정됩니다. #### 공장 초기화[](#factory-default "공장 초기화에 대한 직접 링크 및 복사") 장치에 저장된 모든 정보와 루트 인증서를 삭제하고 설정을 초기화합니다. 알아두기 * 장치에 저장된 루트 인증서가 존재하지 않을 경우 공장 초기화를 진행할 수 없습니다. * 제품 초기화 방법에 대한 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. ##### 장치에서 초기화하기[](#장치에서-초기화하기 "장치에서 초기화하기에 대한 직접 링크 및 복사") 1. 장치에 전원을 연결하세요. 2. **INIT** 버튼을 빠르게 세 번 누르세요.  3. 장치의 **STATUS LED**가 노란색으로 깜박이면 **INIT** 버튼을 길게 누르세요. ##### CoreStation Setup Manager에서 초기화하기[](#corestation-setup-manager에서-초기화하기 "CoreStation Setup Manager에서 초기화하기에 대한 직접 링크 및 복사") 1. 이더넷 케이블을 이용해 제품을 PC에 연결하세요. 2. 웹 브라우저의 주소 입력 필드에 `https://169.254.0.1:3001`을 입력하여 CoreStation Setup Manager에 접속하세요. 알아두기 크롬 75 버전 이상인 웹 브라우저를 사용하세요. 3. **CONFIGURE**를 클릭하세요. 4. **Information** 항목에서 **Factory Default**를 클릭하세요. 알아두기 * CoreStation Setup Manager에 접속해 제품의 네트워크 설정을 관리하거나 슬레이브 장치, 입력 및 출력 포트, Wiegand 포트의 연결 상태를 확인할 수 있습니다. - CoreStation Setup Manager는 제품의 펌웨어 1.3.1 버전 이상에서 지원됩니다. 1.3.1보다 낮은 버전의 펌웨어를 사용할 경우 BioStar X에 접속하여 펌웨어를 최신 버전으로 업그레이드하세요. * CoreStation Setup Manager에 대한 자세한 내용은 [CoreStation Setup Manager](https://docs.supremainc.com/device/corestation_setup_manager)를 참고하세요. * BioStar X 최신 버전은 제품이 네트워크에 연결되어 재설정이 가능할 때 확인할 수 있습니다. --- ### 제품 사양 최종 업데이트 | **2025년 12월 3일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 일반[](#specs.general) ##### 모델명 CS-40 ##### CPU 1.4 GHz 옥타코어 ##### 메모리 8 GB Flash + 1 GB RAM ##### 크립토 칩 지원 ##### LED 다중 색상 * STATUS: 2개 * HOST RS-485 TX: 1개 * HOST RS-485 RX: 1개 * SUPERVISED INPUT: 8개 * RELAY: 4개 * AUX IN: 2개 ##### 동작 온도 0 °C ~ 50 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 95 %, 비응축 ##### 동작 환경 조건 0 °C ~ 49 °C ##### 인증 CE, UKCA, KC, FCC, RCM, RoHS, REACH, WEEE #### 저장 용량[](#specs.storage) ##### 최대 사용자 수 500,000 [](#anno1) ##### 최대 크리덴셜 수 (1:N) 얼굴: 4,000 [](#anno2) ##### 최대 크리덴셜 수 (1:1) * 얼굴: 30,000[](#anno2) * 카드: 500,000 * PIN: 500,000 ##### 최대 텍스트 로그 수 5,000,000 #### 인터페이스[](#specs.interface) ##### 이더넷 지원 (10/100 Mbps, 자동 MDI/MDI-X) ##### 네트워크 프로토콜 TCP, UDP ##### RS-485 5채널 ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Wiegand 4채널 ##### 릴레이 4개 ##### Input 8채널 [](#anno3) ##### Output 8채널 ##### Supervised 입력 8채널[](#anno3) ##### AUX 입력 2채널 (AC POWER FAIL, 탬퍼 연결 지원) #### 전기 규격[](#specs.power) ##### 전원 CoreStation 전압: 12 Vdc / 전류: 최대 3 A 전원 장치 (SMPS) AC INPUT 110 ~ 240 VAC, 50/60 Hz ##### 전원 출력 12 Vdc 전류: 최대 1.5 A ##### 스위치 입력 VIH * 최소: 3 V * 최대: 5 V ##### 스위치 입력 VIL 최대: 1 V ##### 릴레이 5 A @ 30 VDC Resistive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사") 치수 공차는 ±0.3 mm입니다.  *** [1)](#anno1_dest) 크리덴셜 없이 등록된 사용자 기준입니다. [2)](#anno2_dest) 얼굴 인식 장치는 FaceStation 2, FaceLite만 지원됩니다. [3)](#anno3_dest) Input 또는 Supervised 입력 중 선택하여 사용할 수 있습니다. 알아두기 * 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. * 이 제품이 마스터 장치일 때 지문 센서가 있는 장치를 슬레이브로 연결하면 슬레이브 장치를 사용하여 지문을 인증할 수 있습니다. * 최대 지문 크리덴셜 수 (1:N): 100,000 * 최대 지문 크리덴셜 수 (1:1): 500,000 * 제품이나 문제 해결을 위한 자세한 정보는 [다음 링크](https://kb.supremainc.com/knowledge/doku.php?id=ko:how_to_configure_corestation\&s%5B%5D=corestation/)를 참고하세요. --- ### 규제 인증 정보 최종 업데이트 | **2025년 11월 10일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### CoreStation 릴리스 노트 #### [📄️펌웨어 버전 1.7.4](/device/corestation_40/release-notes/174) [릴리즈2026-10-22](/device/corestation_40/release-notes/174) #### [📄️펌웨어 버전 1.7.3](/device/corestation_40/release-notes/173) [릴리즈2026-06-12](/device/corestation_40/release-notes/173) #### [📄️펌웨어 버전 1.7.2](/device/corestation_40/release-notes/172) [릴리즈2026-04-30](/device/corestation_40/release-notes/172) #### [📄️펌웨어 버전 1.7.1](/device/corestation_40/release-notes/171) [릴리즈2024-02-06](/device/corestation_40/release-notes/171) #### [📄️펌웨어 버전 1.6.1](/device/corestation_40/release-notes/161) [릴리즈2023-02-21](/device/corestation_40/release-notes/161) #### [📄️펌웨어 버전 1.5.3](/device/corestation_40/release-notes/153) [릴리즈2022-11-02](/device/corestation_40/release-notes/153) #### [📄️펌웨어 버전 1.5.2](/device/corestation_40/release-notes/152) [릴리즈2021-11-09](/device/corestation_40/release-notes/152) #### [📄️펌웨어 버전 1.5.1](/device/corestation_40/release-notes/151) [릴리즈2021-05-24](/device/corestation_40/release-notes/151) #### [📄️펌웨어 버전 1.4.1](/device/corestation_40/release-notes/141) [릴리즈2020-09-25](/device/corestation_40/release-notes/141) #### [📄️펌웨어 버전 1.4.0](/device/corestation_40/release-notes/140) [릴리즈2020-05-29](/device/corestation_40/release-notes/140) #### [📄️펌웨어 버전 1.3.1](/device/corestation_40/release-notes/131) [릴리즈2019-12-03](/device/corestation_40/release-notes/131) #### [📄️펌웨어 버전 1.3.0](/device/corestation_40/release-notes/130) [릴리즈2019-07-12](/device/corestation_40/release-notes/130) #### [📄️펌웨어 버전 1.2.0](/device/corestation_40/release-notes/120) [릴리즈2018-11-29](/device/corestation_40/release-notes/120) #### [📄️펌웨어 버전 1.1.2](/device/corestation_40/release-notes/112) [릴리즈2018-07-24](/device/corestation_40/release-notes/112) #### [📄️펌웨어 버전 1.1.1](/device/corestation_40/release-notes/111) [릴리즈2018-06-20](/device/corestation_40/release-notes/111) #### [📄️펌웨어 버전 1.1.0](/device/corestation_40/release-notes/110) [릴리즈2018-03-26](/device/corestation_40/release-notes/110) #### [📄️펌웨어 버전 1.0.0](/device/corestation_40/release-notes/100) [릴리즈2017-09-19](/device/corestation_40/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호1.0.0_170919) 릴리즈|2017-09-19 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.1.0 (빌드 번호 1.1.0_180317) 릴리즈|2018-03-26 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 인터락 구역 지원 2. 네트워크를 제외한 초기화 지원 3. 일광 절약 시간 설정 지원 4. 협박 지문에 대한 작업 조건 및 동작 개선 5. 데이터베이스에 저장되는 주요 정보 암호화 키를 서버마다 다르게 처리하도록 개선 6. 보안 탬퍼 지원 7. ISO14443A 10 Byte CSN 지원 8. BioLite N2, XPass D2 연결 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 슬레이브 장치의 화면을 사용자 로고로 변경 시 RS-485 연결이 해제되는 문제 2. RS-485 암호화 키가 설정된 상태에서 마스터 장치보다 슬레이브 장치의 부팅 완료가 늦을 경우, 슬레이브 장치의 연결이 해제되는 문제 3. 엘리베이터를 화재 경보 구역으로 구성한 경우 화재 경보 발생 후 알람이 해제되면 릴레이 동작이 꺼지는 문제 4. RS-485 속도를 지원하지 않는 값으로 설정할 경우 이전 값을 유지하도록 수정 5. 작업 조건 및 동작에서 Supervised Input의 기간이 설정과 다르게 동작하는 문제 6. 경비 구역 내 침입 센서의 입력 정보와 문 열림 정보가 로그로 출력되도록 수정 7. 동작 신호 출력의 지연 시간이 슬레이브 장치에는 적용되지 않는 문제 --- ### 펌웨어 버전 1.1.1 (빌드 번호 1.1.1_180523) 릴리즈|2018-06-20 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. LCD가 있는 장치에서, 슬레이브 모드로 연결된 경우에도 인증 성공 시 사용자 이름이 표시되도록 개선 2. 입력에 대한 기본값을 Supervised Input에서 일반으로 변경 3. 신규 장치 연결 지원 * BioLite N2(BLN2-PAB), XPass D2(XPD2-GDB, XPD2-GKDB) #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치 연결 해제된 출입문에 대하여 수동 잠김, 수동 개방, 해제 등 입력 시 해당 동작을 반복 시도하여 로그가 중복으로 기록되는 문제 2. BioStar 2에 이벤트 로그 및 실시간 로그가 정상적으로 업로드되지 않는 문제 3. RS-485로 연결된 장치를 재연결할 경우 릴레이의 상태가 유지되지 않는 문제 4. 출입문 릴레이로 설정된 장치가 연결 해제된 상태에서 스케줄 개방 시작 및 종료 후 장치를 연결한 경우, 출입문 릴레이 상태가 On으로 동작하는 문제 5. 통신 보안 및 데이터 암호화 키를 사용 중인 상태에서는 공장 초기화 시에도 표준 시간대가 초기화되지 않는 문제 6. 출입문 릴레이로 설정된 장치가 연결 해제된 상태에서 인증에 성공할 경우, 해당 장치 재연결 후에 이전 값에 대한 릴레이가 발생하는 문제 7. 미등록 지문 인증 시 장치가 재시작되는 문제 8. 공장 초기화 시 탬퍼, AC Fail, Supervised Input에 대해서는 초기화되지 않는 문제 --- ### 펌웨어 버전 1.1.2 (빌드 번호 1.1.2_180706) 릴리즈|2018-07-24 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 인증 실패 시 장치가 재시작되는 문제 --- ### 펌웨어 버전 1.2.0 (빌드 번호 1.2.0_181112) 릴리즈|2018-11-29 #### 주요 버그 수정[](#주요-버그-수정 "주요 버그 수정에 대한 직접 링크 및 복사") 1. 카드 인증 시 캐시 메모리가 깨져 인증에 실패하는 것을 방지하기 위한 코드 적용 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 데이터 암호화 보안 수준 향상 * 데이터 암호화 대상 확대 * 개인 정보 저장 기간 설정 지원 2. Wiegand 입력에 대한 간격 및 너비의 최대 값 변경 3. 장치의 사용자 관리에 사용자, 지문, 얼굴, 카드 개수 표시 지원 4. OSDP 통신 시 데이터 전송에 실패하면 다시 전송하도록 개선 5. 보안 탬퍼 이벤트가 발생한 경우 사이트 키가 초기화되도록 개선 6. 관리자가 사용자를 등록, 수정, 삭제한 경우 이벤트 로그에 해당 동작이 이루어진 서버 또는 장치가 표시되도록 지원 7. 출입 등급 및 출입 그룹을 2048개까지 생성할 수 있도록 지원 8. DESFire/DESFire EV1 고급 설정 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. iCLASS Seos 카드를 지원하는 슬레이브 장치가 iCLASS Seos 카드를 정상적으로 읽지 못하는 문제 2. 8개를 초과하여 출력을 설정할 경우 장치가 재시작되는 문제 3. 마스터 장치에 RS-485 Primary Key를 설정하였을 때 슬레이브 장치에 동일한 키가 전송되지 않은 경우 재전송하여 Primary Key로 통신하도록 수정 4. BS\_GetLogBlob 명령어로 출입문 ID를 호출할 경우 출입문 ID가 정상적으로 출력되지 않는 문제 5. 슬레이브 장치의 RS-485 연결을 물리적으로 해제한 뒤 같은 포트에 다른 슬레이브 장치를 연결할 경우 이전에 연결했던 슬레이브 장치의 정보로 연결 상태를 표시하는 문제 6. I/O 모듈 입출력 절차 개선 7. 마스터 장치에서 지원하지 않는 장치를 슬레이브로 연결했을 때 해당 슬레이브 장치의 펌웨어를 업그레이드할 수 없도록 수정 8. 연결된 슬레이브 장치를 재연결하면 릴레이가 이전 상태와 다르게 동작하는 문제 9. 연결되지 않은 Wiegand 포트에서 인증 결과 값을 전송하는 문제 10. 엘리베이터를 화재 경보 구역으로 구성했을 때 화재 경보 발생 후 층 상태에서 화재 경보를 해제할 수 있는 문제 --- ### 펌웨어 버전 1.3.0 (빌드 번호 1.3.0_190626) 릴리즈|2019-07-12 #### 주요 버그 수정[](#주요-버그-수정 "주요 버그 수정에 대한 직접 링크 및 복사") 1. 스케줄 개방 구역에 구성된 출입문이 스케줄 개방에 의해 열려 있을 때 해당 구역을 삭제하면 출입문이 잠기지 않는 문제 2. 카드 인증 시 캐시 메모리가 깨져 인증에 실패하는 것을 방지하기 위한 코드 적용 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 안티 테일게이팅(따라 들어가기 방지) 지원 2. 장치 일괄 편집을 이용해 관리자를 추가할 때 새로운 설정이 적용되는 방식 변경 * 기존: 기존 설정에 새로 설정한 내용을 덮어쓰는 방식 * 변경: 기존 설정에 새로 설정한 내용을 추가하는 방식 3. 추가 가능한 관리자 수 확대 4. 최대 층 등급 수 확대 5. 사용자별 APB 해제 지원 6. 모듈 펌웨어 버전을 확인할 수 있도록 지원 7. 신규 장치 연결 지원 * XPass 2(XP2-MDPB, XP2-GDPB, XP2-GKDPB) #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. iCLASS Seos 카드를 지원하는 슬레이브 장치에 Seos Config를 전송하지 않는 문제 2. 오인증 개선 알고리즘 적용 3. SDK를 이용해 필터링된 로그를 가져올 때 시작 시간이 UTC 기준으로 적용되지 않는 문제 4. DesFireCardConfig 마스크 오류 수정 5. 미지원 장치(FaceStation 2, FaceLite)를 지원하는 문제 6. 출입문에 스케줄 개방 및 수동 잠김 설정된 상태에서 마스터 장치를 재시작할 경우, 출입문이 스케줄 개방으로 동작하는 문제 7. 슬레이브 장치와의 연결이 끊긴 상태에서 구역을 삭제할 경우 마스터 장치가 재시작되는 문제 8. 다중 인증 모드를 사용할 때 마스터 장치와 슬레이브 장치에서 다음 크리덴셜 입력 화면의 타이틀이 다르게 표시되는 문제 * 기존: 마스터 장치(사용자 ID, 사용자 이름), 슬레이브 장치(사용자 ID) * 변경: 마스터 장치와 슬레이브 장치(사용자 ID, 사용자 이름) 9. 엘리베이터 연결이 끊긴 상태에서 발생한 인증에 대해 재연결한 뒤 릴레이가 동작하는 문제 10. 인터락 구역에서 경보가 발생했을 때 마스터 장치를 재시작해도 경보가 해제되지 않는 문제 11. 서버와 장치의 지문 템플릿을 서로 다르게 설정한 상태에서도 슬레이브 장치에서 지문을 등록하면 등록에 성공하는 문제 --- ### 펌웨어 버전 1.3.1 (빌드 번호 1.3.1_191203) 릴리즈|2019-12-03 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. CoreStation Setup Manager 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 마스터 장치의 RS-485 전송 속도를 변경한 뒤 재부팅할 경우 연결된 슬레이브 장치 목록이 초기화되는 문제 2. 1.3.0 버전의 펌웨어를 사용할 때 아래와 같은 특정 펌웨어 버전의 I/O 장치와의 연결이 끊기는 문제 * DM-20 펌웨어 V1.1.2 이하 * OM-120 펌웨어 V1.0.0 이하 * Secure I/O 2 펌웨어 V1.2.1 이하 --- ### 펌웨어 버전 1.4.0 (빌드 번호 1.4.0_200525) 릴리즈|2020-05-29 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 얼굴 인증 장치 연결 지원 * FaceStation 2 * FaceLite 2. 신규 장치 연결 지원 * XPass D2 (Rev 2) 3. 장치 ID 변경 기능 지원 4. 장치 보안 강화 * 암호화되지 않은 연결 제한 * 암호화 키 보안 강화 * 사용자 정보 암호화 및 마이그레이션 지원 * TCP/IP, RS232, USB와 같은 통신을 통한 장치 접근 제한 5. 안티패스백 구역 규칙이 실제 출입문의 상태에 따라 동작하도록 개선 6. 엘리베이터 제어 시 층별 스케줄 개방 기능 지원 7. CoreStation SETUP Manager 기능 개선 * 장치 ID 변경 기능 지원 * IP 설정 기능 추가 * 장치 IP 및 CoreStation SETUP Manager IP 설정에 대한 중복 체크 * 슬레이브 장치에 대한 펌웨어 업그레이드 지원 * Monitoring 메뉴에서 출력 상태의 릴레이 포트를 On으로 설정하면 경고 메시지가 출력되도록 개선 * Setting 메뉴의 전체 페이지를 스크롤할 수 있도록 개선 * CoreStation SETUP Manager IP 설정 시 경고 메시지가 출력되도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 다수의 슬레이브 장치가 연결된 상태에서 마스터 장치를 재부팅할 경우 설정된 작업 조건에 대해 정상적으로 동작하지 않는 문제 2. 슬레이브 장치로부터 전송된 값이 정의된 값보다 클 경우 마스터 장치가 재부팅되는 문제 3. DHCP를 사용하는 환경에서 장치 IP로 CoreStation SETUP Manager에 접속이 가능한 문제 4. 슬레이브 장치로 전송된 값이 정의된 값보다 클 경우 OSDP 통신이 정상적으로 동작하지 않는 문제 5. SSL 보안 통신 중 펌웨어를 업그레이드하거나 사용자를 전송할 때 장치가 재부팅되거나 시간 초과되는 문제 6. 장치의 이벤트 로그가 발생한 순서대로 전송되지 않는 문제 --- ### 펌웨어 버전 1.4.1 (빌드 번호 1.4.1_200902) 릴리즈|2020-09-25 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 모바일 출입카드와 일반 RFID 카드의 이벤트 로그 분리 2. CoreStation SETUP Manager 사용자 인터페이스에서 Device ID 변경 관련 내용 삭제 * CoreStation SETUP Manager를 통한 Device ID 변경 미지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 슬레이브 장치 추가 시 슬레이브 장치의 연결이 끊어지는 문제 2. Hash 키가 암호화되지 않은 상태로 저장되는 문제 3. 버전 1.3.1에서 1.4.0으로 펌웨어 업그레이드 중 보안 탬퍼가 발생할 때 오류가 발생하는 문제 4. 고정 IP를 사용하는 장치에 DNS 서버 주소가 설정되어 있을 때 장치를 재부팅하면 서버와의 통신에 오류가 발생하는 문제 --- ### 펌웨어 버전 1.5.1 (빌드 번호 1.5.1_210511) 릴리즈|2021-05-24 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. Open SSL 1.1.1i 버전 적용 2. 최대 얼굴 사용자 수 (1:N) 확대 * 기존: 3,000명 * 변경: 4,000명 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. CoreStation SETUP Manager IP가 완전히 저장되지 않은 상태에서 Supervised Input 단락 시 장치가 재시작되는 문제 발생 버전: 1.3.1 2. BioStar Device SDK에서 BS2\_ResetConfigExceptNetInfo 함수를 호출하면 시간 초과가 발생하는 문제 발생 버전: 1.0.0 3. 사용자 동기화 과정에서 얼굴 데이터의 크기가 시스템에서 지원하는 크기보다 커져 사용자 전송을 실패하는 문제 발생 버전: 1.4.0 --- ### 펌웨어 버전 1.5.2 (빌드 번호 1.5.2_211105) 릴리즈|2021-11-09 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 장치 연결 지원 * X-Station 2 * Input Module (IM-120) --- ### 펌웨어 버전 1.5.3 (빌드 번호 1.5.3_221026) 릴리즈|2022-11-02 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. XPass D2 신규 BLE 칩 펌웨어(빌드 번호: 1.7.0\_220921) 지원 * 장치의 BLE 칩이 변경됨에 따라 펌웨어가 기존 장치 및 신규 장치의 BLE 칩과 모두 호환하도록 지원 2. 퇴실 버튼 입력에 대한 릴레이 비활성 옵션 추가 * 퇴실 버튼 입력 시 출입문 열림 요청 로그는 발생하지만 릴레이는 동작하지 않도록 설정할 수 있는 옵션 지원 3. 출입문 개방 사유 관련 로그 분리 * 퇴실 버튼에 의한 출입문 개방 요청 * 관리자에 의한 출입문 개방 요청 4. 장치의 전원이 끊기더라도 경비/해제 상태가 유지되도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 특정 RS-485 포트에 연결된 슬레이브 장치가 검색되지 않는 문제 발생 버전 : 1.0.0 --- ### 펌웨어 버전 1.6.1 (빌드 번호 1.6.1_230217) 릴리즈|2023-02-21 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 타사 OSDP 리더 연결 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 데이터베이스 및 캐시 메모리가 깨져 이벤트 로그가 생성되지 않는 문제 발생 버전: 1.0.0 2. BioStar 2에서 출입 그룹에 포함된 모든 사용자를 삭제해도 장치의 사용자 정보에서 출입 그룹이 삭제되지 않는 문제 발생 버전: 1.0.0 3. 카드 인증 시 데이터베이스 및 캐시 메모리가 깨져 인증에 실패하는 것을 방지하기 위한 구조 개선 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.7.1 (빌드 번호 1.7.1_240130) 릴리즈|2024-02-06 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **무선 도어락** 지원 2. BioStar 2에서 다수의 사용자를 장치에 동기화할 때 사용자 등록에 실패해도 동기화가 완료되도록 개선 3. 사용자 정보 업데이트 시 원하는 정보만 선택하여 업데이트할 수 있도록 개선 (BioStar 2.9.0 버전 이상에서 호환) 4. 신규 장치 연결 지원 * BioStation 2a #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. **서버 매칭**을 사용하는 경우 슬레이브로 연결된 FaceStation 2에서 **카드 + 얼굴** 또는 **ID + 얼굴** 인증에 실패하는 문제 발생 버전: 1.4.0 2. 슬레이브로 연결된 장치에서 리소스 파일이 업데이트되지 않는 문제 발생 버전: 1.5.2 3. 슬레이브로 연결된 장치에 **ID + 얼굴**로 인증한 후 **ID** 아이콘을 터치했을 때 **ID 입력** 화면으로 진입되지 않는 문제 발생 버전: 1.0.0 4. 마스터 장치에서 **보안 탬퍼**가 발생한 경우 잠기도록 설정된 슬레이브 장치가 잠기지 않는 문제 발생 버전: 1.4.0 5. 연결된 IM-120의 설정이 적용되지 않는 문제 발생 버전: 1.6.1 6. 장치가 슬레이브로 연결된 상태에서 DESFire AoC로 인증할 경우 인증이 실패하는 문제 발생 버전: 1.0.0 7. BioStar 2에서 장치의 **네트워크** 설정을 변경하면 장치가 재시작되는 문제 발생 버전: 1.0.0 8. 지원하지 않는 설정을 SDK를 통해 설정한 경우 장치의 부팅이 정상적으로 완료되지 않는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.7.2 (빌드 번호 1.7.2_260429) 릴리즈|2026-04-30 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. DESFire EV2/EV3 카드에 대한 EV2 Secure Messaging 인증 및 발급 지원 2. 비상 시 특정 카드를 사용하여 출입문을 개방할 수 있는 **비상 개방 카드** 기능 지원 3. MIFARE Plus EV1 카드의 보안 수준 호환성을 위해 SL1, SL3, SL1/SL3 혼합 모드 지원 * SL1: MIFARE Classic 호환 모드 * SL3: AES 기반 고급 보안 모드 4. 슬레이브로 연결된 장치의 **커스텀 스마트 카드** 지원 5. 신규 장치 연결 지원 * XPass Q2 6. 관리자가 출입문의 상태를 변경한 뒤 일정 시간이 지나면 출입문을 보통 상태로 복구하는 **출입문 모드 우회** 기능 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 일광절약시간(DST) 적용 시 출입 그룹 인증이 스케줄에 따라 비정상적으로 작동하는 문제 발생 버전: 1.0.0 2. 공장 초기화를 진행한 후 CoreStation Setup Manager에 접속할 수 없는 문제 발생 버전: 1.0.0 3. SDK를 사용하여 장치의 RS-485 네트워크 모드를 **사용안함**으로 설정했을 때 장치가 멈추는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.7.3 (빌드 번호 1.7.3_260610) 릴리즈|2026-06-12 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. CoreStation Setup Manager 기능 개선 * SCB 키 수동 입력 설정 지원 * 네트워크 정보(Device ID, SCB 키 등) 파일 백업 및 복원 기능 지원 * CoreStation 교체 시 기존 설정을 이전할 수 있도록 개선 * 전반적인 폰트 크기 및 UI 개선 2. 슬레이브 장치의 전송 속도를 설정할 수 있는 기능 지원 3. **보안 탬퍼** 기능을 지원하는 장치를 구분하도록 개선 4. **장치 해시키 수동 관리** 사용 여부와 상관없이 **보안 탬퍼** 기능을 사용할 수 있도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. **작업 조건 및 동작(Trigger & Action)** 설정으로 인해 마스터 또는 슬레이브 장치에서 발생한 알람을 해제할 때, 마스터 장치의 연결이 끊어지거나 알람이 정상적으로 해제되지 않는 문제 발생 버전: 1.7.2 2. 특정 장치를 슬레이브로 연결했을 때, 설정 변경 사항이 정상적으로 반영되지 않는 문제 발생 버전: 1.0.0 3. 슬레이브로 연결된 BioStation 2a의 펌웨어 업그레이드가 실패하는 문제 발생 버전: 1.7.1 4. 연결된 Wiegand 리더에서 카드 인증이 실패하는 문제 발생 버전: 1.0.0 5. CoreStation Setup Manager에서 일부 장치가 "Unknown"으로 표시되는 문제 발생 버전: 1.7.2 6. **일괄 편집**으로 설정한 **커스텀 스마트 카드 레이아웃**이 장치 상세 페이지에서 적용되지 않는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.7.4 (빌드 번호 1.7.4_261020) 릴리즈|2026-10-22 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. CoreStation Setup Manager 보안 취약점 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. CoreStation 설정 복원 후 연결되지 않은 슬레이브 장치가 온라인으로 표시되는 문제 발생 버전: 1.7.3 2. 사용자에게 **비상 개방 카드**가 설정되어 있으면 **작업 조건 및 동작**으로 하위 Wiegand 리더가 장치 잠금되지 않는 문제 발생 버전: 1.7.2 3. Wiegand 리더가 비활성 상태일 때 해당 리더로 만든 출입문에서 **비상 개방 카드** 인증이 되지 않는 문제 발생 버전: 1.7.2 4. 경비/해제 인증 시 등록된 카드가 경비/해제가 아닌 비상 개방으로 동작하는 문제 발생 버전: 1.7.2 5. 장치가 비활성 상태일 때 **비상 개방 카드** 인증이 되지 않는 문제 발생 버전: 1.7.2 6. OSDP 표준 환경에서 SCB Key가 적용된 장치를 삭제 후 재등록하면 연결되지 않는 문제 발생 버전: 1.0.0 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 10월 10일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/corestation_40/product-specifications#specs.power)을 참고하세요. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 0 °C ~ 50 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. **RTC 배터리** 승인되지 않거나 잘못된 종류의 배터리로 교체하면 폭발의 위험이 있습니다. 배터리는 거주 지역 또는 국제 폐기물 규정에 따라 폐기하세요. --- ## Corestation_setup_manager ### CoreStation Setup Manager 최종 업데이트 | **2025년 11월 10일** CoreStation Setup Manager는 CoreStation의 네트워크 설정을 관리하거나 슬레이브 장치, 입력 및 출력 포트, Wiegand 포트의 연결 상태를 확인할 수 있는 웹 서버입니다. CoreStation Setup Manager를 사용하면 CoreStation을 이용한 출입통제 시스템을 구성할 때 BioStar X 서버의 위치로 이동하지 않고 현장에서 네트워크 및 배선의 상태를 확인할 수 있습니다.  #### [시작하기→ 둘러보기](/device/corestation_setup_manager/getting-started) CoreStation Setup Manager 사용을 위한 최소 요구 사항을 안내합니다. #### [장치 초기 설정하기→ 둘러보기](/device/corestation_setup_manager/initial-setup) CoreStation Setup Manager 사용을 위한 초기 절차를 안내합니다. #### [장치 구성→ 둘러보기](/device/corestation_setup_manager/configuration) 장치의 설정과 관리를 안내합니다. #### [모니터링→ 둘러보기](/device/corestation_setup_manager/monitoring) 입력·출력·Wiegand 포트의 실시간 상태 확인 및 제어 방법을 안내합니다. #### [설정→ 둘러보기](/device/corestation_setup_manager/settings) 관리자 계정 및 웹 서버 네트워크 설정 방법을 안내합니다. #### [부록→ 둘러보기](/device/corestation_setup_manager/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 부록 최종 업데이트 | **2026년 6월 25일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. --- ### 장치 구성 최종 업데이트 | **2026년 7월 22일** 장치의 설정과 관리를 안내합니다. #### 슬레이브 장치 검색 및 등록[](#슬레이브-장치-검색-및-등록 "슬레이브 장치 검색 및 등록에 대한 직접 링크 및 복사") CoreStation에 슬레이브 장치를 추가하여 손쉽게 출입통제 시스템의 네트워크를 확장할 수 있습니다. CoreStation(마스터 장치)과 슬레이브 장치는 RS-485로 연결할 수 있으며, 장치뿐만 아니라 Secure I/O와 같은 부가 장치도 연결하여 사용할 수 있습니다. 1. **CONFIGURE**를 클릭하세요. 2. Device List의 CoreStation을 마우스 오른쪽 버튼으로 클릭한 뒤 **Search Slave Device**를 클릭하세요. CoreStation에 연결된 슬레이브 장치 목록이 나타납니다.  3. 슬레이브로 등록할 장치를 선택한 뒤 **Add**를 클릭하세요. 또는 개별 포트를 선택하여 슬레이브 장치를 추가할 수도 있습니다.  #### 장치 재시작[](#장치-재시작 "장치 재시작에 대한 직접 링크 및 복사") 장치를 다시 시작할 수 있습니다. 1. **CONFIGURE**를 클릭하세요. 2. Device List의 CoreStation을 마우스 오른쪽 버튼으로 클릭한 뒤 **Reboot**를 클릭하세요.  #### 장치 설정 및 정보 수정[](#장치-설정-및-정보-수정 "장치 설정 및 정보 수정에 대한 직접 링크 및 복사") CoreStation의 세부 정보를 설정할 수 있습니다. 1. **CONFIGURE**를 클릭하세요. 2. 각 항목을 설정하세요. 3. 설정을 모두 완료하고 변경 사항을 저장하려면 **Apply**를 클릭하세요. ##### 정보[](#정보 "정보에 대한 직접 링크 및 복사")  | 명칭 | 기능 설명 | | ---------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **Name** | 장치 이름을 확인할 수 있습니다. | | **Device ID** | 장치 ID를 확인할 수 있습니다. | | **Device Type** | 장치 종류를 확인할 수 있습니다. | | **Firmware Version** | **Firmware Upgrade**를 클릭한 후 업그레이드할 펌웨어 파일을 선택하면 새로운 버전의 펌웨어를 설치할 수 있습니다. | | **Kernel Version** | 커널 버전을 확인할 수 있습니다. | | **Hardware Version** | 하드웨어 버전을 확인할 수 있습니다. | | **Factory Default** | 장치에 저장된 모든 정보와 루트 인증서를 삭제하고 설정을 초기화할 수 있습니다. | | **Restore to Default** | 장치의 설정을 초기화할 수 있습니다.
- **ALL**: 모든 설정을 초기화합니다.
- **without Network**: 네트워크 설정을 제외한 모든 설정을 초기화합니다. | | **Locked** | 작업 조건 및 동작에 의해 장치가 잠겼을 경우 **Unlock** 버튼을 사용할 수 있습니다. | | **Time Zone** | 장치의 표준 시간대를 설정할 수 있습니다. | | **Display Date** | 날짜와 시간을 수동으로 설정할 수 있습니다.
- **Get Time**: 장치에 설정된 시간을 불러오려면 클릭하세요.
- **Set Time**: CoreStation Setup Manager에 설정된 시간을 장치에 적용하려면 클릭하세요. | 알아두기 **Factory Default** 메뉴는 장치에 루트 인증서가 저장되었을 때 사용할 수 있습니다. 공장 초기화를 실행하면 관리자 계정이 삭제됩니다. ##### 백업 및 복원[](#백업-및-복원 "백업 및 복원에 대한 직접 링크 및 복사")  | 명칭 | 기능 설명 | | ------------------ | ----------------------------------------------------------------------------------------------------------------------------------------------------------- | | **Device Backup** | **Export Backup Data**를 클릭하면 CoreStation의 설정 정보를 파일로 백업합니다. 백업 파일은 압축 후 암호화되어 브라우저에 설정된 다운로드 위치에 저장됩니다. | | **Restore Device** | **Import Backup Data**를 클릭하면 백업한 파일을 이용하여 CoreStation에 설정 정보를 복원합니다. | 알아두기 * 백업 파일에는 Device ID, Network (IP, DNS, Server, Gateway), RS485 Baud Rate (per channel), SCB Key, 루트 인증서가 포함됩니다. MAC 주소는 백업 파일에 포함되지 않으며, 장치를 교체하면 MAC 주소가 달라지므로 DHCP 환경에서는 IP 주소가 변경될 수 있습니다. 백업 및 복원 시 고정 IP 사용을 권장합니다. * 복원은 백업 파일을 생성한 장치와 동일한 장치 종류 간에만 가능합니다. * CoreStation에 슬레이브 장치가 연결되어 있는 경우 SCB Key 복원을 지원하지 않습니다. 이미 SCB Key를 사용하여 슬레이브 장치를 연결한 CoreStation은 복원할 수 없습니다. ##### 네트워크[](#네트워크 "네트워크에 대한 직접 링크 및 복사") 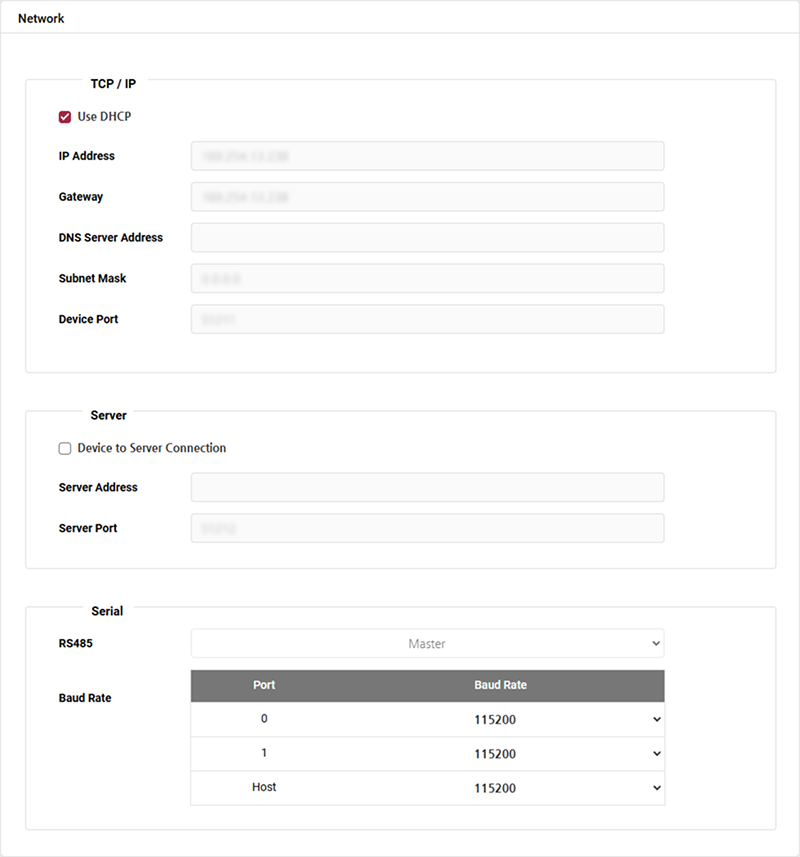 | 명칭 | 기능 설명 | | ------------------------------- | ------------------------------------------------------------------------------------------------------------- | | **Use DHCP** | 장치가 유동 IP 주소를 사용하도록 설정하려면 선택하세요. 이 항목을 선택하면 고정 IP 주소를 할당할 수 없습니다. | | **IP Address** | 장치의 IP 주소를 확인할 수 있습니다. | | **Gateway** | 장치의 게이트웨이를 확인할 수 있습니다. | | **DNS Server Address** | 장치의 DSN 서버 주소를 확인할 수 있습니다. | | **Subnet Mask** | 장치의 서브넷 마스크를 확인할 수 있습니다. | | **Device Port** | 장치가 사용할 포트를 입력하세요. | | **Device to Server Connection** | 이 옵션을 선택하면 BioStar X 서버 정보를 입력하여 장치에서 서버로 연결할 수 있습니다. | | **Server Address** | BioStar X 서버의 IP 주소 또는 도메인 주소를 입력하세요. | | **Server Port** | BioStar X 서버의 포트를 입력하세요. | | **RS485** | 마스터 모드만 사용할 수 있습니다. | | **SCB Key** | CoreStation에 적용할 보안 키를 직접 입력할 수 있습니다. | | **Baud Rate** | 각 RS-485 포트의 전송 속도를 설정할 수 있습니다. | 알아두기 CoreStation에 슬레이브 장치가 연결되어 있는 경우 SCB Key를 설정할 수 없습니다. ##### 인증[](#인증 "인증에 대한 직접 링크 및 복사")  | 명칭 | 기능 설명 | | -------------------------------------- | ----------------------------------------------------------------------------------------------------------------------------------------- | | **1:N Security Level** | 지문을 인증할 때 사용할 보안 등급을 설정할 수 있습니다. 보안 등급이 높을수록 본인 거부율(FRR)이 높아지지만 타인 수락율(FAR)이 낮아집니다. | | **1:N Fast Mode** | 지문 인증 속도를 설정할 수 있습니다. **Auto**를 선택하면 장치에 등록된 총 지문 템플릿 수에 따라 인증 속도가 설정됩니다. | | **Template Format** | 설정된 지문 템플릿 형식을 확인할 수 있습니다. | 알아두기 바이오메트릭 인증은 CoreStation에서만 지원됩니다. ##### 고급 설정[](#고급-설정 "고급 설정에 대한 직접 링크 및 복사") 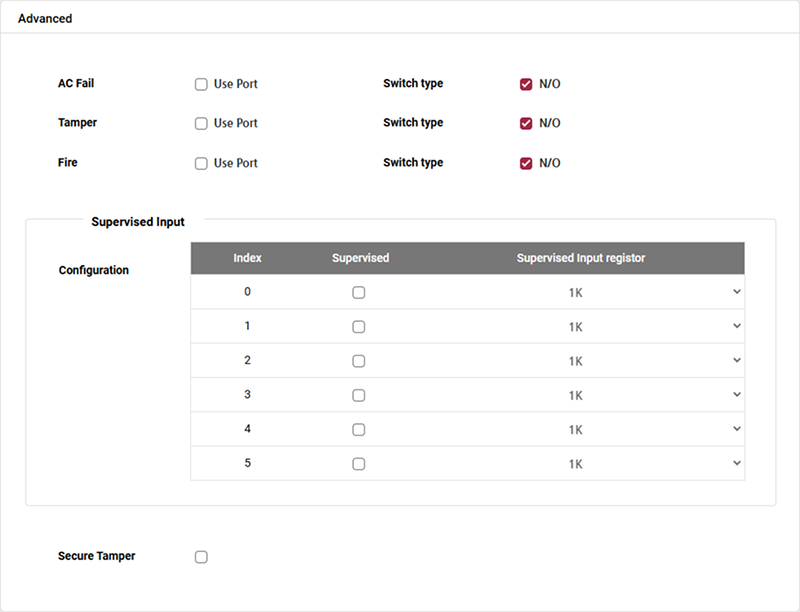 | 명칭 | 기능 설명 | | ----------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | **AC Fail** | 전원 입력 신호를 모니터링하는 AUX 포트를 설정할 수 있습니다. | | **Tamper** | 탬퍼가 연결된 AUX 포트를 설정할 수 있습니다. | | **Fire** | 화재 감지 신호를 모니터링하는 AUX 포트를 설정할 수 있습니다. | | **Configuration** | CoreStation의 Supervised Input 포트를 Input 포트로 사용하도록 설정할 수 있으며, Supervised Input에 사용할 저항값을 설정할 수 있습니다. 저항값은 1 kΩ, 2.2 kΩ, 4.7 kΩ, 10 kΩ을 설정할 수 있습니다. | | **Secure Tamper** | 장치에서 탬퍼 이벤트가 발생할 경우 장치에 저장된 전체 사용자 정보, 전체 로그, 보안키가 삭제되도록 설정할 수 있습니다. | --- ### 시작하기 최종 업데이트 | **2026년 11월 6일** CoreStation Setup Manager는 CoreStation의 네트워크 설정을 관리하거나 슬레이브 장치, 입력 및 출력 포트, Wiegand 포트의 연결 상태를 확인할 수 있는 웹 서버입니다. CoreStation Setup Manager를 사용하면 CoreStation을 이용한 출입통제 시스템을 구성할 때 BioStar X 서버의 위치로 이동하지 않고 현장에서 네트워크 및 배선의 상태를 확인할 수 있습니다. CoreStation Setup Manager에서 다음과 같은 기능을 사용할 수 있습니다. * IP 주소 설정 * CoreStation 장치 정보 확인 * CoreStation 설정 백업 및 복원 * 관리자 설정 * 슬레이브 장치 연결 상태 확인 * 입력 및 출력, Wiegand 포트 상태 모니터링 * 장치 초기화, 네트워크 설정을 제외한 설정 초기화 * 공장 초기화 #### 최소 요구 사항[](#최소-요구-사항 "최소 요구 사항에 대한 직접 링크 및 복사") 호환되는 장치와 펌웨어 버전을 확인하세요. * CoreStation 펌웨어 버전 1.3.1 이상 * CoreStation 20 펌웨어 버전 1.0.0 이상 알아두기 * CoreStation Setup Manager는 CoreStation 펌웨어 버전 1.3.1 이상, CoreStation 20 펌웨어 버전 1.0.0 이상에서 지원됩니다. 낮은 버전의 펌웨어를 사용할 경우 BioStar X에 접속하여 펌웨어를 최신 버전으로 업그레이드하세요. * 각 장치를 연결하고 설치하는 방법에 대한 자세한 내용은 해당 제품의 가이드를 참고하세요. * **[CoreStation](https://docs.supremainc.com/device/corestation_40)** * **[CoreStation 20](https://docs.supremainc.com/device/corestation_20)** * CoreStation 및 CoreStation Setup Manager에 대한 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. --- ### 장치 초기 설정하기 최종 업데이트 | **2025년 11월 10일** CoreStation Setup Manager는 웹 기반 서비스를 제공합니다. 따라서 CoreStation을 이용해 중앙 집중형 출입통제 시스템을 구축할 때 배선을 완료한 뒤 어디서나 웹 브라우저를 통해 CoreStation Setup Manager에 접속하여 CoreStation의 연결 상태를 확인할 수 있습니다. CoreStation Setup Manager를 처음 사용하는 경우, CoreStation을 연결하고 초기 설정을 진행하세요. 1. CoreStation에 케이블 연결을 완료하세요. 2. 웹 브라우저를 실행하세요. 알아두기 크롬 75 버전 이상인 웹 브라우저를 사용하세요. 3. 웹 브라우저의 주소 입력 필드에 기본 IP 주소 `https://169.254.0.1:3001`를 입력하세요. 4. 로그인 화면에서 **Download https certification**을 클릭하세요. CoreStation Setup Manager에 처음 접속할 경우 HTTPS를 올바르게 사용하기 위해 인증서를 설치해야 합니다.  5. **cs\_client.crt** 파일을 실행하세요. 6. **파일 열기** - **보안 경고** 창이 나타나면 **열기**를 클릭하세요. 7. **인증서** 창에서 **인증서 설치**를 클릭하세요. **인증서 가져오기 마법사**가 실행됩니다. 8. 계속하려면 **다음**을 클릭하세요. 9. 인증서 저장소를 선택한 뒤 **다음** → **마침** → **확인**을 클릭하세요. 10. 사용자 ID와 로그인 비밀번호를 입력하세요. 최초 접속 시의 사용자 ID와 로그인 비밀번호는 모두 'admin'입니다. 11. 관리자 계정을 등록하려면 각 항목을 설정한 후 **OK**를 클릭하세요.  | 명칭 | 기능 설명 | | -------------------- | ----------------------------------------------------------------------------------------------------- | | **ID** | ID는 자동으로 **0**으로 설정되며 변경할 수 없습니다. | | **Name** | 관리자 이름을 입력하세요.
- 이름은 최대 48자까지 입력할 수 있습니다. | | **Operator Level** | Operator Level은 자동으로 **Administrator**로 설정되며 변경할 수 없습니다. | | **Login ID** | 로그인 ID를 입력하세요.
- 로그인 ID는 최대 32자까지 입력할 수 있습니다. | | **Password** | 로그인 비밀번호를 입력하세요.
- 로그인 비밀번호는 7~32자의 영숫자와 기호의 조합으로 입력하세요. | | **Confirm Password** | 확인을 위해 로그인 비밀번호를 다시 입력하세요. | 12. 로그인 화면으로 전환됩니다. 등록한 관리자 계정으로 로그인하세요. 알아두기 * 관리자 계정은 CoreStation Setup Manager에 최초 접속할 때만 설정할 수 있으며, 한 명의 사용자만 지정할 수 있습니다. 등록이 완료되면 최초 접속 시 사용한 기본 사용자 ID와 로그인 비밀번호는 더 이상 사용할 수 없습니다. 또한, 관리자 계정은 공장 초기화를 포함한 모든 설정을 확인하고 편집할 수 있습니다. * CoreStation Setup Manager 1.01 버전부터는 **Level 1** 관리자 등급의 명칭이 **Administrator**로 변경되었으며, **Level 2** ~ **Level 3** 등급의 관리자 계정은 더 이상 지원하지 않습니다. --- ### 모니터링 최종 업데이트 | **2026년 6월 25일** 배선을 완료한 뒤 CoreStation의 입력 및 출력 상태를 실시간으로 확인할 수 있습니다. 또한, 연결된 Wiegand 리더에서 스캔한 카드 ID를 확인할 수도 있습니다. 알아두기 CoreStation 모델에 따라 연결할 수 있는 포트 개수가 다를 수 있습니다. #### 입력 포트 상태[](#입력-포트-상태 "입력 포트 상태에 대한 직접 링크 및 복사") 입력, Aux 입력 포트의 연결 상태가 표시됩니다. 배선을 완료한 뒤 현장에서 바로 입력 포트의 연결 상태를 확인할 수 있습니다.  #### 출력 포트 상태[](#출력-포트-상태 "출력 포트 상태에 대한 직접 링크 및 복사") 릴레이, 출력 포트의 연결 상태가 표시됩니다. 원하는 항목을 선택하고 스위치를 클릭하여 릴레이 및 출력 포트를 제어할 수도 있습니다.  #### Wiegand 포트 상태[](#wiegand-포트-상태 "Wiegand 포트 상태에 대한 직접 링크 및 복사") Wiegand 포트에 연결된 Wiegand 리더에 카드를 스캔하면 해당 카드 ID가 **Status** 열에 표시됩니다.  --- ### 설정 최종 업데이트 | **2025년 11월 10일** 관리자 계정 및 웹 서버 네트워크 설정 방법을 안내합니다. #### 관리자 계정 편집하기[](#관리자-계정-편집하기 "관리자 계정 편집하기에 대한 직접 링크 및 복사") CoreStation Setup Manager의 관리자 계정을 편집할 수 있습니다. 1. **SETTINGS**를 클릭하세요. 2. **Admin Account** → **Edit**를 클릭하세요.  3. [장치 초기 설정](/device/corestation_setup_manager/initial-setup)을 참고하여 각 항목을 편집한 뒤 **OK**를 클릭하세요.  4. 설정을 저장하려면 **Apply**를 클릭하세요. #### 웹 서버 네트워크[](#웹-서버-네트워크 "웹 서버 네트워크에 대한 직접 링크 및 복사") CoreStation Setup Manager의 네트워크 정보를 변경할 수 있습니다. 1. **SETTINGS**를 클릭하세요. 2. 각 항목을 설정하세요.  | 명칭 | 기능 설명 | | --------------- | ---------------------------------------------------------------------------------------------------------------- | | **IP Address** | CoreStation Setup Manager의 IP 주소를 편집하세요.
- 고정 IP만 사용할 수 있습니다. DHCP는 지원되지 않습니다. | | **Gateway** | CoreStation Setup Manager의 게이트웨이를 편집하세요. | | **Subnet Mask** | CoreStation Setup Manager의 서브넷 마스크를 편집하세요. | 3. 설정을 저장하려면 **Apply**를 클릭하세요. 장치가 재시작됩니다. --- ## Device_manager ### Device Manager 최종 업데이트 | **2026년 3월 17일** Suprema Device Manager는 BLE 통신을 이용해 슈프리마의 XPass D2와 XPass 2, BioEntry W3, XPass Q2를 설정할 수 있는 모바일 애플리케이션입니다. #### [시작하기→ 둘러보기](/device/device_manager/getting-started) Device Manager 사용을 위한 최소 요구 사항을 안내합니다. #### [장치 초기 설정하기→ 둘러보기](/device/device_manager/initial-setup) 장치를 선택하고 앱 설정을 관리하는 방법을 안내합니다. #### [IP 장치 설정하기→ 둘러보기](/device/device_manager/ip-device-settings) IP 장치의 설정을 변경할 수 있습니다. #### [XPass D2 설정하기→ 둘러보기](/device/device_manager/xpd2-settings) XPass D2에 적용할 설정을 미리 템플릿으로 구성한 뒤 개별 장치에 직접 적용할 수 있습니다. #### [부록→ 둘러보기](/device/device_manager/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 부록 최종 업데이트 | **2025년 12월 1일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") * 이 제품에는 오픈 소스 소프트웨어가 포함되어 있습니다. GPL, LGPL, MPL 및 소스 코드 배포가 필요한 기타 오픈 소스 라이선스가 적용되는 소스 코드는 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 요청하여 전달받을 수 있습니다. * 이 제품의 소스 코드는 제품의 최종 배송일로부터 3년 동안 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 요청하여 전달받을 수 있습니다. * 기타 물리적 매체를 통해 소스 코드 전달 받으실 경우 비용이 청구될 수 있습니다. 이 제안은 이 정보를 받은 모든 이에게 유효합니다. * 이 제품에 포함된 Android 및 iOS 라이선스에 대한 자세한 내용은 [Android](https://docs.supremainc.com/legal/open-source-licenses#android)와 [iOS](https://docs.supremainc.com/legal/open-source-licenses#ios)에서 확인할 수 있습니다. --- ### 시작하기 최종 업데이트 | **2026년 9월 28일** Suprema Device Manager는 BLE 통신을 이용해 슈프리마의 XPass D2와 XPass 2, XPass 2 V2, BioEntry W3, XPass Q2를 설정할 수 있는 모바일 애플리케이션입니다.  관리자가 PC에서 서버에 접속하거나 장치를 물리적으로 분리하지 않고 모바일 기기에서 장치의 네트워크, 서버, RS-485 통신, 카드 형식, 키패드 설정, PIN, LED 및 버저를 설정할 수 있으며, 장치 재시작이나 펌웨어 업그레이드, 장치 설정 초기화와 같은 기능도 사용할 수 있습니다. 또한, XPass D2의 경우 한번 설정한 값을 템플릿으로 저장하여 다수의 장치에 빠르고 간편하게 적용할 수 있습니다. 알아두기 Suprema Device Manager를 사용하면 타사 컨트롤러와 구성한 XPass D2의 설정을 현장에서 바로 변경할 수 있습니다.  #### 최소 요구 사항[](#최소-요구-사항 "최소 요구 사항에 대한 직접 링크 및 복사") ##### 모바일 기기[](#모바일-기기 "모바일 기기에 대한 직접 링크 및 복사") 모바일 기기의 BLE 통신 지원 여부를 확인하세요. * Android 5.0 Lollipop 운영 체제 이상 * iOS 15 이상 ##### 장치 및 펌웨어[](#장치-및-펌웨어 "장치 및 펌웨어에 대한 직접 링크 및 복사") 호환되는 장치와 펌웨어 버전을 확인하세요. * **[XPass D2](https://docs.supremainc.com/device/xpass_d2)** 펌웨어 1.1.0 버전 이상 * **[XPass 2](https://docs.supremainc.com/device/xpass_2)** * XP2-MDPB, XP2-GDPB, XP2-GKDPB: 펌웨어 1.0.0 버전 이상 * XP2-MAPB: 펌웨어 1.4.1 버전 이상 * XP2-MAPB-H: 펌웨어 1.4.3 버전 이상 * **XPass 2 V2** 펌웨어 1.0.0 버전 이상 * **[BioEntry W3](https://docs.supremainc.com/device/bioentry_w3)** 펌웨어 1.0.1 버전 이상 * **[XPass Q2](https://docs.supremainc.com/device/xpass_q2)** 펌웨어 1.0.0 버전 이상 알아두기 * 호환되는 장치 및 펌웨어는 변경될 수 있습니다. * 장치의 펌웨어가 위 목록의 버전보다 하위 버전인 경우, BioStar X에서 장치의 펌웨어를 업그레이드하세요. 장치를 슬레이브 장치로 사용 중인 경우, 연결된 마스터 장치의 펌웨어도 BioStar 2 2.7.0 이상과 호환 가능한 최신 버전이어야 합니다. * 장치 펌웨어 업그레이드에 대한 자세한 내용은 [IP 장치(장치 펌웨어 업그레이드하기)](/device/device_manager/ip-device-settings#device-firmware-upgrade), [XPass D2(장치 펌웨어 업그레이드하기)](/device/device_manager/xpd2-settings#device-firmware-upgrade-xpd2) 또는 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-device-upgrade-firmware)를 참고하세요. --- ### 장치 초기 설정하기 최종 업데이트 | **2026년 7월 16일** 장치를 선택하고 앱 설정을 관리하는 방법을 안내합니다. #### 장치 선택하기[](#장치-선택하기 "장치 선택하기에 대한 직접 링크 및 복사") Suprema Device Manager를 이용해 설정할 장치를 선택하세요. IP 장치 또는 XPass D2를 선택할 수 있으며, 선택한 장치에 따라 설정할 수 있는 항목이 달라집니다. 1. 장치 관리자의 모바일 기기에 **Suprema Device Manager** 애플리케이션을 설치하세요. Suprema Device Manager는 **App Store** 및 **Play 스토어**에서 내려받을 수 있습니다. 2. 모바일 기기에서 Suprema Device Manager를 실행하세요. 3. 설정할 장치를 선택하세요.  #### 앱 설정하기[](#app-settings "앱 설정하기에 대한 직접 링크 및 복사") 장치 자동 연결 기능을 설정하거나 앱 버전 정보를 확인할 수 있습니다. 1. 모바일 기기에서 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 을 선택하세요.  * 자동 연결: 장치 자동 연결 기능을 활성화하거나 비활성화할 수 있습니다. * 앱 버전 정보: 앱의 현재 버전과 라이선스 정보를 확인할 수 있습니다. --- ### IP 장치 설정하기 최종 업데이트 | **2026년 9월 28일** IP 장치의 설정을 변경할 수 있습니다. PC에서 관리 프로그램에 접속하여 설정을 변경하거나 커맨드 카드를 이용하는 방식에 비해 빠르고 편리하게 설정을 변경할 수 있습니다. 알아두기 장치의 펌웨어 버전이 낮을 경우 일부 설정이 적용되지 않을 수 있습니다. 전체 설정을 적용하려면 [장치 펌웨어 업그레이드하기](#device-firmware-upgrade)를 참고하여 펌웨어를 업그레이드하세요. #### 장치 설정 변경하기[](#장치-설정-변경하기 "장치 설정 변경하기에 대한 직접 링크 및 복사") 장치의 네트워크, 서버, RS-485, LED 및 버저, 기타 설정을 변경할 수 있습니다. 알아두기 바이오인식 장치는 네트워크 및 서버 설정만 지원합니다. 1. 모바일 기기에서 블루투스 기능을 활성화한 뒤 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 IP 장치를 선택하세요. 3. 연결 가능한 장치 목록에서 장치 ID를 확인하여 장치를 선택하거나, 연결할 장치에 모바일 기기를 가까이 대세요. 4. 장치 비밀번호를 설정한 뒤 확인을 누르세요. 입력한 비밀번호를 화면에 표시하려면 을 누르세요. 알아두기 * 장치 비밀번호는 6~32자의 숫자로 설정할 수 있습니다. * 장치 비밀번호를 분실하지 않도록 주의하세요. 장치 비밀번호를 분실한 경우, 장치에 연결하려면 해당 장치를 초기화해야 합니다. 5. 각 항목을 설정한 후 저장하려면 장치 적용을 누르세요. ##### 네트워크 설정[](#네트워크-설정 "네트워크 설정에 대한 직접 링크 및 복사")  * 포트: 장치가 사용할 포트를 입력하세요. * DHCP: 장치가 유동 IP를 사용하도록 설정하려면 활성화하세요. 이 옵션을 활성화하면 네트워크 정보를 직접 입력할 수 없습니다. * IP 주소, 게이트웨이, 서브넷: 장치의 네트워크 정보를 입력하세요. * DNS: DNS 서버 주소를 입력하세요. ##### 서버[](#서버 "서버에 대한 직접 링크 및 복사")  * 서버 통신: 서버 통신 방식을 설정할 수 있습니다. 서버에서 장치를 검색하여 연결하려면 서버 > 장치를 선택하세요. 장치에서 연결할 서버 정보를 설정하도록 하려면 장치 > 서버를 선택하세요. * 서버 IP: 서버의 IP 주소를 입력하세요. * 서버 URL: 서버의 도메인 주소를 입력하세요. * 서버 포트: 서버의 포트를 입력하세요. ##### RS-485[](#rs-485 "RS-485에 대한 직접 링크 및 복사")  * RS485 모드: RS-485 모드를 설정하세요. * 전송속도: RS-485 전송 속도를 설정하세요. ##### 기타[](#기타 "기타에 대한 직접 링크 및 복사")  * 메모리: 메모리 사용 현황을 확인할 수 있습니다. * 보안 탬퍼: 장치에서 탬퍼 이벤트가 발생할 경우 장치에 저장된 전체 사용자 정보, 전체 로그, 보안 키가 삭제되도록 설정할 수 있습니다. 보안 탬퍼 기능을 사용하려면 활성화하세요. ##### LED / 버저[](#led--버저 "LED / 버저에 대한 직접 링크 및 복사")  * 일반: 평상시에 장치 LED에 표시되는 색상을 설정할 수 있습니다. * 카드 스캔: 장치에 카드를 스캔할 때 장치 LED에 표시되는 색상 및 버저음의 재생 횟수를 설정할 수 있습니다. * 인증 성공: 인증 성공 시 장치 LED에 표시되는 색상 및 버저음의 재생 횟수를 설정할 수 있습니다. * 인증 실패: 인증 실패 시 장치 LED에 표시되는 색상 및 버저음의 재생 횟수를 설정할 수 있습니다. 알아두기 * LED는 최대 세 가지 색상이 교차하여 반복적으로 표시되도록 설정할 수 있습니다. 슬롯을 눌러 색상을 선택하세요. * 을 선택하면 해당 슬롯의 색상을 표시할 순서를 건너뛰고 다음 순서의 슬롯에 설정된 색상이 표시됩니다. #### 장치 연결하기[](#connect-device "장치 연결하기에 대한 직접 링크 및 복사") 주변에 설치된 IP 장치를 검색하고 연결할 수 있습니다. Suprema Device Manager와 연결하면 장치의 펌웨어를 업그레이드하거나 장치 재시작, 설정 초기화, 네트워크를 제외한 장치 설정 초기화, 관리자 비밀번호 변경 등 다양한 기능을 사용할 수 있습니다. 1. 모바일 기기에서 블루투스 기능을 활성화한 뒤 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 IP 장치를 선택하세요. 연결 가능한 장치 목록이 나타납니다.  3. 장치 목록에서 장치 ID를 확인하여 장치를 선택하거나, 연결할 장치에 모바일 기기를 가까이 대세요. 4. 접속 비밀번호를 입력하세요. 입력한 비밀번호를 화면에 표시하려면 을 누르세요. 5. 장치 연결을 완료하려면 확인을 누르세요. 알아두기 장치 필터: 장치 목록 화면 상단에서 을 눌러 원하는 장치만 목록에 표시되도록 설정할 수 있습니다. #### 장치 펌웨어 업그레이드하기[](#device-firmware-upgrade "장치 펌웨어 업그레이드하기에 대한 직접 링크 및 복사") 장치의 펌웨어를 손쉽게 업그레이드할 수 있습니다. 알아두기 * 펌웨어를 업그레이드하려면 모바일 기기에 펌웨어 파일을 내려받아야 합니다. 최신 펌웨어는 [슈프리마 다운로드 센터](https://download.supremainc.com/)에서 다운로드할 수 있습니다. * 펌웨어 업그레이드 진행 중에는 장치와 모바일 기기 간의 거리를 1 m 이내로 유지하세요. * 펌웨어 업그레이드 기능은 XPass 2, XPass 2 V2에서만 지원됩니다. 1. [장치 연결하기](#connect-device)를 참고하여 펌웨어를 업그레이드할 장치와 연결하세요. 2.  → FW 업그레이드를 누르세요.  3. 펌웨어 파일이 저장된 경로에서 펌웨어를 선택하세요. 펌웨어 업그레이드가 진행됩니다. 4. 펌웨어 업그레이드를 완료하려면 확인을 누르세요. #### 장치 재시작하기[](#장치-재시작하기 "장치 재시작하기에 대한 직접 링크 및 복사") 장치를 재시작할 수 있습니다. 1. [장치 연결하기](#connect-device)를 참고하여 재시작할 장치와 연결하세요. 2.  → 장치 재시작을 누르세요.  3. 장치를 재시작할 경우 모바일 기기와의 BLE 통신 연결이 해제됩니다. 자동으로 다시 연결하려면 자동 연결 기능을 활성화하세요. 자세한 설정 방법은 [앱 설정하기](/device/device_manager/initial-setup#app-settings)를 참고하세요. #### 설정 초기화하기[](#설정-초기화하기 "설정 초기화하기에 대한 직접 링크 및 복사") 장치 설정을 초기화할 수 있습니다. 1. [장치 연결하기](#connect-device)를 참고하여 설정을 초기화할 장치와 연결하세요. 2.  → 설정 초기화를 누르세요.  3. 장치를 초기화할 경우 장치에 적용된 모든 설정이 기본값으로 복원됩니다. 계속하려면 확인을 누르세요. #### 네트워크 제외 장치 설정 초기화하기[](#네트워크-제외-장치-설정-초기화하기 "네트워크 제외 장치 설정 초기화하기에 대한 직접 링크 및 복사") 네트워크 설정을 제외한 장치 설정을 초기화할 수 있습니다. 1. [장치 연결하기](#connect-device)를 참고하여 네트워크 설정을 제외한 장치 설정을 초기화할 장치와 연결하세요. 2.  → 네트워크 제외 장치 설정 초기화를 누르세요.  3. 네트워크 제외 장치 설정을 초기화할 경우 네트워크를 제외한 나머지 설정은 초기화됩니다. 계속하려면 확인을 누르세요. #### 장치 비밀번호 변경하기[](#장치-비밀번호-변경하기 "장치 비밀번호 변경하기에 대한 직접 링크 및 복사") 장치의 비밀번호를 변경할 수 있습니다. 1. [장치 연결하기](#connect-device)를 참고하여 비밀번호를 변경할 장치와 연결하세요. 2.  → 비밀번호 변경을 누르세요.  3. 현재 비밀번호와 새로 사용할 비밀번호를 입력하세요.  4. 비밀번호 변경을 완료하려면 확인을 누르세요. 알아두기 * 장치 비밀번호는 6~32자의 숫자로 설정할 수 있습니다. * 장치 비밀번호를 분실하지 않도록 주의하세요. 장치 비밀번호를 분실한 경우, 장치에 연결하려면 해당 장치를 초기화해야 합니다. --- ### Device Manager 릴리스 노트 #### [📄️애플리케이션 버전 1.2.5](/device/device_manager/release-notes/125) [릴리즈2026-10-13](/device/device_manager/release-notes/125) #### [📄️애플리케이션 버전 1.2.4](/device/device_manager/release-notes/124) [릴리즈2026-09-01](/device/device_manager/release-notes/124) #### [📄️애플리케이션 버전 1.2.3](/device/device_manager/release-notes/123) [릴리즈2026-05-13](/device/device_manager/release-notes/123) #### [📄️애플리케이션 버전 1.2.2](/device/device_manager/release-notes/122) [릴리즈2026-02-20](/device/device_manager/release-notes/122) #### [📄️애플리케이션 버전 1.2.1](/device/device_manager/release-notes/121) [릴리즈2025-05-19](/device/device_manager/release-notes/121) #### [📄️애플리케이션 버전 1.2.0](/device/device_manager/release-notes/120) [릴리즈2024-10-22](/device/device_manager/release-notes/120) #### [📄️애플리케이션 버전 1.1.8](/device/device_manager/release-notes/118) [릴리즈2023-10-30](/device/device_manager/release-notes/118) #### [📄️애플리케이션 버전 1.1.7](/device/device_manager/release-notes/117) [릴리즈2022-06-13](/device/device_manager/release-notes/117) #### [📄️애플리케이션 버전 1.1.6](/device/device_manager/release-notes/116) [릴리즈2022-03-02](/device/device_manager/release-notes/116) #### [📄️애플리케이션 버전 1.1.5](/device/device_manager/release-notes/115) [릴리즈2022-02-22](/device/device_manager/release-notes/115) #### [📄️애플리케이션 버전 1.1.4](/device/device_manager/release-notes/114) [릴리즈2022-02-09](/device/device_manager/release-notes/114) #### [📄️애플리케이션 버전 1.1.3](/device/device_manager/release-notes/113) [릴리즈2021-03-26](/device/device_manager/release-notes/113) #### [📄️애플리케이션 버전 1.1.1](/device/device_manager/release-notes/111) [릴리즈2020-05-07](/device/device_manager/release-notes/111) #### [📄️애플리케이션 버전 1.1.0](/device/device_manager/release-notes/110) [릴리즈2019-07-11](/device/device_manager/release-notes/110) #### [📄️애플리케이션 버전 1.0.0](/device/device_manager/release-notes/100) [릴리즈2018-12-11](/device/device_manager/release-notes/100) --- ### 애플리케이션 버전 1.0.0 릴리즈|2018-12-11 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 애플리케이션 버전 1.1.0 릴리즈|2019-07-11 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 장치 지원 * XPass 2 (XP2-MDPB, XP2-GDPB, XP2-GKDPB): 펌웨어 업그레이드 기능 미지원 --- ### 애플리케이션 버전 1.1.1 릴리즈|2020-05-07 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 장치 지원 * XPass D2 (Rev 2): XPD2-MDB, XPD2-GDB, XPD2-GKDB --- ### 애플리케이션 버전 1.1.3 릴리즈|2021-03-26 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 지원 장치의 BLE(Bluetooth Low Energy) 신호 세기 조정에 따른 애플리케이션 보정 --- ### 애플리케이션 버전 1.1.4 릴리즈|2022-02-09 주의 Device Manager v1.1.4에서 개선된 사항은 Android 5.0 Lollipop 운영 체제 이상에서 지원되며, iOS에서는 추후에 지원될 예정입니다. Device Manager v1.1.3 이하 버전은 Android 5.0 Lollipop 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. XPass D2 장치 설정 옵션 추가 * OSDP ID 설정 범위를 0~126으로 제한 * 카드 종류별 설정 옵션 지원 * CSN 카드, Smart 카드에 바이트 순서 설정 지원 * Wiegand 카드 기본 포맷 추가 * DESFire 고급 설정 지원 * DESFire 암호화 종류 설정 지원 * 보안 탬퍼 설정 지원 * 장치 검색 시 모델명 하단에 장치 ID를 표시하도록 개선 * 펌웨어 업그레이드 시 펌웨어 파일 전송 속도 개선 2. XPass D2 키패드 (XPD2-GKDB) 장치에 키패드 설정 옵션 추가 * 키패드 사용 여부 옵션을 추가: 키패드를 사용하여 카드 ID를 입력할 수 있도록 지원 * 장치가 Wiegand 리더이고, 키패드로 카드 ID를 입력할 때 데이터 전달 방식을 싱글 키 또는 전체 키 중 선택할 수 있도록 지원 * 인증 모드 동작에 따른 장치 LED 동작 및 앱 UI 추가 3. XPass 2 FW 업그레이드 UI 추가 알아두기 Suprema Device Manager를 이용한 펌웨어 업그레이드는 XPass 2의 추후 버전 펌웨어에서 지원 예정입니다. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. XPass D2 (Rev2)를 구버전 장치 펌웨어로 다운그레이드할 수 있는 문제 발생 버전: 1.1.1 2. 카드 스캔 화면에서 장치 끊김 팝업이 발생하고, 장치를 재연결하면 뒤로 가기 및 새로고침 버튼이 동작하지 않는 문제 발생 버전: 1.0.0 --- ### 애플리케이션 버전 1.1.5 릴리즈|2022-02-22 주의 Device Manager v1.1.5에서 개선된 사항은 Android 5.0 Lollipop 운영 체제 이상에서 지원되며, iOS에서는 추후에 지원될 예정입니다. Device Manager v1.1.3 이하 버전은 Android 5.0 Lollipop 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. XPass D2 커스텀 펌웨어에서 Device Manager 앱 1.1.4 버전에 적용된 기능의 지원 여부를 구분하도록 개선 2. 일부 옵션 이름 등 UI 문구 개선 --- ### 애플리케이션 버전 1.1.6 릴리즈|2022-03-02 주의 Device Manager v1.1.6에서 개선된 사항은 Android 5.0 Lollipop 운영 체제 이상에서 지원되며, iOS에서는 추후에 지원될 예정입니다. Device Manager v1.1.3 이하 버전은 Android 5.0 Lollipop 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 발급 정보를 확인하기 위해 스마트 카드 스캔 시 바이트 순서 설정에 관계없이 발급된 값 그대로 표시되도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 사용자 ID 종류가 영숫자로 설정된 BioStar 2에서 AoC (액세스 온 카드)를 발급한 뒤 카드 스캔 시 Wiegand 포맷이 유효하지 않은 값으로 표시되는 문제 발생 버전 : 1.1.5 --- ### 애플리케이션 버전 1.1.7 릴리즈|2022-06-13 주의 Device Manager v1.1.7에서 개선된 사항은 Android 5.0 Lollipop 운영 체제 이상에서 지원되며, iOS에서는 추후에 지원될 예정입니다. Device Manager v1.1.3 이하 버전은 Android 5.0 Lollipop 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 BLE (Bluetooth Low Energy) 모듈 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 사용자 인터페이스 오류 수정 발생 버전: 1.1.4 * 일부 항목의 문구가 비정상적으로 개행되어 표시되는 문제 --- ### 애플리케이션 버전 1.1.8 릴리즈|2023-10-30 주의 Device Manager 1.1.8 버전부터 Android 5.0 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **커스텀 스마트 카드 레이아웃** 지원 * XPass D2 펌웨어 v1.7.1 이상 2. 키패드 **백라이트** 설정 기능 지원 * XPass D2 (XPD2-GKDB) 하드웨어 V02M, 펌웨어 v1.7.1 이상 3. iOS 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. XPass D2 장치 설정을 불러오면 **버저** 설정이 임의로 변경되어 저장되는 문제 발생 버전 : 1.1.1 --- ### 애플리케이션 버전 1.2.0 릴리즈|2024-10-22 주의 Device Manager 1.1.8 버전부터 Android 5.0 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선 (공통)[](#신규-기능-및-개선-공통 "신규 기능 및 개선 (공통)에 대한 직접 링크 및 복사") *** 1. 신규 장치 지원 * XPass 2 (XP2-MAPB) * BioEntry W3 (BEW3-DB, BEW3-APB) 알아두기 바이오인식 장치는 네트워크, 서버 설정만 지원합니다. 2. **IP 장치**의 네트워크 설정 지원 3. XPass D2 스마트 카드 키 암호화 지원 4. 장치 펌웨어 업그레이드 지원 * XPass 2 (XP2-MDPB, XP2-MAPB, XP2-GDPB, XP2-GKDPB) 5. BLE 장치 펌웨어 업그레이드 지원 * XPass D2 (XPD2-MDB, XPD2-GDB, XPD2-GKDB) 6. 장치를 자동으로 연결하는 기능을 활성화하거나 비활성화할 수 있는 옵션 추가 7. XPass D2 설정에 대한 템플릿을 앱에서 내보내거나 가져올 수 있는 옵션 추가 8. **카드 스캔** 기능 지원 중단 #### 신규 기능 및 개선 (Android)[](#신규-기능-및-개선-android "신규 기능 및 개선 (Android)에 대한 직접 링크 및 복사") *** 1. XPass D2 설정 화면의 **템플릿 불러오기** 버튼 영역 개선 #### 신규 기능 및 개선 (iOS)[](#신규-기능-및-개선-ios "신규 기능 및 개선 (iOS)에 대한 직접 링크 및 복사") *** 1. 유효하지 않은 DNS 서버 주소를 입력했을 때 삭제 및 수정할 수 있도록 개선 #### 버그 수정 (공통)[](#버그-수정-공통 "버그 수정 (공통)에 대한 직접 링크 및 복사") *** 1. 특정 장치 모델명이 장치 목록에 올바르게 표기되지 않는 문제 발생 버전: 1.1.8 2. 키패드 **백라이트** 기능을 지원하는 하드웨어에서만 나타나도록 수정 발생 버전: 1.1.4 #### 버그 수정 (iOS)[](#버그-수정-ios "버그 수정 (iOS)에 대한 직접 링크 및 복사") *** 1. **DHCP** 설정을 변경한 후 아무 조작 없이 **장치 적용**을 선택하면 에러 메시지가 출력되는 문제 발생 버전: 1.1.0 2. 특정 장치 연결 시 화면에 장치 이미지가 표시되지 않는 문제 발생 버전: 1.1.8 --- ### 애플리케이션 버전 1.2.1 릴리즈|2025-05-19 주의 Device Manager 1.1.8 버전부터 Android 5.0 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선 (공통)[](#신규-기능-및-개선-공통 "신규 기능 및 개선 (공통)에 대한 직접 링크 및 복사") *** 1. 신규 장치 지원 * XPass 2 (XP2-MAPB-H) 2. 스마트 카드 레이아웃 설정에서 MIFARE Plus 스마트 카드(슈프리마/커스텀)의 **암호화 종류**(Crypto-1, AES) 선택 옵션 추가 #### 버그 수정 (iOS)[](#버그-수정-ios "버그 수정 (iOS)에 대한 직접 링크 및 복사") *** 1. 애플리케이션에서 장치 재시작 시 ‘장치 재시작’ 팝업이 나타나도록 개선 발생 버전: 1.1.0 2. Wiegand 포맷 생성 시 **종료 비트**를 **시작 비트**보다 낮게 설정하면 애플리케이션이 멈추는 문제 발생 버전: 1.1.0 3. **커스텀 스마트 카드 레이아웃** 설정에서 **바이트 건너뛰기** 옵션이 255까지 설정되는 문제 발생 버전: 1.1.8 4. 스마트 카드 레이아웃 설정에서 **DESFire 고급 설정**의 **파일 읽기 접속 키 인덱스** 옵션이 31까지 설정되는 문제 발생 버전: 1.1.0 --- ### 애플리케이션 버전 1.2.2 릴리즈|2026-02-20 주의 Device Manager 1.1.8 버전부터 Android 5.0 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선 (공통)[](#신규-기능-및-개선-공통 "신규 기능 및 개선 (공통)에 대한 직접 링크 및 복사") *** 1. 신규 장치 지원 * XPass Q2 2. MIFARE 설정 내 한국어, 영어 용어 일부 수정 * **암호화 종류** → **보안 수준** * **Crypto-1** → **SL1** * **AES-128** → **SL3** --- ### 애플리케이션 버전 1.2.3 릴리즈|2026-05-13 주의 Device Manager 1.1.8 버전부터 Android 5.0 운영 체제 이상, iOS 9.0 이상에서 모두 지원됩니다. #### 신규 기능 및 개선 (공통)[](#신규-기능-및-개선-공통 "신규 기능 및 개선 (공통)에 대한 직접 링크 및 복사") *** 1. DESFire EV2/EV3 카드에 대한 EV2 Secure Messaging 인증 지원 #### 신규 기능 및 개선 (iOS)[](#신규-기능-및-개선-ios "신규 기능 및 개선 (iOS)에 대한 직접 링크 및 복사") 1. iOS 26 이상의 기기에서 앱 신규 설치 시 레이아웃 및 UI 개선 --- ### 애플리케이션 버전 1.2.4 릴리즈|2026-09-01 주의 Device Manager 1.2.4 버전부터 Android 5.0 운영 체제 이상, iOS 15 이상에서 모두 지원됩니다. #### 신규 기능 및 개선 (공통)[](#신규-기능-및-개선-공통 "신규 기능 및 개선 (공통)에 대한 직접 링크 및 복사") *** 1. 신규 장치 지원 * XPass Q2(XPQ2-DPB) * XPass 2 V2(XP2-MDPB-V2, XP2-GDPB-V2, XP2-GKDPB-V2, XP2-MAPB-V2, XP2-MAPB-H-V2) #### 버그 수정 (Android)[](#버그-수정-android "버그 수정 (Android)에 대한 직접 링크 및 복사") *** 1. 이전에 연결했던 장치가 모바일 기기를 재시작하기 전까지 다시 검색되지 않는 문제 발생 버전 : 1.2.2 --- ### 애플리케이션 버전 1.2.5 릴리즈|2026-10-13 주의 Device Manager 1.2.4 버전부터 Android 5.0 운영 체제 이상, iOS 15 이상에서 모두 지원됩니다. #### 신규 기능 및 개선 (Android)[](#신규-기능-및-개선-android "신규 기능 및 개선 (Android)에 대한 직접 링크 및 복사") *** 1. Google Play 최신 정책 반영을 위한 업데이트 --- ### XPass D2 설정하기 최종 업데이트 | **2026년 9월 28일** XPass D2에 적용할 설정을 미리 템플릿으로 구성한 뒤 개별 장치에 직접 적용할 수 있습니다. PC에서 관리 프로그램에 접속하여 설정을 변경하거나 커맨드 카드를 이용하는 방식에 비해 훨씬 빠르게 설정을 적용할 수 있습니다. 알아두기 장치의 펌웨어 버전이 낮을 경우 일부 설정이 적용되지 않을 수 있습니다. 전체 설정을 적용하려면 [장치 펌웨어 업그레이드하기](#device-firmware-upgrade-xpd2)를 참고하여 펌웨어를 업그레이드하세요. #### 템플릿 추가하기[](#template-add "템플릿 추가하기에 대한 직접 링크 및 복사") RS-485 통신, 카드 형식, 키패드 설정, PIN, LED 및 버저 등을 설정한 뒤 템플릿으로 추가할 수 있습니다. 템플릿을 추가하면 여러 대의 개별 장치를 매번 설정하지 않아도 빠르고 간편하게 설정을 적용할 수 있습니다. 1. 모바일 기기에서 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 XPass D2를 선택하세요. 3. 템플릿 관리 → 을 누르세요.  4. 템플릿을 생성할 장치 모델명을 선택하세요. 5. 각 항목을 설정한 후 템플릿을 저장하려면 저장을 누르세요. 알아두기 템플릿은 최대 100개까지 추가할 수 있습니다. ##### 템플릿 이름 및 관리자 비밀번호 설정[](#템플릿-이름-및-관리자-비밀번호-설정 "템플릿 이름 및 관리자 비밀번호 설정에 대한 직접 링크 및 복사")  * 템플릿 이름: 원하는 템플릿 이름을 입력하세요. * 관리자 비밀번호: 관리자 비밀번호를 입력하세요. 알아두기 * 관리자 비밀번호는 6~32자의 숫자로 설정할 수 있습니다. * 관리자 비밀번호를 분실하지 않도록 주의하세요. 관리자 비밀번호를 분실한 경우, 템플릿을 적용한 장치에 연결하려면 해당 장치를 초기화해야 합니다. * 관리자 비밀번호 변경에 대한 자세한 내용은 [관리자 비밀번호 변경하기](#admin-password-change)를 참고하세요. ##### 인터페이스[](#인터페이스 "인터페이스에 대한 직접 링크 및 복사")  * OSDP: 장치와 마스터 장치의 통신에서 사용할 OSDP 주소를 설정하세요. 0~126의 숫자로 설정할 수 있습니다. * 전송속도: RS-485 전송 속도를 설정하세요. ##### 인증[](#인증 "인증에 대한 직접 링크 및 복사")  * 카드 종류: 장치에서 사용할 카드 종류를 설정할 수 있습니다. * CSN 카드: CSN 카드 종류를 선택하고 바이트 순서를 설정할 수 있습니다. * 슈프리마 스마트 카드: 슈프리마에서 발급한 스마트 카드 종류를 선택할 수 있습니다. * 커스텀 스마트 카드: 타사에서 발급한 스마트 카드 종류를 선택할 수 있습니다. * 모바일: 모바일 카드 종류를 설정할 수 있습니다. 알아두기 바이트 순서를 MSB로 설정할 경우 카드 데이터를 처리할 때 큰 바이트 단위에서 작은 바이트 단위 순서로 처리하여 카드의 일련 번호(CSN)를 저장할 때 왼쪽에서 오른쪽으로 순차적으로 처리합니다. LSB는 작은 바이트 단위에서 큰 바이트 단위 순서로 처리하여 카드의 일련 번호(CSN)를 저장합니다. ##### 위겐드 카드 포맷[](#위겐드-카드-포맷 "위겐드 카드 포맷에 대한 직접 링크 및 복사") 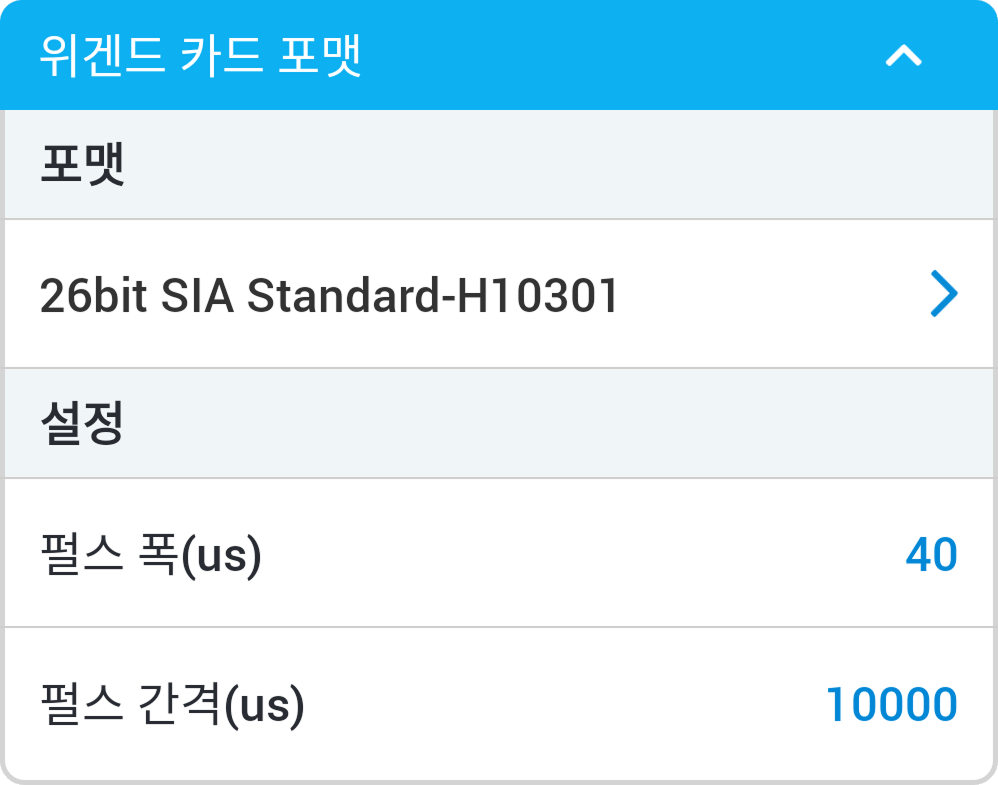 * 포맷: 장치에 지정할 Wiegand 카드 형식을 설정할 수 있습니다. 설정한 형식으로 카드 데이터가 처리됩니다. * 새로운 위겐드 포맷: 원하는 포맷이 없을 경우 을 눌러 새로운 위겐드 포맷을 추가할 수 있습니다. 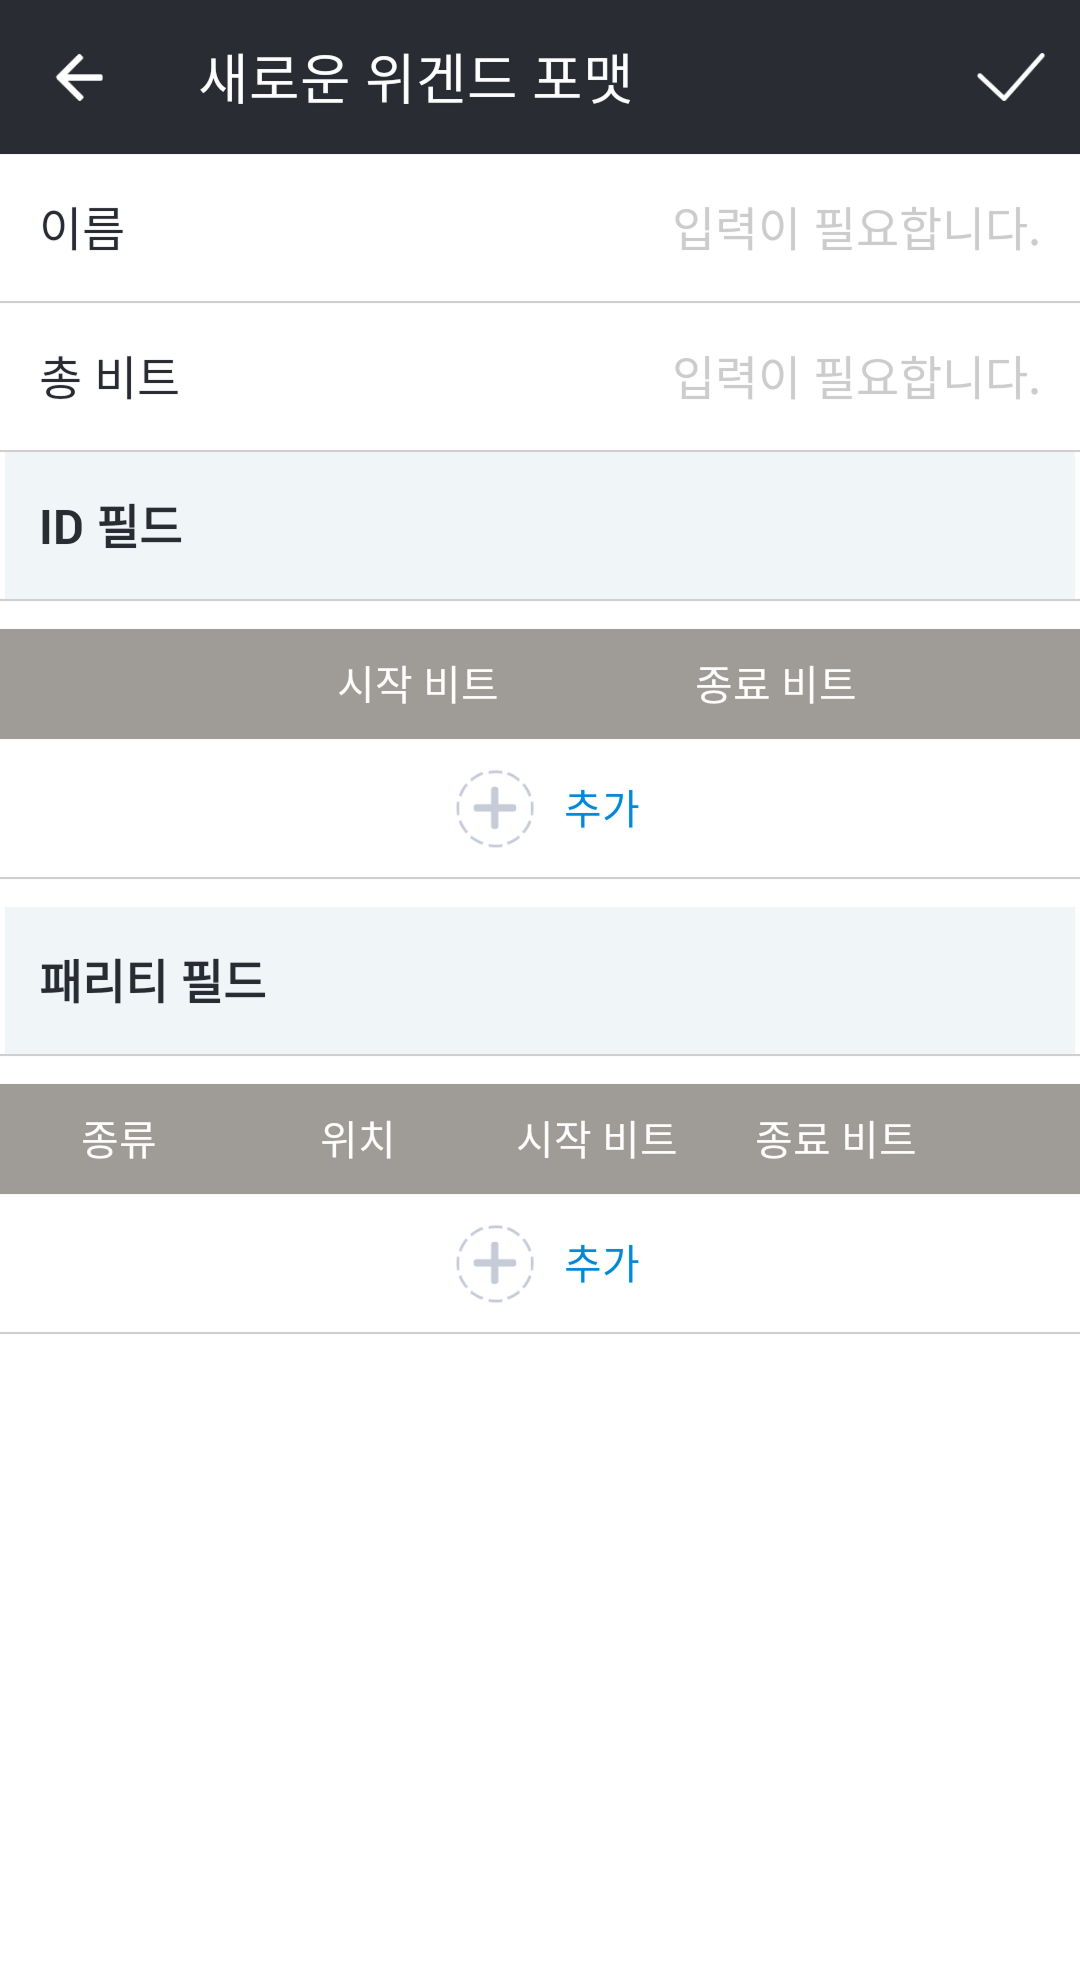 * 이름: 원하는 Wiegand 포맷의 이름을 입력하세요. * 총 비트: 총 비트 수를 입력하세요. * ID 필드: 사용하려는 ID의 시작 비트와 종료 비트를 입력하세요.  추가를 누르면 ID 필드를 추가할 수 있습니다. * 패리티 필드: 사용하려는 패리티 필드의 위치와 시작 및 종료 비트를 입력하세요.  추가를 누르면 패리티 필드를 추가할 수 있습니다. 알아두기 패리티 필드를 추가하려면 총 비트를 입력하세요. * 펄스 폭(μs): Wiegand 신호의 펄스 폭을 설정할 수 있습니다. * 펄스 간격(μs): Wiegand 신호의 펄스 간격을 설정할 수 있습니다. ##### 슈프리마 스마트 카드 레이아웃[](#슈프리마-스마트-카드-레이아웃 "슈프리마 스마트 카드 레이아웃에 대한 직접 링크 및 복사") 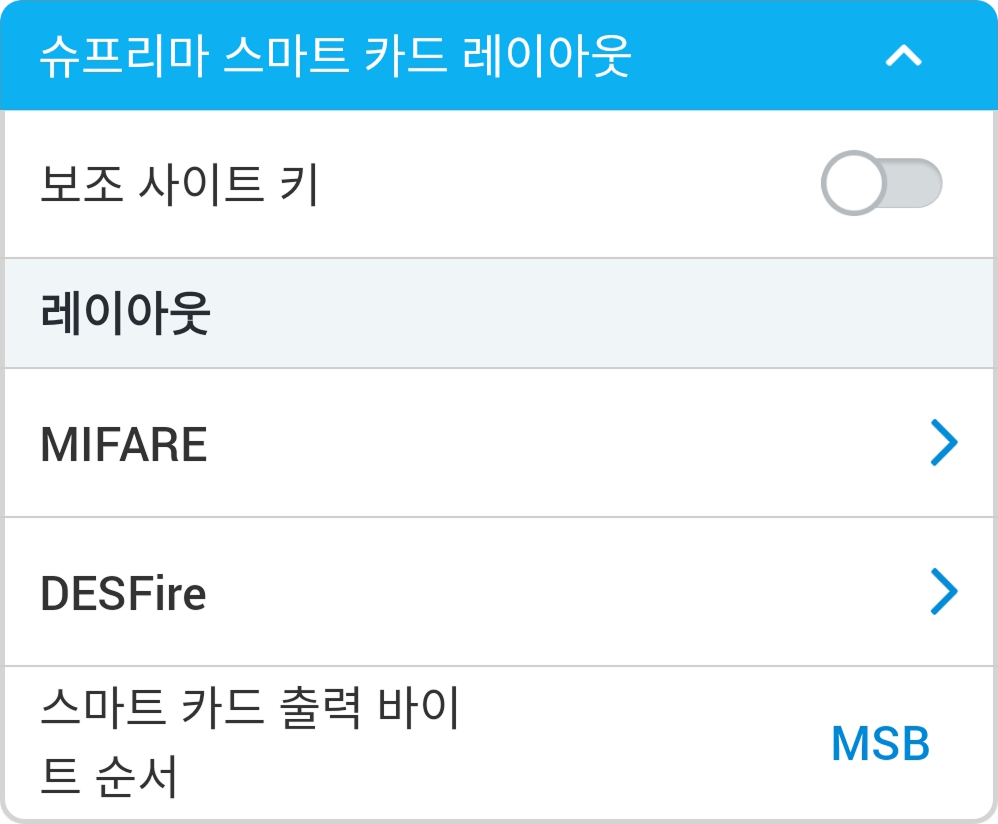 * 보조 사이트 키: 보조 사이트 키 사용 여부를 설정할 수 있습니다. 보조 사이트 키를 설정하면 카드의 기본 키가 일치하지 않을 때 보조 사이트 키를 사용하여 인증을 수행할 수 있습니다. * MIFARE: MIFARE 카드를 설정할 수 있습니다. * 보안 수준: 보안 수준을 SL1 또는 SL3로 설정할 수 있습니다. * 기본 사이트 키: 스마트 카드와 장치 사이의 통신을 암호화하는 키입니다. * 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키 항목은 이전 뎁스의 보조 사이트 키를 활성화할 때만 표시됩니다. * 시작 블록 인덱스: 각 템플릿이 저장될 시작 블록을 선택하세요. 이 블록은 사용자 정보가 저장될 블록의 인덱스이며, 사용자가 이미 스마트 카드를 사용하고 있다면 저장 가능한 블록을 설정하세요. MIFARE만 설정할 수 있습니다. * DESFire: DESFire 카드를 설정할 수 있습니다. * DESFire 고급 설정: 타사에서 발급한 DESFire 카드를 사용할 수 있습니다. DESFire만 설정할 수 있습니다. * 기본 사이트 키: 스마트 카드와 장치 사이의 통신을 암호화하는 키입니다. * 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키 항목은 이전 뎁스의 보조 사이트 키를 활성화할 때만 표시됩니다. * 앱 ID: 애플리케이션 ID를 설정하세요. 파일 ID를 포함하는 일종의 디렉토리 역할을 합니다. DESFire만 설정할 수 있습니다. * 파일 ID: 파일 ID를 설정하세요. DESFire만 설정할 수 있습니다. * 암호화 종류: 암호화 종류를 DES/3DES 또는 AES로 설정할 수 있습니다. * EV2/EV3 보안 메시징 강제: 이 옵션을 활성화하면 DESFire EV2, EV3 카드로 장치에 인증할 때 보안 메시징을 사용하도록 강제할 수 있습니다. 암호화 종류를 AES로 설정했을 때만 활성화할 수 있습니다. * 스마트 카드 출력 바이트 순서: 스마트 카드 출력 바이트 순서를 설정할 수 있습니다. 알아두기 * DESFire 고급 설정을 사용하려면 앱 마스터 키, 앱 마스터 키 인덱스, 파일 읽기 접속 키, 파일 읽기 접속 키 인덱스, 앱 ID, 파일 ID, 암호화 종류의 정보를 정확하게 입력하세요. * 앱 마스터 키, 파일 읽기 접속 키는 최대 32 바이트의 16진수만 입력할 수 있습니다. * 바이트 순서를 MSB로 설정할 경우 카드 데이터를 처리할 때 큰 바이트 단위에서 작은 바이트 단위 순서로 처리하여 카드의 일련 번호(CSN)를 저장할 때 왼쪽에서 오른쪽으로 순차적으로 처리합니다. LSB는 작은 바이트 단위에서 큰 바이트 단위 순서로 처리하여 카드의 일련 번호(CSN)를 저장합니다. ##### 커스텀 스마트 카드 레이아웃[](#커스텀-스마트-카드-레이아웃 "커스텀 스마트 카드 레이아웃에 대한 직접 링크 및 복사") 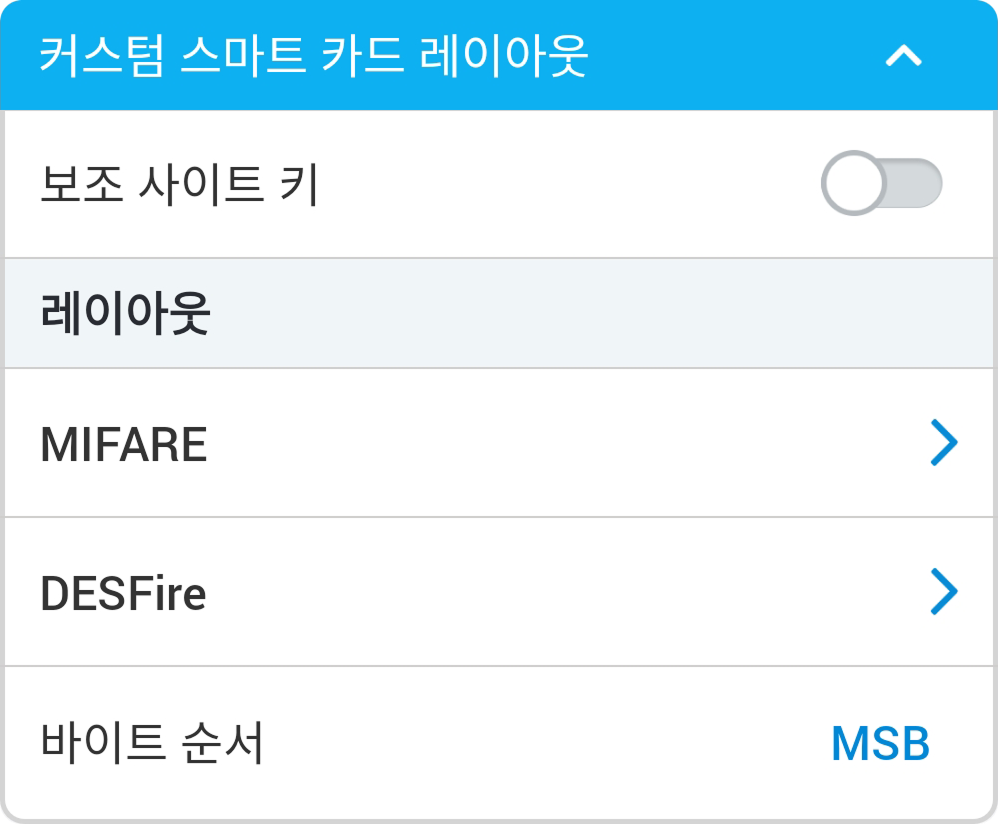 * 보조 사이트 키: 보조 사이트 키 사용 여부를 설정할 수 있습니다. 보조 사이트 키를 설정하면 카드의 기본 키가 일치하지 않을 때 보조 사이트 키를 사용하여 인증을 수행할 수 있습니다. * MIFARE: MIFARE 카드를 설정할 수 있습니다. * 보안 수준: 보안 수준을 SL1 또는 SL3로 설정할 수 있습니다. * 기본 사이트 키: 스마트 카드와 장치 사이의 통신을 암호화하는 키입니다. * 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키 항목은 이전 뎁스의 보조 사이트 키를 활성화할 때만 표시됩니다. * 블록 인덱스: 각 템플릿이 저장될 시작 블록을 선택하세요. 이 블록은 사용자 정보가 저장될 블록의 인덱스이며, 사용자가 이미 스마트 카드를 사용하고 있다면 저장 가능한 블록을 설정하세요. MIFARE만 설정할 수 있습니다. * 바이트 건너뛰기: 카드 번호를 읽어들일 시작점을 설정할 수 있습니다. * 데이터 크기: (설정한 기본 사이트 키와 보조 사이트 키가 카드의 설정값과 동일한 경우) 읽어들일 카드의 데이터 크기를 설정할 수 있습니다. * DESFire: DESFire 카드를 설정할 수 있습니다. * DESFire 고급 설정: 타사에서 발급한 DESFire 카드를 사용할 수 있습니다. DESFire만 설정할 수 있습니다. * 기본 사이트 키: 스마트 카드와 장치 사이의 통신을 암호화하는 키입니다. * 보조 사이트 키: 카드의 기본 사이트 키가 일치하지 않을 때 사용하여 인증을 수행할 수 있습니다. 보조 사이트 키 항목은 이전 뎁스의 보조 사이트 키를 활성화할 때만 표시됩니다. * 앱 ID: 애플리케이션 ID를 설정하세요. 파일 ID를 포함하는 일종의 디렉토리 역할을 합니다. DESFire만 설정할 수 있습니다. * 파일 ID: 파일 ID를 설정하세요. DESFire만 설정할 수 있습니다. * 암호화 종류: 암호화 종류를 DES/3DES 또는 AES로 설정할 수 있습니다. * 바이트 건너뛰기: 카드 번호를 읽어들일 시작점을 설정할 수 있습니다. * 데이터 크기: (설정한 기본 사이트 키와 보조 사이트 키가 카드의 설정값과 동일한 경우) 읽어들일 카드의 데이터 크기를 설정할 수 있습니다. * EV2/EV3 보안 메시징 강제: 이 옵션을 활성화하면 DESFire EV2, EV3 카드로 장치에 인증할 때 보안 메시징을 사용하도록 강제할 수 있습니다. 암호화 종류를 AES로 설정했을 때만 활성화할 수 있습니다. * 바이트 순서: 스마트 카드 출력 바이트 순서를 설정할 수 있습니다. 알아두기 * DESFire 고급 설정을 사용하려면 앱 마스터 키, 앱 마스터 키 인덱스, 파일 읽기 접속 키, 파일 읽기 접속 키 인덱스, 앱 ID, 파일 ID, 암호화 종류의 정보를 정확하게 입력하세요. * 앱 마스터 키, 파일 읽기 접속 키는 최대 32 바이트의 16진수만 입력할 수 있습니다. * 바이트 순서를 MSB로 설정할 경우 카드 데이터를 처리할 때 큰 바이트 단위에서 작은 바이트 단위 순서로 처리하여 카드의 일련 번호(CSN)를 저장할 때 왼쪽에서 오른쪽으로 순차적으로 처리합니다. LSB는 작은 바이트 단위에서 큰 바이트 단위 순서로 처리하여 카드의 일련 번호(CSN)를 저장합니다. ##### 키패드 설정[](#키패드-설정 "키패드 설정에 대한 직접 링크 및 복사")  * 키패드: 키패드 사용 여부를 설정할 수 있습니다. 키패드를 활성화하면 키패드로 카드 ID를 입력해 인증할 수 있습니다. * 싱글 키 입력: 키패드에 카드 ID를 입력할 때 키를 누를 때마다 값을 전송합니다. * 전체 키 입력: 키패드에 카드 ID를 입력할 때 키를 모두 누른 뒤 `#` 키를 누르면 전체 값을 한번에 전송합니다. * 카드 입력 시 LED로 PIN 입력 요청: 장치의 인증 모드를 카드 + PIN으로 설정했을 때 사용자가 카드를 입력하면 LED를 동작하여 PIN을 입력하도록 유도할 수 있습니다. * 백라이트: 키패드의 백라이트를 켜거나 끌 수 있습니다. 알아두기 * 키패드 설정은 XPD2-GKDB 장치의 템플릿 설정 화면에만 표시됩니다. * 백라이트는 XPD2-GKDB 하드웨어 V02M, 펌웨어 v1.7.1 이상에서만 지원됩니다. * 장치에서 키패드를 통해 입력된 값은 기본적으로 4 bit 단위로 전송됩니다. 키패드로 입력한 카드 ID는 Wiegand 카드 형식에 따라 카드 ID와 동일하게 전송됩니다. ##### 기타[](#기타 "기타에 대한 직접 링크 및 복사")  * 보안 탬퍼: 장치에서 탬퍼 이벤트가 발생할 경우 장치에 저장된 보안 키가 삭제되도록 설정할 수 있습니다. 보안 탬퍼 기능을 사용하려면 활성화하세요. ##### LED / 버저[](#led--버저 "LED / 버저에 대한 직접 링크 및 복사")  * 일반: 평상시에 장치 LED에 표시되는 색상을 설정할 수 있습니다. * 카드 스캔: 장치에 카드를 스캔할 때 장치 LED에 표시되는 색상 및 버저음의 재생 횟수를 설정할 수 있습니다. * 인증 성공: 인증 성공 시 장치 LED에 표시되는 색상 및 버저음의 재생 횟수를 설정할 수 있습니다. * 인증 실패: 인증 실패 시 장치 LED에 표시되는 색상 및 버저음의 재생 횟수를 설정할 수 있습니다. 알아두기 * LED는 최대 세 가지 색상이 교차하여 반복적으로 표시되도록 설정할 수 있습니다. 슬롯을 눌러 색상을 선택하세요. * 을 선택하면 해당 슬롯의 색상을 표시할 순서를 건너뛰고 다음 순서의 슬롯에 설정된 색상이 표시됩니다. #### 템플릿 적용하기[](#템플릿-적용하기 "템플릿 적용하기에 대한 직접 링크 및 복사") 추가한 템플릿은 BLE 통신을 이용해 여러 대의 장치에 동일하게 적용할 수 있습니다. 알아두기 장치의 펌웨어 버전이 낮을 경우 일부 설정이 적용되지 않을 수 있습니다. 전체 설정을 적용하려면 [장치 펌웨어 업그레이드하기](#device-firmware-upgrade-xpd2)를 참고하여 펌웨어를 업그레이드하세요. 1. 모바일 기기에서 블루투스 기능을 활성화한 뒤 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 XPass D2를 선택하세요. 3. 템플릿을 선택하세요를 누르세요. 선택 가능한 템플릿 목록이 나타납니다.  4. 템플릿 목록에서 원하는 템플릿을 선택하세요. 5. 시작을 누르세요.  6. 템플릿을 적용할 장치에 모바일 기기의 뒷면을 완전히 접촉하세요. 7. 템플릿 적용이 완료되면 확인을 누르세요. 알아두기 * Suprema Device Manager를 이용해 변경한 설정은 장치에만 적용되며, 서버에 동기화되지 않습니다. * 장치가 마스터 장치와 연결되어 있거나 Wiegand 출력 설정이 변경된 경우 Suprema Device Manager와 기본 키로 연결할 수 없습니다. Suprema Device Manager와 연결하려면 장치를 초기화하세요. #### 템플릿 관리하기[](#템플릿-관리하기 "템플릿 관리하기에 대한 직접 링크 및 복사") ##### 템플릿 편집하기[](#템플릿-편집하기 "템플릿 편집하기에 대한 직접 링크 및 복사") 1. 모바일 기기에서 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 XPass D2를 선택하세요. 3. 템플릿 관리를 누르세요.  4. 템플릿 목록에서 편집할 템플릿을 선택하세요. 5. [템플릿 추가하기](#template-add)를 참고하여 템플릿을 편집하세요. 6. 변경된 설정을 저장하려면 저장을, 새 템플릿으로 저장하려면 새 템플릿으로 저장을 누르세요. ##### 템플릿 삭제하기[](#템플릿-삭제하기 "템플릿 삭제하기에 대한 직접 링크 및 복사") 1. 모바일 기기에서 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 XPass D2를 선택하세요. 3. 템플릿 관리를 누르세요.  4. 템플릿 목록에서 삭제할 템플릿을 선택하세요. 5. 템플릿을 삭제하려면  → 확인을 누르세요.  ##### 템플릿 내보내기[](#템플릿-내보내기 "템플릿 내보내기에 대한 직접 링크 및 복사") XPass D2 설정에 대한 템플릿을 앱에서 내보낼 수 있습니다. 1. 모바일 기기에서 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 XPass D2를 선택하세요. 3. 템플릿 관리를 누르세요.  4. 템플릿 목록 화면 상단에서 을 누른 후 템플릿 내보내기를 선택하세요. 5. 내보낼 템플릿을 선택한 후 을 누르세요.  알아두기 템플릿 파일은 모바일 장치의 다음 폴더에 저장됩니다. * **Android**: Download → DeviceManager\_TemplateFiles * **iOS**: Device ##### 템플릿 가져오기[](#템플릿-가져오기 "템플릿 가져오기에 대한 직접 링크 및 복사") XPass D2 설정에 대한 템플릿을 앱으로 가져올 수 있습니다. 1. 모바일 기기에서 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 XPass D2를 선택하세요. 3. 템플릿 관리를 누르세요.  4. 템플릿 목록 화면 상단에서 을 누른 후 템플릿 가져오기를 선택하세요. 5. 템플릿이 저장된 폴더에서 가져올 템플릿을 선택하세요. 알아두기 템플릿 파일은 모바일 장치의 다음 폴더에 저장됩니다. * **Android**: Download → DeviceManager\_TemplateFiles * **iOS**: Device #### 장치 검색 및 연결하기[](#device-search-connect "장치 검색 및 연결하기에 대한 직접 링크 및 복사") 주변에 설치된 XPass D2를 검색하고 연결할 수 있습니다. Suprema Device Manager와 연결하면 장치의 펌웨어를 업그레이드하거나 장치 재시작, 템플릿 비밀번호 변경 등 다양한 기능을 사용할 수 있습니다. 1. 모바일 기기에서 블루투스 기능을 활성화한 뒤 Suprema Device Manager를 실행하세요. 2. 메인 화면에서 XPass D2를 선택하세요. 3. 장치 검색을 누르세요. 연결 가능한 장치 목록이 나타납니다.  4. 장치 목록에서 장치 ID를 확인하여 장치를 선택하거나, 연결할 장치에 모바일 기기를 가까이 대세요. 5. 접속 비밀번호를 입력하세요. 입력한 비밀번호를 화면에 표시하려면 을 누르세요. 6. 장치 연결을 완료하려면 확인을 누르세요. #### 장치 펌웨어 업그레이드하기[](#device-firmware-upgrade-xpd2 "장치 펌웨어 업그레이드하기에 대한 직접 링크 및 복사") 장치의 펌웨어를 손쉽게 업그레이드할 수 있습니다. 알아두기 * 펌웨어를 업그레이드하려면 모바일 기기에 펌웨어 파일을 내려받아야 합니다. 최신 펌웨어는 [슈프리마 다운로드 센터](https://download.supremainc.com/)에서 다운로드할 수 있습니다. * 펌웨어 업그레이드 진행 중에는 장치와 모바일 기기 간의 거리를 1 m 이내로 유지하세요. 1. [장치 검색 및 연결하기](#device-search-connect)를 참고하여 펌웨어를 업그레이드할 장치와 연결하세요. 2.  → FW 업그레이드를 누르세요.  3. 펌웨어 파일이 저장된 경로에서 펌웨어를 선택하세요. 펌웨어 업그레이드가 진행됩니다. 4. 펌웨어 업그레이드를 완료하려면 확인을 누르세요. #### 장치 재시작하기[](#장치-재시작하기 "장치 재시작하기에 대한 직접 링크 및 복사") 장치를 재시작할 수 있습니다. 1. [장치 검색 및 연결하기](#device-search-connect)를 참고하여 재시작할 장치와 연결하세요. 2.  → 장치 재시작을 누르세요.  3. 장치를 재시작할 경우 모바일 기기와의 BLE 통신 연결이 해제됩니다. 자동으로 다시 연결하려면 자동 연결 기능을 활성화하세요. 자세한 설정 방법은 [앱 설정하기](/device/device_manager/initial-setup#app-settings)를 참고하세요. #### 관리자 비밀번호 변경하기[](#admin-password-change "관리자 비밀번호 변경하기에 대한 직접 링크 및 복사") 템플릿의 관리자 비밀번호를 변경할 수 있습니다. 1. [장치 검색 및 연결하기](#device-search-connect)를 참고하여 비밀번호를 변경할 템플릿이 적용된 장치와 연결하세요. 2.  → 비밀번호 변경을 누르세요.  3. 현재 비밀번호와 새로 사용할 비밀번호를 입력하세요.  4. 비밀번호 변경을 완료하려면 확인을 누르세요. 알아두기 * 관리자 비밀번호는 6~32자의 숫자로 설정할 수 있습니다. * 관리자 비밀번호를 분실하지 않도록 주의하세요. 관리자 비밀번호를 분실한 경우, 템플릿을 적용한 장치에 연결하려면 해당 장치를 초기화해야 합니다. --- ## Disclaimers ### 면책 조항 최종 업데이트 | **2025년 10월 16일** * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. --- ## Dochub ### Document Hub [본문으로 건너뛰기](#__docusaurus_skipToContent_fallback) [](/) [**Docs**](/) [플랫폼](#) * [BioStar X](/platform/biostar_x/) * [BioStar X Mobile](/platform/biostar_x_mobile/) * [BioStar Air](/platform/biostar_air/) * [CLUe](/platform/clue/) [AI 카메라](#) * [ViOnyx](/device/vionyx/) * [ViOnyx Web Server](/device/vionyx_webserver/) [장치](#) * [BioStation 3 Max](/device/biostation_3_max/) * [BioEntry W3](/device/bioentry_w3/) * [BioStation 2a](/device/biostation_2a/) * [BioStation 3](/device/biostation_3/) * [BioStation 3 (CLUe)](/device/biostation_3_clue/) * [FaceStation F2](/device/facestation_f2/) * [FaceStation 2](/device/facestation_2/) * [BioLite N2](/device/biolite_n2/) * [BioLite N2 (CLUe)](/device/biolite_n2_clue/) * [BioEntry W2](/device/bioentry_w2/) * [BioEntry P2](/device/bioentry_p2/) * [BioEntry R2](/device/bioentry_r2/) * [X-Station 2](/device/xstation_2/) * [X-Station 2 (CLUe)](/device/xstation_2_clue/) * [XPass Q2](/device/xpass_q2/) * [XPass 2](/device/xpass_2/) * [XPass D2](/device/xpass_d2/) * [XPass S2](/device/xpass_s2/) * [CoreStation 20](/device/corestation_20/) * [CoreStation](/device/corestation_40/) * [Enclosure](/device/enclosure/) * [Door Interface](/device/doorinterface/) * [Input Module](/device/inputmodule/) * [Output Module](/device/outputmodule/) * [Door Module](/device/doormodule/) * [Secure I/O 2](/device/securemodule/) * [Extended Module](/device/extendedmodule/) * [Extended Module-SC](/device/extendedmodule_sc/) * [Device Manager](/device/device_manager/) * [CoreStation Setup Manager](/device/corestation_setup_manager/) [인테그레이션](#) * [Genetec](/integration/genetec/) * [Gallagher](/integration/gallagher/) * [Software House](/integration/ccure/) * [Milestone](/integration/milestone/) [개발자 센터](#) * [BioStar X API](/developer/bsxapi) * [CLUe API](/developer/clue) * [ViOnyx AI Camera API](/developer/vionyx) * [BioStar Air Developer](https://developers.biostarair.com) * [BioStar Device SDK](/developer/biostar_sdk/start) * [BioStar 2 API](https://bs2api.biostar2.com) * [Suprema G-SDK](https://supremainc.github.io/g-sdk) [참고 문서](/reference/)[업데이트 내역](/changelog)[법적 고지](/legal/disclaimers) Ctrl+K [한국어](#) * [한국어](/dochub/) * [English](/en/dochub/) * [Español](/es/dochub/) * [日本語](/ja/dochub/) CENTRAL REPOSITORY 슈프리마 제품의 매뉴얼 및 기술 문서를 쉽게 찾고 다운로드하세요. 모델 또는 제품명으로 검색... 전체플랫폼AI 카메라바이오인식 장치RF/모바일 장치출입통제 컨트롤러주변 장치애플리케이션인테그레이션 | PRODUCT IDENTITY↕ | VERSION↕ | DOCUMENTATION & ASSETS | RELEASED | | -------------------------------------------------------------------------------------- | ------------- | ----------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ---------------- | | BioStar X | 1.0.3 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/platform/bsx/BioStar%20X_Administrator_Guide_1.0.3_KO_260918.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/platform/bsx/BioStar%20X_ReleaseNotes_1.0.3_KO_260922.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/platform/bsx/Suprema_BioStar%20X_Platform_AE-Specification_1.0.1_260109.docx) | 2026년 9월 21일 | | BioStar X Hardening Guide | 1.0.0 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/platform/bsx/BioStar%20X%20Hardening%20Guide_AG_1.0.0_KO_260622.pdf) | 2026년 6월 22일 | | BioStar Air | 2.13.0 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/platform/bsair/BioStar%20Air_AG_2.13.0_KO_260915.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/platform/bsair/BioStar%20Air_ReleaseNotes_2.13.0_KO_260915.pdf) | 2026년 8월 25일 | | CLUe | R\_2026-09-28 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/platform/clue/CLUe_AG_R_2026-09-28_KO_260915.pdf) | 2026년 9월 28일 | | ViOnyxMODEL:VQF12-R | 1.1.0 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/vionyx/ViOnyx_IG_1.03_KO_261014.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/vionyx/ViOnyx_ReleaseNotes_1.1.0_KO_261019.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/vionyx/ViOnyx_DrillingTemplate_KO.pdf) | 2026년 10월 19일 | | ViOnyx Web ServerMODEL:VQF12-R | 1.1.0 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/vionyx/ViOnyx%20Web%20Server_UG_1.1.0_KO_261019.pdf) | 2026년 10월 19일 | | BioEntry P2MODEL:BEP2-OD, BEP2-OA | 1.6.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_p2/BioEntry%20P2_IG_1.09_KO_260622.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_p2/BioEntry%20P2_ReleaseNotes_1.6.1_KO_260428.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_p2/BioEntry%20P2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_p2/SUPREMA_BioEntry_P2_AE-Specification_250723.docx) | 2026년 4월 30일 | | BioEntry R2MODEL:BER2-OD | 1.4.2 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_r2/BioEntry%20R2_IG_1.05_KO_260622.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_r2/BioEntry%20R2_ReleaseNotes_1.4.2_KO_260430.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_r2/BioEntry%20R2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_r2/SUPREMA_BioEntry_R2_AE-Specification_240130.docx) | 2026년 4월 30일 | | BioEntry W2MODEL:BEW2-OHPB, BEW2-ODPB, BEW2-OAPB | 1.8.3 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w2/BioEntry%20W2_IG_1.37_KO_260622.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w2/BioEntry%20W2_ReleaseNotes_1.8.3_KO_260825.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w2/BioEntry%20W2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w2/SUPREMA_BioEntry_W2_AE-Specification_250723.docx) | 2024년 11월 5일 | | BioEntry W2 ULMODEL:BEW2-OHPB, BEW2-ODPB, BEW2-OAPB | 1.8.2 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w2/BioEntry%20W2_IG_1.36_EN_240930.pdf) | 2025년 3월 14일 | | BioEntry W3MODEL:BEW3-DB, BEW3-APB | 1.0.4 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w3/BioEntry%20W3_IG_1.04_KO_260918.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w3/BioEntry%20W3_RN_1.0.4_KO_260825.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w3/BioEntry%20W3_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/bioentry_w3/SUPREMA_BioEntry_W3_AE-Specification_260622.docx) | 2026년 8월 31일 | | BioLite N2MODEL:BLN2-ODB, BLN2-OAB, BLN2-PAB | 1.7.2 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biolite_n2/BioLite%20N2_UG_1.20_KO_260805.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biolite_n2/BioLite%20N2_RN_1.7.2_KO_260826.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biolite_n2/BioLite%20N2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biolite_n2/SUPREMA_BioLite_N2_AE-Specification_260805.docx) | 2026년 4월 17일 | | BioLite N2 CLUeMODEL:BLN2-ODB, BLN2-OAB, BLN2-PAB | 1.6.0 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biolite_n2/BioLite%20N2%20Suprema%20CLUe_UG_1.02_KO_260805.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biolite_n2/BioLite%20N2%20Suprema%20CLUe_RN_1.6.0_KO_260628.pdf) | 2025년 5월 15일 | | BioLite N2 ULMODEL:BLN2-ODB, BLN2-OAB, BLN2-PAB | 1.6.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biolite_n2/BioLite%20N2_UL_IG_1.14_EN_240516.pdf) | 2025년 3월 25일 | | BioStationMODEL:BST-OC, BSTW-OC, BSR-OC, BSRW-OC, BSH-OC, BSM-OC | 1.94 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation/BioStation_Guide_KO.zip)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation/BioStation_RevisionNotes_V1_94_KO.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biostation/BioStation_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biostation/SUPREMA_BioStation_AE-Specification_160928.docx) | 2015년 7월 6일 | | BioStation 2MODEL:BS2-OEPW, BS2-OHPW, BS2-OIPW, BS2-OMPW | 1.10.2 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_2/BioStation%202_Guide_KO.zip)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation_2/BioStation%202_RevisionNotes_1.10.2_KO_240719.0.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biostation_2/BioStation%202_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biostation_2/SUPREMA_BioStation_2_AE-Specification_240205.docx) | 2024년 8월 1일 | | BioStation 2aMODEL:BS2A-ODPB, BS2A-OAPWB | 1.2.4 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_2a/BioStation%202a_UG_1.04_KO_260923.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation_2a/BioStation%202a_ReleaseNotes_1.2.4_KO_260825.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biostation_2a/BioStation%202a_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biostation_2a/SUPREMA_BioStation_2a_AE-Specification_260622.docx) | 2026년 8월 26일 | | BioStation 3MODEL:BS3-DB, BS3-APWB | 1.5.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3/BioStation%203_UG_1.13_KO_261030.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3/BioStation%203_RN_1.5.1_KO_260922.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3/BioStation%203_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3/SUPREMA_BioStation_3_AE-Specification_261029.docx) | 2026년 9월 22일 | | BioStation 3 CLUeMODEL:BS3-DB, BS3-APWB | 1.1.0 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3/BioStation%203%20Suprema%20CLUe_UG_1.01_KO_260629.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3/BioStation%203%20Suprema%20CLUe_RN_1.1.0_KO_260628.pdf) | 2025년 10월 27일 | | BioStation 3 ULMODEL:BS3-DB, BS3-APWB | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3/BioStation%203_UL_IG_1.04_EN_230710.pdf) | 2024년 4월 4일 | | BioStation 3 MaxMODEL:BS3M-ODB, BS3M-OAPB, BS3M-DB, BS3M-APB | 1.1.0 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3_max/BioStation%203%20Max_UG_1.02_KO_261026.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3_max/BioStation%203%20Max_RN_1.1.0_KO_260923.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3_max/BioStation%203%20Max_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biostation_3_max/SUPREMA_BioStation_3_Max_AE-Specification_261026.docx) | 2026년 9월 29일 | | BioStation A2MODEL:BSA2-OEPW, BSA2-OHPW, BSA2-OIPW, BSA2-OMPW | 1.9.3 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_a2/BioStation%20A2_Guide_KO.zip)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation_a2/BioStation%20A2_RevisionNotes_1.9.3_KO_240313.0.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biostation_a2/BioStation%20A2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biostation_a2/SUPREMA_BioStation_A2_AE-Specification_240207.docx) | 2024년 3월 21일 | | BioStation L2MODEL:BSL2-OE, BSL2-OM | 1.6.2 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_l2/BioStation%20L2_Guide_KO.zip)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation_l2/BioStation%20L2_RevisionNotes_1.6.2_KO_240828.0.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biostation_l2/BioStation%20L2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biostation_l2/SUPREMA_BioStation_L2_AE-Specification_240208.docx) | 2024년 8월 29일 | | BioStation T2MODEL:BST2R-OC, BST2RW, BST2M-OC, BST2MW-OC | 1.32 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/biostation_t2/1.x_BioStation_T2_UG_V1.21_KO.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/biostation_t2/BioStation_T2_RevisionNotes_V1_32_KO.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/biostation_t2/BioStation%20T2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/biostation_t2/SUPREMA_BioStation_T2_AE-Specification_160928.docx) | 2015년 6월 29일 | | FaceLiteMODEL:FL-DB | 1.3.5 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/facelite/FaceLite_Guide_KO.zip)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/facelite/FaceLite_RevisionNotes_1.3.5_KO_240807.0.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/facelite/FaceLite_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/facelite/SUPREMA_FaceLite_AE-Specification_231228.docx) | 2024년 8월 19일 | | FaceStation 2MODEL:FS2-D, FS2-AWB | 1.5.5 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/facestation_2/FaceStation%202_UG_1.29_KO_260624.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/facestation_2/FaceStation%202_RN_1.5.5_KO_260622.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/facestation_2/FaceStation%202_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/facestation_2/SUPREMA_FaceStation_2_AE-Specification_250801.docx) | 2024년 8월 29일 | | FaceStation F2MODEL:FSF2-DB, FSF2-AB, FSF2-ODB | 2.3.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/facestation_f2/FaceStation%20F2_UG_1.14_KO_260922.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/facestation_f2/FaceStation%20F2_RN_2.3.1_KO_260922.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/facestation_f2/FaceStation%20F2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/facestation_f2/SUPREMA_FaceStation_F2_AE-Specification_250722.docx) | 2026년 9월 30일 | | X-Station 2MODEL:XS2-ODPB, XS2-OAPB, XS2-QDPB, XS2-QAPB, XS2-DPB, XS2-APB | 1.4.2 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/xstation_2/X-Station%202_UG_1.11_KO_260616.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/xstation_2/X-Station%202_RN_1.4.2_KO_260826.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/xstation_2/X-Station%202_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/xstation_2/SUPREMA_X-Station_2_AE-Specification_260622.docx) | 2026년 4월 17일 | | X-Station 2 CLUeMODEL:XS2-ODPB, XS2-OAPB, XS2-QDPB, XS2-QAPB, XS2-DPB, XS2-APB | 1.2.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/xstation_2/X-Station%202%20Suprema%20CLUe_UG_1.01_KO_260629.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/xstation_2/X-Station%202%20Suprema%20CLUe_RN_1.2.1_KO_260628.pdf) | 2026년 2월 12일 | | XPass 2MODEL:XP2-MDPB, XP2-MAPB, XP2-MAPB-H, XP2-GDPB, XP2-GKDPB | 1.5.3 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/xpass_2/XPass%202_IG_1.09_KO_260616.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/xpass_2/XPass%202_ReleaseNotes_1.5.3_KO_260819.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/xpass_2/XPass%202_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/xpass_2/SUPREMA_XPass_2_AE-Specification_260622.docx) | 2026년 4월 10일 | | XPass 2 CLUeMODEL:XP2-MDPB, XP2-MAPB, XP2-MAPB-H, XP2-GDPB, XP2-GKDPB | 1.4.2 | [릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/xpass_2/XPass%202%20Suprema%20CLUe_RN_1.4.2_KO_260629.pdf) | 2025년 5월 7일 | | XPass 2 ULMODEL:XP2-MDPB, XP2-MAPB, XP2-MAPB-H, XP2-GDPB, XP2-GKDPB | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/xpass_2/XPass%202_UL_IG_1.06_EN_230126.pdf) | 2024년 1월 24일 | | XPass D2MODEL:XPD2-MDB, XPD2-GDB, XPD2-GKDB | 1.8.5 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/xpass_d2/XPass%20D2_IG_1.12_KO_260624.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/xpass_d2/XPass%20D2_ReleaseNotes_1.8.5_KO_260730.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/xpass_d2/XPass%20D2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/xpass_d2/SUPREMA_XPass_D2_AE-Specification_260622.docx) | 2026년 7월 30일 | | XPass D2 ULMODEL:XPD2-MDB, XPD2-GDB, XPD2-GKDB | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/xpass_d2/XPass%20D2_UL_IG_1.09_EN_230126.pdf) | 2024년 1월 24일 | | XPass Q2MODEL:XPQ2-DB, XPQ2-DPB | 1.0.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/xpass_q2/XPass%20Q2_IG_1.03_KO_260930.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/xpass_q2/XPass%20Q2_ReleaseNotes_1.0.1_KO_260811.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/xpass_q2/XPass%20Q2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/xpass_q2/SUPREMA_XPass_Q2_AE-Specification_260930.docx) | 2026년 8월 25일 | | XPass S2MODEL:XPS2M | 2.4.4 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/xpass_s2/XPass%20S2_IG_2.25_KO_260625.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/xpass_s2/XPass%20S2_RN_2.4.4_KO_260622.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/xpass_s2/XPass%20S2_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/xpass_s2/SUPREMA_XPass_S2_AE-Specification_250821.docx) | 2018년 7월 24일 | | CoreStation 20MODEL:CS-20, CS-20P | 1.0.6 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/corestation_20/CoreStation%2020_IG_1.02_KO_261105.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/corestation_20/CoreStation%2020_RN_1.0.6_KO_261103.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/corestation_20/SUPREMA_CoreStation%2020_AE-Specification_250731.docx) | 2026년 11월 5일 | | CoreStation 20 ULMODEL:CS-20, CS-20P | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/corestation_20/CoreStation%2020_UL_IG_1.01_EN_250731.pdf) | 2026년 4월 20일 | | CoreStationMODEL:CS-40 | 1.7.4 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/corestation_40/CoreStation_IG_1.13_KO_261105.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/corestation_40/CoreStation_RN_1.7.4_KO_261022.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/corestation_40/SUPREMA_CoreStation_AE-Specification_250731.docx) | 2026년 10월 22일 | | CoreStation ULMODEL:CS-40 | 1.5.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/corestation_40/CoreStation_IG_1.05_UL_EN_241216.pdf) | 2022년 10월 5일 | | EnclosureMODEL:ENCR-10 | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/enclosure/Enclosure_IG_1.01_KO_260622.pdf) | 2017년 9월 21일 | | Door InterfaceMODEL:DI-24 | 1.0.3 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/doorinterface/Door%20Interface_IG_1.00_KO_260622.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/doorinterface/Door%20Interface_ReleaseNotes_1.0.3_KO_260619.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/doorinterface/SUPREMA_Door%20Interface_AE-Specification_250414.docx) | 2026년 6월 22일 | | Door Interface ULMODEL:DI-24 | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/doorinterface/Door%20Interface_UL_IG_1.00_EN_250414.pdf) | 2026년 4월 20일 | | Door ModuleMODEL:DM-20 | 1.2.2 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/doormodule/Door%20Module_IG_1.41_KO_260624.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/doormodule/Door%20Module_RN_1.2.2_KO_260622.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/doormodule/SUPREMA_DM-20_AE-Specification_240213.docx) | 2022년 2월 7일 | | Extended Module | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/extendedmodule/Extended%20Module_IG_1.00_KO_260622.pdf) | 2025년 3월 14일 | | Extended Module-SC | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/extendedmodule_sc/Extended%20Module-SC_IG_1.00_KO_260622.pdf) | 2023년 12월 8일 | | Input ModuleMODEL:IM-120 | 1.0.0 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/inputmodule/Input%20Module_IG_1.04_KO_260624.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/inputmodule/Input%20Module_RN_1.0.0_KO_260622.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/inputmodule/Input%20Module_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/inputmodule/SUPREMA_IM-120_AE-Specification_240213.docx) | 2021년 11월 10일 | | Output ModuleMODEL:OM-120 | 1.2.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/outputmodule/Output%20Module_IG_1.04_KO_260624.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/outputmodule/Output%20Module_RN_1.2.1_KO_260622.pdf)[드릴링 템플릿](https://supremadocs.blob.core.windows.net/dochub/device/outputmodule/Output%20Module_DrillingTemplate_KO.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/outputmodule/SUPREMA_OM-120_AE-Specification_240214.docx) | 2022년 1월 27일 | | Secure I/O 2MODEL:SIO2 | 1.3.1 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/securemodule/Secure%20IO%202_IG_2.15_KO_260902.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/securemodule/Secure%20Module_RN_1.3.1_KO_260622.pdf)[A\&E Specification](https://supremadocs.blob.core.windows.net/dochub/device/securemodule/SUPREMA_Secure_IO_2_AE-Specification_240215.docx) | 2022년 1월 27일 | | Secure I/O 2 ULMODEL:SIO2 | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/securemodule/Secure_IO_2_UL_IG_2.13_EN_211201.pdf) | 2024년 1월 24일 | | BioStar X Mobile | 1.0.5 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/platform/bsx-mobile/BioStar%20X%20Mobile_Administrator_Guide_1.0.5_KO_260918.pdf) | 2026년 9월 21일 | | CoreStation Setup ManagerMODEL:CoreStation, CoreStation 20 | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/corestation_setup_manager/CoreStation%20Setup%20Manager_UG_1.02_KO_260722.pdf) | 2026년 7월 22일 | | Device ManagerMODEL:XPass D2, XPass 2, BioEntry W3, XPass Q2 | 1.2.5 | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/device/device_manager/Suprema%20Device%20Manager_UG_1.09_KO_260928.pdf)[릴리스 노트](https://supremadocs.blob.core.windows.net/dochub/device/device_manager/Suprema%20Device%20Manager_RN_1.2.5_KO_261013.pdf) | 2026년 10월 21일 | | Genetec | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/Integration/genetec/Suprema%20Plugin%20for%20Genetec_UG_1.01_EN_261027.pdf) | 2026년 10월 27일 | | Gallagher | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/Integration/gallagher/Suprema%20Integration%20with%20Gallagher%20Command%20Centre_AG_2.0_EN_260629.pdf) | 2026년 6월 29일 | | Software House | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/Integration/ccure/Suprema%20-%20CCURE%20Integration%20\(Advanced%20Version\)_AG_1.2_EN_260629.pdf) | 2026년 6월 29일 | | Milestone | | [사용자 가이드](https://supremadocs.blob.core.windows.net/dochub/Integration/milestone/Suprema%20Integration%20with%20Milestone%20XProtect_UG_3.0_EN_261030.pdf) | 2026년 10월 30일 |  * * [](http://pf.kakao.com/_xnkPxes) * [](https://blog.naver.com/supremakr) * [](https://www.facebook.com/supremaglobal) * [](https://www.youtube.com/user/supremainc) * [](https://www.instagram.com/official.suprema/) FAMILY SITE \+ Copyright © Suprema Inc. All rights reserved. | 주식회사 슈프리마 사업자 등록번호 431-87-00369 --- ## Doorinterface ### Door Interface 최종 업데이트 | **2026년 4월 8일** Door Interface는 안정적인 출입 통제를 위해 설계된 강력한 2도어, 4리더 인터페이스입니다. CoreStation 시리즈와 간편하게 연동되며, 최소한의 배선으로 RS-485 통신을 통한 유연한 도어 제어가 가능합니다. 또한, 오프라인 상태에서도 안정적인 출입 통제를 제공합니다.  #### [안전을 위한 주의 사항→ 둘러보기](/device/doorinterface/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/doorinterface/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/doorinterface/installation) 제품 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [제품 사양→ 둘러보기](/device/doorinterface/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [규제 인증 정보→ 둘러보기](/device/doorinterface/regulatory-information) 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### [부록→ 둘러보기](/device/doorinterface/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 부록 최종 업데이트 | **2025년 12월 1일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") * 이 제품의 소프트웨어는 Linux 커널을 수정하여 제작되었으며, Linux 커널의 라이선스는 GPL을 따르고 있습니다. GPL 라이선스에 대한 자세한 내용은 [GNU General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-general-public-v2-license)에서 확인할 수 있습니다. * 이 제품에 포함된 uclibc 라이브러리는 LGPL을 따릅니다. LGPL 라이선스에 대한 자세한 내용은 [GNU Lesser General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-lesser-general-public-v21-license)에서 확인할 수 있습니다. * 이 제품에 포함된 OpenSSL은 OpenSSL 라이선스와 Original SSLeay 라이선스를 따릅니다. OpenSSL 라이선스와 Original SSLeay 라이선스에 대한 자세한 내용은 [OpenSSL License](https://docs.supremainc.com/legal/open-source-licenses#openssl-license)와 [Original SSLeay License](https://docs.supremainc.com/legal/open-source-licenses#original-ssleay-license)에서 확인할 수 있습니다. * 이 제품에 포함된 Linux 커널 5.x 기반으로 수정된 소스와 uclibc 라이브러리는 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 문의하여 다운로드 받을 수 있습니다. --- ### 시작하기 최종 업데이트 | **2025년 12월 24일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | -------------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------- | |  |  | | | 퀵 가이드 | | |  | | Door Interface | 오픈소스라이선스 가이드 | |  |  | | 고정용 나사 x6 | 다이오드 x4 | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사")  | No. | 이름 | | --- | ---------------------------------------------------- | | 1 | **AUX IN (0:2)** 연결 | | 2 | **RS-485** 연결 | | 3 | **RS-485** 종단 저항 스위치 | | 4 | **SUPERVISED INPUT (3:5)** 또는 **Input (3:5)** 연결 | | 5 | **RELAY 2 (Alarm)** 연결 | | 6 | **OUTPUT (3:5)** 연결 | | 7 | **RS-485 1** 종단 저항 스위치 | | 8 | **WIEGAND 1** 연결 | | 9 | **RS-485 1** 연결 | | 10 | **RELAY 3 (Lock)** 연결 | | 11 | Door Interface 전원 연결 (DC 12V / DC 24V IN) | | 12 | **RESET** 버튼 | | 13 | **INIT** 버튼 | | 14 | **RELAY 1 (Lock)** 연결 | | 15 | **WIEGAND 0** 연결 | | 16 | **RS-485 0** 연결 | | 17 | **RS-485 0** 종단 저항 스위치 | | 18 | **OUTPUT (0:2)** 연결 | | 19 | **RELAY 0 (Alarm)** 연결 | | 20 | **SUPERVISED INPUT (0:2)** 또는 **Input (0:2)** 연결 | 알아두기 * 장치와 연동된 제품을 초기화한 뒤 다른 장치에 연결하려면 **INIT** 버튼을 2초 이상 누르세요. * 제품을 재부팅하려면 **RESET** 버튼을 누르세요. * 제품과 리더를 연결할 때 리더의 전원으로 제품의 리더 전원 출력(12 Vdc 기준, 최대 0.6 A / 24 Vdc 기준, 최대 0.3 A)을 사용할 수 있습니다. 12 Vdc 전원 출력 기준, 0.3 A를 소모하는 리더를 2대 연결할 수 있습니다. ##### Door Interface 상태 LED[](#door-interface-상태-led "Door Interface 상태 LED에 대한 직접 링크 및 복사") 제품의 상태는 제품 전면부의 오른쪽에 위치한 STATUS로 확인할 수 있으며, 이더넷, RS-485, RS-485 0, RS-485 1, 시스템의 상태를 1초씩 순서대로 보여줍니다. | 항목 | LED | 상태 | | -------- | ------------------ | ------------------------------------------------------- | | RS-485 | 자홍색/파란색 점멸 | 마스터 장치 정상 | | | 자홍색/노란색 점멸 | 마스터 장치 연결 해제 | | RS-485 0 | 노란색/파란색 점멸 | 슬레이브 장치 정상 | | | 노란색/노란색 점멸 | 슬레이브 장치 연결 해제 | | | 노란색/빨간색 점멸 | 슬레이브 장치 없음 | | RS-485 1 | 초록색/파란색 점멸 | 슬레이브 장치 정상 | | | 초록색/노란색 점멸 | 슬레이브 장치 연결 해제 | | | 초록색/빨간색 점멸 | 슬레이브 장치 없음 | | 시스템 | 흰색/흰색 점멸 | 시스템 잠금 (BioStar X의 작업 조건 및 동작) + 탬퍼 켜짐 | | | 흰색/자홍색 점멸 | 시스템 잠금 (장치의 작업 조건 및 동작) + 탬퍼 켜짐 | | | 흰색/파란색 점멸 | 탬퍼 켜짐 | | | 흰색/하늘색 점멸 | BioStar X 연결 성공 + 탬퍼 켜짐 | | | 흰색/초록색 점멸 | BioStar X 연결 성공 | | | 흰색/노란색 점멸 | 시스템 잠금 (BioStar X의 작업 조건 및 동작) | | | 흰색/빨간색 점멸 | 시스템 잠금 (장치의 작업 조건 및 동작) | ##### 설치 예제[](#설치-예제 "설치 예제에 대한 직접 링크 및 복사") 이 제품은 출입문 확장 모듈로 최대 2개의 출입문을 간편하게 구성할 수 있습니다. BioStar X와 연동하여 출입통제와 근태관리를 모두 사용할 수 있으며, RS-485(OSDP), Wiegand, Supervised Input, AUX와 같은 다양한 인터페이스를 제공합니다.  ##### 시스템 구성도[](#시스템-구성도 "시스템 구성도에 대한 직접 링크 및 복사") 이 제품은 3개의 RS-485 포트를 지원하며, 마스터 장치에 여러대의 Door Interface를 데이지 체인으로 연결하면 최대 34개의 출입문을 구성할 수 있습니다.  알아두기 * RS-485 0 및 RS-485 1 포트에는 포트당 최대 2대의 장치를 연결할 수 있습니다. * RS-485 포트 하나에 3대 이상의 장치가 연결된 경우 슬레이브 장치 검색 시 원하는 장치가 연결 가능 목록에 표시되지 않을 수 있습니다. * 마스터 장치의 호스트 포트에 Door Interface를 슬레이브로 연결하면 마스터 장치와의 연결이 끊어지더라도 Door Interface에 연결된 슬레이브 장치에서 오프라인 모드 전용 시설 코드(Facility Code for Offline Mode)를 통해 카드의 시설 코드(Facility Code)를 식별하여 출입문을 열 수 있습니다. ##### 전체 연결 구성도[](#전체-연결-구성도 "전체 연결 구성도에 대한 직접 링크 및 복사")  --- ### 설치하기 최종 업데이트 | **2025년 11월 13일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 제품 고정[](#제품-고정 "제품 고정에 대한 직접 링크 및 복사") 장착할 위치에 고정용 나사로 제품을 단단히 고정하세요. 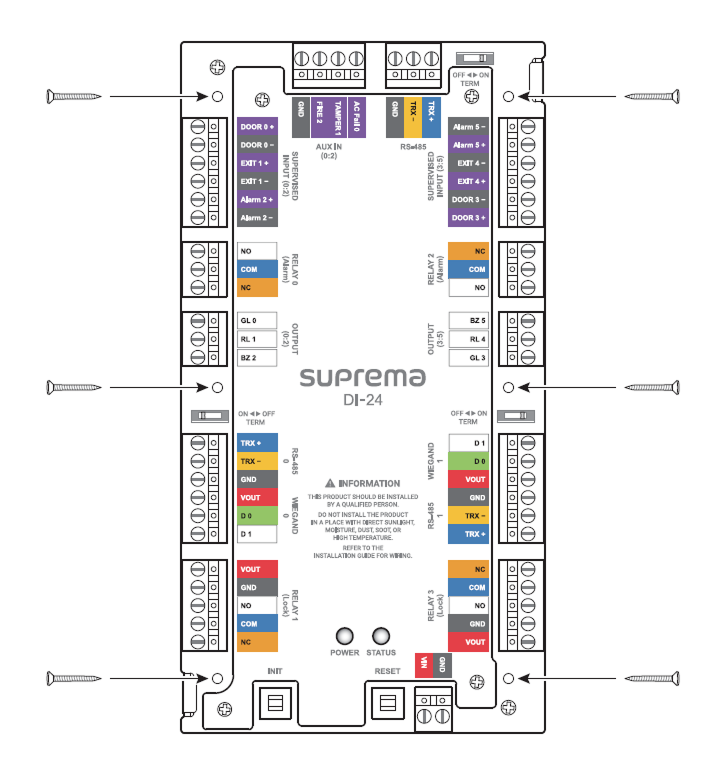 #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 리더와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. - 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/doorinterface/product-specifications#specs.power)을 참고하세요. * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. 알아두기 전원 장애를 막기 위해 무정전 전원 장치(UPS)를 연결하여 사용할 것을 권장합니다. ##### 전원별 리더 및 락 전력 사양[](#전원별-리더-및-락-전력-사양 "전원별 리더 및 락 전력 사양에 대한 직접 링크 및 복사") | 전원 | 리더(최대 전류, 장치 수) | 락(최대 전류, 장치 수) | | ------ | ------------------------ | ---------------------- | | DC 12V | 600mA (300mA x 2개) | 1.2A (600mA x 2개) | | DC 24V | 300mA (150mA x 2개) | 600mA (300mA x 2개) | ##### 케이블 규격별 최대 연장 길이[](#케이블-규격별-최대-연장-길이 "케이블 규격별 최대 연장 길이에 대한 직접 링크 및 복사") 전원 연결 시 사용하는 케이블의 규격과 설치 환경에 따라 연결할 수 있는 거리가 다를 수 있습니다. 올바르게 연결하지 않을 경우 장치가 오작동할 수 있으므로 주의하세요. 이 제품은 DC 12V, DC 24V 전원을 모두 지원하므로, 각 케이블 규격에 따른 최대 연장 길이를 확인하여 전원을 올바르게 연결하세요. | 케이블 규격 | DC 12V | | DC 24V | | | ----------- | ----------- | --------- | ----------- | --------- | | | 리더(300mA) | 락(600mA) | 리더(150mA) | 락(300mA) | | 14 AWG | 380 m | 190 m | 1540 m | 770 m | | 16 AWG | 240 m | 120 m | 960 m | 480 m | | 18 AWG | 150 m | 75 m | 600 m | 300 m | #### RS-485 연결[](#rs-485-연결 "RS-485 연결에 대한 직접 링크 및 복사") 이 제품은 3개의 RS-485 포트를 지원하며, 마스터 장치에 여러대의 Door Interface를 데이지 체인으로 연결하면 최대 34개의 출입문을 구성할 수 있습니다.  알아두기 * 제품의 RS-485 포트에 연결할 수 있는 최대 슬레이브 장치 수는 4대입니다. * RS-485 0 및 RS-485 1 포트에는 포트당 최대 2대의 장치를 연결할 수 있습니다. * RS-485 포트 하나에 3대 이상의 장치가 연결된 경우 슬레이브 장치 검색 시 원하는 장치가 연결 가능 목록에 표시되지 않을 수 있습니다. * RS-485 케이블은 AWG26 이상을 사용해야 하며, 모든 배선은 ANSI/NFPA 70 표준을 준수해야 합니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인 연결의 양 끝에 종단 저항(120 Ω)을 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요. 이 제품의 종단 저항 스위치를 ON으로 설정하세요. #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") 이 제품은 Alarm과 Lock 두 종류의 릴레이 단자가 있으며 각 단자는 특정 용도에 맞게 사용할 수 있습니다. * **Alarm**: 경고등, 사이렌, 부저 등 경고음을 발생시키거나 침입 알림 장치를 연결할 수 있습니다. * **Lock**: 스트라이크 락, 마그네틱 락 등 출입문 잠금 및 해제를 위한 장치와 연결할 수 있습니다. 주의 마그네틱 락을 사용하는 경우 락 전원을 직접 연결하세요. ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 **NC** 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다. 알아두기 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽 가까운 위치에 다이오드를 설치하세요. 다이오드 방향에 주의하여 반드시 Cathode(줄무늬 방향)를 전원의 + 부분에 연결하세요.  마그네틱 락을 사용하는 경우 아래 그림과 같이 락 전원을 Lock 단자의 **GND**, **VOUT**에 직접 연결하세요.  주의 락 전원을 직접 연결하는 경우 마그네틱 락만 사용할 수 있습니다. ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 **NO** 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다. 알아두기 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽 가까운 위치에 다이오드를 설치하세요. 다이오드 방향에 주의하여 반드시 Cathode(줄무늬 방향)를 전원의 + 부분에 연결하세요.  마그네틱 락을 사용하는 경우 아래 그림과 같이 락 전원을 Lock 단자의 **GND**, **VOUT**에 직접 연결하세요.  주의 락 전원을 직접 연결하는 경우 마그네틱 락만 사용할 수 있습니다. #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사")  #### 출입문 센서 및 퇴실 버튼 연결[](#출입문-센서-및-퇴실-버튼-연결 "출입문 센서 및 퇴실 버튼 연결에 대한 직접 링크 및 복사") SUPERVISED INPUT 0 ~ 5 단자는 일반적인 입력으로 사용하거나 Supervised Input으로 사용하도록 설정할 수 있습니다.  알아두기 SUPERVISED INPUT **Alarm** 단자는 1㏀, 2.2㏀, 4.7㏀, 10㏀ 저항을 연결하여 사용할 수 있습니다. 연결할 입력 장치에 알맞는 저항을 연결한 뒤 BioStar X에서 저항 값을 동일하게 설정하세요. #### AUX 입력 연결[](#aux-입력-연결 "AUX 입력 연결에 대한 직접 링크 및 복사") 전원 장애 감지기, 탬퍼 또는 화재 감지기를 AUX IN 단자에 연결할 수 있습니다.  --- ### 제품 사양 최종 업데이트 | **2025년 12월 3일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 일반[](#specs.general) ##### 모델명 DI-24 ##### CPU 1.2 GHz Single Core ##### 메모리 4 GB Flash + 256 MB RAM ##### 크립토 칩 지원 ##### LED * POWER: 빨간색 단일 색상 * STATUS: 다중 색상 ##### 동작 온도 0 °C ~ 50 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 95 %, 비응축 ##### 동작 환경 조건 0 °C ~ 49 °C ##### 인증 CE, UKCA, KC, FCC, RCM, IC, RoHS, REACH, WEEE, EAC #### 저장 용량[](#specs.storage) ##### 최대 텍스트 로그 수 400 #### 인터페이스[](#specs.interface) ##### RS-485 3채널 ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Wiegand 2채널 ##### 릴레이 4개 ##### Input 6채널 [](#anno1) ##### Output 6채널 ##### Supervised 입력 6채널[](#anno1) ##### AUX 입력 3채널 (AC POWER FAIL, Tamper, Fire 연결 지원) #### 전기 규격[](#specs.power) ##### 전원 12 Vdc 전류: 최대 2.8 A 24 Vdc 전류: 최대 1.4 A ##### 전원 출력 12 Vdc * 리더: 최대 0.6 A (0.3 A x 2개) * 락: 최대 1.2 A (0.6 A x 2개) 24 Vdc * 리더: 최대 0.3 A (0.15 A x 2개) * 락: 최대 0.6 A (0.3 A x 2개) ##### 스위치 입력 VIH * 최소: 3 V * 최대: 5 V ##### 스위치 입력 VIL 최대: 1 V ##### 릴레이 5 A @ 30 VDC Resistive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사") 치수 공차는 ±0.3 mm입니다.  *** [1)](#anno1_dest) Input 또는 Supervised 입력 중 선택하여 사용할 수 있습니다. 알아두기 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. --- ### 규제 인증 정보 최종 업데이트 | **2025년 11월 10일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### Door Interface 릴리스 노트 #### [📄️펌웨어 버전 1.0.3](/device/doorinterface/release-notes/103) [릴리즈2026-06-19](/device/doorinterface/release-notes/103) #### [📄️펌웨어 버전 1.0.2](/device/doorinterface/release-notes/102) [릴리즈2025-10-21](/device/doorinterface/release-notes/102) #### [📄️펌웨어 버전 1.0.1](/device/doorinterface/release-notes/101) [릴리즈2025-06-26](/device/doorinterface/release-notes/101) #### [📄️펌웨어 버전 1.0.0](/device/doorinterface/release-notes/100) [릴리즈2025-05-15](/device/doorinterface/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호 1.0.0_250509) 릴리즈|2025-05-15 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.0.1 (빌드 번호 1.0.1_250625) 릴리즈|2025-06-26 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 마스터 장치와 연결이 끊어졌을 때 출입문 릴레이가 비정상적으로 동작하는 문제 발생 버전: 1.0.0 2. 특정 장치를 슬레이브로 연결했을 때, 설정 변경 사항이 정상적으로 반영되지 않는 문제 발생 버전: 1.0.0 3. 슬레이브 장치가 간헐적으로 검색되지 않거나 연결이 끊어지는 문제 발생 버전: 1.0.0 4. 슬레이브 장치에 설정한 **커스텀 스마트 카드 레이아웃**이 장치 상세 페이지에 정상적으로 적용되지 않는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.0.2 (빌드 번호 1.0.2_250924) 릴리즈|2025-10-21 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. CPU 사용률이 최대 100%까지 상승하는 문제 발생 버전 : 1.0.0 --- ### 펌웨어 버전 1.0.3 (빌드 번호 1.0.3_260612) 릴리즈|2026-06-19 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 장치 연결 지원 * XPass Q2 2. MIFARE Plus EV1 카드의 보안 수준 호환성을 위해 SL1, SL3, SL1/SL3 혼합 모드 지원 * SL1: MIFARE Classic 호환 모드 * SL3: AES 기반 고급 보안 모드 3. DESFire EV2/EV3 카드에 대한 EV2 Secure Messaging 인증 및 발급 지원 4. **보안 탬퍼** 기능을 지원하는 장치를 구분하도록 개선 5. 슬레이브 장치의 **마스터 관리자** 기능 지원 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 10월 10일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/doorinterface/product-specifications#specs.power)을 참고하세요. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 0 °C ~ 50 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. --- ## Doormodule ### Door Module 최종 업데이트 | **2025년 11월 10일** Door Module은 암호화된 통신을 통해 최대 2개의 출입문을 통제하며, 타사 리더와의 연동을 위한 2개의 Wiegand 리더 인터페이스를 제공합니다. 다양한 I/O 인터페이스를 통해 Door Module을 여러 가지 시스템 구성에 활용할 수 있습니다.  #### [안전을 위한 주의 사항→ 둘러보기](/device/doormodule/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/doormodule/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/doormodule/installation) 제품 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [제품 사양→ 둘러보기](/device/doormodule/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [규제 인증 정보→ 둘러보기](/device/doormodule/regulatory-information) 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### [부록→ 둘러보기](/device/doormodule/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 부록 최종 업데이트 | **2026년 6월 25일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. --- ### 시작하기 최종 업데이트 | **2025년 12월 3일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | ----------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------------- | |  |  | | | 벽걸이용 브래킷 | | |  | | Door Module | 120 Ω 저항 | | | | | | | ------------------------------------------------------------------------------------ | -------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | |  |  |  |  | | PVC 앵커 x4 | 고정용 나사 x4 | 스페이서 x4 | 다이오드 x4 | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사")  알아두기 * 장치와 연동된 제품을 초기화한 뒤 다른 장치에 연결하려면 **INIT** 버튼을 2초 이상 누르세요. * 제품을 재부팅하려면 **RESET** 버튼을 누르세요. * Supervised Input을 사용할 때 아래 LED 상태를 참고하세요. * 주황색: 단락 * 빨간색: 합선 * 초록색: On * 꺼짐: Off ##### 설치 예제[](#설치-예제 "설치 예제에 대한 직접 링크 및 복사") 이 제품은 다양한 입출력과 Wiegand 연결을 지원하며, 슈프리마 장치와 타사 장치를 연동하여 확장성을 높일 수 있습니다. Supervised Input도 사용할 수 있으며 Supervised Input은 단락, 합선, On, Off 상태를 확인할 수 있습니다.  --- ### 설치하기 최종 업데이트 | **2026년 6월 25일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 브래킷 사용[](#브래킷-사용 "브래킷 사용에 대한 직접 링크 및 복사") 1. 제품을 장착할 위치에 고정용 나사를 이용하여 브래킷을 단단히 고정하세요. 알아두기 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. 2. 고정된 브래킷 위에 제품을 장착하세요.  #### 스페이서 사용[](#스페이서-사용 "스페이서 사용에 대한 직접 링크 및 복사") 제품을 장착할 위치에 스페이서와 고정용 나사를 이용하여 제품을 단단히 고정하세요.  알아두기 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 출입 통제 장치와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. - 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/doormodule/product-specifications#specs.power)을 참고하세요. * Secure I/O 2, 전기정(전기식 잠금장치), 제품은 반드시 개별 전원을 사용하세요. 전원을 함께 연결하여 사용하면 장치가 오작동할 수 있습니다. - 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. #### RS-485 연결[](#rs-485-연결 "RS-485 연결에 대한 직접 링크 및 복사")  알아두기 * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인으로 연결할 경우 종단 저항(120Ω)을 데이지 체인 연결의 양 끝에 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요. * 제품과 함께 카드 리더 장치는 최대 31대까지 연결할 수 있으며, 지문 인식 장치는 최대 7대와 카드 리더 장치 24대와 조합하여 연결할 수 있습니다. * XPass 또는 XPass 2가 마스터 장치로 연결될 경우 카드 인증만 사용할 수 있습니다. #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 **NC** 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다. 알아두기 데드볼트(Deadbolt)나 도어 스트라이크(Door Strike) 설치 시 다이오드를 아래 그림과 같이 전원 입력 양단에 연결하세요. 다이오드 방향에 주의하여 반드시 Cathode(줄무늬 방향)를 전원의 + 부분에 연결하세요.  ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 **NO** 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다. 알아두기 데드볼트(Deadbolt)나 도어 스트라이크(Door Strike) 설치 시 다이오드를 아래 그림과 같이 전원 입력 양단에 연결하세요. 다이오드 방향에 주의하여 반드시 Cathode(줄무늬 방향)를 전원의 + 부분에 연결하세요.  #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사") Wiegand 장치를 연결하여 사용할 경우 제품과 12 V, 3.1 A 전원을 연결하세요.  알아두기 제품에 Wiegand 장치를 연결하면 12 V, 최대 1.5 A의 전원을 사용할 수 있습니다. **WIEGAND 0**에 1.0 A가 필요한 장치를 연결하면 **WIEGAND 1**에서는 500 mA만 사용할 수 있습니다. #### 퇴실 버튼[](#퇴실-버튼 "퇴실 버튼에 대한 직접 링크 및 복사") IN0(SP), IN1(SP), IN4(SP), IN5(SP) 단자는 Supervised Input 기능을 지원하며, N/C로만 동작합니다. Supervised Input을 사용하지 않으려면 IN2, IN3, IN6, IN7 단자에 연결하세요.  #### 출입문 센서[](#출입문-센서 "출입문 센서에 대한 직접 링크 및 복사") IN0(SP), IN1(SP), IN4(SP), IN5(SP) 단자는 Supervised Input 기능을 지원하며, N/C로만 동작합니다. Supervised Input을 사용하지 않으려면 IN2, IN3, IN6, IN7 단자에 연결하세요.  --- ### 제품 사양 최종 업데이트 | **2026년 6월 25일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 일반[](#specs.general) ##### 모델명 DM-20 ##### CPU Cortex M3 72 MHz ##### 메모리 128 KB Flash + 20 KB SRAM ##### LED 다중 색상 * POWER: 1개 * RELAY: 4개 * INPUT: 4개 * SUPERVISED INPUT: 4개 * OUTPUT: 6개 * RS-485: 2개 * RUN: 1개 ##### 동작 온도 -20 °C ~ 60 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 90 %, 비응축 ##### 인증 CE, UKCA, KC, FCC, RoHS, REACH, WEEE #### 인터페이스[](#specs.interface) ##### RS-485 1채널 ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Input 4채널 ##### Output 6채널 ##### Supervised 입력 4채널 ##### 릴레이 4개 ##### Wiegand 2채널 입력 #### 전기 규격[](#specs.power) ##### 전원 12 Vdc 전류: 최대 3.1 A ##### 릴레이 * 2 A @ 30 VDC Resistive load * 1 A @ 30 VDC Inductive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사") 치수 공차는 ±0.3 mm입니다.  *** 알아두기 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. --- ### 규제 인증 정보 최종 업데이트 | **2025년 11월 10일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class B 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### Door Module 릴리스 노트 #### [📄️펌웨어 버전 1.2.2](/device/doormodule/release-notes/122) [릴리즈2022-01-05](/device/doormodule/release-notes/122) #### [📄️펌웨어 버전 1.2.1](/device/doormodule/release-notes/121) [릴리즈2021-03-29](/device/doormodule/release-notes/121) #### [📄️펌웨어 버전 1.2.0](/device/doormodule/release-notes/120) [릴리즈2020-06-05](/device/doormodule/release-notes/120) #### [📄️펌웨어 버전 1.1.5](/device/doormodule/release-notes/115) [릴리즈2019-06-14](/device/doormodule/release-notes/115) #### [📄️펌웨어 버전 1.1.4](/device/doormodule/release-notes/114) [릴리즈2018-11-28](/device/doormodule/release-notes/114) #### [📄️펌웨어 버전 1.1.3](/device/doormodule/release-notes/113) [릴리즈2018-04-13](/device/doormodule/release-notes/113) #### [📄️펌웨어 버전 1.1.2](/device/doormodule/release-notes/112) [릴리즈2017-02-13](/device/doormodule/release-notes/112) #### [📄️펌웨어 버전 1.0.15](/device/doormodule/release-notes/1015) [릴리즈2016-12-08](/device/doormodule/release-notes/1015) #### [📄️펌웨어 버전 1.0.14](/device/doormodule/release-notes/1014) [릴리즈2016-01-19](/device/doormodule/release-notes/1014) #### [📄️펌웨어 버전 1.0.13](/device/doormodule/release-notes/1013) [릴리즈2015-08-10](/device/doormodule/release-notes/1013) #### [📄️펌웨어 버전 1.0.0](/device/doormodule/release-notes/100) [릴리즈2015-01-30](/device/doormodule/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호1.0.0_150130) 릴리즈|2015-01-30 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.0.13 (빌드 번호 1.0.13_150810) 릴리즈|2015-08-10 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. SecuBlock 오류가 발생할 때 NACK 신호 출력 2. Wiegand 입력 간격 시간 수정 3. INIT 버튼을 누를 때 Supervised Input 설정값 초기화 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. Supervised Input 포트를 여러 번 접지할 경우 포트 번호가 잘못 표시되는 문제 --- ### 펌웨어 버전 1.0.14 (빌드 번호 1.0.14_160111) 릴리즈|2016-01-19 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. BioStation 2 또는 BioStation A2에 슬레이브 장치로 연결하여 FW 업그레이드를 수행 한 경우 OSDP ID가 0으로 변경되고 통신이 불가능한 문제 --- ### 펌웨어 버전 1.0.15 (빌드 번호 1.0.15_160429) 릴리즈|2016-12-08 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 수신된 패킷이 최대 OSDP 패킷 큐(Queue) 크기를 초과하는 경우 통신이 불가능한 문제 --- ### 펌웨어 버전 1.1.2 (빌드 번호 1.1.2_170103) 릴리즈|2017-02-13 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. OSDP * Manufacturer Specific Command 추가 (MFG\_RELAY\_ON, MFG\_RELAY\_OFF) * 알람 해제 지원 * Secure Session 상태에서 Secure Key 변경 기능 추가 --- ### 펌웨어 버전 1.1.3 (빌드 번호 1.1.3_171229) 릴리즈|2018-04-13 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. OSDP Secure Session으로 연결된 상태에서 응답하는 데이터가 존재할 경우 SEC\_BLK\_TYPE 값을 0x16으로 응답하고 데이터가 없을 경우 0x18로 응답 2. 최신 버전의 마스터 디바이스와 OSDP 호환성 검증 * FS2 AWB/D (V1.1.0) * BSA2-OEPW/OHPW/OIPW/OMPW (V1.5.0) * BS2-OEPW/OHPW/OIPW/OMPW (V1.6.0) * CS40 (V1.1.0) * BEW2-OAP/ODP/OHP/OAP(UL) (V1.2.0) * BSL2-OE/OM (V1.3.0) * BEP2-OA/OD/ODS (V1.1.0) --- ### 펌웨어 버전 1.1.4 (빌드 번호 1.1.4_181031) 릴리즈|2018-11-28 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. OSDP Secure Session으로 연결된 상태에서 응답하는 데이터가 존재할 경우 SEC\_BLK\_TYPE 값을 0x16으로 응답하고 데이터가 없을 경우 0x18로 응답 --- ### 펌웨어 버전 1.1.5 (빌드 번호 1.1.5_190306) 릴리즈|2019-06-14 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. XPass D2를 Wiegand로 연결해 사용할 때 Wiegand 형식을 256 bit로 설정할 경우 인증 실패 오류가 발생하는 문제 --- ### 펌웨어 버전 1.2.0 (빌드 번호 1.2.0_200604) 릴리즈|2020-06-05 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 장치 ID 변경 기능 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. RS-485 통신 시 일부 코드가 OSDP 표준을 준수하지 않아 Mac 오류가 발생하는 문제 --- ### 펌웨어 버전 1.2.1 (빌드 번호 1.2.1_210323) 릴리즈|2021-03-29 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. Wiegand 입력 신호가 하드웨어 버전에 관계없이 정상적으로 동작하도록 개선 * 하드웨어 리비전에 따른 Wiegand 회로 변경으로 인해 Wiegand 입력 신호가 반대로 동작하는 문제 수정 --- ### 펌웨어 버전 1.2.2 (빌드 번호 1.2.2_220103) 릴리즈|2022-01-05 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. RS-485 통신 관련 개선 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 11월 10일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/doormodule/product-specifications#specs.power)을 참고하세요. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 -20 °C ~ 60 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. --- ## Enclosure ### Enclosure 최종 업데이트 | **2025년 11월 10일** Enclosure는 CoreStation 전용 함체입니다. 백업 배터리, 탬퍼 스위치, 8채널 전원 분배 보드, 전원 상태 LED를 제공하며 CoreStation과 함께 뛰어난 성능을 보장합니다.  #### [안전을 위한 주의 사항→ 둘러보기](/device/enclosure/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/enclosure/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/enclosure/installation) 제품 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [제품 사양→ 둘러보기](/device/enclosure/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [부록→ 둘러보기](/device/enclosure/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 부록 최종 업데이트 | **2026년 6월 22일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. --- ### 시작하기 최종 업데이트 | **2026년 1월 20일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | | -------------------------------------------------------------------------------------- | ------------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------- | |  | |  | | | | 케이블 타이 x6 | | | |  | | 함체 (ENCR-10) | | 어스 케이블 | |  |  |  | | 고정용 나사 x4 | PVC 앵커 x4 | 제품 고정용 나사 x6 | |  |  |  | | 페라이트 코어 | 터미널 | 전원 장치 케이블 고정용 나사 | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. - ENCR-10 구성품에는 함체 고정용 나사, 제품 고정용 나사, 전원 장치 연결용 나사가 포함되어 있습니다. 각 나사의 용도에 맞추어 올바르게 사용하세요. * 함체 고정용 나사(직경: 4 mm, 길이: 25 mm) x4 * 제품 고정용 나사(직경: 3 mm, 길이: 5 mm) x6 * 전원 장치 케이블 고정용 나사(직경: 3 mm, 길이: 8 mm) x1 * 백업 배터리는 별매품입니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사") ##### 외부[](#외부 "외부에 대한 직접 링크 및 복사")  ##### 내부[](#내부 "내부에 대한 직접 링크 및 복사")  알아두기 LED 상태 표시등 및 배선 가이드 라벨은 CoreStation 용으로 함체에 부착되어 제공됩니다. 각 장치의 LED 상태 표시등 및 배선에 대한 자세한 내용은 해당 제품의 가이드를 참고하세요. * **[Output Module](https://docs.supremainc.com/device/outputmodule)** * **[Input Module](https://docs.supremainc.com/device/inputmodule)** --- ### 설치하기 최종 업데이트 | **2026년 11월 6일** 설치에 필요한 전체 과정과 장치의 연결 예시를 제공합니다. 각 장치의 기타 배선에 대한 자세한 내용은 해당 제품의 가이드를 참고하세요. * **[CoreStation](https://docs.supremainc.com/device/corestation_40)** * **[Output Module](https://docs.supremainc.com/device/outputmodule)** * **[Input Module](https://docs.supremainc.com/device/inputmodule)** 알아두기 제품 설치에 대한 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### CoreStation 설치[](#corestation-설치 "CoreStation 설치에 대한 직접 링크 및 복사") ##### 백업 배터리 고정[](#백업-배터리-고정 "백업 배터리 고정에 대한 직접 링크 및 복사") 배터리 벨크로 스트랩을 함체에 끼운 뒤 배터리를 고정하세요.  주의 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. 알아두기 * 백업 배터리는 별매품입니다. * 백업 배터리의 크기 및 단자의 모양과 크기를 반드시 확인하세요. 백업 배터리의 크기가 권장 사양보다 클 경우 함체에 장착할 수 없거나 장착한 뒤 함체가 닫히지 않을 수 있습니다. 또한 단자의 모양 및 크기가 다를 경우 제공된 케이블을 사용해 배터리를 연결할 수 없습니다.  ##### 제품 고정[](#제품-고정 "제품 고정에 대한 직접 링크 및 복사") 1. 함체에서 제품을 장착할 위치를 확인하세요.  2. 장착할 위치에 맞추어 제품을 함체에 올린 뒤 고정용 나사로 고정하세요.  알아두기 * ENCR-10은 벽에 고정하여 사용할 수 있도록 설계되었습니다. 설치 높이에 제한 없이 안전하고 사용하기에 편리한 위치에 설치하세요. - ENCR-10 구성품에는 함체 고정용 나사, 제품 고정용 나사, 전원 장치 연결용 나사가 포함되어 있습니다. 각 나사의 용도에 맞추어 올바르게 사용하세요. * 함체 고정용 나사(직경: 4 mm, 길이: 25 mm) x4 * 제품 고정용 나사(직경: 3 mm, 길이: 5 mm) x6 * 전원 장치 케이블 고정용 나사(직경: 3 mm, 길이: 8 mm) x1 ##### 전원 및 AUX 입력, 탬퍼 연결[](#전원-및-aux-입력-탬퍼-연결 "전원 및 AUX 입력, 탬퍼 연결에 대한 직접 링크 및 복사") 전원 장애를 막기 위해 무정전 전원 장치(UPS)를 연결하여 사용할 수 있으며, 전원 장애 감지기나 다른 장치의 접점 출력을 AUX IN 단자에 연결할 수 있습니다. 또한 탬퍼와 연결하여 외부 요인에 의해 함체가 열릴 경우 경보를 울리거나 이벤트 로그를 남길 수 있습니다.  주의 * 출입 통제 장치와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. * 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/enclosure/product-specifications#specs.power)을 참고하세요. * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. * 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. #### Output Module (OM-120) 설치[](#output-module-om-120-설치 "Output Module (OM-120) 설치에 대한 직접 링크 및 복사") ##### 백업 배터리 고정[](#백업-배터리-고정 "백업 배터리 고정에 대한 직접 링크 및 복사") 배터리 벨크로 스트랩을 함체에 끼운 뒤 배터리를 고정하세요.  주의 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. 알아두기 * 백업 배터리는 별매품입니다. * 백업 배터리의 크기 및 단자의 모양과 크기를 반드시 확인하세요. 백업 배터리의 크기가 권장 사양보다 클 경우 함체에 장착할 수 없거나 장착한 뒤 함체가 닫히지 않을 수 있습니다. 또한 단자의 모양 및 크기가 다를 경우 제공된 케이블을 사용해 배터리를 연결할 수 없습니다.  ##### 제품 고정[](#제품-고정 "제품 고정에 대한 직접 링크 및 복사") 1. 함체에서 제품을 장착할 위치를 확인하세요. 1개의 함체에 2개의 제품을 설치할 수 있습니다.  2. 장착할 위치에 맞추어 제품을 함체에 올린 뒤 고정용 나사로 고정하세요.  알아두기 * ENCR-10은 벽에 고정하여 사용할 수 있도록 설계되었습니다. 설치 높이에 제한 없이 안전하고 사용하기에 편리한 위치에 설치하세요. - ENCR-10 구성품에는 함체 고정용 나사, 제품 고정용 나사, 전원 장치 연결용 나사가 포함되어 있습니다. 각 나사의 용도에 맞추어 올바르게 사용하세요. * 함체 고정용 나사(직경: 4 mm, 길이: 25 mm) x4 * 제품 고정용 나사(직경: 3 mm, 길이: 5 mm) x6 * 전원 장치 케이블 고정용 나사(직경: 3 mm, 길이: 8 mm) x1 ##### 전원 및 AUX 입력 연결[](#전원-및-aux-입력-연결 "전원 및 AUX 입력 연결에 대한 직접 링크 및 복사") 전원 장애를 막기 위해 무정전 전원 장치(UPS)를 연결하여 사용할 수 있으며, 전원 장애 감지기나 다른 장치의 접점 출력을 AUX IN 단자에 연결할 수 있습니다.  주의 * 출입 통제 장치와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. * 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/enclosure/product-specifications#specs.power)을 참고하세요. * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. * 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. ##### 탬퍼 연결[](#탬퍼-연결 "탬퍼 연결에 대한 직접 링크 및 복사") 외부 요인에 의해 함체가 열릴 경우 경보를 울리거나 이벤트 로그를 남길 수 있습니다.  #### Input Module (IM-120) 설치[](#input-module-im-120-설치 "Input Module (IM-120) 설치에 대한 직접 링크 및 복사") ##### 백업 배터리 고정[](#백업-배터리-고정 "백업 배터리 고정에 대한 직접 링크 및 복사") 배터리 벨크로 스트랩을 함체에 끼운 뒤 배터리를 고정하세요.  주의 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. 알아두기 * 백업 배터리는 별매품입니다. * 백업 배터리의 크기 및 단자의 모양과 크기를 반드시 확인하세요. 백업 배터리의 크기가 권장 사양보다 클 경우 함체에 장착할 수 없거나 장착한 뒤 함체가 닫히지 않을 수 있습니다. 또한 단자의 모양 및 크기가 다를 경우 제공된 케이블을 사용해 배터리를 연결할 수 없습니다.  ##### 제품 고정[](#제품-고정 "제품 고정에 대한 직접 링크 및 복사") 1. 함체에서 제품을 장착할 위치를 확인하세요. 1개의 함체에 2개의 제품을 설치할 수 있습니다.  2. 장착할 위치에 맞추어 제품을 함체에 올린 뒤 고정용 나사로 고정하세요.  알아두기 * ENCR-10은 벽에 고정하여 사용할 수 있도록 설계되었습니다. 설치 높이에 제한 없이 안전하고 사용하기에 편리한 위치에 설치하세요. - ENCR-10 구성품에는 함체 고정용 나사, 제품 고정용 나사, 전원 장치 연결용 나사가 포함되어 있습니다. 각 나사의 용도에 맞추어 올바르게 사용하세요. * 함체 고정용 나사(직경: 4 mm, 길이: 25 mm) x4 * 제품 고정용 나사(직경: 3 mm, 길이: 5 mm) x6 * 전원 장치 케이블 고정용 나사(직경: 3 mm, 길이: 8 mm) x1 ##### 전원 및 AUX 입력 연결[](#전원-및-aux-입력-연결 "전원 및 AUX 입력 연결에 대한 직접 링크 및 복사") 전원 장애를 막기 위해 무정전 전원 장치(UPS)를 연결하여 사용할 수 있으며, 전원 장애 감지기나 다른 장치의 접점 출력을 AUX IN 단자에 연결할 수 있습니다.  주의 * 출입 통제 장치와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. * 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/enclosure/product-specifications#specs.power)을 참고하세요. * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. * 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. ##### 탬퍼 연결[](#탬퍼-연결 "탬퍼 연결에 대한 직접 링크 및 복사") 외부 요인에 의해 함체가 열릴 경우 경보를 울리거나 이벤트 로그를 남길 수 있습니다.  --- ### 제품 사양 최종 업데이트 | **2025년 12월 3일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 일반[](#specs.general) ##### 모델명 ENCR-10 ##### 지원 제품 * CoreStation (CS-40) * Output Module (OM-120) * Input Module (IM-120) ##### LED * 배터리 상태 표시등 * AC 상태 표시등 ##### 재질 ABS 플라스틱 ##### 동작 온도 0 °C ~ 50 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 95 %, 비응축 #### 전원 공급 장치[](#specs.power_supply) ##### 모델명 PSC-160A-C ##### 공급 업체 MEANWELL ##### Input * 전압 범위: 110 ~ 240 VAC * 주파수 범위: 50/60 Hz ##### Output 13.8 Vdc * 정격 전류: 11.6 A * 정격 전력: 160 W #### 백업 배터리[](#specs.backup_battery) ##### 모델명 ES7-12 ##### 공급 업체 ROCKET ##### 전압 12 VDC ##### 용량 7 Ah #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사") 치수 공차는 ±0.3 mm입니다.  *** 알아두기 * 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. * 백업 배터리는 별매품입니다. 주의 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 11월 10일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/enclosure/product-specifications#specs.power)을 참고하세요. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 0 °C ~ 50 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. --- ## Eula ### 최종 사용자 라이선스 계약 최종 업데이트 | **2026년 7월 16일** **㈜슈프리마**
**소프트웨어 라이선스 계약** **소프트웨어 또는 함께 제공되는 문서 (이하, "소프트웨어")를 설치하거나 사용하기 전에 본 계약 조건을 주의깊게 읽어주시기 바랍니다.** **본 소프트웨어 라이선스 계약 (이하, "본 계약")은 귀하와 ㈜슈프리마 (이하, "회사")가 별도의 계약을 체결하지 않는 한 귀하의 소프트웨어 사용에 적용됩니다.** 회사는 귀하가 본 계약의 모든 조건에 동의하는 경우에만 귀하에게 소프트웨어 라이선스를 부여하고자 합니다. "동의합니다"를 클릭하거나 소프트웨어를 설치 또는 사용함으로써, 귀하는 본 계약을 이해하고 모든 조건을 준수하는데 동의하게 됩니다. 귀하가 회사 또는 기타 법인을 대신하여 본 계약의 조건에 동의하는 경우, 귀하는 해당 회사 또는 기타 법인을 본 계약의 조건에 구속할 권한이 있음을 보증하며, 그러한 경우 "귀하" 및 "귀하의"는 해당 회사 또는 기타 법인을 지칭합니다. 귀하가 본 계약의 모든 조건에 동의하지 않는 경우, 회사는 귀하에게 소프트웨어 라이선스를 부여하지 않을 것이며, 귀하는 "동의하지 않습니다"를 클릭해야 하거나 소프트웨어를 설치 또는 사용할 수 없으며, 라이선스 비용을 지불한 경우 전액 환불을 위해서는 구매일로부터 30일 이내에 지역 판매업체에 문의해야 합니다. "동의합니다"를 클릭하거나 소프트웨어를 설치 또는 사용하는 경우, 지불한 라이선스 비용은 환불되지 않습니다. #### 1. 라이선스[](#1-라이선스 "1. 라이선스에 대한 직접 링크 및 복사") 귀하가 본 계약의 조건을 준수하는 것을 전제로, 회사는 귀하의 내부 업무 목적에 한하여 관련 하드웨어 제품(이하, "하드웨어 제품")에 연결된 컴퓨터 한 대에 소프트웨어 사본 하나를 '실행' (이하 정의됨)할 수 있는 비독적점이고 양도 불가능하며 철회 가능한 라이선스를 부여합니다. 본 계약이 귀하에게 명시적으로 부여한 권한 이외의 모든 소프트웨어에 대한 권한은 회사에 있습니다. 본 계약에서 '실행하다' 또는 '실행'은 회사가 설계한대로 기능하도록 소프트웨어를 로딩, 설치 및 작동하는 것을 의미합니다. #### 2. 제한[](#2-제한 "2. 제한에 대한 직접 링크 및 복사") 회사의 사전 서면 승인 없이, 귀하는 소프트웨어를 (1) 복제 (로딩이나 설치 과정 제외) 또는 수정(새로운 기능을 추가하거나 소프트웨어의 기능을 변경하는 개작 포함); (2) 제3자에게 양도, 재 라이선스 부여, 대여 또는 배포; 또는 (3) 소프트웨어를 네트워크나 파일 공유 서비스에 업로드 하거나 호스팅, 애플리케이션 서비스 제공 업체, 서비스 관리국, 서비스형 소프트웨어('SaaS') 또는 다른 유형의 서비스를 통하는 방법을 포함하여 어떠한 방식으로든 다수의 제3자가 사용할 수 있도록 하는 행위; (4) 소프트웨어의 전체 또는 일부에 대한 역어셈블, 역파일 또는 역설계하거나 제3자가 그렇게 하도록 허용하거나 권한을 부여하는 행위를 해서는 안 됩니다. 단, 그러한 제한이 법에 의하여 시행될 수 없는 경우는 예외입니다. #### 3. 오픈 소스[](#3-오픈-소스 "3. 오픈 소스에 대한 직접 링크 및 복사") 귀하는 소프트웨어에 제3자의 오픈 소스 소프트웨어 라이선스가 적용되는 오픈 소스 소프트웨어 (이하 "OSS")가 포함될 수 있음을 인정합니다. 본 계약은 해당 OSS 라이선스에서 규정한 귀하의 권리를 제한하거나 대체하는 권리를 부여하지 않습니다. 설치가 완료되면, OSS목록과 이용약관이 포함된 페이지를 가리키는 "도움말" 링크를 클릭하세요. 나열된 OSS는 귀하에게 편의 및 정보제공만을 위한 것이며, 귀하에게는 해당 OSS 라이선스에 명시된 사용권만 부여됩니다. #### 4. 소유권[](#4-소유권 "4. 소유권에 대한 직접 링크 및 복사") 본 소프트웨어는 사용만 허가된 것이고 매도된 것은 아닙니다. 회사는 지식재산권을 포함한 소프트웨어에 대한 일체의 권한을 소유합니다. 본 소프트웨어는 저작권 및 기타 지식재산권 관련 법률, 그리고 국제 조약에 의하여 보호됩니다. 귀하는 귀하에게 제공될 당시 명시된 저작권, 상표 및 기타 재산권 고지 또는 표시를 삭제하거나 어떠한 방식으로든 변경해서는 안 됩니다. #### 5. 데이터 수집 및 개인 정보 보호[](#5-데이터-수집-및-개인-정보-보호 "5. 데이터 수집 및 개인 정보 보호에 대한 직접 링크 및 복사") 라이선스의 초기 유효성 검증을 위해 소프트웨어는 인터넷에 연결하여 라이선스 서버에 접속합니다. 유효성 검증 과정에서, 소프트웨어는 컴퓨터의 MAC 주소를 읽고 회사는 이 데이터를 라이선스 서버에 저장합니다. 소프트웨어를 설치하고 사용함으로써, 귀하는 라이선스 목적으로 필요할 때 MAC 주소가 처리될 수 있다는 데 동의하게 됩니다. 소프트웨어에는 사용자 성명, 연락처, 바이너리 지문/얼굴 템플릿 생체 인식 데이터, 얼굴 이미지 및 로그 데이터와 같은 특정 개인 데이터를 처리할 수 있는 기능이 포함될 수 있습니다. (이하 "개인정보") 귀하는 다음 사항에 대하여 전적인 책임이 있음에 동의합니다: (1) 무단 접속으로부터 귀하의 컴퓨터와 하드웨어 제품이 안전하도록 소프트웨어를 사용하는 것; (2) 모든 관련 법률을 준수하여 소프트웨어를 사용하는 것; 그리고 (3) 사이트 관리자의 경우 최종 사용자들의 개인 데이터 처리를 위하여 그들에게 관련 법률이 요구하는 적절한 통지를 하고 유효한 동의를 얻어 유지하는 것. #### 6. 기간[](#6-기간 "6. 기간에 대한 직접 링크 및 복사") 본 계약에 따라 부여된 라이선스는 본 계약에 의하여 해지되지 않는 한 무기한 유효합니다. 귀하는 귀하가 소유하거나 통제하고 있는 소프트웨어를 파기함으로써 언제라도 본 계약을 해지할 수 있습니다. 귀하가 본 계약 조건을 위반한다면, 본 계약에 따라 부여된 라이선스는 회사의 고지없이 자동적으로 해지될 수 있습니다. 해지 시, 귀하는 소프트웨어 사용을 즉시 중단하고 귀하가 소유하거나 통제하는 소프트웨어를 파기해야 합니다. 본질 상 해지 후에도 유지되어야 하는 양 당사자의 권리와 의무는 본 계약의 해지 후에도 효력을 유지합니다. #### 7. 보증 제한[](#7-보증-제한 "7. 보증 제한에 대한 직접 링크 및 복사") 회사는 구매일로부터 1년까지 본 소프트웨어의 재료 및 제조 기술에 중대한 결함이 없으며 중요한 사항에 있어서 소프트웨어가 모든 제반 문서에 따라 작동할 것임을 보증합니다. 상기 보증을 위반한 경우, 회사가 부담하는 귀하에 대한 유일하고 배타적인 보상방법으로서 회사는 재량에 따라 해당 소프트웨어를 수정하거나 교체할 것입니다. 회사는 해당 소프트웨어가 귀하의 요구 사항을 충족하고, 귀하가 선택한 매체와 조합되어 운영될 것이며, 해당 운영이 오류가 없거나 중단되지 않고, 관련 모든 소프트웨어 오류가 수정될 것이라는 등 사용자 개별 요구조건을 충족시키는 어떠한 보증도 하지 않습니다. 본 조에 명시된 보증은 회사가 귀하에게 소프트웨어를 무료로 제공하는 경우에는 적용되지 않습니다. 소프트웨어의 문제가 사고, 과실, 남용, 부적절한 설치 또는 오용으로 발생한 경우 상기 보증은 유효하지 않습니다. #### 8. 하자 보증의 부인[](#8-하자-보증의-부인 "8. 하자 보증의 부인에 대한 직접 링크 및 복사") 소프트웨어는 "있는 그대로" 제공됩니다. 전항에 명시된 제한적 보증을 제외하고 회사는 상품성, 특정 목적에의 적합성, 비침해성과 거래관행에서 비롯된 보증 및 조건을 포함한 모든 명시적이고 묵시적인 보증 및 조건을 부인합니다. 회사는 본 계약에 명시된 것을 제외하고 회사 또는 제3자가 제공한 정보 (구두로든 문서로든)나 조언, 권고에 대하여 어떠한 보증도 하지 않습니다. 소프트웨어는 귀하의 하드웨어에 귀하의 회사 직원 정보 수집이 가능합니다. 이러한 개인 데이터는 회사가 수집하거나 저장하지 않으며 귀하의 관할 법률에 따른 정보 처리의 모든 책임은 귀하가 부담합니다. #### 9. 책임의 제한[](#9-책임의-제한 "9. 책임의 제한에 대한 직접 링크 및 복사") 본 계약서에 포함된 그와 반대되는 어떠한 것에도 불구하고, 회사의 귀하에 대한 총 책임은, 어떠한 법적인 이론과 해석 하에서도, 지역 판매업체가 직접적인 손해에 대하여 제공하는 환불금액에 한정하며, 그 금액은 해당 소프트웨어에 대하여 귀하가 지역 판매업체에게 지불한 가격을 넘지 아니합니다. 어떠한 경우에도, 회사는 특별, 간접, 부대, 징벌적, 결과적 손해 (데이터 손실, 이익 손실 또는 기타 금전 손실 포함)에 대하여 또는 본 계약과 관련된 또는 소프트웨어의 실행이나 실행 불가와 관련된 제품 대체 비용에 대하여 – 그 손해 또는 비용이 계약, 보증, 불법행위 (과실 포함), 엄격 책임 또는 다른 어떠한 책임하에서 발생하였다고 하더라도 그리고 회사가 그 손해의 가능성을 사전에 고지 받은 경우라 하더라도 - 책임지지 않습니다. 본 계약 상 명시된 제한적 보상에 의하여, 배상의 주요 목적을 달성하지 못하는 경우에도 본 책임의 제한 조항은 유효하게 적용됩니다. #### 10. Remote Access 기능 사용 동의[](#remote-access-agreement "10. Remote Access 기능 사용 동의에 대한 직접 링크 및 복사") 본 기능은 제3자인 ngrok의 터널링 서비스를 통해 제공됩니다. BioStar는 원격 연결 지원을 위해 ngrok API만을 호출하며, 인터넷 연결의 보안성, 안정성, 지속성은 전적으로 ngrok 서비스에 의존합니다. 따라서, 슈프리마는 고의 또는 중대한 과실이 없는 한, ngrok 서비스의 장애, 보안 취약점, 데이터 손실 등으로 인해 발생한 손해에 대해 어떠한 책임도 지지 않습니다. 또한, 본 서비스를 연계하여 발생하는 문제에 대해서도 책임을 지지 않습니다. 사용자는 본 제3자 서비스 이용에 수반되는 위험을 인지하고 이에 동의합니다. 이에는 아래에 명시된 ngrok 이용약관(Terms of Service)의 보증의 부인(Disclaimer of Warranties) 및 책임의 한계(Limitation of Liability) 조항에 따라, ngrok의 책임이 제한되는 범위 내에서 슈프리마의 책임 또한 동일한 한도로 제한됨이 포함됩니다. * [ngrok 이용약관 전문](https://ngrok.com/tos) | 보증의 부인 (Disclaimer of Warranties) | | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | 사용자는 본 서비스를 자신의 책임하에 이용하며, 서비스는 “있는 그대로(AS IS)” 및 “제공 가능한 범위 내(AS AVAILABLE)”에서 제공된다는 점을 명시적으로 이해하고 이에 동의합니다.
본 약관의 어떠한 내용도 적용 법률에 따라 합법적으로 배제되거나 제한될 수 없는 ngrok의 보증 또는 책임을 배제하거나 제한하지 않습니다.
ngrok은 서비스에 대해 명시적 보증을 하지 않으며, 상품성, 특정 목적에의 적합성, 비침해성에 대한 묵시적 보증을 포함한 모든 명시적 및 묵시적 보증을 부인합니다.
이에 더하여, ngrok은 다음 사항에 대해 어떠한 보증도 하지 않습니다.
(A) 사용자의 서비스 이용이 사용자의 요구사항을 충족할 것
(B) 서비스 이용이 중단 없이, 적시에, 안전하게 또는 오류 없이 제공될 것 | | 책임의 한계 (Limitation of Liability) | | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | 사용자는 관련 법률이 허용하는 범위 내에서, ngrok이 계약 위반, 불법행위 또는 기타 법적 이론에 근거하여 다음과 같은 손해에 대해 책임을 지지 않음을 명시적으로 이해하고 동의합니다.
(A) ngrok 서비스 또는 자료의 오류, 데이터 손실·부정확성·훼손, 대체 상품·서비스·기술의 조달 비용, 이익 또는 영업 손실
(B) 간접적, 징벌적, 우발적, 특수 또는 결과적 손해 (ngrok이 그러한 손해의 가능성을 통보받았는지 여부와 무관함)
(C) ngrok의 합리적인 통제를 벗어난 사안
(D) 총 책임 금액이 (I) 미화 100달러 또는 (II) 책임 발생 6개월 이전에 사용자가 ngrok 서비스에 대해 지불했거나 지불해야 할 금액 중 더 큰 금액을 초과하는 경우 | #### 11. 환불 정책[](#11-환불-정책 "11. 환불 정책에 대한 직접 링크 및 복사") 귀하의 지역 판매업체는 지불된 라이선스 비용을 환불할 의무와 책임이 있으며 해당 비용은 지역 판매업체의 환불 정책에 따라 환불됩니다. 소프트웨어를 사용하지 않으려면 "동의하지 않습니다"를 클릭해야 하며 설치하거나 사용해서는 안 되고 구매일로부터 30일 이내에 지역 판매업체에 전액 환불을 요청해야 합니다. 일단 "동의합니다"를 클릭하고 소프트웨어의 시리얼 번호를 입력하게 되면 사용한 것으로 간주되므로 어떠한 경우에도 환불은 불가합니다. #### 12. 면책[](#12-면책 "12. 면책에 대한 직접 링크 및 복사") 귀하는 다음으로 인한 일체의 청구에 대하여 회사와 그 계열사 및 자회사를 면책하고 방어해야 합니다: (1)제3자의 지식재산권, 개인정보 또는 기타 권리 침해; (2) 상해, 사망, 또는 재산 손망실; (3) 본 계약 조건 위반; 및/또는 (4) 관련 법률 위반. 이 경우 회사는 그러한 청구, 소송 또는 법적조치에 대하여 귀하에게 서면으로 통지할 것입니다. #### 13. 수출 관련 법률[](#13-수출-관련-법률 "13. 수출 관련 법률에 대한 직접 링크 및 복사") 귀하는 원산지, 목적지 또는 사용지 등에서 부과하는 모든 수출입 통제 및 관련 규정을 따를 것에 동의합니다. 귀하는 소프트웨어나 관련 기술 자료, 완제품 등 어떠한 것도 해당 법령과 규정에서 제한하는 목적으로 수출하거나 재수출(직접적 또는 간접적으로) 하지 않을 것에 동의합니다. #### 14. 준거법[](#14-준거법 "14. 준거법에 대한 직접 링크 및 복사") 본 계약은 법 상충의 원칙에 관계없이 대한민국 법에 의해 구속되며 해석됩니다. 국제 물품 판매 계약에 관한 UN 협약(The United Nations Convention on Contracts for the International Sale of Goods)은 적용되지 않습니다. #### 15. 중재[](#15-중재 "15. 중재에 대한 직접 링크 및 복사") 본 계약 또는 본 계약의 위반, 종료, 무효와 관련한 분쟁이나 청구가 있는 경우, 신의성실을 기반으로 한 상호 협의로 문제를 해결하기 위한 모든 시도가 이루어져야 합니다. 그러한 모든 시도에도 합리적인 시간 안에 해당 분쟁이 해결되지 아니할 경우에는 중재로 해결합니다. 해당 사안은 대한민국 상사 중재원의 국내(국제) 중재법 및 대한민국 법에 의거하여 서울에서 최종적으로 해결합니다. #### 16. 기타 일반 조건[](#16-기타-일반-조건 "16. 기타 일반 조건에 대한 직접 링크 및 복사") 귀하는 본 계약 또는 계약 상의 권리를 회사의사전 허가 없이 양도 또는 이전할 수 없으며, 허가 없이 귀하가 양도 또는 이전하려 하거나 이전하는 경우, 무효가 됩니다. 본 계약에 명시된 경우를 제외하고, 일방 당사자가 본 계약에 따른 보상 또는 배상을 한 것은 본 계약 또는 다른 보상이나 배상에 대한 권한에 영향을 주지 않습니다. 본 계약에 따라 허가되거나 요구되는 모든 고지 또는 승인은 서면으로 작성되어야 하고, 전자 우편, 팩스, 특급배송 또는 등기 우편으로 전달되어야 하며, 각각의 경우에 송달 완료시에 해당 고지 또는 승인을 받은 것으로 간주됩니다. 모든 통지 또는 승인은 해당 주문서 또는 인보이스에 명시된 주소로 전달되거나 본 조항에 따라 일방 당사자가 상대방에게 지정한 다른 주소로 전달되어야 합니다. 일방 당사자가 본 계약의 특정 조항 이행에 실패했더라도 해당 조항 또는 기타 조항의 향후 실행을 포기한 것으로 여겨지지 않습니다. 본 계약 조항의 어떠한 포기, 변경 또는 수정도 양 당사자의 권한 있는 대표자가 서면에 날인하지 않으면 효력이 없습니다. 본 계약의 어떤 조항이라도 실행 불가능하거나 무효로 되는 경우, 그 조항은 가능한 최대 범위까지 실행될 것이며, 그 밖의 다른 조항은 그 효력을 유지합니다. 본 계약은 계약 대상에 대한 양 당사자간의 완전하고 유일한 합의이며, 귀하와 회사가 별도의 계약을 체결하지 않는 한 계약 대상에 대한 구두 또는 계약 전 제안사항, 양당사자 간의 협의 등을 무효화합니다. 귀하의 발주서 또는 기타 주문서의 조건이 본 계약 조건과 상충되는 경우, 해당 조건은 회사에 의해 거절되며 무효로 간주됩니다. #### 17. 연락처[](#17-연락처 "17. 연락처에 대한 직접 링크 및 복사") 본 계약에 대한 문의 사항이 있는 경우
-  + : 얼굴로 인증한 뒤 PIN을 입력하는 모드입니다. | | 카드 | - : 카드만 사용하는 모드입니다.
-  + : 카드로 인증한 뒤 얼굴로 인증하는 모드입니다.
-  + : 카드로 인증한 뒤 PIN을 입력하는 모드입니다.
-  +  / : 카드로 인증한 뒤 얼굴로 인증하거나 PIN을 입력하는 모드입니다.
-  +  + : 카드로 인증한 뒤 얼굴 인증과 PIN 입력을 모두 사용하는 모드입니다. | | ID | -  + : ID를 입력한 뒤 얼굴로 인증하는 모드입니다.
-  + : ID를 입력한 뒤 PIN을 입력하는 모드입니다.
-  +  / : ID를 입력한 뒤 얼굴로 인증하거나 PIN을 입력하는 모드입니다.
-  +  + : ID를 입력한 뒤 얼굴 인증과 PIN 입력을 모두 사용하는 모드입니다. | 알아두기 * 스케줄은 BioStar X에서 설정할 수 있습니다. 설정한 스케줄이 없다면 항상 사용만 선택할 수 있습니다. * 스케줄 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-schedule)를 참고하세요. 6. 설정을 저장하려면 OK를 누르세요. ##### 인증 모드 편집[](#인증-모드-편집 "인증 모드 편집에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 수정할 인증 모드를 선택하세요. 4. [인증 모드 등록](#registering-auth-mode)을 참고하여 인증 모드를 수정한 뒤 OK를 누르세요. ##### 인증 모드 삭제[](#인증-모드-삭제 "인증 모드 삭제에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 을 누른 뒤 삭제할 항목을 선택하세요. 여러 개를 선택할 수도 있습니다. 4. 선택한 항목을 삭제하려면 OK를 누르세요. #### 인증 옵션[](#인증-옵션 "인증 옵션에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 인증 옵션에서 원하는 항목을 변경하세요.  * 주변 밝기: 주변의 밝기를 감지하여 IR LED의 세기를 조절합니다. 설치 환경에 따라 설정을 변경하세요. * 모션 센서 감도: 장치 주변에 움직임을 감지하는 감도를 설정합니다. 모션 센서 감도를 끔으로 설정한 경우, 얼굴을 인증하려면 화면을 터치한 뒤 인증을 진행하세요. * 인증 대기 시간: 설정한 시간 동안 인증을 완료하지 못하면 인증에 실패합니다. * 서버 매칭: 서버 매칭을 사용하면 장치가 아닌 BioStar X에서 사용자 인증을 수행합니다. 장치에 저장된 사용자 정보가 많거나 크리덴셜 정보가 저장된 장치를 외부에 노출하고 싶지 않은 경우 유용하게 사용할 수 있습니다. 알아두기 * 서버 매칭은 카드, ID만 사용할 수 있습니다. * 서버 매칭을 사용할 경우 장치와 BioStar X에서 서버 매칭을 활성화해야 합니다. BioStar X 서버 매칭 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-server-server#servermatching)를 참고하세요. * 얼굴 포즈 변화: 얼굴을 등록할 때 얼굴의 위치, 각도, 거리에 대한 민감도를 설정합니다. 정밀한 얼굴 템플릿을 얻으려면 높게 설정하세요. * 등록 대기 시간: 설정한 시간 동안 얼굴을 등록하지 못하면 얼굴 등록이 취소됩니다. * 등록얼굴 중복검사: 얼굴 등록 시 중복 얼굴 여부를 검사할 수 있습니다. #### 얼굴 인식[](#얼굴-인식 "얼굴 인식에 대한 직접 링크 및 복사") 얼굴 인증에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 얼굴 인식에서 원하는 항목을 변경하세요.  * 보안 등급: 1:N 인증을 위한 보안 등급을 설정할 수 있습니다. * 그룹 매칭: 그룹 매칭 사용 여부를 확인할 수 있습니다. 그룹 매칭을 사용하면 여러 사용자의 얼굴을 그룹으로 지정하여 인증 속도를 높일 수 있습니다. * 하위 호환성 (사용자 등록 v1.0.1): 얼굴 템플릿을 등록한 장치의 펌웨어가 v1.0.1 또는 이전 버전일 경우 이 옵션을 켜세요. * 위조 얼굴 등록 검사 강화: 사진 등의 위조 얼굴을 이용한 사용자 등록을 방지할 수 있습니다. 1단계부터 3단계까지 강도를 설정할 수 있으며, 단계가 높아질수록 검사 강도가 강화됩니다. * 빠른 얼굴 등록: 빠른 얼굴 등록 사용 여부를 설정할 수 있습니다. 빠른 얼굴 등록을 활성화하면 얼굴 등록 절차가 1단계로 설정되며, 비활성화할 경우 3단계로 설정됩니다. 알아두기 * 그룹 매칭은 BioStar X에서 설정할 수 있습니다. * 위조 얼굴 등록 검사 강화를 높은 단계로 설정할 경우 실제 얼굴의 등록이 거부될 수 있습니다. 등록을 실패할 경우 다시 시도하거나 검사 강도를 낮추세요. * 고품질의 얼굴 템플릿을 등록하려면 빠른 얼굴 등록을 비활성화하세요. #### 근태 모드[](#근태-모드 "근태 모드에 대한 직접 링크 및 복사") 근태 모드 등록 방법을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 근태 모드에서 원하는 항목을 변경하세요.  * 근태 모드: 근태 모드를 사용할 방법을 설정할 수 있습니다. * 근태 코드: 근태 이벤트를 등록할 수 있습니다. * 근태 등록 필요: 사용자가 인증할 때 근태 이벤트를 반드시 선택하도록 설정할 수 있습니다. 근태 모드를 수동변경으로 설정했을 때 사용할 수 있습니다. * 근태 고정 키: 관리자가 선택한 근태 이벤트만 사용하도록 설정할 수 있습니다. 근태 모드를 고정으로 설정했을 때 사용할 수 있습니다. * 작업 코드: 작업 코드 사용 여부를 선택할 수 있습니다. --- ### 이벤트 로그 최종 업데이트 | **2025년 11월 10일** 장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다. #### 이벤트 로그 검색[](#이벤트-로그-검색 "이벤트 로그 검색에 대한 직접 링크 및 복사") 조건을 설정하여 로그를 검색할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 특정 이벤트를 검색하려면 을 누른 뒤 원하는 항목을 변경하세요.  4. 검색 조건을 설정하고 OK를 누르면 조건에 맞는 로그가 화면에 나타납니다. #### 이벤트 로그 상세보기[](#이벤트-로그-상세보기 "이벤트 로그 상세보기에 대한 직접 링크 및 복사") 로그의 상세 내용을 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 세부 내용을 확인할 로그를 누르세요.  #### 전체 로그 삭제[](#전체-로그-삭제 "전체 로그 삭제에 대한 직접 링크 및 복사") 저장된 로그를 모두 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 전체 로그를 삭제하려면 을 선택한 뒤 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. #### 로그 사용량 보기[](#로그-사용량-보기 "로그 사용량 보기에 대한 직접 링크 및 복사") 로그 사용 현황을 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그 → 을 누르세요. 장치의 이벤트 로그 및 이미지 로그 사용량을 확인할 수 있습니다.  --- ### 시작하기 최종 업데이트 | **2025년 11월 12일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | | ---------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------- | --------------------------------------------------------------------------------------------- | |  |  |  | | FaceStation 2 | 벽걸이용 브래킷 | 드릴링 템플릿 | | | | | | | --------------------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------- | -------------------------------------------------------------------------------------------- | |  |  |  |  | | 연결 케이블 | 다이오드 | 120 Ω 저항 | 브래킷 고정용 나사(별 모양) | |  |  |  |  | | PVC 앵커 x4 | 고정용 나사 x4 | 퀵 가이드 | 오픈소스라이선스 가이드 | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. - 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사")  * **마이크**: 인터폰 연결 시 사용자의 음성을 전달합니다. * 마이크를 가리거나 막으면 음성 전달이 원활하지 않을 수 있습니다. * **디스플레이**: 동작을 위한 UI를 제공합니다. * **적외선 카메라**: 적외선 이미지를 촬영합니다. * **비주얼 카메라**: 실제 이미지를 촬영합니다. * **RF 카드 및 모바일 출입카드 인식부**: 출입을 위해 RF 카드 또는 모바일 출입카드를 인식시키는 부분입니다. * **스피커**: 소리를 들을 수 있습니다. * **USB 메모리 슬롯**: USB 메모리를 연결합니다. * 슈프리마 열화상 카메라(TCM10-FS2)와 USB 메모리는 동시에 사용할 수 없습니다. * **미니 USB 케이블 슬롯**: 향후 지원 예정입니다. * **Input (4핀)**: Input 케이블을 연결합니다. * **RS-485 (4핀)**: RS-485 케이블을 연결합니다. * **릴레이 (3핀)**: 릴레이 케이블을 연결합니다. * **전원 (2핀)**: 전원 케이블을 연결합니다. * **이더넷**: 이더넷 케이블을 연결합니다. * **Wiegand 입력 (4핀)**: Wiegand 입력 케이블을 연결합니다. * **Wiegand 출력 (4핀)**: Wiegand 출력 케이블을 연결합니다. #### 케이블 및 커넥터[](#케이블-및-커넥터 "케이블 및 커넥터에 대한 직접 링크 및 복사") ##### 전원[](#전원 "전원에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------------ | | 1 | PWR +VDC | 빨간색(흰띠) | | 2 | PWR GND | 검은색(흰띠) | ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------- | ------ | | 1 | RLY NO | 흰색 | | 2 | RLY COM | 파란색 | | 3 | RLY NC | 주황색 | ##### RS-485[](#rs-485 "RS-485에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------ | | 1 | 485 TRXP | 파란색 | | 2 | 485 TRXN | 노란색 | | 3 | 485 GND | 검은색 | | 4 | SH GND | 회색 | ##### Input[](#input "Input에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | --------- | ------ | | 1 | INPUT0 | 빨간색 | | 2 | INPUT1 | 노란색 | | 3 | INPUT GND | 검은색 | | 4 | SH GND | 회색 | ##### Wiegand 입출력[](#wiegand-입출력 "Wiegand 입출력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | #### 올바른 얼굴 등록 및 인증 방법[](#올바른-얼굴-등록-및-인증-방법 "올바른 얼굴 등록 및 인증 방법에 대한 직접 링크 및 복사") ##### 얼굴 등록 시 주의 사항[](#cautions-enrolling-faces "얼굴 등록 시 주의 사항에 대한 직접 링크 및 복사") * 얼굴을 등록할 때 장치와 얼굴의 거리를 40~80 cm로 유지하세요. - 표정이 변하지 않도록 주의하세요. - 마스크, 모자, 안대를 착용하지 마세요. - 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. - 고개를 들거나 숙이지 마세요. - 진한 화장을 하지 마세요. - 눈을 감지 마세요. * 화면에 양쪽 어깨가 모두 나타나도록 하세요. - 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. * 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. * 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. ##### 얼굴 인증 시 주의 사항[](#cautions-authenticating-face "얼굴 인증 시 주의 사항에 대한 직접 링크 및 복사") * 장치의 화면 중앙에 얼굴이 나타나도록 하세요. 위치 가이드가 표시될 경우 화면의 안내에 따라 얼굴을 인증하세요. * 모자, 마스크, 선글라스, 안대 등으로 얼굴의 일부를 가릴 경우 인증에 실패할 수 있습니다. 눈썹과 얼굴을 모두 장치가 인식할 수 있도록 얼굴을 가리지 마세요. * 장치와의 거리가 40~80 cm 떨어진 위치에서 인증하세요. - 장치의 화면에 양쪽 어깨가 모두 나타나도록 하세요. 좌우 어깨의 대칭이 맞지 않을 경우 인증에 실패할 수 있습니다. 움직이지 말고, 정면으로 서서 얼굴을 인증하세요. --- ### 설치하기 최종 업데이트 | **2026년 6월 25일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 브래킷 및 제품 고정[](#브래킷-및-제품-고정 "브래킷 및 제품 고정에 대한 직접 링크 및 복사") ##### 일반 브래킷[](#일반-브래킷 "일반 브래킷에 대한 직접 링크 및 복사") 1. 제공된 드릴링 템플릿을 이용하여 제품을 장착할 위치를 정하세요.  알아두기 * 장치를 설치할 최적의 높이는 110 cm입니다. - 장치를 직사 광선이나 자외선에 직접 노출된 장소에 설치하지 마세요. - 사용자가 얼굴을 인증할 때 얼굴에 직사광선이 닿지 않도록 설치 위치를 조정하세요. 2. 제품을 장착할 위치에 고정용 나사를 이용하여 브래킷을 단단히 고정하세요.  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 283 mm | | 120 mm | 275 mm | | 150 mm | 260 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 3. 고정된 브래킷 위에 제품을 장착하세요.  4. 제품 고정용 나사를 돌려 제품과 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. ##### 틸팅 브래킷[](#틸팅-브래킷 "틸팅 브래킷에 대한 직접 링크 및 복사") 전용 틸팅 브래킷을 통해 설치 환경에 맞춰 인증 각도를 조절할 수 있습니다. 틸팅 브래킷은 별매품입니다. 1. 제공된 드릴링 템플릿을 이용하여 제품을 장착할 위치를 정하세요.  알아두기 * 장치를 설치할 최적의 높이는 110 cm입니다. - 장치를 직사 광선이나 자외선에 직접 노출된 장소에 설치하지 마세요. - 사용자가 얼굴을 인증할 때 얼굴에 직사광선이 닿지 않도록 설치 위치를 조정하세요. 2. 틸팅 브래킷 고정용 나사를 사용하여 장착할 위치(벽면)에 틸팅 브래킷을 단단히 고정하세요.  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 283 mm | | 120 mm | 275 mm | | 150 mm | 260 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 3. 틸팅 브래킷 위에 벽걸이용 브래킷을 단단히 고정하세요.  4. 고정된 벽걸이용 브래킷 위에 제품을 장착하세요.  5. 제품 고정용 나사를 돌려 제품과 벽걸이용 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. 6. 틸팅 브래킷을 원하는 각도로 조정하세요. #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/facestation_2/product-specifications#specs.power)을 참고하세요. - Secure I/O 2, 전기정(전기식 잠금장치), 제품은 반드시 개별 전원을 사용하세요. 전원을 함께 연결하여 사용하면 장치가 오작동할 수 있습니다. * 전원 연결 시 제품과 전원 장치 간의 거리에 주의하세요. 제품과 전원 장치는 최대한 가깝게 설치해야 합니다. 올바르게 연결하지 않을 경우 제품이 오작동할 수 있으므로 주의하세요. 제품과 전원 장치의 거리가 먼 경우 16 AWG 또는 18 AWG 케이블을 사용할 것을 권장합니다. 사용하는 케이블의 규격과 설치 환경에 따라 연결할 수 있는 거리가 다를 수 있습니다. | 케이블 규격 | 최대 연장 길이 | | | ----------- | -------------- | ----- | | | 16 AWG | 150 m | | 18 AWG | 136 m | | | 20 AWG | 90 m | | - 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. * CAT5 UTP 2-Wire 케이블을 전원 공급 용도로 사용하지 마세요. #### 네트워크 연결[](#네트워크-연결 "네트워크 연결에 대한 직접 링크 및 복사") ##### TCP/IP[](#tcpip "TCP/IP에 대한 직접 링크 및 복사") ###### LAN 연결 (허브와 연결)[](#lan-연결-허브와-연결 "LAN 연결 (허브와 연결)에 대한 직접 링크 및 복사") 일반 타입의 CAT-5 이상의 케이블을 사용하여 허브와 연결할 수 있습니다.  ###### LAN 연결 (PC와 직접 연결)[](#lan-연결-pc와-직접-연결 "LAN 연결 (PC와 직접 연결)에 대한 직접 링크 및 복사") 이 제품은 자동 MDI/MDIX 기능을 지원하므로 크로스 케이블이나 일반 스트레이트 타입의 CAT-5 이상의 케이블로 PC에 직접 연결할 수 있습니다.  알아두기 기가 비트 이더넷 스위치를 사용할 때 아래 정보를 확인하세요. * CAT-5e 비차폐 꼬임선(UTP)을 사용하세요. * 4 쌍(8 선)을 모두 네트워크 연결로 사용하세요. * 네트워크 케이블의 일부 쌍이나 선을 다른 용도로 사용하지 마세요. ###### 네트워크 포트 및 서비스[](#네트워크-포트-및-서비스 "네트워크 포트 및 서비스에 대한 직접 링크 및 복사") 이 제품은 네트워크 통신 및 원활한 서비스 운영을 위해 아래와 같은 포트를 사용합니다. | 프로토콜 | 서비스 | | -------- | ----------------------------------------------------------------------------- | | **TCP** | 서버와 장치 간의 통신 서비스 및 장치 운영 상태 전환 서비스를 위해 사용됩니다. | | **UDP** | 네트워크 상에서 장치를 검색하기 위한 장치 검색 서비스에 사용됩니다. | 알아두기 상기 포트는 제품의 정상적인 네트워크 기능 제공을 위해 사용되며, 방화벽 또는 네트워크 보안 설정 시 해당 포트의 사용이 허용되어야 합니다. #### Input 연결[](#input-연결 "Input 연결에 대한 직접 링크 및 복사")  #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 N/C 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 N/O 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### 자동문 연결[](#자동문-연결 "자동문 연결에 대한 직접 링크 및 복사")  #### 독립형 연결[](#독립형-연결 "독립형 연결에 대한 직접 링크 및 복사") 별도의 I/O 장치를 연결하지 않고 제품을 직접 출입문 잠금 장치, 퇴실 버튼, 출입문 센서 등에 연결할 수 있습니다.  주의 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - 지문 인식 장치가 FaceStation 2의 슬레이브 장치로 구성된 경우 다른 FaceStation 2를 슬레이브 장치로 추가할 수 없습니다. - 지문 인식 장치가 마스터 장치일 때 FaceStation 2를 슬레이브 장치로 추가할 수 없습니다. - FaceStation 2가 마스터 장치이고 FaceStation 2를 슬레이브 장치로 연결할 때 1대의 FaceStation 2만 슬레이브 장치로 추가할 수 있습니다. - FaceStation 2가 마스터 장치이고 FaceStation 2를 슬레이브 장치로 연결할 때 Secure I/O 2와 DM-20을 각각 1대씩 추가로 연결할 수 있습니다. - FaceStation 2가 마스터 장치이고 FaceStation 2를 슬레이브 장치로 연결할 때 OM-120을 추가로 연결할 수 없습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Secure I/O 2 연결[](#secure-io-2-연결 "Secure I/O 2 연결에 대한 직접 링크 및 복사") 제품에 I/O 장치인 Secure I/O 2를 RS-485로 연결할 수 있습니다. 제품과 Secure I/O 2의 연결이 끊기거나 외부 요인에 의해 제품의 전원이 차단되더라도 보안을 유지할 수 있습니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인으로 연결할 경우 종단 저항(120Ω)을 데이지 체인 연결의 양 끝에 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요.  알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - 지문 인식 장치가 FaceStation 2의 슬레이브 장치로 구성된 경우 다른 FaceStation 2를 슬레이브 장치로 추가할 수 없습니다. - 지문 인식 장치가 마스터 장치일 때 FaceStation 2를 슬레이브 장치로 추가할 수 없습니다. - FaceStation 2가 마스터 장치이고 FaceStation 2를 슬레이브 장치로 연결할 때 1대의 FaceStation 2만 슬레이브 장치로 추가할 수 있습니다. - FaceStation 2가 마스터 장치이고 FaceStation 2를 슬레이브 장치로 연결할 때 Secure I/O 2와 DM-20을 각각 1대씩 추가로 연결할 수 있습니다. - FaceStation 2가 마스터 장치이고 FaceStation 2를 슬레이브 장치로 연결할 때 OM-120을 추가로 연결할 수 없습니다. * 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. * 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. - 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사") Wiegand 입력 장치로 사용  Wiegand 출력 장치로 사용  --- ### 제품 사양 최종 업데이트 | **2025년 12월 1일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 크리덴셜[](#specs.credentials) ##### 바이오 인식 **얼굴** * 위조 얼굴 검출 : 지원 ##### RF 카드 FS2-D 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3[](#anno1), FeliCa FS2-AWB 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3[](#anno1), FeliCa, iCLASS SE/SR/Seos ##### RF 인식 거리[](#anno2) EM/HID Prox/MIFARE/DESFire/HID iCLASS/FeliCa: 30 mm ##### 모바일 FS2-D NFC FS2-AWB NFC, BLE #### 일반[](#specs.general) ##### 모델명 FS2-D, FS2-AWB ##### CPU 1.4 GHz Quad Core ##### 메모리 8 GB Flash + 1 GB RAM ##### 크립토 칩 지원 ##### 디스플레이 4" TFT 컬러 터치 ##### 화면 해상도 800 x 480 픽셀 ##### 소리 24 bit/Voice DSP (에코 캔슬) ##### 동작 온도 -20 °C ~ 50 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 90 %, 비응축 ##### 카메라 종류 CMOS ##### 카메라 해상도 720 x 480 픽셀 ##### 카메라 각도 * 비주얼 렌즈: 대각선 92.7° * 적외선 렌즈: 대각선 58° ##### 인증 CE, UKCA, KC, FCC, IC, RCM, BIS, SIG, RoHS, REACH, WEEE #### 저장 용량[](#specs.storage) ##### 최대 사용자 수 30,000 [](#anno3) ##### 최대 크리덴셜 수 (1:N) 얼굴: 4,000 ##### 최대 크리덴셜 수 (1:1) * 얼굴: 30,000 * 카드: 30,000 * PIN: 30,000 ##### 최대 텍스트 로그 수 5,000,000 ##### 최대 이미지 로그 수 50,000 #### 인터페이스[](#specs.interface) ##### 이더넷 지원 (10/100/1000 Mbps, 자동 MDI/MDI-X) ##### Wi-Fi FS2-D 미지원 FS2-AWB 지원 (Built-in, IEEE 802.11 b/g) ##### 네트워크 프로토콜 TCP, UDP ##### RS-485 1채널 마스터/슬레이브 (선택 가능) ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Wiegand 1채널 입력, 1채널 출력 ##### Input 입력 2채널 ##### 릴레이 1개 ##### 인터폰 지원 ##### USB USB 2.0 (Host) ##### 탬퍼 지원 #### 전기 규격[](#specs.power) ##### 전원 24 Vdc 전류: 최대 1.2 A ##### 스위치 입력 VIH * 최소: 3 V * 최대: 5 V ##### 스위치 입력 VIL 최대: 1 V ##### 스위치 풀업 저항 4.7 kΩ (입력 단자는 4.7 kΩ으로 풀업되어 있습니다.) ##### Wiegand 출력 VOH 4.8 V 이상 ##### Wiegand 출력 VOL 0.2 V 이하 ##### Wiegand 출력 풀업 저항 1 kΩ으로 내부 풀업 ##### 릴레이 * 2 A @ 30 VDC Resistive load * 1 A @ 30 VDC Inductive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사")  *** [1)](#anno1_dest) DESFire EV2/EV3 카드는 DESFire EV1 카드와 하위 호환되므로, DESFire EV1 카드의 기능을 포함하여 CSN 및 스마트 카드 기능이 지원됩니다. [2)](#anno2_dest) RF 인식 거리는 설치 환경에 따라 다를 수 있습니다. [3)](#anno3_dest) 크리덴셜 없이 등록된 사용자 기준입니다. 알아두기 * 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. * 이 제품이 마스터 장치일 때 지문 센서가 있는 장치를 슬레이브로 연결하면 슬레이브 장치를 사용하여 지문을 인증할 수 있습니다. * 최대 지문 크리덴셜 수 (1:N): 10,000 * 최대 지문 크리덴셜 수 (1:1): 100,000 --- ### 규제 인증 정보 최종 업데이트 | **2025년 12월 10일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. #### IC 정보[](#ic-정보 "IC 정보에 대한 직접 링크 및 복사") 이 기기는 Industry Canada의 라이선스 면제 RSS를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. *** Le présent appareil est conforme aux CNR d’Industrie Canada applicables aux appareils radio exempts de licence. L’exploitation est autorisée aux deux conditions suivantes : 1. l’appareil ne doit pas produire de brouillage ; 2. l’appareil doit accepter tout brouillage radioélectrique subi, même si le brouillage est susceptible d’en compromettre le fonctionnement. #### 유럽 연합 적합성 선언 (CE)[](#유럽-연합-적합성-선언-ce "유럽 연합 적합성 선언 (CE)에 대한 직접 링크 및 복사") 이 제품은 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU의 규정에 따라 CE 마크를 제공합니다. ㈜슈프리마는 이 문서에서 설명하는 장치에 유럽 연합 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU을 준수하는 CE 마크가 있음을 선언합니다. 이 장치는 지침에 따라 클래스 1 라디오 장치입니다. * Bluetooth 송신 전력: FS2-AWB 0.049 mW * Bluetooth 주파수: FS2-AWB 2402~2480 MHz - NFC 주파수: 13.56 MHz * RFID 주파수: 13.56 MHz + 125 kHz 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### FaceStation 2 릴리스 노트 #### [📄️펌웨어 버전 1.5.5](/device/facestation_2/release-notes/155) [릴리즈2024-08-26](/device/facestation_2/release-notes/155) #### [📄️펌웨어 버전 1.5.4](/device/facestation_2/release-notes/154) [릴리즈2023-10-24](/device/facestation_2/release-notes/154) #### [📄️펌웨어 버전 1.5.3](/device/facestation_2/release-notes/153) [릴리즈2022-11-01](/device/facestation_2/release-notes/153) #### [📄️펌웨어 버전 1.5.2](/device/facestation_2/release-notes/152) [릴리즈2022-06-16](/device/facestation_2/release-notes/152) #### [📄️펌웨어 버전 1.5.1](/device/facestation_2/release-notes/151) [릴리즈2021-12-13](/device/facestation_2/release-notes/151) #### [📄️펌웨어 버전 1.5.0](/device/facestation_2/release-notes/150) [릴리즈2021-07-08](/device/facestation_2/release-notes/150) #### [📄️펌웨어 버전 1.4.2](/device/facestation_2/release-notes/142) [릴리즈2021-04-12](/device/facestation_2/release-notes/142) #### [📄️펌웨어 버전 1.4.1](/device/facestation_2/release-notes/141) [릴리즈2021-02-16](/device/facestation_2/release-notes/141) #### [📄️펌웨어 버전 1.4.0](/device/facestation_2/release-notes/140) [릴리즈2020-09-28](/device/facestation_2/release-notes/140) #### [📄️펌웨어 버전 1.3.1](/device/facestation_2/release-notes/131) [릴리즈2020-04-27](/device/facestation_2/release-notes/131) #### [📄️펌웨어 버전 1.3.0](/device/facestation_2/release-notes/130) [릴리즈2019-09-25](/device/facestation_2/release-notes/130) #### [📄️펌웨어 버전 1.2.1](/device/facestation_2/release-notes/121) [릴리즈2019-01-21](/device/facestation_2/release-notes/121) #### [📄️펌웨어 버전 1.2.0](/device/facestation_2/release-notes/120) [릴리즈2018-11-29](/device/facestation_2/release-notes/120) #### [📄️펌웨어 버전 1.1.1](/device/facestation_2/release-notes/111) [릴리즈2018-08-10](/device/facestation_2/release-notes/111) #### [📄️펌웨어 버전 1.1.0](/device/facestation_2/release-notes/110) [릴리즈2018-03-26](/device/facestation_2/release-notes/110) #### [📄️펌웨어 버전 1.0.4](/device/facestation_2/release-notes/104) [릴리즈2018-01-17](/device/facestation_2/release-notes/104) #### [📄️펌웨어 버전 1.0.3](/device/facestation_2/release-notes/103) [릴리즈2017-10-25](/device/facestation_2/release-notes/103) #### [📄️펌웨어 버전 1.0.2](/device/facestation_2/release-notes/102) [릴리즈2017-09-04](/device/facestation_2/release-notes/102) #### [📄️펌웨어 버전 1.0.1](/device/facestation_2/release-notes/101) [릴리즈2017-05-17](/device/facestation_2/release-notes/101) #### [📄️펌웨어 버전 1.0.0](/device/facestation_2/release-notes/100) [릴리즈2017-03-30](/device/facestation_2/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호1.0.0_170330) 릴리즈|2017-03-30 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.0.1 (빌드 번호1.0.1_170515) 릴리즈|2017-05-17 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 안경을 착용한 사용자에 대한 얼굴 검출 알고리즘 개선 2. 모션 감지 알고리즘 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 슬레이브 장치에서 연속으로 지문 인증을 수행할 때 마스터 장치가 재부팅되는 문제 --- ### 펌웨어 버전 1.0.2 (빌드 번호1.0.2_170830) 릴리즈|2017-09-04 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 얼굴 인증 알고리즘 개선 2. 인증 UI 개선 3. 장치 설정값의 유효성 검사 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. VoIP 비디오폰을 사용할 때 화면이 멈추는 문제 2. 장치가 외부망에 접속되지 않는 문제 3. 장치에 로그가 가득 찼을 때 장치가 오동작하는 문제 --- ### 펌웨어 버전 1.0.3 (빌드 번호1.0.3_171017) 릴리즈|2017-10-25 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 펌웨어 버전 1.0.1 또는 이전 버전에서 등록한 얼굴 템플릿의 호환을 위해 **하위 호환성 (사용자 등록 v1.0.1)** 메뉴 추가
### 펌웨어 버전 1.0.3 (빌드 번호1.0.3\_170919) 릴리즈|2017-09-19 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 펌웨어를 업그레이드한 뒤 펌웨어 버전 정보가 잘못 표시되는 문제 --- ### 펌웨어 버전 1.0.4 (빌드 번호1.0.4_180116) 릴리즈|2018-01-17 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. Touch IC 펌웨어 변경과 펌웨어 변경 차이에 따른 커널 수정 2. Window PET Film 변경에 따른 카메라 교정 오프셋 조정 --- ### 펌웨어 버전 1.1.0 (빌드 번호1.1.0_180304) 릴리즈|2018-03-26 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 경비 구역, 인터락 구역, 소집 구역 지원 2. 이더넷 구역 지원 * 이더넷 구역: 구역의 마스터 역할을 BioStar 2 서버가 아니라 마스터 장치가 수행하며, 장치간의 이더넷 통신을 이용하여 구역을 설정합니다. * 화재 경보 구역 제외 3. 일광 절약 시간 설정 지원 4. 협박 지문에 대한 작업 조건 및 동작 개선 5. AoC에서 개인 인증 지원 6. USB 로그 및 사용자 불러오기, 내보내기 기능이 BioStar 2 V2.6과 호환되도록 기능 추가 및 변경 * 기존: 장치 종류\_장치 ID\_YYMMDD\_HHMM 형태의 폴더 구조로 제공 * 변경: BioStar2\_YYYYMMDD\_HHMMSS.tgz 형태의 압축 파일 구조로 제공 * BioStar 2 플랫폼상에서는 V2.6.1부터 구현 7. 데이터베이스에 저장되는 주요 정보 암호화 키를 서버마다 다르게 처리하도록 개선 8. One Device Mode(Legacy) 지원 9. SIP 서버 내에서 사용자 ID 종류를 지정할 수 있도록 개선 * 최대 32자까지 입력할 수 있는 숫자와 영숫자 옵션 지원 10. Wiegand 입력, 출력 동시 사용 지원 11. 보안 탬퍼 지원 12. 슬레이브 장치에서 지문 등록 지원 13. 사용자 전송 속도 개선 14. SEOS 스마트 카드 지원(Elite Key) 15. SEOS 스마트 카드 RF 인식 성능 개선 16. 마스터 장치에 슬레이브 장치로 연결되었을 때 AoC 매칭을 직접 수행 17. 위조 얼굴 등록 검사 강화 기능 지원 18. 신규 장치 연결 지원 * BioLite N2, XPass D2, BioEntry P2, BioEntry R2 --- ### 펌웨어 버전 1.1.1 (빌드 번호1.1.1_180801) 릴리즈|2018-08-10 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. Factory 모드에서 RFID 카드 인식 거리 개선
### 펌웨어 버전 1.1.1 (빌드 번호1.1.1\_180705) 릴리즈|2018-07-23 #### 신규 기능 및 개선[](#신규-기능-및-개선-1 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 스마트 카드에도 Wiegand 출력을 통한 항시 통과 모드 지원 * 항시 통과 모드: 장치가 인증 절차 없이 타사 장치에 카드 데이터를 내보내는 모드. 이 모드에서는 장치가 더미 장치 역할을 하며, 카드 데이터만 Wiegand를 통해 전송합니다. 2. iCLASS 2K 카드를 등록할 때 지문 없이 보안 크리덴셜 카드의 발급이 가능하도록 개선 3. RFID 카드 인식 거리 개선 4. 신규 장치 연결 지원 * FaceStation 2(FS2-DS), BioLite N2(BLN2-PAB), XPass D2(XPD2-GDB, XPD2-GKDB) #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. Wiegand 출력에서 AoC 인증 시 항시 통과가 미동작하는 문제 2. BioStar 2에 이벤트 로그 및 실시간 로그가 정상적으로 업로드되지 않는 문제 3. 설정한 일광 절약 시간 종료 이후에도 장치의 시간이 일광 절약 시간으로 유지되는 문제 4. Secure I/O 2를 슬레이브 장치로 연결하면 릴레이 알람이 발생했을 때 설정한 대로 동작하지 않는 문제 5. 저장된 사용자가 없는 경우에도 USB로 사용자 내보내기가 가능한 문제 6. 경비 구역에 포함되지 않은 장치에 경비 개시/해제 키가 표시되는 문제 7. Wiegand Reader의 잠금을 해제할 수 없는 문제 8. 슬레이브 장치에서 미등록 지문 인증 시 장치가 재시작되는 문제 9. 저장된 데이터가 있는 경우에도 USB로 데이터 내보내기를 실행하면 빈 파일이 생성되는 문제 10. 장치가 카드를 NFC 태그로 인식하기 때문에 CSN을 읽을 수 없는 문제 11. BioStar 2에 사용자가 존재하는 상태에서 USB 불러오기를 실행하면 모든 사용자가 삭제되는 문제 12. 데이터 가져오기를 수행할 때 암호화 키가 일치하지 않을 경우 "USB Connection Fail" 메시지가 표시되는 문제 13. 스마트 카드의 기본 사이트 키를 보조 사이트 키로 변경할 경우, 장치가 해당 스마트 카드를 CSN 카드로 인식하는 문제 --- ### 펌웨어 버전 1.2.0 (빌드 번호1.2.0_181119) 릴리즈|2018-11-29 #### 주요 버그 수정[](#주요-버그-수정 "주요 버그 수정에 대한 직접 링크 및 복사") 1. 무선 LAN 연결을 시도할 때 IP 주소 및 게이트웨이를 삭제한 뒤 저장하면 장치가 반복적으로 재시작되는 문제 2. Micom 초기화 시 출력이 이전 상태로 복구되지 않는 문제 3. 블랙 리스트 카드로 인증할 때 Wiegand Out 출력되지 않는 문제 4. 항시 통과를 활성화한 상태에서 미등록 ID 인증 시 인증 실패 메시지가 표시되지 않는 문제 5. RFID 카드 및 ID에 대하여 서버 매칭이 활성화되어 인증에 실패하는 문제 6. DESFire 카드를 발급할 때 생성된 App과 File 중 File을 신규로 다시 발급할 수 없는 문제 7. 장치에 RFID 카드 또는 얼굴을 연속 인증하면 장치가 재시작되는 문제 8. 그룹 매칭을 사용할 경우 얼굴을 인증할 때 장치에 그룹 이름이 None으로 표시되는 문제 9. 카드 인증 시 캐시 메모리가 깨져 인증에 실패하는 것을 방지하기 위한 코드 적용 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. DESFire 카드에 AES 암호화 옵션 지원 2. DESFire/DESFire EV1 고급 설정 지원 3. 출입 등급 및 출입 그룹을 2048개까지 생성할 수 있도록 지원 4. 사용자를 등록, 수정, 삭제한 경우 이벤트 로그에 해당 동작이 이루어진 서버 또는 장치가 표시되도록 개선 5. OSDP 통신 시 데이터 전송에 실패하면 다시 전송하도록 개선 6. 데이터 암호화 보안 수준 향상 * 데이터 암호화 대상 확대 * 개인 정보 저장 기간 설정 지원 * 보안 탬퍼에 추가 기능 지원: 보안 탬퍼 발생 시 사용자, 로그, 데이터 암호화 키, SSL 인증서, 스마트 카드 레이아웃 삭제 7. Wiegand 입력에 대한 너비 최대 값 변경 8. 장치의 사용자 관리에 사용자, 지문, 얼굴, 카드 개수 표시 지원 9. 개인별 인증 성공 메시지 및 경고 시간 근무 알림 지원 10. 항시 통과를 사용할 때 AoC로 인증해도 카드 ID를 Wiegand로 출력하도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치에서 인증에 성공해도 릴레이가 동작하지 않는 문제 2. 연결된 슬레이브 장치를 재연결하면 릴레이가 이전 상태와 다르게 동작하는 문제 3. 마스터 장치에서 지원하지 않는 장치를 슬레이브로 연결했을 때 해당 슬레이브 장치의 펌웨어를 업그레이드할 수 없도록 수정 4. 항시 통과를 사용할 때 장치에서 인증한 뒤 메뉴, 근태 모드, ID를 선택해도 반응하지 않는 문제 5. 사용자 이름을 설정할 때 일부 특수 문자(\\, /, :, \*, ?, ", ', \`, <, >, |, .)를 사용할 수 없도록 수정 6. 슬레이브 장치에 Face Config를 설정할 때 설정 값이 저장되지 않는 문제 7. 장치(FS2-D)가 간헐적으로 재시작되는 문제 8. 슬레이브 장치로 연결한 XPass D2에 카드를 인증하면 인증 결과 비프음이 2회 발생하는 문제 9. 마스터 장치가 1:1 인증만 가능한 상태에서 슬레이브 장치에서 1:N 인증도 추가 가능한 문제 10. BS\_GetLogBob 명령어로 출입문 ID를 호출할 경우 출입문 ID가 정상적으로 출력되지 않는 문제 --- ### 펌웨어 버전 1.2.1 (빌드 번호1.2.1_190115) 릴리즈|2019-01-21 #### 주요 버그 수정[](#주요-버그-수정 "주요 버그 수정에 대한 직접 링크 및 복사") 1. 장치에서 서버 개인 메시지를 활성화했을 때, 등록된 인증 메시지가 없는 경우 장치가 정상적으로 동작하지 않는 문제 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. LCD 화면에 백화 현상이 나타나는 문제 --- ### 펌웨어 버전 1.3.0 (빌드 번호1.3.0_190805) 릴리즈|2019-09-25 #### 주요 버그 수정[](#주요-버그-수정 "주요 버그 수정에 대한 직접 링크 및 복사") 1. 연결이 끊긴 슬레이브 장치를 다시 연결하면 마스터 장치가 비정상적으로 종료되는 문제 2. 슬레이브 장치에서 연속으로 얼굴을 인증할 경우 마스터 장치가 비정상적으로 재시작되는 문제 3. 연결되어 있던 31대의 슬레이브 장치의 연결을 해제한 뒤 마스터 장치의 RS-485 모드를 변경할 경우 마스터 장치가 비정상적으로 종료되는 문제 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. OSDP 표준화 * 타사 컨트롤러와 연결할 때 OSDP V2.1.7 프로토콜을 준수하도록 개선 2. 추가 가능한 관리자 수 확대 3. 사용자별 APB 해제 지원 4. 카드 형식별 선택 옵션 지원 5. 최대 층 등급 수 2048개로 확대 6. 이미지 로그 설정에서 지원하는 이벤트 종류 추가 7. 장치 일괄 편집을 이용해 관리자를 추가할 때 새로운 설정이 적용되는 방식 변경 * 기존: 기존 설정에 새로 설정한 내용을 덮어쓰는 방식 * 변경: 기존 설정에 새로 설정한 내용을 추가하는 방식 8. 중복 얼굴 검사 지원 9. Wiegand 인증 결과값 출력 옵션을 선택할 수 있도록 지원 * 사용자 ID 및 카드 ID 10. 출입문에서 안티 테일게이팅(따라 들어가기 방지) 지원 11. OSDP 통신 시 데이터 전송에 실패하면 다시 전송하도록 개선 12. 위조 얼굴 등록 검사 강화 기능 개선 13. 사용성 개선 * 메뉴 버튼 영역 확대 14. 신규 장치에 대한 슬레이브 연결 지원 * XPass 2(XP2-MDPB, XP2-GDPB, XP2-GKDPB) #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. USB를 통한 펌웨어 업그레이드 시 시간 제한으로 인해 업그레이드를 실패하는 문제 * 시간 제한을 90초에서 5분으로 변경 2. 삭제한 카드를 장치에 다시 스캔하면 장치가 비정상적으로 재시작되는 문제 3. iCLASS Seos 카드를 CSN 카드로 인식하는 문제 4. BioStation A2에서 내보낸 사용자 데이터를 가져올 경우 장치가 비정상적으로 재시작되는 문제 5. SDK를 이용해 필터링된 로그를 가져올 때 시작 시간이 UTC 기준으로 적용되지 않는 문제 6. 엘리베이터 연결이 끊긴 상태에서 발생한 인증에 대해 재연결한 뒤 릴레이가 동작하는 문제 7. One Device Mode에서 스마트 카드 또는 지문 인증 시 출입 거부되며 사용자 ID가 비정상적으로 출력되는 문제 8. Wiegand 출력 데이터가 중복으로 전송되는 문제 9. 인증 성공 시 출입문 개방에 지연이 발생하며, 사용자 인터페이스의 반응 속도가 전반적으로 느린 문제 --- ### 펌웨어 버전 1.3.1 (빌드 번호1.3.1_200422) 릴리즈|2020-04-27 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 펌웨어 다운그레이드 정책 변경 * 터치 패널 교체 이전 펌웨어의 경우 커널은 다운그레이드하지 않도록 변경 2. IR LED 밝기 조정 --- ### 펌웨어 버전 1.4.0 (빌드 번호1.4.0_200918) 릴리즈|2020-09-28 #### 주요 버그 수정[](#주요-버그-수정 "주요 버그 수정에 대한 직접 링크 및 복사") 1. 장치 펌웨어를 업그레이드한 뒤 전체 또는 사용자 데이터를 USB로 내보내고 다시 사용자를 가져오기 할 경우 이벤트 로그가 삭제되는 문제 2. 장치 연결이 해제된 동안 발생한 로그가 장치 재연결 이후에도 BioStar 2에 전송되지 않는 문제 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 장치 ID 변경 기능 지원 2. 장치 보안 강화 * 암호화되지 않은 통신 연결 제한 * 암호화 키 보안 강화 * 사용자 정보 암호화 및 마이그레이션 지원 3. 안티패스백 구역 규칙이 실제 출입문의 상태에 따라 동작하도록 개선 4. 엘리베이터 제어 시 층별 스케줄 개방 구역 기능 지원 5. 서버 매칭 지원 6. 모바일 출입카드 V1.1 지원 7. 열화상 카메라 지원 8. 화면 보호 기능(Screen Saver) 지원 9. 안경 착용자에 대한 얼굴 인식 알고리즘 개선 10. 신규 얼굴 템플릿 지원 * 버전 1.4.0 이상의 펌웨어가 설치된 장치에서 스캔하거나 등록한 얼굴 템플릿은 이전 버전 펌웨어를 사용하는 장치에서 호환되지 않아 인증에 실패할 수 있습니다. * 슬레이브로 연결한 얼굴 인증 장치의 펌웨어가 최신 버전(FaceStation 2: 1.4.0 이상, FaceLite: 1.2.0 이상)일 경우 기존 템플릿과 호환하지 않아 인증에 실패할 수 있습니다. 11. 최대 사용자 수 (1:N) 확대 * 기존: 3,000명 * 변경: 4,000명 12. 신규 장치 연결 지원 * XPass D2 (Rev 2) #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 슬레이브 장치의 인증 모드가 마스터 장치의 인증 모드에 따라 설정되도록 수정 2. 슬레이브 장치로 연결한 BioStation A2에서 협박 지문으로 인증할 경우 장치가 비정상적으로 종료되는 문제 3. 장치를 타사 시스템과 OSDP로 연결했을 때 카드 데이터가 잘못된 BitCount로 출력되는 문제 4. Wi-Fi 자동 연결이 안 되는 문제 (FS2-AWB) 5. 이미지 로그 색상의 일부 또는 전체가 깨지는 문제 6. 사용자에게 할당된 카드로 작업 코드에 접근할 경우 미등록 사용자로 잘못 인식하는 문제 7. 등록된 사용자 수가 최대일 때 기존에 등록된 사용자의 얼굴을 변경할 경우 장치가 비정상적으로 재부팅되는 문제 8. OM-120, XPass D2를 슬레이브 장치로 연결하면 OSDP 보안 세션 오류가 발생하는 문제 9. 장치에 등록된 얼굴이 최대 개수를 초과하지 않았음에도 신규 사용자 얼굴 등록 또는 기존 사용자 편집 시 최대 개수 초과 오류가 발생하는 문제 10. 등록된 사용자 수가 최대일 때 카드 등록을 시도하면 사용자가 사라지고 장치가 재부팅되는 문제 11. 사용자가 5,000명이고 사용자 그룹을 5개 사용할 때 그룹 매칭을 수행할 경우 오류가 발생하는 문제 12. 마스터 장치에서 그룹 매칭을 설정해도 슬레이브 장치가 그룹 매칭으로 동작하지 않는 문제 13. 신규 펌웨어가 적용된 장치에서 관리자로 지정된 사용자를 재전송할 경우 등록되지 않은 사용자로 인식하여 관리자 메뉴에 진입할 수 없는 문제 14. RS-485 통신 키로 인해 마스터-슬레이브 연동 오류가 나타나는 문제 15. 글로벌 안티패스백 위반 시 인증 성공 로그가 2회 발생하는 문제 16. 슬레이브 장치에서 '잘못된 페이로드 정보입니다.'메시지가 발생한 뒤 비정상적으로 슬레이브 장치의 연결이 끊기고 재연결이 불가능한 문제 17. RS-485 연결 시 잠김 상태의 장치를 재부팅하면 슬레이브 장치가 잠금 해제로 동작하는 문제 18. SDK를 이용해 공장 초기화를 실행할 경우 장치 리소스(로고 이미지)가 초기화되지 않는 문제 19. SSL 보안 통신 중 펌웨어를 업그레이드하거나 사용자를 전송할 때 장치가 재부팅되거나 시간 초과되는 문제 20. 인증 모드 편집, 삭제, 추가가 동작하지 않는 문제 21. 출력 신호 지연이 반복적으로 발생할 경우 정상적으로 동작하지 않는 문제 22. 작업 조건 및 동작에서 연결된 BioStation 2의 출력 포트를 설정할 수 없는 문제 23. 장치가 NTP 서버에 연결을 시도하는 문제 24. 고정 IP 및 서머 모드를 설정했음에도 장치가 DHCP로 동작하는 문제 25. 저조도 및 인증 모드를 설정했을 때 IR 카메라가 비정상적으로 계속 활성화되는 문제 26. 슬레이브 장치에서 스마트 카드 및 얼굴로 인증하면 마스터 장치가 재부팅되는 문제 27. 바이트 순서를 LSB로, Wiegand 출력 정보를 사용자 ID로 설정한 뒤 지문 인증으로 인증하면 장치가 재부팅되는 문제 28. 사용자 얼굴을 등록할 때 장치가 재부팅되는 문제 29. 카드 형식별 옵션을 설정하여 장치가 알 수 없는 카드를 인식할 수 있도록 수정 30. Wiegand 출력 장치에서 카드를 등록한 뒤 다른 사용자에게 등록된 지문으로 Wiegand 출력 시 장치가 정상적으로 동작하지 않는 문제 --- ### 펌웨어 버전 1.4.1 (빌드 번호1.4.1_210203) 릴리즈|2021-02-16 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 슈프리마 열화상 카메라(TCM10-FS2) SDK Revision * FPS 8.3 적용 * 장치가 비정상적으로 동작이 멈출 때 안전한 복구를 위해 관리용 서비스 분리 * 열화상 카메라 사용 중 적외선 이미지 동작이 멈추거나 장치가 재부팅되는 문제 수정 * 캡처 이미지 버퍼 사양 변경 2. 열화상 카메라 일부 기능에 대한 영문 이름 변경 * 기존: Emission Rate * 변경: Emissivity #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치를 Secure I/O 2와 연결하여 사용할 때 연결 끊김 로그가 빈번하게 발생하는 문제 발생 버전: 1.4.0 이하 2. 출입문 수동 개방을 설정한 상태에서 장치가 재부팅되면 출입문이 열림 상태로 적용되지 않는 문제 발생 버전: 1.4.0 3. 기본 해시 키에 의해 보안 탬퍼를 수동으로 끌 수 없는 문제 발생 버전: 1.4.0 --- ### 펌웨어 버전 1.4.2 (빌드 번호1.4.2_210409) 릴리즈|2021-04-12 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 LCD 디스플레이 적용 * 펌웨어를 v1.4.2로 업그레이드한 뒤 커널 및 uboot가 포함된 하위 버전 펌웨어로 다운그레이드할 수 없습니다. 2. 낮은 기준 온도 및 높은 기준 온도 설정 기능 추가 * 입력 범위: 1~45℃ * 낮은 기준 온도 기본값: 32℃ #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. BioStar 2를 통해 리소스를 업데이트하면 열화상 카메라 동작이 멈춘 상태로 유지되는 문제 --- ### 펌웨어 버전 1.5.0 (빌드 번호1.5.0_210628) 릴리즈|2021-07-08 #### 주요 버그 수정[](#주요-버그-수정 "주요 버그 수정에 대한 직접 링크 및 복사") 1. 열화상 카메라를 설정한 슬레이브 장치에서 인증할 경우 잘못된 온도가 표시되는 문제 발생 버전 : 1.4.0, 1.4.1, 1.4.2 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 재실 인원 제한 구역 지원 2. 슬레이브 장치에 화면 보호기 사용 여부 선택 옵션 지원 3. 기본 해시 키를 설정해도 보안 탬퍼를 수동으로 켜거나 끌 수 있도록 개선 4. 모바일 출입카드와 일반 RFID 카드의 이벤트 로그 분리 5. 열화상 카메라와 Wiegand 항시 통과를 모두 설정한 경우 열화상 카메라에 대한 동작이 우선하도록 개선 6. 신규 터치패드 적용 * 버전 1.4.2 이하 펌웨어가 설치된 장치의 경우 전면 커버(터치패드)를 교체할 때 아래 안내를 따르십시오. * 펌웨어를 버전 1.5.0 이상으로 업그레이드한 뒤 전면 커버 교체를 진행하십시오. * 펌웨어를 버전 1.5.0 이상으로 업그레이드하기 전 전면 커버를 이미 교체해 버린 경우 최신 버전 펌웨어로 다시 업그레이드하십시오. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치를 타사 컨트롤러와 OSDP 로 연결했을 때 컨트롤러의 Secure Communication 모드를 활성화하면 RS-485 통신이 정상적으로 동작하지 않는 문제 발생 버전: 1.4.2 이하 2. 슬레이브로 연결한 Secure I/O 2의 입력 포트에 출입문 센서를 설정하였을 때 다량의 'Door closed' 로그가 비정상적으로 발생하는 문제 3. IR LED 값에 오류가 있을 경우 초기화되도록 방어 코드 추가 발생 버전: 1.3.0 이하 4. 이중 인증이 설정된 슬레이브 장치에서 두 번째 사용자 인증 성공 시 화면이 비정상적으로 표시되는 문제 발생 버전: 1.4.2 이하 5. 열화상 카메라의 온도 확인 모드를 '온도 확인 후 인증'으로 설정했을 때 온도 측정 실패 시 비정상적인 이벤트 로그가 발생하는 문제 발생 버전: 1.4.0, 1.4.1, 1.4.2 6. 열화상 카메라의 온도 확인 모드를 '온도만 확인'으로 설정했을 때 온도 측정 시 비정상적인 이벤트 로그가 발생하는 문제 발생 버전: 1.4.0, 1.4.1, 1.4.2 7. 근태 코드 설정을 변경하였을 때 변경된 설정이 로그에는 반영되나, 화면에는 정상적으로 표시되지 않는 문제 발생 버전: 1.4.2 이하 8. 엘리베이터에 스케줄 개방 구역을 설정한 뒤 마스터 장치를 재부팅할 경우 릴레이가 Off(Lock)로 동작하는 문제 발생 버전: 1.4.2 이하 9. 슈프리마 열화상 카메라를 사용할 때 작업 조건 및 동작에서 설정한 입력 신호에 대한 동작 내용과 다른 동작이 발생하는 문제 발생 버전: 1.4.0, 1.4.1, 1.4.2 10. 열화상 카메라를 '사용'에서 '사용 안 함'으로 변경해도 열화상 카메라 화면이 유지되는 문제 발생 버전: 1.4.0, 1.4.1, 1.4.2 11. '장치 → 서버'로 통신 연결을 설정할 때 장치가 비정상적으로 종료되는 문제 발생 버전: 1.4.2 이하 12. USB 내보내기 시 데이터베이스의 전체 파일이 삭제되는 문제 발생 버전: 1.4.2 이하 13. 슬레이브로 연결된 장치가 비정상적으로 재부팅되는 문제 발생 버전: 1.4.2 이하 14. Secure I/O 2를 연결했을 때 RS-485 연결 끊김 로그가 지속적으로 발생하는 문제 발생 버전: 1.4.2 이하 15. 장치 관리자를 1,000명 등록한 상태에서 초기화를 진행해도 10명의 장치 관리자가 삭제되지 않고 유지되는 문제 발생 버전: 1.4.2 이하 16. 모바일 출입카드 애플리케이션을 이용한 장치 등록이 다이나믹 사이트에서는 동작하지 않는 문제 발생 버전: 1.4.2 이하 17. 장치를 DM-20과 연결하여 사용할 때 DM-20에 연결된 Wiegand 리더를 Lock 설정한 뒤 장치를 재부팅하면 Wiegand 리더가 Unlock으로 동작하는 문제 발생 버전: 1.4.2 이하 18. AoC에 발급한 사용자 정보 중 지문을 신규로 등록하였을 때 기존 AoC에 발급한 지문으로 인증에 성공하는 문제 발생 버전: 1.4.2 이하 19. 수동 잠김/수동 개방을 설정하였을 때 마스터 장치를 재부팅하면 출입문 릴레이 상태가 정상적으로 표시되지 않는 문제 발생 버전: 1.4.2 이하 --- ### 펌웨어 버전 1.5.1 (빌드 번호1.5.1_211203) 릴리즈|2021-12-13 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 얼굴 템플릿의 잘못된 Flag 값에 대한 보완 코드 적용 2. 보안 취약점 개선 * 디버그용 UDP 포트 제거 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 슬레이브 장치에서 지문 등록 시 지문을 스캔하면 바로 오류가 발생하며 등록을 실패하는 문제 발생 버전: 1.5.0 2. 간헐적으로 iCLASS Seos 카드 인식에 실패하는 문제 (FS2-AWB) 발생 버전: 1.5.0 이하 3. 서버 매칭을 사용할 때 슬레이브 장치에서 카드+얼굴 또는 ID+얼굴로 인증할 경우 시간 초과 발생하며 인증에 실패하는 문제 발생 버전: 1.5.0 이하 4. 마스터 장치를 재부팅하면 슬레이브 장치의 연결이 끊어지는 문제 발생 버전: 1.5.0 이하 5. 슬레이브 장치의 인증 모드를 카드+지문으로 설정했을 때 비정상적으로 인증에 실패하는 문제 발생 버전: 1.4.0 이상, 1.5.0 이하 --- ### 펌웨어 버전 1.5.2 (빌드 번호1.5.2_220614) 릴리즈|2022-06-16 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 서버에서 장치로 사용자 데이터를 전송할 때 사용자에게 등록된 카드에 대해 중복 여부를 검사하도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 인증서가 저장된 장치에서 전체 관리자로 메뉴 진입 시 기본값 복원 메뉴에 '루트 인증서 삭제' 항목이 표시되지 않는 문제 발생 버전: 1.1.1 2. 열화상 카메라 사용 시 비정상적으로 연속 인증이 발생하는 문제 발생 버전: 1.4.0 3. '네트워크 설정 유지'를 선택해 마스터 장치 설정을 초기화할 경우 RS-485 통신 키가 초기화됨에 따라 슬레이브 장치의 연결이 끊어지는 문제 발생 버전: 1.0.0 4. SDK를 이용해 관리자 메뉴에 진입한 사용자 로그를 불러올 때 사용자 ID가 표시되지 않는 문제 발생 버전: 1.0.0 5. 간헐적으로 '장치 → 서버' 연결이 동작하지 않는 문제 발생 버전: 1.0.0 6. 슬레이브로 연결된 OM-120의 특정 포트를 출입문 릴레이로 설정한 뒤 장치를 재부팅하면 릴레이가 비정상적으로 동작하는 문제 발생 버전: 1.0.0 7. 지갑 등에서 여러 장의 카드가 겹쳐진 채로 장치에서 스캔하면 장치가 비정상적으로 재부팅되는 문제 발생 버전: 1.0.0 8. 실제로 사용자가 장치의 터치스크린을 터치하지 않았으나 터치 동작이 발생하는 문제 발생 버전: 1.5.0 9. 사용자가 인증 대기 시간 만료 시점에 인증하면 인증은 동작하나, 출입문은 개방되지 않는 문제 발생 버전: 1.4.0 10. 장치에서 서브넷마스크 값을 편집할 수 없는 문제 발생 버전: 1.4.0 11. 장치 해시 키 수동 관리를 사용할 경우 PIN 인증에 실패하는 문제 발생 버전: 1.4.0 12. 사용자 ID 종류가 영숫자로 설정되어 있을 때 블랙리스트 카드로 설정한 AoC로 인증할 경우 이벤트 로그에 사용자 ID가 비정상적으로 표시되는 문제 발생 버전: 1.0.0 13. 이중 인증을 설정한 장치에서 인증할 때 이중 인증 결과에 대해 인증 성공음이 출력되지 않고, 메인 화면이 유지되는 문제 발생 버전: 1.5.0 14. 이중 인증을 설정한 장치에서 인증할 때 두 번째 사용자가 인증 실패할 경우 실패 메시지가 2회 표시되는 문제 발생 버전: 1.5.1 15. 이벤트 로그 검색 시 날짜 선택 팝업창이 메뉴 표시 시간이 지나도 사라지지 않고 유지되는 문제 발생 버전: 1.0.0 16. 엘리베이터를 스케줄 개방 구역으로 설정하고 '사용자 인증에 의한 시작' 옵션을 활성화했을 때 출입 그룹에 속한 사용자가 인증하면 층은 정상적으로 활성화되지만, 층 해제 로그가 출력되는 문제 발생 버전: 1.0.0 17. LAN 케이블을 제거하였다가 다시 연결할 경우 DHCP IP를 할당 받는 데 시간이 오래 걸리는 문제 발생 버전: 1.0.0 18. 지속적으로 오인식(FA, False Acceptance)이 발생하는 문제 발생 버전: 1.5.0 --- ### 펌웨어 버전 1.5.3 (빌드 번호1.5.3_221005) 릴리즈|2022-11-01 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v1.5.3 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 듀얼 SE 프로세서 지원 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 펌웨어를 v1.3.1 이하에서 v1.4.0 이상으로 업그레이드할 경우 마이그레이션 관련 오동작이 발생하는 문제 발생 버전: 1.4.0 * 마이그레이션이 완료되지 않고 장치가 메인 화면으로 부팅되며, 일부 키가 동작하지 않거나 비정상적인 화면이 표시되는 문제 2. 간헐적으로 이미지 로그가 비정상적으로 출력되는 문제 발생 버전: 1.4.2 3. 모바일 카드 인증이 갑자기 동작하지 않는 문제 발생 버전: 1.4.0 4. 카드를 사용하여 장치에 인증할 때 정상적으로 인증되던 카드가 간헐적으로 인증 실패하는 문제 발생 버전: 1.0.0 5. 장치가 정상적으로 부팅되지 않는 문제 발생 버전: 1.0.0 6. **이미지 로그**를 **사용**으로 설정한 후 장치에서 이미지 로그가 생성되면 장치가 재시작되는 문제 발생 버전: 1.5.1 7. SDK에서 BS2\_GetLogSmallBlobEx 함수를 이용해 장치의 마스크 검출 및 온도 측정 동작에 대한 이벤트 로그를 불러올 때 사용자 ID 정보가 포함되지 않던 문제 발생 버전: 1.0.0 8. 일부 HID iCLASS Seos 카드 인식에 실패하는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.5.4 (빌드 번호 1.5.4_230927) 릴리즈|2023-10-24 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v1.5.3 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 사용자 정보 업데이트 시 원하는 정보만 선택하여 업데이트할 수 있도록 개선 (BioStar 2.9.0 버전 이상에서 호환) #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. iOS에서 BLE 모바일 카드로 인증하면 인증되지 않고 간헐적으로 장치가 재시작되는 문제 발생 버전: 1.4.0 2. BioStar 2에서 출입 그룹에 포함된 모든 사용자를 삭제해도 장치의 사용자 정보에서 출입 그룹이 삭제되지 않는 문제 발생 버전: 1.0.0 3. 일부 HID iCLASS Seos 카드 인식에 실패하는 문제 발생 버전: 1.0.0 4. 입력 신호에 의한 경비 시작/해제를 설정한 후 입력 신호가 발생하면 경비/해제 로그와 도어 잠김 로그가 생성되는 문제 발생 버전: 1.0.0 5. 슬레이브 장치의 릴레이를 출입문에 사용하고 있을 때 인증에 성공해도 출입문이 열리지 않는 문제 발생 버전: 1.0.0 6. BioStar 2에서 등록한 사용자를 장치에 전송했을 때 얼굴 또는 카드로 인증하면 간헐적으로 인증되지 않고 장치가 재시작되는 문제 발생 버전: 1.0.0 7. 마스터 장치를 재시작했을 때 장치의 **이벤트 로그**에 재시작 로그가 생성되지 않는 문제 발생 버전: 1.5.3 8. 펌웨어 버전에 따라 동일한 입력에 대한 글로벌 APB 동작이 다른 문제 발생 버전: 1.5.0 9. **화면 보호기**가 동작하던 장치를 장기간 사용하지 않은 경우 검은 화면이 나타나고 먹통이 되는 문제 발생 버전: 1.4.0 10. BioStar 2에서 장치의 **네트워크** 설정을 변경하면 장치가 재시작되는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 1.5.5 (빌드 번호 1.5.5_240821) 릴리즈|2024-08-26 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v1.5.3 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. SDK에서 GetLogWithFilter 함수를 이용해 사용자 정보 업데이트 성공 이벤트 로그를 가져올 수 있도록 개선 2. 장치가 슬레이브로 연결된 상태에서 osdp\_comset으로 설정한 값들이 정상적으로 반영되도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 얼굴 인증으로 관리자 메뉴 진입 시 인증 결과가 출력되는 문제 발생 버전: 1.5.2 2. 32자로 저장된 사용자 ID가 특정 이벤트 로그에서 31자까지만 표기되는 문제 발생 버전: 1.0.0 3. 장치가 서버와 연결되지 않은 상태에서 32자리 사용자 ID를 가진 사용자가 장치에 인증했을 경우, 장치가 서버와 다시 연결된 후에도 BioStar 2에 인증 이벤트 로그가 업데이트되지 않는 문제 발생 버전: 1.0.0 4. 장치에서 삭제된 이미지 로그가 서버에 계속 업로드되는 문제 발생 버전: 1.5.2 5. **무선 LAN** 메뉴에 진입했을 때 중복된 SSID가 표시되는 문제 발생 버전: 1.0.0 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 10월 16일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 옥외에 설치할 경우 차양 및 통풍이 원활한 장소에 설치하세요**. **제품을 옥외에 설치할 경우 완전히 밀폐된 외함을 사용하지 마세요**. * 직사광선에 의해 외함 내부 온도가 상승하여 과열로 인한 화재, 감전, 제품 손상의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **여러 대의 장치를 설치할 경우 최소 이격 거리를 확인하세요**. * 다른 장치의 RF 및 BLE 성능에 영향을 주어 장치가 오작동할 수 있습니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/facestation_2/product-specifications#specs.power)을 참고하세요. **제품과 Secure I/O 2, 전기정(전기식 잠금 장치)은 반드시 개별 전원을 사용하세요**. * 장치가 오작동할 수 있습니다. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **비밀번호를 타인이 알지 못하도록 관리하고, 주기적으로 변경하세요**. * 불법 침입의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 -20 °C ~ 50 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. **RTC 배터리** 승인되지 않거나 잘못된 종류의 배터리로 교체하면 폭발의 위험이 있습니다. 배터리는 거주 지역 또는 국제 폐기물 규정에 따라 폐기하세요. --- ### 설정 최종 업데이트 | **2026년 10월 27일** 시스템 및 장치 설정 방법을 안내합니다. #### 화면과 소리[](#화면과-소리 "화면과 소리에 대한 직접 링크 및 복사") 장치의 화면과 소리에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 화면과 소리를 누르세요. 3. 원하는 항목을 변경하세요.  * 홈 화면: 홈 화면의 배경에 표시할 항목을 선택할 수 있습니다. 스타일을 사용자 정의로 선택하면 홈 화면을 사용자가 직접 수정할 수 있습니다. 원하는 개체를 길게 누른 뒤 끌어다 놓기로 홈 화면을 편집하세요.  * 언어: 화면에 표시되는 언어를 선택할 수 있습니다. * 장치 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 장치 개인 메시지는 BioStar Device SDK를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 장치 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 서버 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 서버 개인 메시지는 BioStar X API를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 서버 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 화면 보호기: 화면 보호기 사용 여부를 설정할 수 있습니다. 장치를 사용하지 않을 때 화면 밝기를 낮춰 전력 소모를 줄일 수 있습니다. * 메뉴 표시 시간: 메뉴 화면이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. 설정한 시간 동안 버튼 입력이 없다면 홈 화면으로 이동합니다. * 메시지 표시 시간: 설정 완료 메시지나 알림 메시지 등이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. * 백라이트 시간: 화면의 조명이 꺼지는 시간(초)을 설정할 수 있습니다. * 음성 안내: 알림음 대신 음성 안내를 사용할 수 있습니다. * 볼륨: 소리 크기를 설정할 수 있습니다. 알아두기 BioStar Device SDK에 대한 자세한 정보는 슈프리마 지식 베이스의 [BioStar Device SDK 페이지](https://kb.supremainc.com/bs2sdk/doku.php)를 참고하세요. #### 통신[](#통신 "통신에 대한 직접 링크 및 복사") 이더넷, 서버, 시리얼 통신과 같은 장치의 통신 설정을 변경할 수 있습니다. ##### 이더넷[](#이더넷 "이더넷에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → 이더넷을 선택하세요. 3. 원하는 항목을 설정하세요.  * DHCP: DHCP 사용 여부를 설정하세요. DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. * 장치 포트: 장치의 포트를 설정할 수 있습니다. * IP 주소: 장치의 IP 주소를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 게이트웨이: 장치의 게이트웨이를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 서브넷마스크: 장치의 서브넷마스크를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 도메인네임서버: 도메인 네임 서버 주소를 설정할 수 있습니다. 4. 설정을 저장하려면 OK를 누르세요. 알아두기 이더넷은 무선 LAN과 함께 사용할 수 없습니다. ##### 무선 LAN[](#wireless "무선 LAN에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → 무선 LAN을 선택하세요. 3. 연결 가능한 네트워크 목록이 나타납니다.  4. 연결하려는 네트워크를 선택한 뒤 비밀번호를 입력하세요. OK를 누르면 무선 네트워크에 연결됩니다. 5. 사용하려는 무선 네트워크의 을 누른 다음 DHCP 설정을 끄면 IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. 알아두기 * 무선 LAN은 FS2-AWB 모델만 사용할 수 있습니다. * 무선 LAN은 이더넷과 함께 사용할 수 없습니다. * 무선 LAN으로 연결하려면 무선 공유기가 필요합니다. 무선 공유기에 대한 설치 및 설정에 대한 내용은 무선 공유기의 사용자 설명서를 참고하세요. ##### 서버[](#서버 "서버에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → 서버를 선택하세요. 3. 원하는 항목을 설정하세요.  * 장치 → 서버: 장치에서 입력한 정보를 가진 서버로 직접 연결 신호를 보낼 수 있습니다. 장치 → 서버 설정을 켜면 서버 IP, 서버 URL, 서버 포트를 사용자가 입력할 수 있습니다. * 서버 IP: BioStar X가 설치된 PC의 IP를 입력하세요. * 서버 URL: 서버 IP 대신 서버 URL을 입력할 수 있습니다. * 서버 포트: BioStar X가 설치된 PC의 포트를 입력하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### 시리얼 통신 설정[](#시리얼-통신-설정 "시리얼 통신 설정에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신을 누른 뒤 시리얼 통신 설정에서 원하는 항목을 변경하세요.  * RS-485: RS-485 동작 모드를 선택할 수 있습니다. * 전송 속도: 원하는 통신 속도를 선택할 수 있습니다. #### 장치[](#장치 "장치에 대한 직접 링크 및 복사") ##### 인터폰[](#인터폰 "인터폰에 대한 직접 링크 및 복사") SIP 인터폰의 계정과 내선을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 인터폰을 누르세요.  * 인터폰: 인터폰 활성화 여부를 설정할 수 있습니다. 인터폰 설정을 켜면 SIP 계정과 내선을 설정할 수 있습니다. * SIP 계정: SIP 서버에 장치가 등록될 수 있도록 각 항목을 알맞게 입력하세요. * 내선: 내선 번호를 추가 및 삭제할 수 있습니다. ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사") 장치에서 문열림 시간과 Exit 버튼의 입력 포트를 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 릴레이를 누르세요. * 릴레이: 릴레이 활성화 여부를 설정할 수 있습니다. 릴레이 설정을 켜면 문열림 시간, Exit 버튼을 설정할 수 있습니다. * 문열림 시간: 정상적으로 사용자 인증이 수행되었을 때 출입문이 열려 있는 시간을 설정할 수 있습니다. * Exit 버튼: 퇴실 버튼이 연결되어 있는 입력 포트를 선택하세요. * 입력 방식: 퇴실 버튼 입력 포트의 스위치(N/O 또는 N/C) 종류를 선택할 수 있습니다. ##### 날짜와 시간[](#date-time "날짜와 시간에 대한 직접 링크 및 복사") 날짜와 시간을 설정할 수 있습니다. 정확한 로그 데이터 수집을 위해 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 날짜와 시간을 누르세요. 3. 원하는 항목을 변경하세요.  * 날짜와 시간: 현재 날짜와 시간을 확인할 수 있습니다. 직접 수정하려면 시간 동기화를 끄세요. * 표준 시간대: 현재 지역의 시간 기준을 설정할 수 있습니다. * 시간 동기화: 서버와 시간을 동기화할 수 있습니다. 서버와 시간을 동기화하려면 시간 동기화를 켜세요. * 날짜 형식: 날짜 형식을 설정할 수 있습니다. YYYY/MM/DD, MM/DD/YYYY, DD/MM/YYYY를 선택할 수 있습니다. * 시간 형식: 시간 형식을 설정할 수 있습니다. 오전/오후, 24시간을 선택할 수 있습니다. ##### 일광절약시간[](#일광절약시간 "일광절약시간에 대한 직접 링크 및 복사") 일광 절약 시간제(DST)를 적용해 장치를 사용할 수 있습니다. 시작 및 종료 일시를 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 일광절약시간을 선택한 뒤 을 눌러 일광 절약 시간을 추가하세요. 3. 원하는 항목을 변경하세요. * 이름: 일광 절약 시간의 이름을 확인할 수 있습니다. * 시작 월 / 시작 주 / 시작 요일 / 시작 시간: 일광 절약 시간 적용을 시작할 월, 주, 요일, 시간을 설정하세요. * 끝 월 / 끝 주 / 끝 요일 / 끝 시간: 일광 절약 시간 적용을 종료할 월, 주, 요일, 시간을 설정하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### 장치 정보[](#장치-정보 "장치 정보에 대한 직접 링크 및 복사") 모델명, 장치 ID, 시리얼 번호, 장치 및 펌웨어의 버전, 커널, MAC 주소를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 장치 정보를 선택하세요. 모델명, 장치 ID, 시리얼 번호, HW, FW, 커널, MAC, 무선 MAC 정보를 확인할 수 있습니다. 알아두기 무선 MAC 항목은 FS2-AWB 모델에서만 확인할 수 있습니다. ##### 메모리 정보[](#메모리-정보 "메모리 정보에 대한 직접 링크 및 복사") 메모리 사용 정보를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 메모리 정보를 선택하세요. 장치의 메모리 사용 현황을 확인할 수 있습니다. ##### USB 메모리[](#usb-메모리 "USB 메모리에 대한 직접 링크 및 복사") 장치에 USB 메모리를 연결하여 장치로 사용자 정보를 가져오거나 장치에서 로그 및 사용자 정보를 내보낼 수 있습니다. 펌웨어를 업그레이드할 수도 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → USB 메모리를 선택하세요. 3. 원하는 항목을 선택한 뒤 설정을 변경하세요. * 가져오기: 연결된 USB 메모리에서 사용자 정보를 가져올 수 있습니다. * 내보내기: 연결된 USB 메모리에 내보낼 정보를 선택할 수 있습니다. * 펌웨어 업그레이드: 연결된 USB 메모리에 펌웨어 파일이 저장되어 있다면 펌웨어를 업그레이드할 수 있습니다. 주의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요. 고장의 원인이 됩니다. ##### 보안 탬퍼[](#보안-탬퍼 "보안 탬퍼에 대한 직접 링크 및 복사") 보안 탬퍼 사용 여부를 설정할 수 있습니다. 보안 탬퍼가 발생할 경우 전체 사용자, 전체 로그, 보안 키가 삭제됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치를 선택하세요. 3. 탬퍼 발생 시 전체 사용자, 전체 로그, 보안 키가 삭제되도록 설정하려면 보안 탬퍼 설정을 켜세요. ##### 장치 다시 시작[](#장치-다시-시작 "장치 다시 시작에 대한 직접 링크 및 복사") 장치를 다시 시작할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 장치 다시 시작을 선택하세요. 3. 장치를 다시 시작하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. ##### 기본값 복원[](#기본값-복원 "기본값 복원에 대한 직접 링크 및 복사") 장치 설정, 네트워크 설정, 사용자 권한 등이 초기화됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 기본값 복원을 선택하세요. * 전체 설정: 장치에 저장된 모든 설정을 초기화합니다. 장치 설정을 모두 초기화하려면 OK → 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 네트워크 설정 유지: 네트워크 설정을 제외한 모든 설정을 초기화합니다. 네트워크 설정을 제외한 모든 설정을 초기화하려면 OK → 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 공장 초기화: 장치에 저장된 모든 정보와 루트 인증서를 삭제하고 설정을 초기화합니다. * 루트 인증서 삭제: 장치에 저장된 루트 인증서를 삭제합니다. 3. 기본값 복원을 실행할 경우 장치가 다시 시작됩니다. 알아두기 * 초기화를 실행할 경우 사용자 권한도 같이 초기화 됩니다. 초기화를 실행한 뒤 반드시 사용자 권한을 다시 설정하세요. * 초기화를 실행해도 언어 설정은 변경되지 않습니다. * 공장 초기화 메뉴는 장치에 루트 인증서가 저장되었을 때 사용할 수 있습니다. * 루트 인증서 삭제 메뉴는 장치에 루트 인증서가 저장되어 있고 전체 관리자가 지정되었을 때 사용할 수 있습니다. ##### 사용자 ID 종류[](#사용자-id-종류 "사용자 ID 종류에 대한 직접 링크 및 복사") 장치에 등록할 사용자 ID의 형태를 선택할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 사용자 ID 종류를 선택하세요.  * 숫자: 사용자 ID를 숫자로만 입력할 수 있습니다. * 영숫자: 사용자 ID를 영문, 숫자, 일부 기호 `_` `-`를 조합하여 입력할 수 있습니다. 3. 원하는 항목으로 변경한 뒤 OK를 누르세요. ##### 열화상 카메라[](#열화상-카메라 "열화상 카메라에 대한 직접 링크 및 복사") 장치와 열화상 카메라를 연동해 출입문을 오가는 사용자의 온도를 측정하고, 기준 온도를 초과하는 사용자의 접근을 제한할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 열화상 카메라를 선택하세요. 3. 원하는 항목을 변경하세요.  * 열화상 카메라: 열화상 카메라 사용 여부를 설정할 수 있습니다. 사용(하드)으로 설정할 경우 기준 온도를 초과한 사용자는 인증 거부되며 기준 온도 초과 이벤트가 로그로 기록됩니다. 사용(소프트)으로 설정할 경우 기준 온도를 초과한 사용자도 인증할 수 있으나 온도 초과 이벤트가 로그로 기록됩니다. * 온도 확인 모드: 용도에 따라 온도 확인 모드를 설정할 수 있습니다. * 인증 후 온도 확인: 인증을 수행한 뒤 사용자의 온도를 측정합니다. * 온도 확인 후 인증: 사용자의 온도를 측정한 뒤 인증을 수행합니다. 이 모드를 사용할 경우 기준 온도를 초과하는 사용자는 인증을 수행할 수 없습니다. * 온도만 확인: 장치를 온도를 측정하는 용도로만 사용할 수 있습니다. 이 모드를 사용할 경우 인증과 관계 없이 기준 온도 이하의 사용자는 모두 출입할 수 있습니다. * 섭씨/화씨: 온도 표시 단위를 설정할 수 있습니다. * 낮은 기준 온도: 출입을 제한할 최저 기준 온도를 설정할 수 있습니다. 표면 온도가 낮은 기준 온도보다 낮은 사용자는 인증 거부됩니다.
낮은 기준 온도는 1 °C ~ 45 °C의 범위에서 설정할 수 있으며, 높은 기준 온도보다 높게 설정할 수 없습니다. * 높은 기준 온도: 출입을 제한할 최고 기준 온도를 설정할 수 있습니다. 표면 온도가 높은 기준 온도보다 높은 사용자는 인증 거부됩니다.
높은 기준 온도는 1 °C ~ 45 °C의 범위에서 설정할 수 있으며, 낮은 기준 온도보다 낮게 설정할 수 없습니다. * 온도 로그 저장: 사용자의 온도 로그 저장 여부를 설정할 수 있습니다. 이 옵션을 사용할 경우 인증 성공 여부 및 사용자의 온도 값을 로그로 저장하며, 사용하지 않을 경우 인증 성공 여부 로그만 저장합니다. * 열화상 영상 표시: 장치 화면에 열화상 영상 표시 여부를 설정할 수 있습니다. * 카메라 설정: 정확한 측정을 위해 카메라의 세부 옵션을 설정할 수 있습니다. * 온도 측정 거리(cm): 사용자와 열화상 카메라 사이의 거리를 설정하세요. * 적외선 방사율: 적외선 방사율을 설정하세요. * ROI X(%), ROI Y(%), ROI 폭(%), ROI 높이(%): 주변에 기타 조명이 설치되어 있는 경우 열화상 카메라가 자동으로 해당 조명이 아닌 사용자의 온도를 측정하도록 설정할 수 있습니다. ROI(관심 영역) 위치와 크기를 조절하여 열화상 카메라가 온도를 측정할 영역을 수동으로 설정하세요. * 온도 보정: 사용 환경 및 주변 온도를 고려하여 열화상 카메라가 자체적으로 온도를 보정하도록 설정할 수 있습니다. * 온도 보정값: 사용 환경에 따라 온도를 일정한 값만큼 높거나 낮게 측정하도록 보정할 수 있습니다. 예를 들어, 온도 값이 항상 0.1 °C씩 높게 측정되는 환경에서는 온도 보정값을 -0.1로 설정하세요. 알아두기 * 최적의 성능을 위해 카메라 설정의 하위 옵션은 기본 설정 값 사용을 권장합니다. 각 옵션의 기본 값은 다음과 같습니다. * 온도 측정 거리(cm): 100 * 적외선 방사율: 0.98 * ROI X(%): 47 * ROI Y(%): 45 * ROI 폭(%): 15 * ROI 높이(%): 10 * 열화상 카메라는 TCM10-FS2를 지원합니다. --- ### 문제 해결 최종 업데이트 | **2025년 10월 16일** 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### 고장 신고 전 확인 사항[](#고장-신고-전-확인-사항 "고장 신고 전 확인 사항에 대한 직접 링크 및 복사") 장치를 사용하는 도중 발생할 수 있는 예기치 않은 문제를 해결하는 데 도움이 되는 정보를 제공합니다. ##### 전원[](#power) Q.전원이 공급되고 있으나 작동하지 않습니다. * 단말기와 브래킷이 떨어져 있으면 탬퍼 스위치에 의해 작동하지 않을 수도 있습니다. * 어댑터 또는 전원 연결 케이블을 확인하세요. ##### PIN[](#pin) Q.PIN을 분실했습니다. * 일반 사용자의 PIN은 관리자에게 요청한 뒤 다시 입력하세요. * 관리자 PIN 분실 시 설치 업체에 문의하세요. Q.PIN을 입력한 뒤 OK 버튼을 눌러도 잠긴 문을 열 수 없습니다. * 등록한 PIN을 정상적으로 입력하였는지 확인하세요. * 최근에 PIN을 변경하지 않았는지 확인하세요. * PIN을 알 수 없는 경우 관리자에게 요청한 뒤 다시 입력하세요. ##### 얼굴[](#face) Q.등록은 되었으나 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * [얼굴 등록 시 주의 사항](getting-started#cautions-enrolling-faces)을 확인한 뒤 얼굴을 다시 등록하세요. * 등록된 얼굴 개수가 많다면 매칭 대기 시간을 변경한 뒤 다시 시도하세요. Q.갑자기 얼굴 인증이 되지 않습니다. * [얼굴 인증 시 주의 사항](getting-started#cautions-authenticating-face)을 확인한 뒤 다시 시도하세요. Q.열화상 카메라 사용 시 온도가 정상적으로 측정되지 않습니다. * 단말기에 열화상 카메라가 정상적으로 연결되었는지 확인하세요. * 이마가 가려지지 않은 상태에서 온도 측정을 다시 시도하세요. 문제가 지속될 경우 설치 업체에 문의하세요. Q.열화상 카메라 사용 시 온도가 너무 낮게 측정됩니다. * 동절기에 사용자가 장시간 동안 실외의 낮은 온도에 노출된 상태에서 온도를 측정할 경우 체온보다 낮게 측정될 수 있습니다. 실내에서 1~2분 대기한 뒤 다시 시도하세요. 문제가 지속될 경우 설치 업체에 문의하세요. ##### 문 잠금[](#doorlock) Q.문을 닫아도 잠금 장치는 잠기지 않습니다. * 전기 잠금 장치의 이상일 수 있습니다. 설치 업체를 통해 점검을 받으세요. ##### 시간[](#time) Q.갑자기 시간이 맞지 않습니다. * 장치에는 내장 배터리가 있으나, 오랫동안 전원이 공급되지 않으면 내장 배터리가 방전되어 시간이 달라질 수 있습니다. [날짜와 시간](settings#date-time) 메뉴를 참고하여 시간을 수정할 수 있습니다. ##### 관리자 접속[](#admin) Q.관리자 PIN을 분실하여 관리자 모드에 진입할 수 없습니다. * 장치는 관리자가 출입 허용 권한을 부여하기 때문에 관리자만 메뉴에 진입할 수 있습니다. * 관리자 PIN 분실 시 설치 업체에 문의하세요. --- ### 사용자 최종 업데이트 | **2026년 7월 16일** 사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다. #### 사용자 정보 등록[](#registering-user-information "사용자 정보 등록에 대한 직접 링크 및 복사") 생체 인증 정보를 포함한 사용자 정보를 등록할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 얼굴 등록 마법사가 시작됩니다.  3. 얼굴 등록 마법사를 계속하려면 다음을 누르세요. 건너뛰려면 건너뜀을 누른 뒤 **5번** 단계를 확인하세요. 4. 다음을 누른 경우 화면의 지시에 따라 얼굴을 등록하세요. 얼굴 등록은 총 3 단계로 진행합니다. 1. 정면 얼굴 등록  2. 얼굴 상하로 움직이기  3. 얼굴 좌우로 움직이기  얼굴 등록 마법사를 사용하면 사용자의 얼굴만 등록합니다. 얼굴 등록이 완료된 후, 해당 사용자를 선택하여 추가 정보를 설정할 수 있습니다. **얼굴을 등록할 때 다음 사항에 유의하세요.** * 얼굴을 등록할 때 장치와 얼굴의 거리를 40~80 cm로 유지하세요. - 표정이 변하지 않도록 주의하세요. - 마스크, 모자, 안대를 착용하지 마세요. - 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. - 고개를 들거나 숙이지 마세요. - 진한 화장을 하지 마세요. - 눈을 감지 마세요. * 화면에 양쪽 어깨가 모두 나타나도록 하세요. - 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. * 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. * 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. 5. 건너뜀을 누른 경우 원하는 항목을 선택한 뒤 설정하세요.  * : 사용자 사진을 등록할 수 있습니다. * **이름**: 사용자 이름을 입력할 수 있습니다. * **ID**: 1~4294967295 숫자를 입력해 사용자 ID를 등록할 수 있습니다. 사용자 ID 종류를 영숫자로 설정한 경우 영숫자와 기호 `_` `-`의 조합을 ID로 사용할 수 있으며, 최대 32자까지 입력할 수 있습니다. * 얼굴: 사용자 인증을 위한 얼굴을 등록할 수 있습니다. 을 누른 뒤 화면의 지시에 따라 얼굴을 등록하세요. 얼굴을 더 등록하려면 을 누르세요. * 카드: 사용자 인증을 위한 카드를 등록할 수 있습니다. 을 누른 뒤 사용자에게 할당할 카드를 RF 카드 인증부에 스캔하세요. 카드를 더 등록하려면 을 누르세요. * PIN: 사용하려는 PIN을 입력할 수 있습니다. 사용하려는 PIN을 입력한 뒤 확인을 위해 한 번 더 PIN을 입력하고 OK를 누르세요. PIN은 유출 방지를 위해 4~16자리 숫자를 입력하세요. * 사용자 권한: 사용자에게 할당할 권한을 선택할 수 있습니다. 알아두기 설정된 사용자 권한에 따라 사용할 수 있는 메뉴가 다릅니다. * 권한 없음: 일반 사용자 등급이며 메뉴를 사용할 수 없습니다. * 전체 관리자: 모든 메뉴를 사용할 수 있습니다. * 설정 관리자: 인증, 화면과 소리, 장치, 통신, 이벤트 로그 메뉴를 사용할 수 있습니다. * 사용자 관리자: 사용자, 이벤트 로그 메뉴를 사용할 수 있습니다. * 얼굴 그룹: 사용자의 얼굴 그룹을 선택할 수 있습니다. 얼굴 그룹은 그룹 매칭이 켜져 있어야 사용할 수 있으며, BioStar X에서만 등록할 수 있습니다. * 출입 그룹: 사용자의 출입 그룹을 확인할 수 있습니다. 출입 그룹은 BioStar X에서만 등록할 수 있습니다. * 개인 인증 모드: 개인 인증 모드를 설정할 수 있습니다. 개인 인증 모드를 사용하면 사용자에 따른 인증 방식을 얼굴을 포함하여 조합할 수 있습니다. 사용하지 않을 경우 장치의 기본 인증 모드를 사용합니다. 6. 사용자 정보 등록을 완료하려면 OK를 누르세요. #### 사용자 정보 편집[](#사용자-정보-편집 "사용자 정보 편집에 대한 직접 링크 및 복사") 사용자 관리자나 전체 관리자가 등록된 사용자 정보를 편집할 수 있습니다. 사용자의 얼굴이나 카드를 추가할 수 있으며, PIN 및 권한을 수정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 3. 사용할 검색 조건을 선택하세요. 전체, 사용자 ID, 이름, 얼굴, 카드로 사용자를 검색할 수 있습니다. 4. 편집하려는 사용자를 선택하세요. 5. [사용자 정보 등록](#registering-user-information)을 참고하여 정보를 수정한 뒤 OK를 누르세요. * 사용자를 삭제하려면 을 선택한 뒤 확인을 누르세요. 알아두기 출입 그룹은 BioStar X에서 등록할 수 있습니다. 출입 그룹 등록에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-access-control-manage-access-group#addAccessGroup)를 참고하세요. #### 사용자 전체 삭제[](#사용자-전체-삭제 "사용자 전체 삭제에 대한 직접 링크 및 복사") 등록된 모든 사용자를 한 번에 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3. 전체 삭제를 선택해 체크한 뒤 OK를 누르세요. 4. 전체 사용자를 삭제하려면 확인을 누르세요. #### 사용자 등록현황 보기[](#사용자-등록현황-보기 "사용자 등록현황 보기에 대한 직접 링크 및 복사") 등록된 사용자, 얼굴, 카드 수를 한 눈에 볼 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 사용자 등록현황을 확인할 수 있습니다.  --- ### 사용하기 최종 업데이트 | **2025년 10월 16일** 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. #### [📄️관리자 메뉴](/device/facestation_2/admin-menu) [관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다.](/device/facestation_2/admin-menu) #### [📄️사용자](/device/facestation_2/user) [사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다.](/device/facestation_2/user) #### [📄️인증](/device/facestation_2/authentication) [지원하는 인증 방식과 인증 절차를 설명합니다.](/device/facestation_2/authentication) #### [📄️설정](/device/facestation_2/settings) [시스템 및 장치 설정 방법을 안내합니다.](/device/facestation_2/settings) #### [📄️이벤트 로그](/device/facestation_2/event-log) [장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다.](/device/facestation_2/event-log) --- ## Facestation_f2 ### FaceStation F2 최종 업데이트 | **2026년 2월 5일** FaceStation F2는 차세대 퓨전 얼굴 인증 기술을 탑재한 멀티모달 출입통제 단말기로, 포스트 코로나 시대의 비접촉 보안 솔루션 요구에 최적화된 제품입니다. 슈프리마의 독자적인 퓨전 매칭 기술은 비주얼 인식과 적외선(IR) 인식을 동시에 활용하여 업계 최고 수준의 인증 정확도를 실현하며, 오인식률(FAR) 100억분의 1이라는 탁월한 성능을 자랑합니다.  #### [안전을 위한 주의 사항→ 둘러보기](/device/facestation_f2/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/facestation_f2/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/facestation_f2/installation) 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [사용하기→5 문서](/device/facestation_f2/using-device) 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. * [관리자 메뉴](/device/facestation_f2/admin-menu) * [사용자](/device/facestation_f2/user) * [인증](/device/facestation_f2/authentication) [ 5 문서](/device/facestation_f2/using-device) #### [문제 해결→ 둘러보기](/device/facestation_f2/troubleshooting) 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### [제품 사양→ 둘러보기](/device/facestation_f2/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [규제 인증 정보→ 둘러보기](/device/facestation_f2/regulatory-information) 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### [부록→ 둘러보기](/device/facestation_f2/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 관리자 메뉴 최종 업데이트 | **2026년 9월 22일** 관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다. #### 전체 메뉴[](#전체-메뉴 "전체 메뉴에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 메뉴 화면에서 장치 정보를 확인하거나, 사용자 등록 마법사를 눌러 바로 사용자를 등록할 수 있습니다. 2. 원하는 메뉴를 선택하세요.  알아두기 관리자가 지정되어 있지 않을 경우 을 누르면 메뉴 화면이 나타납니다. #### 출입문 제어[](#출입문-제어 "출입문 제어에 대한 직접 링크 및 복사") 연결된 출입문을 수동으로 개방, 잠금 또는 해제할 수 있습니다. 알아두기 * 장치를 마스터 장치로 구성한 경우에만 출입문을 제어할 수 있습니다. * 전체 관리자 또는 설정 관리자가 출입문을 제어할 수 있습니다. 1. 홈 화면에서 출입문 제어를 선택하세요.  2) 관리자 권한 인증 수단으로 인증하세요. 3) 원하는 출입문 제어 방식을 선택하세요.  * 수동 개방: 출입문을 즉시 개방하거나 개방 상태를 유지할 시간을 설정할 수 있습니다. * 수동 잠금: 출입문을 즉시 잠그거나 잠금 상태를 유지할 시간을 설정할 수 있습니다. * 개방/잠금 해제: 수동 개방 또는 잠금 상태를 해제합니다. 알아두기 수동 개방 및 잠금 유지 시간은 1~86,400초로 설정할 수 있습니다. --- ### 부록 최종 업데이트 | **2025년 12월 1일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") * 이 제품의 소프트웨어는 Linux 커널 4.x 버전을 수정하여 제작되었으며, Linux 커널의 라이선스는 GPL을 따르고 있습니다. GPL 라이선스에 대한 자세한 내용은 [GNU General Public License](https://docs.supremainc.com/legal/open-source-licenses#gnu-general-public-v2-license)에서 확인할 수 있습니다. * 이 제품에 포함된 BoringSSL 라이브러리는 OpenSSL 라이선스와 Original SSLeay 라이선스를 따릅니다. BoringSSL 라이선스에 대한 자세한 내용은 [BoringSSL License](https://docs.supremainc.com/legal/open-source-licenses#boringssl-license)에서 확인할 수 있습니다. * 이 제품에 포함된 OpenSSL은 OpenSSL 라이선스와 Original SSLeay 라이선스를 따릅니다. OpenSSL 라이선스와 Original SSLeay 라이선스에 대한 자세한 내용은 [OpenSSL License](https://docs.supremainc.com/legal/open-source-licenses#openssl-license)와 [Original SSLeay License](https://docs.supremainc.com/legal/open-source-licenses#original-ssleay-license)에서 확인할 수 있습니다. * 이 제품에 포함된 AOSP는 Apache 라이선스 2.0을 따릅니다. Apache 라이선스 2.0에 대한 자세한 내용은 [Apache License](https://docs.supremainc.com/legal/open-source-licenses#apache-license)에서 확인할 수 있습니다. * 이 제품에 포함된 Linux 커널 4.x 기반으로 수정된 소스와 BoringSSL 라이브러리, OpenSSL 라이브러리, Original SSLeay 라이브러리, AOSP 라이브러리는 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 문의하여 다운로드 받을 수 있습니다. --- ### 인증 최종 업데이트 | **2026년 10월 27일** 지원하는 인증 방식과 인증 절차를 설명합니다. #### 인증 모드[](#인증-모드 "인증 모드에 대한 직접 링크 및 복사") 장치의 인증 모드를 설정할 수 있습니다. 얼굴, 지문, PIN, 카드, ID를 조합하여 인증 모드로 사용할 수 있으며, 각 인증 모드마다 사용할 스케줄을 설정할 수도 있습니다. 알아두기 지문 인증은 FSF2-ODB 제품에서만 사용할 수 있습니다. ##### 인증 모드 등록[](#registering-auth-mode "인증 모드 등록에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드 → 을 누르세요. 3. 을 선택한 뒤 하는 인증 방법을 선택하세요. 인증 방법을 추가로 설정하려면 같은 방법으로 선택한 뒤 조합하세요. 4. 스케줄을 설정하세요. 알아두기 * 선택한 인증 방법을 순서대로 모두 인증하도록 조합하거나, 선택한 인증 방법 중 일부만 선택해 인증하도록 조합할 수 있습니다. 예를 들어,  +  + 으로 조합할 경우 카드, 얼굴, PIN을 모두 인증해야 하며,  +  / 으로 조합할 경우 카드로 인증한 뒤 얼굴 또는 PIN을 입력해야 합니다. * 스케줄은 BioStar X에서 설정할 수 있습니다. 설정한 스케줄이 없다면 사용 안함과 항상 사용만 선택할 수 있습니다. * 스케줄 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-schedule)를 참고하세요. 5. 설정을 저장하려면 OK를 누르세요. ##### 인증 모드 편집[](#인증-모드-편집 "인증 모드 편집에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 수정할 인증 모드를 선택하세요. 4. [인증 모드 등록](#registering-auth-mode)을 참고하여 인증 모드를 수정한 뒤 OK를 누르세요. ##### 인증 모드 삭제[](#인증-모드-삭제 "인증 모드 삭제에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 인증 모드를 누르세요. 3. 을 누른 뒤 삭제할 항목을 선택하세요. 여러 개를 선택할 수도 있습니다. 4. 선택한 항목을 삭제하려면 OK를 누른 뒤 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. #### 서버 매칭[](#서버-매칭 "서버 매칭에 대한 직접 링크 및 복사") 서버 매칭을 사용하면 장치가 아닌 BioStar X에서 사용자 인증을 수행합니다. 장치에 저장된 사용자 정보가 많거나 크리덴셜 정보가 저장된 장치를 외부에 노출하고 싶지 않은 경우 유용하게 사용할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 누른 뒤 서버 매칭을 활성화하세요. * FSF2-ODB: 서버 매칭 (지문, 카드, ID) * FSF2-DB, FSF2-AB: 서버 매칭 (카드, ID) 알아두기 * 서버 매칭은 지문, 카드, ID만 사용할 수 있습니다. * 서버 매칭을 사용할 경우 장치와 BioStar X에서 서버 매칭을 활성화해야 합니다. BioStar X 서버 매칭 설정에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-server-server#servermatching)를 참고하세요. #### 얼굴[](#face "얼굴에 대한 직접 링크 및 복사") 얼굴 인증에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 얼굴을 선택하세요. 3. 원하는 항목을 변경하세요.  * 조명 밝기: 장치 조명의 밝기를 수동으로 조절할 수 있습니다. 보통 또는 높음으로 밝기를 설정하거나 사용 안 함을 선택하여 조명을 끌 수 있습니다. * 모션 센서 감도: 장치 주변에 움직임을 감지하는 감도를 설정합니다. 모션 센서 감도를 끔으로 설정한 경우, 얼굴을 인증하려면 화면을 터치한 뒤 인증을 진행하세요. * 등록 대기 시간: 설정한 시간 동안 얼굴을 등록하지 못하면 얼굴 등록이 취소됩니다. * 인증 대기 시간: 설정한 시간 동안 인증을 완료하지 못하면 인증에 실패합니다. * 등록얼굴 중복검사: 얼굴 등록 시 중복 얼굴 여부를 검사할 수 있습니다. * 얼굴 검출 설정: 얼굴 인증 시 장치가 얼굴을 검출할 영역의 위치와 크기를 설정할 수 있습니다. 알아두기 최적의 성능을 위해 얼굴 검출 설정의 하위 옵션은 기본 설정 값 사용을 권장합니다. 각 옵션의 기본 값은 다음과 같습니다. * 최대 얼굴 회전 각도: 15 * 얼굴 인식 거리: 최소 30 cm, 최대 100 cm * 얼굴 인식 영역 넓히기: 비활성화 * ToM 등록: ToM 등록을 활성화하면 BioStar X에서 발급받은 템플릿 온 모바일을 등록할 수 있습니다. 템플릿 온 모바일은 사용자의 바이오 메트릭 템플릿을 모바일 기기에 저장하는 모바일 액세스 카드로 BioStar X 서버, Airfob Portal과 장치에 사용자 데이터를 저장하지 않고도 바이오 메트릭으로 인증할 수 있습니다. 알아두기 템플릿 온 모바일에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/enroll-credential-mobile#template-on-mobile)를 참고하세요. * 비주얼 페이스 이미지 저장하기: 비주얼 페이스에 실제 이미지와 템플릿을 모두 저장하도록 하거나 실제 이미지는 저장하지 않고 템플릿만 저장하도록 설정할 수 있습니다. 비활성화할 경우 저장된 비주얼 페이스의 이미지가 모두 삭제되며, 앞으로 등록되는 비주얼 페이스도 이미지를 제외한 템플릿만을 저장합니다. 알아두기 이 설정을 비활성화한 후에는 BioStar 2 v2.9.7 이상 또는 BioStar X에 연결하여 사용하세요. * 보안 등급: 1:N 인증을 위한 보안 등급을 설정할 수 있습니다. * 작동 모드: 얼굴 인증 시 장치의 작동 모드를 설정할 수 있습니다. * 퓨전 매칭: 비주얼 및 적외선 매칭이 모두 동작하여 얼굴 인증의 정확도를 높일 수 있습니다. * 빠른 인증: 사용자는 장치의 인증 범위 안에서 걸어가면서도 얼굴을 인증하는 등 빠르게 인증을 수행할 수 있습니다. * 위조 얼굴 검출: 사진 등의 위조 얼굴을 이용한 사용자 인증을 방지할 수 있습니다. 작동 모드를 퓨전 매칭으로 설정할 때 활성화됩니다. 알아두기 햇빛이 강한 환경에서는 위조 얼굴 검출 기능을 보통으로 사용하는 것을 권장합니다. * 고급 설정: 마스크 검출, 열화상 카메라 기능 등 얼굴 인증에 대한 고급 설정을 변경할 수 있습니다. * 확인 모드: 용도에 따라 확인 모드를 설정할 수 있습니다. 알아두기 마스크 검출 또는 열화상 카메라를 사용할 경우 장치의 용도에 따라 확인 모드를 설정할 수 있습니다. * 인증 후 확인: 인증을 수행한 뒤 사용자의 마스크 착용 여부를 확인하거나 온도를 측정합니다. * 확인 후 인증: 사용자의 마스크 착용 여부를 확인하거나 온도를 측정한 뒤 인증을 수행합니다. 이 모드를 사용할 경우 마스크를 착용하지 않거나 기준 온도를 초과하는 사용자는 인증을 수행할 수 없습니다. * 확인만: 장치를 마스크 착용 여부를 확인하거나 온도를 측정하는 용도로만 사용할 수 있습니다. 이 모드를 사용할 경우 인증과 관계없이 마스크를 착용하거나 기준 온도 이하의 사용자는 모두 출입할 수 있습니다. * 인증 실패 알림: 마스크 미착용 또는 기준 온도 초과로 인한 인증 실패 시 알림 여부를 설정할 수 있습니다. * 마스크 검출: 마스크 검출 사용 여부를 설정할 수 있습니다. * 사용(하드): 마스크를 착용하지 않은 사용자는 인증 거부되며 마스크 미착용 이벤트가 로그로 기록됩니다. * 사용(소프트): 마스크를 착용하지 않은 사용자도 인증할 수 있으나 마스크 미착용 이벤트가 로그로 기록됩니다. * 열화상 카메라: 열화상 카메라 사용 여부를 설정할 수 있습니다. * 사용(하드): 기준 온도 범위를 초과한 사용자는 인증 거부되며 기준 온도 초과 이벤트가 로그로 기록됩니다. * 사용(소프트): 기준 온도 범위를 초과한 사용자도 인증할 수 있으나 온도 초과 이벤트가 로그로 기록됩니다. 알아두기 * 열화상 카메라를 사용으로 설정할 경우 열화상 카메라에 대한 고급 설정 옵션이 활성화됩니다. * 섭씨/화씨: 온도 표시 단위를 설정할 수 있습니다. * 낮은 기준 온도: 출입을 제한할 최저 기준 온도를 설정할 수 있습니다. 표면 온도가 낮은 기준 온도보다 낮은 사용자는 인증 거부됩니다. 낮은 기준 온도는 1℃~45℃의 범위에서 설정할 수 있으며, 높은 기준 온도보다 높게 설정할 수 없습니다. * 높은 기준 온도: 출입을 제한할 최고 기준 온도를 설정할 수 있습니다. 표면 온도가 높은 기준 온도보다 높은 사용자는 인증 거부됩니다. 높은 기준 온도는 1℃~45℃의 범위에서 설정할 수 있으며, 낮은 기준 온도보다 낮게 설정할 수 없습니다. * 온도 로그 저장: 사용자의 온도 로그 저장 여부를 설정할 수 있습니다. 이 옵션을 사용할 경우 인증 성공 여부 및 사용자의 온도 값을 로그로 저장하며, 사용하지 않을 경우 인증 성공 여부 로그만 저장합니다. * 열화상 영상 표시: 장치 화면에 적외선 영상 표시 여부를 설정할 수 있습니다. * 동적 ROI: 장치가 사용자의 온도를 측정할 관심 영역(ROI)을 자동으로 감지하도록 설정할 수 있습니다. 예를 들어, 주변에 기타 조명이 설치되어 있는 경우 이 옵션을 활성화하면 열화상 카메라가 해당 조명이 아닌 사용자의 온도를 감지해 측정합니다. * 카메라 설정: 정확한 측정을 위해 카메라의 세부 옵션을 설정하세요. - 열화상 카메라를 사용으로 설정할 경우 설치 환경에 따라 정확한 측정을 위해 열화상 카메라의 세부 옵션을 설정할 수 있습니다. * 온도 측정 거리(cm): 사용자와 열화상 카메라 사이의 거리를 설정하세요. * 적외선 방사율: 적외선 방사율을 설정하세요. * ROI X(%), ROI Y(%), ROI 폭(%), ROI 높이(%): 동적 ROI를 사용 안 함으로 설정할 경우 수동으로 ROI(관심 영역)를 설정할 수 있습니다. ROI 위치와 크기를 조절하여 열화상 카메라가 온도를 측정할 영역을 수동으로 설정하세요. ROI X(%)는 관심 영역의 좌우 위치를 의미하며, 이 값이 커질수록 관심 영역은 화면의 오른쪽으로 이동합니다. ROI Y(%)는 관심 영역의 상하 위치를 의미하며, 이 값이 커질수록 관심 영역은 위쪽으로 이동합니다. ROI 폭(%)과 ROI 높이(%)는 관심 영역의 크기를 의미하며, 두 값이 커질수록 온도를 측정할 영역이 넓어집니다. 예를 들어, ROI X(%), ROI Y(%), ROI 폭(%), ROI 높이(%) 값을 기본 값에서 각각 40, 15, 70, 40으로 변경할 경우 관심 영역은 아래과 같이 변경됩니다.  ROI를 기본 값으로 설정한 경우  ROI X(%), ROI Y(%), ROI 폭(%), ROI 높이(%)
값을 각각 40, 15, 70, 40으로 변경한 경우 * 온도 보정: 장치 사용 환경 및 주변 온도를 고려하여 열화상 카메라가 자체적으로 온도를 보정하도록 설정할 수 있습니다. * 온도 보정값: 제품 사용 환경에 따라 온도를 일정한 값만큼 높거나 낮게 측정하도록 보정할 수 있습니다. 예를 들어, 온도 값이 항상 0.1℃씩 높게 측정되는 환경에서는 온도 보정값을 -0.1로 설정하세요. * FW: 열화상 카메라가 정상적으로 연결된 경우 해당 카메라의 펌웨어 버전이 표시됩니다. - 최적의 성능을 위해 카메라 설정의 하위 옵션은 기본 설정 값 사용을 권장합니다. 각 옵션의 기본 값은 다음과 같습니다. * 온도 측정 거리(cm): 100 * 적외선 방사율: 0.98 * ROI X(%): 30 * ROI Y(%): 25 * ROI 폭(%): 50 * ROI 높이(%): 55 ROI를 기본 설정 값으로 사용할 경우 인증 시 화면의 ROI 영역에 아래와 같이 노란색 가이드가 표시됩니다. 사용자가 해당 영역에 얼굴이 오도록 맞추어 인증할 경우 정확한 온도를 측정할 수 있습니다. 설정 값을 수동으로 변경하거나 동적 ROI를 설정할 경우 노란색 가이드는 표시되지 않습니다.  ROI를 기본 값으로 설정한 경우  ROI 설정 값을 변경하거나 동적 ROI를 사용할 경우 - 슬레이브 장치에서는 마스크 인증 및 열화상 카메라 기능을 사용할 수 없습니다. - 열화상 카메라는 TCM10-FSF2를 지원합니다. #### 지문 FSF2-ODB[](#fingerprint "fingerprint에 대한 직접 링크 및 복사") 지문 인증에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 지문을 선택하세요. 3. 원하는 항목을 변경하세요.  * 보안 등급: 1:N 인증을 위한 보안 등급을 설정할 수 있습니다. * 매칭 대기 시간: 지문 매칭 시 대기 시간을 설정할 수 있습니다. 설정한 시간 동안 인증을 완료하지 못하면 인증에 실패합니다. * 이미지 표시: 지문을 스캔했을 때 원본 이미지를 볼 수 있습니다. * 센서 감도: 지문 인식 센서의 민감도를 설정할 수 있습니다. 센서 감도를 높여 정밀한 지문 정보를 얻으려면 센서 감도를 높게 설정하세요. * 1:N Fast 모드: 지문 인증 속도를 설정할 수 있습니다. 자동을 선택하면 장치에 등록된 총 지문 템플릿의 개수에 따라 인증 속도가 설정됩니다. * 템플릿 형식: 지문 템플릿 형식을 설정할 수 있습니다. SUPREMA가 기본으로 설정되어 있으며, 템플릿 형식을 변경할 경우 이전에 저장된 모든 지문을 사용할 수 없으므로 변경 시 유의하세요. * 센서 모드: 자동 켜짐으로 설정하면 지문 센서가 사용자의 손가락을 인식하여 켜집니다. 항상 켜짐으로 설정하면 지문을 스캔하지 않을 때에도 항상 센서가 켜져 있습니다. * 위조 지문 검출: 위조 지문 검사 등급을 설정할 수 있습니다. 위조 지문 검사 등급이 높을수록 실제 사람 지문에 대한 거부율도 높아질 수 있습니다. * 등록 품질 검사: 높은 품질의 지문 정보를 저장하기 위해 스캔한 지문의 품질을 검사할 수 있습니다. 활성화하면 지문 품질이 낮을 경우 사용자에게 알려주어 지문을 올바르게 스캔하도록 도와줍니다. * 등록지문 중복검사: 지문 등록 시 중복 지문 여부를 검사할 수 있습니다. #### 근태[](#근태 "근태에 대한 직접 링크 및 복사") 근태 모드 등록 방법을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증 → 근태를 선택하세요. 3. 원하는 항목을 설정하세요.  * 근태 모드: 근태 모드를 사용할 방법을 설정할 수 있습니다. * 근태 코드: 근태 이벤트를 등록할 수 있습니다. 근태 이벤트를 등록하려면 근태 코드 → 을 선택한 뒤 화면에 표시할 아이콘, 근태 이벤트 이름, 스케줄을 설정하세요. * 근태 등록 필요: 사용자가 인증할 때 근태 이벤트를 반드시 선택하도록 설정할 수 있습니다. 근태 모드를 수동변경으로 설정했을 때 사용할 수 있습니다. * 근태 고정 키: 관리자가 선택한 근태 이벤트만 사용하도록 설정할 수 있습니다. 근태 모드를 고정으로 설정했을 때 사용할 수 있습니다. * 작업 코드: 작업 코드 사용 여부를 선택할 수 있습니다. #### 인증 결과 표시 옵션[](#인증-결과-표시-옵션 "인증 결과 표시 옵션에 대한 직접 링크 및 복사") 인증 결과 표시 옵션을 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 인증을 선택하세요. 3. 인증 결과 표시 옵션에서 원하는 항목을 설정하세요.  * 사용자 ID 표시: 장치의 인증 결과 화면에서 사용자 ID가 표시되는 방법을 선택할 수 있습니다. * 전체 표시: 사용자 ID를 모두 표시합니다. * 첫 문자만 표시: 사용자 ID의 첫 문자만 표시합니다. * 표시하지 않기: 사용자 ID를 표시하지 않습니다. * 사용자 이름 표시: 장치의 인증 결과 화면에서 사용자 이름이 표시되는 방법을 선택할 수 있습니다. * 전체 표시: 사용자 이름을 모두 표시합니다. * 첫 문자만 표시: 사용자 이름의 첫 문자만 표시합니다. * 표시하지 않기: 사용자 이름을 표시하지 않습니다. --- ### 이벤트 로그 최종 업데이트 | **2025년 11월 10일** 장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다. #### 이벤트 로그 검색[](#이벤트-로그-검색 "이벤트 로그 검색에 대한 직접 링크 및 복사") 조건을 설정하여 로그를 검색할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그를 선택하세요. 전체 이벤트 로그 목록이 표시됩니다. 3. 특정 이벤트를 검색하려면 을 누른 뒤 원하는 항목을 변경하세요.  4. 검색 조건을 설정하고 OK를 누르면 조건에 맞는 로그가 화면에 나타납니다. #### 전체 로그 삭제[](#전체-로그-삭제 "전체 로그 삭제에 대한 직접 링크 및 복사") 저장된 로그를 모두 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그를 선택하세요. 3. 전체 로그를 삭제하려면 을 선택한 뒤 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. #### 로그 사용량 보기[](#로그-사용량-보기 "로그 사용량 보기에 대한 직접 링크 및 복사") 로그 사용 현황을 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 이벤트 로그 → 을 누르세요. 장치의 이벤트 로그 및 이미지 로그 사용량을 확인할 수 있습니다.  --- ### 시작하기 최종 업데이트 | **2026년 9월 22일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | | --------------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------------------- | --------------------------------------------------------------------------------------------------- | |  |  |  | | FaceStation F2 (FSF2-ODB) | 벽걸이용 브래킷 (FSF2-ODB) | 드릴링 템플릿 (FSF2-ODB) | |  |  |  | | FaceStation F2 (FSF2-DB, FSF2-AB) | 벽걸이용 브래킷 (FSF2-DB, FSF2-AB) | 드릴링 템플릿 (FSF2-DB, FSF2-AB) | |  |  |  | | 케이블 커버 | 다이오드 | 120 Ω 저항 | |  |  |  | | PVC 앵커 x6 | 고정용 나사 x6 | 브래킷 고정용 나사(별 모양) | |  |  |  | | 연결 케이블 | 퀵 가이드 | 오픈소스라이선스 가이드 | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. - 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사")  * **LED 램프**: 어두운 곳에서 사용자를 감지하면 LED 램프가 켜집니다. * **적외선 카메라**: 적외선 이미지를 촬영합니다. * **비주얼 카메라**: 실제 이미지를 촬영합니다. * **디스플레이**: 동작을 위한 UI를 제공합니다. * **RF 카드 및 모바일 출입카드 인식부**: 출입을 위해 RF 카드 또는 모바일 출입카드를 인식시키는 부분입니다. * **지문 인식부**: FSF2-ODB 출입을 위해 지문을 인식시키는 부분입니다. * **이더넷**: 이더넷 케이블을 연결합니다. * **Input (4핀)**: Input 케이블을 연결합니다. * **Wiegand 입출력 (4핀)**: Wiegand 입출력 케이블을 연결합니다. * **RS-485 (4핀)**: RS-485 케이블을 연결합니다. * **스피커**: 소리를 들을 수 있습니다. * **릴레이 (3핀)**: 릴레이 케이블을 연결합니다. * **전원 (2핀)**: 전원 케이블을 연결합니다. * **SAM 카드 슬롯**: SAM 카드를 사용할 수 있습니다. * **USB (Type-C) 메모리 슬롯**: USB 메모리를 연결합니다. #### 케이블 및 커넥터[](#케이블-및-커넥터 "케이블 및 커넥터에 대한 직접 링크 및 복사") ##### 전원[](#전원 "전원에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------------ | | 1 | PWR +VDC | 빨간색(흰띠) | | 2 | PWR GND | 검은색(흰띠) | ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------- | ------ | | 1 | RLY NO | 흰색 | | 2 | RLY COM | 파란색 | | 3 | RLY NC | 주황색 | ##### RS-485[](#rs-485 "RS-485에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | -------- | ------ | | 1 | 485 TRXP | 파란색 | | 2 | 485 TRXN | 노란색 | | 3 | 485 GND | 검은색 | | 4 | SH GND | 회색 | ##### Input[](#input "Input에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | --------- | ------ | | 1 | INPUT0 | 빨간색 | | 2 | INPUT1 | 노란색 | | 3 | INPUT GND | 검은색 | | 4 | SH GND | 회색 | ##### Wiegand 입출력[](#wiegand-입출력 "Wiegand 입출력에 대한 직접 링크 및 복사")  | 핀 | 명칭 | 색상 | | -- | ------ | ------ | | 1 | WG D0 | 초록색 | | 2 | WG D1 | 흰색 | | 3 | WG GND | 검은색 | | 4 | SH GND | 회색 | #### 올바른 얼굴 등록 및 인증 방법[](#올바른-얼굴-등록-및-인증-방법 "올바른 얼굴 등록 및 인증 방법에 대한 직접 링크 및 복사") ##### 얼굴 등록 시 주의 사항[](#cautions-enrolling-faces "얼굴 등록 시 주의 사항에 대한 직접 링크 및 복사") * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. ##### 얼굴 인증 시 주의 사항[](#cautions-authenticating-face "얼굴 인증 시 주의 사항에 대한 직접 링크 및 복사") * 장치의 화면 중앙에 얼굴이 나타나도록 하세요. 위치 가이드가 표시될 경우 화면의 안내에 따라 얼굴을 인증하세요. * 모자, 마스크, 선글라스, 안대 등으로 얼굴의 일부를 가릴 경우 인증에 실패할 수 있습니다. 눈썹과 얼굴을 모두 장치가 인식할 수 있도록 얼굴을 가리지 마세요. * 장치와의 거리가 90~100 cm 떨어진 위치에서 인증하세요. - 장치의 화면에 양쪽 어깨가 모두 나타나도록 하세요. 좌우 어깨의 대칭이 맞지 않을 경우 인증에 실패할 수 있습니다. 움직이지 말고, 정면으로 서서 얼굴을 인증하세요. #### 올바른 지문 입력 방법 FSF2-ODB[](#cautions-enrolling-fingers "cautions-enrolling-fingers에 대한 직접 링크 및 복사") 지문 인식률을 높이기 위해 올바르게 지문을 등록하세요. 이 제품은 사용자의 지문 입력 각도 및 위치가 바뀌더라도 지문을 인식할 수 있습니다. 지문을 등록할 때 다음 사항에 유의하여 등록하면 인식률을 높일 수 있습니다. ##### 지문 입력을 위한 손가락 선택[](#지문-입력을-위한-손가락-선택 "지문 입력을 위한 손가락 선택에 대한 직접 링크 및 복사")  * 한 손에 짐을 들거나 손가락에 상처가 나는 경우와 같이 특정 손가락의 지문을 사용하기 어려운 경우를 대비하여, 한 명의 사용자 당 최대 10 개의 지문을 등록할 수 있습니다. * 지문이 잘 인식되지 않는 사용자의 경우 동일 손가락을 두 번 중복으로 등록하여 인식률을 높일 수 있습니다. * 손가락에 상처가 있거나 지문이 흐릴 경우 다른 손가락의 지문을 입력하세요. * 지문 입력 시 검지 또는 중지를 사용할 것을 권장합니다. 다른 손가락은 지문 센서 중앙에 정확히 위치하기 어려워서 인식률이 떨어질 수 있습니다. ##### 지문 등록 방법[](#지문-등록-방법 "지문 등록 방법에 대한 직접 링크 및 복사") 1. 지문을 등록할 때 화면에 "지문을 입력하세요"라고 표시되면 등록할 손가락을 지문 인식부에 올리고, 살며시 눌러 지문이 잘 인식되도록 하세요.  2. "삑" 소리가 난 뒤 재입력 화면이 나타나면, 등록한 손가락의 지문을 다시 스캔하세요. (등록할 손가락의 지문은 두 번 입력합니다.) ###### 지문 등록 시 주의 사항[](#cautions-enrolling-fingerprint "지문 등록 시 주의 사항에 대한 직접 링크 및 복사") 지문 인식할 때 처음에 등록된 지문과 비교하기 때문에 지문 등록이 가장 중요합니다. 지문을 등록할 때 다음 사항에 유의하세요.  * 손가락이 센서에 완전히 접촉되도록 깊이 위치시키세요. * 지문의 중심점 부분이 센서의 중심에 오도록 위치시키세요. * 손가락에 상처가 있거나 지문이 흐릴 경우 다른 손가락의 지문을 입력하세요. * 지문 인식 시 화면 안내에 따라 움직이지 말고 정확하게 입력하세요. * 손가락을 세워 센서와의 접촉 면적이 작아지거나 손가락 각도가 틀어진 경우에는 지문 인식이 되지 않을 수 있습니다. ###### 지문 인식이 잘 되지 않는 경우[](#지문-인식이-잘-되지-않는-경우 "지문 인식이 잘 되지 않는 경우에 대한 직접 링크 및 복사") 이 제품은 계절의 변화나 손가락의 상태 변화에 관계없이 지문을 인식할 수 있습니다. 하지만, 외부 환경이나 지문 입력 방법에 따라 인식률의 차이가 있을 수 있습니다. 지문이 잘 인식되지 않는 경우 다음의 조치를 취할 것을 권장합니다. * 손가락에 물이나 땀이 있을 경우 물기를 닦은 뒤 입력하세요. * 손가락이 너무 건조한 경우 손 끝에 입김을 가볍게 분 뒤 입력하세요. * 손가락에 상처가 생긴 경우 다른 손가락의 지문을 다시 등록하세요. * 처음 등록된 지문은 올바르게 입력되지 않은 경우가 많으므로 [지문 등록 시 주의 사항](#cautions-enrolling-fingerprint)에 따라 지문을 다시 등록하세요. --- ### 설치하기 최종 업데이트 | **2026년 9월 22일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 브래킷 및 제품 고정[](#브래킷-및-제품-고정 "브래킷 및 제품 고정에 대한 직접 링크 및 복사") 알아두기 이 문서에서는 FSF2-ODB 모델의 형상을 기준으로 설치 방법을 설명합니다. FSF2-DB, FSF2-AB 모델의 경우에도 동일한 방법으로 설치하세요. 1. 제공된 드릴링 템플릿을 이용하여 제품을 장착할 위치를 정하세요.  알아두기 * 장치를 설치할 최적의 높이는 아래와 같습니다. * FSF2-ODB: 124 cm * FSF2-DB, FSF2-AB: 127 cm - 장치를 직사 광선이나 자외선에 직접 노출된 장소에 설치하지 마세요. - 사용자가 얼굴을 인증할 때 얼굴에 직사광선이 닿지 않도록 설치 위치를 조정하세요. 2. 제품을 장착할 위치에 고정용 나사를 이용하여 브래킷을 단단히 고정하세요.  알아두기 * 제품을 콘크리트 벽에 설치할 경우 드릴로 구멍을 뚫어 PVC 앵커를 끼운 뒤 고정용 나사로 고정하세요. * RF 신호 간섭을 피하기 위해 최소 이격 거리를 확인하여 설치하세요.  | 벽 두께 | 거리 | | ------- | ------ | | 100 mm | 200 mm | | 120 mm | 180 mm | | 150 mm | 150 mm |  * 모바일 출입카드를 사용할 경우 BLE 신호 간섭을 피하기 위해 장치 사이에 최소 1 m 이상의 거리를 두고 설치하세요. 3. 케이블 커버를 장착한 뒤 커버에 끼워져 있는 6개의 나사를 돌려 단단히 고정하고, 고정된 브래킷 위에 제품을 장착하세요.  알아두기 IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 4. 제품 고정용 나사를 돌려 제품과 브래킷을 조립하세요.  알아두기 브래킷과 제품을 조립할 때 향상된 보안을 위해 제품 고정용 나사 대신 동봉된 브래킷 고정용 나사(별 모양)를 이용할 수 있습니다. #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/facestation_f2/product-specifications#specs.power)을 참고하세요. - Secure I/O 2, 전기정(전기식 잠금장치), 제품은 반드시 개별 전원을 사용하세요. 전원을 함께 연결하여 사용하면 장치가 오작동할 수 있습니다. * 전원 연결 시 제품과 전원 장치 간의 거리에 주의하세요. 제품과 전원 장치는 최대한 가깝게 설치해야 합니다. 올바르게 연결하지 않을 경우 제품이 오작동할 수 있으므로 주의하세요. 제품과 전원 장치의 거리가 먼 경우 16 AWG 또는 18 AWG 케이블을 사용할 것을 권장합니다. 사용하는 케이블의 규격과 설치 환경에 따라 연결할 수 있는 거리가 다를 수 있습니다. 이 제품은 DC 24V와 DC 12V 전원을 모두 지원하므로, 각 케이블 규격에 따른 최대 연장 길이를 확인하여 전원을 올바르게 연결하세요. | 케이블 규격 | 최대 연장 길이 | | | ----------- | -------------- | ------ | | | DC 12V | DC 24V | | 16 AWG | 50 m | 150 m | | 18 AWG | 30 m | 136 m | | 20 AWG | 20 m | 90 m | - 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. * CAT5 UTP 2-Wire 케이블을 전원 공급 용도로 사용하지 마세요. #### 네트워크 연결[](#네트워크-연결 "네트워크 연결에 대한 직접 링크 및 복사") ##### TCP/IP[](#tcpip "TCP/IP에 대한 직접 링크 및 복사") ###### LAN 연결 (허브와 연결)[](#lan-연결-허브와-연결 "LAN 연결 (허브와 연결)에 대한 직접 링크 및 복사") 일반 타입의 CAT-5 이상의 케이블을 사용하여 허브와 연결할 수 있습니다.  ###### LAN 연결 (PC와 직접 연결)[](#lan-연결-pc와-직접-연결 "LAN 연결 (PC와 직접 연결)에 대한 직접 링크 및 복사") 이 제품은 자동 MDI/MDIX 기능을 지원하므로 크로스 케이블이나 일반 스트레이트 타입의 CAT-5 이상의 케이블로 PC에 직접 연결할 수 있습니다.  알아두기 기가 비트 이더넷 스위치를 사용할 때 아래 정보를 확인하세요. * CAT-5e 비차폐 꼬임선(UTP)을 사용하세요. * 4 쌍(8 선)을 모두 네트워크 연결로 사용하세요. * 네트워크 케이블의 일부 쌍이나 선을 다른 용도로 사용하지 마세요. ###### 네트워크 포트 및 서비스[](#네트워크-포트-및-서비스 "네트워크 포트 및 서비스에 대한 직접 링크 및 복사") 이 제품은 네트워크 통신 및 원활한 서비스 운영을 위해 아래와 같은 포트를 사용합니다. | 프로토콜 | 서비스 | | -------- | ----------------------------------------------------------------------------- | | **TCP** | 서버와 장치 간의 통신 서비스 및 장치 운영 상태 전환 서비스를 위해 사용됩니다. | | **UDP** | 네트워크 상에서 장치를 검색하기 위한 장치 검색 서비스에 사용됩니다. | 알아두기 상기 포트는 제품의 정상적인 네트워크 기능 제공을 위해 사용되며, 방화벽 또는 네트워크 보안 설정 시 해당 포트의 사용이 허용되어야 합니다. #### Input 연결[](#input-연결 "Input 연결에 대한 직접 링크 및 복사")  #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 N/C 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 N/O 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다.  주의 * 출입문 잠금 장치가 작동할 때 발생하는 역전류로부터 릴레이를 보호하기 위해 그림과 같이 출입문 잠금 장치 배선 양쪽에 다이오드를 설치하세요. * 제품과 출입문 잠금 장치는 별도의 전원을 사용하세요. * 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 다이오드의 설치 방향에 주의하세요. 다이오드는 출입문 잠금 장치와 가깝게 설치하세요. ##### 자동문 연결[](#자동문-연결 "자동문 연결에 대한 직접 링크 및 복사")  #### 독립형 연결[](#독립형-연결 "독립형 연결에 대한 직접 링크 및 복사") 별도의 I/O 장치를 연결하지 않고 제품을 직접 출입문 잠금 장치, 퇴실 버튼, 출입문 센서 등에 연결할 수 있습니다.  주의 슈프리마의 지능형 장치에는 편의를 제공하기 위해 별도의 컨트롤러 없이 독립형으로 연결하여 출입문을 직접 열거나 잠글 수 있도록 하는 릴레이가 내장되어 있습니다. 그러나 향상된 보안이 요구되는 출입통제 애플리케이션의 경우 잠재적으로 출입문 잠금 해제를 유발할 수 있는 변조 공격을 방지하기 위해 장치에 내장된 릴레이를 사용하지 않는 것이 좋습니다. 이러한 애플리케이션의 경우 잠금 제어를 위해 출입문 내부의 안전한 위치에 설치된 슈프리마의 Secure I/O 2, DM-20, CoreStation과 같은 별도의 릴레이 장치를 사용할 것을 권장합니다. 알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - 지문 인식 장치가 FaceStation F2의 슬레이브 장치로 구성된 경우 다른 FaceStation F2를 슬레이브 장치로 추가할 수 없습니다. - 지문 인식 장치가 마스터 장치일 때 FaceStation F2를 슬레이브 장치로 추가할 수 없습니다. - FaceStation F2가 마스터 장치이고 FaceStation F2를 슬레이브 장치로 연결할 때 1대의 FaceStation F2만 슬레이브 장치로 추가할 수 있습니다. - FaceStation F2가 마스터 장치이고 FaceStation F2를 슬레이브 장치로 연결할 때 Secure I/O 2와 DM-20을 각각 1대씩 추가로 연결할 수 있습니다. - FaceStation F2가 마스터 장치이고 FaceStation F2를 슬레이브 장치로 연결할 때 OM-120을 추가로 연결할 수 없습니다. * BioStation 3 가 마스터 장치일 때 FaceStation F2 를 슬레이브 장치로 사용할 수 없으며, 반대의 경우로도 사용할 수 없습니다. - 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. - 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. * 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Secure I/O 2 연결[](#secure-io-2-연결 "Secure I/O 2 연결에 대한 직접 링크 및 복사") 제품에 I/O 장치인 Secure I/O 2를 RS-485로 연결할 수 있습니다. 제품과 Secure I/O 2의 연결이 끊기거나 외부 요인에 의해 제품의 전원이 차단되더라도 보안을 유지할 수 있습니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인으로 연결할 경우 종단 저항(120Ω)을 데이지 체인 연결의 양 끝에 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요.  알아두기 * RS-485 케이블로 슬레이브 장치를 연결하여 제품을 다중 출입문 제어 장치로 사용할 수 있습니다. 슬레이브 장치는 더미 리더로 사용되며 인증은 마스터 장치에서 수행합니다. - 지문 인식 장치가 FaceStation F2의 슬레이브 장치로 구성된 경우 다른 FaceStation F2를 슬레이브 장치로 추가할 수 없습니다. - 지문 인식 장치가 마스터 장치일 때 FaceStation F2를 슬레이브 장치로 추가할 수 없습니다. - FaceStation F2가 마스터 장치이고 FaceStation F2를 슬레이브 장치로 연결할 때 1대의 FaceStation F2만 슬레이브 장치로 추가할 수 있습니다. - FaceStation F2가 마스터 장치이고 FaceStation F2를 슬레이브 장치로 연결할 때 Secure I/O 2와 DM-20을 각각 1대씩 추가로 연결할 수 있습니다. - FaceStation F2가 마스터 장치이고 FaceStation F2를 슬레이브 장치로 연결할 때 OM-120을 추가로 연결할 수 없습니다. * BioStation 3 가 마스터 장치일 때 FaceStation F2 를 슬레이브 장치로 사용할 수 없으며, 반대의 경우로도 사용할 수 없습니다. - 연결할 수 있는 최대 슬레이브 장치 수는 인증 방법, 사용자 수, 장치 수에 따라 달라지며 슬레이브 장치 수는 인증 속도에 영향을 줍니다. - 하나의 마스터 장치당 최대 31대의 슬레이브 장치를 연결할 수 있습니다. RS-485 대역폭으로 인해 최대 7대의 지문 인식 장치를 연결할 수 있습니다. * 더 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. #### Wiegand 연결[](#wiegand-연결 "Wiegand 연결에 대한 직접 링크 및 복사") Wiegand 입력 또는 출력 장치로 사용  --- ### 제품 사양 최종 업데이트 | **2026년 9월 22일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 크리덴셜[](#specs.credentials) ##### 바이오 인식 **얼굴** * 인증 거리[](#anno1): 0.3 ~ 1.3 m * 인증 높이 : 1.4 ~ 1.9 m * 매칭 속도 : 0.5초 이내 * 위조 얼굴 검출 : 지원 **지문**FSF2-ODB * 이미지 크기 : 300 x 400 픽셀 * 해상도 : 500 dpi * 템플릿 : SUPREMA / ISO19794-2 / ANSI-378 * 추출 / 매치 : MINEX 인증 및 호환 * 센서 인증 : FBI PIV 및 FBI Mobile ID FAP20 * 위조 지문 검출 : 지원 (SW 기반) ##### RF 카드 FSF2-DB, FSF2-ODB 125kHz EM & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3[](#anno2), FeliCa FSF2-AB 125kHz EM, HID Prox & 13.56MHz MIFARE, MIFARE Plus, DESFire, DESFire EV1/EV2/EV3[](#anno2), FeliCa, iCLASS SE/SR/Seos ##### RF 인식 거리[](#anno3) EM/MIFARE/DESFire/HID iCLASS: 50 mm, HID Prox/FeliCa: 30 mm ##### 모바일 NFC, BLE #### 일반[](#specs.general) ##### 모델명 FSF2-DB, FSF2-AB, FSF2-ODB ##### CPU 1.8 GHz Dual Core + 1.4 GHz Quad Core ##### 메모리 16 GB Flash + 2 GB RAM ##### 크립토 칩 지원 ##### 디스플레이 7" IPS 컬러 LCD ##### 화면 해상도 800 x 1280 픽셀 ##### 소리 16 bit ##### 동작 온도 -20 °C ~ 50 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 80 %, 비응축 ##### 보관 습도 0 % ~ 90 %, 비응축 ##### 카메라 * 적외선: 2M 픽셀 * 비주얼: 2M 픽셀 ##### 크기 (W x H x D) 장치 * FSF2-DB, FSF2-AB: 119.8 x 233 x 23.5 (mm) * FSF2-ODB: 119.8 x 268.3 x 23.5 (상단) / 49.6 (하단) (mm) 브래킷 * FSF2-DB, FSF2-AB: 98.4 x 223.3 (mm) * FSF2-ODB: 98.4 x 251.4 (mm) ##### 무게 장치 * FSF2-DB, FSF2-AB: 585 g * FSF2-ODB: 670 g 브래킷 * FSF2-DB, FSF2-AB: 181 g (와셔 및 볼트 포함) * FSF2-ODB: 205 g (와셔 및 볼트 포함) ##### [IP 등급](/reference/glossary#ip_rating)고체 및 액체에 대한 제품 보호 정도를 규정한 국제 등급입니다. IP65 ##### 인증 CE, UKCA, KC, FCC, IC, RCM, BIS, ANATEL, SIG, RoHS, REACH, WEEE #### 저장 용량[](#specs.storage) ##### 최대 사용자 수 100,000 [](#anno4) ##### 최대 크리덴셜 수 (1:N) FSF2-DB, FSF2-AB 얼굴: 50,000 FSF2-ODB * 얼굴: 50,000 * 지문: 100,000 ##### 최대 크리덴셜 수 (1:1) FSF2-DB, FSF2-AB * 얼굴: 100,000 * 카드: 100,000 * PIN: 100,000 FSF2-ODB * 얼굴: 100,000 * 지문: 100,000 * 카드: 100,000 * PIN: 100,000 ##### 최대 텍스트 로그 수 5,000,000 ##### 최대 이미지 로그 수 50,000 #### 인터페이스[](#specs.interface) ##### 이더넷 지원 (10/100 Mbps, 자동 MDI/MDI-X) ##### 네트워크 프로토콜 TCP, UDP ##### RS-485 1채널 마스터/슬레이브 (선택 가능) ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### Wiegand 1채널 입력/출력 (선택 가능) ##### Input 입력 2채널 ##### 릴레이 1개 ##### USB USB 2.0 (Host) ##### 탬퍼 지원 #### 전기 규격[](#specs.power) ##### 전원 12 Vdc 전류: 최대 2.1 A 24 Vdc 전류: 최대 1 A ##### 스위치 입력 VIH * 최소: 3 V * 최대: 5 V ##### 스위치 입력 VIL 최대: 1 V ##### 스위치 풀업 저항 4.7 kΩ (입력 단자는 4.7 kΩ으로 풀업되어 있습니다.) ##### Wiegand 출력 VOH 4.8 V 이상 ##### Wiegand 출력 VOL 0.2 V 이하 ##### Wiegand 출력 풀업 저항 1 kΩ으로 내부 풀업 ##### 릴레이 * 2 A @ 30 VDC Resistive load * 1 A @ 30 VDC Inductive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사") FSF2-ODB  FSF2-DB, FSF2-AB  *** [1)](#anno1_dest) 표기된 최소 얼굴 인증 거리는 제품의 기본 설정이며, 권장하는 얼굴 인증 거리는 0.5~1.3 m입니다. [2)](#anno2_dest) DESFire EV2/EV3 카드는 DESFire EV1 카드와 하위 호환되므로, DESFire EV1 카드의 기능을 포함하여 CSN 및 스마트 카드 기능이 지원됩니다. [3)](#anno3_dest) RF 인식 거리는 설치 환경에 따라 다를 수 있습니다. [4)](#anno4_dest) 크리덴셜 없이 등록된 사용자 기준입니다. 알아두기 * 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. * FSF2-DB, FSF2-AB가 마스터 장치일 때 지문 센서가 있는 장치를 슬레이브로 연결하면 슬레이브 장치를 사용하여 지문을 인증할 수 있습니다. * 최대 지문 크리덴셜 수 (1:N): 100,000 * 최대 지문 크리덴셜 수 (1:1): 100,000 --- ### 규제 인증 정보 최종 업데이트 | **2025년 12월 10일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. #### IC 정보[](#ic-정보 "IC 정보에 대한 직접 링크 및 복사") 이 기기는 Industry Canada의 라이선스 면제 RSS를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. *** Le présent appareil est conforme aux CNR d’Industrie Canada applicables aux appareils radio exempts de licence. L’exploitation est autorisée aux deux conditions suivantes : 1. l’appareil ne doit pas produire de brouillage ; 2. l’appareil doit accepter tout brouillage radioélectrique subi, même si le brouillage est susceptible d’en compromettre le fonctionnement. #### 유럽 연합 적합성 선언 (CE)[](#유럽-연합-적합성-선언-ce "유럽 연합 적합성 선언 (CE)에 대한 직접 링크 및 복사") 이 제품은 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU의 규정에 따라 CE 마크를 제공합니다. ㈜슈프리마는 이 문서에서 설명하는 장치에 유럽 연합 라디오 및 통신 단말기 장치 지침(RED) 2014/53/EU을 준수하는 CE 마크가 있음을 선언합니다. 이 장치는 지침에 따라 클래스 1 라디오 장치입니다. * Bluetooth 송신 전력: -0.1 dBm * Bluetooth 주파수: 2402~2480 MHz * NFC 주파수: 13.56 MHz * RFID 주파수: 13.56 MHz + 125 kHz 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### FaceStation F2 릴리스 노트 주의 * 펌웨어를 v2.x.x로 업그레이드한 뒤 하위 버전(v1.x.x) 펌웨어로 다운그레이드 할 수 없습니다. * 펌웨어를 v1.x.x에서 v2.x.x로 업그레이드할 경우 BioStar 2 또는 BioStar Device SDK를 이용할 것을 권장합니다. * 부득이 USB 메모리를 이용하여 펌웨어를 업그레이드할 경우 먼저 **화면과 소리** 메뉴에서 **메뉴 표시 시간**을 **항상 켜짐**으로 설정한 뒤 업그레이드를 진행하세요. 또한 업그레이드 진행 중 실패 메시지가 출력되더라도 USB 메모리를 제거하지 말고 성공 메시지가 출력될 때까지 대기하세요. 업그레이드가 완료되면 장치가 자동으로 다시 시작됩니다. #### [📄️펌웨어 버전 2.3.1](/device/facestation_f2/release-notes/231) [릴리즈2026-09-22](/device/facestation_f2/release-notes/231) #### [📄️펌웨어 버전 2.3.0](/device/facestation_f2/release-notes/230) [릴리즈2026-08-19](/device/facestation_f2/release-notes/230) #### [📄️펌웨어 버전 2.2.2](/device/facestation_f2/release-notes/222) [릴리즈2026-05-19](/device/facestation_f2/release-notes/222) #### [📄️펌웨어 버전 2.2.1](/device/facestation_f2/release-notes/221) [릴리즈2024-12-09](/device/facestation_f2/release-notes/221) #### [📄️펌웨어 버전 2.2.0](/device/facestation_f2/release-notes/220) [릴리즈2024-07-10](/device/facestation_f2/release-notes/220) #### [📄️펌웨어 버전 2.1.4](/device/facestation_f2/release-notes/214) [릴리즈2023-08-11](/device/facestation_f2/release-notes/214) #### [📄️펌웨어 버전 2.1.3](/device/facestation_f2/release-notes/213) [릴리즈2023-05-30](/device/facestation_f2/release-notes/213) #### [📄️펌웨어 버전 2.1.2](/device/facestation_f2/release-notes/212) [릴리즈2023-02-01](/device/facestation_f2/release-notes/212) #### [📄️펌웨어 버전 2.1.1](/device/facestation_f2/release-notes/211) [릴리즈2022-11-30](/device/facestation_f2/release-notes/211) #### [📄️펌웨어 버전 2.1.0](/device/facestation_f2/release-notes/210) [릴리즈2022-10-05](/device/facestation_f2/release-notes/210) #### [📄️펌웨어 버전 2.0.3](/device/facestation_f2/release-notes/203) [릴리즈2022-07-15](/device/facestation_f2/release-notes/203) #### [📄️펌웨어 버전 2.0.2](/device/facestation_f2/release-notes/202) [릴리즈2022-05-10](/device/facestation_f2/release-notes/202) #### [📄️펌웨어 버전 1.1.4](/device/facestation_f2/release-notes/114) [릴리즈2022-03-22](/device/facestation_f2/release-notes/114) #### [📄️펌웨어 버전 1.1.2](/device/facestation_f2/release-notes/112) [릴리즈2021-10-01](/device/facestation_f2/release-notes/112) #### [📄️펌웨어 버전 1.1.1](/device/facestation_f2/release-notes/111) [릴리즈2021-06-25](/device/facestation_f2/release-notes/111) #### [📄️펌웨어 버전 1.0.5](/device/facestation_f2/release-notes/105) [릴리즈2021-05-06](/device/facestation_f2/release-notes/105) #### [📄️펌웨어 버전 1.0.4](/device/facestation_f2/release-notes/104) [릴리즈2021-03-10](/device/facestation_f2/release-notes/104) #### [📄️펌웨어 버전 1.0.3](/device/facestation_f2/release-notes/103) [릴리즈2021-02-02](/device/facestation_f2/release-notes/103) #### [📄️펌웨어 버전 1.0.2](/device/facestation_f2/release-notes/102) [릴리즈2021-01-05](/device/facestation_f2/release-notes/102) #### [📄️펌웨어 버전 1.0.1](/device/facestation_f2/release-notes/101) [릴리즈2020-11-13](/device/facestation_f2/release-notes/101) #### [📄️펌웨어 버전 1.0.0](/device/facestation_f2/release-notes/100) [릴리즈2020-09-15](/device/facestation_f2/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호 1.0.0_200915) 릴리즈|2020-09-15 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 펌웨어 버전 1.0.1 (빌드 번호 1.0.1_201110) 릴리즈|2020-11-13 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 비주얼 페이스 매칭 알고리즘 개선 * 사진으로 얼굴을 등록한 뒤 빠른 인증 모드를 설정하고 얼굴을 인증할 경우 첫 번째 템플릿만 업데이트하는 문제 개선 * 사진으로 얼굴을 등록한 뒤 퓨전 매칭 모드를 설정하고 얼굴을 인증할 경우 적외선 템플릿의 품질 문제로 인해 인증 실패가 발생하는 문제 개선 * 사진으로 얼굴을 등록한 뒤 역광이 있는 어두운 환경에서 얼굴을 인증할 경우 인증 실패가 발생하는 문제 개선 * 마스크 검출 알고리즘 개선 및 사용성 향상 2. 화면 보호기 사용 여부 선택 옵션 지원 3. 슈프리마 열화상 카메라 ROI 기본 설정 값 변경 * ROI X(%) : 30 * ROI Y(%) : 25 * ROI 폭(%) : 50 * ROI 높이(%) : 55 * 펌웨어 1.0.0 버전에서 업그레이드한 펌웨어에서는 변경된 ROI 기본 설정 값이 자동으로 적용되지 않으며 위 기본 값을 수동으로 설정해야 합니다. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 슈프리마 열화상 카메라를 사용할 때 작업 조건 및 동작에서 설정한 입력 신호에 대한 동작 내용과 다른 동작이 발생하는 문제 2. BioStar Device SDK를 이용해 시간을 설정한 경우 장치의 시간이 비정상적으로 표시되는 문제 3. BioStar Device SDK를 이용해 FaceStation 2 또는 FaceLite의 얼굴 템플릿을 장치로 전송할 경우 장치가 비정상적으로 종료되는 문제 4. 보안 탬퍼 발생 등의 이유로 장치 데이터베이스가 초기화 된 뒤 BioStar 2의 장치 상세 페이지 진입 시 고급 탭의 텍스트가 비정상적으로 출력되는 문제 5. Airfob Pass에서 직접 장치를 등록할 때 다이나믹 사이트에서는 등록이 불가능한 문제 6. 이미지 로그 기능이 정상적으로 동작하지 않는 문제 7. 슈프리마 열화상 카메라를 사용하고 Wiegand 출력 모드를 항시 통과로 설정한 경우, 열화상 카메라의 확인 모드 설정에 따라 항시 통과가 동작하도록 수정 8. 슬레이브로 연결한 XPass D2 (Rev 2)의 펌웨어 업그레이드가 정상적으로 동작하지 않는 문제 --- ### 펌웨어 버전 1.0.2 (빌드 번호 1.0.2_210104) 릴리즈|2021-01-05 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 열화상 카메라 사용성 향상 * 최저 기준 온도 설정 기능 추가 * ROI 영역에 대한 사용자 인터페이스 개선 * 실온 및 저온 환경의 온도 편차 개선 * 온도 확인 화면에서 온도 바 제거 * 적외선 방사율 영문 기능 이름 변경 2. 열화상 카메라 및 마스크 검출 시 사용자 인터페이스 개선 * 안내 문구, 신호음, 음성 가이드 변경 3. 모바일 출입카드와 일반 RFID 카드의 이벤트 로그 분리 4. 슬레이브 장치에 화면 보호기 사용 여부 선택 옵션 지원 5. 비주얼 페이스 매칭 알고리즘 개선 * 열화상 카메라 기능의 확인 모드를 '확인만'으로 설정했을 때 얼굴 인증 화면에 감지 UI가 표시되지 않는 문제 개선 * 마스크 착용 시 인증 성능 개선 * 역광, 외부광, 저조도 사용 환경에 대한 인증 성능 개선 * 위조 얼굴 검출 성능 향상 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. BioStar Device SDK를 이용해 장치에 BS2AuthConfig를 호출할 경우 장치가 동작하지 않는 문제 2. 마스터-슬레이브로 연결했을 때 슬레이브 장치가 비정상적으로 재시작되는 문제 3. Secure I/O 2를 연결했을 때 RS-485 연결 끊김 로그가 지속적으로 발생하는 문제 4. 마스크 검출 및 열화상 카메라 기능의 확인 모드를 '확인만'으로 설정했을 때 동적 ROI를 설정하면 마스크 검출 및 온도 측정 동작이 원활하지 않는 문제 5. 열화상 카메라를 '사용'에서 '사용 안 함'으로 변경해도 열화상 카메라 화면이 유지되는 문제 6. '장치 → 서버'로 통신 연결을 설정할 때 장치가 비정상적으로 종료되는 문제 7. 장치와 DM-20을 마스터-슬레이브로 연결했을 때 장치를 재시작할 경우 DM-20에 연결된 Wiegand 리더가 Lock에서 Unlock으로 동작하는 문제 8. 출입문에 수동 개방이 설정된 상태에서 장치를 재시작할 경우 재시작이 완료되어도 출입문이 잠겨 열리지 않는 문제 9. 경비 구역을 설정했을 때 장치의 위조 얼굴 검출 화면에 의해 알람 해제 버튼이 가려지는 문제 10. 기본 해시 키에 의해 보안 탬퍼를 수동으로 끌 수 없는 문제 11. 보안 취약점 개선을 위한 USB 키보드 연결 제한 12. AoC에 등록한 지문을 변경한 뒤 장치에 전송했을 때 AoC 지문에 대해 카드 없이 지문으로 인증이 지속적으로 가능한 문제 13. 이벤트 로그에 이미지 로그 및 개수가 정상적으로 표시되지 않는 문제 14. 인증 유효 거리보다 근접하여 얼굴 인증을 시도할 경우 장치가 비정상적으로 재시작되는 문제 --- ### 펌웨어 버전 1.0.3 (빌드 번호 1.0.3_210126) 릴리즈|2021-02-02 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 LCD 디스플레이 적용 * 펌웨어를 v1.0.3으로 업그레이드한 뒤 커널 및 uboot가 포함된 하위 버전 펌웨어로 다운그레이드할 수 없습니다. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. iCLASS Seos AoC(액세스 온 카드)에 얼굴을 저장하여 발급한 뒤 인증을 시도할 경우 시간 초과되거나 CSN으로 인식하는 문제 2. 카드를 스캔한 뒤 모션 감지가 정상적으로 동작하지 않는 문제 3. 근태 모드 사용 시 간헐적으로 카드 인식이 안 되는 문제 --- ### 펌웨어 버전 1.0.4 (빌드 번호 1.0.4_210303) 릴리즈|2021-03-10 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 LCD 디스플레이 적용 * 버전 1.0.3 이하 펌웨어가 설치된 장치의 경우 반드시 펌웨어를 최신 버전으로 업그레이드한 뒤 신규 LCD 디스플레이 교체를 진행하세요. LCD 디스플레이를 먼저 교체한 뒤 펌웨어를 버전 1.0.4 이상으로 업그레이드할 경우 터치 오동작이 발생할 수 있습니다. 2. 슈프리마 열화상 카메라(TCM10-FSF2) SDK Revision * FPS 8.3 적용 * 장치가 비정상적으로 동작이 멈출 때 안전한 복구를 위해 관리용 서비스 분리 * 열화상 카메라 사용 중 적외선 이미지 동작이 멈추거나 장치가 재부팅되는 문제 수정 * 캡처 이미지 버퍼 사양 변경 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 열화상 카메라의 펌웨어 버전이 표시되지 않는 문제 2. 근태 코드 설정을 변경해도 이전 설정이 유지되는 문제 3. 인증 모드를 카드+PIN으로 설정한 슬레이브 장치에서 장치 기본 인증 모드 미포함으로 설정한 사용자가 카드 인증을 시도할 경우 시간 초과가 발생하는 문제 4. BioStar 2를 통해 리소스를 업데이트하면 열화상 카메라 동작이 멈춘 상태로 유지되는 문제 5. 비주얼 페이스 매칭 알고리즘 개선 * 안경 착용자에 대한 얼굴 인식 알고리즘 개선 * 마스크 착용 시 인증 성능 개선 --- ### 펌웨어 버전 1.0.5 (빌드 번호 1.0.5_210422) 릴리즈|2021-05-06 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 열화상 카메라를 연결하여 사용할 때 열화상 영상이 표시되지 않는 문제 --- ### 펌웨어 버전 1.1.1 (빌드 번호 1.1.1_210623) 릴리즈|2021-06-25 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 비주얼 페이스 알고리즘 개선 * 신규 비주얼 페이스 알고리즘은 펌웨어 버전 1.0.5 이하에서 등록한 비주얼 페이스 템플릿과 호환하지 않습니다. 펌웨어를 버전1.0.5 이하에서 버전 1.1.0 이상으로 업그레이드할 경우 기존에 등록된 얼굴 템플릿을 추출하기 위한 마이그레이션이 진행되며, 이 작업은 등록된 사용자 수에 따라 최대 10시간 정도 걸릴 수 있습니다. * 버전 1.0.5 이하에서 발급한 얼굴 데이터가 저장된 AoC는 버전 1.1.0 이상 펌웨어가 적용된 장치에서 호환되지 않습니다. * 펌웨어를 버전 1.1.0 이상으로 업그레이드할 경우 버전 1.0.5 이하로 다운그레이드할 수 없습니다. 2. 재실 인원 제한 구역 지원 3. 열화상 카메라 사용성 향상 * 온도 측정 거리 및 사용자의 움직임에 대한 음성 안내 추가 * ROI 가이드 영역에 대한 사용자 인터페이스 개선 * ROI 설정에 따른 가이드 영역 표시 구분 * ROI 설정 기본 값을 동적 ROI에서 기본 ROI로 변경 * 온도 측정 실패 시 안내 메시지 추가 4. 조명 밝기 조절 기능 명칭 변경 및 '사용 안 함' 옵션 추가 * 기능 이름 변경: '주변 밝기(Ambient Brightness)'에서 '조명 밝기(LED Brightness)'로 변경 * '사용 안 함' 옵션을 추가하여 장치의 조명을 끌 수 있도록 개선 * '자동' 옵션 삭제 5. 기본 해시 키를 설정해도 보안 탬퍼를 수동으로 켜거나 끌 수 있도록 개선 6. 얼굴 인증 시간 간격을 2.5초로 변경 7. USB 내보내기 시 2 GB 이상의 크기가 큰 파일은 분할 후 압축하여 압축 해제 시 오류가 발생하지 않도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치를 타사 컨트롤러와 OSDP 로 연결했을 때 컨트롤러의 Secure Communication 모드를 활성화하면 RS-485 통신이 정상적으로 동작하지 않는 문제 발생 버전: 1.0.5 이하 2. 너무 밝거나 어둡거나 역광이 비치는 환경으로 인해 사용자 얼굴 인증에 실패할 경우 화면의 밝기가 밝아지고, 이 상태가 지속되는 문제 발생 버전: 1.0.4 이하 3. 펌웨어를 버전 1.0.4 이상으로 업그레이드할 경우 열화상 카메라가 정상적으로 동작하지 않는 문제 발생 버전: 1.0.4 이하 4. USB 내보내기로 로그를 내보낼 때 사용자 등록 여부에 따라 소요 시간에 차이가 발생하는 문제 발생 버전: 1.1.0 이하 5. 인증 모드를 ID+PIN으로 설정하였을 때 간헐적으로 관리자 메뉴가 표시되지 않는 문제 발생 버전: 1.0.5 이하 6. 이중 인증이 설정된 슬레이브 장치에서 두 번째 사용자 인증 성공 시 화면이 비정상적으로 표시되는 문제 발생 버전: 1.1.0 이하 7. BioStar 2와의 연결이 끊어진 뒤 다시 연결될 때 상황에 맞지 않는 팝업 메시지가 표시되는 문제 발생 버전: 1.0.5 이하 8. 설정된 인증 모드의 순서에 따라 협박 지문 인증 로그가 발생되지 않는 문제 발생 버전: 1.0.5 이하 9. 엘리베이터에 스케줄 개방 구역을 설정한 뒤 마스터 장치를 재부팅할 경우 릴레이가 Off(Lock)로 동작하는 문제 발생 버전: 1.1.0 이하 10. USB 내보내기 시 데이터베이스의 전체 파일이 삭제되는 문제 발생 버전: 1.0.5 이하 11. 비주얼 페이스 매칭 알고리즘 개선 발생 버전: 1.1.0 이하 * 마스크 착용 시 인증 성능 개선 * 안경 착용자에 대한 얼굴 인식 알고리즘 개선 --- ### 펌웨어 버전 1.1.2 (빌드 번호 1.1.2_210903) 릴리즈|2021-10-01 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 인텔리전트 슬레이브 지원 * 인텔리전트 슬레이브: 슈프리마 장치와 타사 컨트롤러를 연결하였을 때 슈프리마 장치에서 직접 1:1 또는 1 :N 매칭을 수행하고 인증 결과를 OSDP 카드 데이터로 타사 컨트롤러에 전송할 수 있는 기능 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 재실 인원 제한 구역 추가 시 장치가 재부팅되는 문제 발생 버전: 1.1.1 이하 2. 재실 인원 제한 구역에 설정한 장치의 LAN 연결을 제거한 상태에서 항시 통과 인원에 포함된 사용자가 입실 장치에서 인증을 시도할 경우 장치가 재부팅되는 문제 발생 버전: 1.1.1 이하 3. DHCP를 사용할 때 비정상적인 IP가 출력되는 문제 발생 버전: 1.1.1 이하 4. 슬레이브로 연결된 OM-120의 특정 포트를 출입문 릴레이로 설정한 뒤 장치를 재부팅하면 릴레이가 비정상적으로 동작하는 문제 발생 버전: 1.1.1 이하 5. 위조 지문 검출 기능을 설정한 상태에서 장치를 재부팅할 경우 이후 위조 지문 입력 시 검출되지 않는 문제 발생 버전: 1.1.1 이하 6. 슬레이브 장치의 인증 모드를 카드+지문으로 설정했을 때 비정상적으로 인증에 실패하는 문제 발생 버전: 1.1.1 이하 7. PIN 인증이 정상적으로 동작하지 않는 문제 발생 버전: 1.1.1 이하 8. 조명 밝기 조절 기능 영문 명칭 변경 및 기능 개선 발생 버전: 1.1.1 * 기능 이름 변경: 'LED Brightness'에서 'Light Brightness'로 변경 * 조명 밝기에 지원하지 않는 값이 설정될 경우 보통(Normal)으로 동작하도록 수정 9. 지문, 지문/PIN이 포함된 인증 모드를 설정한 뒤 확장 개인 인증 모드를 지원하지 않는 슬레이브 장치에서 지문 및 PIN이 등록되지 않은 사용자로 인증을 시도할 경우 비정상적인 오류 메시지가 표시되는 문제 발생 버전: 1.1.1 이하 10. 10시간 이상 얼굴 인증 모드를 사용하지 않다가 활성화할 경우 얼굴 인증이 동작하지 않는 문제 발생 버전: 1.1.1 이하 11. 서버 매칭을 사용할 때 사용자 권한이 '권한 없음'인 사용자로 본인의 이벤트 로그를 조회할 경우 로딩 과정에서 장치가 비정상적으로 재부팅되는 문제 발생 버전: 1.1.1 이하 * 장치에 다수의 이벤트 로그가 저장되어 있고, 오랜 기간 동안 서버에 업로드 되지 않은 경우 서버로 이벤트 로그를 업로드하는 동작과 해당 사용자의 이벤트 로그를 출력하는 동작이 충돌하여 발생함. 12. 얼굴 인증과 무관한 동작 중 백그라운드에서 얼굴 영상 캡처 및 인증 동작이 활성화되는 문제 발생 버전: 1.1.1 이하 --- ### 펌웨어 버전 1.1.4 (빌드 번호 1.1.4_220315) 릴리즈|2022-03-22 주의 장치 부팅이 안 되는 문제를 방지하기 위해 펌웨어를 최신 버전으로 업그레이드하기 전 반드시 '데이터 삭제 후 장치 동기화'를 진행하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 전면 커버 (LCD 디스플레이 및 터치패드) 이원화에 따른 펌웨어 업그레이드 방식 변경 2. BioStar 2 또는 BioStar Device SDK에서 비주얼 페이스 템플릿 전송 시 템플릿 버전(알고리즘 호환성)을 확인하여 필요할 경우에만 warp 영상에서 템플릿을 새로 추출하도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 장치의 플래시 메모리에서 구조적 문제 확인 발생 버전: 1.1.2 이하 * 디스크 비교 용량 차이로 인해 장치 부팅이 불가한 문제 2. 펌웨어를 업그레이드한 뒤 사용자가 터치패드에 실제 터치한 위치와 다른 부분이 인식되는 문제 발생 버전: 1.1.3 3. 마스터 장치를 재부팅하면 슬레이브 장치의 연결이 끊어지는 문제 발생 버전: 1.1.2 이하 4. 간헐적으로 iCLASS Seos 카드 인식에 실패하고, 장치를 재시작해야 해당 카드를 인식하는 문제 (FSF2-AB) 발생 버전: 1.1.2 이하 5. 장치에서 BioStar 2 서버로 사용자 데이터를 동기화한 뒤 장치로 재전송할 때 일부 사용자만 전송되거나, 전송에 시간이 오래 걸리는 문제 발생 버전: 1.1.2 이하 * 품질이 낮은 비주얼 페이스 warp 이미지가 다른 장치로 동기화될 때 해당 장치에서 비주얼 페이스 템플릿 추출에 실패하고, 지속적으로 동기화를 재시도하여 위와 같은 문제 발생 6. 작업 조건 및 동작에서 '출입 성공' 이벤트를 설정한 경우 인증 시 온도가 'NaN'으로 출력되는 문제 발생 버전: 1.1.0 이상, 1.1.2 이하 --- ### 펌웨어 버전 2.0.2 (빌드 번호 2.0.2_220502) 릴리즈|2022-05-10 #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 비주얼 페이스 알고리즘 v2 적용 2. 얼굴 등록 시 마스크를 감지하여 마스크를 착용하거나 입을 가린 상태로 얼굴을 등록할 수 없도록 개선 3. 열화상 카메라 사용 시 동적 ROI (동적 발열 측정 영역) 성능 개선 4. 마이그레이션 시 화면에 진행률 표시줄(Progress bar) 추가 5. 서버에서 장치로 사용자 데이터를 전송할 때 사용자에게 등록된 카드에 대해 중복 여부를 체크하도록 개선 6. 장치의 전원이 끊기더라도 경비/해제 상태가 유지되도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. USB 메모리를 이용하여 펌웨어를 v1.x.x에서 v2.x.x로 업그레이드할 경우 업그레이드에 실패하며, USB 메모리를 제거한 뒤 장치를 재부팅하면 로딩 상태로 장치가 멈추는 문제 발생 버전: 1.0.0 알아두기 USB 메모리를 이용하여 펌웨어를 업그레이드할 경우 먼저 **화면과 소리** 메뉴에서 **메뉴 표시 시간**을 **항상 켜짐**으로 설정한 뒤 업그레이드를 진행하세요. 또한 업그레이드 진행 중 실패 메시지가 출력되더라도 USB 메모리를 제거하지 말고 성공 메시지가 출력될 때까지 대기하세요. 업그레이드가 완료되면 장치가 자동으로 다시 시작됩니다. 2. 장치 메모리가 가득 찬 상태에서 펌웨어를 v1.x.x에서 v2.x.x로 업그레이드할 경우 장치 부팅이 불가한 문제 발생 버전: 1.0.0 3. 특정 카드를 스캔하면 장치가 비정상적으로 재시작되는 문제 발생 버전: 1.0.0 4. 장치를 타사 컨트롤 패널과 OSDP로 연결했을 때 Output Status Report Request 커맨드에 대해 릴레이는 동작하나 Output Status Report에 대한 응답을 하지 않는 문제 발생 버전: 1.1.2 5. 장치를 타사 컨트롤 패널과 OSDP로 연결했을 때 입력 포트 접지 상태에서 Input Status Request 커맨드에 대해 'Inactive'로 잘못 응답하는 문제 발생 버전: 1.1.2 6. 장치를 타사 컨트롤 패널과 OSDP로 연결했을 때 Device Capabilities 커맨드에 대해 아무런 응답을 하지 않는 문제 (FSF2-DB, FSF2-AB)발생 버전: 1.0.0 7. 스케줄 개방 구역 설정 후 층 설정 변경 시 마스터 장치가 비정상적으로 재시작되는 문제 발생 버전: 1.0.0 8. 한 사용자에게 서로 다른 얼굴을 등록한 경우 두 번째에 등록한 얼굴로 인증 시 실패하는 문제 발생 버전: 1.0.0 9. BioStar 2의 장치 상세 페이지에서 인텔리전트 슬레이브 관련 설정을 변경할 경우 설정이 적용되지 않는 문제 발생 버전: 1.1.4 10. 사용자가 인증 대기 시간 만료 시점에 인증을 시도할 때 상황과 관계없는 오류 메시지가 출력되는 문제 발생 버전: 1.0.0 11. 인증 모드를 ID+얼굴+지문/PIN으로 설정한 장치에서 협박 지문으로 인증 시 협박 지문 로그가 남지 않는 문제 발생 버전: 1.0.0 12. 일부 HID iCLASS Seos 카드 인식에 실패하는 문제 발생 버전: 1.0.0 13. 타사 컨트롤러(Software House iSTAR Edge G2)와 OSDP로 연결되지 않는 문제 (FSF2-ODB) 발생 버전: 1.0.0 14. 천장이 있는 실외 환경에서 얼굴 인증 및 온도 측정 성능이 저하되는 문제 발생 버전: 1.0.0 15. 사용자가 특정 색상 마스크를 착용한 경우 마스크 감지 성능이 저하되는 문제 발생 버전: 1.0.0 16. EM 카드에 대해 인식 속도가 느린 문제 발생 버전: 1.0.0 17. 사용자가 인증 대기 시간 만료 시점에 인증하면 인증은 동작하나, 출입문은 개방되지 않는 문제 발생 버전: 1.0.0 18. 장치에 이중 인증을 설정했을 때 두 번째 인증에서 위조 지문을 사용하면 인증 실패 후 상황에 맞지 않는 화면이 출력되는 문제 (FSF2-ODB)발생 버전: 1.0.0 19. 지갑 등에서 여러 장의 카드가 겹쳐진 채로 장치에서 스캔하면 장치가 비정상적으로 재부팅되는 문제 발생 버전: 1.0.0 20. 엘리베이터를 스케줄 개방 구역으로 설정하고 '사용자 인증에 의한 시작' 옵션을 활성화했을 때 출입 그룹에 속한 사용자가 인증하면 층은 정상적으로 활성화되지만, 층 해제 로그가 출력되는 문제 발생 버전: 1.0.0 21. USB 메모리를 이용한 펌웨어 업그레이드 시 업그레이드 실패 팝업이 출력된 뒤 장치가 재부팅되며, 이후 펌웨어가 업그레이드되는 문제 발생 버전: 1.0.0 22. 펌웨어 버전에 따라 동일한 입력에 대한 글로벌 APB 동작이 다른 문제 발생 버전: 1.1.1 23. 장치가 인텔리전트 슬레이브로 연결된 상태에서 사용자에게 등록된 첫 번째 카드가 26-bit를 제외한 다른 형식의 Wiegand 카드일 때 해당 사용자의 카드 이외의 인증 수단으로 인증하면 CSN 값이 OSDP를 통해 출력되는 문제 발생 버전: 1.1.2 24. 슬레이브로 연결된 OM-120의 특정 포트를 출입문 릴레이로 설정한 뒤 장치를 재부팅하면 릴레이가 비정상적으로 동작하는 문제 발생 버전: 1.0.0 25. 열화상 카메라를 '인증 후 확인'으로 설정하였음에도 이벤트 로그에 '확인만'으로 표시되는 문제 발생 버전: 1.1.1 26. SDK를 이용해 관리자 메뉴에 진입한 사용자 로그를 불러올 때 사용자 ID가 표시되지 않는 문제 발생 버전: 1.0.0 27. 인증서가 저장된 장치에서 전체 관리자로 메뉴 진입 시 기본값 복원 메뉴에 '루트 인증서 삭제' 항목이 표시되지 않는 문제 발생 버전: 1.0.0 28. 이중 인증을 설정한 장치에서 인증할 때 이중 인증 결과에 대해 인증 성공음이 출력되지 않고, 메인 화면이 유지되는 문제 발생 버전: 1.0.0 29. 사용자 ID 종류가 영숫자로 설정되어 있을 때 블랙리스트 카드로 설정한 AoC로 인증할 경우 이벤트 로그에 사용자 ID가 비정상적으로 표시되는 문제 발생 버전: 1.0.0 30. 사용자에게 얼굴 데이터를 포함한 보안 크리덴셜 카드를 발급한 뒤 해당 사용자의 얼굴 데이터를 삭제하고 보안 크리덴셜 카드로 인증할 경우 카드에 얼굴 템플릿이 저장되어 있음에도 인증을 실패하는 문제 발생 버전: 1.0.0 31. '네트워크 설정 유지'를 선택해 마스터 장치를 초기화할 경우 RS-485 통신 키가 초기화됨에 따라 슬레이브 장치의 연결이 끊어지는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 2.0.3 (빌드 번호 2.0.3_220705) 릴리즈|2022-07-15 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 펌웨어 업그레이드 후 마이그레이션을 진행하는 도중 멈추는 문제 발생 버전: 2.0.2 2. FSF2-ODB를 v1.1.0에서 v2.0.2로 업그레이드한 후 지문 센서가 반응하지 않는 문제 발생 버전: 2.0.2 --- ### 펌웨어 버전 2.1.0 (빌드 번호 2.1.0_221005) 릴리즈|2022-10-05 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 듀얼 SE 프로세서 지원 2. 출입문 개방 사유 관련 로그 분리 * 퇴실 버튼에 의한 출입문 개방 요청 * 관리자에 의한 출입문 개방 요청 3. 퇴실 버튼 입력에 대한 릴레이 비활성 옵션 추가 * 퇴실 버튼 입력 시 출입문 열림 요청 로그는 발생하지만 릴레이는 동작하지 않도록 설정할 수 있는 옵션 지원 4. 스마트 카드 바이트 순서 설정 지원 * Wiegand 또는 OSDP 로 출력되는 데이터 값에 대해 바이트 순서를 설정할 수 있도록 지원 5. 슬레이브 장치로 연결된 FaceStation F2에서 보안 탬퍼가 발생한 경우 OSDP ID도 삭제되도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 펌웨어를 v1.1.0 이하에서 v1.1.1 이상으로 업그레이드할 경우 마이그레이션 관련 오동작이 발생하는 문제 발생 버전: 2.1.0 * 마이그레이션이 완료되지 않고 장치가 메인 화면으로 부팅되며, 일부 키가 동작하지 않거나 비정상적인 화면이 표시되는 문제 2. 모바일 카드 인증이 갑자기 동작하지 않는 문제 발생 버전: 1.0.0 3. 장치에 연결된 LAN 케이블을 분리 후 다시 연결했을 때 DHCP로 IP가 할당되는 시간이 오래걸리는 문제 발생 버전: 1.0.0 4. 사용자 얼굴을 연속으로 등록하거나 메인 메뉴를 반복적으로 터치하면 장치가 재시작되는 문제 발생 버전: 1.0.0 5. 카드를 사용하여 장치에 인증할 때 정상적으로 인증되던 카드가 간헐적으로 인증 실패하는 문제 발생 버전: 1.0.0 6. 얼굴 인증 시 장치에서 보여지는 미리보기 화면이 실제 장치 앞의 상황과 다르게 보여지는 문제 발생 버전: 1.0.0 7. 얼굴인증 모드가 꺼져 있을 때 얼굴을 등록한 사용자가 얼굴인증 모드가 켜져 있을 때 얼굴로 인증하면 실패하는 문제 발생 버전: 1.0.0 8. 장치에서 얼굴인증 모드를 1:N으로 설정하고 BioStar 2에서 다수의 비주얼 페이스를 전송했을 때 장치에 저장 가능한 최대 비주얼 페이스 수가 초과되어도 저장되는 문제 발생 버전: 1.0.0 9. 카드 인증 시 데이터베이스 및 캐시 메모리가 깨져 인증에 실패하는 것을 방지하기 위한 구조 개선 발생 버전: 1.0.0 --- ### 펌웨어 버전 2.1.1 (빌드 번호 2.1.1_221130) 릴리즈|2022-11-30 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 사용자 정보 업데이트 시 원하는 정보만 선택하여 업데이트 할 수 있도록 개선 (BioStar 2.9.0 버전 이상에서 호환) 2. 얼굴 인증 속도 개선 3. **얼굴 검출 설정** 기능 개선 * **얼굴 인식 거리**, **얼굴 인식 영역 넓히기** 옵션 지원 4. 업그레이드 패키지 암호화 강화 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. SDK에서 BS2\_GetLogSmallBlobEx 함수를 이용해 장치의 마스크 검출 및 온도 측정 동작에 대한 이벤트 로그를 불러올 때 사용자 ID 정보가 포함되지 않던 문제 발생 버전: 1.1.2 2. **마스크 검출** 기능이 설정되어있고 마스크 확인 방식이 **인증 후 확인**으로 설정된 장치에 인증했을 때 로그가 출입 성공 (확인 전용)으로 기록되는 문제 발생 버전: 2.0.1 3. BioStar 2.9.x 버전에서 비주얼 페이스에 흐릿한 사진이 업로드된 사용자를 장치로 전송했을 때 사용자가 정상적으로 등록되는 문제 발생 버전: 2.0.3 4. 장치에 얼굴이 중복되는 사용자가 있는 경우에도 얼굴이 정상적으로 등록되는 문제 발생 버전: 2.0.3 5. 장치에서 얼굴을 등록하는 과정에서 스캔한 얼굴 이미지가 기울어져 보이는 문제 발생 버전: 2.0.3 6. 카드 인증 시 데이터베이스 및 캐시 메모리가 깨져 인증에 실패하는 것을 방지하기 위한 구조 개선 발생 버전: 1.0.0 7. 입력 신호에 의한 경비 시작/해제를 설정한 후 입력 신호가 발생하면 경비/해제 로그와 도어 잠김 로그가 생성되는 문제 발생 버전: 1.0.0 8. TCM-10을 사용하여 설치된 장치에 **동적 ROI**를 활성화하고 온도를 측정했을 경우 얼굴 외 배경 부분까지 감지되어 실제보다 온도가 높게 측정되는 문제 발생 버전: 2.0.1 9. 특정 기간(약 50일 이상) 얼굴 인증을 사용해온 장치에서 갑자기 얼굴 인증이 동작하지 않는 문제 발생 버전: 2.0.3 --- ### 펌웨어 버전 2.1.2 (빌드 번호 2.1.2_230130) 릴리즈|2023-02-01 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 마스터 장치의 릴레이를 출입문에 사용하고 있을 때 슬레이브로 연결된 장치에 인증하면 출입문이 열리지 않는 문제 발생 버전: 2.1.1 2. BioStar 2에서 삭제한 출입문을 다시 추가한 후 인증하면 출입문이 열리지 않는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 2.1.3 (빌드 번호 2.1.3_230525) 릴리즈|2023-05-30 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 위조 얼굴 검출 성능 개선 --- ### 펌웨어 버전 2.1.4 (빌드 번호 2.1.4_230810) 릴리즈|2023-08-11 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **퓨전 매칭** 및 **위조 얼굴 검출** 기능이 **보통**으로 설정되어 있을 때 위조 얼굴 검출 성능 개선 2. 장치가 설치된 조도 환경에 따른 깜빡임 발생 방지를 위한 **주파수** 조정 옵션 추가 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. iOS에서 BLE 모바일 카드로 인증하면 인증되지 않고 간헐적으로 장치가 재시작되는 문제 발생 버전: 1.0.0 2. 장치에 사용자가 5만명 이상 등록된 상태에서 BioStar 2에서 펌웨어 업그레이드하는 경우 장치가 멈추는 문제 발생 버전: 2.1.1 3. 마스터 장치를 재시작했을 때 장치의 **이벤트 로그**에 재시작 로그가 생성되지 않는 문제 발생 버전: 2.1.1 4. 일부 MIFARE Classic 카드 인식에 실패하는 문제 발생 버전: 1.0.0 5. 일부 HID iCLASS Seos 카드 인식에 실패하는 문제 발생 버전: 1.0.0 6. **화면 보호기**가 동작하던 장치를 장기간 사용하지 않은 경우 검은 화면이 나타나고 먹통이 되는 문제 발생 버전: 1.0.0 --- ### 펌웨어 버전 2.2.0 (빌드 번호 2.2.0_240704) 릴리즈|2024-07-10 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. **커스텀 스마트 카드 레이아웃** 지원 2. **비주얼 페이스 이미지 저장하기** 기능 추가 * 비주얼 페이스에 실제 이미지와 템플릿을 모두 저장하도록 하거나 실제 이미지는 저장하지 않고 템플릿만 저장하도록 설정할 수 있는 기능 지원 3. **Template on Mobile** 지원 4. XPass D2 신규 BLE 칩 펌웨어(빌드 번호: 1.7.0\_220921) 지원 * 장치의 BLE 칩이 변경됨에 따라 펌웨어가 기존 장치 및 신규 장치의 BLE 칩과 모두 호환하도록 지원 5. 스마트 카드 바이트 순서 설정 개선 * Wiegand 또는 OSDP 출력 사용 시 Wiegand 출력 정보를 사용자 ID로 설정한 경우에도 스마트 카드 바이트 순서에 영향을 받도록 개선 6. 사용자 유효기간을 최대 '**2037-12-31**'까지 설정할 수 있도록 개선 7. **인텔리전트 슬레이브**를 사용할 경우 타사 컨트롤러의 인증 성공/실패 결과를 장치 화면에 표시하는 **컨트롤러 결과 표시** 기능 지원 8. 장치를 타사 컨트롤러와 Wiegand로 연결했을 때 컨트롤러로부터 반복적으로 입력되는 인증에 대한 신호를 무시하는 **반복 신호 무시 시간** 기능 지원 9. 중복 지문 검출 성능 개선 10. SDK에서 GetLogWithFilter 함수를 이용해 사용자 정보 업데이트 성공 이벤트 로그를 가져올 수 있도록 개선 11. 장치의 인증 결과 화면에서 사용자 ID, 이름이 표시되는 방법을 선택할 수 있는 **인증 결과 표시 옵션** 기능 지원 * **사용자 ID 표시** * **사용자 이름 표시** 12. 장치가 슬레이브로 연결된 상태에서 osdp\_comset으로 설정한 값들이 정상적으로 반영되도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. **얼굴 템플릿**을 사용하여 **액세스 온 카드** 또는 **보안 크리덴셜 카드** 발급 시 장치가 비정상적으로 종료되는 문제 발생 버전: 1.1.0 2. BioStar 2에서 출입 그룹에 포함된 모든 사용자를 삭제해도 장치의 사용자 정보에서 출입 그룹이 삭제되지 않는 문제 발생 버전: 1.1.0 3. 장치가 마스터-슬레이브로 연결된 상태에서 슬레이브 장치의 연결이 해제되거나 삭제되면 마스터 장치가 재시작되는 문제 발생 버전: 1.1.0 4. BioStar 2에서 장치의 **네트워크** 설정을 변경하면 장치가 재시작되는 문제 발생 버전: 1.1.0 5. **인증 모드**가 설정되지 않은 마스터 장치를 재시작할 경우 슬레이브로 연결된 장치에서 얼굴 인증이 실패하는 문제 발생 버전: 1.1.0 6. 슬레이브 장치의 릴레이를 출입문에 사용하고 있을 때 인증에 성공해도 출입문이 열리지 않는 문제 발생 버전: 1.1.0 7. **서버** 메뉴에서 **서버 IP** 주소가 입력되지 않은 상태에서도 **장치 -> 서버** 모드 설정이 가능한 문제 발생 버전: 1.1.0 8. 슬레이브 장치에 지문이 입력되어 매칭 중일 때 마스터 장치에 지문 입력이 되지 않는 문제 발생 버전: 1.0.0 9. 장치가 슬레이브로 연결된 상태에서 DESFire AoC로 인증할 경우 인증이 실패하는 문제 발생 버전: 1.0.0 10. 장치 메뉴에서 **릴레이**를 설정한 경우 모바일 카드로 출입문이 열리지 않는 문제 발생 버전: 1.0.0 11. 32자로 저장된 사용자 ID가 특정 이벤트 로그에서 31자까지만 표기되는 문제 발생 버전: 1.1.0 12. 장치와 BioStar 2가 2개의 HUB를 사용하여 연결된 상태에서 HUB 간의 LAN 케이블을 분리 후 다시 연결했을 때 장치가 BioStar 2에 자동으로 재연결되지 않는 문제 발생 버전: 1.1.0 13. 장치에 저장된 지문 수가 1:N 최대치를 넘겨 추가되었을 경우 **사용자 등록현황**의 **지문 수**가 비정상적으로 표시되는 문제 발생 버전: 1.1.0 14. **시간 제한 안티패스백**의 **초기화 시간**을 0으로 설정하면 안티패스백이 동작하지 않는 문제 발생 버전: 1.1.0 15. BioStar 2의 장치 상세 페이지에서 간헐적으로 **인증 모드** UI가 사라지는 문제 발생 버전: 1.1.0 16. Wiegand 카드 형식의 **식별 코드**와 **ID 필드**에 비트 간격을 설정해두고 사용자 등록에서 카드를 스캔했을 때 **식별 코드**가 잘못된 값으로 표시되는 문제 발생 버전: 1.0.0 17. 홈 화면의 그래픽이 깨지거나 얼굴 검출에 실패하는 등의 GPU 문제 수정 발생 버전: 1.0.0 18. 장치에서 삭제된 이미지 로그가 서버에 계속 업로드되는 문제 발생 버전: 2.1.1 --- ### 펌웨어 버전 2.2.1 (빌드 번호 2.2.1_241204) 릴리즈|2024-12-09 주의 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다. 기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 신규 LCD 디스플레이 적용 주의 v2.2.0 이하 펌웨어가 설치된 장치의 경우 반드시 펌웨어를 최신 버전으로 업그레이드한 뒤 신규 LCD 디스플레이 교체를 진행하세요. 신규 LCD 디스플레이가 적용된 장치의 경우 펌웨어를 v2.2.1 이상으로 업그레이드한 뒤 v2.2.1 이전 버전으로 다운그레이드할 수 없습니다. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 펌웨어 업그레이드 후 기존에 사용 중이던 카드가 인증에 실패하는 문제 발생 버전: 2.2.0 2. TCM10을 연결하여 **열화상 카메라** 모드를 사용 중일 때 얼굴 인증 화면이 비정상적으로 출력되는 문제 발생 버전: 2.0.1 3. **DESFire 고급 설정**을 사용하여 설정된 커스텀 스마트 카드가 인식에 실패하는 문제 발생 버전: 2.2.0 4. 신규 SE 칩 펌웨어를 사용하는 환경에서 일부 스마트 카드 인식에 실패하는 문제 발생 버전: 2.1.4 5. **인증 결과 표시 옵션** 중에서 **첫 문자만 표시** 옵션이 올바르게 적용되지 않는 문제 발생 버전: 2.2.0 6. 1:N 크리덴셜을 가진 5만명 이상의 사용자를 장치로 전송한 후 펌웨어를 업그레이드하면 장치가 멈추는 문제 발생 버전: 2.1.1 7. 카드가 2개 이상 등록되어있는 사용자가 Wiegand 출력 장치에 카드 인증 시 인증한 카드가 아닌 다른 카드의 ID가 출력되는 문제 발생 버전: 2.1.1 --- ### 펌웨어 버전 2.2.2 (빌드 번호 2.2.2_260518) 릴리즈|2026-05-19 주의 * 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다.
기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. * 신규 LCD 디스플레이가 적용된 장치의 경우 펌웨어를 v2.2.1 이상으로 업그레이드한 뒤 v2.2.1 이전 버전으로 다운그레이드할 수 없습니다. * 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 슬레이브 장치의 전송 속도를 설정할 수 있는 기능 지원 2. MIFARE Plus EV1 카드의 보안 수준 호환성을 위해 SL1, SL3, SL1/SL3 혼합 모드 지원 * SL1: MIFARE Classic 호환 모드 * SL3: AES 기반 고급 보안 모드 3. **보안 탬퍼** 기능을 지원하는 장치를 구분하도록 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. RS-485로 연결된 슬레이브 장치에서 BS2\_GetDeviceCapabilities 함수 호출 시 잘못된 값이 출력되는 문제 발생 버전: 1.0.0 2. 슬레이브로 연결된 DM-20의 특정 Supervised Input 포트에서 경비 시작/해제 시 비정상적으로 동작하는 문제 발생 버전: 1.0.0 3. Wiegand 포맷 25비트 이하의 카드 데이터를 인식하지 못하는 문제 발생 버전: 2.2.0 --- ### 펌웨어 버전 2.3.0 (빌드 번호 2.3.0_260818) 릴리즈|2026-08-19 주의 * 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다.
기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. * 신규 LCD 디스플레이가 적용된 장치의 경우 펌웨어를 v2.2.1 이상으로 업그레이드한 뒤 v2.2.1 이전 버전으로 다운그레이드할 수 없습니다. * 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 신규 기능 및 개선[](#신규-기능-및-개선 "신규 기능 및 개선에 대한 직접 링크 및 복사") *** 1. 비상 시 특정 카드를 사용하여 출입문을 개방할 수 있는 **비상 개방 카드** 기능 지원 2. BioStar X에서 장치의 여러 상태를 실시간으로 확인할 수 있도록 지원 3. 특정 사용자에게 기본 출입문 열림 시간보다 더 긴 시간 동안 출입문이 열리도록 하는 **연장된 출입문 열림 시간** 기능 지원 4. 관리자가 출입문의 상태를 변경한 뒤 일정 시간이 지나면 출입문을 보통 상태로 복구하는 **출입문 모드 우회** 기능 지원 5. 장치의 메뉴에서 연결된 출입문의 릴레이를 제어할 수 있도록 지원 6. 사용자 인증을 통해 출입문을 수동 개방하거나 해제 상태로 전환하는 기능 추가 7. **수동 잠김**으로 설정된 출입문에 인증 시 인증 실패 이벤트가 발생하고 상태 메시지가 표시되도록 개선 8. OSDP 리더 모드에서 타사 컨트롤 패널의 출입 거부 시 'Access Denied'로 표시되도록 개선 9. 모니터링에서 출입문 제어 상태와 변경 정보를 정확하게 확인하도록 개선 10. BLE 동작 안정성 개선 11. 사용자 ID 및 사용자 이름의 허용 문자 확장 * 사용자 ID에 마침표(.) 입력 지원 * 사용자 이름에 마침표(.)와 아포스트로피(') 입력 지원 12. 화재 알람 발생 후 전원 재기동 시 화재 경보 구역 상태 표시 및 알람 해제 동작 개선 #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. 특정 Android 기기에서 Suprema Mobile Access 인증이 되지 않는 문제 발생 버전 : 1.0.0 2) 버저(Buzzer) 미지원 장치가 OSDP 패널 연동 시 연결되지 않는 문제 발생 버전 : 1.0.0 3. 연결된 Wiegand 리더에서 카드 인증이 실패하는 문제 발생 버전 : 1.0.0 4) 사용자 추가/삭제 중 얼굴 인증이 발생하면 장치가 멈추거나 재부팅되는 문제 발생 버전 : 1.0.0 5. 사용자 동기화 중 장치가 멈추거나 재부팅되고 사용자 등록이 지연되는 문제 발생 버전 : 1.0.0 --- ### 펌웨어 버전 2.3.1 (빌드 번호 2.3.1_260922) 릴리즈|2026-09-22 주의 * 신규 SE 프로세서가 적용된 장치의 경우 펌웨어를 v2.1.0 이상으로 업그레이드한 뒤 하위 버전으로 다운그레이드할 수 없으며, 하위 버전에서 커스터마이징한 펌웨어도 다운그레이드할 수 없습니다.
기존 SE 프로세서가 적용된 장치는 하위 버전으로 다운그레이드할 수 있습니다. * 신규 LCD 디스플레이가 적용된 장치의 경우 펌웨어를 v2.2.1 이상으로 업그레이드한 뒤 v2.2.1 이전 버전으로 다운그레이드할 수 없습니다. * 장치의 신규 SE 프로세서 적용 여부 및 펌웨어 다운그레이드 가능 여부는 장치의 시리얼 번호를 확인한 뒤 [슈프리마 홈페이지](https://supremainc.com)에 문의하세요. #### 버그 수정[](#버그-수정 "버그 수정에 대한 직접 링크 및 복사") *** 1. Wiegand 리더가 비활성 상태일 때 해당 리더로 만든 출입문에서 **비상 개방 카드** 인증이 되지 않는 문제 발생 버전: 2.3.0 2. **시간 제한 안티패스백** 환경에서 인증을 통한 출입문 제어 후 **안티패스백** 상태가 갱신되지 않는 문제 발생 버전: 2.3.0 3. Wiegand 리더로 생성한 출입문이 있으면 **작업 조건 및 동작**으로 하위 Wiegand 리더가 장치 잠금되지 않는 문제 발생 버전: 2.3.0 4. **작업 조건 및 동작** 또는 **구역** 알람에 릴레이가 설정된 경우 로그가 중복으로 기록되는 문제 발생 버전: 2.3.0 5. 출입문을 수동 개방한 상태에서 슬레이브 장치를 재부팅하면 자물쇠 아이콘이 사라지는 문제 발생 버전: 2.3.0 --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 10월 10일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 옥외에 설치할 경우 차양 및 통풍이 원활한 장소에 설치하세요**. **제품을 옥외에 설치할 경우 완전히 밀폐된 외함을 사용하지 마세요**. * 직사광선에 의해 외함 내부 온도가 상승하여 과열로 인한 화재, 감전, 제품 손상의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **여러 대의 장치를 설치할 경우 최소 이격 거리를 확인하세요**. * 다른 장치의 RF 및 BLE 성능에 영향을 주어 장치가 오작동할 수 있습니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/facestation_f2/product-specifications#specs.power)을 참고하세요. **제품과 Secure I/O 2, 전기정(전기식 잠금 장치)은 반드시 개별 전원을 사용하세요**. * 장치가 오작동할 수 있습니다. **IP65 등급을 만족하기 위해 제품과 케이블을 연결한 뒤 반드시 케이블 커버를 사용해야 합니다. 완전히 노출된 옥외에 설치할 경우 외함을 사용할 것을 권장합니다**. * 방수·방진 성능이 저하될 경우 고장의 원인이 됩니다. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **비밀번호를 타인이 알지 못하도록 관리하고, 주기적으로 변경하세요**. * 불법 침입의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 -20 °C ~ 50 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. **RTC 배터리** 승인되지 않거나 잘못된 종류의 배터리로 교체하면 폭발의 위험이 있습니다. 배터리는 거주 지역 또는 국제 폐기물 규정에 따라 폐기하세요. --- ### 설정 최종 업데이트 | **2026년 10월 27일** 시스템 및 장치 설정 방법을 안내합니다. #### 화면과 소리[](#화면과-소리 "화면과 소리에 대한 직접 링크 및 복사") 장치의 화면과 소리에 대한 설정을 변경할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 화면과 소리를 누르세요. 3. 원하는 항목을 변경하세요.  * 홈 화면: 홈 화면의 배경에 표시할 항목을 선택할 수 있습니다. * 언어: 화면에 표시되는 언어를 선택할 수 있습니다. * 장치 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 장치 개인 메시지는 BioStar Device SDK를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 장치 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 서버 개인 메시지: 사용자가 인증할 때 화면에 표시할 개인 메시지 사용 여부를 설정할 수 있습니다. 서버 개인 메시지는 BioStar X API를 이용하여 설정할 수 있습니다. 설정하지 않은 경우, 장치에서 서버 개인 메시지를 활성화하더라도 인증 성공 시 메시지가 표시되지 않습니다. * 화면 보호기: 화면 보호기 사용 여부를 설정할 수 있습니다. 장치를 사용하지 않을 때 화면 밝기를 낮춰 전력 소모를 줄일 수 있습니다. * 메뉴 표시 시간: 메뉴 화면이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. 설정한 시간 동안 버튼 입력이 없다면 홈 화면으로 이동합니다. * 메시지 표시 시간: 설정 완료 메시지나 알림 메시지 등이 자동으로 사라지는 시간(초)을 설정할 수 있습니다. * 백라이트 시간: 화면의 조명이 꺼지는 시간(초)을 설정할 수 있습니다. * 음성 안내: 알림음 대신 음성 안내를 사용할 수 있습니다. * 볼륨: 소리 크기를 설정할 수 있습니다. 알아두기 BioStar Device SDK에 대한 자세한 정보는 슈프리마 지식 베이스의 [BioStar Device SDK 페이지](https://kb.supremainc.com/bs2sdk/doku.php)를 참고하세요. #### 통신 설정[](#통신-설정 "통신 설정에 대한 직접 링크 및 복사") 이더넷, 서버, OSDP 통신과 같은 장치의 통신 설정을 변경할 수 있습니다. ##### 이더넷[](#이더넷 "이더넷에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → 이더넷을 선택하세요. 3. 원하는 항목을 설정하세요.  * DHCP: DHCP 사용 여부를 설정하세요. DHCP 설정을 끄면 장치 포트, IP 주소, 게이트웨이, 서브넷마스크를 사용자가 수정할 수 있습니다. * 장치 포트: 장치의 포트를 설정할 수 있습니다. * IP 주소: 장치의 IP 주소를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 게이트웨이: 장치의 게이트웨이를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 서브넷마스크: 장치의 서브넷마스크를 확인할 수 있습니다. 수정하려면 DHCP 설정을 끄세요. * 도메인네임서버: 도메인 네임 서버 주소를 설정할 수 있습니다. 4. 설정을 저장하려면 OK를 누르세요. ##### 서버[](#서버 "서버에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신 → 서버를 선택하세요. 3. 원하는 항목을 설정하세요.  * 장치 → 서버: 장치에서 입력한 정보를 가진 서버로 직접 연결 신호를 보낼 수 있습니다. 장치 → 서버 설정을 켜면 서버 IP, 서버 URL, 서버 포트를 사용자가 입력할 수 있습니다. * 서버 IP: BioStar X가 설치된 PC의 IP를 입력하세요. * 서버 URL: 서버 IP 대신 서버 URL을 입력할 수 있습니다. * 서버 포트: BioStar X가 설치된 PC의 포트를 입력하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### OSDP 통신 설정[](#osdp-통신-설정 "OSDP 통신 설정에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 통신을 선택하세요. 3. OSDP 통신 설정에서 원하는 항목을 설정하세요.  * RS-485: RS-485 동작 모드를 선택할 수 있습니다. * 전송 속도: 원하는 통신 속도를 선택할 수 있습니다. * 인증 결과: 인텔리전트 슬레이브를 사용할 경우 타사 컨트롤러 또는 장치의 인증 결과를 화면에 표시하도록 선택할 수 있습니다. RS-485 모드를 기본값 또는 슬레이브로 설정했을 때 사용할 수 있습니다. #### 장치[](#장치 "장치에 대한 직접 링크 및 복사") ##### 카메라[](#카메라 "카메라에 대한 직접 링크 및 복사") 영상이 깜빡이지 않도록 주파수를 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 카메라를 누르세요.  * 주파수: 장치가 설치된 조도 환경에 따라 영상이 깜빡이지 않도록 주파수를 50 Hz 또는 60 Hz로 설정할 수 있습니다. ##### 릴레이[](#릴레이 "릴레이에 대한 직접 링크 및 복사") 장치에서 문열림 시간과 Exit 버튼의 입력 포트를 설정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 릴레이를 누르세요.  * 릴레이: 릴레이 활성화 여부를 설정할 수 있습니다. 릴레이 설정을 켜면 문열림 시간, Exit 버튼을 설정할 수 있습니다. * 문열림 시간: 정상적으로 사용자 인증이 수행되었을 때 출입문이 열려 있는 시간을 설정할 수 있습니다. * Exit 버튼: 퇴실 버튼이 연결되어 있는 입력 포트를 선택하세요. * 입력 방식: 릴레이 종류(N/O 또는 N/C)를 선택하세요. ##### 날짜와 시간[](#date-time "날짜와 시간에 대한 직접 링크 및 복사") 날짜와 시간을 설정할 수 있습니다. 정확한 로그 데이터 수집을 위해 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 날짜와 시간을 누르세요. 3. 원하는 항목을 변경하세요.  * 날짜와 시간: 현재 날짜와 시간을 확인할 수 있습니다. 직접 수정하려면 시간 동기화를 끄세요. * 표준 시간대: 현재 지역의 시간 기준을 설정할 수 있습니다. * 시간 동기화: 서버와 시간을 동기화할 수 있습니다. 서버와 시간을 동기화하려면 시간 동기화를 켜세요. * 날짜 형식: 날짜 형식을 설정할 수 있습니다. YYYY/MM/DD, MM/DD/YYYY, DD/MM/YYYY를 선택할 수 있습니다. * 시간 형식: 시간 형식을 설정할 수 있습니다. 오전/오후, 24시간을 선택할 수 있습니다. ##### 일광절약시간[](#일광절약시간 "일광절약시간에 대한 직접 링크 및 복사") 일광 절약 시간제(DST)를 적용해 장치를 사용할 수 있습니다. 시작 및 종료 일시를 알맞게 설정하세요. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 일광절약시간을 선택한 뒤 을 눌러 일광 절약 시간을 추가하세요. 3. 원하는 항목을 변경하세요.  * 이름: 일광 절약 시간의 이름을 입력하세요. * 시작 월 / 시작 주 / 시작 요일 / 시작 시간: 일광 절약 시간 적용을 시작할 월, 주, 요일, 시간을 설정하세요. * 끝 월 / 끝 주 / 끝 요일 / 끝 시간: 일광 절약 시간 적용을 종료할 월, 주, 요일, 시간을 설정하세요. 4. 설정을 저장하려면 OK를 누르세요. ##### 장치 정보[](#장치-정보 "장치 정보에 대한 직접 링크 및 복사") 모델명, 장치 ID, 시리얼 번호, 장치 및 펌웨어의 버전, 커널, MAC 주소를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 장치 정보를 선택하세요. 모델명, 장치 ID, 시리얼 번호, HW, FW, 커널, MAC 정보를 확인할 수 있습니다.  ##### 메모리 정보[](#메모리-정보 "메모리 정보에 대한 직접 링크 및 복사") 메모리 사용 정보를 확인할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 메모리 정보를 선택하세요. 장치의 메모리 사용 현황을 확인할 수 있습니다.  ##### USB 메모리[](#usb-메모리 "USB 메모리에 대한 직접 링크 및 복사") 장치에 USB 메모리를 연결하여 장치로 사용자 정보를 가져오거나 장치에서 로그 및 사용자 정보를 내보낼 수 있습니다. 펌웨어를 업그레이드할 수도 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → USB 메모리를 선택하세요. 3. 원하는 항목을 선택한 뒤 설정을 변경하세요.  * 가져오기: 연결된 USB 메모리에서 사용자 정보를 가져올 수 있습니다. * 내보내기: 연결된 USB 메모리에 내보낼 정보를 선택할 수 있습니다. * 펌웨어 업그레이드: 연결된 USB 메모리에 펌웨어 파일이 저장되어 있다면 펌웨어를 업그레이드할 수 있습니다. 주의 * 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요. 고장의 원인이 됩니다. * 펌웨어를 v1.x.x에서 v2.x.x로 업그레이드할 경우 BioStar X 또는 BioStar Device SDK를 이용할 것을 권장합니다. * USB 메모리를 이용하여 펌웨어를 업그레이드할 경우 먼저 화면과 소리 메뉴에서 메뉴 표시 시간을 항상 켜짐으로 설정한 뒤 업그레이드를 진행하세요. 또한 업그레이드 진행 중 실패 메시지가 출력되더라도 USB 메모리를 제거하지 말고 성공 메시지가 출력될 때까지 대기하세요. 업그레이드가 완료되면 장치가 자동으로 다시 시작됩니다. 알아두기 * 펌웨어를 버전 1.0.5 이하에서 버전 1.1.0 이상으로 업그레이드할 경우 기존에 등록된 얼굴 템플릿을 추출하기 위한 마이그레이션이 진행되며, 이 작업은 등록된 사용자 수에 따라 최대 10시간 정도 걸릴 수 있습니다.  * USB 메모리는 파일 시스템이 exFAT 형식인 제품을 사용할 것을 권장합니다. FAT32 형식인 USB 메모리를 사용하면 저장된 얼굴 데이터가 50,000개 이상일 경우 장치가 오작동할 수 있습니다. * USB 메모리의 여유 공간을 확인하세요. 얼굴 데이터 100,000개 기준 15GB 이상의 여유 공간이 필요합니다. ##### 보안 탬퍼[](#보안-탬퍼 "보안 탬퍼에 대한 직접 링크 및 복사") 보안 탬퍼 사용 여부를 설정할 수 있습니다. 보안 탬퍼가 발생할 경우 전체 사용자, 전체 로그, 보안 키가 삭제됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치를 선택하세요. 3. 탬퍼 발생 시 전체 사용자, 전체 로그, 보안 키가 삭제되도록 설정하려면 보안 탬퍼 설정을 켜세요. ##### 장치 다시 시작[](#장치-다시-시작 "장치 다시 시작에 대한 직접 링크 및 복사") 장치를 다시 시작할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 장치 다시 시작을 선택하세요. 3. 장치를 다시 시작하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. ##### 기본값 복원[](#기본값-복원 "기본값 복원에 대한 직접 링크 및 복사") 장치 설정, 네트워크 설정, 사용자 권한 등이 초기화됩니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 기본값 복원을 선택하세요. * 전체 설정: 장치에 저장된 모든 설정을 초기화합니다. 장치 설정을 모두 초기화하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 네트워크 설정 유지: 네트워크 설정을 제외한 모든 설정을 초기화합니다. 네트워크 설정을 제외한 모든 설정을 초기화하려면 확인을 누르세요. 이전 화면으로 돌아가려면 취소를 누르세요. * 공장 초기화: 장치에 저장된 모든 정보와 루트 인증서를 삭제하고 설정을 초기화합니다. * 루트 인증서 삭제: 장치에 저장된 루트 인증서를 삭제합니다. 3. 기본값 복원을 실행할 경우 장치가 다시 시작됩니다. 알아두기 * 초기화를 실행할 경우 사용자 권한도 같이 초기화 됩니다. 초기화를 실행한 뒤 반드시 사용자 권한을 다시 설정하세요. * 초기화를 실행해도 언어 설정은 변경되지 않습니다. * 공장 초기화 메뉴는 장치에 루트 인증서가 저장되었을 때 사용할 수 있습니다. * 루트 인증서 삭제 메뉴는 장치에 루트 인증서가 저장되어 있고 전체 관리자가 지정되었을 때 사용할 수 있습니다. ##### 사용자 ID 종류[](#사용자-id-종류 "사용자 ID 종류에 대한 직접 링크 및 복사") 장치에 등록할 사용자 ID의 형태를 선택할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 장치 → 사용자 ID 종류를 선택하세요. * 숫자: 사용자 ID를 숫자로만 입력할 수 있습니다. * 영숫자: 사용자 ID를 영숫자와 일부 특수 기호(`_` `-` `.`)를 조합하여 입력할 수 있습니다. 3. 원하는 항목으로 변경한 뒤 OK를 누르세요. --- ### 문제 해결 최종 업데이트 | **2025년 5월 22일** 장치 사용 중 발생할 수 있는 문제에 대한 점검 사항과 기본 해결 방법을 제공합니다. #### 고장 신고 전 확인 사항[](#고장-신고-전-확인-사항 "고장 신고 전 확인 사항에 대한 직접 링크 및 복사") 장치를 사용하는 도중 발생할 수 있는 예기치 않은 문제를 해결하는 데 도움이 되는 정보를 제공합니다. ##### 전원[](#power) Q.전원이 공급되고 있으나 작동하지 않습니다. * 단말기와 브래킷이 떨어져 있으면 탬퍼 스위치에 의해 작동하지 않을 수도 있습니다. * 어댑터 또는 전원 연결 케이블을 확인하세요. ##### PIN[](#pin) Q.PIN을 분실했습니다. * 일반 사용자의 PIN은 관리자에게 요청한 뒤 다시 입력하세요. * 관리자 PIN 분실 시 설치 업체에 문의하세요. Q.PIN을 입력한 뒤 OK 버튼을 눌러도 잠긴 문을 열 수 없습니다. * 등록한 PIN을 정상적으로 입력하였는지 확인하세요. * 최근에 PIN을 변경하지 않았는지 확인하세요. * PIN을 알 수 없는 경우 관리자에게 요청한 뒤 다시 입력하세요. ##### 얼굴[](#face) Q.등록은 되었으나 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * [얼굴 등록 시 주의 사항](getting-started#cautions-enrolling-faces)을 확인한 뒤 얼굴을 다시 등록하세요. * 등록된 얼굴 개수가 많다면 매칭 대기 시간을 변경한 뒤 다시 시도하세요. Q.갑자기 얼굴 인증이 되지 않습니다. * [얼굴 인증 시 주의 사항](getting-started#cautions-authenticating-face)을 확인한 뒤 다시 시도하세요. Q.마스크 검출 기능을 사용으로 설정하였으나 마스크 착용 시 얼굴 인증이 잘 되지 않고 오류가 많이 납니다. * 마스크를 코끝까지 내리고 얼굴을 2회 인증한 뒤 다시 코를 덮고 얼굴 인증을 시도하세요. 문제가 지속될 경우 설치 업체에 문의하세요. Q.열화상 카메라 사용 시 온도가 정상적으로 측정되지 않습니다. * 단말기에 열화상 카메라가 정상적으로 연결되었는지 확인하세요. * 이마가 가려지지 않은 상태에서 온도 측정을 다시 시도하세요. 문제가 지속될 경우 설치 업체에 문의하세요. Q.열화상 카메라 사용 시 온도가 너무 낮게 측정됩니다. * 동절기에 사용자가 장시간 동안 실외의 낮은 온도에 노출된 상태에서 온도를 측정할 경우 체온보다 낮게 측정될 수 있습니다. 실내에서 1~2분 대기한 뒤 다시 시도하세요. 문제가 지속될 경우 설치 업체에 문의하세요. ##### 지문[](#fingerprint) Q.등록은 되었으나 지문 인식이 잘 되지 않고 오류가 많이 납니다. * [올바른 지문 입력 방법](getting-started#cautions-enrolling-fingers)을 확인한 뒤 지문을 다시 등록하세요. * 지문에 상처가 생기는 경우 기기는 다른 사람의 지문으로 잘못 인식될 수 있습니다. * 등록된 지문 개수가 많다면 매칭 대기 시간을 변경한 뒤 다시 시도하세요. * 지문마다 특징의 차이로 인해 인식률에 차이가 있으니 다른 손가락의 지문을 등록하세요. Q.갑자기 지문 인식이 되지 않습니다. * 손가락이나 지문 센서에 땀, 물기, 먼지 등이 묻어 있는지 확인한 뒤 깨끗이 닦아 주세요. * 마른 수건 등으로 손가락과 지문 센서를 닦은 다음 다시 시도하세요. * 손가락의 지문이 매우 건조할 때는 입김을 분 다음 다시 시도하세요. Q.지문 센서가 켜지지 않습니다. * 센서 모드가 자동 켜짐으로 설정되어 있을 경우 지문 센서에 손가락을 댈 경우에만 센서가 켜집니다. 항상 지문 센서가 켜져 있길 원한다면 센서 모드를 항상 켜짐으로 설정하세요. ##### 문 잠금[](#doorlock) Q.문을 닫아도 잠금 장치는 잠기지 않습니다. * 전기 잠금 장치의 이상일 수 있습니다. 설치 업체를 통해 점검을 받으세요. ##### 시간[](#time) Q.갑자기 시간이 맞지 않습니다. * 장치에는 내장 배터리가 있으나, 오랫동안 전원이 공급되지 않으면 내장 배터리가 방전되어 시간이 달라질 수 있습니다. [날짜와 시간](settings#date-time) 메뉴를 참고하여 시간을 수정할 수 있습니다. ##### 관리자 접속[](#admin) Q.관리자 PIN을 분실하여 관리자 모드에 진입할 수 없습니다. * 장치는 관리자가 출입 허용 권한을 부여하기 때문에 관리자만 메뉴에 진입할 수 있습니다. * 관리자 PIN 분실 시 설치 업체에 문의하세요. --- ### 사용자 최종 업데이트 | **2026년 9월 22일** 사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다. #### 사용자 정보 등록[](#registering-user-information "사용자 정보 등록에 대한 직접 링크 및 복사") 생체 인증 정보를 포함한 사용자 정보를 등록할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택한 뒤 원하는 항목을 설정하세요. 사용자 정보 등록은 2단계로 진행되며, 일부 옵션은 인증 수단을 등록한 뒤에 활성화됩니다.   * : 사용자 사진을 등록할 수 있습니다. * **이름**: 사용자 이름을 입력할 수 있으며, 특수 기호(`~` `!` `@` `#` `$` `%` `^` `&` `(` `)` `-` `_` `=` `+` `[` `]` `{` `}` `;` `.` `'`)를 포함하여 최대 48자까지 입력할 수 있습니다. 단, `&` `@` `~`로 시작하는 이름은 입력할 수 없습니다. * **ID**: 1~4294967295 숫자를 입력해 사용자 ID를 등록할 수 있습니다. 사용자 ID 종류를 영숫자로 설정한 경우 영숫자와 일부 특수 기호(`_` `-` `.`)를 조합하여 최대 32자까지 입력할 수 있습니다. ID는 띄어쓰기를 포함할 수 없으며, 마침표(`.`)는 포함할 수 있으나 마침표 하나(`.`) 또는 마침표 두 개(`..`)만으로는 입력할 수 없습니다. * 얼굴: 사용자 인증을 위한 얼굴을 등록할 수 있습니다. 얼굴 → 다음을 누른 뒤 화면의 지시에 따라 얼굴을 등록하세요. 얼굴을 더 등록하려면 을 누르세요. 얼굴 등록에 대한 자세한 내용은 [사용자 얼굴 등록](#enrolling-user-faces)을 참고하세요. * 지문: FSF2-ODB 사용자 인증을 위한 지문을 등록할 수 있습니다. 지문 → 다음을 누른 뒤 화면의 지시에 따라 지문을 등록하세요. 지문을 더 등록하려면 을 누르세요. 지문 등록에 대한 자세한 내용은 [사용자 지문 등록](#enrolling-user-fingerprint)을 참고하세요. * 카드: 사용자 인증을 위한 카드를 등록할 수 있습니다. 카드 → 다음을 누른 뒤 사용자에게 할당할 카드를 RF 카드 인증부에 스캔하세요. 카드를 더 등록하려면 을 누르세요. * PIN: 사용하려는 PIN을 입력할 수 있습니다. PIN → 다음을 누른 뒤 사용하려는 PIN을 입력하세요. 확인을 위해 한 번 더 PIN을 입력한 뒤 OK를 누르세요. PIN은 유출 방지를 위해 4~16자리 숫자를 입력하세요. * 사용자 권한: 사용자에게 할당할 권한을 선택할 수 있습니다. 알아두기 설정된 사용자 권한에 따라 사용할 수 있는 메뉴가 다릅니다. * 권한 없음: 일반 사용자 등급이며 메뉴를 사용할 수 없습니다. * 전체 관리자: 모든 메뉴를 사용할 수 있습니다. * 설정 관리자: 인증, 화면과 소리, 장치, 네트워크, 이벤트 로그 메뉴를 사용할 수 있습니다. * 사용자 관리자: 사용자, 이벤트 로그 메뉴를 사용할 수 있습니다. * 유효기간: 사용자 계정을 사용할 기간을 설정할 수 있습니다. * 협박 지문: FSF2-ODB 협박 지문으로 등록하려면 선택하세요. 누군가에게 협박을 당하거나 강제로 출입문을 열어야 할 경우 이 지문으로 인증하면 BioStar X에 알람 신호를 보낼 수 있습니다. * 확장 개인 인증 모드: 확장 개인 인증 모드를 설정할 수 있습니다. 확장 개인 인증 모드를 사용하면 사용자에 따른 인증 방식을 얼굴과 지문을 포함하여 조합할 수 있습니다. 사용하지 않을 경우 장치의 기본 인증 모드를 사용합니다. 알아두기 지문 등록은 FSF2-ODB 제품에서만 사용할 수 있습니다. 3. 사용자 정보 등록을 완료하려면 저장을 누르세요. #### 사용자 얼굴 등록[](#enrolling-user-faces "사용자 얼굴 등록에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3.  얼굴 → 다음을 누르세요. 4. 화면에 얼굴이 나타나도록 거리를 조정하고, 장치의 카메라를 정면으로 바라보세요. 5. 촬영이 완료되면 확인 → 저장을 누르세요. 얼굴을 다시 촬영하려면 재촬영을 누르세요. 알아두기 * 이 제품의 얼굴 정보는 FaceStation 2, FaceLite의 얼굴 정보와 호환되지 않습니다. * 이 제품의 얼굴 정보는 장치에서뿐만 아니라 BioStar X에서 사진을 업로드하거나 CSV 불러오기를 통해 일괄 등록할 수도 있습니다. 사용자에게 얼굴 등록 링크를 전송하여 사용자 개인의 모바일 장치로도 얼굴을 등록할 수 있습니다. 각각의 등록 방법에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/enroll-credential-face)를 참고하세요. * 얼굴을 등록할 때 다음 사항에 유의하세요. * 얼굴을 등록할 때 장치와 얼굴의 거리를 60~100 cm로 유지하세요. * 표정이 변하지 않도록 주의하세요. * 마스크, 모자, 안대를 착용하지 마세요. * 마스크를 착용한 얼굴을 등록하지 마세요. 마스크를 착용한 얼굴과 착용하지 않은 얼굴을 모두 등록할 경우 오인식률이 높아질 수 있습니다. * 고개를 들거나 숙이지 마세요. * 진한 화장을 하지 마세요. * 눈을 감지 마세요. - 화면에 양쪽 어깨가 모두 나타나도록 하세요. * 움직이지 말고, 정면으로 서서 얼굴을 등록하세요. - 두 명의 얼굴이 화면에 동시에 나타나지 않도록 주의하세요. 한 번에 한 사람씩 등록하세요. - 화면의 지시에 따르지 않을 경우 얼굴 등록이 오래 걸리거나 실패할 수 있습니다. #### 사용자 지문 등록 FSF2-ODB[](#enrolling-user-fingerprint "enrolling-user-fingerprint에 대한 직접 링크 및 복사") 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3.  지문 → 다음을 누르세요. 4. 등록할 손가락의 지문을 스캔한 뒤 동일한 손가락의 지문을 한번 더 스캔하세요. 알아두기 * 지문 등록은 FSF2-ODB 제품에서만 사용할 수 있습니다. * 손가락이 센서에 완전히 접촉되도록 깊이 위치시키세요. * 지문의 중심점 부분이 센서의 중심에 오도록 위치시키세요. * 손가락에 상처가 있거나 지문이 흐릴 경우 다른 손가락의 지문을 입력하세요. * 지문 인식 시 화면 안내에 따라 정확하게 입력하세요. * 손가락을 세워 센서와의 접촉 면적이 작아지거나 손가락 각도가 틀어진 경우에는 지문 인식이 되지 않을 수 있습니다. #### 사용자 정보 편집[](#사용자-정보-편집 "사용자 정보 편집에 대한 직접 링크 및 복사") 사용자 관리자나 전체 관리자가 등록된 사용자 정보를 편집할 수 있습니다. 사용자의 얼굴, 지문, 카드를 추가할 수 있으며, PIN 및 권한을 수정할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 3. 사용할 검색 조건을 선택하세요. 전체, 사용자 ID, 이름, 얼굴, 지문, 카드로 사용자를 검색할 수 있습니다. 4. 편집하려는 사용자를 선택하세요. 5. [사용자 정보 등록](#registering-user-information)을 참고하여 정보를 수정한 뒤 OK를 누르세요. * 사용자를 삭제하려면 을 선택한 뒤 확인을 누르세요. 알아두기 * 지문 검색은 FSF2-ODB 제품에서만 사용할 수 있습니다. * 출입 그룹은 BioStar X에서 등록할 수 있습니다. 출입 그룹 등록에 대한 자세한 내용은 [BioStar X 관리자 설명서](https://docs.supremainc.com/platform/biostar_x/settings-access-control-manage-access-group#addAccessGroup)를 참고하세요. #### 사용자 전체 삭제[](#사용자-전체-삭제 "사용자 전체 삭제에 대한 직접 링크 및 복사") 등록된 모든 사용자를 한 번에 삭제할 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 선택하세요. 3. 전체 삭제를 선택해 체크한 뒤 OK를 누르세요. 4. 전체 사용자를 삭제하려면 확인을 누르세요. #### 사용자 등록현황 보기[](#사용자-등록현황-보기 "사용자 등록현황 보기에 대한 직접 링크 및 복사") 등록된 사용자, 얼굴, 지문, 카드 수를 한 눈에 볼 수 있습니다. 1. 을 누른 뒤 관리자 권한 인증 수단으로 인증하세요. 2. 사용자 → 을 누르세요. 사용자 등록현황을 확인할 수 있습니다.  알아두기 지문 수는 FSF2-ODB 제품에서만 확인할 수 있습니다. --- ### 사용하기 최종 업데이트 | **2025년 9월 23일** 장치의 주요 기능을 효과적으로 사용하는 방법을 안내합니다. #### [📄️관리자 메뉴](/device/facestation_f2/admin-menu) [관리자 권한으로 접근 가능한 주요 메뉴와 기능을 안내합니다.](/device/facestation_f2/admin-menu) #### [📄️사용자](/device/facestation_f2/user) [사용자 등록, 수정, 삭제 및 관리 방법을 설명합니다.](/device/facestation_f2/user) #### [📄️인증](/device/facestation_f2/authentication) [지원하는 인증 방식과 인증 절차를 설명합니다.](/device/facestation_f2/authentication) #### [📄️설정](/device/facestation_f2/settings) [시스템 및 장치 설정 방법을 안내합니다.](/device/facestation_f2/settings) #### [📄️이벤트 로그](/device/facestation_f2/event-log) [장치에서 발생한 이벤트 기록을 확인하는 방법을 설명합니다.](/device/facestation_f2/event-log) --- ## Gallagher ### Gallagher 최종 업데이트 | **2026년 5월 14일** Overview and documentation index for Suprema Integration with Gallagher, providing quick navigation to installation, configuration, and troubleshooting guides. #### [Purpose→ 둘러보기](/integration/gallagher/purpose) Purpose and scope of Suprema Integration with Gallagher middleware, enabling biometric device communication with Gallagher Command Centre. #### [Introduction→ 둘러보기](/integration/gallagher/introduction) Key features and system architecture of Suprema Integration with Gallagher, including biometric enrollment, device management, and card type support. #### [Installation→ 둘러보기](/integration/gallagher/installation) Step-by-step installation guide for Suprema Integration with Gallagher, covering prerequisites, Gallagher Command Centre, BioStar 2, and middleware setup. #### [Configuration→ 둘러보기](/integration/gallagher/configuration) Configuration guide for Gallagher Command Centre, hardware wiring, BioStar 2 card formats, and access group setup for Suprema Integration. #### [Suprema Integration with Gallagher→ 둘러보기](/integration/gallagher/integration-gallagher) User enrollment and device management guide for Suprema Integration with Gallagher, including fingerprint, visual face, card assignment, QR code, and smart card setup. #### [Troubleshooting and FAQ→ 둘러보기](/integration/gallagher/troubleshooting) Troubleshooting guide and FAQ for Suprema Integration with Gallagher, covering middleware upgrades, network errors, SSL certificates, and PostgreSQL database management. --- ### Configuration 최종 업데이트 | **2026년 7월 16일** #### Gallagher Command Center Configuration[](#gallagher-command-center-configuration "Gallagher Command Center Configuration에 대한 직접 링크 및 복사") ##### Gallagher Configuration Client Logon[](#gallagher-configuration-client-logon "Gallagher Configuration Client Logon에 대한 직접 링크 및 복사") 1. **Click** The Start Menu & Open Configuration Client.  2. Set Logon Name as **system** password will be **none** and **press** the **Logon** button.  ##### Gallagher Command Centre[](#gallagher-command-centre "Gallagher Command Centre에 대한 직접 링크 및 복사") 알아두기 Process to generate Gallagher API Key. 1. Open Gallagher Command Centre, set the Logon name as a system, and press the **OK** button.  2. **Set** Logon Name as a **system** and set the password for Gallagher Command Centre and press **OK**.  3. Now, go to Administration from the top left corner and **select** Configuration Client, the window will be open.  4. The below tab will be open.  5. To configure server properties, **Select File** → **Server Properties**.  6. The new window will open, now go to **Web Services**, in the **REST API** section, enable local network connection, **set** the server port as **8904**, **uncheck** the Enable REST client with no client certificate, and **press** the **OK** button.  7. **Click** over to **Gallagher Client**. **Click** on **Manage**. Within the Dropdown, please **select Operator Groups**.  8. The Operator Group window will open, **press right-click** and select **New** → **Operator Group**.  9. In the general setting, the name should be **set** as **REST Client Operator Group**. Then click **Apply**.  10. Now **select** the **Operator Privileges** setting on Operator group and go to the Gallagher configuration client window Manage → Operator Privileges. Now **drag and drop**. You need to add 3 privileges to the Operator Group (Add Card or Credential, Edit Cardholders, View Cardholders) from operator privileges to operator group and **press** the **OK** button, and **close** the operator privileges.   11. Go to Configuration Client and **select Cardholders**.  12. **Press right-click** New → Cardholder.  13. In the general setting, the First Name as **REST Client**, and **press Apply**.  14. **Click** on the **Operator Configuration** tab on the left side within the REST Client Properties. **Drag and Drop** the REST Client operator group that we have created from Operator Group to Operator Group Membership. 15. **Drag** the REST Client Operator Group over to Operator Group Membership: like the image below:  16. **Set** the Logon name to **REST** and **set** the password the same as we set for Gallagher Command Centre. **Click OK**, and also **Close** the Operator Group window.  17. On **Configuration** Client go to Configure → Services & Workstations.  18. Now **right-click** New → REST Client.  19. In the API key section **Drag and Drop** the REST Client from Cardholder to REST Client Operator. **Click Apply**. **Close** the Cardholder window.  20. The Gallagher API key is there, in the API key section. 알아두기 Save the Gallagher API Key in a safe place.  21. To get the thumbprint, go to the `C:\Program Files\Suprema Integration with Gallagher\Prerequisites`, open the thumbprint file, and copy the value of the thumbprint inside it. 알아두기 If the thumbprint file is missing. [If thumbprint is not generated while running the EXE file.](/integration/gallagher/troubleshooting#thumbprint-not-generated)   22. **Copy** the thumbprint and **Paste the Client Certificate Thumbprint key** into the Client Certificate thumbprint section **press** the **OK** button and also **Close** the Services and Workstations.  ##### Check the Gallagher API Key[](#check-the-gallagher-api-key "Check the Gallagher API Key에 대한 직접 링크 및 복사") 1. Go to Command Centre iso → utilities → REST API → RestClient\_v8.60.072 → win-x64 → RestClientDemo, **move** that to the desktop, and **open** the `RESTClientDemo.exe`. 2. **Enter** the Gallagher API key as shown in image.  3. **Tick** the Command Centre Requirement Client Certificate and fill in the Certificate Thumbprint, also **tick** the Remember credentials (Optional).  알아두기 If there is an error it will show in the terminal else a new screen will open as shown in the below image. And after testing you can close this window.  #### Hardware configuration[](#hardware-configuration "Hardware configuration에 대한 직접 링크 및 복사") 알아두기 * Skip to [BioStar 2 Setup](#biostar2-setup) if the hardware has already been configured. * We are using controller 6000 as a reference, if you have another controller please do the steps accordingly. 1. First, we have to create controller 6000 (or any other controller you have) to **connect** to the Gallagher controller. Open the Gallagher Configuration Client window and go to Configure → Hardware. 2. In the hardware window press **right-click** then **New** → **Controllers** → **Controller 6000** (if you have a different controller it will display here) and **press apply**. It will create a controller in hardware.  3. Then **go back** to Gallagher Configuration Client and go to configure → Alarm Zones and press **right-click** to create a new alarm zone.  4. To configure the Alarm zone in General settings change the name to **System Alarm Zone** and **press** the **OK** button.  5. Let’s configure Controller 6000, In the General setting **set** the name as **Controller 6000** (set name same as your controller).  6. Now **go to** Event Response and select Alarm Zone for all events and select **System Alarm Zone**. And **press** the **Apply** button.  Now go to System Alarm Zone Properties and **select** Connections and in the controller dropdown **choose Controller 6000**. **Press** the **OK** button and **close** the Alarm Zone window.  7. Now, we have to **create** an Access Zone in configure. Go to the Access Zone and the window will open up. Now **press right-click** in the Access Zone Window and **Select** New → Then **click** on Access Zone, and it will create an access zone.  8. **Open** the Access Zone Properties that we have created in the General Setting. Then **set** the name as **Suprema Access Zone**.  9. **Go to** Access Mode Tab Setting. **Select** Schedule as Default Access Zone Secure and **press** the **OK** button.  10. Now **go to** the Hardware Window then **right-click** on Controller 6000. Select New → HBUS Devices → HBUS I/O. This step will create HBUS under Controller.  11. Let's Configure the HBUS that we have created by **double-clicking** on it to edit the properties. In the general setting, **set** the name as **HBUS I/O Wiegand Module (Suprema)**. **Go to** the Connections Tab and **choose** Controller as Controller 6000, set Hardware Variant as 4 in 2 out, and then press the **OK** button.  12. To connect your Gallagher Controller to the system, **open** Controller 6000 properties and **click** on the Server Address Tab. Tick use different IP for the server and type your PC/ServerIP address. Then **press** the **Apply** button.  13. In the Controller Address setting set your controller MAC address (Please look at your C6000 controller), Also **set** the IP address assigned for the Controller, Subnet, and Gateway. **Press** the **Apply** button.  14. In the Setup Tab, set Plug in Module as **4H Module** (choose according to your controller) and in Hardware RS485 Bus 1 as **OSDP** and RS485 Bus 2 as **HBUS** and press Apply.  알아두기 Your Setting could vary depending on your Gallagher devices & components. 15. In the Status and Overrides options **tick** both checkboxes Disable Front Tamper and DisableRear Tamper.  16. To connect your controller to the system, **turn off** the controller, and wait until the red light goes off. Then **turn on** the 2nd button from the left. 알아두기 Before performing this step, please ensure that your PC firewall is turned off.  17. When the status on the controller turns normal then **turn off** 2nd button (down/dip the 2nd button). 알아두기 Once the controller is online and normal, you can turn all dip switches off including 2.  **Additional note first time power-up and new controller connection:** You only need #2 on when you first power up a new controller and connect to a server. Also, Jumper #2 can be used when doing some resetting of the controller. You want it to be fixed if you are doing upgrades to the controller.  알아두기 Connect Devices to access HBUS in the controller HBUS setting. (To connect devices please refer to BioStar 2 setup.) 18. In the HBUS Devices option of Controller 6000 **drag and drop** HBUS I/O 4 in 2 Out module - Wiegand from **Plugin Modules** to **Undetected devices** HBUS I/O.  19. To Create Door go to Configure, Door then **press right-click** and create a new door.  20. **Set** the Door name as **Suprema Door** and go to Event Response and **choose** alarm as System Alarm Zone.  21. In **Connections select** Controller as Controller 6000 and press **Apply** and **OK**.  22. To create an **OSDP connection; right-click on the Hardware window. Select New** → **OSDP Device** → **Then click on OSDP Reader**, to create OSDP Reader on Hardware. A new window opens up. **Set** its name as Suprema OSDP Reader, and in the Event Response settings, tab **set** Alarm Zone for all events: as System Alarm Zone. Then **click** Apply & **press** OK to save the changes.  **Go back** to the Hardware Window. **Double click** on Controller 6000 for the Properties. **Click** on OSDP Devices Tab. 23. **Drag** the OSDP reader from the **Hardware Window to** the **Controller properties** in the OSDP Devices Tab. **Set** Configured Address as 0, Suprema OSDP Device Address as 0, and Baudrate as **115200**.  알아두기 If you have a 2x OSDP Reader please change the OSDP address within BioStar 2. 24. To create the Wiegand Reader. **Right-click** on the Hardware Window. Click on New → Third-Party Reader. A New Window appears; **Set** its name as Suprema Wiegand Reader, then in the Event Response Tab. **Choose** the Alarm Zone as System Alarm Zone and **press OK**.  25. **Go to** the Door that we have created in properties **Entry Zone** set Access Zone as **Suprema Access Zone** and reader as **Suprema Wiegand Reader** and **Suprema OSDP Reader**, and **press** the **OK** button.  26. In **HBUS I/O** properties go to **Reader** settings and set Reader 1 as Suprema Wiegand Reader, **press** the **OK** button. **Close** the door and Controller window.  27. To create a card type Configure → Card Type **right-click** and create a new **Card Type**. **Set** its name as **Suprema Card Type**. 알아두기 * A QR Device license is needed to read the Gallagher QR Code. Please contact Suprema for it. * Please use the same terms as mentioned for the fields.  28. In Card type properties **go to** setup option Region code as **A** and Facility code as **10000** card number range as **1 to 99999999999999999999 (20 times)** and enable card expiry notification. **Press OK**.  29. Create another card type Configure → Card Type **right-click** and create a new **Card Type**. Set its name as **HID Seos Corporate**. And **go to the** properties (setup) to set up card type. Use the below configurations to configure the card and **press** Apply and **OK**.  30. [](#create-another-card-type)Create another card type Configure → Card Type **right-click** and create a new **Card Type**. Set its name as **Suprema QR Code**.  31. In Card type properties **go to** setup option Region code as **A** and Facility code as **10000** card number range as **4194304 to 8388607** and enable card expiry notification. **Press OK**.  32. To create a universal card type Configure → Universal Card Format **right-click** and create a new universal card format. We have to make 4 card formats. 1. **Create** a new format name as **Suprema 26 bits** Wiegand and set the format as the below image:  2. **Create** a second card format as **Suprema CSN 32 bits**, and in the format **set** as shown below.  3. **Create** a third card format as **Suprema CSN 56 bits**, and in the format **set** as shown below.  4. **Create** a fourth card format as **Suprema Virtual Card (25bit)**, and in the format **set** as shown below.  5. **Create** a fifth card format as **HID 48bit**, and in the format **set** as shown below.  6. **Create** a sixth card format as **Suprema QR 23 bits**, and in the format **set** as shown below.  33. **Drag** all six card types and drop them on Controller properties, Card Format Setting, and **Apply** the settings. **Press** the **OK** and **Close** all the windows of Gallagher Configuration Client.  34. **Go to** Config Client Configure → Hardware.  Then **Right click** on the Window and **create** output and **set** the name as **Wiegand Output** in the general tab.  35. Now **click** on Advance on the left side **set** 1 second in the Output times option and **press Apply** and **OK**.  36. Now **go to** hardware window → **double click** on HBUS I/O Wiegand Module (Suprema) on the left side **go to** Outputs and **select** Wiegand Output **press Apply** and **OK**.  #### BioStar 2 Setup[](#biostar2-setup "BioStar 2 Setup에 대한 직접 링크 및 복사") 1. To open BioStar 2 **type** `https://[Your system IP Address]/#/login` in your browser it will open the login form.  2. **Fill** in your BioStar 2 credentials to log in, **go to** the setting page, and **select** Card Format.  3. In the card, setting **click** on the **edit** button to create a new card format.  4. Here also we have to create three card types **56-bit**, **32-bit**, **and 26-bit**. 1. **Set** name as **56-bit Gallagher** total bits as 56 and in ID field **press** add **set** start bit as 0 and end bit as 55.  2. **Set** name as **32-bit Gallagher** total bits as 32 and **ID field** and in the ID field **press** add & **set** start bit as 0 and end bit as 31.  3. **Set** the name as **26-bit Gallagher** total bits as 26 and **ID field** and in the ID field **press** add & **set** the start bit as 0 and end bit as 25.  5. Now inside the card format **go to** the smart card section by **pressing** the smart card button and **click** on the ADD SMART CARD button.  6. Now enter the **name** as AOC Inside MIFARE type **enter 1** for Start Block Index, **tick** the checkbox for Use Face template, and **press the** Apply button. 알아두기 If you don’t want to use a visual face and only want to use a fingerprint on the smart card you can untick the checkbox. 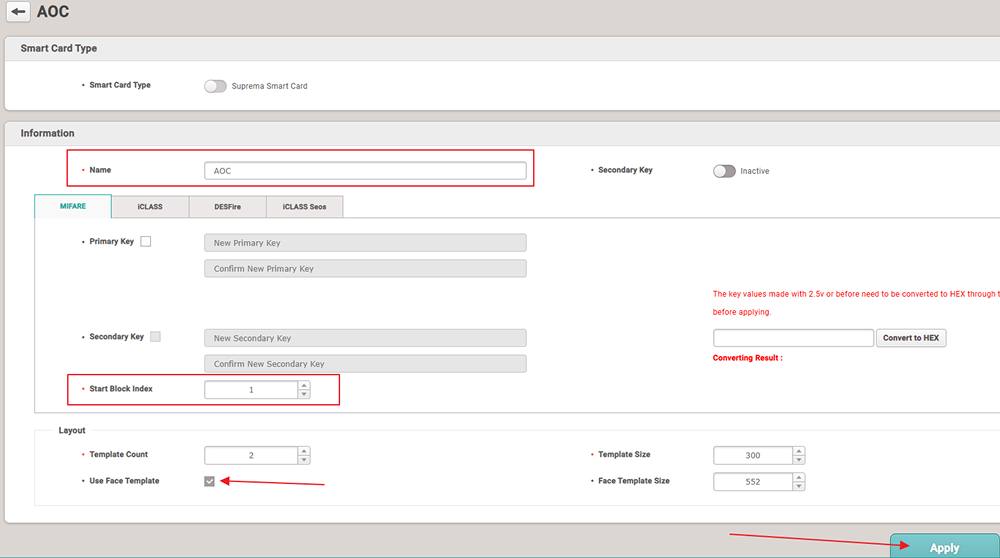 7. To connect devices to the system **go to** the device panel and **press** the SEARCH DEVICE button.  8. Now **press** the search button and **select** the device and **press** Add button.  9. The connected devices will be listed on the device panel on the left side.  ##### Wiegand’s READER CONNECTION[](#wiegands-reader-connection "Wiegand’s READER CONNECTION에 대한 직접 링크 및 복사") 1. **Click** on the device that is connected via the Wiegand connection. **Scroll down** until you see Card Type. Please **turn on** the **CSN card**, **tick** the **Mifare/Felica**, **set** the format type as **Wiegand**, Byte order as **LSB**, and Wiegand format as **56-bit Gallagher**.  2. Now **go to** the advanced setting and scroll down until you see the trigger and action **press** add button, and **set** the field as shown in the image.  3. Again **press** the add button to add another trigger and action.  4. In the Advanced Section below Trigger & Action: Wiegand setting Input/Output should be set as **Output**, Wiegand Input Format as Default, Pulse width as **40**, pulse interval as **10000**, output mode as **normal**, check fail code, and output info to the **Card ID**.  ##### OSDP READER CONNECTION[](#osdp-reader-connection "OSDP READER CONNECTION에 대한 직접 링크 및 복사") 1. For OSDP connection **click** on the device that is connected to the OSDP panel and scroll down until you see Serial. **Set** RS485 as Default and Baud rate as **115200**.  2. In intelligent slave expectation code as **Enabled**, output info as Card ID OSDP ID as **0**. 알아두기 If you have more OSDP devices then please **change** the OSDP ID to another number and for output, Info must be Card ID.  ##### Email Configurations for QR Code[](#email-config-qr-code "Email Configurations for QR Code에 대한 직접 링크 및 복사") 알아두기 * Email confirmations and Emails for user profiles are a must be required for QR Code. * Licenses are required for emails. Please contact the administrator to obtain the necessary licensing. 1. **Go to** the settings page and **select** Email Settings.  2. **Press** the SMTP setting button inside the email setting, fill in the details for the SMTP Option, and **press the** Apply button.  3. To cross-check, you can use the test mail functionality, where you need to put the email address you want to test with and **press the** send email button. To use the QR Code card, **enable** the QR option inside the settings, Put the details as per requirements, and **press** the Apply button.  #### Suprema Integration with Gallagher v2.0[](#suprema-integration-with-gallagher-v20 "Suprema Integration with Gallagher v2.0에 대한 직접 링크 및 복사") 1. **Open** Gallagher Command Centre in the Cardholder viewer option and **go to** viewer configuration.  2. In Viewer Configuration, set windows as shown in the image below, and use the window toolbox to **drag and drop** windows. * Cardholder Details * Cardholder Access Groups * Cardholder Cards * Event trail * URL Tile * Cardholder Images  3. In the URL window **press** click to configure the set Specific URL to `<127.0.0.1>:28523` and choose navigation as Disable Navigation. And **press** the **save button** to save the settings.  4. After completing the configuration **press** the **save button** then **right-click** on viewer configuration and reload the viewer to see the change. 5. **Connect** the **Mifare Encoder** to the PC. 6. **Go to** the device manager in your system in other devices SDI011 Contactless Reader (In your case it can be a different device) **right-clicking** on that and choose the update driver.  7. **Browse my computer** for the driver and select the folder that we have provided.  8. When you update the driver for the first time then a smart card reader will be available. 알아두기 The name USB device name could differ from device to device. 9. Now we have to update the Contactless Reader driver **again** with the same file. After you will see the new smart card driver will be available.  #### Add Access Group[](#add-access-group "Add Access Group에 대한 직접 링크 및 복사") 1. **Go to** Administration, where you can see **Access Groups** at the top left side **click** on that then you can see the **New Access Group** button at the bottom left side. **Click** on that button.  2. After **clicking New Access Group button**, a pop-up will be opened as shown below image **set** the Name as **Suprema Access Group** and **click** on the Close button then a pop-up will be closed.  3. After **clicking** the close button, you will screen as shown in the below image, **click** on **Add Access button** at the left bottom corner.  4. After **clicking Add Access** button, a pop-up will be opened as shown below image, in that **checked** the **checkbox** and then click on the Add **Selection** button.  Then **check** the **radio** button and click on the **OK** button the pop-up will be closed.  5. **Click** on the **Save** button your Access Group will be added successfully.  --- ### Installation 최종 업데이트 | **2026년 5월 14일** #### Prerequisites[](#prerequisites "Prerequisites에 대한 직접 링크 및 복사") The following prerequisites are required to use Suprema Integration with Gallagher. Check the support conditions before installing the Suprema Integration with Gallagher. | Prerequisites | | | --------------------------------------- | ----------------------------------------------------------------------------------------------------------------------- | | Microsoft Windows 10(x64) or Later | | | Web browsers | New Microsoft Edge | | Gallagher Command Centre | Command Center 8.80 or later | | Suprema BioStar 2 | -x64 bit
-Version 2.9.5 or later | | Software | -Node v16.17.0
-Postgresql v14.5
-pgAdmin 4 v6.16
-Win64OpenSSL-3.0.5 | | Middleware system hardware Requirements | -16 GB RAM
-Windows 10 or later
-256 GB SSD/1TB HDD
-Intel Iris Xe Graphics (Good to have) | | Suprema Biometric Devices | -BioStation 3
-BioLite N2
-FaceStation F2
-BioEntry W2
-XPass 2
-X-Station 2
-BioEntry W3 | #### Configuration Flowchart[](#configuration-flowchart "Configuration Flowchart에 대한 직접 링크 및 복사")  #### Hardware Wiring Connection[](#hardware-wiring-connection "Hardware Wiring Connection에 대한 직접 링크 및 복사") ##### For Wiegand Connection[](#for-wiegand-connection "For Wiegand Connection에 대한 직접 링크 및 복사") Suprema Device - **Reader 1** to HBUS 4 In 2Out n Door Module Wiegand | (Suprema Device) Wire Name | HBUS 4 In 2 Out Door Module
Wiegand Port to connector | | -------------------------- | ---------------------------------------------------------- | | Wiegand D0 Out (Green) | R1 Data 0 | | Wiegand D1 Out (White) | R1 Data 1 | | Wiegand Ground (Black) | GND | | TTL IN0 (Red/Purple) | R1 Out 2 | | TTL IN1 (Yellow/Brown) | R1 Out 1 |
Suprema Device - **Reader 2** to HBUS 4 In 2Out n Door Module Wiegand | (Suprema Device) Wire Name | HBUS 4 In 2 Out Door Module
Wiegand Port to connector | | -------------------------- | ---------------------------------------------------------- | | Wiegand D0 Out (Green) | R2 Data 0 | | Wiegand D1 Out (White) | R2 Data 1 | | Wiegand Ground (Black) | GND | | TTL IN0 (Red/Purple) | R2 Out 2 | | TTL IN1 (Yellow/Brown) | R2 Out 1 |
HBUS 4 In 2Out n Door Module Wiegand to Controller 6000 HBus | Controller 6000 | HBUS 4 In 2 Out Door
Module Wiegand | | --------------- | ---------------------------------------- | | H1 A | COM A | | H1 B | COM B | | Vout -ve | GND | | Vout +ve | Vin | ###### Wiegand Connection Diagram[](#wiegand-connection-diagram "Wiegand Connection Diagram에 대한 직접 링크 및 복사")  ##### For OSDP Connection[](#for-osdp-connection "For OSDP Connection에 대한 직접 링크 및 복사") Suprema Device OSDP/RS485 **reader 1** to Controller 6000 | (Suprema Devices/OSDP device)
Wire Name | Controller 6000 Ports | | -------------------------------------------- | --------------------- | | Blue/Blue With White | RS485 1 A | | Yellow/Yellow With Black | RS485 1 B | | Black/White With Black | RS485 1 -ve |
Suprema Device OSDP/RS485 **reader 2** to Controller 6000 | (Suprema Devices/OSDP device)
Wire Name | Controller 6000 Ports | | -------------------------------------------- | --------------------- | | Blue/Blue With White | RS485 2 A | | Yellow/Yellow With Black | RS485 2 B | | Black/White With Black | RS485 2 -ve | ###### OSDP Connection Diagram[](#osdp-connection-diagram "OSDP Connection Diagram에 대한 직접 링크 및 복사")  #### Install Prerequisite Software[](#install-prerequisite-software "Install Prerequisite Software에 대한 직접 링크 및 복사") ##### Installation of Gallagher Command Centre Setup[](#installation-of-gallagher-command-centre-setup "Installation of Gallagher Command Centre Setup에 대한 직접 링크 및 복사") 알아두기 * Please don’t change any names and passwords while installing and setting up the configuration. * To Upgrade the Suprema Integration with the Gallagher version [click](/integration/gallagher/troubleshooting) here. * Specifically, you can refer to either the **3C4643 Gallagher Command Centre vEL8.80 Release Note** for new installations. * The **3E0068 Upgrade Procedure** for upgrading purposes for more information in the Release Notes Folder of your Command Centre ISO Directory. * You must have to extract `Suprema integration With Gallagher.zip` to `C:\Program Files\`. 1. Inside the Gallagher Command Centre folder vEL.8.80 (or Later) → Setup.exe, **tick the checkbox** and press the **Next** button.  2. **Click** the "…" button and locate the License file provided in the setup.   3. When you select the correct license file the icon will change to a tick mark then **press** the **Next** button.  4. **Uncheck** the checkbox of the subnet only and press the **Next** button.  5. **Select** the Install new SQL option and press the **Next** button.  6. **Select** the do not install a database template. 7. Without changing any settings press **Next** until you are recovering the code screen. 알아두기 Click the export button and store the Recovery code, and tick the checkbox.  8. Select **Yes** and the installation will start.  9. After the Installation is complete, press the **Finish** button.  ##### Installation of BioStar 2[](#installation-of-biostar-2 "Installation of BioStar 2에 대한 직접 링크 및 복사") 1. Open the **BioStar 2.exe** and choose the language & Accept the Agreement press **Next**. 알아두기 Download the latest version of BioStar 2 - [Click Here](https://www.supremainc.com/download-center/pages/login.asp). 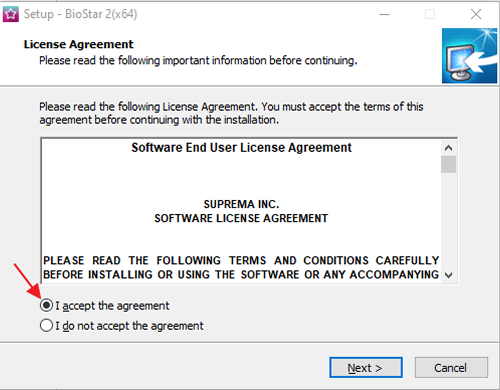 2. Enter your BioStar 2 **Password** here and press the **Next** button. 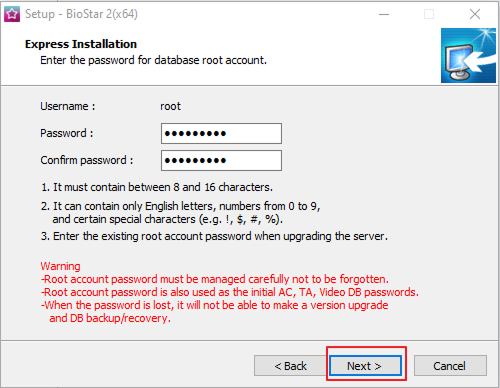 3. Select **Express** Installation and enter the BioStar 2 password again. 4. Select the location and proceed. 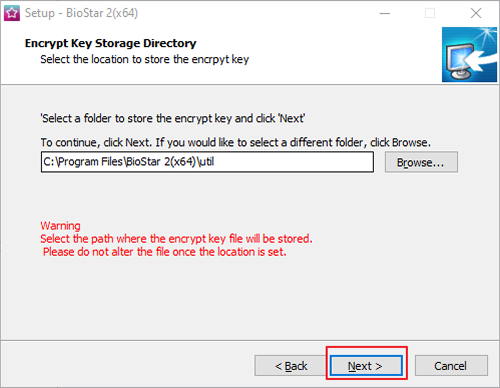 5. Press the **Next** button until you reach the Select the Components screen. Check both options and press the **Next** button. 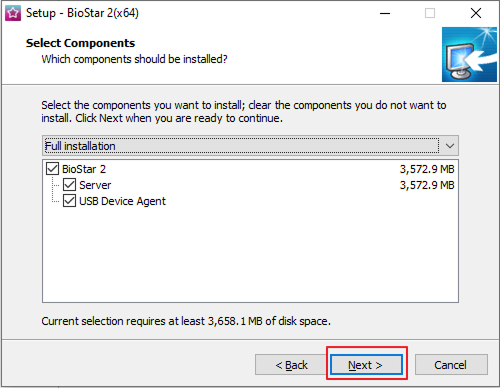 6. Press the **Install** button to start the installation. 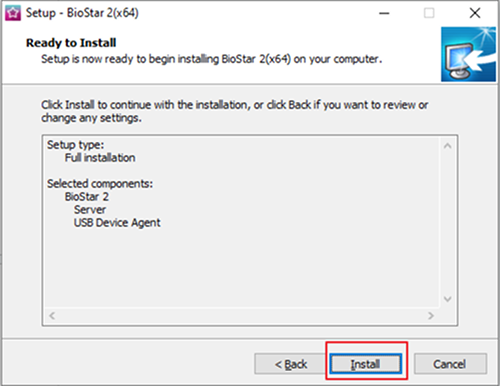 7. **Uncheck** the Install USB Device Agent option and press the **Finish** button and BioStar 2 is installed on your PC. 알아두기 If you want to use the USB device, you must **check** the Install USB Device Agent. 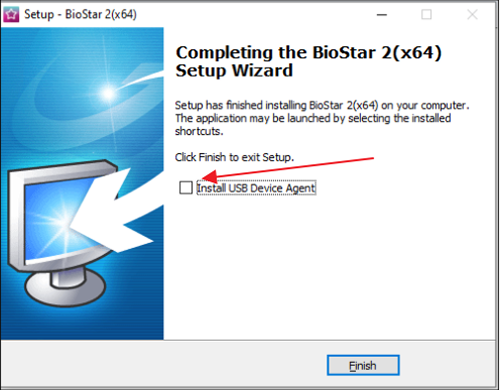 ##### Installation middleware prerequisites[](#installation-middleware-prerequisites "Installation middleware prerequisites에 대한 직접 링크 및 복사") 알아두기 * Before extracting/running `Suprema Integration with Gallagher2.0.zip`, please turn off the antivirus. * If you are upgrading from an older version, please find the solution in the troubleshooting guide. 1. You need to **run** the Suprema Integration with Gallagher 2.0 file as an administrator inside the Suprema Integration with Gallagher 2.0 folder. This will install OpenSSL, PostgreSQL, PgAdmin4, and Node. JS. Also, this will set up the certifications required for our integration.  2. Press **Yes** when if it asks for allow from an unknown publisher permissions. 3. Press **OK**.  4. Now that you are ready to install the software, press **Install**.  5. It will start the installation for prerequisites, and the software will get installed automatically.  6. Press **OK**, for below pop-up.  7. We are done with the prerequisite installation press **Finish**. 알아두기 After installing the middleware, must restart the system once.  --- ### Suprema Integration with Gallagher 최종 업데이트 | **2026년 7월 16일** 1. In Cardholder Viewer search rest and it will load all the windows.   2. First, the screen below appears, and you need to **enter** the Gallagher API Key, BioStar 2 server IP, BioStar 2 server PORT, and SYSTEM/HOST name of the middleware address to move forward. 알아두기 If you are running the middleware on a specific port on two different servers with particular IP addresses, kindly refer to: Configure the inbound rules for the middleware.  3. On the License screen, **enter** the License key and the **exact** project name that you get from the admin.  4. On the login screen, **enter** the credentials of Suprema BioStar 2. 알아두기 On the Login screen if you get an **error** for **LAN is disconnected or IP is changed for (IP Address)**. Kindly refer to: [Troubleshoot login page error](/integration/gallagher/troubleshooting#login-lan-disconnected-error).  After entering the correct credentials, the below user sync screen will open for initial sync.  After successfully syncing the users, the close button will appear on the screen, and **pressing the** Close button to move further.  After successfully syncing the users, the user search screen will appear.  5. **Search** rest and press the search button and the search user will appear in the table.  6. Now, connect the Mifare Encoder to the system. **Press** the Assign Access button, choose the Suprema Access group we created, and **press** the Save button.   7. After adding the access group and connecting the Mifare Encoder **right-click** on Viewer Configuration and reload the viewer. 8. **Putting** the card on the Encoder Assign Card from the Encoder button will actively **press** that button will assign the card to the user, after that **press** the **Save** button. Then **press** the **Edit** button in the middleware. 알아두기 If you want to enroll only Biometric then don’t assign any card in advance, just **press** the Edit button after assigning the access zone.  You can assign multiple cards to the user when you assign the card and **press** the Save button **press** the green **sync button** it will sync the whole data of the particular user.  9. **Press** the Fingerprint button, and it will load the fingerprint module.  10. **Select** the device from the list.  11. You can **select** the left or right hand, after that quality of the fingerprint and **press** the scan button, it will start scanning. When the scanning is complete, the scan button will change to the delete button and the fingerprint will appear on the display, Data will be stored automatically when the data is saved successfully the saved fingerprint will be colored.  12. If you want a raw image then **tick** the Raw Image checkbox and then **scan** the finger.  13. To delete the single fingerprint **press** the **delete** button and the pop-up will appear then **press** the **Yes** button, it will delete that particular fingerprint.  To Reset all the fingerprint data, **press** the **reset** button and the pop-up will appear then **press** Yes it will reset all the fingerprint data. 14. We can use BioMini Plus 2 to enroll user fingerprint data. For that just connect the device and you will see it inside the fingerprint select device **section**. **Select the** device and start enrolling data for the user.  15. To enroll the visual face, **press** the button beside the fingerprint it will load the visual face module.  There are two methods to scan the visual face. We can upload it or we can scan the face to enroll. 16. **Press** the **upload** icon, then a new window will open then you can choose the image you want to upload. If you **press** the **scan** button it will activate the device that you have selected, use that selected device to scan your face. Data will be stored automatically after uploading or scanning the visual face and then a success message will pop up.  알아두기 * The supported image file size is up to 2MB. * Supported image file formats are JPG, JPEG, and PNG. * If an error occurs while entering a visual face with a profile image, please use a sharper image. 17. If you want to rescan or re-upload the data you need to delete the old data **press** the **red delete button** pop-up and **press Yes** and it will delete that image.  18. And if you want to reset all visual face data **press** the **reset** button and **press** Yes it will reset all the data.  19. If you exit and search for the user again, all the saved data will appear in the table.  You can also search for the user with its id **change** the drop-down user name to user id and **search** for a user with id. #### Enroll the User’s Photo ID in the Command Center for Face Template[](#enroll-the-users-photo-id-in-the-command-center-for-face-template "Enroll the User’s Photo ID in the Command Center for Face Template에 대한 직접 링크 및 복사") 1. **Go to** the Administration and **Click** on Personal Data Field and **press** on New Personal Data Field.  2. Now inside the pop-up **set** the name as Image and **press** the Close button. In the Data Type field **select** Image as a Data Type Don’t change anything here and assign Access Group by **pressing** on the Add Access Group button inside the Access Group section and **selecting** Suprema Access Zone After **selecting** Access Zone **press** the Add Selection button for the field.  3. After Assigning Access Zone **press** the Save button on the bottom.  4. Now **go to** the Viewer Configuration and **press** Click to configure for Cardholder Images. Inside Cardholder Images Configuration **Choose** Selected PDFs, **select** the Image field and **press** the Close button. Now **press** the Save button on the bottom left side to save the changes. Now **right-click** on Viewer Configuration and reload the viewer to reflect the changes.  5. Now inside the Cardholder Viewer, you can see the Cardholder Images tab You can upload images by **clicking** on the yellow icon. For this, we must assign an Access Zone to the user. After Uploading the image **press** the Save button.  6. If you want to see the error message that occurs for users while updating the user information, you can find that inside the ErrorLog section by **clicking** on this icon A pop-up will open, which shows different errors for the user.  7. As in the below Image, we have an error for one user, Here the **Type** defines what type of error it is, **Status** Un-solved means the Error is not solved for the user yet and Solved indicates the error is solved for the user. Now the one red box indicates the name of the user and the another red box indicates the user ID.  8. Now the below image is after changing the user image from the Gallagher Command center as we get the error while enrolling the face for the user and after successful enrollment the color of the Error message is also changed and **Status** is also changed.  9. If you want to change the settings on the device, **press** the **settings** button, and you can see the below screens:  #### Enroll the User’s Email ID in the Command Center for the QR Code[](#enroll-email-qr-code "Enroll the User’s Email ID in the Command Center for the QR Code에 대한 직접 링크 및 복사") 1. **Go to** the Administration and **Click** on Personal Data Field and **press** on New Personal Data Field.  2. Now inside the pop-up **set** the name as Email and **press** the Close button. In the Data Type field **select** Email as a Data Type and **Tick** the Unique Value checkbox. Don’t change anything here and assign Access Group by **pressing** on the Add Access Group button inside the Access Group section and **selecting** Suprema Access Zone After **selecting** Access Zone **press** the Add Selection button for the field. 알아두기 Please use the same terms as mentioned for the fields.  3. After Assigning Access Zone **press** the Save button on the bottom.  4. Now **go to** the Viewer Configuration and **press** Click to configure for Cardholder Details. Inside Cardholder Details Configuration **Choose** Selected PDFs and **select** Email field and **press** the Close button. Now **press** the Save button on the bottom left side to save the changes. Right-click on Viewer Configuration and **press** reload viewer.  5. To assign the QR Code, go to the user profile within the middleware and **click** on the QR icon. As shown below, the Add QR button is **disabled**, and there's a note indicating that the user's email hasn't been assigned in Gallagher.  알아두기 * To configure the SMPT configurations - [Configure SMTP for QR Code](/integration/gallagher/configuration#email-config-qr-code). * To configure the email address in Gallagher, [email configuration in Gallagher](#enroll-email-qr-code). * Configure the QR Card type in Gallagher - [Create QR Code card Type](/integration/gallagher/configuration#create-another-card-type). 6. To assign an email address to a user, Inside the command center go to the user details and put user email inside the Cardholder details email field and **press** the save button.  7. In the middleware user profile, **press** the sync button, and the email will be automatically assigned to the user profile in BioStar 2. The email button will now be enabled, and the note will be removed.  8. Now **press** the Add QR Code button inside the QR section of the user profile it will add the QR Code to Gallagher and BioStar 2 and **send** the QR Code to the email address that we assigned above!  Once the Qr is added you can refresh the data by **pressing** the sync button.  9. You have to **press** the sync button to sync the devices and you can see all the connected devices from here and select any of the connected devices to see the device setting.  10. The below image indicates the device's OSDP settings.  11. The images below are for the device’s Wiegand setting.   12. So the above image is for administrator mode where you can choose modes according to your needs, as you can see in the below image by **pressing** the + button you can select different users from the dropdown.  13. After **selecting** the user it can be displayed like the below image, you can delete the user from the list by **clicking** on the delete button.  14. This is the trigger and action mode for the device's output mode. You can configure it by **pressing** the + button.  #### Default card Selection[](#default-card-selection "Default card Selection에 대한 직접 링크 및 복사") 1. You can select the default card by **pressing** the radio button for the user.  2. You can **set** cardholder expiry by setting the expiry date to default card.  알아두기 If you made any changes in cardholder details, from the Command Centre. You need to open the same user in Suprema integration with middleware and press the sync button. #### Smart Card (AOC/TOC)[](#smart-card-aoctoc "Smart Card (AOC/TOC)에 대한 직접 링크 및 복사") 알아두기 You must have a 2.9.4 or above version of BioStar 2 to use the smartcard feature. 1. If you want to use the Smart Card (AOC/TOC) option go to settings in the device, **press** the **settings** button, and inside Device Management **select** the device you want to configure and **select** the Smart Card option.  2. Now **enable** the Smart Card toggle and do the following settings as below screen.  3. After changing all the settings, **press** the Apply button. After that, **press** the Exit Settings button from the bottom left corner to exit from the settings tab.  4. Now search for the user on the user search screen, you want to apply the smart card and **press** the edit button to view user details.  5. Now to assign the smart card you need to assign a card from the encoder from the Gallagher inside cardholder cards tab. 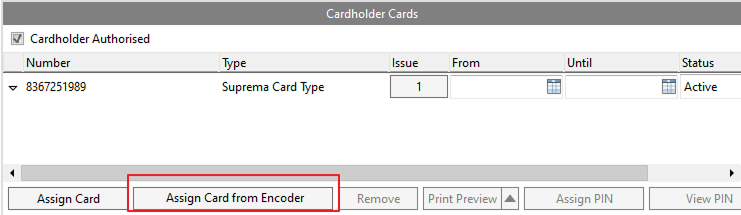 6. After pressing the button you can see the card number now you have to **press** save to inside Gallagher and you can see the newly assigned card. 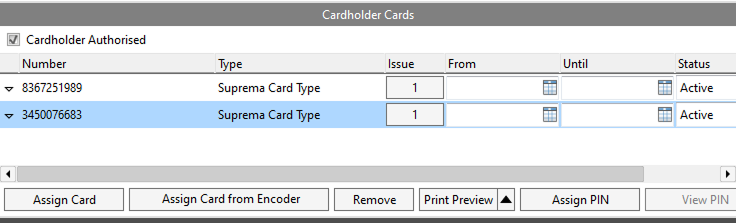 7. Now inside the user details table **go** inside the card section and **press** the Use AOC button to assign a smart card to the user. 알아두기 To assign a Smart Card (AOC) for the user, the user must need the biometrics. 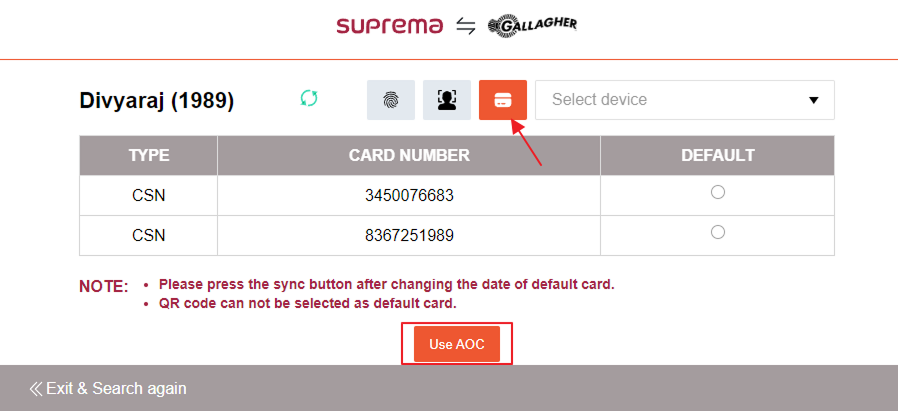 8. Now **select** the device you want to use for AOC, and **use** the same number for the card ID we get while assigning from the encoder. **Select** the face template and **choose an** image of the visual face tab. **Press** the write smart card button. 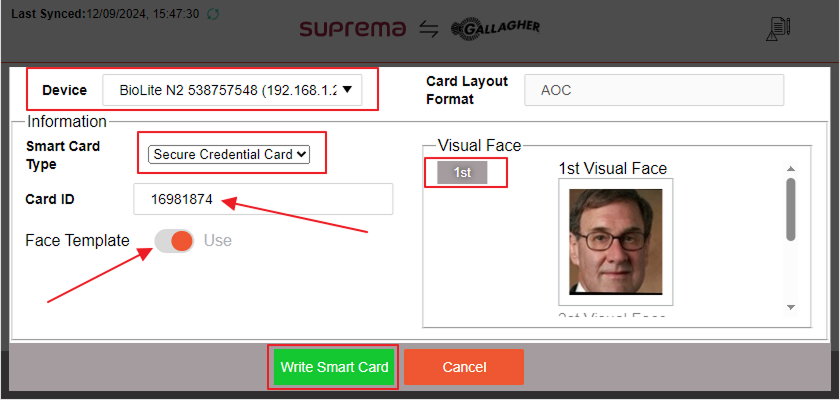 9. Now you have to **scan** the same card against the selected device to assign the card to the user. If you are not scanning the same card you will get an error message, else it will write the card for the user and clear all the biometric information for the user. 알아두기 You can only assign one biometric to the Smart Card (AOC) for the user. 10. To assign the smart card with a fingerprint user must need a fingerprint, the user can assign up to 2 fingerprints per card. Inside the user card section **press** the Use AOC button and select the device, **use** the same number for the card ID we get, while assigning a card from the encoder. **Select** the fingerprints that you want to use for the smart card. **Press** the write smart card button.  11. Now you have to **scan** the same card against the selected device to assign the card to the user. If you are not scanning the same card you will get an error message, else it will write the card for the user and clear all the biometric information for the user. #### HID ICLASS card[](#hid-iclass-card "HID ICLASS card에 대한 직접 링크 및 복사") 1. If you want to use the HID ICLASS card option go to settings in the device, **press** the **settings** button, and inside Device Management **select** the device you want to configure and **select** the Wiegand Settings option then scroll down and find the Wiegand settings.  2. Now enable the Wiegand Settings option, and **select** ICLASS AND HID PROX Options. The Wiegand format must be the same as the selected default in the dropdown. **Press** Apply the button to save the changes. 알아두기 To use the Wiegand card you must need at least one biometric for users.  3. To use the feature, you have to assign the card to the user. Go to the Gallagher command center, press the assign card button, **select** the HID Seos Corporate, **enter** the number, **press the** OK button, and **press** Save.  #### QR Code Card[](#qr-code-card "QR Code Card에 대한 직접 링크 및 복사") If you want to use the QR Code card option, go to settings by **pressing** the **settings** button, and inside Device Management, **select** the device you want to configure. Then, **select** the QR Code Settings option, and **enable** the use of QR/Barcode through the camera option settings. **Press** the Apply button to save the changes.  #### Licensed devices[](#licensed-devices "Licensed devices에 대한 직접 링크 및 복사") If you want to check the devices associated with the **license**, you need to go to **Admin Management** under **settings** and **click** on the Licensed devices, and then need to **press the** sync button. It will show the latest devices list associated under your license.  --- ### Introduction 최종 업데이트 | **2026년 5월 14일** #### Features[](#features "Features에 대한 직접 링크 및 복사") Suprema integration with Gallagher communication between Gallagher Command Centre and Suprema BioStar 2. So, you can generate biometric templates for the Suprema Devices from the Gallagher Command Centre, which then provides a futuristic solution for all end users. **The following are the features provided by Suprema integration with Gallagher:** * Bulk user enrollment and Management from Gallagher Command Centre will be reflected in Suprema BioStar 2. * From the Suprema Integration, users can register Biometric Visual Face and Fingerprint data through scanning from various Suprema Biometric devices. * CSN and Wiegand detection and integration with BioStar for automatic data enrichment. * From the Suprema Integration, users can enroll card data through scanning from biometric devices like X-Station 2, BioLite N2, BioStation 3, FaceStation F2, XPass 2, X-Station 2, BioEntry W3, and BioEntry W2 (These are tested devices). * Allows up to 1,000 Biometric Devices to Manage. * All Suprema Device configurations can be done within the same window of the Command Centre. * Supports a wide range of card types, including TOC cards, QR cards, and even custom card configurations tailored for specific customer needs. * Integration setup is simplified through a bundled EXE package that includes all necessary prerequisites, ensuring a smooth and efficient installation process. * Middleware includes built-in support for network-related configurations, along with a comprehensive troubleshooting guide to assist with misconfigurations and fault tolerance scenarios. #### System Diagram[](#system-diagram "System Diagram에 대한 직접 링크 및 복사")  --- ### Purpose 최종 업데이트 | **2026년 5월 14일** Suprema Integration with Gallagher is a middleware that allows the Gallagher Command Centre 8.8 or later System to communicate with the Suprema Biometric devices, which can register Biometric Face or Finger credentials to users from the Command Centre, and manage connected device settings. With Suprema Integration with Gallagher, you can easily set up and build the Biometric Management System for the Command Centre using Suprema biometric devices. 알아두기 For more details on the functionality of the Gallagher Command Centre access control system, see the user manuals for the Command Centre. --- ### Troubleshooting and FAQ 최종 업데이트 | **2026년 7월 16일** #### Setup[](#setup "Setup에 대한 직접 링크 및 복사") **Upgrade only middleware to the new version (Manual process).** If you want to upgrade only middleware you just need to follow the steps shown below. 알아두기 If you are upgrading middleware to V1.8.3, please refer: [Create Migration Manually](#create-migration-manually).  Delete the previous version `setup.vbs - Shortcut`.  Cut cert and key files from the version you are currently using as shown in the below image. The default path would be: `C:\Program Files\Suprema Integration with Gallagher\Suprema Integration with Gallagher v(Current working version)\files`  알아두기 * If you are upgrading from the 1.8.0 or above version you will need to cut a total of four files, Which are `key.pem`, `cert.pem`, `cronjob_status.txt` and `number_range.txt`. * In the 1.7.0 version only number\_range is not available so cut the other three files.  Now **paste** the files into the new version of Suprema integration with `Gallagher V(new version)\files`, as mentioned above if you are upgrading from 1.8.0 or more you will need to cut 4 file and below image show the image that are pasted to new version with 4 files, so in case if you dont have 4 files just paste 2 files from old version to new version.  Create short cut of setup.vbs of the latest version of Suprema integration with Gallagher and cut the shortcut file.  Go Run `Win + R` and paste it on `shell:startup` and after that restart your desktop. **If the middleware is not getting started automatically.** First, make sure that the shortcut of the setup.vbs file is present on the `shell:startup`. If setup.vbs is not present please paste it to `shell:startup` and restart your system. Still, the middleware is not getting started automatically then check for the environment variable, you can access it by pressing 시작 → Edit the system environment variables → click the **Advanced** tab → **Environment variables** button near the bottom of that tab. In the *Environment Variables* window (pictured below), select the **Path** variable in the *System Variables* section and click the **Edit** button.  The edit environment variable window will be open (pictured below), click on the **New** button and add the `C:\Program Files\nodejs\` path and press the **OK** button.  Press the **OK** button for the *Environment Variables* window then press the **OK** button for the system properties. 알아두기 After creating or modifying the environment variables, restart the computer for those changes to take effect in Windows. **To uninstall the middleware prerequisites list.** So below are the steps to uninstall the middleware prerequisites, 1. **Open** the control panel and go to the Programs and Features section. 2. Scroll down and **search** Node.js, Right click on that and **select** Uninstall. 3. It asked to uninstall Node.js, **press** Yes and it started uninstalling. 4. After some time when it asks for Runtime application, Follow the below and **press** OK. Skip this step if it does not apply to you.  5. Now search for **OpenSSL**, Right click on that and **press** uninstall. 6. It asked to uninstall OpenSSL, press **Yes** and it started uninstalling. 7. Now search for **PgAdmin 4**, Right-click on that, and **press** uninstall. 알아두기 If you are not able to see/uninstall the PgAdmin 4 just skip the step And follow the next steps. 8. It asked to uninstall PgAdmin 4, press **Yes** and it started uninstalling. 9. Now **search** for PostgreSQL 14, Right click on that and **press** uninstall. 10. It asked to uninstall PostgreSQL 14, press **Yes** and it started uninstalling. 11. When Uninstallation mode is open, **Select** the Entire application Radio Box and press **Next**.  12. Now **go to** the `C:\Users\
Supports DHCP or Static IP address.
Supports network configuration.
Supports Network Time Protocol (NTP).
Supports HTTPS (SSL) between client (web browser) and platform. | | | ##### CS40[](#cs40 "CS40에 대한 직접 링크 및 복사") | Category | Item | Maximum | Remarks | | ---------------------- | -------------------------- | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | ------------------------------------------------------------ | | **Device Capacity** | **CS40 per server** | Up to 60 | Based on a server specification of 8 CPU cores and 32 GB RAM | | | **CS40 per Cloud link** | Up to 30 | - | | | **Slave devices per CS40** | Up to 8 | When using DM20 or DI24: **Up to 4** | | **System Requirement** | **OS** | Microsoft Windows 10 or later (64-bit) | | | | **CPU** | 8 Core or higher | | | | **RAM** | 32 GB or higher | | | | **Communication** | Supports TCP/IP between servers, clients, and devices.
Supports DHCP or Static IP address.
Supports network configuration.
Supports Network Time Protocol (NTP).
Supports HTTPS (SSL) between client (web browser) and platform. | | 주의 For stable operation, Suprema recommends using dedicated server for the Suprema Plugins. Please refer to the server specifications below. #### Prerequisites[](#prerequisites "Prerequisites에 대한 직접 링크 및 복사") ##### Server Specification[](#server-specification "Server Specification에 대한 직접 링크 및 복사") Suprema recommends using a dedicated server for the Suprema Plugin to ensure stable operation. * Recommended specification: CPU 8 Core / RAM 32 GB or higher | Deployment Scale | Recommendation | | --------------------- | -------------------------------------------------------------------------------------------------------------- | | 0-20 devices | Installation on an existing server may be possible, but server specification and resource review are required. | | Up to 100 devices | Dedicated Plugin server recommended. | | More than 100 devices | Additional plugin server recommended. | ##### Synergis cloud link[](#synergis-cloud-link "Synergis cloud link에 대한 직접 링크 및 복사") 1. Enabling RIO Protocol. > `https://[IP Address of Cloud link]/Features/DuiRIO/Enabled/Set?value=true` 2. Recommended and Max. Device connection. | No. of Users | Recommended Devices per one Cloud link | Max. Possible devices | | ------------ | -------------------------------------- | --------------------- | | 20,000 + | Up to 40 | Not recommended | | Below 10,000 | Up to 50 | Up to 64 | 주의 * Dedicated Cloud Links for Suprema devices are required. * Connecting devices other than Suprema products to the Cloud Link is not recommended. ##### Database[](#database "Database에 대한 직접 링크 및 복사") * Plugin Database (Device & Extractor) is automatically created in same SQL server of Directory. * Admin can modify the database installation location. * Supports backup/restore. * SQL account needs below authority. * Server roles: db\_creator, processadmin, public * Database roles: db\_backupoperator, db\_datareader, db\_datawriter, public #### Fingerprint enrollment device[](#fingerprint-enrollment-device "Fingerprint enrollment device에 대한 직접 링크 및 복사") To use a USB-type fingerprint enrollment device, a separate driver installation is required. Please contact the Suprema Partner Business Team for assistance. #### Plugin Installation[](#plugin-installation "Plugin Installation에 대한 직접 링크 및 복사") 1. Run the installation file (setup.exe) as an administrator.  2. Click **Next**.  3. Set the path where Suprema Plugin will be installed, then click **Next**.  4. If the installation is ready, click **Next**.  5. The installation will begin. Please wait until it completes successfully.  6. Once the installation is complete, a command prompt window will appear. Press any key to close the window.  7. Click **Close** button.  8. Press Any Key to complete.  #### Added Suprema Plugin in Genetec Config Tool[](#added-suprema-plugin-in-genetec-config-tool "Added Suprema Plugin in Genetec Config Tool에 대한 직접 링크 및 복사") 1. Run the Genetec **Config Tool**.  2. Click the **Plugins** under **Tasks**.  3. Click **Add an entity** under the **Plugins** screen, then select **Plugin** from the list.  4. In **Select plugin type**, select **Suprema Extractor Plugin** and click **Next**.  5. Enter the **Entity name** and **Entity description**, then click **Next**.  알아두기 The **Entity description** is optional. 6. Verify the information and click **Create**.  7. The **Suprema Extractor Plugin** will be created. Click **Close**.  8. Click **Add an entity** under **Plugins** screen, then select **Plugin** from the list.  9. In **Select plugin type**, select **Suprema Device Plugin** and click **Next**.  10. Enter the **Entity name** and **Entity description**, then click **Next**.  알아두기 The **Entity description** is optional. 11. Verify the information and click **Create**.  12. The **Suprema Device Plugin** will be created. Click **Close**.  13. The addition of the **Suprema Plugin** is complete.  --- ### System Management 최종 업데이트 | **2026년 11월 2일** #### System Configuration[](#system-configuration "System Configuration에 대한 직접 링크 및 복사") ##### Prerequisites[](#prerequisites "Prerequisites에 대한 직접 링크 및 복사") ###### License[](#license "License에 대한 직접 링크 및 복사") 1. Software license 1. Genetec * Security Center: 1ea. * SDK Connection: GSC-1SDK-SUPREMA-READ (One license supports 2 connection.) 1. Config Tool login: 2ea 2. Security desk login: 1ea 3. Suprema extractor plugin: 1ea per **Genetec Security Center Server** 4. Suprema device plugin: 1ea per **Suprema device plugin** 알아두기 One device plugin supports up to 4 cloud links (256 Suprema devices), and you can add as many Suprema Device Plugin as you need. * Needs total 3 GSC-1SDK-SUPREMA-READ per Server. 2. Suprema * Plugin license: INT\_GEN\_GSC 2. Device license 1. Genetec * GSC-Sy-X-1R(E): 1ea per Suprema device assigned to door as reader. 2. Suprema * Only devices that it's ID is registered in Server license can be registered in Plugin. * Sku: Device model - GEN. ###### Database[](#database "Database에 대한 직접 링크 및 복사") 1. Permission for SQL database To ensure proper operation of the Plugin (Device Plugin and Extractor DB), please grant the SQL account the following permissions: 1. Server roles: * db\_creator * processadmin * public 2. Database roles: * db\_backupoperator * db\_datareader * db\_datawriter 2. Database size requirements The required database storage capacity varies depending on the number of users enrolled with biometric data. When face templates are enrolled, the Suprema Extractor Plugin generates and stores the corresponding templates in its Database. * Each face template requires approximately 104 KB of database space. * Ensure that sufficient storage capacity is allocated based on the expected number of biometric users.  ###### RIO protocol[](#rio-protocol "RIO protocol에 대한 직접 링크 및 복사") To ensure proper operation of the Plugin, please enable RIO protocol for Synergis Cloud Link or Softwire. ###### Process[](#process "Process에 대한 직접 링크 및 복사") 1. Enter the following URL into your browser. > `https://[Unit IP]/Features/DuiRIO/Enabled/Set?value=true`  2. Login to Synergis Cloud Link or Softwire. 3. Click a URL `http://[IPaddress]/Features/DuiRIO/Enabled/Set?value=true`.  When the RIO protocol is enabled, the **RIO** tab becomes available on the **Hardware** page under **Config Tool** → **Access control** → **Cloud Link**.  ###### Profile image quality setting[](#profile-image-quality-setting "Profile image quality setting에 대한 직접 링크 및 복사") If you'd like to **extract face templates from cardholder profile images** in GSC, please adjust picture size to ensure picture quality. * Path: **Config Tool** → **Access control** → **General settings**  ###### Device setting[](#device-setting "Device setting에 대한 직접 링크 및 복사") 1. Removing all users and logs from devices. 2. Factory reset devices. 3. Set User ID type as Alphanumeric. 알아두기 **Default IP and PW for device admin.** * ID: su * PW: 1234 You can change PW from **Config Tool** → **Suprema Plugin Configuration** → **Superadmin Credential** page. 4. Network setting. * Supports DHCP. * Network settings required according to site policy. 5. User ID type setting. The user ID type must be set to alphanumeric before connecting the device to the Suprema plugin. #### Device Registration[](#device-registration "Device Registration에 대한 직접 링크 및 복사") 1. In the **Config Tool**, click the **Plugins** under **Tasks**.  2. Click the **Suprema Device Plugin**.  3. Go to **Device Management** tab.  4. Click the **Search Device** button. All available devices will appear. If Device Communication Mode is set to Device To Server, please click the **Refresh List** button in the pane below.  5. Select the device to add by checking the **Select** box, and click the **Add Devices** button. To register all devices, click the **Add All Devices** button.  #### Editing Device Settings and Information[](#editing-device-settings-and-information "Editing Device Settings and Information에 대한 직접 링크 및 복사") Settings and information of registered devices can be edited. 1. In the **Config Tool**, click the **Plugins** under **Tasks**.  2. Open the left arrow of the **Suprema Device Plugin** and select a registered device. The **Device Settings** area will appear.  3. Set the desired options, then click the **Apply** button at the bottom to apply the edited settings. #### Device Settings[](#device-settings "Device Settings에 대한 직접 링크 및 복사") ##### Information[](#information "Information에 대한 직접 링크 및 복사") You can enter or edit the name and the group of a device. If a new firmware version is available, you can upgrade to it.  | No. | Item | Description | | --- | ------------------------------------ | ------------------------------------------------------------------------------------ | | | **Name** | Enter a device name. | | | **Description** | View the product name, ID, and IP. | | | **Device ID** | View the device ID. | | | **Firmware Version** | Click **Upgrade** to install a new firmware version. | | | **Kernel Version** | View the kernel version. | | | **Time Zone** | Set the time zone of the device. | | | **Device Type** | View the device type. | | | **Product Name** | View the model name. | | | **Hardware Version** | View the hardware version. | | | **Time Synchronization with Server** | Select the option to synchronize the time information of the device with the server. | | | **Display Date** | View the displayed time. | | | **Date Format** | Select a date format. | | | **Get Time** | Click the button to fetch the time set in the device. | ##### Network[](#network "Network에 대한 직접 링크 및 복사") You can configure the network connection settings of the device.  | No. | Item | Description | | --- | ---------- | --------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | | **TCP/IP** | You can configure the TCP/IP connection settings of the device.-**Use DHCP**: Select this option to allow the device to use a dynamic IP address. If this option is selected, network settings cannot be entered.
-**IP Address**, **Subnet Mask**, **Gateway**: Enter network settings of the device.
-**Device Port**: Enter a port to be used by the device.
-**DNS Server**: Enter a DNS server address. | | | **Server** | You can enter connection settings to use in the server mode.-**Device → Server Connection**: Select this option to configure the settings for connecting to the devices. If this option is selected, server network settings can be entered.
-**Server Address**: Enter the IP address or domain name of the server.
-**Server Port**: Enter the port number of the server. | | | **Serial** | You can configure the connection mode, and baud rate of devices connected over RS-485.-**RS-485**: Set a RS-485 mode.
-**Baud Rate**: Set a baud rate of the RS-485 connection. | ##### Authentication[](#authentication "Authentication에 대한 직접 링크 및 복사") You can configure the user authentication settings of the device. ###### Face Authentication Device[](#face-authentication-device "Face Authentication Device에 대한 직접 링크 및 복사")  | No. | Item | Description | | --- | ----------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | | **Auth Mode** | You can configure the authentication modes of the device. Use any combinations of fingerprint, ID, card, PIN and face as authentication modes.Click **+Add** and create an authentication mode by dragging and dropping available options. | | | **Auth Timeout** | When using a combination of multiple credentials in **Auth Mode**, the system waits for this length of time to authenticate the second credential.Set a timeout period for authenticating the second credential after authenticating the first credential. If the second credential is not authenticated within this time, the authentication fails. | | | **Full Access** | You can grant full access to users registered within the device without setting any access groups. | | | **Face** | You can configure the detail settings concerning face authentication.-**1:N Security Level**: You can set a security level to use for face authentication. The higher the security level is set, the false rejection rate (FRR) gets higher, but the false acceptance rate (FAR) gets lower.
-**Enrollment Time**: If a face is not registered during the set time when registering a user’s face, the face registration will be canceled.
-**Motion Sensor**: Set the sensitivity for detecting motion near the device.
-**Face Detect Setting**: Set the environment for recognizing the user’s face during face authentication.- **Maximum Head Pose Angle**: Set maximum angle of head rotation. * **Detection Distance**: Set the minimum and maximum detection distance. * **Wide Search**: Set to **ON**, search for a face in the entire camera image. | | | **Use Suprema Handler** | This option enables or disables RIO communication between the Suprema device and the Cloud Link.-**Enable**: Events generated from the Suprema device are sent to the Cloud Link through the Plugin.
-**Disable**: Events generated from the Suprema device are not sent to the Plugin.Disable this option when the **Suprema device is used as a reader connected to a Mercury controller**. | ###### Fingerprint Authentication Device[](#fingerprint-authentication-device "Fingerprint Authentication Device에 대한 직접 링크 및 복사")  | No. | Item | Description | | --- | ----------------------- | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | | **Auth Mode** | You can configure the authentication modes of the device. Use any combinations of fingerprint, ID, card, PIN and face as authentication modes.Click **+Add** and create an authentication mode by dragging and dropping available options. | | | **Auth Timeout** | When using a combination of multiple credentials in **Auth Mode**, the system waits for this length of time to authenticate the second credential.Set a timeout period for authenticating the second credential after authenticating the first credential. If the second credential is not authenticated within this time, the authentication fails. | | | **Full Access** | You can grant full access to users registered within the device without setting any access groups. | | | **Fingerprint** | You can configure the detail settings concerning fingerprint authentication.-**1:N Security Level**: You can set a security level to use for fingerprint authentication. The higher the security level is set, the false rejection rate (FRR) gets higher, but the false acceptance rate (FAR) gets lower.
-**Scan Timeout**: If a finger is not registered during the set time when registering a user’s finger, the finger registration will be canceled.
-**Sensor Sensitivity**: Set the sensitivity of the fingerprint recognition sensor. Set the sensitivity higher to obtain precise fingerprint information.
-**1:N Fast Mode**: You can set the speed of fingerprint authentication. Selecting **Auto** sets the authentication speed according to the total number of fingerprint templates enrolled on the device.
-**Template Format**: You can check the configured fingerprint template format.
-**Matching Timeout**: Set the timeout for fingerprint matching. If authentication is not completed within the specified time, it will fail.
-**Fingerprint LFD**: Set the level for [fake fingerprint](/reference/glossary#fake_fp) detection. Higher levels for fake fingerprint detection may also increase rejection rates for actual people’s fingerprints.
-**Sensor Mode**: Set the operating mode of the fingerprint sensor.- **Auto On**: The fingerprint sensor turns on by recognizing the user's finger. * **Always On**: The fingerprint sensor remains always on. | | | **Use Suprema Handler** | This option enables or disables RIO communication between the Suprema device and the Cloud Link.-**Enable**: Events generated from the Suprema device are sent to the Cloud Link through the Plugin.
-**Disable**: Events generated from the Suprema device are not sent to the Plugin.Disable this option when the **Suprema device is used as a reader connected to a Mercury controller**. | ##### Advanced[](#advanced "Advanced에 대한 직접 링크 및 복사") You can set the display/sound and wiegand.  | No. | Item | Description | | --- | ------------------------------ | -------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | | **Language** | Sets the display language of the device. | | | **Device Volume** | Controls the device’s default volume. | | | **Menu Timeout** | Sets the timeout for the menu screen. | | | **Intercom Speaker Volume** | Sets the speaker volume when using the Intercom function. | | | **Intercom Microphone Volume** | Sets the microphone volume when using the Intercom function. | | | **Backlight Timeout** | Sets the timeout for the backlight. | | | **Msg. Timeout** | Sets the timeout period for various messages to disappear automatically. | | | **Screen Saver** | Sets this option to use the screen saver feature. It reduces unnecessary energy consumption by lowering the brightness of the LCD screen when the device is not in use. | | | **Use Voice** | Enables voice guidance. | | | **Sound** | Configures the sound effect for boot, authentication success, and authentication failure events.
Click **Find** and select a `*.wav` file (less than 500 KB). | | | **Input/Output** | You can select input/output mode. | | | **Wiegand I/p Format** | You can set a format for Wiegand. | | | **Output Mode** | You can set the Wiegand signal output mode. If it is set to **Normal**, a card will be scanned in the set Wiegand format. If it is set to **ByPass**, CSN will be sent regardless of Wiegand authentication. **ByPass** should be set when using the device without an entrance door control function.
If it is set to **Normal** mode, it is possible to set **Fail Code**, and select a value to be transmitted when Wiegand card authentication fails. | | | **Pulse Width(μs)** | You can set the pulse width of the Wiegand signal. | | | **Pulse Interval(μs)** | You can set the pulse interval of the Wiegand signal. | | | **Output Info** | You can select the information output to the device when the user authenticates. | ##### Mask[](#mask "Mask에 대한 직접 링크 및 복사") You can set the detailed settings of mask detection. Face authentication devices can detect masks and restrict access to users without masks.  | No. | Item | Description | | --- | --------------------- | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- | | | **Mask Detection** | You can set whether to use mask detection or not. If you select **Use (Deny access when failed to detect mask)**, it refuses authentication of users who are not wearing a mask and saves event logs. If you select **Use (Allow access after leaving log when failed to detect mask)** users who are not wearing a mask can authenticate but event logs still be saved. | | | **Mask Detect Level** | You can set sensitivity for mask detection. | | | **Check Mode** | -**Check after authentication**: Authenticate and then detect whether the user is wearing a mask.
-**Check before authentication**: Detect whether the user is wearing a mask and then authenticate. This mode does not attempt to authenticate a user’s identity if they do not wear masks.
-**Check without authentication**: Detect whether a user is wearing a mask without authentication. When this mode is activated, any user wearing a mask can access it regardless of authentication. | ##### Intercom[](#intercom "Intercom에 대한 직접 링크 및 복사") You can set the detailed settings of SIP Intercom.  | No. | Item | Description | | --- | --------------------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------ | | | **SIP Server Address** | Enter SIP server address. | | | **SIP Server Port** | Enter SIP server port. | | | **SIP Username** | Enter username of your SIP account. | | | **Password** | Enter password of your SIP account. | | | **Authorization ID** | Enter authorization ID of your SIP account. | | | **Registration Duration(sec)** | Enter Registration Duration in seconds. The device (SIP endpoint) tries to register to the SIP server every set Registration Duration.
- Registration Duration can be set between 60 to 600 secs. | | | **Open Door Button(DTMF)** | Set a button to open the door on the phone. | | | **Outbound Proxy Server** | If your SIP service has a separate (outbound) proxy server, set this to **Use**. | | | **Outbound Proxy Server Address** | Enter the outbound proxy server address. | | | **Outbound Proxy Server Port** | Enter the outbound proxy server port. | | | **Display Extension Number** | If you mind the device displaying extension numbers on the screen, set this to **Not Use**. | | | **Extension Number** | Register extension numbers up to 128. Click **Edit** to add or delete.
- **Add**: Add an extension number.
- **Delete**: Delete an extension number. | #### Assign Device to Cloud Link[](#assign-device-to-cloud-link "Assign Device to Cloud Link에 대한 직접 링크 및 복사") 1. In the **Config Tool**, click the **Access control** under **Tasks**.  2. Go to **Manage Suprema Devices** tab at the top of the screen.  3. Enter the **Cloud Link Host** (IP address), **Cloud Link Username** (ID), and **Cloud Link Password**, and then click the **Validate Login** button.  4. Click the **View Devices To Add** button.  5. Select the device to assign by checking the **Select** box, and click the **Assign** or **Assign Selected** button. To assign all devices, click the **Assign All** button.  #### Card Format Setting[](#card-format-setting "Card Format Setting에 대한 직접 링크 및 복사") 1. In the **Config Tool**, click the **Suprema Plugin Configuration** under **Tasks**.  2. Select card type and format.  * **Byte Order**: Supports **MSB** or **LSB**. * CSN Card\_**Format type**: After enabling the CSN Card\_**Format type** and selecting a Wiegand format, the **Plugin converts the card data received from the device into the selected Wiegand format and delivers it to the Cloud Link**. * Wiegand Card Setting: Devices can read wiegand cards based on the **selected Wiegand Card Format**. * **Custom Credential**: When using a **Custom Credential** Format, compatibility with Suprema devices must be verified in advance. 3. Click **Save button** to set selected card type and format into all devices. ##### Wiegand Card Setting[](#wiegand-card-setting "Wiegand Card Setting에 대한 직접 링크 및 복사") Add a Wiegand card format for Suprema devices. 1. Go to **Config Tool** → **Tasks** → **Suprema Plugin Configurations** → Wiegand Format tab.  2. Click **+ Add** button.  * **Information**: Enter **Name**, **Description**, and **Total Bits**. To use a facility code, check **Facility Code Field** and set its **Start Bit** and **End Bit**. * **ID Field**: Set the **Start Bit** and **End Bit** of the ID. Click **+ Add** to add more ID fields. * **Parity Bits**: Click **+ Add** and set **Position**, **Type** (**Odd** / **Even**), **Start Bit**, and **End Bit**. * **Genetec Mapping**: Enter the **Genetec Card Format Name**, then click **+ Add** to add each field (e.g., FC, CN, IL) and set its **Start Bit**, **Length**, **Reverse**, and **Output Order**. * **Output Order**: Check **Yes** to use LSB, or uncheck it (**No**) to use MSB. 3. Click **Apply**. 알아두기 * **Genetec Card Format Name** must be exactly the same as the name of the custom card format configured in **Config Tool** → **Access control** → **General settings**. * Set each **Genetec Mapping** field (**Start Bit**, **Length**, **Reverse**, **Output Order**) the same as the corresponding field of that custom card format. The field names (FC, CN, IL, etc.) do not need to match. * **Total Bits** must be entered before adding **Parity Bits**. * Up to 15 Wiegand formats can be used. Predefined formats cannot be modified or deleted. ##### Suprema Smart Card Setting[](#suprema-smart-card-setting "Suprema Smart Card Setting에 대한 직접 링크 및 복사") Set the layout of Suprema smart cards (**MIFARE**, **iCLASS**, **DESFire**, **iCLASS Seos**). 1. Go to **Config Tool** → **Tasks** → **Suprema Plugin Configurations** → Smart Card tab.  2. Click **+ Add** button. 3. When the **Add New Smart Card** window appears, set **Smart Card Type** to **Suprema Smart Card**.  4. Enter **Name**. To use a secondary site key, set **Secondary Key** to **Active**. 5. Select the card tab and configure the options. MIFARE * **Primary Key**: The key that encrypts communication between the smart card and the card reader. * **Secondary Key**: Used for authentication when the card's primary site key does not match. * **Start Block Index**: The starting block where user information and templates are saved. iCLASS * **Primary Key**: The key that encrypts communication between the smart card and the card reader. * **Secondary Key**: Used for authentication when the card's primary site key does not match. * **Start Block Index**: The starting block where user information and templates are saved. DESFire * **DESFire Advanced**: You can use DESFire cards issued by third parties. Only DESFire can be configured. * **Primary Key**: The key that encrypts communication between the smart card and the card reader. * **Secondary Key**: Used for authentication when the card's primary site key does not match. * **App ID**: Configure to read a specific area on the card. Acts as a directory containing **File ID**. * **File ID**: Set the file ID. * **Encryption Type**: Set the encryption type to **DES/3DES** or **AES**. iClass Seos * **Primary Key**: The key that encrypts communication between the smart card and the card reader. * **Secondary Key**: Used for authentication when the card's primary site key does not match. * **ADF Address Value**: The ADF address where digital credentials are stored. 6. In the **Layout**, set the number and size of fingerprint and face templates that can be written to an Access On Card. * **Template Count**: Set the number of fingerprint templates to include in the layout. * **Template Size**: Set the number of bytes used by each fingerprint template. * **Use Face Template**: Choose whether to use the face template. * **Face Template Size**: Set the number of bytes used by the face template. 7. Click **Apply**. 알아두기 * Key values must be 2–96 characters and converted to HEX before applying. Enter the key in the input field on the right, click **Convert to HEX**, and use the **Converting Result** as the key. * **Use Face Template** is available on BioStation 3 Max, BioEntry W3, BioStation 3, and FaceStation F2. * To use **DESFire Advanced**, please accurately enter the information for **App Master Key**, **App Master Key Index**, **File Read Access Key**, **File Read Access Key Index**, **File Write Access Key**, **File Write Access Key Index**, **App ID**, **File ID**, **Encryption Type**. ##### Custom Smart Card Setting[](#custom-smart-card-setting "Custom Smart Card Setting에 대한 직접 링크 및 복사") Set the layout of smart cards issued by third parties. Custom smart cards support **MIFARE**, **DESFire**, and **FeliCa**. 1. Go to **Config Tool** → **Tasks** → **Suprema Plugin Configurations** → Smart Card tab.  2. Click **+ Add** button. 3. When the **Add New Smart Card** window appears, set **Smart Card Type** to **Custom Smart Card**.  4. Enter **Name**. To use a secondary site key, set **Secondary Key** to **Active**. 5. Select the card tab and configure the options. MIFARE * **Primary Key**: The key that encrypts communication between the smart card and the card reader. * **Secondary Key**: Used for authentication when the card's primary site key does not match. * **Start Block Index**: The starting block where user information and templates are saved. * **Skip Bytes**: Set the starting point for reading the card number. * **Data Size**: Configure the data size of the card to be read. DESFire * **DESFire Advanced**: You can use DESFire cards issued by third parties. Only DESFire can be configured. * **Primary Key**: The key that encrypts communication between the smart card and the card reader. * **Secondary Key**: Used for authentication when the card's primary site key does not match. * **App ID**: Configure to read a specific area on the card. Acts as a directory containing **File ID**. * **File ID**: Set the file ID. * **Encryption Type**: Set the encryption type to **DES/3DES** or **AES**. * **Skip Bytes**: Set the starting point for reading the card number. * **Data Size**: Configure the data size of the card to be read. Felica * **System Code**: Enter the system code to read FeliCa cards in hexadecimal, with a maximum of 4 characters. * **Service Code**: Enter the service code to read FeliCa cards in hexadecimal, with a maximum of 4 characters. * **ID Field**: Set the blocks to read from the card. Click **+ Add** to set up to 8 blocks (**Block Number** 0–150). 6. Click **Apply**. 알아두기 * Key values must be 2–96 characters and converted to HEX before applying (**Convert to HEX**). * FeliCa is supported only on BioStation 3 firmware version 1.3.0 or later. * To use **DESFire Advanced**, please accurately enter the information for **App Master Key**, **App Master Key Index**, **File Read Access Key**, **File Read Access Key Index**, **File Write Access Key**, **File Write Access Key Index**, **App ID**, **File ID**, **Encryption Type**. #### Door Configuration[](#door-configuration "Door Configuration에 대한 직접 링크 및 복사") 1. In the **Config Tool**, click the **Area view** under **Tasks**.  2. Select the door and go to the **Hardware** tab. 3. Assign Suprema devices to **Reader**, **Request to exit**, and **Entry sensor**.  **Input Configuration Limitation** In Suprema architecture, **input types (e.g., REX, Door Contact)** can only be configured **after the device is mapped to a Door**. Root Cause: * **Suprema SDK requires inputs to be assigned at the Door level**, not at the device level. * Therefore, there is **no way to pre-configure input types before assigning the device to a Door** in Genetec. 주의 Any input type changes made via: **Config Tool** → **Access control** → **Cloud Link** → **Peripherals Tab** will **not apply to the Suprema device** directly.
**Plugin’s Auto Assignment Logic** | Input Number | Input Type Assigned by Plugin | | ------------ | ----------------------------- | | Odd Numbers | NO (Normally Open) | | Even Numbers | NC (Normally Closed) | This automatic assignment helps ensure compatibility when mapping inputs post-Door configuration. After configuring or updating a door, click **Sync Now** in **Suprema Device Plugin** → **Device Sync Information** to apply the changes to the device.  #### View the Device Sync Information[](#view-the-device-sync-information "View the Device Sync Information에 대한 직접 링크 및 복사") 1. In the **Config Tool**, click the **Plugins** under **Tasks**.  2. Click the **Suprema Device Plugin**.  3. Go to **Device Sync Information** tab.  4. Synchronization information of connected Suprema devices can be checked.   | No. | Item | Description | | --- | -------------------------------------------- | --------------------------------------------------------------------------------------------------------------------- | | 1 | **Device ID** | Displays the Suprema device ID. | | 2 | **Device Name** | Displays the Suprema device name. | | 3 | **Online Status** | Displays the network status of the device.
- **True** / **False** | | 4 | **Sync Status** | Displays the synchronization status of the device.
- **Idle** /Cache loading/ Biometric downloading/ **Syncing** | | 5 | **Device Model** | Displays the Suprema device model. | | 6 | **IP Address** | Displays the Suprema device IP Address. | | 7 | **Device Port** | Displays the Suprema device port. | | 8 | **Device Firmware Version** | Displays the Suprema device firmware version. | | 9 | **Failed Users** | Allows checking users who failed to synchronize. | | 10 | **Doors (syncing / failed / total)** | Displays the synchronization status of the door. | | 11 | **Schedules (syncing / failed / total)** | Displays the synchronization status of the schedule. | | 12 | **Access Levels (syncing / failed / total)** | Displays the synchronization status of the access level. | | 13 | **Access Groups (syncing / failed / total)** | Displays the synchronization status of the access group. | | 14 | **Users (syncing / failed / total)** | Displays the synchronization status of the cardholder. | | 15 | **Last Trigger Time** | The time when synchronization with the device was last triggered. | | 16 | **Last Success Time** | The time when synchronization with the device was last completed successfully. | 알아두기 The values displayed for each synchronization status are as follows: * **syncing**: Number of items currently being synchronized with the device. * **failed**: Number of items that failed to synchronize with the device. * **total**: Number of items that have been successfully synchronized. --- ## Glossary ### 용어집 최종 업데이트 | **2025년 3월 25일** 이 문서는 슈프리마의 제품 및 서비스에 사용되는 용어를 정리한 문서입니다. 용어집은 슈프리마의 고유 기술 용어 뿐만 아니라 맥락을 이해하는데 유용한 용어도 포함합니다. * 1:1 인증[](#onetoone_auth) 사용자 자신을 확인받는 인증 방법입니다. 개인의 바이오 정보와 데이터베이스에 저장된 바이오 정보를 일대일로 비교하여 검증합니다. * 1:N 인증[](#onetomany_auth) 데이터베이스에서 사용자 정보를 찾아내는 인증 방법입니다. 개인의 바이오 정보와 등록된 모든 데이터베이스의 정보를 비교하여 식별하는 방식입니다. * 가져오기[](#import) 다른 컴퓨터 시스템 또는 프로그램에서 데이터를 자신의 시스템으로 읽어오는 것을 의미합니다. * 감사 추적[](#audit_trail) 시스템의 변경 정보를 기록한 정보입니다. 사용자의 허가되지 않은 행위, 사용자 행위의 처리 과정, 등에 대한 정보를 조사할 수 있습니다. * 강제 문 열림[](#forced_open) 사용자 인증이나 퇴실 버튼과 같은 정상적인 출입 이벤트 없이, 출입문 센서가 문 열림 상태를 감지한 경우입니다. * 개별 인증[](#private_auth) 관리자가 지정한 크리덴셜 조합에 따라 사용자를 인증하는 방식으로 다른 인증 방식보다 우선합니다. * 개인 식별 번호(Personal Identification Number, PIN)[](#pin) 본인을 증명하기 위해 개인에게 부여하는 개별 식별 번호입니다. * 경보[](#alert) 시스템에서 발생한 알람(Alarm) 이벤트를 실시간으로 보여주거나 전달하는 동작입니다. * 경비 개시[](#arm) 범죄 및 안전사고 예방용으로 특정 지역을 감시하는 동작입니다. 보안 시스템을 통하여 24시간 감시, 경보 알림, 녹화 등을 할 수 있습니다. * 경비 구역[](#intrusion_alarm_zone) 경비 개시 후 허가받지 않은 사람이 침입을 시도하면 경고음을 출력하거나 릴레이 신호를 출력하도록 설정한 구역입니다. 주로 업무 종료 이후 경비를 개시하며, 경비 개시 이후 출입을 시도하면 설정된 알람이나 신호를 출력합니다. * 경비 해제[](#disarm) 특정 지역에 대한 경보 시스템 가동을 중지하는 동작입니다. * 고급 암호 표준(Advanced Encryption Standard, AES)[](#aes) 미국 국립 표준 기술 연구소(National Institute of Standards and Technology, NIST)가 만든 데이터 암호화 표준(Data Encryption Standard, DES)을 대신할 차세대 국제 표준 암호 알고리즘입니다. * 관리자[](#administrator) 모든 설정 권한을 가진 사용자입니다. * 광학식 지문 센서[](#optical_fp_sensor) 빛을 이용하여 지문 정보를 검출하는 센서입니다. * 구역[](#zone) 출입 규칙의 적용 대상이 되는 장치 그룹입니다. 이벤트를 모니터링하기 위해 사용합니다. * 그래픽 맵[](#graphic_map) BioStar에서 제공하는 모니터링 방식의 하나로, 도면상에서 출입문의 상태를 실시간으로 확인하고 제어할 수 있는 기능입니다. * 근거리 무선 통신(Near Field Communication, NFC)[](#nfc) 모바일 단말기에 탑재하여 근거리에서 양방향 데이터 송수신을 지원하는 RFID 기술입니다. 스마트폰 보급률이 늘어남에 따라 금융, 통신 등 다양한 분야에 이용되며, 출입통제 분야에서도 모바일 ID 카드의 형태로 활용되고 있습니다. * 근태[](#tna) 출근과 결근을 포함하여 직원의 근무 시간에 관한 정보를 수집 및 추적하는 관리 기능입니다. * 근태 규칙[](#tna_rule) 직원들이 근무한 시간을 파악하고 관리하기 위해 관리자가 정의한 규칙입니다. * 근태 이벤트[](#tna_event) 직원의 근태 상황을 나타내는 이벤트입니다. 직원들의 출입 시간을 기록하여 특정 기간 근무한 시간을 계산합니다. * 글로벌 구역[](#global_zone) 서버와 마스터 장치가 TCP/IP로 연결되고, 마스터 장치와 슬레이브 장치가 RS-485 통신으로 연결되어 통신하는 구역입니다. 해당 구역의 마스터 역할을 서버가 수행합니다. * 급여 시스템[](#payroll_sys) 직원의 근무 시간 및 근태, 기타 세금 등의 요인에 따라 총임금을 계산하여 정확한 급여를 지급하기 위한 시스템입니다. * 내보내기[](#export) 특별한 형식의 데이터를 사용하는 프로그램이 자신의 데이터를 다른 프로그램이 사용할 수 있는 형태로 저장하는 동작입니다. * 노이즈(Noise)[](#noise) 신호를 모호하게 하거나 식별하기 어렵게 만드는 전기적 신호입니다. * 다이렉트 모드(Direct mode)[](#direct_mode) BioStar 클라이언트에서 연결할 수 있는 장치를 직접 검색하여 연결하는 방식입니다. 클라이언트에서 장치 및 서버와의 통신을 담당합니다. 서버에서 장치를 검색하면 연결할 수 있는 장치 목록이 나타나며, 관리자는 해당 목록에서 연결할 장치를 선택할 수 있습니다. * 다이오드[](#diode) 전류가 한쪽 방향으로만 흐르도록 제어하는 부품입니다. 도어락이 동작할 때 순간적으로 발생하는 역전류를 방지하기 위해 사용합니다. * 단락[](#short) 전선이 합선된 상태입니다. 일반적으로 전선의 손상이나 과전류로 인해 발생합니다. * 단선[](#open) 전선이 끊어져 회로가 개방된 것으로, 전류가 흐르지 않는 상태입니다. * 대역폭[](#bandwidth) 특정한 기능을 수행할 수 있는 주파수의 범위로, 헤르츠(Hz) 단위로 측정합니다. 일정 시간 동안 전선 또는 다른 매체를 통해 전송할 수 있는 정보의 양입니다. 주파수의 대역폭이 클수록 특정 시간 동안 더 많은 정보를 전송할 수 있습니다. * 더미 리더(Dummy Reader)[](#dummy_reader) 사용자 데이터 저장이나 판단은 수행하지 않으며, 얼굴, 지문 및 카드 등 크리덴셜 데이터를 읽어 컨트롤 장치로 전송하는 역할만을 수행하는 장치입니다. * 데이지 체인(Daisy Chain)[](#daisy_chain) 데이지 체인이란 연속적으로 연결된 하드웨어 장치들의 구성을 의미합니다. * 데이터베이스 관리 시스템(DataBase Management System, DBMS)[](#dbms) 데이터베이스를 조작하는 소프트웨어입니다. 데이터베이스 관리 시스템이 데이터베이스를 관리하며, 응용 프로그램이나 사용자가 데이터베이스에 접근하여 데이터를 사용할 수 있도록 합니다. * 도어 컨택(Door Contact)[](#door_contact) 출입문 센서의 다른 말입니다. 출입문의 현재 상태(닫힘/열림)를 확인하기 위한 자기 센서입니다. * 동기화[](#synchronization) 서로 다른 시스템이나 네트워크에서 시간이나 정보 등을 일치시키는 동작입니다. * 동일 오류율(Equal Error Rate, EER)[](#eer) 바이오 인식 성능의 지표이며, 타인 수락률(오인식률)과 본인 거부율(오거부율)이 일치하는 지점의 타인 수락률(오인식률)입니다. 일반적으로 낮은 동일 오류율을 가진 장치가 정확합니다. * 등록[](#enrollment) 사용자의 바이오 정보를 바이오 인식 시스템에 저장하기 위한 일련의 절차입니다. 샘플 수집, 템플릿 생성 및 저장 등이 해당합니다. * 로그(Log)[](#log) 시스템, 네트워크, 장치, 출입문 등에서 발생하는 모든 이벤트의 기록입니다. * 로컬 구역[](#local_zone) 장치 간 RS-485 통신을 이용해 설정한 구역으로, 해당 구역의 마스터 역할을 서버가 아닌 마스터 장치가 수행합니다. * 릴레이(Relay)[](#relay) 전기 회로의 개폐를 다른 전기 회로의 전류, 전압, 주파수 등의 변화에 따라 자동으로 실행하는 제어 기기입니다. * 마그네틱 카드[](#mag_card) 자기 테이프의 자성을 변화시켜 데이터를 저장하는 카드입니다. 카드 한쪽 면의 자기 테이프를 카드 단말기에 읽어들여 데이터를 전송합니다. 용량이 적고 제한된 종류의 데이터만 저장할 수 있으며, 자석과 접촉하면 기록된 데이터가 변형되거나 손상될 수 있습니다. 또한, 데이터를 암호화하지 않기 때문에 보안성이 낮아 출입통제 분야뿐만 아니라 다양한 분야에서 IC 카드로 교체되는 추세입니다. * 마스터(Master) 장치[](#master_device) RS-485로 연결한 장치 중 컨트롤러 역할을 수행하는 장치입니다. 슬레이브 장치를 주기적으로 모니터링하여 데이터를 처리합니다. 호스트(Host) 장치라고도 부릅니다. * 매칭 타임아웃(Matching Timeout)[](#matching_timeout) 장치 혹은 서버 매칭에 주어지는 제한 시간입니다. 시간 내에 매칭이 완료되지 않을 경우 매칭을 실패합니다. * 맨트랩(Mantrab)[](#man_trap) 부정 출입을 방지하고 비보안 영역과 보안 영역을 분리하기 위한 물리적 출입통제 시스템입니다. * 멀티 RFID 카드 기술[](#multi_rfid) 125kHz, 13.56MHz와 같이 서로 다른 대역 주파수의 카드를 하나의 장치에서 읽을 수 있는 기술입니다. * 메시지 표시 타임아웃[](#message_timeout) 사용자의 조작이 없을 때 메시지가 화면에 표시되는 시간입니다. * 모니터링(Monitoring)[](#monitoring) 특정 목적을 위한 감시 활동입니다. 출입통제 및 근태관리에서 모니터링은 출입통제 및 사용자의 근태 이벤트를 확인하거나 장치 및 출입문, 구역의 상태를 실시간으로 확인하고 제어하는 것을 의미합니다. * 모델 번호[](#model_number) 제조사가 장치 식별을 위해 부여한 고유 번호입니다. * 모바일 카드[](#mobile_card) 사용자 및 크리덴셜 데이터를 모바일 장치에 저장하여 NFC 또는 BLE 기술을 통해 인증을 수행하는 카드입니다. 모바일 카드는 플라스틱 카드에 비해 높은 보안성과 편의성을 함께 도모할 수 있으며, 거의 모든 사람들이 일상적으로 사용하는 모바일 기기를 이용함으로써 카드 발급 및 관리 비용을 절감할 수 있다는 장점이 있습니다. * 무선 랜[](#wlan) 무선 주파수(RF) 기술을 이용한 근거리 네트워크입니다. 무선 접속 장치(AP)가 설치된 곳을 중심으로 일정 거리 내에서 WLAN 카드가 장착된 단말기를 이용해 통신망을 이용할 수 있습니다. * 무선 접속 장치(Access Point, AP)[](#access_point) 무선 랜을 설치하기 위한 중계 장치입니다. 유선 랜을 통해 무선망에 연결하는 역할입니다. * 무작위 대입법[](#brute_attack) 무차별 대입 공격(Brute-Force Attack)이라고도 하며, 암호를 풀기 위해 가능한 모든 값을 무작위로 대입하는 것을 의미합니다. * 무정전 전원 공급 장치(Uninterruptible Power Supply system, UPS)[](#ups) 정전 등의 이유로 주 전원의 공급이 중단되었을 때, 일정 시간 동안 내장된 배터리를 이용해 장치에 비상 전원을 공급해 주는 장치입니다. 통신, 방송, 의료 시설, 데이터 센터, 기간 시설과 같이 전원의 안정적 공급이 필수적인 시설에서 주로 사용합니다. * 바이오 인식[](#biometrics) 사람의 신체적, 행동적 특징을 자동화된 장치로 추출하고 분석하여 개인의 신원을 확인하는 기술입니다. 생체 인식이라고도 합니다. * 바이오 인증[](#biometric_auth) 개인의 바이오 정보와 데이터베이스에 저장된 개인의 바이오 인식 특징을 비교하여 일치 여부를 판단하는 기술입니다. * 바이오(인식) 정보[](#biometric_information) 개인의 신원을 식별할 수 있는 정보입니다. 개인이 가진 고유한 신체적, 행동적 특징을 갖는 정보로 지문, 서명, 정맥 패턴, 얼굴, 음성, 홍채, 유전자 등을 의미합니다. * 반도체식 지문 센서[](#semiconductor_fp_sensor) 다수의 센서를 반도체 위에 배열하여 지문 정보를 전기적으로 검출하는 센서입니다. * 방수[](#waterproof) 우천이나 침수 등으로 인해 장치에 액체가 스며들어 장치 기능에 영향을 주는 것을 방지하기 위한 처리 방식입니다. * 방화벽[](#firewall) 개인 및 조직의 PC에서 사용하는 네트워크에 허가 받지 않은 외부인이 접근하여 정보를 유출하거나 시스템을 손상시키는 것을 방지하기 위한 보안 시스템입니다. 방화벽은 외부의 인터넷과 내부의 전용 네트워크의 경계에 위치하며, 외부로부터 들어오는 접근 시도를 정해진 접근 제어 목록에 따라 허용 또는 차단합니다. * 백 라이트 타임아웃(Backlight timeout)[](#backlight_timeout) 백 라이트가 켜진 뒤 유지되는 시간입니다. * 백 라이트(Backlight)[](#backlight) 액정 표시 장치의 가시성을 위해 액정 뒤에서 비추는 조명입니다. * 병렬 포트[](#parallel_port) 병렬 인터페이스를 통해 데이터를 동시에 전송하는 방식의 입출력 접속구입니다. * 보안 등급[](#security_level) 사용자의 신원을 확인하는 데 필요한 지문의 일치 정도입니다. 보안 수준이 높을수록 본인 거부율이 높아질 수 있습니다. * 보안 탬퍼[](#secure_tamper) 장치가 브래킷과 분리되어 탬퍼가 발생할 경우 장치에 저장되어 있는 사용자, 로그, 암호화 키, SSL 인증서에 대한 모든 정보를 즉시 삭제하는 기능입니다. * 복호화[](#decryption) 암호화된 데이터를 복호화 키를 이용해 원래대로 복원하는 처리 방식입니다. 암호화된 데이터는 암호화에 사용된 키와 쌍을 이루는 대칭 키로만 복호화가 가능합니다. * 본인 거부율(오거부율, False Rejection Rate, FRR)[](#frr) 바이오 인식 시스템의 정확성을 비교하는 데 사용하는 기준으로 등록자를 비등록자로 인식할 확률입니다. * 부재 관리[](#leave_manage) 휴가, 출장, 외출, 외근 등으로 인한 근로자의 부재를 관리하는 프로세스입니다. * 분기점[](#bifurcation) 두 개의 지문 융선이 만나거나 나누어지는 지점입니다. * 블랙 리스트(Black list)[](#blacklist) BioStar 장치에서 인증이 거부되는 카드 목록입니다. 카드를 분실하거나 도난당한 경우 블랙리스트에 카드 ID를 등록하여 오용을 방지할 수 있습니다. * 블루투스(Bluetooth)[](#bluetooth) 근거리에서 양방향 데이터 송수신을 지원하는 통신 기술입니다. 전송 거리, 전송 방식, 전원 소모량 등에 따라 각각 다른 특징이 있습니다. * 비접촉식 카드[](#contactless_card) 카드에 내장된 코일 안테나를 이용해 카드 단말기와 통신하는 카드입니다. 카드 단말기와 접촉 없이 자기장을 이용해 데이터를 전송할 수 있습니다. * 사용자[](#user) 슈프리마 장치를 사용하는 개인을 지칭합니다. * 사용자 그룹[](#user_group) 출입 그룹의 구성 요소로, 관리의 용이성을 위한 사용자 집합입니다. * 사용자 동기화[](#user_sync) BioStar 서버에서 변경된 사용자 정보를 자동으로 장치에 보내는 것. * 사용자 ID[](#user_id) 특정 사용자를 식별하기 위해 사용되는 영어 또는 숫자로 이루어진 고유 식별 부호입니다. * 생활 방수[](#weatherproof) 방수보다는 다소 낮은 수준의 방수 성능을 의미합니다. * 서버 매칭(Server matching)[](#server_matching) 서버에 저장된 크리덴셜 정보와 사용자가 입력한 크리덴셜 정보를 비교하는 기능입니다. * 서버 모드(Server mode)[](#server_mode) 서버와 장치를 연결할 때 장치에서 서버 IP 주소를 직접 입력하는 방식입니다. 직접 입력 방식이기 때문에 장치가 다른 서버나 클라이언트에 잘못 연결될 위험이 없고, 연결이 끊기는 경우에도 자동으로 재연결되므로 안정적인 네트워크 환경을 구성할 수 있습니다. * 서버(Server)[](#server) 네트워크 환경에서 클라이언트의 요청에 따라 서비스를 제공하는 컴퓨터 또는 시스템입니다. 컴퓨터 프로그램 또는 장치를 의미하기도 합니다. * 센서 감도[](#sensor_sensitivity) 지문 이미지를 정확하게 검출할 수 있는 정도입니다. 감도가 높을수록 지문 이미지를 쉽게 얻을 수 있지만 잡음에 대한 민감도도 함께 높아지게 되어 정확한 이미지 검출이 어려울 수 있습니다. * 소집 구역[](#muster_zone) 화재 등 긴급 상황 발생 시 구성원이 모이도록 지정된 구역입니다. 특정 구역에 있는 인원의 수와 명단을 모니터링하거나, 특정 구역에 사용자가 일정 시간 이상 체류하는 경우 알람 및 경보로 관리자에게 알려줄 목적으로 사용합니다. * 소프트웨어 개발 키트(Software Development Kit, SDK)[](#sdk) 소프트웨어 개발자가 특정한 소프트웨어 프레임워크, 하드웨어 플랫폼, 컴퓨터 등을 위한 응용 프로그램을 만들 수 있게 하는 개발 도구의 집합입니다. * 수축 튜브[](#shrink_tube) 열을 가하면 수축하는 튜브 형태의 고무 탄성체입니다. 주로 전자 제품의 케이블을 단선, 부식, 침수 등으로부터 보호하기 위해 사용합니다. * 슈프리마 템플릿[](#suprema_template) 슈프리마에서 정의한 지문 템플릿입니다. * 스마트 카드(Smart Card)[](#smart_card) 데이터 읽기와 쓰기가 모두 가능한 13.56MHz 대역의 전자식 카드로, 특정 리더만 읽기가 가능하도록 설정하거나 데이터를 암호화하는 등 다양한 보안 기능을 적용할 수 있습니다. * 스캔(Scan)[](#scan) 지문 정보를 디지털 데이터로 전환하기 위해 센서 표면에 손가락을 대거나 일정한 속도로 움직이는 동작을 의미합니다. * 스케줄 개방[](#schedule_unlock) 특정 구역의 출입문이 미리 정해진 스케줄에 따라 개방되는 기능입니다. * 스케줄 잠금[](#schedule_lock) 특정 구역의 출입문이 미리 정해진 스케줄에 따라 잠기는 기능입니다. * 슬레이브(Slave) 장치[](#slave_device) RS-485로 연결한 장치 중 리더 또는 입출력 기능만 수행하는 장치입니다. 사용자 정보를 갖고 있지 않으며 마스터 장치에 의해 제어됩니다. * 시간 기록[](#puch) 근무 시작 또는 마감 시간을 나타내는 이벤트입니다. * 시간 동기화[](#time_sync) 네트워크에서 서로 다른 장치 또는 시스템 간에 시간을 동일하게 맞추는 기능입니다. * 시간외 근무[](#overtime) 근로기준법 또는 사규에서 정한 1일 근무 시간을 넘어서 근무하는 것으로 조기 출근, 잔업, 휴일 근무 등이 포함될 수 있습니다. * 시리얼(Serial) 통신[](#serial_comm) 여러 개의 비트(Bit)를 순차적으로 전송하는 통신 방법입니다. 대표적으로 RS-232와 RS-485가 있습니다. * 식사 공제[](#meal_deduct) 일일 총 근무 시간을 계산할 때 식사 시간을 제외한다는 의미입니다. * 실시간 로그[](#real_time_log) 각각의 액세스 포인트(Access Point, AP)에서 실시간 발생한 이벤트에 대한 기록입니다. * 실시간 비디오 보기[](#lvv) 비디오를 이용한 모니터링 방식의 하나입니다. BioStar에서는 IP 카메라의 화면과 이벤트 로그를 실시간으로 제공하며, 해당 출입문을 수동으로 열거나 잠글 수 있는 기능을 지원합니다. * 아날로그 인터폰[](#analog_intercom) 아날로그 교환기와 회선망으로 구성된 인터폰입니다. * 안티패스백(Anti-Passback)[](#apb) 출입 통제를 위해 구조적인 방법으로서, 출입문 안쪽/바깥쪽에 출입 통제 장치를 설치하여 구역에 출입할 때 반드시 인증을 통해 출입해야 하는 기능입니다. 카드를 사용해 출입할 때 리더기에 카드를 인식하지 않고 앞 사람을 따라 입실했다면, 퇴실할 때 출입문이 열리지 않으며 **안티패스백** 이벤트가 발생합니다.
**안티패스백**은 Hard APB와 Soft APB로 구분합니다. **안티패스백** 위반 시 Hard APB는 **안티패스백** 이벤트를 생성하고 출입할 수 없으며, Soft APB는 **안티패스백** 이벤트를 생성하고 출입은 가능합니다. * 알람 액션(Alarm action)[](#alarm_action) 알람이나 특정 이벤트가 발생하면 자동으로 장치를 제어하거나 이메일 전송 등을 수행합니다. * 알람(Alarm)[](#alarm) 시스템에서 발생한 이벤트 중 실시간으로 조치가 필요한 이벤트 종류입니다. * 암호[](#password) 개인이 사용자 ID와 함께 인증을 위해 사용하는 문자열입니다. * 암호화[](#encryption) 원래 의미를 알 수 없도록 정보를 변환 처리 기능입니다. 암호화된 형태로 정보를 저장하거나 전송함으로써 정보를 보호할 수 있습니다. * 암호화 키[](#encryption_key) 암호화를 위해 생성된 임의의 비트 문자열입니다. 암호화 키는 모든 키를 예측할 수 없도록 고안된 알고리즘으로 설계되며, 일반적으로 암호화 키가 길수록 해독이 어려워집니다. * 액세스 온 카드(Access on Card)[](#access_on_card) 사용자의 ID와 크리덴셜, 출입 그룹 정보를 기록한 카드입니다. * 얼굴 검출[](#face_detection) 장치에서 사용자의 크리덴셜을 검증한 뒤 출입을 허가하기 전에 사용자의 얼굴도 함께 촬영하여 해당 이벤트와 얼굴 이미지도 함께 저장하는 기능입니다. 얼굴이 검출되지 않으면 인증에 실패합니다. 얼굴 이미지가 저장되었을 때 필요에 따라 이벤트 발생 시 기록된 사용자 아이디와 얼굴 이미지를 비교하여 동일인임을 확인할 수 있습니다. * 얼굴 인증[](#face_recognition) 사람의 얼굴 특징을 이용하여 신원을 확인하는 기술 또는 그러한 인증 체계입니다. * 업그레이드(Upgrade)[](#upgrade) 하드웨어나 소프트웨어의 성능을 기존 제품보다 뛰어난 새것으로 바꾸는 작업입니다. * 에폭시(Epoxy)[](#epoxy_potted) 장치를 옥외에 설치할 경우 빗물이 장치에 들어가는 것을 방지하여 회로를 보호하기 위해 사용하는 소재입니다. * 위조 얼굴 감지(Live Face Detection) 기술[](#live_face_detection) 마스크나 사진 등의 위조 얼굴을 감지하는 기술입니다. * 위조 지문[](#fake_fp) 타인의 지문을 본떠서 종이, 실리콘, 고무 등으로 만든 가짜 지문입니다. * 위조 지문 감지(Live Finger Detection) 기술[](#live_fp_detection) 고무, 실리콘, 점토, 접착제, 필름 등으로 복제한 위조 지문을 감지하는 기술입니다. * 유동 근무[](#floating_shift) BioStar에서 제공하는 근무 규칙 중 하나로, 출근과 퇴근 시간이 정해져 있지 않으며 사용자가 출근하는 시간에 따라 해당 날짜의 근무 규칙이 적용되는 방식입니다. * 융선[](#ridge) 지문을 나타내는 하나의 지문 곡선으로서 연속되는 융선과 중간에 끊어지는 끝점, 2개의 융선이 만나는 분기점으로 되어 있으며, 이들을 특징점(minutiae)이라 지칭합니다. * 음성 안내[](#voice_prompt) 사용할 수 있는 옵션을 사용자에게 음성으로 안내하는 기능입니다. * 응용 프로그램 프로그래밍 인터페이스(Application Programming Interface, API)[](#api) 웹 애플리케이션을 개발할 때 다른 서비스 플랫폼에 요청을 보내고 응답을 받기 위해 정의된 명세입니다. 응용 프로그램에서 사용할 수 있도록 운영 체제나 프로그래밍 언어가 제공하는 기능을 제어할 수 있게 만든 인터페이스입니다. 주로 파일 제어, 장치 제어, 화상 처리, 문자 제어 등을 위한 인터페이스를 제공합니다. * 이벤트(Event)[](#event) 사용자, 장치, 출입문 간에 발생하는 상호 작용입니다. BioStar 서버에 로그로 기록되며 인증 성공 및 실패, 출입문 상태 변화, 경보, 알람 등이 있습니다. * 이중 인증[](#dual_auth) 제한된 시간 안에 서로 다른 두 사람의 크리덴셜을 순차적으로 입력하는 인증 방식입니다. * 인증[](#auth) 사용자가 입력한 크리덴셜을 검증하여 신원을 판별하는 동작입니다. * 인증 모드[](#auth_mode) 인증을 위해 필요한 크리덴셜의 조합입니다. * 인터락(Interlock) 구역[](#interlock_zone) 두 개 이상의 출입문 사이에 있는 공간으로, 하나의 출입문이 열려 있거나 잠금 해제되면 나머지 출입문은 잠기는 구역입니다. * 인터폰[](#intercom) 한 건물이나 기관 안에 사설 구내 교환기(PBX)를 이용하여 구축한 통신 시스템입니다. * 일괄 등록[](#batch_enrollment) 여러 장의 출입 카드를 BioStar 서버에 등록하는 것을 말하며, 등록된 카드는 개별 사용자에게 할당할 수 있습니다. * 일광 절약 시간(Daylight Saving Time, DST)[](#dst) 하절기에 낮 시간을 효율적으로 활용하기 위해 표준 시간보다 시계를 일정 시간 앞당겨 설정하는 제도입니다. 주로 에너지 절약과 생산성 향상을 목적으로 시행합니다. 서머 타임(Summer Time)이라고도 하며, 주로 3월 마지막 일요일부터 10월 마지막 일요일까지 시행합니다. * 입출력 장치[](#io_device) 정보 입출력 기능을 수행하는 장치입니다. * 잠금 장치[](#lock) 출입 통제 시스템과 연결되어 출입문을 잠그는 데 사용되는 전자 장치입니다. 출입문에 내장되었거나 장착된 전자 장치를 통칭합니다. * 장시간 문 열림[](#held_open) 출입문이 정해진 시간을 초과하여 열린 채 방치된 상태입니다. 알람(Alarm) 이벤트를 동작하는 트리거입니다. * 장치[](#device) BioStar에서 제어할 수 있는 출입 통제 장치입니다. * 장치 ID[](#device_id) BioStar에서 각 하드웨어 장치를 고유하게 식별하기 위해 부여된 숫자 기반의 식별자입니다. * 재시작[](#restart) 장치 작동 중 프로그램 실행에 문제가 발생하여 강제로 전원을 완전히 끈 뒤 다시 켜는 행위입니다. * 저전력 블루투스(Blooth Low Energy, BLE)[](#ble) 약 10m 내외의 거리에서 2.4GHz 주파수를 이용해 저전력 저용량 데이터를 송수신할 수 있는 블루투스 기술입니다. 저전력 블루투스 기술은 전력의 소모가 매우 적어 전력 공급이 제한되는 소형 장치에 주로 사용되며, 출입통제 분야에서도 모바일 ID 카드의 형태로 활용되고 있습니다. * 적합성 판단 엔진(Conformance Decision Engine, CDE)[](#cde) 슈프리마의 지문 매칭 알고리즘의 절차 중 하나로, 지문 이미지를 처리하여 지문의 특징점을 추출하기 전에 먼저 올바른 지문 이미지를 획득하였는지를 판단하는 단계입니다. * 접촉식 카드[](#contact_card) 표면에 금색 또는 은색의 칩이 부착된 카드입니다. 데이터 전송을 위해서 카드 단말기에 칩이 직접 접촉되도록 삽입해야 합니다. * 종단 저항[](#termination) RS-485 통신에서 신호 반사를 방지하고 신호 품질을 유지하기 위해 데이지 체인의 끝에 연결하는 저항입니다. 통신 오류를 줄이고 안정적인 데이터 전송을 보장합니다. * 지능형 카드 리더[](#intelligent_reader) 사용자 정보, 출입 정보를 저장하고 입력된 크리덴셜을 인증하여 사용자 출입을 허가할 수 있는 장치입니다. * 지문[](#fp) 손가락 끝 마디에 있는 곡선 모양의 무늬입니다. * 지문 센서[](#fp_sensor) 지문 인식 기술에서 손가락 지문의 영상 정보를 획득하는 장치입니다. 사람마다 고유한 지문 특성을 읽어 디지털 데이터로 변환하며, 지문 스캐너에서 손가락을 올려놓는 부분을 포함합니다. * 지문 스캐너[](#fp_scanner) 사용자의 지문을 데이터베이스에 등록하기 위해 지문을 스캔하는 장치입니다. * 지문 인식[](#fp_recognition) 지문에 포함된 고유한 특징점을 분석하여 개인의 신원을 확인하는 기술입니다. 지문 인식은 손가락 끝의 융선과 분기점을 기반으로 데이터를 비교하여 인증하거나 식별하는 데 사용합니다. * 지문 입력 타임아웃[](#fp_scan_timeout) 지문 정보 입력 제한 시간입니다. * 지문 템플릿[](#fp_template) 지문 이미지에서 발견되는 융선의 끝점이나 분기점 등 일련의 세밀한 특징점을 모은 지문 정보입니다. 특징점의 위치와 개수를 비교하여 식별에 사용합니다. * 차폐 연선[](#stp) 외부의 노이즈를 차단하거나 전기적 신호의 간섭을 줄이는 차폐막으로 감싼 케이블입니다. 신호 간섭이 많은 공장이나 야외, 또는 통신 시 빠른 속도가 필요한 곳에 주로 사용합니다. * 청정실[](#clean_room) 먼지, 바이러스, 금속 가루, 세포 등 공기 중 부유 입자를 필요에 따라 제어할 수 있는 공간입니다. * 초기화[](#initialize_reset) 하드웨어나 소프트웨어의 설정 등을 지정한 초기값으로 되돌리는 동작입니다. * 최대 전송 단위(Maximum Transmission Unit, MTU)[](#mtu) 네트워크를 통해 전송할 수 있는 최대 패킷 크기입니다. * 최상위 비트(Most Significant Bit, MSB)[](#msb) 2진수 데이터에서 가장 높은 자리(가장 왼쪽)의 비트나 그 내용입니다. 최하위 비트(Least Significant Bit, LSB)와 대비되는 용어입니다. * 최하위 비트(Least Significant Bit, LSB)[](#lsb) 2진수 데이터에서 가장 낮은 자리(가장 오른쪽)의 비트나 그 내용입니다. 최상위 비트(Most Significant Bit, MSB)와 대비되는 용어입니다. * 출근 기록[](#punch_in) 출근 시간을 기록하는 동작입니다. * 출력 릴레이[](#output_relay) 다른 장치에 영향을 주기 위해 전기적 접촉을 통해서 열거나 닫는, 전자 제어 장치입니다. * 출입[](#access) 특정 구역 또는 자산에 접근하는 행위입니다. * 출입 규칙[](#access_rule) 특정 출입문/출입문 그룹에 정해진 스케줄 동안 출입할 수 있는 규칙입니다. * 출입 그룹[](#access_group) 정해진 출입문/출입문 그룹에 정해진 스케줄에 출입할 수 있는 권한을 가진 사용자 그룹입니다. * 출입 등급[](#access_level) 지정한 스케줄 동안 출입문에 출입할 수 있는 권리입니다. * 출입 제한 구역[](#entrance_limit_zone) 특정한 시간대에 출입을 제한하는 구역입니다. 인증 또는 인증 횟수를 제한하는 방식으로 구성할 수 있습니다. * 출입문[](#door) 출입통제를 위해 물리적인 장치가 설치되는 곳으로 출입통제의 기본이 되는 공간적인 개념입니다. * 출입문 그룹[](#door_group) 관리의 용이성을 위한 출입문 집합이며, 출입문 그룹 단위로 이벤트를 감시할 수 있습니다. 출입 그룹의 기본 구성 요소입니다. * 출입문 센서[](#door_sensor) 출입문 상태를 탐지하는 센서입니다. 열림, 닫힘, 열려 있음, 강제 열림 등의 상태를 확인할 수 있습니다. * 출입통제[](#access_control) 허가되지 않은 사람이 제반 시설이나 자산에 접근하는 것을 제한하는 정책입니다. 허가된 사람일 경우 로그를 통해 기록을 생성합니다. * 카드[](#card) 휴대 가능한 카드 모양의 정보 매체로서 신분 증명을 위한 정보가 저장되어 있습니다. * 카드 레이아웃[](#card_layout) 카드 내 데이터의 배열 및 구조입니다. * 카드 모드[](#card_mode) 카드 소지자를 인증하는 방식으로 **카드 ID 모드**와 **템플릿 온 카드 모드**, 2가지 방법이 있습니다. **카드 ID 모드**는 카드에 저장된 카드 ID를 기준으로 장치 내에 저장된 사용자 ID와 지문 정보를 비교하는 반면, **템플릿 온 카드 모드**는 사용자가 입력한 지문과 카드 내의 지문 정보가 일치하는지 검사하여 사용자의 신원을 파악합니다. * 카드 일련 번호(Card Serial Number, CSN)[](#csn) 제조사가 부여한 카드의 고유 번호입니다. * 카드 판독기[](#card_reader) 카드에 저장된 정보를 읽어 컨트롤러로 전송하는 장치입니다. * 카드 ID[](#card_id) 회사와 조직, 부서에서 정의한 형식에 따라 부여한 카드의 고유 번호입니다. 카드 ID는 카드 제조사에서 부여한 카드의 고유 번호 또는 특정 회사나 조직에서 정의한 형식의 번호가 될 수 있습니다. * 커널(Kernel)[](#kernel) 운영체제의 가장 핵심적인 부분으로 메모리, 프로세스 등의 중요 자원을 관리하며, 부팅 시 메모리에 로드되어 여러 가지 기본 서비스를 제공합니다. * 컨트롤러(Controller)[](#controller) 리더(Reader)에서 획득한 크리덴셜 정보를 이용하여 출입 권한을 판별하고 리더(Reader)의 입출력을 제어하는 장치입니다. * 크리덴셜(Credential)[](#credential) 사용자의 신원을 확인하기 위한 데이터입니다. 일반적으로 디지털 서명, 스마트카드, 바이오 정보, 사용자 이름과 비밀번호 등이 있습니다. * 클라이언트(Client)[](#client) 네트워크를 이용해 서버에 서비스를 요청하는 주체입니다. * 타인 수락률(오인식률, False Acceptance Rate, FAR)[](#far) 바이오 인식 시스템의 정확성을 비교할 때 사용되는 기준으로 비등록자를 등록자로 잘못 인식할 확률입니다. * 탬퍼(Temper)[](#tamper) 장치 상태를 모니터링할 수 있는 방법의 하나로, 외부 요인에 의해 장치가 설치된 브래킷에서 분리되면 경보가 울리거나 서버에 이벤트가 기록되게 설정할 수 있습니다. * 테일게이팅(Tailgating)[](#tailgating) 부정 인증을 이용한 출입 방법의 하나로, 제한된 구역에 대한 출입 권한이 없는 사람이 앞 사람을 따라 진입하는 행위입니다. '2인 진입'이라고도 하며, **피키배킹(Piggybacking)**과 함께 가장 대표적인 부정 출입 방법입니다. 일반적으로 **테일게이팅(Tailgating)**은 의도를 가지지 않은 부정 출입을, **피키배킹(Piggybacking)**은 의도를 가진 부정 출입을 의미합니다. * 템플릿 온 카드(Template on Card)[](#template_on_card) 사용자 정보 및 지문 템플릿을 저장할 수 있는 스마트 카드입니다. * 템플릿(Template)[](#template) 바이오 특징을 추출한 후 부호화하여 저장한 데이터로서, 바이오 인식 시스템 또는 장치에서 사용자가 입력한 바이오 샘플과 비교하여 신원을 파악하는 데 사용합니다. * 퇴근 기록[](#punch_out) 퇴근 시간을 기록하는 행위 또는 동작입니다. * 퇴실 버튼[](#exit_button) 출입문을 열기 위한 버튼입니다. 이 버튼을 누르면 출입문이 열리며, 별도의 인증이 필요하지 않은 출입문이나 구역에 사용할 수 있습니다. * 트랜잭션(Transaction)[](#transaction) 데이터베이스에 대한 조회나 갱신 조작 등으로 구성되는 처리의 기본 단위입니다. 갱신에 의해 일시적으로 일치하지 않는 데이터가 사용되지 않도록 하기 위해 묶어서 처리합니다. 트랜잭션이 충족해야 하는 기술적 요건은 [ACID 특성](#acid)이 있습니다. * 트리거 액션(Trigger action)[](#trigger_action) 알람이나 특정 이벤트가 발생하면 자동으로 장치를 제어하거나 이메일 전송 등을 수행합니다. * 특징점[](#minutiae) 지문을 인식하는 데 사용되는 융선의 세밀한 특징적 요소들입니다. * 틸팅 브래킷(Tilting bracket)[](#tilting_bracket) 각도 조절이 가능한 브래킷입니다. 얼굴 인증 장치 또는 홍채 인식 장치에서 주로 사용합니다. * 펌웨어(Firmware)[](#firmware) 제품의 하드웨어를 제어하기 위해 롬(ROM)에 저장한 마이크로 프로그램 및 파일입니다. * 포트(Port) 번호[](#port_number) TCP/UDP에서 상호 통신하기 위해 사용하는 포트 번호입니다. 범위는 0~65535입니다. * 표준 시간대[](#timezone) 동일한 시간을 사용하는 지리적 구역입니다. 출입 통제를 위해 장치나 BioStar의 시간을 설정할 때 사용합니다. * 프로토콜(Protocol)[](#protocol) 시스템 또는 단말기 사이에 데이터를 교환하기 위해 사용하는 통신 규칙입니다. * 피키배킹(Piggybacking)[](#piggybacking) 부정 인증을 이용한 출입 방법의 하나로, 제한된 구역에 대한 출입 권한이 없는 사람이 의도적으로 출입 권한을 가진 사람과 함께 진입하는 행위입니다. 'Piggybacking' 또는 'Piggyback'이라고도 하며, **테일게이팅(Tailgating)**과 함께 가장 대표적인 부정 출입 방법입니다. 일반적으로 **피키배킹(Piggybacking)**은 의도를 가진 부정 출입을, **테일게이팅(Tailgating)**은 의도를 가지지 않은 부정 출입을 의미합니다. * 항시 통과 카드[](#bypass_card) 인증 절차를 우회하여 특정 지역에 접근할 수 있는 카드입니다. 예를 들어, 해당 카드를 소지한 사람은 일련의 보안(인증) 절차를 거치지 않고 출입문을 통과할 수 있습니다. * 허용 시간[](#grace) 근태 규칙에 대한 허용 시간입니다. 예를 들어, 출근 시간을 9시로 설정하고 허용 시간을 10분으로 설정했을 때, 9시부터 9시 10분 사이에 출근하면 지각으로 처리하지 않습니다. * 협박 지문[](#duress) 지문 등록 시 특정 이벤트를 발생시키기 위해 지정한 지문입니다. 해당 지문으로 인증하면 로그에 협박 지문 인증으로 로그가 남고 관리자는 이 로그를 이용하여 별도의 알람을 설정할 수 있습니다. * 화재 경보 구역[](#fire_alarm_zone) 화재가 발생할 경우 모든 출입문 또는 엘리베이터가 개방되거나 잠기도록 설정한 구역입니다. * 휴가[](#vacation) 미리 정해진 사유 또는 허가를 받고 근무를 쉬는 것 또는 쉬는 기간입니다. * 휴식[](#break) 근무 시간 중 업무를 잠시 중단하고 쉬는 행위입니다. 휴식 시작과 종료 시간 사이의 시간으로 계산합니다. * ACID 특성[](#acid) 데이터베이스에 대하여 **원자성(Atomic)**, **일관성(Consistent)**, **고립성(Isolated)**, **영속성(Durable)**을 가져야하는 트랜잭션의 특성입니다. * **원자성**은 더 이상 분류할 수 없는 작업 단위로서 트랜잭션 내에 모든 단계에서 모두 성공하거나 실패해야 하는 특성 * **일관성**은 데이터베이스를 하나의 안정된 상태에서 다른 안정된 상태로 가져가야 하는 특성 * **고립성**은 임의의 트랜잭션이 동시에 실행되는 다른 트랜잭션에 영향을 주어서는 안 되는 특성 * **영속성**은 데이터베이스의 무결성을 유지하기 위해 재구성될 수 있도록 로그를 드라이브에 유지해야 하는 특성 * Ad Hoc 네트워크[](#ad_hoc) 기지국이나 엑세스 포인트와 같은 네트워크 기반 구조에 의존하지 않고 각각의 장치들에 의해 자율적으로 구성되는 네트워크입니다. 각 장치들은 무선 인터페이스로 통신하지만 라우팅 기능으로 무선 통신의 거리상 제약을 극복하며, 각 장치들의 이동이 자유롭기 때문에 동적이고 자율적인 네트워크 토폴로지를 형성할 수 있습니다. * ANSI 378[](#ansi378) 미국 규격 협회(American National Standards Institute, ANSI)에서 정의한 지문 템플릿 표준입니다. * DHCP[](#dhcp) 동적 호스트 설정 통신 규약(Dynamic Host Configuration Protocol, DHCP)은 TCP/IP 통신을 위해 필요한 설정 정보를 자동으로 할당하고 관리하기 위한 통신 규약입니다. * DIP 스위치(Dual-inline Package Switch)[](#dip_switch) 하드웨어 변경 없이 사용자가 회로 기판상에서 기능을 임의로 선택할 수 있는 On-Off 스위치입니다. * Fail Safe Lock[](#fail_safe_lock) 전원이 끊기면 안전 상태로 전환하는 장금 장치입니다. 화재 등으로 출입문에 공급되는 전원이 끊겼을 때 잠금이 해제되어 출입문을 개방하도록 설계되었습니다. * Fail Secure Lock[](#fail_secure_lock) 전원이 끊겼을 때 문이 자동 잠기는 보안 상태로 전환하는 잠금 장치입니다. 은행과 같이 보안이 중요한 장소에서 전원이 끊겼을 때 출입문을 잠가 보안을 유지하도록 설계되었습니다. * FastCGI[](#fastcgi) 웹 서버와 프로그램 간 데이터 교환을 위한 프로토콜입니다. 기존의 공통 게이트웨이 인터페이스(Common Gateway Interface, CGI)를 개선하여, 하나의 프로세스가 여러 CGI 요청을 처리할 수 있도록 설계되어 성능을 크게 향상시킨 인터페이스입니다. * HF 카드[](#hf_card) 데이터 읽기와 쓰기가 모두 가능한 13.56MHz 대역의 전자식 카드로, 스마트 카드의 한 종류입니다. 특정 리더만 읽을 수 있도록 설정하거나 데이터를 암호화하는 등 다양한 보안 기능을 적용할 수 있습니다. * HTTP(HyperText Transfer Protocol)[](#http) 웹 브라우저를 이용해 웹 클라이언트와 웹 서버가 데이터를 주고받는 프로토콜을 의미합니다. * HTTPS(HyperText Transfer Protocol over Secure Socket Layer)[](#https) HTTP보다 보안이 강화된 형태의 프로토콜을 의미합니다. HTTPS에서 주고받는 모든 데이터는 암호화 단계를 거치기 때문에 HTTP에 비해 뛰어난 보안성을 갖습니다. * I/O[](#io) 입력(Input)과 출력(Output)의 약어입니다. 컴퓨터 및 주변 장치에서 데이터를 전송하는 프로그램, 운영 또는 장치를 의미합니다. * IC 카드[](#ic_card) 반도체 기반의 집적 회로를 내장한 카드로, 스마트 카드의 한 종류입니다. 데이터 읽기와 쓰기가 가능하며, 마그네틱 카드에 비해 더 큰 저장 용량과 뛰어난 내구성을 제공합니다. 자석과의 접촉에도 데이터 손상이 없으며, 특정 규격의 리더와 호환되도록 설정하거나 데이터를 암호화하는 등 다양한 보안 기능을 지원하여 높은 보안성과 기능성을 갖추고 있습니다. * IK(Impact Protection) 등급[](#ik_rating) 물리적 충격에 대한 제품 보호 정도를 규정한 국제 등급입니다. 'K'는 Kinetic을 의미합니다. * IP(Ingress Protection) 등급[](#ip_rating) 고체 및 액체에 대한 제품 보호 정도를 규정한 국제 등급입니다. * ISO 19749-2[](#iso19749-2) 지문의 세밀한 특징점을 이용하여 지문 정보를 표현한 ISO 국제 지문 데이터 형식입니다. 자세한 내용은 [다음 링크](https://www.iso.org/standard/50864.html)를 참고하세요. * JSON(JavaScript Object Notation)[](#json) 데이터를 저장하고 전송하기 위한 간단한 문자 기반의 표준 포맷입니다. 복잡한 객체들의 관계를 문자, 괄호, 기호만으로 표현할 수 있으며, PHP, C#, Python 등 많은 프로그래밍 언어에서 사용할 수 있습니다. * LAN[](#lan) 근거리 통신망(Local Area Network, LAN)은 건물과 같은 한정된 지역 내에 위치한 컴퓨터, 프린터, 기타 장치 등을 통신선으로 연결하여 상호 작용할 수 있는 망 시스템입니다. LAN은 일반적으로 이더넷 케이블을 사용하여 연결되며, Wi-Fi와 같은 무선 통신망도 포함됩니다. * LF(Low Frequency) 카드[](#lf_card) 120~140kHz 대역을 사용하는 낮은 주파수(저주파)의 전자식 카드입니다. * NC(Normally Closed)[](#nc) 보통의 상태에서는 릴레이가 닫혀 있으나 장치가 작동하면 열리는 동작을 의미합니다. 초기에 릴레이가 닫혀 있기 때문에 연결된 회로에 전류가 흐릅니다. * NO(Normally Open)[](#no) 보통의 상태에서는 릴레이가 열려 있으나 장치가 작동하면 닫히는 동작을 의미합니다. 초기에 릴레이가 열려 있기 때문에 연결된 회로에 전류가 흐르지 않습니다. * NVR(Network Video Record)[](#nvr) 네트워크 상에 설치된 카메라나 비디오 장비를 통해 전달된 영상을 녹화하거나 모니터링하고, 발생된 이벤트를 관리할 수 있는 기능입니다. * OSDP(Open Supervised Device Protocol)[](#osdp) 리더(Reader)에서 컨트롤러로의 단방향 통신만 가능했던 Wiegand 인터페이스를 보완하여 개발된 RS-485 표준 프로토콜입니다. 리더(Reader)와 컨트롤러 간 양방향 통신 환경에서 대규모 데이터를 처리할 수 있으며, 바이오메트릭 데이터도 전송할 수 있습니다. 이 프로토콜을 지원할 경우 타사 장치와도 연결할 수 있기 때문에 기존 구성된 시스템에서 교체가 필요한 항목만 바꿔 사용할 수 있습니다. * PoE(Power over Ethernet)[](#poe) 이더넷 케이블을 통해 장치에 전원을 공급하는 시스템입니다. 하나의 케이블을 이용해 장치에 데이터를 전송하고 전원을 공급할 수 있기 때문에 설치와 확장이 간편하며, 배선 비용을 절감할 수 있습니다. * REST(Representational State Transfer)[](#rest) 웹 기반 시스템에서 자원을 정의하고 이를 HTTP 메서드(GET, POST, PUT, DELETE 등)를 통해 처리하는 아키텍처 스타일입니다. 간단하고 일관된 인터페이스를 제공하여 클라이언트와 서버 간의 상호작용을 효율적으로 만듭니다. * RF(Radio Frequency)[](#rf) 라디오 주파수를 의미하며, 원거리 또는 근거리에서 정보를 인식하거나 전송하기 위해 사용하는 전자기파입니다. 주로 통신, RFID 기술, 무선 네트워크 등 다양한 분야에서 활용됩니다. * RFID(Radio-Frequency Identification)[](#rfid) RF(Radio Frequency)를 이용해 ID를 인식하고 식별하는 기술입니다. 안테나와 칩으로 구성된 RFID 태그에 정보를 저장하며, 이를 RFID 리더로 판독하여 정보를 식별합니다. * RFID(Radio-Frequency Identification) 태그[](#rfid_tag) 카드 등의 사물에 부착하여 사람이나 사물의 고유 식별 정보를 저장하는 전자 태그입니다. RFID 리더는 전파를 이용해 태그에 저장된 정보를 무선으로 인식합니다. RFID 태그는 일반적으로 소형 프로세서, 메모리, 소형 안테나, 배터리 등으로 구성되며 읽기 및 쓰기 여부, 전지 내장 여부, RF(Radio Frequency) 주파수 대역 등에 따라 여러 종류로 구분할 수 있습니다. * RS-485[](#rs485) 홈 네트워크를 지원하는 일종의 시리얼 통신 프로토콜 표준 규격입니다. RS-232는 전송 속도가 낮고 전송거리가 짧은 반면, RS-485는 긴 전송 거리와 높은 신뢰성을 제공합니다. 모든 장치가 하나의 통신 라인에서 데이터를 전송하고 수신할 수 있습니다. * RTE(Request To Exit) 버튼[](#rte) 내부에서 출입문을 열기 위한 버튼입니다. 이 버튼을 누르면 출입문이 열리며, 퇴실할 때 별도의 인증이 필요하지 않은 출입문이나 구역에서 사용할 수 있습니다. * SSL(Secure Socket Layer)[](#ssl) 웹 클라이언트와 웹 서버가 네트워크로 통신할 때 보안과 데이터 무결성을 위해 사용하는 암호 규약을 의미합니다. * TCP/IP[](#tcpip) 전송 제어 프로토콜/인터넷 프로토콜(Transmission Control Protocol/Internet Protocol, TCP/IP)은 컴퓨터 간 통신 프로토콜입니다. TCP는 데이터 전송을 위한 프로토콜, IP는 네트워크 주소를 지정하는 프로토콜입니다. TCP/IP는 인터넷과 같은 대규모 네트워크에서 데이터를 전송하는 데 사용합니다. * TLS(Transport Layer Security)[](#tls) 웹 클라이언트와 웹 서버가 네트워크로 통신할 때 보안과 데이터 무결성을 위해 사용하는 암호 규약을 의미합니다. * UHF(Ultra High Frequency)[](#uhf) 극초단파(Ultra High Frequency)는 주파수가 300~3,000MHz에 속하는 전자기파입니다. 위성방송, 휴대전화 등의 이동 통신, 지상파 디지털 TV, 항공 무선, RFID 기술 등 다양한 통신 분야에서 사용합니다. 높은 주파수로 인해 1~10cm의 짧은 파장을 가지며, 직진성이 강한 특징이 있습니다. * VoIP(Voice over Internet Protocol)[](#voip) 인터넷 프로토콜(Internet Protocol, IP) 망을 기반으로 음성 통화를 제공하는 통신 기술입니다. VoIP는 음성을 디지털 신호로 변환하여 인터넷을 통해 전송하며, 일반 전화망보다 저렴한 비용으로 통화할 수 있습니다. * Wiegand[](#wiegand) Wiegand는 두 개의 신호선(DATA0, DATA1)을 사용하여 데이터를 전송하는 통신 방식입니다. 주로 출입 통제 시스템에서 리더(Reader)와 컨트롤러 간의 통신에 사용되며, 간단한 구조와 낮은 비용으로 구현할 수 있습니다. 다만, 전송 거리가 짧고 데이터 전송 속도가 느린 한계가 있습니다. --- ## How To ### 제품 활용 가이드 최종 업데이트 | **2026년 4월 8일** **제품 활용 가이드**는 슈프리마의 **장치와 소프트웨어를 보다 쉽게 활용**하기 위한 **사용자 중심의 단계별 가이드**를 제공합니다. 이 섹션에서는 실제 사용자에게 자주 발생하는 상황과 요구사항에 대한 **해결 방법과 설정 절차**를 안내합니다. 각 제품 활용 가이드는 **특정 목표를 달성하기 위한 실행 가능한 단계**를 중심으로 구성되어 있으며, **초보자부터 숙련된 관리자까지** 누구나 쉽게 따라할 수 있도록 작성되었습니다. 알아두기 * 장치 설정과 소프트웨어 운영을 통합적으로 다루어 **전체적인 솔루션 구현**을 지원합니다. * 각 가이드는 **단계별 스크린샷과 상세한 설명**을 포함하고 있습니다. #### 주요 제품 활용 가이드 주제[](#주요-제품-활용-가이드-주제 "주요 제품 활용 가이드 주제에 대한 직접 링크 및 복사") #### [📄️마스터 관리자 설정 방법 안내](/how-to/master-admin) [관리자 권한을 강화하여 장치의 보안을 향상 시킬수 있는 마스터 관리자 설정 가이드를 제공합니다.](/how-to/master-admin) #### [📄️BioStar X 보안 강화](/how-to/bsx_hardening/) [BioStar X 시스템과 장치의 보안을 강화하기 위한 모범 사례와 권장 사항을 제공합니다.](/how-to/bsx_hardening/) **도움이 필요하신가요?** * 가이드를 따라 진행하는 중 문제가 발생했다면, 각 가이드의 **자주 묻는 질문** 또는 **문제 해결** 섹션을 확인해보세요. * 추가적인 기술 지원이 필요한 경우, [슈프리마 기술 지원팀](https://support.supremainc.com)에 문의하시기 바랍니다. --- ## Inputmodule ### Input Module 최종 업데이트 | **2025년 11월 10일** Input Module은 Supervised Input(12채널), 릴레이(2채널), AUX 입력(2채널)과 탬퍼 입력(1채널)을 지원하며 하나의 마스터 장치에 RS-485 체인으로 최대 31대까지 연결할 수 있는 다중 입력 제어 모듈입니다. 감지 센서나 출입문 등을 연동하여 사용할 수 있으며 다른 시스템과 손쉽게 무전압 접점(Dry Contact) 방식으로 연동할 수 있습니다.  #### [안전을 위한 주의 사항→ 둘러보기](/device/inputmodule/safety-instructions) 장치 설치 및 사용 전 반드시 숙지해야 할 안전 관련 지침을 제공합니다. #### [시작하기→ 둘러보기](/device/inputmodule/getting-started) 장치 사용을 위한 초기 절차를 안내합니다. #### [설치하기→ 둘러보기](/device/inputmodule/installation) 제품 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### [제품 사양→ 둘러보기](/device/inputmodule/product-specifications) 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### [규제 인증 정보→ 둘러보기](/device/inputmodule/regulatory-information) 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### [부록→ 둘러보기](/device/inputmodule/appendices) 제품에 포함된 법적 고지 사항을 수록합니다. --- ### 부록 최종 업데이트 | **2025년 12월 1일** 제품에 포함된 법적 고지 사항을 수록합니다. #### 면책 조항[](#면책-조항 "면책 조항에 대한 직접 링크 및 복사") * 이 웹 사이트는 슈프리마 제품과 관련된 정보를 제공합니다. * 이 웹 사이트는 슈프리마의 제품 사용 및 판매 계약에 포함된 슈프리마 제품에만 사용될 수 있습니다. 이 웹 사이트는 명시적, 묵시적, 금반언의 원칙 또는 어떠한 방식으로도 지식재산권에 대한 라이선스를 부여하지 않습니다. * 귀하와 슈프리마 간의 계약에 명시된 경우를 제외하고, 슈프리마는 어떠한 책임도 지지 않으며 슈프리마는 특정 목적에의 적합성, 상품성 또는 비침해와 관련된 모든 명시적, 묵시적 보증을 부인합니다. * 모든 보증이 무효화되는 경우는 다음과 같습니다: 슈프리마 제품이 1) 잘못 설치된 경우 또는 하드웨어의 일련번호, 보증정보 또는 품질 보증 스티커가 변경 또는 제거된 경우; 2) 슈프리마가 허용한 방법 이외의 방법으로 사용한 경우; 3)슈프리마 또는 슈프리마가 승인한 당사자 이외의 당사자에 의하여 변경, 수정 또는 수리된 경우; 또는 4) 부적절한 환경에서 작동되거나 유지된 경우. * 슈프리마 제품은 제품의 고장이 부상이나 사망사고로 이어질 수 있는 의료, 인명 구조, 생명 유지와 같은 용도로 사용하도록 만들어진 것은 아닙니다. 만약 귀하께서 이러한 용도로 슈프리마 제품을 구매하거나 사용할 경우, 이로 인한 부상 또는 사망으로 발생하는 모든 청구, 비용, 손실, 지출 및 합리적인 변호사 비용으로부터 슈프리마와 그 구성원, 자회사, 계열사 및 공급사를 면책시켜야 합니다. 제품 디자인이나 제조에 슈프리마의 과실이 있다고 주장되는 경우에도 마찬가지입니다. * 슈프리마는 신뢰성, 기능 또는 디자인을 개선하기 위하여 언제든지 예고없이 사양과 제품 설명을 변경할 권리를 가지고 있습니다. * 개인정보는 제품 사용시 인증메시지 및 기타 관련 정보의 형태로 슈프리마 제품에 저장될 수 있습니다. 슈프리마는 슈프리마가 직접 통제할 수 없는 또는 관련 계약에 명시된 슈프리마 제품에 저장되는 개인정보를 비롯한 어떠한 정보에 대해서도 책임지지 않습니다. 개인 정보를 포함하여 저장된 정보를 사용하는 경우 제품 사용자는 관련 법률 (예를 들어, GDPR)을 준수하고 적절한 취급과 처리를 해야 할 책임이 있습니다. * 귀하는 어떠한 기능의 부재 또는 특징, "reserved" 또는 "undefined"로 표시된 설명에 의존해서는 안됩니다. 슈프리마는 이를 추후에 정의할 수 있으며 추후에 가한 변경이 현재와 상충된다고 하더라도 슈프리마는 책임지지 않습니다. * 이 사이트에 명시적으로 기재되어 있는 경우를 제외하고, 슈프리마는 법률이 허용하는 최대 범위 내에서 "있는 그대로" 판매됩니다. * 제품을 주문하기 전에 가까운 슈프리마 영업소 또는 대리점에 문의하여 최신 사양을 확인하세요. #### 저작권 공지[](#저작권-공지 "저작권 공지에 대한 직접 링크 및 복사") 이 웹 사이트의 저작권은 슈프리마에게 있습니다. 다른 제품 이름, 상표, 등록된 상표에 대한 권리는 각각 그것을 소유한 개인이나 단체에게 있습니다. #### 오픈 소스 라이선스[](#오픈-소스-라이선스 "오픈 소스 라이선스에 대한 직접 링크 및 복사") * 이 제품에는 MIT 라이선스에 따라 개발된 소프트웨어가 포함되어 있습니다. MIT 라이선스에 대한 자세한 내용은 [The MIT License](https://docs.supremainc.com/legal/open-source-licenses#the-mit-license)에서 확인할 수 있습니다. * 이 제품에 포함된 FreeRTOS 기반으로 수정된 소스는 [슈프리마 기술 지원팀](https://www.supremainc.com/)으로 문의하여 다운로드 받을 수 있습니다. --- ### 시작하기 최종 업데이트 | **2026년 6월 25일** 장치 사용을 위한 초기 절차를 안내합니다. #### 구성품[](#구성품 "구성품에 대한 직접 링크 및 복사") | | | | ------------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------------------- | |  |  | | Input Module | 드릴링 템플릿 | | | | | | | | -------------------------------------------------------------------------------- | ------------------------------------------------------------------------------- | ------------------------------------------------------------------------------ | ----------------------------------------------------------------------------------- | --------------------------------------------------------------------------------- | |  |  |  |  |  | | 고정용 나사 x12 | 스페이서 x6 | 다이오드 x2 | 퀵 가이드 | 오픈소스라이선스 가이드 | 알아두기 * 구성품은 설치 환경에 따라 달라질 수 있습니다. #### 액세서리[](#액세서리 "액세서리에 대한 직접 링크 및 복사") 이 제품은 액세서리로 함체(ENCR-10)를 함께 구매할 수 있으며, 1개의 함체에 2개의 제품을 설치할 수 있습니다. 함체에는 전원 상태 LED 보드, 전원 분배 보드, 전원 공급 장치, 탬퍼가 포함되어 있습니다. 제품을 함체에 설치하는 방법은 [함체 설치](/device/inputmodule/installation#install-enclosure)를 참고하세요. | | | ------------------------------------------------------------------------------ | |  | | ENCR-10 | 알아두기 * ENCR-10은 벽에 고정하여 사용할 수 있도록 설계되었습니다. 설치 높이에 제한 없이 안전하고 사용하기에 편리한 위치에 설치하세요. - ENCR-10 구성품에는 함체 고정용 나사, 제품 고정용 나사, 전원 장치 연결용 나사가 포함되어 있습니다. 각 나사의 용도에 맞추어 올바르게 사용하세요. * 함체 고정용 나사(직경: 4 mm, 길이: 25 mm) x4 * 제품 고정용 나사(직경: 3 mm, 길이: 5 mm) x6 * 전원 장치 케이블 고정용 나사(직경: 3 mm, 길이: 8 mm) x1 #### 각 부분의 명칭 및 기능[](#각-부분의-명칭-및-기능 "각 부분의 명칭 및 기능에 대한 직접 링크 및 복사")  | No. | 이름 | | --- | ------------------------------------- | | 1 | **RESET** 버튼 | | 2 | **INIT** 버튼 | | 3 | **SUPERVISED INPUT (9:11)** 연결 | | 4 | **SUPERVISED INPUT (6:8)** 연결 | | 5 | **RELAY 1** 연결 | | 6 | **TAMPER** 또는 **AUX IN (0:1)** 연결 | | 7 | **RS-485** 종단 저항 스위치 | | 8 | **RS-485** 연결 | | 9 | **POWER** 연결 (DC 12 또는 24 V) | | 10 | **RELAY 0** 연결 | | 11 | **SUPERVISED INPUT (3:5)** 연결 | | 12 | **SUPERVISED INPUT (0:2)** 연결 | 알아두기 * 장치와 연동된 제품을 초기화한 뒤 다른 장치에 연결하려면 **INIT** 버튼을 2초 이상 누르세요. * 제품을 재부팅하려면 **RESET** 버튼을 누르세요. ##### LED 상태 표시등[](#led-상태-표시등 "LED 상태 표시등에 대한 직접 링크 및 복사") LED 상태 표시등의 색상으로 제품 작동 상태를 확인할 수 있습니다. | 항목 | LED | 상태 | | ---------------------------- | ----------- | ----------------------------------------------------------------- | | **POWER** | 빨간색 점등 | 전원 켜짐 | | **STATUS** | 초록색 점등 | 보안 세션을 이용하여 연결된 상태 | | | 파란색 점등 | 마스터 장치와 연결되지 않은 상태 | | | 분홍색 점등 | 펌웨어 업그레이드를 진행 중인 상태 | | | 노란색 점등 | 암호키가 다르거나 OSDP 패킷 유실로 RS-485 통신 오류가 발생한 상태 | | | 하늘색 점등 | 보안 세션을 이용하지 않고 연결된 상태 | | | 초록색 점멸 | 설정 초기화 진행 시 최종 입력 대기 상태 | | | 초록색 점등 | 설정 초기화 완료 | | **SUPERVISED INPUT (0~11)** | 빨간색 점등 | 입력 신호를 수신 중인 상태 | | **RELAY (0, 1)** | 빨간색 점등 | 릴레이 동작 | | **RS-485 TX** | 주황색 점멸 | RS-485 데이터를 송신 중인 상태 | | **RS-485 RX** | 초록색 점멸 | RS-485 데이터를 수신 중인 상태 | | **AUX IN (0, 1)** | 주황색 점등 | AUX 신호를 수신 중인 상태 | | **TAMPER** | 주황색 점등 | 탬퍼 동작 | ##### 설치 예제[](#설치-예제 "설치 예제에 대한 직접 링크 및 복사") 이 제품은 BioStar X와 연동하여 실시간으로 감지된 입력에 대해 즉각적인 릴레이 동작을 지원하며, 마스터 장치와의 연결이 끊긴 상태에서 감지된 입력에 대해서도 릴레이를 동작시키거나 로그를 남길 수 있습니다. 마스터 장치와의 네트워크를 위한 1채널 RS-485, 단선, 단락, 켜짐, 꺼짐 상태를 감지할 수 있는 12채널의 Supervised Input, 2채널 릴레이, 2채널 AUX 입력과 1채널 탬퍼 입력을 지원합니다.  --- ### 설치하기 최종 업데이트 | **2026년 11월 6일** 설치에 필요한 전체 과정과 연결 예시를 제공합니다. #### 제품 고정[](#제품-고정 "제품 고정에 대한 직접 링크 및 복사") 1. 제품을 장착할 위치에 스페이서를 고정용 나사로 고정하세요. 2. 고정된 스페이서 위에 고정용 나사로 제품을 단단히 고정하세요.  #### 전원 연결[](#전원-연결 "전원 연결에 대한 직접 링크 및 복사")  주의 * 출입 통제 장치와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. - 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/inputmodule/product-specifications#specs.power)을 참고하세요. * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. 알아두기 전원 장애를 막기 위해 무정전 전원 장치(UPS)를 연결하여 사용할 것을 권장합니다. #### RS-485 연결[](#rs-485-연결 "RS-485 연결에 대한 직접 링크 및 복사") 제품을 마스터 장치에 연결할 수 있습니다.  알아두기 * RS-485 케이블은 AWG26 이상을 사용해야 하며, 모든 배선은 ANSI/NFPA 70 표준을 준수해야 합니다. * RS-485 케이블은 AWG24, 꼬임선(Twisted Pair), 최대 길이 1.2 km를 사용하세요. * RS-485 케이블은 특성 임피던스가 120 Ω인 케이블을 사용하는 것을 권장합니다. * RS-485 데이지 체인 연결의 양 끝에 종단 저항(120 Ω)을 연결하세요. 중간 선로에 연결할 경우 신호 레벨이 작아져 통신 성능이 떨어지므로 반드시 데이지 체인 연결의 양 끝에 연결하세요. 이 제품의 종단 저항 스위치를 ON으로 설정하세요. #### 릴레이 연결[](#릴레이-연결 "릴레이 연결에 대한 직접 링크 및 복사") 이 제품의 릴레이로 출입문 잠금 장치 또는 경보 장치를 제어할 수 있습니다. 연결할 장치의 가이드를 참고하여 릴레이를 NC 또는 NO로 연결하세요.  ##### Fail Safe Lock[](#fail-safe-lock "Fail Safe Lock에 대한 직접 링크 및 복사") Fail Safe Lock을 사용하려면 아래 그림과 같이 **NC** 릴레이를 연결하세요. Fail Safe Lock은 평상 시 릴레이 회로에 전류가 흐르며, 릴레이가 동작하여 전류를 일시적으로 차단하면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 열립니다. 알아두기 데드볼트(Deadbolt)나 도어 스트라이크(Door Strike) 설치 시 다이오드를 아래 그림과 같이 전원 입력 양단에 연결하세요. 다이오드 방향에 주의하여 반드시 Cathode(줄무늬 방향)를 전원의 + 부분에 연결하세요. 마스터 장치의 릴레이 포트와 연결된 장치에는 이 제품의 릴레이를 중복으로 연결하지 마세요.  ##### Fail Secure Lock[](#fail-secure-lock "Fail Secure Lock에 대한 직접 링크 및 복사") Fail Secure Lock을 사용하려면 아래 그림과 같이 **NO** 릴레이를 연결하세요. Fail Secure Lock은 평상 시 릴레이 회로에 전류가 흐르지 않으며, 릴레이가 동작하여 전류가 흐르면 출입문이 열립니다. 정전이 되거나 외부 요인으로 장치의 전원이 끊길 경우 출입문이 잠깁니다. 알아두기 데드볼트(Deadbolt)나 도어 스트라이크(Door Strike) 설치 시 다이오드를 아래 그림과 같이 전원 입력 양단에 연결하세요. 다이오드 방향에 주의하여 반드시 Cathode(줄무늬 방향)를 전원의 + 부분에 연결하세요. 마스터 장치의 릴레이 포트와 연결된 장치에는 이 제품의 릴레이를 중복으로 연결하지 마세요.  #### Supervised Input 연결[](#supervised-input-연결 "Supervised Input 연결에 대한 직접 링크 및 복사") 화재 감지 센서, 열 감지 센서, 방범 센서, 출입문 센서, 퇴실 버튼 등을 연결할 수 있습니다. **SUPERVISED INPUT** 0~11 단자는 회로에 흐르는 전압을 감지하여 장치의 단선, 단락, 켜짐, 꺼짐 상태를 모니터링할 수 있으며, 일반적인 Input으로 사용할 수도 있습니다. BioStar X에서 제품의 상태별 동작을 설정하고, 입력 상태를 모니터링할 수 있습니다.  알아두기 * 마스터 장치의 입력 포트와 연결된 장치에는 제품의 입력을 중복으로 연결하지 마세요. * 이 제품은 1㏀, 2.2㏀, 4.7㏀, 10㏀ 저항을 연결하여 사용할 수 있습니다. 연결할 입력 장치에 알맞는 저항을 연결한 뒤 BioStar X에서 저항 값을 동일하게 설정하세요. #### 탬퍼 연결[](#탬퍼-연결 "탬퍼 연결에 대한 직접 링크 및 복사") 외부 요인에 의해 제품이 설치된 곳에서 분리될 경우 경보를 울리거나 이벤트 로그를 남길 수 있습니다.  #### 함체 설치[](#install-enclosure "함체 설치에 대한 직접 링크 및 복사") 물리적·전기적 보호를 위해 제품을 함체(ENCR-10) 내부에 설치할 수 있습니다. 함체에는 전원 상태 LED 보드, 전원 분배 보드, 전원 공급 장치, 탬퍼가 포함되어 있습니다. 함체는 별매품입니다. ##### 백업 배터리 고정[](#백업-배터리-고정 "백업 배터리 고정에 대한 직접 링크 및 복사") 배터리 벨크로 스트랩을 함체에 끼운 뒤 배터리를 고정하세요.  주의 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. 알아두기 * 백업 배터리는 별매품입니다. * 백업 배터리의 크기 및 단자의 모양과 크기를 반드시 확인하세요. 백업 배터리의 크기가 권장 사양보다 클 경우 함체에 장착할 수 없거나 장착한 뒤 함체가 닫히지 않을 수 있습니다. 또한 단자의 모양 및 크기가 다를 경우 제공된 케이블을 사용해 배터리를 연결할 수 없습니다.  ##### 제품 고정[](#제품-고정 "제품 고정에 대한 직접 링크 및 복사") 1. 함체에서 제품을 장착할 위치를 확인하세요. 1개의 함체에 2개의 제품을 설치할 수 있습니다.  2. 장착할 위치에 맞추어 제품을 함체에 올린 뒤 고정용 나사로 고정하세요.  알아두기 * ENCR-10은 벽에 고정하여 사용할 수 있도록 설계되었습니다. 설치 높이에 제한 없이 안전하고 사용하기에 편리한 위치에 설치하세요. - ENCR-10 구성품에는 함체 고정용 나사, 제품 고정용 나사, 전원 장치 연결용 나사가 포함되어 있습니다. 각 나사의 용도에 맞추어 올바르게 사용하세요. * 함체 고정용 나사(직경: 4 mm, 길이: 25 mm) x4 * 제품 고정용 나사(직경: 3 mm, 길이: 5 mm) x6 * 전원 장치 케이블 고정용 나사(직경: 3 mm, 길이: 8 mm) x1 ##### 전원 및 AUX 입력 연결[](#전원-및-aux-입력-연결 "전원 및 AUX 입력 연결에 대한 직접 링크 및 복사") 전원 장애를 막기 위해 무정전 전원 장치(UPS)를 연결하여 사용할 수 있으며, 전원 장애 감지기나 다른 장치의 접점 출력을 AUX IN 단자에 연결할 수 있습니다.  주의 * 출입 통제 장치와 제품에 연결하는 전원은 반드시 분리하여 사용하세요. * 전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 전원 어댑터에 다른 기기를 연결하여 사용하려면 단말기의 소모 전력과 다른 기기에 필요한 소모 전력을 합한 전류 용량 이상의 어댑터를 사용해야 합니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/inputmodule/product-specifications#specs.power)을 참고하세요. * 전원 어댑터를 사용할 경우 전원 케이블의 길이를 임의로 연장하지 마세요. * 백업 배터리는 12 VDC 사양과 7 Ah 이상의 제품을 사용하세요. 이 제품은 'ROCKET'사의 'ES7-12' 제품으로 테스트 되었으며, 'ES7-12'에 준하는 제품을 사용할 것을 권장합니다. ##### 탬퍼 연결[](#탬퍼-연결 "탬퍼 연결에 대한 직접 링크 및 복사") 외부 요인에 의해 함체가 열릴 경우 경보를 울리거나 이벤트 로그를 남길 수 있습니다.  알아두기 제품 설치에 대한 자세한 내용은 [슈프리마 기술 지원팀](https://www.supremainc.com/ko/support/customer-center-reception.asp)에 문의하세요. --- ### 제품 사양 최종 업데이트 | **2026년 6월 25일** 제품에 대한 크기, 기능, 성능 등 주요 사양 정보를 제공합니다. #### 일반[](#specs.general) ##### 모델명 IM-120 ##### CPU Cortex M3 72 MHz ##### 메모리 512 KB Flash + 64 KB SRAM ##### LED 다중 색상 * POWER: 1개 * STATUS: 1개 * RS-485 TX: 1개 * RS-485 RX: 1개 * SUPERVISED INPUT: 12개 * RELAY: 2개 * AUX IN: 2개 * TAMPER: 1개 ##### 동작 온도 -20 °C ~ 60 °C ##### 보관 온도 -40 °C ~ 70 °C ##### 동작 습도 0 % ~ 95 %, 비응축 ##### 보관 습도 0 % ~ 95 %, 비응축 ##### 인증 CE, UKCA, KC, FCC, RCM, RoHS, REACH, WEEE #### 저장 용량[](#specs.storage) ##### 최대 텍스트 로그 수 포트당 10개 [](#anno1) #### 인터페이스[](#specs.interface) ##### Input 12채널 [](#anno2) ##### Supervised 입력 12채널[](#anno2) ##### RS-485 1채널 ##### RS-485 통신 프로토콜 OSDP V2 호환 ##### 릴레이 2개 ##### AUX 입력 2채널 (AC POWER FAIL) ##### 탬퍼 1채널 #### 전기 규격[](#specs.power) ##### 전원 12 Vdc 전류: 최대 0.2 A 24 Vdc 전류: 최대 0.1 A ##### 스위치 입력 VIH 최대: 5 V (접점 출력) ##### 릴레이 5 A @ 30 VDC Resistive load #### 크기 및 무게[](#크기-및-무게 "크기 및 무게에 대한 직접 링크 및 복사") 치수 공차는 ±0.3 mm입니다.  *** [1)](#anno1_dest) 네트워크 연결이 끊겼을 때 발생한 이벤트를 포트당 최대 10개까지 저장하며, 이벤트가 10개를 초과할 경우 먼저 발생한 이벤트 로그 순으로 삭제됩니다. [2)](#anno2_dest) Input 또는 Supervised 입력 중 선택하여 사용할 수 있습니다. 알아두기 제품 사양은 성능 개선을 위해 예고 없이 변경될 수 있습니다. --- ### 규제 인증 정보 최종 업데이트 | **2025년 11월 10일** 제품이 준수하는 규제 및 인증 관련 정보를 제공합니다. #### FCC 준수 정보[](#fcc-준수-정보 "FCC 준수 정보에 대한 직접 링크 및 복사") 이 기기는 FCC 규제의 Part 15를 준수합니다. 작동은 다음의 두 조건을 따릅니다. 1. 이 기기는 유해한 간섭을 발생시키지 않습니다. 2. 이 기기는 원치 않는 작동을 일으키는 간섭을 포함한 어떠한 간섭도 수용합니다. 알아두기 이 기기는 Class A 디지털 기기에 대한 제한 사항을 준수하여 테스트를 거쳤고 FCC규제의 Part 15에 적합하다는 것을 검증받았습니다. 이러한 제한은 장비가 상업적 환경에서 작동될 때 유해한 간섭으로부터 합리적인 보호를 제공하기 위해 설계되었습니다. 이 장비는 무선 주파수 에너지를 생성, 사용 및 방사하므로 지침에 따라 설치하여 사용하지 않을 경우 무선 통신에서 유해한 간섭을 일으킬 수 있습니다. 주거 지역에서 이 장비를 작동하면 유해한 간섭이 발생할 수 있으며 이 경우 사용자는 자신의 비용으로 간섭을 수정해야 합니다. 규정 준수 책임이 있는 당사자가 명시적으로 승인하지 않은 제품 변경 또는 수정은 이 제품을 작동할 수 있는 사용자의 권한을 무효화할 수 있습니다. 이 송신기는 다른 안테나 또는 송신기와 함께 배치하거나 작동해서는 안 됩니다. 이 기기는 통제되지 않은 환경에 대해 규정된 FCC 방사 노출 제한을 준수합니다. 사용자(또는 근처의 다른 사람)와 제품의 안테나간에 최소 20cm의 거리를 유지하세요. 이 기기와 기기의 안테나를 다른 안테나 또는 RF 전송 장치와 함께 설치하거나 작동하지 마세요. 더 자세한 내용은 아래 연락처로 연락하세요. [㈜슈프리마](https://www.supremainc.com) 주소: 경기도 성남시 분당구 정자일로 248 (정자동 6) 파크뷰타워 17층 전화: 1522-4507(영업 문의: 1번, 고객 지원: 2) / 팩스: 031-783-4517 --- ### Input Module 릴리스 노트 #### [📄️펌웨어 버전 1.0.0](/device/inputmodule/release-notes/100) [릴리즈2021-10-22](/device/inputmodule/release-notes/100) --- ### 펌웨어 버전 1.0.0 (빌드 번호 1.0.0_211022) 릴리즈|2021-10-22 #### 생성[](#생성 "생성에 대한 직접 링크 및 복사") --- ### 안전을 위한 주의 사항 최종 업데이트 | **2025년 11월 10일** 사용자의 위험이나 재산상의 손해를 막기 위해 제품을 사용하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 사용하세요. 이 설명서에서 말하는 제품이란 본체와 함께 제공되는 모든 구성품을 포함합니다. #### 준수 사항[](#준수-사항 "준수 사항에 대한 직접 링크 및 복사") 경고 제품을 사용할 때 위반할 경우 심각한 상해나 사망에 이를 수 있는 경고 사항을 표기할 때 사용합니다. 주의 제품을 사용할 때 위반할 경우 경미한 상해나 제품 손상이 발생할 수 있는 주의 사항을 표기할 때 사용합니다. 알아두기 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. **노트** 제품을 사용할 때 참고 사항이나 추가 정보를 제공할 때 사용합니다. ####  경고[](#-경고 "-경고에 대한 직접 링크 및 복사") *** ##### 설치[](#설치 "설치에 대한 직접 링크 및 복사") **고용량의 전원 공급 장치 사용 시 오배선에 각별히 주의하세요**. * 오배선 시 심각한 화재, 감전, 제품 손상이 발생할 수 있습니다. **사용자가 임의로 제품을 설치하거나 수리하지 마세요**. * 화재, 감전, 부상의 원인이 됩니다. * 사용자의 임의 설치나 수리로 인해 제품이 손상된 경우 무상 수리 서비스가 제공되지 않습니다. **제품을 직사광선에 노출된 장소, 습기, 먼지나 그을음이 많은 장소, 가스가 샐 가능성이 있는 장소에 설치하지 마세요**. * 화재 또는 감전의 원인이 됩니다. **제품을 전열기 등으로 인해 열이 발생하는 장소에 설치하지 마세요**. * 과열로 인한 화재 또는 감전의 원인이 됩니다. **물기가 있는 곳에 설치하지 마세요**. * 습기로 인한 감전 또는 제품 손상의 원인이 됩니다. **전자파 장해가 있는 곳에 설치하지 마세요**. * 감전 또는 제품 손상의 원인이 됩니다. *** ##### 사용[](#사용 "사용에 대한 직접 링크 및 복사") **제품 내부에 물, 음료수, 약품 등의 액체가 들어가지 않도록 주의하세요**. * 화재, 감전, 제품 손상의 원인이 됩니다. **손상된 전원 어댑터나 플러그, 헐거운 콘센트는 사용하지 마세요**. * 접속이 불안정할 경우 화재 또는 감전의 원인이 됩니다. **전원 코드를 무리하게 구부리거나 망가뜨리지 마세요**. * 화재 또는 감전의 원인이 됩니다. ####  주의[](#-주의 "-주의에 대한 직접 링크 및 복사") *** ##### 설치[](#설치-1 "설치에 대한 직접 링크 및 복사") **제품을 설치하기 전에 이 설명서를 반드시 읽고 제품을 안전하고 올바르게 설치하세요**. **전원 케이블과 케이블을 배선할 때에는 반드시 연결하려는 모든 장치의 전원을 끈 상태에서 배선 및 연결하세요**. * 장치가 오작동할 수 있습니다. **제품에 전원을 연결하기 전에 다시 한번 설명서를 확인하여 배선이 올바르게 되었는지 확인한 후 전원을 연결하세요**. **제품을 직사광선이나 자외선에 직접 노출된 장소에 설치하지 마세요**. * 제품 손상, 오작동 및 변색, 변형의 원인이 됩니다. **전원 케이블 등을 통행 장소에 방치하지 마세요**. * 신체 상해 또는 제품 손상의 원인이 됩니다. **자석, TV, (CRT) 모니터, 스피커 등 자성이 강한 물체 주변에 설치하지 마세요**. * 고장의 원인이 됩니다. **전원 어댑터는 IEC/EN 62368-1 승인을 받은 제품으로 단말기의 소모 전력 이상의 제품을 사용하세요. 슈프리마에서 판매하는 전원 어댑터를 사용할 것을 권장합니다**. * 적합한 전원을 사용하지 않을 경우 장치가 오작동할 수 있습니다. * 최대 소모전류 규격은 제품 사양의 [전원](/device/inputmodule/product-specifications#specs.power)을 참고하세요. *** ##### 사용[](#사용-1 "사용에 대한 직접 링크 및 복사") **제품을 떨어뜨리거나 충격을 주지 마세요**. * 고장의 원인이 됩니다. **제품의 펌웨어 업그레이드 진행 중 전원 공급이 중단되지 않도록 주의하세요**. * 고장의 원인이 됩니다. **제품의 버튼(터치패드)을 무리하게 누르거나 날카로운 도구를 사용해 누르지 마세요**. * 고장의 원인이 됩니다. **제품을 -20 °C ~ 60 °C 이내에서 사용하고 너무 낮거나 높은 온도에서 보관하지 마세요**. * 고장의 원인이 됩니다. **제품을 청소할 때 주의하세요**. * 제품을 표면을 깨끗한 마른 천으로 부드럽게 닦으세요. * 제품을 소독해야 할 경우 마른 천에 소독용 알코올을 적당량 묻힌 뒤 제품 표면을 부드럽게 닦으세요. 이소프로필 알코올이 70 ~ 75 % 함유된 소독용 알코올과 깨끗하고 보풀이 없는 부드러운 천을 사용하세요. * 소독제를 제품에 직접 분사하지 마세요. **제품을 원래 용도 이외 다른 용도로 사용하지 마세요**. * 고장의 원인이 됩니다. --- ## Master Admin ### 마스터 관리자 설정 방법 안내 최종 업데이트 | **2026년 7월 16일** 주의 마스터 관리자 기능은 **LCD 화면을 통한 사용자 인터페이스가 지원되는 슈프리마 제품** 중 **CE향 제품**에서만 사용할 수 있습니다. 마스터 관리자 기능은 장치의 **전체 관리자 권한을 강화**하여, **장치의 보안을 향상**시키고 **무단 접근 및 설정 변경을 방지**하기 위한 기능입니다.
이 기능은 EU 지역용 **CE향 제품**에만 적용되며, **CE향 제품**에는 **반드시 마스터 관리자를 등록**해야 합니다. 등록된 마스터 관리자만 관리자 메뉴에 진입하여 장치 설정을 변경할 수 있습니다. 알아두기 * 이 기능은 EU 지역용 **CE향 제품**의 보안성을 강화하기 위해 도입된 필수 정책이며, **글로벌향 (Non-CE)** 장치에서는 지원되지 않습니다. * 마스터 관리자는 직접 삭제할 수 없으며 **공장 초기화 시에만 삭제됩니다**. #### 마스터 관리자 지원 정책 CE향 vs 글로벌향 (Non-CE)[](#master-admin-support-policy "master-admin-support-policy에 대한 직접 링크 및 복사") 마스터 관리자 기능은 CE 마크가 있는 라벨이 부착된 CE향 제품에서만 활성화됩니다. 제품 뒷면 라벨 스티커를 통해 **CE향** / **글로벌향 (Non-CE)** 제품을 식별할 수 있으며, 이에 따라 기능이 다음과 같이 구분되어 동작합니다. * **CE향**: CE 마크 있음 * **글로벌향 (Non-CE)**: CE 마크 없음 | 구분 | CE향 제품 | 글로벌향 (Non-CE) 제품 | | ----------------- | ---------------------- | ---------------------- | | 마스터 관리자 | 활성화 (비활성화 불가) | 미지원 | | 관리자 2단계 인증 | 필수 | 미지원 | | **최소 PIN 길이** | 최소 8자리 이상 | 최소 4자리 이상 | BioStar X(또는 BioStar 2)와 연결 시, 장치의 지원 여부에 따라 마스터 관리자 설정 표시가 달라지며 관리자 2단계 인증 메뉴의 활성화 여부도 자동으로 동기화됩니다. #### 마스터 관리자 지원 장치 안내[](#마스터-관리자-지원-장치-안내 "마스터 관리자 지원 장치 안내에 대한 직접 링크 및 복사") | | | | | | | -------------------------------------------------------------------------------------- | ---------------------------------------------------------------------------------- | ----------------------------------------------------------------------------------- | -------------------------------------------------------------------------------- | --------------------------------------------------------------------------------- | |  기존에 사용 중인 제품의 펌웨어를 업그레이드할 경우, **업그레이드 이전 버전**과 **업그레이드 대상 버전**의 조합에 따라 마스터 관리자 및 관리자 2단계 인증 지원 여부가 달라질 수 있습니다. 자세한 버전별 지원 여부는 슈프리마 기술 지원팀(
동일 타입 내 중복 등록 불가 | | 얼굴 | 최대 2개 | 동종 알고리즘 탑재 장치에서만 등록 가능 | | 지문 | 최대 2개 | - | | PIN | 1개 | 최소 8자리 이상 (CE 규제 적용) | **등록 조건** * 최소 두 종류 이상의 크리덴셜을 등록해야 합니다. * 장치가 지원하는 모든 크리덴셜을 인증 수단으로 사용할 수 있습니다. 3. 두 종류 이상의 크리덴셜을 등록한 후, 완료 버튼을 누르면 마스터 관리자 등록이 완료됩니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. ##### 마스터 관리자 수정 및 관리하기[](#마스터-관리자-수정-및-관리하기 "마스터 관리자 수정 및 관리하기에 대한 직접 링크 및 복사") 설정 → 장치 → 마스터 관리자 메뉴에서 등록된 정보를 변경하거나 크리덴셜을 관리할 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. #### 펌웨어 업그레이드 장치 CE향 제품[](#펌웨어-업그레이드-장치-ce향-제품 "펌웨어-업그레이드-장치-ce향-제품에 대한 직접 링크 및 복사") 펌웨어를 업그레이드한 CE향 제품은 마스터 관리자 설정을 제공하지 않지만, 관리자 2단계 인증 옵션을 통해 전체 관리자의 권한을 강화하여 장치의 보안을 향상시킬 수 있습니다. ##### 관리자 2단계 인증 설정하기[](#admin-two-step-authentication "관리자 2단계 인증 설정하기에 대한 직접 링크 및 복사") 알아두기 * 장치에 등록된 관리자의 크리덴셜이 두 종류 이상인 경우에만 관리자 2단계 인증을 활성화할 수 있습니다. * PIN은 단독 크리덴셜로 사용할 수 없으므로 ID + PIN 조합은 지원하지 않습니다. * 업그레이드 장치는 펌웨어 다운그레이드를 할 수 없습니다. - **설정** → **장치** → 관리자 2단계 인증 메뉴에서 관리자 2단계 인증을 활성화할 수 있습니다. - 관리자 2단계 인증 옵션은 기존에 사용하던 장치에서 펌웨어를 최신 버전으로 업그레이드 한 경우에만 표시됩니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 알아두기 * 모든 관리자에게 두 종류 이상의 크리덴셜이 등록되어 있지 않을 때 활성화 시 설정이 실패하며 에러 메시지가 표시됩니다.
모든 관리자에게 두 종류 이상의 크리덴셜을 등록한 다음 다시 시도하세요. * PIN은 단독 크리덴셜로 사용할 수 없으므로 ID + PIN 조합은 지원하지 않습니다.  위 이미지는 예시 화면입니다. 실제 화면과 다를 수 있습니다. 경고 * 관리자 2단계 인증을 활성화한 후 모든 관리자의 크리덴셜을 2종 미만으로 삭제하면, BioStar X(또는 BioStar 2)에 연결할 수 없는 상황에서 관리자 메뉴에 접근할 수 없게 됩니다. 따라서 관리자 크리덴셜을 삭제할 때는 각별한 주의가 필요합니다. #### 안내 사항[](#안내-사항 "안내 사항에 대한 직접 링크 및 복사") * **BioStar 소프트웨어를 통한 PIN 등록 시** 마스터 관리자를 지원하지 않는 글로벌향 (Non-CE) 제품은 4자리 이상의 PIN을 장치에서 직접 등록할 수 있습니다. 단, BioStar X(또는 BioStar 2)를 통해 사용자를 등록하는 경우 아래 버전에서는 최소 8자리 PIN이 필요합니다. * BioStar 2 v2.9.11 이상 * BioStar X v1.0.0 ~ v1.0.2 위 버전에서 4자리 PIN으로 등록된 사용자는 장치 관리자로 지정할 수 없습니다. * **장치 해시키 수동 변경 시** 장치 해시키를 수동으로 변경할 경우 마스터 관리자의 PIN이 삭제된다는 경고 메시지가 표시되므로 메시지를 확인한 후 변경하세요. * **RS-485 통신구간 얼굴 이미지 전송 제한** RS-485 통신구간에서는 바이오메트릭 크리덴셜 이미지가 전송되지 않으므로, 슬레이브 장치에서 등록된 마스터 관리자 얼굴 조회 시 대체 이미지를 표시합니다. #### 자주 묻는 질문[](#자주-묻는-질문 "자주 묻는 질문에 대한 직접 링크 및 복사") Q.마스터 관리자를 등록하지 않으면 어떻게 되나요? (CE향 제품) 마스터 관리자가 등록되지 않은 CE향 새 장치는 인증 또는 설정 변경이 불가능합니다. 단, 장치를 BioStar에 연결하여 마스터 관리자를 등록할 수 있습니다. Q.기존 장치에서 펌웨어를 업그레이드하면 마스터 관리자 설정이 지원되나요? (CE향 제품) **마스터 관리자** 기능은 **CE 마크가 있는 라벨이 부착된 CE향 제품에서만 지원**됩니다.
제품 뒷면 라벨 스티커를 통해 **CE향** / **글로벌향 (Non-CE)** 제품을 식별할 수 있습니다. 자세한 내용은 [마스터 관리자 지원 정책](#master-admin-support-policy)을 참조하세요. Q.슬레이브 장치에서도 마스터 관리자를 등록할 수 있나요? (CE향 제품) 네. 슬레이브 장치에서도 마스터 관리자를 등록할 수 있습니다. --- ## Milestone ### Milestone 최종 업데이트 | **2026년 10월 30일** Provides the setup guide and user manual for integrating Suprema BioStar X with Milestone XProtect using the MIPAccessControl plugin. #### [Introduction→ 둘러보기](/integration/milestone/introduction) Provides an overview of the Suprema Integration with Milestone XProtect, including its features, system diagram, structural differences between BioStar X and XProtect, and functionalities. #### [Installation→ 둘러보기](/integration/milestone/installation) Describes the prerequisites, system and network requirements, and how to install the Milestone x Suprema plugin. #### [Configuration→ 둘러보기](/integration/milestone/configuration) Describes how to set up the MIPAccessControl plugin in XProtect Management Client, activate the plugin license online or offline, and associate cameras with access points. #### [Synchronization Check→ 둘러보기](/integration/milestone/synchronization) Describes how to check in XProtect Smart Client that door status, cardholder information, and events are synchronized with BioStar X, and how to check the plugin logs. #### [Troubleshooting→ 둘러보기](/integration/milestone/troubleshooting) Provides solutions for common plugin issues, such as connection failures, events not received, SSL certificate errors, and slow performance, along with frequently asked questions. #### [Appendices→ 둘러보기](/integration/milestone/appendices) Provides the list of BioStar X events that XProtect can handle, disclaimers, copyright notice, and open-source licenses. --- ### Appendices 최종 업데이트 | **2026년 10월 30일** #### Event list[](#event-list "Event list에 대한 직접 링크 및 복사") Here is an event list of BioStar X that can be handled by XProtect system. This list is part of BioStar X event list. * 1:1 duress authentication succeeded (Access-on-card + Fingerprint + PIN) * 1:1 duress authentication succeeded (Access-on-card + Fingerprint) * 1:1 duress authentication succeeded (Access-on-card + PIN) * 1:1 duress authentication succeeded (Access-on-card) * 1:N authentication failed * 1:N authentication failed (Access-on-card + Fingerprint) * 1:N authentication failed (Access-on-card + PIN) * 1:N authentication failed (Face) * 1:N authentication failed (Fingerprint) * 1:N authentication failed (PIN) * 1:N authentication succeeded * 1:N authentication succeeded (Face + PIN) * 1:N authentication succeeded (Face) * 1:N authentication succeeded (Fingerprint + PIN) * 1:N authentication succeeded (Fingerprint) * 1:N duress authentication succeeded * 1:N duress authentication succeeded (Face + PIN) * 1:N duress authentication succeeded (Face) * 1:N duress authentication succeeded (Fingerprint + PIN) * 1:N duress authentication succeeded (Fingerprint) * Access denied * Access denied (Blacklist) * Access denied (Capture failure) * Access denied (Disabled user) * Access denied (Expired) * Access denied (Face detection failure) * Access denied (Forced lock schedule) * Access denied (Hard anti-passback) * Access denied (Invalid access group) * Access denied (Soft anti-passback) * Access denied (Soft timed anti-passback) * Access denied (Timed anti-passback) * Access-on-card issue succeeded * All user deletion succeeded * Authentication failed * Authentication failed (Bad fingerprint placement) * Authentication failed (Invalid authentication mode) * Authentication failed (Invalid credential) * Authentication failed (Timeout) * Authentication failed (Server matching is off) * Dual authentication failed * Dual authentication failed (Invalid access group) * Dual authentication failed (Timeout) * Dual authentication succeeded * Elevator activated * Elevator deactivated * Fake Fingerprint Detected * Lock by emergency * Lock by operator * Lock by schedule * Release by emergency * Release by operator * Release by schedule * Unlock by emergency * Unlock by operator * Unlock by schedule * User deletion failed * User deletion succeeded * User enrollment failed * User enrollment succeeded * User update failed * User update succeeded #### Disclaimers[](#disclaimers "Disclaimers에 대한 직접 링크 및 복사") * Information in this web site is provided in connection with Suprema products. * The right to use is acknowledged only for Suprema products included in the terms and conditions of use or sale for such products guaranteed by Suprema. No license, express or implied, by estoppel or otherwise, to any intellectual property is granted by this web site. * Except as expressly stated in an agreement between you and Suprema, Suprema assumes no liability whatsoever, and Suprema disclaims all warranties, express or implied including, without limitation, relating to fitness for a particular purpose, merchantability, or noninfringement. * All warranties are VOID if Suprema products have been: 1) improperly installed or where the serial numbers, warranty date or quality assurance decals on the hardware are altered or removed; 2) used in a manner other than as authorized by Suprema; 3) modified, altered or repaired by a party other than Suprema or a party authorized by Suprema; or 4) operated or maintained in unsuitable environmental conditions. * Suprema products are not intended for use in medical, lifesaving, life-sustaining applications, or other applications in which the failure of the Suprema product could create a situation where personal injury or death may occur. Should you purchase or use Suprema products for any such unintended or unauthorized application, you shall indemnify and hold Suprema and its officers, employees, subsidiaries, affiliates, and distributors harmless against all claims, costs, damages, and expenses, and reasonable attorney fees arising out of, directly or indirectly, any claim of personal injury or death associated with such unintended or unauthorized use, even if such claim alleges that Suprema was negligent regarding the design or manufacture of the part. * Suprema reserves the right to make changes to specifications and product descriptions at any time without notice to improve reliability, function, or design. * Personal information, in the form of authentication messages and other relative information, may be stored within Suprema products during usage. Suprema does not take responsibility for any information, including personal information, stored within Suprema’s products that are not within Suprema’s direct control or as stated by the relevant terms and conditions. When any stored information, including personal information, is used, it is the responsibility of the product users to comply with national legislation (such as GDPR) and to ensure proper handling and processing. * You must not rely on the absence or characteristics of any features or instructions marked "reserved" or "undefined." Suprema reserves these for future definition and shall have no responsibility whatsoever for conflicts or incompatibilities arising from future changes to them. * Except as expressly set forth herein, to the maximum extent permitted by law, the Suprema products are sold "as is". * Contact your local Suprema sales office or your distributor to obtain the latest specifications and before placing your product order. #### Copyright Notice[](#copyright-notice "Copyright Notice에 대한 직접 링크 및 복사") The copyright for this website is owned by Suprema. Rights to other product names, trademarks, and registered trademarks belong to the respective individuals or organizations that own them. #### Open Source License[](#open-source-license "Open Source License에 대한 직접 링크 및 복사") ##### C++ REST SDK[](#c-rest-sdk "C++ REST SDK에 대한 직접 링크 및 복사") **The MIT License (MIT)** Copyright (c) Microsoft Corporation All rights reserved. Permission is hereby granted, free of charge, to any person obtaining a copy of this software and associated documentation files (the "Software"), to deal in the Software without restriction, including without limitation the rights to use, copy, modify, merge, publish, distribute, sublicense, and/or sell copies of the Software, and to permit persons to whom the Software is furnished to do so, subject to the following conditions: The above copyright notice and this permission notice shall be included in all copies or substantial portions of the Software. THE SOFTWARE IS PROVIDED "AS IS", WITHOUT WARRANTY OF ANY KIND, EXPRESS OR IMPLIED, INCLUDING BUT NOT LIMITED TO THE WARRANTIES OF MERCHANTABILITY, FITNESS FOR A PARTICULAR PURPOSE AND NONINFRINGEMENT. IN NO EVENT SHALL THE AUTHORS OR COPYRIGHT HOLDERS BE LIABLE FOR ANY CLAIM, DAMAGES OR OTHER LIABILITY, WHETHER IN AN ACTION OF CONTRACT, TORT OR OTHERWISE, ARISING FROM, OUT OF OR IN CONNECTION WITH THE SOFTWARE OR THE USE OR OTHER DEALINGS IN THE SOFTWARE. *** ##### OpenSSL[](#openssl "OpenSSL에 대한 직접 링크 및 복사") **Apache License** Version 2.0, January 2004
Suprema Integration with Milestone XProtect provides the following features: * Management and administration for users, doors, zones, and elevators with XProtect Smart Client. * **Monitor real-time events**: Track door access, violations, alarms, and system status. * **Control devices**: Lock and unlock doors, enable and disable elevators, and arm or disarm zones. * **Manage cardholders**: View user information, photos, and access permissions. * **Receive alerts**: Receive notifications for security events and system changes. * View live and historical access control events from within Milestone software and allows the operator to search for historical events with a range of parameters. * Acknowledge the access control alarm of BioStar X in XProtect Smart Client. * Open and close the doors through the Maps function of the XProtect Smart Client. #### System Diagram[](#system-diagram "System Diagram에 대한 직접 링크 및 복사")  #### Structural differences between BioStar X and XProtect[](#structural-differences-between-biostar-x-and-xprotect "Structural differences between BioStar X and XProtect에 대한 직접 링크 및 복사") BioStar X is a security platform which can manage all components for access control, but XProtect uses the simple ACU-based topology. Therefore, there are few differences between BioStar X and XProtect. For example, BioStar X's Door, Zone, Elevator has the same level as XProtect's Door, but BioStar X's element has more specified items. See below image. 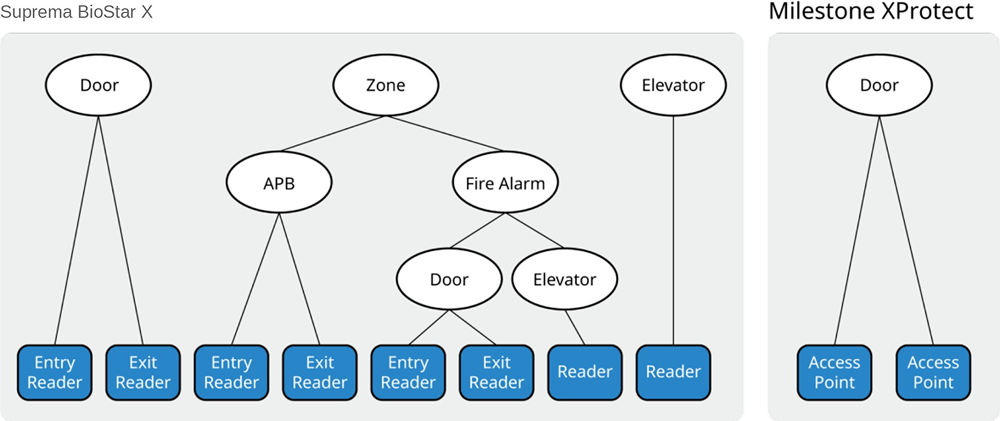 #### Functionalities[](#functionalities "Functionalities에 대한 직접 링크 및 복사") In XProtect Smart Client, you can use below functionalities with this plugin: * Retrieves the user (cardholder) from BioStar X. * Retrieves the door from BioStar X. * Retrieves the zone from BioStar X. * Retrieves the elevator from BioStar X. * Displays the status of the door in real-time. * Displays the access control event in real-time. * Displays the access control alarm of BioStar X. * Acknowledges the access control alarm of BioStar X. * Controls the door status of BioStar X (Clear Alarm, Clear APB, Open, Lock Door, Unlock Door, Release Door). * Controls the zone status of BioStar X (Clear Alarm, Clear APB). * Controls the elevator status of BioStar X (Clear Alarm). * Links doors and cameras to monitor them together. * Allocates and monitors the door, zone, and elevator with Maps. * Generates a report on access control events. --- ### Synchronization Check 최종 업데이트 | **2026년 10월 30일** #### Milestone XProtect Smart Client and BioStar[](#milestone-xprotect-smart-client-and-biostar "Milestone XProtect Smart Client and BioStar에 대한 직접 링크 및 복사") 1. Run Milestone XProtect Smart Client. It is retrieving plugin information.  2. Move **Access Control** tab, Check the Device and door status sync with BioStar setting.  3. Check the Cardholders' information with BioStar setting.   4. When you check the Event on real time, you need to press 'refresh' button.  5. You can check Realtime Plugin log (MIP logs) on the Event Server.   --- ### Troubleshooting 최종 업데이트 | **2026년 10월 30일** **Connection Failed Error** **Symptoms:** * The plugin cannot connect to the BioStar X server. * Authentication or connection errors appear in the logs. **Solutions:** 1. **Verify network connectivity** ping (BioStar X server IP) -t 2. **Verify credentials** * Confirm that the configured username and password are correct. * Log in directly to the BioStar X web interface using the same credentials. 3. **Check firewall and routing** * Ensure the required ports (for example, HTTP or HTTPS and `C:\Program Files\BioStar X(x64)\setting.conf`) are allowed between the Milestone XProtect and BioStar X servers. * Check the collision of port status. 4. **Confirm BioStar X server status** * Verify that the BioStar X service is running. * Restart the BioStar X service if necessary, in accordance with your change management process. **No Events Received Issue** **Symptoms:** * The plugin connects successfully, but no events are displayed in Milestone XProtect. * Event lists remain empty even when access activity occurs. **Solutions:** 1. **Review event polling configuration** * Set **Event polling interval (ms)** to a shorter interval, such as 1000–5000 ms, for near real-time event updates. * Increase **Event polling max count** to 200 or 500 to handle higher event volumes. 2. **Verify event generation in BioStar X** * Trigger test events (for example, present a credential at a reader) to confirm events are generated. * Check BioStar X event logs to confirm that events are recorded on the BioStar X side. **SSL Certificate Errors** **Symptoms:** * SSL/TLS connection failures between Milestone XProtect and BioStar X. * Certificate validation or trust errors in the logs. **Solutions:** 1. **Self-signed certificates** * For initial testing, you may temporarily set "Use SSL" to false to confirm connectivity over HTTP, if permitted by your security policy. * Import the BioStar X server certificate or issuing CA certificate into the Windows certificate store on the Milestone XProtect server to establish trust. 2. **Public or enterprise certificates** * Verify that the certificate is valid and not expired. * Ensure the full certificate chain (including intermediate CAs) is installed correctly on the BioStar X server. **Slow Performance** **Symptoms:** * Delayed event processing in Milestone XProtect. * High CPU or network utilization on the Milestone XProtect or BioStar X servers. **Solutions:** 1. **Adjust polling settings for load balancing** * Increase the **Event polling interval (ms)** to reduce the frequency of polling and server load. * Decrease **Event polling max count** if processing large batches of events is causing delays. 2. **Check network latency and bandwidth** * Ensure that latency between the Milestone XProtect and BioStar X servers is within acceptable bounds for your deployment. * If necessary, work with your network team to optimize routing, bandwidth, or Quality of Service (QoS) for access control traffic. **"No access control plug-ins are available..." error pop-up message occurs** **Symptom:**  Create Access Control System Integration * No access control plug-ins are available. Verify that plugins are installed on the event server and that the Event Server service is running. **Solution:**  1. Right-click on the **Milestone Event Server** icon in the taskbar. 2. Select **Restart Event Server service** and then restart the **Milestone Event Server**, **Management Client**, and **Smart Client** to verify that the error is resolved. #### Frequently Asked Questions[](#frequently-asked-questions "Frequently Asked Questions에 대한 직접 링크 및 복사") **How many devices can the plugin handle?** The plugin can typically support more than 1000 devices per plugin instance, subject to server hardware, database performance, and network capacity. For very large deployments, consider performance testing and scaling using multiple instances if required. **Can I use multiple BioStar X servers?** Each MIPAccessControl plugin instance connects to a single BioStar X server. To integrate multiple BioStar X servers, configure a separate MIPAccessControl access control system instance in Milestone XProtect for each server. **What is the difference between polling-related options?** The plugin uses HTTP-based polling of the BioStar X API at intervals defined by the **Event polling interval (ms)** and **Event polling max count** settings. Shorter intervals and higher max counts provide faster event delivery but increase load on both systems. Longer intervals and lower counts reduce load but may delay event visibility. **How do I update the plugin?** 1. Download the latest version of the plugin installer from your distribution source. 2. In Milestone Management Client, stop or disable the relevant MIPAccessControl access control system instance if required by your operational procedures. 3. Run the new installer (MilestonePluginSetup.msi) with administrative privileges. 4. Restart the Milestone Management Client and, if required, restart the Milestone XProtect Access Control services. **Can I customize event types?** Event categorizations and mappings used by the plugin are defined in the EventTypeCategories.json configuration file. You can adjust this file to customize how BioStar X events are grouped and displayed in Milestone XProtect, subject to your change control process and testing. **Is the plugin compatible with BioStar X cloud deployments?** The plugin is designed primarily for on-premises BioStar X installations. Use with cloud-hosted BioStar X depends on secure network connectivity, routing, and API accessibility between the Milestone XProtect server and the BioStar X environment. **How do I back up my configuration?** Plugin configuration, including connection and mapping settings, is stored in the Milestone XProtect configuration database. Ensure that your regular Milestone XProtect backup procedures are in place; these backups will include MIPAccessControl plugin settings. --- ## Open Source Licenses ### 오픈 소스 라이선스 최종 업데이트 | **2026년 3월 23일** #### Android[](#android "Android에 대한 직접 링크 및 복사") ##### Android - The Android Open Source Project[](#android---the-android-open-source-project "Android - The Android Open Source Project에 대한 직접 링크 및 복사")