Okta 연동 설정하기
BioStar Air에 Okta로 로그인하려면, 조직의 ID 관리자가 Okta에 OIDC 애플리케이션을 생성하고 BioStar Air의 SSO 설정과 연결해야 합니다.
Okta SSO 연결
BioStar Air: 리다이렉트 URI 준비
-
BioStar Air 화면 왼쪽 사이드에서 설정 → 사이트를 클릭하세요.
-
SSO & SCIM 탭을 클릭하세요.
-
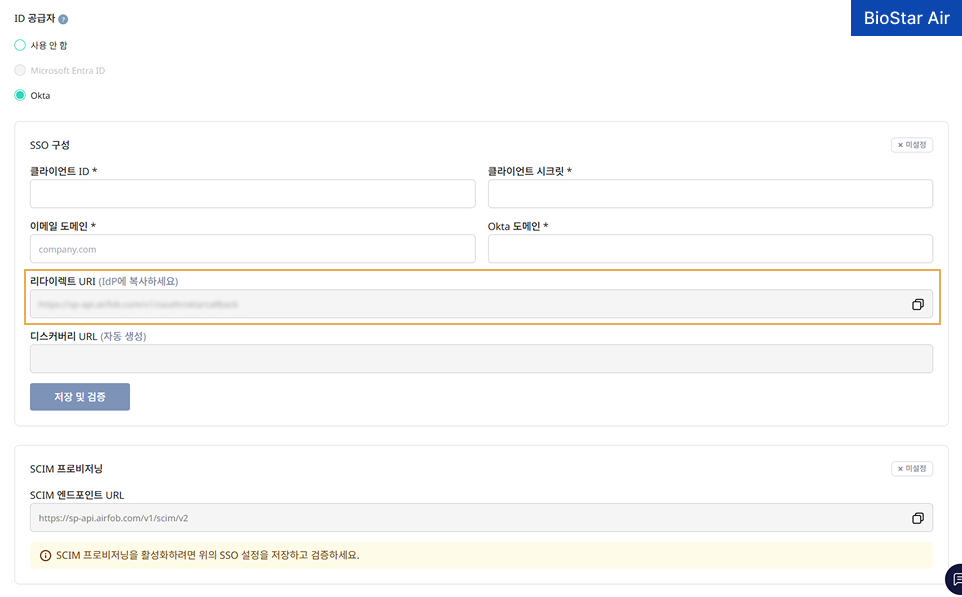
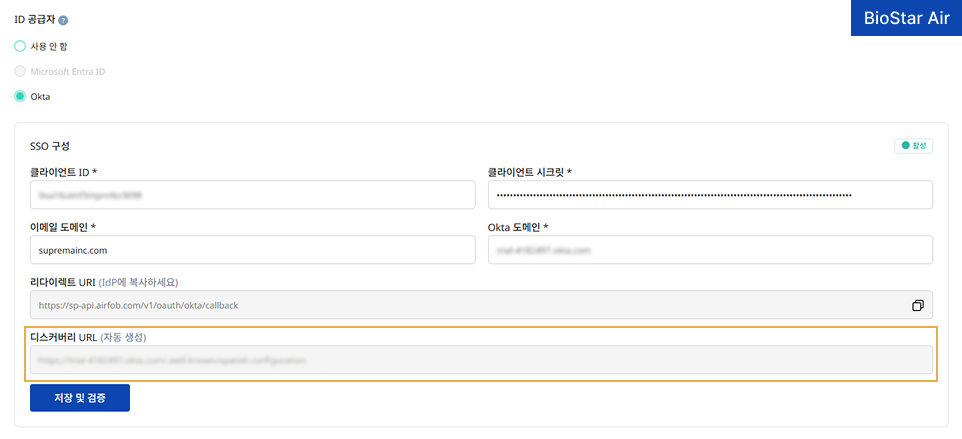
ID 공급자에서 Okta를 선택하세요.
-
리다이렉트 URI 항목에 표시되는 URI 값을 복사하세요.
Okta: 앱 생성
-
Okta 관리자 콘솔에 로그인하세요.
-
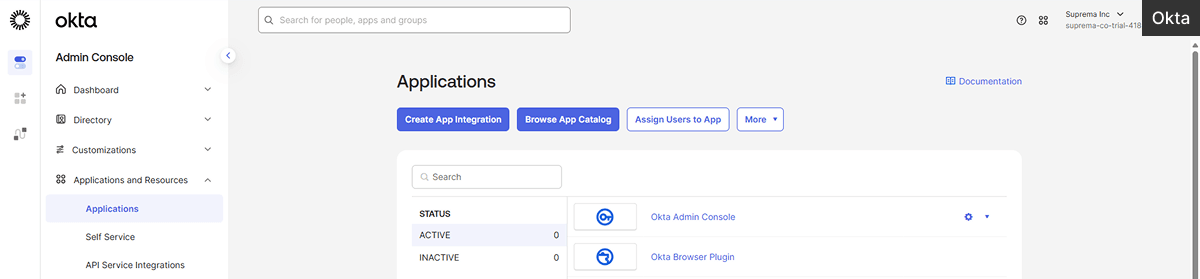
Applications and Resources → Applications 메뉴로 이동하세요.
-
Create App Integration 버튼을 클릭하세요.
-
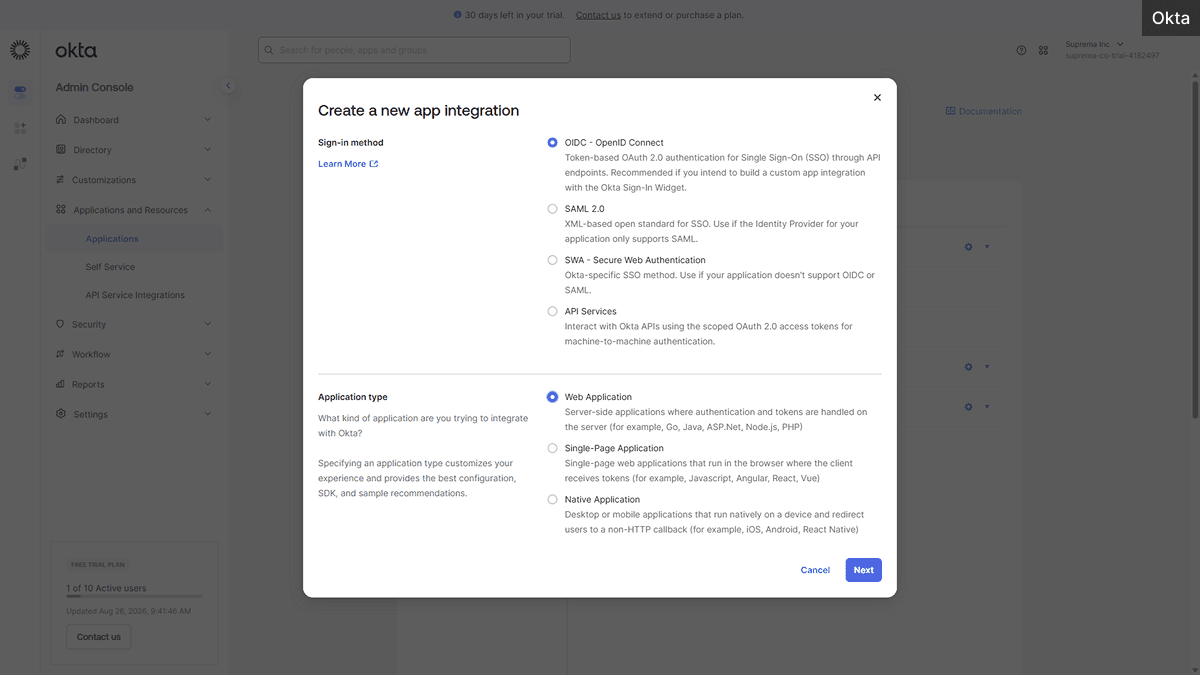
Sign-in method에서 OIDC - OpenID Connet를 선택하세요.
-
Application type에서 클라이언트 시크릿(Client secret)을 발급받을 수 있도록 Web Application을 선택하세요.
-
Next 버튼을 클릭하세요.
-
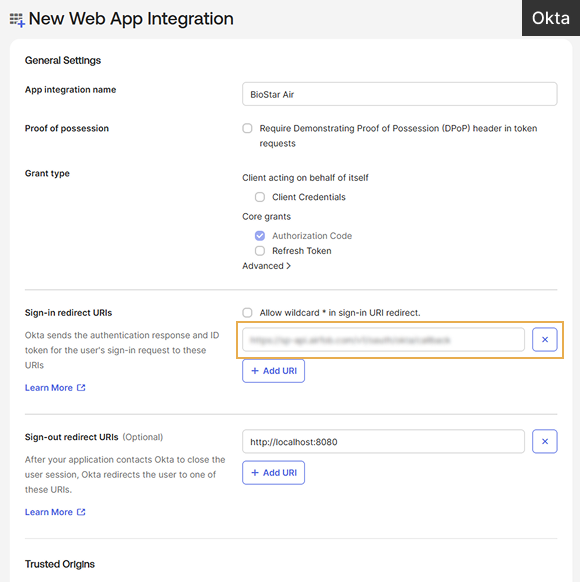
App Integration name 항목에서 'BioStar Air'를 입력하세요.
-
#bsairRedirect 단계에서 복사한 URI 값을 Sign-in redirect URIs 섹션의 입력 필드에 붙여넣으세요.
-
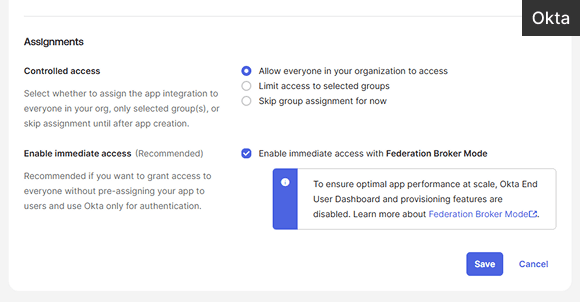
Assignments 섹션으로 이동해 조직 내 사용자가 애플리케이션에 접근할 수 있도록 Allow everyone in your organization to access를 선택하세요.
-
Save를 클릭하세요.
Okta: 앱 클라이언트 정보 복사
-
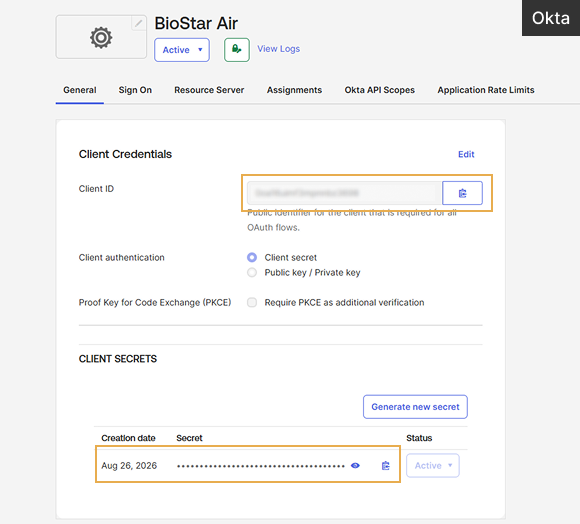
애플리케이션을 생성하면 General 탭에서 Client ID와 Client Secret을 복사하세요.
-
화면 오른쪽 상단의 프로필을 클릭하고 Okta Domain을 복사하세요.
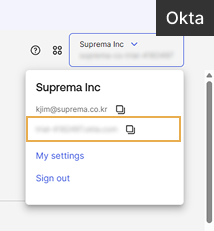
복사한 Client ID와 Client Secret, Okta Domain 값을 다음 단계에서 입력합니다.
BioStar Air: SSO 구성
-
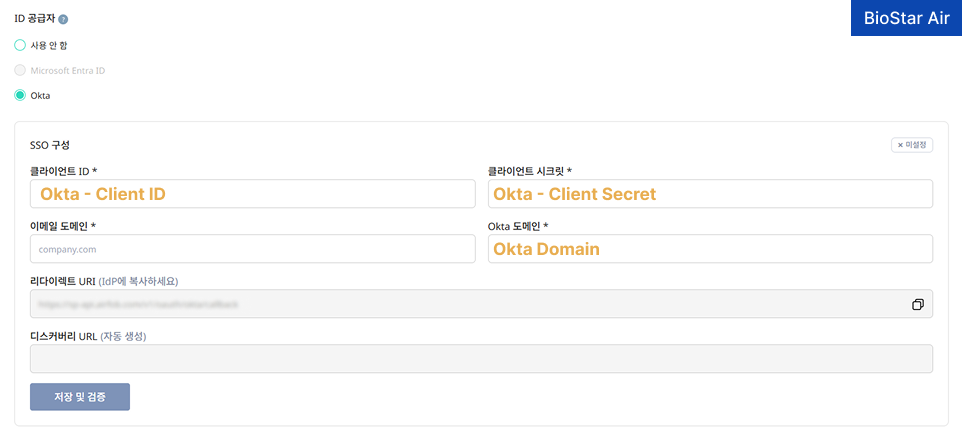
BioStar Air 설정 화면으로 돌아와 #copyClientinfo 단계에서 복사한 값을 각 필드에 입력하세요.
-
클라이언트 ID: Client ID
-
클라이언트 시크릿: Client Secret
-
Okta 도메인: Okta Domain
-
-
이메일 도메인 필드에 조직의 이메일 도메인을 입력하세요.
-
저장 및 검증 버튼을 클릭하세요.
저장 및 검증에 성공하면 디스커버리 URL 항목의 값이 자동 생성됩니다.
Okta SCIM 프로비저닝 연결
BioStar Air: SCIM 토큰 복사
-
BioStar Air 화면 왼쪽 사이드에서 설정 → 사이트를 클릭하세요.
-
SSO & SCIM 탭을 클릭하세요.
-
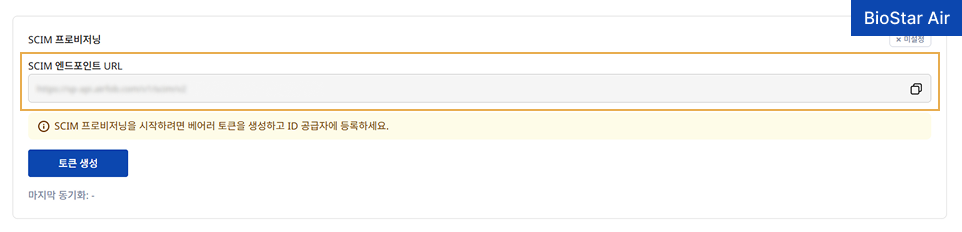
SCIM 프로비저닝 섹션에서 SCIM 엔드포인트 URL 값을 복사하세요.
-
토큰 생성 버튼을 클릭하세요.
-
토큰 생성 완료 대화 상자에서 토큰을 복사하세요.
-
생성된 토큰을 즉시 복사하세요. 토큰을 생성한 시점에만 복사할 수 있습니다. 대화 상자를 닫으면 토큰을 다시 복사할 수 없습니다.
-
토큰을 분실했다면 새 토큰을 생성을 위해 토큰 갱신 버튼을 클릭하세요. 새 토큰을 ID 공급자에 다시 입력해야 합니다.
-
이 단계에서 복사한 SCIM 엔드포인트 URL, 토큰을 다음 단계에서 입력해야 합니다.
Okta: SCIM 프로비저닝 앱 생성
-
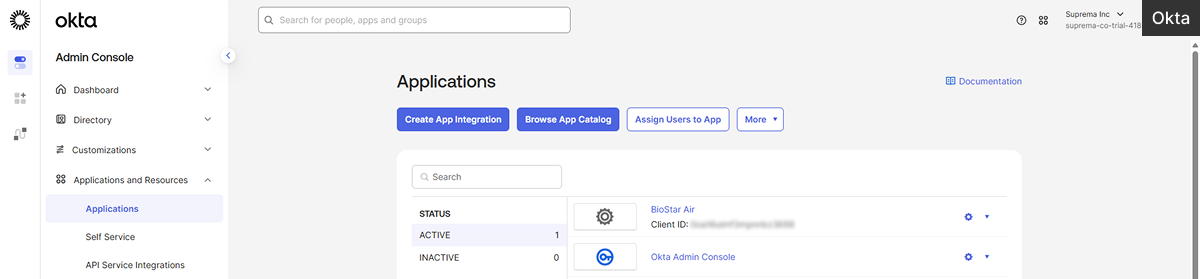
Okta 관리자 콘솔에서 Applications and Resources → Applications 메뉴로 이동하세요.
-
Browse App Catalog 버튼을 클릭하세요.
-
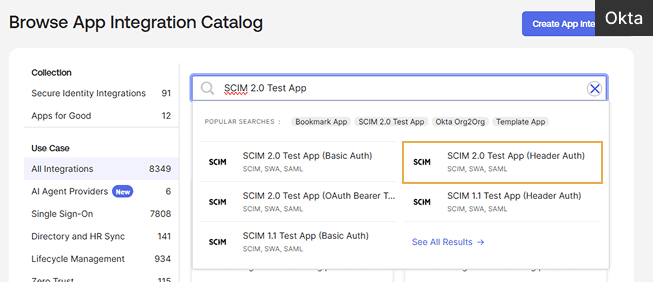
'SCIM 2.0 Test App'을 검색하세요.
-
검색 결과에서 SCIM 2.0 Test App (Header Auth)을 선택하세요.
-
Add Integration 버튼을 클릭하세요.
-
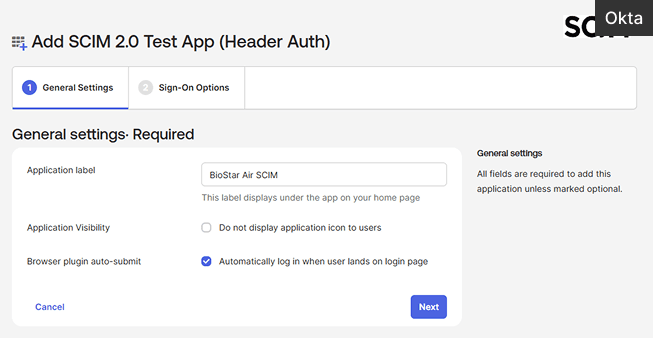
Application label 입력 필드에 'BioStar Air SCIM'을 입력하세요.
-
Next 버튼을 클릭하세요.
-
Sign-on options 단계에서는 별도 설정 없이 아래로 스크롤한 후 Done 버튼을 클릭하세요.
Okta: API 통합 설정
-
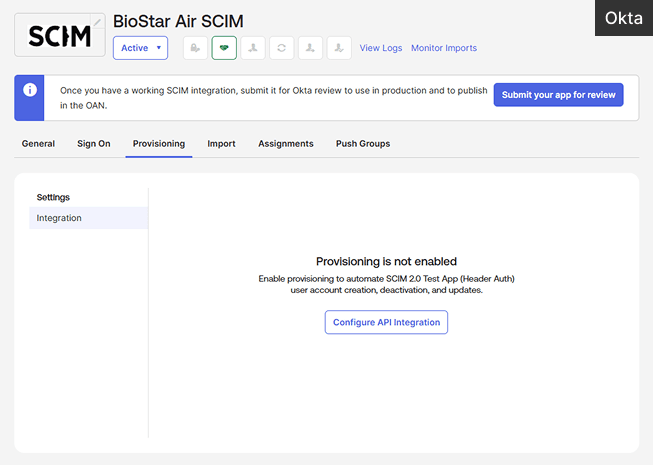
프로비저닝 앱 생성을 완료하면 Provisioning 탭을 클릭하세요.
-
Configure API Integration 버튼을 클릭하세요.
-
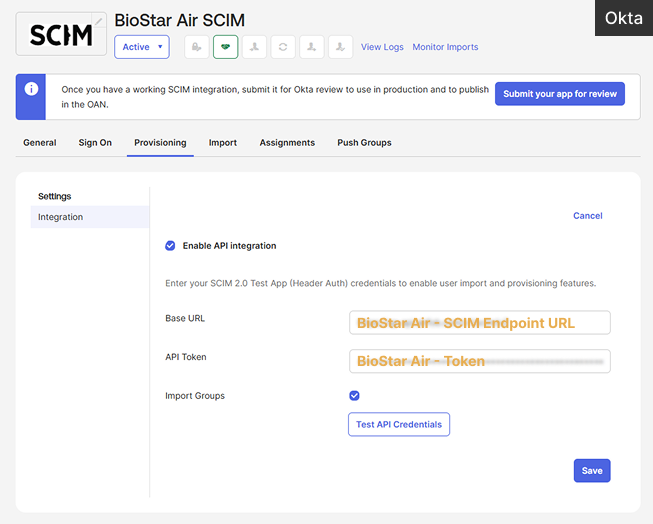
Enable API integration을 클릭하세요.
-
#copyToken 단계에서 복사한 SCIM 엔드포인트 URL, SCIM 베어러 토큰 값을 Base URL, API Token 필드에 입력하세요.
-
동기화가 정상 동작하는지 테스트하려면 Test API Credentials 버튼을 클릭하세요.
-
Save 버튼을 클릭하세요.
-
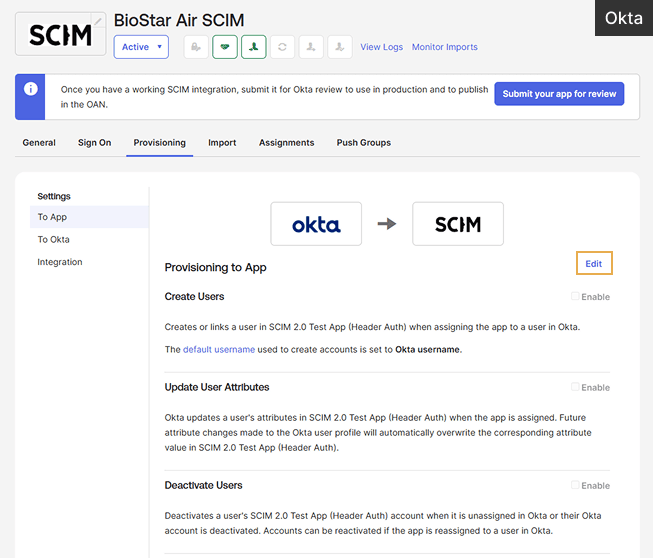
그룹 푸시 동작 설정을 위해 Provision 탭을 클릭하세요.
-
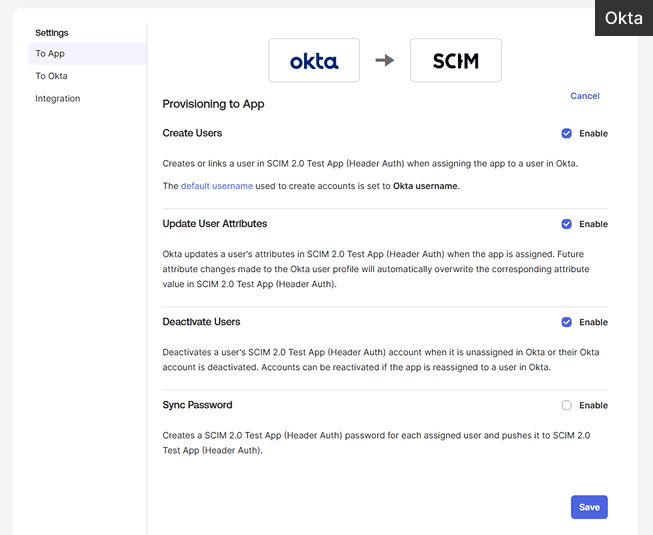
Edit를 클릭한 다음 아래 속성을 활성화하세요.
-
Create Users
-
Update User Attributes
-
Deactivate Users
-
-
변경한 설정을 저장하려면 Save 버튼을 클릭하세요.
IdP 그룹을 BioStar Air로 푸시
IdP 그룹을 BioStar Air로 푸시하려면 먼저 사용자 그룹과 사용자가 Okta에 준비되어 있어야 합니다. 사용자 그룹과 사용자가 준비되었다면 SCIM을 통해 BioStar Air로 푸시할 수 있습니다.
Okta: 사용자 그룹 할당
-
Okta 관리자 콘솔에 로그인하세요.
-
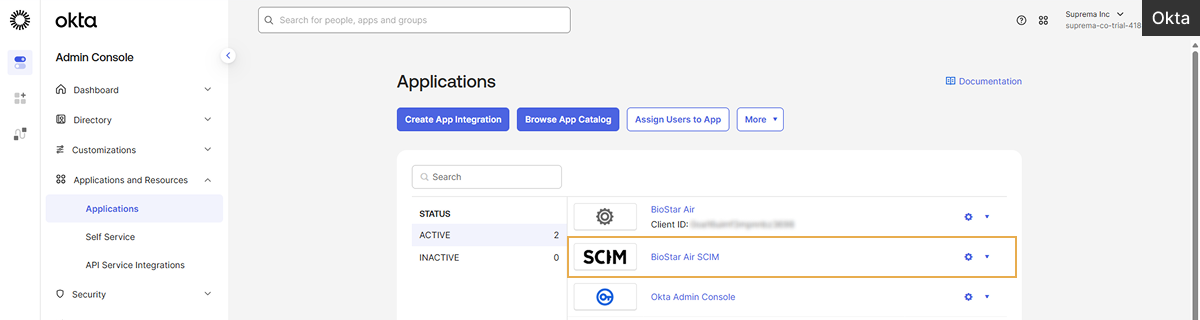
Applications and Resources → Applications 메뉴로 이동하세요.
-
SCIM 애플리케이션을 선택하세요.
-
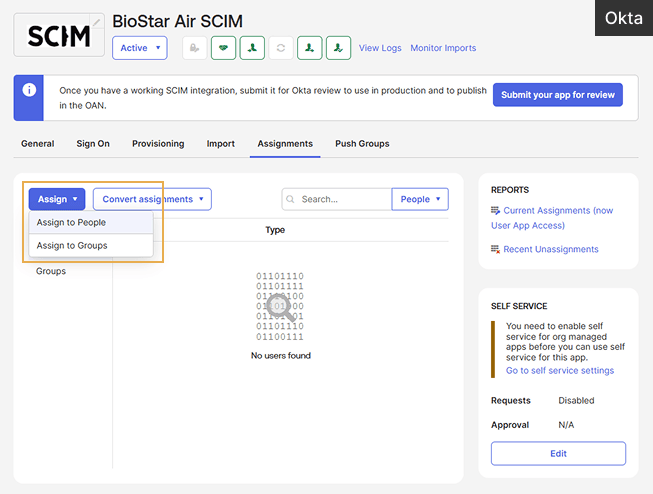
Assignments 탭을 클릭하세요.
-
Assign → Assign to Groups를 클릭하세요.
-
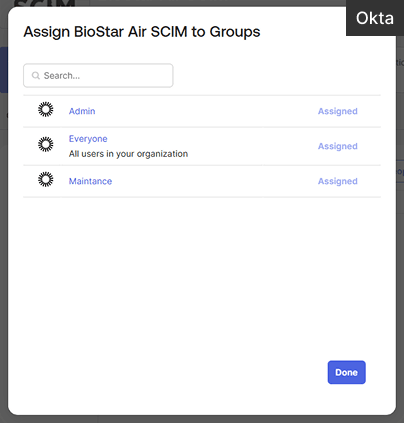
SCIM 애플리케이션에 할당할 사용자 그룹에서 Assign을 클릭하세요.
-
그룹 할당을 완료하면 Done 버튼을 클릭하세요.
Okta: 사용자 그룹 푸시
-
Push Groups 탭을 클릭하세요.
-
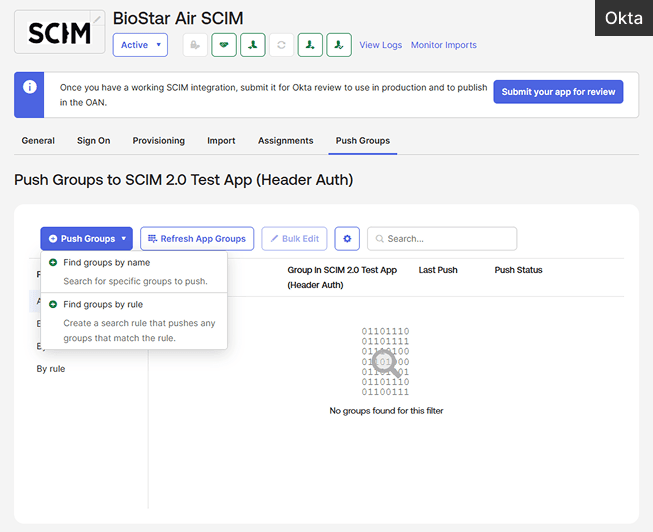
Push Groups → Find groups by name을 클릭하세요.
-
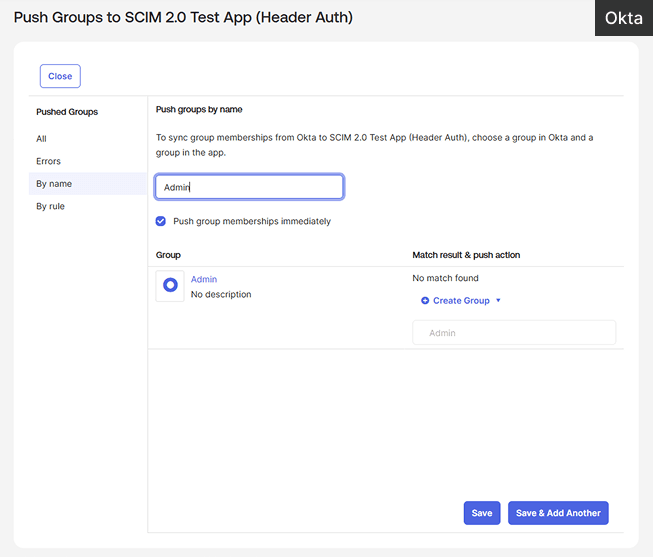
입력 필드에 푸시할 그룹 이름을 입력하세요.
-
일치하는 사용자 그룹이 나타나면 선택하세요.
-
사용자 그룹 선택을 완료하면 Save 버튼을 클릭하거나 Save & Another 버튼을 클릭해 사용자 그룹을 추가할 수 있습니다.
-
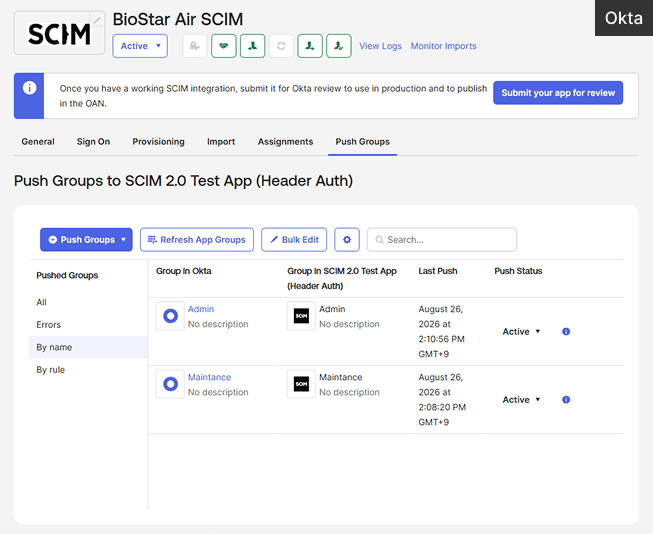
Push Groups 탭에서 푸시된 사용자 그룹을 확인할 수 있습니다.
BioStar Air: 연결 확인
-
BioStar Air 화면 왼쪽 사이드에서 설정 → 사이트를 클릭하세요.
-
SSO & SCIM 탭을 클릭하세요.
-
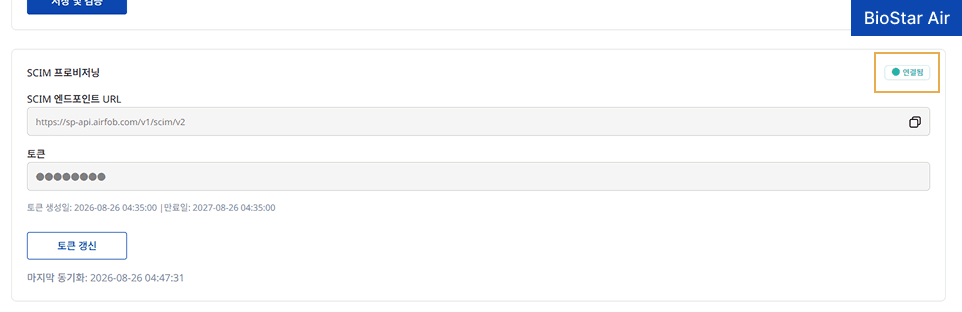
SCIM 프로비저닝 섹션에서 연결됨 표시를 확인하세요.
그룹 매핑
SSO와 SCIM 연결을 완료하고 ID 공급자 그룹을 BioStar Air로 푸시했다면, 사이트 관리자는 푸시된 그룹을 BioStar Air 그룹에 매핑해야 합니다.
매핑 규칙
-
하나의 BioStar Air 사용자 그룹에 둘 이상의 ID 공급자 그룹을 매핑할 수 있습니다.
-
BioStar Air 사용자 그룹은 매핑하기 전에 비어 있어야 합니다.
-
이미 구성원이 있는 BioStar Air 그룹은 매핑 대상으로 선택할 수 없습니다.
-
ID 공급자 그룹 매핑은 사이트 마스터 관리자만 관리할 수 있습니다.
-
ID 공급자 그룹을 마스터 역할에 매핑하면 이후에는 역할을 변경할 수 없습니다.
관리자/사용자 그룹 매핑하기
-
BioStar Air 화면 왼쪽 사이드에서 설정 → 사이트를 클릭하세요.
-
SSO & SCIM 탭을 클릭하세요.
-
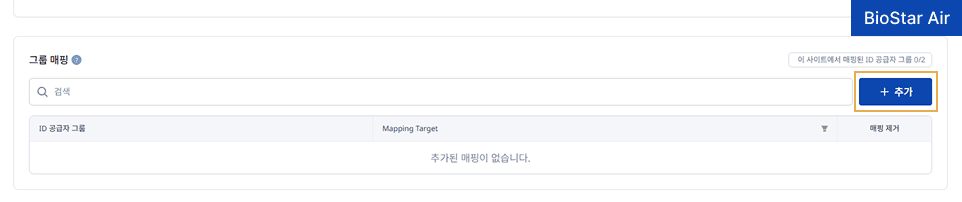
그룹 매핑 섹션으로 이동해 추가 버튼을 클릭하세요.
-
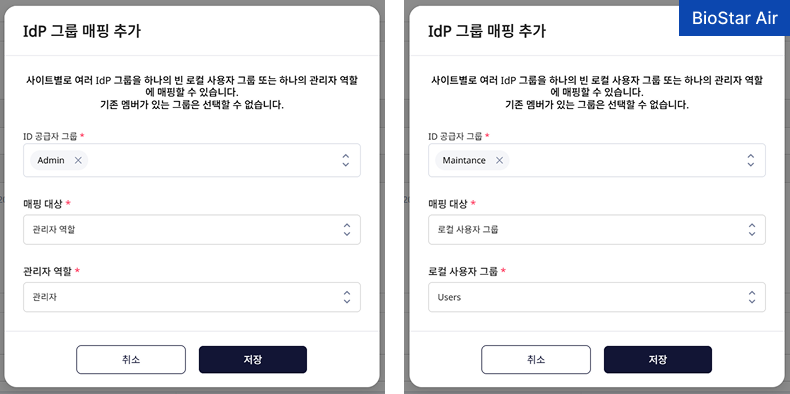
ID 공급자 그룹에서 ID 공급자 그룹을 선택하세요.
-
매핑 대상에서 선택한 IdP 그룹에 따라 관리자 역할 또는 로컬 사용자 그룹을 선택하세요.
-
매핑 대상에 따라 관리자 역할을 지정하거나 사용자 그룹을 선택할 수 있습니다.
-
매핑을 저장하려면 저장 버튼을 클릭하세요.
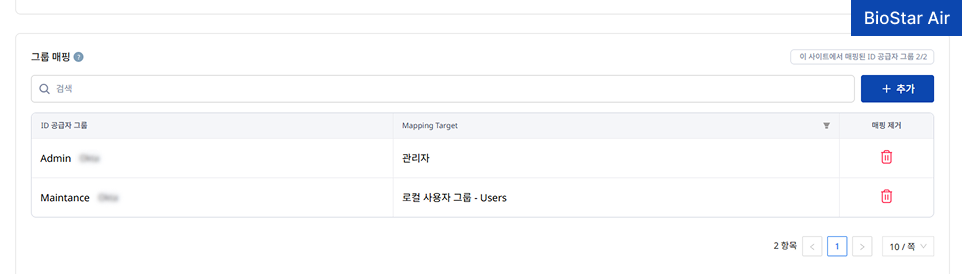
그룹 매핑 섹션에서 ID 공급자 그룹과 매핑된 BioStar Air 그룹을 확인할 수 있습니다.
-
관리자 역할에 대한 자세한 내용은 관리자 계정 및 역할 관리하기를 참고하세요.
-
사용자 그룹에 대한 자세한 내용은 사용자 그룹 관리하기를 참고하세요.
동기화된 관리자/사용자/그룹 관리
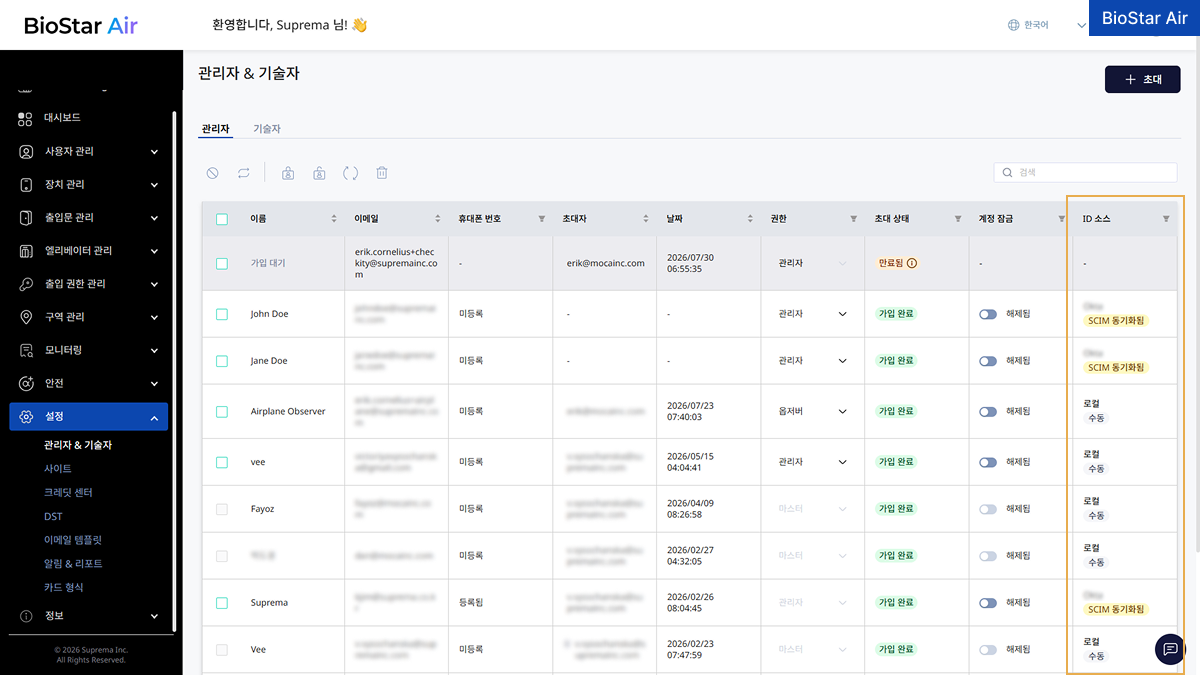
프로비저닝이 활성화되면 BioStar Air는 각 관리자, 사용자, 사용자 그룹이 로컬에서 직접 관리되는지, ID 공급자에서 동기화된 것인지 화면에 표시합니다.
-
설정 → 관리자 & 기술자 메뉴의 관리자 목록에서 ID 소스 열을 확인하세요.
-
사용자 관리 → 사용자 메뉴의 사용자 목록에서 ID 소스 열을 확인하세요.
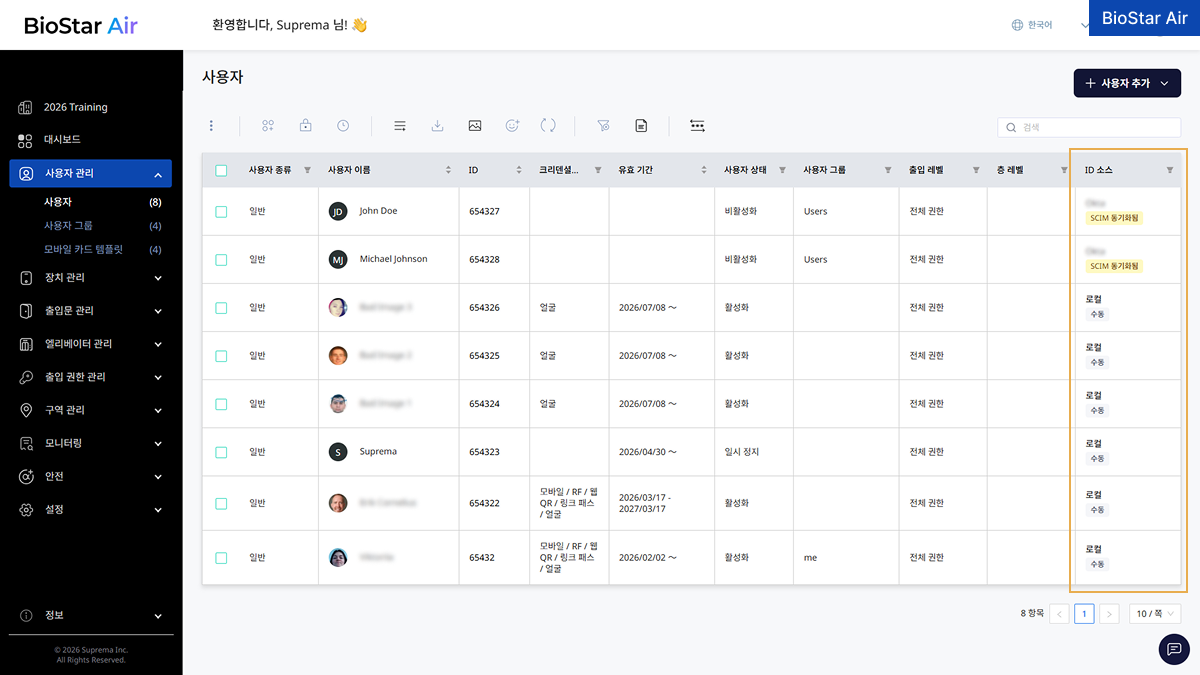
-
사용자 관리 → 사용자 그룹 메뉴의 사용자 그룹 목록에서 ID 소스 열을 확인하세요.
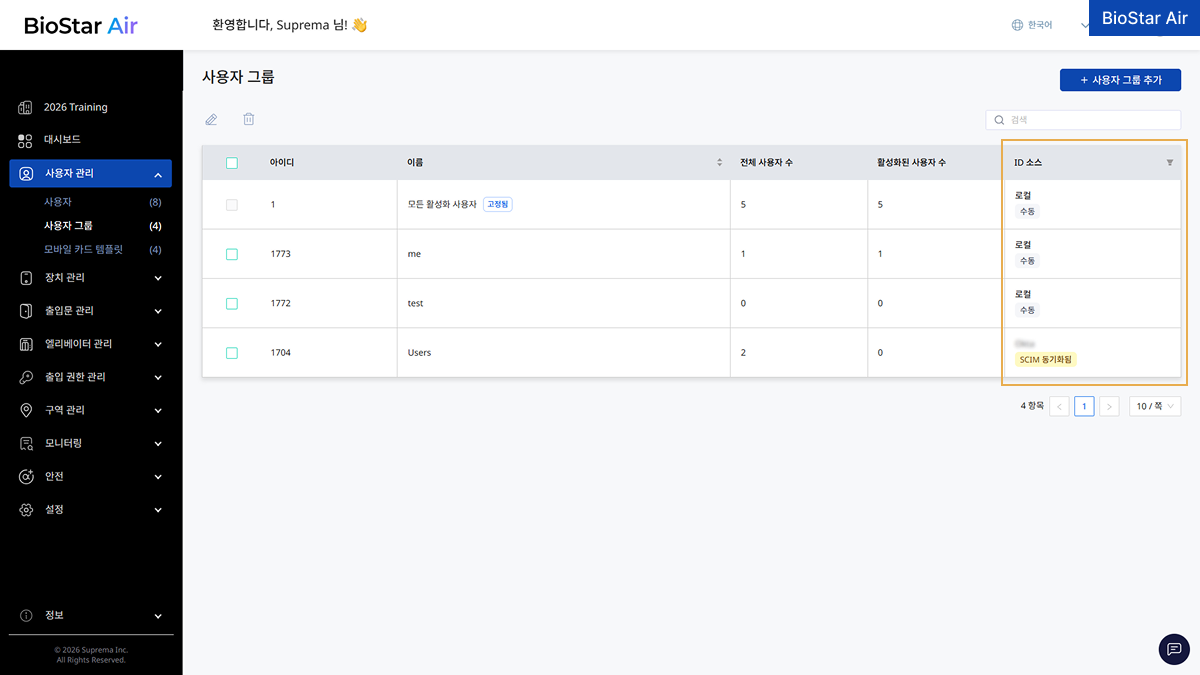
SCIM 동기화 항목의 동작 방식
-
기존에 수동으로 생성한 사용자와 관리자는 계속 수동 관리 상태로 유지됩니다.
-
SCIM으로 동기화된 항목은 BioStar Air에서 수동으로 삭제할 수 없습니다.
-
SCIM으로 동기화된 그룹은 사용자를 수동으로 추가하거나 제거할 수 없습니다.
-
동기화된 항목을 로컬에서 수동으로 변경하면 오버라이드 상태가 됩니다. 오버라이드 해제를 실행하면 로컬 변경 사항이 취소되고 항목이 다시 SCIM 관리 상태로 돌아갑니다.
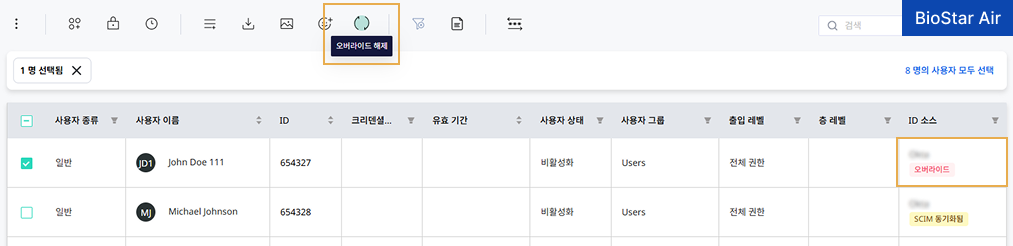
Okta에 로그인
Okta SSO 연결을 완료하면 사용자는 BioStar Air 로그인 화면에서 Okta 계정으로 로그인할 수 있습니다.
-
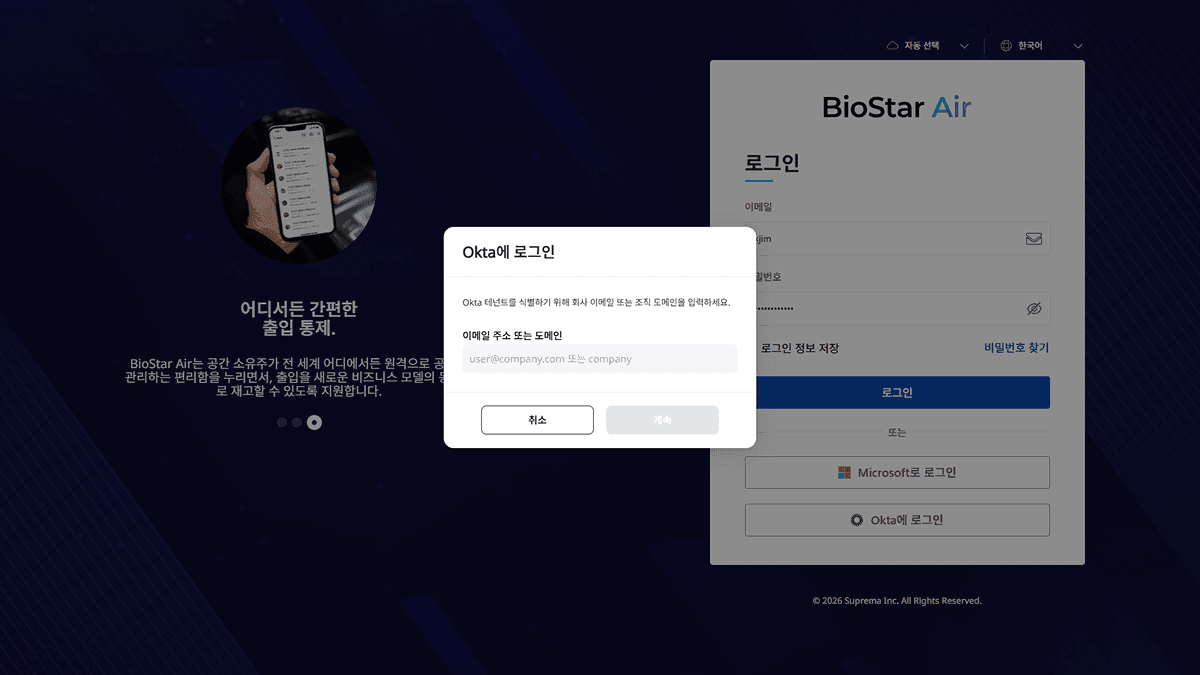
BioStar Air 로그인 화면에서 Okta에 로그인 버튼을 클릭하세요.
-
이메일 주소 또는 도메인 필드에 조직의 이메일 주소 또는 도메인을 입력하세요. (예:
user@company.com또는company) -
계속 버튼을 클릭하세요.
-
Okta 로그인 화면으로 이동하면 조직 계정의 이메일 주소와 비밀번호를 입력하세요.
-
인증을 완료하면 BioStar Air로 자동 리디렉션되어 로그인이 완료됩니다.
입력한 이메일 도메인에 대해 Okta SSO가 설정되어 있지 않으면 오류 메시지가 표시됩니다. 이때는 사이트 관리자에게 문의하세요.