시스템 보안 강화하기
조직의 보안 정책에 맞춰 BioStar X의 보안 설정을 구성하세요. 비밀번호 정책, 개인정보 암호화, 장치 간 통신 보안, 동시 접속 제어 등을 선택적으로 설정할 수 있습니다.
시스템 보안을 강화하기 전에 조직의 보안 정책 및 규정을 확인하세요.
시스템 보안 사용하기
-
런처 페이지에서 설정을 클릭하세요.
-
화면 왼쪽 사이드바에서 시스템 → 시스템 보안을 클릭하세요.
-
보안과 관련한 각 항목을 설정하세요.
-
로그인 비밀 번호: 로그인 비밀번호와 관련된 보안 수준을 설정합니다. 자세한 내용은 #password-policy-configuration을 참고하세요.
-
고급 보안 설정:개인 정보와 장치 간 통신 보안을 강화할 수 있습니다. 자세한 내용은 #advanced-security-configuration을 참고하세요.
-
세션 보안: 세션 보안을 강화할 수 있습니다. 자세한 내용은 #session-security-configuration를 참고하세요.
-
-
설정을 저장하려면 화면 오른쪽 하단의 확인을 클릭하세요.
고급 보안 설정 메뉴는 아이디가 1인 최초 관리자 계정만 사용할 수 있습니다.
비밀번호 정책 설정
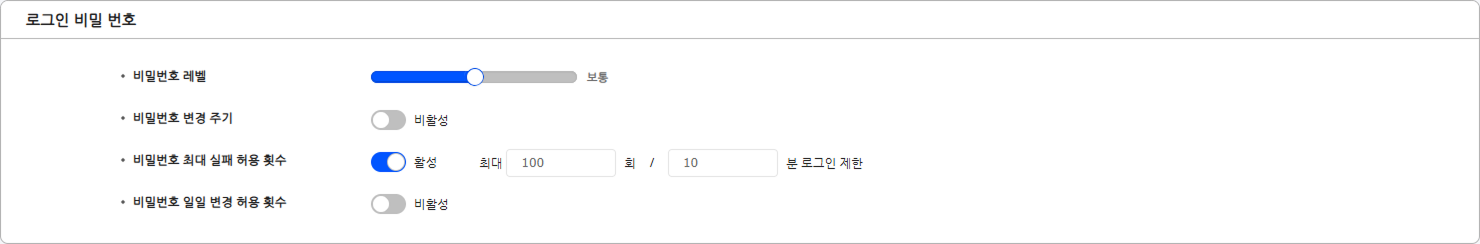
로그인 비밀 번호 섹션에서는 로그인 비밀번호와 관련된 보안 수준을 설정합니다. 조직의 보안 요구 사항에 맞춰 비밀번호 정책을 설정하세요.
비밀번호 복잡성 설정
사용자 비밀번호의 복잡성을 설정할 수 있습니다. 비밀번호 레벨 옵션의 슬라이더를 조정해 보안 수준을 설정하세요.
-
낮음: 최대 32자까지 입력할 수 있습니다.
-
보통: 비밀번호를 설정할 때 8~32 영문 문자(대문자 또는 소문자)와 숫자를 조합해야 합니다.
-
강함: 비밀번호를 설정할 때 10~32 영문 문자(대문자와 소문자, 최소 한 글자 이상의 대문자 포함)와 숫자, 특수 기호를 조합해야 합니다.
비밀번호 변경 주기 설정
비밀번호 사용 기간을 제한하려면 비밀번호 변경 주기 옵션에서 토글 버튼을 클릭해 활성 상태로 변경하세요. 사용자는 설정한 기간마다 비밀번호를 변경해야 합니다. 비밀번호 변경 주기를 초과하면 로그인 시 비밀번호 변경 요청 메시지가 표시됩니다.
1일부터 180일까지 설정할 수 있습니다.
로그인 실패 제한 설정
비밀번호 입력 실패 허용 횟수와 로그인 제한 시간을 설정할 수 있습니다. 비밀번호 최대 실패 허용 횟수 옵션에서 설정한 횟수를 초과하여 비밀번호를 잘못 입력하면 제한 시간 동안 로그인할 수 없습니다.
이 옵션은 기본적으로 활성화 상태이며, 100회 실패 시 10분간 로그인이 제한됩니다. 필요에 따라 값을 조정하거나 비활성화할 수 있습니다.
비밀번호 변경 횟수 제한 설정
사용자가 하루에 비밀번호를 변경할 수 있는 횟수를 제한하려면 비밀번호 일일 변경 허용 횟수 옵션에서 토글 버튼을 클릭해 활성 상태로 변경하세요. 사용자는 설정한 횟수만큼 비밀번호를 변경할 수 있습니다.
최대 10회까지 설정할 수 있습니다.
고급 보안 설정
고급 보안 설정 섹션에서는 개인 정보와 장치 간 통신 보안을 강화할 수 있습니다.
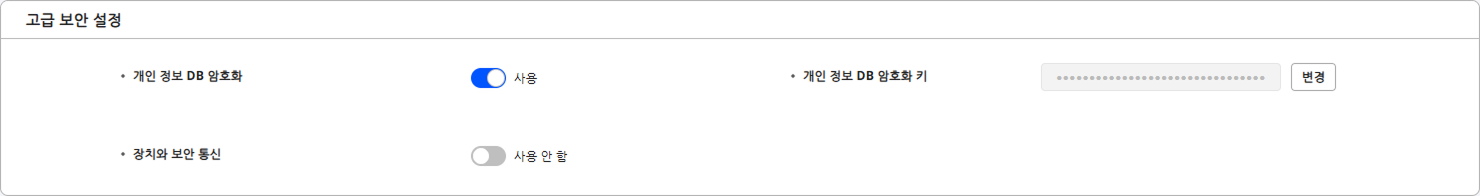
고급 보안 설정 섹션은 최초 관리자 계정으로 접속한 경우에만 활성화됩니다.
개인 정보 보호 강화
민감한 개인 정보를 암호화하여 데이터 유출 위험을 최소화하려면 아래 옵션을 설정하세요.
-
개인 정보 DB 암호화
-
사용: 크리덴셜 데이터를 포함한 사용자의 개인 정보를 암호화하여 저장합니다.
-
사용 안 함: 사용자의 개인 정보를 암호화하지 않은 상태로 저장합니다. 기존에 암호화된 데이터는 복호화하여 저장하며, 새로운 데이터는 암호화하지 않습니다.
-
-
개인 정보 DB 암호화 키: 사용자의 개인 정보를 안전하게 보호하기 위해 데이터베이스에 저장된 정보를 암호화하거나 복호화할 때 사용합니다. 변경 버튼을 클릭하고 새 암호화 키 값을 설정하세요. 암호화 키를 변경하면 기존에 암호화된 데이터를 재암호화합니다.
-
개인 정보 DB 암호화 또는 복호화 기능을 진행하는 동안 서버를 강제로 시작하지 마세요. 로그인 실패, 데이터 손상과 같은 오류가 발생할 수 있습니다. 데이터베이스의 크기 및 서버의 성능에 따라 일정 시간이 소요될 수 있습니다.
개인 정보 암호화 항목 보기
-
프로필 이미지
-
사용자 ID
-
이름
-
전화번호
-
사용자 IP
-
보낸 사람 및 받는 사람의 이메일 정보
-
로그인 ID
-
로그인 암호
-
얼굴 템플릿
-
지문 템플릿
-
카드 ID
-
스마트 카드 레이아웃 키
-
사용자 및 방문자에 대한 커스텀 정보
-
이미지 로그 파일
-
-
개인 정보 DB 암호화 키는 문자와 숫자, 기호를 사용하여 32자로 입력할 수 있습니다.
-
1.0.3 버전으로 업그레이드한 이후 새로 생성되는 감사 로그는 개인 정보 DB 암호화 옵션의 설정과 무관하게 암호화된 상태로 저장됩니다.
장치 간 통신 보안 설정
BioStar X 서버와 출입통제 장치 간 통신을 인증서로 보호해 보안을 강화하세요. 신규로 설치한 BioStar X 시스템은 장치와 보안 통신 옵션이 기본적으로 사용 상태로 제공되며, 별도의 활성화 조작이 필요하지 않습니다. 기존 시스템을 업그레이드하면 이전 설정을 그대로 유지하며, 기존 보안 인증서도 그대로 재사용되어 이미 등록된 장치를 추가 조치 없이 재연결합니다.
-
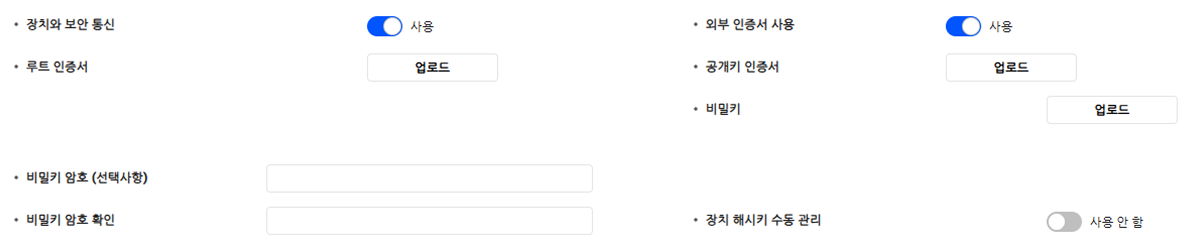
장치와 보안 통신: BioStar X 서버와 출입통제 장치 간의 통신을 인증서로 보호합니다. 이 옵션이 사용 상태이면 서버가 자동으로 인증서를 생성하여 장치에 전송하고, 이후 모든 통신이 암호화됩니다. 장치는 이 인증서를 이용하여 BioStar X 서버와 데이터를 주고받을 때 보안 채널을 사용합니다.
외부 인증서를 사용하려면 외부 인증서 사용 옵션을 사용으로 설정하고 아래 항목을 등록하세요.
-
루트 인증서, 공개키 인증서, 비밀키 파일을 각각 업로드하세요.
-
비밀키에 암호가 설정되어 있으면 비밀키 암호 (선택사항)와 비밀키 암호 확인에 동일한 값을 입력하세요. (선택 사항)
외부 인증서가 아닌, 서버를 제거하면서 백업해 둔 보안 인증서를 그대로 복구하려면 BioStar X 설치 경로에 직접 복사해야 합니다. 보안 인증서 백업 및 복구 방법은 BioStar X 서버 제거 및 보안 인증서 복구하기를 참고하세요.
-
-
장치 해시키 수동 관리: 장치에 적용하는 해시 키를 사용자가 직접 관리합니다. 이 옵션을 사용으로 설정하면 장치 해시키 값을 확인하고 변경할 수 있습니다. 변경 버튼을 클릭하고 새 해시 키 값을 설정하세요.
장치 해시키 수동 관리 옵션을 활성화하기 전에 아래 내용을 반드시 확인하세요.
-
활성화하면 보안을 강화하기 위해 장치에서 템퍼(Tamper) 이벤트가 발생할 때 사용자, 로그, 암호화 키 값이 함께 삭제되도록 설정되므로 주의하세요.
-
전체 관리자 계정을 제외한 사용자에게 로그인 비밀번호 또는 PIN이 설정되어 있으면 해시 키 값을 적용할 수 없습니다. 로그인 비밀번호 또는 PIN을 삭제한 후 다시 시도하세요. 비밀번호와 PIN은 보안 요구 사항을 충족하기 위해 복호화할 수 없는 방식으로 암호화되기 때문입니다.
-
장치 해시 키를 변경하면 장치에 설정된 마스터 관리자 PIN 정보가 삭제됩니다. 크리덴셜 삭제로 인해 장치 관리자 메뉴에 접근하지 못할 수 있으므로 각별히 주의하세요.
-
개인 정보 DB 암호화와 장치 해시키 수동 관리는 동시에 사용할 수 없습니다. 두 옵션 중 하나를 사용 안 함으로 전환한 후 나머지 옵션을 설정하세요.
-
BioStar X는 장치와 보안 통신 옵션을 사용 안 함으로 변경해도 서버가 생성한 기본 인증서를 삭제하지 않습니다. 옵션을 다시 사용으로 변경하면 기존 인증서를 그대로 재사용하며, 인증서가 없는 경우에만 새로 생성합니다. 따라서 사용 → 사용 안 함 → 사용 순서로 변경해도 같은 인증서가 유지되어, 이전에 등록된 장치를 추가 조치 없이 다시 연결할 수 있습니다. 단, 외부 인증서를 사용하는 상태에서 사용 안 함으로 변경하면 등록했던 외부 인증서(루트 인증서, 공개키 인증서, 비밀키)와 비밀키 암호는 서버에서 삭제됩니다.
-
등록된 모든 장치와 멀티 커뮤니케이션 서버가 서버에 연결된 상태에서만 장치와 보안 통신 옵션과 외부 인증서 사용 옵션을 변경할 수 있습니다. 연결이 끊긴 장치가 있거나 멀티 커뮤니케이션 서버가 연결되어 있지 않으면 변경이 거부되고 오류 메시지가 표시됩니다. 장치 또는 멀티 커뮤니케이션 서버를 다시 연결한 후 시도하고, 더 이상 사용하지 않는 장치라면 장치 목록에서 삭제한 후 다시 시도하세요.
-
이전에 정상적으로 연결되던 장치가 인증서 불일치로 연결에 실패하면 BioStar X는 이를 시스템 로그에 기록합니다. 장치가 갑자기 연결되지 않는다면 시스템 로그에서 원인을 확인한 후, 장치를 공장 초기화하거나 이전에 내보내 둔 인증서 세트를 외부 인증서 사용 옵션으로 다시 등록하여 복구하세요. 단, 서버를 제거한 뒤 재설치했다면 BioStar X 서버 제거 및 보안 인증서 복구하기를 참고하세요.
-
서버를 제거할 때 인증서를 백업하는 방법은 BioStar X 서버 제거 및 보안 인증서 복구하기를 참고하세요.
장치와 보안 통신 기능 지원 장치와 펌웨어 버전 보기
-
BioStation 3 Max 펌웨어 1.0.0 이상
-
XPass Q2 펌웨어 1.0.0 이상
-
BioStation 3 펌웨어 1.0.0 이상
-
BioStation 2a 펌웨어 1.0.0 이상
-
X-Station 2 펌웨어 1.0.0 이상
-
XPass 2 펌웨어 1.0.0 이상
-
FaceLite 펌웨어 1.0.0 이상
-
BioLite N2 펌웨어 1.0.0 이상
-
BioEntry P2 펌웨어 1.1.0 이상
-
FaceStation 2 펌웨어 1.1.0 이상
-
BioEntry W2 펌웨어 1.2.0 이상
-
BioStation L2 펌웨어 1.3.0 이상
-
BioStation A2 펌웨어 1.5.0 이상
-
BioStation 2 펌웨어 1.6.0 이상
-
CoreStation 펌웨어 1.1.0 이상
동시 접속 제어
세션 보안 섹션에서는 보안 강화를 위해 동일 계정의 중복 로그인을 제한할 수 있습니다. 동시 접속 허용 옵션을 비활성으로 설정하세요. 동일한 계정에 대한 동시 접속 시도 시 기존에 접속해 있던 사용자는 로그아웃됩니다.
